
BYOD সিকিউরিটি যা ২০২৬ সালে সত্য়িই কার্যকর
গেস্ট WiFi পরিচালনাকারী IT টিম, স্কুল, হেলথকেয়ার এবং অফিসের জন্য ব্যবহারিক BYOD সিকিউরিটি নিয়ন্ত্রণ। সেগমেন্টেশন, DNS ফিল্টারিং, আইডেন্টিটি এবং মনিটরিং
Published ১৬ অক্টোবর, ২০২৬
দৃশ্যটি আপনার ইতিমধ্যেই জানা। একজন নার্স ট্যাবলেটে একজন রোগীকে চেক-ইন করাচ্ছেন, একজন শিক্ষক ব্যক্তিগত ল্যাপটপ থেকে একটি রোস্টারে লগ ইন করছেন, একজন হোটেলের অতিথি একটি ফোন থেকে WiFi-এ যুক্ত হচ্ছেন এবং একজন ঠিকাদার এমন একটি ডিভাইস থেকে একটি টিকিট খুলছেন যা IT-এর কারও মালিকানাধীন নয়। নেটওয়ার্ককে যেকোনো উপায়ে একটি সিদ্ধান্ত নিতে হবে, কারণ এই সমস্ত ডিভাইস একই রিসোর্স স্পর্শ করছে। ডিভাইসটি আনম্যানেজড এবং ব্যবহারকারী দ্রুত কাজ করা সত্ত্বেও সেই সিদ্ধান্তটি নিরাপদে নেওয়ার নীতিই হলো BYOD সিকিউরিটি।
সূচিপত্র
- 2026 সালে BYOD সিকিউরিটির প্রকৃত অর্থ কী
- অনিয়ন্ত্রণযোগ্য সংখ্যাগরিষ্ঠ ডিভাইস
- একটি সুরক্ষিত BYOD প্রোগ্রাম তৈরি করা
- যখন ডিভাইসটি নিরাপদ মনে হয় কিন্তু আইডেন্টিটি নিরাপদ নয়
- এজেন্ট ছাড়াই নেটওয়ার্ক লেয়ার কন্টেইনমেন্ট
- মনিটরিং যা BYOD ঝুঁকি হ্রাসের প্রমাণ দেয়
- চলতি সপ্তাহের জন্য আপনার BYOD সিকিউরিটি চেকলিস্ট
২০২৬ সালে BYOD সিকিউরিটির প্রকৃত অর্থ কী
আমি একটি ক্লিনিকের সাথে কাজ করেছিলাম যেখানে কর্মীদের ফোন, ভেন্ডরদের ল্যাপটপ এবং রোগীদের ট্যাবলেট সবই একই ওয়্যারলেস এস্টেটে সংযুক্ত ছিল। একটি আনম্যানেজড ডিভাইস অন্যান্য ডিভাইসের সাথে মিশে গিয়েছিল যতক্ষণ না এটি একটি সাধারণ ক্লায়েন্টের মতো আচরণ করা শুরু করে, যা তখনও আমাদের নিয়ন্ত্রণের বাইরে ছিল। এটিই হলো BYOD-এর সমস্যা। একবার একটি ডিভাইস এনভাইরনমেন্টে যোগ দিলে, আসল প্রশ্নটি হলো ব্যবহারকারী, অ্যাপ বা নেটওয়ার্ক পাথ খারাপ হয়ে গেলে তা কতটা ক্ষতি করতে পারে।
BYOD হলো একটি ব্লাস্ট-রেডিয়াস সমস্যা
পুরানো এন্ডপয়েন্ট-প্রথম দৃষ্টিভঙ্গি ধরে নেয় যে প্রধান কাজ হলো ব্যক্তিগত ডিভাইসগুলিকে MDM-এ নথিভুক্ত করা। এটি অত্যন্ত সংকীর্ণ চিন্তা। BYOD আইডেন্টিটি, নেটওয়ার্ক অ্যাক্সেস, অ্যাপ পৃথকীকরণ, লগিং, প্রাইভেসি এবং অফবোর্ডিং জুড়ে বিস্তৃত, কারণ ডিভাইসটি প্রায়শই কোনো কর্পোরেট এন্ডপয়েন্টে পাওয়া কন্ট্রোল ছাড়াই হোম WiFi, পাবলিক WiFi, সেলুলার বা শেয়ার্ড গেস্ট ইনফ্রাস্ট্রাকচারে থাকতে পারে।
কাজের জন্য উপযোগী মেন্টাল মডেলটি হলো ক্ষতির পরিধি কমানো। আপনি হয়তো ডিভাইসটি পরিচালনা করছেন না, তবে এটি কোথায় পৌঁছাতে পারে, কোন ডেটা অ্যাক্সেস করতে পারে এবং কোনো সমস্যা হলে আপনি কত দ্রুত এর কানেকশন বিচ্ছিন্ন করতে পারেন তা নিয়ন্ত্রণ করতে পারেন। NIST-এর ওয়্যারলেস নির্দেশিকায় ব্যাপক অ্যাক্সেস দেওয়ার আগে থ্রেট মডেলিং, ঝুঁকি মূল্যায়ন এবং ব্যবহারকারীর সচেতনতার ওপর জোর দিয়ে একই বাস্তবসম্মত পয়েন্ট তুলে ধরা হয়েছে, কারণ শেয়ার করা নেটওয়ার্কগুলোতে কানেক্টিভিটির মতোই কন্টেইনমেন্ট বা সীমাবদ্ধ রাখার প্রয়োজন রয়েছে NIST wireless guidance।
শেয়ার্ড ইনফ্রাস্ট্রাকচার ঝুঁকির মাত্রা বাড়িয়ে দেয়
গেস্ট WiFi-এ একজন ভিজিটর ফোন একটি ইন্টারনাল পোর্টের ম্যানেজড ল্যাপটপের মতো নয়। শেয়ার্ড ইনফ্রাস্ট্রাকচার একটি দুর্বল ডিভাইসকে অন্য অনেকের পাশাপাশি থাকতে দেয়, এবং অপারেটরকে এখনও সবার জন্য পরিবেশটি ব্যবহারযোগ্য রাখতে হয়। এই কারণেই ২০২৬ সালে BYOD সিকিউরিটি মূলত লেয়ার্ড কন্টেইনমেন্ট সম্পর্কিত, মালিকানা সম্পর্কিত নয়।
ভেন্যু, স্কুল এবং ক্লিনিকগুলোর জন্য দরকারী প্রশ্নটি এখন আর এটি নয় যে ব্যক্তিগত ডিভাইসগুলো নিষিদ্ধ করা যাবে কিনা। ঢালাও নিষেধাজ্ঞা সাধারণত কার্যকরভাবে ব্যর্থ হয়। আসল দরকারী প্রশ্নটি হলো ডিভাইসটি আপনার নিয়ন্ত্রণের বাইরে থাকলে আপনি এখনও কী প্রয়োগ করতে পারেন এবং পরবর্তীতে তা কীভাবে প্রমাণ করতে পারেন।
নিয়ন্ত্রণহীন সংখ্যাগরিষ্ঠ অংশ
BYOD-এর ব্যবহার এবং ডিভাইস পরিচালনার যোগ্যতার মধ্যে ফারাক থাকার কারণেই অনেক প্রোগ্রাম থমকে যায়। NIST ডিসেম্বর 2022-এ রিপোর্ট করেছে যে 95%-এরও বেশি প্রতিষ্ঠান মহামারীর আগেই কর্মীদের কাজের জন্য ব্যক্তিগত ডিভাইস ব্যবহার করার অনুমতি দিয়েছিল, এবং 86% IT ম্যানেজার বিশ্বাস করতেন যে মোবাইল আক্রমণগুলো আরও ঘন ঘন ঘটছে NIST BYOD spotlight। এটাই বাস্তব চিত্র। BYOD এখন একটি সাধারণ বিষয়, এবং শেয়ার করা নেটওয়ার্কগুলোর ওপর চাপ ক্রমেই বাড়ছে।
BYOD গবেষণার Computerworld-এর 2025 সালের সারাংশ অস্বস্তিকর দিকটি যোগ করে। এতে বলা হয়েছে যে 90% কর্মী কাজের ক্ষেত্রে কাজের এবং ব্যক্তিগত ডিভাইসের মিশ্রণ ব্যবহার করেন, 82% প্রতিষ্ঠানের একটি BYOD প্রোগ্রাম রয়েছে, এবং কর্মক্ষেত্রের BYOD ডিভাইসগুলোর মধ্যে 70% পর্যন্ত আনম্যানেজড Computerworld BYOD সারাংশ। আপনি যদি একটি শেয়ার্ড নেটওয়ার্ক পরিচালনা করেন, তবে সংযোগকারী অধিকাংশ ডিভাইস আপনার সাধারণ ম্যানেজমেন্ট প্লেনের বাইরে থাকতে পারে।
কেন কেবল এন্ডপয়েন্ট ভিত্তিক চিন্তা ব্যর্থ হয়
একটি আনম্যানেজড ডিভাইস এমন কিছু ফাঁকফোকর তৈরি করে যা আপনি দেখতে পান না। এটি আপডেট করা হয়েছে কিনা, সিকিউরিটি সফটওয়্যার আছে কিনা, অথবা ব্যবহারকারী এটিকে ইতোমধ্যে কোনো ক্ষতিকারক নেটওয়ার্কে কানেক্ট করেছেন কিনা তা আপনার জানা থাকে না। Computerworld-এর একই সারসংক্ষেপে উল্লেখ করা হয়েছে যে 20% ব্যবসা আনম্যানেজড ডিভাইস থেকে ম্যালওয়্যারের সম্মুখীন হয়েছে, প্রায় অর্ধেকই নির্ধারণ করতে পারেনি যে আনম্যানেজড ডিভাইস সিকিউরিটি ক্ষুণ্ণ করেছে কিনা, এবং 22% BYOD ডিভাইস ক্ষতিকারক ওয়্যারলেস নেটওয়ার্কে কানেক্ট করা হয়েছিল। এগুলো কোনো বিচ্ছিন্ন ঘটনা নয়। এগুলো নির্দেশ করে যে ভিজিবিলিটি বা দৃশ্যমানতা ইতিমধ্যেই ব্যাহত হয়েছে।
এই কারণেই শুধুমাত্র এন্ডপয়েন্ট ট্রাস্টের উপর নির্ভর করার জন্য শেয়ার্ড WiFi একটি অত্যন্ত দুর্বল জায়গা। একটি নিরাপত্তাহীন ব্যক্তিগত ফোন কেবল তার মালিকের তথ্যই প্রকাশ করে না। এটি অন্যান্য গেস্ট, শিক্ষার্থী, রোগী বা কর্মীদের পাশে থেকে অন্য যেকোনো ক্লায়েন্টের মতোই স্বাভাবিক সেজে ফিিশিং, ম্যালওয়্যার বিতরণ বা কমান্ড-অ্যান্ড-কন্ট্রোল ট্রাফিকের চেষ্টা চালাতে পারে।
ব্যবহারিক নিয়ম: গতকাল কোন ডিভাইসগুলি যুক্ত হয়েছে তা যদি আপনি উত্তর দিতে না পারেন, তবে আপনার কাছে এখনও একটি BYOD প্রোগ্রাম নেই, আপনার একটি কানেক্টিভিটি সমস্যা রয়েছে।
অফবোর্ডিংও সমান গুরুত্বপূর্ণ। পুরানো ল্যাপটপ এবং ফোনগুলি প্রায়শই সেগুলিকে নিয়ন্ত্রণকারী নীতিগুলির চেয়ে বেশি দিন টিকে থাকে এবং নিরাপদ নিষ্কাশনের জন্য অ্যাক্সেস কন্ট্রোলের মতোই একই শৃঙ্খলা প্রয়োজন। যেসব টিম তাদের ডিভাইসগুলি সরিয়ে নিচ্ছে, তাদের জন্য secure laptop recycling for remote teams একই রিস্ক চেইনের অংশ।
একটি সুরক্ষিত BYOD প্রোগ্রাম তৈরি করা
একটি সমর্থনযোগ্য BYOD প্রোগ্রাম কেউ সংযুক্ত হওয়ার আগেই শুরু হয়। প্রথমে BYOD কোথায় বিদ্যমান, কোন ব্যবহারকারী গ্রুপ এটি ব্যবহার করে এবং সেই ডিভাইসগুলো কোন ডেটাতে পৌঁছাতে পারে তা ম্যাপ করুন। NIST-এর বাস্তবায়ন নির্দেশিকা এটিকে একটি থ্রেট-মডেলিং এবং ঝুঁকি-মূল্যায়ন অনুশীলন হিসেবে বিবেচনা করে, এবং এটি গুরুত্বপূর্ণ কারণ স্টাফের ফোন, ঠিকাদারের ল্যাপটপ এবং অতিথিদের ট্যাবলেটের জন্য কন্ট্রোলগুলো ভিন্ন হয় NIST NCCoE BYOD নির্দেশিকা।
ইউজ কেস এবং ডেটা ক্লাস দিয়ে শুরু করুন
আপনার সামনে থাকা BYOD দৃশ্যপটগুলির একটি তালিকা তৈরি করে শুরু করুন। কর্মীদের ইমেল এবং সময়সূচীর প্রয়োজন হতে পারে। ঠিকাদারদের অ্যাপ্লিকেশন অ্যাক্সেসের একটি নির্দিষ্ট অংশের প্রয়োজন হতে পারে। অতিথিদের শুধুমাত্র ইন্টারনেটের প্রয়োজন হতে পারে, যেখানে শিক্ষার্থী বা রোগীদের কঠোর বিধিনিষেধ সহ একটি Captive নেটওয়ার্ক পাথের প্রয়োজন হতে পারে। ব্যবহারের ক্ষেত্রটি স্পষ্ট হয়ে গেলে, এটি কোন ডেটাতে পৌঁছাতে পারে এবং সর্বনিম্ন ডিভাইসের যে অবস্থা আপনি গ্রহণ করবেন তা শ্রেণীবদ্ধ করুন।
প্রতিটি অ্যাক্সেস টায়ারের জন্য গ্রহণযোগ্য ডিভাইস, OS, প্যাচ এবং এনক্রিপশন স্টেটগুলি লিখে রাখুন। একটি ব্যক্তিগত ল্যাপটপ যা একটি ব্রাউজার পোর্টাল খোলে, তা এমন একটি ফোনের চেয়ে ভিন্ন ঝুঁকি বহন করে যা ফাইল সিঙ্ক করতে পারে, এবং পলিসিতে সেই পার্থক্যের প্রতিফলন থাকা উচিত।
অ্যাপ স্তরে কাজের এবং ব্যক্তিগত ডেটা আলাদা করুন
NIST SP 1800-22 VolB ম্যানেজড এবং আনম্যানেজড অ্যাপ্লিকেশনগুলির মধ্যে স্থানান্তর সীমাবদ্ধ করে এবং যেখানে উপযুক্ত সেখানে VPN বা সমমানের নিয়ন্ত্রণের মাধ্যমে ডিভাইস-টু-অর্গানাইজেশন ট্র্যাফিক এনক্রিপ্ট করে সাংগঠনিক এবং ব্যক্তিগত ডেটা আলাদা করার পরামর্শ দেয়। মূল বিষয়টি অত্যন্ত ব্যবহারিক। কাজের ডেটা যেন কনজিউমার অ্যাপ, শেয়ার করা ফটো লাইব্রেরি বা ব্যক্তিগত ক্লাউড স্টোরেজে না যায়।
অ্যাপ-স্তরের কন্টেইনমেন্ট আপনি পুরো ফোন নিয়ন্ত্রণ করছেন এমন ভান করার চেয়ে ভালোভাবে কাজ করে। ডিভাইসটি ব্যক্তিগত হলেও, কাজের কন্টেইনারকে একটি কাজের পরিবেশের মতোই আচরণ করতে হবে। এই কারণেই সেশন রুলস কার্যকরকারী আইডেন্টিটি এবং অ্যাক্সেস টুলগুলো এত গুরুত্বপূর্ণ। Purple Shield-এর অ্যাক্সেস বৈশিষ্ট্যগুলো ডিভাইসটি নিজেই আপনার ব্যবস্থাপনায় রয়েছে তা ধরে না নিয়ে নীতি প্রয়োগের একটি ভাল উদাহরণ, যা মিশ্র পরিবেশে সঠিক পদ্ধতি।
অথেনটিকেশনকে ডিভাইস-সচেতন করুন
আনম্যানেজড অ্যাক্সেসের জন্য শুধুমাত্র একটি পাসওয়ার্ড খুবই দুর্বল। NIST SP 1800-22 VolB ব্যবহারকারীর প্রমাণপত্রের পাশাপাশি ডিভাইস সার্টিফিকেট ব্যবহার করার পরামর্শ দেয় যাতে অ্যাক্সেস ব্যক্তি এবং ডিভাইসের অবস্থা উভয়ের সাথেই সম্পর্কিত থাকে। বাস্তবে, এর অর্থ হলো সার্টিফিকেট-সমর্থিত প্রমাণীকরণ এবং phishing-resistant MFA যেখানে ব্যবসা এটি সমর্থন করতে পারে, এবং তারপর অ্যাক্সেস এমনভাবে লগ করা যা আপনি পরবর্তীতে পর্যালোচনা করতে পারেন।
এনরোলমেন্টকে নিয়ন্ত্রণের সূচনা হিসেবে বিবেচনা করুন, চলমান কমপ্লায়েন্সের প্রমাণ হিসেবে নয়।
লাইফসাইকেল ডিসিপ্লিন হলো শেষ ধাপ। আপনার প্রয়োজন হওয়ার আগেই হারিয়ে যাওয়া ডিভাইস ফ্লো, অফবোর্ডিং এবং অ্যাক্সেস বাতিলের প্রক্রিয়াগুলো পরীক্ষা করে নিন। যদি কোনো ব্যবহারকারী চলে যান বা কোনো ডিভাইস হারিয়ে যায়, তবে তার প্রতিক্রিয়া আগেই মহড়া দেওয়া উচিত, কারণ দুর্বল BYOD প্রোগ্রামগুলো ঠিক এই পয়েন্টেই ব্যর্থ হয়।
যখন ডিভাইসটি সুরক্ষিত মনে হয় কিন্তু আইডেন্টিটি নয়
BYOD-এর সবচেয়ে বড় ভুল হলো ডিভাইসের ঝুঁকিকে মূল ব্যর্থতা হিসেবে বিবেচনা করা। ব্রিচ সংক্রান্ত গবেষণা অন্য নির্দেশ দেয়। যাচাইকৃত তথ্যে উল্লিখিত Verizon-এর 2025 ব্রিচ রিসার্চ অনুযায়ী, ইনফোস্টিনারের মাধ্যমে সংক্রমিত যেসব সিস্টেমে কর্পোরেট লগইন ডেটা ছিল, তার 46%-ই ছিল আন-ম্যানেজড ডিভাইস। এছাড়া 22% ব্রিচের ক্ষেত্রে প্রাথমিক অ্যাক্সেস ভেক্টর ছিল কম্প্রোমাইজড ক্রিডেনশিয়াল, 16% ক্ষেত্রে ফিশিং এবং 20% ক্ষেত্রে ছিল ভ্যালনারেবিলিটি এক্সপ্লয়েটেশন Verizon ব্রিচ রিসার্চ সারসংক্ষেপ। একটি ডিভাইস বাইরে থেকে নিরাপদ মনে হলেও আক্রমণকারীর হাতে সেশন তুলে দিতে পারে।
আইডেন্টিটি থেকেই ব্লাস্ট রেডিয়াসের সূচনা হয়
ম্যানেজড সার্ভিস প্রোভাইডারদের ওপর করা একটি 2026 সালের জরিপে দেখা গেছে যে 55% প্রোভাইডার পূর্ববর্তী 24 মাসে একটি BYOD-সম্পর্কিত ক্লায়েন্ট ঘটনার কথা জানিয়েছেন। সেই ঘটনাগুলোর মধ্যে 45% ক্ষেত্রে ক্রেডেনশিয়াল চুরি বা অ্যাকাউন্ট হ্যাক, 42% ক্ষেত্রে ইমেল বা মেসেজিং হ্যাক, 40% ক্ষেত্রে ম্যালওয়্যার এবং মাত্র 29% ক্ষেত্রে হারিয়ে যাওয়া বা চুরি হওয়া ডিভাইস জড়িত ছিল Aura MSP report। ফোন হারিয়ে যাওয়ার সাধারণ গল্পটিই কিন্তু মূল ঘটনা নয়।
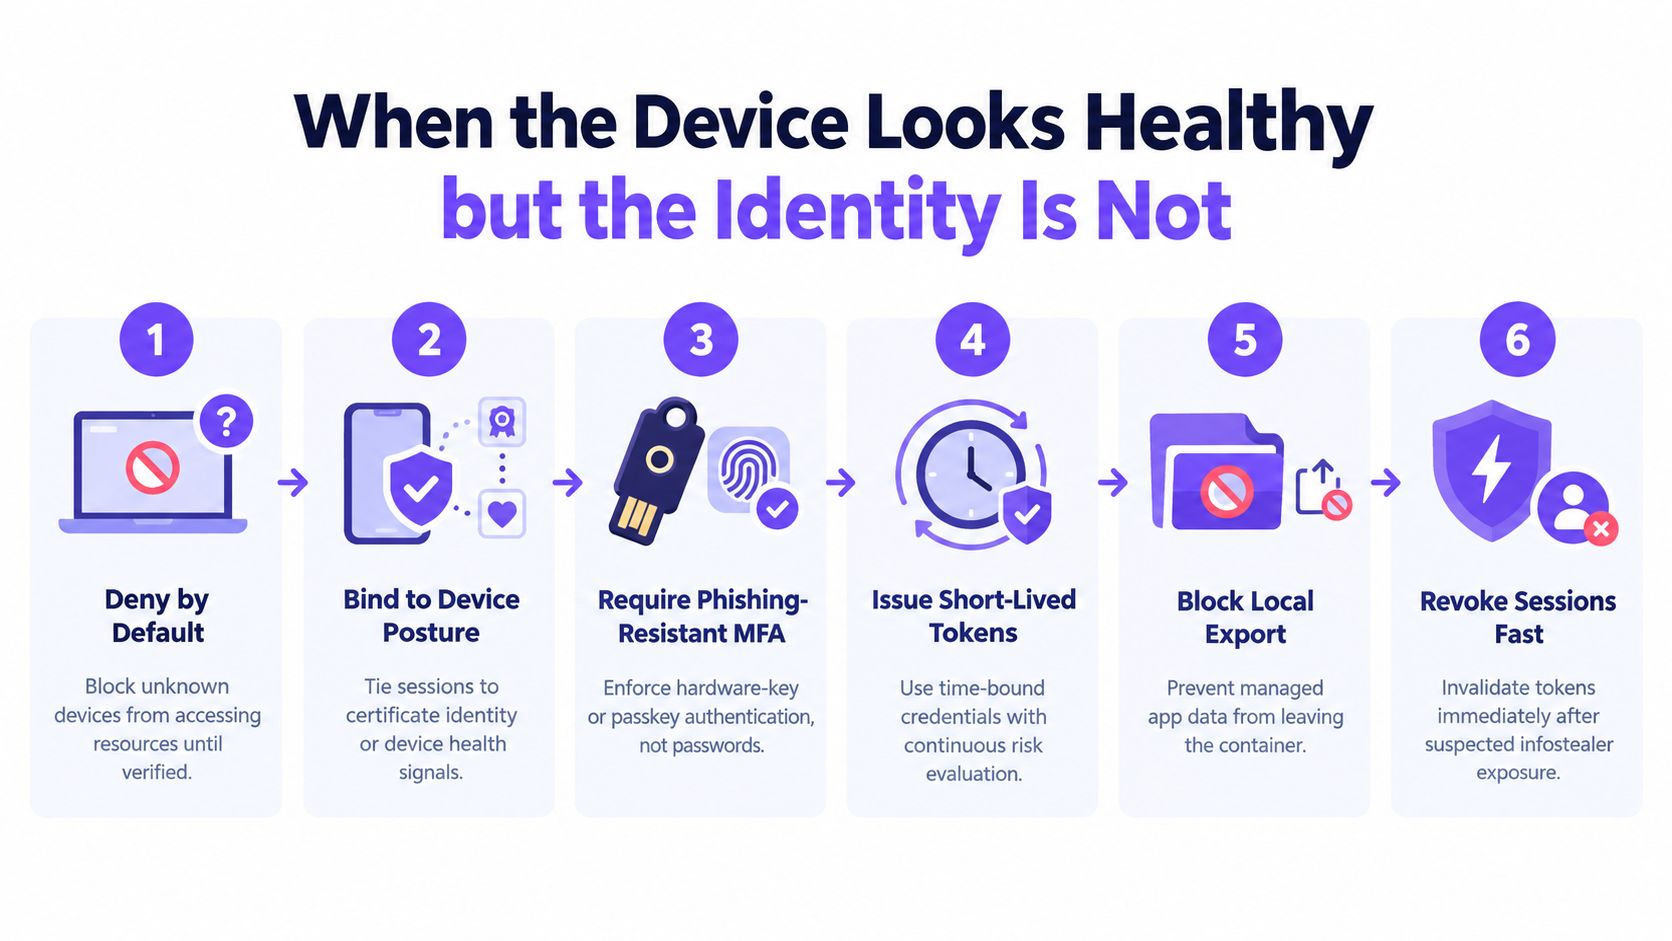
এই কারণেই অজানা ডিভাইসগুলির জন্য ডিফল্ট-ডিনাই নীতি গুরুত্বপূর্ণ। যদি এন্ডপয়েন্টটিকে বিশ্বাস করা না যায়, তবে পসচার, সার্টিফিকেট আইডেন্টিটি বা উভয়ের মাধ্যমে অ্যাক্সেস অর্জন করতে হবে। প্রমাণীকরণ স্তরে তখন ফিশিং-প্রতিরোধী MFA প্রয়োজন, বিশেষ করে পাসকি বা হার্ডওয়্যার-ব্যাকড অথেন্টিকেটর, যাতে ব্যবহারকারী কেবল পাসওয়ার্ডের জ্ঞানের চেয়েও বেশি কিছু প্রমাণ করতে পারেন।
সেশনটিকে ওয়ান-টাইম বা ডিসপোজেবল করুন
যে কন্ট্রোল পাথটি বাস্তবে কাজ করে তা বেশ সহজ, যদিও সঠিকভাবে পরিচালনা করা সহজ নয়। ডিভাইস পসচার বা সার্টিফিকেট আইডেন্টিটির সাথে অ্যাক্সেস সংযুক্ত করুন। স্বল্পমেয়াদী টোকেন ইস্যু করুন। নিরবচ্ছিন্নভাবে ঝুঁকি পুনরায় যাচাই করুন। আপনি যখন ইনফোস্টিলার এক্সপোজারের সন্দেহ করবেন তখন দ্রুত সেশনগুলি বাতিল করুন। যদি অ্যাপটি লোকাল এক্সপোর্টের অনুমতি দেয়, তবে ম্যানেজড কন্টেইনার বা সমতুল্য নীতির মাধ্যমে এটি ব্লক করুন।
যে অপারেশনের মেট্রিকটি নিরীক্ষণ করা উচিত তা এনরোলমেন্টের পরিমাণ নয়। এটি হলো কোনো সন্দেহজনক ঘটনার পর আপনি কত দ্রুত ক্রিডেনশিয়াল পরিবর্তন করতে এবং সেশন বিচ্ছিন্ন করতে পারেন। Verizon-এর SSO লগ বিশ্লেষণের মাধ্যমে এটিও দেখা গেছে যে ক্রিডেনশিয়াল স্টাফিং দৈনিক প্রমাণীকরণের চেষ্টার গড়ে ১৯% প্রতিনিধিত্ব করে, যা এন্টারপ্রাইজ-আকারের সংস্থাগুলিতে ২৫% পর্যন্ত বৃদ্ধি পায়। এই কারণেই শুধুমাত্র ডিভাইসের কমপ্লায়েন্স নয়, বরং প্রমাণীকরণ টেলিমেট্রিও গুরুত্বপূর্ণ।
BYOD অ্যাক্সেস ডিজাইনগতভাবেই বাতিলযোগ্য হওয়া উচিত। আইডেন্টিটি যদি ক্ষতিগ্রস্ত হয়, তবে ডিভাইসটি নিজে সুস্থ দেখালেও সেশনটিকে দ্রুত বাতিল করতে হবে।
এজেন্ট ছাড়াই নেটওয়ার্ক লেয়ার কনটেইনমেন্ট
একজন শিক্ষার্থী, অতিথি বা দর্শনার্থী WiFi-এ কানেক্ট করতে পারেন কিন্তু তবুও তাঁকে কখনই বিশ্বাস করা নাও হতে পারে। আপনি যদি ডিভাইসে কোনো কিছু ইনস্টল করতে না পারেন, তবে নেটওয়ার্ককেই অতিরিক্ত দায়িত্ব বহন করতে হবে। গেস্ট WiFi, স্কুলের WiFi, হাসপাতালের ভিজিটর নেটওয়ার্ক এবং যেসব পাবলিক ভেন্যুতে এজেন্ট গ্রহণ করা হয় না, সেগুলোতে এই নিয়মটি প্রযোজ্য। NIST-এর ওয়্যারলেস নির্দেশিকা অনুসারে, সুরক্ষাহীন ওয়্যারলেস নেটওয়ার্কগুলোর অপ্রয়োজনীয় নেটওয়ার্কিং ক্ষমতা নিষ্ক্রিয় করা উচিত এবং মোবাইল ডিভাইসগুলোকে তাদের পুরো লাইফসাইকেল জুড়ে সুরক্ষিত রাখা উচিত, তবুও অনেক BYOD পরিবেশে এখনও এমন ব্যবহারকারী রয়েছেন যারা এজেন্ট বা MDM প্রোফাইল গ্রহণ করবেন না NIST wireless guidance।
প্রথমে সেগমেন্েশন করুন, তারপর ফিল্টার করুন
পৃথক SSID এবং VLAN এখনও প্রাথমিক স্তর হিসেবে কাজ করে। গেস্ট, স্টাফ এবং সংবেদনশীল-পরিষেবা নেটওয়ার্কগুলোর একই নিয়মাবলী শেয়ার করা উচিত নয় এবং রাউটিং সর্বনিম্ন-অধিকার ভিত্তিক হওয়া উচিত। এটি ঝুঁকি পুরোপুরি দূর করে না, তবে এটি একটি ক্ষতিগ্রস্ত সেগমেন্ট থেকে অন্য সবগুলোতে ছড়িয়ে পড়া রোধ করে।
প্রোটেক্টিভ DNS হলো সবচেয়ে ব্যবহারিক এজেন্টলেস কন্ট্রোল, যেমনটি Purple Shield কীভাবে কাজ করে অনুচ্ছেদে বর্ণনা করা হয়েছে। এটি একটি সংযোগ শুরু হওয়ার আগেই প্রতিটি লুকআপ দেখতে পায়, যাতে আপনি এ্যান্ডপয়েন্ট ট্র্যাফিক স্পর্শ না করে বা ডিভাইসে কোনো সফটওয়্যার ইন্সটল না করেই ফিশিং ডোমেন, মেলওয়্যার ডোমেন এবং কমান্ড-অ্যান্ড-কন্ট্রোল কলব্যাক ব্লক করতে পারেন। মিশ্র প্রোপার্টির জন্য, এই প্লেসমেন্টটি অত্যন্ত গুরুত্বপূর্ণ কারণ এনফোর্সমেন্ট সুবিধা নেটওয়ার্ক প্রান্তে থাকে, ব্যবহারকারীর ডিভাইসে নয়।
সময় এবং স্থানের প্রতিফলন ঘটায় এমন পলিসি লেয়ার যোগ করুন
Safe Search প্রয়োগ পাবলিক এবং পারিবারিক পরিবেশগুলিতে সাহায্য করে যেখানে যত্নের দায়িত্ব বজায় রাখা প্রয়োজন। নির্ধারিত নীতিগুলি কাজের সময়ের পরে, উইকেন্ডে বা কম কর্মী থাকা অবস্থায় নিয়ন্ত্রণ কঠোর করতে পারে। স্বচ্ছ ব্লক পেজ বিভ্রান্তি কমায় এবং ব্যবহারকারীদের দেখায় যে নেটওয়ার্ক নীতি প্রয়োগ করছে, যথেচ্ছভাবে ওয়েবসাইট নষ্ট করছে না।
একজন প্রোভাইডারের জন্য, ব্যবহারিক প্রশ্নটি সহজ। প্ল্যাটফর্মটি প্রতি SSID, VLAN, ভেন্যু এবং দিনের সময় অনুযায়ী নীতি প্রয়োগ করতে পারে কিনা এবং ঠিক কী ব্লক করা হয়েছে তা রিপোর্ট করতে পারে কিনা তা জিজ্ঞাসা করুন। Purple Shield বিদ্যমান ফায়ারওয়ালের পেছনে চলা কন্টেন্ট ফিল্টারিং, থ্রেট ডিফেন্স এবং DNS-লেয়ার কন্ট্রোলসহ ভেন্যু এবং গেস্ট WiFi-এর জন্য এজেন্টলেস মডেলের চারপাশে তৈরি করা হয়েছে Purple Shield সংক্ষিপ্ত বিবরণ।
অপারেটরের পরীক্ষা: যদি একটি ডিভাইস কখনো কোনো এজেন্ট না পায়, তবুও কন্ট্রোলগুলিকে কাজ করতে হবে এবং লগগুলিকে পুরো বিষয়টি স্পষ্টভাবে ব্যাখ্যা করতে হবে।
একই কন্ট্রোল লজিক ডিজিটাল ব্যবসার জন্য সুরক্ষা মডেলের সাথেও মিলে যায়, যেখানে ডিভাইসটি আপনার নিয়ন্ত্রণের বাইরে থাকলেও অ্যাক্সেস নিরাপদ রাখতে হয়।
নেটওয়ার্ক কনটেইনমেন্টের সীমাবদ্ধতা রয়েছে। এটি কর্পোরেট ডিভাইসগুলিতে এন্ডপয়েন্ট সিকিউরিটিকে প্রতিস্থাপন করে না, এবং এনক্রিপ্ট করা ট্র্যাফিক সর্বদা নেটওয়ার্কের পরিদর্শন করার ক্ষমতা কমিয়ে দেয়। শেয়ার্ড WiFi-এ আনম্যানেজড ডিভাইসগুলির জন্য, অন্যান্য কিছু না থাকলেও এটি এখনও সুরক্ষার একটি স্তর হিসেবে কাজ করে।
যে মনিটরিং BYOD ঝুঁকি হ্রাসের প্রমাণ দেয়
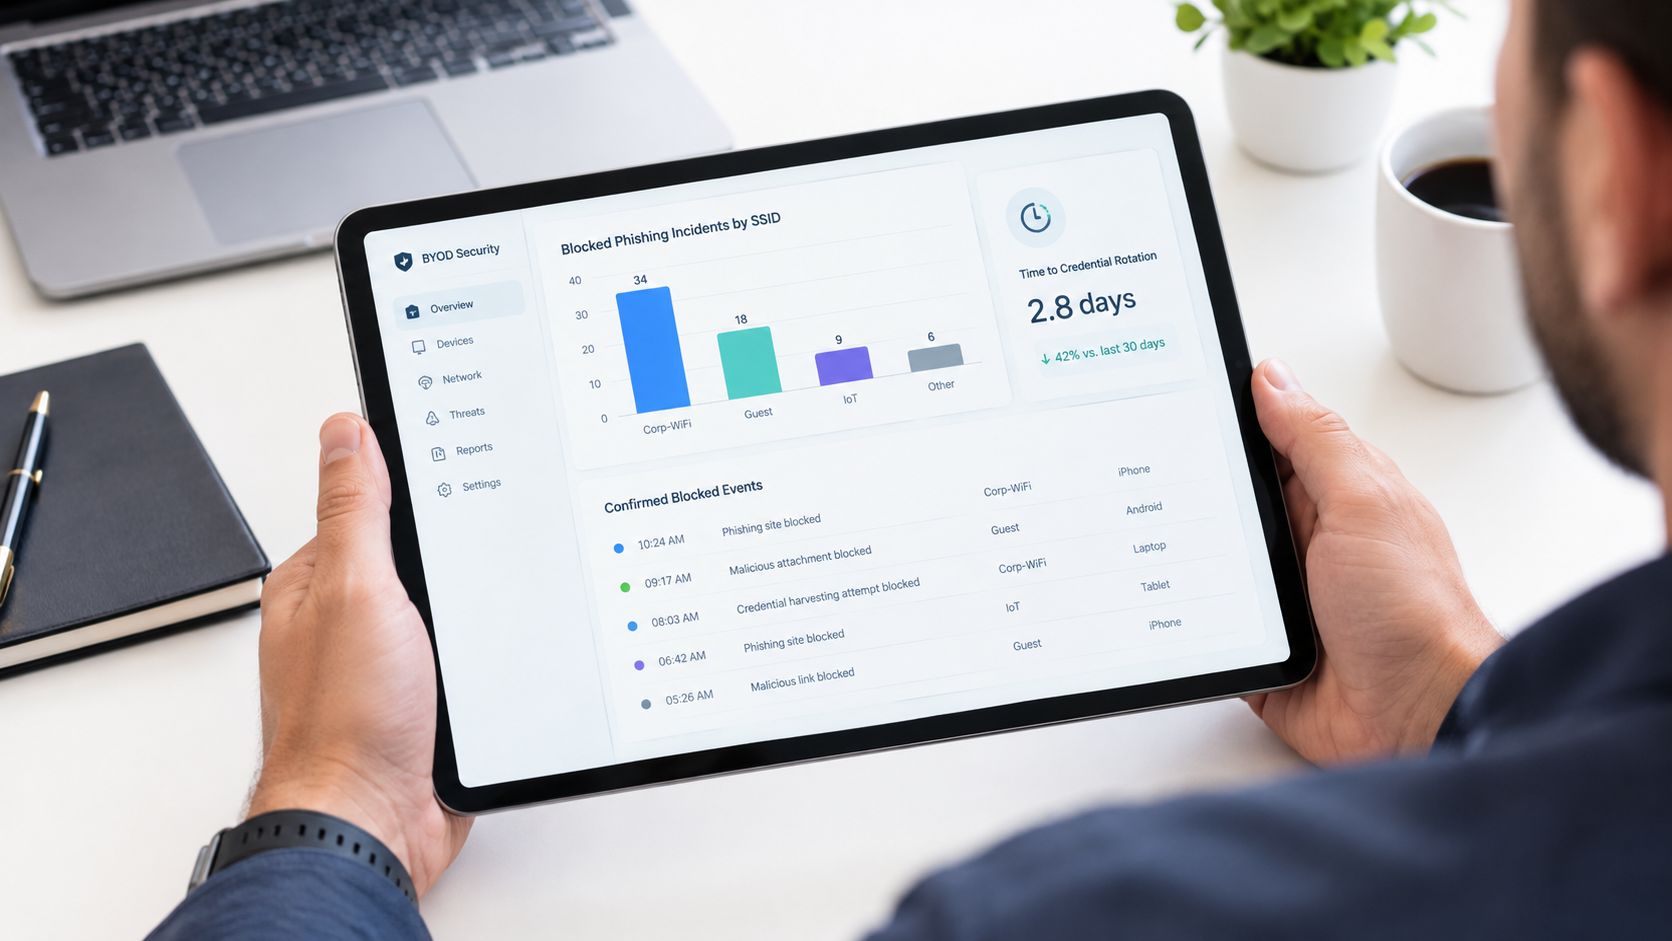
একটি ভালো ড্যাশবোর্ড কেবল পরিমাণের প্রশংসা করে না। এটি দেখায় যে কী ব্লক করা হয়েছে, এটি কোথায় ঘটেছে এবং নীতিটি ঝুঁকির এক্সপোজার কমিয়েছে কিনা। যে নম্বরগুলি সত্যিই গুরুত্বপূর্ণ তা হলো যেগুলি প্রমাণ করে আপনার কন্ট্রোলগুলি কাজ করছে, সেগুলি নয় যা কেবল একটি চার্টকে ব্যস্ত দেখায়।
শুধু অ্যাক্টিভিটি নয়, ব্লক করা ঝুঁকি পরিমাপ করুন
একটি কার্যকর BYOD মনিটরিং লেয়ার SSID অনুসারে ব্লক করা ফিশিং এবং ম্যালওয়্যার গন্তব্যস্থল, ম্যানেজড অ্যাপে ঝুঁকিপূর্ণ সাইন-ইন প্যাটার্ন, সন্দেহভাজন ইনফোস্টিলার এক্সপোজারের পর ক্রিডেনশিয়াল পরিবর্তনের সময়, নিশ্চিত ডেটা-ক্ষতির ঘটনা এবং নেটওয়ার্ক পলিসি দ্বারা আনম্যানেজড ডিভাইস পপুলেশনের কভারেজ রিপোর্ট করে। এই সিগন্যালগুলিই আপনাকে অনুমান নির্ভর না হয়ে উপযুক্ত প্রমাণ সহ অডিটর, স্টেকহোল্ডার এবং ইনসিডেন্স রেসপন্ডারদের উত্তর দিতে সাহায্য করে।
র' ট্রাফিক ভলিউমের মতো একটি ভ্যানিটি মেট্রিক আপনাকে বলবে না যে নেটওয়ার্কটি কোনো কিছু আটকেছে কিনা। কিন্তু টাইমস্ট্যাম্প, নেটওয়ার্কের নাম এবং পলিসির কারণ সহ একটি ব্লগ লগ তা সঠিকভাবে জানিয়ে দেবে। পাবলিক WiFi এবং মিশ্র-ব্যবহারের নেটওয়ার্কগুলোতে এই পার্থক্যটি সবচেয়ে বেশি গুরুত্বপূর্ণ, যেখানে গেস্ট SSID-এ একটি ব্লক করা ডোমেন হতে পারে আপনার প্রয়োজনীয় পূর্ব সতর্কবার্তা।
লুপটি বন্ধ করতে প্রমাণ ব্যবহার করুন
একজন চিকিৎসক একবার নীতি পরিবর্তনের পর গেস্ট নেটওয়ার্ক যে আরও নিরাপদ হয়েছে তার "প্রমাণ" চেয়েছিলেন। উত্তরটি কোনো অনুভূতি জরিপ থেকে আসেনি, এসেছে ব্লক রিপোর্ট থেকে। এটি দেখিয়েছে যে কোন ক্যাটাগরিগুলি বন্ধ করা হয়েছে, কোন SSIDs-এ, এবং কোন সময়ে কঠোর নিয়মগুলি কাজ করছিল। এটি এমন একটি স্তর যা একটি সিকিউরিটি কন্ট্রোলকে একটি রক্ষণাবেক্ষণযোগ্য পরিচালন অনুশীলনে রূপান্তরিত করে।
মনিটরিং আপনাকে পলিসির বিচ্যুতি চিহ্নিত করতেও সাহায্য করে। যদি আনম্যানেজড ডিভাইসগুলো বারবার একই ব্লক করা গন্তব্যে যাওয়ার চেষ্টা করে, তবে আপনার একটি স্পষ্ট ব্লক পৃষ্ঠা, উন্নত ব্যবহারকারী সচেতনতা বা আরও কঠোর SSID পৃথকীকরণের প্রয়োজন হতে পারে। যদি সাইন-ইন ঝুঁকি বারবার ম্যানেজড অ্যাপে দেখা যায়, তবে আইডেন্টিটি অংশে নজর দেওয়া প্রয়োজন।
যেসব টিমের এই নিয়ন্ত্রণগুলিকে একসাথে যুক্ত করার জন্য একটি একক স্থানের প্রয়োজন, তাদের জন্য Purple Shield's রিপোর্টিং এবং অ্যাক্সেস ইন্টিগ্রেশন এমনভাবে ডিজাইন করা হয়েছে যেন সিদ্ধান্ত গ্রহণকারী নেটওয়ার্ক প্রসঙ্গের সাথে সাথে ঠিক কী এবং কোথায় ব্লক করা হয়েছে তা দেখানো যায় Purple Shield access reporting।
এই সপ্তাহের জন্য আপনার BYOD সিকিউরিটি চেকক্লিন্ট
যে কন্ট্রোলগুলি সবচেয়ে দ্রুত ফলাফল নিয়ে আসে সেগুলি দিয়ে শুরু করুন। গুরুত্বপূর্ণ অ্যাপগুলির জন্য phishing-resistant MFA চালু করুন, অতিথি এবং কর্মীদের SSID আলাদা করুন এবং নিশ্চিত করুন যে সংবেদনশীল ট্র্যাফিক সাধারণ ব্রাউজিংয়ের একই পাথ ব্যবহার না করে। তারপর প্রটেক্টিভ DNS সক্রিয় করুন, কারণ সংযোগ শুরু হওয়ার আগেই ফিশিং এবং কমান্ড-অ্যান্ড-কন্ট্রোল লুকআপগুলি ব্লক করা আনম্যানেজড ডিভাইসের ক্ষেত্রে একটি ব্যবহারিক জয়।
এরপর সময়সূচী কড়া করুন। আপনার পরিবেশে যদি অনুমানযোগ্য নিরিবিলি সময় থাকে, তবে পাবলিক বা শেয়ার্ড নেটওয়ার্কগুলোর জন্য সন্ধ্যা এবং সাপ্তাহিক ছুটির দিনে আরও কঠোর পলিসি ব্যবহার করুন। কী ব্লক করা হয়েছে, কোথায় ব্লক করা হয়েছে এবং সন্দেহজনক সুরক্ষাহীনতার পর আপনি কত দ্রুত অ্যাক্সেস বাতিল করতে পারেন তা প্রমাণ করে এমন ড্যাশবোর্ড সক্রিয় করে কাজ শেষ করুন।
Purple Shield আপনাকে ডিভাইসে কোনো এজেন্ট ইনস্টল না করেই গেস্ট এবং পাবলিক WiFi-এর জন্য প্রটেক্টিভ DNS এবং কন্টেন্ট ফিল্টারিং সুবিধা প্রদান করে। আপনি যদি শেয়ার্ড নেটওয়ার্কে BYOD-এর ঝুঁকি কমাতে চান, তবে Purple Shield ভিজিট করুন এবং দেখুন কীভাবে এর প্রতি-SSID নীতি, থ্রেট ডিফেন্স এবং রিপোর্টিং সেই মডেলের সাথে মানিয়ে যায়।