
ExplainerProtective DNS
NCSC Protective DNS এবং যুক্তরাজ্যের পাবলিক সেক্টর: এটি কী এবং বিভিন্ন ভেন্যু কী শিখতে পারে
NCSC Protective DNS আপনার ব্যবহারের জন্য উপলব্ধ কিনা, কীভাবে রিসলভার-লেভেল ব্লকিং একটি নেটওয়ার্কের প্রতিটি ডিভাইসকে সুরক্ষিত রাখে এবং এর পরিধি কোথায় শেষ হয়, তা আপনি নির্ধারণ করতে পারবেন। আপনি যদি কোনো হোটেল, বিমানবন্দর, রিটেইল বা সাধারণ জনগণের জন্য উন্মুক্ত কোনো এস্টেট পরিচালনা করেন, তবে Purple Shield-এর মতো একটি...
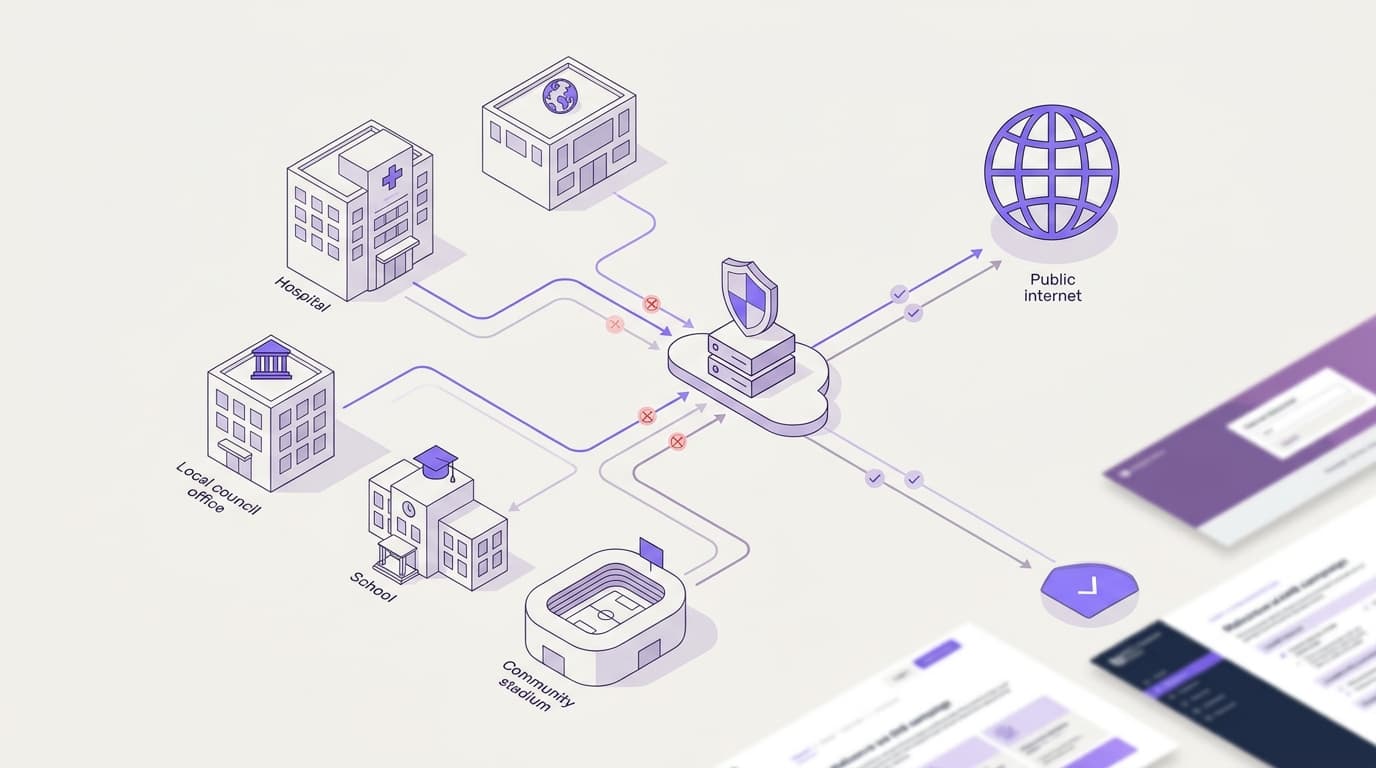
NCSC Protective DNS (PDNS) RFC 1035 এ সংজ্ঞায়িত DNS স্তরে ক্ষতিকারক ডোমেইনগুলির সন্ধান ব্লক করে। ইউকের যোগ্য পাবলিক সেক্টর সংস্থাগুলি এটিকে কেন্দ্রীয় সাইবার প্রতিরক্ষার জন্য ব্যবহার করে, যখন প্রাইভেট ভেন্যুগুলি Purple Shield এর মতো বাণিজ্যিক পরিষেবাগুলি ব্যবহার করে সমমানের রিজলভার-স্তরের নিয়ন্ত্রণ পায়, যা Purple প্ল্যাটফর্মে চলে: ৯০টি দেশে ৮০,০০০+ ভেন্যু এবং ৯৯.৯৯৯% আপটাইম SLA।
NCSC PDNS কী, এবং এটি কার জন্য?
NCSC ২০১৭ সালে তার Active Cyber Defence প্রোগ্রামের অংশ হিসেবে PDNS চালু করেছিল। কেন্দ্রীয় সরকার এটিতে অর্থায়ন করে, তাই যোগ্য সংস্থাগুলিকে এটি ব্যবহারের জন্য অর্থ প্রদান করতে হয় না। যোগ্যতার আওতায় রয়েছে কেন্দ্রীয় সরকারি দফতর, বিকেন্দ্রীভূত প্রশাসন, স্থানীয় কর্তৃপক্ষ এবং NHS এর অংশসমূহ। NCSC তারপর থেকে স্কুলের জন্য এই পরিষেবার একটি সংস্করণ প্রসারিত করেছে। আপনি এটি নিয়ে পরিকল্পনা করার আগে NCSC PDNS পেজে বর্তমান যোগ্যতার নিয়মগুলি পরীক্ষা করে নিন।
Protective DNS একটি সাধারণ বিভাগও, কেবল NCSC-এর পরিষেবা নয়। একটি recursive resolver হলো সেই সার্ভার যা কোনো ডিভাইসের পক্ষে example.com এর মতো একটি নামকে IP ঠিকানায় রূপান্তর করে। একটি protective DNS পরিষেবা হলো একটি recursive resolver যা কোনো হুমকির তালিকায় থাকা ডোমেইনগুলি সমাধান করতে অস্বীকার করে। মার্কিন সংস্থা CISA এবং NSA তাদের ২০২১ সালের নির্দেশিকা, Selecting a Protective DNS Service-এ একই শব্দ ব্যবহার করেছিল।
প্লেসমেন্ট বা সঠিক স্থানে স্থাপন করাই হলো আসল বিষয়। কোনো সংযোগ খোলার আগেই রিজলভারে ব্লক প্রক্রিয়াটি ঘটে। কোনো ক্ষতিকারক পৃষ্ঠা লোড হয় না, কোনো পেলোড ডাউনলোড হয় না এবং কোনো কমান্ড-অ্যান্ড-কন্ট্রোল চ্যানেল তৈরি হয় না। রিজলভার ব্যবহারকারী প্রতিটি ডিভাইস সুরক্ষার আওতায় আসে, যার মধ্যে রয়েছে আনম্যানেজড গেস্ট ফোন, স্মার্ট টিভি এবং বিল্ডিং সেন্সর যা সুরক্ষা সফটওয়্যার চালাতে পারে না।
Protective DNS কীভাবে কাজ করে, ধাপে ধাপে?
DNS নিজেই RFC 1034 এবং RFC 1035-এ সংজ্ঞায়িত। Protective DNS প্রোটোকলে কিছুই পরিবর্তন করে না। এটি রিজলভার কী উত্তর দেওয়ার সিদ্ধান্ত নেয় তা পরিবর্তন করে।
১. আপনার নেটওয়ার্কের একটি ডিভাইস একটি ডোমেইন অনুসন্ধান করে, উদাহরণস্বরূপ যখন কোনো অতিথি ইমেলের একটি লিঙ্কে ট্যাপ করে। ২. আপনার স্থানীয় রিজলভার বা ফায়ারওয়াল কোয়েরিটি protective DNS পরিষেবায় ফরোয়ার্ড করে, কারণ আপনি এটি সেভাবেই কনফিগার করেছেন। ৩. প্রটেক্টিভ রিজলভারটি তার থ্রেট ইন্টেলিজেন্সের বিরুদ্ধে ডোমেইনটি পরীক্ষা করে। ৪. ডোমেইনটি ক্ষতিকারক হিসেবে জানা থাকলে, রিজলভার আসল ঠিকানার বদলে একটি ব্লক রেসপন্স ফেরত পাঠায়। ৫. ডোমেইনটি কোনো তালিকায় না থাকলে, রিজলভার এটি স্বাভাবিকভাবে অনুসন্ধান করে এবং উত্তর ফেরত দেয়। ৬. পরিষেবাটি কোয়েরিটি লগ করে, যাতে অ্যানালিস্টরা বারবার যোগাযোগের চেষ্টা করা সংক্রমিত ডিভাইসগুলি চিহ্নিত করতে পারেন।
একটি ব্লক প্রতিক্রিয়া সাধারণত তিনটি রূপের একটি গ্রহণ করে। NXDOMAIN ডিভাইসটিকে বলে যে ডোমেইনটির কোনো অস্তিত্ব নেই। একটি sinkhole ঠিকানা ডিভাইসটিকে আক্রমণকারীর সার্ভারের পরিবর্তে একটি নিয়ন্ত্রিত সার্ভারের দিকে নির্দেশ করে। একটি ব্লক পৃষ্ঠা ব্যক্তির কাছে ব্যাখ্যা করে কেন সাইটটি লোড হয়নি।
একটি ডিভাইসের কুয়েরি লোকাল ফরওয়ার্ডারের মাধ্যমে সুরক্ষা প্রদানকারী রিজলভারে যায়, যা কোনো পরিচিত ক্ষতিকারক ডোমেইনকে ব্লক করে অথবা একটি সুরক্ষিত ডোমেইন রিজলভ করে এবং প্রতিটি কুয়েরি লগ করে।
Connections
- কর্মী বা গেস্ট ডিভাইস to লোকাল রিজলভার বা ফায়ারওয়াল (DNS কুয়েরি (RFC 1035))
- লোকাল রিজলভার বা ফায়ারওয়াল to সুরক্ষা প্রদানকারী DNS রিজলভার (ফরওয়ার্ড করা কুয়েরি)
- সুরক্ষা প্রদানকারী DNS রিজলভার to পরিচিত ক্ষতিকারক ডোমেইন (থ্রেট তালিকায় মিল পাওয়া গেছে)
- সুরক্ষা প্রদানকারী DNS রিজলভার to সুরক্ষিত ডোমেইন (কোনো মিল পাওয়া যায়নি)
- সুরক্ষা প্রদানকারী DNS রিজলভার to কুয়েরি লগ (প্রতিটি কুয়েরি লগ করা হয়েছে)
দুটি ইনপুট নির্ধারণ করে যে পরিষেবাটি কতটা ভালো। প্রথমটি হলো থ্রেট ইন্টেলিজেন্স: কতগুলি উৎস ব্লক তালিকায় তথ্য সরবরাহ করে এবং নতুন ডোমেইনগুলি কত দ্রুত এটিতে পৌঁছায়। আমাদের DNS থ্রেট ইন্টেলিজেন্স ফিড নির্দেশিকাটিতে সেই তালিকাগুলি কোথা থেকে আসে তা কভার করা হয়েছে। দ্বিতীয়টি হলো লগিং। NCSC ক্ষতিগ্রস্থ সিস্টেম সনাক্ত করতে এবং সংশ্লিষ্ট সংস্থাকে সতর্ক করতে PDNS কুয়েরি ডাটা ব্যবহার করে। একটি বাণিজ্যিক পরিষেবারও আপনাকে একই দৃশ্যমানতা প্রদান করা উচিত, যা আমাদের DNS ফিল্টারিং লগ এবং রিপোর্টিং নির্দেশিকায় ব্যাখ্যা করা হয়েছে।
অনেক রিজলভার Response Policy Zones (RPZ)-এর মাধ্যমে ব্লক তালিকা প্রয়োগ করে, যা এমন একটি ফরম্যাট যা রিজলভারকে তালিকাভুক্ত ডোমেইনগুলির জন্য উত্তর ওভাররাইড করার অনুমতি দেয়। RPZ একটি বহুল ব্যবহৃত নিয়ম, কোনো IETF স্ট্যান্ডার্ড নয়।
কোন DNS সিকিউরিটি টার্মগুলি নিয়ে মানুষের ভুল বোঝাবুঝি হয়?
বেশ কয়েকটি DNS টার্ম শুনতে একই রকম হলেও বিভিন্ন সমস্যার সমাধান করে। সেগুলিকে গুলিয়ে ফেললে সিকিউরিটি ডিজাইনে ফাঁক তৈরি হতে পারে বা একই কন্ট্রোল দুবার কেনার ঝুঁকি থাকে।
| শব্দ | এটি যা করে | এটি যা করে না | যার দ্বারা সংজ্ঞায়িত |
|---|---|---|---|
| Protective DNS | হুমকির সাথে লিঙ্কযুক্ত ডোমেইনগুলি রেজলভ করতে অস্বীকার করে | পৃষ্ঠার বিষয়বস্তু বা এনক্রিপ্ট করা ট্র্যাফিক পরিদর্শন করা | NCSC, CISA এবং NSA নির্দেশিকা (একটি বিভাগ, কোনো RFC নয়) |
| NCSC PDNS | যোগ্য সংস্থাগুলির জন্য NCSC দ্বারা পরিচালিত Protective DNS | ব্যক্তিগত ভেন্যুতে পরিষেবা দেওয়া বা বিষয়বস্তুর বিভাগ ফিল্টার করা | NCSC |
| DNS কন্টেন্ট ফিল্টারিং | হুমকির পাশাপাশি অ্যাডাল্ট বা জুয়ার সাইটের মতো বিভাগগুলি ব্লক করে | নিজের শক্তিতে সেফগার্ডিং কমপ্লায়েন্স প্রমাণ করা | ভেন্ডর নীতি |
| Passive DNS (pDNS) | বিশ্লেষকদের জন্য ডোমেইন-টু-IP উত্তরের একটি ঐতিহাসিক রেকর্ড রাখে | রিয়েল টাইমে কিছু ব্লক করা | হুমকি গোয়েন্দা অনুশীলন |
| DNSSEC | DNS রেকর্ডগুলিতে স্বাক্ষর করে যাতে রেজলভাররা সেগুলি খাঁটি কিনা তা যাচাই করতে পারে | একটি ডোমেইন ক্ষতিকারক কিনা তা বিচার করা | RFC 4033 |
| DNS over HTTPS বা TLS | ডিভাইস এবং রেজলভারের মধ্যে কোয়েরি এনক্রিপ্ট করে | কোনটি রেজলভ করা নিরাপদ তা সিদ্ধান্ত নেওয়া | RFC 8484 এবং RFC 7858 |
| Response Policy Zones | একটি রেজলভারকে তালিকাভুক্ত ডোমেইনগুলির উত্তর ওভাররাইড করতে দেয় | নিজেই হুমকি গোয়েন্দা তথ্য সরবরাহ করা | শিল্পের নিয়মাবলী, কোনো IETF মানক নয় |
মানুষ যেখানে ভুল করে
- PDNS কে কন্টেন্ট ফিল্টারিং হিসেবে বিবেচনা করা। NCSC PDNS ক্ষতিকারক ডোমেইনগুলিকে লক্ষ্য করে। এটি কন্টেন্ট বিভাগগুলি ব্লক করার জন্য তৈরি করা হয়নি। শিক্ষা বিভাগের ফিল্টারিং এবং পর্যবেক্ষণ মান পূরণ করে এমন ফিল্টারিং এখনও স্কুলগুলির জন্য প্রয়োজন।
- সরবরাহকারীরা কভার করা হয়েছে ধরে নেওয়া। একটি কাউন্সিলের PDNS যোগ্যতা তার অবসর কেন্দ্র WiFi পরিচালনাকারী ঠিকাদারের জন্য প্রযোজ্য নয়।
- হুমকির রিপোর্টে "pDNS" কে protective DNS হিসেবে পড়া। থ্রেট ইন্টেলিজেন্সে, pDNS মানে সাধারণত passive DNS, যা একটি লুকআপ হিস্ট্রি।
- মনে করা যে DNSSEC হুমকি ব্লক করে। DNSSEC (RFC 4033) প্রমাণ করে যে একটি রেকর্ড খাঁটি। একজন আক্রমণকারীর নিজস্ব ডোমেইনও নিখুঁতভাবে স্বাক্ষরিত হতে পারে।
- এনক্রিপ্ট করা DNS কে সুরক্ষামূলক মনে করা। এনক্রিপশন আড়ি পাতলাকারীদের কাছ থেকে কোয়েরি লুকিয়ে রাখে। গন্তব্যটি নিরাপদ কিনা সে সম্পর্কে এটি কিছুই বলে না।
ভেন্যুগুলি অনুশীলনে কোথায় protective DNS এর মুখোমুখি হয়?
আপনি তিনটি জায়গায় protective DNS এর মুখোমুখি হন: পাবলিক সেক্টর নেটওয়ার্কে, আপনার নিজস্ব গেস্ট এবং স্টাফ WiFi তে, এবং আপনার ক্লায়েন্টরা আপনাকে যে নিরাপত্তা প্রশ্নাবলী পাঠায় তাতে।
পাবলিক WiFi সহ সরকারি ভবন
লাইব্রেরি, কাউন্সিল অফিস, হাসপাতাল এবং স্টেশন সবই দর্শকদের জন্য WiFi পরিচালনা করে। প্রতিটি সাইটকে সিদ্ধান্ত নিতে হবে যে তার গেস্ট নেটওয়ার্ক কোন রেজলভার ব্যবহার করবে। একটি পাবলিক সেক্টর সংস্থা এমন নেটওয়ার্কগুলির জন্য বাণিজ্যিক পরিষেবাও বেছে নিতে পারে যেখানে এটি কন্টেন্ট ক্যাটাগরি ফিল্টারিং বা প্রতি নেটওয়ার্কে একটি পৃথক নীতি চায়। St George's Healthcare NHS Trust Purple Shield পরিচালনা করে এবং সপ্তাহে প্রায় 2,41,000 হুমকি ব্লক করে।
হোটেল, বিমানবন্দর এবং মাল্টি-সাইট এস্টেট
ব্যক্তিগত ভেন্যুগুলি PDNS যোগ্যতার বাইরে থাকে তবে একই ধরণের হুমকির সম্মুখীন হয়। একটি হোটেল গেস্ট নেটওয়ার্ক শত শত আনম্যানেজড ডিভাইস বহন করে। একটি বিমানবন্দর নেটওয়ার্ক আলাদা VLAN-এ যাত্রী, খুচরা ভাড়াটিয়া এবং অপারেশনাল সিস্টেম পরিচালনা করে। একটি VLAN (ভার্চুয়াল LAN) হলো একটি লজিক্যাল নেটওয়ার্ক সেগমেন্ট যা অন্যদের সাথে ফিজিক্যাল সুইচ এবং অ্যাক্সেস পয়েন্ট শেয়ার করে। মাল্টি-সাইট অপারেটররা কোনো হার্ডওয়্যার যোগ না করেই তাদের এস্টেটজুড়ে DNS-স্তরের সুরক্ষা প্রয়োগ করতে Shield পরিচালনা করে।
সরবরাহকারী ডিউ ডিলিজেন্স
আপনি যদি পাবলিক সেক্টরে সরবরাহ করেন, তবে আপনার নিজের নেটওয়ার্কে ক্ষতিকারক ডোমেনগুলি কীভাবে ব্লক করবেন সে সম্পর্কে প্রশ্নের আশা রাখুন। আপনি "আমরা PDNS ব্যবহার করি" উত্তর দিতে পারবেন না, কারণ আপনি যোগ্য নন। এক্সপোর্টযোগ্য লগ সহ একটি বাণিজ্যিক প্রটেক্টিভ DNS সেবা আপনাকে একটি স্পষ্ট, নিরীক্ষাযোগ্য উত্তর দেয়।
প্রটেক্টিভ DNS-এর সীমাবদ্ধতাগুলি কি কি?
প্রটেক্টিভ DNS হলো একটি স্তর, এটি কোনো সম্পূর্ণ প্রতিরক্ষা নয়। এটি কেবল ডোমেন নাম দেখে এবং আর কিছুই নয়। নীচের স্তরীভূত মডেলটি দেখায় যে এটি কোথায় অবস্থান করে এবং এর আশেপাশের স্তরগুলি কী ধরা উচিত।
ডিভাইস থেকে এন্ডপয়েন্ট প্রটেকশন পর্যন্ত পাঁচটি স্ট্যাক করা স্তর, সংযোগ খোলার আগেই মাঝামাঝি স্থানে প্রটেক্টিভ DNS লুকআপ ব্লক করছে।
Connections
- ডিভাইস এবং ব্রাউজার to নেটওয়ার্ক এবং VLAN (ডিভাইস নেটওয়ার্কে যুক্ত হয়)
- নেটওয়ার্ক এবং VLAN to প্রটেক্টিভ DNS (সমস্ত লুকআপ ফরোয়ার্ড করা হয়)
- প্রটেক্টিভ DNS to প্রক্সি বা সিকিউর ওয়েব গেটওয়ে (অনুমোদিত ট্রাফিক চলতে থাকে)
- প্রক্সি বা সিকিউর ওয়েব গেটওয়ে to এন্ডপয়েন্ট প্রটেকশন (ডিভাইসে অবশিষ্ট ঝুঁকি)
ডিভাইসে এনক্রিপ্টেড DNS
ব্রাউজার এবং অপারেটিং সিস্টেমগুলি সরাসরি একটি পাবলিক রিজলভারে DNS over HTTPS (RFC 8484) বা DNS over TLS (RFC 7858) পাঠাতে পারে। সেই ট্রাফিকটি আপনার প্রটেক্টিভ রিজলভারকে সম্পূর্ণরূপে স্কিপ করে। ম্যানেজড ডিভাইসগুলিতে, কেন্দ্রীয়ভাবে পলিসি সেট করুন। গেস্ট নেটওয়ার্কগুলিতে, আপনার নির্বাচিত রিজলভার ছাড়া অন্য যেকোনো কিছুতে আউটবাউন্ড DNS ব্লক করুন এবং ফায়ারওয়ালে পরিচিত পাবলিক এনক্রিপ্টেড DNS এন্ডপয়েন্টগুলি ব্লক করুন।
হার্ড-কোডেড রিজলভার এবং ডাইরেক্ট IP
কিছু অ্যাপ এবং IoT ডিভাইস DHCP দ্বারা নির্ধারিত সমাধানকারীকে উপেক্ষা করে। ম্যালওয়্যার কোনো সন্ধান করা ছাড়াই সরাসরি একটি IP ঠিকানায় সংযোগ করতে পারে। ফায়ারওয়াল নিয়ম যা আপনার সমাধানকারীতে পোর্ট 53 ট্র্যাফিক বাধ্য করে তা প্রথম ফাঁকটি বন্ধ করে। এন্ডপয়েন্ট সুরক্ষা এবং নেটওয়ার্ক পর্যবেক্ষণ দ্বিতীয় ফাঁকটি বন্ধ করে।
সামগ্রীর কোনো দৃশ্য নেই
একটি DNS পরিষেবা example.com দেখতে পায়, কিন্তু পেজ পাথ বা ডাউনলোড করা ফাইলটি দেখতে পায় না। যদি কোনো বিশ্বস্ত ডোমেইন একটি ক্ষতিকারক ফাইল হোস্ট করে, DNS তা বলতে পারে না। যেসব নেটওয়ার্কে আপনার সম্পূর্ণ URL পরিদর্শন প্রয়োজন সেখানে একটি প্রক্সি বা সুরক্ষিত ওয়েব গেটওয়ে ব্যবহার করুন।
নতুন ডোমেইন এবং ভুয়া ইতিবাচক ফল
আজ সকালে নিবন্ধিত একটি ডোমেইন এখনও কোনো তালিকায় নাও থাকতে পারে। ইন্টেলিজেন্সের গতি অত্যন্ত গুরুত্বপূর্ণ, যে কারণে ফিডের গুণমান হল প্রধান কেনার মানদণ্ড। এর বিপরীত ঝুঁকি হল একটি ভুয়া ইতিবাচক ফল যা একটি বৈধ বুকিং সাইটকে ব্লক করে। আপনার একটি দ্রুত অনুমতি তালিকা প্রক্রিয়া এবং লগ প্রয়োজন যা দেখায় ঠিক কী ব্লক করা হয়েছে।
সম্মতি স্বয়ংক্রিয় নয়
সুরক্ষামূলক DNS Cyber Essentials এবং ISO 27001 নিয়ন্ত্রণের মতো ফ্রেমওয়ার্কগুলোকে সমর্থন করে, তবে এটি আপনাকে প্রত্যয়িত করে না। UK GDPR এর অধীনে DNS লগে ব্যক্তিগত তথ্যও থাকতে পারে, তাই আপনি লগিং চালু করার আগে ধরে রাখার সময়কাল এবং অ্যাক্সেসের নিয়ম নির্ধারণ করুন।
কীভাবে একটি বাণিজ্যিক পরিষেবা তুলনা করে, এবং কোথায় Purple ফিট করে?
আপনি যদি PDNS এর জন্য যোগ্য না হন, বা আপনার এমন নিয়ন্ত্রণের প্রয়োজন হয় যা এটি অফার করে না, তাহলে আপনি একটি বাণিজ্যিক পরিষেবা বেছে নিন। Cisco Umbrella এবং Cloudflare Gateway দুটি সুপরিচিত বিকল্প। Purple Shield এমন ভেন্যুগুলোর জন্য তৈরি করা হয়েছে যা অনেকগুলো সাইট জুড়ে অতিথি এবং কর্মীদের WiFi পরিচালনা করে। এই সারণীটি সুযোগ এবং নকশার তুলনা করে, মূল্যের নয়।
| মানদণ্ড | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| কারা এটি ব্যবহার করতে পারে | যোগ্য UK পাবলিক সেক্টর সংস্থা | যেকোনো সংস্থা | যেকোনো সংস্থা | যেকোনো সংস্থা, এককভাবে বা Purple Access-এ |
| DNS স্তরে হুমকি ব্লক করা | হ্যাঁ | হ্যাঁ | হ্যাঁ | হ্যাঁ |
| সামগ্রীর বিভাগ ফিল্টারিং | এর উদ্দেশ্য নয় | হ্যাঁ | হ্যাঁ | হ্যাঁ |
| এটি কোথায় অবস্থান করে | পাবলিক সেক্টর নেটওয়ার্ক | Cisco-র বিস্তৃত সুরক্ষা পোর্টফোলিওর অংশ | Cloudflare-এর Zero Trust প্ল্যাটফর্মের অংশ | গেস্ট এবং স্টাফ WiFi, নেটওয়ার্ক এবং VLAN প্রতি নীতিসহ |
| বাণিজ্যিক মডেল | কেন্দ্রীয়ভাবে অর্থায়ন করা | বাণিজ্যিক লাইসেন্স | বাণিজ্যিক প্ল্যান | কাস্টমাইজড কোট, ৩০ দিনের বিনামূল্যে ট্রায়াল |
NCSC মডেল থেকে কী কপি করবেন
NCSC ডিজাইন আপনাকে যেকোনো বাণিজ্যিক পছন্দের জন্য একটি চেকপ্রিন্ট দেয়:
- সমাধানকারীতে ব্লক করুন, যাতে কোনো এজেন্ট ছাড়াই প্রতিটি ডিভাইস কভার করা যায়।
- একাধিক উৎস থেকে নতুন বুদ্ধিমত্তা প্রদান করুন।
- লগ ব্যবহার করুন, যাতে ব্লক করা লুকআপগুলি সংক্রামিত ডিভাইস সম্পর্কিত সতর্কতায় পরিণত হয়।
- হার্ডওয়্যার কেনার পরিবর্তে ফরোয়ার্ডার বা DHCP সেটআপ পরিবর্তনের মাধ্যমে এটি প্রযুক্তিগতভাবে গ্রহণ করা বিনামূল্যে নিশ্চিত করুন।
ভেন্যুগুলির জন্য Shield যা যোগ করে
Shield আপনার পরিচালিত প্রতিটি নেটওয়ার্কে প্রতিরক্ষামূলক DNS এবং কনটেন্ট ফিল্টারিং প্রয়োগ করে। আপনি এটি একটি স্বতন্ত্র পরিষেবা হিসাবে বা Purple Access এর সাথে কিনতে পারেন। আপনি প্রতি নেটওয়ার্ক এবং VLAN অনুযায়ী নীতি নির্ধারণ করতে পারেন, যাতে গেস্ট নেটওয়ার্ক, স্টাফ নেটওয়ার্ক এবং পয়েন্ট-অফ-সেল VLAN প্রতিটিতে প্রয়োজনীয় নিয়ন্ত্রণ থাকে।
যেহেতু Shield DNS স্তরে কাজ করে, তাই আপনি আপনার রেজলভার বা DHCP সেটিংসকে এর দিকে নির্দেশ করেন। কোনো নতুন হার্ডওয়্যারের প্রয়োজন নেই। Purple Access ইতিমধ্যেই Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet এ চলে।
Shield সাধারণ ব্লক তালিকার তুলনায় ১০ দিন আগেই নতুন হুমকি চিহ্নিত করে। বিজ্ঞাপন এবং ট্র্যাকার ব্লক করার অর্থ হল একটি ফিল্টার করা নেটওয়ার্কে ৬২% পর্যন্ত কম DNS কোয়েরি এবং ৪৪% পর্যন্ত কম ডেটা ব্যবহৃত হয়। Shield বন্ধ হয়ে সুরক্ষিত থাকে (fails closed), ফলে কোনো বিভ্রাটের কারণে ট্র্যাফিক কখনই ফিল্টার ছাড়া বাইরে যায় না। এটি একাধিক ডেটা সেন্টারে চলে। Purple প্ল্যাটফর্ম ৯৯.৯৯৯% আপটাইম SLA সহ বছরে ৫০ কোটি লগইন পরিচালনা করে।
- ~২৪১,০০০প্রতি সপ্তাহে প্রতিহত করা হুমকিSt George's Healthcare NHS Trust
- ৫০ কোটিবছরে মোট লগইনPurple প্ল্যাটফর্ম
- ৯৯.৯৯৯%প্ল্যাটফর্ম আপটাইম SLAPurple প্ল্যাটফর্ম
- ৮০,০০০+৯০টি দেশের ভেন্যুPurple ডেটা
প্রযুক্তিগত বিস্তারিত জানার জন্য Shield কীভাবে কাজ করে দেখুন। বিস্তৃত বিষয়ের জন্য, Protective DNS ওভারভিউ এবং আমাদের এন্টারপ্রাইজ WiFi নিরাপত্তা গাইড পড়ুন।
একটি বাস্তব ডিপ্লয়মেন্টে এই ধারণার কার্যকারিতা
আসল পরীক্ষাটি হয় একটি ব্যস্ত গেস্ট নেটওয়ার্কে। একটি সংক্রামিত ফোন যখন কোনো কমান্ড-অ্যান্ড-কন্ট্রোল ডোমেনে পৌঁছানোর চেষ্টা করে, তখন রেজলভার উত্তর দেয় অথবা প্রত্যাখ্যান করে। এই গাইডের বাকি সবকিছু হল সেই একটি লুকআপ যেন আপনার প্রতিরক্ষামূলক রেজলভারের মাধ্যমে, নতুন বুদ্ধিমত্তার বিরুদ্ধে যায় এবং একটি লগ থাকে যা অনুযায়ী আপনি ব্যবস্থা নিতে পারেন। এরপর, পড়ুন কীভাবে DNS স্তর র্যানসমওয়্যারের বিরুদ্ধে রক্ষা করে এবং একটি লুকআপ ব্লক কী থামাতে পারে এবং কী পারে না।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
একটি বেসরকারি ভেন্যু বা পাবলিক সেক্টর সরবরাহকারী কি NCSC PDNS ব্যবহার করতে পারে?
না। NCSC PDNS কেবল যোগ্য UK পাবলিক সেক্টর বডির মধ্যে সীমাবদ্ধ, এবং সরকারে সরবরাহকারী সংস্থাসহ কোনো বেসরকারি কোম্পানি এতে যোগ দিতে পারে না। আপনি যদি একটি হোটেল, বিমানবন্দর, ভেন্যু বা চুক্তিবদ্ধ জনসেবা পরিচালনা করেন, তবে আপনার একটি বাণিজ্যিক প্রতিরক্ষামূলক DNS পরিষেবা প্রয়োজন। এমন একটি নির্বাচন করুন যা NCSC মডেলকে অনুসরণ করে: রেজলভার-স্তরের ব্লকিং, নতুন হুমকি বুদ্ধিমত্তা এবং ব্যবহারযোগ্য লগ। Shield আপনাকে যেকোনো নেটওয়ার্কে, এককভাবে বা Purple Access-এ এটি প্রদান করে।
Purple Shield এর খরচ কত?
Purple আপনার নেটওয়ার্ক এবং সাইটের ওপর ভিত্তি করে একটি কাস্টমাইজড কোটেশনের মাধ্যমে Shield-এর মূল্য নির্ধারণ করে। আমরা কোনো নির্ধারিত মূল্যের তালিকা প্রকাশ করি না। আপনি প্রথমে ৩০ দিনের একটি ফ্রি ট্রায়াল চালাতে পারেন, যেখানে আপনার বর্তমান সেটআপের সাথে ব্লক করা থ্রেট এবং কোয়েরির পরিমাণের তুলনা করতে Shield-এর দিকে একটি নেটওয়ার্ক নির্দেশ করতে পারেন। এটি আপনাকে কোনো প্রতিশ্রুতি দেওয়ার আগেই আপনার নিজস্ব এস্টেট থেকে প্রকৃত পরিসংখ্যান পাওয়ার সুযোগ দেয়।
Shield কি আমাদের ইতিমধ্যে বিদ্যমান WiFi হার্ডওয়্যারের সাথে কাজ করবে?
হ্যাঁ। Shield DNS স্তরে কাজ করে, তাই অ্যাক্সেস পয়েন্ট প্রতিস্থাপন করার পরিবর্তে আপনি শুধু সমাধানকারী (resolver) বা DHCP সেটিংস পরিবর্তন করবেন। Purple Access কাজ করে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-এ। Shield সেই এস্টেটের প্রতিটি নেটওয়ার্ক এবং VLAN-এর জন্য আলাদা পলিসি প্রয়োগ করে।
আমরা কীভাবে Cisco Umbrella বা Cloudflare Gateway থেকে মাইগ্রেশন করব?
মাইগ্রেশন মূলত সেটিংসের একটি পরিবর্তন। Shield-এ আপনার ব্লক এবং অ্যালাও পলিসিগুলি পুনরায় তৈরি করুন, তারপর একটি নেটওয়ার্ক বা VLAN Shield-এর দিকে নির্দেশ করুন এবং বাকিগুলি আপনার বর্তমান পরিষেবাতেই রাখুন। ৩০ দিনের ট্রায়ালের সময় লগগুলি তুলনা করুন, তারপর ধাপে ধাপে বাকি নেটওয়ার্কগুলি স্থানান্তর করুন। মাইগ্রেশনের মাঝামাঝি যাতে কোনো কিছু নজর এড়িয়ে না যায়, সেজন্য শুরু থেকে শেষ পর্যন্ত আপনার নির্বাচিত সমাধানকারীতে (resolver) DNS পরিচালনা করতে বাধ্য করে এমন ফায়ারওয়াল নিয়মগুলি বজায় রাখুন।
আমরা যদি ইতিমধ্যে NCSC PDNS ব্যবহার করি, তবে কেন Shield যুক্ত করব?
Shield কন্টেন্ট ক্যাটাগরি ফিল্টারিং এবং প্রতিটি নেটওয়ার্ক ও VLAN-এর জন্য একটি পৃথক পলিসি যোগ করে। NCSC PDNS এগুলি প্রদান করার জন্য ডিজাইন করা হয়নি। এটি লাইব্রেরি, হাসপাতাল এবং কাউন্সিল ভবনের মতো জনসাধারণের জন্য উন্মুক্ত গেস্ট WiFi-এর ক্ষেত্রে অত্যন্ত গুরুত্বপূর্ণ। St George's Healthcare NHS Trust Shield পরিচালনা করে এবং সপ্তাহে প্রায় ২৪১,০০০ থ্রেট ব্লক করে। কোনো ফরওয়ার্ডিং পরিবর্তন করার আগে সমাধানকারী কম্বাইন করার বিষয়ে NCSC-এর নির্দেশিকা দেখে নিন।
প্রটেক্টিভ DNS কি আমাদের GDPR বা Cyber Essentials কমপ্লায়েন্ট করে তোলে?
কোনো একক নিয়ন্ত্রণ আপনাকে পুরোপুরি কমপ্লায়েন্ট করে না, তবে প্রটেক্টিভ DNS উভয় ক্ষেত্রেই সহায়তা করে। এটি ম্যালওয়্যার সুরক্ষায় অবদান রাখে এবং অডিট প্রমাণ হিসেবে আপনাকে লগ প্রদান করে। এই DNS লগগুলিতে UK GDPR-এর অধীনে ব্যক্তিগত ডেটা থাকতে পারে, তাই প্রথমে রিটেনশন এবং অ্যাক্সেসের নিয়ম নির্ধারণ করুন। Purple ISO 27001 এবং Cyber Essentials সার্টিফিকেশন ধারণ করে এবং এটি GDPR কমপ্লায়েন্ট, যা আপনার সরবরাহকারী মূল্যায়নে সহায়তা করে।
DNS ফিল্টারিং কি নেটওয়ার্কের গতি কমিয়ে দেয়?
না। কোনো কানেকশন খোলার আগেই একটি ব্লক করা লুকআপ সমাপ্ত হয়ে যায়, তাই ব্লক করা কন্টেন্ট কখনই লোড হয় না। বিজ্ঞাপন এবং ট্র্যাকার ব্লক করার অর্থ হলো ফিল্টার করা নেটওয়ার্কে সর্বোচ্চ ৬২% কম DNS কোয়েরি এবং সর্বোচ্চ ৪৪% কম ডেটা ব্যবহার। লুকআপ দ্রুত এবং অ্যাক্সেসযোগ্য রাখতে Shield একাধিক ডেটা সেন্টারে পরিচালিত হয়।
Shield অ্যাক্সেসযোগ্য না হলে ট্রাফিকের কী হবে?
Shield ব্যর্থ হলে বন্ধ হয়ে যায় (fails closed)। পরিষেবাটিতে পৌঁছানো না গেলে, ট্রাফিক আনফিল্টার্ড অবস্থায় পাঠানো হয় না, ফলে কোনো বিভ্রাট কখনই নিরাপত্তা ত্রুটিতে পরিণত হয় না। এই ধরনের পরিস্থিতি যেন বিরল হয় তা নিশ্চিত করতে Shield একাধিক ডেটা সেন্টারে পরিচালিত হয়। বৃহত্তর Purple প্ল্যাটফর্ম ৯৯.৯৯৯% আপটাইম SLA সহ বছরে ৫০ কোটি লগইন পরিচালনা করে।
Key terms
- প্রোটেক্টিভ DNS
- একটি রিকার্সিভ DNS রিসলভার যা একটি থ্রেট লিস্টে থাকা ডোমেনগুলির রেজোলিউশন প্রত্যাখ্যান করে। এটি NCSC নির্দেশিকা এবং 2021 CISA ও NSA-এর নির্দেশিকা Selecting a Protective DNS Service-এ বর্ণিত একটি পরিষেবা বিভাগ, কোনো RFC নয়। RFC 1034 এবং RFC 1035-এ সংজ্ঞায়িত DNS প্রোটোকলটি অপরিবর্তিত থাকে। গেস্ট এবং কর্মীদের নেটওয়ার্ক কোন রিসলভারে ফরোয়ার্ড করবে তা বেছে নেওয়ার সময় IT টিমগুলি এর সম্মুখীন হয়। এটি কোনো সংযোগ খোলার আগেই ম্যালওয়্যার, ফিশিং এবং র্যানসমওয়্যার লুকআপগুলিকে ব্লক করে দেয়।
- NCSC পিডিএনএস (PDNS)
- National Cyber Security Centre-এর প্রোটেক্টিভ DNS পরিষেবা, যা 2017 সালে Active Cyber Defence প্রোগ্রামের অধীনে চালু করা হয়েছিল। এটি কেন্দ্রীয়ভাবে অর্থায়ন করা হয় এবং শুধুমাত্র যুক্তরাজ্যের যোগ্য পাবলিক সেক্টর সংস্থাগুলির জন্য উন্মুক্ত, যেমন কেন্দ্রীয় সরকারি বিভাগ, বিকেন্দ্রীভূত প্রশাসন, স্থানীয় কর্তৃপক্ষ এবং NHS-এর কিছু অংশ। পাবলিক সেক্টরের টিমগুলি এটি তাদের নিজস্ব নেটওয়ার্কে ব্যবহার করে। প্রাইভেট ভেন্যু এবং কন্ট্রাক্টররা এর যোগ্য নয়, তাই তাদের একটি বাণিজ্যিক পরিষেবার প্রয়োজন যা এর নকশাকে অনুকরণ করে।
- রিকার্সিভ রিসলভার
- DNS সার্ভার যা একটি ডিভাইসের পক্ষে RFC 1034 এবং RFC 1035-এ নির্ধারিত রেজোলিউশন প্রক্রিয়া অনুসরণ করে example.com-এর মতো একটি নামকে IP অ্যাড্রেসে রূপান্তর করে। এটি প্রোটেক্টিভ DNS-এর জন্য নিয়ন্ত্রণ বিন্দু। DHCP যে রিসলভার প্রদান করে এবং ফায়ারওয়াল যা প্রয়োগ করে তা নির্ধারণ করে যে কোন লুকআপগুলির উত্তর দেওয়া হবে।
- NXDOMAIN
- RFC 1035-এ সংজ্ঞায়িত DNS নেম এরর রেসপন্স, যা ডিভাইসকে জানায় যে অনুরোধ করা ডোমেনটি বিদ্যমান নেই। সিঙ্কহোল অ্যাড্রেস বা ব্লক পেজের পাশাপাশি একটি পরিচিত ক্ষতিকারক ডোমেনের জন্য প্রোটেক্টিভ রিসলভারের দেওয়া তিনটি সাধারণ ব্লক রেসপন্সের একটি।
- সিঙ্কহোল
- একটি ব্লক রেসপন্স যা আক্রমণকারীর আসল অ্যাড্রেসের পরিবর্তে একটি নিয়ন্ত্রিত সার্ভারের অ্যাড্রেস প্রদান করে, যাতে ডিভাইসটি কোনো ক্ষতিহীন জায়গায় সংযুক্ত হয়। বিশ্লেষকরা যখন দেখতে চান যে কোন ডিভাইসগুলি ক্রমাগত একটি ক্ষতিকারক ডোমেনে পৌঁছানোর চেষ্টা করছে, যা সম্ভাব্য সংক্রমণের ইঙ্গিত দেয়, তখন এটি কার্যকর।
- রেসপন্স পলিসি জোন (RPZ)
- একটি বহুল ব্যবহৃত ফর্ম্যাট যা একটি recursive resolver-কে তালিকাভুক্ত ডোমেনগুলির জন্য উত্তরগুলি ওভাররাইড করার অনুমতি দেয়। RPZ একটি শিল্প সম্মেলন, কোনো IETF স্ট্যান্ডার্ড নয়, এবং এটি নিজে থেকে থ্রেট ইন্টেলিজেন্স সরবরাহ করে না। অনেক resolver-ই RPZ-এর মাধ্যমে ব্লক তালিকা প্রয়োগ করে। কোনো পরিষেবা মূল্যায়ন করার সময় দলগুলির এখনো যাচাই করা উচিত যে তালিকাভুক্ত ডোমেনগুলি কোথা থেকে আসে এবং সেগুলি কত দ্রুত আপডেট হয়।
- প্যাসিভ DNS (pDNS)
- থ্রেট ইন্টেলিজেন্স বিশ্লেষণের জন্য সংরক্ষিত ডোমেন-টু-IP উত্তরগুলির একটি ঐতিহাসিক রেকর্ড। এটি রিয়েল টাইমে কোনো কিছু ব্লক করে না। PDNS সংক্ষেপটির অর্থ protective DNS বা passive DNS হতে পারে। থ্রেট সংক্রান্ত রিপোর্টে, pDNS বলতে সাধারণত passive DNS বোঝায়, তাই কোনো ভেন্ডর কোনটি বোঝাচ্ছেন তা যাচাই করে নিন।
- DNSSEC
- DNS Security Extensions, যা RFC 4033-এ অন্তর্ভুক্ত হয়েছে, যা DNS রেকর্ডগুলি স্বাক্ষর করে যাতে resolver-গুলি সেগুলি আসল এবং অপরিবর্তিত কি না তা যাচাই করতে পারে। DNSSEC সত্যতা প্রমাণ করে, সুরক্ষা নয়। একজন আক্রমণকারীর নিজস্ব ডোমেন নিখুঁতভাবে স্বাক্ষরিত হতে পারে, তাই DNSSEC সুরক্ষামূলক DNS-এর বিকল্প নয়।
- HTTPS-এর ওপর DNS (DoH)
- RFC 8484-এ নির্দিষ্ট করা HTTPS-এর মধ্যে ডিভাইস এবং resolver-এর মধ্যে DNS কোয়েরিগুলির এনক্রিপশন। এটি আড়ি পাতা থেকে কোয়েরি গোপন রাখে তবে কোনো গন্তব্য সুরক্ষিত কি না সে সম্পর্কে কোনো বিচার করে না। ব্রাউজার এবং অপারেটিং সিস্টেমগুলি DoH সরাসরি একটি পাবলিক resolver-এ পাঠাতে পারে, যা আপনার ডিভাইস পলিসি সেট না করা বা পরিচিত এন্ডপয়েন্টগুলি ব্লক না করা পর্যন্ত আপনার প্রটেক্টিভ resolver-কে বাইপাস করে।
- TLS (DoT)-এর মাধ্যমে DNS
- RFC 7858-এ নির্দিষ্ট করা TLS-এর মাধ্যমে ডিভাইস এবং resolver-এর মধ্যে DNS কোয়েরিগুলির এনক্রিপশন। DoH-এর মতো, এটি গোপনীয়তা রক্ষা করে, গন্তব্যের নিরাপত্তা নয়। গেস্ট নেটওয়ার্কে একটি দ্বিতীয় বাইপাস রুট। ফায়ারওয়াল নিয়মগুলির কেবলমাত্র আপনার নির্বাচিত resolver-এই DNS অনুমোদিত করা উচিত।
- VLAN
- একটি ভার্চুয়াল LAN: একটি লজিক্যাল নেটওয়ার্ক সেগমেন্ট যা অন্যান্য সেগমেন্টের সাথে ফিজিক্যাল সুইচ এবং অ্যাক্সেস পয়েন্ট শেয়ার করে, যা IEEE 802.1Q-তে প্রমিত। বিমানবন্দর এবং হোটেলগুলি VLAN-এ গেস্ট, কর্মী, ভাড়াটে এবং পয়েন্ট-অফ-সেল ট্র্যাফিক পৃথক করে। Shield প্রতিটি নেটওয়ার্ক এবং VLAN-এ আলাদা DNS পলিসি প্রয়োগ করে।
- DNS কনটেন্ট ফিল্টারিং
- ভেন্ডর-নির্ধারিত পলিসি যা থ্রেট ডোমেনের পাশাপাশি অ্যাডাল্ট বা জুয়ার সাইটের মতো কনটেন্ট ক্যাটাগরি ব্লক করে। এটি কোনো RFC দ্বারা সংজ্ঞায়িত নয়। NCSC PDNS ক্যাটাগরি ফিল্টারিংয়ের জন্য তৈরি করা হয়নি। স্কুলগুলির এখনও এমন ফিল্টারিং প্রয়োজন যা ডিপার্টমেন্ট ফর এডুকেশন ফিল্টারিং এবং মনিটরিং স্ট্যান্ডার্ড পূরণ করে।
- ফেল ক্লোজড
- একটি ব্যর্থতার মোড যাতে, ফিল্টারিং পরিষেবাতে পৌঁছানো না গেলে, ট্র্যাফিক ফিল্টারহীনভাবে পাঠানো হয় না। Shield ফেইল-ক্লোজড হয় এবং একাধিক ডেটা সেন্টারে চালিত হয়, তাই কোনো বিভ্রাট গেস্ট বা কর্মীদের WiFi-এ নিরাপত্তা ত্রুটিতে পরিণত হয় না।
Worked examples
একটি হোটেল গ্রুপ তার গেস্ট WiFi-এর জন্য একটি প্রোটেক্টিভ DNS পরিষেবা কিনেছে, কিন্তু কিছু গেস্ট ডিভাইস এনক্রিপ্টেড DNS এবং হার্ড-কোডেড রিসলভার ব্যবহার করে। আপনি কীভাবে এই ট্র্যাফিককে সুরক্ষা বাইপাস করা থেকে আটকাবেন?
প্রতিটি লুকআপ যেখানে না পৌঁছানো পর্যন্ত রিসলভারটিকে অকেজো হিসাবে বিবেচনা করুন। গেস্ট নেটওয়ার্কে, ফায়ারওয়াল নিয়মগুলি সমস্ত পোর্ট 53 ট্র্যাফিককে নির্বাচিত প্রোটেক্টিভ রিসলভারে পাঠাতে বাধ্য করে এবং অন্য যেকোনো কিছুর সাথে আউটবাউন্ড DNS ব্লক করে। পরিচিত পাবলিক DNS over HTTPS (RFC 8484) এবং DNS over TLS (RFC 7858) এন্ডপয়েন্টগুলিকেও ফায়ারওয়ালে ব্লক করা হয়। পরিচালিত কর্মীদের ডিভাইসে, এনক্রিপ্টেড DNS পলিসি কেন্দ্রীয়ভাবে সেট করা হয়। ডিরেক্ট-IP ম্যালওয়্যার ট্র্যাফিক, যার কোনো লুকআপের প্রয়োজন হয় না, তা এন্ডপয়েন্ট সুরক্ষা এবং নেটওয়ার্ক পর্যবেক্ষণের ওপর ছেড়ে দেওয়া হয়। কারণটি সহজ: একটি গেস্ট নেটওয়ার্ক যা যেকোনো রিসলভারে আউটবাউন্ড DNS অনুমোদন করে, তা সুরক্ষিত নয় - আপনি যে পরিষেবাই কিনুন না কেন।
Cisco Umbrella বা Cloudflare Gateway চালনা করে এমন একটি সংস্থা সুইচ করার সময় কোনো নেটওয়ার্ক অসুরক্ষিত না রেখে Purple Shield-এ যেতে চায়। এর ধারাবাহিক ধাপগুলো কী?
মাইগ্রেশন মূলত একটি সেটিংসের পরিবর্তন, কোনো হার্ডওয়্যার প্রজেক্ট নয়। প্রথমে, Shield-এ বিদ্যমান ব্লক এবং অ্যালও পলিসিগুলি পুনরায় তৈরি করুন। এরপর, একটি নেটওয়ার্ক বা VLAN-কে Shield-এর দিকে নির্দেশ করুন এবং বাকিগুলি বর্তমান পরিষেবাতেই রাখুন। 30 দিনের ফ্রি ট্রায়াল চলাকালীন, বর্তমান পরিষেবার তুলনায় লগের মধ্যে ব্লক করা হুমকি এবং কোয়েরি ভলিউম তুলনা করুন। তারপর ধাপে ধাপে অবশিষ্ট নেটওয়ার্কগুলি স্থানান্তর করুন। শুরু থেকে শেষ পর্যন্ত, ফায়ারওয়াল নিয়মগুলি বজায় রাখুন যা DNS-কে নির্বাচিত রিসলভারে পাঠাতে বাধ্য করে, যাতে মাইগ্রেশনের মাঝামাঝি সময়ে কোনো লুকআপ বাদ না পড়ে। এই পদ্ধতিটি আপনাকে প্রতিশ্রুতিবদ্ধ হওয়ার আগে আপনার নিজস্ব এস্টেট থেকে আসল পরিসংখ্যান সরবরাহ করে, এবং Shield বিদ্যমান Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet হার্ডওয়্যারে কাজ করে।
Frequently asked questions
কোনও ব্যক্তিগত ভেন্যু বা পাবলিক সেক্টর সরবরাহকারী কি NCSC PDNS ব্যবহার করতে পারে?
না। NCSC PDNS কেবলমাত্র উপযুক্ত UK পাবলিক সেক্টর সংস্থাগুলির মধ্যেই সীমাবদ্ধ, এবং সরকারের সরবরাহকারী সহ ব্যক্তিগত সংস্থাগুলি এতে যোগ দিতে পারে না। আপনি যদি কোনো হোটেল, বিমানবন্দর, ভেন্যু বা চুক্তিবদ্ধ পাবলিক পরিষেবা পরিচালনা করেন, তবে আপনার একটি বাণিজ্যিক সুরক্ষামূলক DNS পরিষেবা প্রয়োজন। এমন একটি বেছে নিন যা NCSC মডেল অনুকরণ করে: resolver-স্তরের ব্লকিং, সাম্প্রতিক থ্রেট ইন্টেলিজেন্স এবং ব্যবহারযোগ্য লগ। Shield আপনাকে যেকোনো নেটওয়ার্কে, স্ট্যান্ডঅ্যালোন বা Purple Access-এ এটি প্রদান করে।
Purple Shield-এর মূল্য কত?
Purple আপনার নেটওয়ার্ক এবং সাইটগুলির ওপর ভিত্তি করে একটি কাস্টমাইজড কোটেশনের মাধ্যমে Shield-এর মূল্য নির্ধারণ করে। আমরা কোনও নির্দিষ্ট মূল্য তালিকা প্রকাশ করি না। আপনি প্রথমে ৩০ দিনের একটি ফ্রি ট্রায়াল চালাতে পারেন, যেখানে আপনার বর্তমান সেটআপের সাথে ব্লক করা থ্রেট এবং কোয়েরির পরিমাণের তুলনা করতে Shield-এর দিকে একটি নেটওয়ার্ক নির্দেশ করতে পারেন। এটি প্রতিশ্রুতিবদ্ধ হওয়ার আগে আপনাকে আপনার নিজস্ব এস্টেটের বাস্তব পরিসংখ্যান প্রদান করে।
Shield কি আমাদের ইতিমধ্যেই মালিকানাধীন WiFi হার্ডওয়্যারের সাথে কাজ করবে?
হ্যাঁ। Shield DNS স্তরে কাজ করে, তাই অ্যাক্সেস পয়েন্ট প্রতিস্থাপন করার পরিবর্তে আপনি সমাধানকারী বা DHCP সেটিংস পরিবর্তন করেন। Purple Access চলে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-তে। Shield সেই এস্টেটের প্রতিটি নেটওয়ার্ক এবং VLAN-এর জন্য একটি পৃথক নীতি প্রয়োগ করে।
আমরা কীভাবে Cisco Umbrella বা Cloudflare Gateway থেকে মাইগ্রেশন করব?
মাইগ্রেশন মূলত একটি সেটিংস পরিবর্তন। Shield-এ আপনার ব্লক এবং অ্যালাও নীতিগুলি পুনরায় তৈরি করুন, তারপর একটি নেটওয়ার্ক বা VLAN-কে Shield-এর দিকে নির্দেশ করুন এবং বাকিগুলি আপনার বর্তমান পরিসেবায় রাখুন। ৩০ দিনের ট্রায়ালের সময় লগ তুলনা করুন, তারপর পর্যায়ক্রমে অবশিষ্ট নেটওয়ার্কগুলি স্থানান্তর করুন। মাইগ্রেশনের মাঝামাঝি সময়ে কোনও কিছু যাতে চোখ এড়িয়ে না যায়, তার জন্য পুরো সময় জুড়ে আপনার নির্বাচিত সমাধানকারীর কাছে DNS-কে বাধ্য করে এমন ফায়ারওয়াল নিয়ম বজায় রাখুন।
আমরা যদি ইতিমধ্যেই NCSC PDNS ব্যবহার করি, তবে কেন Shield যোগ করব?
Shield বিষয়বস্তুর বিভাগ ফিল্টারিং এবং প্রতিটি নেটওয়ার্ক ও VLAN-এর জন্য একটি পৃথক নীতি যোগ করে। NCSC PDNS এগুলো প্রদানের জন্য ডিজাইন করা হয়নি। লাইব্রেরি, হাসপাতাল এবং কাউন্সিল ভবনে জনসাধারণের জন্য উন্মুক্ত গেস্ট WiFi-এর ক্ষেত্রে এটি অত্যন্ত গুরুত্বপূর্ণ। St George's Healthcare NHS Trust Shield পরিচালনা করে এবং সপ্তাহে প্রায় ২৪১,০০০ থ্রেট ব্লক করে। কোনও ফরওয়ার্ডিং পরিবর্তন করার আগে সমাধানকারী একত্রিত করার বিষয়ে NCSC-এর নির্দেশিকা দেখে নিন।
প্রোটেক্টিভ DNS কি আমাদের GDPR বা Cyber Essentials-এর সাথে কমপ্লায়েন্ট করে তোলে?
কোনও একক নিয়ন্ত্রণ আপনাকে কমপ্লায়েন্ট করে তোলে না, তবে প্রোটেক্টিভ DNS উভয়কেই সমর্থন করে। এটি ম্যালওয়্যার সুরক্ষায় অবদান রাখে এবং অডিট প্রমাণ হিসেবে আপনাকে লগ প্রদান করে। এই DNS লগগুলিতে UK GDPR-এর অধীনে ব্যক্তিগত তথ্য থাকতে পারে, তাই প্রথমে রিটেনশন এবং অ্যাক্সেসের নিয়ম নির্ধারণ করুন। Purple-এর কাছে ISO 27001 এবং Cyber Essentials সার্টিফিকেশন রয়েছে এবং এটি GDPR কমপ্লায়েন্ট, যা আপনার সরবরাহকারী মূল্যায়নে সহায়তা করে।
DNS ফিল্টারিং কি নেটওয়ার্কের গতি কমিয়ে দেয়?
না। কোনও সংযোগ খোলার আগেই ব্লক করা লুকআপ শেষ হয়ে যায়, তাই ব্লক করা বিষয়বস্তু কখনও লোড হয় না। বিজ্ঞাপন এবং ট্র্যাকার ব্লক করার অর্থ হল ফিল্টার করা নেটওয়ার্কে ৬২% পর্যন্ত কম DNS কোয়েরি এবং ৪৪% পর্যন্ত কম ডেটা ব্যবহার। লুকআপ দ্রুত এবং অ্যাক্সেসযোগ্য রাখতে Shield একাধিক ডেটা সেন্টার জুড়ে কাজ করে।
যদি Shield অ্যাক্সেসযোগ্য না থাকে তবে ট্র্যাফিকের কী হবে?
Shield ফেইল-ক্লোজড মোডে কাজ করে। পরিসেবাটি অ্যাক্সেস করা না গেলে ট্র্যাফিক ফিল্টারহীন অবস্থায় পাঠানো হয় না, ফলে কোনও বিভ্রাট কখনও নিরাপত্তার ত্রুটি হয়ে দাঁড়ায় না। এই পরিস্থিতি যেন বিরল হয়, তার জন্য Shield একাধিক ডেটা সেন্টার জুড়ে পরিচালিত হয়। বৃহত্তর Purple প্ল্যাটফর্ম ৯৯.৯৯৯% আপটাইম SLA সহ বছরে ৫০ কোটি লগইন পরিচালনা করে।
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)