
BYOD-Sicherheit, die 2026 wirklich funktioniert
Praktische BYOD-Sicherheitskontrollen für IT-Teams, die Gast-WiFi betreiben, Schulen, das Gesundheitswesen und Bürogebäude. Segmentierung, DNS-Filtering, Identität und Überwachung
Published 16. Oktober 2026
Sie kennen das Szenario bereits. Eine Pflegekraft checkt einen Patienten auf einem Tablet ein, eine Lehrkraft meldet sich über ein privates Laptop in einer Klassenliste an, ein Hotelgast verbindet sich über ein Smartphone mit dem WiFi und ein externer Dienstleister öffnet ein Ticket von einem Gerät aus, das niemandem in der IT gehört. Das Netzwerk muss trotzdem eine Entscheidung treffen, da all diese Geräte auf dieselben Ressourcen zugreifen. BYOD-Sicherheit ist die Disziplin, diese Entscheidung sicher zu treffen, selbst wenn das Gerät nicht verwaltet wird und der Benutzer schnell handeln muss.
Inhaltsverzeichnis
- Was BYOD-Sicherheit im Jahr 2026 wirklich bedeutet
- Die unverwaltbare Mehrheit
- Aufbau eines zukunftssicheren BYOD-Programms
- Wenn das Gerät sicher erscheint, die Identität es aber nicht ist
- Eindämmung auf Netzwerkebene ohne Agenten
- Monitoring, das die Reduzierung von BYOD-Risiken belegt
- Ihre BYOD-Sicherheits-Checkliste für diese Woche
Was BYOD-Sicherheit im Jahr 2026 wirklich bedeutet
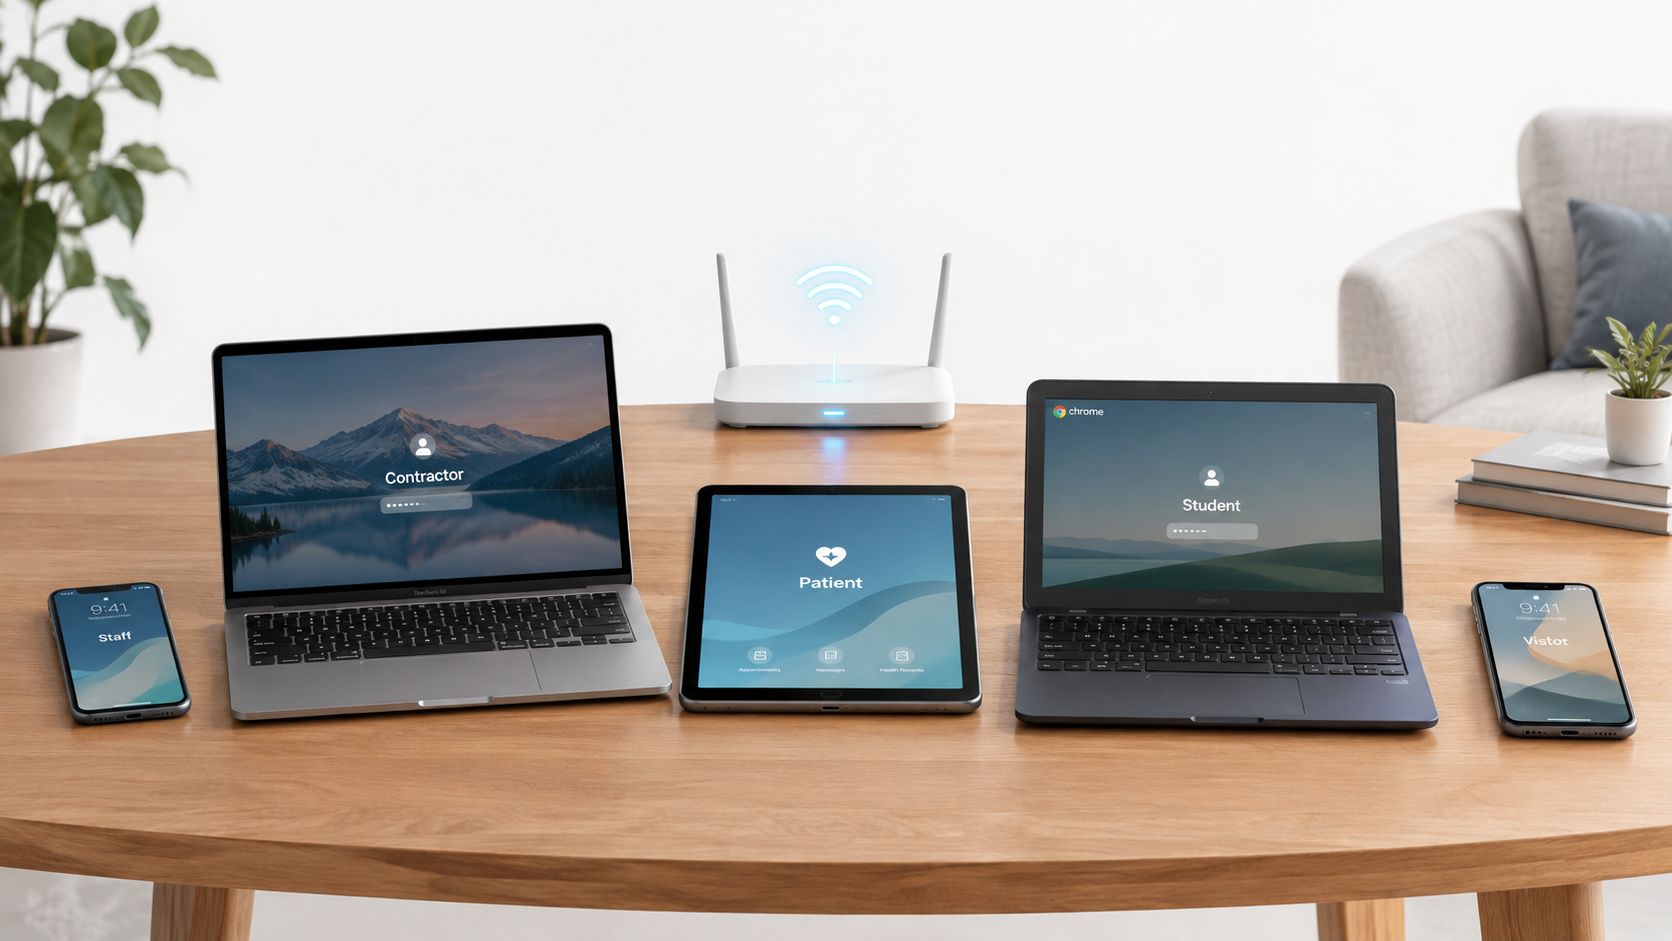
Eine Klinik, mit der ich zusammengearbeitet habe, hatte Mitarbeiter-Smartphones, Lieferanten-Laptops und Patienten-Tablets, die alle im selben WLAN-Netzwerk landeten. Ein nicht verwaltetes Gerät fügte sich in die Masse ein, bis es sich wie ein normaler Client verhielt, während es sich weiterhin unserer Kontrolle entzog. Das ist das BYOD-Problem. Sobald ein Gerät eine Verbindung zur Umgebung herstellt, stellt sich die Frage, wie viel Schaden es anrichten kann, wenn der Benutzer, die App oder der Netzwerkpfad kompromittiert werden.
BYOD ist ein Explosionsradius-Problem
Die alte, auf Endgeräte fokussierte Sichtweise geht davon aus, dass die Hauptaufgabe darin besteht, persönliche Geräte in ein MDM einzubinden. Das greift zu kurz. BYOD umfasst Identität, Netzwerkzugriff, Anwendungstrennung, Protokollierung, Datenschutz und Offboarding - denn das Gerät kann sich im Heim-WiFi, im öffentlichen WiFi, im Mobilfunknetz oder in einer gemeinsam genutzten Gäste-Infrastruktur befinden, oft ohne die Kontrollen, die Sie auf einem Unternehmens-Endgerät haben.
Das nützliche Denkmodell ist die Reduzierung des Schadensradius. Sie verwalten das Gerät vielleicht nicht, aber Sie können trotzdem einschränken, was es erreicht, auf welche Daten es zugreifen kann und wie schnell Sie es trennen können, wenn etwas schiefgeht. Die NIST-Wireless-Richtlinie betont denselben praktischen Punkt, indem sie Bedrohungsmodellierung, Risikobewertung und Benutzerbewusstsein hervorhebt, bevor ein breiter Zugriff gewährt wird, da gemeinsam genutzte Netzwerke ebenso sehr Eingrenzung wie Konnektivität benötigen NIST wireless guidance.
Geteilte Infrastruktur ändert die Ausgangslage
Ein Besucher-Smartphone im Gäste-WiFi ist nicht dasselbe wie ein verwalteter Laptop an einem internen Port. Eine gemeinsam genutzte Infrastruktur führt dazu, dass ein unsicheres Gerät neben vielen anderen steht - und der Betreiber muss die Umgebung dennoch für alle anderen nutzbar halten. Deshalb geht es bei der BYOD-Sicherheit im Jahr 2026 wirklich um mehrschichtige Eingrenzung und nicht um Eigentumsverhältnisse.
Für Veranstaltungsorte, Schulen und Kliniken lautet die entscheidende Frage nicht mehr, ob private Geräte verboten werden können. Ein pauschales Verbot scheitert im Betrieb meist. Die bessere Frage ist, was Sie durchsetzen können, wenn sich das Gerät außerhalb Ihrer Kontrolle befindet - und wie Sie dies später nachweisen können.
Die Unverwaltbare Mehrheit
Die Lücke zwischen der BYOD-Nutzung und der Verwaltbarkeit von Geräten ist der Grund, warum so viele Programme ins Stocken geraten. NIST berichtete im Dezember 2022, dass mehr als 95% der Unternehmen ihren Mitarbeitern bereits vor der Pandemie erlaubten, persönliche Geräte für die Arbeit zu nutzen, und 86% der IT-Manager glaubten, dass mobile Angriffe immer häufiger wurden NIST BYOD spotlight. Das ist die betriebliche Realität. BYOD ist der Standard, und der Druck auf gemeinsam genutzte Netzwerke steigt weiter an.
Die Zusammenfassung der BYOD-Forschung von Computerworld für 2025 hebt den unangenehmen Teil hervor. Sie ergab, dass 90 % der Mitarbeiter am Arbeitsplatz eine Mischung aus geschäftlichen und privaten Geräten nutzen, 82 % der Unternehmen ein BYOD-Programm haben und bis zu 70 % der BYOD-Geräte am Arbeitsplatz nicht verwaltet werden Computerworld BYOD-Zusammenfassung. Wenn Sie ein gemeinsam genutztes Netzwerk betreiben, befindet sich der Großteil der verbundenen Geräte möglicherweise außerhalb Ihrer normalen Verwaltungsebene.
Warum der reine Endpunkt-Ansatz scheitert
Ein unverwaltetes Gerät hinterlässt Lücken, die Sie nicht sehen können. Sie wissen nicht, ob es aktualisiert ist, ob Sicherheitssoftware vorhanden ist oder ob der Benutzer es bereits mit einem bösartigen Netzwerk verbunden hat. Dieselbe Computerworld-Zusammenfassung stellte fest, dass 20% der Unternehmen Schadsoftware durch unverwaltete Geräte erlitten hatten, fast die Hälfte nicht feststellen konnte, ob unverwaltete Geräte die Sicherheit beeinträchtigt hatten, und 22% der BYOD-Geräte sich mit bösartigen drahtlosen Netzwerken verbunden hatten. Das sind keine Einzelfälle. Es sind Anzeichen dafür, dass die Sichtbarkeit bereits beeinträchtigt ist.
Aus diesem Grund ist ein geteiltes WiFi ein denkbar schlechter Ort, um sich allein auf Vertrauen in den Endpunkt zu verlassen. Ein kompromittiertes privates Smartphone gefährdet nicht nur seinen Besitzer. Es kann sich direkt neben anderen Gästen, Studenten, Patienten oder Mitarbeitern befinden und von dort aus Phishing-, Malware- oder Command-and-Control-Datenverkehr initiieren, während es wie ein gewöhnlicher Client aussieht.
Praktische Regel: Wenn Sie nicht beantworten können, welche Geräte sich gestern verbunden haben, haben Sie noch kein BYOD-Programm, sondern ein Konnektivitätsproblem.
Auch das Offboarding ist wichtig. Alte Laptops und Telefone überleben oft die Richtlinien, die für sie galten, und eine sichere Entsorgung erfordert dieselbe Disziplin wie die Zugriffskontrolle. Für Teams, die Geräteflotten ausmustern, gehört das sichere Laptop-Recycling für Remote-Teams zur selben Risikokette.
Aufbau eines vertretbaren BYOD-Programms
Ein vertretbares BYOD-Programm beginnt, bevor sich jemand verbindet. Kartieren Sie zuerst, wo BYOD existiert, welche Benutzergruppen es nutzen und welche Daten diese Geräte erreichen können. Die Implementierungsrichtlinie des NIST behandelt dies als eine Übung zur Bedrohung Modellierung und Risikobewertung. Das ist wichtig, da sich die Kontrollen für Smartphones von Mitarbeitern, Laptops von Auftragnehmern und Tablets von Gästen unterscheiden NIST NCCoE BYOD-Leitfaden.
Beginnen Sie mit Anwendungsfällen und Datenklassen
Beginnen Sie mit der Inventarisierung der BYOD-Szenarien, die vor Ihnen liegen. Mitarbeiter benötigen möglicherweise E-Mail und Terminplanung. Externe Dienstleister benötigen möglicherweise nur einen engen Bereich des Anwendungszugriffs. Gäste benötigen möglicherweise nur Internet, während Studenten oder Patienten möglicherweise einen Captive-Netzwerkpfad mit strengen Einschränkungen benötigen. Sobald der Anwendungsfall klar ist, klassifizieren Sie die Daten, auf die zugegriffen werden kann, und den minimalen Gerätestatus, den Sie akzeptieren.
Halten Sie fest, welche Geräte-, Betriebssystem-, Patch- und Verschlüsselungszustände für jede Zugriffsstufe akzeptabel sind. Ein privater Laptop, der ein Browser-Portal öffnet, birgt ein anderes Risiko als ein Smartphone, das Dateien synchronisieren kann - und die Richtlinie sollte diesen Unterschied widerspiegeln.
Trennen Sie Arbeits- und Personendaten auf der Anwendungsebene
NIST SP 1800-22 VolB empfiehlt die Trennung von Unternehmens- und personenbezogenen Daten durch Einschränkung von Übertragungen zwischen verwalteten und nicht verwalteten Anwendungen sowie durch Verschlüsselung des Datenverkehrs vom Gerät zum Unternehmen über ein VPN oder eine entsprechende Kontrolle, wo dies angemessen ist. Der Zweck ist praktischer Natur. Arbeitsdaten sollten nicht in Verbraucher-Apps, freigegebene Fotobibliotheken oder persönlichen Cloud-Speicher abwandern.
Eindämmung auf App-Ebene funktioniert besser, als so zu tun, als ob Sie das gesamte Smartphone kontrollieren würden. Wenn es sich um ein privates Gerät handelt, muss sich der geschäftliche Container dennoch wie eine Arbeitsumgebung verhalten. Deshalb sind Identitäts- und Zugriffstools, die Sitzungsregeln durchsetzen, so wichtig. Die Zugriffsfunktionen von Purple Shield sind ein gutes Beispiel dafür, wie Richtlinien angewendet werden, ohne davon auszugehen, dass das Gerät selbst unter Ihrer Verwaltung steht - was in gemischten Umgebungen der richtige Ansatz ist.
Gestalten Sie die Authentifizierung gerätebezogen
Ein Passwort allein ist für einen nicht verwalteten Zugriff zu schwach. NIST SP 1800-22 VolB empfiehlt die Verwendung von Gerätezertifikaten zusammen mit Benutzer-Anmeldedaten, sodass der Zugriff sowohl an die Person als auch an den Gerätestatus gebunden ist. In der Praxis bedeutet dies zertifikatsbasierte Authentifizierung und Phishing-resistente MFA, sofern das Unternehmen dies unterstützen kann, sowie eine anschließende Protokollierung des Zugriffs für spätere Überprüfungen.
Betrachten Sie die Registrierung als den Beginn der Kontrolle, nicht als Nachweis dauerhafter Compliance.
Ein diszipliniertes Lifecycle-Management ist der letzte Baustein. Testen Sie Abläufe für verlorene Geräte, Offboarding und Zugriffsentzug, bevor der Ernstfall eintritt. Wenn ein Mitarbeiter das Unternehmen verlässt oder ein Gerät verloren geht, sollte die Reaktion bereits erprobt sein - denn unzureichende BYOD-Programme scheitern meist genau an diesem Punkt.
Wenn das Gerät gesund aussieht, die Identität jedoch nicht
Der größte Fehler bei BYOD besteht darin, das Geräterisiko als Hauptursache für Ausfälle zu betrachten. Die Sicherheitsforschung weist in eine andere Richtung. Die Verizon-Sicherheitsanalyse für 2025 zeigt, dass 46 % der durch Infostealer kompromittierten Systeme mit Unternehmens-Logins nicht verwaltete Geräte waren. Kompromittierte Anmeldedaten dienten bei 22 % der Angriffe als initialer Zugangsvektor, gefolgt von Phishing mit 16 % und der Ausnutzung von Schwachstellen mit 20 % Verizon-Untersuchungsbericht. Ein Gerät kann unbedenklich wirken und Angreifern dennoch vollen Zugriff auf die Sitzung gewähren.
Die Identität ist der Ursprung des Schadensradius
Eine Umfrage unter Managed Service Providern aus dem Jahr 2026 ergab, dass 55% in den vorangegangenen 24 Monaten einen BYOD-bezogenen Kundenvorfall gemeldet hatten. Von diesen Vorfällen betrafen 45% den Diebstahl von Anmeldedaten oder die Kompromittierung von Konten, 42% die Kompromittierung von E-Mails oder Nachrichten, 40% Malware und nur 29% verlorene oder gestohlene Geräte Aura MSP report. Das übliche Szenario eines verlorenen Telefons ist nicht das dominierende.
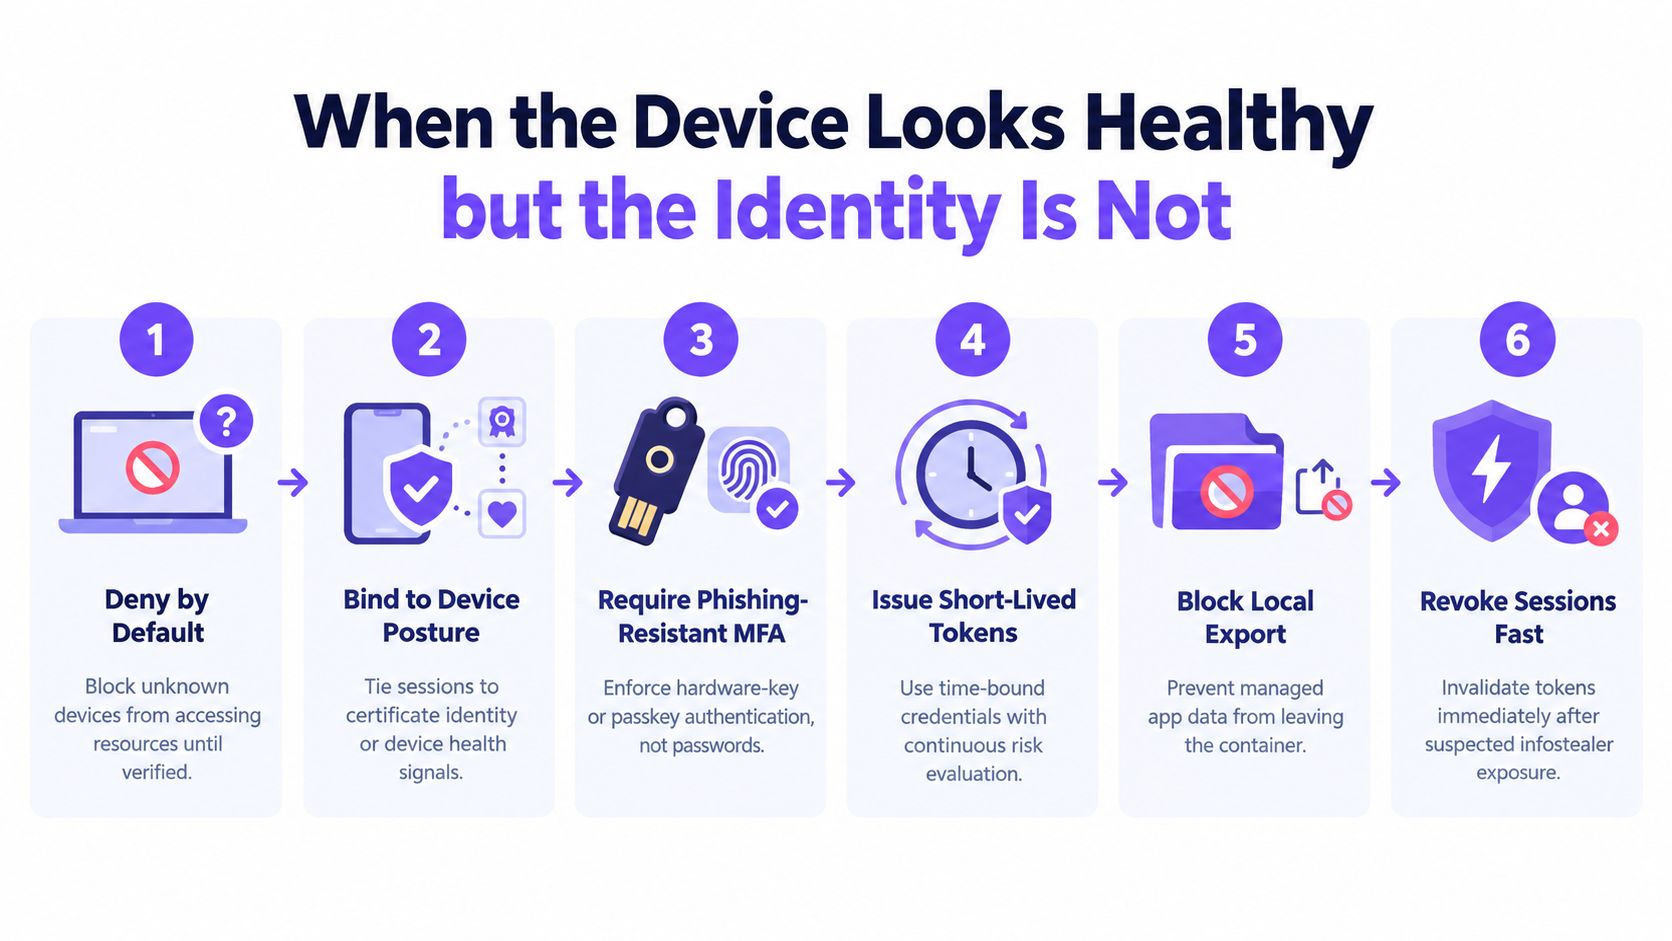
Deshalb ist Default-Deny für unbekannte Geräte so wichtig. Wenn dem Endgerät nicht vertraut werden kann, muss der Zugriff durch den Gerätestatus, eine Zertifikatsidentität oder beides verdient werden. Die Authentifizierungsebene sollte dann Phishing-resistentes MFA verlangen, vorzugsweise Passkeys oder Hardware-basierte Authentifikatoren, damit der Benutzer mehr als nur das Wissen um ein Passwort nachweist.
Machen Sie die Sitzung einwegfähig
Der Kontrollpfad, der in der Praxis funktioniert, ist unkompliziert, wenn auch nicht einfach gut zu verwalten. Binden Sie den Zugriff an den Gerätestatus oder die Zertifikatsidentität. Stellen Sie kurzlebige Tokens aus. Überprüfen Sie das Risiko kontinuierlich. Beenden Sie Sitzungen schnell, wenn Sie den Verdacht auf eine Infostealer-Belastung haben. Wenn die App den lokalen Export zulässt, blockieren Sie ihn durch verwaltete Container oder entsprechende Richtlinien.
Die operative Kennzahl, auf die Sie achten müssen, ist nicht das Registrierungsvolumen. Es ist die Geschwindigkeit, mit der Sie Anmeldedaten rotieren und Sitzungen nach einem verdächtigen Ereignis beenden können. Die Analyse der SSO-Protokolle durch Verizon ergab auch, dass Credential Stuffing im Median 19 % der täglichen Authentifizierungsversuche ausmachte, was bei Unternehmen auf 25 % anstieg. Aus diesem Grund ist die Authentifizierungstelemetrie wichtig, nicht nur die Gerätekonformität.
Der BYOD-Zugriff sollte konzeptionell widerrufbar sein. Wenn die Identität kompromittiert ist, muss die Sitzung schnell geschlossen werden - selbst wenn das Gerät selbst noch einwandfrei erscheint.
Eingrenzung auf Netzwerkebene ohne Agenten
Ein Student, Gast oder Besucher kann sich mit dem WiFi verbinden und darf dennoch niemals als vertrauenswürdig eingestuft werden. Wenn Sie nichts auf dem Gerät installieren können, muss das Netzwerk eine größere Last tragen. Dieses Muster gilt für Gast-WiFi, Schul-WiFi, Besucher-Netzwerke in Krankenhäusern und öffentliche Veranstaltungsorte, in denen Agenten nicht akzeptiert werden. Die NIST-Wireless-Richtlinie besagt, dass ungesicherte drahtlose Netzwerke unnötige Netzwerkfunktionen deaktivieren sollten und dass mobile Geräte über ihren gesamten Lebenszyklus hinweg gesichert werden sollten - dennoch umfassen viele BYOD-Umgebungen weiterhin Benutzer, die keinen Agenten oder ein MDM-Profil akzeptieren NIST wireless guidance.
Zuerst segmentieren, dann filtern
Getrennte SSIDs und VLANs bilden nach wie vor die Basis. Netzwerke für Gäste, Personal und sensible Dienste sollten nicht dieselben Regeln nutzen, und das Routing sollte dem Prinzip der geringsten Rechte (Least Privilege) folgen. Das eliminiert Risiken nicht vollständig, verhindert aber, dass ein kompromittiertes Segment auf alles andere übergreift.
Schützendes DNS ist die praktischste agentenlose Steuerung, wie in der Funktionsweise von Purple Shield beschrieben. Es erfasst jede Abfrage vor dem Aufbau einer Verbindung, sodass Sie Phishing-Domains, Malware-Domains und Command-and-Control-Rückrufe blockieren können, ohne den Datenverkehr des Endpunkts zu beeinträchtigen oder Software auf dem Gerät zu installieren. Für gemischte IT-Landschaften ist dieser Ansatz entscheidend, da die Durchsetzung am Netzwerkrand und nicht auf dem Gerät des Benutzers erfolgt.
Fügen Sie Richtlinienebenen hinzu, die Zeit und Ort berücksichtigen
Die Durchsetzung von Safe Search hilft in öffentlichen und familienfreundlichen Umgebungen, in denen die Fürsorgepflicht eine Rolle spielt. Zeitgesteuerte Richtlinien können die Kontrollen nach Feierabend, an Wochenenden oder in Zeiten mit geringer Personalbesetzung verschärfen. Transparente Sperrseiten reduzieren Verwirrung und zeigen den Benutzern, dass das Netzwerk Richtlinien durchsetzt und nicht zufällig Websites blockiert.
Für einen Anbieter ist die praktische Frage einfach. Fragen Sie, ob die Plattform Richtlinien pro SSID, VLAN, Standort und Tageszeit durchsetzen kann und ob sie genau berichten kann, was blockiert wurde. Purple Shield basiert auf diesem agentenlosen Modell für Standort- und Gäste-WiFi mit Inhaltsfilterung, Bedrohungsschutz und Steuerungen auf DNS-Ebene, die hinter bestehenden Firewalls laufen Purple Shield Übersicht.
Praxistest: Wenn ein Gerät niemals einen Agenten erhält, müssen die Kontrollen trotzdem funktionieren und die Protokolle müssen dennoch aussagekräftig sein.
Dieselbe Steuerungslogik entspricht auch dem Schutzmodell für digitale Unternehmen, bei dem der Zugriff sicher bleiben muss, selbst wenn sich das Gerät außerhalb Ihrer Kontrolle befindet.
Die Netzwerkeingrenzung hat ihre Grenzen. Sie ersetzt keine Endpunktsicherheit auf Unternehmensgeräten, und verschlüsselter Datenverkehr wird immer die Möglichkeiten des Netzwerks einschränken, Inhalte zu prüfen. Für nicht verwaltete Geräte in einem gemeinsamen WiFi ist sie jedoch weiterhin die verbleibende Schutzschicht, wenn sonst nichts vorhanden ist.
Überwachung, die die Reduzierung von BYOD-Risiken belegt
Ein gutes Dashboard feiert nicht einfach hohes Volumen. Es zeigt, was blockiert wurde, wo es passiert ist und ob die Richtlinie die Risiken reduziert hat. Die Zahlen, auf die es ankommt, sind diejenigen, die beweisen, dass Ihre Schutzmaßnahmen wirken - nicht diejenigen, die ein Diagramm nur geschäftig aussehen lassen.
Messen Sie das blockierte Risiko, nicht nur die Aktivität
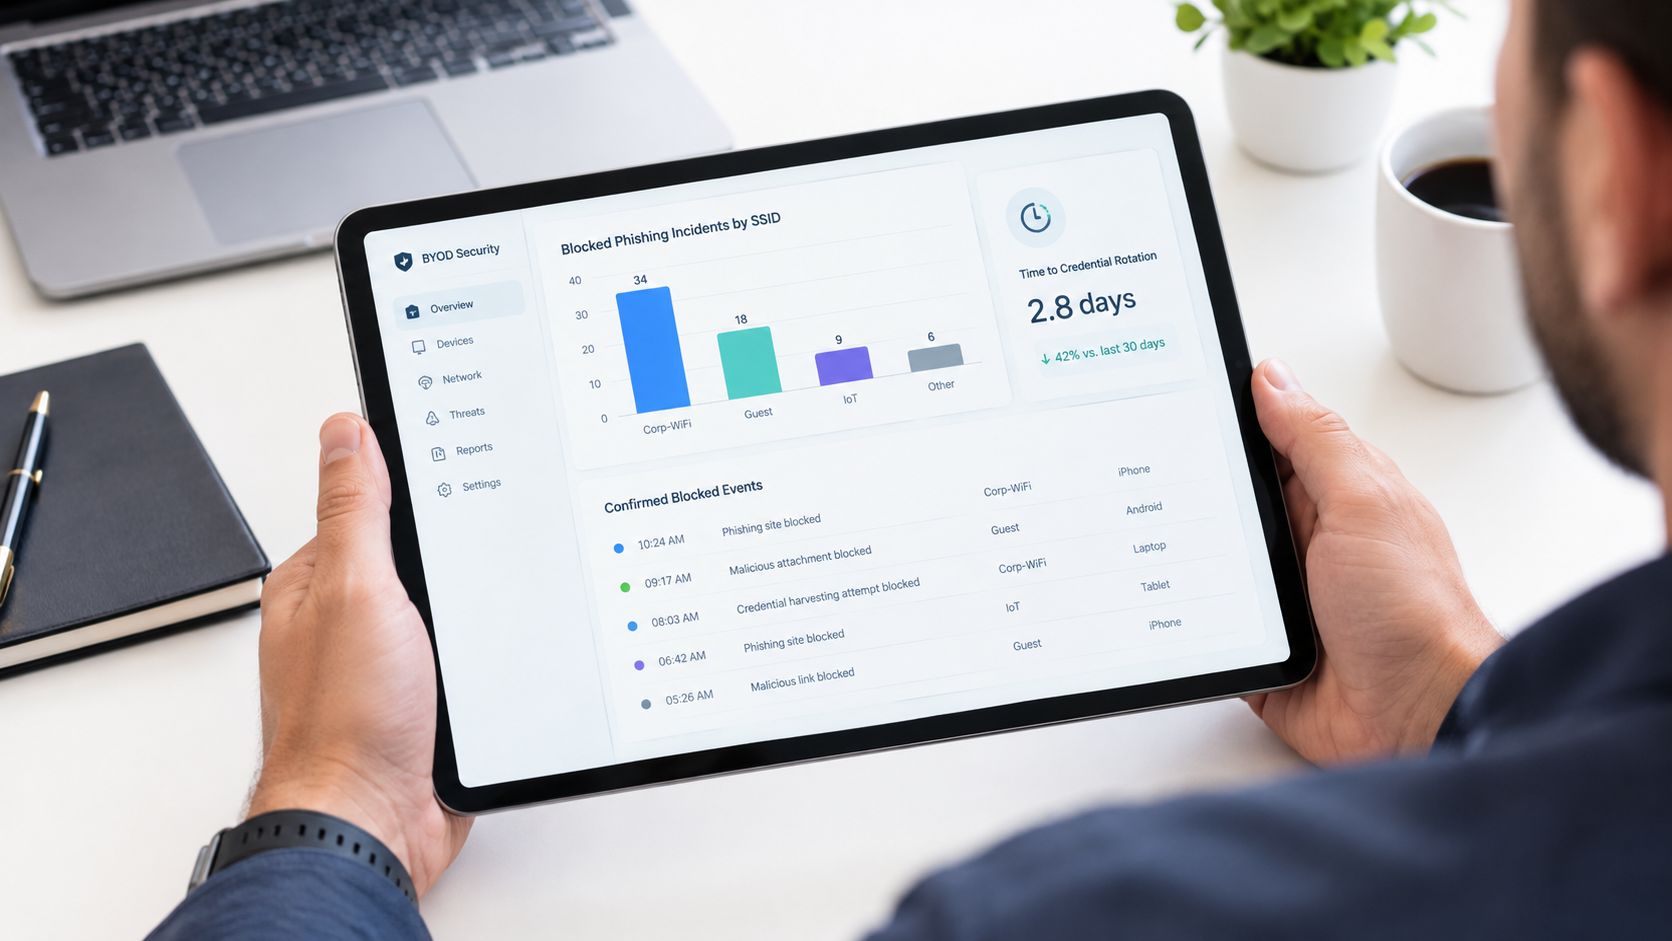
Eine nützliche BYOD-Überwachungsebene berichtet über blockierte Phishing- und Malware-Ziele nach SSID, risikoreiche Anmeldemuster bei verwalteten Apps, die Zeit bis zur Rotation von Anmeldedaten nach einer vermuteten Infostealer-Exposition, bestätigte Datenverlustereignisse und die Abdeckung nicht verwalteter Gerätegruppen durch Netzwerkrichtlinien. Das sind die Signale, mit denen Sie Auditoren, Stakeholdern und Incident Respondern mit Beweisen statt Vermutungen antworten können.
Eine oberflächliche Kennzahl wie das reine Datenvolumen verrät Ihnen nicht, ob das Netzwerk Bedrohungen gestoppt hat. Ein Blockierungs-Logbuch mit Zeitstempeln, Netzwerknamen und Richtliniengründen hingegen schon. Dieser Unterschied ist in öffentlichen WiFi-Netzwerken und gemischt genutzten Umgebungen besonders entscheidend, wo eine einzelne blockierte Domain auf einer Gäste-SSID bereits die entscheidende Frühwarnung sein kann.
Nutzen Sie Nachweise, um den Kreis zu schließen
Ein Kliniker fragte einmal nach dem "Beweis", dass das Gäste-Netzwerk nach der Richtlinienänderung sicherer war. Die Antwort lieferte der Sperrbericht, nicht eine Umfrage zur Zufriedenheit. Er zeigte, welche Kategorien auf welchen SSIDs und zu welchen Zeiten gestoppt wurden, in denen die strengeren Regeln griffen. Das ist die Ebene, die eine Sicherheitssteuerung in eine vertretbare Betriebspraxis verwandelt.
Die Überwachung hilft Ihnen auch dabei, Abweichungen von den Richtlinien zu erkennen. Wenn unverwaltete Geräte wiederholt dieselben blockierten Ziele ansteuern, benötigen Sie möglicherweise eine klarere Sperrseite, eine bessere Schulung der Benutzer oder eine strengere Trennung der SSIDs. Wenn wiederum Anmelderisiken in verwalteten Anwendungen auftreten, muss die Identitätsseite überprüft werden.
Für Teams, die einen zentralen Ort zur Konsolidierung dieser Kontrollen benötigen, sind die Berichterstellung und Zugriffsintegration von Purple Shield so konzipiert, dass sie genau anzeigen, was wo blockiert wurde - zusammen mit dem Netzwerkkontext, der zu dieser Entscheidung geführt hat: Purple Shield Zugriffsberichterstellung.
Ihre BYOD-Sicherheits-Checkliste für diese Woche
Beginnen Sie mit den Kontrollen, die am schnellsten etwas bewirken. Aktivieren Sie Phishing-resistente MFA für die entscheidenden Apps, trennen Sie Gast- und Mitarbeiter-SSIDs und stellen Sie sicher, dass vertraulicher Datenverkehr nicht denselben Pfad wie normales Surfen nutzt. Aktivieren Sie dann schützendes DNS, denn das Blockieren von Phishing und Command-and-Control-Abfragen vor dem Verbindungsaufbau ist ein praktischer Gewinn bei nicht verwalteten Geräten.
Passen Sie als Nächstes die Zeitpläne an. Wenn Ihre Umgebung über vorhersehbare ruhige Zeiten verfügt, nutzen Sie strengere Richtlinien für Abende und Wochenenden in öffentlichen oder geteilten Netzwerken. Richten Sie abschließend das Dashboard so ein, dass es belegt, was wo blockiert wurde und wie schnell Sie nach einer vermuteten Kompromittierung den Zugriff entziehen können.
Purple Shield bietet Ihnen schützendes DNS und Inhaltsfilterung für Gäste- und öffentliches WiFi, ohne Agenten auf den Geräten zu installieren. Wenn Sie den BYOD-Schadensradius in gemeinsam genutzten Netzwerken reduzieren möchten, besuchen Sie Purple Shield und sehen Sie sich an, wie die pro-SSID-Richtlinien, die Bedrohung Abwehr und das Berichtswesen in dieses Modell passen.