
ExplainerProtective DNS
NCSC Protective DNS und der öffentliche Sektor im Vereinigten Königreich: Was es ist und was Veranstaltungsorte lernen können
Sie werden entscheiden können, ob NCSC Protective DNS für Sie zugänglich ist, wie Sperrungen auf Resolver-Ebene jedes Gerät in einem Netzwerk schützen und wo die Grenzen liegen. Wenn Sie ein Hotel, einen Flughafen, ein Einzelhandelsgeschäft oder eine öffentlich zugängliche Immobilie betreiben, können Sie das...
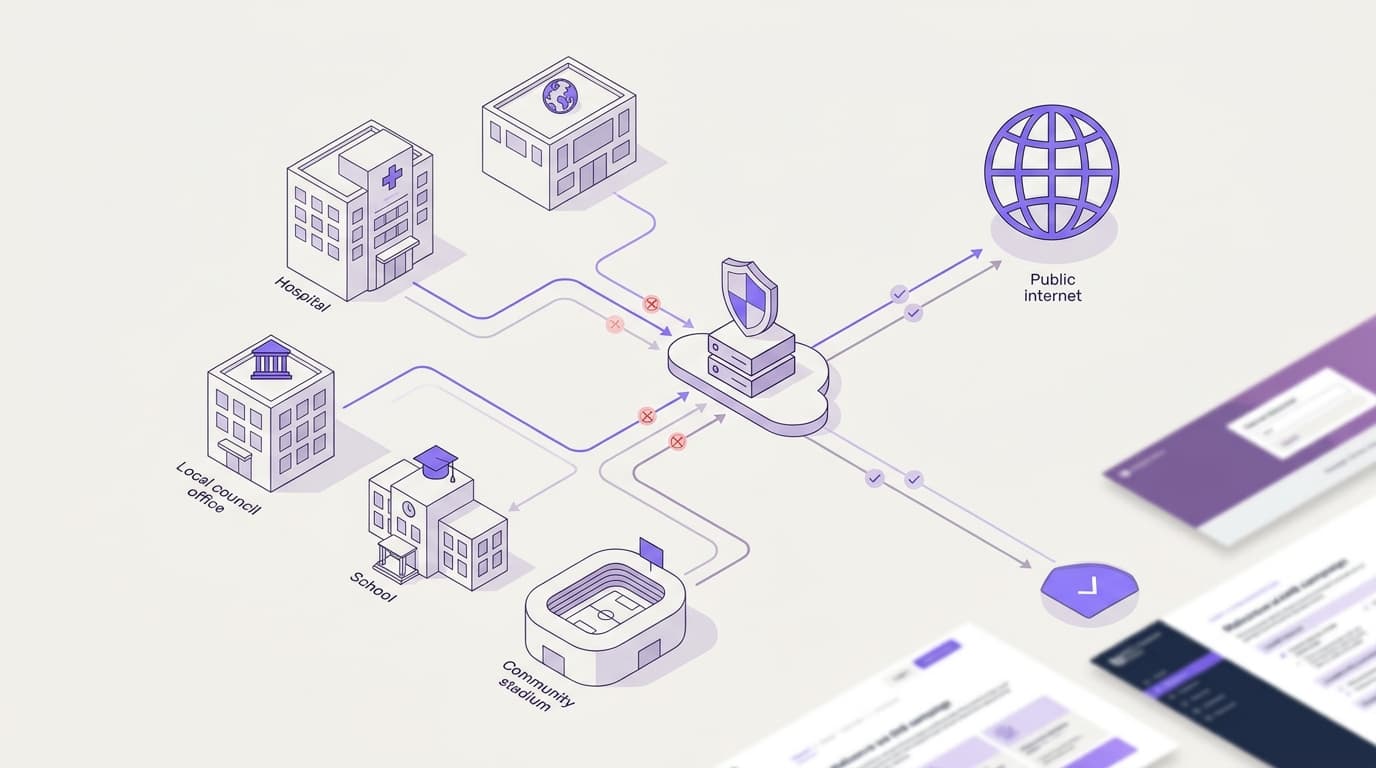
NCSC Protective DNS (PDNS) blockiert Abfragen für schädliche Domains auf der in RFC 1035 definierten DNS-Ebene. Berechtigte Einrichtungen des öffentlichen Sektors in Großbritannien nutzen es für die zentrale Cyberabwehr, während private Veranstaltungsorte und Standorte eine gleichwertige Kontrolle auf Resolver-Ebene über kommerzielle Dienste wie Purple Shield erhalten, das auf der Purple-Plattform läuft: 80.000+ Standorte in 90 Ländern und eine Verfügbarkeits-SLA von 99,999 %.
Was ist NCSC PDNS und für wen ist es gedacht?
Das NCSC hat PDNS im Jahr 2017 als Teil seines Active-Cyber-Defence-Programms gestartet. Die Zentralregierung finanziert es, sodass berechtigte Organisationen für die Nutzung nichts bezahlen. Die Teilnahmeberechtigung umfasst Einrichtungen wie zentrale Regierungsbehörden, dezentrale Verwaltungen, Kommunalbehörden und Teile des NHS. Das NCSC hat seitdem eine Version des Dienstes auf Schulen ausgeweitet. Überprüfen Sie die aktuellen Berechtigungsregeln auf der NCSC PDNS-Seite, bevor Sie Ihre Planung darauf ausrichten.
Protective DNS ist auch eine allgemeine Kategorie, nicht nur der Dienst des NCSC. Ein rekursiver Resolver ist der Server, der stellvertretend für ein Gerät einen Namen wie example.com in eine IP-Adresse auflöst. Ein Schutz-DNS-Dienst ist ein rekursiver Resolver, der sich weigert, Domains auf einer Bedrohungsliste aufzulösen. Die US-Behörden CISA und NSA verwendeten denselben Begriff in ihrer Orientierungshilfe aus dem Jahr 2021, Selecting a Protective DNS Service.
Die Platzierung ist der entscheidende Punkt. Die Blockierung erfolgt am Resolver, bevor eine Verbindung hergestellt wird. Es lädt keine schädliche Seite, es werden keine Malware-Payloads heruntergeladen und es entsteht kein Command-and-Control-Kanal. Jedes Gerät, das den Resolver nutzt, ist geschützt - einschließlich unverwalteter Gast-Smartphones, Smart-TVs und Gebäudesensoren, auf denen keine Sicherheitssoftware ausgeführt werden kann.
Wie funktioniert Protective DNS Schritt für Schritt?
DNS selbst ist in RFC 1034 und RFC 1035 definiert. Protective DNS ändert nichts am Protokoll. Es ändert lediglich, wie der Resolver antwortet.
- Ein Gerät in Ihrem Netzwerk sucht nach einer Domain, beispielsweise wenn ein Gast auf einen Link in einer E-Mail tippt.
- Ihr lokaler Resolver oder Ihre Firewall leitet die Anfrage an den Schutz-DNS-Dienst weiter, weil Sie ihn so konfiguriert haben.
- Der Schutz-Resolver gleicht die Domain mit seinen Bedrohungsinformationen ab.
- Wenn bekannt ist, dass die Domain schädlich ist, gibt der Resolver eine Blockierungsantwort anstelle der echten Adresse zurück.
- Wenn die Domain auf keiner Liste steht, löst der Resolver sie normal auf und gibt die Antwort zurück.
- Der Dienst protokolliert die Anfrage, sodass Analysten infizierte Geräte erkennen können, die weiterhin versuchen, eine Verbindung nach Hause aufzubauen.
Eine Blockierungsantwort nimmt typischerweise eine von drei Formen an. NXDOMAIN teilt dem Gerät mit, dass die Domain nicht existiert. Eine Sinkhole-Adresse leitet das Gerät zu einem kontrollierten Server anstelle des Servers des Angreifers weiter. Eine Blockierungsseite erklärt der Person, warum die Seite nicht geladen wurde.
Eine Geräteabfrage verläuft über einen lokalen Forwarder zu einem schützenden Resolver, der entweder eine bekannte schädliche Domain blockiert oder eine sichere auflöst und jede Abfrage protokolliert.
Connections
- Mitarbeiter- oder Gästegerät to Lokaler Resolver oder Firewall (DNS-Abfrage (RFC 1035))
- Lokaler Resolver oder Firewall to Schützender DNS-Resolver (weitergeleitete Abfrage)
- Schützender DNS-Resolver to Bekannte schädliche Domain (Treffer auf Sperrliste)
- Schützender DNS-Resolver to Sichere Domain (kein Treffer)
- Schützender DNS-Resolver to Abfrage-Protokoll (jede Abfrage protokolliert)
Zwei Faktoren entscheiden darüber, wie gut der Dienst ist. Der erste ist die Threat Intelligence: wie viele Quellen die Sperrliste speisen und wie schnell neue Domains diese erreichen. Unser Leitfaden zu DNS threat intelligence feeds erläutert, woher diese Listen stammen. Der zweite Faktor ist die Protokollierung. Das NCSC nutzt PDNS-Abfragedaten, um kompromittierte Systeme zu erkennen und die betreffende Organisation zu warnen. Ein kommerzieller Dienst sollte Ihnen dieselbe Transparenz bieten, was unser Leitfaden zu DNS filtering logs and reporting erklärt.
Viele Resolver wenden Sperrlisten über Response Policy Zones (RPZ) an, ein Format, mit dem ein Resolver Antworten für gelistete Domains überschreiben kann. RPZ ist eine weit verbreitete Konvention, kein IETF-Standard.
Welche DNS-Sicherheitsbegriffe werden häufig verwechselt?
Mehrere DNS-Begriffe klingen ähnlich, lösen aber unterschiedliche Probleme. Werden sie verwechselt, führt dies zu Lücken im Sicherheitskonzept oder dazu, dass dieselbe Schutzmaßnahme doppelt gekauft wird.
| Begriff | Funktionsweise | Was es nicht tut | Definiert von |
|---|---|---|---|
| Protective DNS | Verweigert die Auflösung von Domains, die mit Bedrohungen in Verbindung stehen | Seiteninhalte oder verschlüsselten Datenverkehr prüfen | NCSC-, CISA- und NSA-Richtlinien (eine Kategorie, kein RFC) |
| NCSC PDNS | Protective DNS des NCSC für berechtigte Organisationen | Private Veranstaltungsorte bedienen oder Inhaltskategorien filtern | NCSC |
| DNS-Inhaltsfilterung | Blockiert Kategorien wie Glücksspiel oder Erwachseneninhalte sowie Bedrohungen | Den Nachweis der Einhaltung von Schutzvorschriften alleine erbringen | Anbieter-Richtlinie |
| Passive DNS (pDNS) | Speichert für Analysten den Verlauf von Domain-zu-IP-Antworten | Etwas in Echtzeit blockieren | Threat-Intelligence-Praxis |
| DNSSEC | Signiert DNS-Einträge, damit Resolver deren Authentizität prüfen können | Beurteilen, ob eine Domain bösartig ist | RFC 4033 |
| DNS over HTTPS oder TLS | Verschlüsselt die Anfrage zwischen Gerät und Resolver | Entscheiden, was sicher aufzulösen ist | RFC 8484 und RFC 7858 |
| Response Policy Zones | Ermöglicht einem Resolver, Antworten für gelistete Domains zu überschreiben | Selbst Threat Intelligence bereitstellen | Branchenkonvention, kein IETF-Standard |
Wo Fehler gemacht werden
- PDNS wie eine Inhaltsfilterung behandeln. NCSC PDNS zielt auf bösartige Domains ab. Es ist nicht dafür gebaut, Inhaltskategorien zu blockieren. Schulen benötigen weiterhin Filter, die den Standards des Department for Education für Filterung und Überwachung entsprechen.
- Annehmen, dass Lieferanten abgedeckt sind. Die PDNS-Berechtigung einer Kommunalverwaltung erstreckt sich nicht auf den Dienstleister, der das WiFi in deren Freizeitzentrum betreibt.
- "pDNS" in einem Bedrohungsbericht als Protective DNS lesen. In der Threat Intelligence bedeutet pDNS in der Regel Passive DNS, also eine Abfragehistorie.
- Glauben, dass DNSSEC Bedrohungen blockiert. DNSSEC (RFC 4033) weist nach, dass ein Eintrag authentisch ist. Die eigene Domain eines Angreifers kann perfekt signiert sein.
- Glauben, dass verschlüsseltes DNS schützend ist. Die Verschlüsselung verbirgt die Anfrage vor Lauschern. Sie sagt nichts darüber aus, ob das Ziel sicher ist.
Wo begegnen Veranstaltungsorte Protective DNS in der Praxis?
Sie begegnen Protective DNS an drei Orten: in Netzwerken des öffentlichen Sektors, in Ihrem eigenen Gäste- und Mitarbeiter-WiFi sowie in den Sicherheitsfragebögen, die Ihnen Ihre Kunden senden.
Öffentliche Gebäude mit öffentlichem WiFi
Bibliotheken, Verwaltungssitze, Krankenhäuser und Bahnhofsgebäude betreiben WiFi für Besucher. Jeder Standort muss entscheiden, welchen Resolver sein Gästenetzwerk nutzt. Eine Organisation des öffentlichen Sektors kann sich auch für einen kommerziellen Dienst für Netzwerke entscheiden, in denen sie eine Filterung nach Inhaltskategorien oder eine separate Richtlinie pro Netzwerk wünscht. Der St George's Healthcare NHS Trust nutzt Purple Shield und blockiert wöchentlich rund 241.000 Bedrohungen.
Hotels, Flughäfen und Standorte mit mehreren Gebäuden
Private Veranstaltungsorte und Unternehmen erfüllen nicht die Kriterien für PDNS, sind jedoch denselben Bedrohungen ausgesetzt. Ein Hotel-Gästenetzwerk umfasst Hunderte von unverwalteten Geräten. Ein Flughafennetzwerk bindet Passagiere, Mieter aus dem Einzelhandel und operative Systeme über separate VLANs an. Ein VLAN (virtuelles LAN) ist ein logisches Netzwerksegment, das physische Switches und Access Points mit anderen teilt. Betreiber mehrerer Standorte nutzen Shield, um einen Schutz auf DNS-Ebene über ihre gesamten Areale hinweg anzuwenden, ohne zusätzliche Hardware installieren zu müssen.
Sorgfaltspflicht bei Lieferanten (Supplier Due Diligence)
Wenn Sie den öffentlichen Sektor beliefern, müssen Sie mit Fragen dazu rechnen, wie Sie schädliche Domains in Ihren eigenen Netzwerken blockieren. Sie können nicht mit "Wir nutzen PDNS" antworten, da Sie nicht dafür zugelassen sind. Ein kommerzieller schützender DNS-Dienst mit exportierbaren Protokollen bietet Ihnen eine klare, prüfbare Antwort.
Wo liegen die Grenzen von schützendem DNS?
Schützendes DNS ist eine Schicht, keine vollständige Abwehr. Es sieht Domainnamen und sonst nichts. Das folgende Schichtenmodell zeigt, wo es angesiedelt ist und was die umgebenden Schichten abfangen müssen.
Fünf gestapelte Schichten vom Gerät bis zum Endpunktschutz, mit schützendem DNS in der Mitte, das Abfragen blockiert, bevor Verbindungen hergestellt werden.
Connections
- Gerät und Browser to Netzwerk und VLAN (Gerät verbindet sich mit Netzwerk)
- Netzwerk und VLAN to Schützendes DNS (alle Abfragen weitergeleitet)
- Schützendes DNS to Proxy oder Secure Web Gateway (zulässiger Datenverkehr läuft weiter)
- Proxy oder Secure Web Gateway to Endpunktschutz (Endpoint Protection) (Restrisiko auf dem Gerät)
Verschlüsseltes DNS auf dem Gerät
Browser und Betriebssysteme können DNS over HTTPS (RFC 8484) oder DNS over TLS (RFC 7858) direkt an einen öffentlichen Resolver senden. Dieser Datenverkehr umgeht Ihren schützenden Resolver vollständig. Konfigurieren Sie die Richtlinie auf verwalteten Geräten zentral. Blockieren Sie in Gästenetzwerken den ausgehenden DNS-Datenverkehr zu allen Zielen außer Ihrem gewählten Resolver und blockieren Sie bekannte öffentliche verschlüsselte DNS-Endpunkte an der Firewall.
Fest codierte Resolver und direkte IP-Adressen
Manche Apps und IoT-Geräte ignorieren den vom DHCP zugewiesenen Resolver. Malware kann sich zudem direkt mit einer IP-Adresse verbinden, ohne eine Abfrage durchzuführen. Firewall-Regeln, die Port-53-Datenverkehr zu Ihrem Resolver erzwingen, schließen die erste Lücke. Endpunktschutz und Netzwerküberwachung schließen die zweite.
Keine Einsicht in Inhalte
Ein DNS-Dienst sieht example.com, nicht den Pfad der Seite oder die heruntergeladene Datei. Wenn eine vertrauenswürdige Domain eine schädliche Datei hostet, kann DNS dies nicht erkennen. Nutzen Sie einen Proxy oder ein Secure Web Gateway in Netzwerken, in denen Sie eine vollständige URL-Prüfung benötigen.
Neue Domains und Fehlalarme
Eine heute Morgen registrierte Domain steht möglicherweise noch auf keiner Liste. Die Geschwindigkeit von Bedrohungsinformationen ist entscheidend, weshalb die Qualität der Feeds das wichtigste Kaufkriterium ist. Das umgekehrte Risiko ist ein Fehlalarm (False Positive), der eine legitime Buchungswebsite blockiert. Sie benötigen einen schnellen Allowlist-Prozess und Protokolle, die genau zeigen, was blockiert wurde.
Compliance erfolgt nicht automatisch
Protektives DNS unterstützt Frameworks wie Cyber Essentials und Steuerungselemente nach ISO 27001, zertifiziert Sie jedoch nicht automatisch. DNS-Protokolle können gemäß UK GDPR auch personenbezogene Daten enthalten. Legen Sie daher Aufbewahrungsfristen und Zugriffsregeln fest, bevor Sie die Protokollierung aktivieren.
Wie schneidet ein kommerzieller Dienst ab und wo ordnet sich Purple ein?
Wenn Sie nicht für PDNS berechtigt sind oder Steuerungen benötigen, die es nicht bietet, wählen Sie einen kommerziellen Dienst. Cisco Umbrella und Cloudflare Gateway sind zwei bekannte Optionen. Purple Shield wurde für Standorte entwickelt, die Gäste- und Mitarbeiter-WiFi über viele Standorte hinweg betreiben. Die Tabelle vergleicht Umfang und Konzept, nicht den Preis.
| Kriterium | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| Zielgruppe | Berechtigte öffentliche Einrichtungen im UK | Jedes Unternehmen | Jedes Unternehmen | Jedes Unternehmen, standalone oder auf Purple Access |
| Bedrohungsblockierung auf DNS-Ebene | Ja | Ja | Ja | Ja |
| Kategorienspezifische Inhaltsfilterung | Nicht der Hauptzweck | Ja | Ja | Ja |
| Einsatzbereich | Netzwerke des öffentlichen Sektors | Teil des breiteren Cisco-Sicherheitsportfolios | Teil der Zero-Trust-Plattform von Cloudflare | Gäste- und Mitarbeiter-WiFi mit eigenen Richtlinien pro Netzwerk und VLAN |
| Geschäftsmodell | Zentral finanziert | Kommerzielle Lizenz | Kommerzieller Tarif | Individuelles Angebot, 30 Tage kostenlose Testversion |
Was Sie vom NCSC-Modell übernehmen sollten
Das NCSC-Konzept bietet Ihnen eine Checkliste für jede kommerzielle Auswahl:
- Blockierung am Resolver, sodass jedes Gerät ohne Agent abgedeckt ist.
- Füttern Sie es mit frischen Daten aus mehreren Quellen.
- Nutzen Sie die Protokolle, damit blockierte Abfragen zu Warnmeldungen über infizierte Geräte werden.
- Machen Sie die technische Einführung kostenlos, indem Sie einen Weiterleiter oder eine DHCP-Einstellung ändern, anstatt Hardware zu kaufen.
Was Shield für Veranstaltungsorte bietet
Shield wendet schützendes DNS und Inhaltsfilterung auf jedes Netzwerk an, das Sie betreiben. Sie können es separat oder über Purple Access erwerben. Sie legen eine Richtlinie pro Netzwerk und VLAN fest, sodass das Gäste-Netzwerk, das Personal-Netzwerk und das Kassen-VLAN jeweils die erforderlichen Steuerungselemente erhalten.
Da Shield auf der DNS-Ebene arbeitet, richten Sie Ihren Resolver oder Ihre DHCP-Einstellungen darauf aus. Es gibt keine neue Hardware. Purple Access läuft bereits auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet.
Shield erkennt neue Bedrohungen bis zu 10 Tage früher als Standard-Blocklisten. Das Blockieren von Werbeanzeigen und Trackern bedeutet bis zu 62 % weniger DNS-Abfragen und bis zu 44 % weniger Datenverbrauch in einem gefilterten Netzwerk. Shield schließt im Fehlerfall (Fail-Closed), sodass ein Ausfall niemals Datenverkehr ungefiltert durchlässt. Es läuft über mehrere Rechenzentren hinweg. Die Purple-Plattform verarbeitet 500 Millionen Anmeldungen pro Jahr bei einer Verfügbarkeits-SLA von 99,999 %.
- ~241,000blockierte Bedrohungen pro WocheSt George's Healthcare NHS Trust
- 500 millionAnmeldungen pro JahrPurple-Plattform
- 99.999%Plattform-Verfügbarkeits-SLAPurple-Plattform
- 80,000+Standorte in 90 LändernPurple-Daten
Erfahren Sie unter Wie Shield funktioniert alle technischen Details. Für den Gesamtzusammenhang lesen Sie die Übersicht über schützendes DNS und unseren Leitfaden für Enterprise WiFi Security.
Wo das Konzept in einer realen Bereitstellung greift
Der Test erfolgt in einem stark frequentierten Gäste-Netzwerk. Ein infiziertes Smartphone versucht, eine Command-and-Control-Domain zu erreichen, und der Resolver antwortet oder verweigert den Zugriff. Alles andere in diesem Leitfaden dient dazu, sicherzustellen, dass diese eine Abfrage Ihren schützenden Resolver durchläuft, mit frischen Bedrohungsdaten abgeglichen wird und ein Protokoll erstellt, auf das Sie reagieren können. Lesen Sie als Nächstes, wie die DNS-Ebene vor Ransomware schützt und was eine Abfragesperre verhindern kann und was nicht.
Häufig gestellte Fragen
Kann ein privater Veranstaltungsort oder ein Lieferant des öffentlichen Sektors NCSC PDNS nutzen?
Nein. NCSC PDNS ist auf berechtigte öffentliche Stellen in Großbritannien beschränkt. Private Unternehmen, einschließlich staatlicher Lieferanten, können nicht beitreten. Wenn Sie ein Hotel, einen Flughafen, einen Veranstaltungsort oder einen beauftragten öffentlichen Dienst betreiben, benötigen Sie einen kommerziellen schützenden DNS-Dienst. Wählen Sie einen Dienst, der das NCSC-Modell übernimmt: Blockierung auf Resolver-Ebene, frische Bedrohungsdaten und nutzbare Protokolle. Shield bietet Ihnen dies in jedem Netzwerk, einzeln oder über Purple Access.
Wie viel kostet Purple Shield?
Purple berechnet Shield über ein individuelles Angebot, das auf Ihren Netzwerken und Standorten basiert. Wir veröffentlichen keine Listenpreise. Sie können zunächst eine 30-tägige kostenlose Testversion nutzen und ein Netzwerk auf Shield leiten, um blockierte Bedrohungen und das Abfragevolumen mit Ihrem aktuellen Setup zu vergleichen. So erhalten Sie reale Zahlen aus Ihrer eigenen Infrastruktur, bevor Sie sich festlegen.
Funktioniert Shield mit der WiFi-Hardware, die wir bereits besitzen?
Ja. Shield arbeitet auf der DNS-Ebene, sodass Sie Resolver- oder DHCP-Einstellungen ändern, anstatt Access Points auszutauschen. Purple Access läuft auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Shield wendet eine separate Richtlinie auf jedes Netzwerk und jede VLAN in dieser Umgebung an.
Wie migrieren wir von Cisco Umbrella oder Cloudflare Gateway?
Die Migration ist im Wesentlichen eine Einstellungsänderung. Erstellen Sie Ihre Sperr- und Zulassungsrichtlinien in Shield neu und leiten Sie dann ein Netzwerk oder eine VLAN auf Shield weiter, während die übrigen bei Ihrem aktuellen Dienst verbleiben. Vergleichen Sie die Protokolle während der 30-tägigen Testphase und stellen Sie dann die restlichen Netzwerke schrittweise um. Behalten Sie Firewall-Regeln bei, die DNS durchgehend auf Ihren gewählten Resolver erzwingen, damit während der Migration nichts unbemerkt durchgelassen wird.
Wenn wir bereits NCSC PDNS verwenden, warum sollten wir Shield hinzufügen?
Shield ergänzt Inhaltskategorienfilterung und eine separate Richtlinie für jedes Netzwerk und jede VLAN. NCSC PDNS ist nicht dafür ausgelegt, dies bereitzustellen. Das ist wichtig für öffentlich zugängliches Gäste-WiFi in Bibliotheken, Krankenhäusern und Verwaltungsgebäuden. Der St George's Healthcare NHS Trust nutzt Shield und blockiert rund 241.000 Bedrohungen pro Woche. Prüfen Sie die Leitlinien des NCSC zur Kombination von Resolvern, bevor Sie Weiterleitungen ändern.
Macht uns Protective DNS konform mit GDPR oder Cyber Essentials?
Keine einzelne Kontrollmaßnahme macht Sie konform, aber Protective DNS unterstützt beides. Es trägt zum Malware-Schutz bei und liefert Ihnen Protokolle als Audit-Nachweis. Diese DNS-Protokolle können personenbezogene Daten gemäß UK GDPR enthalten, legen Sie daher zuerst Aufbewahrungs- und Zugriffsregeln fest. Purple verfügt über eine ISO 27001- sowie Cyber Essentials-Zertifizierung und ist konform mit GDPR, was Ihre Lieferantenbewertung erleichtert.
Verlangsamt die DNS-Filterung das Netzwerk?
Nein. Eine blockierte Abfrage endet, bevor eine Verbindung aufgebaut wird, sodass blockierte Inhalte gar nicht erst geladen werden. Das Blockieren von Werbung und Trackern bedeutet bis zu 62 % weniger DNS-Abfragen und bis zu 44 % weniger verbrauchte Daten in einem gefilterten Netzwerk. Shield wird über mehrere Rechenzentren hinweg betrieben, um Abfragen schnell und hochverfügbar zu halten.
Was passiert mit dem Datenverkehr, wenn Shield nicht erreichbar ist?
Shield arbeitet nach dem Fail-Closed-Prinzip. Wenn der Dienst nicht erreichbar ist, wird der Datenverkehr nicht ungefiltert weitergeleitet, sodass ein Ausfall niemals zu einer Sicherheitslücke wird. Shield wird über mehrere Rechenzentren hinweg betrieben, um dieses Szenario äußerst unwahrscheinlich zu machen. Die übergeordnete Purple-Plattform verarbeitet 500 Millionen Logins pro Jahr bei einem Uptime-SLA von 99,999 %.
Key terms
- Protective DNS
- Ein rekursiver DNS-Resolver, der die Auflösung von Domänen auf einer Bedrohungsliste verweigert. Es handelt sich um eine Dienstkategorie, die in den NCSC-Richtlinien sowie in den CISA- und NSA-Richtlinien von 2021 (Selecting a Protective DNS Service) beschrieben ist, nicht um einen RFC. Das DNS-Protokoll selbst, das in RFC 1034 und RFC 1035 definiert ist, bleibt unverändert. IT-Teams stoßen darauf bei der Auswahl des Resolvers, an den Gäste- und Mitarbeiternetzwerke Anfragen weiterleiten. Es blockiert Malware-, Phishing- und Ransomware-Abfragen, bevor eine Verbindung aufgebaut wird.
- NCSC PDNS
- Der Protective DNS-Dienst des National Cyber Security Centre, der 2017 im Rahmen des Active Cyber Defence-Programms gestartet wurde. Er wird zentral finanziert und steht nur berechtigten Stellen des öffentlichen Sektors im Vereinigten Königreich zur Verfügung, wie z. B. zentralen Regierungsbehörden, dezentralen Verwaltungen, Kommunalbehörden und Teilen des NHS. Teams im öffentlichen Sektor nutzen es in ihren eigenen Netzwerken. Private Veranstaltungsorte und Auftragnehmer sind nicht berechtigt und benötigen daher einen kommerziellen Dienst, der das Design nachbildet.
- Rekursiver Resolver
- Der DNS-Server, der einen Namen wie example.com im Namen eines Geräts gemäß dem in RFC 1034 und RFC 1035 festgelegten Auflösungsprozess in eine IP-Adresse auflöst. Er ist der Kontrollpunkt für Protective DNS. Welcher Resolver per DHCP zugewiesen und von der Firewall erzwungen wird, entscheidet darüber, welche Abfragen beantwortet werden.
- NXDOMAIN
- Die in RFC 1035 definierte DNS-Namensfehler-Antwort, die dem Gerät mitteilt, dass die angeforderte Domäne nicht existiert. Eine von drei häufigen Blockier-Antworten, die ein schützender Resolver für eine bekannte böswillige Domäne zurückgibt, neben einer Sinkhole-Adresse oder einer Blockierungsseite.
- Sinkhole
- Eine Blockier-Antwort, die die Adresse eines kontrollierten Servers anstelle der tatsächlichen Adresse des Angreifers zurückgibt, sodass sich das Gerät mit einem harmlosen Ziel verbindet. Nützlich, wenn Analysten sehen möchten, welche Geräte weiterhin versuchen, eine böswillige Domäne zu erreichen, was auf mögliche Infektionen hinweist.
- Response Policy Zones (RPZ)
- Ein weit verbreitetes Format, mit dem ein rekursiver Resolver Antworten für gelistete Domains überschreiben kann. RPZ ist eine Branchenkonvention, kein IETF-Standard, und liefert selbst keine Threat Intelligence. Viele Resolver wenden Sperrlisten über RPZ an. Teams, die einen Dienst evaluieren, sollten dennoch prüfen, woher die gelisteten Domains stammen und wie schnell sie aktualisiert werden.
- Passives DNS (pDNS)
- Eine historische Aufzeichnung von Domain-zu-IP-Auflösungen, die für Threat-Intelligence-Analysen vorgehalten wird. Sie blockiert nichts in Echtzeit. Die Abkürzung PDNS kann Protective DNS oder Passive DNS bedeuten. In Bedrohungsberichten meint pDNS in der Regel passives DNS - prüfen Sie daher genau, was ein Anbieter meint.
- DNSSEC
- DNS Security Extensions, eingeführt in RFC 4033, die DNS-Einträge signieren, damit Resolver prüfen können, ob diese authentisch und unverändert sind. DNSSEC belegt die Authentizität, nicht die Sicherheit. Die Domain eines Angreifers kann fehlerfrei signiert sein; daher ersetzt DNSSEC kein Protective DNS.
- DNS über HTTPS (DoH)
- Verschlüsselung von DNS-Abfragen zwischen Gerät und Resolver innerhalb von HTTPS, spezifiziert in RFC 8484. Sie verbirgt die Abfrage vor Lauschern, trifft jedoch keine Aussage darüber, ob ein Ziel sicher ist. Browser und Betriebssysteme können DoH direkt an einen öffentlichen Resolver senden und so Ihren Protective Resolver umgehen, sofern Sie keine Geräterichtlinien festlegen oder bekannte Endpunkte blockieren.
- DNS über TLS (DoT)
- Verschlüsselung von DNS-Abfragen zwischen Gerät und Resolver über TLS, spezifiziert in RFC 7858. Wie DoH schützt sie die Privatsphäre, nicht jedoch die Sicherheit des Ziels. Eine zweite Umgehungsmöglichkeit in Gastnetzwerken. Firewall-Regeln sollten DNS ausschließlich zu Ihrem ausgewählten Resolver zulassen.
- VLAN
- Ein virtuelles LAN: Ein logisches Netzwerksegment, das physische Switches und Access Points mit anderen Segmenten teilt, standardisiert in IEEE 802.1Q. Flughäfen und Hotels trennen den Datenverkehr von Gästen, Personal, Mandanten und Kassensystemen über VLANs. Shield wendet auf jedes Netzwerk und VLAN eine separate DNS-Richtlinie an.
- DNS-Inhaltsfilterung
- Anbieterspezifische Richtlinien, die Inhaltskategorien wie Websites für Erwachsene oder Glücksspiel sowie Bedrohungs-Domains blockieren. Sie sind nicht durch einen RFC definiert. NCSC PDNS ist nicht für die Kategoriefilterung ausgelegt. Schulen benötigen weiterhin Filter, die den Filter- und Überwachungsstandards des Department for Education entsprechen.
- Fail-Closed
- Ein Betriebsmodus im Fehlerfall: Ist der Filterdienst nicht erreichbar, wird der Datenverkehr nicht ungefiltert weitergeleitet. Shield verhält sich gemäß Fail Closed und läuft über mehrere Rechenzentren hinweg, sodass ein Ausfall nicht zu einer Sicherheitslücke im Gäste- oder Mitarbeiter-WiFi führt WiFi.
Worked examples
Eine Hotelgruppe hat einen Protective DNS-Dienst für ihr Gäste-WiFi erworben, aber einige Gäste-Geräte nutzen verschlüsseltes DNS und fest codierte Resolver. Wie verhindern Sie, dass dieser Datenverkehr den Schutz umgeht?
Betrachten Sie den Resolver als nutzlos, sofern nicht jede Abfrage ihn erreicht. Im Gäste-Netzwerk zwingen Firewall-Regeln den gesamten Port-53-Datenverkehr auf den gewählten schützenden Resolver und blockieren ausgehendes DNS zu allen anderen Zielen. Bekannte öffentliche DNS-over-HTTPS (RFC 8484)- und DNS-over-TLS (RFC 7858)-Endpunkte werden ebenfalls an der Firewall blockiert. Auf verwalteten Mitarbeitergeräten wird die Richtlinie für verschlüsseltes DNS zentral festgelegt. Direkt-IP-Malware-Datenverkehr, der keine Abfrage benötigt, wird dem Endpunktschutz und der Netzwerküberwachung überlassen. Der Grund ist einfach: Ein Gäste-Netzwerk, das ausgehendes DNS zu jedem beliebigen Resolver zulässt, ist nicht geschützt - egal, welchen Dienst Sie kaufen.
Eine Organisation, die Cisco Umbrella oder Cloudflare Gateway nutzt, möchte zu Purple Shield wechseln, ohne während der Umstellung ein Netzwerk ungeschützt zu lassen. Wie sieht die Reihenfolge aus?
Die Migration ist hauptsächlich eine Einstellungsänderung, kein Hardwareprojekt. Erstellen Sie zuerst die bestehenden Sperr- und Zulassungsrichtlinien in Shield neu. Weisen Sie als Nächstes ein Netzwerk oder VLAN Shield zu, während der Rest auf dem aktuellen Dienst verbleibt. Vergleichen Sie während der 30-tägigen kostenlosen Testphase die blockierten Bedrohungen und Abfragevolumen in den Protokollen mit dem bisherigen Anbieter. Stellen Sie dann die verbleibenden Netzwerke schrittweise um. Behalten Sie durchgehend die Firewall-Regeln bei, die das DNS auf den gewählten Resolver erzwingen, damit während der Migration keine Abfrage durchrutscht. Dieser Ansatz liefert Ihnen reale Zahlen aus Ihrer eigenen Umgebung, bevor Sie sich festlegen, und Shield funktioniert auf bestehender Hardware von Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks und Fortinet.
Frequently asked questions
Kann ein privater Veranstaltungsort oder ein Lieferant des öffentlichen Sektors NCSC PDNS nutzen?
Nein. NCSC PDNS ist auf berechtigte Einrichtungen des öffentlichen Sektors im Vereinigten Königreich beschränkt. Privatunternehmen - einschließlich Regierungsdienstleistern - können nicht beitreten. Wenn Sie ein Hotel, einen Flughafen, eine Veranstaltungsstätte oder einen beauftragten öffentlichen Dienst betreiben, benötigen Sie einen kommerziellen Protective-DNS-Dienst. Wählen Sie einen Dienst, der das NCSC-Modell übernimmt: Sperren auf Resolver-Ebene, aktuelle Threat Intelligence und verwertbare Protokolle. Shield bietet Ihnen dies in jedem Netzwerk, stand-alone oder auf Purple Access.
Wie viel kostet Purple Shield?
Purple berechnet die Preise für Shield über ein individuelles Angebot basierend auf Ihren Netzwerken und Standorten. Wir veröffentlichen keine Listenpreise. Sie können zunächst eine 30-tägige kostenlose Testversion nutzen und ein Netzwerk auf Shield verweisen lassen, um blockierte Bedrohungen und Abfragevolumina mit Ihrem aktuellen Setup zu vergleichen. So erhalten Sie reale Zahlen aus Ihrer eigenen Infrastruktur, bevor Sie sich festlegen.
Funktioniert Shield mit der WiFi-Hardware, die wir bereits besitzen?
Ja. Shield arbeitet auf der DNS-Ebene, sodass Sie Resolver- oder DHCP-Einstellungen ändern können, anstatt Access Points auszutauschen. Purple Access funktioniert mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Shield wendet auf jedes Netzwerk und jedes VLAN in dieser Infrastruktur eine separate Richtlinie an.
Wie migrieren wir von Cisco Umbrella oder Cloudflare Gateway?
Die Migration ist im Wesentlichen eine Konfigurationsänderung. Erstellen Sie Ihre Sperr- und Freigaberichtlinien in Shield neu und leiten Sie dann ein Netzwerk oder ein VLAN auf Shield um, während der Rest bei Ihrem aktuellen Dienst verbleibt. Vergleichen Sie die Protokolle während der 30-tägigen Testphase und migrieren Sie die restlichen Netzwerke anschließend schrittweise. Behalten Sie Firewall-Regeln bei, die das DNS durchgehend an Ihren gewählten Resolver erzwingen, damit während der Migration keine Sicherheitslücken entstehen.
Warum sollten wir Shield hinzufügen, wenn wir bereits NCSC PDNS nutzen?
Shield ergänzt die Inhaltskategorienfilterung und eine separate Richtlinie für jedes Netzwerk und jedes VLAN. NCSC PDNS ist nicht darauf ausgelegt, dies bereitzustellen. Das ist besonders wichtig für öffentlich zugängliches Gäste-WiFi in Bibliotheken, Krankenhäusern und Verwaltungsgebäuden. Der St George's Healthcare NHS Trust nutzt Shield und blockiert wöchentlich rund 241.000 Bedrohungen. Prüfen Sie die NCSC-Richtlinien zur Kombination von Resolvern, bevor Sie Weiterleitungen anpassen.
Gewährleistet schützendes DNS unsere Compliance mit GDPR oder Cyber Essentials?
Keine einzelne Sicherheitsmaßnahme stellt Compliance allein sicher, aber schützendes DNS unterstützt beide Standards. Es trägt zum Schutz vor Malware bei und liefert Protokolle als Audit-Nachweis. Diese DNS-Protokolle können personenbezogene Daten gemäß UK GDPR enthalten; legen Sie daher vorab Aufbewahrungs- und Zugriffsregeln fest. Purple verfügt über eine ISO 27001- sowie Cyber Essentials-Zertifizierung und ist konform mit GDPR, was Ihre Lieferantenbewertung erleichtert.
Verlangsamt die DNS-Filterung das Netzwerk?
Nein. Ein blockierter Lookup endet, bevor eine Verbindung aufgebaut wird, sodass blockierte Inhalte gar nicht erst geladen werden. Das Blockieren von Werbung und Trackern bedeutet bis zu 62 % weniger DNS-Abfragen und bis zu 44 % weniger Datenverbrauch in einem gefilterten Netzwerk. Shield wird über mehrere Rechenzentren hinweg betrieben, um Lookups schnell und hochverfügbar zu halten.
Was passiert mit dem Datenverkehr, wenn Shield nicht erreichbar ist?
Shield verfolgt das Fail-Closed-Prinzip. Wenn der Dienst nicht erreichbar ist, wird der Datenverkehr nicht ungefiltert weitergeleitet - so wird ein Ausfall niemals zu einer Sicherheitslücke. Shield wird über mehrere Rechenzentren hinweg betrieben, damit dieses Szenario äußerst selten bleibt. Die umfassendere Purple-Plattform verarbeitet jährlich 500 Millionen Logins bei einem Verfügbarkeits-SLA von 99,999 %.
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)