
Bloqueador de anuncios de red para recintos: Filtrado DNS explicado
Descubra cómo funciona un bloqueador de anuncios de red a nivel de DNS, qué acelera en el WiFiWiFi del recinto y cómo desplegarlo de forma segura en las redes de invitados.
Published 2 de noviembre de 2026
Es sábado por la tarde-noche en un pub concurrido. Un cliente abre una página de noticias en el WiFi gratuito, ve que se bloquea y pregunta al personal del bar si el internet no funciona. Puede que la conexión esté funcionando perfectamente bien mientras el teléfono recupera publicidad, scripts de seguimiento y otros contenidos de la página a través de la misma red inalámbrica compartida.
Un bloqueador de publicidad en la red puede reducir parte de ese tráfico innecesario. Sin embargo, elegir uno también implica decidir qué ocurre cuando el filtrado interrumpe un servicio legítimo, quién puede inspeccionar los registros de navegación y si los invitados deben permanecer en línea durante una interrupción del filtrado.
Índice de contenidos
- Qué hace un bloqueador de anuncios de red en un recinto
- Comparativa de opciones de despliegue de un vistazo
- Cómo funciona el bloqueo a nivel de DNS en un recinto
- Ahorro de velocidad y datos que puede esperar
- Límites que el bloqueo de DNS no puede cubrir
- Reglas de privacidad y uso razonable para redes de invitados
- Lista de comprobación de puesta en marcha antes de la activación
Qué hace un bloqueador de anuncios de red para un recinto
Un bloqueador de publicidad en la red aplica el filtrado a la conexión WiFi, en lugar de depender del software instalado en el dispositivo de cada invitado. Con el filtrado a nivel de DNS, la red comprueba los nombres de dominio solicitados y bloquea aquellos clasificados como destinos publicitarios o de seguimiento.
Para el invitado que lee las noticias, el artículo puede seguir cargándose mientras se detienen las solicitudes a dominios publicitarios alojados por separado. El filtro no edita el artículo ni inspecciona todo lo que se muestra en pantalla; controla si el dispositivo puede resolver destinos concretos.
Por qué lo utilizan los recintos
Una extensión del navegador protege el navegador donde está instalada. El filtrado de red puede prestar servicio a teléfonos, portátiles, Smart TV y dispositivos de invitados no gestionados, incluidas las solicitudes realizadas por aplicaciones, siempre que estas utilicen el solucionador del establecimiento.
Esa distinción es importante cuando el establecimiento no es propietario del equipo. Solicitar a todos los huéspedes del hotel que instalen una extensión no es un modelo operativo viable.
Regla práctica: Aplique el control allí donde disponga de autoridad administrativa, es decir, en la red, en lugar de en los dispositivos personales de los invitados.
Los operadores de recintos tienen varios motivos para considerar el filtrado:
- Experiencia del invitado: Las páginas sobrecargadas por solicitudes no deseadas de terceros pueden funcionar con lentitud, incluso cuando la conectividad básica es correcta.
- Capacidad compartida: El tráfico de publicidad y rastreo compite por el ancho de banda inalámbrico y la capacidad de internet. Los servicios del personal necesitan una segmentación y priorización adecuadas, no solo menos anuncios.
- Gobernanza de la red: Los operadores necesitan reglas deliberadas de uso aceptable, protección contra amenazas y acceso a servicios legítimos.
El límite es importante: el filtrado de dominios complementa los controles a nivel de navegador en lugar de sustituirlos. Elíjalo por la cobertura que ofrece y, a continuación, valórelo frente a un ahorro cuantificable, los requisitos de compatibilidad y una directiva operativa clara.
Comparativa rápida de las opciones de despliegue
| Opción | Dónde se aplica | Cubre todos los dispositivos | Requiere instalación | Uso típico |
|---|---|---|---|---|
| Extensión de navegador | Un navegador en un dispositivo | No | Sí, en cada dispositivo | Uso personal |
| Aplicación o perfil de dispositivo | Un teléfono o portátil | No | Sí, en cada dispositivo | Dispositivos corporativos gestionados |
| Filtro de anuncios en router o firewall | Hardware o firmware de puerta de enlace | Solo los clientes enrutados a través del filtro habilitado | Cambio de hardware o firmware | Establecimientos con una puerta de enlace gestionada centralmente |
| Filtro de red a nivel de DNS | Resolutor que da servicio a toda la red WiFi | Sí, todos los clientes de la SSID que utilicen ese resolutor | Sin instalación en el cliente | Pubs, hoteles, colegios, hospitales |
Las extensiones del navegador son adecuadas para las personas que controlan su propio entorno de navegación. Pueden aplicar reglas a nivel de página que el filtrado DNS no puede, pero un establecimiento no puede asumir que los visitantes las hayan instalado o configurado de forma coherente.
Las aplicaciones y los perfiles de dispositivo tienen sentido para portátiles gestionados de la empresa o equipos propiedad del centro educativo. Un administrador puede aplicar la configuración mediante la gestión de dispositivos, pero eso no ofrece una vía de despliegue en el teléfono personal de un visitante.
Siga la ruta real del tráfico
Un filtro de router o firewall puede funcionar bien cuando cada conexión relevante cruza la puerta de enlace donde el filtrado está habilitado. Compruebe los túneles de invitados, las conexiones a internet secundarias y las rutas IPv6 en lugar de asumir que una configuración en el router principal llega a toda la infraestructura.
Un filtro a nivel de DNS es adecuado para redes con diversos tipos de dispositivos porque el establecimiento distribuye la configuración del resolutor de forma centralizada. Aun así, la cobertura requiere validación: un dispositivo que utilice su propio resolutor o un túnel puede seguir una ruta diferente.
Una pasarela web segura (SWG) debe incluirse en la comparación cuando los requisitos van más allá de las decisiones sobre dominios y requieren controles web más profundos. Se trata de un alcance de inspección y administración diferente, no solo de una lista de bloqueo de publicidad más estricta.
Si los invitados traen sus propios teléfonos y no puede instalar software en ellos, elija un control a nivel de red. A continuación, verifique su cobertura en lugar de darla por sentada.
Antes de seleccionar un servicio, determine el número de dispositivos en horas puntas, a quién pertenecen dichos dispositivos y qué redes requieren un tratamiento diferente. La red de estudiantes de un colegio, la red de invitados de un hotel y una red operativa no deberían heredar las mismas reglas solo por compartir una conexión a internet.
Cómo funciona el bloqueo a nivel de DNS en un recinto
Piense en el recepcionista de un hotel que comprueba el destino de una persona antes de transferir la llamada. El resolutor realiza una labor de control similar para los nombres de dominio, aunque utiliza reglas de directivas y clasificaciones de dominios en lugar de juzgar el contenido de una conversación.
El flujo separa los destinos permitidos de los bloqueados antes de que comience una nueva conexión.
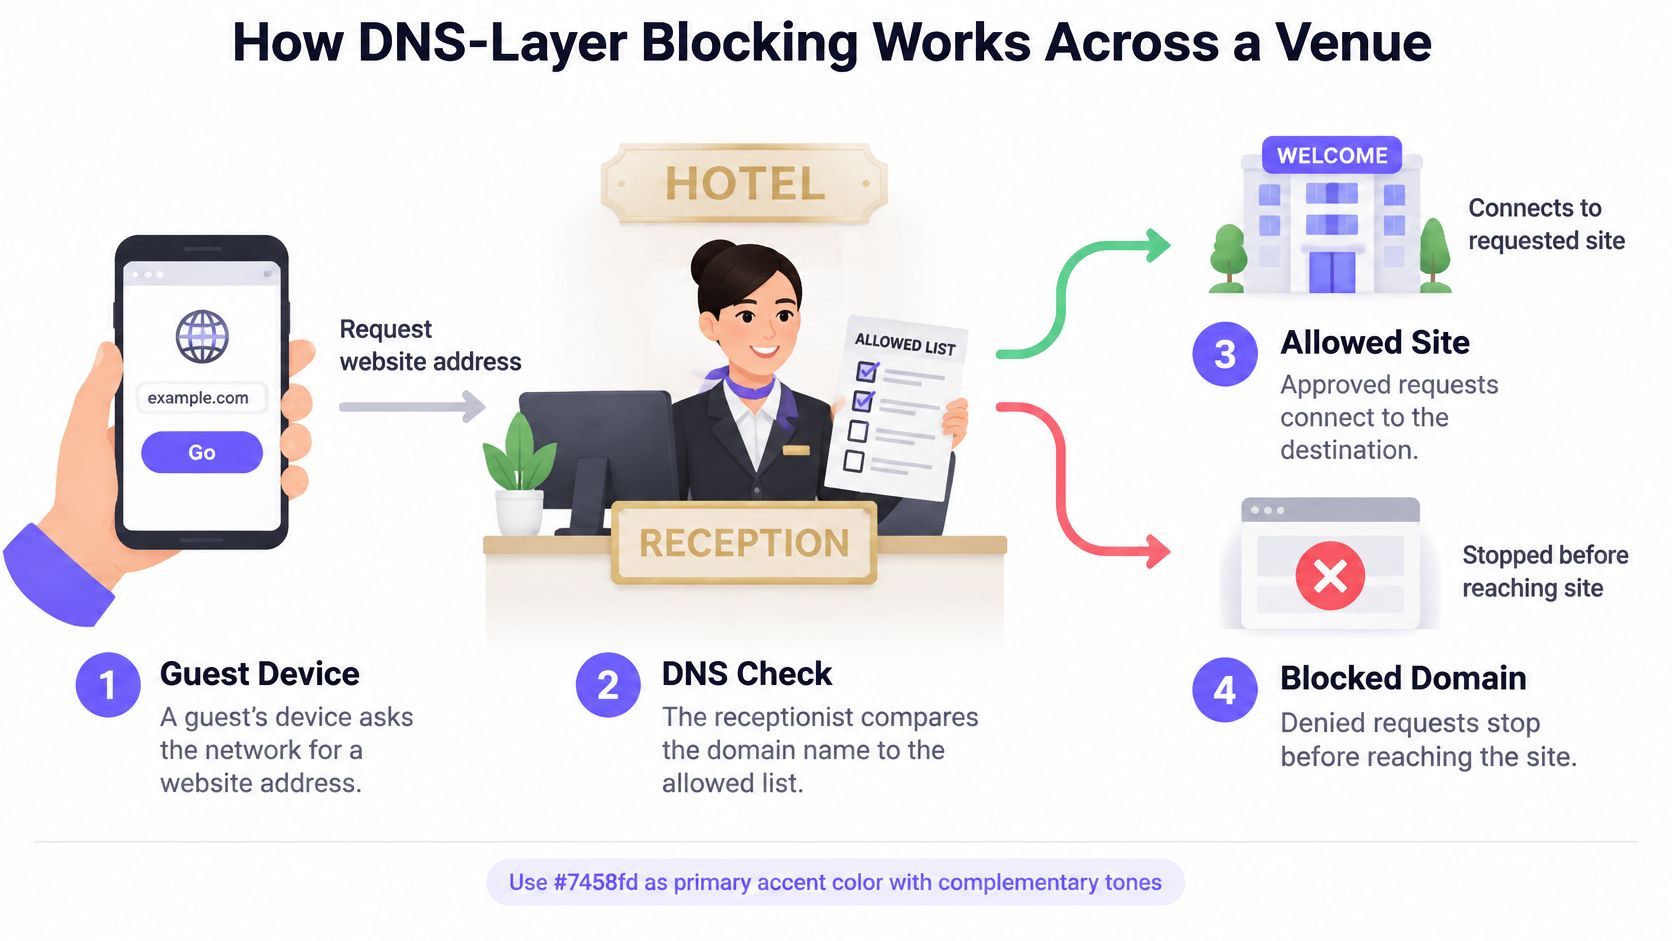
- El dispositivo solicita una dirección. El teléfono de un invitado solicita al resolutor la dirección asociada a un sitio web, servicio de aplicación o dominio publicitario.
- El resolutor comprueba la clasificación. Compara ese dominio con las categorías de publicidad, seguimiento, software malicioso y contenido habilitadas para la red.
- Un destino bloqueado recibe una respuesta de bloqueo. El dispositivo no recibe la dirección de destino normal, lo que impide la conexión prevista a través de esa búsqueda.
- Un destino permitido se resuelve con normalidad. El dispositivo recibe una respuesta y puede continuar con su conexión.
- Se aplica la directiva de red correcta. Se pueden seleccionar reglas por SSID, VLAN, ubicación o horario cuando la plataforma admita esas distinciones.
- Los informes registran la decisión donde esté configurado. Los operadores pueden revisar la actividad de bloqueo sin tratar la conservación indefinida de consultas a nivel de dispositivo como un requisito.
Defina claramente los límites de las directivas
Un SSID es el nombre de red WiFi que seleccionan los invitados. Una VLAN separa el tráfico de forma lógica detrás de esa conexión. Ninguno de los dos garantiza automáticamente que el solucionador pueda identificar qué directiva se debe aplicar.
Durante el despliegue, confirme cómo llega la identidad de red al servicio de filtrado. Configurar SSID independientes que finalmente quedan bajo la misma directiva sin diferenciar no proporcionará la separación que el administrador pretendía.
Compruebe también cómo llegan los ajustes del resolutor a los clientes. Los cambios en el DHCP pueden requerir que los dispositivos renueven su configuración de red, mientras que las respuestas almacenadas en caché y las conexiones existentes pueden retrasar el efecto visible de un cambio de directiva. Pruebe tanto los dispositivos recién conectados como los que ya están en línea.
Trate la resolución como una dependencia
El resolutor pasa a formar parte de la ruta de conexión crítica del establecimiento. Las respuestas lentas pueden retrasar nuevas búsquedas; una resolución no disponible puede hacer que una conexión a internet en buen estado parezca no funcionar.
Utilice una infraestructura de solucionadores resiliente, supervise la latencia de respuesta y pruebe la conectividad ascendente. El almacenamiento en caché ayuda con las búsquedas repetidas, pero no sustituye a un servicio en funcionamiento ni a un procedimiento documentado en caso de interrupción.
Ahorro de velocidad y datos que puede esperar
| Métrica | Sin filtrado de DNS | Con filtrado de DNS | Nota de la fuente |
|---|---|---|---|
| Tiempo medio de carga de la página | Aproximadamente 11,3 segundos | Aproximadamente 7,4 segundos | Prueba de Puppeteer controlada de AdGuard's |
| Tráfico ahorrado por sitio web | Línea base sin filtrar | Aproximadamente 1,67 MB | La misma prueba notificó un ahorro aproximado de 198,52 MB en todo su conjunto de pruebas |
| Transmisiones de datos adicionales causadas por el rastreo web | Las solicitudes de rastreadores permanecen en la carga de trabajo | Reducción no cuantificada para la implantación en un establecimiento | Análisis académico independiente a gran escala, analizado en los límites de filtrado |
La referencia demuestra un mecanismo útil: cuando un navegador no obtiene recursos de terceros bloqueados, transfiere menos contenido y puede terminar de cargarse antes. Esto no establece una mejora garantizada para su pub, hotel o campus.
La composición de la página importa. Una página de noticias con publicidad alojada por separado presenta una oportunidad diferente a la de un servicio de reservas cuyos recursos proceden en su mayoría de dominios permitidos. El estado de la caché, la latencia del resolutor y los métodos de entrega de la publicidad también afectan al resultado.
Mida el ahorro sin inflar las cifras
Las consultas bloqueadas no son bytes guardados. Una búsqueda bloqueada podría haber dado lugar a una descarga sustancial, a una solicitud mínima o a una conexión fallida. No multiplique la cifra de bloqueos del panel de control por un tamaño de recurso supuesto ni presente el resultado como un ahorro de ancho de banda medido.
Comience con una referencia de una semana tranquila, pero incluya periodos de gran actividad representativos antes de tomar una decisión de capacidad. Compare la ocupación similar, el número de dispositivos conectados y los patrones de uso tras la activación. Un sábado por la tarde-noche puede ofrecer un ahorro absoluto mayor que una tarde tranquila, pero solo si la mezcla de tráfico contiene más solicitudes bloqueables.
Realice un seguimiento de estas medidas operativas:
- Tasa de consultas bloqueadas: Muestra la frecuencia con la que actúa la directiva activada, no la cantidad de contenido que elimina.
- Latencia de respuesta del resolutor: Revela si el filtrado introduce un retraso en la búsqueda.
- Proporción de aciertos en caché: Ayuda a explicar los cambios en la carga de trabajo y en el comportamiento de respuesta del resolutor.
- Tráfico por SSID: Muestra si el tráfico de invitados cambia de forma independiente a la actividad operativa o del personal.
Mantenga una comparativa equitativa
Utilice el mismo conjunto de páginas y las mismas condiciones de dispositivo para obtener pruebas de navegador repetibles. Registre si la caché estaba activa, si el dispositivo se encontraba en el mismo punto de acceso y si otros invitados estaban compitiendo por el tiempo de emisión.
Para una evaluación a escala de toda la red, compare el tráfico junto con el número de dispositivos conectados y la actividad del recinto. Un total más bajo tras una jornada de poca actividad no demuestra gran cosa sobre la eficacia del filtrado.
Mida el rendimiento visible para el usuario y el tráfico transferido por separado. Una página más rápida y un volumen de datos más pequeño son resultados relacionados, pero no son intercambiables.
Si la latencia del resolutor aumenta o los invitados notifican fallos en los servicios, investigue esos problemas antes de ampliar la implantación. El ahorro de costes no justifica una experiencia de navegación inestable.
Límites que el bloqueo por DNS no puede cubrir
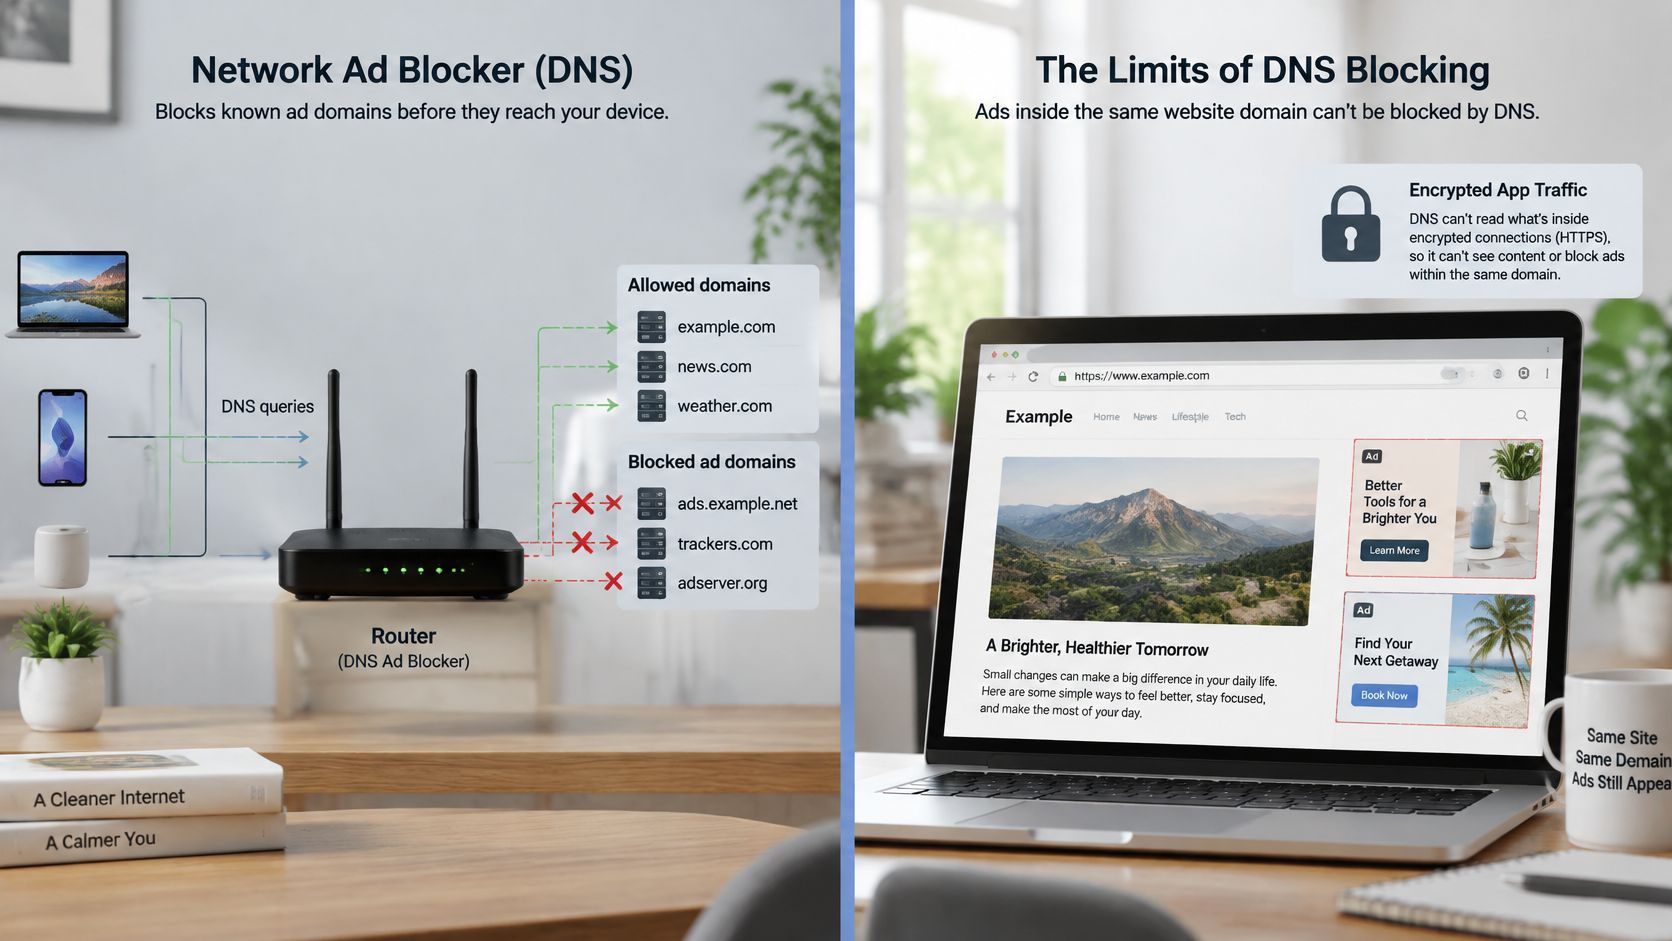
Un bloqueador de anuncios a nivel de red no elimina la publicidad de forma universal. Toma decisiones basadas en nombres de host, no realiza una evaluación completa de todo lo que transmite una aplicación cifrada.
La ilustración destaca la diferencia entre controlar un destino y filtrar sus contenidos.
Un análisis académico a gran escala sobre el seguimiento web, que combinó la telemetría de 100.000 usuarios con el rastreo de 2,7 millones de sitios web, reveló que el seguimiento incrementaba las transmisiones de datos hasta un 21 %. Esto establece la sobrecarga potencial, no la proporción que un filtro DNS puede eliminar.
Las principales carencias son concretas:
- Entrega de origen (first-party): La publicidad o el seguimiento que comparten un nombre de host obligatorio no se pueden eliminar de forma selectiva mediante DNS.
- Contenido integrado o multiplexado: Las respuestas permitidas pueden incluir tanto contenido útil como publicidad.
- Direcciones codificadas de forma rígida: Las conexiones que no requieren una búsqueda eluden ese punto de decisión.
- Resolución alternativa: Las aplicaciones que utilizan su propio servicio de DNS sobre HTTPS pueden eludir el resolutor de la ubicación.
Elija el comportamiento en caso de interrupción de forma deliberada
El modo de fallo seguro (Fail-closed) mantiene el filtrado al rechazar la resolución sin filtrar cuando el servicio de filtrado no está disponible. Puede impedir nuevas conexiones de navegación, por lo que los requisitos de protección deben equilibrarse con el acceso a servicios esenciales.
El modo de conmutación por error en abierto (fail-open) permite un recurso alternativo sin filtrar. Un pub o un hotel pueden aceptar esa solución de compromiso para garantizar la continuidad del servicio a los invitados, pero no debería ser la opción predeterminada para todas las redes de un colegio o un hospital.
Un resolutor secundario sin filtrar ordinario no es necesariamente un recurso alternativo exclusivo para interrupciones. Los clientes pueden utilizarlo durante el funcionamiento normal, lo que debilita la aplicación de las reglas.
Este vídeo ofrece una explicación adicional sobre el bloqueo basado en DNS.
Pruebe el inicio de sesión en el portal cautivo, la incorporación de dispositivos, una actualización del sistema y sitios web representativos en cada tipo de dispositivo. Combine el filtrado DNS con controles de navegador gestionado o de proxy donde la brecha restante sea importante, y controle la salud del resolutor junto con las quejas de compatibilidad.
Normas de privacidad y uso razonable para redes de invitados
Los registros DNS se convierten en registros de carácter confidencial. Las solicitudes de dominio asociadas a un dispositivo, habitación, cuenta o sesión pueden revelar patrones de navegación, aunque no contengan un historial completo de páginas.
Bloquear la publicidad no hace que un invitado sea anónimo. El estudio sobre el análisis del tráfico DNS cifrado explica por qué el cifrado por sí solo no resuelve las cuestiones de privacidad: la visibilidad del resolutor, las prácticas de retención y la capacidad de asociar solicitudes con los usuarios siguen siendo aspectos relevantes.
Utilice los siguientes controles de gobernanza antes de habilitar informes detallados.
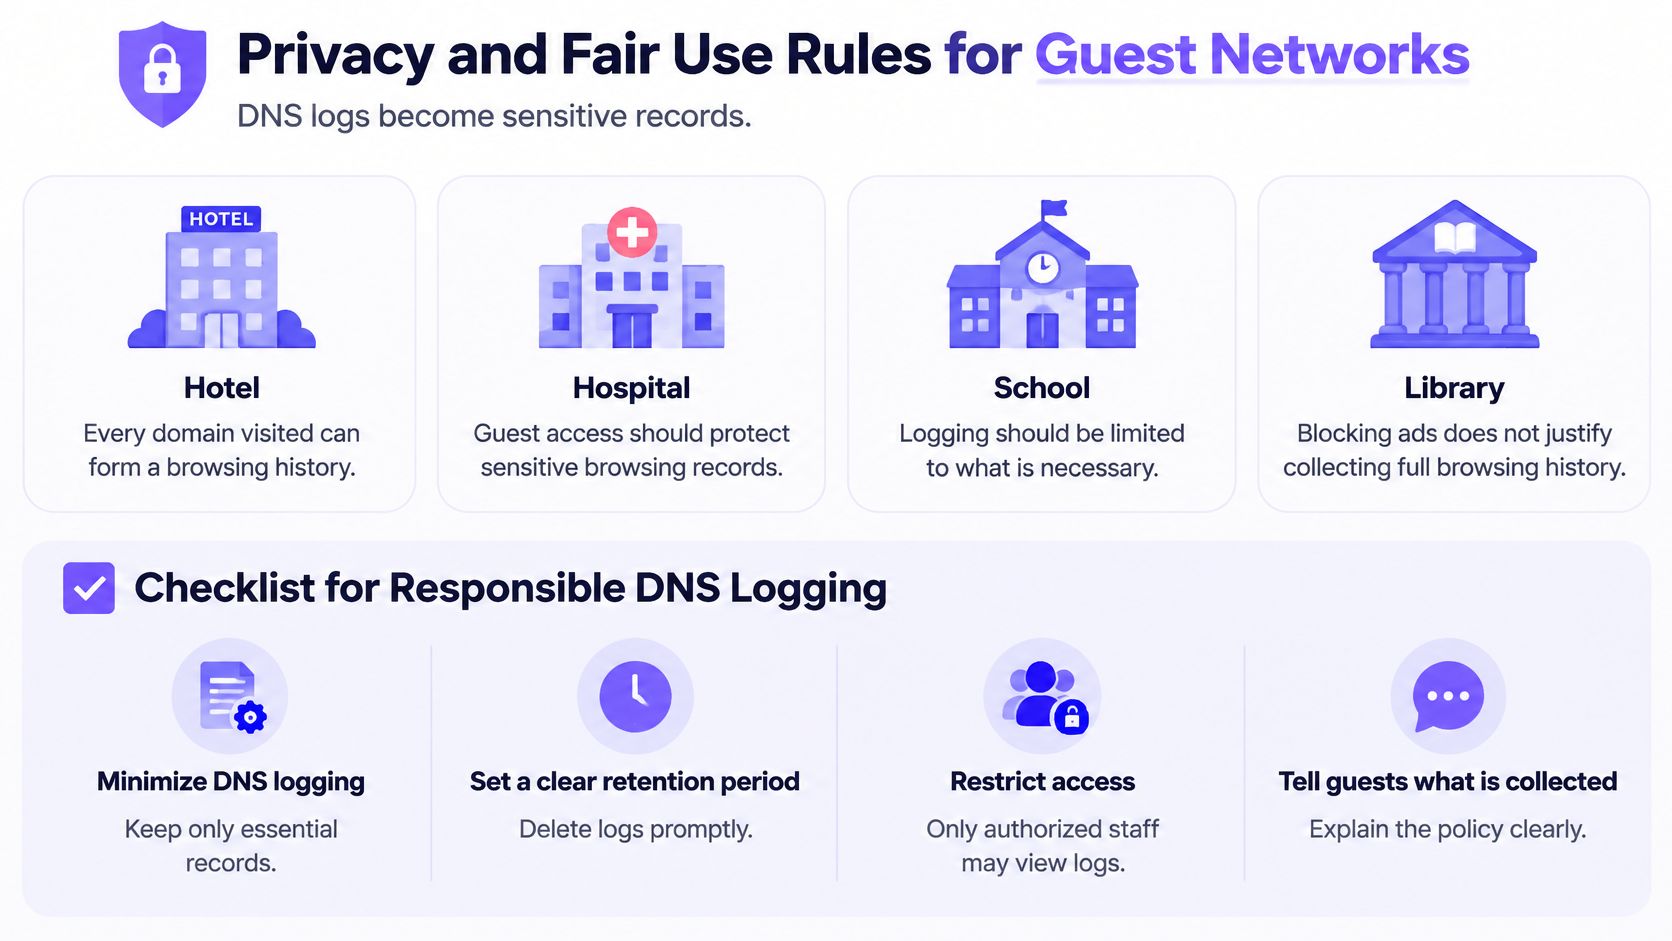
- Límites de conservación de documentos. Decida qué registros son necesarios, por qué se conservan y cuándo se eliminan. Mantenga métricas de servicio agregadas separadas de los historiales de consultas identificables siempre que sea posible.
- Restringir el acceso a funciones nombradas. El personal de recepción y barra no necesita registros de navegación para resolver quejas comunes de WiFi. Limite el acceso a investigaciones detalladas y registre el uso administrativo.
- Publicar un aviso claro. Explique el filtrado, la recopilación y las vías de contacto en la página de inicio o del portal cautivo antes de que los invitados comiencen la navegación normal.
- Proporcionar un procedimiento de desbloqueo. Ofrezca a los usuarios una forma práctica de informar sobre una clasificación errónea, con un responsable que pueda revisarla en lugar de dejar las solicitudes en una bandeja de entrada desatendida.
- Probar las categorías bloqueadas. Compruebe los recursos legítimos de atención médica, educación, accesibilidad y soporte técnico antes del lanzamiento. Una etiqueta de categoría no es prueba de que todos los dominios incluidos sean inapropiados.
- Separar los fines de la red. Las directivas de invitados, personal, estudiantes y operaciones deben reflejar a sus usuarios y riesgos, no la conveniencia administrativa.
La equidad incluye el acceso
Un visitante de un hospital que busca información de asistencia tiene necesidades distintas a las de un alumno de un colegio que utiliza una red de aprendizaje supervisada. Aplicar el conjunto de categorías más estricto disponible en todas partes puede denegar un acceso legítimo sin mejorar la protección que realmente importa.
Mantenga las excepciones bien acotadas, documentadas y sujetas a revisión. No desactive una categoría de protección entera para solucionar la clasificación errónea de un único destino.
Recopile la información suficiente para operar el servicio, no para reconstruir la navegación de cada invitado.
El establecimiento debe ser capaz de explicar cada regla a un invitado o auditor en un lenguaje sencillo. Si nadie puede explicar por qué una categoría está bloqueada o por qué se conserva un registro, revise esa decisión.
Lista de comprobación previa a la puesta en marcha
Realice la implantación por fases con un responsable designado y una decisión de reversión acordada. No efectúe primero el cambio de DNS en producción para acordar las reglas de funcionamiento a posteriori.
- Mapee las redes. Registre la finalidad de cada SSID, el conjunto de dispositivos y el número de dispositivos en hora punta utilizando los criterios de selección de la comparativa de despliegue. Incluya el equipamiento operativo, no solo los teléfonos de los invitados.
- Confirme la separación de políticas. Compruebe cómo recibe sus reglas cada SSID y VLAN. Revise la segmentación de red junto con el filtrado para que una excepción de invitados no altere las protecciones del personal.
- Apruebe el comportamiento en caso de interrupción. Asigne las opciones «fail-open» (permitir paso en fallo) o «fail-closed» (bloquear paso en fallo) de forma deliberada para cada red, utilizando el equilibrio entre disponibilidad y exposición según los límites de filtrado.
- Capte la línea base. Registre las medidas de rendimiento descritas en el apartado de ahorro de velocidad y datos, teniendo en cuenta la ocupación y el contexto de los dispositivos conectados.
- Realice una prueba piloto en una SSID de prueba. Cambie la configuración de sus resolvedores a través de la pasarela o del servicio DHCP, renueve la configuración de los clientes y ejecute las pruebas de compatibilidad en dispositivos representativos.
- Ensaye la reversión. Restablezca la configuración anterior de los resolvedores y verifique que los dispositivos se vuelven a conectar. Deje el procedimiento a disposición de quien sea responsable de gestionar una interrupción nocturna.
- Publique el aviso y la vía de reclamación. Aplique la lista de comprobación de privacidad antes de recopilar registros de producción y, a continuación, confirme quién debe revisar los informes de falsos positivos.
Purple Shield se ejecuta de forma independiente en cualquier red WiFi o en redes de acceso de Purple, con directivas de red independientes. No requiere hardware ni agentes y cubre dispositivos iOS, Android, Windows e invitados mediante la configuración DNS de la red; su filtrado cumple con las normas de Friendly WiFi y de la Internet Watch Foundation.
Vuelva a la tabla de opciones y adapte el modelo de despliegue a la propiedad de los dispositivos. Tome la decisión final contando con datos de rendimiento medidos, pruebas de recuperación realizadas y la gobernanza aprobada.
Purple Shield combina DNS de protección, filtrado de contenidos y bloqueo de anuncios a nivel de DNS sin necesidad de instalar software en los dispositivos de los clientes. Visite Purple Shield para evaluarlo con respecto a sus directivas de SSID, pruebas de compatibilidad y requisitos de redes de invitados.