
ExplainerProtective DNS
Protective DNS del NCSC y el sector público británico: qué es y qué pueden aprender los recintos
Podrá determinar si Protective DNS del NCSC está disponible para su organización, cómo el bloqueo a nivel de resolución protege cada dispositivo de la red y cuáles son sus límites. Si gestiona un hotel, aeropuerto, comercio o un espacio de acceso público, puede utilizar el modelo del NCSC como lista de comprobación...
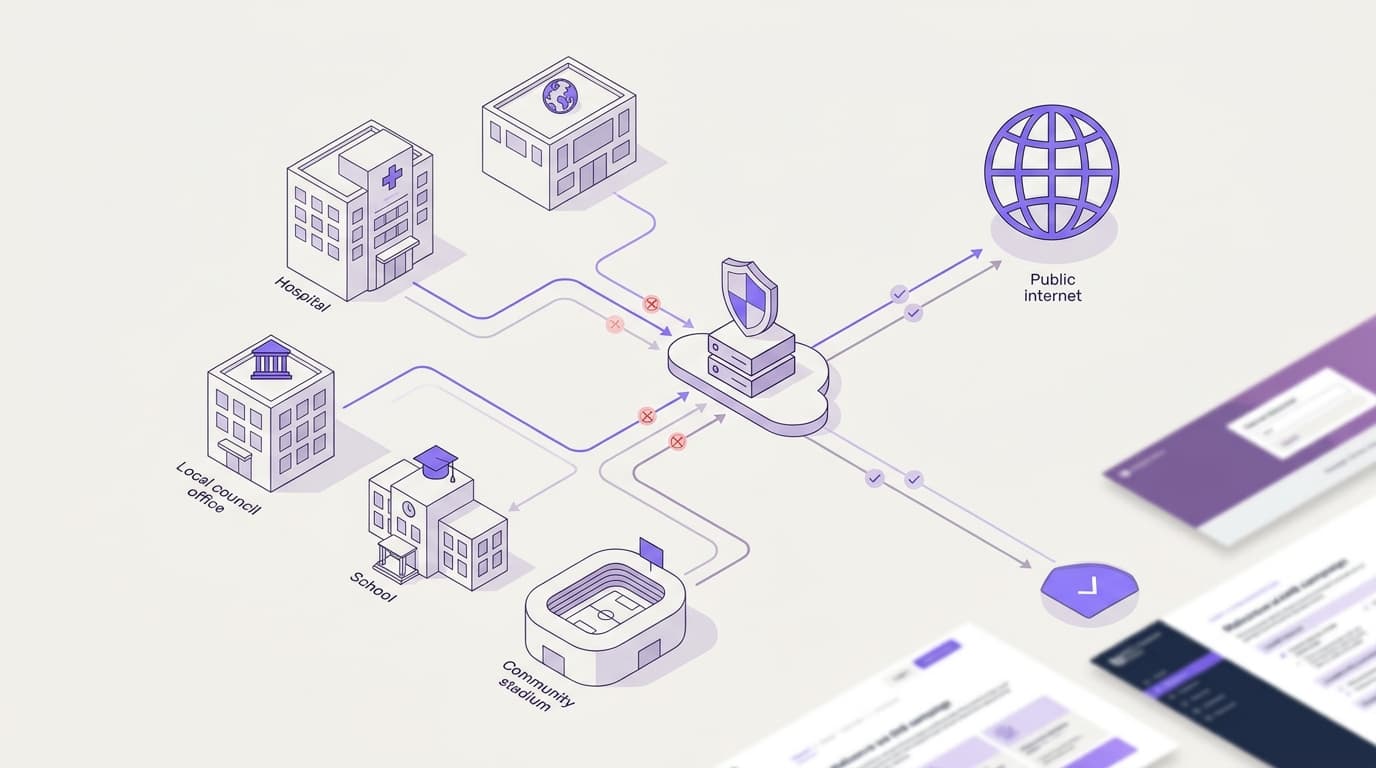
NCSC Protective DNS (PDNS) bloquea las búsquedas de dominios maliciosos en la capa DNS definida en RFC 1035. Los organismos elegibles del sector público del Reino Unido lo utilizan para la ciberdefensa centralizada, mientras que los recintos privados obtienen un control equivalente a nivel de resolutor utilizando servicios comerciales como Purple Shield, que funciona sobre la plataforma Purple: más de 80.000 recintos en 90 países y un SLA de disponibilidad del 99,999 %.
¿Qué es NCSC PDNS y a quién va dirigido?
El NCSC lanzó PDNS en 2017 como parte de su programa Active Cyber Defence. El gobierno central lo financia, por lo que las organizaciones elegibles no pagan por utilizarlo. La elegibilidad abarca a organismos como departamentos del gobierno central, administraciones transferidas, autoridades locales y partes del NHS. Desde entonces, el NCSC ha extendido una versión del servicio a los colegios. Consulte las reglas de elegibilidad actuales en la página de NCSC PDNS antes de planificar su adopción.
Protective DNS es también una categoría general, no solo el servicio del NCSC. Un resolutor recursivo es el servidor que convierte un nombre como ejemplo.com en una dirección IP en nombre de un dispositivo. Un servicio de protective DNS es un resolutor recursivo que se niega a resolver dominios incluidos en una lista de amenazas. Las agencias estadounidenses CISA y NSA utilizaron el mismo término en su guía de 2021, Selecting a Protective DNS Service.
La clave reside en la ubicación. El bloqueo se produce en el resolutor, antes de que se abra cualquier conexión. No se carga ninguna página maliciosa, no se descarga ningún payload y no se forma ningún canal de comando y control. Todos los dispositivos que utilizan el resolutor quedan cubiertos, incluidos los teléfonos de invitados no gestionados, las smart TV y los sensores de edificios en los que no se puede ejecutar software de seguridad.
¿Cómo funciona el protective DNS paso a paso?
El propio DNS está definido en RFC 1034 y RFC 1035. Protective DNS no cambia nada en el protocolo. Modifica únicamente lo que el resolutor decide responder.
- Un dispositivo de su red busca un dominio, por ejemplo, cuando un invitado toca un enlace en un correo electrónico.
- Su resolutor local o firewall reenvía la consulta al servicio de protective DNS, porque así lo ha configurado.
- El resolutor de protección comprueba el dominio en su inteligencia de amenazas.
- Si se sabe que el dominio es malicioso, el resolutor devuelve una respuesta de bloqueo en lugar de la dirección real.
- Si el dominio no está en ninguna lista, el resolutor lo busca de forma normal y devuelve la respuesta.
- El servicio registra la consulta, de modo que los analistas puedan detectar dispositivos infectados que continúan haciendo llamadas salientes.
Una respuesta de bloqueo adopta una de tres formas comunes. NXDOMAIN indica al dispositivo que el dominio no existe. Una dirección sinkhole redirige el dispositivo a un servidor controlado en lugar de al del atacante. Una página de bloqueo explica al usuario por qué no se ha cargado el sitio.
Una consulta de un dispositivo pasa a través de un reenviador local a un resolvedor protector, que bloquea un dominio malicioso conocido o resuelve uno limpio, y registra cada consulta.
Connections
- Dispositivo de empleado o invitado to Resolvedor local o firewall (Consulta DNS (RFC 1035))
- Resolvedor local o firewall to Resolvedor DNS protector (consulta reenviada)
- Resolvedor DNS protector to Dominio malicioso conocido (coincidencia en la lista de amenazas)
- Resolvedor DNS protector to Dominio limpio (sin coincidencia)
- Resolvedor DNS protector to Registro de consultas (todas las consultas registradas)
Dos factores determinan la calidad del servicio. El primero es la inteligencia de amenazas: cuántas fuentes alimentan la lista de bloqueo y con qué rapidez se incorporan los nuevos dominios. Nuestra guía sobre fuentes de inteligencia de amenazas DNS explica de dónde proceden esas listas. El segundo son los registros. El NCSC utiliza los datos de consultas PDNS para detectar sistemas comprometidos y alertar a la organización afectada. Un servicio comercial debería ofrecer la misma visibilidad, tal como se explica en nuestra guía sobre registros de filtrado DNS e informes.
Muchos resolvedores aplican listas de bloqueo mediante Response Policy Zones (RPZ), un formato que permite a un resolvedor anular las respuestas para los dominios listados. RPZ es una convención muy extendida, no un estándar de la IETF.
¿Qué términos de seguridad DNS suelen confundirse?
Varios términos de DNS suenan parecidos pero resuelven problemas diferentes. Confundirlos puede generar brechas en el diseño de la seguridad o llevar a adquirir el mismo control dos veces.
| Término | Qué hace | Qué no hace | Definido por |
|---|---|---|---|
| Protective DNS | Se niega a resolver dominios vinculados a amenazas | Inspeccionar el contenido de la página o el tráfico cifrado | Guías de NCSC, CISA y NSA (una categoría, no un RFC) |
| NCSC PDNS | Protective DNS gestionado por el NCSC para organismos elegibles | Dar servicio a recintos privados o filtrar categorías de contenido | NCSC |
| Filtrado de contenido DNS | Bloquea categorías como sitios para adultos o apuestas, además de amenazas | Demostrar por sí solo el cumplimiento en materia de protección | Directiva del proveedor |
| DNS pasivo (pDNS) | Mantiene un registro histórico de respuestas de dominio a IP para analistas | Bloquear cualquier cosa en tiempo real | Práctica de inteligencia de amenazas |
| DNSSEC | Firma registros DNS para que los resolutores puedan verificar su autenticidad | Juzgar si un dominio es malicioso | RFC 4033 |
| DNS sobre HTTPS o TLS | Cifra la consulta entre el dispositivo y el resolutor | Decidir qué es seguro resolver | RFC 8484 y RFC 7858 |
| Response Policy Zones | Permite que un resolutor anule las respuestas para los dominios listados | Suministrar inteligencia de amenazas por sí mismo | Convención del sector, no un estándar IETF |
Errores habituales
- Tratar PDNS como un filtrado de contenido. NCSC PDNS se dirige a dominios maliciosos. No está diseñado para bloquear categorías de contenido. Los centros educativos siguen necesitando un filtrado que cumpla con los estándares de filtrado y supervisión del Department for Education.
- Asumir que los proveedores están cubiertos. La elegibilidad para PDNS de un ayuntamiento no se extiende al contratista que gestiona el WiFi de su centro deportivo.
- Leer "pDNS" en un informe de amenazas como protective DNS. En la inteligencia de amenazas, pDNS suele significar DNS pasivo, un historial de búsquedas.
- Pensar que DNSSEC bloquea amenazas. DNSSEC (RFC 4033) demuestra que un registro es auténtico. El dominio propio de un atacante puede estar perfectamente firmado.
- Pensar que el DNS cifrado es de protección. El cifrado oculta la consulta a observadores no autorizados. No dice nada sobre si el destino es seguro.
¿Dónde encuentran los recintos el protective DNS en la práctica?
Encontrará protective DNS en tres lugares: en redes del sector público, en su propio WiFi para invitados y personal, y en los cuestionarios de seguridad que le envían sus clientes.
Edificios públicos con WiFi público
Las bibliotecas, oficinas municipales, hospitales y estaciones ofrecen WiFi a sus visitantes. Cada centro debe decidir qué resolutor utiliza su red de invitados. Un organismo del sector público también puede elegir un servicio comercial para redes en las que desee un filtrado de categorías de contenido o una directiva independiente por red. St George's Healthcare NHS Trust utiliza Purple Shield y bloquea unas 241.000 amenazas a la semana.
Hoteles, aeropuertos y recintos multisede
Los recintos privados quedan fuera de la elegibilidad para PDNS, pero se enfrentan a las mismas amenazas. La red de invitados de un hotel da servicio a cientos de dispositivos no gestionados. La red de un aeropuerto conecta a pasajeros, locales comerciales y sistemas operativos en VLANs independientes. Una VLAN (LAN virtual) es un segmento de red lógico que comparte conmutadores y puntos de acceso físicos con otros. Los operadores multisede utilizan Shield para aplicar protección en la capa DNS en todos sus complejos sin añadir hardware.
Diligencia debida con proveedores
Si presta servicios al sector público, es muy probable que le pregunten cómo bloquea los dominios maliciosos en sus propias redes. No puede responder "usamos PDNS", ya que no cumple las condiciones de elegibilidad. Un servicio de DNS protectivo comercial con registros exportables le ofrece una respuesta clara y auditable.
¿Cuáles son los límites del DNS protectivo?
El DNS protectivo es solo una capa, no una defensa completa. Analiza nombres de dominio y nada más. El modelo por capas que se muestra a continuación ilustra dónde se ubica y qué deben interceptar las capas adyacentes.
Five stacked layers from device to endpoint protection, with protective DNS in the middle blocking lookups before connections open.
Connections
- Device and browser to Network and VLAN (device joins network)
- Network and VLAN to Protective DNS (all lookups forwarded)
- Protective DNS to Proxy or secure web gateway (allowed traffic continues)
- Proxy or secure web gateway to Endpoint protection (residual risk on device)
DNS cifrado en el dispositivo
Los navegadores y sistemas operativos pueden enviar DNS sobre HTTPS (RFC 8484) o DNS sobre TLS (RFC 7858) directamente a un resolvedor público. Ese tráfico omite por completo su resolvedor protectivo. En los dispositivos gestionados, defina la directiva de forma centralizada. En las redes de invitados, bloquee el DNS saliente hacia cualquier destino que no sea el resolvedor elegido y bloquee los endpoints de DNS cifrado público conocidos en el firewall.
Resolvedores codificados de forma rígida e IP directa
Algunas aplicaciones y dispositivos IoT ignoran el solucionador que asigna el DHCP. El malware también puede conectarse directamente a una dirección IP sin realizar ninguna búsqueda. Las reglas de firewall que forzaron el tráfico del puerto 53 a su solucionador cierran la primera brecha. La protección de puntos finales y la monitorización de red cierran la segunda.
Sin visibilidad del contenido
Un servicio DNS ve ejemplo.com, no la ruta de la página ni el archivo descargado. Si un dominio de confianza aloja un archivo malicioso, el DNS no puede detectarlo. Utilice un proxy o una pasarela web segura en las redes donde necesite una inspección completa de URL.
Nuevos dominios y falsos positivos
Es posible que un dominio registrado esta mañana aún no esté en ninguna lista. La velocidad de la inteligencia es fundamental, motivo por el cual la calidad de los datos es el principal criterio de compra. El riesgo inverso es un falso positivo que bloquee un sitio web de reservas legítimo. Necesita un proceso rápido de lista de permitidos y registros que muestren exactamente qué se ha bloqueado.
El cumplimiento normativo no es automático
El DNS de protección respalda marcos de trabajo como Cyber Essentials y los controles de ISO 27001, pero no le certifica. Los registros de DNS también pueden incluir datos personales según el UK GDPR, por lo que debe definir los periodos de retención y las reglas de acceso antes de activar el registro de datos.
¿Cómo se compara un servicio comercial y dónde encaja Purple?
Si no cumple los requisitos para PDNS, o necesita controles que este no ofrece, la opción es un servicio comercial. Cisco Umbrella y Cloudflare Gateway son dos alternativas muy conocidas. Purple Shield está diseñado para recintos que gestionan WiFi para invitados y personal en múltiples ubicaciones. La tabla compara el alcance y el diseño, no el precio.
| Criterio | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| Quién puede usarlo | Organismos públicos del Reino Unido que cumplan los requisitos | Cualquier organización | Cualquier organización | Cualquier organización, de forma independiente o con Purple Access |
| Bloqueo de amenazas en la capa DNS | Sí | Sí | Sí | Sí |
| Filtrado de contenidos por categoría | No es su objetivo | Sí | Sí | Sí |
| Ubicación en la infraestructura | Redes del sector público | Parte del catálogo general de seguridad de Cisco | Parte de la plataforma Zero Trust de Cloudflare | WiFi de invitados y personal, con una directiva por red y VLAN |
| Modelo comercial | Financiación centralizada | Licencia comercial | Plan comercial | Presupuesto a medida, prueba gratuita de 30 días |
Qué copiar del modelo del NCSC
El diseño del NCSC le ofrece una lista de verificación para cualquier elección comercial:
- Bloqueo en el solucionador, de modo que todos los dispositivos queden cubiertos sin necesidad de instalar un agente.
- Aliméntelo con inteligencia fresca procedente de múltiples fuentes.
- Utilice los registros para que las búsquedas bloqueadas se conviertan en alertas sobre dispositivos infectados.
- Haga que sea gratuito de adoptar a nivel técnico, cambiando un reenviador o la configuración de DHCP en lugar de comprar hardware.
Lo que Shield aporta a los recintos
Shield aplica DNS protectores y filtrado de contenidos a todas las redes que gestiona. Puede adquirirlo de forma independiente o a través de Purple Access. Defina una directiva por red y VLAN, de modo que la red de invitados, la red de personal y la VLAN de punto de venta reciban cada una los controles que necesitan.
Dado que Shield funciona en la capa DNS, solo tiene que orientar su resolutor o su configuración de DHCP hacia él. No requiere hardware nuevo. Purple Access ya funciona en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet.
Shield identifica nuevas amenazas hasta 10 días antes que las listas de bloqueo estándar. El bloqueo de anuncios y rastreadores supone hasta un 62% menos de consultas DNS y hasta un 44% menos de datos consumidos en una red filtrada. Shield cuenta con tolerancia a fallos cerrada (fail-closed), por lo que una interrupción nunca envía tráfico sin filtrar. Se ejecuta en múltiples centros de datos. La plataforma Purple gestiona 500 millones de inicios de sesión al año con un SLA de tiempo de actividad del 99,999%.
- ~241.000amenazas bloqueadas a la semanaSt George's Healthcare NHS Trust
- 500 millonesde inicios de sesión al añoPlataforma Purple
- 99,999%SLA de tiempo de actividad de la plataformaPlataforma Purple
- 80.000+recintos en 90 paísesDatos de Purple
Consulte cómo funciona Shield para obtener detalles técnicos. Para ver el panorama completo, lea la visión general de DNS protectores y nuestra guía de seguridad para WiFi empresarial.
Dónde cobra sentido el concepto en un despliegue real
La prueba definitiva ocurre en una red de invitados concurrida. Un teléfono infectado intenta conectarse a un dominio de comando y control, y el resolutor responde o deniega la conexión. Todo lo demás en esta guía trata de garantizar que esa consulta concreta pase a través de su resolutor protector, se contraste con inteligencia fresca y genere un registro sobre el que pueda actuar. A continuación, lea cómo la capa DNS defiende contra el ransomware y qué puede y qué no puede detener un bloqueo de consultas.
Preguntas frecuentes
¿Puede un recinto privado o un proveedor del sector público utilizar NCSC PDNS?
No. NCSC PDNS está limitado a organismos elegibles del sector público del Reino Unido, y las empresas privadas, incluidos los proveedores del gobierno, no pueden unirse. Si gestiona un hotel, un aeropuerto, un recinto o un servicio público contratado, necesita un servicio comercial de DNS protectores. Elija uno que replique el modelo NCSC: bloqueo a nivel de resolutor, inteligencia de amenazas actualizada y registros útiles. Shield le ofrece esto en cualquier red, de forma independiente o con Purple Access.
¿Cuánto cuesta Purple Shield?
Purple fija el precio de Shield mediante un presupuesto a medida basado en sus redes y sedes. No publicamos listas de precios. Primero puede realizar una prueba gratuita de 30 días, dirigiendo una red a Shield para comparar las amenazas bloqueadas y el volumen de consultas con respecto a su configuración actual. Esto le proporciona cifras reales de sus propias instalaciones antes de comprometerse.
¿Funcionará Shield con el hardware WiFi que ya tenemos?
Sí. Shield opera en la capa de DNS, por lo que basta con cambiar la configuración del solucionador o de DHCP en lugar de sustituir los puntos de acceso. Purple Access funciona en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Shield aplica una directiva independiente a cada red y VLAN de esa infraestructura.
¿Cómo migramos desde Cisco Umbrella o Cloudflare Gateway?
La migración consiste principalmente en un cambio de configuración. Vuelva a crear sus directivas de bloqueo y admisión en Shield y, a continuación, dirija una red o VLAN a Shield mientras el resto permanece en su servicio actual. Compare los registros durante la prueba de 30 días y, después, traslade el resto de las redes por fases. Mantenga las reglas de firewall que fuerzan el DNS hacia el solucionador elegido en todo momento, de modo que nada quede desprotegido a mitad de la migración.
Si ya utilizamos NCSC PDNS, ¿por qué añadir Shield?
Shield añade filtrado de categorías de contenido y una directiva independiente para cada red y VLAN. NCSC PDNS no está diseñado para ofrecer estas funciones. Esto resulta fundamental en redes WiFi para invitados de acceso público WiFi en bibliotecas, hospitales y edificios municipales. St George's Healthcare NHS Trust utiliza Shield y bloquea alrededor de 241 000 amenazas a la semana. Consulte la guía del NCSC sobre la combinación de solucionadores antes de modificar cualquier reenvío.
¿El DNS de protección garantiza el cumplimiento de GDPR o Cyber Essentials?
Ningún control por sí solo garantiza el cumplimiento, pero el DNS de protección ayuda a cumplir ambos. Contribuye a la protección contra malware y le proporciona registros como prueba de auditoría. Esos registros de DNS pueden contener datos personales según el UK GDPR, por lo que debe establecer primero las reglas de retención y acceso. Purple cuenta con las certificaciones ISO 27001 y Cyber Essentials y cumple con GDPR, lo que facilita su evaluación de proveedores.
¿El filtrado de DNS ralentiza la red?
No. Una búsqueda bloqueada finaliza antes de que se abra cualquier conexión, por lo que el contenido bloqueado nunca se carga. Bloquear anuncios y rastreadores se traduce en hasta un 62 % menos de consultas de DNS y hasta un 44 % menos de datos utilizados en una red filtrada. Shield se ejecuta en múltiples centros de datos para mantener las búsquedas rápidas y disponibles.
¿Qué ocurre con el tráfico si no se puede acceder a Shield?
Shield tiene un comportamiento de cierre por fallo (fail-closed). Si no se puede acceder al servicio, el tráfico no se envía sin filtrar, por lo que una interrupción nunca se convierte en una brecha de seguridad. Shield se ejecuta en múltiples centros de datos para que esta situación sea muy poco frecuente. La plataforma Purple en su conjunto gestiona 500 millones de inicios de sesión al año con un SLA de tiempo de actividad del 99,999 %.
Key terms
- DNS de protección
- Un resolutor DNS recursivo que rechaza resolver dominios incluidos en una lista de amenazas. Es una categoría de servicio descrita en las directrices del NCSC y en la guía de 2021 de la CISA y la NSA «Selecting a Protective DNS Service», no un RFC. El protocolo DNS en sí, definido en RFC 1034 y RFC 1035, se mantiene sin cambios. Los equipos de TI lo encuentran al elegir a qué resolutor reenvían las redes para invitados y del personal. Bloquea las consultas de malware, phishing y ransomware antes de que se establezca cualquier conexión.
- PDNS del NCSC
- El servicio de DNS de protección del National Cyber Security Centre, lanzado en 2017 en el marco del programa Active Cyber Defence. Se financia de forma centralizada y solo está abierto a los organismos públicos del Reino Unido que reúnan los requisitos, como ministerios de la administración central, administraciones transferidas, ayuntamientos y partes del NHS. Los equipos del sector público lo utilizan en sus propias redes. Los recintos privados y los contratistas no son aptos para solicitarlo, por lo que necesitan un servicio comercial que replique su diseño.
- Resolutor recursivo
- El servidor DNS que resuelve un nombre como ejemplo.com en una dirección IP en nombre de un dispositivo, siguiendo el proceso de resolución establecido en RFC 1034 y RFC 1035. Es el punto de control del DNS de protección. El resolutor que asigne el DHCP y que aplique el firewall determina a qué consultas se responde.
- NXDOMAIN
- La respuesta de error de nombre DNS definida en RFC 1035, que indica al dispositivo que el dominio solicitado no existe. Una de las tres respuestas habituales de bloqueo que devuelve un resolutor de protección ante un dominio malicioso conocido, junto con una dirección sinkhole o una página de bloqueo.
- Sinkhole
- Una respuesta de bloqueo que devuelve la dirección de un servidor controlado en lugar de la dirección real del atacante, de modo que el dispositivo se conecta a un destino inocuo. Resulta útil cuando los analistas desean comprobar qué dispositivos siguen intentando acceder a un dominio malicioso, lo que apunta a posibles infecciones.
- Zonas de políticas de respuesta (RPZ)
- Un formato ampliamente utilizado que permite a un resolutor recursivo anular las respuestas para los dominios listados. RPZ es una convención de la industria, no un estándar del IETF, y no proporciona inteligencia sobre amenazas por sí mismo. Muchos resolutores aplican listas de bloqueo mediante RPZ. Aun así, los equipos que evalúen un servicio deben preguntar de dónde proceden los dominios listados y con qué rapidez se actualizan.
- DNS pasivo (pDNS)
- Un registro histórico de respuestas de dominio a IP conservado para el análisis de inteligencia sobre amenazas. No bloquea nada en tiempo real. La abreviatura PDNS puede hacer referencia a DNS de protección o a DNS pasivo. En los informes de amenazas, pDNS suele significar DNS pasivo, por lo que conviene comprobar a cuál se refiere cada proveedor.
- DNSSEC
- Extensiones de seguridad DNS (DNS Security Extensions), introducidas en la norma RFC 4033, que firman los registros DNS para que los resolutores puedan verificar que son auténticos y no han sido alterados. DNSSEC acredita la autenticidad, no la seguridad. El propio dominio de un atacante puede estar perfectamente firmado, por lo que DNSSEC no sustituye al DNS de protección.
- DNS sobre HTTPS (DoH)
- Cifrado de consultas DNS entre el dispositivo y el resolutor dentro de HTTPS, especificado en la norma RFC 8484. Oculta la consulta a terceros interceptores, pero no juzga si un destino es seguro. Los navegadores y los sistemas operativos pueden enviar DoH directamente a un resolutor público, eludiendo su resolutor de protección a menos que configure una directiva de dispositivos o bloquee los puntos de conexión conocidos.
- DNS sobre TLS (DoT)
- Cifrado de consultas DNS entre el dispositivo y el resolutor mediante TLS, especificado en la norma RFC 7858. Al igual que DoH, protege la privacidad, no la seguridad del destino. Una segunda vía de elusión en las redes de invitados. Las reglas del firewall deben permitir el tráfico DNS únicamente hacia el resolutor elegido.
- VLAN
- Una LAN virtual: un segmento lógico de red que comparte conmutadores físicos y puntos de acceso con otros segmentos, estandarizado en IEEE 802.1Q. Los aeropuertos y los hoteles separan el tráfico de invitados, empleados, inquilinos y puntos de venta en VLAN. Shield aplica una directiva de DNS independiente a cada red y VLAN.
- Filtrado de contenidos DNS
- Directiva definida por el proveedor que bloquea categorías de contenido, como sitios para adultos o de apuestas, así como dominios con amenazas. No está definida por una norma RFC. NCSC PDNS no está diseñado para el filtrado por categorías. Los centros educativos siguen necesitando un filtrado que cumpla los estándares de filtrado y supervisión del Department for Education.
- Bloqueo por fallo (fail closed)
- Un modo de fallo en el que, si no se puede acceder al servicio de filtrado, el tráfico no se transmite sin filtrar. Shield aplica un bloqueo por fallo y opera en múltiples centros de datos, de modo que una interrupción no se convierte en una brecha de seguridad en la red para invitados o en el WiFi para empleados WiFi.
Worked examples
Un grupo hotelero ha contratado un servicio de DNS de protección para su WiFi para invitados, pero algunos dispositivos de clientes utilizan DNS cifrado y resolutores preconfigurados. ¿Cómo se evita que ese tráfico eluda la protección?
Considere que el resolutor no sirve de nada a menos que todas las consultas lleguen a él. En la red para invitados, las reglas de firewall fuerzan todo el tráfico del puerto 53 hacia el resolutor de protección elegido y bloquean cualquier otra salida de DNS. Los extremos públicos conocidos de DNS sobre HTTPS (RFC 8484) y DNS sobre TLS (RFC 7858) también se bloquean en el firewall. En los dispositivos gestionados del personal, la directiva de DNS cifrado se configura de forma centralizada. El tráfico de malware con IP directa, que no requiere resolución previa, se delega a la protección de endpoints y a la monitorización de red. La razón es sencilla: una red para invitados que permite la salida de DNS hacia cualquier resolutor no está protegida, con independencia del servicio que contrate.
Una organización que utiliza Cisco Umbrella o Cloudflare Gateway desea migrar a Purple Shield sin dejar ninguna red desprotegida durante el cambio. ¿Cuál es la secuencia a seguir?
La migración es principalmente un cambio de configuración, no un proyecto de hardware. En primer lugar, vuelva a crear las directivas de bloqueo y admisión existentes en Shield. A continuación, dirija una red o VLAN a Shield mientras el resto permanece en el servicio actual. Durante el periodo de prueba gratuito de 30 días, compare las amenazas bloqueadas y el volumen de consultas en los registros con los del proveedor actual. Después, migre las redes restantes por fases. Durante todo el proceso, mantenga las reglas de firewall que fuerzan el DNS hacia el resolutor elegido, de modo que ninguna consulta se escape a mitad de la migración. Este enfoque le proporciona cifras reales de sus propias instalaciones antes de comprometerse, y Shield funciona en el hardware existente de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet.
Frequently asked questions
¿Puede un recinto privado o un proveedor del sector público utilizar NCSC PDNS?
No. NCSC PDNS está limitado a organismos del sector público del Reino Unido que cumplan los requisitos; las empresas privadas, incluidos los proveedores de la administración pública, no pueden unirse. Si gestiona un hotel, un aeropuerto, un recinto o un servicio público externalizado, necesita un servicio de DNS de protección comercial. Elija uno que adopte el modelo del NCSC: bloqueo a nivel de resolutor, inteligencia sobre amenazas actualizada y registros útiles. Shield le ofrece todo esto en cualquier red, de forma independiente o en Purple Access.
¿Cuánto cuesta Purple Shield?
Purple presupuesta Shield mediante una oferta personalizada basada en sus redes y ubicaciones. No publicamos precios de catálogo. Puede realizar primero una prueba gratuita de 30 días, dirigiendo una red a Shield para comparar las amenazas bloqueadas y los volúmenes de consultas con su configuración actual. Esto le proporciona cifras reales de su propia infraestructura antes de comprometerse.
¿Funcionará Shield con el hardware de WiFi que ya poseemos?
Sí. Shield funciona en la capa DNS, por lo que basta con cambiar la configuración del solucionador o de DHCP en lugar de sustituir los puntos de acceso. Purple Access funciona en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Shield aplica una directiva independiente a cada red y VLAN de esa infraestructura.
¿Cómo migramos desde Cisco Umbrella o Cloudflare Gateway?
La migración consiste principalmente en un cambio de configuración. Vuelva a crear sus directivas de bloqueo y de permiso en Shield y, a continuación, dirija una red o un VLAN a Shield mientras el resto permanece en su servicio actual. Compare los registros durante la prueba de 30 días y luego traslade las redes restantes por fases. Mantenga las reglas de firewall que fuerzan el DNS hacia el solucionador elegido durante todo el proceso, de modo que nada quede desprotegido a mitad de la migración.
Si ya utilizamos NCSC PDNS, ¿por qué añadir Shield?
Shield añade filtrado de categorías de contenido y una directiva independiente para cada red y VLAN. NCSC PDNS no está diseñado para ofrecer estas funciones. Esto resulta clave en la red de WiFi para invitados de acceso público en bibliotecas, hospitales y edificios municipales. St George's Healthcare NHS Trust utiliza Shield y bloquea alrededor de 241.000 amenazas por semana. Consulte las directrices de NCSC sobre la combinación de solucionadores antes de modificar cualquier reenvío.
¿Nos permite el DNS protector cumplir con GDPR o Cyber Essentials?
Ningún control por sí solo garantiza el cumplimiento, pero el DNS protector contribuye a ambos. Aporta protección frente al malware y proporciona registros como evidencia de auditoría. Dichos registros DNS pueden contener datos personales en virtud de UK GDPR, por lo que conviene definir primero las normas de retención y acceso. Purple cuenta con las certificaciones ISO 27001 y Cyber Essentials y cumple con GDPR, lo que facilita su evaluación de proveedores.
¿Ralentiza el filtrado DNS la red?
No. Una búsqueda bloqueada finaliza antes de que se abra cualquier conexión, por lo que el contenido bloqueado nunca llega a cargarse. Bloquear anuncios y rastreadores se traduce en hasta un 62 % menos de consultas DNS y hasta un 44 % menos de datos consumidos en una red filtrada. Shield opera en múltiples centros de datos para mantener las búsquedas rápidas y disponibles.
¿Qué ocurre con el tráfico si no se puede acceder a Shield?
Shield falla de forma segura (fail-closed). Si no se puede acceder al servicio, el tráfico no se envía sin filtrar, de modo que una interrupción nunca se convierte en una brecha de seguridad. Shield opera en múltiples centros de datos para que este escenario resulte excepcional. La plataforma global de Purple gestiona 500 millones de inicios de sesión al año con un SLA de disponibilidad del 99,999 %.
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)