
Seguridad BYOD que realmente funciona en 2026
Controles prácticos de seguridad BYOD para equipos de TI que gestionan WiFi de invitados, escuelas, sector salud y oficinas. Segmentación, filtrado DNS, identidad y monitoreo
Published 16 de octubre de 2026
Usted ya conoce la escena. Una enfermera registra a un paciente en una tableta, un profesor inicia sesión en una lista desde una laptop personal, un huésped de hotel se conecta a la WiFi desde un teléfono y un contratista abre un ticket desde un dispositivo que nadie en TI posee. La red tiene que tomar una decisión de todos modos, porque todos esos dispositivos están tocando los mismos recursos. La seguridad BYOD es la disciplina de tomar esa decisión de manera segura, incluso cuando el dispositivo no está gestionado y el usuario se desplaza rápidamente.
Tabla de contenido
- Lo que realmente significa la seguridad BYOD en 2026
- La mayoría inmanejable
- Creación de un programa BYOD defensible
- Cuando el dispositivo parece seguro pero la identidad no lo es
- Contención a nivel de red sin necesidad de un agente
- Monitoreo que evidencia la reducción del riesgo de BYOD
- Su lista de verificación de seguridad BYOD para esta semana
Lo que realmente significa la seguridad de BYOD en 2026
Una clínica con la que trabajé tenía teléfonos del personal, laptops de proveedores y tabletas de pacientes, todos conectándose a la misma red WiFi. Un dispositivo no administrado se mezclaba con los demás hasta que comenzó a comportarse como un cliente normal, sin dejar de estar fuera de nuestro control. Ese es el problema del BYOD. Una vez que un dispositivo se une al entorno, la cuestión es cuánto daño puede causar si el usuario, la aplicación o la ruta de red fallan.
BYOD es un problema de radio de alcance
El enfoque antiguo centrado en el dispositivo supone que la tarea principal es inscribir los dispositivos personales en el MDM. Eso es demasiado limitado. BYOD abarca identidad, acceso a la red, separación de aplicaciones, registro de eventos, privacidad y desvinculación, ya que el dispositivo puede conectarse desde la WiFi de casa, WiFi pública, red celular o infraestructura compartida de invitados, a menudo sin los controles que se obtienen en un dispositivo corporativo.
El modelo mental útil es la reducción del radio de impacto. Es posible que no gestione el dispositivo, pero aun así puede limitar a qué tiene acceso, qué datos puede tocar y qué tan rápido puede desconectarlo si algo sale mal. La guía sobre redes inalámbricas del NIST destaca este mismo punto práctico al enfatizar el modelado de amenazas, la evaluación de riesgos y la concientización de los usuarios antes de otorgar un acceso amplio, porque las redes compartidas necesitan contención tanto como conectividad Guía sobre redes inalámbricas del NIST.
La infraestructura compartida cambia las reglas del juego
El teléfono de un visitante en la WiFi de invitados no es lo mismo que una laptop administrada en un puerto interno. La infraestructura compartida permite que un dispositivo vulnerable esté junto a muchos otros, y el operador debe mantener el entorno funcional para todos los demás. Por eso, la seguridad de BYOD en 2026 trata realmente de la contención por capas, no de la propiedad.
Para recintos, escuelas y clínicas, la pregunta útil ya no es si se pueden prohibir los dispositivos personales. La restricción total suele fallar a nivel operativo. La mejor pregunta es qué puede seguir aplicando cuando el dispositivo está fuera de su control y cómo puede demostrarlo más adelante.
La mayoría ingestionable
La brecha entre el uso de BYOD y la capacidad de gestión de los dispositivos es la razón por la que muchos programas se estancan. El NIST informó en diciembre de 2022 que más del 95% de las organizaciones ya permitían a los empleados usar dispositivos personales para el trabajo antes de la pandemia, y el 86% de los administradores de TI consideraban que los ataques móviles eran cada vez más frecuentes Enfoque del NIST sobre BYOD. Esa es la realidad operativa. BYOD es lo normal, y la presión sobre las redes compartidas sigue aumentando.
El resumen de investigación sobre BYOD de Computerworld para 2025 agrega la parte incómoda. Reportó que el 90% de los empleados utiliza una mezcla de dispositivos personales y de trabajo en el empleo, el 82% de las organizaciones cuenta con un programa BYOD, y hasta el 70% de los dispositivos BYOD en el lugar de trabajo no están gestionados Resumen sobre BYOD de Computerworld. Si administra una red compartida, la mayor parte de lo que se conecta puede estar fuera de su plano de gestión habitual.
Por qué falla el enfoque centrado únicamente en el endpoint
Un dispositivo no gestionado deja brechas que no puede ver. No sabe si está actualizado, si existe software de seguridad o si el usuario ya lo ha conectado a una red hostil. El mismo resumen de Computerworld señaló que el 20% de las empresas habían sufrido malware proveniente de dispositivos no gestionados, casi la mitad no podía determinar si los dispositivos no gestionados habían comprometido la seguridad y el 22% de los dispositivos BYOD se habían conectado a redes inalámbricas maliciosas. Esos no son casos aislados. Son señales de que la visibilidad ya está rota.
Por esa razón, el WiFi compartido es un lugar tan deficiente para depender únicamente de la confianza en el punto de acceso. Un teléfono personal comprometido no solo expone a su dueño. Puede estar junto a otros invitados, estudiantes, pacientes o personal, e intentar ataques de phishing, entrega de malware o tráfico de comando y control mientras parece un cliente más.
Regla práctica: si no puede responder qué dispositivos se unieron ayer, aún no tiene un programa de BYOD; tiene un problema de conectividad.
La desvinculación también importa. Las laptops y teléfonos antiguos a menudo duran más que las políticas que los regulaban, y la eliminación segura requiere la misma disciplina que el control de acceso. Para los equipos que están retirando dispositivos, el reciclaje seguro de laptops para equipos remotos pertenece a la misma cadena de riesgo.
Creación de un programa BYOD defendible
Un programa BYOD defendible comienza antes de que cualquiera se conecte. Primero mapee dónde existe BYOD, qué grupos de usuarios lo utilizan y a qué datos pueden acceder esos dispositivos. La guía de implementación del NIST trata esto como un ejercicio de modelado de amenazas y evaluación de riesgos, y esto es relevante porque los controles difieren para los teléfonos del personal, las laptops de contratistas y las tabletas de invitados Guía BYOD del NIST NCCoE.
Comience con casos de uso y clases de datos
Comience por inventariar los escenarios de BYOD que tiene frente a usted. El personal puede necesitar correo electrónico y agenda. Los contratistas pueden requerir un segmento limitado de acceso a aplicaciones. Los invitados pueden necesitar solo internet, mientras que los estudiantes o pacientes pueden requerir una ruta de red cautiva con restricciones estrictas. Una vez que el caso de uso esté claro, clasifique los datos a los que se puede acceder y el estado mínimo del dispositivo que aceptará.
Escriba los estados de dispositivo, SO, parches y cifrado que son aceptables para cada nivel de acceso. Una laptop personal que abre un portal en el navegador conlleva un riesgo diferente al de un teléfono que puede sincronizar archivos, y la política debe reflejar esa diferencia.
Separe los datos laborales de los personales en la capa de la aplicación
NIST SP 1800-22 VolB recomienda separar los datos organizacionales de los personales al restringir las transferencias entre aplicaciones administradas y no administradas, y mediante el cifrado del tráfico del dispositivo a la organización a través de una VPN o un control equivalente cuando sea adecuado. El objetivo es práctico. Los datos de trabajo no deben desviarse hacia aplicaciones de consumo, galerías de fotos compartidas o almacenamiento personal en la nube.
La contención a nivel de aplicación funciona mejor que pretender que controla todo el teléfono. Si el dispositivo es personal, el contenedor de trabajo aún necesita comportarse como un entorno de trabajo. Es por eso que las herramientas de identidad y acceso que aplican reglas de sesión son tan importantes. Las funciones de acceso de Purple Shield son un buen ejemplo de la aplicación de políticas sin asumir que el dispositivo en sí está bajo su gestión, lo cual es el enfoque correcto en entornos mixtos.
Haga que la autenticación reconozca el dispositivo
Una contraseña por sí sola es demasiado débil para el acceso no administrado. NIST SP 1800-22 VolB recomienda utilizar certificados de dispositivo junto con las credenciales de usuario para que el acceso esté vinculado tanto a la persona como al estado del dispositivo. En la práctica, esto significa autenticación respaldada por certificados y MFA resistente al phishing cuando la empresa pueda soportarlo, registrando luego el acceso de forma que pueda revisarlo más adelante.
Trate la inscripción como el inicio del control, no como una prueba de cumplimiento continuo.
La disciplina en el ciclo de vida es la última pieza. Pruebe los flujos de dispositivos perdidos, la baja de usuarios y la revocación antes de que sean necesarios. Si un usuario se va o un dispositivo se extravía, la respuesta ya debe estar ensayada, porque los programas BYOD débiles suelen fallar exactamente en ese punto.
Cuando el dispositivo parece saludable pero la identidad no lo está
El mayor error en BYOD es tratar el riesgo del dispositivo como el modo de falla principal. La investigación sobre filtraciones de datos apunta en una dirección diferente. La investigación sobre filtraciones de Verizon de 2025, como se cita en los datos verificados, informó que el 46% de los sistemas comprometidos por infostealers donde había datos de inicio de sesión corporativos correspondían a dispositivos no gestionados, y que las credenciales comprometidas fueron el vector de acceso inicial en el 22% de las filtraciones, con el phishing en un 16% y la explotación de vulnerabilidades en un 20% resumen de la investigación sobre filtraciones de Verizon. Un dispositivo puede parecer limpio y, aun así, entregar la sesión a un atacante.
La identidad es donde comienza el radio de impacto
Una encuesta de 2026 realizada a proveedores de servicios gestionados reveló que el 55% había reportado un incidente de un cliente relacionado con BYOD en los 24 meses anteriores. Entre esos incidentes, el 45% involucró robo de credenciales o vulneración de cuentas, el 42% involucró vulneración de correo electrónico o mensajería, el 40% involucró malware y solo el 29% involucró dispositivos perdidos o robados Informe de Aura para MSP. La historia habitual del teléfono perdido no es la predominante.
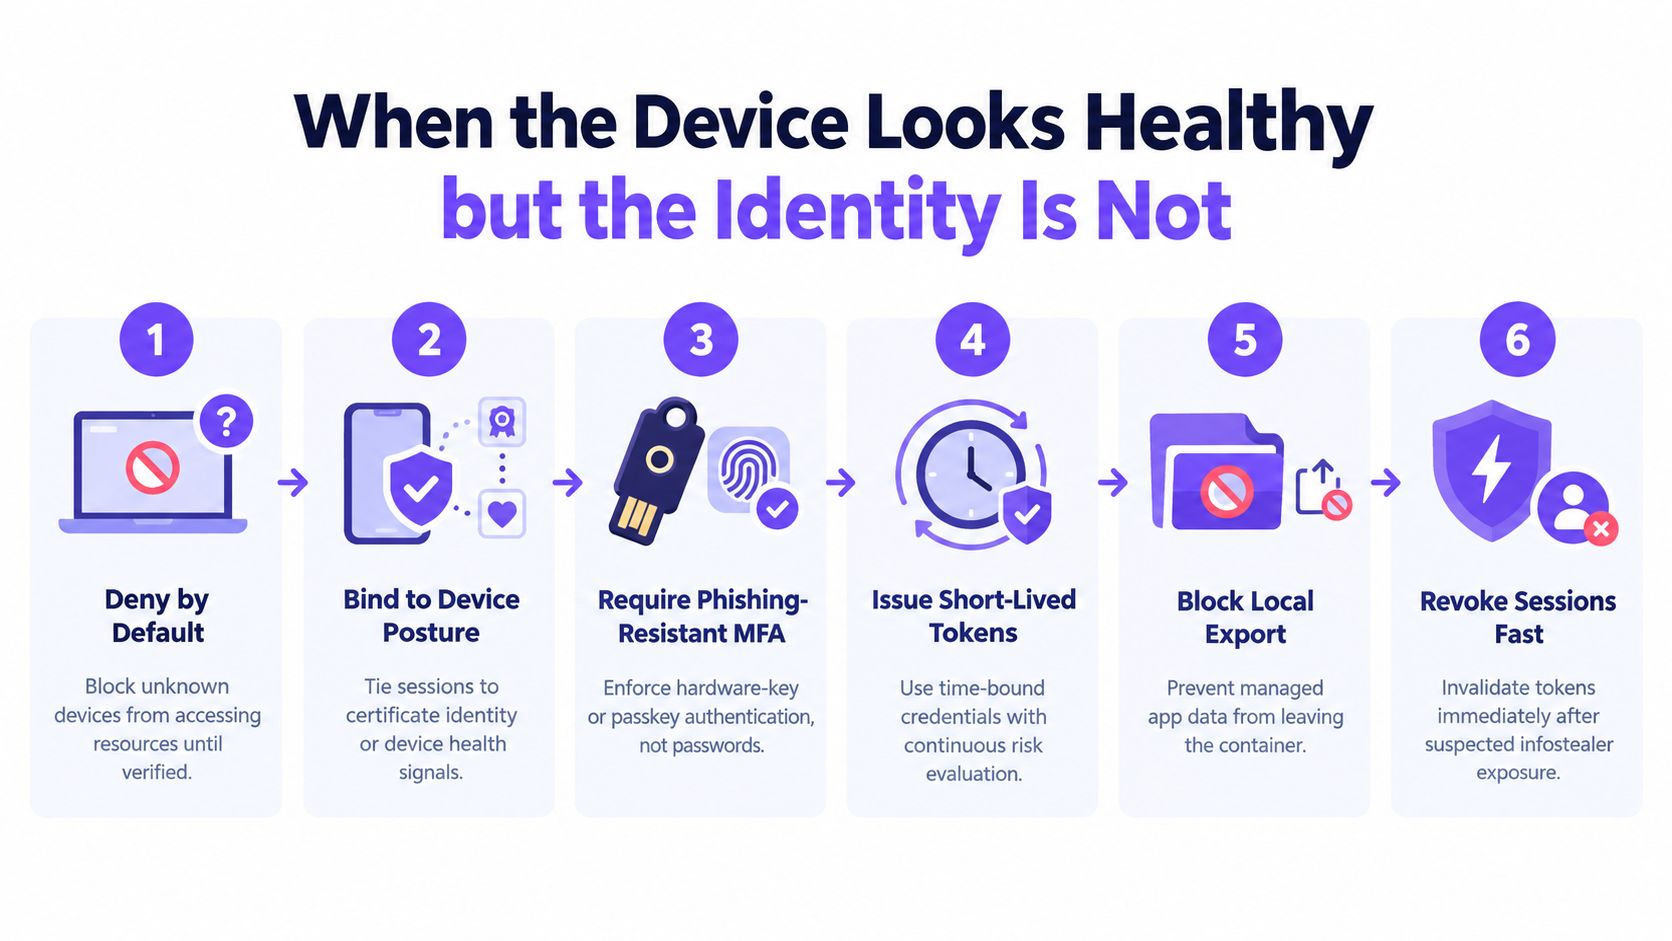
Por eso es importante la denegación por defecto para dispositivos desconocidos. Si no se puede confiar en el dispositivo, el acceso debe ganarse mediante la postura, la identidad por certificado o ambas. La capa de autenticación debe exigir MFA resistente al phishing, preferiblemente passkeys o autenticadores por hardware, para que el usuario pruebe algo más que el conocimiento de una contraseña.
Haga que la sesión sea desechable
El método de control que funciona en la práctica es sencillo, aunque no es fácil de operar bien. Vincule el acceso a la postura del dispositivo o a la identidad por certificado. Emita tokens de corta duración. Reevalúe el riesgo de forma continua. Revoque sesiones rápidamente cuando sospeche de una exposición a infostealers. Si la aplicación permite la exportación local, bloquéela mediante contenedores administrados o una política equivalente.
La métrica operativa que debe vigilarse no es el volumen de registros. Es qué tan rápido puede rotar las credenciales y cortar las sesiones tras un evento sospechoso. El análisis de Verizon sobre los registros de SSO también reveló que el rellenado de credenciales representó una mediana del 19% de los intentos de autenticación diarios, elevándose al 25% en organizaciones de nivel empresarial. Por eso la telemetría de autenticación importa, no solo el cumplimiento del dispositivo.
El acceso mediante BYOD debe ser revocable por diseño. Si la identidad se ve comprometida, la sesión debe finalizar de inmediato, incluso cuando el dispositivo parezca estar en buen estado.
Contención a nivel de capa de red sin agente
Un estudiante, invitado o visitante puede conectarse a WiFi y aún así nunca ser de confianza. Si no puede instalar nada en el dispositivo, la red tiene que asumir una mayor carga. Ese patrón se mantiene en WiFi para invitados, WiFi escolar, redes de visitantes en hospitales y recintos públicos donde no se aceptan agentes. La guía sobre redes inalámbricas del NIST establece que las redes inalámbricas no aseguradas deben deshabilitar las funciones de red innecesarias y que los dispositivos móviles deben protegerse a lo largo de todo su ciclo de vida; sin embargo, muchos entornos BYOD todavía incluyen usuarios que no aceptarán un agente o perfil de MDM Guía sobre redes inalámbricas del NIST.
Segmente primero, luego filtre
Los SSID y las VLAN independientes siguen siendo la capa base. Las redes de invitados, de personal y de servicios confidenciales no deben compartir la misma regla, y el enrutamiento debe mantener el privilegio mínimo. Esto no elimina el riesgo, pero evita que un segmento comprometido se extienda a todo lo demás.
El DNS de protección es el control sin agente más práctico, como se describe en cómo funciona Purple Shield. Ve cada búsqueda antes de que comience una conexión, por lo que puede bloquear dominios de phishing, dominios de malware y llamadas de comando y control sin tocar el tráfico del punto de enlace ni instalar software en el dispositivo. Para entornos mixtos, esa ubicación es relevante porque la aplicación reside en el límite de la red, no en el dispositivo del usuario.
Añada capas de políticas que reflejen el tiempo y el lugar
La aplicación de Safe Search ayuda en entornos públicos y familiares donde el deber de protección es importante. Las políticas programadas pueden refinar los controles fuera del horario laboral, los fines de semana o en periodos con poco personal. Las páginas de bloqueo transparentes evitan confusiones y muestran a los usuarios que la red está aplicando una política, en lugar de fallar al azar al cargar sitios web.
Para un proveedor, la pregunta práctica es simple. Pregunte si la plataforma puede aplicar políticas por SSID, VLAN, sitio y hora del día, y si puede reportar exactamente qué se bloqueó. Purple Shield está diseñado en torno a ese modelo sin agente para WiFi de sitios e invitados, con filtrado de contenido, defensa contra amenazas y controles a nivel de DNS que funcionan detrás de los firewalls existentes Descripción general de Purple Shield.
Prueba del operador: si un dispositivo nunca recibe un agente, los controles aún deben funcionar y los registros aún deben contar la historia.
Esa misma lógica de control también coincide con el modelo de protección para negocios digitales, donde el acceso debe mantenerse seguro incluso cuando el dispositivo está fuera de su control.
La contención de red tiene límites. No reemplaza la seguridad del endpoint en los dispositivos corporativos, y el tráfico cifrado siempre reducirá lo que la red puede inspeccionar. Para dispositivos no gestionados en WiFi compartida, sigue siendo la capa existente cuando no hay nada más.
Monitoreo que evidencia la reducción del riesgo de BYOD
Un buen panel no celebra el volumen. Muestra lo que se bloqueó, dónde sucedió y si la política redujo la exposición. Las cifras que importan son las que demuestran que sus controles funcionan, no las que hacen que una gráfica se vea ocupada.
Mida el riesgo bloqueado, no solo la actividad
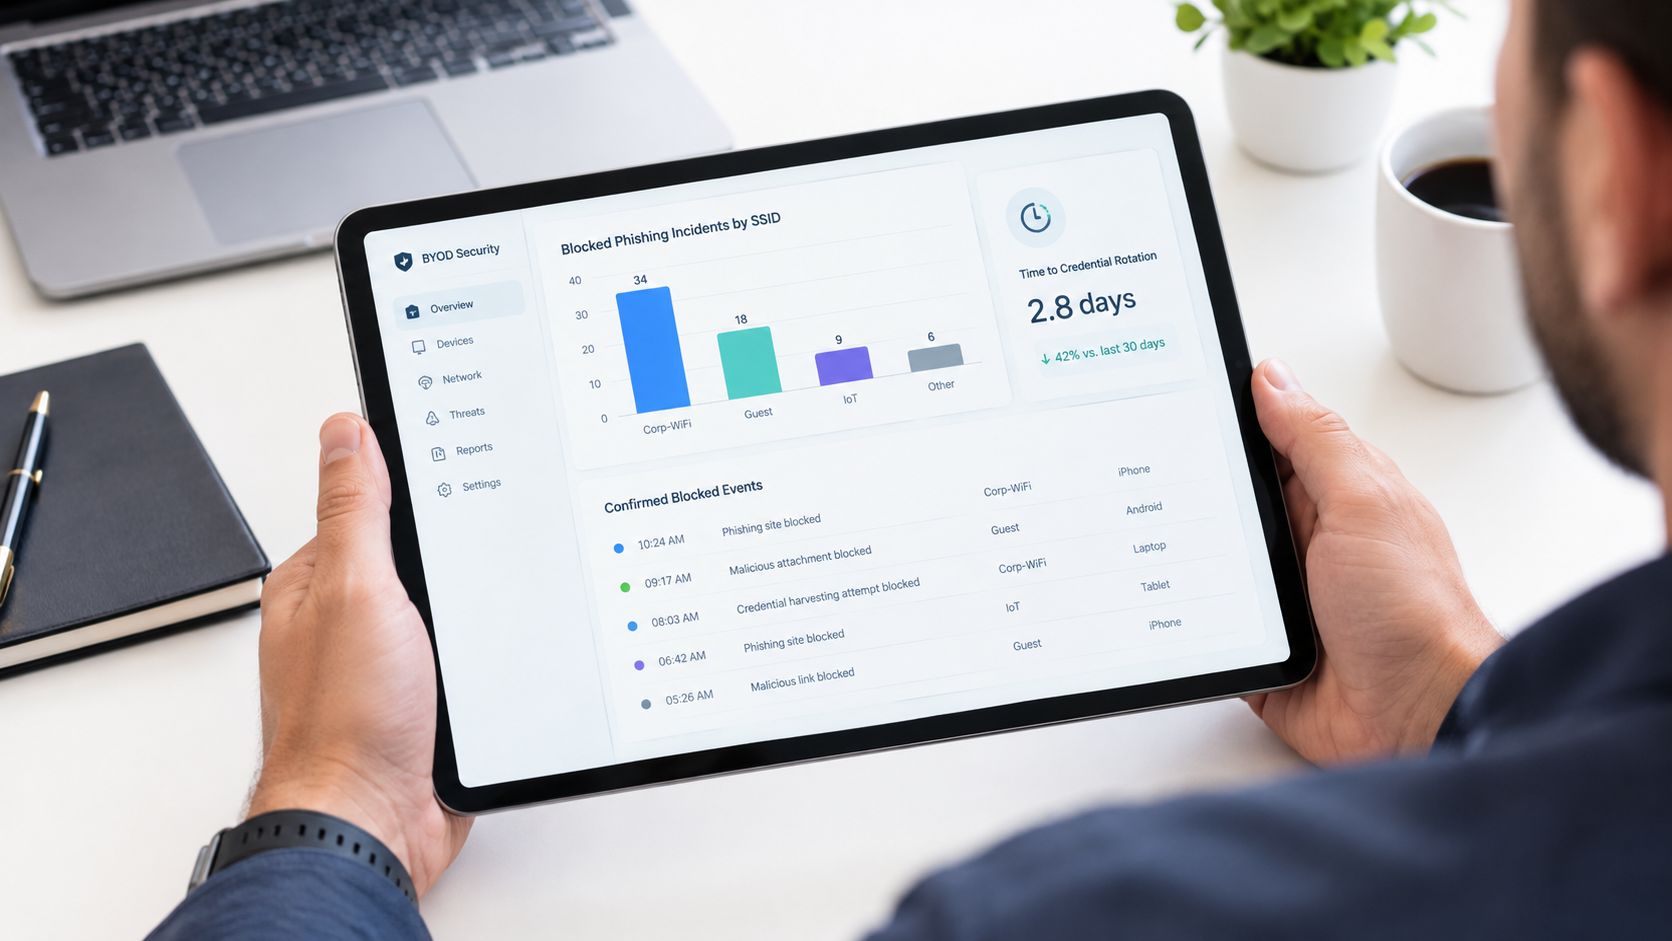
Una capa útil de monitoreo BYOD informa sobre destinos bloqueados de phishing y malware por SSID, patrones de inicio de sesión de riesgo en aplicaciones administradas, el tiempo para la rotación de credenciales tras una sospecha de exposición a infostealers, eventos confirmados de pérdida de datos y la cobertura de poblaciones de dispositivos no administrados mediante políticas de red. Esas son las señales que le permiten responder a auditores, partes interesadas y personal de respuesta a incidentes con evidencia en lugar de conjeturas.
Una métrica superflua como el volumen de tráfico bruto no le dirá si la red detuvo algo. Un registro de bloqueos con marcas de tiempo, nombres de red y motivos de política sí lo hará. Esa distinción es de suma importancia en WiFi público y propiedades de uso mixto, donde un dominio bloqueado en un SSID de invitados puede ser la advertencia temprana que necesitaba.
Utilice evidencias para cerrar el ciclo
Un médico preguntó una vez por la "prueba" de que la red de invitados era más segura después del cambio de política. La respuesta vino del informe de bloqueos, no de una encuesta de satisfacción. Mostró qué categorías se detuvieron, en qué SSIDs y en qué momentos las reglas más estrictas estaban funcionando. Ese es el nivel que convierte un control de seguridad en una práctica operativa defendible.
El monitoreo también le ayuda a detectar desviaciones en las políticas. Si los dispositivos no gestionados siguen intentando acceder a los mismos destinos bloqueados, es posible que necesite una página de bloqueo más clara, una mejor capacitación para los usuarios o una separación de SSID más estricta. Si el riesgo de inicio de sesión sigue apareciendo en las aplicaciones gestionadas, el aspecto de la identidad requiere atención.
Para los equipos que necesitan un único lugar para vincular estos controles, la integración de informes y acceso de Purple Shield está diseñada para mostrar qué se bloqueó y dónde, junto con el contexto de red que tomó la decisión informes de acceso de Purple Shield.
Su lista de verificación de seguridad de BYOD para esta semana
Comience con los controles que generan un impacto más rápido. Active MFA resistente al phishing para las aplicaciones cruciales, separe los SSID de invitados y del personal, y asegúrese de que el tráfico confidencial no comparta la misma ruta que la navegación casual. Luego habilite DNS protectivo, ya que bloquear las búsquedas de phishing y de comando y control antes de que inicie una conexión es una ventaja práctica en dispositivos no administrados.
A continuación, ajuste el horario. Si su entorno tiene periodos de poca actividad predecibles, aplique políticas más estrictas por la noche y los fines de semana para redes públicas o compartidas. Finalice implementando el panel que demuestra qué se bloqueó, dónde se bloqueó y qué tan rápido puede revocar el acceso después de una sospecha de vulneración.
Purple Shield le ofrece DNS de protección y filtrado de contenido para WiFi de invitados y pública sin necesidad de instalar agentes en los dispositivos. Si busca reducir el radio de impacto de BYOD en redes compartidas, visite Purple Shield y analice cómo sus políticas por SSID, protección contra amenazas e informes se adaptan a ese modelo.