
Sécurité BYOD : les solutions vraiment efficaces en 2026
Contrôles pratiques de sécurité BYOD pour les équipes IT gérant le WiFi invités, les écoles, les établissements de santé et les bureaux. Segmentation, filtrage DNS, identité et surveillance
Published 16 octobre 2026
Vous connaissez déjà la scène. Une infirmière enregistre un patient sur une tablette, un enseignant se connecte à une liste de présence depuis un ordinateur portable personnel, un client d'hôtel rejoint le WiFi depuis un téléphone, et un prestataire ouvre un ticket depuis un appareil que personne dans l'équipe informatique ne possède. Le réseau doit prendre une décision de toute façon, car tous ces appareils touchent aux mêmes ressources. La sécurité BYOD est la discipline qui consiste à prendre cette décision en toute sécurité, même lorsque l'appareil n'est pas géré et que l'utilisateur évolue rapidement.
Table des matières
- Ce que la sécurité BYOD signifie réellement en 2026
- La majorité ingérable
- Bâtir un programme BYOD défendable
- Quand l'appareil semble sain mais que l'identité ne l'est pas
- Confinement au niveau de la couche réseau sans agent
- Un suivi qui prouve la réduction des risques liés au BYOD
- Votre liste de contrôle de sécurité BYOD pour cette semaine
Ce que signifie réellement la sécurité BYOD en 2026
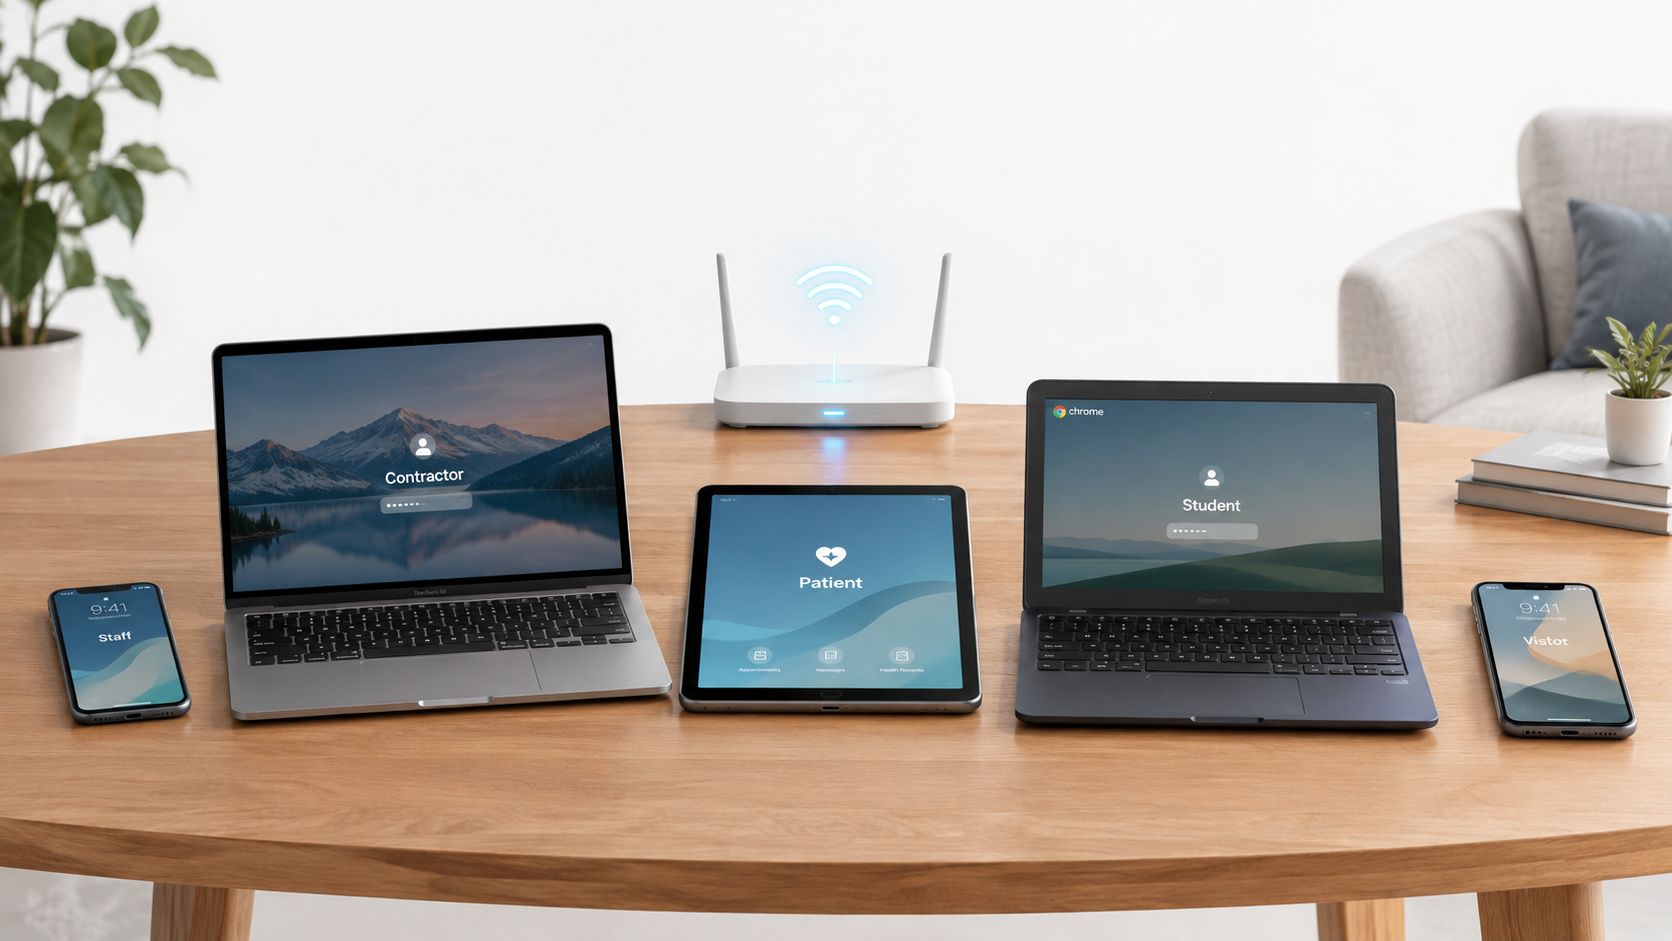
Une clinique avec laquelle j'ai travaillé avait des téléphones du personnel, des ordinateurs portables de prestataires et des tablettes de patients qui se connectaient tous au même parc sans fil. Un appareil non géré s'est fondu dans la masse jusqu'à ce qu'il commence à se comporter comme un client normal, tout en restant hors de notre contrôle. C'est toute la problématique du BYOD. Une fois qu'un appareil rejoint l'environnement, la question est de savoir quels dégâts il peut causer si l'utilisateur, l'application ou le chemin réseau est compromis.
Le BYOD est un problème de rayon d'impact
L'ancienne approche centrée sur les points de terminaison suppose que la tâche principale consiste à inscrire les appareils personnels dans la MDM. C'est une vue trop restreinte. Le BYOD englobe l'identité, l'accès réseau, la séparation des applications, la journalisation, la confidentialité et le hors-service, car l'appareil peut être sur un WiFi domestique, un WiFi public, un réseau cellulaire ou une infrastructure invités partagée, souvent sans les contrôles dont bénéficie un point de terminaison d'entreprise.
Le modèle mental utile est la réduction du rayon d'impact. Vous ne gérez peut-être pas l'appareil, mais vous pouvez toujours limiter ce qu'il atteint, les données qu'il peut toucher et la rapidité avec laquelle vous pouvez le couper en cas de problème. Le guide sans fil du NIST souligne ce même point pratique en insistant sur la modélisation des menaces, l'évaluation des risques et la sensibilisation des utilisateurs avant d'accorder un accès large, car les réseaux partagés ont autant besoin de confinement que de connectivité Guide sans fil du NIST.
L'infrastructure partagée change la donne
Le téléphone d'un visiteur sur le WiFi invités n'est pas comparable à un ordinateur portable géré sur un port interne. L'infrastructure partagée permet à un appareil vulnérable de côtoyer de nombreux autres, et l'opérateur doit toujours maintenir un environnement exploitable pour tous. C'est pourquoi la sécurité BYOD en 2026 repose sur le confinement en couches, et non sur la propriété.
Pour les établissements accueillant du public, les écoles et les cliniques, la question utile n'est plus de savoir si l'on peut interdire les équipements personnels. Une restriction absolue échoue généralement sur le plan opérationnel. La vraie question est de savoir ce que vous pouvez encore appliquer lorsque l'équipement échappe à votre contrôle, et comment le prouver ultérieurement.
La majorité ingérable
L'écart entre l'utilisation du BYOD et la gestion des appareils est la raison pour laquelle tant de programmes stagnent. Le NIST a rapporté en décembre 2022 que plus de 95% des organisations autorisaient déjà leurs employés à utiliser des appareils personnels pour le travail avant la pandémie, et que 86% des responsables IT estimaient que les attaques mobiles devenaient plus fréquentes Éclairage BYOD du NIST. C'est la réalité opérationnelle. Le BYOD est devenu la norme, et la pression sur les réseaux partagés ne cesse d'augmenter.
Le résumé 2025 de la recherche BYOD de Computerworld ajoute la partie dérangeante. Il indique que 90 % des employés utilisent un mélange d'appareils professionnels et personnels au travail, 82 % des entreprises disposent d'un programme BYOD, et jusqu'à 70 % des appareils BYOD sur le lieu de travail ne sont pas gérés Synthèse BYOD de Computerworld. Si vous gérez un réseau partagé, la majorité de ce qui s'y connecte peut se trouver en dehors de votre plan de gestion habituel.
Pourquoi l'approche centrée uniquement sur les points d'accès échoue
Un appareil non géré laisse des lacunes invisibles. Vous ne savez pas s'il est à jour, si un logiciel de sécurité existe ou si l'utilisateur l'a déjà connecté à un réseau hostile. Le même résumé de Computerworld notait que 20% des entreprises avaient subi des logiciels malveillants provenant d'appareils non gérés, que près de la moitié ne pouvait pas déterminer si des appareils non gérés avaient compromis la sécurité, et que 22% des appareils BYOD s'étaient connectés à des réseaux sans fil malveillants. Ce ne sont pas des cas isolés. Ce sont les signes que la visibilité est déjà défaillante.
C'est pourquoi il est si imprudent de se fier uniquement à la confiance accordée aux équipements sur un réseau WiFi partagé. Un téléphone personnel compromis ne met pas seulement son propriétaire en danger. Il peut se trouver aux côtés d'autres visiteurs, étudiants, patients ou collaborateurs, puis tenter des attaques de phishing, de diffuser des logiciels malveillants ou de générer du trafic de commande et contrôle tout en ressemblant à n'importe quel autre client.
Règle pratique : si vous ne pouvez pas dire quels appareils se sont connectés hier, vous n'avez pas encore de programme BYOD, vous avez un problème de connectivité.
Le retrait du réseau est tout aussi important. Les anciens ordinateurs portables et téléphones survivent souvent aux politiques qui les régissaient, et leur élimination sécurisée requiert la même rigueur que le contrôle d'accès. Pour les équipes qui retirent des flottes du service, le recyclage sécurisé d'ordinateurs portables pour les équipes à distance fait partie de la même chaîne de risques.
Construire un programme BYOD défendable
Un programme BYOD défendable commence avant même que quiconque ne se connecte. Cartographiez d'abord les accès BYOD existants, les groupes d'utilisateurs qui les utilisent et les données auxquelles ces appareils peuvent accéder. Les directives de mise en œuvre du NIST considèrent cela comme un exercice de modélisation des menaces et d'évaluation des risques, et cela compte car les contrôles diffèrent pour les téléphones du personnel, les ordinateurs portables des prestataires et les tablettes des invités Guide BYOD du NIST NCCoE.
Commencez par les cas d'utilisation et les classes de données
Commencez par inventorier les scénarios BYOD auxquels vous faites face. Le personnel peut avoir besoin d'un accès aux e-mails et aux plannings. Les prestataires externes peuvent nécessiter un accès applicatif très ciblé. Les invités peuvent n'avoir besoin que d'Internet, tandis que les étudiants ou les patients peuvent exiger un parcours réseau captif assorti de restrictions strictes. Une fois le cas d'usage clarifié, classez les données accessibles et l'état minimal exigé pour l'appareil.
Définissez clairement les états d'appareil, de système d'exploitation, de correctif et de chiffrement acceptables pour chaque niveau d'accès. Un ordinateur portable personnel qui ouvre un portail web comporte un risque différent de celui d'un téléphone capable de synchroniser des fichiers, et la politique doit refléter cette différence.
Séparez les données professionnelles et personnelles au niveau applicatif
La publication NIST SP 1800-22 VolB recommande de séparer les données professionnelles et personnelles en restreignant les transferts entre applications gérées et non gérées, et en chiffrant le trafic entre l'appareil et l'entreprise via un VPN ou un contrôle équivalent le cas échéant. L'objectif est très concret. Les données de travail ne doivent pas dériver vers des applications grand public, des photothèques partagées ou des espaces de stockage cloud personnels.
Le confinement au niveau de l'application fonctionne mieux que de faire semblant de contrôler l'ensemble du téléphone. Si l'appareil est personnel, le conteneur de travail doit toujours se comporter comme un environnement professionnel. C'est pourquoi les outils d'identité et d'accès qui appliquent des règles de session sont si importants. Les fonctionnalités d'accès de Purple Shield sont un bon exemple de politique appliquée sans supposer que l'appareil lui-même est sous votre gestion, ce qui constitue la bonne approche dans les environnements mixtes.
Rendez l'authentification sensible au contexte de l'appareil
Un simple mot de passe est trop faible pour un accès non géré. La publication NIST SP 1800-22 VolB recommande d'utiliser des certificats d'appareil en complément des identifiants utilisateur, afin que l'accès soit lié à la fois à la personne et à l'état de l'appareil. En pratique, cela signifie une authentification s'appuyant sur des certificats et une MFA résistante au hameçonnage lorsque l'entreprise peut la prendre en charge, puis la journalisation des accès pour consultation ultérieure.
Considérez l'inscription comme le début du contrôle, et non comme la preuve d'une conformité continue.
La gestion du cycle de vie est le dernier élément. Testez les procédures en cas d'équipement perdu, de départ d'un collaborateur et de révocation des accès avant d'en avoir besoin. Si un utilisateur quitte l'entreprise ou qu'un équipement disparaît, la réaction doit être déjà rodée, car les programmes BYOD défaillants échouent généralement sur ce point précis.
Lorsque l'appareil semble sain mais que l'identité ne l'est pas
La plus grande erreur en matière de BYOD consiste à traiter le risque lié à l'appareil comme le principal mode de défaillance. Les recherches sur les violations de données indiquent une autre direction. L'étude de Verizon sur les violations en 2025, telle que citée dans les données vérifiées, a révélé que 46% des systèmes compromis par des voleurs d'informations où des données de connexion d'entreprise étaient présentes étaient des appareils non gérés, et que les identifiants compromis constituaient un vecteur d'accès initial dans 22% des violations, avec le hameçonnage à 16% et l'exploitation de vulnérabilités à 20% Résumé de l'étude Verizon sur les violations de données. Un appareil peut sembler sain et tout de même céder la session à un attaquant.
L'identité est le point de départ du rayon d'impact
Une enquête menée en 2026 auprès de fournisseurs de services gérés a révélé que 55% d'entre eux avaient signalé un incident client lié au BYOD au cours des 24 mois précédents. Parmi ces incidents, 45% impliquaient un vol d'identifiants ou une compromission de compte, 42% impliquaient une compromission d'e-mail ou de messagerie, 40% impliquaient des logiciels malveillants, et seulement 29% impliquaient des appareils perdus ou volés Rapport Aura MSP. L'histoire classique du téléphone perdu n'est plus la menace dominante.
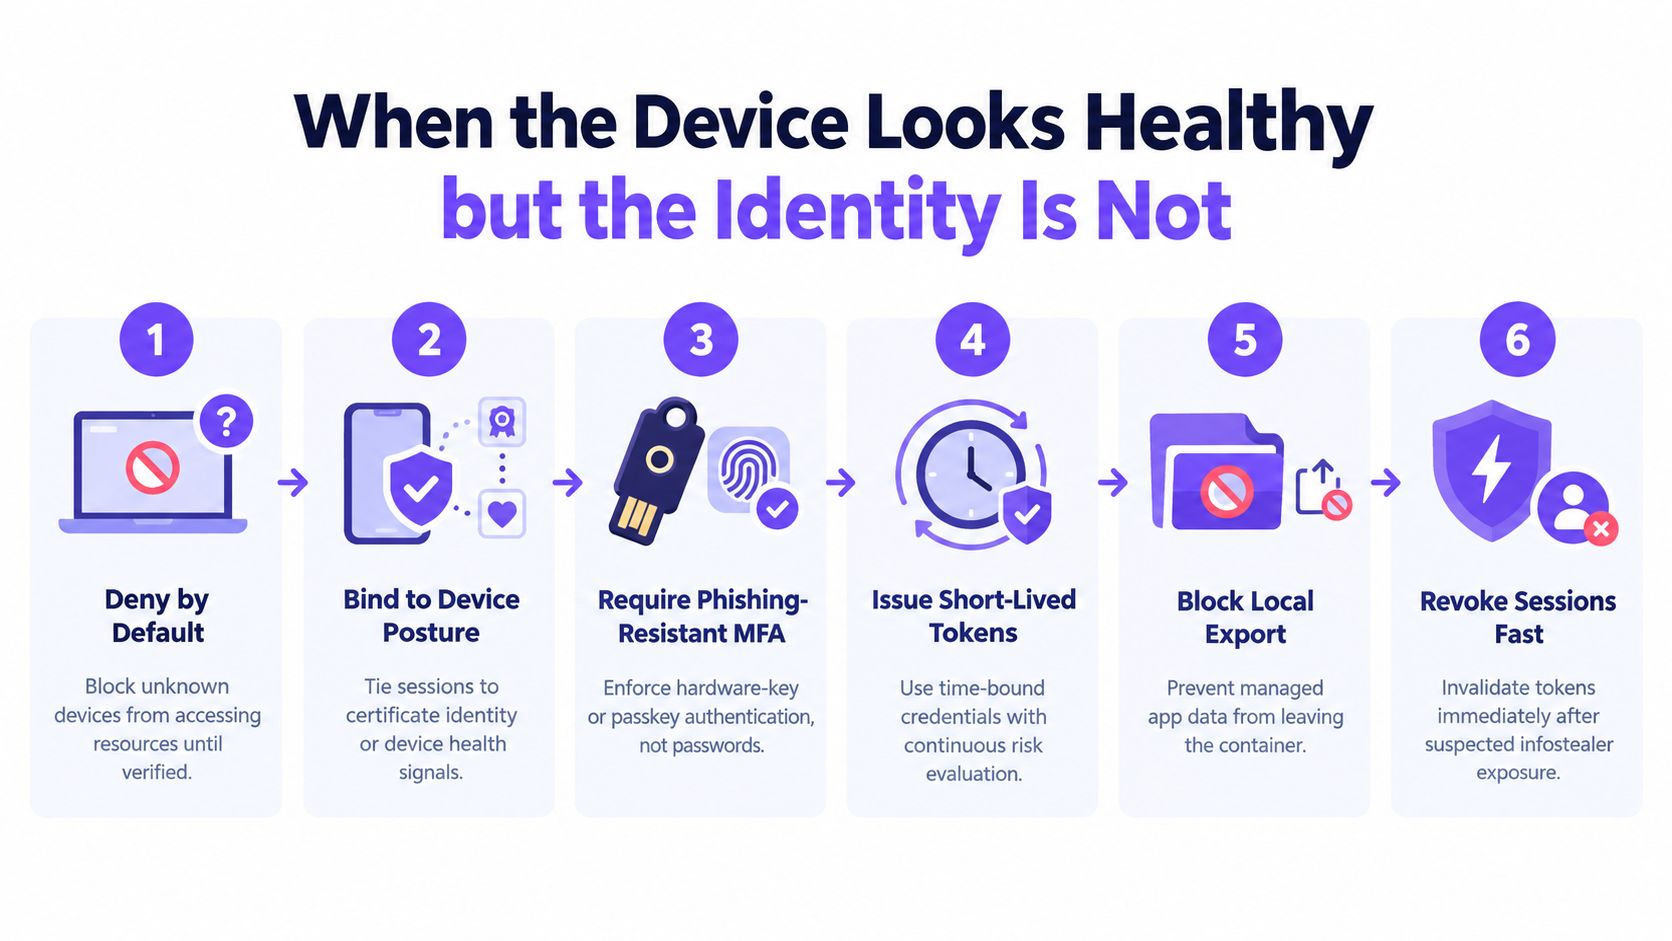
C'est pourquoi le refus par défaut est essentiel pour les appareils inconnus. Si le point de terminaison ne peut pas être fiabilisé, l'accès doit être mérité par la posture, l'identité par certificat, ou les deux. La couche d'authentification doit ensuite exiger une MFA résistante au phishing, de préférence des passkeys ou des authenticateurs matériels, afin que l'utilisateur prouve plus que la simple connaissance d'un mot de passe.
Rendez la session jetable
Le parcours de contrôle efficace en pratique est simple, bien qu'il ne soit pas facile à gérer parfaitement. Associez l'accès à la posture de l'appareil ou à l'identité par certificat. Émettez des jetons à courte durée de vie. Réévaluez le risque en continu. Révoquez rapidement les sessions lorsque vous suspectez une exposition à un infostealer. Si l'application permet l'exportation locale, bloquez-la au moyen de conteneurs gérés ou d'une politique équivalente.
L'indicateur opérationnel à surveiller n'est pas le volume d'inscriptions. C'est la vitesse à laquelle vous pouvez renouveler les identifiants et interrompre les sessions après un événement suspect. L'analyse des journaux SSO par Verizon a également révélé que le bourrage d'identifiants (credential stuffing) représentait une médiane de 19 % des tentatives d'authentification quotidiennes, atteignant 25 % dans les grandes entreprises. C'est pourquoi la télémétrie d'authentification est essentielle, et pas seulement la conformité des appareils.
L'accès BYOD doit être révocable par conception. Si l'identité est compromise, la session doit être interrompue rapidement, même lorsque l'appareil lui-même semble toujours en bon état.
Confinement au niveau de la couche réseau sans agent
Un étudiant, un invité ou un visiteur peut se connecter au WiFi tout en ne devenant jamais digne de confiance. Si vous ne pouvez rien installer sur l'appareil, le réseau doit porter une plus grande partie de la charge. Ce schéma s'applique au WiFi invité, au WiFi scolaire, aux réseaux visiteurs des hôpitaux et aux lieux publics où les agents ne sont pas acceptés. Le guide sans fil du NIST indique que les réseaux sans fil non sécurisés doivent désactiver les fonctionnalités réseau inutiles et que les appareils mobiles doivent être sécurisés tout au long de leur cycle de vie. Pourtant, de nombreux environnements BYOD incluent toujours des utilisateurs qui n'accepteront pas d'agent ou de profil MDM Guide sans fil du NIST.
Segmentez d'abord, filtrez ensuite
La séparation des SSID et des VLAN constitue toujours la couche de base. Les réseaux invités, le personnel et les services sensibles ne doivent pas partager les mêmes règles, et le routage doit respecter le principe du moindre privilège. Cela ne supprime pas le risque, mais empêche un segment compromis de contaminer l'ensemble de l'infrastructure.
Le DNS protecteur est le contrôle sans agent le plus pratique, comme décrit dans comment fonctionne Purple Shield. Il analyse chaque requête avant qu'une connexion ne démarre, ce qui vous permet de bloquer les domaines d'hameçonnage, les domaines de logiciels malveillants et les rappels de commande et contrôle sans toucher au trafic des terminaux ni installer de logiciel sur l'appareil. Pour les parcs mixtes, cet emplacement est essentiel car l'application s'effectue en périphérie du réseau, et non sur l'appareil de l'utilisateur.
Ajoutez des couches de politique reflétant l'heure et le lieu
L'application de Safe Search aide dans les environnements publics et familiaux où le devoir de protection est primordial. Les politiques planifiées permettent de renforcer les contrôles après les heures de bureau, pendant les week-ends ou lors des périodes à faible effectif. Des pages de blocage transparentes réduisent la confusion et montrent aux utilisateurs que le réseau applique une politique, sans interrompre les sites web au hasard.
Pour un fournisseur, la question pratique est simple. Demandez si la plateforme peut appliquer une politique par SSID, VLAN, site et heure de la journée, et si elle peut rapporter exactement ce qui a été bloqué. Purple Shield est conçu autour de ce modèle sans agent pour les lieux publics et le WiFi invité, avec un filtrage de contenu, une protection contre les menaces et des contrôles au niveau de la couche DNS qui s'exécutent derrière les pare-feu existants Présentation de Purple Shield.
Test de l'opérateur : si un appareil ne reçoit jamais d'agent, les contrôles doivent tout de même fonctionner et les journaux doivent continuer à retracer l'historique.
Cette même logique de contrôle correspond également au modèle de protection pour les entreprises numériques, où l'accès doit rester sécurisé même lorsque l'appareil se trouve hors de votre contrôle.
Le confinement réseau a ses limites. Il ne remplace pas la sécurité des terminaux sur les appareils d'entreprise, et le trafic chiffré réduira toujours ce que le réseau peut inspecter. Pour les appareils non gérés sur un WiFi partagé, il reste la couche de protection qui existe lorsque rien d'autre n'est présent.
Une surveillance qui démontre la réduction des risques BYOD
Un bon tableau de bord ne félicite pas le volume. Il montre ce qui a été bloqué, où cela s'est produit et si la politique a réduit l'exposition. Les chiffres qui comptent sont ceux qui prouvent que vos contrôles fonctionnent, et non ceux qui rendent un graphique attrayant.
Mesurez le risque bloqué, pas seulement l'activité
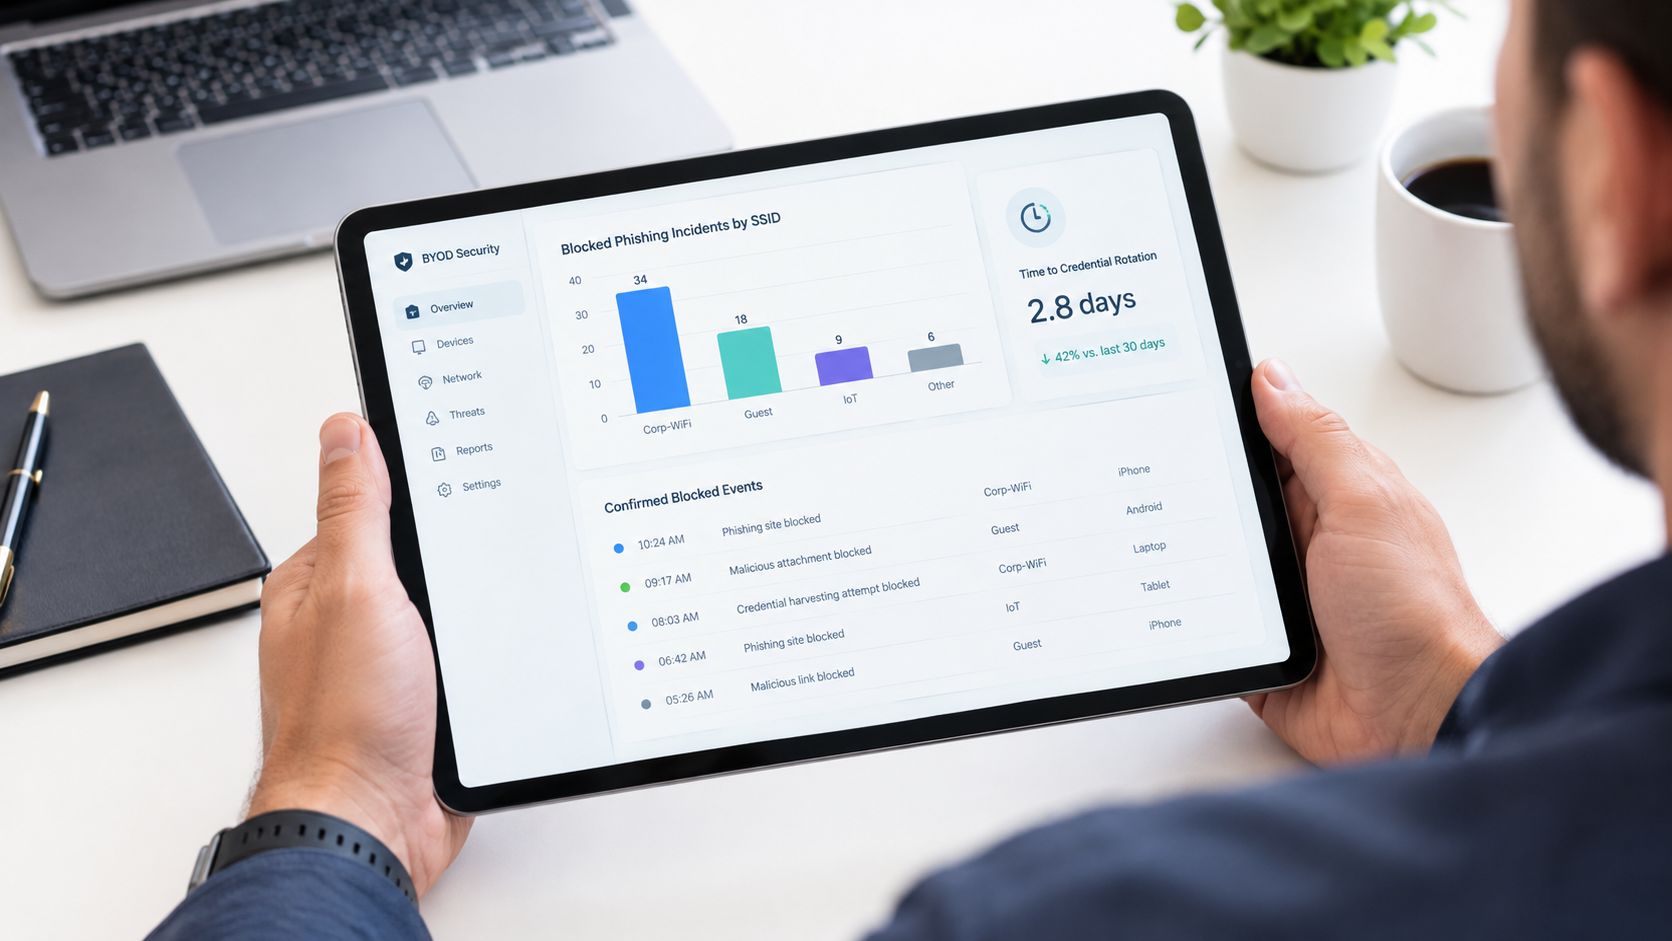
Une couche de surveillance BYOD efficace signale les destinations de hameçonnage et de logiciels malveillants bloquées par SSID, les schémas de connexion à risque sur les applications gérées, le délai de renouvellement des identifiants après une exposition suspectée à un voleur d'informations (infostealer), les événements confirmés de perte de données et la couverture des populations d'appareils non gérés par la politique réseau. Ce sont les signaux qui vous permettent de répondre aux auditeurs, aux parties prenantes et aux équipes de réponse aux incidents avec des preuves plutôt que des suppositions.
Un indicateur superficiel comme le volume brut de trafic ne vous dira pas si le réseau a stoppé une menace. Un journal de blocage contenant des horodatages, des noms de réseaux et les motifs des politiques appliquées le fera. Cette distinction est cruciale sur les réseaux WiFi publics et les sites à usage mixte, où un seul domaine bloqué sur un SSID invité peut être le signal d'alarme dont vous aviez besoin.
Utilisez des preuves pour boucler la boucle
Un clinicien a un jour demandé la « preuve » que le réseau invités était plus sûr après le changement de politique. La réponse est venue du rapport de blocage, pas d'une enquête de satisfaction. Il a montré quelles catégories ont été bloquées, sur quels SSIDs, et à quels moments les règles plus strictes agissaient. C'est le niveau qui transforme un contrôle de sécurité en une pratique opérationnelle défendable.
La surveillance vous aide également à repérer les dérives de politiques. Si des équipements non gérés tentent continuellement d'accéder aux mêmes destinations bloquées, vous devrez peut-être afficher une page de blocage plus claire, mieux sensibiliser les utilisateurs ou renforcer la séparation des SSID. Si les risques d'authentification persistent sur les applications gérées, la gestion des identités doit être révisée.
Pour les équipes qui ont besoin d'un point centralisé pour regrouper ces contrôles, le reporting et l'intégration des accès de Purple Shield sont conçus pour afficher ce qui a été bloqué et à quel endroit, parallèlement au contexte réseau qui a motivé la décision reporting d'accès Purple Shield.
Votre liste de contrôle de sécurité BYOD pour cette semaine
Commencez par les contrôles qui ont le plus d'impact immédiat. Activez l'MFA résistant au hameçonnage pour les applications critiques, séparez les SSID invités et personnel, et assurez-vous que le trafic sensible ne navigue pas sur le même chemin que la simple navigation. Activez ensuite le DNS protecteur, car bloquer le hameçonnage et les requêtes de commande et contrôle (C2) avant qu'une connexion ne s'établisse constitue un gain pragmatique sur les appareils non gérés.
Resserrez ensuite le calendrier. Si votre environnement comporte des périodes creuses prévisibles, appliquez des politiques plus strictes le soir et le week-end pour les réseaux publics ou partagés. Terminez en paramétrant le tableau de bord qui prouve ce qui a été bloqué, à quel endroit, et la rapidité avec laquelle vous pouvez révoquer l'accès après une suspicion de compromission.
Purple Shield vous offre un DNS protecteur et un filtrage de contenu pour le WiFi invités et public sans installer d'agents sur les appareils. Si vous cherchez à réduire la zone d'impact BYOD sur les réseaux partagés, visitez Purple Shield et découvrez comment ses politiques par SSID, sa protection contre les menaces et ses rapports s'intègrent dans ce modèle.