
ExplainerProtective DNS
Le DNS de protection du NCSC et le secteur public britannique : principes et enseignements pour les établissements
Vous serez en mesure de déterminer si le DNS de protection du NCSC vous est accessible, de comprendre comment le blocage au niveau du résolveur protège chaque appareil sur un réseau, et d'identifier ses limites. Si vous gérez un hôtel, un aéroport, un commerce ou un parc d'établissements recevant du public, vous...
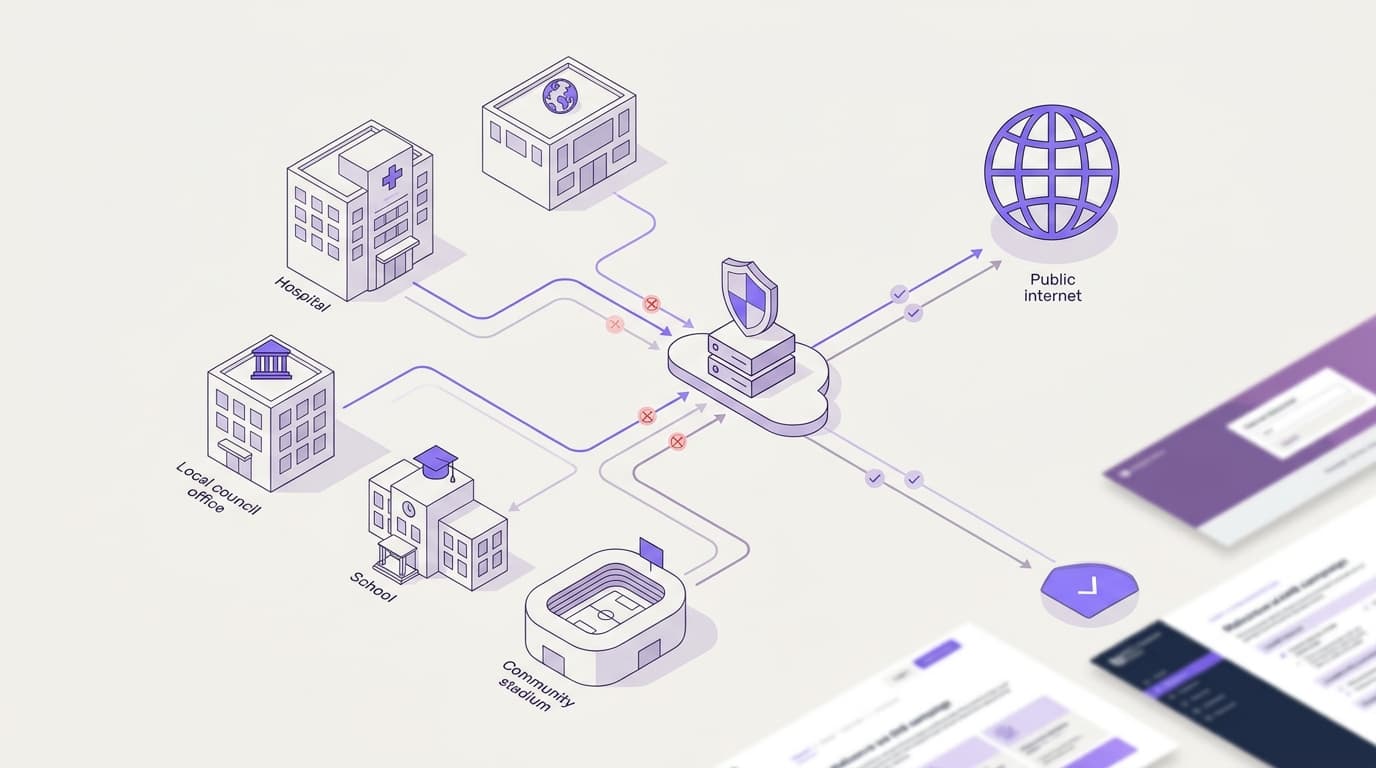
Le NCSC Protective DNS (PDNS) bloque la recherche de domaines malveillants au niveau de la couche DNS définie dans la norme RFC 1035. Les organismes du secteur public britannique éligibles l'utilisent pour une cyberdéfense centralisée, tandis que les établissements privés bénéficient d'un contrôle équivalent au niveau du résolveur grâce à des services commerciaux comme Purple Shield, qui fonctionne sur la plateforme Purple : plus de 80 000 sites dans 90 pays et un SLA de disponibilité de 99,999 %.
Qu'est-ce que le NCSC PDNS et à qui s'adresse-t-il ?
Le NCSC a lancé le PDNS en 2017 dans le cadre de son programme Active Cyber Defence. Financé par le gouvernement central, son utilisation est gratuite pour les organisations éligibles. L'éligibilité couvre des organismes tels que les ministères centraux, les administrations décentralisées, les collectivités locales et certaines entités du NHS. Le NCSC a depuis étendu une version du service aux écoles. Vérifiez les règles d'éligibilité actuelles sur la page NCSC PDNS avant de planifier son intégration.
Le DNS protecteur est également une catégorie générale, et ne se limite pas au seul service du NCSC. Un résolveur récursif est le serveur qui transforme un nom comme exemple.com en adresse IP pour le compte d'un équipement. Un service DNS protecteur est un résolveur récursif qui refuse de résoudre les domaines figurant sur une liste de menaces. Les agences américaines CISA et NSA ont utilisé ce même terme dans leur guide de 2021, Selecting a Protective DNS Service.
L'emplacement fait toute la différence. Le blocage intervient au niveau du résolveur, avant même l'ouverture de toute connexion. Aucune page malveillante ne s'affiche, aucun fichier malveillant n'est téléchargé et aucun canal de commande et contrôle (C2) ne s'établit. Chaque appareil utilisant le résolveur est protégé, y compris les téléphones invités non gérés, les téléviseurs connectés et les capteurs du bâtiment qui ne peuvent pas exécuter de logiciel de sécurité.
Comment fonctionne le DNS protecteur, étape par étape ?
Le DNS lui-même est défini dans les normes RFC 1034 et RFC 1035. Le DNS protecteur ne modifie en rien le protocole. Il modifie uniquement la réponse que le résolveur décide de fournir.
- Un appareil sur votre réseau cherche un domaine, par exemple lorsqu'un invité clique sur un lien dans un e-mail.
- Votre résolveur local ou votre pare-feu transmet la requête au service DNS protecteur, conformément à votre configuration.
- Le résolveur protecteur vérifie le domaine par rapport à ses données de renseignement sur les menaces.
- Si le domaine est reconnu comme malveillant, le résolveur renvoie une réponse de blocage au lieu de la véritable adresse.
- Si le domaine ne figure sur aucune liste, le résolveur effectue la recherche normalement et renvoie la réponse.
- Le service enregistre la requête dans ses journaux afin que les analystes puissent repérer les appareils infectés qui tentent de contacter des serveurs distants.
Une réponse de blocage prend généralement l'une des trois formes suivantes. NXDOMAIN indique à l'appareil que le domaine n'existe pas. Une adresse de sinkhole redirige l'appareil vers un serveur contrôlé au lieu de celui de l'attaquant. Une page de blocage explique à l'utilisateur pourquoi le site ne s'est pas chargé.
La requête d'un appareil passe par un relai local vers un résolveur protecteur, qui bloque un domaine malveillant connu ou résout un domaine sain, tout en enregistrant chaque requête.
Connections
- Appareil d'un employé ou invité to Résolveur local ou pare-feu (Requête DNS (RFC 1035))
- Résolveur local ou pare-feu to Résolveur DNS protecteur (requête transférée)
- Résolveur DNS protecteur to Domaine malveillant connu (correspondance sur la liste des menaces)
- Résolveur DNS protecteur to Domaine sain (aucune correspondance)
- Résolveur DNS protecteur to Journal des requêtes (chaque requête est enregistrée)
Deux facteurs déterminent la qualité du service. Le premier est la Threat Intelligence (renseignement sur les menaces) : combien de sources alimentent la liste de blocage et à quelle vitesse les nouveaux domaines y sont ajoutés. Notre guide sur les flux de renseignements sur les menaces DNS détaille la provenance de ces listes. Le second est la journalisation. Le NCSC utilise les données de requête PDNS pour détecter les systèmes compromis et alerter l'organisation concernée. Un service commercial doit vous offrir la même visibilité, ce que détaille notre guide sur les journaux et rapports de filtrage DNS.
De nombreux résolveurs appliquent des listes de blocage via les Response Policy Zones (RPZ), un format qui permet à un résolveur de surcharger les réponses pour les domaines répertoriés. RPZ est une convention très répandue, mais ce n'est pas une norme IETF.
Quels termes de sécurité DNS sont souvent confondus ?
Plusieurs termes DNS se ressemblent mais répondent à des problèmes différents. Les confondre peut entraîner des lacunes dans votre architecture de sécurité ou l'achat en double d'une même fonctionnalité de contrôle.
| Terme | Ce qu'il fait | Ce qu'il ne fait pas | Défini par |
|---|---|---|---|
| Protective DNS | Refuse de résoudre les domaines liés à des menaces | Inspecter le contenu des pages ou le trafic chiffré | Directives NCSC, CISA et NSA (une catégorie, pas une RFC) |
| NCSC PDNS | Protective DNS géré par le NCSC pour les organismes éligibles | Desservir des sites privés ou filtrer les catégories de contenu | NCSC |
| Filtrage de contenu DNS | Bloque les catégories telles que les sites pour adultes ou de paris ainsi que les menaces | Prouver la conformité en matière de protection à lui seul | Politique du fournisseur |
| Passive DNS (pDNS) | Conserve un historique des réponses domaine-vers-IP pour les analystes | Bloquer quoi que ce soit en temps réel | Pratique d'analyse des menaces |
| DNSSEC | Signe les enregistrements DNS pour que les résolveurs puissent vérifier leur authenticité | Juger si un domaine est malveillant | RFC 4033 |
| DNS over HTTPS ou TLS | Chiffre la requête entre l'appareil et le résolveur | Décider de ce qui est sûr à résoudre | RFC 8484 et RFC 7858 |
| Response Policy Zones | Permet à un résolveur de remplacer les réponses pour les domaines répertoriés | Fournir lui-même des informations sur les menaces | Convention du secteur, pas une norme IETF |
Les erreurs courantes
- Traiter le PDNS comme du filtrage de contenu. Le NCSC PDNS cible les domaines malveillants. Il n'est pas conçu pour bloquer les catégories de contenu. Les écoles ont toujours besoin d'un filtrage conforme aux normes de filtrage et de surveillance du Department for Education.
- Supposer que les prestataires sont couverts. L'éligibilité d'un conseil municipal au PDNS ne s'étend pas au prestataire gérant le WiFi de son centre de loisirs.
- Lire "pDNS" dans un rapport de menace comme étant du protective DNS. Dans le domaine du renseignement sur les menaces, pDNS désigne généralement le passive DNS, un historique de recherche.
- Penser que DNSSEC bloque les menaces. DNSSEC (RFC 4033) prouve qu'un enregistrement est authentique. Le propre domaine d'un attaquant peut être parfaitement signé.
- Penser que le DNS chiffré est protecteur. Le chiffrement masque la requête aux écoutes clandestines. Il ne dit rien sur la sécurité de la destination.
Où les établissements rencontrent-ils le protective DNS en pratique ?
Vous rencontrez le protective DNS à trois endroits : sur les réseaux du secteur public, sur votre propre WiFi invités et personnel, et dans les questionnaires de sécurité que vos clients vous envoient.
Bâtiments publics avec WiFi public
Les bibliothèques, les bureaux des conseils municipaux, les hôpitaux et les gares proposent tous du WiFi aux visiteurs. Chaque site doit décider quel résolveur son réseau invités utilise. Un organisme du secteur public peut également choisir un service commercial pour les réseaux où il souhaite un filtrage par catégorie de contenu ou une politique distincte par réseau. Le St George's Healthcare NHS Trust utilise Purple Shield et bloque environ 241 000 menaces par semaine.
Hôtels, aéroports et sites multiples
Les établissements privés ne sont pas éligibles au PDNS, mais ils font face aux mêmes menaces. Le réseau WiFi invités d'un hôtel héberge des centaines d'appareils non gérés. Le réseau d'un aéroport transporte des passagers, des commerçants et des systèmes opérationnels sur des VLAN séparés. Un VLAN (LAN virtuel) est un segment de réseau logique qui partage des commutateurs physiques et des points d'accès avec d'autres. Les opérateurs multi-sites utilisent Shield pour appliquer une protection au niveau de la couche DNS sur l'ensemble de leurs sites sans ajouter de matériel.
Diligence raisonnable des fournisseurs
Si vous fournissez le secteur public, attendez-vous à des questions sur la manière dont vous bloquez les domaines malveillants sur vos propres réseaux. Vous ne pouvez pas répondre "nous utilisons le PDNS", car vous n'y êtes pas éligible. Un service de DNS protecteur commercial doté de journaux exportables vous offre une réponse claire et vérifiable.
Quelles sont les limites du DNS protecteur ?
Le DNS protecteur est une couche parmi d'autres, pas une défense complète. Il ne voit que les noms de domaine et rien d'autre. Le modèle en couches ci-dessous montre où il se situe et ce que les couches qui l'entourent doivent intercepter.
Cinq couches superposées, de l'appareil à la protection des points d'accès, avec le DNS protecteur au milieu qui bloque les recherches avant l'ouverture des connexions.
Connections
- Appareil et navigateur to Réseau et VLAN (l'appareil rejoint le réseau)
- Réseau et VLAN to DNS protecteur (toutes les recherches sont transmises)
- DNS protecteur to Proxy ou passerelle web sécurisée (le trafic autorisé continue)
- Proxy ou passerelle web sécurisée to Protection des points d'accès (risque résiduel sur l'appareil)
DNS chiffré sur l'appareil
Les navigateurs et les systèmes d'exploitation peuvent envoyer du DNS sur HTTPS (RFC 8484) ou du DNS sur TLS (RFC 7858) directement à un résolveur public. Ce trafic contourne complètement votre résolveur protecteur. Sur les appareils gérés, définissez la politique de manière centralisée. Sur les réseaux invités, bloquez le DNS sortant vers tout autre élément que le résolveur que vous avez choisi, et bloquez les points d'accès DNS chiffrés publics connus au niveau du pare-feu.
Résolveurs codés en dur et IP directe
Certaines applications et appareils IoT ignorent le résolveur attribué par le DHCP. Les logiciels malveillants peuvent également se connecter directement à une adresse IP sans effectuer de recherche. Les règles de pare-feu qui forcent le trafic du port 53 vers votre résolveur comblent la première lacune. La protection des points de terminaison et la surveillance du réseau comblent la seconde.
Aucune visibilité sur le contenu
Un service DNS voit exemple.com, mais pas le chemin de la page ni le fichier téléchargé. Si un domaine de confiance héberge un fichier malveillant, le DNS ne peut pas le savoir. Utilisez un proxy ou une passerelle web sécurisée sur les réseaux où vous avez besoin d'une inspection complète des URL.
Nouveaux domaines et faux positifs
Un domaine enregistré ce matin n'est peut-être encore répertorié sur aucune liste. La rapidité des informations est essentielle, c'est pourquoi la qualité des flux d'informations est le principal critère d'achat. Le risque inverse est un faux positif qui bloque un site de réservation légitime. Vous avez besoin d'un processus rapide de liste d'autorisation et de journaux d'événements indiquant exactement ce qui a été bloqué.
La conformité n'est pas automatique
Le DNS protecteur prend en charge des référentiels tels que Cyber Essentials et les contrôles ISO 27001, mais il ne vous certifie pas automatiquement. Les journaux DNS peuvent également contenir des données personnelles au sens du UK GDPR, définissez donc les durées de conservation et les règles d'accès avant d'activer la journalisation.
Comment se situe un service commercial et où s'intègre Purple ?
Si vous n'êtes pas éligible au PDNS, ou si vous avez besoin de contrôles qu'il ne propose pas, vous choisissez un service commercial. Cisco Umbrella et Cloudflare Gateway sont deux options bien connues. Purple Shield est conçu pour les établissements qui exploite du WiFi invités et personnel sur plusieurs sites. Le tableau compare la portée et la conception, pas le prix.
| Critère | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| Qui peut l'utiliser | Organismes du secteur public britannique éligibles | Toute organisation | Toute organisation | Toute organisation, autonome ou sur Purple Access |
| Blocage des menaces au niveau DNS | Oui | Oui | Oui | Oui |
| Filtrage des catégories de contenu | Ce n'est pas son objectif | Oui | Oui | Oui |
| Où il se situe | Réseaux du secteur public | Fait partie du portefeuille de sécurité global de Cisco | Fait partie de la plateforme Zero Trust de Cloudflare | WiFi invités et personnel, avec une politique par réseau et VLAN |
| Modèle commercial | Financé de manière centralisée | Licence commerciale | Offre commerciale | Devis personnalisé, essai gratuit de 30 jours |
Ce qu'il faut retenir du modèle NCSC
La conception du NCSC vous donne une liste de contrôle pour tout choix commercial :
- Bloquer au niveau du résolveur, afin que chaque appareil soit couvert sans nécessiter d'agent.
- Alimentez-le avec des informations récentes provenant de sources multiples.
- Utilisez les journaux d'événements, afin que les recherches bloquées deviennent des alertes sur les appareils infectés.
- Rendez l'adoption gratuite sur le plan technique, en modifiant un serveur de redirection ou un paramètre DHCP plutôt qu'en achetant du matériel.
Ce que Shield apporte aux établissements
Shield applique un DNS protecteur et un filtrage de contenu à chaque réseau que vous exploitez. Vous pouvez l'acheter séparément ou avec Purple Access. Vous définissez une politique par réseau et VLAN, afin que le réseau invités, le réseau du personnel et le VLAN du point de vente bénéficient chacun des contrôles dont ils ont besoin.
Comme Shield fonctionne au niveau de la couche DNS, il vous suffit de pointer votre résolveur ou vos paramètres DHCP vers lui. Il n'y a aucun nouveau matériel. Purple Access fonctionne déjà sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks et Fortinet.
Shield signale les nouvelles menaces jusqu'à 10 jours plus tôt que les listes de blocage standard. Le blocage des publicités et des traqueurs entraîne jusqu'à 62 % de requêtes DNS en moins et jusqu'à 44 % de données en moins utilisées sur un réseau filtré. Shield est conçu en mode d'échec sécurisé (fail-closed), de sorte qu'une panne n'envoie jamais de trafic non filtré. Il fonctionne sur plusieurs centres de données. La plateforme Purple gère 500 millions de connexions par an avec un SLA de disponibilité de 99,999 %.
- ~241 000menaces bloquées par semaineSt George's Healthcare NHS Trust
- 500 millionsde connexions par anPlateforme Purple
- 99,999 %SLA de disponibilité de la plateformePlateforme Purple
- 80 000+établissements dans 90 paysDonnées Purple
Consultez le fonctionnement de Shield pour obtenir les détails techniques. Pour une vision plus large, lisez la présentation du DNS protecteur et notre guide de sécurité WiFi pour les entreprises.
L'impact concret du concept dans un déploiement réel
Le test décisif a lieu sur un réseau invités très fréquenté. Un téléphone infecté tente de joindre un domaine de commande et contrôle, et le résolveur répond ou refuse. Tout le reste de ce guide vise à s'assurer que cette recherche passe par votre résolveur protecteur, basé sur des données récentes, avec un journal sur lequel vous pouvez agir. Ensuite, découvrez comment la couche DNS protège contre les rançongiciels et ce qu'un blocage de recherche peut et ne peut pas arrêter.
Foire aux questions
Un établissement privé ou un fournisseur du secteur public peut-il utiliser le PDNS du NCSC ?
Non. Le PDNS du NCSC est réservé aux organismes publics britanniques éligibles, et les entreprises privées, y compris les fournisseurs de l'État, ne peuvent pas y adhérer. Si vous gérez un hôtel, un aéroport, un établissement accueillant du public ou un service public sous contrat, vous avez besoin d'un service commercial de DNS protecteur. Choisissez-en un qui reproduit le modèle du NCSC : blocage au niveau du résolveur, informations récentes sur les menaces et journaux exploitables. Shield vous offre cela sur n'importe quel réseau, de manière autonome ou sur Purple Access.
Combien coûte Purple Shield ?
Purple établit la tarification de Shield au moyen d'un devis personnalisé basé sur vos réseaux et vos sites. Nous ne publions pas de grille tarifaire. Vous pouvez d'abord bénéficier d'un essai gratuit de 30 jours en orientant un réseau vers Shield afin de comparer les menaces bloquées et les volumes de requêtes par rapport à votre configuration actuelle. Vous obtenez ainsi des chiffres réels issus de votre propre infrastructure avant de vous engager.
Shield fonctionnera-t-il avec le matériel WiFi que nous possédons déjà ?
Oui. Shield fonctionne au niveau de la couche DNS ; vous modifiez donc les paramètres du résolveur ou de DHCP plutôt que de remplacer les points d'accès. Purple Access fonctionne sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Shield applique une politique distincte à chaque réseau et VLAN sur cette infrastructure.
Comment migrer depuis Cisco Umbrella ou Cloudflare Gateway ?
La migration consiste principalement en une modification de paramètres. Recréez vos politiques de blocage et d'autorisation dans Shield, puis orientez un réseau ou un VLAN vers Shield pendant que le reste demeure sur votre service actuel. Comparez les journaux au cours de l'essai de 30 jours, puis transférez les réseaux restants par étapes. Conservez les règles de pare-feu qui forcent le trafic DNS vers le résolveur de votre choix tout au long du processus, afin que rien ne passe entre les mailles du filet en cours de migration.
Si nous utilisons déjà NCSC PDNS, pourquoi ajouter Shield ?
Shield ajoute le filtrage par catégorie de contenu ainsi qu'une politique distincte pour chaque réseau et VLAN. NCSC PDNS n'est pas conçu pour offrir ces fonctionnalités. Cela s'avère essentiel sur le WiFi invité ouvert au public dans les bibliothèques, les hôpitaux et les bâtiments municipaux. St George's Healthcare NHS Trust utilise Shield et bloque environ 241 000 menaces par semaine. Consultez les recommandations du NCSC sur la combinaison de résolveurs avant de modifier toute redirection.
Le DNS de protection nous rend-il conformes aux normes GDPR ou Cyber Essentials ?
Aucun contrôle unique ne garantit à lui seul la conformité, mais le DNS de protection contribue aux deux. Il participe à la protection contre les logiciels malveillants et vous fournit des journaux d'audit probants. Ces journaux DNS pouvant contenir des données à caractère personnel au regard du UK GDPR, définissez d'abord des règles de conservation et d'accès. Purple est certifié ISO 27001 et Cyber Essentials et est conforme à GDPR, ce qui facilite l'évaluation de vos fournisseurs.
Le filtrage DNS ralentit-il le réseau ?
Non. Une recherche bloquée prend fin avant même l'ouverture de toute connexion, de sorte que le contenu bloqué n'est jamais chargé. Le blocage des publicités et des traceurs permet de réduire jusqu'à 62 % les requêtes DNS et jusqu'à 44 % les données consommées sur un réseau filtré. Shield s'exécute sur plusieurs centres de données afin de maintenir des recherches rapides et disponibles.
Qu'advient-il du trafic si Shield devient inaccessible ?
Shield fonctionne selon le principe de fermeture par défaut (« fail-closed »). Si le service est inaccessible, le trafic n'est pas envoyé sans filtrage ; ainsi, une interruption ne se transforme jamais en faille de sécurité. Shield s'exécute sur plusieurs centres de données afin de rendre ce scénario exceptionnel. La plateforme Purple dans son ensemble gère 500 millions de connexions par an avec un SLA de disponibilité de 99,999 %.
Key terms
- DNS protecteur
- Un résolveur DNS récursif qui refuse de résoudre les domaines figurant sur une liste de menaces. Il s'agit d'une catégorie de service décrite dans les recommandations du NCSC ainsi que dans le guide 2021 de la CISA et de la NSA « Selecting a Protective DNS Service », et non d'une RFC. Le protocole DNS lui-même, défini dans la RFC 1034 et la RFC 1035, demeure inchangé. Les équipes informatiques y sont confrontées lorsqu'elles choisissent vers quel résolveur les réseaux invités et du personnel doivent être redirigés. Il bloque les résolutions de logiciels malveillants, d'hameçonnage et de rançongiciels avant toute ouverture de connexion.
- PDNS du NCSC
- Le service de DNS de protection du National Cyber Security Centre, lancé en 2017 dans le cadre du programme Active Cyber Defence. Il bénéficie d'un financement centralisé et est exclusivement réservé aux organismes éligibles du secteur public britannique, tels que les ministères du gouvernement central, les administrations décentralisées, les collectivités locales et certaines entités du NHS. Les équipes du secteur public l'utilisent sur leurs propres réseaux. Les établissements privés et les sous-traitants n'y sont pas éligibles et doivent donc se tourner vers un service commercial reprenant la même conception.
- Résolveur récursif
- Le serveur DNS qui résout un nom tel que example.com en une adresse IP pour le compte d'un appareil, en suivant le processus de résolution défini dans la RFC 1034 et la RFC 1035. Il s'agit du point de contrôle pour le DNS de protection. Le résolveur distribué par le DHCP et appliqué par le pare-feu détermine quelles requêtes reçoivent une réponse.
- NXDOMAIN
- La réponse d'erreur de nom DNS définie dans la RFC 1035, indiquant à l'appareil que le domaine demandé n'existe pas. L'une des trois réponses de blocage courantes renvoyées par un résolveur de protection pour un domaine malveillant connu, aux côtés d'une adresse de sinkhole ou d'une page de blocage.
- Sinkhole
- Une réponse de blocage qui renvoie l'adresse d'un serveur contrôlé au lieu de la véritable adresse de l'attaquant, afin que l'appareil se connecte à un emplacement inoffensif. Utile lorsque les analystes souhaitent identifier les appareils qui tentent de joindre de manière répétée un domaine malveillant, révélant ainsi de probables infections.
- Zones de politique de réponse (RPZ)
- Format largement utilisé qui permet à un résolveur récursif de remplacer les réponses pour les domaines répertoriés. RPZ est une convention de l'industrie, et non une norme de l'IETF, et ne fournit pas lui-même de renseignements sur les menaces. De nombreux résolveurs appliquent des listes de blocage via RPZ. Les équipes qui évaluent un service doivent néanmoins s'interroger sur l'origine des domaines répertoriés et sur leur fréquence de mise à jour.
- DNS passif (pDNS)
- Historique des correspondances entre domaines et adresses IP, conservé pour l'analyse des renseignements sur les menaces. Il ne bloque rien en temps réel. L'abréviation PDNS peut faire référence au DNS de protection (protective DNS) ou au DNS passif (passive DNS). Dans les rapports sur les menaces, pDNS désigne généralement le DNS passif ; veillez donc à vérifier ce qu'entend un fournisseur.
- DNSSEC
- Extensions de sécurité du DNS (DNS Security Extensions), introduites dans la RFC 4033, qui signent les enregistrements DNS afin que les résolveurs puissent vérifier qu'ils sont authentiques et non altérés. Le protocole DNSSEC prouve l'authenticité, pas la sécurité. Le propre domaine d'un cyberattaquant peut être parfaitement signé ; le DNSSEC ne remplace donc pas le DNS de protection.
- DNS sur HTTPS (DoH)
- Chiffrement des requêtes DNS entre l'appareil et le résolveur via HTTPS, spécifié dans la RFC 8484. Il dissimule la requête aux personnes indiscrètes, mais ne formule aucun jugement sur la sécurité d'une destination. Les navigateurs et les systèmes d'exploitation peuvent envoyer le DoH directement à un résolveur public, contournant ainsi votre résolveur de protection, sauf si vous définissez une stratégie sur les appareils ou bloquez les points de terminaison connus.
- DNS sur TLS (DoT)
- Chiffrement des requêtes DNS entre l'appareil et le résolveur via TLS, spécifié dans la RFC 7858. Tout comme le DoH, il protège la confidentialité, mais non la sécurité de la destination. Une deuxième voie de contournement sur les réseaux invités. Les règles de pare-feu doivent autoriser le DNS uniquement vers le résolveur que vous avez choisi.
- VLAN
- Un réseau local virtuel (LAN virtuel) : un segment logique de réseau qui partage des commutateurs physiques et des points d'accès avec d'autres segments, normalisé selon la norme IEEE 802.1Q. Les aéroports et les hôtels séparent le trafic des invités, du personnel, des locataires et des points de vente sur des VLAN. Shield applique une politique DNS distincte à chaque réseau et VLAN.
- Filtrage de contenu DNS
- Politique définie par le fournisseur qui bloque des catégories de contenu, telles que les sites pour adultes ou de jeux d'argent, ainsi que les domaines malveillants. Elle n'est pas régie par une RFC. Le service PDNS du NCSC n'est pas conçu pour le filtrage par catégories. Les établissements scolaires ont toujours besoin d'un filtrage conforme aux normes de surveillance et de filtrage du Department for Education.
- Sécurité par défaut (Fail closed)
- Mode de défaillance selon lequel, si le service de filtrage est inaccessible, le trafic n'est pas envoyé sans avoir été filtré. Shield applique le principe du Fail closed et fonctionne sur plusieurs centres de données, afin qu'une panne ne crée pas de faille de sécurité sur le WiFi invité ou le WiFi du personnel WiFi.
Worked examples
Un groupe hôtelier a souscrit un service de DNS de protection pour son WiFi invité WiFi, mais certains appareils d'invités utilisent un DNS chiffré et des résolveurs configurés en dur. Comment empêcher ce trafic de contourner la protection ?
Considérez le résolveur comme inutile tant que chaque requête ne l'atteint pas systématiquement. Sur le réseau invité, des règles de pare-feu redirigent obligatoirement tout le trafic du port 53 vers le résolveur de protection choisi et bloquent le DNS sortant vers toute autre destination. Les points de terminaison publics connus de DNS over HTTPS (RFC 8484) et DNS over TLS (RFC 7858) sont également bloqués au niveau du pare-feu. Sur les appareils gérés du personnel, la politique de DNS chiffré est définie de manière centralisée. Le trafic malveillant par adresse IP directe, qui ne nécessite aucune résolution DNS, est confié à la protection des points de terminaison et à la surveillance réseau. La raison est simple : un réseau invité qui autorise le DNS sortant vers n'importe quel résolveur n'est pas protégé, quel que soit le service souscrit.
Une organisation utilisant Cisco Umbrella ou Cloudflare Gateway souhaite migrer vers Purple Shield sans laisser aucun réseau sans protection pendant la transition. Quelle est la marche à suivre ?
La migration repose principalement sur une modification de configuration et non sur un projet matériel. Tout d'abord, recréez les politiques de blocage et d'autorisation existantes dans Shield. Ensuite, faites pointer un réseau ou un VLAN vers Shield pendant que le reste demeure sur le service actuel. Pendant l'essai gratuit de 30 jours, comparez les menaces bloquées et les volumes de requêtes dans les journaux avec ceux du service en place. Migrez ensuite les réseaux restants par étapes. Tout au long du processus, conservez les règles de pare-feu qui forcent le trafic DNS vers le résolveur sélectionné, afin qu'aucune requête ne s'échappe en cours de migration. Cette approche vous offre des données concrètes issues de votre propre infrastructure avant de vous engager, et Shield fonctionne sur le matériel existant Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet.
Frequently asked questions
Un établissement privé ou un fournisseur du secteur public peut-il utiliser le PDNS du NCSC ?
Non. Le PDNS du NCSC est réservé aux organismes éligibles du secteur public britannique. Les entreprises privées, y compris les fournisseurs de l'administration, ne peuvent pas y adhérer. Si vous gérez un hôtel, un aéroport, un lieu recevant du public ou un service public concédé, vous avez besoin d'un service commercial de DNS de protection. Choisissez-en un qui reproduit le modèle du NCSC : blocage au niveau du résolveur, renseignements récents sur les menaces et journaux exploitables. Shield vous offre tout cela sur n'importe quel réseau, en mode autonome ou sur Purple Access.
Combien coûte Purple Shield ?
Purple tarifie Shield au moyen d'un devis sur mesure basé sur vos réseaux et vos sites. Nous ne publions pas de grille tarifaire. Vous pouvez d'abord lancer un essai gratuit de 30 jours en redirigeant un réseau vers Shield pour comparer les menaces bloquées et les volumes de requêtes par rapport à votre configuration actuelle. Cela vous permet d'obtenir des données réelles issues de votre propre infrastructure avant de vous engager.
Shield fonctionnera-t-il avec le matériel WiFi que nous possédons déjà ?
Oui. Shield fonctionne au niveau de la couche DNS, ce qui vous permet de modifier les paramètres du résolveur ou DHCP plutôt que de remplacer des points d'accès. Purple Access fonctionne sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Shield applique une politique distincte à chaque réseau et VLAN sur ce parc.
Comment migrer depuis Cisco Umbrella ou Cloudflare Gateway ?
La migration se résume principalement à un changement de configuration. Recréez vos politiques de blocage et d'autorisation dans Shield, puis redirigez un réseau ou VLAN vers Shield pendant que le reste demeure sur votre service actuel. Comparez les journaux au cours de l'essai de 30 jours, puis migrez les réseaux restants par étapes. Conservez tout au long du processus les règles de pare-feu qui forcent le trafic DNS vers le résolveur de votre choix afin que rien ne passe au travers pendant la migration.
Si nous utilisons déjà le PDNS du NCSC, pourquoi ajouter Shield ?
Shield ajoute un filtrage par catégorie de contenu ainsi qu'une politique distincte pour chaque réseau et VLAN. Le PDNS du NCSC n'est pas conçu pour assurer ces fonctions. Cela est déterminant pour le WiFi invité accessible au public dans les bibliothèques, les hôpitaux et les bâtiments municipaux. Le St George's Healthcare NHS Trust utilise Shield et bloque environ 241 000 menaces par semaine. Consultez les recommandations du NCSC sur l'association de résolveurs avant de modifier toute redirection.
Le DNS protecteur nous rend-il conformes à la norme GDPR ou Cyber Essentials ?
Aucun contrôle unique ne garantit à lui seul votre conformité, mais le DNS protecteur contribue à l'une comme à l'autre. Il participe à la protection contre les logiciels malveillants et vous fournit des journaux faisant office de preuves d'audit. Ces journaux DNS peuvent contenir des données personnelles selon le UK GDPR, veillez donc à définir d'abord les règles de conservation et d'accès. Purple détient les certifications ISO 27001 et Cyber Essentials et respecte la norme GDPR, ce qui facilite l'évaluation de vos fournisseurs.
Le filtrage DNS ralentit-il le réseau ?
Non. Une recherche bloquée s'interrompt avant l'ouverture de toute connexion, de sorte que le contenu bloqué n'est jamais chargé. Le blocage des publicités et des traceurs permet de réduire jusqu'à 62 % les requêtes DNS et jusqu'à 44 % les données consommées sur un réseau filtré. Shield s'exécute sur plusieurs centres de données afin de garantir des recherches rapides et disponibles.
Qu'advient-il du trafic si Shield devient inaccessible ?
Shield se bloque par défaut (fail-closed). Si le service est inaccessible, le trafic n'est pas envoyé sans être filtré, évitant ainsi qu'une panne ne crée une faille de sécurité. Shield s'exécute sur plusieurs centres de données afin de rendre ce scénario exceptionnel. La plateforme Purple dans son ensemble gère 500 millions de connexions par an avec un SLA de disponibilité de 99,999 %.
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)