
ExplainerProtective DNS
NCSC प्रोटेक्टिव DNS और UK सार्वजनिक क्षेत्र: यह क्या है और स्थल इससे क्या सीख सकते हैं
आप यह तय कर सकेंगे कि NCSC प्रोटेक्टिव DNS आपके लिए उपलब्ध है या नहीं, रिज़ॉल्वर-स्तरीय ब्लॉकिंग नेटवर्क पर प्रत्येक डिवाइस की सुरक्षा कैसे करती है, और यह कहाँ समाप्त होती है। यदि आप कोई होटल, हवाई अड्डा, रिटेल या सार्वजनिक-सामना करने वाले स्थल का संचालन करते हैं, तो आप Purple Shield जैसी व्यावसायिक सेवा को चुनने और...
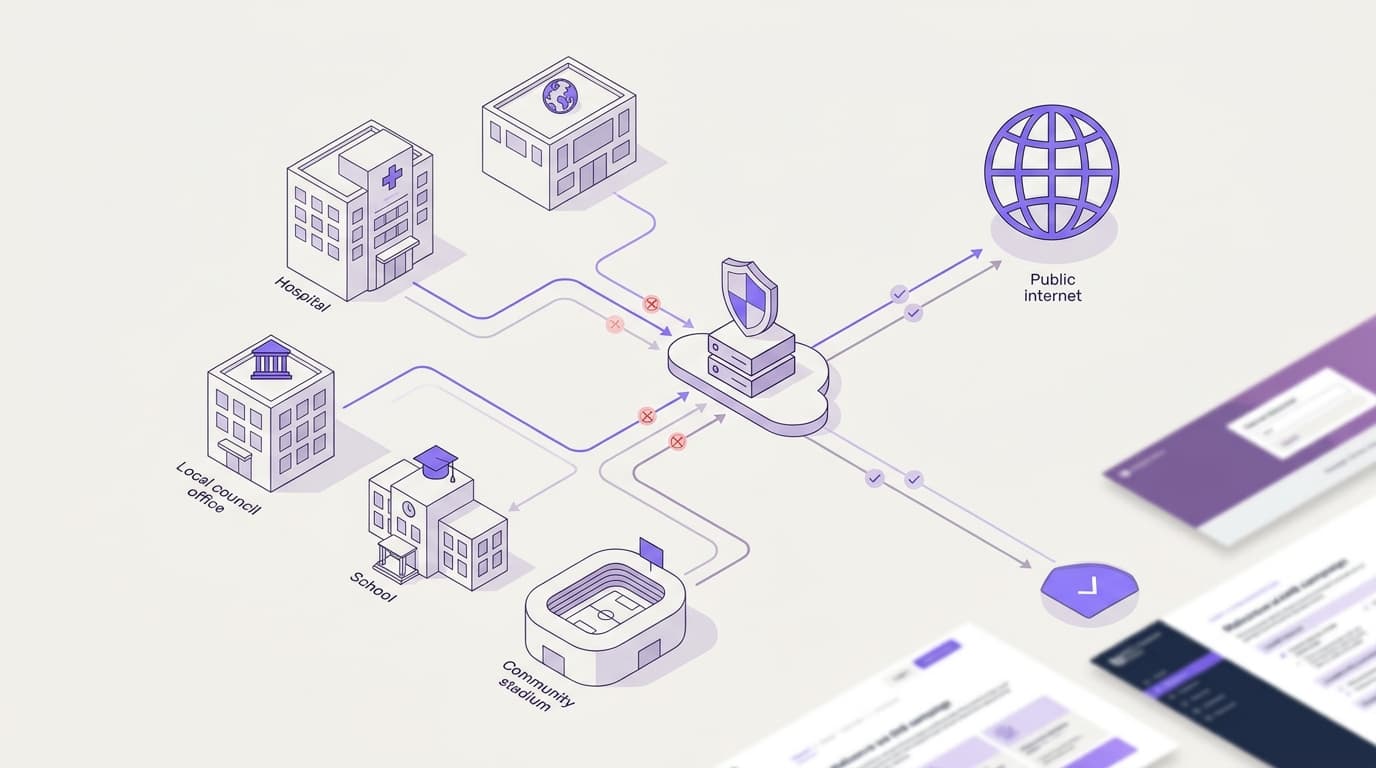
NCSC Protective DNS (PDNS) RFC 1035 में परिभाषित DNS लेयर पर दुर्भावनापूर्ण डोमेन के लुकअप को रोकता है। योग्य यूके सार्वजनिक क्षेत्र के निकाय इसका उपयोग केंद्रीय साइबर सुरक्षा के लिए करते हैं, जबकि निजी स्थल Purple Shield जैसी व्यावसायिक सेवाओं का उपयोग करके समकक्ष रिज़ॉल्वर-स्तरीय नियंत्रण प्राप्त करते हैं, जो Purple प्लेटफ़ॉर्म पर चलता है: 90 देशों में 80,000+ स्थल और 99.999% अपटाइम SLA।
NCSC PDNS क्या है, और यह किसके लिए है?
NCSC ने 2017 में अपने एक्टिव साइबर डिफेंस कार्यक्रम के हिस्से के रूप में PDNS लॉन्च किया था। केंद्र सरकार इसे फंड करती है, इसलिए योग्य संगठनों को इसका उपयोग करने के लिए भुगतान नहीं करना पड़ता है। पात्रता में केंद्रीय सरकारी विभाग, हस्तांतरित प्रशासन, स्थानीय प्राधिकरण और NHS के हिस्से जैसे निकाय शामिल हैं। NCSC ने तब से स्कूलों के लिए इस सेवा के एक संस्करण का विस्तार किया है। अपनी योजना बनाने से पहले NCSC PDNS पेज पर वर्तमान पात्रता नियमों की जांच करें।
Protective DNS एक सामान्य श्रेणी भी है, न कि केवल NCSC की सेवा। एक रिकर्सिव रिज़ॉल्वर वह सर्वर है जो किसी डिवाइस की ओर से example.com जैसे नाम को IP एड्रेस में बदलता है। एक प्रोटेक्टिव DNS सेवा एक रिकर्सिव रिज़ॉल्वर है जो थ्रेट लिस्ट में शामिल डोमेन को रिज़ॉल्व करने से इंकार करती है। अमेरिका की एजेंसियों CISA और NSA ने अपने 2021 के मार्गदर्शन, Selecting a Protective DNS Service में इसी शब्द का उपयोग किया था।
प्लेसमेंट ही मुख्य बात है। ब्लॉक रिज़ॉल्वर पर होता है, इससे पहले कि कोई कनेक्शन खुले। कोई दुर्भावनापूर्ण पृष्ठ लोड नहीं होता है, कोई पेलोड डाउनलोड नहीं होता है और कोई कमांड-एंड-कंट्रोल चैनल नहीं बनता है। रिज़ॉल्वर का उपयोग करने वाला प्रत्येक डिवाइस सुरक्षित होता है, जिसमें अनमैनेज्ड गेस्ट फोन, स्मार्ट टीवी और बिल्डिंग सेंसर शामिल हैं जो सुरक्षा सॉफ़्टवेयर नहीं चला सकते हैं।
प्रोटेक्टिव DNS चरण-दर-चरण कैसे काम करता है?
DNS स्वयं RFC 1034 और RFC 1035 में परिभाषित है। प्रोटेक्टिव DNS प्रोटोकॉल में कुछ भी नहीं बदलता है। यह केवल यह बदलता है कि रिज़ॉल्वर क्या उत्तर देने का निर्णय लेता है।
- आपके नेटवर्क पर एक डिवाइस किसी डोमेन को खोजता है, उदाहरण के लिए जब कोई गेस्ट ईमेल में किसी लिंक पर टैप करता है।
- आपका स्थानीय रिज़ॉल्वर या फ़ायरवॉल क्वेरी को प्रोटेक्टिव DNS सेवा पर फॉरवर्ड करता है, क्योंकि आपने इसे कॉन्फ़िगर किया है।
- प्रोटेक्टिव रिज़ॉल्वर अपनी थ्रेट इंटेलिजेंस के विरुद्ध डोमेन की जांच करता है।
- यदि डोमेन के दुर्भावनापूर्ण होने की जानकारी है, तो रिज़ॉल्वर वास्तविक एड्रेस के बजाय एक ब्लॉक प्रतिक्रिया लौटाता है।
- यदि डोमेन किसी सूची में नहीं है, तो रिज़ॉल्वर इसे सामान्य रूप से खोजता है और उत्तर लौटाता है।
- सेवा क्वेरी को लॉग करती है, ताकि विश्लेषक संक्रमित डिवाइसों का पता लगा सकें जो बार-बार कॉल कर रहे हैं।
एक ब्लॉक प्रतिक्रिया तीन सामान्य रूपों में से एक लेती है। NXDOMAIN डिवाइस को बताता है कि डोमेन मौजूद नहीं है। एक sinkhole पता डिवाइस को हमलावर के सर्वर के बजाय एक नियंत्रित सर्वर पर निर्देशित करता है। एक ब्लॉक पेज व्यक्ति को बताता है कि साइट क्यों लोड नहीं हुई।
एक डिवाइस क्वेरी स्थानीय फ़ॉरवर्डर के माध्यम से एक सुरक्षात्मक रिज़ॉल्वर के पास जाती है, जो या तो ज्ञात दुर्भावनापूर्ण डोमेन को ब्लॉक करता है या एक साफ़ डोमेन को रिज़ॉल्व करता है, और प्रत्येक क्वेरी को लॉग करता है।
Connections
- कर्मचारी या अतिथि डिवाइस to स्थानीय रिज़ॉल्वर या फ़ायरवॉल (DNS क्वेरी (RFC 1035))
- स्थानीय रिज़ॉल्वर या फ़ायरवॉल to सुरक्षात्मक DNS रिज़ॉल्वर (फ़ॉरवर्ड की गई क्वेरी)
- सुरक्षात्मक DNS रिज़ॉल्वर to ज्ञात दुर्भावनापूर्ण डोमेन (थ्रेट लिस्ट से मिलान)
- सुरक्षात्मक DNS रिज़ॉल्वर to साफ़ डोमेन (कोई मिलान नहीं)
- सुरक्षात्मक DNS रिज़ॉल्वर to क्वेरी लॉग (प्रत्येक क्वेरी लॉग की गई)
दो इनपुट तय करते हैं कि सेवा कितनी अच्छी है। पहला थ्रेट इंटेलिजेंस है: कितने स्रोत ब्लॉक सूची को फ़ीड करते हैं और नए डोमेन कितनी जल्दी इस तक पहुँचते हैं। DNS थ्रेट इंटेलिजेंस फ़ीड्स पर हमारी गाइड बताती है कि वे सूचियाँ कहाँ से आती हैं। दूसरा लॉगिंग है। NCSC समझौता किए गए सिस्टम का पता लगाने और संबंधित संगठन को सचेत करने के लिए PDNS क्वेरी डेटा का उपयोग करता है। एक व्यावसायिक सेवा को आपको समान दृश्यता देनी चाहिए, जिसे DNS फ़िल्टरिंग लॉग्स और रिपोर्टिंग पर हमारी गाइड में समझाया गया है।
कई रिज़ॉल्वर प्रतिक्रिया नीति क्षेत्र (RPZ) के माध्यम से ब्लॉक सूचियों को लागू करते हैं, एक ऐसा प्रारूप जो रिज़ॉल्वर को सूचीबद्ध डोमेन के उत्तरों को ओवरराइड करने की अनुमति देता है। RPZ एक व्यापक रूप से उपयोग की जाने वाली परंपरा है, IETF मानक नहीं।
लोग किन DNS सुरक्षा शब्दों में भ्रमित होते हैं?
कई DNS शब्द एक जैसे लगते हैं लेकिन अलग-अलग समस्याओं का समाधान करते हैं। उन्हें मिलाने से सुरक्षा डिज़ाइन में कमियाँ आ जाती हैं, या एक ही नियंत्रण को दो बार खरीदा जा सकता है।
| शब्द | यह क्या करता है | यह क्या नहीं करता है | द्वारा परिभाषित |
|---|---|---|---|
| Protective DNS | खतरों से जुड़े डोमेन को रिज़ॉल्व करने से इंकार करता है | पृष्ठ सामग्री या एन्क्रिप्टेड ट्रैफ़िक का निरीक्षण करना | NCSC, CISA और NSA मार्गदर्शन (एक श्रेणी, RFC नहीं) |
| NCSC PDNS | पात्र निकायों के लिए NCSC द्वारा संचालित Protective DNS | निजी स्थलों की सेवा करना या सामग्री श्रेणियों को फ़िल्टर करना | NCSC |
| DNS content filtering | वयस्क या जुए की साइटों के साथ-साथ खतरों की श्रेणियों को भी ब्लॉक करता है | अकेले सेफ़गार्डिंग अनुपालन साबित करना | विक्रेता नीति |
| Passive DNS (pDNS) | विश्लेषकों के लिए डोमेन-टू-IP उत्तरों का ऐतिहासिक रिकॉर्ड रखता है | रियल टाइम में किसी भी चीज़ को ब्लॉक करना | थ्रेट इंटेलिजेंस अभ्यास |
| DNSSEC | DNS रिकॉर्ड पर हस्ताक्षर करता है ताकि रिज़ॉल्वर सत्यापित कर सकें कि वे प्रामाणिक हैं | यह तय करना कि कोई डोमेन दुर्भावनापूर्ण है या नहीं | RFC 4033 |
| DNS over HTTPS or TLS | डिवाइस और रिज़ॉल्वर के बीच क्वेरी को एन्क्रिप्ट करता है | यह तय करना कि क्या रिज़ॉल्व करना सुरक्षित है | RFC 8484 और RFC 7858 |
| Response Policy Zones | रिज़ॉल्वर को सूचीबद्ध डोमेन के उत्तरों को ओवरराइड करने देता है | खुद थ्रेट इंटेलिजेंस की आपूर्ति करना | उद्योग परिपाटी, IETF मानक नहीं |
लोग कहाँ गलती करते हैं
- PDNS को सामग्री फ़िल्टरिंग मानना। NCSC PDNS का लक्ष्य दुर्भावनापूर्ण डोमेन हैं। इसे सामग्री श्रेणियों को ब्लॉक करने के लिए नहीं बनाया गया है। स्कूलों को अभी भी ऐसी फ़िल्टरिंग की आवश्यकता है जो शिक्षा विभाग के फ़िल्टरिंग और निगरानी मानकों को पूरा करती हो।
- यह मान लेना कि आपूर्तिकर्ता इसमें शामिल हैं। किसी परिषद की PDNS पात्रता उसके अवकाश केंद्र WiFi को चलाने वाले ठेकेदार तक नहीं बढ़ती है।
- थ्रेट रिपोर्ट में "pDNS" को protective DNS पढ़ना। थ्रेट इंटेलिजेंस में, pDNS का मतलब आमतौर पर passive DNS, यानी लुकअप इतिहास होता है।
- यह सोचना कि DNSSEC खतरों को रोकता है। DNSSEC (RFC 4033) यह साबित करता है कि रिकॉर्ड प्रामाणिक है। हमलावर के अपने डोमेन पर पूरी तरह से हस्ताक्षर किए जा सकते हैं।
- यह सोचना कि एन्क्रिप्टेड DNS सुरक्षात्मक है। एन्क्रिप्शन क्वेरी को जासूसों से छुपाता है। यह इस बारे में कुछ नहीं कहता कि गंतव्य सुरक्षित है या नहीं।
व्यावहारिक रूप से स्थल protective DNS से कहाँ मिलते हैं?
आप तीन स्थानों पर protective DNS से मिलते हैं: सार्वजनिक क्षेत्र के नेटवर्क पर, आपके अपने अतिथि और कर्मचारियों के WiFi पर, और सुरक्षा प्रश्नावली में जो आपके ग्राहक आपको भेजते हैं।
सार्वजनिक WiFi वाले सार्वजनिक भवन
पुस्तकालय, परिषद कार्यालय, अस्पताल और स्टेशन सभी आगंतुकों के लिए WiFi चलाते हैं। प्रत्येक साइट को यह तय करना होता है कि उसका गेस्ट नेटवर्क किस रिज़ॉल्वर का उपयोग करता है। एक सार्वजनिक क्षेत्र का निकाय उन नेटवर्क के लिए व्यावसायिक सेवा भी चुन सकता है जहाँ वह सामग्री श्रेणी फ़िल्टरिंग या प्रति नेटवर्क एक अलग नीति चाहता है। St George's Healthcare NHS Trust Purple Shield चलाता है और प्रति सप्ताह लगभग 241,000 खतरों को ब्लॉक करता है।
होटल, हवाई अड्डे और बहु-स्थल संपत्तियां
निजी परिसर PDNS पात्रता से बाहर हैं, लेकिन वे समान खतरों का सामना करते हैं। एक होटल अतिथि नेटवर्क में सैकड़ों अनप्रबंधित डिवाइस होते हैं। एक हवाई अड्डे का नेटवर्क यात्रियों, खुदरा किरायेदारों और परिचालन प्रणालियों को अलग-अलग VLANs पर ले जाता है। एक VLAN (वर्चुअल LAN) एक लॉजिकल नेटवर्क सेगमेंट है जो दूसरों के साथ भौतिक स्विचेस और एक्सेस पॉइंट्स को साझा करता है। बहु-स्थल ऑपरेटर बिना कोई हार्डवेयर जोड़े अपनी संपत्तियों में DNS-लेयर सुरक्षा लागू करने के लिए Shield चलाते हैं।
आपूर्तिकर्ता उचित तत्परता (ड्यू डिलिजेंस)
यदि आप सार्वजनिक क्षेत्र को आपूर्ति करते हैं, तो आपसे यह प्रश्न पूछे जाने की उम्मीद करें कि आप अपने स्वयं के नेटवर्क पर दुर्भावनापूर्ण डोमेन को कैसे रोकते हैं। आप यह उत्तर नहीं दे सकते कि "हम PDNS का उपयोग करते हैं", क्योंकि आप पात्र नहीं हैं। निर्यात योग्य लॉग के साथ एक व्यावसायिक सुरक्षात्मक DNS सेवा आपको एक स्पष्ट, सत्यापन योग्य उत्तर देती है।
सुरक्षात्मक DNS की सीमाएं क्या हैं?
सुरक्षात्मक DNS केवल एक लेयर है, संपूर्ण सुरक्षा नहीं। यह केवल डोमेन नाम देखता है और कुछ नहीं। नीचे दिया गया लेयर मॉडल दिखाता है कि यह कहां स्थित है और इसके आसपास की लेयर्स को क्या पकड़ना चाहिए।
डिवाइस से एंडपॉइंट सुरक्षा तक पांच स्टैक्ड लेयर्स, जिसके बीच में सुरक्षात्मक DNS है जो कनेक्शन खुलने से पहले लुकअप को रोकता है।
Connections
- डिवाइस और ब्राउज़र to नेटवर्क और VLAN (डिवाइस नेटवर्क से जुड़ता है)
- नेटवर्क और VLAN to सुरक्षात्मक DNS (सभी लुकअप फॉरवर्ड किए गए)
- सुरक्षात्मक DNS to प्रॉक्सी या सुरक्षित वेब गेटवे (अनुमति प्राप्त ट्रैफ़िक जारी रहता है)
- प्रॉक्सी या सुरक्षित वेब गेटवे to एंडपॉइंट सुरक्षा (डिवाइस पर अवशिष्ट जोखिम)
डिवाइस पर एनक्रिप्टेड DNS
ब्राउज़र और ऑपरेटिंग सिस्टम DNS over HTTPS (RFC 8484) या DNS over TLS (RFC 7858) को सीधे एक सार्वजनिक रिज़ॉल्वर पर भेज सकते हैं। वह ट्रैफ़िक आपके सुरक्षात्मक रिज़ॉल्वर को पूरी तरह से बायपास कर देता है। प्रबंधित डिवाइस पर, नीति को केंद्रीय रूप से सेट करें। अतिथि नेटवर्क पर, आपके चुने हुए रिज़ॉल्वर को छोड़कर किसी भी चीज़ के लिए आउटबाउंड DNS को ब्लॉक करें, और फ़ायरवॉल पर ज्ञात सार्वजनिक एनक्रिप्टेड DNS एंडपॉइंट्स को ब्लॉक करें।
हार्ड-कोडेड रिज़ॉल्वर और डायरेक्ट IP
कुछ ऐप और IoT उपकरण DHCP द्वारा निर्दिष्ट रिज़ॉल्वर को अनदेखा कर देते हैं। मैलवेयर बिना किसी लुकअप के सीधे किसी IP पते से भी कनेक्ट हो सकता है। फ़ायरवॉल नियम जो पोर्ट 53 ट्रैफ़िक को आपके रिज़ॉल्वर पर बाध्य करते हैं, वे पहली कमी को दूर करते हैं। एंडपॉइंट सुरक्षा और नेटवर्क निगरानी दूसरी कमी को दूर करती है।
सामग्री का कोई दृश्य नहीं
एक DNS सेवा example.com को देखती है, न कि पेज पाथ या डाउनलोड की गई फ़ाइल को। यदि कोई विश्वसनीय डोमेन किसी दुर्भावनापूर्ण फ़ाइल को होस्ट करता है, तो DNS इसका पता नहीं लगा सकता है। उन नेटवर्क पर प्रॉक्सी या सुरक्षित वेब गेटवे का उपयोग करें जहाँ आपको संपूर्ण URL निरीक्षण की आवश्यकता होती है।
नए डोमेन और फ़ॉल्स पॉज़िटिव
आज सुबह पंजीकृत हुआ डोमेन हो सकता है कि अभी तक किसी भी सूची में न हो। इंटेलिजेंस की गति मायने रखती है, यही कारण है कि फ़ीड गुणवत्ता मुख्य खरीदारी मानदंड है। इसके विपरीत जोखिम फ़ॉल्स पॉज़िटिव का है जो किसी वैध बुकिंग साइट को ब्लॉक कर देता है। आपको एक तेज़ अनुमति-सूची प्रक्रिया और ऐसे लॉग की आवश्यकता है जो यह सटीक रूप से दिखाएं कि क्या ब्लॉक किया गया था।
अनुपालन स्वचालित नहीं है
सुरक्षात्मक DNS Cyber Essentials और ISO 27001 नियंत्रणों जैसे फ़्रेमवर्क का समर्थन करता है, लेकिन यह आपको प्रमाणित नहीं करता है। DNS लॉग में UK GDPR के तहत व्यक्तिगत डेटा भी शामिल हो सकता है, इसलिए लॉगिंग ऑन करने से पहले अवधारण अवधि और एक्सेस नियम निर्धारित करें।
व्यावसायिक सेवा की तुलना कैसे की जाती है, और Purple कहाँ उपयुक्त बैठता है?
यदि आप PDNS के लिए पात्र नहीं हैं, या आपको ऐसे नियंत्रणों की आवश्यकता है जो यह प्रदान नहीं करता है, तो आप एक व्यावसायिक सेवा चुनते हैं। Cisco Umbrella और Cloudflare Gateway दो प्रसिद्ध विकल्प हैं। Purple Shield उन स्थलों के लिए बनाया गया है जो कई साइटों पर गेस्ट और स्टाफ WiFi चलाते हैं। तालिका कार्यक्षेत्र और डिज़ाइन की तुलना करती है, कीमत की नहीं।
| मानदंड | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| इसका उपयोग कौन कर सकता है | पात्र यूके सार्वजनिक क्षेत्र के निकाय | कोई भी संगठन | कोई भी संगठन | कोई भी संगठन, स्टैंडअलोन या Purple Access पर |
| DNS लेयर पर खतरे को रोकना | हाँ | हाँ | हाँ | हाँ |
| सामग्री श्रेणी फ़िल्टरिंग | इसका उद्देश्य नहीं | हाँ | हाँ | हाँ |
| यह कहाँ स्थित है | सार्वजनिक क्षेत्र के नेटवर्क | Cisco के व्यापक सुरक्षा पोर्टफोलियो का हिस्सा | Cloudflare के Zero Trust प्लेटफ़ॉर्म का हिस्सा | गेस्ट और स्टाफ WiFi, प्रति नेटवर्क और VLAN एक नीति के साथ |
| व्यावसायिक मॉडल | केंद्रीय रूप से वित्तपोषित | व्यावसायिक लाइसेंस | व्यावसायिक योजना | अनुकूलित उद्धरण, 30-दिवसीय निःशुल्क परीक्षण |
NCSC मॉडल से क्या कॉपी करें
NCSC डिज़ाइन आपको किसी भी व्यावसायिक विकल्प के लिए एक चेकलिस्ट देता है:
- रिज़ॉल्वर पर ब्लॉक करें, ताकि बिना किसी एजेंट के प्रत्येक उपकरण कवर हो जाए।
- कई स्रोतों से नया इंटेलिजेंस प्रदान करें।
- लॉग्स का उपयोग करें, ताकि ब्लॉक किए गए लुकअप संक्रमित डिवाइसों के बारे में अलर्ट बन सकें।
- इसे तकनीकी रूप से अपनाने के लिए मुफ़्त बनाएं, हार्डवेयर खरीदने के बजाय फ़ॉरवर्डर या DHCP सेटिंग बदलकर।
स्थानों (venues) के लिए Shield क्या जोड़ता है
Shield आपके द्वारा चलाए जाने वाले प्रत्येक नेटवर्क पर सुरक्षात्मक DNS और सामग्री फ़िल्टरिंग लागू करता है। आप इसे स्टैंडअलोन या Purple Access पर खरीद सकते हैं। आप प्रति नेटवर्क और VLAN एक नीति सेट करते हैं, ताकि अतिथि (guest) नेटवर्क, कर्मचारी (staff) नेटवर्क और पॉइंट-ऑफ़-सेल VLAN प्रत्येक को अपनी आवश्यकतानुसार नियंत्रण मिले।
चूंकि Shield DNS लेयर पर काम करता है, आप अपने रिज़ॉल्वर या DHCP सेटिंग्स को इसकी ओर पॉइंट करते हैं। इसमें कोई नया हार्डवेयर नहीं है। Purple Access पहले से ही Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर चलता है।
Shield नए खतरों को मानक ब्लॉकलिस्ट की तुलना में 10 दिन पहले तक फ़्लैग करता है। विज्ञापनों और ट्रैकर्स को ब्लॉक करने का मतलब है फ़िल्टर किए गए नेटवर्क पर 62% तक कम DNS क्वेरीज़ और 44% तक कम डेटा का उपयोग। Shield फ़ेल-क्लोज़्ड होता है, इसलिए कोई आउटेज कभी भी ट्रैफ़िक को बिना फ़िल्टर किए बाहर नहीं भेजता है। यह कई डेटा सेंटरों में चलता है। Purple प्लेटफ़ॉर्म 99.999% अपटाइम SLA पर प्रति वर्ष 500 मिलियन लॉगिन संचालित करता है।
- ~241,000एक सप्ताह में ब्लॉक किए गए खतरेसेंट जॉर्ज हेल्थकेयर NHS ट्रस्ट
- 500 मिलियनएक वर्ष में लॉगिनPurple प्लेटफ़ॉर्म
- 99.999%प्लेटफ़ॉर्म अपटाइम SLAPurple प्लेटफ़ॉर्म
- 80,000+90 देशों में स्थान (venues)Purple डेटा
तकनीकी विवरण के लिए देखें Shield कैसे काम करता है। व्यापक जानकारी के लिए, सुरक्षात्मक DNS अवलोकन और हमारी एंटरप्राइज़ WiFi सुरक्षा गाइड पढ़ें।
वास्तविक परिनियोजन (deployment) में यह अवधारणा कहाँ काम आती है
इसकी असली परीक्षा एक व्यस्त गेस्ट नेटवर्क पर होती है। एक संक्रमित फोन कमांड-एंड-कंट्रोल डोमेन तक पहुँचने का प्रयास करता है, और रिज़ॉल्वर या तो उत्तर देता है या अस्वीकार कर देता है। इस गाइड में बाकी सब कुछ यह सुनिश्चित करने के बारे में है कि वह एक लुकअप नए इंटेलिजेंस के खिलाफ आपके सुरक्षात्मक रिज़ॉल्वर के माध्यम से जाए, साथ ही एक लॉग हो जिस पर आप कार्रवाई कर सकें। इसके बाद पढ़ें कि DNS लेयर रैनसमवेयर से कैसे बचाव करती है और एक लुकअप ब्लॉक क्या रोक सकता है और क्या नहीं।
अक्सर पूछे जाने वाले प्रश्न
क्या कोई निजी स्थान (private venue) या सार्वजनिक क्षेत्र का आपूर्तिकर्ता NCSC PDNS का उपयोग कर सकता है?
नहीं। NCSC PDNS पात्र UK सार्वजनिक क्षेत्र के निकायों तक सीमित है, और सरकार के आपूर्तिकर्ताओं सहित निजी कंपनियां इसमें शामिल नहीं हो सकती हैं। यदि आप एक होटल, हवाई अड्डा, स्थान (venue) या अनुबंधित सार्वजनिक सेवा चलाते हैं, तो आपको एक व्यावसायिक सुरक्षात्मक DNS सेवा की आवश्यकता है। ऐसी सेवा चुनें जो NCSC मॉडल की नकल करती है: रिज़ॉल्वर-स्तरीय ब्लॉकिंग, नया थ्रेट इंटेलिजेंस और उपयोग योग्य लॉग्स। Shield आपको यह किसी भी नेटवर्क पर, स्टैंडअलोन या Purple Access पर प्रदान करता है।
Purple Shield की लागत कितनी है?
Purple आपके नेटवर्क और साइट्स के आधार पर कस्टमाइज़्ड कोटेशन के ज़रिए Shield की कीमतें तय करता है। हम मूल्य सूची प्रकाशित नहीं करते हैं। आप पहले 30 दिनों का निःशुल्क ट्रायल चला सकते हैं, जिसमें आप अपने वर्तमान सेटअप की तुलना में ब्लॉक किए गए खतरों और क्वेरी वॉल्यूम का आकलन करने के लिए एक नेटवर्क को Shield पर पॉइंट कर सकते हैं। इससे आपको कमिट करने से पहले अपने स्वयं के एस्टेट से वास्तविक आंकड़े मिल जाते हैं।
क्या Shield उस WiFi हार्डवेयर के साथ काम करेगा जो हमारे पास पहले से मौजूद है?
हाँ। Shield DNS लेयर पर काम करता है, इसलिए आपको एक्सेस पॉइंट्स बदलने के बजाय सिर्फ रिज़ॉल्वर या DHCP सेटिंग्स बदलनी होती हैं। Purple Access Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर काम करता है। Shield उस एस्टेट के प्रत्येक नेटवर्क और VLAN पर एक अलग पॉलिसी लागू करता है।
हम Cisco Umbrella या Cloudflare Gateway से माइग्रेट कैसे करें?
माइग्रेशन मुख्य रूप से सेटिंग्स में किया जाने वाला एक बदलाव है। Shield में अपनी ब्लॉक और अलाउ पॉलिसीज़ को फिर से बनाएं, फिर एक नेटवर्क या VLAN को Shield पर पॉइंट करें जबकि बाकी नेटवर्क आपकी वर्तमान सेवा पर बने रहें। 30-दिवसीय ट्रायल के दौरान लॉग्स की तुलना करें, और फिर बाकी नेटवर्कों को चरणों में माइग्रेट करें। पूरे समय ऐसे फ़ायरवॉल नियम बनाए रखें जो DNS को आपके चुने हुए रिज़ॉल्वर पर ही फ़ोर्स करें, ताकि माइग्रेशन के दौरान कुछ भी छूट न जाए।
यदि हम पहले से ही NCSC PDNS का उपयोग कर रहे हैं, तो Shield को क्यों जोड़ें?
Shield कंटेंट श्रेणी फ़िल्टरिंग और प्रत्येक नेटवर्क व VLAN के लिए एक अलग पॉलिसी जोड़ता है। NCSC PDNS को यह सब प्रदान करने के लिए डिज़ाइन नहीं किया गया है। यह बात लाइब्रेरी, अस्पतालों और काउंसिल भवनों में सार्वजनिक रूप से उपयोग किए जाने वाले गेस्ट WiFi के लिए बहुत मायने रखती है। St George's Healthcare NHS Trust, Shield का संचालन करता है और हर हफ्ते लगभग 241,000 खतरों को ब्लॉक करता है। किसी भी फ़ॉरवर्डिंग को बदलने से पहले रिज़ॉल्वर के संयोजन पर NCSC के दिशानिर्देश अवश्य देखें।
क्या सुरक्षात्मक DNS हमें GDPR या Cyber Essentials के अनुपालक बनाता है?
कोई भी अकेला कंट्रोल आपको अनुपालक नहीं बनाता है, लेकिन सुरक्षात्मक DNS दोनों का समर्थन करता है। यह मैलवेयर सुरक्षा में योगदान देता है और आपको ऑडिट साक्ष्य के रूप में लॉग्स प्रदान करता है। वे DNS लॉग्स UK GDPR के तहत व्यक्तिगत डेटा रख सकते हैं, इसलिए पहले डेटा रिटेंशन और एक्सेस नियम तय करें। Purple के पास ISO 27001 और Cyber Essentials प्रमाणन है तथा यह GDPR का अनुपालन करता है, जिससे आपके आपूर्तिकर्ता मूल्यांकन में मदद मिलती है।
क्या DNS फ़िल्टरिंग नेटवर्क को धीमा कर देती है?
नहीं। ब्लॉक किया गया लुकअप किसी भी कनेक्शन के खुलने से पहले ही समाप्त हो जाता है, इसलिए ब्लॉक की गई सामग्री कभी लोड ही नहीं होती। विज्ञापनों और ट्रैकर्स को ब्लॉक करने का अर्थ है एक फ़िल्टर किए गए नेटवर्क पर 62% तक कम DNS क्वेरीज़ और 44% तक कम डेटा की खपत। लुकअप को तेज़ और उपलब्ध बनाए रखने के लिए Shield कई डेटा केंद्रों पर काम करता है।
यदि Shield अनुपलब्ध हो जाता है तो ट्रैफ़िक का क्या होता है?
Shield फ़ेल-क्लोज़्ड (fail closed) मोड में रहता है। यदि सेवा तक नहीं पहुँचा जा सकता है, तो ट्रैफ़िक को बिना फ़िल्टर किए बाहर नहीं भेजा जाता है, जिससे कोई आउटेज कभी भी सुरक्षा में खामी नहीं बनता। ऐसी स्थिति को दुर्लभ बनाने के लिए Shield कई डेटा केंद्रों पर काम करता है। विस्तृत Purple प्लेटफ़ॉर्म 99.999% अपटाइम SLA के साथ हर साल 500 मिलियन लॉगिन संचालित करता है।
Key terms
- प्रोटेक्टिव DNS
- एक रिकर्सिव DNS रिज़ॉल्वर जो किसी ख़तरे की सूची में शामिल डोमेन को रिज़ॉल्व करने से मना कर देता है। यह NCSC मार्गदर्शन और 2021 के CISA और NSA मार्गदर्शन 'Selecting a Protective DNS Service' में वर्णित एक सेवा श्रेणी है, न कि कोई RFC। RFC 1034 और RFC 1035 में परिभाषित DNS प्रोटोकॉल स्वयं अपरिवर्तित रहता है। IT टीमें इसका सामना तब करती हैं जब वे चुनती हैं कि गेस्ट और स्टाफ़ नेटवर्क को किस रिज़ॉल्वर पर अग्रेषित किया जाए। यह कोई भी कनेक्शन खुलने से पहले मैलवेयर, फ़िशिंग और रैंसमवेयर लुकअप को ब्लॉक करता है।
- एनसीएससी पीडीएनएस (NCSC PDNS)
- राष्ट्रीय साइबर सुरक्षा केंद्र (NCSC) की प्रोटेक्टिव DNS सेवा, जिसे एक्टिव साइबर डिफ़ेंस प्रोग्राम के तहत 2017 में लॉन्च किया गया था। यह केंद्रीय रूप से वित्तपोषित है और केवल योग्य UK सार्वजनिक क्षेत्र के निकायों के लिए उपलब्ध है, जैसे कि केंद्रीय सरकारी विभाग, हस्तांतरित प्रशासन, स्थानीय प्राधिकरण और NHS के कुछ हिस्से। सार्वजनिक क्षेत्र की टीमें इसका उपयोग अपने स्वयं के नेटवर्क पर करती हैं। निजी स्थल और ठेकेदार इसके पात्र नहीं हैं, इसलिए उन्हें एक व्यावसायिक सेवा की आवश्यकता है जो इसके डिज़ाइन की नकल करती हो।
- रिकर्सिव रिज़ॉल्वर
- वह DNS सर्वर जो RFC 1034 और RFC 1035 में निर्धारित रिज़ॉल्यूशन प्रक्रिया का पालन करते हुए, किसी डिवाइस की ओर से example.com जैसे नाम को एक IP पते में रिज़ॉल्व करता है। यह प्रोटेक्टिव DNS के लिए नियंत्रण बिंदु है। DHCP जिस रिज़ॉल्वर को निर्दिष्ट करता है और फ़ायरवॉल जिसे लागू करता है, वही तय करता है कि किन लुकअप का उत्तर दिया जाएगा।
- NXDOMAIN
- RFC 1035 में परिभाषित DNS नाम त्रुटि प्रतिक्रिया, जो डिवाइस को बताती है कि अनुरोधित डोमेन मौजूद नहीं है। सिंकहोल पते या ब्लॉक पेज के साथ-साथ, किसी ज्ञात दुर्भावनापूर्ण डोमेन के लिए प्रोटेक्टिव रिज़ॉल्वर द्वारा लौटाए जाने वाले तीन सामान्य ब्लॉक प्रतिक्रियाओं में से एक।
- सिंकहोल
- एक ब्लॉक प्रतिक्रिया जो हमलावर के वास्तविक पते के बजाय एक नियंत्रित सर्वर का पता लौटाती है, ताकि डिवाइस किसी हानिरहित स्थान से कनेक्ट हो। वहाँ उपयोगी जहाँ विश्लेषक यह देखना चाहते हैं कि कौन से डिवाइस किसी दुर्भावनापूर्ण डोमेन तक पहुँचने की लगातार कोशिश कर रहे हैं, जो संभावित संक्रमणों की ओर इशारा करते हैं।
- रिस्पॉन्स पॉलिसी ज़ोन (RPZ)
- एक व्यापक रूप से उपयोग किया जाने वाला फ़ॉर्मेट जो रिकर्सिव resolver को सूचीबद्ध डोमेन के लिए उत्तरों को ओवरराइड करने की अनुमति देता है। RPZ एक उद्योग परंपरा है, न कि कोई IETF मानक, और यह स्वयं थ्रेट इंटेलिजेंस प्रदान नहीं करता है। कई resolvers, RPZ के ज़रिए ब्लॉक लिस्ट लागू करते हैं। किसी सेवा का मूल्यांकन करने वाली टीमों को फिर भी यह पूछना चाहिए कि सूचीबद्ध डोमेन कहाँ से आते हैं और वे कितनी जल्दी अपडेट होते हैं।
- पैसिव DNS (pDNS)
- थ्रेट इंटेलिजेंस विश्लेषण के लिए रखा गया डोमेन-टू-IP उत्तरों का एक ऐतिहासिक रिकॉर्ड। यह रीयल-टाइम में कुछ भी ब्लॉक नहीं करता है। PDNS संक्षिप्त नाम का अर्थ प्रोटेक्टिव DNS या पैसिव DNS हो सकता है। थ्रेट रिपोर्ट में, pDNS का अर्थ आमतौर पर पैसिव DNS होता है, इसलिए जांचें कि वेंडर का क्या आशय है।
- DNSSEC
- DNS Security Extensions, जिन्हें RFC 4033 में पेश किया गया था, जो DNS रिकॉर्ड को साइन करते हैं ताकि resolver यह सत्यापित कर सकें कि वे प्रामाणिक हैं और उनमें कोई फेरबदल नहीं किया गया है। DNSSEC प्रामाणिकता साबित करता है, सुरक्षा नहीं। किसी हमलावर का अपना डोमेन पूरी तरह से हस्ताक्षरित हो सकता है, इसलिए DNSSEC प्रोटेक्टिव DNS की जगह नहीं लेता है।
- DNS ओवर HTTPS (DoH)
- RFC 8484 में निर्दिष्ट, HTTPS के अंदर डिवाइस और resolver के बीच DNS क्वेरी का एन्क्रिप्शन। यह क्वेरी को ताक-झांक करने वालों से छुपाता है, लेकिन इस बारे में कोई निर्णय नहीं लेता कि कोई गंतव्य सुरक्षित है या नहीं। ब्राउज़र और ऑपरेटिंग सिस्टम आपके प्रोटेक्टिव resolver को बायपास करके DoH को सीधे किसी पब्लिक resolver पर भेज सकते हैं, जब तक कि आप डिवाइस नीति सेट न करें या ज्ञात एंडपॉइंट्स को ब्लॉक न करें।
- TLS (DoT) पर DNS
- RFC 7858 में निर्दिष्ट, TLS पर डिवाइस और resolver के बीच DNS क्वेरी का एन्क्रिप्शन। DoH की तरह, यह गोपनीयता की रक्षा करता है, गंतव्य सुरक्षा की नहीं। गेस्ट नेटवर्क पर एक दूसरा बायपास मार्ग। फ़ायरवॉल नियमों को केवल आपके चुने हुए resolver के लिए DNS की अनुमति देनी चाहिए।
- VLAN
- एक वर्चुअल LAN: एक लॉजिकल नेटवर्क सेगमेंट जो अन्य सेगमेंट के साथ भौतिक स्विच और एक्सेस पॉइंट साझा करता है, जिसे IEEE 802.1Q में मानकीकृत किया गया है। हवाई अड्डे और होटल VLAN पर गेस्ट, स्टाफ़, किरायेदार और पॉइंट-ऑफ़-सेल ट्रैफ़िक को अलग करते हैं। Shield प्रत्येक नेटवर्क और VLAN पर एक अलग DNS नीति लागू करता है।
- DNS सामग्री फ़िल्टरिंग
- वेंडर द्वारा परिभाषित नीति जो सामग्री श्रेणियों, जैसे कि वयस्क या जुए की साइटों के साथ-साथ ख़तरे वाले डोमेन को ब्लॉक करती है। इसे किसी RFC द्वारा परिभाषित नहीं किया गया है। NCSC PDNS श्रेणी फ़िल्टरिंग के लिए नहीं बनाया गया है। स्कूलों को अभी भी ऐसी फ़िल्टरिंग की आवश्यकता है जो शिक्षा विभाग के फ़िल्टरिंग और निगरानी मानकों को पूरा करती हो।
- फ़ेल क्लोज़्ड
- एक विफलता मोड जिसमें, यदि फ़िल्टरिंग सेवा तक नहीं पहुँचा जा सकता है, तो ट्रैफ़िक को अनफ़िल्टर करके बाहर नहीं भेजा जाता है। Shield फ़ेल क्लोज़्ड होता है और कई डेटा केंद्रों में चलता है, इसलिए कोई आउटेज गेस्ट या स्टाफ़ WiFi पर सुरक्षा संबंधी कमी में नहीं बदलता है।
Worked examples
एक होटल समूह ने अपने गेस्ट WiFi के लिए एक प्रोटेक्टिव DNS सेवा खरीदी है, लेकिन कुछ गेस्ट डिवाइस एन्क्रिप्टेड DNS और हार्ड-कोडेड रिज़ॉल्वर का उपयोग करते हैं। आप उस ट्रैफ़िक को सुरक्षा को बायपास करने से कैसे रोकते हैं?
रिज़ॉल्वर को तब तक अप्रभावी मानें जब तक कि हर लुकअप उस तक न पहुँचे। गेस्ट नेटवर्क पर, फ़ायरवॉल नियम सभी पोर्ट 53 ट्रैफ़िक को चुने गए प्रोटेक्टिव रिज़ॉल्वर पर रीडायरेक्ट करते हैं और अन्य किसी भी चीज़ के लिए आउटबाउंड DNS को ब्लॉक करते हैं। ज्ञात सार्वजनिक DNS over HTTPS (RFC 8484) और DNS over TLS (RFC 7858) एंडपॉइंट भी फ़ायरवॉल पर ब्लॉक कर दिए जाते हैं। प्रबंधित स्टाफ़ डिवाइसों पर, एन्क्रिप्टेड DNS नीति केंद्रीय रूप से सेट की जाती है। डायरेक्ट-IP मैलवेयर ट्रैफ़िक, जिसे किसी लुकअप की आवश्यकता नहीं होती, एंडपॉइंट सुरक्षा और नेटवर्क निगरानी पर छोड़ दिया जाता है। इसका कारण सरल है: एक गेस्ट नेटवर्क जो किसी भी रिज़ॉल्वर पर आउटबाउंड DNS की अनुमति देता है, सुरक्षित नहीं है - चाहे आप कोई भी सेवा खरीदें।
Cisco Umbrella या Cloudflare Gateway चलाने वाला कोई संगठन स्विच के दौरान किसी भी नेटवर्क को असुरक्षित छोड़े बिना Purple Shield पर जाना चाहता है। इसका सही क्रम क्या है?
माइग्रेशन मुख्य रूप से एक सेटिंग्स परिवर्तन है, कोई हार्डवेयर प्रोजेक्ट नहीं। सबसे पहले, Shield में मौजूदा ब्लॉक और अनुमति नीतियों को फिर से बनाएँ। इसके बाद, एक नेटवर्क या VLAN को Shield पर ले जाएँ, जबकि बाकी मौजूदा सेवा पर ही रहें। 30 दिनों के मुफ़्त परीक्षण के दौरान, मौजूदा सेवा के मुक़ाबले लॉग में ब्लॉक किए गए खतरों और क्वेरी की मात्रा की तुलना करें। फिर बाकी नेटवर्क को चरणों में ले जाएँ। पूरे समय, फ़ायरवॉल नियमों को बनाए रखें जो DNS को चुने गए रिज़ॉल्वर पर बाध्य करते हैं, ताकि माइग्रेशन के दौरान कोई भी लुकअप छूट न जाए। यह दृष्टिकोण आपको प्रतिबद्ध होने से पहले आपकी अपनी संपत्तियों से वास्तविक आंकड़े प्रदान करता है, और Shield मौजूदा Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet हार्डवेयर पर काम करता है।
Frequently asked questions
क्या कोई निजी स्थल या सार्वजनिक क्षेत्र का आपूर्तिकर्ता NCSC PDNS का उपयोग कर सकता है?
नहीं। NCSC PDNS केवल योग्य यूके सार्वजनिक क्षेत्र के निकायों तक ही सीमित है, और सरकार के आपूर्तिकर्ताओं सहित निजी कंपनियाँ इसमें शामिल नहीं हो सकती हैं। यदि आप कोई होटल, हवाई अड्डा, आयोजन स्थल या अनुबंधित सार्वजनिक सेवा चलाते हैं, तो आपको एक व्यावसायिक प्रोटेक्टिव DNS सेवा की आवश्यकता है। ऐसी सेवा चुनें जो NCSC मॉडल की नकल करती हो: resolver-स्तरीय ब्लॉकिंग, ताज़ा थ्रेट इंटेलिजेंस और उपयोगी लॉग। Shield आपको किसी भी नेटवर्क पर, स्टैंडअलोन या Purple Access पर यह सुविधा प्रदान करता है।
Purple Shield की लागत कितनी है?
Purple आपके नेटवर्क और साइटों के आधार पर एक कस्टमाइज्ड कोटेशन के माध्यम से Shield का मूल्य निर्धारण करता है। हम सूची मूल्य प्रकाशित नहीं करते हैं। आप पहले 30 दिनों का निःशुल्क ट्रायल चला सकते हैं, जिसमें अपने वर्तमान सेटअप की तुलना में ब्लॉक किए गए खतरों और क्वेरी वॉल्यूम की तुलना करने के लिए एक नेटवर्क को Shield पर रीडायरेक्ट किया जा सकता है। इससे आपको कोई प्रतिबद्धता करने से पहले अपने स्वयं के एस्टेट से वास्तविक आंकड़े मिल जाते हैं।
क्या Shield हमारे पास पहले से मौजूद WiFi हार्डवेयर के साथ काम करेगा?
हाँ। Shield DNS लेयर पर काम करता है, इसलिए आपको एक्सेस पॉइंट बदलने के बजाय केवल रिज़ॉल्वर या DHCP सेटिंग्स बदलनी होती हैं। Purple Access Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर चलता है। Shield उस एस्टेट के प्रत्येक नेटवर्क और VLAN पर एक अलग नीति लागू करता है।
हम Cisco Umbrella या Cloudflare Gateway से कैसे माइग्रेट करें?
माइग्रेशन मुख्य रूप से सेटिंग्स में एक बदलाव है। Shield में अपनी ब्लॉक और अलाउ नीतियों को दोबारा बनाएं, फिर एक नेटवर्क या VLAN को Shield पर रीडायरेक्ट करें, जबकि बाकी नेटवर्क आपकी वर्तमान सेवा पर बने रहें। 30-दिवसीय ट्रायल के दौरान लॉग्स की तुलना करें, और फिर शेष नेटवर्कों को चरणों में माइग्रेट करें। पूरे समय ऐसे फ़ायरवॉल नियम बनाए रखें जो DNS को आपके चुने हुए रिज़ॉल्वर पर ही निर्देशित करें, ताकि माइग्रेशन के दौरान कोई भी चीज़ छूट न जाए।
यदि हम पहले से ही NCSC PDNS का उपयोग करते हैं, तो Shield को क्यों जोड़ें?
Shield सामग्री श्रेणी फ़िल्टरिंग और प्रत्येक नेटवर्क व VLAN के लिए एक अलग नीति जोड़ता है। NCSC PDNS को ये सुविधाएँ प्रदान करने के लिए डिज़ाइन नहीं किया गया है। यह पुस्तकालयों, अस्पतालों और काउंसिल भवनों में सार्वजनिक उपयोग वाले गेस्ट WiFi के लिए बहुत महत्वपूर्ण है। St George's Healthcare NHS Trust Shield का संचालन करता है और प्रति सप्ताह लगभग 241,000 खतरों को ब्लॉक करता है। किसी भी फ़ॉरवर्डिंग को बदलने से पहले रिज़ॉल्वर के संयोजन पर NCSC के मार्गदर्शन की समीक्षा करें।
क्या प्रोटेक्टिव DNS हमें GDPR या Cyber Essentials के अनुपालन योग्य बनाता है?
कोई भी एकल नियंत्रण आपको पूरी तरह अनुपालन योग्य नहीं बनाता है, लेकिन प्रोटेक्टिव DNS दोनों का समर्थन करता है। यह मैलवेयर सुरक्षा में योगदान देता है और आपको ऑडिट साक्ष्य के रूप में लॉग प्रदान करता है। वे DNS लॉग UK GDPR के तहत व्यक्तिगत डेटा रख सकते हैं, इसलिए पहले डेटा प्रतिधारण और एक्सेस नियम निर्धारित करें। Purple के पास ISO 27001 और Cyber Essentials प्रमाणन है तथा यह GDPR के अनुरूप है, जो आपके सप्लायर मूल्यांकन में मदद करता है।
क्या DNS फ़िल्टरिंग नेटवर्क की गति को धीमा कर देती है?
नहीं। एक ब्लॉक किया गया लुकअप किसी भी कनेक्शन के खुलने से पहले ही समाप्त हो जाता है, इसलिए ब्लॉक की गई सामग्री कभी लोड नहीं होती है। विज्ञापनों और ट्रैकर्स को ब्लॉक करने का अर्थ है एक फ़िल्टर किए गए नेटवर्क पर 62% तक कम DNS क्वेरीज़ और 44% तक कम डेटा का उपयोग। लुकअप को तेज़ और निरंतर उपलब्ध रखने के लिए Shield कई डेटा केंद्रों पर काम करता है।
यदि Shield से संपर्क टूट जाता है तो ट्रैफ़िक का क्या होता है?
Shield फ़ेल-क्लोज़्ड (fail-closed) सिद्धांत पर काम करता है। यदि सेवा तक नहीं पहुँचा जा सकता है, तो ट्रैफ़िक को बिना फ़िल्टर किए बाहर नहीं भेजा जाता है, जिससे कोई आउटेज कभी भी सुरक्षा में खामी नहीं बनता। Shield कई डेटा केंद्रों पर संचालित होता है ताकि ऐसी स्थिति दुर्लभ रहे। व्यापक Purple प्लेटफ़ॉर्म 99.999% अपटाइम SLA के साथ प्रति वर्ष 50 करोड़ लॉगिन संभालता है।
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)