
Sicurezza BYOD che funziona davvero nel 2026
Controlli pratici di sicurezza BYOD per i team IT che gestiscono WiFi per ospiti, scuole, strutture sanitarie e uffici. Segmentazione, filtraggio DNS, identità e monitoraggio
Published 16 ottobre 2026
Conosci già la situazione. Un infermiere accetta un paziente su un tablet, un insegnante accede al registro da un laptop personale, un ospite dell'hotel si connette al WiFi da un telefono e un fornitore esterno apre un ticket da un dispositivo che nessuno nel team IT possiede. La rete deve comunque prendere una decisione, perché tutti questi dispositivi accedono alle stesse risorse. La sicurezza BYOD è la disciplina che permette di prendere questa decisione in modo sicuro, anche quando il dispositivo non è gestito e l'utente ha bisogno di operare rapidamente.
Sommario
- Cosa significa davvero la sicurezza BYOD nel 2026
- La maggioranza ingestibile
- Creare un programma BYOD difendibile
- Quando il dispositivo sembra sicuro ma l'identità non lo è
- Contenimento a livello di rete senza agent
- Monitoraggio che dimostra la riduzione del rischio BYOD
- La tua checklist per la sicurezza BYOD per questa settimana
Cosa significa davvero la sicurezza BYOD nel 2026
Una clinica con cui ho lavorato aveva telefoni del personale, laptop dei fornitori e tablet dei pazienti tutti attestati sulla stessa rete wireless. Un dispositivo non gestito si confondeva con gli altri fino a quando non ha iniziato a comportarsi come un normale client, rimanendo tuttavia al di fuori del nostro controllo. Questo è il problema del BYOD. Una volta che un dispositivo si connette all'ambiente, la questione è quanto danno può causare se l'utente, l'applicazione o il percorso di rete vengono compromessi.
Il BYOD è un problema di raggio d'impatto
La vecchia visione incentrata principalmente sugli endpoint presuppone che il compito principale sia l'iscrizione dei dispositivi personali nell'MDM. È una prospettiva troppo limitata. Il BYOD abbraccia identità, accesso alla rete, separazione delle app, registrazione dei log, privacy e offboarding, poiché il dispositivo può operare su WiFi domestico, WiFi pubblico, rete cellulare o infrastrutture guest condivise, spesso senza i controlli presenti su un endpoint aziendale.
Il modello concettuale utile è la riduzione del raggio d'azione dell'attacco. Potresti non gestire il dispositivo, ma puoi comunque limitare ciò che può raggiungere, i dati a cui può accedere e la rapidità con cui puoi isolarlo se qualcosa va storto. Le linee guida wireless del NIST sottolineano lo stesso concetto pratico, ponendo l'accento sulla modellazione delle minacce, sulla valutazione dei rischi e sulla consapevolezza degli utenti prima di concedere un accesso esteso, poiché le reti condivise necessitano di contenimento tanto quanto di connettività linee guida wireless NIST.
L'infrastruttura condivisa cambia la posta in gioco
Lo smartphone di un visitatore sulla rete WiFi guest non equivale a un laptop gestito collegato a una porta interna. L'infrastruttura condivisa permette a un dispositivo vulnerabile di trovarsi accanto a molti altri, e l'operatore deve comunque mantenere l'ambiente utilizzabile per tutti. Ecco perché la sicurezza BYOD nel 2026 riguarda fondamentalmente il contenimento a strati, non la proprietà del dispositivo.
Per location, scuole e cliniche, la domanda davvero utile non è più se sia possibile vietare i dispositivi personali. Una restrizione totale di solito fallisce a livello operativo. La domanda migliore è cosa potete ancora applicare quando il dispositivo è al di fuori del vostro controllo e come potrete dimostrarlo in seguito.
La maggioranza ingovernabile
Il divario tra l'uso del BYOD e la gestibilità dei dispositivi è il motivo per cui così tanti programmi si bloccano. Il NIST ha segnalato a dicembre 2022 che oltre il 95% delle organizzazioni consentiva già ai dipendenti di utilizzare dispositivi personali per lavoro prima della pandemia, e l'86% dei responsabili IT riteneva che gli attacchi ai dispositivi mobili diventassero sempre più frequenti focus NIST sul BYOD. Questa è la realtà operativa. Il BYOD è la norma e la pressione sulle reti condivise continua ad aumentare.
Il riepilogo della ricerca BYOD 2025 di Computerworld aggiunge la parte più scomoda. Ha evidenziato che il 90% dei dipendenti utilizza un mix di dispositivi aziendali e personali sul lavoro, l'82% delle organizzazioni dispone di un programma BYOD e fino al 70% dei dispositivi BYOD sul posto di lavoro non è gestito Riepilogo BYOD di Computerworld. Se gestisci una rete condivisa, la maggior parte di ciò che si connette potrebbe trovarsi al di fuori del tuo normale piano di gestione.
Perché l'approccio basato unicamente sugli endpoint fallisce
Un dispositivo non gestito lascia lacune invisibili. Non puoi sapere se sia aggiornato, se sia presente un software di sicurezza o se l'utente lo abbia già connesso a una rete ostile. Il medesimo riepilogo di Computerworld ha evidenziato che il 20% delle aziende aveva subito malware da dispositivi non gestiti, quasi la metà non era in grado di determinare se i dispositivi non gestiti avessero compromesso la sicurezza e il 22% dei dispositivi BYOD si era connesso a reti wireless malevole. Non si tratta di casi isolati. Sono segnali che la visibilità è già compromessa.
Ecco perché il WiFi condiviso è un luogo così poco adatto in cui affidarsi esclusivamente alla sicurezza dell'endpoint. Uno smartphone personale compromesso non espone solo il suo proprietario. Può trovarsi accanto ad altri ospiti, studenti, pazienti o membri dello staff e tentare attacchi di phishing, invio di malware o traffico di comando e controllo apparendo al contempo come un qualsiasi altro client.
Regola pratica: se non sei in grado di indicare quali dispositivi si sono connessi ieri, non hai ancora un programma BYOD, hai un problema di connettività.
Anche l'offboarding è fondamentale. I vecchi laptop e telefoni spesso sopravvivono alle direttive che li governavano, e lo smaltimento sicuro richiede la stessa disciplina del controllo degli accessi. Per i team che stanno dismettendo parco macchine, il riciclo sicuro dei laptop per i team da remoto appartiene alla stessa catena di gestione del rischio.
Creare un programma BYOD difendibile
Un programma BYOD solido inizia prima che chiunque si connetta. Per prima cosa, mappa dove è presente il BYOD, quali gruppi di utenti lo utilizzano e quali dati possono raggiungere tali dispositivi. Le linee guida di implementazione del NIST considerano questa fase come un esercizio di modellazione delle minacce e valutazione del rischio, un aspetto fondamentale poiché i controlli variano tra telefoni del personale, laptop dei fornitori e tablet degli ospiti Linee guida BYOD del NIST NCCoE.
Inizia dai casi d'uso e dalle classi di dati
Inizia inventariando gli scenari BYOD presenti nella tua organizzazione. Il personale potrebbe aver bisogno di e-mail e pianificazione. I collaboratori esterni potrebbero richiedere l'accesso a una porzione limitata di applicazioni. Gli ospiti potrebbero necessitare solo di internet, mentre studenti o pazienti potrebbero aver bisogno di un percorso di rete captive con restrizioni severe. Una volta chiarito il caso d'uso, classifica i dati a cui è possibile accedere e lo stato minimo del dispositivo che intendi accettare.
Definisci chiaramente gli stati di dispositivo, sistema operativo, patch e crittografia che sono accettabili per ciascun livello di accesso. Un laptop personale che accede a un captive portal via browser comporta un rischio diverso rispetto a uno smartphone in grado di sincronizzare file, e la policy deve riflettere questa differenza.
Separa i dati aziendali da quelli personali a livello di applicazione
NIST SP 1800-22 VolB raccomanda di separare i dati aziendali da quelli personali limitando i trasferimenti tra applicazioni gestite e non gestite, e crittografando il traffico tra dispositivo e organizzazione tramite una VPN o un controllo equivalente, ove opportuno. L'obiettivo è pratico. I dati di lavoro non devono confluire in app consumer, librerie fotografiche condivise o storage cloud personale.
Il contenimento a livello di app funziona meglio che fingere di controllare l'intero telefono. Se il dispositivo è personale, il container aziendale deve comunque comportarsi come un ambiente di lavoro. Ecco perché gli strumenti di identità e accesso che applicano regole di sessione sono così importanti. Le funzionalità di accesso di Purple Shield sono un ottimo esempio di applicazione delle policy senza presupporre che il dispositivo stesso sia sotto la tua gestione, ed è l'approccio corretto in ambienti misti.
Rendi l'autenticazione consapevole del dispositivo
Una semplice password è troppo debole per un accesso non gestito. NIST SP 1800-22 VolB raccomanda di utilizzare certificati di dispositivo insieme alle credenziali utente, in modo che l'accesso sia vincolato sia alla persona sia allo stato del dispositivo. In pratica, ciò significa autenticazione basata su certificati e MFA resistente al phishing dove l'azienda può supportarla, registrando poi gli accessi in modo da poterli riesaminare in seguito.
Considera la registrazione come l'inizio del controllo, non come la prova di una conformità continua.
La gestione rigorosa del ciclo di vita è l'ultimo tassello. Testate le procedure per i dispositivi smarriti, l'offboarding e la revoca prima che si rendano necessari. Se un utente lascia l'azienda o un dispositivo va smarrito, la risposta dovrebbe essere già stata collaudata, poiché i programmi BYOD deboli tendono a fallire proprio su questo punto.
Quando il dispositivo appare sicuro ma l'identità non lo è
Il più grande errore nel BYOD è trattare il rischio del dispositivo come la principale modalità di guasto. La ricerca sulle violazioni punta in una direzione diversa. La ricerca di Verizon del 2025 sulle violazioni, come citato nei dati verificati, ha rilevato che il 46% dei sistemi compromessi da infostealer in cui erano presenti dati di login aziendali erano dispositivi non gestiti, e che le credenziali compromesse sono state un vettore di accesso iniziale nel 22% delle violazioni, con il phishing al 16% e lo sfruttamento delle vulnerabilità al 20% Riepilogo della ricerca sulle violazioni di Verizon. Un dispositivo può sembrare pulito e cedere comunque la sessione a un utente malintenzionato.
L'identità è il punto di origine del raggio di impatto
Un'indagine del 2026 condotta tra i managed service provider ha rilevato che il 55% aveva segnalato un incidente relativo al BYOD presso un cliente nei 24 mesi precedenti. Tra questi incidenti, il 45% ha riguardato il furto di credenziali o la compromissione dell'account, il 42% la compromissione di e-mail o messaggistica, il 40% malware e solo il 29% lo smarrimento o il furto di dispositivi report Aura MSP. La solita storia del telefono smarrito non è quella prevalente.
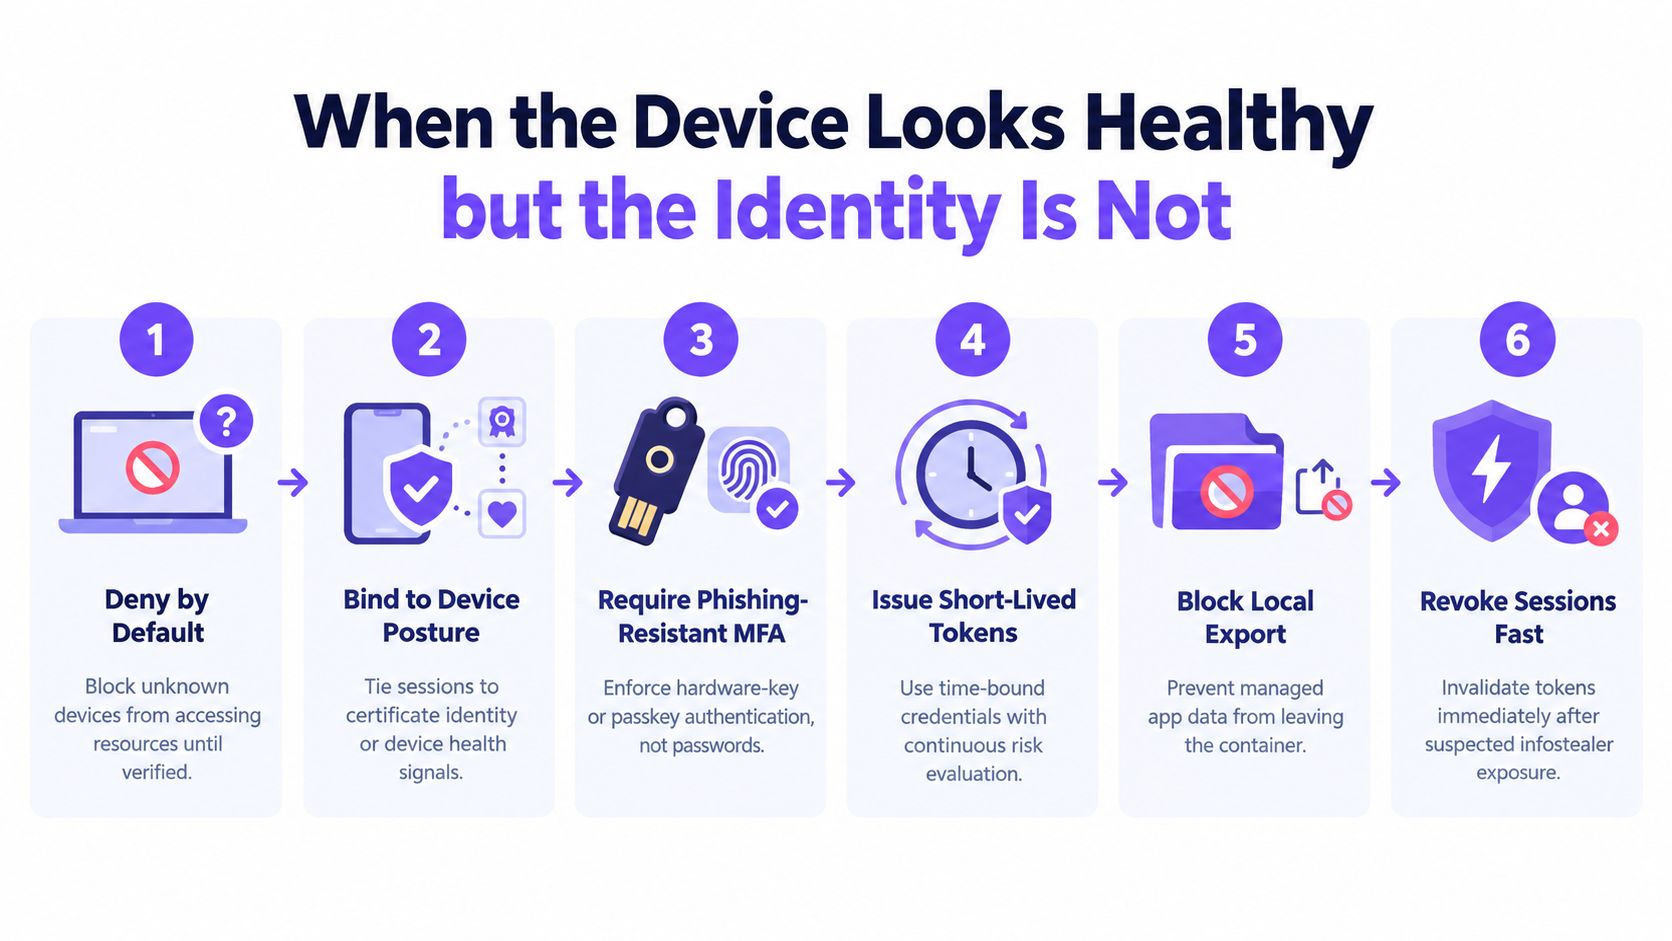
Ecco perché l'impostazione default-deny è fondamentale per i dispositivi sconosciuti. Se l'endpoint non è affidabile, l'accesso deve essere ottenuto tramite posture, identità del certificato o entrambi. Il livello di autenticazione dovrebbe quindi richiedere un MFA resistente al phishing, preferibilmente passkey o autenticatori basati su hardware, affinché l'utente dimostri qualcosa di più della semplice conoscenza di una password.
Rendi la sessione monouso
Il percorso di controllo efficace nella pratica è lineare, anche se non semplice da gestire al meglio. Associa l'accesso alla posture del dispositivo o all'identità del certificato. Emetti token a breve durata. Ricontrolla continuamente il rischio. Revoca rapidamente le sessioni quando sospetti un'esposizione a infostealer. Se l'app consente l'esportazione locale, bloccale tramite container gestiti o direttive equivalenti.
La metrica operativa da monitorare non è il volume di registrazione. È la velocità con cui è possibile ruotare le credenziali e interrompere le sessioni dopo un evento sospetto. L'analisi dei log SSO di Verizon ha inoltre evidenziato che il credential stuffing rappresenta una media del 19% dei tentativi di autenticazione giornalieri, arrivando al 25% nelle organizzazioni di livello enterprise. Ecco perché la telemetria di autenticazione è fondamentale, non solo la conformità dei dispositivi.
L'accesso BYOD deve essere revocabile per progettazione. Se l'identità viene compromessa, la sessione deve terminare rapidamente, anche quando il dispositivo stesso sembra ancora sicuro.
Contenimento a livello di rete senza agent
Un lavoratore, uno studente o un visitatore può connettersi al WiFi senza essere comunque mai ritenuto affidabile. Se non è possibile installare nulla sul dispositivo, la rete deve farsi carico di una responsabilità maggiore. Questo modello si applica al WiFi per ospiti, al WiFi scolastico, alle reti per i visitatori degli ospedali e alle strutture pubbliche in cui gli agent non sono accettati. Le linee guida wireless del NIST affermano che le reti wireless non protette dovrebbero disabilitare le funzionalità di rete non necessarie e che i dispositivi mobili dovrebbero essere protetti durante tutto il loro ciclo di vita; tuttavia, molti ambienti BYOD includono ancora utenti che non accettano un agent o un profilo MDM linee guida wireless NIST.
Prima segmenta, poi filtra
L'uso di SSID e VLAN separati costituisce ancora il livello base. Le reti per ospiti, staff e servizi sensibili non dovrebbero condividere lo stesso set di regole e il routing dovrebbe applicare il principio del privilegio minimo. Questo non elimina il rischio, ma evita che un segmento compromesso si propaghi a tutto il resto.
Il DNS protettivo è il controllo senza agenti più pratico, come descritto in come funziona Purple Shield. Analizza ogni ricerca prima dell'inizio di una connessione, consentendo di bloccare domini di phishing, domini di malware e callback di comando e controllo senza toccare il traffico dell'endpoint o installare software sul dispositivo. Per le infrastrutture miste, questo posizionamento è fondamentale perché l'applicazione avviene ai margini della rete, non sul dispositivo dell'utente.
Aggiungi livelli di policy basati su tempo e luogo
L'applicazione di Safe Search è utile negli ambienti pubblici e frequentati da famiglie in cui il dovere di protezione è prioritario. Le direttive pianificate possono rafforzare i controlli fuori dall'orario di lavoro, durante i fine settimana o nei periodi con personale ridotto. Le pagine di blocco trasparenti riducono la confusione e mostrano agli utenti che la rete sta applicando una direttiva, anziché bloccare i siti web in modo casuale.
Per un provider, la domanda pratica è semplice. Chiediti se la piattaforma è in grado di applicare le policy per SSID, VLAN, sede e ora del giorno, e se può segnalare esattamente ciò che è stato bloccato. Purple Shield è progettato attorno a questo modello senza agenti per le sedi e il WiFi ospiti, con filtraggio dei contenuti, difesa dalle minacce e controlli a livello DNS che operano dietro i firewall esistenti Panoramica di Purple Shield.
Test dell'operatore: se un dispositivo non riceve mai un agente, i controlli devono comunque funzionare e i log devono comunque raccontare la storia.
Quella stessa logica di controllo corrisponde anche al modello di protezione per le imprese digitali, in cui l'accesso deve rimanere sicuro anche quando il dispositivo si trova al di fuori del proprio controllo.
Il contenimento a livello di rete ha dei limiti. Non sostituisce la sicurezza degli endpoint sui dispositivi aziendali e il traffico crittografato ridurrà sempre la capacità di ispezione della rete. Tuttavia, per i dispositivi non gestiti su WiFi condiviso, rimane l'unico livello di protezione quando non ne esistono altri.
Monitoraggio che dimostra la riduzione del rischio BYOD
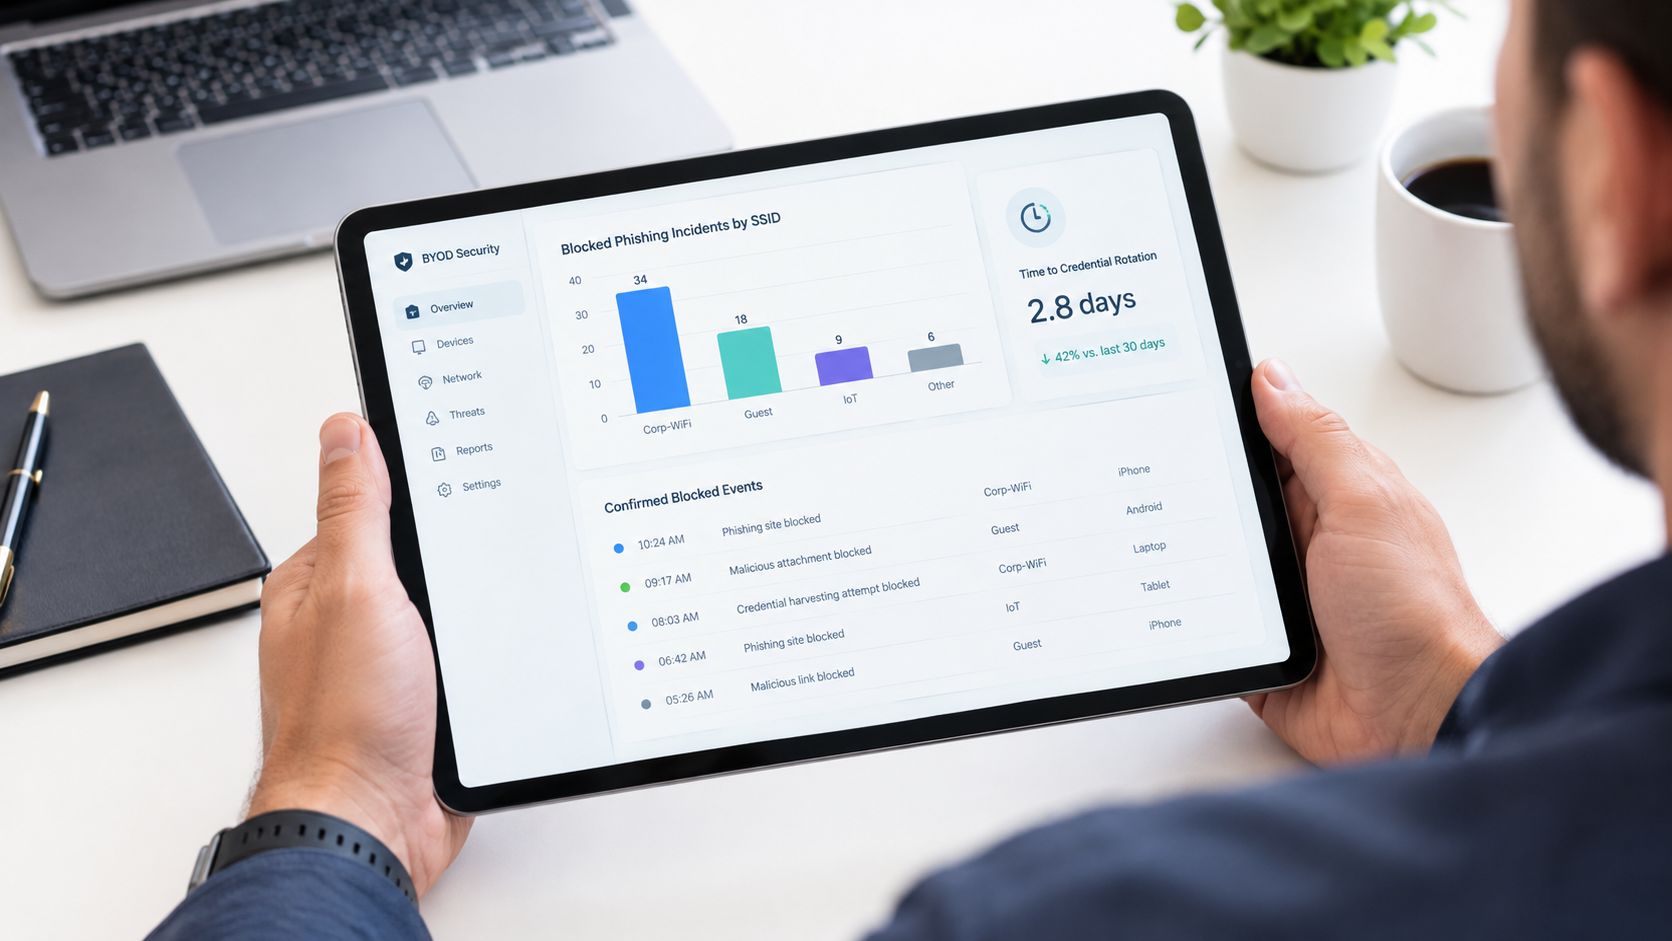
Una buona dashboard non celebra i volumi. Mostra cosa è stato bloccato, dove è accaduto e se la policy ha ridotto l'esposizione. I numeri che contano sono quelli che dimostrano l'efficacia dei tuoi controlli, non quelli che rendono accattivante un grafico.
Misura il rischio bloccato, non solo l'attività
Un utile livello di monitoraggio BYOD segnala le destinazioni di phishing e malware bloccate per SSID, i modelli di accesso a rischio sulle app gestite, il tempo di rotazione delle credenziali dopo una presunta esposizione a infostealer, gli eventi confermati di perdita di dati e la copertura delle popolazioni di dispositivi non gestiti tramite policy di rete. Questi sono i segnali che permettono di rispondere ad auditor, stakeholder e team di incident response con prove concrete anziché supposizioni.
Una metrica di vanità come il semplice volume di traffico non vi dirà se la rete ha bloccato qualcosa. Un registro dei blocchi con timestamp, nomi di rete e motivi della policy lo farà. Questa distinzione è fondamentale nei contesti di WiFi pubblico e nelle strutture ad uso promiscuo, dove un singolo dominio bloccato su un SSID ospiti può rappresentare il campanello d'allarme di cui avevate bisogno.
Usa le evidenze per chiudere il cerchio
Un medico una volta ha chiesto la "prova" che la rete guest fosse più sicura dopo la modifica delle direttive. La risposta è arrivata dal rapporto sui blocchi, non da un sondaggio di gradimento. Il report ha mostrato quali categorie sono state bloccate, su quali SSID e in quali orari le regole più severe stavano svolgendo il proprio lavoro. È questo il livello che trasforma un controllo di sicurezza in una pratica operativa difendibile.
Il monitoraggio aiuta anche a individuare lo scostamento dalle policy. Se i dispositivi non gestiti continuano a tentare di raggiungere le stesse destinazioni bloccate, potrebbe essere necessaria una pagina di blocco più chiara, una migliore formazione per gli utenti o una separazione più netta degli SSID. Se il rischio di autenticazione continua a presentarsi nelle app gestite, è la parte relativa all'identità a richiedere attenzione.
Per i team che necessitano di un unico punto in cui unificare questi controlli, le funzionalità di reportistica e di integrazione dell'accesso di Purple Shield sono progettate per mostrare cosa è stato bloccato e dove, insieme al contesto di rete che ha determinato la decisione Reportistica di accesso Purple Shield.
La tua checklist per la sicurezza BYOD per questa settimana
Inizia dai controlli che garantiscono l'impatto maggiore. Attiva l'MFA resistente al phishing per le app critiche, separa gli SSID ospiti e personale, e assicurati che il traffico sensibile non utilizzi lo stesso percorso della navigazione casuale. Quindi abilita il DNS protettivo, poiché bloccare il phishing e le ricerche di command-and-control prima che una connessione venga avviata rappresenta un vantaggio pratico sui dispositivi non gestiti.
Successivamente, restringete gli orari. Se il vostro ambiente presenta periodi di inattività prevedibili, utilizzate policy più severe la sera e nei fine settimana per le reti pubbliche o condivise. Completate il lavoro configurando la dashboard che dimostra cosa è stato bloccato, dove è stato bloccato e con quale rapidità potete revocare l'accesso a seguito di una presunta violazione.
Purple Shield offre DNS protettivo e filtraggio dei contenuti per il WiFi guest e pubblico senza installare agent sui dispositivi. Se stai cercando di ridurre il raggio di impatto del BYOD sulle reti condivise, visita Purple Shield e scopri come le sue direttive per SSID, la difesa dalle minacce e la reportistica si integrano in questo modello.