
ExplainerProtective DNS
NCSC Protective DNS e il settore pubblico britannico: cos'è e cosa possono imparare le strutture
Potrà stabilire se NCSC Protective DNS è accessibile per la Sua organizzazione, in che modo il blocco a livello di resolver protegge ogni dispositivo su una rete e quali sono i suoi limiti. Se gestisce un hotel, un aeroporto, un punto vendita o immobili aperti al pubblico, può utilizzare il modello NCSC come checklist...
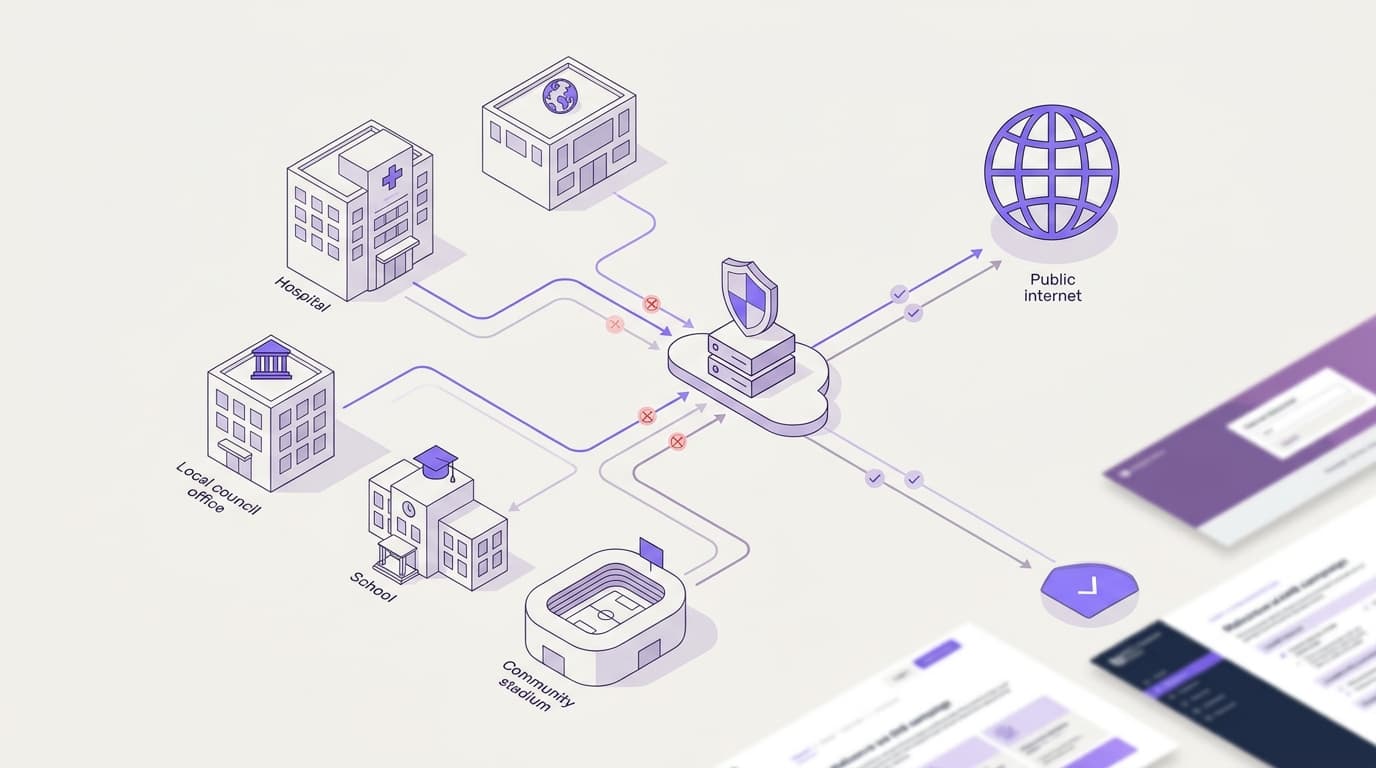
Il PDNS (Protective DNS) del NCSC blocca le ricerche di domini malevoli a livello di DNS definito in RFC 1035. Gli enti pubblici del Regno Unito idonei lo utilizzano per la difesa informatica centrale, mentre le strutture private ottengono un controllo equivalente a livello di resolver utilizzando servizi commerciali come Purple Shield, eseguito sulla piattaforma Purple: oltre 80.000 strutture in 90 Paesi e uno SLA di uptime del 99,999%.
Che cos'è NCSC PDNS e a chi è rivolto?
Il NCSC ha lanciato PDNS nel 2017 nell'ambito del proprio programma Active Cyber Defence. È finanziato dal governo centrale, quindi le organizzazioni idonee non pagano per utilizzarlo. L'idoneità copre enti quali dipartimenti del governo centrale, amministrazioni DEVOLVED, autorità locali e parti del NHS. Da allora il NCSC ha esteso una versione del servizio alle scuole. Verificare le attuali regole di idoneità sulla pagina NCSC PDNS prima di pianificarne l'uso.
Il Protective DNS è anche una categoria generale, non solo il servizio del NCSC. Un resolver ricorsivo è il server che trasforma un nome come example.com in un indirizzo IP per conto di un dispositivo. Un servizio DNS protettivo è un resolver ricorsivo che si rifiuta di risolvere i domini presenti in un elenco di minacce. Le agenzie statunitensi CISA e NSA hanno utilizzato lo stesso termine nelle loro linee guida del 2021, Selecting a Protective DNS Service.
Il punto fondamentale è il posizionamento. Il blocco awiene a livello di resolver, prima che venga aperta qualsiasi connessione. Non viene caricata alcuna pagina malevola, non viene scaricato alcun payload e non si forma alcun canale di comando e controllo. Ogni dispositivo che utilizza il resolver è coperto, compresi i telefoni degli ospiti non gestiti, le smart TV e i sensori dell'edificio su cui non è possibile eseguire software di sicurezza.
Come funziona il DNS protettivo, passo dopo passo?
Il DNS stesso è definito in RFC 1034 e RFC 1035. Il Protective DNS non modifica nulla nel protocollo. Modifica ciò che il resolver decide di rispondere.
- Un dispositivo sulla rete cerca un dominio, ad esempio quando un ospite tocca un link in una e-mail.
- Il resolver locale o il firewall inoltra la query al servizio DNS protettivo, in quanto è stato configurato per farlo.
- Il resolver protettivo controlla il dominio rispetto al proprio database di threat intelligence.
- Se il dominio è noto per essere malevolo, il resolver restituisce una risposta di blocco al posto dell'indirizzo reale.
- Se il dominio non si trova in alcun elenco, il resolver lo cerca normalmente e restituisce la risposta.
- Il servizio registra la query, in modo che gli analisti possano individuare i dispositivi infetti che continuano a inviare richieste verso l'esterno.
Una risposta di blocco assume una delle tre forme comuni. NXDOMAIN comunica al dispositivo che il dominio non esiste. Un indirizzo sinkhole reindirizza il dispositivo verso un server controllato anziché quello dell'attaccante. Una pagina di blocco spiega all'utente il motivo per cui il sito non è stato caricato.
La query di un dispositivo passa attraverso un forwarder locale a un resolver protettivo, che blocca un dominio malevolo noto o ne risolve uno sicuro, registrando ogni query.
Connections
- Dispositivo di personale o ospiti to Resolver locale o firewall (Query DNS (RFC 1035))
- Resolver locale o firewall to Resolver DNS protettivo (query inoltrata)
- Resolver DNS protettivo to Dominio malevolo noto (riscontro nella lista minacce)
- Resolver DNS protettivo to Dominio sicuro (nessun riscontro)
- Resolver DNS protettivo to Registro delle query (ogni query registrata)
Due fattori determinano l'efficacia del servizio. Il primo è la threat intelligence: quante fonti alimentano la block list e quanto velocemente i nuovi domini vi si aggiungono. La nostra guida ai feed di threat intelligence DNS spiega da dove provengono tali elenchi. Il secondo è la registrazione dei log. L'NCSC utilizza i dati delle query PDNS per rilevare i sistemi compromessi e avvisare l'organizzazione interessata. Un servizio commerciale dovrebbe offrire la stessa visibilità, come illustrato nella nostra guida su log e reportistica del filtraggio DNS.
Molti resolver applicano le block list tramite le Response Policy Zones (RPZ), un formato che consente a un resolver di sovrascrivere le risposte per i domini elencati. RPZ è una convenzione ampiamente utilizzata, non uno standard IETF.
Quali termini di sicurezza DNS si tendono a confondere?
Diversi termini legati al DNS suonano simili ma risolvono problemi differenti. Confonderli porta a lacune nella progettazione della sicurezza o all'acquisto del medesimo controllo di sicurezza due volte.
| Termine | Cosa fa | Cosa non fa | Definito da |
|---|---|---|---|
| Protective DNS | Si rifiuta di risolvere i domini collegati a minacce | Ispezionare il contenuto della pagina o il traffico crittografato | Linee guida NCSC, CISA e NSA (una categoria, non un RFC) |
| NCSC PDNS | Protective DNS gestito da NCSC per enti idonei | Servire strutture private o filtrare categorie di contenuti | NCSC |
| DNS content filtering | Blocca categorie come siti per adulti o di scommesse oltre alle minacce | Dimostrare da solo la conformità alla tutela dei minori | Politica del fornitore |
| Passive DNS (pDNS) | Conserva uno storico delle risposte dominio-IP per gli analisti | Bloccare qualsiasi cosa in tempo reale | Pratica di threat intelligence |
| DNSSEC | Firma i record DNS in modo che i resolver possano verificarne l'autenticità | Giudicare se un dominio è malevolo | RFC 4033 |
| DNS over HTTPS o TLS | Crittografa la query tra il dispositivo e il resolver | Decidere cosa è sicuro risolvere | RFC 8484 e RFC 7858 |
| Response Policy Zones | Consente a un resolver di ignorare le risposte per i domini in elenco | Fornire direttamente threat intelligence | Convenzione del settore, non uno standard IETF |
Dove si sbaglia più spesso
- Trattare il PDNS come un filtraggio dei contenuti. NCSC PDNS si rivolge ai domini malevoli. Non è progettato per bloccare categorie di contenuti. Le scuole hanno comunque bisogno di un filtraggio conforme agli standard di filtraggio e monitoraggio del Department for Education.
- Presumere che i fornitori siano coperti. L'idoneità al PDNS di un comune non si estende all'appaltatore che gestisce il WiFi del suo centro sportivo.
- Interpretare "pDNS" in un report sulle minacce come Protective DNS. Nella threat intelligence, pDNS di solito indica il Passive DNS, ovvero uno storico delle consultazioni.
- Pensare che DNSSEC blocchi le minacce. DNSSEC (RFC 4033) dimostra che un record è autentico. Il dominio di un utente malintenzionato può essere perfettamente firmato.
- Pensare che il DNS crittografato sia protettivo. La crittografia nasconde la query agli intercettori. Non dice nulla sul fatto che la destinazione sia sicura o meno.
Dove le strutture incontrano il Protective DNS nella pratica?
Il Protective DNS si incontra in tre ambiti: sulle reti del settore pubblico, sul proprio WiFi per ospiti e personale, e nei questionari di sicurezza inviati dai clienti.
Edifici pubblici con WiFi pubblico
Biblioteche, uffici comunali, ospedali e stazioni offrono tutti una connessione WiFi per i visitatori. Ogni sede deve decidere quale resolver utilizzare per la propria rete ospiti. Un ente del settore pubblico può anche scegliere un servizio commerciale per le reti in cui desidera un filtraggio delle categorie di contenuti o una politica separata per rete. St George's Healthcare NHS Trust utilizza Purple Shield e blocca circa 241.000 minacce a settimana.
Hotel, aeroporti e strutture multi-sito
Le strutture private non rientrano nei requisiti per il PDNS, ma affrontano le stesse minacce. La rete guest di un hotel ospita centinaia di dispositivi non gestiti. La rete di un aeroporto gestisce passeggeri, negozi al dettaglio e sistemi operativi su VLAN separate. Una VLAN (LAN virtuale) è un segmento di rete logico che condivide switch fisici e access point con altre reti. Gli operatori di strutture multi-sito utilizzano Shield per applicare la protezione a livello DNS in tutte le loro sedi senza aggiungere hardware.
Due diligence dei fornitori
Se sei un fornitore del settore pubblico, aspettati domande su come blocchi i domini maligni sulle tue reti. Non puoi rispondere "usiamo il PDNS", perché non ne hai diritto. Un servizio DNS protettivo commerciale con log esportabili ti offre una risposta chiara e verificabile.
Quali sono i limiti del DNS protettivo?
Il DNS protettivo è solo un livello, non una difesa completa. Vede i nomi di dominio e niente altro. Il modello a strati sottostante mostra dove si posiziona e cosa devono intercettare gli strati circostanti.
Cinque livelli sovrapposti dalla protezione del dispositivo a quella dell'endpoint, con il DNS protettivo al centro che blocca le ricerche prima dell'apertura delle connessioni.
Connections
- Dispositivo e browser to Rete e VLAN (il dispositivo si connette alla rete)
- Rete e VLAN to DNS protettivo (tutte le ricerche inoltrate)
- DNS protettivo to Proxy o gateway web sicuro (il traffico consentito prosegue)
- Proxy o gateway web sicuro to Protezione endpoint (rischio residuo sul dispositivo)
DNS crittografato sul dispositivo
I browser e i sistemi operativi possono inviare il DNS tramite HTTPS (RFC 8484) o il DNS tramite TLS (RFC 7858) direttamente a un resolver pubblico. Quel traffico ignora completamente il tuo resolver protettivo. Sui dispositivi gestiti, imposta la policy in modo centralizzato. Sulle reti guest, blocca il DNS in uscita verso qualsiasi elemento tranne il resolver prescelto, e blocca sul firewall gli endpoint DNS crittografati pubblici noti.
Resolver hardcoded e IP diretto
Alcune app e dispositivi IoT ignorano il resolver assegnato da DHCP. I malware possono anche connettersi direttamente a un indirizzo IP senza eseguire alcuna ricerca. Le regole del firewall che instradano forzatamente il traffico sulla porta 53 verso il tuo resolver colmano la prima lacuna. La protezione degli endpoint e il monitoraggio della rete colmano la seconda.
Nessuna visibilità sui contenuti
Un servizio DNS vede example.com, non il percorso della pagina o il file scaricato. Se un dominio affidabile ospita un file dannoso, il DNS non può rilevarlo. Utilizza un proxy o un gateway web sicuro sulle reti in cui è necessaria l'ispezione completa degli URL.
Nuovi domini e falsi positivi
Un dominio registrato questa mattina potrebbe non essere ancora presente in alcun elenco. La velocità delle informazioni sulla sicurezza è fondamentale, ed è per questo che la qualità dei feed è il principale criterio di acquisto. Il rischio opposto è un falso positivo che blocca un sito di prenotazione legittimo. È necessario un processo rapido di inserimento nella lista dei consentiti (allow-list) e registri che mostrino esattamente cosa è stato bloccato.
La conformità non è automatica
Il DNS protettivo supporta framework come Cyber Essentials e i controlli ISO 27001, ma non rilascia una certificazione. I log DNS possono anche contenere dati personali ai sensi del UK GDPR, pertanto è necessario definire i periodi di conservazione e le regole di accesso prima di attivare la registrazione dei log.
Come si confronta un servizio commerciale e qual è il ruolo di Purple?
Se non sei idoneo per PDNS, o se hai bisogno di controlli che esso non offre, puoi scegliere un servizio commerciale. Cisco Umbrella e Cloudflare Gateway sono due opzioni molto conosciute. Purple Shield è progettato per le strutture che gestiscono il WiFi per ospiti e personale in molteplici sedi. La tabella confronta l'ambito e la struttura, non il prezzo.
| Criterio | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| Chi può utilizzarlo | Enti del settore pubblico del Regno Unito idonei | Qualsiasi organizzazione | Qualsiasi organizzazione | Qualsiasi organizzazione, autonomo o su Purple Access |
| Blocco delle minacce a livello DNS | Sì | Sì | Sì | Sì |
| Filtraggio delle categorie di contenuto | Non è il suo scopo | Sì | Sì | Sì |
| Dove si posiziona | Reti del settore pubblico | Parte del più ampio portafoglio di sicurezza Cisco | Parte della piattaforma Zero Trust di Cloudflare | WiFi per ospiti e personale, con una policy per rete e VLAN |
| Modello commerciale | Finanziato centralmente | Licenza commerciale | Piano commerciale | Preventivo personalizzato, prova gratuita di 30 giorni |
Cosa copiare dal modello NCSC
La struttura NCSC fornisce una checklist utile per qualsiasi scelta commerciale:
- Blocco a livello di resolver, in modo che ogni dispositivo sia coperto senza bisogno di un agente.
- Alimentalo con intelligence aggiornata da più fonti.
- Usa i log, così le ricerche bloccate diventano avvisi sui dispositivi infetti.
- Rendilo gratuito da adottare a livello tecnico, modificando un forwarder o le impostazioni DHCP anziché acquistare hardware.
Cosa aggiunge Shield per le strutture
Shield applica il DNS protettivo e il filtraggio dei contenuti a ogni rete gestita. Puoi acquistarlo standalone o su Purple Access. Imposti una policy per rete e VLAN, in modo che la rete ospiti, la rete del personale e la VLAN del punto vendita ottengano ciascuna i controlli necessari.
Poiché Shield funziona a livello di DNS, è sufficiente puntare ad esso il resolver o le impostazioni DHCP. Non serve nuovo hardware. Purple Access funziona già su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Shield segnala le nuove minacce fino a 10 giorni prima rispetto alle blocklist standard. Bloccare annunci e tracker significa fino al 62% in meno di query DNS e fino al 44% in meno di dati utilizzati su una rete filtrata. Shield usa la modalità fail-closed, quindi un'interruzione non invia mai il traffico all'esterno senza filtraggio. Funziona su più data center. La piattaforma Purple gestisce 500 milioni di accessi all'anno con un SLA di uptime del 99.999%.
- ~241.000minacce bloccate a settimanaSt George's Healthcare NHS Trust
- 500 milioniaccessi all'annoPiattaforma Purple
- 99.999%SLA di uptime della piattaformaPiattaforma Purple
- 80.000+strutture in 90 paesiDati Purple
Vedi come funziona Shield per i dettagli tecnici. Per una panoramica più ampia, leggi la panoramica sul DNS protettivo e la nostra guida alla sicurezza WiFi enterprise.
Dove il concetto fa la differenza in una distribuzione reale
La prova del nove avviene su una rete ospiti affollata. Un telefono infetto tenta di raggiungere un dominio di comando e controllo, e il resolver risponde oppure rifiuta. Tutto il resto di questa guida serve a garantire che quella singola ricerca passi attraverso il tuo resolver protettivo, confrontata con intelligence aggiornata, generando un log su cui puoi agire. Successivamente, leggi come il livello DNS difende dal ransomware e cosa può e non può fermare un blocco delle ricerche.
Domande frequenti
Una struttura privata o un fornitore del settore pubblico possono usare NCSC PDNS?
No. NCSC PDNS è limitato agli enti del settore pubblico del Regno Unito idonei, e le aziende private, inclusi i fornitori del governo, non possono aderire. Se gestisci un hotel, un aeroporto, una struttura o un servizio pubblico in appalto, hai bisogno di un servizio DNS protettivo commerciale. Scegline uno che replichi il modello NCSC: blocco a livello di resolver, threat intelligence aggiornata e log utilizzabili. Shield ti offre tutto questo su qualsiasi rete, standalone o su Purple Access.
Quanto costa Purple Shield?
Purple definisce il prezzo di Shield tramite un preventivo personalizzato basato sulle Sue reti e sulle Sue sedi. Non pubblichiamo listini prezzi. È possibile avviare prima una prova gratuita di 30 giorni, indirizzando una rete verso Shield per confrontare le minacce bloccate e i volumi di query rispetto alla configurazione attuale. Ciò Le consente di ottenere dati reali dalla Sua infrastruttura prima di sottoscrivere un impegno.
Shield funzionerà con l'hardware WiFi già in nostro possesso?
Sì. Shield opera a livello DNS, quindi è sufficiente modificare le impostazioni del resolver o del DHCP invece di sostituire gli access point. Purple Access funziona su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Shield applica una policy distinta a ciascuna rete e a ciascun VLAN all'interno di tale infrastruttura.
Come si effettua la migrazione da Cisco Umbrella o Cloudflare Gateway?
La migrazione consiste principalmente in una modifica delle impostazioni. Ricrei le Sue policy di blocco e consenso in Shield, quindi indirizzi una rete o un VLAN verso Shield mentre il resto rimane sul Suo servizio attuale. Confronti i log durante il periodo di prova di 30 giorni, quindi trasferisca gradualmente le restanti reti. Mantenga attive per l'intera durata le regole del firewall che forzano il DNS verso il resolver prescelto, evitando così che qualcosa sfugga durante la migrazione.
Se utilizziamo già NCSC PDNS, perché aggiungere Shield?
Shield aggiunge il filtraggio delle categorie di contenuti e una policy distinta per ciascuna rete e per ciascun VLAN. NCSC PDNS non è progettato per offrire queste funzionalità. Questo è fondamentale per il WiFi per ospiti aperto al pubblico in biblioteche, ospedali ed edifici comunali. Il St George's Healthcare NHS Trust utilizza Shield e blocca circa 241.000 minacce a settimana. Consulti le linee guida di NCSC sulla combinazione dei resolver prima di modificare qualsiasi inoltro.
Il protective DNS garantisce la conformità a GDPR o Cyber Essentials?
Nessun singolo controllo garantisce la conformità da solo, ma il protective DNS supporta entrambi gli standard. Contribuisce alla protezione dal malware e fornisce log utilizzabili come evidenze per gli audit. Tali log DNS possono contenere dati personali ai sensi del UK GDPR, pertanto è opportuno definire preventivamente le regole di conservazione e accesso. Purple possiede le certificazioni ISO 27001 e Cyber Essentials ed è conforme a GDPR, facilitando così la valutazione dei Suoi fornitori.
Il filtraggio DNS rallenta la rete?
No. Una ricerca bloccata si interrompe prima dell'apertura di qualsiasi connessione, quindi i contenuti bloccati non vengono mai caricati. Il blocco di annunci e tracker consente una riduzione fino al 62% delle query DNS e fino al 44% dei dati utilizzati su una rete filtrata. Shield opera su più data center per garantire ricerche rapide e sempre disponibili.
Cosa succede al traffico se Shield diventa irraggiungibile?
Shield adotta una modalità "fail-closed". Se il servizio non può essere raggiunto, il traffico non viene instradato senza filtri, garantendo che un'eventuale interruzione non si trasformi mai in una falla di sicurezza. Shield opera su più data center per rendere questo scenario estremamente raro. La più ampia piattaforma Purple gestisce 500 milioni di accessi all'anno con un SLA di uptime del 99,999%.
Key terms
- DNS protettivo
- Un resolver DNS ricorsivo che rifiuta di risolvere i domini presenti in un elenco di minacce. È una categoria di servizi descritta nelle linee guida dell'NCSC e nella guida congiunta CISA ed NSA del 2021 intitolata "Selecting a Protective DNS Service", non un RFC. Il protocollo DNS stesso, definito in RFC 1034 e RFC 1035, resta invariato. I team IT vi si interfacciano quando scelgono verso quale resolver inoltrare le reti per gli ospiti e per il personale. Blocca le query relative a malware, phishing e ransomware prima che si apra qualsiasi connessione.
- PDNS dell'NCSC
- Il servizio di DNS protettivo del National Cyber Security Centre, lanciato nel 2017 nell'ambito del programma Active Cyber Defence. È finanziato a livello centrale ed è accessibile unicamente agli enti del settore pubblico del Regno Unito idonei, come ministeri del governo centrale, amministrazioni devolute, autorità locali e parti del NHS. I team del settore pubblico lo utilizzano sulle proprie reti. Le strutture private e i fornitori esterni non sono idonei, pertanto necessitano di un servizio commerciale che ne ricalchi la struttura.
- Resolver ricorsivo
- Il server DNS che risolve un nome come example.com in un indirizzo IP per conto di un dispositivo, seguendo il processo di risoluzione stabilito in RFC 1034 e RFC 1035. Rappresenta il punto di controllo per il DNS protettivo. Il resolver fornito dal DHCP e imposto dal firewall determina a quali query viene data risposta.
- NXDOMAIN
- La risposta di errore sul nome DNS definita in RFC 1035, che comunica al dispositivo che il dominio richiesto non esiste. Una delle tre risposte di blocco standard restituite da un resolver protettivo per un dominio dannoso noto, insieme a un indirizzo sinkhole o a una pagina di blocco.
- Sinkhole
- Una risposta di blocco che restituisce l'indirizzo di un server controllato invece del reale indirizzo dell'autore dell'attacco, in modo che il dispositivo si colleghi a una destinazione innocua. Utile quando gli analisti desiderano individuare i dispositivi che tentano ripetutamente di raggiungere un dominio dannoso, indicando probabili infezioni.
- Zone di policy di risposta (RPZ)
- Un formato ampiamente utilizzato che consente a un resolver ricorsivo di sovrascrivere le risposte per i domini inclusi nell'elenco. RPZ è una convenzione di settore, non uno standard IETF, e non fornisce direttamente informazioni sulle minacce. Molti resolver applicano elenchi di blocco tramite RPZ. I team che valutano un servizio dovrebbero comunque verificare la provenienza dei domini elencati e la frequenza con cui vengono aggiornati.
- DNS passivo (pDNS)
- Una cronologia delle risposte di associazione dominio-IP conservata per l'analisi delle informazioni sulle minacce. Non blocca alcun elemento in tempo reale. L'abbreviazione PDNS può indicare il protective DNS o il passive DNS. Nei report sulle minacce, pDNS indica solitamente il passive DNS, pertanto è bene verificare a cosa si riferisca il fornitore.
- DNSSEC
- Estensioni di sicurezza DNS (DNS Security Extensions), introdotte nella RFC 4033, che firmano i record DNS consentendo ai resolver di verificare che siano autentici e inalterati. DNSSEC dimostra l'autenticità, non la sicurezza. Il dominio di un utente malintenzionato può essere perfettamente firmato, pertanto DNSSEC non sostituisce il protective DNS.
- DNS su HTTPS (DoH)
- Crittografia delle query DNS tra dispositivo e resolver all'interno di HTTPS, specificata nella RFC 8484. Nasconde la query a eventuali intercettatori, ma non esprime alcun giudizio sulla sicurezza della destinazione. Browser e sistemi operativi possono inviare le richieste DoH direttamente a un resolver pubblico, bypassando il resolver di protezione a meno che non si imposti un criterio di dispositivo o si blocchino gli endpoint noti.
- DNS su TLS (DoT)
- Crittografia delle query DNS tra dispositivo e resolver tramite TLS, specificata nella RFC 7858. Come il DoH, protegge la privacy, non la sicurezza della destinazione. Una seconda via di bypass sulle reti guest. Le regole del firewall dovrebbero consentire il DNS solo verso il resolver prescelto.
- VLAN
- Una LAN virtuale: un segmento logico di rete che condivide switch e access point fisici con altri segmenti, standardizzato in IEEE 802.1Q. Gli aeroporti e gli hotel separano il traffico di ospiti, personale, tenant e punti vendita su diverse VLAN. Shield applica un criterio DNS dedicato a ciascuna rete e VLAN.
- Filtraggio dei contenuti DNS
- Criterio definito dal fornitore che blocca categorie di contenuti, come siti per adulti o di gioco d'azzardo, oltre ai domini che presentano minacce. Non è definito da una RFC. NCSC PDNS non è progettato per il filtraggio per categorie. Le scuole necessitano comunque di un filtraggio conforme agli standard di filtraggio e monitoraggio del Department for Education.
- Fail-closed (blocco in caso di guasto)
- Una modalità di guasto in base alla quale, se il servizio di filtraggio non è raggiungibile, il traffico non viene instradato senza filtri. Shield opera in modalità fail-closed e viene eseguito su più data center, evitando così che un'interruzione si trasformi in una falla di sicurezza sul WiFi per gli ospiti o sul WiFi del personale WiFi.
Worked examples
Un gruppo alberghiero ha acquistato un servizio DNS protettivo per il proprio WiFi per ospiti, ma alcuni dispositivi degli ospiti utilizzano DNS crittografato e resolver hardcoded. Come si può impedire a questo traffico di eludere la protezione?
Consideri il resolver del tutto inefficace a meno che non riceva ogni singola query. Sulla rete ospiti, le regole del firewall forzano tutto il traffico della porta 53 verso il resolver protettivo scelto e bloccano il traffico DNS in uscita verso qualsiasi altra destinazione. Anche gli endpoint noti di DNS over HTTPS (RFC 8484) e DNS over TLS (RFC 7858) pubblici vengono bloccati a livello di firewall. Sui dispositivi gestiti del personale, la policy sul DNS crittografato viene impostata a livello centralizzato. Il traffico malware basato su IP diretto, che non richiede risoluzione, è affidato alla protezione degli endpoint e al monitoraggio di rete. Il motivo è semplice: una rete ospiti che consente il DNS in uscita verso qualsiasi resolver non è protetta, indipendentemente dal servizio acquistato.
Un'organizzazione che utilizza Cisco Umbrella o Cloudflare Gateway desidera passare a Purple Shield senza lasciare alcuna rete scoperta durante la transizione. Qual è la procedura da seguire?
La migrazione consiste principalmente in una modifica delle impostazioni, non in un progetto hardware. Per prima cosa, ricrei le policy di blocco e consenso esistenti in Shield. Successivamente, indirizzi una rete o un VLAN verso Shield mentre il resto rimane sul servizio attuale. Durante la prova gratuita di 30 giorni, confronti le minacce bloccate e i volumi di query nei log rispetto a quelli del servizio precedente. Quindi, proceda a migrare le reti rimanenti in modo graduale. Per l'intera durata, mantenga attive le regole del firewall che forzano il DNS verso il resolver scelto, affinché nessuna query sfugga durante la migrazione. Questo approccio Le consente di ottenere dati reali sulla Sua infrastruttura prima di prendere un impegno definitivo; inoltre, Shield funziona sull'hardware esistente Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Frequently asked questions
Una struttura privata o un fornitore del settore pubblico possono utilizzare NCSC PDNS?
No. NCSC PDNS è riservato esclusivamente agli enti pubblici del Regno Unito idonei; le aziende private, inclusi i fornitori governativi, non possono aderirvi. Se gestisce un hotel, un aeroporto, una struttura o un servizio pubblico in appalto, ha bisogno di un servizio DNS protettivo commerciale. Scelga una soluzione che adotti il modello NCSC: blocco a livello di resolver, intelligence sulle minacce costantemente aggiornata e log utilizzabili. Shield Le offre tutto questo su qualsiasi rete, sia in modalità standalone sia su Purple Access.
Quanto costa Purple Shield?
Purple definisce il prezzo di Shield tramite un preventivo personalizzato basato sulle reti e sulle sedi dell'utente. Non pubblichiamo listini prezzi. È possibile avviare prima una prova gratuita di 30 giorni, indirizzando una rete verso Shield per confrontare le minacce bloccate e i volumi di query rispetto alla configurazione attuale. In questo modo si ottengono dati reali relativi alla propria infrastruttura prima di impegnarsi.
Shield funzionerà con l'hardware WiFi già in nostro possesso?
Sì. Shield opera a livello di DNS, pertanto è sufficiente modificare le impostazioni del resolver o del DHCP invece di sostituire gli access point. Purple Access funziona su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Shield applica un criterio separato a ciascuna rete e VLAN presente nell'infrastruttura.
Come si esegue la migrazione da Cisco Umbrella o Cloudflare Gateway?
La migrazione consiste principalmente in una modifica delle impostazioni. È sufficiente ricreare i criteri di blocco e di autorizzazione in Shield, quindi indirizzare una rete o VLAN verso Shield mentre il resto rimane sul servizio attuale. Confronti i registri durante la prova di 30 giorni, quindi proceda alla migrazione graduale delle restanti reti. Mantenga per tutto il tempo le regole del firewall che forzano il DNS verso il resolver prescelto, in modo che nulla sfugga durante la migrazione.
Se utilizziamo già NCSC PDNS, perché aggiungere Shield?
Shield aggiunge il filtraggio delle categorie di contenuti e un criterio separato per ciascuna rete e VLAN. NCSC PDNS non è progettato per offrire queste funzionalità. Questo aspetto è fondamentale per la rete WiFi per ospiti aperta al pubblico in biblioteche, ospedali ed edifici comunali. St George's Healthcare NHS Trust utilizza Shield e blocca circa 241.000 minacce alla settimana. Consulti le linee guida di NCSC sulla combinazione dei resolver prima di modificare qualsiasi inoltro.
Il DNS protettivo garantisce la conformità a GDPR o Cyber Essentials?
Nessun singolo controllo garantisce la conformità da solo, ma il DNS protettivo supporta entrambi. Contribuisce alla protezione dal malware e fornisce registri utilizzabili come prove di audit. Tali log DNS possono contenere dati personali ai sensi del UK GDPR, pertanto è opportuno definire preliminarmente le regole di conservazione e accesso. Purple possiede le certificazioni ISO 27001 e Cyber Essentials ed è conforme a GDPR, agevolando la valutazione dei fornitori.
Il filtraggio DNS rallenta la rete?
No. Una ricerca bloccata si interrompe prima dell'apertura di qualsiasi connessione, quindi i contenuti bloccati non vengono mai caricati. Il blocco di annunci e tracker comporta fino al 62% in meno di query DNS e fino al 44% in meno di dati utilizzati su una rete filtrata. Shield opera su più data center per garantire ricerche rapide e sempre disponibili.
Cosa succede al traffico se Shield diventa irraggiungibile?
Shield adotta la modalità fail-closed. Se il servizio non è raggiungibile, il traffico non viene instradato senza filtri, evitando che un'interruzione si trasformi in una falla di sicurezza. Shield opera su più data center per rendere questo scenario un'eventualità remota. La piattaforma Purple nel suo complesso gestisce 500 milioni di accessi all'anno con un accordo sul livello del servizio (SLA) di uptime pari al 99,999%.
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)