
BYOD सुरक्षा जी 2026 मध्ये खरोखर कार्य करते
गेस्ट WiFi, शाळा, आरोग्यसेवा आणि कार्यालये चालवणाऱ्या IT टीमसाठी व्यावहारिक BYOD सुरक्षा नियंत्रणे. सेगमेंटेशन, DNS फिल्टरिंग, ओळख आणि मॉनिटरिंग
Published १६ ऑक्टोबर, २०२६
तुम्हाला ही परिस्थिती आधीच माहित आहे. एक नर्स टॅबलेटवर रुग्णाची नोंदणी करते, एक शिक्षक वैयक्तिक लॅपटॉपवरून रोस्टरमध्ये लॉग इन करतो, हॉटेलचा पाहुणा फोनवरून WiFi ला जोडला जातो आणि एक कंत्राटदार अशा डिव्हाइसवरून तिकीट उघडतो जे IT मधील कोणाच्याही मालकीचे नसते. नेटवर्कला कसाही निर्णय घ्यावाच लागतो, कारण ती सर्व उपकरणे एकाच संसाधनांना स्पर्श करत असतात. BYOD security ही डिव्हाइस अनमॅनेज्ड असले आणि वापरकर्ता वेगाने काम करत असला तरीही, तो निर्णय सुरक्षितपणे घेण्याची शिस्त आहे.
अनुक्रमणिका
- 2026 मध्ये BYOD सुरक्षा म्हणजे नेमके काय
- नियंत्रणात न येणारे बहुसंख्य घटक
- एक मजबूत BYOD प्रोग्राम तयार करणे
- जेव्हा डिव्हाइस सुरक्षित दिसते परंतु ओळख (Identity) सुरक्षित नसते
- एजंटशिवाय नेटवर्क लेयर प्रतिबंध
- BYOD मधील जोखीम कमी झाल्याचे सिद्ध करणारे मॉनिटरिंग
- या आठवड्यासाठी तुमची BYOD सुरक्षा चेकलिस्ट
2026 मध्ये BYOD सुरक्षेचा खरोखर काय अर्थ होतो
मी काम केलेल्या एका क्लिनिकमध्ये कर्मचाऱ्यांचे फोन, व्हेंडरचे लॅपटॉप आणि रुग्णांचे टॅब्लेट हे सर्व एकाच वायरलेस इस्टेटवर येत होते. एक अनमॅनेज्ड डिव्हाइस इतर डिव्हाइसेसमध्ये अशा प्रकारे मिसळले की ते आमच्या नियंत्रणाबाहेर असतानाही एका सामान्य क्लायंटसारखे वागू लागले. हीच BYOD ची समस्या आहे. एकदा एखादे डिव्हाइस वातावरणात सामील झाले की, युजर, ॲप किंवा नेटवर्क पाथ खराब झाल्यास ते किती नुकसान करू शकते हा प्रश्न असतो.
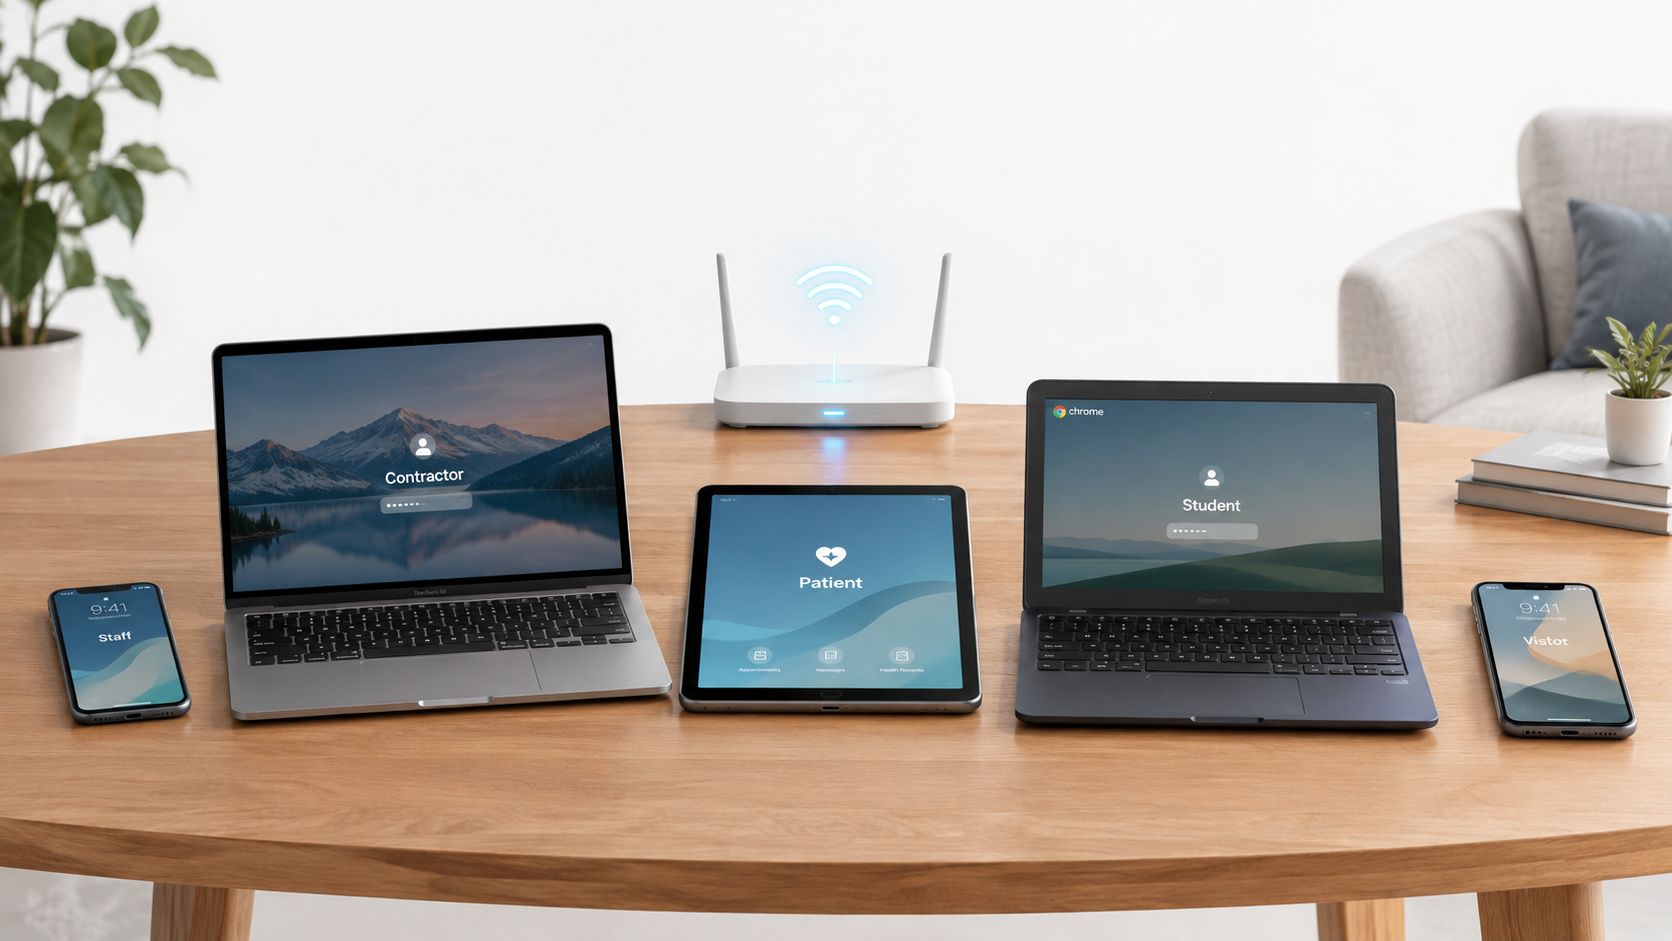
BYOD ही एक ब्लास्ट-रेडियस समस्या आहे
जुना एंडपॉइंट-फर्स्ट दृष्टिकोन असा मानतो की मुख्य काम वैयक्तिक उपकरणांना MDM मध्ये समाविष्ट करणे हे आहे. हे खूप मर्यादित आहे. BYOD मध्ये ओळख, नेटवर्क ॲक्सेस, ॲप पृथक्करण, लॉगिंग, गोपनीयता आणि ऑफबोर्डिंग यांचा समावेश होतो, कारण ते उपकरण होम WiFi, सार्वजनिक WiFi, सेल्यूलर किंवा शेअर केलेल्या गेस्ट इन्फ्रास्ट्रक्चरवर असू शकते, अनेकदा कॉर्पोरेट एंडपॉइंटवर मिळणाऱ्या नियंत्रणांशिवाय.
उपयुक्त मानसिक मॉडेल म्हणजे ब्लास्ट-रेडियस कमी करणे (नुकसानाचा प्रभाव मर्यादित करणे). तुम्ही डिव्हाइस व्यवस्थापित करू शकत नाही, परंतु तरीही ते कुठे पोहोचते, ते कोणत्या डेटाला स्पर्श करू शकते आणि काही चुकीचे घडल्यास तुम्ही ते किती लवकर डिस्कनेक्ट करू शकता हे मर्यादित करू शकता. व्यापक ॲक्सेस देण्यापूर्वी थ्रेट मॉडेलिंग, जोखीम मूल्यांकन आणि वापरकर्ता जागरूकतेवर भर देऊन NIST ची वायरलेस मार्गदर्शक तत्त्वे हाच व्यावहारिक मुद्दा मांडतात, कारण सामायिक नेटवर्कला कनेक्टिव्हिटीइतकीच नियंत्रणाचीही गरज असते NIST वायरलेस मार्गदर्शक तत्त्वे.
सामायिक इन्फ्रास्ट्रक्चर धोके वाढवते
गेस्ट WiFi वरील भेट देणाऱ्याचा फोन आणि अंतर्गत पोर्टवरील व्यवस्थापित लॅपटॉप एकसारखे नसतात. सामायिक पायाभूत सुविधांमुळे एक कमजोर उपकरण इतर अनेक उपकरणांच्या शेजारी राहू शकते, आणि ऑपरेटरला अजूनही ते वातावरण प्रत्येकासाठी वापरण्यायोग्य ठेवावे लागते. म्हणूनच 2026 मधील BYOD सुरक्षा ही खरोखरच स्तरीय प्रतिबंध (layered containment) याबद्दल आहे, मालकीबद्दल नाही.
स्थळे, शाळा आणि क्लिनिकसाठी उपयुक्त प्रश्न हा राहिलेला नाही की वैयक्तिक डिव्हाइसेसवर बंदी घातली जाऊ शकते का. सरसकट बंदी सहसा ऑपरेशनल स्तरावर अपयशी ठरते. योग्य प्रश्न हा आहे की डिव्हाइस तुमच्या नियंत्रणाबाहेर असताना तुम्ही तरीही कशाची अंमलबजावणी करू शकता आणि नंतर ते कसे सिद्ध करू शकता.
अव्यवस्थापनीय बहुसंख्याक
BYOD वापर आणि डिव्हाइस व्यवस्थापनयोग्यता यातील तफावतीमुळेच अनेक प्रोग्राम ठप्प होतात. NIST ने डिसेंबर 2022 मध्ये अहवाल दिला की 95% पेक्षा जास्त संस्थांनी महामारीपूर्वीच कर्मचाऱ्यांना कामासाठी वैयक्तिक डिव्हाइसेस वापरण्याची परवानगी दिली होती, आणि 86% IT व्यवस्थापकांना वाटत होते की मोबाईल हल्ले अधिक वारंवार होत आहेत NIST BYOD स्पॉटलाइट. हीच ऑपरेटरची वास्तवता आहे. BYOD सामान्य आहे, आणि सामायिक नेटवर्कवरील दबाव सतत वाढत आहे.
Computerworld च्या 2025 मधील BYOD संशोधनाच्या सारांशामध्ये चिंतेची बाब समोर आली आहे. त्यात असे नमूद केले आहे की 90% कर्मचारी कामासाठी व्यवसायिक आणि वैयक्तिक उपकरणांच्या मिश्रणाचा वापर करतात, 82% संस्थांकडे BYOD प्रोग्राम आहे आणि कामाच्या ठिकाणची तब्बल 70% BYOD उपकरणे ही अनमॅनेज्ड आहेत Computerworld BYOD सारांश. तुम्ही सामायिक नेटवर्क चालवत असल्यास, कनेक्ट होणाऱ्या बहुतांश गोष्टी तुमच्या सामान्य मॅनेजमेंट प्लेनच्या बाहेर असू शकतात.
फक्त एंडपॉइंट केंद्रित विचार का अपयशी ठरतो
अनमॅनेज्ड डिव्हाइस अशा त्रुटी सोडते ज्या तुम्ही पाहू शकत नाही. ते पॅच केले आहे की नाही, सुरक्षा सॉफ्टवेअर अस्तित्वात आहे की नाही, किंवा वापरकर्त्याने ते आधीच एखाद्या धोकादायक नेटवर्कशी कनेक्ट केले आहे की नाही हे तुम्हाला माहित नसते. त्याच Computerworld सारांशात नमूद केले आहे की 20% व्यवसायांनी अनमॅनेज्ड डिव्हाइसेसवरून मालवेअरचा अनुभव घेतला होता, जवळपास निम्मे व्यवसाय अनमॅनेज्ड डिव्हाइसेसमुळे सुरक्षिततेशी तडजोड झाली आहे की नाही हे ठरवू शकले नाहीत, आणि 22% BYOD डिव्हाइसेस धोकादायक वायरलेस नेटवर्कशी कनेक्ट झाली होती. या दुर्मिळ घटना नाहीत. व्हिजिटिबिलिटी आधीच विस्कळीत झाल्याची ही लक्षणे आहेत.
म्हणूनच सामायिक WiFi हे केवळ एंडपॉइंट ट्रस्टवर अवलंबून राहण्यासाठी अत्यंत अयोग्य ठिकाण आहे. एखादा तडजोड झालेला (compromised) वैयक्तिक फोन फक्त त्याच्या मालकालाच धोक्यात आणत नाही. तो इतर पाहुणे, विद्यार्थी, रुग्ण किंवा कर्मचाऱ्यांच्या शेजारी राहून, सामान्य क्लायंटसारखा दिसत असताना फिशिंग, मालवेअर डिलिव्हरी किंवा कमांड-अँड-कंट्रोल ट्रॅफिकचा प्रयत्न करू शकतो.
व्यावहारिक नियम: काल कोणते उपकरण सामील झाले याचे उत्तर तुम्ही देऊ शकत नसाल, तर तुमच्याकडे अद्याप BYOD प्रोग्राम नाही, तर कनेक्टिव्हिटीची समस्या आहे.
ऑफबोर्डिंग देखील महत्त्वाचे आहे. जुने लॅपटॉप आणि फोन सहसा त्यांच्यावर नियंत्रण ठेवणाऱ्या धोरणांपेक्षा जास्त काळ टिकतात, आणि सुरक्षित विल्हेवाटीसाठी ॲक्सेस कंट्रोलबद्दल असणाऱ्या शिस्तीचीच गरज असते. जे संघ जुनी उपकरणे निवृत्त करत आहेत, त्यांच्यासाठी secure laptop recycling for remote teams हे त्याच धोक्याच्या साखळीत येते.
सुरक्षित BYOD प्रोग्राम तयार करणे
एक बचावात्मक BYOD प्रोग्राम कोणीही कनेक्ट होण्यापूर्वी सुरू होतो. प्रथम BYOD कोठे अस्तित्वात आहे, कोणते वापरकर्ता गट ते वापरतात आणि ती उपकरणे कोणत्या डेटापर्यंत पोहोचू शकतात याचा मॅप तयार करा. NIST ची अंमलबजावणी मार्गदर्शक तत्त्वे याला थ्रेट-मॉडेलिंग आणि जोखीम-मूल्यांकन सराव म्हणून मानतात, आणि हे महत्त्वाचे आहे कारण कर्मचाऱ्यांचे फोन, कंत्राटदारांचे लॅपटॉप आणि अतिथींचे टॅब्लेट यासाठीची नियंत्रणे भिन्न असतात NIST NCCoE BYOD मार्गदर्शक तत्त्वे.
वापर प्रकरणे आणि डेटा वर्गांपासून सुरुवात करा
तुमच्या समोरील BYOD सीनॅरिओची यादी तयार करून सुरुवात करा. कर्मचाऱ्यांना ईमेल आणि शेड्यूलिंगची गरज असू शकते. कंत्राटदारांना ॲप्लिकेशन ॲक्सेसच्या एका लहान भागाची गरज असू शकते. पाहुण्यांना फक्त इंटरनेटची गरज असू शकते, तर विद्यार्थी किंवा रुग्णांना कडक निर्बंध असलेल्या Captive नेटवर्क पाथची गरज असू शकते. युज केस स्पष्ट झाल्यावर, ते पोहोचू शकत असलेला डेटा आणि तुम्ही स्वीकारत असलेली किमान डिव्हाइस स्थिती वर्गीकृत करा.
प्रत्येक ॲक्सेस टियरसाठी स्वीकार्य असलेले उपकरण, OS, पॅच आणि एनक्रिप्शन स्थिती लिहून ठेवा. ब्राऊजर पोर्टल उघडणाऱ्या वैयक्तिक लॅपटॉपमध्ये फायली सिंक करू शकणाऱ्या फोनपेक्षा वेगळा धोका असतो आणि पॉलिसीने तो फरक दर्शविला पाहिजे.
ॲप स्तरावर कामाचा आणि वैयक्तिक डेटा वेगळा करा
NIST SP 1800-22 VolB मॅनेज केलेल्या आणि अनमॅनेज केलेल्या ॲप्लिकेशन्समधील ट्रान्सफरवर बंदी घालून आणि जिथे योग्य असेल तिथे VPN किंवा समान कंट्रोलद्वारे डिव्हाइस-टू-ऑर्गनायझेशन ट्रॅफिक एन्क्रिप्ट करून संस्थात्मक आणि वैयक्तिक डेटा वेगळा करण्याची शिफारस करते. मुद्दा व्यावहारिक आहे. कामाचा डेटा ग्राहक ॲप्स, शेअर केलेल्या फोटो लायब्ररी किंवा वैयक्तिक क्लाउड स्टोरेजमध्ये जाऊ नये.
अॅप-स्तरीय कन्टेंटमेंट हे पूर्ण फोनवर नियंत्रण असल्याचा आव आणण्यापेक्षा अधिक चांगले कार्य करते. डिव्हाइस वैयक्तिक असल्यास, वर्क कंटेनरला अद्याप वर्क एन्व्हायर्नमेंटसारखे वर्तन करणे आवश्यक आहे. म्हणूनच सेशनचे नियम लागू करणारी ओळख आणि ॲक्सेस टूल अत्यंत महत्त्वाची ठरतात. Purple Shield ची ॲक्सेस वैशिष्ट्ये हे डिव्हाइस स्वतः तुमच्या व्यवस्थापनाखाली आहे असे न गृहीत धरता पॉलिसी लागू करण्याचे एक चांगले उदाहरण आहे, जे मिश्रित एन्व्हायर्नमेंटमध्ये योग्य दृष्टिकोन आहे.
ऑथेंटिकेशन डिव्हाइस-अवेअर करा
अनमॅनेज्ड ॲक्सेससाठी फक्त पासवर्ड खूप कमकुवत आहे. NIST SP 1800-22 VolB युजर क्रेडेंशियल्ससह डिव्हाइस सर्टिफिकिट्स वापरण्याची शिफारस करते जेणेकरून ॲक्सेस व्यक्ती आणि डिव्हाइस स्थिती या दोन्हीशी जोडला जाईल. व्यवहारात, याचा अर्थ सर्टिफिकेट-बॅक्ड ऑथेंटिकेशन आणि फिशिंग-रेझिस्टंट MFA जिथे व्यवसाय त्याला सपोर्ट करू शकतो, आणि नंतर ॲक्सेस अशा प्रकारे लॉग करणे जे तुम्ही नंतर रिव्ह्यू करू शकता.
एनरोलमेंटला नियंत्रणाची सुरुवात मानून चालणे, चालू असलेल्या अनुपालनाचा पुरावा म्हणून नाही.
लाईफसायकल शिस्त हा शेवटचा भाग आहे. हरवलेल्या डिव्हाइसचे फ्लो, ऑफबोर्डिंग आणि रिव्होकेशन यांची गरज पडण्यापूर्वीच चाचणी करा. जर एखादा वापरकर्ता सोडून गेला किंवा डिव्हाइस हरवले, तर प्रतिसादाचा सराव आधीच झालेला असावा, कारण कमकुवत BYOD प्रोग्राम्स नेमक्या याच टप्प्यावर अपयशी ठरतात.
जेव्हा डिव्हाइस सुरक्षित दिसते परंतु ओळख नाही
BYOD मधील सर्वात मोठी चूक म्हणजे डिव्हाइस जोखमीला मुख्य अपयश मानणे. ब्रीच संशोधन वेगळ्या दिशेने इशारा करते. Verizon च्या 2025 मधील ब्रीच संशोधनात, पडताळणी केलेल्या डेटामध्ये नमूद केल्यानुसार, इन्फोस्टीलर्सद्वारे प्रभावित झालेल्या आणि कॉर्पोरेट लॉगिन डेटा असलेल्या सिस्टीमपैकी 46% सिस्टीम या नॉन-मॅनेज्ड डिव्हाइसेस होत्या. तसेच, ब्रीचच्या मुख्य कारणांमध्ये तडजोड केलेले क्रेडेंशियल्स 22%, फिशिंग 16% आणि व्हल्नरॅबिलिटीचा गैरफायदा घेणे 20% होते Verizon ब्रीच संशोधन सारांश. एखादे डिव्हाइस सुरक्षित दिसू शकते आणि तरीही ते आक्रमकाच्या हातात सेशन सोपवू शकते.
ओळख हीच अशी जागा आहे जिथून ब्लास्ट रेडियस सुरू होतो
मॅनेज्ड सर्व्हिस प्रोव्हायडर्सच्या 2026 च्या सर्वेक्षणात असे आढळले की 55% प्रोव्हायडर्सनी मागील 24 महिन्यांत BYOD शी संबंधित क्लायंट घटनेची नोंद केली आहे. त्या घटनांपैकी, 45% घटनांमध्ये क्रेडेंशियल चोरी किंवा अकाउंटशी तडजोड, 42% घटनांमध्ये ईमेल किंवा मेसेजिंगशी तडजोड, 40% घटनांमध्ये मालवेअर समाविष्ट होते, आणि केवळ 29% घटनांमध्ये डिव्हाइस हरवणे किंवा चोरीला जाणे समाविष्ट होते Aura MSP अहवाल. नेहमीची फोन हरवल्याची कथा ही मुख्य घटना नाही.
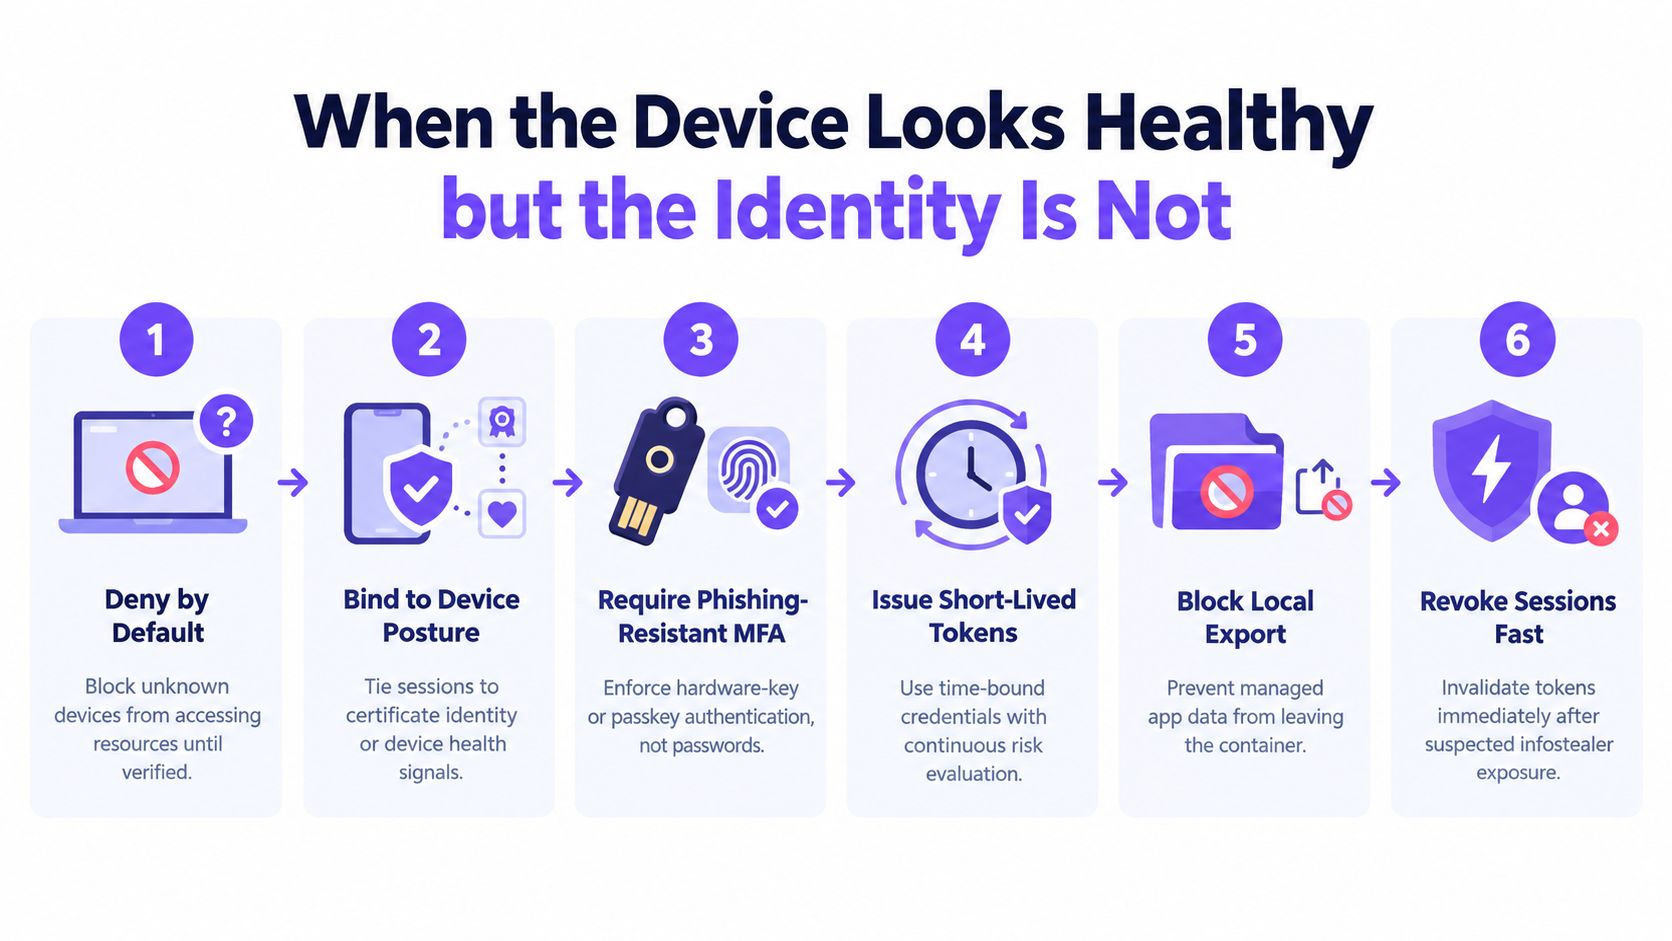
म्हणूनच अनोळखी उपकरणांसाठी डिफॉल्ट-नाकारणे महत्त्वाचे आहे. जर एंडपॉइंटवर विश्वास ठेवता येत नसेल, तर स्थिती, प्रमाणपत्र ओळख किंवा दोन्हीद्वारे ॲक्सेस मिळवावा लागतो. ऑथेंटिकेशन लेयरला नंतर फिशिंग-प्रतिरोधक MFA ची आवश्यकता असली पाहिजे, प्राधान्याने पासकी किंवा हार्डवेअर-समर्थित ऑथेंटिकेटर, जेणेकरून वापरकर्ता फक्त पासवर्डचे ज्ञान असण्यापेक्षा जास्त सिद्ध करेल.
सत्राला डिस्पोजेबल बनवा
प्रत्यक्षात काम करणारा नियंत्रण मार्ग सरळ आहे, तरीही तो चांगल्या प्रकारे चालवणे सोपे नाही. उपकरणाच्या स्थितीशी किंवा प्रमाणपत्राच्या ओळखीशी ॲक्सेस बांधून ठेवा. अल्पमुदतीचे टोकन जारी करा. धोक्याची सतत पुनर्तपासणी करा. जेव्हा तुम्हाला इन्फोस्टीलरच्या संपर्कात आल्याचा संशय येतो तेव्हा सत्रे त्वरित मागे घ्या. जर ॲप स्थानिक निर्यातीस अनुमती देत असेल, तर ते व्यवस्थापित कंटेनर किंवा समान धोरणाद्वारे ब्लॉक करा.
पाहण्यासारखा ऑपरेशनल मेट्रिक हा पटनोंदणीचे प्रमाण (enrollment volume) नाही. एखाद्या संशयास्पद घटनेनंतर तुम्ही किती वेगाने क्रेडेंशियल्स फिरवू शकता आणि सेशन्स कट करू शकता हा आहे. Verizon च्या SSO लॉग्सच्या विश्लेषणात असेही आढळले आहे की क्रेडेंशियल स्टफिंग हे रोजच्या ऑथेंटिकेशनच्या प्रयत्नांपैकी सरासरी 19% दर्शवते, जे एंटरप्राइज-आकाराच्या संस्थांमध्ये 25% पर्यंत वाढते. म्हणूनच केवळ डिव्हाइस कंप्लायन्स नाही, तर ऑथेंटिकेशन टेलिमेट्री महत्त्वाचे आहे.
BYOD ॲक्सेस डिझाइननुसार रद्द करण्यायोग्य असावा. जर ओळख धोक्यात आली, तर उपकरण स्वतः निरोगी दिसले तरीही सत्र त्वरीत बंद झाले पाहिजे.
एजंटशिवाय नेटवर्क लेयर कंटेनमेंट
विद्यार्थी, अतिथी किंवा अभ्यागत WiFi शी कनेक्ट होऊ शकतात आणि तरीही त्यांच्यावर कधीही विश्वास ठेवला जात नाही. तुम्ही डिव्हाइसवर काहीही इंस्टॉल करू शकत नसल्यास, नेटवर्कला अधिक भार सहन करावा लागतो. ही पद्धत गेस्ट WiFi, शाळा WiFi, हॉस्पिटल व्हिजिटर नेटवर्क आणि एजंट स्वीकारले जात नसलेल्या सार्वजनिक ठिकाणी लागू होते. NIST ची वायरलेस मार्गदर्शक तत्त्वे सांगतात की असुरक्षित वायरलेस नेटवर्कने अनावश्यक नेटवर्किंग क्षमता अक्षम केल्या पाहिजेत आणि मोबाईल डिव्हाइसेस त्यांच्या संपूर्ण आयुष्यभरात सुरक्षित ठेवली पाहिजेत, तरीही अनेक BYOD वातावरणांमध्ये असे वापरकर्ते समाविष्ट आहेत जे एजंट किंवा MDM प्रोफाईल स्वीकारणार नाहीत NIST वायरलेस मार्गदर्शक तत्त्वे.
आधी विभागणी करा, मग फिल्टर करा
स्वतंत्र SSIDs आणि VLANs अजूनही बेस लेयर आहेत. गेस्ट, कर्मचारी आणि संवेदनशील-सेवा नेटवर्कने एकच रुलसेट शेअर करू नये आणि राउटिंग नेहमी सर्वात कमी-अधिकार (least-privilege) असलेले असावे. यामुळे जोखीम पूर्णपणे दूर होत नाही, परंतु एका तडजोड झालेल्या सेगमेंटचा परिणाम इतर सर्व गोष्टींवर होण्यापासून बचाव होतो.
प्रोटेक्टीव्ह DNS हे सर्वात व्यावहारिक एजंटलेस नियंत्रण आहे, जसे की Purple Shield कसे कार्य करते यामध्ये वर्णन केले आहे. कनेक्शन सुरू होण्यापूर्वी ते प्रत्येक लुकअप पाहते, त्यामुळे तुम्ही एंडपॉइंट ट्रॅफिकला स्पर्श न करता किंवा डिव्हाइसवर सॉफ्टवेअर इन्स्टॉल न करता फिशिंग डोमेन, मालवेअर डोमेन आणि कमांड-अँड-कंट्रोल कॉलबॅक ब्लॉक करू शकता. मिश्रित संपत्तीसाठी, ते प्लेसमेंट महत्त्वाचे आहे कारण अंमलबजावणी नेटवर्क एजवर होते, वापरकर्त्याच्या डिव्हाइसवर नाही.
वेळ आणि जागा दर्शविणारे पॉलिसी स्तर जोडा
सुरक्षित शोध अंमलबजावणी सार्वजनिक आणि कौटुंबिक वातावरणात मदत करते जिथे काळजी घेण्याचे कर्तव्य महत्त्वाचे असते. ठरवलेली धोरणे कामाच्या वेळेनंतर, शनिवार व रविवारी किंवा कमी कर्मचाऱ्यांच्या वेळेत नियंत्रणे घट्ट करू शकतात. पारदर्शक ब्लॉक पेज गोंधळ कमी करतात आणि वापरकर्त्यांना दाखवतात की नेटवर्क धोरणाची अंमलबजावणी करत आहे, यादृच्छिकपणे वेबसाइट्स ब्लॉक करत नाही.
प्रदात्यासाठी, व्यावहारिक प्रश्न सोपा आहे. प्लॅटफॉर्म SSID, VLAN, ठिकाण आणि दिवसाच्या वेळेनुसार धोरण लागू करू शकते का आणि काय ब्लॉक केले गेले याचा अचूक रिपोर्ट देऊ शकते का ते विचारा. Purple Shield हे विद्यमान फायरवॉलच्या मागे चालणाऱ्या कन्टेंट फिल्टरिंग, थ्रेट डिफन्स आणि DNS-लेयर कंट्रोल्ससह व्हेन्यू आणि गेस्ट WiFi साठी त्या एजंटलेस मॉडेलभोवती तयार केले आहे Purple Shield चे पुनरावलोकन.
ऑपरेटरची चाचणी: जर एखाद्या डिव्हाइसला कधीही एजंट मिळाला नाही, तरीही कंट्रोल्सचे काम होणे आवश्यक आहे, आणि लॉग्सनी खरी माहिती सांगणे आवश्यक आहे.
तीच कंट्रोल लॉजिक डिजिटल व्यवसायांसाठीच्या संरक्षण मॉडेलशी देखील जुळते, जिथे डिव्हाइस तुमच्या नियंत्रणाबाहेर असले तरीही ॲक्सेस सुरक्षित राहणे आवश्यक असते.
नेटवर्क कंटेनमेंटला मर्यादा आहेत. हे कॉर्पोरेट उपकरणांवरील एंडपॉइंट सुरक्षेची जागा घेत नाही, आणि एनक्रिप्ट केलेला ट्रॅफिक नेहमीच नेटवर्क काय तपासू शकते ते कमी करेल. सामायिक केलेल्या WiFi वरील अनमॅनेज्ड उपकरणांसाठी, जेव्हा दुसरे काहीही नसते तेव्हा हे अद्याप अस्तित्वात असलेले स्तर आहे.
BYOD धोका कमी केल्याचे पुरावे देणारे मॉनिटरिंग
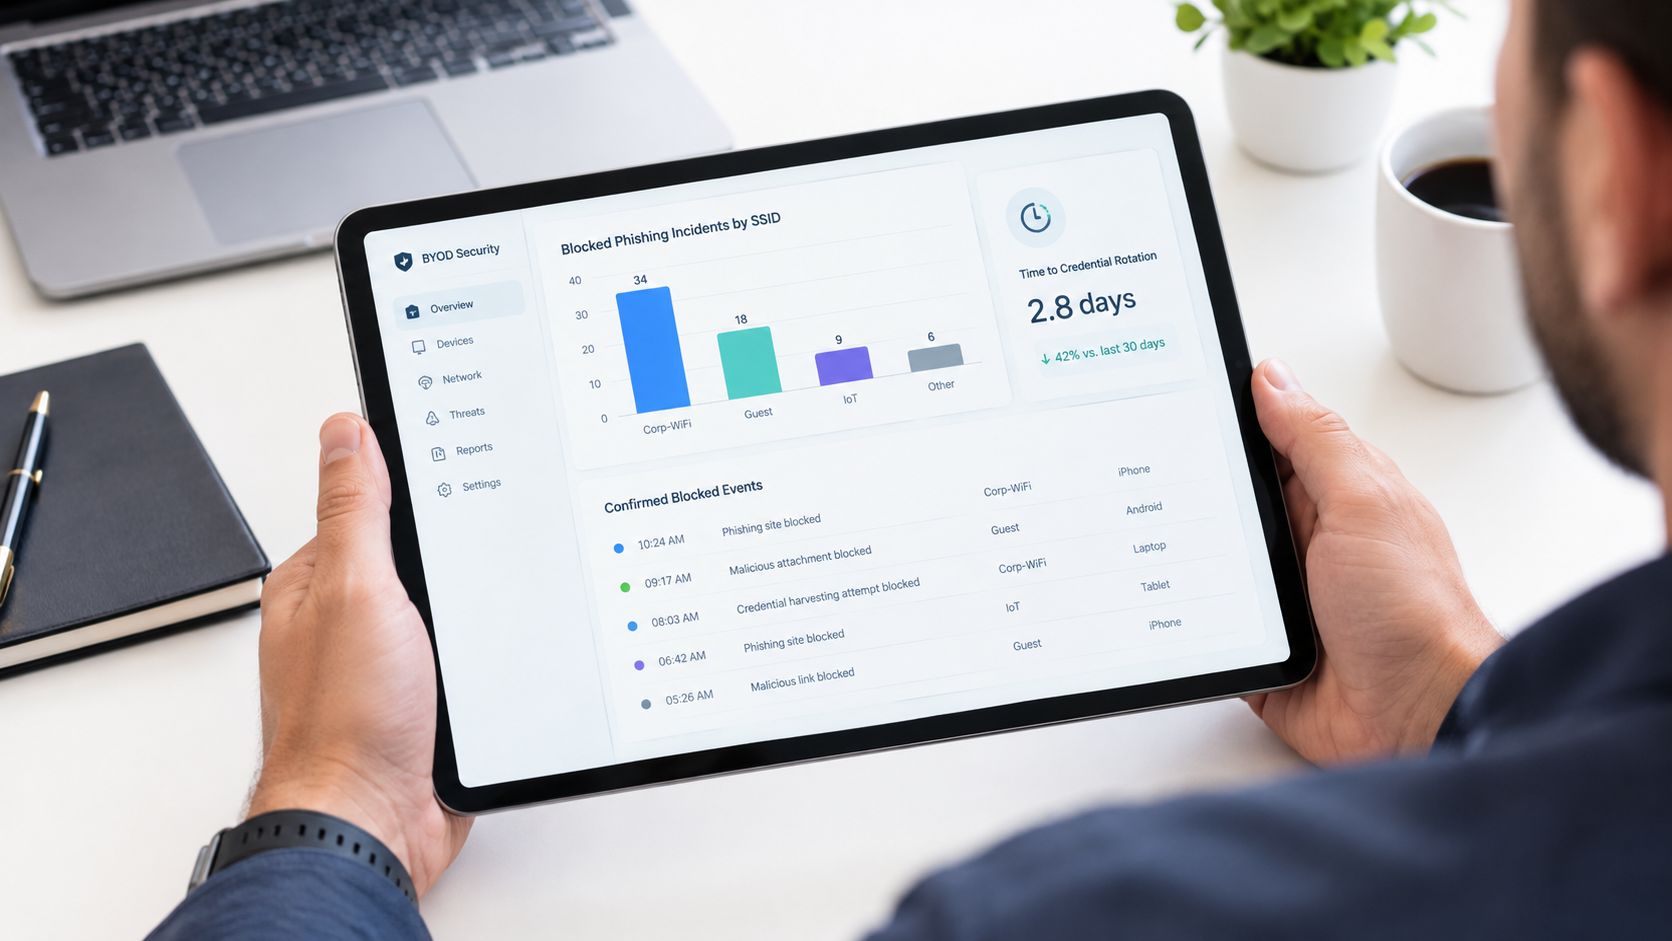
एक चांगला डॅशबोर्ड व्हॉल्यूमचा उत्सव साजरा करत नाही. ते काय ब्लॉक केले गेले, ते कोठे घडले आणि पॉलिसीमुळे एक्सपोजर कमी झाले की नाही हे दाखवते. महत्त्वाचे ते आकडे आहेत जे तुमचे नियंत्रणे काम करत आहेत हे सिद्ध करतात, चार्ट व्यस्त दाखवणारे आकडे नाहीत.
रद्द केलेला धोका मोजा, फक्त ॲक्टिव्हिटी नाही
एक उपयुक्त BYOD मॉनिटरिंग लेयर SSID द्वारे ब्लॉक केलेल्या फिशिंग आणि मालवेअर ठिकाणांची, मॅनेज केलेल्या ॲप्सवरील धोक्याच्या साइन-इन पॅटर्नची, संशयित इन्फोस्टीलर एक्सपोजरनंतर क्रेडेंशियल-रोटेशनच्या वेळेची, कन्फर्म झालेल्या डेटा-लॉस घटनांची आणि नेटवर्क पॉलिसीद्वारे अनमॅनेज केलेल्या डिव्हाइस लोकसंख्येच्या कव्हरेजची माहिती देते. हे ते सिग्नल आहेत जे तुम्हाला ऑडिटर्स, स्टेकहोल्डर्स आणि इन्सिडेंट रिस्पॉन्सर्सना अंदाजाऐवजी पुराव्यांसह उत्तरे देऊ देतात.
रॉ ट्रॅफिक व्हॉल्यूमसारखा व्हॅनिटी मॅट्रिक तुम्हाला हे सांगणार नाही की नेटवर्कने काही थांबवले की नाही. टाइमस्टॅम्प, नेटवर्कची नावे आणि पॉलिसीची कारणे असलेली ब्लॉक लॉग ही माहिती देईल. हा फरक सार्वजनिक WiFi आणि मिश्र-वापर असलेल्या मालमत्तांमध्ये सर्वात महत्त्वाचा ठरतो, जिथे गेस्ट SSID वरील एक ब्लॉक केलेले डोमेन ही तुम्हाला आवश्यक असलेली पूर्वसूचना असू शकते.
लूप पूर्ण करण्यासाठी पुराव्यांचा वापर करा
एका क्लिनिशियनने एकदा विचारले होते की धोरणातील बदलानंतर गेस्ट नेटवर्क अधिक सुरक्षित झाल्याचा "पुरावा" काय आहे. याचे उत्तर सेंटिमेंट सर्वेक्षणातून मिळाले नाही, तर ब्लॉक रिपोर्टवरून मिळाले. यात कोणते कॅटेगिरी थांबवले गेले, कोणत्या SSIDs वर आणि कोणत्या वेळी कडक नियम काम करत होते हे स्पष्ट झाले. हा तो स्तर आहे जो सुरक्षा नियंत्रणाला समर्थनीय ऑपरेटिंग सरावमध्ये बदलतो.
मॉनिटरिंग तुम्हाला पॉलिसीमधील बदल (drift) ओळखण्यातही मदत करते. अनमॅनेज्ड डिव्हाइसेस वारंवार त्याच ब्लॉक केलेल्या ठिकाणांना भेट देत असतील, तर तुम्हाला अधिक स्पष्ट ब्लॉक पेज, अधिक चांगले वापरकर्ता शिक्षण किंवा कडक SSID वेगळेपणाची आवश्यकता असू शकते. मॅनेज्ड ॲप्समध्ये साइन-इन जोखीम सतत दिसत असल्यास, आयडेंटिटी बाजूकडे लक्ष देणे आवश्यक आहे.
या नियंत्रणांना एकत्र बांधण्यासाठी ज्या टीमना एकाच ठिकाणाची आवश्यकता आहे, त्यांच्यासाठी Purple Shield चे रिपोर्टिंग आणि ॲक्सेस इंटिग्रेशन हे नक्की काय आणि कुठे ब्लॉक केले गेले हे दाखवण्यासाठी डिझाइन केलेले आहे, त्या नेटवर्क संदर्भासह ज्याने हा निर्णय घेतला Purple Shield access reporting.
या आठवड्यासाठी तुमची BYOD सुरक्षा चेकलिस्ट
सर्वात वेगाने प्रभाव पाडणाऱ्या कंट्रोल्सपासून सुरुवात करा. महत्त्वाच्या ॲप्ससाठी phishing-resistant MFA चालू करा, गेस्ट आणि स्टाफ SSIDs वेगळे करा आणि संवेदनशील ट्रॅफिक कॅज्युअल ब्राउझिंगच्या समान पाथवर जाणार नाही याची खात्री करा. त्यानंतर प्रोटेक्टिव्ह DNS सक्षम करा, कारण कनेक्शन सुरू होण्यापूर्वी फिशिंग आणि कमांड-अँड-कंट्रोल लुकअप्स ब्लॉक करणे हा अनमॅनेज्ड डिव्हाइसेसवरील एक व्यावहारिक विजय आहे.
यानंतर वेळेचे नियोजन कडक करा. तुमच्या वातावरणात अंदाज लावण्यायोग्य शांत कालावधी असल्यास, सार्वजनिक किंवा सामायिक नेटवर्कसाठी संध्याकाळ आणि वीकेंडला अधिक कडक पॉलिसी वापरा. काय ब्लॉक केले गेले, ते कुठे ब्लॉक केले गेले आणि संशयित तडजोडीनंतर तुम्ही किती वेगाने ॲक्सेस रद्द करू शकता हे सिद्ध करणारे डॅशबोर्ड सेट करून प्रक्रिया पूर्ण करा.
Purple Shield तुम्हाला उपकरणांवर एजंट इन्स्टॉल न करता गेस्ट आणि सार्वजनिक WiFi साठी संरक्षणात्मक DNS आणि कन्टेंट फिल्टरिंग प्रदान करते. जर तुम्ही शेअर केलेल्या नेटवर्कवर BYOD ब्लास्ट रेडियस कमी करण्याचा प्रयत्न करत असाल, तर Purple Shield ला भेट द्या आणि त्याचे प्रति-SSID पॉलिसी, थ्रेट डिफेन्स आणि रिपोर्टिंग त्या मॉडेलमध्ये कसे बसतात ते पहा.