
ExplainerProtective DNS
NCSC प्रोटेक्टिव DNS आणि UK पब्लिक सेक्टर: ते नक्की काय आहे आणि ठिकाणे यातून काय शिकू शकतात
NCSC प्रोटेक्टिव DNS तुमच्यासाठी उपलब्ध आहे की नाही, रिझॉल्व्हर-पातळीवरील ब्लॉकिंग नेटवर्कवरील प्रत्येक डिव्हाइसचे संरक्षण कसे करते आणि ते कुठे थांबते हे तुम्ही ठरवू शकाल. तुम्ही हॉटेल, विमानतळ, रिटेल किंवा लोकांशी थेट संबंधित प्रॉपर्टी चालवत असल्यास, तुम्ही Purple Shield सारख्या व्यावसायिक सेवेची निवड आणि डिप्लॉयमेंट...
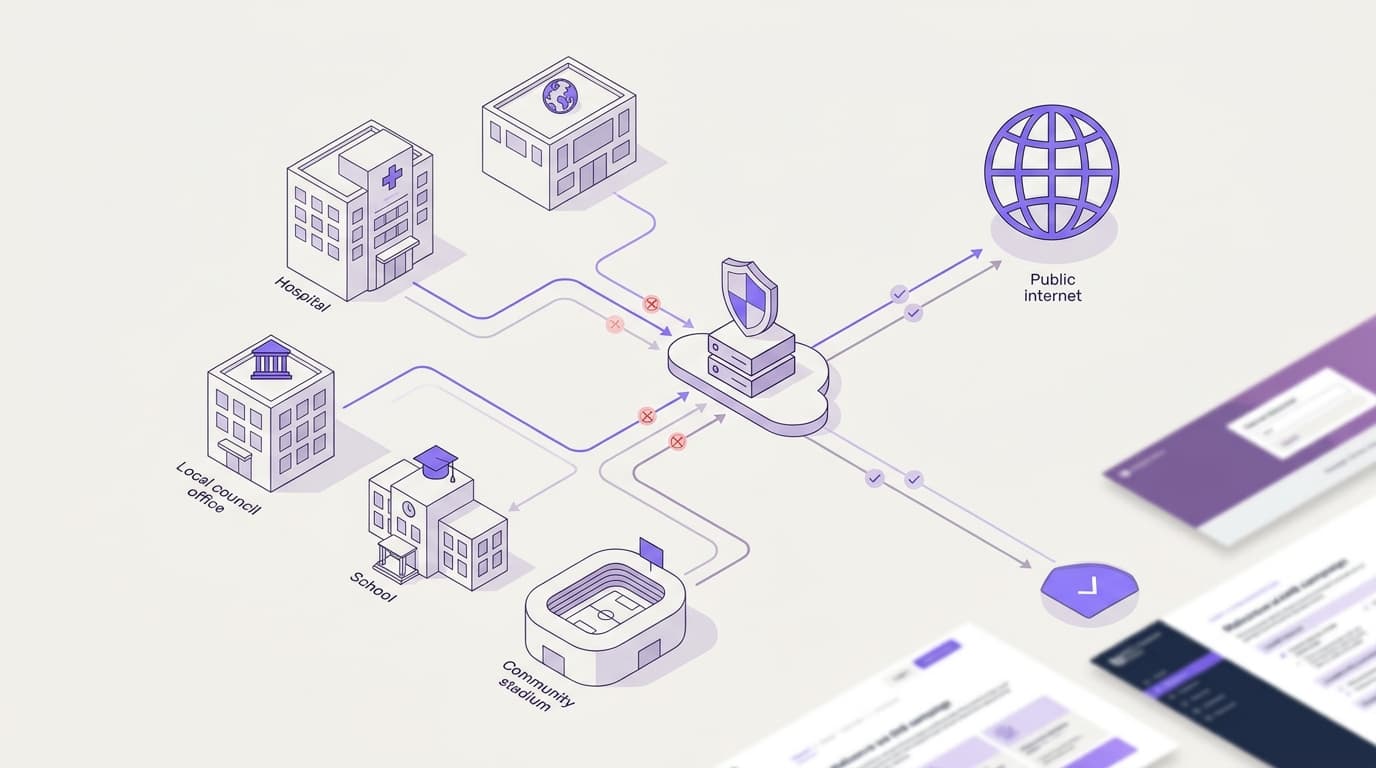
NCSC Protective DNS (PDNS) RFC 1035 मध्ये परिभाषित केलेल्या DNS लेयरवर दूषित डोमेन्ससाठी शोध (lookups) ब्लॉक करते. पात्र UK सार्वजनिक क्षेत्रातील संस्था याचा वापर केंद्रीय सायबर संरक्षणासाठी करतात, तर खाजगी ठिकाणांना Purple प्लॅटफॉर्मवर चालणाऱ्या Purple Shield सारख्या व्यावसायिक सेवांचा वापर करून समान रीझॉल्व्हर-स्तरीय नियंत्रण मिळते: 90 देशांमध्ये 80,000+ ठिकाणे आणि 99.999% अपटाईम SLA.
NCSC PDNS काय आहे आणि ते कोणासाठी आहे?
NCSC ने त्यांच्या सक्रिय सायबर संरक्षण (Active Cyber Defence) कार्यक्रमाचा भाग म्हणून 2017 मध्ये PDNS सुरू केले. केंद्र सरकार यासाठी निधी पुरवते, त्यामुळे पात्र संस्थांना ते वापरण्यासाठी पैसे द्यावे लागत नाहीत. पात्रतेमध्ये मध्यवर्ती सरकारी विभाग, विकेंद्रित प्रशासन, स्थानिक संस्था आणि NHS च्या भागांसारख्या संस्थांचा समावेश आहे. NCSC ने तेव्हापासून शाळांसाठी या सेवेच्या एका आवृत्तीचा विस्तार केला आहे. तुम्ही योजना आखण्यापूर्वी NCSC PDNS पेज वर सध्याचे पात्रतेचे नियम तपासा.
Protective DNS ही एक सामान्य वर्गवारी देखील आहे, केवळ NCSC ची सेवा नाही. एक recursive resolver हे एक सर्वर आहे जे डिव्हाइसच्या वतीने example.com सारख्या नावाला IP ॲड्रेसमध्ये बदलते. protective DNS सेवा ही एक recursive resolver आहे जी धोक्याच्या सूचीतील डोमेन्स रीझॉल्व्ह करण्यास नकार देते. US एजन्सी CISA आणि NSA ने त्यांच्या 2021 च्या मार्गदर्शिका, Selecting a Protective DNS Service मध्ये हाच शब्द वापरला होता.
स्थान निश्चित करणे हा मुख्य मुद्दा आहे. कोणतेही कनेक्शन उघडण्यापूर्वी रीझॉल्व्हरवरच ब्लॉक होतो. कोणतेही दूषित पेज लोड होत नाही, कोणताही पेलोड डाउनलोड होत नाही आणि कोणतेही कमांड-अँड-कंट्रोल चॅनेल तयार होत नाही. रीझॉल्व्हर वापरणारे प्रत्येक डिव्हाइस संरक्षित केले जाते, ज्यामध्ये अनमॅनेज्ड गेस्ट फोन, स्मार्ट TV आणि बिल्डिंग सेंसर्स समाविष्ट आहेत जे सुरक्षा सॉफ्टवेअर चालवू शकत नाहीत.
Protective DNS टप्प्याटप्प्याने कसे कार्य करते?
DNS स्वतः RFC 1034 आणि RFC 1035 मध्ये परिभाषित केले आहे. Protective DNS प्रोटोकॉलमध्ये काहीही बदल करत नाही. रीझॉल्व्हर काय उत्तर द्यायचे ठरवतो ते फक्त ते बदलते.
- तुमच्या नेटवर्कवरील एखादे डिव्हाइस डोमेन शोधते, उदाहरणार्थ जेव्हा एखादा गेस्ट ईमेलमधील लिंकवर टॅप करतो.
- तुमचे स्थानिक रीझॉल्व्हर किंवा फायरवॉल क्वेरी protective DNS सेवेकडे फॉरवर्ड करते, कारण तुम्ही ते तसे कॉन्फिगर केले आहे.
- प्रोटेक्टिव्ह रीझॉल्व्हर त्याच्या थ्रेट इंटेलिजन्सविरुद्ध डोमेन तपासते.
- डोमेन दूषित असल्याचे आढळल्यास, रीझॉल्व्हर वास्तविक पत्त्याऐवजी ब्लॉक प्रतिसाद परत करतो.
- डोमेन कोणत्याही सूचीमध्ये नसल्यास, रीझॉल्व्हर ते सामान्यपणे शोधतो आणि उत्तर परत करतो.
- सेवा क्वेरीची नोंद (log) ठेवते, जेणेकरून विश्लेषक सतत संपर्क साधणाऱ्या संक्रमित उपकरणांचा शोध घेऊ शकतील.
ब्लॉक प्रतिसादाचे तीन सामान्य प्रकार असतात. NXDOMAIN उपकरणाला सांगते की डोमेन अस्तित्वात नाही. sinkhole पत्ता उपकरणाला हल्लेखोराच्या सर्व्हरऐवजी नियंत्रित सर्व्हरकडे निर्देशित करतो. ब्लॉक पेज संबंधित व्यक्तीला साइट लोड का झाली नाही याचे कारण स्पष्ट करते.
उपकरणाची क्वेरी स्थानिक फॉरवर्डरद्वारे सुरक्षात्मक रिझॉल्व्हरकडे जाते, जे एकतर ज्ञात धोकादायक डोमेन ब्लॉक करते किंवा सुरक्षित डोमेन रिझॉल्व्ह करते आणि प्रत्येक क्वेरीची नोंद ठेवते.
Connections
- कर्मचारी किंवा अतिथी उपकरण to स्थानिक रिझॉल्व्हर किंवा फायरवॉल (DNS क्वेरी (RFC 1035))
- स्थानिक रिझॉल्व्हर किंवा फायरवॉल to सुरक्षात्मक DNS रिझॉल्व्हर (फॉरवर्ड केलेली क्वेरी)
- सुरक्षात्मक DNS रिझॉल्व्हर to ज्ञात धोकादायक डोमेन (थ्रेट सूची जुळली)
- सुरक्षात्मक DNS रिझॉल्व्हर to सुरक्षित डोमेन (जुळणी झाली नाही)
- सुरक्षात्मक DNS रिझॉल्व्हर to क्वेरी लॉग (प्रत्येक क्वेरीची नोंद केली)
ही सेवा किती प्रभावी आहे हे दोन गोष्टींवर अवलंबून असते. पहिली गोष्ट म्हणजे थ्रेट इंटेलिजन्स: ब्लॉक सूचीमध्ये किती स्रोत डेटा देतात आणि नवीन डोमेन किती वेगाने तिथे पोहोचतात. ते स्रोत कोठून येतात हे आमची DNS थ्रेट इंटेलिजन्स फीड्स मार्गदर्शिका स्पष्ट करते. दुसरी गोष्ट म्हणजे लॉगिंग. NCSC धोका निर्माण झालेल्या प्रणालींचा शोध घेण्यासाठी आणि संबंधित संस्थेला अलर्ट पाठवण्यासाठी PDNS क्वेरी डेटाचा वापर करते. व्यावसायिक सेवेने तुम्हाला तीच दृश्यमानता दिली पाहिजे, ज्याचे स्पष्टीकरण आमची DNS फिल्टरिंग लॉग्स आणि रिपोर्टिंग मार्गदर्शिका देते.
अनेक रिझॉल्व्हर्स Response Policy Zones (RPZ) द्वारे ब्लॉक सूची लागू करतात, हे असे स्वरूप आहे जे रिझॉल्व्हरला सूचीबद्ध डोमेनसाठी उत्तरे ओव्हरराइड करण्याची अनुमती देते. RPZ हे मोठ्या प्रमाणावर वापरले जाणारे संमेलन आहे, IETF मानक नाही.
लोक कोणत्या DNS सुरक्षा संज्ञांबाबत गोंधळात पडतात?
अनेक DNS संज्ञा समान वाटतात परंतु भिन्न समस्या सोडवतात. त्यांची सरमिसळ केल्याने सुरक्षेच्या डिझाइनमध्ये त्रुटी राहू शकतात किंवा तेच नियंत्रण दोनदा खरेदी केले जाऊ शकते.
| संज्ञा | हे काय करते | हे काय करत नाही | द्वारे परिभाषित |
|---|---|---|---|
| Protective DNS | धोक्यांशी संबंधित डोमेन्सचे निरसन करण्यास नकार देते | पृष्ठ मजकूर किंवा कूटबद्ध (encrypted) रहदारीची तपासणी करणे | NCSC, CISA आणि NSA मार्गदर्शक तत्वे (एक वर्गवारी, RFC नाही) |
| NCSC PDNS | पात्र संस्थांसाठी NCSC द्वारे संचलित Protective DNS | खाजगी ठिकाणांना सेवा देणे किंवा मजकूर वर्गवारी फिल्टर करणे | NCSC |
| DNS मजकूर फिल्टरिंग | धोक्यांसोबतच प्रौढ किंवा जुगार साइट्ससारख्या वर्गवारींवर बंदी घालते | स्वतःहून सुरक्षिततेचे अनुपालन सिद्ध करणे | विक्रेता धोरण |
| Passive DNS (pDNS) | विश्लेषकांसाठी डोमेन-टू-IP उत्तरांची ऐतिहासिक नोंद ठेवते | रिअल टाइममध्ये कशावरही बंदी घालणे | थ्रेट इंटेलिजन्स सराव |
| DNSSEC | DNS नोंदींवर स्वाक्षरी करते जेणेकरून रिव्हॉल्व्हर्स ते अस्सल असल्याचे सत्यापित करू शकतील | डोमेन हानीकारक आहे की नाही याचा निर्णय घेणे | RFC 4033 |
| DNS over HTTPS or TLS | डिव्हाइस आणि रिझॉल्व्हरमधील क्वेरी कूटबद्ध करते | कशाचे निरसन करणे सुरक्षित आहे ते ठरवणे | RFC 8484 आणि RFC 7858 |
| Response Policy Zones | रिझॉल्व्हरला सूचीबद्ध डोमेन्ससाठी उत्तरे ओव्हरराइड करण्याची अनुमती देते | स्वतः थ्रेट इंटेलिजन्स पुरवणे | उद्योग संमेलन, IETF मानके नाहीत |
लोक कुठे चुका करतात
- PDNS कडे मजकूर फिल्टरिंग म्हणून पाहणे. NCSC PDNS हानीकारक डोमेन्सना लक्ष्य करते. हे मजकूर वर्गवारी अवरोधित करण्यासाठी तयार केलेले नाही. शाळांना अजूनही शिक्षण विभागाच्या फिल्टरिंग आणि मॉनिटरिंग मानकांची पूर्तता करणाऱ्या फिल्टरिंगची आवश्यकता आहे.
- पुरवठादार समाविष्ट आहेत असे गृहीत धरणे. परिषदेची PDNS पात्रता तिच्या मनोरंजन केंद्राचे WiFi चालवणाऱ्या कंत्राटदारापर्यंत विस्तारत नाही.
- थ्रेट रिपोर्टमधील "pDNS" चा अर्थ protective DNS असा काढणे. थ्रेट इंटेलिजन्समध्ये, pDNS चा अर्थ सहसा passive DNS, म्हणजे लुकअप हिस्ट्री असा होतो.
- DNSSEC धोके अवरोधित करते असे वाटणे. DNSSEC (RFC 4033) नोंद अस्सल असल्याचे सिद्ध करते. हल्लेखोराचे स्वतःचे डोमेन देखील पूर्णपणे स्वाक्षरी केलेले असू शकते.
- कूटबद्ध (encrypted) DNS सुरक्षित आहे असे वाटणे. कूटबद्धीकरण चोरून ऐकणाऱ्यांपासून क्वेरी लपवते. ते गंतव्यस्थान सुरक्षित आहे की नाही याबद्दल काहीही सांगत नाही.
प्रत्यक्ष व्यवहारात ठिकाणे protective DNS कुठे वापरतात?
तुम्ही तीन ठिकाणी protective DNS वापरता: सार्वजनिक क्षेत्रातील नेटवर्कवर, तुमच्या स्वतःच्या अतिथी आणि कर्मचाऱ्यांच्या WiFi वर, आणि तुमचे ग्राहक तुम्हाला पाठवत असलेल्या सुरक्षितता प्रश्नमंजुषांमध्ये.
सार्वजनिक WiFi असलेली सार्वजनिक ठिकाणे
वाचनालये, परिषद कार्यालये, रुग्णालये आणि स्टेशन हे सर्व अभ्यागतांसाठी WiFi चालवतात. प्रत्येक साइटला तिचे अतिथी नेटवर्क कोणता रिझॉल्व्हर वापरते हे ठरवावे लागते. सार्वजनिक क्षेत्रातील संस्था अशा नेटवर्कसाठी व्यावसायिक सेवा देखील निवडू शकते जिथे तिला मजकूर वर्गवारी फिल्टरिंग किंवा प्रति नेटवर्क स्वतंत्र धोरण हवे असते. St George's Healthcare NHS Trust Purple Shield चालवते आणि दरमहा सुमारे 2,41,000 धोके अवरोधित करते.
हॉटेल्स, विमानतळ आणि बहु-साइट इस्टेट्स
खाजगी ठिकाणे PDNS पात्रतेच्या बाहेर असतात परंतु त्यांना तशाच धमक्यांचा सामना करावा लागतो. हॉटेल गेस्ट नेटवर्कवर शेकडो अनमॅनेज्ड डिव्हाइसेस असतात. विमानतळ नेटवर्कवर प्रवासी, किरकोळ भाडेकरू आणि ऑपरेशन्स सिस्टीम वेगवेगळ्या VLANs वर चालतात. VLAN (व्हर्च्युअल LAN) हा एक लॉजिकल नेटवर्क भाग आहे जो इतरांसोबत फिजिकल स्विचेस आणि ॲक्सेस पॉइंट्स शेअर करतो. मल्टी-साइट ऑपरेटर कोणतेही अतिरिक्त हार्डवेअर न जोडता त्यांच्या इस्टेट्सवर DNS-लेयर संरक्षण लागू करण्यासाठी Shield वापरतात.
पुरवठादार योग्य ती खबरदारी (Supplier due diligence)
तुम्ही सार्वजनिक क्षेत्राला सेवा पुरवत असल्यास, तुम्ही तुमच्या स्वतःच्या नेटवर्कवर मलेशियस डोमेन कसे ब्लॉक करता याबद्दल प्रश्नांची अपेक्षा ठेवा. तुम्ही "आम्ही PDNS वापरतो" असे उत्तर देऊ शकत नाही, कारण तुम्ही पात्र नाही. एक्सपोर्ट करण्यायोग्य लॉगसह कमर्शियल प्रोटेक्टिव्ह DNS सर्व्हिस तुम्हाला स्पष्ट, ऑडिट करण्यायोग्य उत्तर देते.
प्रोटेक्टिव्ह DNS च्या मर्यादा काय आहेत?
प्रोटेक्टिव्ह DNS हा एक लेयर आहे, संपूर्ण संरक्षण नाही. ते फक्त डोमेन नावे पाहते आणि दुसरं काहीही नाही. खाली दिलेले लेअर्ड मॉडेल ते कुठे बसते आणि त्याभोवतीच्या लेअर्सनी काय पकडले पाहिजे हे दर्शवते.
डिव्हाइसपासून एंडपॉइंट संरक्षणापर्यंत पाच स्टॅक केलेले लेअर्स, ज्यामध्ये मध्यभागी प्रोटेक्टिव्ह DNS कनेक्शन उघडण्यापूर्वी शोध ब्लॉक करते.
Connections
- डिव्हाइस आणि ब्राउझर to नेटवर्क आणि VLAN (डिव्हाइस नेटवर्कमध्ये सामील होते)
- नेटवर्क आणि VLAN to प्रोटेक्टिव्ह DNS (सर्व शोध फॉरवर्ड केले जातात)
- प्रोटेक्टिव्ह DNS to प्रॉक्सी किंवा सुरक्षित वेब गेटवे (परवानगी दिलेले ट्रॅफिक पुढे चालू राहते)
- प्रॉक्सी किंवा सुरक्षित वेब गेटवे to एंडपॉइंट संरक्षण (डिव्हाइसवर उर्वरित धोका)
डिव्हाइसवर एनक्रिप्टेड DNS
ब्राउझर आणि ऑपरेटिंग सिस्टीम थेट सार्वजनिक रिसॉल्व्हरवर HTTPS वर DNS (RFC 8484) किंवा TLS वर DNS (RFC 7858) पाठवू शकतात. ते ट्रॅफिक तुमच्या प्रोटेक्टिव्ह रिसॉल्व्हरला पूर्णपणे बायपास करते. मॅनेज केलेल्या डिव्हाइसेसवर, पॉलिसी मध्यवर्ती पद्धतीने सेट करा. गेस्ट नेटवर्क्सवर, तुमच्या निवडलेल्या रिसॉल्व्हर व्यतिरिक्त इतर कोणत्याही गोष्टीसाठी आऊटबाउंड DNS ब्लॉक करा आणि फायरवॉलवर माहित असलेले सार्वजनिक एनक्रिप्टेड DNS एंडपॉइंट्स ब्लॉक करा.
हार्ड-कोडेड रिसॉल्व्हर्स आणि डायरेक्ट IP
काही ॲप्स आणि IoT डिव्हाइसेस DHCP द्वारे असाइन केलेल्या रिझॉल्व्हरकडे दुर्लक्ष करतात. मालवेअर कोणत्याही लुकअपशिवाय थेट IP ॲड्रेसशी देखील कनेक्ट होऊ शकतो. पोर्ट 53 ट्रॅफिकला तुमच्या रिझॉल्व्हरकडे सक्तीने पाठवणारे फायरवॉल नियम पहिली त्रुटी दूर करतात. एंडपॉइंट प्रोटेक्शन आणि नेटवर्क मॉनिटरिंग दुसरी त्रुटी दूर करतात.
कंटेंन्टचे कोणतेही दृश्य नाही
DNS सर्व्हिस example.com पाहते, पेज पाथ किंवा डाउनलोड केलेली फाइल नाही. एखाद्या विश्वसनीय डोमेनवर मालिशिअस फाइल असल्यास, DNS ते सांगू शकत नाही. तुम्हाला पूर्ण URL तपासणीची आवश्यकता असलेल्या नेटवर्कवर प्रॉक्सी किंवा सुरक्षित वेब गेटवे वापरा.
नवीन डोमेन्स आणि फॉल्स पॉझिटिव्ह
आज सकाळी नोंदणीकृत झालेले डोमेन अद्याप कोणत्याही सूचीमध्ये नसू शकते. बुद्धिमत्तेची गती महत्त्वाची आहे, म्हणूनच फीड गुणवत्ता हा मुख्य खरेदीचा निकष आहे. उलट धोका हा फॉल्स पॉझिटिव्हचा आहे जो वैध बुकिंग साइट ब्लॉक करतो. तुम्हाला जलद ॲलो-लिस्ट प्रक्रिया आणि नक्की काय ब्लॉक केले गेले होते हे दर्शविणाऱ्या लॉगची आवश्यकता आहे.
अनुपालन स्वयंचलित नाही
प्रोटेक्टिव्ह DNS Cyber Essentials आणि ISO 27001 कंट्रोल्ससारख्या फ्रेमवर्कला सपोर्ट करते, परंतु ते तुम्हाला प्रमाणित करत नाही. UK GDPR अंतर्गत DNS लॉगमध्ये वैयक्तिक डेटा देखील समाविष्ट असू शकतो, म्हणून तुम्ही लॉगिंग सुरू करण्यापूर्वी रिटेंशन कालावधी आणि ॲक्सेस नियम सेट करा.
कमर्शियल सर्व्हिसची तुलना कशी केली जाते आणि Purple यामध्ये कुठे बसते?
तुम्ही PDNS साठी पात्र नसल्यास, किंवा ते देत नसलेल्या कंट्रोल्सची तुम्हाला आवश्यकता असल्यास, तुम्ही कमर्शियल सर्व्हिस निवडता. Cisco Umbrella आणि Cloudflare Gateway हे दोन प्रसिद्ध पर्याय आहेत. Purple Shield अनेक साइट्सवर गेस्ट आणि स्टाफ WiFi चालवणाऱ्या ठिकाणांसाठी तयार केले गेले आहे. ही तक्ता व्याप्ती आणि डिझाइनची तुलना करते, किमतीची नाही.
| निकष | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| कोण वापरू शकते | पात्र यूके सार्वजनिक क्षेत्रातील संस्था | कोणतीही संस्था | कोणतीही संस्था | कोणतीही संस्था, स्वतंत्र किंवा Purple Access वर |
| DNS लेअरवर थ्रेट ब्लॉकिंग | होय | होय | होय | होय |
| कंटेंट कॅटेगरी फिल्टरिंग | याचा हा उद्देश नाही | होय | होय | होय |
| हे कुठे बसते | सार्वजनिक क्षेत्रातील नेटवर्क | Cisco च्या विस्तृत सुरक्षा पोर्टफोलिओचा भाग | Cloudflare च्या Zero Trust प्लॅटफॉर्मचा भाग | प्रत्येक नेटवर्क आणि VLAN साठी पॉलिसीसह, गेस्ट आणि स्टाफ WiFi |
| कमर्शियल मॉडेल | केंद्रीय निधीतून उपलब्ध | कमर्शियल लायसन्स | कमर्शियल प्लॅन | अनुकूलित कोट, 30 दिवसांची मोफत चाचणी |
NCSC मॉडेलमधून काय कॉपी करावे
NCSC डिझाइन तुम्हाला कोणत्याही कमर्शियल निवडीसाठी चेकलिस्ट देते:
- रिझॉल्व्हरवर ब्लॉक करा, जेणेकरून एजंटशिवाय प्रत्येक डिव्हाइस कव्हर होईल.
- अनेक स्त्रोतांकडून ताजे इंटेलिजन्स फीड करा.
- लॉगचा वापर करा, ज्यामुळे ब्लॉक केलेले लूकअप्स संक्रमित उपकरणांबद्दल सतर्कता देतात.
- तांत्रिकदृष्ट्या ते मोफत लागू करा, हार्डवेअर खरेदी करण्याऐवजी फॉरवर्डर किंवा DHCP सेटिंग बदलून.
Shield व्हेन्यूसाठी काय जोडते
Shield तुम्ही चालवणाऱ्या प्रत्येक नेटवर्कवर संरक्षणात्मक DNS आणि कंटेंट फिल्टरिंग लागू करते. तुम्ही ते स्वतंत्रपणे किंवा Purple Access वर खरेदी करू शकता. तुम्ही प्रति नेटवर्क आणि VLAN पॉलिसी सेट करू शकता, ज्यामुळे गेस्ट नेटवर्क, स्टाफ नेटवर्क आणि पॉइंट-ऑफ-सेल VLAN प्रत्येक घटकाला आवश्यक असलेली नियंत्रणे मिळतात.
Shield हे DNS लेयरवर कार्य करत असल्यामुळे, तुम्ही तुमचे रिझॉल्व्हर किंवा DHCP सेटिंग्ज त्यावर पॉइंट करा. कोणतेही नवीन हार्डवेअर नाही. Purple Access आधीपासूनच Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर चालते.
Shield मानक ब्लॉकलिस्टपेक्षा 10 दिवस आधी नवीन धोके चिन्हांकित करते. जाहिराती आणि ट्रॅकर्स ब्लॉक केल्याने फिल्टर केलेल्या नेटवर्कवर 62% पर्यंत कमी DNS क्वेरी आणि 44% पर्यंत कमी डेटा वापरला जातो. Shield फेल-क्लोज्ड पद्धतीने काम करते, त्यामुळे आउटेजच्या वेळी ट्रॅफिक कधीही अनफिल्टर जात नाही. हे अनेक डेटा सेंटर्सवर चालते. Purple प्लॅटफॉर्म 99.999% अपटाईम SLA वर वर्षाला 500 दशलक्ष लॉगइन समाविष्ट करतो.
- ~241,000एका आठवड्यात ब्लॉक केलेले धोकेSt George's Healthcare NHS Trust
- 500 दशलक्षवर्षाला लॉगइनPurple प्लॅटफॉर्म
- 99.999%प्लॅटफॉर्म अपटाईम SLAPurple प्लॅटफॉर्म
- 80,000+90 देशांमधील व्हेन्यूPurple डेटा
तांत्रिक तपशीलांसाठी Shield कसे कार्य करते ते पहा. अधिक व्यापक माहितीसाठी, प्रोटेक्टिव्ह DNS विहंगावलोकन आणि आमचे एंटरप्राइज WiFi सुरक्षा मार्गदर्शक वाचा.
खऱ्या तैनातीमध्ये ही संकल्पना कुठे लागू होते
याची खरी परीक्षा एका गजबजलेल्या गेस्ट नेटवर्कवर होते. एक संक्रमित फोन कमांड-अँड-कंट्रोल डोमेनपर्यंत पोहोचण्याचा प्रयत्न करतो आणि रिझॉल्व्हर उत्तर देतो किंवा ते नाकारतो. या मार्गदर्शकातील बाकी सर्व गोष्टी हे निश्चित करण्यासाठी आहेत की तो एक लूकअप तुमच्या संरक्षणात्मक रिझॉल्व्हरद्वारे, ताज्या इंटेलिजन्सच्या विरुद्ध आणि तुम्ही कारवाई करू शकाल अशा लॉगसह पूर्ण व्हावा. पुढे, DNS लेयर रॅन्समवेअरपासून कसा बचाव करतो आणि लूकअप ब्लॉक काय थांबवू शकतो आणि काय नाही ते वाचा.
वारंवार विचारले जाणारे प्रश्न
खाजगी व्हेन्यू किंवा सार्वजनिक क्षेत्रातील पुरवठादार NCSC PDNS वापरू शकतात का?
नाही. NCSC PDNS केवळ पात्र UK सार्वजनिक क्षेत्रातील संस्थांसाठी मर्यादित आहे आणि सरकारचे पुरवठादार समाविष्ट असलेल्या खाजगी कंपन्या यामध्ये सामील होऊ शकत नाहीत. जर तुम्ही हॉटेल, विमानतळ, व्हेन्यू किंवा करारावर घेतलेली सार्वजनिक सेवा चालवत असाल, तर तुम्हाला व्यावसायिक संरक्षणात्मक DNS सेवेची आवश्यकता आहे. NCSC मॉडेलची कॉपी करणारी एक सेवा निवडा: रिझॉल्व्हर-स्तरीय ब्लॉकिंग, ताजे थ्रेट इंटेलिजन्स आणि वापरण्यायोग्य लॉग. Shield तुम्हाला हे कोणत्याही नेटवर्कवर, स्वतंत्रपणे किंवा Purple Access वर प्रदान करते.
Purple Shield ची किंमत किती आहे?
Purple तुमच्या नेटवर्क्स आणि साइट्सवर आधारित टेलर्ड कोटद्वारे Shield चे मूल्य निश्चित करते. आम्ही सूचीतील किमती (list prices) प्रसिद्ध करत नाही. तुम्ही आधी 30-दिवसांची विनामूल्य चाचणी घेऊ शकता, ज्यामध्ये तुमच्या सध्याच्या सेटअपसह ब्लॉक केलेल्या धोक्यांची आणि क्वेरी व्हॉल्यूमची तुलना करण्यासाठी एका नेटवर्कला Shield कडे निर्देशित करता येईल. यामुळे तुम्हाला वचनबद्ध होण्यापूर्वी तुमच्या स्वतःच्या इस्टेटमधील वास्तविक आकडेवारी मिळते.
Shield आमच्याकडे आधीपासून असलेल्या WiFi हार्डवेअरसह कार्य करेल का?
होय. Shield हे DNS लेयरवर कार्य करते, त्यामुळे ॲक्सेस पॉइंट्स बदलण्याऐवजी तुम्ही resolver किंवा DHCP सेटिंग्ज बदलता. Purple Access हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर चालते. Shield त्या इस्टेटवरील प्रत्येक नेटवर्क आणि VLAN ला स्वतंत्र पॉलिसी लागू करते.
आम्ही Cisco Umbrella किंवा Cloudflare Gateway वरून मायग्रेट कसे करावे?
मायग्रेशन हा प्रामुख्याने सेटिंग्जमधील बदल आहे. Shield मध्ये तुमचे ब्लॉक आणि अलाउ पॉलिसीज पुन्हा तयार करा, त्यानंतर इतर नेटवर्क्स तुमच्या सध्याच्या सेवेवर चालू असताना एका नेटवर्क किंवा VLAN ला Shield कडे निर्देशित करा. 30-दिवसांच्या चाचणीदरम्यान लॉग्सची तुलना करा, त्यानंतर उर्वरित नेटवर्क्स टप्प्याटप्प्याने हलवा. तुमच्या निवडलेल्या resolver कडे DNS ला सक्ती करणारे फायरवॉल नियम संपूर्ण कालावधीत कायम ठेवा, जेणेकरून मायग्रेशनदरम्यान कोणतीही त्रुटी राहणार नाही.
आम्ही आधीपासूनच NCSC PDNS वापरत असल्यास, Shield का जोडावे?
Shield हे कंटेंट कॅटेगरी फिल्टरिंग आणि प्रत्येक नेटवर्क व VLAN साठी स्वतंत्र पॉलिसी जोडते. NCSC PDNS हे प्रदान करण्यासाठी डिझाइन केलेले नाही. ग्रंथालये, रुग्णालये आणि कौन्सिल इमारतींमधील लोकांसाठी असलेल्या अतिथी WiFi वर ही बाब महत्त्वाची ठरते. St George's Healthcare NHS Trust हे Shield चालवते आणि आठवड्याला सुमारे 241,000 धोके ब्लॉक करते. तुम्ही कोणतेही फॉरवर्डिंग बदलण्यापूर्वी resolver एकत्र करण्याबाबत NCSC चे मार्गदर्शन तपासा.
प्रोटेक्टिव्ह DNS आम्हाला GDPR किंवा Cyber Essentials चे अनुपालन करण्यास मदत करते का?
कोणतेही एक नियंत्रण तुम्हाला अनुपालन सुनिश्चित करत नाही, परंतु प्रोटेक्टिव्ह DNS या दोन्हीला समर्थन देते. हे मालवेअर संरक्षणात योगदान देते आणि ऑडिट पुरावा म्हणून तुम्हाला लॉग्स प्रदान करते. त्या DNS लॉग्समध्ये UK GDPR अंतर्गत वैयक्तिक डेटा असू शकतो, त्यामुळे आधी धारणा (retention) आणि प्रवेश नियम सेट करा. Purple कडे ISO 27001 आणि Cyber Essentials चे प्रमाणपत्र आहे आणि ते GDPR चे अनुपालन करते, जे तुमच्या सप्लायर मूल्यमापनास मदत करते.
DNS फिल्टरिंग नेटवर्कचा वेग कमी करते का?
नाही. कोणतेही कनेक्शन उघडण्यापूर्वी ब्लॉक केलेला लुकअप समाप्त होतो, त्यामुळे ब्लॉक केलेली सामग्री कधीही लोड होत नाही. जाहिराती आणि ट्रॅकर्स ब्लॉक केल्याने फिल्टर केलेल्या नेटवर्कवर 62% पर्यंत कमी DNS क्वेरी आणि 44% पर्यंत कमी डेटा वापरला जातो. लुकअप्स जलद आणि उपलब्ध ठेवण्यासाठी Shield अनेक डेटा सेंटर्समध्ये कार्यरत राहते.
Shield अनरिचेबल झाल्यास ट्रॅफिकचे काय होते?
Shield हे फेल्स-क्लोज्ड (fails closed) तत्त्वावर कार्य करते. सेवेपर्यंत पोहोचता येत नसल्यास, ट्रॅफिक फिल्टर न करता बाहेर पाठवले जात नाही, त्यामुळे आउटेज कधीही सुरक्षेतील त्रुटी बनत नाही. ही परिस्थिती दुर्मिळ करण्यासाठी Shield अनेक डेटा सेंटर्समध्ये चालवले जाते. विस्तृत Purple प्लॅटफॉर्म 99.999% अपटाइम SLA सह वर्षाला 500 दशलक्ष लॉगिन्स हाताळतो.
Key terms
- प्रोटेक्टिव्ह DNS
- असा रिकर्सिव्ह DNS रिझॉल्व्हर जो थ्रेट लिस्टवरील डोमेन्सचे रिझोल्यूशन नाकारतो. ही NCSC मार्गदर्शक तत्त्वांमध्ये आणि 2021 CISA आणि NSA मार्गदर्शक तत्त्वे प्रोटेक्टिव DNS सेवेची निवड यामध्ये वर्णन केलेली एक सेवा श्रेणी आहे, RFC नाही. RFC 1034 आणि RFC 1035 मध्ये परिभाषित केलेला DNS प्रोटोकॉल स्वतः अपरिवर्तित राहतो. गेस्ट आणि कर्मचारी नेटवर्क्स कोणत्या रिझॉल्व्हरकडे फॉरवर्ड करायचे हे निवडताना IT टीम्स यावर काम करतात. कोणतेही कनेक्शन उघडण्यापूर्वी हे मालवेअर, फिशिंग आणि रॅन्समवेअर लूकअप्स ब्लॉक करते.
- NCSC PDNS (संरक्षक DNS)
- नॅशनल सायबर सिक्युरिटी सेंटरची प्रोटेक्टिव DNS सेवा, जी 2017 मध्ये Active Cyber Defence प्रोग्राम अंतर्गत लाँच केली गेली. ही केंद्र सरकारद्वारे निधी प्राप्त आहे आणि केवळ पात्र UK सार्वजनिक क्षेत्रातील संस्थांसाठी उपलब्ध आहे, जसे की केंद्र सरकारचे विभाग, विकेंद्रित प्रशासन, स्थानिक संस्था आणि NHS चे भाग. पब्लिक सेक्टर टीम्स हे त्यांच्या स्वतःच्या नेटवर्क्सवर वापरतात. खाजगी ठिकाणे आणि कंत्राटदार पात्र नाहीत, त्यामुळे त्यांना त्याच्या डिझाइनची नक्कल करणाऱ्या व्यावसायिक सेवेची आवश्यकता असते.
- रिकर्सिव्ह रिझॉल्व्हर
- RFC 1034 आणि RFC 1035 मध्ये निर्धारित केलेल्या रिझोल्यूशन प्रक्रियेचे अनुसरण करून, डिव्हाइसच्या वतीने example.com सारख्या नावाला IP ॲड्रेसमध्ये रूपांतरित करणारा DNS सर्व्हर. हा प्रोटेक्टिव DNS चा कंट्रोल पॉईंट आहे. DHCP कोणता रिझॉल्व्हर प्रदान करतो आणि फायरवॉल कशाची अंमलबजावणी करते, यावर कोणत्या लूकअप्सची उत्तरे दिली जातात हे ठरते.
- NXDOMAIN
- RFC 1035 मध्ये परिभाषित केलेला DNS नेम एरर रिस्पॉन्स, जो विनंती केलेले डोमेन अस्तित्वात नाही हे डिव्हाइसला सांगतो. सिंकहोल ॲड्रेस किंवा ब्लॉक पेजसह, एखाद्या ज्ञात घातक डोमेनसाठी प्रोटेक्टिव रिझॉल्व्हरद्वारे परत पाठविल्या जाणाऱ्या तीन सामान्य ब्लॉक प्रतिसादांपैकी एक.
- सिंकहोल
- असा ब्लॉक रिस्पॉन्स जो आक्रमणकर्त्याच्या वास्तविक ॲड्रेसऐवजी नियंत्रित सर्व्हरचा ॲड्रेस परत करतो, जेणेकरून डिव्हाइस सुरक्षित ठिकाणी कनेक्ट होते. कोणती डिव्हाइसेस एखाद्या घातक डोमेनपर्यंत पोहोचण्याचा वारंवार प्रयत्न करत आहेत आणि संभाव्य संसर्गाकडे निर्देश करत आहेत हे विश्लेषकांना पहायचे असल्यास उपयुक्त.
- रिस्पॉन्स पॉलिसी झोन्स (RPZ)
- एक मोठ्या प्रमाणावर वापरले जाणारे फॉरमॅट, जे recursive resolver ला लिस्ट केलेल्या डोमेन्ससाठी उत्तरे ओव्हरराइड करण्याची अनुमती देते. RPZ ही एक उद्योग परंपरा (कन्व्हेन्शन) आहे, IETF मानक नाही आणि ती स्वतः थेट थ्रेट इंटेलिजन्स पुरवत नाही. अनेक resolvers हे RPZ द्वारे ब्लॉक लिस्ट लागू करतात. एखाद्या सेवेचे मूल्यांकन करणाऱ्या टीम्सनी तरीही विचारणा केली पाहिजे की या लिस्ट केलेले डोमेन्स कुठून येतात आणि ते किती वेगाने अपडेट होतात.
- पॅसिव्ह DNS (pDNS)
- थ्रेट इंटेलिजन्स विश्लेषणासाठी ठेवलेला domain-to-IP उत्तरांचा ऐतिहासिक रेकॉर्ड. हा रिअल टाइममध्ये काहीही ब्लॉक करत नाही. PDNS या संक्षेपाचा अर्थ protective DNS किंवा passive DNS असा होऊ शकतो. थ्रेट रिपोर्ट्समध्ये pDNS चा अर्थ सहसा passive DNS असा असतो, त्यामुळे व्हेंडरचा नक्की कोणता अर्थ आहे ते तपासा.
- DNSSEC
- RFC 4033 मध्ये सादर केलेले DNS Security Extensions, जे DNS रेकॉर्ड्स डिजिटलरीत्या स्वाक्षरित करते जेणेकरून resolvers ते अस्सल आणि न बदललेले आहेत याची पडताळणी करू शकतील. DNSSEC हे सत्यता (authenticity) सिद्ध करते, सुरक्षितता नाही. हल्लेखोराचे स्वतःचे डोमेन देखील उत्तम प्रकारे स्वाक्षरित असू शकते, त्यामुळे DNSSEC हे protective DNS ची जागा घेत नाही.
- DNS HTTPS वर (DoH)
- RFC 8484 मध्ये नमूद केल्यानुसार HTTPS मध्ये डिव्हाइस आणि resolver दरम्यान DNS क्वेरीजचे एन्क्रिप्शन. हे पाळत ठेवणाऱ्यांपासून (eavesdroppers) क्वेरी लपवते परंतु गंतव्यस्थान सुरक्षित आहे की नाही याबद्दल कोणताही निर्णय देत नाही. ब्राउझर्स आणि ऑपरेटिंग सिस्टम्स थेट पब्लिक resolver कडे DoH पाठवू शकतात, ज्यामुळे तुम्ही डिव्हाइस पॉलिसी सेट केल्याशिवाय किंवा ज्ञात एंडपॉइंट्स ब्लॉक केल्याशिवाय तुमच्या protective resolver ला बायपास केले जाऊ शकते.
- TLS वरील DNS (DoT)
- RFC 7858 मध्ये नमूद केल्यानुसार TLS द्वारे डिव्हाइस आणि resolver दरम्यान DNS क्वेरीजचे एन्क्रिप्शन. DoH प्रमाणेच, हे गोपनीयतेचे संरक्षण करते, गंतव्यस्थानाच्या सुरक्षिततेचे नाही. गेस्ट नेटवर्क्सवरील दुसरा बायपास मार्ग. फायरवॉलचे नियम केवळ तुमच्या निवडलेल्या resolver कडेच DNS ची परवानगी देणारे असावेत.
- VLAN
- एक व्हर्च्युअल LAN: एक लॉजिकल नेटवर्क सेगमेंट जे इतर सेगमेंटसह फिजिकल स्विचेस आणि ॲक्सेस पॉईंट्स सामायिक करते, जे IEEE 802.1Q मध्ये प्रमाणित आहे. विमानतळ आणि हॉटेल्स VLANs वर गेस्ट, कर्मचारी, भाडेकरू आणि पॉईंट-ऑफ-सेल ट्रॅफिक वेगळे करतात. Shield प्रत्येक नेटवर्क आणि VLAN ला स्वतंत्र DNS पॉलिसी लागू करते.
- DNS कन्टेन्ट फिल्टरिंग
- व्हेंडर-परिभाषित पॉलिसी जी ॲडल्ट किंवा जुगाराच्या साइट्ससारख्या कन्टेन्ट कॅटेगरीज तसेच थ्रेट डोमेन्स ब्लॉक करते. हे RFC द्वारे परिभाषित केलेले नाही. NCSC PDNS हे कॅटेगरी फिल्टरिंगसाठी बनवले गेलेले नाही. शाळांना तरीही Department for Education च्या फिल्टरिंग आणि मॉनिटरिंग मानकांची पूर्तता करणाऱ्या फिल्टरिंगची आवश्यकता असते.
- फेल क्लोज्ड (Fail closed)
- एक फेल्युअर मोड ज्यामध्ये, फिल्टरिंग सेवेशी संपर्क होऊ शकला नाही, तरी ट्रॅफिक अनफिल्टर केले जात पाठवले जात नाही. Shield हे 'fail closed' तत्त्वावर कार्य करते आणि अनेक डेटा सेंटर्समध्ये चालते, जेणेकरून एखादा आउटेज आल्यास गेस्ट किंवा कर्मचाऱ्यांच्या WiFi वर सुरक्षेची त्रुटी निर्माण होत नाही.
Worked examples
एका हॉटेल समूहाने त्यांच्या गेस्ट WiFi साठी प्रोटेक्टिव DNS सेवा विकत घेतली आहे, परंतु काही गेस्ट डिव्हाइसेस एनक्रिप्टेड DNS आणि हार्ड-कोडेड रिझॉल्व्हर्स वापरतात. तुम्ही त्या ट्रॅफिकला संरक्षणास बायपास करण्यापासून कसे रोखू शकता?
प्रत्येक लूकअप रिझॉल्व्हरपर्यंत पोहोचत नाही तोपर्यंत त्यास निरुपयोगी मानले जाते. गेस्ट नेटवर्कवर, फायरवॉलचे नियम सर्व पोर्ट 53 ट्रॅफिकला निवडलेल्या प्रोटेक्टिव रिझॉल्व्हरकडे जाणे अनिवार्य करतात आणि इतर कोणत्याही आउटबाउंड DNS ला ब्लॉक करतात. ज्ञात सार्वजनिक DNS over HTTPS (RFC 8484) आणि DNS over TLS (RFC 7858) एंडपॉइंट्स देखील फायरवॉलवर ब्लॉक केले जातात. मॅनेज केलेल्या कर्मचारी डिव्हाइसेसवर, एनक्रिप्टेड DNS धोरण मध्यवर्तीपणे सेट केले जाते. डायरेक्ट-IP मालवेअर ट्रॅफिक, ज्याला कोणत्याही लूकअपची आवश्यकता नसते, ते एंडपॉइंट संरक्षण आणि नेटवर्क मॉनिटरिंगवर सोडले जाते. कारण सोपे आहे: तुम्ही कोणतीही सेवा खरेदी केली असली, तरी कोणत्याही रिझॉल्व्हरला आउटबाउंड DNS ची परवानगी देणारे गेस्ट नेटवर्क संरक्षित नसते.
Cisco Umbrella किंवा Cloudflare Gateway वापरणारी संस्था स्विच दरम्यान कोणतेही नेटवर्क असुरक्षित न सोडता Purple Shield वर स्थलांतरित होऊ इच्छिते. यासाठी काय क्रम आहे?
मायग्रेशन हा प्रामुख्याने सेटिंग्जमधील बदल आहे, हार्डवेअर प्रोजेक्ट नाही. प्रथम, Shield मध्ये विद्यमान ब्लॉक आणि अलाव्ह धोरणे पुन्हा तयार करा. पुढे, उर्वरित नेटवर्क सध्याच्या सेवेवर ठेवून एका नेटवर्क किंवा VLAN ला Shield कडे निर्देशित करा. 30 दिवसांच्या मोफत चाचणी दरम्यान, लॉग मधील ब्लॉक केलेल्या धोक्यांची आणि क्वेरी व्हॉल्यूमची तुलना सध्याच्या सेवेशी करा. नंतर उर्वरित नेटवर्क्स टप्प्याटप्प्याने हलवा. मायग्रेशन दरम्यान कोणताही लूकअप निसटू नये म्हणून संपूर्ण प्रक्रियेदरम्यान DNS ला निवडलेल्या रिझॉल्व्हरवर सक्तीने पाठवणारे फायरवॉल नियम कायम ठेवा. हा दृष्टीकोन तुम्हाला वचनबद्ध होण्यापूर्वी तुमच्या स्वतःच्या प्रॉपर्टीमधील वास्तविक आकडेवारी देतो आणि Shield हे सध्याच्या Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet हार्डवेअरवर कार्य करते.
Frequently asked questions
खाजगी स्थळ किंवा सार्वजनिक क्षेत्रातील पुरवठादार NCSC PDNS वापरू शकतात का?
नाही. NCSC PDNS हे केवळ पात्र UK सार्वजनिक क्षेत्रातील संस्थांसाठी मर्यादित आहे आणि खाजगी कंपन्या - ज्यामध्ये सरकारचे पुरवठादार समाविष्ट आहेत - यात सामील होऊ शकत नाहीत. जर तुम्ही एखादे हॉटेल, विमानतळ, ठिकाण किंवा करारबद्ध सार्वजनिक सेवा चालवत असाल, तर तुम्हाला व्यावसायिक protective DNS सेवेची आवश्यकता आहे. अशी सेवा निवडा जी NCSC मॉडेलचे अनुकरण करते: resolver-स्तरीय ब्लॉकिंग, ताजी थ्रेट इंटेलिजन्स आणि वापरण्यायोग्य लॉग्स. Shield तुम्हाला कोणत्याही नेटवर्कवर, स्टँडअलोन किंवा Purple Access वर हे सर्व प्रदान करते.
Purple Shield चा खर्च किती आहे?
Purple तुमच्या नेटवर्क्स आणि साइट्सवर आधारित टेलर्ड कोटद्वारे Shield ची किंमत ठरवते. आम्ही सूची किंमती प्रकाशित करत नाही. तुम्ही प्रथम ३० दिवसांची विनामूल्य चाचणी घेऊ शकता, ज्यामध्ये तुमच्या सध्याच्या सेटअपच्या तुलनेत ब्लॉक केलेले धोके आणि क्वेरी व्हॉल्यूम तपासण्यासाठी एका नेटवर्कला Shield कडे निर्देशित करू शकता. त्यामुळे तुम्ही कोणतीही वचनबद्धता करण्यापूर्वी तुमच्या स्वतःच्या इस्टेटमधील वास्तविक आकडेवारी तुम्हाला मिळते.
आमच्याकडे आधीपासून असलेल्या WiFi हार्डवेअरसोबत Shield काम करेल का?
होय. Shield DNS लेयरवर कार्य करते, त्यामुळे ॲक्सेस पॉइंट्स बदलण्याऐवजी तुम्ही रिझॉल्व्हर किंवा DHCP सेटिंग्ज बदलता. Purple Access हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर चालते. Shield त्या इस्टेटवरील प्रत्येक नेटवर्क आणि VLAN साठी स्वतंत्र पॉलिसी लागू करते.
आम्ही Cisco Umbrella किंवा Cloudflare Gateway वरून कसे मायग्रेट करावे?
मायग्रेशन हा प्रामुख्याने केवळ सेटिंग्जमधील बदल आहे. Shield मध्ये तुमचे ब्लॉक आणि अलाऊ पॉलिसीज पुन्हा तयार करा, त्यानंतर बाकीचे तुमच्या सध्याच्या सेवेवर असताना एका नेटवर्कला किंवा VLAN ला Shield कडे निर्देशित करा. ३० दिवसांच्या चाचणीदरम्यान लॉग्सची तुलना करा, त्यानंतर उर्वरित नेटवर्क्स टप्प्याटप्प्याने हलवा. मायग्रेशनदरम्यान काहीही निसटू नये म्हणून संपूर्ण प्रक्रियेदरम्यान DNS ला तुमच्या निवडलेल्या रिझॉल्व्हरकडे सक्तीने निर्देशित करणारे फायरवॉल नियम चालू ठेवा.
आम्ही आधीच NCSC PDNS वापरत असल्यास, Shield का जोडावे?
Shield प्रत्येक नेटवर्क आणि VLAN साठी सामग्री श्रेणी फिल्टरिंग आणि स्वतंत्र पॉलिसी जोडते. NCSC PDNS हे प्रदान करण्यासाठी डिझाइन केलेले नाही. लायब्ररी, रुग्णालये आणि कौन्सिल इमारतींमधील सार्वजनिक-दर्शनी गेस्ट WiFi वर ही बाब महत्त्वाची ठरते. St George's Healthcare NHS Trust हे Shield चालवते आणि आठवड्याला अंदाजे २४१,००० धोके ब्लॉक करते. कोणतेही फॉरवर्डिंग बदलण्यापूर्वी रिझॉल्व्हर्स एकत्रित करण्याबाबतचे NCSC चे मार्गदर्शन तपासा.
संरक्षणात्मक DNS मुळे आम्ही GDPR किंवा Cyber Essentials चे अनुपालन करतो का?
कोणतेही एकच नियंत्रण तुम्हाला अनुपालन सुनिश्चित करत नाही, परंतु संरक्षणात्मक DNS दोन्हीला समर्थन देते. हे मालवेअर संरक्षणात योगदान देते आणि ऑडिट पुरावा म्हणून तुम्हाला लॉग्स प्रदान करते. त्या DNS लॉग्समध्ये UK GDPR अंतर्गत वैयक्तिक डेटा असू शकतो, त्यामुळे प्रथम धारणा आणि प्रवेश नियम सेट करा. Purple कडे ISO 27001 आणि Cyber Essentials प्रमाणपत्रे आहेत आणि ती GDPR सुसंगत आहे, जे तुमच्या पुरवठादार मूल्यांकनास मदत करते.
DNS फिल्टरिंगमुळे नेटवर्क संथ होते का?
नाही. ब्लॉक केलेला लुकअप कोणतेही कनेक्शन उघडण्यापूर्वीच संपतो, त्यामुळे ब्लॉक केलेली सामग्री कधीही लोड होत नाही. जाहिराती आणि ट्रॅकर्स ब्लॉक केल्याने फिल्टर केलेल्या नेटवर्कवर DNS क्वेरींमध्ये ६२% पर्यंत घट होते आणि डेटा वापर ४४% पर्यंत कमी होतो. लुकअप जलद आणि उपलब्ध ठेवण्यासाठी Shield एकाधिक डेटा केंद्रांवर चालते.
Shield अनरीचेबल झाल्यास ट्रॅफिकचे काय होते?
Shield हे फेल्स-क्लोज्ड स्वरूपाचे आहे. सेवेपर्यंत पोहोचता येत नसल्यास, ट्रॅफिक फिल्टर न करता बाहेर पाठवले जात नाही, त्यामुळे आउटेज कधीही सुरक्षेतील त्रुटी बनत नाही. अशी परिस्थिती क्वचितच उद्भावावी यासाठी Shield एकाधिक डेटा केंद्रांवर चालते. विस्तृत Purple प्लॅटफॉर्म ९९.९९९% अपटाइम SLA सह वर्षाला ५० कोटी लॉगिन हाताळते.
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)