
Segurança BYOD que realmente funciona em 2026
Controles práticos de segurança BYOD para equipes de TI que gerenciam WiFi de convidados, escolas, saúde e escritórios. Segmentação, filtragem DNS, identidade e monitoramento
Published 16 de outubro de 2026
Você já conhece a cena. Uma enfermeira faz o check-in de um paciente em um tablet, um professor faz login em uma lista de presença a partir de um notebook pessoal, um hóspede de hotel conecta-se ao WiFi a partir de um celular e um prestador de serviços abre um chamado a partir de um dispositivo que ninguém na equipe de TI possui. A rede precisa tomar uma decisão de qualquer maneira, porque todos esses dispositivos estão tocando nos mesmos recursos. A segurança de BYOD é a disciplina de tomar essa decisão de forma segura, mesmo quando o dispositivo não é gerenciado e o usuário está se movendo rapidamente.
Índice
- O que a segurança BYOD realmente significa em 2026
- A maioria ingerenciável
- Construindo um programa BYOD defensável
- Quando o dispositivo parece seguro, mas a identidade não está
- Contenção na camada de rede sem agente
- Monitoramento que comprova a redução de riscos do BYOD
- Seu checklist de segurança BYOD para esta semana
O que a segurança de BYOD realmente significa em 2026
Uma clínica com a qual trabalhei tinha telefones da equipe, notebooks de fornecedores e tablets de pacientes, todos acessando a mesma estrutura sem fio. Um dispositivo não gerenciado se misturava com os demais até começar a se comportar como um cliente normal, permanecendo fora do nosso controle. Esse é o problema do BYOD. Assim que um dispositivo entra no ambiente, a questão é o tamanho do estrago que ele pode causar se o usuário, o aplicativo ou o caminho de rede falharem.
BYOD é um problema de raio de alcance de danos
A antiga visão centrada no endpoint pressupõe que o trabalho principal é cadastrar dispositivos pessoais em um MDM. Isso é muito limitado. O BYOD abrange identidade, acesso à rede, separação de aplicativos, registros, privacidade e desativação, pois o dispositivo pode operar em WiFi residencial, WiFi público, rede celular ou infraestrutura compartilhada de visitantes, muitas vezes sem os controles existentes em um endpoint corporativo.
O modelo mental útil é a redução do raio de alcance de danos. Você pode não gerenciar o dispositivo, mas ainda pode limitar o que ele alcança, quais dados pode acessar e quão rapidamente você pode desconectá-lo se algo der errado. As orientações sem fio do NIST reforçam o mesmo ponto prático ao enfatizar a modelagem de ameaças, a avaliação de riscos e a conscientização dos usuários antes que um acesso amplo seja concedido, pois redes compartilhadas precisam de contenção tanto quanto precisam de conectividade NIST wireless guidance.
Infraestrutura compartilhada muda o nível do desafio
O telefone de um visitante no WiFi de visitantes não é o mesmo que um notebook gerenciado em uma porta interna. A infraestrutura compartilhada permite que um dispositivo vulnerável fique ao lado de muitos outros, e o operador ainda precisa manter o ambiente funcional para todos. É por isso que a segurança de BYOD em 2026 trata-se, na verdade, de contenção em camadas, e não de propriedade.
Para locais de eventos, escolas e clínicas, a pergunta útil não é mais se os dispositivos pessoais podem ser proibidos. Restrições genéricas geralmente falham no aspecto operacional. A melhor pergunta é o que você ainda pode aplicar quando o dispositivo está fora do seu controle e como pode comprovar isso mais tarde.
A maioria ingovernável
A lacuna entre o uso de BYOD e a capacidade de gerenciamento do dispositivo é a razão pela qual tantos programas estagnam. O NIST relatou em dezembro de 2022 que mais de 95% das organizações já permitiam que os funcionários usassem dispositivos pessoais para o trabalho antes da pandemia, e 86% dos gestores de TI acreditavam que os ataques a dispositivos móveis estavam se tornando mais frequentes NIST BYOD spotlight. Essa é a realidade operacional. O BYOD é normal, e a pressão sobre as redes compartilhadas continua aumentando.
O resumo de pesquisas de BYOD de 2025 da Computerworld adiciona a parte desconfortável. Ele relatou que 90% dos funcionários usam uma mistura de dispositivos de trabalho e pessoais no serviço, 82% das organizações têm um programa de BYOD, e até 70% dos dispositivos BYOD no local de trabalho não são gerenciados Resumo de BYOD da Computerworld. Se você opera uma rede compartilhada, a maior parte do que se conecta pode estar fora do seu plano de gerenciamento normal.
Por que focar apenas no endpoint não funciona mais
Um dispositivo não gerenciado deixa lacunas que você não consegue ver. Você não sabe se ele está atualizado, se existe um software de segurança instalado ou se o usuário já o conectou a uma rede hostil. O mesmo resumo da Computerworld observou que 20% das empresas já haviam enfrentado malware vindo de dispositivos não gerenciados, quase metade não conseguiu determinar se dispositivos não gerenciados haviam comprometido a segurança e 22% dos dispositivos BYOD já haviam se conectado a redes sem fio maliciosas. Esses não são casos isolados. São sinais de que a visibilidade já está comprometida.
É por isso que o WiFi compartilhado é um local tão inadequado para depender apenas da confiança no endpoint. Um telefone pessoal comprometido não expõe apenas seu proprietário. Ele pode estar ao lado de outros visitantes, estudantes, pacientes ou funcionários e, em seguida, tentar phishing, entrega de malware ou tráfego de comando e controle enquanto se parece com qualquer outro cliente.
Regra prática: se você não sabe responder quais dispositivos se conectaram ontem, você ainda não tem um programa de BYOD, você tem um problema de conectividade.
A desativação também importa. Notebooks e telefones antigos costumam durar mais do que as políticas que os regiam, e o descarte seguro precisa da mesma disciplina que o controle de acesso. Para equipes que estão aposentando equipamentos, o reciclagem segura de laptops para equipes remotas faz parte da mesma cadeia de risco.
Construindo um Programa BYOD Defensável
Um programa de BYOD defensável começa antes de qualquer pessoa se conectar. Primeiro, mapeie onde o BYOD existe, quais grupos de usuários o utilizam e quais dados esses dispositivos podem alcançar. A orientação de implementação do NIST trata isso como um exercício de modelagem de ameaças e avaliação de riscos, e isso é importante porque os controles diferem para celulares de funcionários, notebooks de prestadores de serviços e tablets de visitantes Orientação de BYOD do NIST NCCoE.
Comece pelos casos de uso e classes de dados
Comece fazendo um inventário dos cenários de BYOD à sua frente. A equipe pode precisar de e-mail e agendamento. Prestadores de serviços podem precisar de uma fatia restrita de acesso a aplicativos. Visitantes podem precisar apenas de internet, enquanto estudantes ou pacientes podem precisar de um caminho de rede cativo com restrições rígidas. Assim que o caso de uso estiver claro, classifique os dados que ele pode acessar e o estado mínimo do dispositivo que você irá aceitar.
Documente os estados de dispositivo, sistema operacional, patches e criptografia que são aceitáveis para cada nível de acesso. Um notebook pessoal que abre um portal no navegador carrega um risco diferente de um celular que consegue sincronizar arquivos, e a política deve refletir essa diferença.
Separe os dados corporativos e pessoais na camada de aplicativo
O NIST SP 1800-22 VolB recomenda separar dados organizacionais e pessoais restringindo transferências entre aplicativos gerenciados e não gerenciados, e criptografando o tráfego do dispositivo para a organização por meio de uma VPN ou controle equivalente, quando apropriado. O objetivo é prático. Os dados de trabalho não devem migrar para aplicativos de consumo, galerias de fotos compartilhadas ou armazenamento pessoal na nuvem.
A contenção no nível do aplicativo funciona melhor do que fingir que você controla todo o celular. Se o dispositivo for pessoal, o contêiner de trabalho ainda precisa se comportar como um ambiente de trabalho. É por isso que ferramentas de identidade e acesso que aplicam regras de sessão são tão importantes. Os recursos de acesso do Purple Shield são um bom exemplo de política sendo aplicada sem presumir que o próprio dispositivo está sob seu gerenciamento, o que é a abordagem correta em ambientes mistos.
Torne a autenticação consciente do dispositivo
Apenas uma senha é algo muito fraco para acesso não gerenciado. O NIST SP 1800-22 VolB recomenda usar certificados de dispositivo ao lado das credenciais do usuário para que o acesso fique vinculado tanto à pessoa quanto ao estado do dispositivo. Na prática, isso significa autenticação baseada em certificados e MFA resistente a phishing onde a empresa puder suportar, registrando o acesso de forma que você possa revisar mais tarde.
Trate o cadastramento como o início do controle, não como prova de conformidade contínua.
A disciplina no ciclo de vida é a última peça. Teste os fluxos de dispositivos perdidos, desligamento e revogação antes que precise deles. Se um usuário sair ou um dispositivo for perdido, a resposta já deve estar ensaiada, pois programas BYOD fracos tendem a falhar exatamente nesse ponto.
Quando o dispositivo parece saudável, mas a identidade não
O maior erro no BYOD é tratar o risco do dispositivo como a principal falha. As pesquisas sobre violações apontam para uma direção diferente. A pesquisa de violações da Verizon de 2025, conforme citado nos dados verificados, relatou que 46% dos sistemas comprometidos por infostealers nos quais dados de login corporativos estavam presentes eram dispositivos não gerenciados, e que credenciais comprometidas foram um vetor de acesso inicial em 22% das violações, com phishing em 16% e exploração de vulnerabilidades em 20% resumo da pesquisa de violação da Verizon. Um dispositivo pode parecer seguro e ainda assim entregar a sessão a um atacante.
A identidade é onde o raio de alcance dos danos começa
Uma pesquisa de 2026 com provedores de serviços gerenciados revelou que 55% haviam relatado um incidente de cliente relacionado ao BYOD nos 24 meses anteriores. Entre esses incidentes, 45% envolveram roubo de credenciais ou comprometimento de conta, 42% envolveram comprometimento de e-mail ou mensagens, 40% envolveram malware e apenas 29% envolveram dispositivos perdidos ou roubados Aura MSP report. A história comum do telefone perdido não é a predominante.
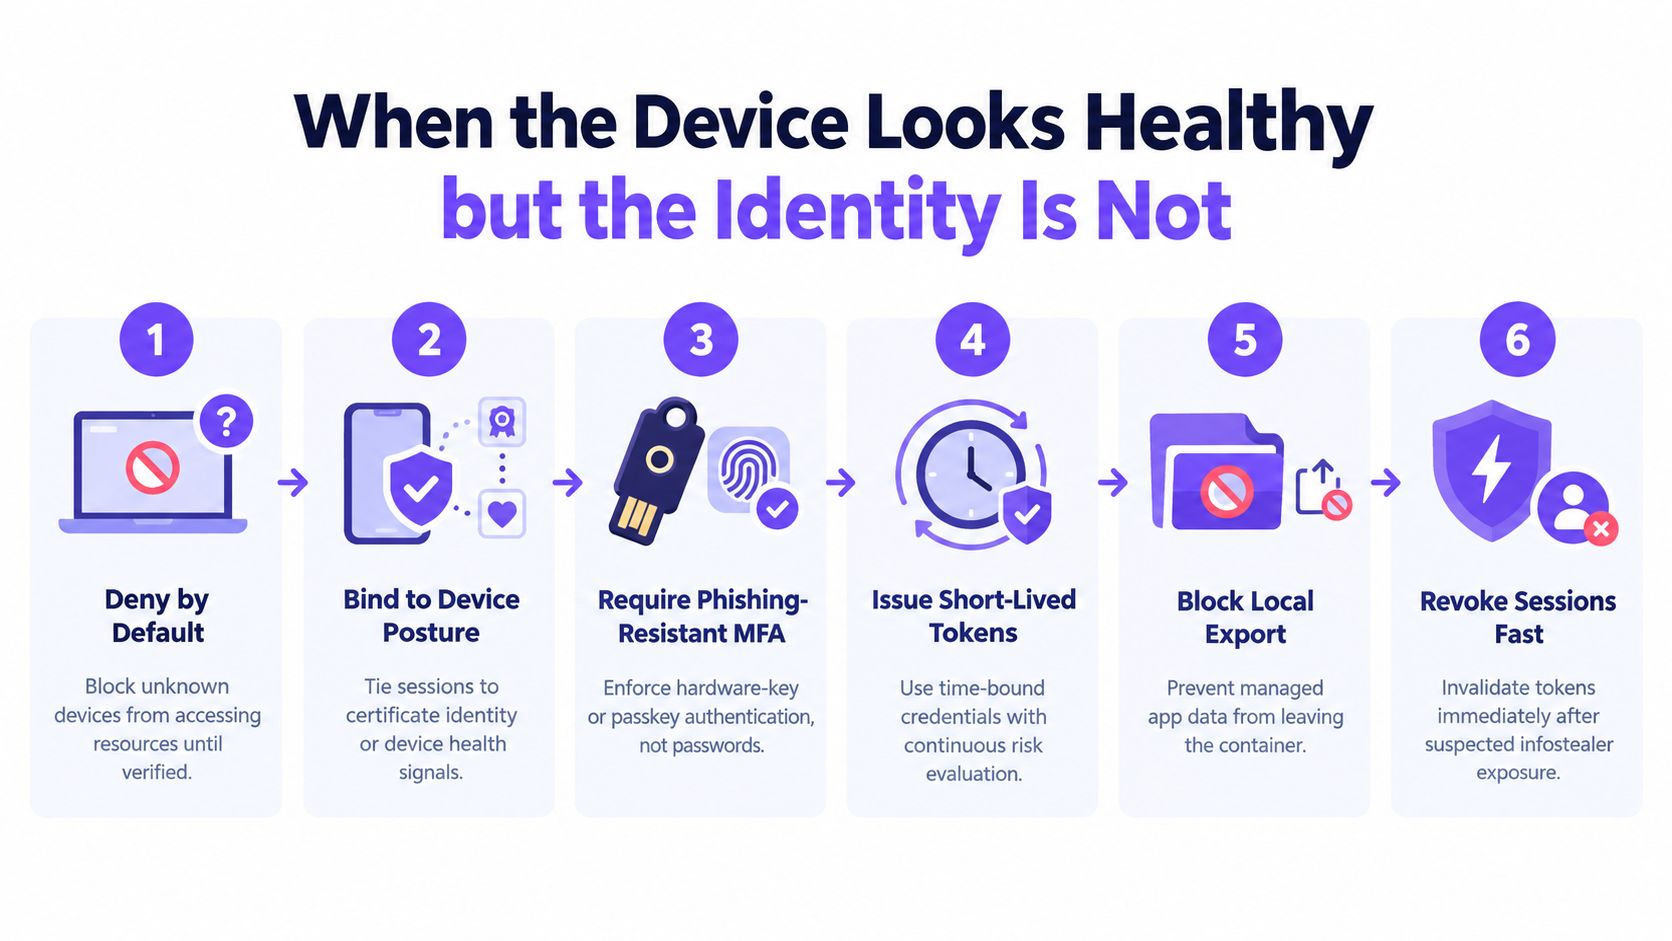
É por isso que a negação padrão importa para dispositivos desconhecidos. Se o endpoint não puder ser confiável, o acesso deve ser conquistado por meio de postura, identidade baseada em certificado ou ambos. A camada de autenticação deve exigir MFA resistente a phishing, de preferência passkeys ou autenticadores em hardware, para que o usuário comprove mais do que o conhecimento de uma senha.
Torne a sessão descartável
O caminho de controle que funciona na prática é simples, embora não seja fácil de executar perfeitamente. Vincule o acesso à postura do dispositivo ou à identidade do certificado. Emita tokens de curta duração. Reverifique o risco continuamente. Revogue sessões rapidamente ao suspeitar de exposição a infostealers. Se o aplicativo permitir exportação local, bloqueie-a por meio de contêineres gerenciados ou política equivalente.
A métrica operacional a ser observada não é o volume de cadastros. É a rapidez com que você consegue alternar credenciais e encerrar sessões após um evento suspeito. A análise dos logs de SSO realizada pela Verizon também revelou que o credential stuffing representou uma mediana de 19% das tentativas diárias de autenticação, subindo para 25% em organizações de grande porte. É por isso que a telemetria de autenticação importa, e não apenas a conformidade do dispositivo.
O acesso BYOD deve ser revogável por padrão. Se a identidade for comprometida, a sessão deve ser encerrada rapidamente, mesmo quando o dispositivo em si ainda parecer seguro.
Contenção na camada de rede sem a necessidade de agente
Um estudante, convidado ou visitante pode se conectar ao WiFi e ainda assim nunca ser confiável. Se você não pode instalar nada no dispositivo, a rede precisa carregar mais essa responsabilidade. Esse padrão se mantém em WiFi de convidados, WiFi escolar, redes de visitantes hospitalares e locais públicos onde agentes não são aceitos. As orientações sem fio do NIST afirmam que redes sem fio não protegidas devem desativar funcionalidades de rede desnecessárias e que dispositivos móveis devem ser protegidos ao longo de todo o seu ciclo de vida, mas muitos ambientes BYOD ainda incluem usuários que não aceitarão um agente ou perfil MDM NIST wireless guidance.
Segmente primeiro, depois filtre
SSIDs e VLANs separados ainda são a camada de base. Redes de visitantes, funcionários e serviços confidenciais não devem compartilhar o mesmo conjunto de regras, e o roteamento deve manter o menor privilégio. Isso não elimina o risco, mas evita que um segmento comprometido se espalhe para todo o resto.
O DNS protetivo é o controle sem agente mais prático, conforme descrito em como o Purple Shield funciona. Ele visualiza cada consulta antes que uma conexão comece, para que você possa bloquear domínios de phishing, domínios de malware e retornos de comando e controle sem tocar no tráfego do endpoint ou instalar software no dispositivo. Para ambientes mistos, esse posicionamento é importante porque a aplicação ocorre na borda da rede, e não no dispositivo do usuário.
Adicione camadas de política que reflitam horário e local
A imposição do Safe Search ajuda em ambientes públicos e voltados para famílias, onde o dever de proteção importa. Políticas agendadas podem reforçar os controles fora do horário comercial, durante fins de semana ou em momentos de equipe reduzida. Páginas de bloqueio transparentes reduzem a confusão e mostram aos usuários que a rede está aplicando uma política, não apresentando falhas aleatórias em sites.
Para um provedor, a questão prática é simples. Pergunte se a plataforma pode aplicar políticas por SSID, VLAN, local e hora do dia, e se pode relatar exatamente o que foi bloqueado. O Purple Shield foi construído em torno desse modelo sem agente para WiFi de locais e convidados, com filtragem de conteúdo, defesa contra ameaças e controles na camada de DNS que funcionam por trás dos firewalls existentes Visão geral do Purple Shield.
Teste do operador: se um dispositivo nunca recebe um agente, os controles ainda precisam funcionar e os logs ainda precisam contar a história.
Essa mesma lógica de controle também se alinha ao modelo de proteção para empresas digitais, no qual o acesso precisa permanecer seguro mesmo quando o dispositivo está fora do seu controle.
A contenção de rede tem limites. Ela não substitui a segurança de endpoint em dispositivos corporativos, e o tráfego criptografado sempre reduzirá o que a rede pode inspecionar. Para dispositivos não gerenciados em WiFi compartilhado, ela ainda é a camada que existe quando mais nada está disponível.
Monitoramento que comprova a redução de riscos de BYOD
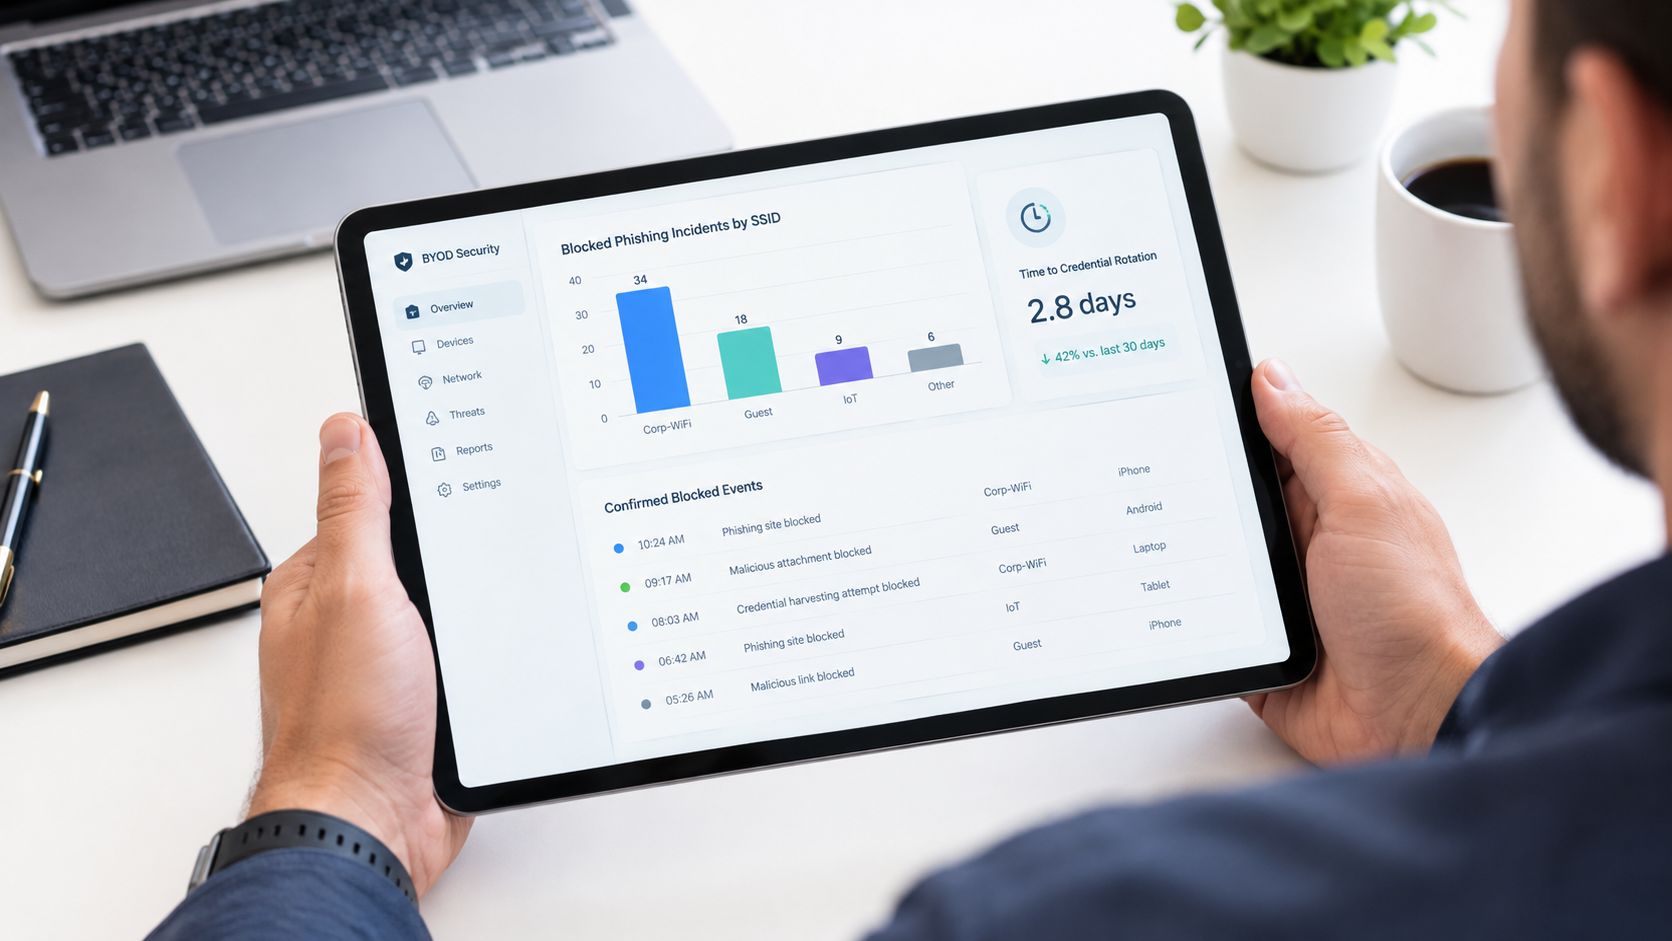
Um bom painel não celebra o volume. Ele mostra o que foi bloqueado, onde aconteceu e se a política reduziu a exposição. Os números que importam são aqueles que provam que seus controles estão funcionando, e não os que apenas deixam o gráfico poluído.
Meça o risco bloqueado, não apenas a atividade
Uma camada útil de monitoramento de BYOD gera relatórios sobre destinos bloqueados de phishing e malware por SSID, padrões arriscados de login em aplicativos gerenciados, tempo para rotação de credenciais após exposição suspeita a infostealers, eventos confirmados de perda de dados e cobertura de populações de dispositivos não gerenciados por política de rede. Esses são os sinais que permitem responder a auditores, partes interessadas e equipes de resposta a incidentes com evidências em vez de adivinhações.
Uma métrica de vaidade, como o volume bruto de tráfego, não dirá se a rede interceptou algo. Um log de bloqueio com marcações de data/hora, nomes de rede e motivos de política dirá. Essa distinção é ainda mais importante em redes WiFi públicas e ambientes de uso misto, onde um domínio bloqueado em um SSID de visitante pode ser o aviso prévio de que você precisava.
Use evidências para fechar o ciclo
Um médico perguntou uma vez qual era a "prova" de que a rede de visitantes estava mais segura após a mudança de política. A resposta veio do relatório de bloqueio, não de uma pesquisa de satisfação. Ele mostrou quais categorias foram interrompidas, em quais SSIDs e em quais horários as regras mais rígidas estavam funcionando. Essa é a camada que transforma um controle de segurança em uma prática operacional defensável.
O monitoramento também ajuda a identificar desvios de política. Se dispositivos não gerenciados continuarem tentando acessar os mesmos destinos bloqueados, pode ser necessário uma página de bloqueio mais clara, melhor orientação aos usuários ou uma separação mais rígida de SSID. Se o risco de login continuar aparecendo em aplicativos gerenciados, o lado da identidade precisa de atenção.
Para equipes que precisam de um local único para integrar esses controles, os relatórios e a integração de acesso do Purple Shield foram desenvolvidos para mostrar o que foi bloqueado e onde, juntamente com o contexto de rede que tomou a decisão Relatórios de acesso do Purple Shield.
Seu checklist de segurança de BYOD para esta semana
Comece com os controles que geram o maior impacto no menor tempo. Ative o MFA resistente a phishing para os aplicativos que realmente importam, separe os SSIDs de visitantes e da equipe e garanta que o tráfego sensível não utilize o mesmo caminho da navegação comum. Em seguida, habilite o DNS protetivo, pois bloquear solicitações de phishing e comando e controle antes do início da conexão é uma vitória prática em dispositivos não gerenciados.
Reforce o agendamento em seguida. Se o seu ambiente possui períodos de calma previsíveis, use políticas mais rígidas à noite e nos fins de semana para redes públicas ou compartilhadas. Finalize configurando o painel que comprova o que foi bloqueado, onde foi bloqueado e a rapidez com que você pode revogar o acesso após uma suspeita de comprometimento.
O Purple Shield oferece DNS de proteção e filtragem de conteúdo para WiFi de visitantes e público sem a necessidade de instalar agentes nos dispositivos. Se você está tentando reduzir o raio de alcance de ameaças BYOD em redes compartilhadas, visite o Purple Shield e veja como suas políticas por SSID, proteção contra ameaças e relatórios se adaptam a esse modelo.