
ExplainerProtective DNS
DNS de proteção do NCSC e o setor público do Reino Unido: o que é e o que os locais podem aprender
Você poderá decidir se o DNS de proteção do NCSC está disponível para você, entender como o bloqueio no nível do resolvedor protege todos os dispositivos em uma rede e onde ele termina. Se você gerencia um hotel, aeroporto, comércio varejista ou propriedades voltadas ao público, pode usar o modelo do NCSC como uma...
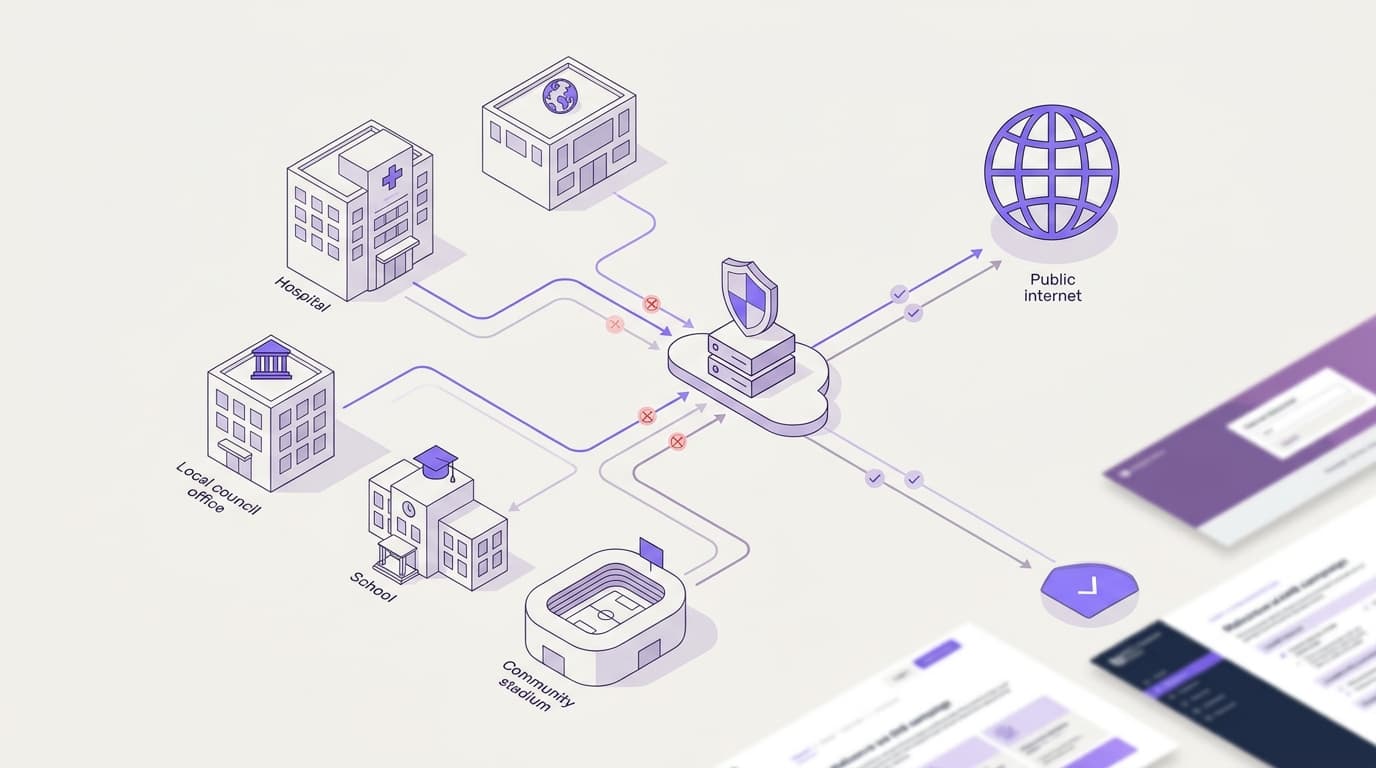
O NCSC Protective DNS (PDNS) bloqueia consultas de domínios maliciosos na camada DNS definida na RFC 1035. Órgãos elegíveis do setor público do Reino Unido o utilizam para defesa cibernética centralizada, enquanto locais privados obtêm controle equivalente no nível do resolvedor usando serviços comerciais como o Purple Shield, que executa na plataforma Purple: mais de 80.000 locais em 90 países e um SLA de tempo de atividade de 99,999%.
O que é o NCSC PDNS e a quem se destina?
O NCSC lançou o PDNS em 2017 como parte de seu programa Active Cyber Defence. O governo central o financia, portanto, as organizações elegíveis não pagam para usá-lo. A elegibilidade abrange órgãos como departamentos do governo central, administrações descentralizadas, autoridades locais e partes do NHS. Desde então, o NCSC estendeu uma versão do serviço para escolas. Verifique as regras de elegibilidade atuais na página do NCSC PDNS antes de realizar seu planejamento.
DNS protetivo também é uma categoria geral, não apenas o serviço do NCSC. Um resolvedor recursivo é o servidor que transforma um nome como exemplo.com em um endereço IP em nome de um dispositivo. Um serviço de DNS protetivo é um resolvedor recursivo que se recusa a resolver domínios em uma lista de ameaças. As agências norte-americanas CISA e NSA usaram o mesmo termo em sua orientação de 2021, Selecting a Protective DNS Service.
A localização do bloqueio é o ponto principal. O bloqueio ocorre no resolvedor, antes que qualquer conexão seja aberta. Nenhuma página maliciosa é carregada, nenhum payload é baixado e nenhum canal de comando e controle é formado. Todos os dispositivos que usam o resolvedor estão cobertos, incluindo telefones de convidados não gerenciados, smart TVs e sensores prediais que não podem executar softwares de segurança.
Como funciona o DNS protetivo, passo a passo?
O DNS em si é definido na RFC 1034 e na RFC 1035. O DNS protetivo não altera nada no protocolo. Ele altera o que o resolvedor decide responder.
- Um dispositivo na sua rede consulta um domínio, por exemplo, quando um convidado toca em um link em um e-mail.
- Seu resolvedor local ou firewall encaminha a consulta para o serviço de DNS protetivo, porque você o configurou para isso.
- O resolvedor protetivo verifica o domínio em relação à sua inteligência de ameaças.
- Se o domínio for conhecido como malicioso, o resolvedor retorna uma resposta de bloqueio em vez do endereço real.
- Se o domínio não estiver em nenhuma lista, o resolvedor o consulta normalmente e retorna a resposta.
- O serviço registra a consulta em log, para que os analistas possam identificar dispositivos infectados que continuam fazendo chamadas de retorno.
Uma resposta de bloqueio assume uma de três formas comuns. O NXDOMAIN informa ao dispositivo que o domínio não existe. Um endereço de sinkhole direciona o dispositivo para um servidor controlado em vez do servidor do atacante. Uma página de bloqueio explica à pessoa por que o site não foi carregado.
Uma consulta de dispositivo passa por um retransmissor local para um resolvedor de proteção, que bloqueia um domínio malicioso conhecido ou resolve um limpo, e registra cada consulta.
Connections
- Dispositivo de funcionário ou visitante to Resolvedor local ou firewall (Consulta DNS (RFC 1035))
- Resolvedor local ou firewall to Resolvedor DNS de proteção (consulta encaminhada)
- Resolvedor DNS de proteção to Domínio malicioso conhecido (correspondência na lista de ameaças)
- Resolvedor DNS de proteção to Domínio limpo (sem correspondência)
- Resolvedor DNS de proteção to Log de consultas (todas as consultas registradas)
Duas entradas determinam a qualidade do serviço. A primeira é a inteligência de ameaças: quantas fontes alimentam a lista de bloqueio e com que rapidez novos domínios a alcançam. Nosso guia de feeds de inteligência de ameaças DNS cobre de onde vêm essas listas. A segunda é o registro de logs. O NCSC usa dados de consulta PDNS para detectar sistemas comprometidos e alertar a organização envolvida. Um serviço comercial deve oferecer a mesma visibilidade, conforme explicado em nosso guia sobre logs e relatórios de filtragem DNS.
Muitos resolvedores aplicam listas de bloqueio por meio de Response Policy Zones (RPZ), um formato que permite que um resolvedor substitua respostas para domínios listados. RPZ é uma convenção amplamente utilizada, não um padrão IETF.
Quais termos de segurança DNS as pessoas confundem?
Diversos termos de DNS soam parecidos, mas resolvem problemas diferentes. Confundi-los gera lacunas no projeto de segurança ou leva à compra do mesmo controle duas vezes.
| Termo | O que faz | O que não faz | Definido por |
|---|---|---|---|
| Protective DNS | Recusa-se a resolver domínios vinculados a ameaças | Inspecionar o conteúdo da página ou o tráfego criptografado | Orientações do NCSC, CISA e NSA (uma categoria, não uma RFC) |
| NCSC PDNS | Protective DNS operado pelo NCSC para órgãos elegíveis | Atender locais privados ou filtrar categorias de conteúdo | NCSC |
| Filtragem de conteúdo DNS | Bloqueia categorias como sites adultos ou de apostas, além de ameaças | Comprovar conformidade de proteção (safeguarding) por si só | Política do fornecedor |
| DNS Passivo (pDNS) | Mantém um registro histórico de respostas de domínio para IP para analistas | Bloquear qualquer coisa em tempo real | Prática de inteligência de ameaças |
| DNSSEC | Assina registros DNS para que os resolvers possam verificar sua autenticidade | Julgar se um domínio é malicioso | RFC 4033 |
| DNS over HTTPS ou TLS | Criptografa a consulta entre o dispositivo e o resolver | Decidir o que é seguro resolver | RFC 8484 e RFC 7858 |
| Response Policy Zones | Permite que um resolver substitua respostas para domínios listados | Fornecer inteligência de ameaças por si só | Convenção do setor, não um padrão IETF |
Onde as pessoas se enganam
- Tratar PDNS como filtragem de conteúdo. O NCSC PDNS tem como alvo domínios maliciosos. Ele não foi projetado para bloquear categorias de conteúdo. As escolas ainda precisam de uma filtragem que atenda aos padrões de filtragem e monitoramento do Department for Education.
- Assumir que os fornecedores estão cobertos. A elegibilidade de PDNS de um conselho não se estende à empresa contratada que opera o WiFi do seu centro de lazer.
- Ler "pDNS" em um relatório de ameaças como protective DNS. Em inteligência de ameaças, pDNS geralmente significa DNS passivo, um histórico de consultas.
- Acreditar que o DNSSEC bloqueia ameaças. O DNSSEC (RFC 4033) prova que um registro é autêntico. O próprio domínio de um atacante pode estar perfeitamente assinado.
- Acreditar que o DNS criptografado é protetivo. A criptografia oculta a consulta contra bisbilhoteiros. Ela não diz nada sobre o destino ser seguro ou não.
Onde os locais encontram o protective DNS na prática?
Você encontra o protective DNS em três lugares: em redes do setor público, no seu próprio WiFi para convidados e funcionários, e nos questionários de segurança que seus clientes enviam para você.
Edifícios públicos com WiFi público
Bibliotecas, edifícios públicos, hospitais e estações operam WiFi para visitantes. Cada local precisa decidir qual resolver sua rede de convidados utiliza. Um órgão do setor público também pode escolher um serviço comercial para redes onde deseja filtragem por categoria de conteúdo ou uma política separada por rede. O St George's Healthcare NHS Trust utiliza o Purple Shield e bloqueia cerca de 241.000 ameaças por semana.
Hotéis, aeroportos e propriedades multi-site
Locais privados não se qualificam para o PDNS, mas enfrentam as mesmas ameaças. Uma rede de hóspedes de hotel abriga centenas de dispositivos não gerenciados. Uma rede de aeroporto atende passageiros, lojistas e sistemas operacionais em VLANs separadas. Uma VLAN (LAN virtual) é um segmento lógico de rede que compartilha switches físicos e pontos de acesso com outras redes. Operadores multi-site executam o Shield para aplicar proteção no nível de DNS em todas as suas propriedades sem adicionar hardware.
Diligência prévia de fornecedores
Se você fornece para o setor público, esteja preparado para perguntas sobre como bloqueia domínios maliciosos em suas próprias redes. Você não pode responder "usamos PDNS", porque não é elegível. Um serviço comercial de DNS protetivo com logs exportáveis oferece uma resposta clara e auditável.
Quais são os limites do DNS protetivo?
O DNS protetivo é uma camada, não uma defesa completa. Ele enxerga nomes de domínio e nada mais. O modelo em camadas abaixo mostra onde ele se posiciona e o que as camadas ao seu redor devem capturar.
Cinco camadas sobrepostas, do dispositivo à proteção de endpoint, com o DNS protetivo no meio bloqueando consultas antes da abertura de conexões.
Connections
- Dispositivo e navegador to Rede e VLAN (dispositivo entra na rede)
- Rede e VLAN to DNS protetivo (todas as consultas encaminhadas)
- DNS protetivo to Proxy ou gateway web seguro (tráfego permitido continua)
- Proxy ou gateway web seguro to Proteção de endpoint (risco residual no dispositivo)
DNS criptografado no dispositivo
Navegadores e sistemas operacionais podem enviar DNS sobre HTTPS (RFC 8484) ou DNS sobre TLS (RFC 7858) diretamente para um resolvedor público. Esse tráfego ignora completamente o seu resolvedor protetivo. Em dispositivos gerenciados, defina a política centralmente. Em redes de convidados, bloqueie o DNS de saída para qualquer destino exceto o resolvedor escolhido e bloqueie endpoints de DNS criptografado públicos conhecidos no firewall.
Resolvedores codificados diretamente e IP direto
Alguns aplicativos e dispositivos IoT ignoram o resolvedor atribuído pelo DHCP. Malwares também podem se conectar diretamente a um endereço IP sem nenhuma consulta. Regras de firewall que forçam o tráfego da porta 53 para o seu resolvedor fecham a primeira lacuna. A proteção de endpoint e o monitoramento de rede fecham a segunda.
Sem visualização do conteúdo
Um serviço de DNS enxerga exemplo.com, mas não o caminho da página ou o arquivo baixado. Se um domínio confiável hospedar um arquivo malicioso, o DNS não conseguirá identificar. Use um proxy ou secure web gateway em redes nas quais você precisa de inspeção completa de URLs.
Novos domínios e falsos positivos
Um domínio registrado hoje de manhã pode ainda não estar em nenhuma lista. A velocidade da inteligência é fundamental, razão pela qual a qualidade do feed é o principal critério de compra. O risco inverso é um falso positivo que bloqueia um site de reservas legítimo. Você precisa de um processo rápido de lista de permissões e de logs que mostrem exatamente o que foi bloqueado.
Conformidade não é automática
O DNS de proteção oferece suporte a estruturas como o Cyber Essentials e controles da ISO 27001, mas não certifica a sua empresa. Os logs de DNS também podem incluir dados pessoais de acordo com a UK GDPR; portanto, defina períodos de retenção e regras de acesso antes de ativar o registro de logs.
Como um serviço comercial se compara e onde o Purple se encaixa?
Se você não for elegível para o PDNS ou precisar de controles que ele não oferece, a opção é escolher um serviço comercial. O Cisco Umbrella e o Cloudflare Gateway são duas opções conhecidas. O Purple Shield foi desenvolvido para locais que operam WiFi para convidados e funcionários em vários locais. A tabela a seguir compara o escopo e o design, não o preço.
| Critério | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| Quem pode usar | Órgãos elegíveis do setor público do Reino Unido | Qualquer organização | Qualquer organização | Qualquer organização, autônoma ou no Purple Access |
| Bloqueio de ameaças na camada de DNS | Sim | Sim | Sim | Sim |
| Filtragem por categoria de conteúdo | Não é o seu propósito | Sim | Sim | Sim |
| Onde se posiciona | Redes do setor público | Parte do portfólio amplo de segurança da Cisco | Parte da plataforma Zero Trust da Cloudflare | WiFi de convidados e funcionários, com uma política por rede e VLAN |
| Modelo comercial | Financiado centralmente | Licença comercial | Plano comercial | Orçamento personalizado, teste gratuito de 30 dias |
O que copiar do modelo do NCSC
O design do NCSC oferece uma lista de verificação para qualquer escolha comercial:
- Bloqueie no resolvedor, para que todos os dispositivos sejam cobertos sem a necessidade de um agente.
- Alimente-o com inteligência recente de múltiplas fontes.
- Utilize os logs, para que consultas bloqueadas se tornem alertas sobre dispositivos infectados.
- Torne a adoção tecnicamente gratuita, alterando uma configuração de encaminhador ou DHCP em vez de comprar hardware.
O que o Shield adiciona para os locais
O Shield aplica DNS protetivo e filtragem de conteúdo a cada rede que você opera. Você pode adquiri-lo de forma independente ou no Purple Access. Você define uma política por rede e VLAN, para que a rede de visitantes, a rede de funcionários e a VLAN de ponto de venda recebam, cada uma, os controles necessários.
Como o Shield funciona na camada de DNS, você aponta suas configurações de resolvedor ou DHCP para ele. Não há hardware novo. O Purple Access já funciona em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet.
O Shield sinaliza novas ameaças até 10 dias antes das listas de bloqueio padrão. Bloquear anúncios e rastreadores significa até 62% menos consultas DNS e até 44% menos dados usados em uma rede filtrada. O Shield possui falha fechada (fail-closed), para que uma interrupção nunca envie tráfego sem filtragem. Ele opera em múltiplos data centers. A plataforma Purple realiza 500 milhões de logins por ano com um SLA de disponibilidade de 99,999%.
- ~241,000ameaças bloqueadas por semanaSt George's Healthcare NHS Trust
- 500 milhõeslogins por anoPlataforma Purple
- 99.999%SLA de disponibilidade da plataformaPlataforma Purple
- 80,000+locais em 90 paísesDados da Purple
Veja como o Shield funciona para obter detalhes técnicos. Para uma visão mais ampla, leia a visão geral sobre DNS Protetivo e o nosso guia de segurança de WiFi corporativo.
Onde o conceito se aplica em uma implantação real
O teste ocorre em uma rede de visitantes movimentada. Um telefone infectado tenta alcançar um domínio de comando e controle, e o resolvedor responde ou recusa. Todo o restante deste guia trata de garantir que essa consulta passe pelo seu resolvedor protetivo, com inteligência recente e um log sobre o qual você possa agir. A seguir, leia como a camada de DNS defende contra ransomware e o que o bloqueio de consulta pode e não pode impedir.
Perguntas frequentes
Um local privado ou fornecedor do setor público pode usar o NCSC PDNS?
Não. O NCSC PDNS é limitado a órgãos públicos elegíveis do Reino Unido, e empresas privadas, incluindo fornecedores do governo, não podem aderir. Se você administra um hotel, aeroporto, local de eventos ou serviço público contratado, precisa de um serviço comercial de DNS protetivo. Escolha um que siga o modelo do NCSC: bloqueio em nível de resolvedor, inteligência de ameaças recente e logs úteis. O Shield oferece isso em qualquer rede, de forma independente ou no Purple Access.
Quanto custa o Purple Shield?
A Purple precifica o Shield por meio de uma cotação personalizada com base nas suas redes e locais. Nós não publicamos tabelas de preços. Você pode fazer um teste gratuito de 30 dias primeiro, direcionando uma rede para o Shield a fim de comparar as ameaças bloqueadas e os volumes de consultas com a sua configuração atual. Isso fornece números reais do seu próprio ambiente antes de você se comprometer.
O Shield funcionará com o hardware de WiFi que já possuímos?
Sim. O Shield atua na camada de DNS; portanto, você altera as configurações de resolvedor ou DHCP em vez de substituir pontos de acesso. O Purple Access funciona em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. O Shield aplica uma política separada a cada rede e VLAN nesse ambiente.
Como migramos do Cisco Umbrella ou do Cloudflare Gateway?
A migração é principalmente uma alteração de configurações. Recrie suas políticas de bloqueio e permissão no Shield e, em seguida, aponte uma rede ou VLAN para o Shield enquanto as demais permanecem no seu serviço atual. Compare os registros de log durante o teste de 30 dias e, depois, migre as redes restantes em etapas. Mantenha regras de firewall que forcem o DNS para o resolvedor escolhido durante todo o processo, garantindo que nada passe despercebido durante a migração.
Se já usamos o NCSC PDNS, por que adicionar o Shield?
O Shield adiciona filtragem de categorias de conteúdo e uma política separada para cada rede e VLAN. O NCSC PDNS não foi projetado para fornecer isso. Isso faz a diferença no WiFi para visitantes voltado ao público em bibliotecas, hospitais e edifícios municipais. O St George's Healthcare NHS Trust utiliza o Shield e bloqueia cerca de 241.000 ameaças por semana. Verifique as orientações do NCSC sobre a combinação de resolvedores antes de alterar qualquer encaminhamento.
O DNS protetor nos deixa em conformidade com GDPR ou Cyber Essentials?
Nenhum controle isolado garante conformidade, mas o DNS protetor oferece suporte a ambos. Ele contribui para a proteção contra malwares e fornece registros de log como evidências de auditoria. Esses logs de DNS podem conter dados pessoais de acordo com a UK GDPR; portanto, defina regras de retenção e acesso primeiro. A Purple possui as certificações ISO 27001 e Cyber Essentials e está em conformidade com GDPR, o que auxilia na sua avaliação de fornecedores.
A filtragem de DNS deixa a rede mais lenta?
Não. Uma consulta bloqueada é encerrada antes que qualquer conexão seja aberta, portanto, o conteúdo bloqueado nunca chega a ser carregado. O bloqueio de anúncios e rastreadores representa até 62% menos consultas de DNS e até 44% menos dados consumidos em uma rede filtrada. O Shield opera em múltiplos data centers para manter as consultas rápidas e disponíveis.
O que acontece com o tráfego se o Shield ficar inacessível?
O Shield opera em modo "fail-closed" (falha fechada). Se o serviço não puder ser acessado, o tráfego não será enviado sem filtragem, de modo que uma interrupção nunca se torne uma brecha de segurança. O Shield opera em múltiplos data centers para tornar esse cenário raro. A plataforma Purple em sua totalidade processa 500 milhões de logins por ano com um SLA de 99,999% de disponibilidade.
Key terms
- DNS protetico
- Um resolvedor DNS recursivo que se recusa a resolver domínios presentes em uma lista de ameaças. É uma categoria de serviço descrita nas diretrizes do NCSC e no guia de 2021 da CISA e da NSA, Selecting a Protective DNS Service, não uma RFC. O protocolo DNS em si, definido na RFC 1034 e na RFC 1035, permanece inalterado. As equipes de TI se deparam com isso ao escolher para qual resolvedor as redes de visitantes e de funcionários devem encaminhar o tráfego. Ele bloqueia consultas de malware, phishing e ransomware antes que qualquer conexão seja aberta.
- PDNS do NCSC
- O serviço de DNS de proteção do National Cyber Security Centre, lançado em 2017 no âmbito do programa Active Cyber Defence. Ele é financiado centralmente e aberto apenas a órgãos elegíveis do setor público do Reino Unido, como departamentos do governo central, administrações descentralizadas, autoridades locais e partes do NHS. As equipes do setor público o utilizam em suas próprias redes. Locais privados e prestadores de serviços não são elegíveis, portanto precisam de um serviço comercial que replique o seu modelo.
- Resolvedor recursivo
- O servidor DNS que resolve um nome como example.com em um endereço IP em nome de um dispositivo, seguindo o processo de resolução estabelecido na RFC 1034 e na RFC 1035. É o ponto de controle do DNS de proteção. O resolvedor fornecido pelo DHCP e aplicado pelo firewall é quem decide quais consultas serão respondidas.
- NXDOMAIN
- A resposta de erro de nome DNS definida na RFC 1035, informando ao dispositivo que o domínio solicitado não existe. Uma das três respostas de bloqueio comuns que um resolvedor de proteção retorna para um domínio malicioso conhecido, juntamente com um endereço sinkhole ou uma página de bloqueio.
- Sinkhole
- Uma resposta de bloqueio que retorna o endereço de um servidor controlado em vez do endereço real do invasor, fazendo com que o dispositivo se conecte a um local inofensivo. Útil quando os analistas desejam visualizar quais dispositivos continuam tentando acessar um domínio malicioso, indicando prováveis infecções.
- Zonas de Política de Resposta (RPZ)
- Um formato amplamente utilizado que permite a um resolvedor recursivo substituir respostas para domínios listados. O RPZ é uma convenção do setor, não um padrão da IETF, e não fornece inteligência contra ameaças por si só. Muitos resolvedores aplicam listas de bloqueio por meio de RPZ. As equipes que avaliam um serviço ainda devem perguntar de onde vêm os domínios listados e com que rapidez eles são atualizados.
- DNS passivo (pDNS)
- Um registro histórico de respostas domínio para IP mantido para análise de inteligência contra ameaças. Ele não bloqueia nada em tempo real. A abreviação PDNS pode significar protective DNS (DNS protetor) ou passive DNS (DNS passivo). Em relatórios de ameaças, pDNS geralmente se refere a DNS passivo, portanto verifique a qual deles o fornecedor se refere.
- DNSSEC
- Extensões de Segurança do DNS (DNS Security Extensions), introduzidas na RFC 4033, que assinam registros DNS para que os resolvedores possam verificar se são autênticos e não foram alterados. O DNSSEC comprova a autenticidade, não a segurança. O domínio de um invasor pode ser perfeitamente assinado, portanto o DNSSEC não substitui o DNS protetor.
- DNS sobre HTTPS (DoH)
- Criptografia de consultas DNS entre o dispositivo e o resolvedor dentro de HTTPS, especificada na RFC 8484. Ela oculta a consulta contra interceptações, mas não avalia se um destino é seguro. Navegadores e sistemas operacionais podem enviar DoH diretamente para um resolvedor público, ignorando seu resolvedor protetor, a menos que você defina políticas de dispositivos ou bloqueie endpoints conhecidos.
- DNS sobre TLS (DoT)
- Criptografia de consultas DNS entre o dispositivo e o resolvedor sobre TLS, especificada na RFC 7858. Assim como o DoH, protege a privacidade, não a segurança do destino. Uma segunda rota de desvio em redes de visitantes. As regras de firewall devem permitir DNS apenas para o resolvedor que você escolher.
- VLAN
- Uma LAN virtual: um segmento de rede lógico que compartilha switches físicos e pontos de acesso com outros segmentos, padronizado na IEEE 802.1Q. Aeroportos e hotéis separam o tráfego de visitantes, colaboradores, locatários e pontos de venda em VLANs. O Shield aplica uma política de DNS separada a cada rede e VLAN.
- Filtragem de conteúdo por DNS
- Política definida pelo fornecedor que bloqueia categorias de conteúdo, como sites adultos ou de apostas, bem como domínios de ameaças. Não é definida por uma RFC. O NCSC PDNS não foi desenvolvido para filtragem por categorias. As escolas ainda precisam de uma filtragem que atenda aos padrões de monitoramento e filtragem do Department for Education.
- Fail-closed
- Um modo de falha no qual, se o serviço de filtragem não puder ser acessado, o tráfego não será enviado sem filtragem. O Shield opera em fail-closed e é executado em vários data centers, de modo que uma interrupção não se transforma em uma brecha de segurança no WiFi para visitantes ou no WiFi para colaboradores WiFi.
Worked examples
Um grupo hoteleiro adquiriu um serviço de DNS de proteção para o seu WiFi para visitantes WiFi, mas alguns dispositivos de visitantes usam DNS criptografado e resolvedores codificados no sistema. Como impedir que esse tráfego contorne a proteção?
Considere o resolvedor inútil a menos que todas as consultas cheguem até ele. Na rede de visitantes, as regras de firewall forçam todo o tráfego da porta 53 para o resolvedor de proteção escolhido e bloqueiam o DNS de saída para qualquer outro destino. Os endpoints públicos conhecidos de DNS over HTTPS (RFC 8484) e DNS over TLS (RFC 7858) também são bloqueados no firewall. Em dispositivos corporativos gerenciados da equipe, a política de DNS criptografado é definida de forma centralizada. O tráfego de malware por IP direto, que não precisa de consulta, fica a cargo da proteção de endpoint e do monitoramento de rede. O motivo é simples: uma rede de visitantes que permite DNS de saída para qualquer resolvedor não está protegida, independentemente do serviço contratado.
Uma organização que utiliza Cisco Umbrella ou Cloudflare Gateway deseja migrar para o Purple Shield sem deixar nenhuma rede desprotegida durante a transição. Qual é a sequência?
A migração é basicamente uma alteração de configurações, não um projeto de hardware. Primeiro, recrie as políticas existentes de bloqueio e permissão no Shield. Em seguida, aponte uma rede ou VLAN para o Shield enquanto o restante permanece no serviço atual. Durante o período de avaliação gratuita de 30 dias, compare as ameaças bloqueadas e os volumes de consultas nos logs com os da solução anterior. Depois, migre as redes restantes em etapas. Durante todo o processo, mantenha as regras de firewall que forçam o DNS para o resolvedor escolhido, para que nenhuma consulta escape durante a migração. Essa abordagem fornece números reais da sua própria infraestrutura antes de assumir um compromisso, e o Shield funciona no hardware existente de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Frequently asked questions
Um local privado ou fornecedor do setor público pode usar o NCSC PDNS?
Não. O NCSC PDNS é restrito a entidades elegíveis do setor público do Reino Unido, e empresas privadas, incluindo fornecedores do governo, não podem participar. Se você gerencia um hotel, aeroporto, espaço de eventos ou serviço público terceirizado, precisa de um serviço comercial de DNS protetor. Escolha um que siga o modelo do NCSC: bloqueio no nível do resolvedor, inteligência contra ameaças atualizada e logs práticos de usar. O Shield oferece tudo isso em qualquer rede, seja avulsa ou no Purple Access.
Quanto custa o Purple Shield?
A Purple precifica o Shield por meio de uma cotação personalizada com base em suas redes e locais. Não publicamos listas de preços. Você pode realizar primeiro um teste gratuito de 30 dias, direcionando uma rede para o Shield a fim de comparar ameaças bloqueadas e volumes de consultas com a sua configuração atual. Isso fornece números reais da sua própria estrutura antes de assumir um compromisso.
O Shield funcionará com o hardware de WiFi que já possuímos?
Sim. O Shield funciona na camada DNS; assim, você altera as configurações de resolvedor ou DHCP em vez de substituir pontos de acesso. O Purple Access roda em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. O Shield aplica uma política separada para cada rede e VLAN nessa infraestrutura.
Como migramos do Cisco Umbrella ou do Cloudflare Gateway?
A migração consiste basicamente em uma alteração de configurações. Recrie suas políticas de bloqueio e permissão no Shield e, em seguida, aponte uma rede ou VLAN para o Shield enquanto o restante permanece no serviço atual. Compare os registros durante o teste de 30 dias e depois migre as redes restantes em etapas. Mantenha regras de firewall que forcem o DNS para o resolvedor escolhido durante todo o processo, para que nada passe despercebido durante a migração.
Se já usamos o NCSC PDNS, por que adicionar o Shield?
O Shield adiciona filtragem de categorias de conteúdo e uma política separada para cada rede e VLAN. O NCSC PDNS não foi projetado para oferecer isso. Isso é fundamental no WiFi para visitantes voltado ao público em bibliotecas, hospitais e prédios públicos. O St George's Healthcare NHS Trust utiliza o Shield e bloqueia cerca de 241.000 ameaças por semana. Verifique as orientações do NCSC sobre a combinação de resolvedores antes de alterar qualquer encaminhamento.
O DNS de proteção nos coloca em conformidade com o GDPR ou Cyber Essentials?
Nenhum controle isolado garante a conformidade, mas o DNS de proteção dá suporte a ambos. Ele contribui para a proteção contra malware e fornece registros como evidência de auditoria. Esses registros DNS podem conter dados pessoais segundo o UK GDPR; portanto, defina regras de retenção e acesso com antecedência. A Purple possui certificações ISO 27001 e Cyber Essentials e está em conformidade com o GDPR, o que auxilia na sua avaliação de fornecedores.
A filtragem de DNS deixa a rede mais lenta?
Não. Uma consulta bloqueada é encerrada antes que qualquer conexão seja aberta, portanto o conteúdo bloqueado nunca é carregado. O bloqueio de anúncios e rastreadores significa até 62% menos consultas DNS e até 44% menos dados utilizados em uma rede filtrada. O Shield opera em múltiplos data centers para manter as consultas rápidas e disponíveis.
O que acontece com o tráfego se o Shield ficar inacessível?
O Shield adota o princípio de fail-closed. Se o serviço ficar inacessível, o tráfego não será enviado sem filtragem, garantindo que uma interrupção nunca se transforme em uma brecha de segurança. O Shield opera em múltiplos data centers para tornar esse cenário raro. A plataforma Purple mais ampla processa 500 milhões de logins por ano com um SLA de disponibilidade de 99,999%.
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)