
Bloqueador de anúncios de rede para espaços: O filtro de DNS explicado
Saiba como funciona um bloqueador de anúncios de rede ao nível do DNS, o que acelera no WiFi do espaço e como o implementar em segurança em redes de convidados.
Published 2 de novembro de 2026
É sábado à noite num pub movimentado. Um visitante abre uma página de notícias no WiFi gratuitoWiFi, vê-a encravar e pergunta à equipa do bar se a internet está avariada. A ligação pode estar a funcionar perfeitamente enquanto o telemóvel carrega publicidade, scripts de rastreio e outro conteúdo da página através da mesma rede sem fios partilhada.
Um bloqueador de anúncios na rede pode reduzir parte desse tráfego desnecessário. Mas escolher um também significa decidir o que acontece quando a filtragem interrompe um serviço legítimo, quem pode inspecionar os registos de navegação e se os convidados devem permanecer online durante uma falha na filtragem.
Índice
- O que um bloqueador de anúncios na rede faz por um espaço
- Resumo comparativo das opções de implementação
- Como funciona o bloqueio ao nível do DNS num espaço
- Poupanças de velocidade e dados que pode esperar
- Limites que o bloqueio por DNS não consegue cobrir
- Regras de privacidade e utilização responsável para redes de convidados
- Lista de verificação pré-ativação antes de ligar
O que um Bloqueador de Anúncios de Rede Faz por um Espaço
Um bloqueador de anúncios na rede aplica a filtragem à ligação WiFi, em vez de depender de software instalado no dispositivo de cada convidado. Com a filtragem ao nível do DNS, a rede verifica os nomes de domínio solicitados e bloqueia os que estão classificados como destinos de publicidade ou rastreio.
Para o convidado que está a ler as notícias, o artigo pode continuar a carregar enquanto os pedidos a domínios publicitários alojados separadamente são interrompidos. O filtro não edita o artigo nem inspeciona tudo o que é apresentado no ecrã. Ele controla se o dispositivo pode resolver destinos específicos.
Por que razão os espaços o utilizam
Uma extensão do navegador protege o navegador onde está instalada. A filtragem de rede pode servir telefones, portáteis, Smart TVs e dispositivos de convidados não geridos, incluindo pedidos feitos por aplicações, desde que esses pedidos utilizem o resolvedor do local.
Essa distinção é importante quando o local não é proprietário dos equipamentos. Pedir a todos os hóspedes do hotel para instalarem uma extensão não é um modelo operacional viável.
Regra prática: Coloque o controlo onde tem autoridade administrativa - na rede - em vez de o colocar nos dispositivos pessoais dos visitantes.
Os operadores de espaços têm vários motivos para considerar a filtragem:
- Experiência do cliente: As páginas sobrecarregadas por pedidos indesejados de terceiros podem parecer lentas, mesmo quando a conetividade básica funciona.
- Capacidade partilhada: O tráfego de publicidade e rastreio compete pelo tempo de antena sem fios e pela capacidade de internet. Os serviços do pessoal necessitam de uma segmentação e priorização adequadas, e não apenas de menos anúncios.
- Governança da rede: Os operadores precisam de regras deliberadas para a utilização aceitável, proteção contra ameaças e acesso a serviços legítimos.
O limite é importante: a filtragem de domínios complementa os controlos ao nível do navegador, em vez de os substituir. Escolha-a pela cobertura que proporciona e, em seguida, avalie-a face a poupanças mensuráveis, requisitos de compatibilidade e uma política de operação clara.
Comparativo Resumido das Opções de Implementação
| Opção | Onde se aplica | Aplica-se a todos os dispositivos | Instalação necessária | Adequação típica |
|---|---|---|---|---|
| Extensão do navegador | Um navegador num dispositivo | Não | Sim, em cada dispositivo | Uso pessoal |
| Aplicação ou perfil do dispositivo | Um telemóvel ou portátil | Não | Sim, em cada dispositivo | Dispositivos corporativos geridos |
| Filtro de anúncios no router ou firewall | Hardware ou firmware do gateway | Apenas clientes encaminhados através do filtro ativo | Alteração de hardware ou firmware | Espaços físicos com um gateway gerido centralmente |
| Filtro de rede ao nível do DNS | Resolvedor que serve toda a rede WiFi | Sim, todos os clientes na SSID que utilizam esse resolvedor | Sem instalação no cliente | Pubs, hotéis, escolas, hospitais |
As extensões do navegador adequam-se a pessoas que controlam o seu próprio ambiente de navegação. Podem aplicar regras ao nível da página que a filtragem DNS não consegue, mas um local não pode assumir que os visitantes as instalaram ou configuraram de forma consistente.
As aplicações e perfis de dispositivos fazem sentido para portáteis geridos da empresa ou equipamentos pertencentes à escola. Um administrador pode impor definições através da gestão de dispositivos, mas isso não fornece uma via de implementação no telefone pessoal de um visitante.
Siga o caminho real do tráfego
Um filtro no router ou firewall pode funcionar bem quando todas as ligações relevantes passam pelo gateway onde a filtragem está ativa. Verifique os túneis de convidados, as ligações secundárias à Internet e os caminhos IPv6 em vez de assumir que uma configuração no router principal atinge toda a infraestrutura.
Um filtro ao nível do DNS adequa-se a redes com múltiplos tipos de dispositivos, uma vez que o local distribui as definições do resolvedor de forma centralizada. A cobertura ainda requer validação: um dispositivo que utilize o seu próprio resolvedor ou um túnel pode seguir um caminho diferente.
Um secure web gateway deve ser incluído na comparação quando os requisitos vão para além das decisões de domínio e exigem controlos web mais profundos. Trata-se de um âmbito diferente de inspeção e administração, e não apenas de uma lista de bloqueio de publicidade mais rigorosa.
Se os convidados trouxerem os seus próprios telefones e não for possível instalar software nos mesmos, escolha um controlo ao nível da rede. Em seguida, verifique a sua cobertura em vez de a presumir.
Antes de selecionar um serviço, estabeleça a contagem de dispositivos nas horas de ponta, quem é o proprietário desses dispositivos e quais as redes que necessitam de um tratamento diferente. A rede de estudantes de uma escola, a rede de visitantes de um hotel e uma rede operacional não devem herdar as mesmas regras apenas porque partilham uma ligação à internet.
Como Funciona o Bloqueio ao Nível do DNS num Espaço
Pense no rececionista de um hotel a verificar o destino de quem liga antes de transferir a chamada. O resolvedor desempenha um papel semelhante de controlo de acesso para nomes de domínio, embora utilize regras de política e classificações de domínios em vez de avaliar o conteúdo de uma conversa.
O fluxo separa os destinos permitidos dos bloqueados antes do início de uma nova ligação.
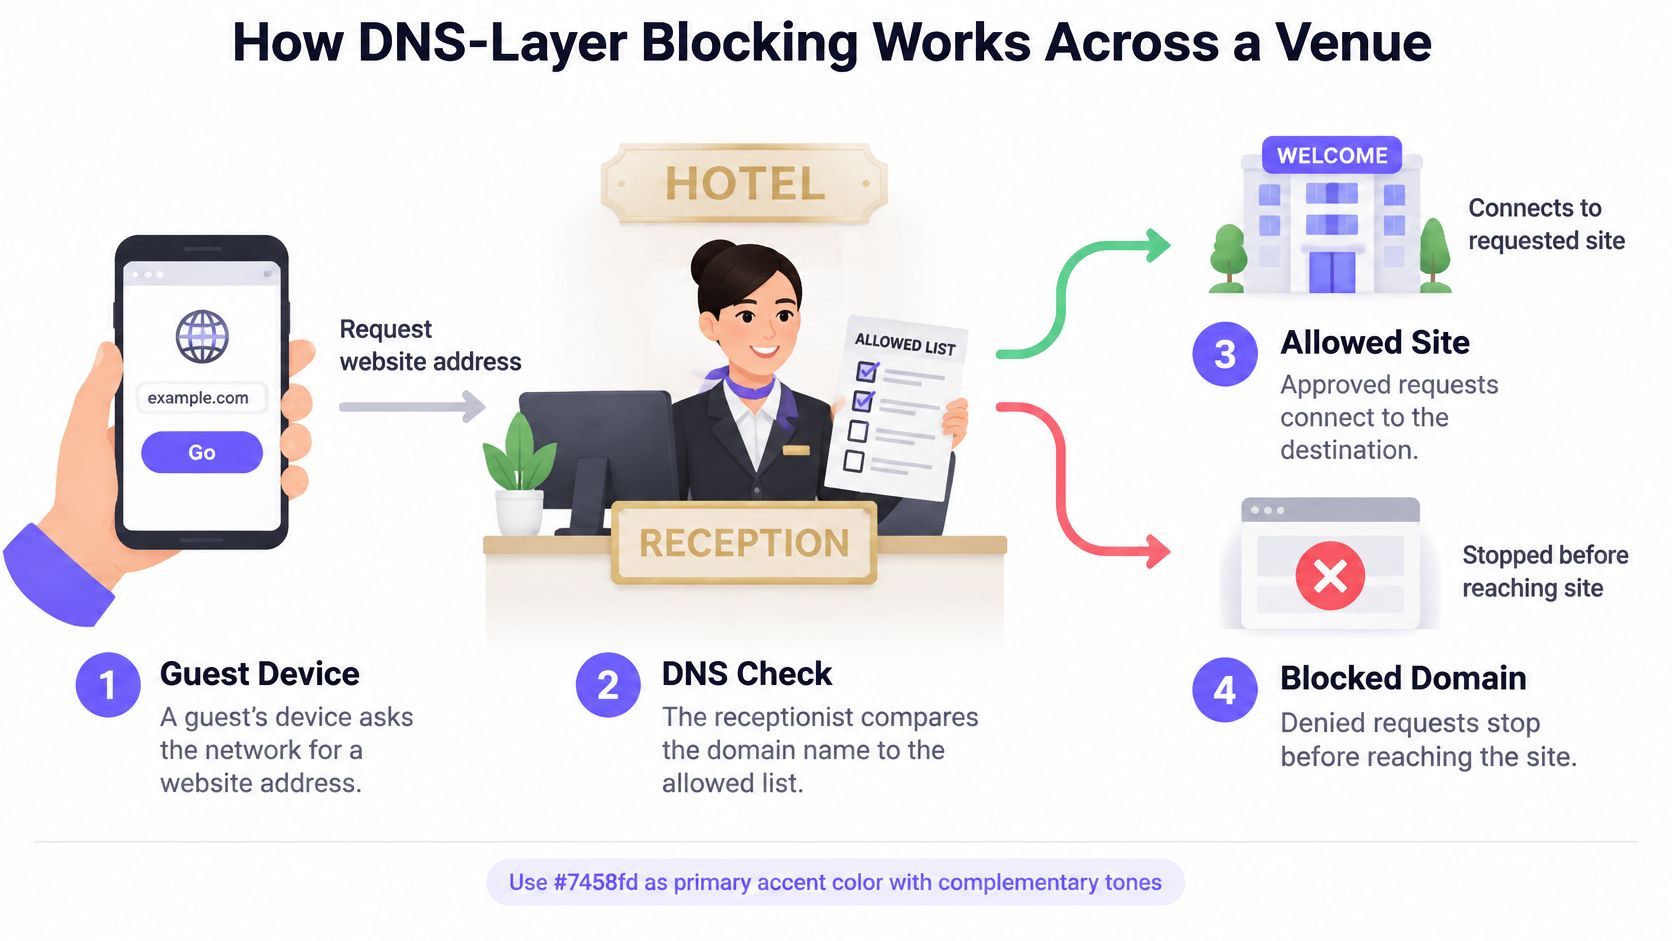
- O dispositivo solicita um endereço. O telemóvel de um convidado pede ao resolvedor o endereço associado a um website, serviço de aplicação ou domínio publicitário.
- O resolvedor verifica a classificação. Compara esse domínio com as categorias de publicidade, rastreio, malware e conteúdo ativadas para a rede.
- Um destino bloqueado recebe uma resposta de bloqueio. O dispositivo não recebe o endereço de destino normal, o que impede a ligação pretendida através dessa consulta.
- Um destino permitido é resolvido normalmente. O dispositivo recebe uma resposta e pode prosseguir com a sua ligação.
- Aplica-se a política de rede correta. As regras podem ser selecionadas por SSID, VLAN, local ou horário, quando a plataforma suportar essas distinções.
- Os relatórios registam a decisão onde configurados. Os operadores podem rever a atividade de bloqueio sem tratar a retenção indefinida de consultas ao nível do dispositivo como um requisito.
Torne explícitos os limites da política
Um SSID é o nome da rede WiFi que os convidados selecionam. Uma VLAN separa o tráfego logicamente por trás dessa ligação. Nenhuma garante automaticamente que o resolvedor consiga identificar que política deve ser aplicada.
Durante a implementação, confirme a forma como a identidade da rede chega ao serviço de filtragem. SSIDs separados que acabem sob a mesma política não diferenciada não proporcionarão a separação pretendida pelo administrador.
Verifique também como as configurações do resolvedor chegam aos clientes. As alterações no DHCP podem exigir que os dispositivos renovem a sua configuração de rede, enquanto as respostas em cache e as ligações existentes podem atrasar o efeito visível de uma alteração de política. Teste tanto os dispositivos recentemente ligados como os que já estão online.
Trate a resolução como uma dependência
O DNS resolver passa a fazer parte do caminho crítico de ligação do local. Respostas lentas podem atrasar novas pesquisas; uma resolução indisponível pode fazer com que uma ligação de internet funcional pareça inativa.
Utilize uma infraestrutura de resolvedor resiliente, monitorize a latência de resposta e teste a conectividade a montante. O armazenamento em cache ajuda com pesquisas repetidas, mas não substitui um serviço operacional nem um procedimento documentado para interrupções.
Poupança de Dados e Velocidade Espetadas
| Métrica | Sem filtragem de DNS | Com filtragem de DNS | Nota de origem |
|---|---|---|---|
| Tempo médio de carregamento da página | Aproximadamente 11,3 segundos | Aproximadamente 7,4 segundos | Teste Puppeteer controlado da AdGuard's |
| Tráfego poupado por website | Valor de referência sem filtragem | Aproximadamente 1,67 MB | O mesmo teste registou aproximadamente 198,52 MB poupados em todo o conjunto de testes |
| Transmissões de dados adicionais causadas por rastreio web | Os pedidos de rastreadores permanecem na carga de trabalho | Redução não quantificada para uma implementação em espaço físico | Análise académica independente em grande escala, abordada em limites de filtragem |
O teste de referência demonstra um mecanismo útil: quando um browser não procura recursos de terceiros bloqueados, transfere menos conteúdo e pode terminar o carregamento mais cedo. Isto não estabelece uma melhoria garantida para o seu pub, hotel ou campus.
A composição da página é importante. Uma página de notícias com publicidade alojada separadamente apresenta uma oportunidade diferente de um serviço de reservas cujos recursos provêm maioritariamente de domínios permitidos. O estado da cache, a latência do resolvedor e os métodos de entrega de publicidade também afetam o resultado.
Meça a poupança sem a inflacionar
As consultas bloqueadas não correspondem a bytes poupados. Uma pesquisa bloqueada poderia ter levado a uma transferência substancial, a um pedido minúsculo ou a uma ligação falhada. Não multiplique a contagem de bloqueios do painel de controlo por um tamanho de recurso presumido e apresente o resultado como poupança de largura de banda medida.
Comece com uma linha de base de uma semana calma, mas inclua períodos de pico representativos antes de tomar uma decisão de capacidade. Compare a ocupação semelhante, a contagem de dispositivos ligados e os padrões de utilização após a ativação. Um sábado à noite pode oferecer maior poupança absoluta do que uma tarde calma, mas apenas se a mistura de tráfego contiver mais pedidos passíveis de bloqueio.
Acompanhe estas métricas operacionais:
- Taxa de consultas bloqueadas: Mostra a frequência com que a política ativa atua, não a quantidade de conteúdo removido.
- Latência de resposta do resolvedor: Revela se a filtragem introduz um atraso de pesquisa.
- Rácio de cache-hits: Ajuda a explicar alterações na carga de trabalho do resolvedor e no comportamento de resposta.
- Tráfego por SSID: Mostra se o tráfego de visitantes muda independentemente da atividade operacional ou do pessoal.
Mantenha a comparação imparcial
Utilize o mesmo conjunto de páginas e condições de dispositivo para testes de navegador repetíveis. Registe se a cache estava ativa, se o dispositivo estava no mesmo ponto de acesso e se outros convidados estavam a competir pelo tempo de antena.
Para uma avaliação a nível de toda a rede, compare o tráfego a par do número de dispositivos ligados e da atividade do local. Um total mais baixo após um dia comercial calmo pouco prova sobre a eficácia da filtragem.
Meça o desempenho visível para o utilizador e o tráfego transferido separadamente. Uma página mais rápida e uma carga útil menor são resultados relacionados, mas não são permutáveis.
Se a latência do DNS resolver aumentar ou os convidados reportarem falhas nos serviços, investigue esses problemas antes de expandir a implementação. As poupanças não justificam uma experiência de navegação instável.
Limites Que o Bloqueio de DNS Não Consegue Cobrir
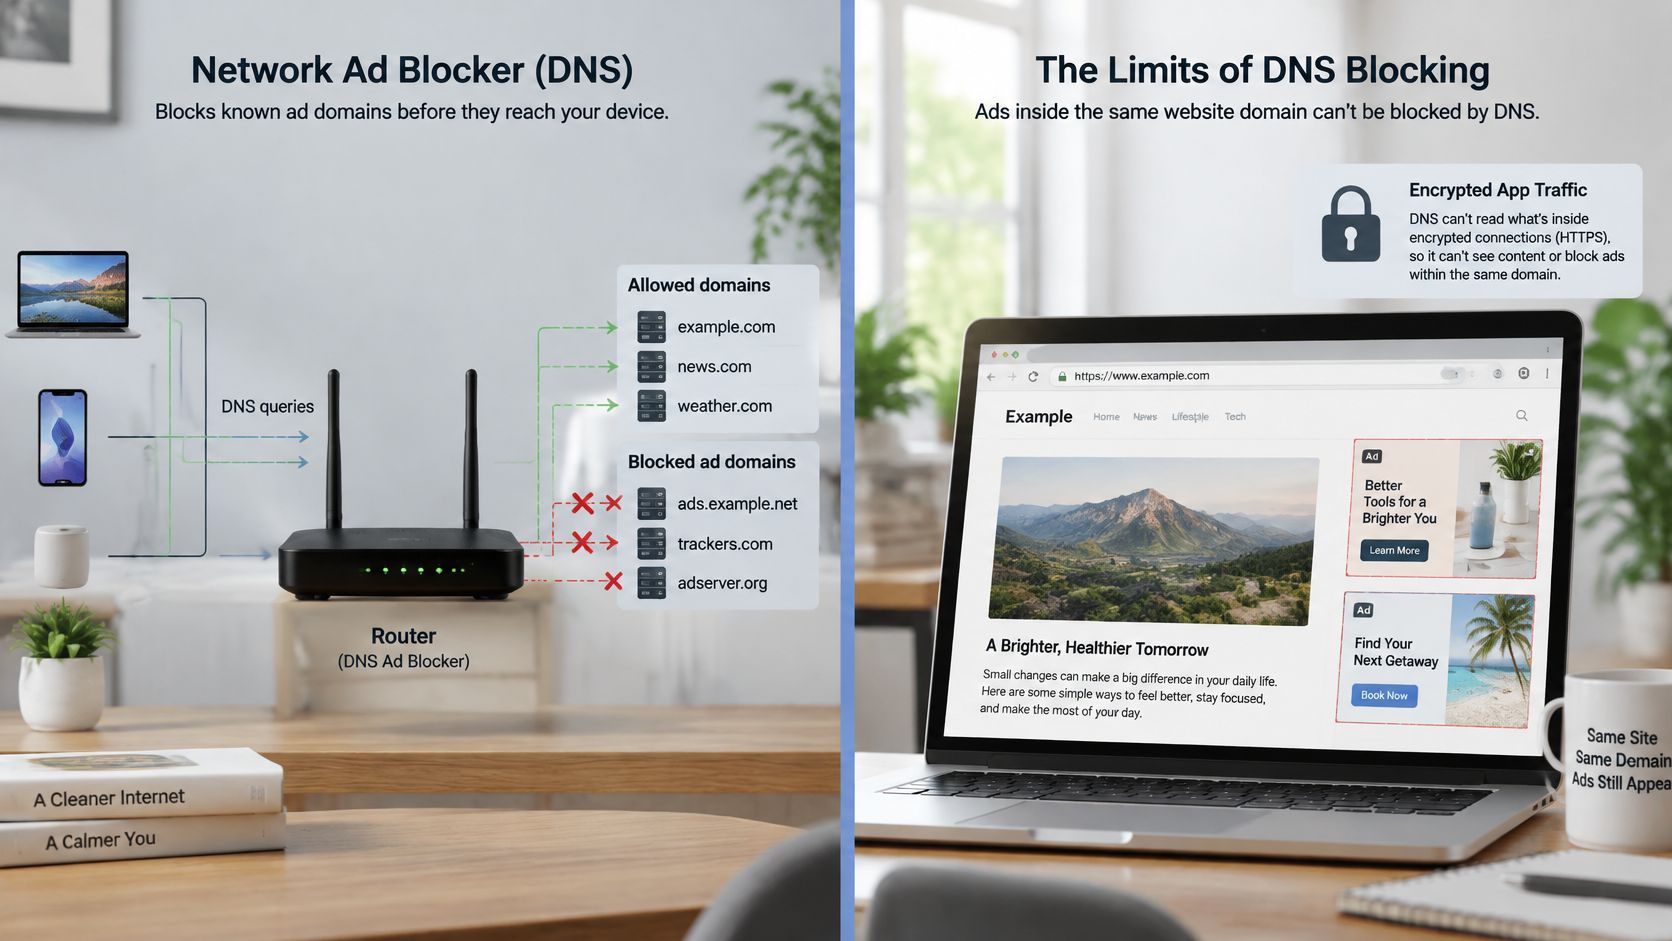
Um bloqueador de anúncios ao nível da rede não é um removedor universal de publicidade. Toma decisões com base no nome do anfitrião (hostname) e não através de uma avaliação completa de tudo o que uma aplicação encriptada transmite.
A ilustração destaca a diferença entre controlar um destino e filtrar os seus conteúdos.
Uma análise académica em grande escala do rastreio web, combinando telemetria de 100 000 utilizadores com a varredura de 2,7 milhões de sites web, concluiu que o rastreio aumentou as transmissões de dados em até 21%. Isso estabelece o potencial consumo adicional, não a proporção que um filtro de DNS consegue eliminar.
As principais lacunas são específicas:
- Entrega first-party: A publicidade ou o rastreio que partilhem um nome de anfitrião obrigatório não podem ser removidos seletivamente através do DNS.
- Conteúdo incorporado ou multiplexado: As respostas permitidas podem transportar simultaneamente conteúdo útil e publicidade.
- Endereços fixos (hard-coded): As ligações que não exigem uma consulta contornam esse ponto de decisão.
- Resolução alternativa: As aplicações que utilizem o seu próprio serviço de DNS sobre HTTPS podem ignorar o resolvedor do local.
Escolha o comportamento em caso de falha de forma deliberada
A falha em modo fechado (fail-closed) preserva a filtragem ao recusar a resolução não filtrada quando o serviço de filtragem se encontra indisponível. Isso pode impedir novas ligações de navegação, pelo que os requisitos de salvaguarda devem ser equilibrados com o acesso a serviços essenciais.
O modo de falha aberta (fail-open) permite uma alternativa sem filtragem. Um pub ou hotel pode aceitar esse compromisso para manter a continuidade do serviço aos convidados, mas tal não deve ser o padrão para todas as redes de uma escola ou hospital.
Um DNS resolver secundário comum sem filtragem não é necessariamente uma solução alternativa apenas para interrupções. Os clientes podem utilizá-lo durante o funcionamento normal, o que enfraquece a aplicação das regras.
Este vídeo fornece uma explicação adicional sobre o bloqueio baseado em DNS.
Teste o início de sessão no portal cativo, a integração de dispositivos, uma atualização de sistema e websites representativos em cada tipo de dispositivo. Combine a filtragem de DNS com controlos de browser gerido ou proxy onde a lacuna remanescente seja relevante, e monitorize a saúde do resolvedor a par das reclamações de compatibilidade.
Regras de Privacidade e Utilização Responsável para Redes de Convidados
Os registos de DNS tornam-se registos sensíveis. Os pedidos de domínio associados a um dispositivo, quarto, conta ou sessão podem revelar padrões de navegação, embora não contenham um histórico completo de páginas.
Bloquear a publicidade não torna um visitante anónimo. O estudo de análise de tráfego DNS encriptado explica por que razão a encriptação por si só não resolve as questões de privacidade: a visibilidade do resolvedor, as práticas de retenção e a capacidade de associar pedidos a utilizadores continuam a ser importantes.
Utilize os seguintes controlos de governação antes de ativar os relatórios detalhados.
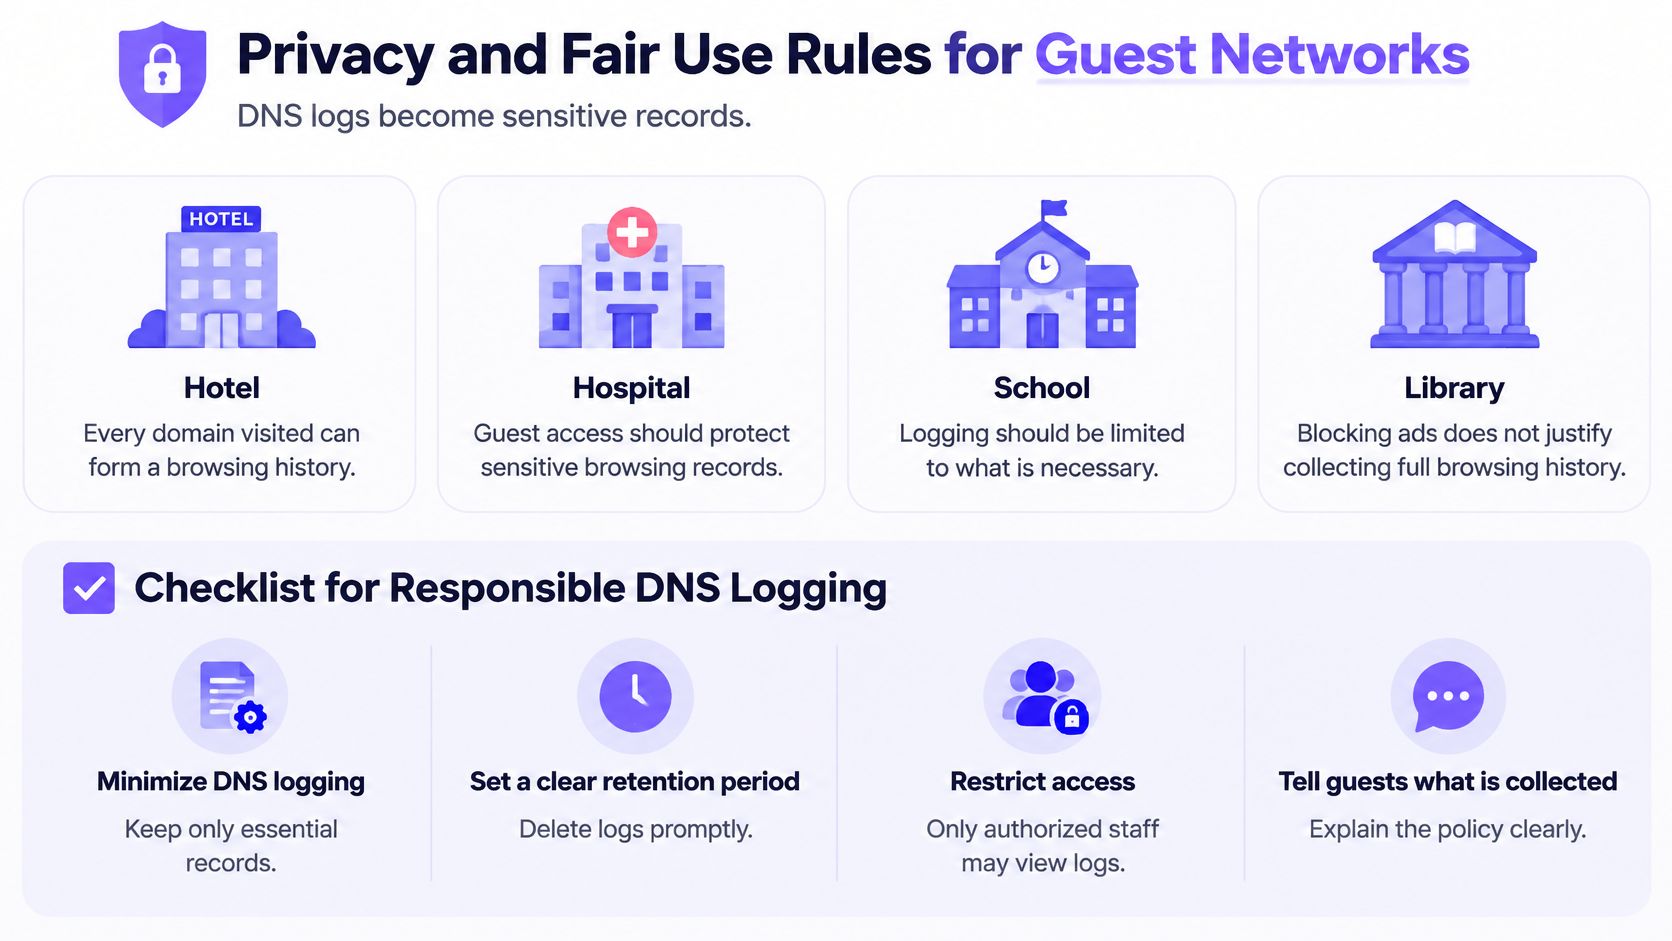
- Limites de retenção de documentos. Decida quais os registos necessários, a razão de serem retidos e quando ocorre a respetiva eliminação. Mantenha as métricas de serviço agregadas separadas dos históricos de consultas identificáveis, sempre que possível.
- Restringir o acesso a funções nomeadas. A receção e o pessoal do bar não precisam de registos de navegação para resolver reclamações normais sobre a rede WiFi. Limite o acesso a investigações detalhadas e registe a utilização administrativa.
- Publicar um aviso claro. Explique a filtragem, a recolha e os meios de contacto na página de boas-vindas ou no portal cativo antes de os convidados iniciarem a navegação normal.
- Disponibilizar um procedimento de desbloqueio. Forneça aos utilizadores uma forma prática de comunicar uma classificação incorreta, com um responsável que a possa rever, em vez de deixar os pedidos numa caixa de correio sem assistência.
- Testar as categorias bloqueadas. Verifique recursos legítimos de saúde, educação, acessibilidade e suporte antes do lançamento. Uma etiqueta de categoria não é prova de que todos os domínios incluídos são inadequados.
- Separar as finalidades da rede. As políticas para convidados, funcionários, estudantes e operacionais devem refletir os seus utilizadores e riscos, e não a conveniência administrativa.
A equidade inclui o acesso
Um visitante de um hospital que procure informações de apoio tem necessidades diferentes das de um aluno que utilize uma rede de aprendizagem supervisionada. Aplicar o conjunto de categorias mais rigoroso disponível em todo o lado pode negar o acesso legítimo sem melhorar a proteção relevante.
Mantenha as exceções restritas, documentadas e auditáveis. Não desative toda uma categoria de proteção para corrigir um único destino mal classificado.
Recolha evidências suficientes para operar o serviço, e não para reconstruir a navegação de cada convidado.
O local deve ser capaz de explicar cada regra a um convidado ou auditor em linguagem corrente. Se ninguém conseguir explicar por que razão uma categoria está bloqueada ou um registo é mantido, reveja a decisão.
Lista de Verificação Pré-Lançamento Antes de Ativar
Utilize uma implementação faseada com um responsável designado e uma decisão de reversão acordada. Não altere o DNS de produção em primeiro lugar para só depois definir as regras de funcionamento.
- Mapear as redes. Registe a finalidade de cada SSID, a variedade de dispositivos e o número de dispositivos em horas de ponta utilizando os critérios de seleção da comparação de implementação. Inclua equipamentos operacionais, não apenas os telemóveis dos convidados.
- Confirmar a separação de políticas. Verifique como cada SSID e VLAN recebe as suas regras. Analise a segmentação de rede em conjunto com a filtragem para que uma exceção de convidado não altere as proteções dos colaboradores.
- Aprovar o comportamento em caso de falha. Atribua deliberadamente fail-open (abertura em falha) ou fail-closed (fecho em falha) para cada rede, utilizando os compromissos de disponibilidade e exposição sob limites de filtragem.
- Registar a linha de base. Registe as medições de desempenho descritas no ponto de poupança de velocidade e dados, com o contexto de ocupação e dispositivos ligados.
- Realizar um piloto numa SSID de teste. Altere as suas definições de resolvedor através do gateway ou serviço DHCP, renove a configuração dos clientes e execute os testes de compatibilidade em dispositivos representativos.
- Enaiar a reversão. Restaure as definições anteriores do resolvedor e verifique se os dispositivos se voltam a ligar. Mantenha o procedimento disponível para quem lidar com uma falha noturna.
- Publicar o aviso e a via de recurso. Aplique a lista de verificação de privacidade antes de recolher registos de produção e, em seguida, confirme quem analisa os relatórios de falsos positivos.
Purple Shield funciona de forma autónoma em qualquer rede WiFi ou em redes Purple Access, com políticas de rede separadas. Não necessita de hardware nem de agentes e abrange iOS, Android, Windows e dispositivos de visitantes através da configuração de DNS da rede; a sua filtragem cumpre as normas da Friendly WiFi e da Internet Watch Foundation.
Regresse à tabela de opções e corresponda o modelo de implementação à propriedade dos dispositivos. Tome a decisão final com dados medidos de desempenho, testes de recuperação e a governança aprovada.
Purple Shield combina DNS de proteção, filtragem de conteúdos e bloqueio de anúncios ao nível do DNS sem instalar software nos dispositivos dos visitantes. Visite Purple Shield para o avaliar em relação às suas políticas de SSID, testes de compatibilidade e requisitos de rede de visitantes.