
Segurança BYOD que Funciona de Verdade em 2026
Controlos práticos de segurança BYOD para equipas de TI a gerir WiFi de convidados, escolas, unidades de saúde e escritórios. Segmentação, filtragem DNS, identidade e monitorização
Published 16 de outubro de 2026
Já conhece o cenário. Uma enfermeira regista um paciente num tablet, um professor acede a uma lista de chamada a partir de um portátil pessoal, um hóspede de um hotel liga-se ao WiFi a partir de um telemóvel e um prestador de serviços abre um pedido de suporte a partir de um dispositivo que ninguém na equipa de IT possui. A rede tem de tomar uma decisão de qualquer forma, porque todos esses dispositivos estão a aceder aos mesmos recursos. A segurança BYOD é a disciplina de tomar essa decisão com segurança, mesmo quando o dispositivo não é gerido e o utilizador precisa de rapidez.
Índice
- O que a segurança BYOD realmente significa em 2026
- A maioria ingerível
- Construir um programa de BYOD defensável
- Quando o dispositivo parece seguro, mas a identidade não
- Contenção na camada de rede sem um agente
- Monitorização que comprova a redução do risco do BYOD
- A sua lista de verificação de segurança BYOD para esta semana
O que a segurança BYOD realmente significa em 2026
Uma clínica com a qual trabalhei tinha telemóveis de funcionários, portáteis de fornecedores e tablets de pacientes, todos a aceder à mesma infraestrutura sem fios. Um dispositivo não gerido misturava-se com os restantes até começar a comportar-se como um cliente normal, mantendo-se, ainda assim, fora do nosso controlo. Esse é o problema do BYOD. Assim que um dispositivo entra no ambiente, a questão passa a ser quanto dano pode causar se o utilizador, a aplicação ou o caminho de rede falharem.
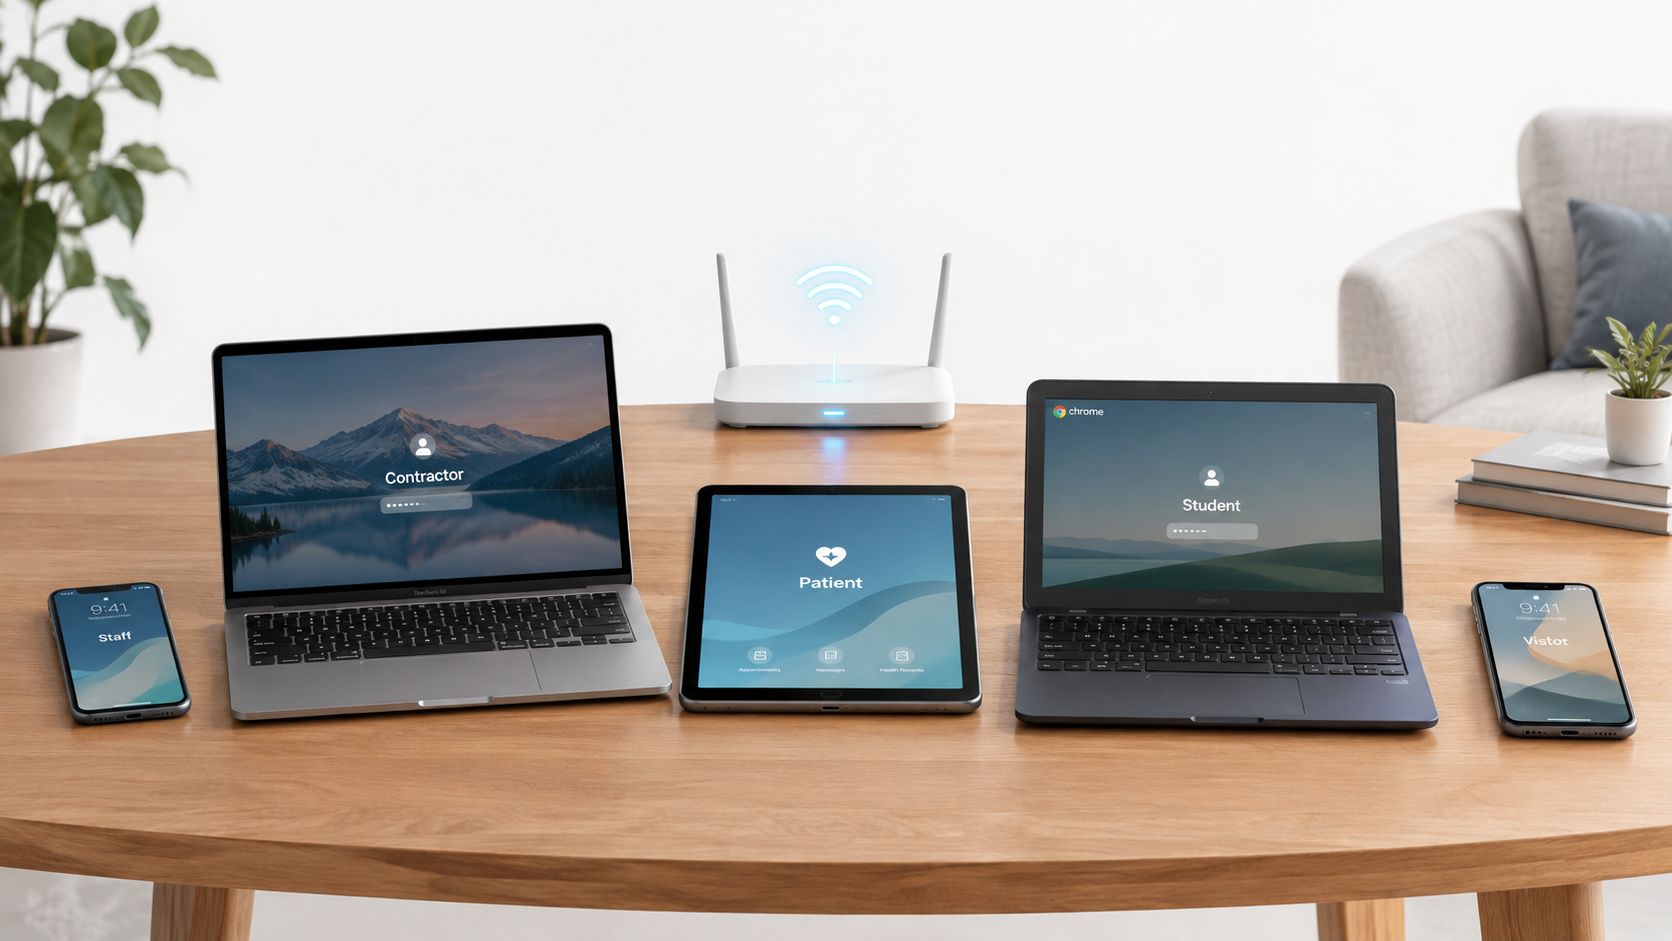
O BYOD é um problema de raio de ação
A antiga visão centrada no dispositivo pressupõe que a tarefa principal é inscrever dispositivos pessoais num MDM. Isso é demasiado limitado. O BYOD abrange identidade, acesso à rede, separação de aplicações, registo de dados, privacidade e desativação de acessos, porque o dispositivo pode estar ligado a uma rede WiFi doméstica, WiFi pública, rede móvel ou infraestrutura de convidados partilhada, frequentemente sem os controlos que obtém num dispositivo corporativo.
O modelo mental útil é a redução do raio de impacto. Pode não gerir o dispositivo, mas pode limitar o que ele alcança, a que dados pode aceder e com que rapidez o pode isolar se algo correr mal. As orientações de redes sem fios do NIST destacam o mesmo ponto prático ao enfatizar a modelação de ameaças, a avaliação de riscos e a consciencialização dos utilizadores antes de conceder um acesso alargado, porque as redes partilhadas precisam tanto de contenção como de conectividade NIST wireless guidance.
A infraestrutura partilhada altera os riscos
Um telemóvel de um visitante na rede WiFi de convidados não é o mesmo que um portátil gerido numa porta interna. A infraestrutura partilhada permite que um dispositivo vulnerável esteja ao lado de muitos outros, e o operador continua a ter de manter o ambiente utilizável para todos os outros. É por isso que a segurança de BYOD em 2026 consiste realmente em contenção em camadas, e não em propriedade.
Para recintos, escolas e clínicas, a questão útil já não é se os dispositivos pessoais podem ser proibidos. A restrição total costuma falhar a nível operacional. A melhor questão é o que ainda pode impor quando o dispositivo está fora do seu controlo e como o pode provar mais tarde.
A Maioria Ingerível
A lacuna entre a utilização do BYOD e a capacidade de gestão dos dispositivos é a razão pela qual tantos programas estagnam. O NIST relatou em dezembro de 2022 que mais de 95% das organizações já permitiam que os colaboradores utilizassem dispositivos pessoais para trabalhar antes da pandemia, e 86% dos gestores de TI acreditavam que os ataques móveis estavam a tornar-se mais frequentes NIST BYOD spotlight. Esta é a realidade operacional. O BYOD é normal, e a pressão sobre as redes partilhadas continua a aumentar.
O resumo de investigação sobre BYOD de 2025 da Computerworld acrescenta a parte desconfortável. Relatou que 90% dos colaboradores utilizam uma mistura de dispositivos de trabalho e pessoais no emprego, 82% das organizações têm um programa de BYOD e até 70% dos dispositivos BYOD no local de trabalho não são geridos resumo de BYOD da Computerworld. Se gere uma rede partilhada, a maioria do que se liga pode estar fora do seu plano de gestão normal.
Por que razão a abordagem focada apenas no endpoint falha
Um dispositivo não gerido deixa lacunas invisíveis. Não sabe se está atualizado, se existe software de segurança instalado ou se o utilizador já o ligou a uma rede hostil. O mesmo resumo da Computerworld assinalou que 20% das empresas tinham sofrido com malware proveniente de dispositivos não geridos, quase metade não conseguia determinar se os dispositivos não geridos tinham comprometido a segurança, e 22% dos dispositivos BYOD tinham-se ligado a redes sem fios maliciosas. Estes não são casos isolados. São sinais de que a visibilidade já está comprometida.
É por isso que o WiFi partilhado é um péssimo local para depender apenas da confiança no ponto final. Um telemóvel pessoal comprometido não expõe apenas o seu proprietário. Pode estar ao lado de outros convidados, estudantes, doentes ou funcionários e, em seguida, tentar esquemas de phishing, distribuição de malware ou tráfego de comando e controlo, parecendo um cliente qualquer.
Regra prática: se não consegue responder a quais os dispositivos que se ligaram ontem, ainda não tem um programa de BYOD, tem um problema de conectividade.
A remoção de acessos e a desativação também são importantes. Portáteis e telemóveis antigos duram frequentemente mais do que as políticas que os regiam, e a eliminação segura exige a mesma disciplina que o controlo de acesso. Para as equipas que estão a desativar frotas de equipamentos, o reciclagem segura de portáteis para equipas remotas pertence à mesma cadeia de risco.
Construir um Programa BYOD Defensável
Um programa de BYOD sustentável começa antes de qualquer pessoa se ligar. Mapeie primeiro onde o BYOD existe, quais os grupos de utilizadores que o utilizam e a que dados esses dispositivos podem aceder. As orientações de implementação do NIST tratam isso como um exercício de modelação de ameaças e avaliação de riscos, e isso é relevante porque os controlos diferem para telemóveis de funcionários, portáteis de prestadores de serviços e tablets de convidados orientações de BYOD do NIST NCCoE.
Comece com casos de uso e classes de dados
Comece por inventariar os cenários de BYOD que tem pela frente. Os funcionários podem precisar de e-mail e agendamento. Os prestadores de serviços podem precisar de uma parcela reduzida de acesso a aplicações. Os convidados podem precisar apenas de internet, enquanto estudantes ou pacientes podem precisar de um caminho de rede cativo com restrições apertadas. Assim que o caso de utilização estiver claro, classifique os dados a que se pode aceder e o estado mínimo do dispositivo que irá aceitar.
Registe os estados de dispositivo, SO, patches e encriptação que são aceitáveis para cada nível de acesso. Um portátil pessoal que abre um portal no navegador comporta um risco diferente de um telemóvel capaz de sincronizar ficheiros, e a política deve refletir essa diferença.
Separe os dados de trabalho dos pessoais na camada aplicacional
A norma NIST SP 1800-22 VolB recomenda a separação de dados organizacionais e pessoais através da restrição de transferências entre aplicações geridas e não geridas, e da encriptação do tráfego entre o dispositivo e a organização através de uma VPN ou controlo equivalente, quando apropriado. O objetivo é prático. Os dados de trabalho não devem desviar-se para aplicações de consumo, galerias de fotos partilhadas ou armazenamento pessoal na nuvem.
A contenção ao nível da aplicação funciona melhor do que fingir que controla todo o telemóvel. Se o dispositivo for pessoal, o contentor de trabalho ainda precisa de se comportar como um ambiente de trabalho. É por isso que as ferramentas de identidade e acesso que aplicam regras de sessão são tão importantes. As funcionalidades de acesso do Purple Shield são um bom exemplo de aplicação de políticas sem presumir que o próprio dispositivo está sob a sua gestão, o que é a abordagem correta em ambientes mistos.
Torne a autenticação consciente do dispositivo
Uma palavra-passe isolada é demasiado fraca para acessos não geridos. A norma NIST SP 1800-22 VolB recomenda a utilização de certificados de dispositivo juntamente com as credenciais do utilizador, para que o acesso fique associado tanto à pessoa como ao estado do dispositivo. Na prática, isto significa autenticação suportada por certificados e MFA resistente a phishing onde o negócio o possa suportar, registando depois os acessos de forma a poder examiná-los mais tarde.
Trate o registo como o início do controlo, não como prova de conformidade contínua.
A disciplina do ciclo de vida é a última peça. Teste os fluxos de dispositivos perdidos, o offboarding e a revogação antes de precisar deles. Se um utilizador sair ou um dispositivo desaparecer, a resposta já deve estar ensaiada, porque os programas BYOD frágeis tendem a falhar exatamente nesse ponto.
Quando o dispositivo parece saudável, mas a identidade não
O maior erro no BYOD é tratar o risco do dispositivo como o principal modo de falha. A investigação sobre violações aponta numa direção diferente. O estudo da Verizon de 2025 sobre violações de dados, conforme citado nos dados verificados, relatou que 46% dos sistemas comprometidos por infostealers onde existiam dados de início de sessão corporativos eram dispositivos não geridos, e que as credenciais comprometidas foram o vetor de acesso inicial em 22% das violações, com o phishing em 16% e a exploração de vulnerabilidades em 20% Resumo da investigação sobre violações da Verizon. Um dispositivo pode parecer seguro e, ainda assim, entregar a sessão a um atacante.
A identidade é onde o raio de impacto começa
Um inquérito de 2026 realizado a fornecedores de serviços geridos revelou que 55% tinham relatado um incidente de cliente relacionado com BYOD nos 24 meses anteriores. Entre esses incidentes, 45% envolveram roubo de credenciais ou comprometimento de contas, 42% envolveram comprometimento de e-mail ou mensagens, 40% envolveram malware, e apenas 29% envolveram dispositivos perdidos ou roubados Aura MSP report. A história habitual do telemóvel perdido não é a dominante.
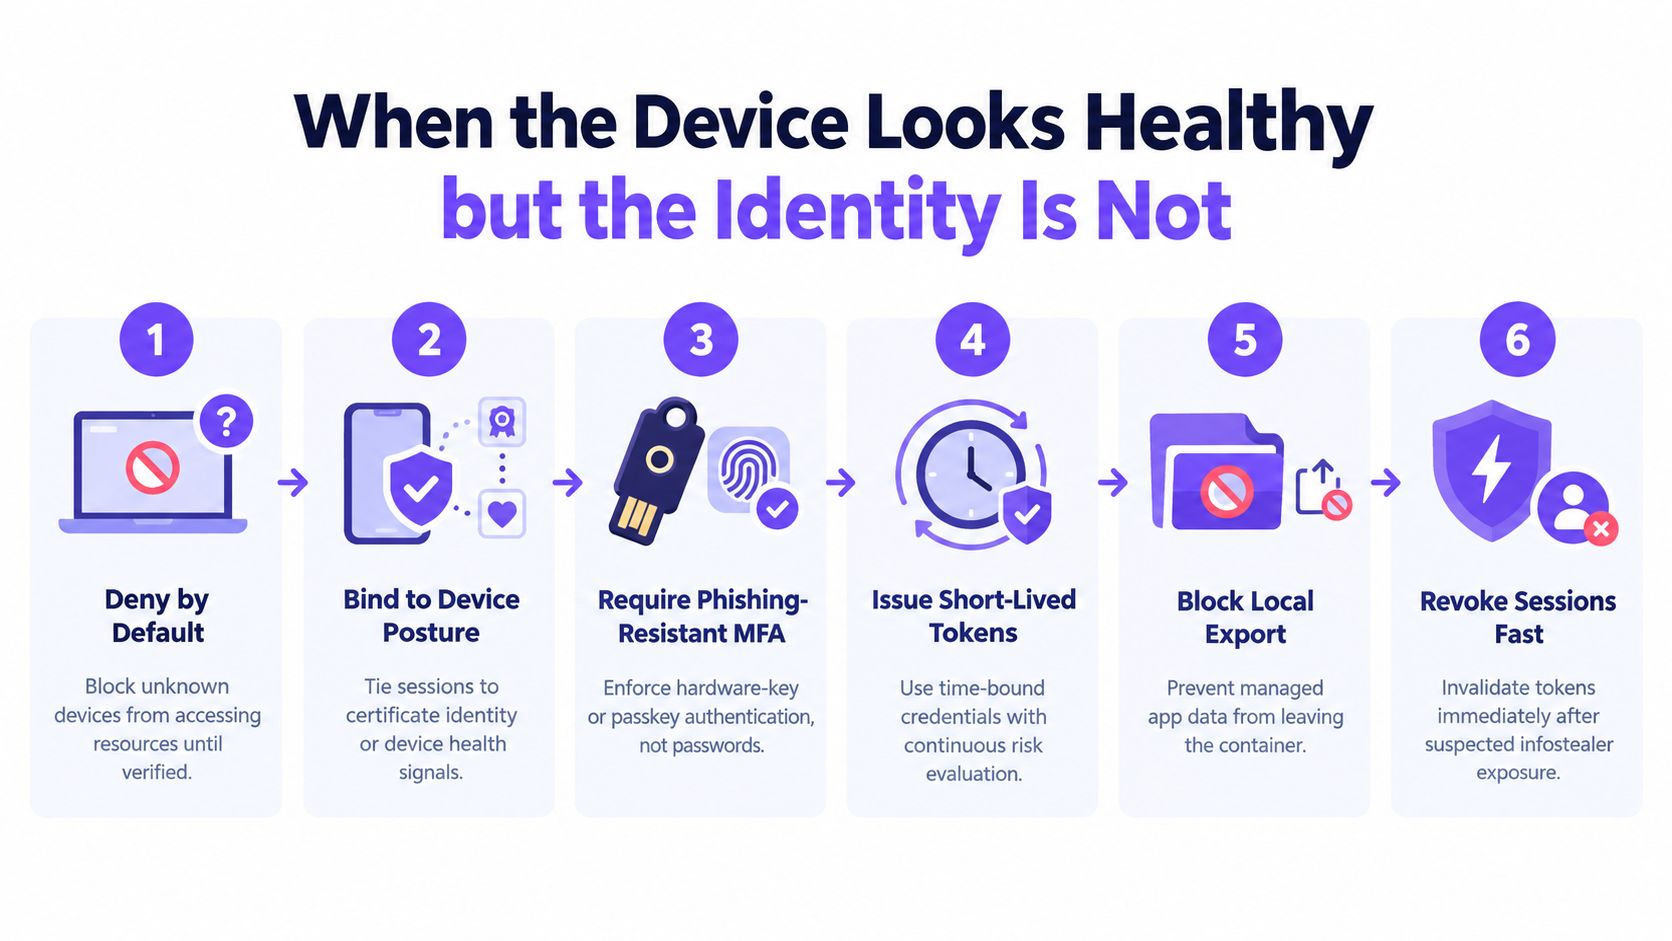
É por isso que a negação por predefinição (default-deny) é importante para dispositivos desconhecidos. Se não for possível confiar no dispositivo, o acesso tem de ser conquistado através da postura, da identidade do certificado ou de ambas. A camada de autenticação deve então exigir MFA resistente a phishing, de preferência passkeys ou autenticadores em hardware, para que o utilizador prove mais do que o conhecimento de uma palavra-passe.
Torne a sessão descartável
O caminho de controlo que funciona na prática é simples, embora não seja fácil de gerir bem. Vincule o acesso à postura do dispositivo ou à identidade do certificado. Emita tokens de curta duração. Reverifique o risco continuamente. Revogue as sessões rapidamente quando suspeitar de exposição a infostealers. Se a aplicação permitir a exportação local, bloqueie-a através de contentores geridos ou política equivalente.
A métrica operacional a acompanhar não é o volume de adesão. É a rapidez com que consegue rodar credenciais e interromper sessões após um evento suspeito. A análise dos registos de SSO pela Verizon também revelou que o credential stuffing representou uma mediana de 19% das tentativas diárias de autenticação, subindo para 25% em organizações de grande dimensão. É por isso que a telemetria de autenticação é importante, e não apenas a conformidade do dispositivo.
O acesso BYOD deve ser revogável por conceção. Se a identidade for comprometida, a sessão tem de ser encerrada rapidamente, mesmo quando o próprio dispositivo ainda parecer saudável.
Contenção ao nível da camada de rede sem agente
Um estudante, convidado ou visitante pode ligar-se ao WiFi e, ainda assim, nunca ser considerado de confiança. Se não puder instalar nada no dispositivo, a rede tem de suportar uma carga maior. Este padrão aplica-se no WiFi para convidados, WiFi escolar, redes de visitantes hospitalares e locais públicos onde os agentes não são aceites. As orientações de redes sem fios do NIST afirmam que as redes sem fios não seguras devem desativar funcionalidades de rede desnecessárias e que os dispositivos móveis devem ser protegidos ao longo de todo o seu ciclo de vida, embora muitos ambientes BYOD ainda incluam utilizadores que não aceitam um agente ou perfil MDM NIST wireless guidance.
Segmente primeiro, filtre depois
SSIDs e VLANs separados continuam a ser a camada base. As redes de convidados, de funcionários e de serviços sensíveis não devem partilhar o mesmo conjunto de regras, e o encaminhamento deve manter-se com privilégios mínimos. Isto não elimina o risco, mas impede que um segmento comprometido se alastre a tudo o resto.
O DNS de proteção é o controlo sem agente mais prático, conforme descrito em como funciona o Purple Shield. Analisa cada consulta antes de uma ligação ser iniciada, permitindo bloquear domínios de phishing, domínios de malware e comunicações de comando e controlo sem tocar no tráfego do endpoint ou instalar software no dispositivo. Para ambientes mistos, esse posicionamento é importante porque a aplicação ocorre na periferia da rede e não no dispositivo do utilizador.
Adicione camadas de políticas que reflitam o tempo e o local
A aplicação da pesquisa segura (Safe Search) ajuda em ambientes públicos e familiares onde o dever de proteção é importante. As políticas agendadas podem reforçar os controlos fora do horário de expediente, durante os fins de semana ou em períodos com menos pessoal. As páginas de bloqueio transparentes reduzem a confusão e mostram aos utilizadores que a rede está a aplicar uma política, e não a avariar websites aleatoriamente.
Para um fornecedor, a questão prática é simples. Pergunte se a plataforma consegue aplicar políticas por SSID, VLAN, local e hora do dia, e se consegue comunicar exatamente o que foi bloqueado. O Purple Shield é construído em torno desse modelo sem agente para locais e WiFi de convidados, com filtragem de conteúdos, defesa contra ameaças e controlos ao nível do DNS que funcionam por trás das firewalls existentes visão geral do Purple Shield.
Teste do operador: se um dispositivo nunca receber um agente, os controlos ainda precisam de funcionar e os registos ainda precisam de contar a história.
Essa mesma lógica de controlo também se adequa ao modelo de proteção para empresas digitais, onde o acesso tem de se manter seguro mesmo quando o dispositivo está fora do seu controlo.
A contenção de rede tem limites. Não substitui a segurança de endpoint em dispositivos corporativos, e o tráfego encriptado reduzirá sempre o que a rede pode inspecionar. Para dispositivos não geridos em WiFi partilhado, continua a ser a camada existente quando mais nada existe.
Monitorização que comprova a redução do risco do BYOD
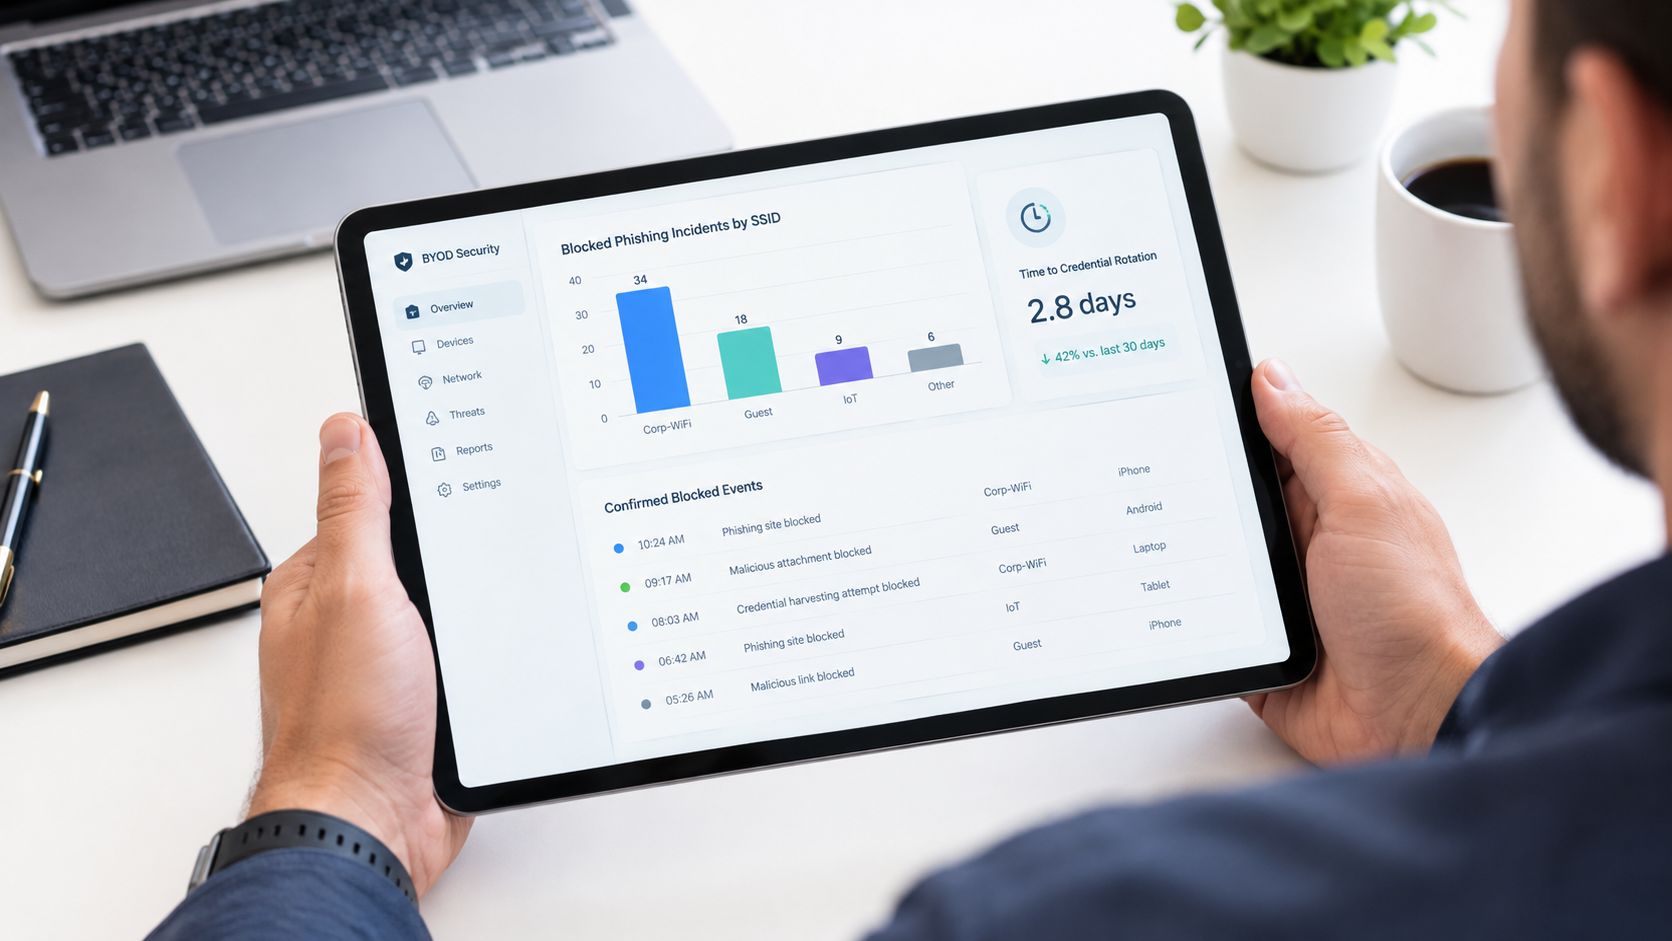
Um bom painel de controlo não celebra o volume. Mostra o que foi bloqueado, onde aconteceu e se a política reduziu a exposição. Os números que importam são os que provam que os seus controlos estão a funcionar, não os que fazem um gráfico parecer ocupado.
Meça o risco bloqueado, não apenas a atividade
Uma camada útil de monitorização de BYOD reporta destinos de phishing e malware bloqueados por SSID, padrões de início de sessão de risco em aplicações geridas, o tempo até à rotação de credenciais após suspeita de exposição a infostealers, eventos confirmados de perda de dados e a cobertura de populações de dispositivos não geridos por políticas de rede. Estes são os sinais que lhe permitem responder a auditores, partes interessadas e equipas de resposta a incidentes com provas em vez de palpites.
Uma métrica de vaidade, como o volume bruto de tráfego, não lhe dirá se a rede travou alguma ameaça. Um registo de bloqueios com marcas temporais, nomes de rede e motivos de política dirá. Essa distinção é fundamental em redes WiFi públicas e infraestruturas de utilização mista, onde um domínio bloqueado num SSID de convidado pode ser o aviso prévio de que precisava.
Utilize evidências para fechar o ciclo
Um médico pediu uma vez a "prova" de que a rede de convidados estava mais segura após a alteração da política. A resposta veio do relatório de bloqueios, não de um inquérito de opinião. Mostrou quais as categorias que foram interrompidas, em que SSIDs e a que horas as regras mais rigorosas estavam a funcionar. É essa a camada que transforma um controlo de segurança numa prática operacional defensável.
A monitorização também ajuda a detetar Desvios nas Políticas. Se dispositivos não geridos continuarem a tentar aceder aos mesmos destinos bloqueados, poderá precisar de uma página de bloqueio mais clara, de dar melhor formação aos utilizadores ou de uma separação de SSID mais rigorosa. Se o risco de início de sessão continuar a surgir em aplicações geridas, a vertente de identidade precisa de atenção.
Para as equipas que precisam de um local único para reunir estes controlos, os relatórios e a integração de acessos do Purple Shield foram concebidos para mostrar o que foi bloqueado e onde, juntamente com o contexto de rede que fundamentou a decisão relatórios de acesso do Purple Shield.
A sua lista de verificação de segurança BYOD para esta semana
Comece pelos controlos que trazem resultados mais rápidos. Ative a MFA resistente a phishing para as aplicações críticas, separe os SSIDs de convidados e de funcionários e garanta que o tráfego sensível não circula pelo mesmo caminho do tráfego de navegação casual. Em seguida, ative o DNS de proteção, pois bloquear tentativas de phishing e ligações de comando e controlo antes de uma ligação ser iniciada é uma vitória prática em dispositivos não geridos.
Em seguida, ajuste os horários. Se o seu ambiente tem períodos de menor atividade previsíveis, utilize políticas mais rigorosas à noite e nos fins de semana para redes públicas ou partilhadas. Conclua configurando o painel de controlo que comprova o que foi bloqueado, onde foi bloqueado e a rapidez com que pode revogar o acesso após uma suspeita de comprometimento.
O Purple Shield oferece-lhe DNS de proteção e filtragem de conteúdos para WiFi de convidados e público sem instalar agentes nos dispositivos. Se está a tentar reduzir o raio de impacto de BYOD em redes partilhadas, visite o Purple Shield e veja como as suas políticas por SSID, defesa contra ameaças e relatórios se enquadram nesse modelo.