
ExplainerProtective DNS
Protective DNS do NCSC e o setor público do Reino Unido: o que é e o que os espaços públicos podem aprender
Poderá decidir se o Protective DNS do NCSC está disponível para a sua organização, compreender como o bloqueio ao nível do resolvedor protege todos os dispositivos numa rede e identificar os seus limites. Se gere um hotel, aeroporto, espaço comercial ou património aberto ao público, pode utilizar o modelo do NCSC como...
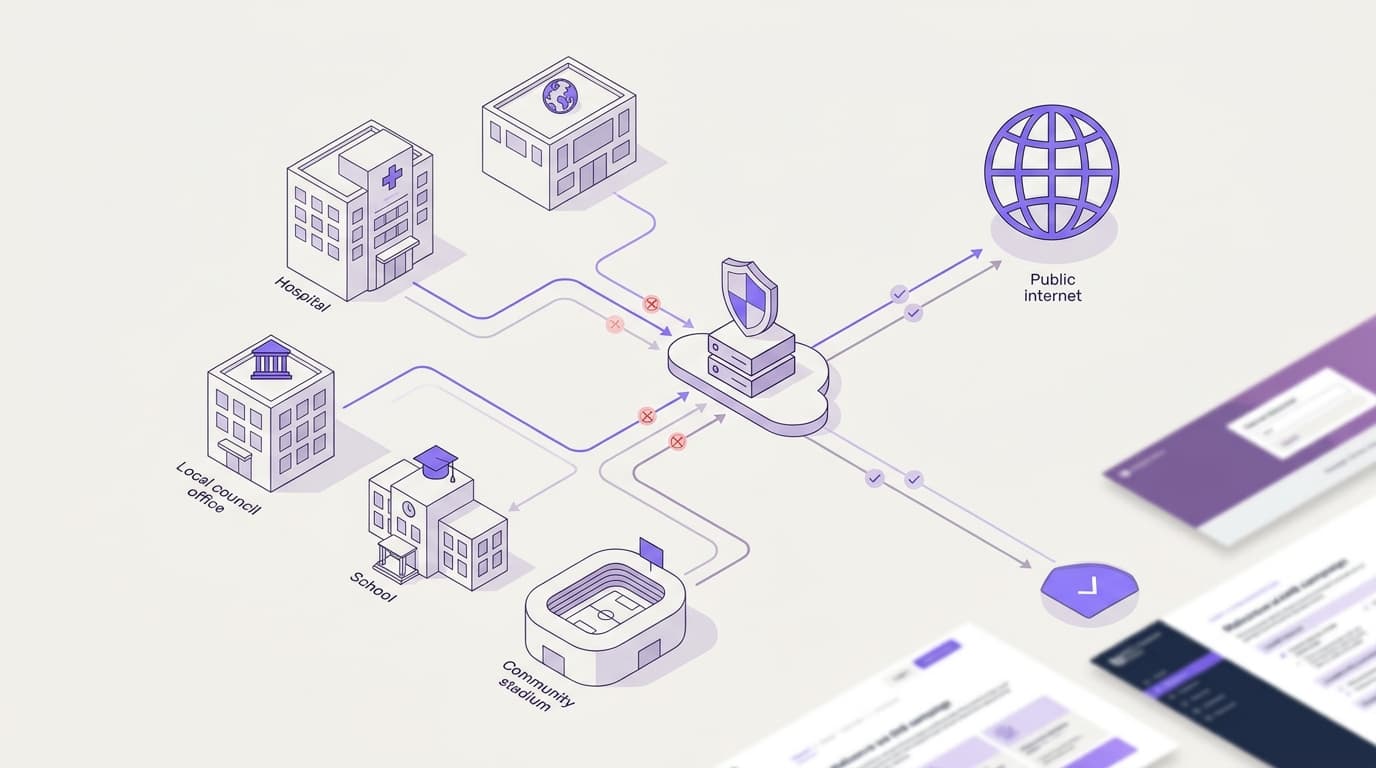
O NCSC Protective DNS (PDNS) bloqueia pesquisas de domínios maliciosos na camada DNS definida na RFC 1035. Os organismos do setor público do Reino Unido elegíveis utilizam-no para defesa cibernética centralizada, enquanto os locais privados obtêm um controlo equivalente ao nível do resolvedor utilizando serviços comerciais como o Purple Shield, que é executado na plataforma Purple: mais de 80 000 locais em 90 países e um SLA de disponibilidade de 99,999%.
O que é o NCSC PDNS e a quem se destina?
O NCSC lançou o PDNS em 2017 como parte do seu programa Active Cyber Defence. O governo central financia-o, pelo que as organizações elegíveis não pagam para o utilizar. A elegibilidade abrange organismos como departamentos do governo central, administrações descentralizadas, autoridades locais e partes do NHS. Desde então, o NCSC estendeu uma versão do serviço às escolas. Verifique as regras de elegibilidade atuais na página do NCSC PDNS antes de se planear em torno do mesmo.
O Protective DNS também é uma categoria geral, e não apenas o serviço do NCSC. Um resolvedor recursivo é o servidor que converte um nome como example.com num endereço IP em nome de um dispositivo. Um serviço de DNS protetor é um resolvedor recursivo que se recusa a resolver domínios numa lista de ameaças. As agências dos EUA, CISA e NSA, utilizaram o mesmo termo na sua orientação de 2021, Selecting a Protective DNS Service.
A localização é o ponto principal. O bloqueio ocorre no resolvedor, antes de qualquer ligação ser aberta. Nenhuma página maliciosa é carregada, nenhum payload é transferido e nenhum canal de comando e controlo é formado. Todos os dispositivos que utilizam o resolvedor ficam cobertos, incluindo telemóveis de convidados não geridos, Smart TVs e sensores de edifícios que não conseguem executar software de segurança.
Como funciona o DNS protetor, passo a passo?
O próprio DNS está definido na RFC 1034 e na RFC 1035. O DNS protetor não altera nada no protocolo. Altera o que o resolvedor decide responder.
- Um dispositivo na sua rede pesquisa um domínio, por exemplo, quando um convidado clica numa ligação num e-mail.
- O seu resolvedor local ou firewall reencaminha a consulta para o serviço de DNS protetor, porque o configurou para isso.
- O resolvedor protetor verifica o domínio com a sua inteligência contra ameaças.
- Se o domínio for reconhecido como malicioso, o resolvedor devolve uma resposta de bloqueio em vez do endereço real.
- Se o domínio não estiver em nenhuma lista, o resolvedor pesquisa-o normalmente e devolve a resposta.
- O serviço regista a consulta, para que os analistas possam identificar dispositivos infetados que continuam a tentar estabelecer ligação.
Uma resposta de bloqueio assume uma de três formas comuns. O NXDOMAIN informa o dispositivo de que o domínio não existe. Um endereço sinkhole encaminha o dispositivo para um servidor controlado em vez do servidor do atacante. Uma página de bloqueio explica à pessoa a razão pela qual o site não foi carregado.
Uma consulta de um dispositivo passa por um forwarder local para um resolver de proteção, que bloqueia um domínio malicioso conhecido ou resolve um domínio limpo, registando todas as consultas.
Connections
- Dispositivo de colaborador ou convidado to Resolver local ou firewall (Consulta DNS (RFC 1035))
- Resolver local ou firewall to Resolver de DNS de proteção (consulta encaminhada)
- Resolver de DNS de proteção to Domínio malicioso conhecido (correspondência na lista de ameaças)
- Resolver de DNS de proteção to Domínio limpo (sem correspondência)
- Resolver de DNS de proteção to Registo de consultas (todas as consultas registadas)
Dois fatores determinam a qualidade do serviço. O primeiro é a inteligência de ameaças: quantas fontes alimentam a lista de bloqueio e com que rapidez os novos domínios são adicionados. O nosso guia sobre feeds de inteligência de ameaças DNS explica de onde vêm essas listas. O segundo é a criação de registos. O NCSC utiliza dados de consultas PDNS para detetar sistemas comprometidos e alertar a organização visada. Um serviço comercial deve oferecer a mesma visibilidade, tal como explica o nosso guia sobre registos e relatórios de filtragem DNS.
Muitos resolvers aplicam listas de bloqueio através de Response Policy Zones (RPZ), um formato que permite a um resolver sobrepor respostas para domínios listados. O RPZ é uma convenção amplamente utilizada, não um padrão IETF.
Que termos de segurança DNS geram confusão?
Vários termos de DNS parecem semelhantes, mas resolvem problemas diferentes. Confundi-los pode levar a lacunas na arquitetura de segurança ou à aquisição do mesmo controlo em duplicado.
| Termo | O que faz | O que não faz | Definido por |
|---|---|---|---|
| Protective DNS | Recusa-se a resolver domínios associados a ameaças | Inspecionar o conteúdo da página ou o tráfego encriptado | Orientação do NCSC, CISA e NSA (uma categoria, não um RFC) |
| NCSC PDNS | Protective DNS gerido pelo NCSC para entidades elegíveis | Servir locais privados ou filtrar categorias de conteúdo | NCSC |
| Filtragem de conteúdo por DNS | Bloqueia categorias como sites de apostas ou conteúdo adulto, bem como ameaças | Provar por si só a conformidade com as regras de proteção de menores | Política do fornecedor |
| DNS passivo (pDNS) | Mantém um registo histórico de respostas de domínio para IP para analistas | Bloquear qualquer elemento em tempo real | Prática de inteligência sobre ameaças |
| DNSSEC | Assina registos DNS para que os resolutores possam verificar a sua autenticidade | Avaliar se um domínio é malicioso | RFC 4033 |
| DNS sobre HTTPS ou TLS | Encripta a consulta entre o dispositivo e o resolutor | Decidir o que é seguro resolver | RFC 8484 e RFC 7858 |
| Response Policy Zones | Permite que um resolutor substitua respostas para domínios listados | Fornecer inteligência sobre ameaças por si só | Convenção do setor, não um padrão IETF |
Onde as pessoas se enganam
- Tratar o PDNS como filtragem de conteúdo. O NCSC PDNS visa domínios maliciosos. Não foi concebido para bloquear categorias de conteúdo. As escolas continuam a precisar de uma filtragem que cumpra os padrões de filtragem e monitorização do Department for Education.
- Assumir que os fornecedores estão cobertos. A elegibilidade de uma câmara municipal para o PDNS não se estende ao prestador de serviços que gere a rede WiFi do seu centro desportivo.
- Ler "pDNS" num relatório de ameaças como protective DNS. Na inteligência sobre ameaças, pDNS geralmente significa DNS passivo, um histórico de pesquisas.
- Pensar que o DNSSEC bloqueia ameaças. O DNSSEC (RFC 4033) prova que um registo é autêntico. O próprio domínio de um atacante pode estar perfeitamente assinado.
- Pensar que o DNS encriptado é protetor. A encriptação oculta a consulta de curiosos. Não diz nada sobre se o destino é seguro.
Onde é que os espaços encontram o protective DNS na prática?
Encontra o protective DNS em três locais: nas redes do setor público, na sua própria rede WiFi de convidados e funcionários, e nos questionários de segurança que os seus clientes lhe enviam.
Edifícios públicos com WiFi público
Bibliotecas, edifícios municipais, hospitais e estações disponibilizam WiFi para visitantes. Cada local tem de decidir qual resolutor a sua rede de convidados utiliza. Uma entidade do setor público também pode escolher um serviço comercial para redes onde pretenda filtragem por categoria de conteúdo ou uma política separada por rede. O St George's Healthcare NHS Trust utiliza o Purple Shield e bloqueia cerca de 241 000 ameaças por semana.
Hotéis, aeroportos e infraestruturas com múltiplos locais
Os espaços privados estão fora da elegibilidade do PDNS, mas enfrentam as mesmas ameaças. A rede de hóspedes de um hotel suporta centenas de dispositivos não geridos. A rede de um aeroporto suporta passageiros, lojistas e sistemas operacionais em VLANs separadas. Uma VLAN (LAN virtual) é um segmento de rede lógico que partilha comutadores físicos e pontos de acesso com outras redes. Os operadores com múltiplos locais executam o Shield para aplicar proteção ao nível do DNS em todas as suas instalações sem adicionar hardware.
Diligência devida de fornecedores
Se fornece o setor público, esteja preparado para responder a perguntas sobre como bloqueia domínios maliciosos nas suas próprias redes. Não pode responder "usamos PDNS", porque não é elegível. Um serviço comercial de DNS protetor com registos exportáveis oferece-lhe uma resposta clara e auditável.
Quais são os limites do DNS protetor?
O DNS protetor é uma camada, não uma defesa completa. Apenas deteta nomes de domínio e mais nada. O modelo em camadas abaixo mostra onde este se posiciona e o que as camadas ao seu redor devem detetar.
Cinco camadas sobrepostas, do dispositivo à proteção do endpoint, com o DNS protetor no meio a bloquear pesquisas antes de as conexões serem abertas.
Connections
- Dispositivo e navegador to Rede e VLAN (dispositivo liga-se à rede)
- Rede e VLAN to DNS protetor (todas as pesquisas reencaminhadas)
- DNS protetor to Proxy ou gateway web segura (tráfego permitido continua)
- Proxy ou gateway web segura to Proteção de endpoint (risco residual no dispositivo)
DNS encriptado no dispositivo
Os navegadores e sistemas operativos podem enviar DNS sobre HTTPS (RFC 8484) ou DNS sobre TLS (RFC 7858) diretamente para um resolvedor público. Esse tráfego ignora completamente o seu resolvedor protetor. Em dispositivos geridos, defina a política centralmente. Em redes de hóspedes, bloqueie o DNS de saída para qualquer destino que não seja o resolvedor escolhido e bloqueie os endpoints de DNS encriptado públicos conhecidos na firewall.
Resolvedores predefinidos e IP direto
Algumas aplicações e dispositivos IoT ignoram o resolver atribuído pelo DHCP. O malware também pode ligar-se diretamente a um endereço IP sem qualquer consulta. As regras de firewall que forçam o tráfego da porta 53 para o seu resolver fecham a primeira lacuna. A proteção de endpoints e a monitorização de rede fecham a segunda.
Sem visualização do conteúdo
Um serviço DNS vê example.com, não o caminho da página ou o ficheiro descarregado. Se um domínio de confiança alojar um ficheiro malicioso, o DNS não consegue detetar. Utilize um proxy ou uma secure web gateway em redes onde necessite de uma inspeção completa de URL.
Novos domínios e falsos positivos
Um domínio registado esta manhã pode ainda não constar de nenhuma lista. A rapidez da inteligência de ameaças é essencial, razão pela qual a qualidade das fontes é o principal critério de compra. O risco inverso é um falso positivo que bloqueia um site de reservas legítimo. Necessita de um processo rápido de lista de permissões e de registos que mostrem exatamente o que foi bloqueado.
A conformidade não é automática
O DNS de proteção suporta estruturas como os controlos Cyber Essentials e ISO 27001, mas não o certifica automaticamente. Os registos DNS também podem incluir dados pessoais ao abrigo do UK GDPR, pelo que deve definir períodos de retenção e regras de acesso antes de ativar a registo de dados.
Como se compara um serviço comercial e onde se enquadra a Purple?
Se não cumpre os requisitos para o PDNS, ou se necessita de controlo que este não oferece, a opção passa por um serviço comercial. O Cisco Umbrella e o Cloudflare Gateway são duas opções conhecidas. O Purple Shield foi concebido para locais que gerem WiFi de convidados e colaboradores em múltiplos edifícios. A tabela compara o âmbito e o design, não o preço.
| Critério | NCSC PDNS | Cisco Umbrella | Cloudflare Gateway | Purple Shield |
|---|---|---|---|---|
| Quem pode utilizar | Organismos do setor público do Reino Unido elegíveis | Qualquer organização | Qualquer organização | Qualquer organização, autónoma ou no Purple Access |
| Bloqueio de ameaças na camada DNS | Sim | Sim | Sim | Sim |
| Filtragem por categoria de conteúdo | Não é o seu objetivo | Sim | Sim | Sim |
| Onde se posiciona | Redes do setor público | Parte do portefólio alargado de segurança da Cisco | Parte da plataforma Zero Trust da Cloudflare | WiFi de convidados e colaboradores, com uma política por rede e VLAN |
| Modelo comercial | Financiado centralmente | Licença comercial | Plano comercial | Orçamento à medida, teste gratuito de 30 dias |
O que copiar do modelo do NCSC
O design do NCSC oferece uma lista de verificação para qualquer escolha comercial:
- Bloqueio no resolver, para que todos os dispositivos fiquem cobertos sem a necessidade de um agente.
- Alimente-o com inteligência recente vinda de múltiplas fontes.
- Utilize os registos, para que as consultas bloqueadas se transformem em alertas sobre dispositivos infetados.
- Torne a sua adoção técnica gratuita, alterando um reencaminhador ou uma configuração DHCP em vez de comprar hardware.
O que o Shield adiciona para locais de atendimento
O Shield aplica DNS de proteção e filtragem de conteúdos a todas as redes que gere. Pode adquiri-lo de forma independente ou no Purple Access. Pode definir uma política por rede e VLAN, garantindo que a rede de convidados, a rede de funcionários e a VLAN do ponto de venda recebam os controlos necessários.
Como o Shield funciona na camada de DNS, basta apontar as definições do seu resolutor ou DHCP para ele. Não há hardware novo. O Purple Access já funciona em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
O Shield assinala novas ameaças até 10 dias mais cedo do que as listas de bloqueio padrão. Bloquear anúncios e rastreadores significa até menos 62% de consultas DNS e até menos 44% de dados utilizados numa rede filtrada. O Shield falha em modo fechado, pelo que uma interrupção nunca envia tráfego sem filtragem. É executado em múltiplos centros de dados. A plataforma Purple suporta 500 milhões de inícios de sessão por ano com um SLA de tempo de atividade de 99,999%.
- ~241,000ameaças bloqueadas por semanaSt George's Healthcare NHS Trust
- 500 milhõesinícios de sessão por anoPlataforma Purple
- 99.999%SLA de tempo de atividade da plataformaPlataforma Purple
- 80,000+locais em 90 paísesDados da Purple
Consulte como funciona o Shield para obter detalhes técnicos. Para uma visão mais ampla, leia a visão geral do DNS de proteção e o nosso guia de segurança para WiFi empresarial.
Onde o conceito se aplica numa implementação real
O teste ocorre numa rede de convidados movimentada. Um telemóvel infetado tenta contactar um domínio de comando e controlo, e o resolutor responde ou recusa. Tudo o resto neste guia visa garantir que essa consulta passa pelo seu resolutor de proteção, com base em inteligência recente e com um registo sobre o qual pode atuar. A seguir, leia como a camada de DNS defende contra ransomware e o que um bloqueio de consulta pode e não pode travar.
Perguntas frequentes
Um local privado ou fornecedor do setor público pode utilizar o NCSC PDNS?
Não. O NCSC PDNS está limitado a organismos do setor público do Reino Unido elegíveis, e empresas privadas, incluindo fornecedores do governo, não podem aderir. Se gere um hotel, aeroporto, local de eventos ou serviço público contratado, necessita de um serviço comercial de DNS de proteção. Escolha um que replique o modelo do NCSC: bloqueio ao nível do resolutor, inteligência de ameaças recente e registos úteis. O Shield oferece-lhe isto em qualquer rede, de forma independente ou no Purple Access.
Quanto custa o Purple Shield?
A Purple define o preço do Shield através de um orçamento personalizado com base nas suas redes e locais. Não publicamos listas de preços. Pode começar por fazer um teste gratuito de 30 dias, direcionando uma rede para o Shield para comparar as ameaças bloqueadas e os volumes de consultas com a sua configuração atual. Isto dá-lhe números reais das suas próprias instalações antes de assumir qualquer compromisso.
O Shield funcionará com o hardware WiFi que já possuímos?
Sim. O Shield funciona na camada de DNS, pelo que altera as configurações de resolução ou DHCP em vez de substituir pontos de acesso. O Purple Access funciona em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. O Shield aplica uma política individual a cada rede e VLAN nessas instalações.
Como podemos migrar do Cisco Umbrella ou do Cloudflare Gateway?
A migração resume-se essencialmente a uma alteração de configurações. Recrie as suas políticas de bloqueio e permissão no Shield e, em seguida, aponte uma rede ou VLAN para o Shield enquanto as restantes permanecem no seu serviço atual. Compare os registos durante o período de avaliação de 30 dias e, depois, migre as redes restantes por fases. Mantenha regras de firewall que forcem o DNS para o resolvedor escolhido durante todo o processo, para que nada passe despercebido a meio da migração.
Se já utilizamos o NCSC PDNS, porquê adicionar o Shield?
O Shield adiciona filtragem por categorias de conteúdo e uma política individual para cada rede e VLAN. O NCSC PDNS não foi concebido para disponibilizar estas funcionalidades. Isso é importante em redes WiFi para visitantes de acesso público WiFi em bibliotecas, hospitais e edifícios municipais. O St George's Healthcare NHS Trust utiliza o Shield e bloqueia cerca de 241 000 ameaças por semana. Consulte as orientações do NCSC sobre a combinação de resolvedores antes de alterar qualquer reencaminhamento.
O DNS de proteção garante a nossa conformidade com a GDPR ou o Cyber Essentials?
Nenhum controlo isolado garante a conformidade, mas o DNS de proteção apoia ambos. Contribui para a proteção contra software malicioso e fornece registos como prova de auditoria. Esses registos de DNS podem conter dados pessoais ao abrigo do UK GDPR, pelo que deve definir primeiro as regras de retenção e acesso. A Purple detém as certificações ISO 27001 e Cyber Essentials e está em conformidade com a norma GDPR, o que ajuda na sua avaliação de fornecedores.
A filtragem de DNS torna a rede mais lenta?
Não. Uma pesquisa bloqueada termina antes de qualquer ligação ser aberta, pelo que o conteúdo bloqueado nunca chega a carregar. Bloquear anúncios e rastreadores significa até menos 62% de consultas de DNS e até menos 44% de dados consumidos numa rede filtrada. O Shield funciona em múltiplos centros de dados para manter as pesquisas rápidas e disponíveis.
O que acontece ao tráfego se o Shield ficar inacessível?
O Shield adota uma abordagem de falha fechada ("fail-closed"). Se não for possível aceder ao serviço, o tráfego não é enviado sem filtragem, garantindo que uma interrupção nunca se transforme numa falha de segurança. O Shield opera em múltiplos centros de dados para tornar este cenário raro. A plataforma Purple mais ampla processa 500 milhões de inícios de sessão por ano com um SLA de disponibilidade de 99,999%.
Key terms
- DNS de proteção
- Um resolvedor recursivo de DNS que se recusa a resolver domínios presentes numa lista de ameaças. É uma categoria de serviço descrita nas orientações do NCSC e no documento de 2021 da CISA e da NSA Selecting a Protective DNS Service, e não um RFC. O protocolo DNS em si, definido nos RFC 1034 e RFC 1035, permanece inalterado. As equipas de TI deparam-se com este conceito ao escolher para que resolvedor as redes de visitantes e colaboradores reencaminham o tráfego. Bloqueia pesquisas de malware, phishing e ransomware antes de qualquer ligação ser estabelecida.
- PDNS do NCSC
- O serviço de DNS protetor do National Cyber Security Centre, lançado em 2017 no âmbito do programa Active Cyber Defence. É financiado centralmente e está acessível apenas a organismos elegíveis do setor público do Reino Unido, tais como ministérios do governo central, administrações autónomas, autoridades locais e entidades do NHS. As equipas do setor público utilizam-no nas suas próprias redes. Os espaços privados e os fornecedores externos não são elegíveis, pelo que necessitam de um serviço comercial que replique o seu modelo.
- Resolvedor recursivo
- O servidor DNS que converte um nome, como example.com, num endereço IP em nome de um dispositivo, seguindo o processo de resolução definido nos RFC 1034 e RFC 1035. É o ponto de controlo do DNS protetor. O resolvedor atribuído pelo DHCP e imposto pela firewall determina quais as pesquisas que obtêm resposta.
- NXDOMAIN
- A resposta de erro de nome DNS definida no RFC 1035, informando o dispositivo de que o domínio solicitado não existe. Uma das três respostas de bloqueio comuns que um resolvedor protetor devolve para um domínio malicioso conhecido, a par de um endereço de sinkhole ou de uma página de bloqueio.
- Sinkhole
- Uma resposta de bloqueio que devolve o endereço de um servidor controlado em vez do endereço real do atacante, para que o dispositivo se ligue a um local inofensivo. Útil quando os analistas pretendem verificar que dispositivos tentam contactar repetidamente um domínio malicioso, indicando prováveis infeções.
- Zonas de Política de Resposta (RPZ)
- Um formato amplamente utilizado que permite a um resolver recursivo substituir respostas para domínios listados. O RPZ é uma convenção do setor, não uma norma IETF, e não fornece informações sobre ameaças por si só. Muitos resolvers aplicam listas de bloqueio através de RPZ. As equipas que avaliam um serviço devem, ainda assim, perguntar de onde provêm os domínios listados e com que rapidez são atualizados.
- DNS Passivo (pDNS)
- Um registo histórico de respostas de mapeamento domínio-IP mantido para análise de informações sobre ameaças. Não bloqueia nada em tempo real. A abreviatura PDNS pode significar DNS protetor ou DNS passivo. Nos relatórios de ameaças, pDNS refere-se habitualmente ao DNS passivo, por isso verifique a qual deles o fornecedor se refere.
- DNSSEC
- DNS Security Extensions, introduzidas na RFC 4033, que assinam registos DNS para que os resolvers possam verificar que são autênticos e não foram alterados. O DNSSEC comprova a autenticidade, não a segurança. O domínio do próprio atacante pode estar perfeitamente assinado, pelo que o DNSSEC não substitui o DNS protetor.
- DNS sobre HTTPS (DoH)
- Encriptação de consultas de DNS entre o dispositivo e o resolver dentro de HTTPS, especificada na RFC 8484. Oculta a consulta de intercetadores, mas não faz qualquer avaliação sobre se o destino é seguro. Os navegadores e sistemas operativos podem enviar DoH diretamente para um resolver público, contornando o seu resolver protetor, a menos que defina políticas de dispositivo ou bloqueie endpoints conhecidos.
- DNS sobre TLS (DoT)
- Encriptação de consultas de DNS entre o dispositivo e o resolver através de TLS, especificada na RFC 7858. Tal como o DoH, protege a privacidade e não a segurança do destino. Uma segunda via de evasão em redes de convidados. As regras de firewall devem autorizar o DNS apenas para o resolver que escolher.
- VLAN
- Uma LAN virtual: um segmento de rede lógico que partilha switches e pontos de acesso físicos com outros segmentos, normalizado na norma IEEE 802.1Q. Aeroportos e hotéis separam o tráfego de convidados, colaboradores, lojistas e pontos de venda em VLANs. O Shield aplica uma política de DNS individual a cada rede e VLAN.
- Filtragem de conteúdos por DNS
- Política definida pelo fornecedor que bloqueia categorias de conteúdo, como sites para adultos ou de apostas, bem como domínios de ameaças. Não é definida por uma RFC. O PDNS do NCSC não foi concebido para filtragem por categorias. As escolas continuam a necessitar de uma filtragem que cumpra as normas de filtragem e monitorização do Department for Education.
- Bloqueio em caso de falha (fail closed)
- Um modo de falha no qual, caso o serviço de filtragem fique inacessível, o tráfego não é transmitido sem filtragem. O Shield bloqueia em caso de falha e funciona em múltiplos centros de dados, garantindo que uma interrupção não se transforme numa falha de segurança no WiFi de convidados ou no WiFi para colaboradoresWiFi.
Worked examples
Um grupo hoteleiro adquiriu um serviço de DNS protetor para o seu WiFi para visitantes, mas alguns dispositivos de visitantes utilizam DNS encriptado e resolvedores hardcoded. Como impedir que esse tráfego contorne a proteção?
Considere o resolvedor inútil a menos que todas as pesquisas cheguem até ele. Na rede de visitantes, as regras de firewall forçam todo o tráfego da porta 53 para o resolvedor protetor escolhido e bloqueiam o DNS de saída para qualquer outro destino. Os endpoints públicos conhecidos de DNS over HTTPS (RFC 8484) e DNS over TLS (RFC 7858) também são bloqueados na firewall. Nos dispositivos geridos de colaboradores, a política de DNS encriptado é definida centralmente. O tráfego de malware por IP direto, que não requer pesquisa, fica a cargo da proteção de endpoints e da monitorização de rede. A razão é simples: uma rede de visitantes que permita DNS de saída para qualquer resolvedor não está protegida, independentemente do serviço que adquirir.
Uma organização que utiliza o Cisco Umbrella ou o Cloudflare Gateway pretende migrar para o Purple Shield sem deixar qualquer rede desprotegida durante a transição. Qual é a sequência correta?
A migração consiste essencialmente numa alteração de configurações, e não num projeto de hardware. Primeiro, recrie as políticas de bloqueio e permissão existentes no Shield. Em seguida, aponte uma rede ou VLAN para o Shield enquanto as restantes permanecem no serviço atual. Durante o período de avaliação gratuita de 30 dias, compare nos registos as ameaças bloqueadas e os volumes de consultas com os do fornecedor atual. Depois, migre as redes restantes por fases. Durante todo o processo, mantenha as regras de firewall que forçam o DNS para o resolvedor escolhido, para que nenhuma pesquisa escape a meio da migração. Esta abordagem permite obter dados reais da sua própria infraestrutura antes de assumir um compromisso, e o Shield funciona no hardware existente da Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
Frequently asked questions
Um espaço privado ou um fornecedor do setor público pode utilizar o PDNS do NCSC?
Não. O PDNS do NCSC é exclusivo para entidades elegíveis do setor público do Reino Unido, não sendo permitida a adesão de empresas privadas, incluindo fornecedores governamentais. Se gere um hotel, aeroporto, recinto de eventos ou um serviço público sob contrato, necessita de um serviço comercial de DNS protetor. Escolha uma solução que replique o modelo do NCSC: bloqueio ao nível do resolver, informações atualizadas sobre ameaças e registos práticos de consultar. O Shield oferece tudo isto em qualquer rede, em modo autónomo ou no Purple Access.
Quanto custa o Purple Shield?
A Purple define o preço do Shield através de um orçamento personalizado com base nas suas redes e locais. Não publicamos tabelas de preços. Pode realizar primeiro um teste gratuito de 30 dias, direcionando uma rede para o Shield para comparar as ameaças bloqueadas e os volumes de consultas com a sua configuração atual. Isto dá-lhe dados reais da sua própria infraestrutura antes de assumir um compromisso.
O Shield funcionará com o hardware de WiFi que já possuímos?
Sim. O Shield funciona na camada de DNS, pelo que apenas altera as configurações do resolver ou DHCP em vez de substituir pontos de acesso. O Purple Access funciona em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. O Shield aplica uma política independente a cada rede e VLAN nessa infraestrutura.
Como migrar do Cisco Umbrella ou do Cloudflare Gateway?
A migração consiste essencialmente numa alteração de configurações. Recrie as suas políticas de bloqueio e permissão no Shield e, em seguida, aponte uma rede ou VLAN para o Shield enquanto as restantes permanecem no serviço atual. Compare os registos durante o período de teste de 30 dias e, depois, migre as restantes redes por fases. Mantenha regras de firewall que forcem o DNS para o resolver pretendido ao longo de todo o processo, para que nada passe despercebido a meio da migração.
Se já utilizamos o PDNS do NCSC, porquê adicionar o Shield?
O Shield adiciona filtragem de categorias de conteúdo e uma política independente para cada rede e VLAN. O PDNS do NCSC não foi concebido para disponibilizar estas funcionalidades. Isto é fundamental no WiFi para visitantes aberto ao público em bibliotecas, hospitais e edifícios municipais. O St George's Healthcare NHS Trust utiliza o Shield e bloqueia cerca de 241 000 ameaças por semana. Consulte as orientações do NCSC sobre a combinação de resolvers antes de alterar qualquer reencaminhamento.
O DNS protetor garante a nossa conformidade com a GDPR ou o Cyber Essentials?
Nenhum controlo isolado garante a conformidade, mas o DNS protetor apoia ambas as normas. Contribui para a proteção contra malware e fornece registos como prova de auditoria. Esses registos de DNS podem conter dados pessoais ao abrigo do UK GDPR, pelo que deve definir primeiro regras de retenção e de acesso. A Purple possui certificação ISO 27001 e Cyber Essentials e está em conformidade com o GDPR, o que facilita a avaliação dos seus fornecedores.
A filtragem por DNS torna a rede mais lenta?
Não. Uma consulta bloqueada termina antes de ser aberta qualquer ligação, pelo que o conteúdo bloqueado nunca chega a carregar. Bloquear anúncios e rastreadores significa até menos 62% de consultas de DNS e até menos 44% de dados consumidos numa rede filtrada. O Shield funciona em múltiplos centros de dados para manter as consultas rápidas e disponíveis.
O que acontece ao tráfego se o Shield ficar inacessível?
O Shield adota uma abordagem de falha fechada (fail-closed). Se o serviço ficar inacessível, o tráfego não é transmitido sem filtragem, garantindo que uma interrupção nunca se torna numa falha de segurança. O Shield opera em múltiplos centros de dados para tornar esse cenário improvável. A plataforma alargada da Purple processa 500 milhões de inícios de sessão por ano com um SLA de disponibilidade de 99,999%.
Sources
- NCSC Protective DNS (PDNS) service information
- RFC 1034: Domain names - concepts and facilities
- RFC 1035: Domain names - implementation and specification
- RFC 4033: DNS Security Introduction and Requirements
- RFC 8484: DNS Queries over HTTPS (DoH)
- RFC 7858: Specification for DNS over Transport Layer Security (TLS)