
雲端網路指南:架構與優勢
了解什麼是雲端網路、其架構如何運作,以及如何以更少的地端設備來保護與管理多據點 WiFi。
Published 2026年11月19日
訪客在您的其中一個場地詢問 WiFi 密碼。您將密碼交給了對方。在某間後勤辦公室裡,一台老舊的路由器正竭盡所能執行 2019 年設定的防火牆規則,而公司裡沒有人能憑記憶列出這些規則。
無論是在三個還是十二個站點,這種情況都會不斷重複,問題也隨之加劇:每台設備都有各自獨立的管理員登入帳號、原則在某處存在卻在另一處缺失,以及固定數量的硬體在冬天閒置、在夏天不堪負荷。雲端架構網路是大多數營運商解決此問題的方法。這也是關鍵問題的起點,因為將控制權移至雲端,會改變部分系統停止運作時仍能維持正常運作的範疇。
目錄
何謂雲端網路及其差異
想像一家擁有三間分店的連鎖咖啡廳。每間分店都各自運作獨立的路由器、防火牆與管理員登入帳號,且都是由當時有空的員工在不同的下午分別設定完成。封鎖成人內容的規則只存在於其中兩間分店。沒有人將該規則複製到第三間分店,也沒人說得出究竟是什麼時候設定的。
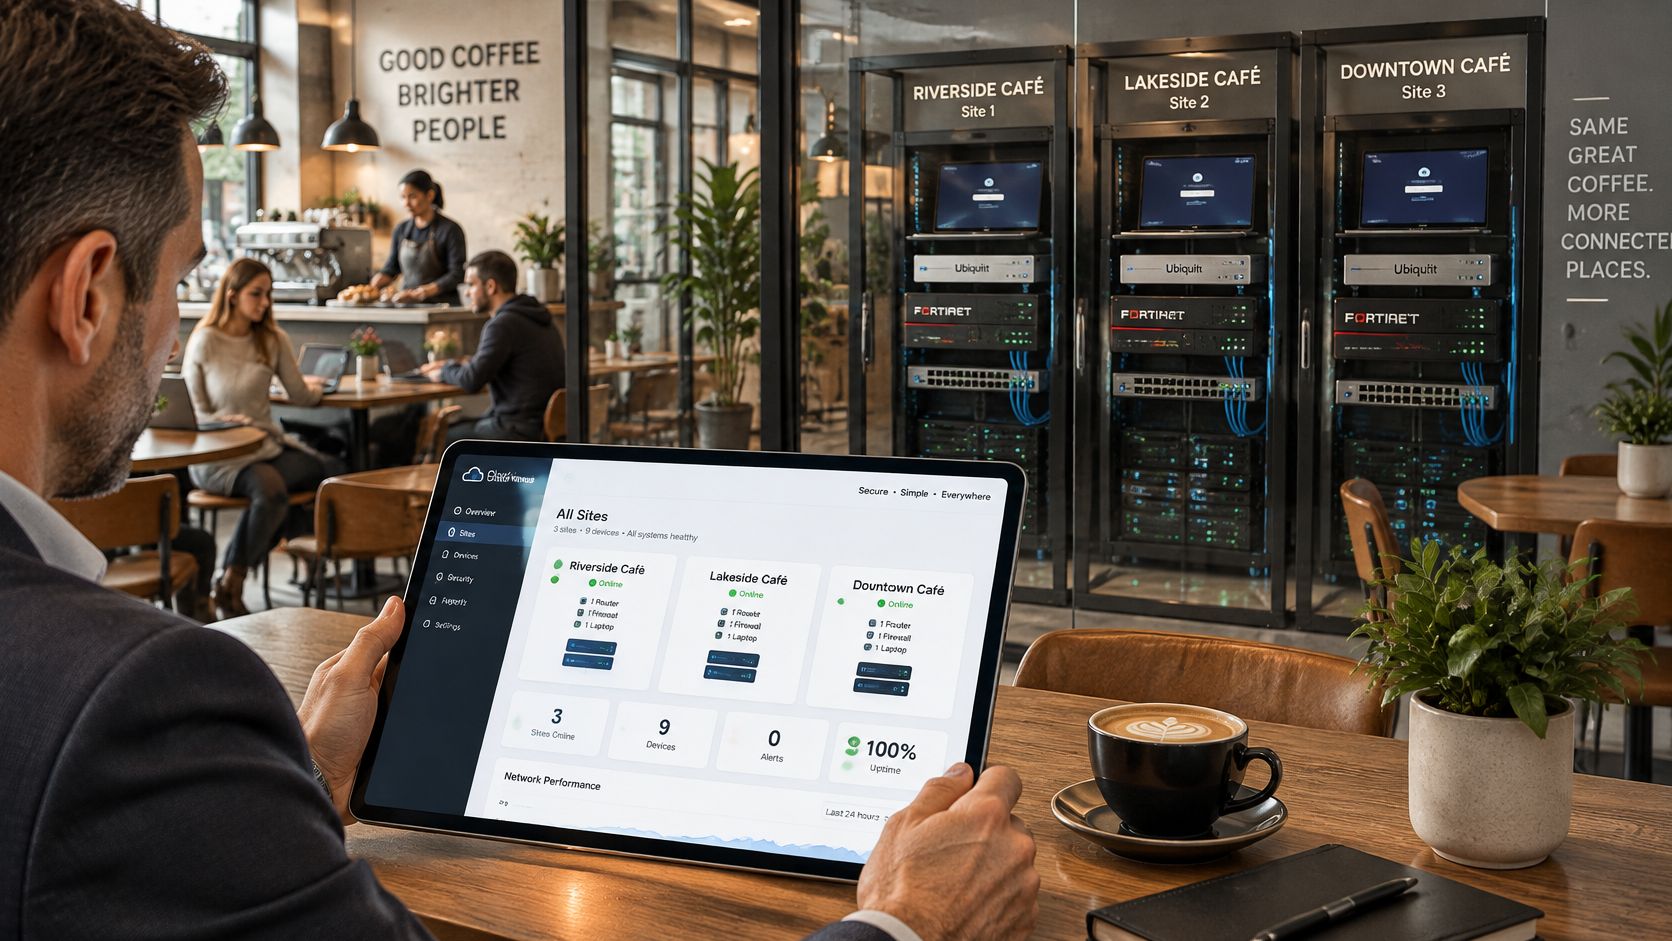
雲端架構網路將核心運算與管理移至地端之外。原則、監控、報表和設定都託管在供應商營運的平台上。現場保留的設備變得更加簡化:存取點、一台交換器,以及與平台通訊的輕量級連接器。您只需登入一次,即可查看所有場地,並同時為所有場地變更規則。
美國國家標準暨技術研究院於 2011 年發布了業界多數人至今仍在沿用的定義,將雲端運算描述為可隨選存取的共用可設定資源集區,且只需最少的管理工作即可佈建及釋放(NIST)。其五大特性可完美對應至場域概念。資源池化解釋了為什麼您會與其他客戶共用基礎架構而非獨自擁有。快速彈性解釋了為什麼海濱場地能在 8 月乘載更多容量,而無需訂購額外硬體。計量服務則解釋了儀表板與每月報表的存在意義。
如果您正在評估有多少業務要委外、有多少要保留在內部,CEFCore 受管雲端服務指南 將詳細說明受管模式在實務上涵蓋的範疇。
對多站點營運商而言,真正重要的差異可歸結為幾個實際的問題。
| 層面 | 傳統網路 | 雲端網路 |
|---|---|---|
| 原則所在位置 | 各據點的現場硬體 | 中央雲端平台,依據點套用 |
| 新增據點 | 採購、寄送並在現場設定硬體 | 上線新據點並套用現有原則 |
| 管理方式 | 各設備具獨立本機管理員登入 | 跨所有據點的單一儀表板 |
| 容量擴充 | 硬體升級或更換 | 服務商隨選增加容量 |
| 故障相依性 | 本機設備與本機線路 | 網際網路路徑加上服務商控制層 |
實用準則:如果一個站點的變更必須在每個其他站點以手動方式重複進行,那麼您運作的只是擁有現代登入頁面的傳統網路。
雲端網路各層架構如何協同運作
想像一棟三層樓的建築。頂樓是管理辦公室:這就是雲端控制平面,負責設定政策、使用者群組與報表。員工在樓上工作,但訪客絕不會走進這裡。控制平面決定了應該發生什麼事,本身並不承載訪客流量。
中間層是走廊,即資料層面(data plane)。流量在此處流動,穿過各個場地的存取點、交換器和本地分流點。這也是您決定哪些裝置可以互相瀏覽的地方,而 網路分段 則是讓訪客手機遠離刷卡機、並讓刷卡機遠離後台系統的實務做法。
底層是本地存取層:每台裝置進入的門戶。
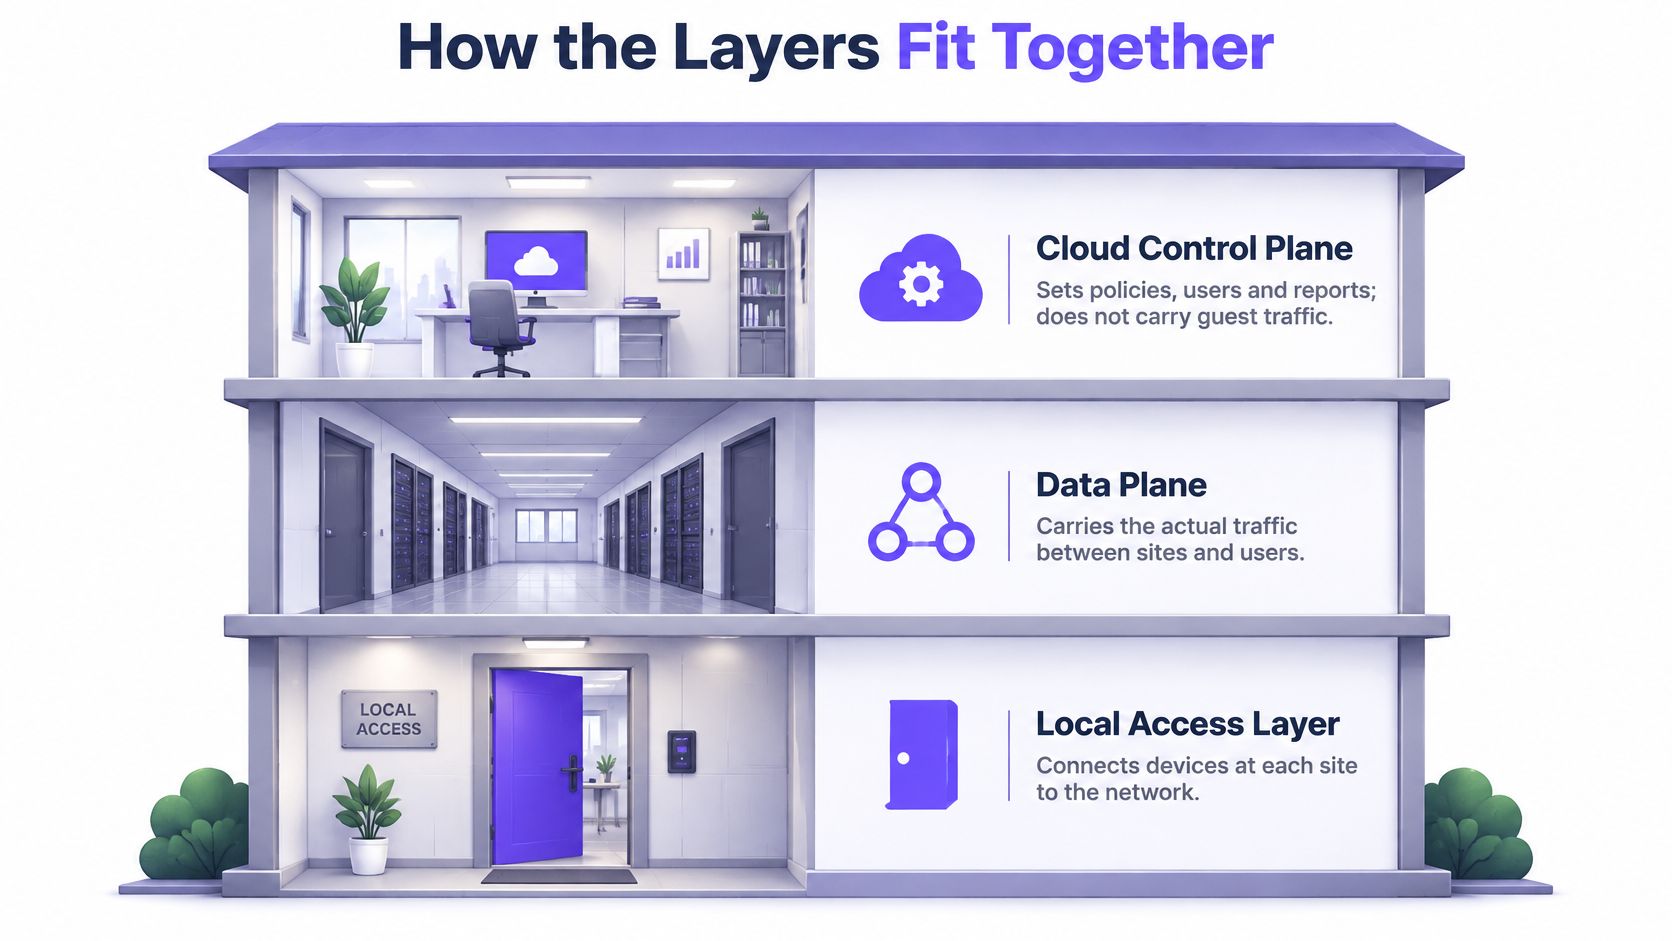
在辦公室與走廊之間設有每個連線都必須先通過的檢查點:DNS 層。若未解析名稱,任何流量都無法進入走廊。
訪客連線步驟詳解
- 裝置加入 SSID,且本地端存取點接受該連線。此過程在現場進行,而非在雲端。
- 裝置從 DHCP 接收 IP 位址。在進行任何瀏覽之前,會先取得位址。
- 裝置請求名稱解析,該查詢會傳送到雲端解析器,而非路由器寫死(hardcoded)的任何位址。
- 解析器會在幾毫秒內回覆允許或封鎖,依據是針對該 SSID 設定的原則。
- 只有在那之後連線才會開啟,無論是網頁、應用程式還是背景同步。
因此,這三個層級構成了階層體系。原則在頂層制定,強制執行發生在 DNS 檢查點,轉發則在走廊中進行。同樣的架構也廣泛應用於 WiFi 以外的領域,這也是為何 自動販賣機的 IoT 連線能力 依賴雲端控制層,並具備即使連線中斷也能維持運作的本地行為。
管理層發生故障與轉送層發生故障並非同一回事。辦公室無法使用時,您無法進行任何變更,但走廊依然可以通行流量。若走廊無法通行,世上任何儀表板都無法協助站在您面前的訪客。
優勢、成本與轉變正在發生的領域
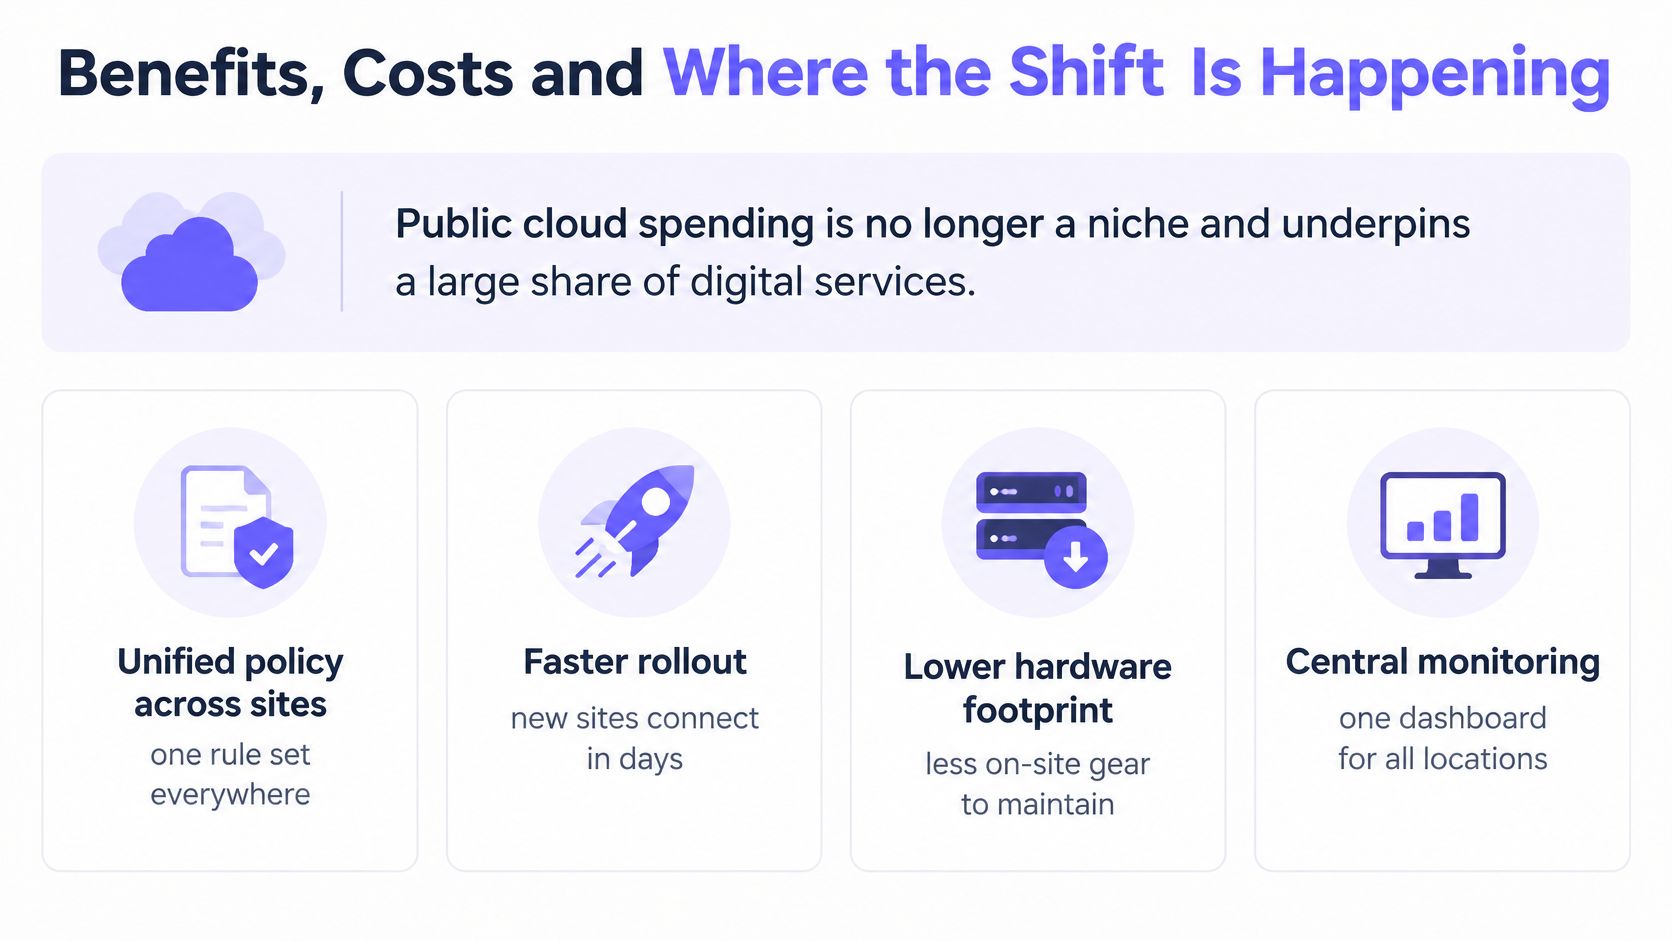
這種轉變首先反映在支出上。Gartner 預測 2024 年全球終端使用者在公有雲服務上的支出將達到 6,754 億美元,高於 2023 年的 5,610 億美元,增幅達 20.4%;其中與虛擬化網路容量最為接近的類別 - 基礎架構即服務(IaaS),預計將成長 25.6%,達到 1,800.0 億美元(Gartner)。
普及率相當廣泛,不僅限於大型企業。歐盟統計局發現,2025 年有 52.7% 的歐盟企業使用了付費雲端服務,比 2023 年成長了 7.4 個百分點(Eurostat)。愛爾蘭中央統計局記錄顯示,2025 年有 42.6% 的愛爾蘭企業購買了雲端安全軟體(Central Statistics Office)。支出也日益集中:Flexera 調查的企業中有 40% 每年在公有雲上的支出超過 1,200 萬美元,高於前一年的 36%(Flexera)。
如果您想觀看解說影片而不是閱讀其餘內容,此影片將在幾分鐘內介紹此模型架構。
對於多站點營運商來說,每項效益都伴隨著相對應的成本。
- 上線速度更快,但伴隨經常性費用。新場域只需數天即可加入,無需等待採購單與現場勘查;但訂閱制取代了資本性的硬體支出,且該成本永遠不會完全停止。
- 全場域統一原則設定,但伴隨培訓成本。集中式規則意味著安全防護變更可在幾分鐘內套用至每個據點,但這也意味著您的團隊必須學習並信任新的主控台。
- 稽核日誌集中化,但受限於線路相依性。報表皆由單一位置彙整,但流量仍需經過每個場域各自的網際網路連線,沒有任何平台能解決不良線路的問題。
假設一家擁有十二家據點的飯店集團從本機控制器轉向集中管理。導入新據點就只需在平台中新增一筆項目,並套用既有範本的政策,而例行的管理工作也從巡迴登入十二個後台縮減為單一審查序列。
| 指標 | 數據 | 比較 | 來源 |
|---|---|---|---|
| 2024 年全球公有雲終端使用者支出 | 6,754 億美元 | 2023 年為 5,610 億美元,成長 20.4% | Gartner |
| 2024 年 IaaS 支出 | 1,800 億美元 | 2023 年為 1,433 億美元,成長 25.6% | Gartner |
| 2024 年 PaaS 支出 | 1,724 億美元 | 成長 20.6% | Gartner |
| 2024 年 SaaS 支出 | 2,472 億美元 | 成長 20.0% | Gartner |
| 2025 年公有雲終端使用者支出 | 7,234 億美元 | 2024 年數據公布後的更新預測 | Gartner |
| 2025 年採用付費雲端服務的歐盟企業 | 52.7% | 較 2023 年成長 7.4 個百分點 | Eurostat |
| 2025 年採購雲端安全軟體的愛爾蘭企業 | 42.6% | 僅限愛爾蘭 | Central Statistics Office |
| 每年在公有雲支出超過 1,200 萬美元的企業 | 40% | 前一年為 36% | Flexera 2025 |
在站點數量眾多、架構相似且由小型團隊管理的情況下,效益最為顯著。十二個近乎相同的飯店網路非常適合集中管理。具備客製化設備且架構獨特的單一建築則可能不然。
在 DNS 層保護流量安全
DNS 是實務上最早能夠進行攔截的環節。在名稱解析期間,於裝置取得目的地位址之前,以及在 Web、TLS 或命令與控制 (C2) 連線階段開始之前,網域即可遭到拒絕存取。屆時裝置本身已經擁有 IP 位址,只是無法取得其原本想要連線的目標位址。
雲端 DNS 層具有三項工作,而這三項工作值得分開說明,因為廠商往往會將它們混為一談。
- 類別篩選。成人內容、賭博、惡意軟體託管等任何原則指定的項目,依個別 SSID 套用,因此員工網路與兒童閱讀室不會共用相同的規則集。
- 威脅阻擋。網路釣魚網域、惡意軟體傳遞主機及命令與控制(C2)回呼,在查詢階段即予以攔截,而非等到有效負載落地之後。
- 去除廣告與追蹤器。減少第三方請求意味著網頁更輕量,訪客手機所消耗的數據流量也更少。
確保運作順暢必須保護的環節
安全 DNS 具有三項各自獨立的需求,但經常被混為一談:完整性、機密性與可用性。DNSSEC 透過驗證簽章回應未遭篡改來確保完整性。機密性則較容易被忽視,因為當查詢以明文傳輸時,即使是正確的回覆也可能洩漏所查詢的內容。可用性則需要專門的規劃,因此營運商仍會在設定中採用分散式解析器、容錯機制,以及多個遞迴解析器。
這為任何訪客或公共網路提供了一份簡短的檢查清單:
- 將所有用戶端 DNS 路由至您掌控的解析器,而非讓裝置自行選擇。
- 在硬體允許的情況下防止繞過,方法是封鎖傳送至其他伺服器的對外 DNS 連線。
- 驗證 DNSSEC 回應,以拒絕偽造的回應。
- 在適用隱私規範的情況下保護查詢傳輸,使查詢在傳輸過程中無法被讀取。
- 保留記錄足夠長的時間,以便查明裝置嘗試存取的內容與時間。
每個項目都是一種故障模式,應在事件發生前先行測試。將裝置指向外部解析器,並檢查旁路規則是否能予以攔截。接著思考當解析器停止回應時會發生什麼事:故障開放(fail-open)可讓訪客保持連線但會失去所有原則,而故障關閉(fail-closed)可保留原則卻會將解析器故障演變成全面斷線。Purple Shield 採故障關閉機制並跨多個資料中心運作,因此單一資料中心的故障不會導致服務中斷。
在信任過濾器之前,請先查閱記錄。封鎖頁面本身證明不了什麼。查詢記錄才能證明在什麼時間、針對哪個網路拒絕了什麼請求。
DNS 過濾與端點防護、防火牆及應用程式控制並存,而採用 DNS 安全機制做為控制層 的立論基礎,在於它是多層防禦中的其中一層,而非取代其他防禦機制。
當雲端網路發生故障時仍可運作的功能
場域即使失去雲端儀表板的連線,依然可以傳輸流量。同樣地,場域也可能在保留儀表板連線的同時,失去套用過濾機制的 DNS 路徑。這些故障情況乍看之下很相似,但影響的網路部分卻截然不同。規劃架構時應針對每種情況分別考量。
一項產業調查發現,60% 的 IT 專業人員在過去 12 個月內曾遇過雲端網路服務中斷的情況。回報的原因包括雲端服務供應商故障、人為錯誤、第三方整合問題、網路攻擊以及設定錯誤(Aviatrix 2025 年產業調查)。
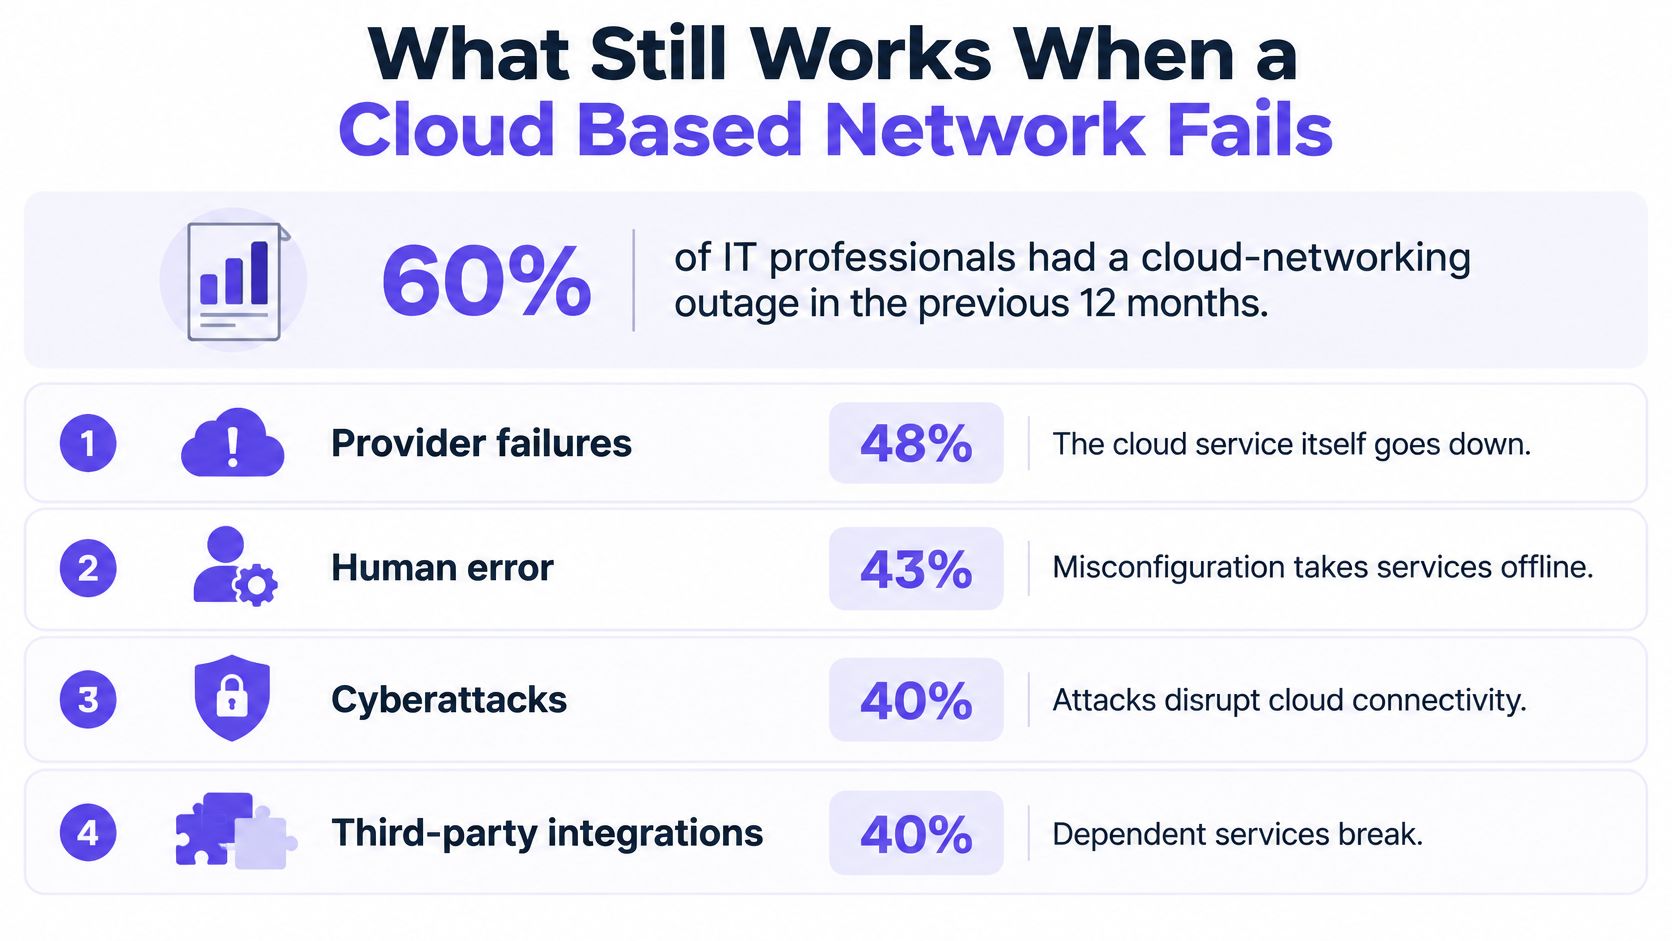
服務商的正常運作時間數據說明的是其平台本身,而非您的場地在該平台無法連線時是否能繼續套用原則。資訊主頁是控制室;現場設備仍必須傳輸流量並強制執行其已接收到的規則。
SLA 說明的是服務供應商承諾的內容。它無法告訴您當控制平面無法連線時,您的無線基地台會如何運作。
看似相同實則相異的兩種中斷情況
如果管理層面故障,您可能無法變更原則、檢視最新報告或上線新站點。現有的流量與強制執行機制可能會繼續運作,因為規則已傳送至網路邊緣。
如果強制執行層(通常是 DNS 或其解析路徑)發生故障,使用者會立刻察覺。某些網站可能會停止解析;或者,由於過濾機制已被略過,所有內容反而都能解析。
這就是故障開放(fail-open)與故障關閉(fail-closed)之間的選擇。故障開放在雲端服務無法使用時,透過一般的遞迴解析來恢復連線能力,但保護性控制措施將不再適用。故障關閉則會維持原則有效,但 DNS 故障也可能會阻擋合法服務(例如刷卡付款或預約系統),除非網路已具備經過測試的備援機制。這兩種行為模式並非適用於所有場域。重點在於了解您的網路採用哪一種方式,以及使用者將會面臨何種體驗(故障開放與故障關閉篩選指南)。
在需要之前先規劃好備援機制
設定多個解析器並監控其健康狀況。確認必須保持可用的服務,並為其測試備援路徑。若訪客失去網際網路連線,應讓強制入口說明中斷狀況,而不是讓他們一直看著載入圖示。
雲端管理並不會取代現場設備。無線基地台、交換器和場域的網際網路連線仍是服務的一環,連線中斷依然會導致場域斷線。此外,報表功能也取決於日誌、保留期限以及員工能否解讀的格式。
| 故障情況 | 仍正常運作的項目 | 政策行為 | 上線前測試 |
|---|---|---|---|
| 雲端管理層中斷 | 現有流量與強制執行(若規則已就緒) | 通常維持不變 | 切斷管理存取權限並確認流量仍可傳輸 |
| DNS 解析器中斷 | 本機快取與次要解析器(若已設定) | 依設定採預設開放(Fail open)或預設封鎖(Fail closed) | 封鎖主要解析器並確認次要解析器有回應 |
| 場地網際網路線路中斷 | 僅限本機服務 | 不適用 | 拔掉 WAN 連線並確認顯示備援訊息 |
| 電信商或上游供應商故障 | 走替代路徑的流量(若有替代路徑) | 若有第二條路徑承載則維持不變 | 模擬上游中斷並檢查容錯移轉路由 |
| 身分提供者中斷 | 開放式或預先共用金鑰 SSID | 已驗證的存取可能會停止 | 測試員工與訪客的登入備援機制 |
完成驗證的三個步驟
- 在單一站點執行各項測試。 請在營業時間內進行,以便同時觀察訪客的實際體驗以及網路報告的狀況。
- 記錄測試結果。 註明哪些功能維持運作、原則是故障開放還是故障關閉、測試日期以及執行測試的人員。
- 變更原則後重複測試。 新的規則集可能會改變容錯切換(fallback)的運作方式。
訂閱成本以及對網際網路線路的依賴會影響您可以部署的內容,但無法解答發生中斷時會發生的情況。若您只能測試一個站點,請從訪客最多或注意義務最嚴格的站點開始。
選擇設定架構並在單一站點進行試行
在比較產品之前,請先確定您的網路用途。順序遠比工具更重要。
- 列出所有站點及使用該站點的每個群組。訪客、員工、學生、住戶、付費層級。請將清單記錄下來;多數維運人員都會發現自己遺漏了兩個群組。
- 從第一天起就為每個群組指派專屬的 SSID 或 VLAN。員工網路若與訪客網路共用規則集,遲早會引發安全防護事故。上線流程應為每個客戶網路設定專屬政策,分別適用於訪客、員工、學生、住戶及付費層級。
- 標記對您至關重要的故障測試。管理層中斷、DNS 容錯移轉、WAN 線路拔除、上游連線遺失以及身分提供者中斷。若某項測試不適用,請明確指出而非直接忽略。
- 在單一網路上進行試行並記錄結果,然後再擴大推部署。一個站點、一週時間、一頁調查結果。
Purple Shield 是在這些工作之後發揮作用,而非取而代之。單一 DNS 層即可在每個網路上的每部裝置過濾內容、阻擋威脅並移除廣告,針對個別 SSID、VLAN 與場域套用專屬政策,並透過單一儀表板進行管理。您可以在單一網路上免費試用 30 天,或與我們的團隊共同規劃試行單一 SSID,之後再取得客製化報價。
因此,本週請先挑選一個站點。記錄其使用者群組,單獨為該站點填寫故障應對表,一旦您清楚網路在發生故障時應該如何運作,便能預約試行計畫。
Purple Shield 是一套專為場地、訪客及公用 WiFi 所打造的防禦性 DNS 與內容過濾解決方案,可在任何 WiFi 網路上獨立運作,或與 Purple Access 搭配使用。它能為每個 SSID、VLAN 及場地設定獨立的原則,並提供精確顯示已封鎖內容的報表。它跨多個資料中心運作並採用故障關閉 (fail-closed) 機制,確保解析器發生問題時不會導致防護功能失效。立即前往 Purple Shield,在單一網路上展開 30 天免費試用,在簽約前實際執行故障測試。