
ফিিশিং সুরক্ষা সফটওয়্যার: শেয়ার্ড WiFi এর জন্য ১০টি বিকল্প
গেস্ট, পাবলিক এবং শেয়ার্ড WiFi এর জন্য ১০টি ফিশিং সুরক্ষা সফটওয়্যার বিকল্পের তুলনা করুন, যার মধ্যে রয়েছে প্রতিটি সফটওয়্যারের মূল্যের সংকেত, ট্রায়ালের বিবরণ এবং সৎ সীমাবদ্ধতা।
Published ২৫ অক্টোবর, ২০২৬
ক্যাপটিভ পোর্টাল পৃষ্ঠাটি লোড হওয়া শেষ হওয়ার আগেই একজন অতিথি তার আপডেট না থাকা ফোন থেকে আপনার স্থানের WiFi-এ যুক্ত হন এবং একটি ফিশিং লিঙ্কে ট্যাপ করেন। সেই ডিভাইসে কোনো এজেন্ট থাকে না এবং এটি কখনোই আপনার ম্যানেজমেন্ট টুলগুলোতে দেখা যাবে না। DNS-স্তরের ফিশিং সুরক্ষা সংযোগ শুরু হওয়ার আগেই ডোমেইন সার্চটি পরীক্ষা করে, তাই এটি এমন হার্ডওয়্যারকেও কভার করে যা অ্যান্ডপয়েন্ট সফটওয়্যার কখনোই স্পর্শ করতে পারে না।
দশটি টুল, যেগুলি আপনি পরিচালনা করতে পারেন না এমন ডিভাইসগুলিকে রক্ষা করতে পারে কিনা তার ভিত্তিতে মূল্যায়ন করা হয়েছে। এগুলি তিনটি গ্রুপে পড়ে: ভেন্যু এবং গেস্ট-ফার্স্ট সার্ভিস, স্মল-নেটওয়ার্ক এবং ফ্যামিলি ফিল্টার, এবং এন্টারপ্রাইজ DNS বা সিকিউর ওয়েব গেটওয়ে প্ল্যাটফর্ম। প্রতিটি এন্ট্রিতে টুলটি কী শনাক্ত করতে পারে না তাও উল্লেখ করা হয়েছে, কারণ ইমেল এবং এন্ডপয়েন্ট কন্ট্রোল যেখানে শুরু হয়, DNS ফিল্টারিং সেখানেই শেষ হয়।
সূচিপত্র
- ১. Purple Shield
- ২. DNSFilter
- ৩. Cisco Secure Access, DNS Defense
- ৪. Cloudflare Gateway
- ৫. ScoutDNS
- ৬. WebTitan Cloud
- ৭. CleanBrowsing
- ৮. NextDNS Business
- ৯. Zscaler DNS Security
- ১০. Infoblox Threat Defense
- মূল্য প্রকাশ, ট্রায়াল, এজেন্ট-বিহীন ডিপ্লয়মেন্ট এবং সেরা উপযোগিতার ভিত্তিতে দশটি টুলের তুলনা
- আপনার শেয়ার্ড নেটওয়ার্কের সাথে সঠিক টুল মেলানো
১. Purple Shield
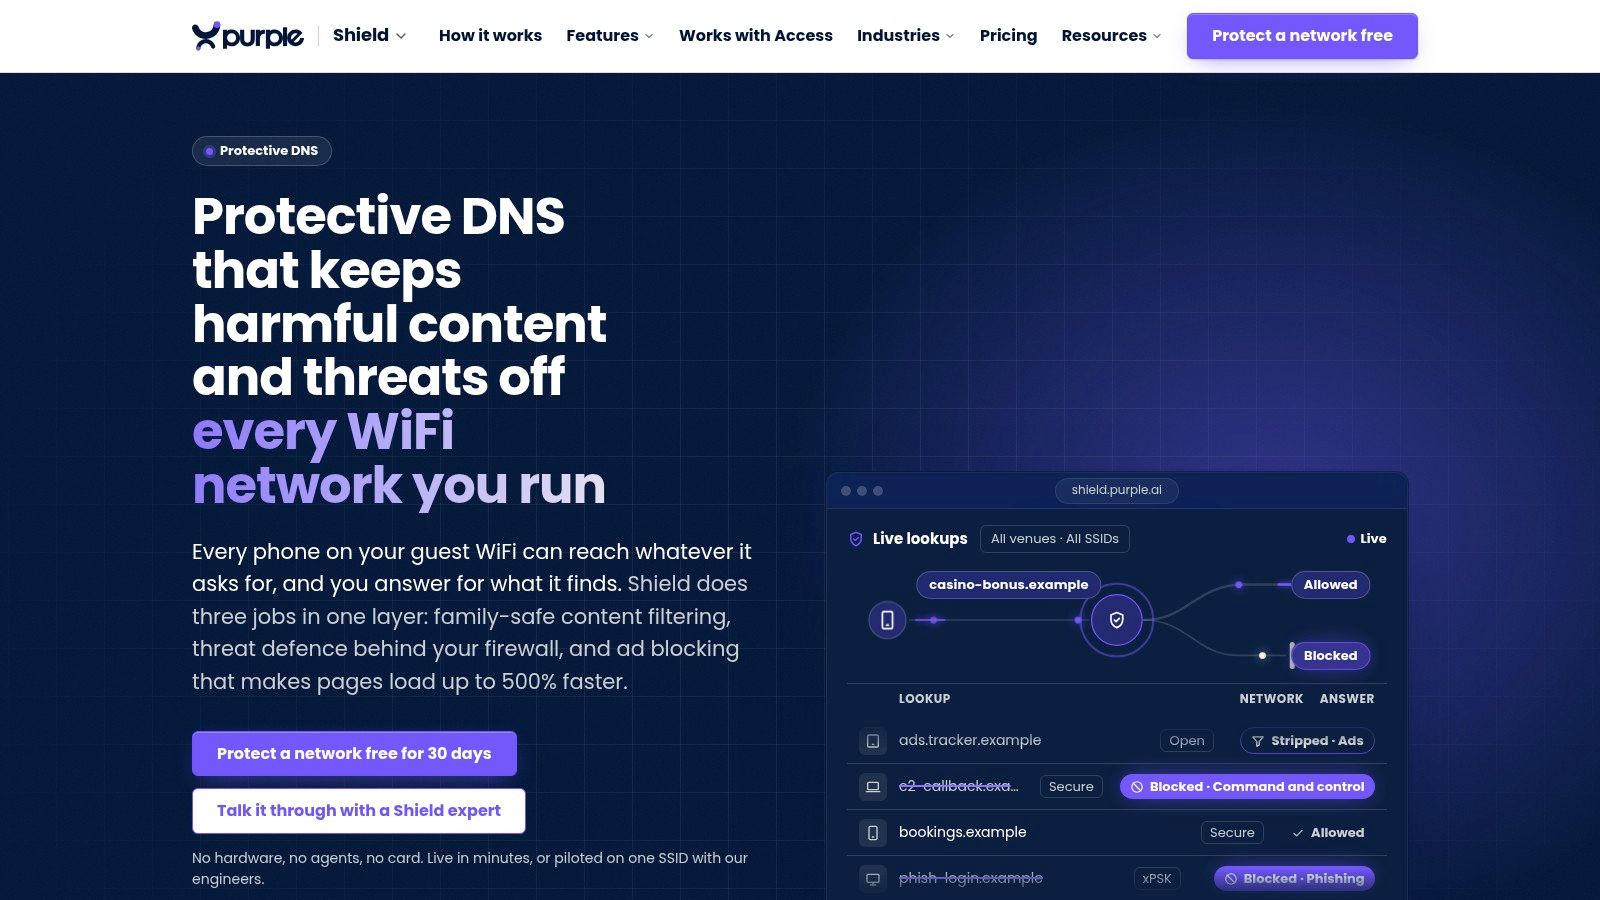
Purple Shield সেইসব শেয়ার্ড WiFi-এর জন্য উপযুক্ত যেখানে অপারেটর প্রতিটি ফোন, ল্যাপটপ বা ট্যাবলেটে এজেন্ট ইনস্টল করতে পারে না। এটি সুরক্ষামূলক DNS এবং কন্টেন্ট ফিল্টারিং যা যেকোনো WiFi নেটওয়ার্কে স্বাধীনভাবে চলতে পারে বা প্রতিটি নেটওয়ার্কের জন্য একটি নির্দিষ্ট নীতি সহ Purple Access-এর সাথে যুক্ত হতে পারে। লুকআপের সময় এটি পরিচিত ফিশিং এবং ম্যালওয়্যার ডোমেইন এবং কমান্ড-অ্যান্ড-কন্ট্রোল কলব্যাকগুলোকে ব্লক করে, ফলে সংযোগ কখনোই শুরু হয় না। পরিষেবাটি দাবি করে যে এটি কোনো এজেন্ট ছাড়াই iOS এবং Windows সহ ডিভাইসগুলোকে সুরক্ষিত রাখে।
ব্যবহারিক নিয়ম: কেবল ম্যানেজড স্টাফ ডিভাইসে নয়, লাইভ গেস্ট নেটওয়ার্কেও সুরক্ষা পরীক্ষা করুন। গেস্ট কভারেজ নির্ভর করে এই পরিষেবাটি ব্যবহার করার জন্য নেটওয়ার্কটি কনফিগার করা আছে কিনা তার ওপর।
ভ্যেনুর জন্য দরকারী নিয়ন্ত্রণ হলো পৃথকীকরণ এবং রিপোর্টিং: অফিসগুলোতে কর্মী এবং অতিথিদের নেটওয়ার্ক আলাদা রাখা যায়, কাউন্সিল, লাইব্রেরি, বিমানবন্দর এবং পাবলিক স্থানগুলোতে সাইট এবং নেটওয়ার্ক অনুযায়ী নীতিমালা নির্ধারণ করা যায় এবং স্থান অনুযায়ী অনুমোদিত বা অবরুদ্ধ তালিকা সেট করা যায়। একটি একক ড্যাশবোর্ডে ব্লক করা URL, থ্রেট অ্যানালিসিস এবং ব্যবহার দেখায়, এবং স্বাস্থ্যসেবা কেন্দ্রগুলো রোগী ও দর্শনার্থীদের WiFi-এ থ্রেট ডিফেন্স প্রয়োগ করতে পারে। Whitbread Hospitality হোটেলের অতিথিদের WiFi সুরক্ষিত করতে এটি ব্যবহার করে, এবং এই ফিল্টারিং Friendly WiFi এবং Internet Watch Foundation মানদণ্ড পূরণ করে বলে উল্লেখ করা হয়েছে।
Purple জানায় যে এর অ্যাড ব্লকিং ফিচারটি DNS লেয়ারে বিজ্ঞাপন, ট্র্যাকার এবং ব্লোটওয়্যার স্ট্রিপ করে যাতে সেগুলি কখনোই লোড না হয়, ফলে পেজগুলি ৫০০% পর্যন্ত দ্রুত আসে; এটি আরও উল্লেখ করে যে ৪৪% কম ডেটা ব্যবহৃত হয়, ৬২% কম DNS কোয়েরি হয় এবং একটি এস্টেট জুড়ে ওয়েব ট্র্যাফিক ২০ থেকে ৪০% হ্রাস পায়, সেইসাথে AI সনাক্তকরণ ফিচারটি স্ট্যান্ডার্ড ব্লকলাস্টে তালিকাভুক্ত হওয়ার ১০ দিন আগেই নতুন হুমকিগুলিকে চিহ্নিত করে। এগুলিকে ভেন্ডারের দাবি হিসাবে বিবেচনা করুন এবং ট্রায়ালে যাচাই করুন: ৩০ দিনের ফ্রি ট্রায়ালের জন্য কোনো হার্ডওয়্যার, এজেন্ট বা কার্ডের প্রয়োজন নেই।
সীমাবদ্ধতা এখনও DNS স্কোপেই রয়েছে। এটি ইমেল পড়বে না, কোনো অনুমোদিত পৃষ্ঠায় ব্যবহারকারীকে ক্র্যাডেন্সিয়াল টাইপ করা থেকে থামাবে না, সেলুলারে একটি ডিভাইস অনুসরণ করবে না, বা হার্ডকোডেড DNS, VPN বা এনক্রিপ্টেড DNS যা আপনার নিয়ন্ত্রণে নেই তার মাধ্যমে আপনার রিজলভার বাইপাস করা লুকআপগুলো ধরবে না। Purple Shield সাইটে বর্তমান শর্তাবলী দেখুন।
২. DNSFilter
যেসব MSP ডজন ডজন ছোট সাইট জুড়ে গেস্ট WiFi পরিচালনা করে, তারা ভিজিটরদের ফোনে এজেন্ট ইন্সটল করতে পারে না। DNSFilter এই ধরনের পরিস্থিতির সাথে বেশ মানানসই: এটি একটি ক্লাউড-ডেলিভার্ড DNS সুরক্ষা যা কনফিগার করা নেটওয়ার্কের যেকোনো ডিভাইসের লুকআপের সময় ফিশিং, মারওয়্যার এবং বটনেট ডোমেইনগুলোকে ব্লক করে। স্কুল এবং পরিচালিত পরিষেবা প্রদানকারীরা (MSP) এর মূল ব্যবহারকারী।
লেখাটি তৈরির সময়ে, DNSFilter তার প্রকাশিত মূল্যের পৃষ্ঠায় বার্ষিক বিলিংয়ে Core প্রতি মাসে লাইসেন্স প্রতি $1.00 এবং Plus প্রতি মাসে লাইসেন্স প্রতি $2.25 তালিকাভুক্ত করেছে। প্ল্যানের ন্যূনতম সীমা প্রযোজ্য, তাই কোনো ক্লায়েন্টকে উদ্ধৃতি দেওয়ার আগে বা রোলআউটের আকার নির্ধারণ করার আগে বর্তমান মূল্য এবং শর্তাবলী নিশ্চিত করুন। একটি বিনামূল্যে ট্রায়াল উপলব্ধ রয়েছে, এবং ড্যাশবোর্ডে MSP-দের জন্য রিপোর্টিং প্লাস মাল্টি-টেন্যান্ট ম্যানেজমেন্ট অন্তর্ভুক্ত রয়েছে।
ডিপ্লয়মেন্টের মধ্যে Windows এবং macOS-এর রোমিং ক্লায়েন্টের পাশাপাশি নেটওয়ার্ক এবং রিলে কনফিগারেশন অন্তর্ভুক্ত রয়েছে। রোমিং ক্লায়েন্টগুলোর ক্ষেত্রে একটি ট্রেড-অফ রয়েছে: যেসব ল্যাপটপ নেটওয়ার্কের বাইরে যায় সেগুলোতে সফটওয়্যার ইনস্টল করতে হয়, যা আপনাকে আবার এজেন্টের আওতায় নিয়ে আসে। DNS ফিল্টারিং পৃষ্ঠার বিষয়বস্তু বা ইমেল পরীক্ষা করে না, তাই একটি বৈধ ডোমেইনে হোস্ট করা ফিশিং লিংকও ব্যবহারকারীর কাছে পৌঁছে যেতে পারে। এই নিয়ন্ত্রণের পেছনের প্রক্রিয়া জানতে দেখুন কীভাবে DNS ফিল্টারিং কাজ করে।
৩. Cisco Secure Access, DNS Defense
যেসব প্রতিষ্ঠান ইতিমধ্যেই Cisco সুরক্ষা, নেটওয়ার্কিং বা আইডেন্টিটি পণ্য ব্যবহার করছে, তাদের জন্য Cisco Secure Access DNS Defense একটি উপযুক্ত পছন্দ। ব্যবহারকারী কোনো ক্ষতিকারক ডোমেইন, যেমন ফিশিং গন্তব্যে পৌঁছানোর আগেই পরিষেবাটি সেগুলোর সংযোগ বন্ধ করে দেয়। কেন্দ্রীয় পলিসি ব্যবস্থাপনা এবং Cisco থ্রেট ইন্টেলিজেন্স বিদ্যমান নিয়ন্ত্রণগুলোর পাশাপাশি DNS সুরক্ষা যুক্ত করা আরও সহজ করে তোলে।
Cisco তাদের পূর্ববর্তী Umbrella DNS অফারিংয়ের উত্তরসূরি হিসেবে DNS Defense-কে বর্ণনা করে। সেই ইতিহাস লাইসেন্সিং এবং পণ্যের নাম সতর্কতার সাথে পরীক্ষা করাকে গুরুত্বপূর্ণ করে তোলে: বর্তমান প্যাকেজে ঠিক কোন DNS সক্ষমতা, রিপোর্টিং বৈশিষ্ট্য এবং ইন্টিগ্রেশন অন্তর্ভুক্ত রয়েছে তা নিশ্চিত করুন। পর্যালোচিত পণ্য সামগ্রীতে কোনো পাবলিক মূল্য চিহ্নিত করা যায়নি।
একটি ছোট ভেন্যুর জন্য যার কেবল একটি সহজ গেস্ট WiFi ফিল্টার প্রয়োজন, বিস্তৃত সিকিউর-অ্যাক্সেস প্ল্যাটফর্মটি প্রয়োজনের চেয়ে বেশি মনে হতে পারে। একটি Cisco-ভিত্তিক প্রতিষ্ঠানের জন্য, এটি গেস্ট WiFi-কে একটি আলাদা সুরক্ষা আইল্যান্ড হিসাবে বিবেচনা না করেই একটি লাইটওয়েট DNS লেয়ার এবং বিস্তৃত ক্লাউড সুরক্ষা ক্ষমতার একটি পথ প্রদান করতে পারে। তবে এটি এখনও প্রতিটি ফিশিং বার্তা বা কোনো বৈধ ডোমেনে হোস্ট করা ক্ষতিকারক গন্তব্য শনাক্ত করতে পারবে না।
Cisco Secure Access-এর সাথে স্কোপ তুলনা করুন এবং কেনার আগে বর্তমান প্রোডাক্ট বান্ডেল যাচাই করুন।
৪. Cloudflare Gateway
Cloudflare Gateway ব্যবস্থাটি DNS ফিল্টারিংয়ের সাথে আরও বিস্তৃত সিকিউর ওয়েব গেটওয়ে নিয়ন্ত্রণকে একত্রিত করে। একটি নেটওয়ার্ক লোকেশন রাউটার কনফিগারেশন ব্যবহার করে Gateway-এর মাধ্যমে DNS রাউট করতে পারে, যা প্রতিটি অতিথির ফোন বা ল্যাপটপে সফটওয়্যার ইনস্টল না করেই ডিভাইসগুলোকে সুরক্ষা দিতে পারে। সংস্থাগুলো নেটওয়ার্কের বাইরে থাকা স্বতন্ত্র ডিভাইসগুলোর নিরাপত্তার জন্য Cloudflare-এর ক্লায়েন্টও ব্যবহার করতে পারে।
প্ল্যাটফর্মটি ফিশিং এবং র্যানসমওয়্যার সহ সুরক্ষা এবং কন্টেন্ট ক্যাটাগরি অনুযায়ী ফিল্টার করতে পারে। সরবরাহ করা প্ল্যানের তথ্যে বিনামূল্যে, পে-অ্যাজ-ইউ-গো এবং কাস্টম-প্রাইসিং বিকল্পগুলির তালিকা রয়েছে, তবে রোলআউটের আগে ফিচারের সীমা এবং বর্তমান শর্তাবলী নিশ্চিত করা উচিত। একটি বিনামূল্যের প্ল্যান প্রাথমিক মূল্যায়নে সাহায্য করতে পারে, যদিও টিম যদি আগে থেকেই Cloudflare Zero Trust-এর সাথে পরিচিত না হয় তবে সেটআপে একটি গেস্ট-WiFi-নির্দিষ্ট সার্ভিসের চেয়ে বেশি প্রচেষ্টার প্রয়োজন হতে পারে।
নেটওয়ার্ক ডিপ্লয়মেন্টের বাস্তব কিছু জটিলতা রয়েছে। স্ট্যাটিক DNS-লোকেশন কনফিগারেশন Captive Portal-কে জটিল করে তুলতে পারে, অন্যদিকে থার্ড-পার্টি VPN বা ফিল্টারিং টুলগুলো কোনো ডিভাইস কাঙ্ক্ষিত রিভলভার ব্যবহার করছে কিনা তা প্রভাবিত করতে পারে। WiFi-এ যুক্ত হওয়া, পোর্টাল পার হওয়া এবং একটি সাইট খোলাসহ পুরো ভিজিটর জার্নি পরীক্ষা করে দেখুন।
Gateway ব্যবস্থাটি DNS-এর গণ্ডি পেরিয়ে আরও ব্যাপক ওয়েব নিয়ন্ত্রণের ক্ষেত্রে প্রসারিত হতে পারে, তবে কেবল DNS ফিল্টারিং প্রতিটি বার্তা বা পৃষ্ঠা পরিদর্শন করতে পারে না। একটি secure web gateway সম্পর্কিত এই ওভারভিউতে এই বিস্তৃত বিভাগটি কীভাবে আলাদা তা জানুন, তারপর বর্তমান সক্ষমতাগুলো দেখতে Cloudflare Gateway পর্যালোচনা করুন।
৫. ScoutDNS
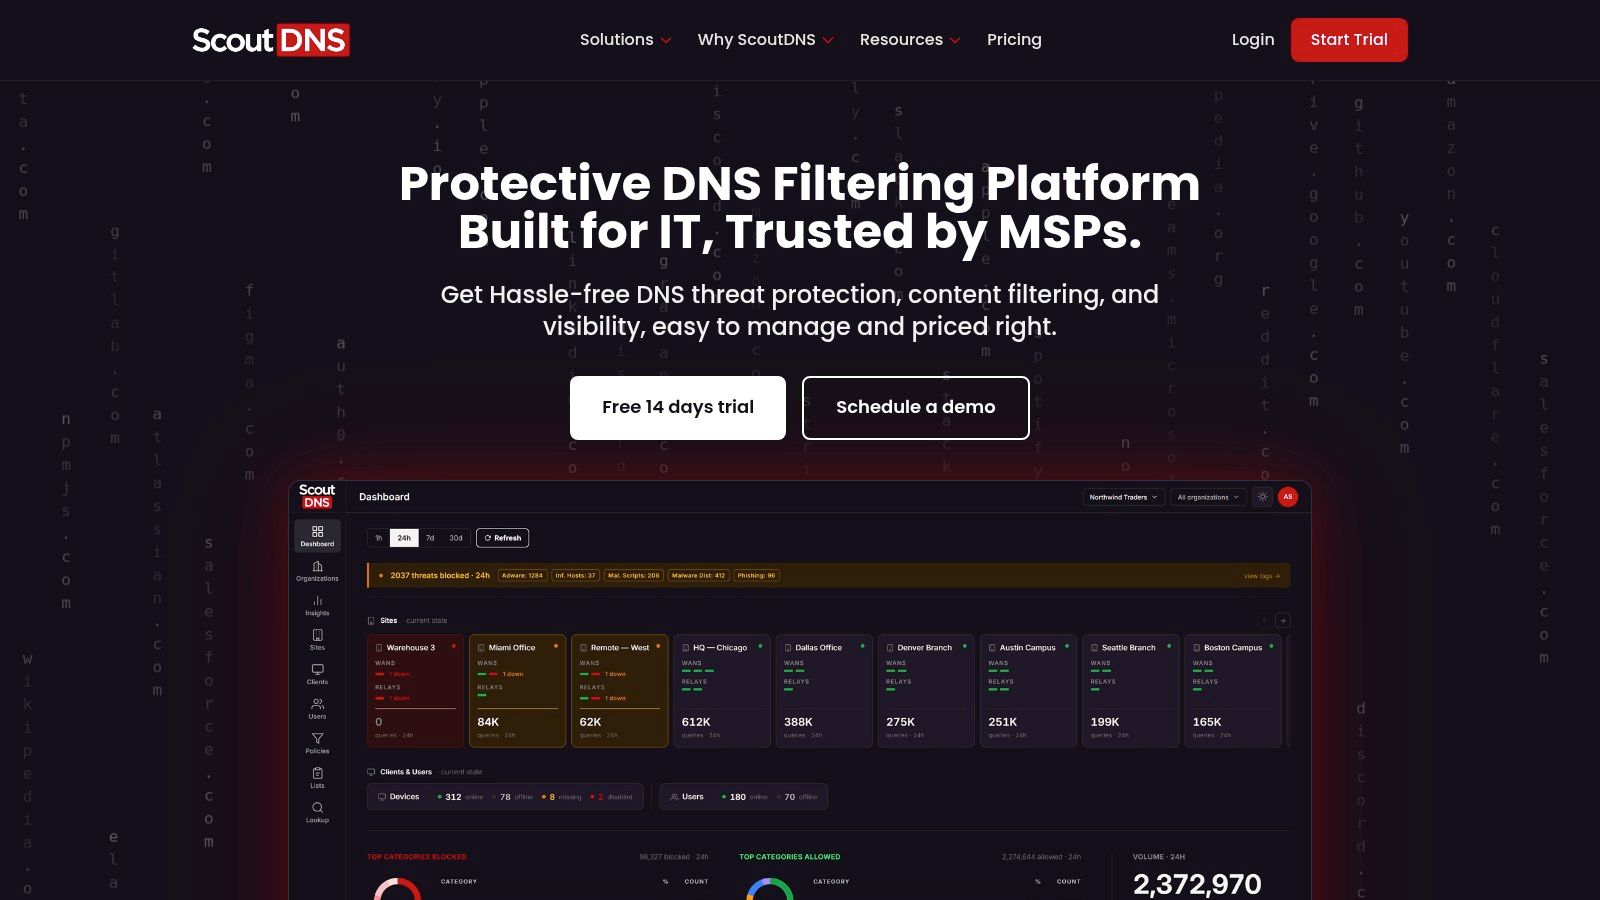
ScoutDNS মূলত বাণিজ্যিক নেটওয়ার্ক, শিক্ষাপ্রতিষ্ঠান, অলাভজনক সংস্থা এবং MSP-গুলোকে লক্ষ্য করে তৈরি করা হয়েছে, যারা DNS থ্রেট প্রোটেকশন এবং কনটেন্ট ফিল্টারিং চায়। এর Network Standard এবং Network Plus প্ল্যানগুলো রিজলভার স্তরে মোতায়েন করা হয়, ফলে কনফিগার করা DNS ব্যবহার করে এমন যেকোনো ডিভাইস কোনো সফটওয়্যার ইনস্টল না করেই ফিল্টার হয়ে যায়। এটি এমন শেয়ার্ড নেটওয়ার্কগুলোর জন্য উপযুক্ত যেখানে অতিথিদের ফোন এবং ল্যাপটপ আপনার নিয়ন্ত্রণের বাইরে থাকে।
এই পরিষেবার মধ্যে রয়েছে কাস্টম অ্যালাউ এবং ব্লক লিস্ট, এনক্রিপ্টেড DNS সাপোর্ট, সার্চযোগ্য কোয়েরি লগ এবং কাস্টম ব্লক পেইজ। উচ্চতর টায়ারগুলোতে LAN রিলে, এ্যান্ডপয়েন্ট ক্লায়েন্ট, আইডেন্টিটি ভিত্তিক পলিসি, API এবং SIEM এক্সপোর্ট যোগ করা হয়। ক্রেতারা প্রথমে নেটওয়ার্ক-ওয়াইড ফিল্টারিং দিয়ে শুরু করতে পারেন এবং চাহিদা বাড়লে পরে প্রতি-ব্যবহারকারী ভিত্তিক নিয়ন্ত্রণ যুক্ত করতে পারেন।
সেই আপগ্রেড পাথের ওপর একটি সতর্কতা রয়েছে। একটি পিওর রিজলভার ডেপ্লয়মেন্টে, প্রতিটি গেস্ট একই নীতি পায় এবং চিহ্নিত ব্যবহারকারীর পরিবর্তে একটি কোয়েরি উৎস হিসেবে লগে প্রদর্শিত হয়। যেসব বৈশিষ্ট্য ব্লকগুলোকে ব্যক্তিদের সাথে যুক্ত করে, সেগুলো হয় ম্যানেজড এন্ডপয়েন্ট অথবা একটি আইডেন্টিটি লেয়ার অনুমান করে যা দর্শকদের থাকবে না, তাই শুধু নেটওয়ার্ক টায়ারগুলো যা প্রদান করে তার ওপর ভিত্তি করেই মুক্ত গেস্ট WiFi-এর জন্য ScoutDNS মূল্যায়ন করুন।
ScoutDNS বার্ষিক সিট-প্রতি মূল্য প্রকাশ করে এবং ক্রেডিট কার্ড ছাড়াই ১৪ দিনের ট্রায়াল প্রদান করে। প্রকাশিত সংখ্যাগুলি প্রাথমিক বাজেট তৈরিতে সাহায্য করে, তবে পাবলিক WiFi-এর জন্য বিলিং মডেলটিই মূল নির্ণায়ক ফ্যাক্টর। সিট-প্রতি মূল্য নির্ধারণের ক্ষেত্রে একটি স্থিতিশীল এবং গণনাযোগ্য ব্যবহারকারী ভিত্তি ধরে নেওয়া হয়, যা ক্রমাগত পরিবর্তনশীল দর্শনার্থীদের ভিড় সামলানো কোনো ভেন্যুর ক্ষেত্রে প্রযোজ্য নয়। কোনো চুক্তির আকার নির্ধারণ করার আগে আনম্যানেজড নেটওয়ার্কে কীভাবে সিট গণনা করা হয় তা নিশ্চিত করুন এবং মনে রাখবেন যে শিক্ষা সংক্রান্ত মূল্য তালিকা প্রকাশ্যে দেওয়া নেই।
৬. WebTitan Cloud
WebTitan Cloud হলো একটি ক্লাউড-হোস্টেড DNS ওয়েব-ফিল্টারিং পরিষেবা যা সংস্থা এবং পরিচালিত পরিষেবা প্রদানকারীদের (MSP) জন্য তৈরি করা হয়েছে। এটি গ্রহণযোগ্য-ব্যবহার নীতিগুলোর (acceptable-use policies) জন্য কনটেন্ট নিয়ন্ত্রণের সাথে ফিশিং এবং ম্যালওয়্যার ডোমেইনসহ সুরক্ষা বিভাগগুলোকে একত্রিত করে। ক্লাউড হোস্টিংয়ের অর্থ হলো অপারেটরদের প্রতিটি সাইটে ফিল্টারিং অ্যাপ্লায়েন্সের প্রয়োজন নেই, যা একটি কনসোল থেকে একাধিক স্থান পরিচালনা করার সময় গুরুত্বপূর্ণ।
এই সংমিশ্রণটি সেইসব স্কুল, ব্যবসা এবং মাল্টি-সাইট অপারেটরদের জন্য উপযুক্ত যা ঝুঁকিপূর্ণ ডোমেইন এবং সাধারণ ওয়েব নিয়মগুলো কভার করার জন্য একটি একক সেবা চায়। TitanHQ WebTitan Cloud-এর জন্য একটি 14-দিনের ট্রায়াল বিজ্ঞাপন করে, যা বাস্তব ট্র্যাফিকের ওপর নীতিগুলো কীভাবে কাজ করে তা পরীক্ষা করার জন্য যথেষ্ট দীর্ঘ। মূল্য কেবল উদ্ধৃতি-ভিত্তিক (quote-only), তাই বাজেট তুলনা করার আগে একটি উদ্ধৃতি অনুরোধ করুন।
শেয়ার্ড WiFi-এর জন্য, আপনার নেটওয়ার্ক কীভাবে বিভক্ত তার জন্য নীতি এবং রিপোর্টিং যথেষ্ট সূক্ষ্ম (granular) কিনা তা পরীক্ষা করুন। আপনি কি SSID বা ভেন্যুগুলো পৃথক করতে পারেন, কী ব্লক করা হয়েছে তা দেখতে পারেন এবং আপনার অপারেশন টিম ব্যবহার করতে পারে এমন রেকর্ড সংগ্রহ করতে পারেন? একটি সাধারণ ওয়েব ফিল্টার একটি বিশেষ উদ্দেশ্যে তৈরি সেবার মতো গেস্ট-নেটওয়ার্ক নিয়ন্ত্রণ বহন নাও করতে পারে। রোলআউটের পরে নয়, ট্রায়ালের সময়ই বিশদগুলো নিশ্চিত করুন।
WebTitan Cloud লুকআপেই থেমে যায়। এটি ফিশিং এবং মালওয়্যার ডোমেইনগুলোকে ব্লক করে যেগুলো এটি ইতিমধ্যেই চিহ্নিত করেছে, যখন বৈধ সেবায় হোস্ট করা ক্র্যাডেন্সিয়াল পৃষ্ঠা এবং ব্রাউজার ছাড়া অন্য চ্যানেলের মাধ্যমে আসা আক্রমণগুলো এর আওতার বাইরে থাকে। DNS ফিল্টারিং-কে সম্পূর্ণ ফিশিং কভারেজ হিসেবে বিবেচনা না করে এটিকে ইমেল সিকিউরিটি এবং এন্ডপয়েন্ট নিয়ন্ত্রণের পাশাপাশি পরিচালনা করুন।
৭. CleanBrowsing
রাউটার-লেভেল সেটআপের কারণেই CleanBrowsing এই তালিকায় স্থান পেয়েছে। নেটওয়ার্কের DNS এর রিজলভারের দিকে নির্দেশ করুন এবং যুক্ত হওয়া প্রতিটি ডিভাইস নীতিটি গ্রহণ করবে, যার জন্য ভিজিটরদের ফোন বা ল্যাপটপে কোনো অ্যাপ ইনস্টল করতে হবে না। এই পরিষেবাটি পরিবার, স্কুল, লাইব্রেরি এবং ছোট সংস্থাগুলির জন্য তৈরি করা হয়েছে যা কনটেন্ট পলিসির সাথে DNS ফিল্টারিং চায়, এবং পেইড প্ল্যানগুলিতে প্রোফাইল, কাস্টম অ্যালাউ এবং ব্লক নিয়ম, অ্যাক্টিভিটি ভিজিবিলিটি এবং ক্যাটাগরি ফিল্টারিং যোগ করা হয়েছে।
এটি DNS-over-HTTPS, DNS-over-TLS এবং DNSCrypt সমর্থন করে। ফিল্টারিং কনটেন্ট ক্যাটাগরির পাশাপাশি ফিিশিং এবং ক্ষতিকারক ডোমেইনগুলিকে কভার করে, অন্যদিকে প্রোফাইলগুলি অ্যাডমিনিস্ট্রেটরদের বিভিন্ন গ্রুপে বিভিন্ন নিয়ম প্রয়োগ করতে দেয়। পাবলিক প্ল্যান সম্পর্কিত তথ্য বাজেট তৈরিতে সাহায্য করে, তবে CleanBrowsing-এ তালিকাভুক্ত বিকল্পগুলি সর্বোচ্চ ৫০ বা ১০০টি ডিভাইস কভার করে, যার চেয়ে বড় ডিপ্লয়মেন্টের জন্য কাস্টম ব্যবস্থার প্রয়োজন হয়।
তাই প্রথম প্রশ্ন হলো পরিষেবাটি কীভাবে একটি ডিভাইস গণনা করে। শেয়ার্ড নেটওয়ার্কগুলোতে অতিথিদের সংখ্যা ওঠানামা করে, এবং যখন প্রতি সপ্তাহে শত শত দর্শনার্থী একটি ভেন্যুতে যাতায়াত করেন, তখন ডিভাইস প্রতি সীমাবদ্ধ প্ল্যান দ্রুত শেষ হয়ে যেতে পারে। তালিকাভুক্ত পরিসংখ্যানকে আপনার আসল খরচ হিসেবে বিবেচনা করার আগে মূল্য নির্ধারণ ডিভাইস, নেটওয়ার্ক নাকি কোয়েরির পরিমাণের ওপর ভিত্তি করে তা নিশ্চিত করুন। সেলফ-সার্ভিস প্ল্যানগুলোতে কোনো ট্রায়াল অন্তর্ভুক্ত নেই এবং সাপোর্ট মূলত ইমেল-ভিত্তিক, তাই ডিপ্লয়মেন্টের আগে যেসব টিম নির্দেশিত টেস্টিং চায় তারা এতে খুব কম সুবিধা পায়।
কভারেজের বিষয়ে: CleanBrowsing একটি ট্রাস্টেড হোস্টের ফিশিং লগইন পেজকে একটি নিরাপদ পেজ থেকে আলাদা করতে পারে না, কারণ উভয়ই বৈধ পরিকাঠামোর মাধ্যমে সমাধান হয়। ইমেল নিরাপত্তা এবং এন্ডপয়েন্ট নিয়ন্ত্রণকে সেই ঘাটতি পূরণ করতে হবে।
৮. NextDNS Business
NextDNS Business ব্যবসা এবং শিক্ষার জন্য কনফিগারযোগ্য DNS ফিল্টারিং অফার করে, পৃথক কনফিগারেশন সহ যা বিভিন্ন নেটওয়ার্ক বা গ্রুপকে সহায়তা করতে পারে। এটি ডিভাইস সেটিংস বা নেটওয়ার্ক DNS কনফিগারেশনের মাধ্যমে প্রয়োগ করা যেতে পারে, যা একটি কনফিগার করা নেটওয়ার্কের সাথে সংযুক্ত প্রতিটি ডিভাইসে কোনো অ্যাপ ইনস্টল না করেই নীতিগুলো প্রয়োগ করা সম্ভব করে তোলে।
NextDNS পাবলিক প্রাইসিং এবং ইমেল সাপোর্ট সহ পেইড প্ল্যানগুলিতে আনলিমিটেড কোয়েরি, ডিভাইস এবং কনফিগারেশনের তালিকা দেয়। একাধিক কনফিগারেশন একটি ছোট সংস্থাকে স্থান বা ব্যবহারকারী গোষ্ঠী দ্বারা নীতিগুলি আলাদা করতে সহায়তা করতে পারে। ব্যবসায়িক মূল্য নির্ধারণ অবশ্য কর্মীদের ব্যান্ডের ওপর ভিত্তি করে করা হয়, যা কোনো ভেন্যুর গেস্ট WiFi জনসংখ্যাকে প্রতিফলিত নাও করতে পারে। ক্রেতাদের ক্রয়ের আগে চেক করা উচিত যে এই মডেলটি কীভাবে প্রযোজ্য হয়, তালিকাভুক্ত মূল্যকে দর্শনার্থীদের ট্র্যাফিকের জন্য উপযুক্ত অনুমান হিসাবে বিবেচনা করার আগে।
যেসব কারিগরিভাবে দক্ষ ছোট দল DNS সেটিংসে নিজেদের নিয়ন্ত্রণ রাখতে চায়, তাদের জন্য এই পরিষেবাটি ভালোভাবে কাজ করতে পারে। একটি পরিচালিত এন্টারপ্রাইজ প্ল্যাটফর্মের তুলনায় এতে আরও বেশি প্রশাসনিক কাজ করতে হতে পারে, এবং রিপোর্টিং, সহায়তা ও অ্যাকাউন্ট সংক্রান্ত নিয়ন্ত্রণগুলো কার্যক্ষমতার প্রয়োজন অনুযায়ী পরীক্ষা করে দেখা উচিত। যদি আপনার কর্মীদের কোনো অডিটরের জন্য প্রমাণ বা স্থানভিত্তিক স্পষ্ট তথ্যচিত্রের প্রয়োজন হয়, তবে বিদ্যমান রিপোর্টিং যথেষ্ট কিনা তা যাচাই করে নিন।
NextDNS Business একটি DNS নিয়ন্ত্রণ, কোনো মেল গেটওয়ে বা এন্ডপয়েন্ট পণ্য নয়। এটি লুকআপের সময় পরিচিত ক্ষতিকারক ডোমেনগুলিকে ব্লক করতে পারে, তবে প্রতিটি বার্তা বা বৈধ পরিকাঠামো ব্যবহার করা প্রতিটি আক্রমণ ধরতে পারবে না। NextDNS -এ বর্তমান বিকল্পগুলি পর্যালোচনা করুন।
9. Zscaler DNS Security
Zscaler DNS Security একটি ছোট ভেন্যুর জন্য তৈরি সাধারণ স্ট্যান্ডঅ্যালোন ফিল্টারের চেয়ে বড় ধরনের ক্লাউড সিকিউরিটি প্ল্যাটফর্মের একটি অংশ। এটি ফিিশিং গন্তব্যসহ ক্ষতিকারক ডোমেইন ফিল্টার করে এবং এতে রয়েছে DNS টানেলিং ও এনক্রিপ্টেড DNS হুমকির জন্য প্রয়োজনীয় নিয়ন্ত্রণব্যবস্থা। Zscaler সিকিউরিটি টিমগুলোর জন্য কনটেক্সট-সমৃদ্ধ DNS লগিং এবং দৃশ্যমানতার সুবিধা প্রদান করে।
সেই বিস্তৃত সুযোগটি এমন বিতরণকৃত সংস্থাগুলির জন্য উপযুক্ত হতে পারে যারা ইতিমধ্যেই Zscaler-এর জিরো-ট্রাস্ট বা সিকিউর ওয়েব গেটওয়ে ক্ষমতাগুলি মূল্যায়ন করছে। ক্লাউড ডেলিভারি একটি অন-প্রিমাইস DNS অ্যাপ্লায়েন্সের প্রয়োজনীয়তা এড়ায় এবং প্ল্যাটফর্মটি বিতরণকৃত ব্যবহারকারী, ডিভাইস এবং ওয়ার্কলোড সমর্থন করার জন্য ডিজাইন করা হয়েছে। গেস্ট WiFi অপারেটরদের জন্য প্রশ্ন হলো এর ডিপ্লয়মেন্ট এবং পলিসিগুলি অনিয়ন্ত্রিত ভিজিটর ডিভাইসগুলিকে তাদের প্রয়োজনীয় উপায়ে কভার করতে পারে কিনা।
এন্টারপ্রাইজ ব্যবহারকারীদের জন্য ডিজাইন করা একটি সেবা স্বয়ংক্রিয়ভাবে পাবলিক নেটওয়ার্কের জন্য উপযুক্ত হবে - এমনটা ধরে নেবেন না। গেস্ট ডিভাইসগুলো কীভাবে রাউট করা হয়, নীতিগুলো কীভাবে প্রয়োগ করা হয় এবং লগগুলোতে অ্যাডমিনিস্ট্রেটররা কী দেখতে পান তা নিশ্চিত করুন। পর্যালোচিত পণ্য সামগ্রীতে কোনো পাবলিক মূল্য চিহ্নিত করা যায়নি, এবং আপনার যদি কেবল একটি সাইটের জন্য DNS ফিল্টারিংয়ের প্রয়োজন হয় তবে উদ্ধৃতি-ভিত্তিক সংগ্রহ অতিরিক্ত মনে হতে পারে।
DNS নিরাপত্তা ডোমেন-লেভেলের হুমকি নিয়ন্ত্রণ যুক্ত করতে পারে, তবে এটি প্রতিটি ইমেল পরীক্ষা করবে না বা কনফিগার করা পাথ ব্যবহার করে না এমন ডিভাইসগুলিকে রক্ষা করবে না। বিস্তৃত প্ল্যাটফর্ম মূল্যায়নের অংশ হিসেবে Zscaler DNS Security পর্যালোচনা করুন।
১০. Infoblox Threat Defense
Infoblox Threat Defense DNS-ভিত্তিক হুমকি সুরক্ষাকে Infoblox-এর বিস্তৃত DNS, DHCP, এবং IP অ্যাড্রেস ম্যানেজমেন্ট পোর্টফোলিওর সাথে সংযুক্ত করে। আপনার সংস্থা যদি ইতিমধ্যেই Infoblox DDI ব্যবহার করে থাকে এবং এন্টারপ্রাইজ DNS অপারেশনের সাথে ঘনিষ্ঠভাবে যুক্ত সুরক্ষার সুবিধা চায় তবে এটি মূল্যায়নের জন্য একটি স্বাভাবিক বিকল্প। সেন্ট্রালাইজড ভিজিবিলিটি নেটওয়ার্ক এবং সিকিউরিটি টিমকে একই পরিকাঠামোর প্রেক্ষাপটে কাজ করতে সাহায্য করতে পারে।
কনফিগারেশনের ওপর নির্ভর করে এই পরিষেবাটি থ্রেট ইন্টেলিজেন্স এবং ক্লাউড বা এন্টারপ্রাইজ ডিপ্লয়মেন্টের সুযোগ দেয়। এই ব্যাপকতা জটিল পরিবেশে দরকারী হতে পারে, তবে একটি ছোট ভেন্যু বা একক সাইটের জন্য তৈরি নির্দিষ্ট DNS ফিল্টারের তুলনায় এটি পরিচালনা করতে অতিরিক্ত কাজ করতে হতে পারে। পর্যালোচিত পণ্য তথ্যে কোনো পাবলিক প্রাইসিং সম্পর্কিত তথ্য পাওয়া যায়নি।
সংগ্রহের আগে, উদ্ধৃত প্যাকেজটি নিশ্চিত করুন। ফিশিং ব্লক করার বৈশিষ্ট্য, ডিপ্লয়মেন্ট মডেল, রিপোর্টিংয়ের বিবরণ এবং গেস্ট নেটওয়ার্কে আনম্যানেজড ডিভাইসগুলো পরিষেবাটি কীভাবে হ্যান্ডেল করে তা নিশ্চিত করুন। প্রোডাক্ট ফ্যাামিলি ব্যাপক হলেই প্রতিটি প্যাকেজের সাথে সব সুবিধা পাওয়া যাবে - এমনটি ধরে নেওয়া ঠিক নয়।
DNS-লেয়ার সুরক্ষা লুকআপের সময় জানা ক্ষতিকারক গন্তব্যগুলি ব্লক করতে পারে, তবে এটি প্রতিটি ফিশিং বার্তা বা কোনো বৈধ সার্ভিসে হোস্ট করা প্রতিটি আক্রমণ শনাক্ত করতে পারবে না। থ্রেট ফিডগুলি কীভাবে এই লেয়ারটিকে তথ্য সরবরাহ করে তার একটি প্রাথমিক ধারণার জন্য, threat intelligence feeds দেখুন। প্যাকেজের বিবরণ জানতে Infoblox Threat Defense ঘুরে দেখুন।
মূল্য নির্ধারণের স্বচ্ছতা, ট্রায়াল, এজেন্হীন ডিপ্লয়মেন্ট এবং উপযুক্ততার ভিত্তিতে ১০টি টুলের তুলনা
শেয়ার করা WiFi -এর জন্য, প্রতিটি পণ্য কী তথ্য প্রকাশ করে এবং সুরক্ষা কোথায় প্রযোজ্য তা তুলনা করুন। একটি নেটওয়ার্ক-লেভেল DNS সেটআপ প্রতিটি ডিভাইসে সফ্টওয়্যার ইনস্টল না করেই ভিজিটর ডিভাইসগুলিকে কভার করতে পারে, তবে আসল DNS পাথ এবং প্যাকেজের সীমা পরীক্ষা করা প্রয়োজন।
| টুল | মূল্য নির্ধারণের তথ্য | ট্রায়াল বা বিনামূল্যে ব্যবহারের প্ল্যান | এজেন্ট-মুক্ত নেটওয়ার্ক ডিপ্লয়মেন্ট | যাদের জন্য সবচেয়ে উপযোগী |
|---|---|---|---|---|
| Purple Shield | শুধু কোটেশন; কোনো নির্দিষ্ট মূল্য প্রকাশ করা হয়নি | ৩০ দিনের বিনামূল্যে ট্রায়াল | এজেন্ট বা নতুন হার্ডওয়্যার ছাড়াই WiFi নেটওয়ার্কে চলে | গেস্ট এবং শেয়ার্ড WiFi, নেটওয়ার্ক অনুযায়ী আলাদা পলিসি সহ |
| DNSFilter | পাবলিক রেট এবং সর্বনিম্ন মান প্ল্যান অনুযায়ী ভিন্ন হয়; বর্তমান মূল্য দেখুন | বিনামূল্যে ট্রায়াল উপলভ্য | নেটওয়ার্ক ডিপ্লয়মেন্ট কনফিগার করা DNS ব্যবহার করে এমন ডিভাইসগুলো কভার করে | যেসব ব্যবসা, স্কুল এবং MSP-এর DNS থ্রেট এবং কনটেন্ট ফিল্টারিং প্রয়োজন |
| Cisco Secure Access, DNS Defense | পাবলিক মূল্য উল্লেখ করা নেই; কোটেশনের জন্য অনুরোধ করুন | পণ্য তথ্যে ট্রায়ালের উপলভ্যতা তালিকাভুক্ত নয় | ক্লাউড-ডেলিভার্ড DNS সুরক্ষা; নির্বাচিত প্যাকেজটি আনম্যানেজড গেস্ট ডিভাইস কভার করে কিনা তা নিশ্চিত করুন | যেসব সংস্থা ইতিমধ্যে Cisco সুরক্ষা বা নেটওয়ার্কিং পণ্য ব্যবহার করছে |
| Cloudflare Gateway | বিনামূল্যে, পে-অ্যাজ-ইউ-গো এবং কাস্টম-মূল্যের বিকল্পসমূহ | বিনামূল্যে প্ল্যান উপলভ্য | নেটওয়ার্ক DNS রাউটিং ব্যক্তিগত এজেন্ট ছাড়াই ডিভাইসগুলোকে সুরক্ষিত করতে পারে | যেসব টিম বৃহত্তর সিকিউর ওয়েব গেটওয়ে বিকল্পের পাশাপাশি DNS ফিল্টারিং খুঁজছে |
| ScoutDNS | বাৎসরিক সিট-প্রতি মূল্য প্রকাশিত; শিক্ষার জন্য মূল্য নিশ্চিত করা প্রয়োজন | ১৪ দিনের ট্রায়াল; কোনো কার্ডের প্রয়োজন নেই | Network Standard এবং Network Plus নেটওয়ার্ক-লেভেল ডিপ্লয়মেন্ট সমর্থন করে | বাণিজ্যিক নেটওয়ার্ক, শিক্ষা, অলাভজনক সংস্থা এবং MSPs |
| WebTitan Cloud | বাণিজ্যিক মূল্যের জন্য TitanHQ-এর সাথে নিশ্চিত হওয়া প্রয়োজন | ১৪ দিনের ট্রায়াল | ক্লাউড-হোস্টেড সার্ভিস; এটি প্রয়োজনীয় এজেন্ট-মুক্ত সেটআপ সমর্থন করে কিনা তা তালিকাভুক্ত নয় | যেসব সংস্থা এবং সার্ভিস প্রোভাইডারের DNS থ্রেট এবং কনটেন্ট ফিল্টারিং প্রয়োজন |
| CleanBrowsing | পাবলিক প্ল্যানসমূহ; বড় ডিপ্লয়মেন্টের জন্য কাস্টম ব্যবস্থার প্রয়োজন | সেলফ-সার্ভিস প্ল্যানের জন্য কোনো ট্রায়াল নেই | রাউটার কনফিগারেশন ক্লায়েন্ট অ্যাপ ছাড়াই ডিভাইসগুলোকে কভার করতে পারে | পরিবার, স্কুল, লাইব্রেরি এবং ছোট সংস্থাগুলো |
| NextDNS Business | পাবলিক মূল্য; বিজনেস প্ল্যানগুলো কর্মী ব্যান্ড ব্যবহার করে | ট্রায়ালের উপলভ্যতা তালিকাভুক্ত নয়; প্রোভাইডারের সাথে যোগাযোগ করুন | নেটওয়ার্ক DNS কনফিগারেশনের মাধ্যমে ডিপ্লয় করা যেতে পারে | ছোট সংস্থাগুলো যারা স্বাচ্ছন্দ্যে DNS পলিসি পরিচালনা করতে পারে |
| Zscaler DNS Security | কোটেশন-ভিত্তিক | ট্রায়ালের উপলভ্যতা তালিকাভুক্ত নয়; বিস্তারিত জানতে অনুরোধ করুন | অন-প্রেমিস DNS অ্যাপ্লায়েন্স ছাড়াই ক্লাউড-ডেলিভার্ড; গেস্ট-ডিভাইস কভারেজ নিশ্চিত করুন | যেসব সংস্থা বৃহত্তর জিরো-ট্রাস্ট বা সিকিউর ওয়েব গেটওয়ে সক্ষমতা বিবেচনা করছে |
| Infoblox Threat Defense | পাবলিক মূল্য উল্লেখ করা নেই; কোটেশনের জন্য অনুরোধ করুন | ট্রায়ালের উপলভ্যতা তালিকাভুক্ত নয়; বিস্তারিত জানতে অনুরোধ করুন | ডিপ্লয়মেন্টের বিকল্পগুলি কনফিগারেশন অনুযায়ী পরিবর্তিত হয়; আনম্যানেজড ডিভাইসের জন্য সাপোর্ট নিশ্চিত করুন | যেসব এন্টারপ্রাইজ Infoblox DDI ব্যবহার করছে বা জটিল DNS পরিকাঠামো পরিচালনা করছে |
এজেন্ট-মুক্ত ডিপ্লয়মেন্টের ক্ষেত্রে "হ্যাঁ" লেখার অর্থ হলো ডিভাইসগুলিকে নেটওয়ার্ক DNS কনফিগারেশনের মাধ্যমে কভার করা যেতে পারে, এটি নয় যে প্রতিটি ডিভাইস বা সংযোগ স্বয়ংক্রিয়ভাবে সুরক্ষিত। উদ্ধৃতি তুলনা করার আগে পরিষেবাটি কীভাবে Captive Portal, এনক্রিপ্ট করা DNS, রোমিং ডিভাইস এবং যেকোনো প্যাকেজ সীমা পরিচালনা করে তা নিশ্চিত করুন। DNS ফিল্টারিংয়েরও একটি সুস্পষ্ট সীমা রয়েছে: এটি পরিচিত ক্ষতিকারক ডোমেইনগুলির লুকআপ ব্লক করতে পারে, তবে ইমেল এবং এন্ডপয়েন্ট নিয়ন্ত্রণগুলি এখনও সেই হুমকিগুলিকে অ্যাড্রেস করে যেগুলি এই লুকআপগুলির ওপর নির্ভর করে না।
আপনার শেয়ার্ড নেটওয়ার্কের সাথে মানানসই টুল নির্বাচন
কোনো হোটেল, হাসপাতাল, ক্যাম্পাস বা পাবলিক ভেন্যুতে আসা ভিজিটররা এমন সব ডিভাইস কানেক্ট করেন যা আপনার টিম আলাদাভাবে পরিচালনা করতে পারে না। প্রথমে পরীক্ষা করুন যে এই ডিভাইসগুলো WiFi-এ যুক্ত হওয়ার পর (Captive Portal সহ) সুরক্ষিত DNS পাথ ব্যবহার করছে কিনা। তারপর নিশ্চিত করুন যে পলিসিগুলো আপনার গেস্ট, স্টাফ এবং অন্যান্য নেটওয়ার্ক পৃথক করার উপায়ের সাথে সামঞ্জস্যপূর্ণ।
ছোট অফিস, স্কুল, লাইব্রেরি বা ফ্যামিলি নেটওয়ার্কের জন্য একটি এন্টারপ্রাইজ প্ল্যাটফর্মের চেয়ে সাধারণ একটি DNS ফিল্টার সেটআপ এবং রক্ষণাবেক্ষণ করা সহজ হতে পারে। আপনার প্রতিষ্ঠান যদি ইতিমধ্যে Cisco, Zscaler বা Infoblox ব্যবহার করে থাকে, তবে তাদের বর্তমান প্যাকেজটি গেস্ট WiFi কাভার করে কিনা এবং আপনার টিমের প্রয়োজনীয় রিপোর্ট প্রদান করে কিনা তা পরীক্ষা করে নিন।
একটি নির্দিষ্ট SSID-তে ৩০ দিনের জন্য নির্বাচিত টুলটির পাইলট রান চালান। একটি আনম্যানেজড ফোন ব্যবহার করুন এবং প্রকৃত WiFi জয়েন ফ্লো অনুসরণ করুন। ব্লক করা লুকআপগুলো, কোনো সাইট ব্লক হলে ব্যবহারকারীর অভিজ্ঞতা কেমন হয়, ড্যাশবোর্ডের রেকর্ড এবং পলিসি পরিবর্তনের প্রভাব পরীক্ষা করুন। একটি SSID-তে সফল পরীক্ষা মানেই প্রতিটি নেটওয়ার্ক জুড়ে কভারেজ নিশ্চিত হওয়া নয়।
DNS ফিল্টারিংয়ের পাশাপাশি ইমেল নিয়ন্ত্রণ এবং কর্মীদের সচেতনতা বজায় রাখুন। প্রতিটি নিয়ন্ত্রণকে একটি নির্দিষ্ট ভূমিকা দিন: ইমেল নিয়ন্ত্রণ ঝুঁকিপূর্ণ বার্তা কমায়, DNS ফিল্টারিং আনম্যানেজড ডিভাইসগুলির জন্য একটি নেটওয়ার্ক-লেভেল সুরক্ষা যোগ করে, এবং কর্মীদের সচেতনতা সন্দেহজনক কার্যকলাপ রিপোর্ট করতে সাহায্য করে।
এমন একটি টুল বেছে নিন যা আপনার টিম সহজেই মোতায়েন করতে পারে, এবং দর্শনার্থীরা যেসব ডিভাইস নিয়ে আসে সেগুলোতে পরীক্ষা ও পরিচালনা করতে পারে। Purple Shield কোনো হার্ডওয়্যার, এজেন্ট বা কার্ডের প্রয়োজন ছাড়াই ৩০ দিনের বিনামূল্যে ট্রায়াল সুবিধা প্রদান করে। নেটওয়ার্ক বাড়াবেন কিনা তা সিদ্ধান্ত নেওয়ার আগে একটি একক SSID পরীক্ষা করতে এটি ব্যবহার করুন।