
আপনার নেটওয়ার্কের জন্য কীভাবে একটি WiFi কন্টেন্ট ফিল্টার তৈরি করবেন
প্রতিটি SSID ভিত্তিক নিয়ম, সময়সূচী, ব্লক পৃষ্ঠা, রিপোর্ট এবং DNS, VPN ও বাইপাস সমস্যার ব্যবহারিক যাচাইকরণসহ একটি WiFi কন্টেন্ট ফিল্টার তৈরি করুন।
Published ২১ অক্টোবর, ২০২৬
ব্যস্ত হোটেলের বারে এখন সন্ধ্যা ৭টা। একটি পরিবার আপনার ফ্রি গেস্ট WiFi ব্যবহার করছে, কর্মীদের ট্যাবলেটে অর্ডার নেওয়া হচ্ছে, এবং পাশের রুমে একটি কনফারেন্স গ্রুপ ফাইল শেয়ার করছে। কারও একটি আনম্যানেজড ফোন থেকে একটি ফিিশিং লিঙ্কে প্রবেশের চেষ্টা করা হচ্ছে, একজন কিশোর স্পষ্ট বিষয়বস্তু অনুসন্ধান করছে এবং একটি সংক্রামিত ল্যাপটপ কমান্ড সার্ভারে বার্তা পাঠাতে শুরু করেছে। আপনি এই ডিভাইসগুলির কোনোটিতেই সফটওয়্যার ইনস্টল করতে পারবেন না এবং প্রতিটি স্ক্রিনের দিকে নজর রাখাও সম্ভব নয়। এটিই হলো সেই বাস্তব অপারেটিং পরিবেশ যা একটি WiFi কনটেন্ট ফিল্টার-কে সামলাতে হয়, আর এই কারণেই এটিকে শুধুমাত্র একটি সাধারণ ব্লকপ্রক্রিয়া হিসেবে দেখলে আপনি প্রতারিত হবেন। একটি নির্ভরযোগ্য সেটআপ হলো একটি পলিসি এবং ভেরিফিকেশন সিস্টেম, যা প্রতিটি নেটওয়ার্ক সেগমেন্ট অনুযায়ী তৈরি, গেস্টের ব্যবহারিক অবস্থান থেকে পরীক্ষিত এবং যেখানে DNS নিয়ন্ত্রণ শেষ হয় সে সম্পর্কে স্পষ্ট।
সূচিপত্র
- কেন শেয়ার্ড WiFi-এর নেটওয়ার্ক-লেভেল ফিল্টারিং প্রয়োজন
- কনফিগার করার আগে WiFi পলিসি প্রস্তুত করুন
- কোর WiFi কন্টেন্ট ফিল্টারিং ওয়ার্কফ্লো প্রয়োগ করুন
- DNS ফিল্টারিং কোথায় শেষ হবে তা নির্বাচন করুন
- SSID, VLAN এবং সময়ভিত্তিক নিয়ম আলাদা করুন
- উপযোগী ব্লক পেজ এবং রিপোর্টিং ডিজাইন করুন
- টেস্ট কভারেজ, ফলস পজিটিভ এবং বাইপাস পাথ
কেন শেয়ার্ড WiFi-এ নেটওয়ার্ক-লেভেল ফিল্টারিং প্রয়োজন
আপনি একটি স্কুল, ক্লিনিক, লাইব্রেরি বা পরিবহন হাব পরিচালনা করলেও সেই হোটেলটিকে আপনার টেমপ্লেট হিসেবে নিন। আপনার কাছে একই রেডিও শেয়ার করার জন্য অন্তত তিনটি ভিন্ন ধরণের ব্যবহারকারী রয়েছে। গেস্টদের জন্য উন্মুক্ত, পারিবারিক নিরাপদ ব্রাউজিং প্রয়োজন। স্টাফদের জন্য ব্যবসায়িক টুল, পেমেন্ট সার্ভিস এবং অ্যাডমিন সিস্টেমের প্রয়োজন। মিটিং বা IoT ডিভাইসগুলোর একটি ছোট গন্তব্যে সীমিত অ্যাক্সেসের প্রয়োজন। একটি একক পলিসি হয় স্টাফদের বিরক্ত করে নয়তো গেস্টদের ঝুঁকির মুখে ফেলে।
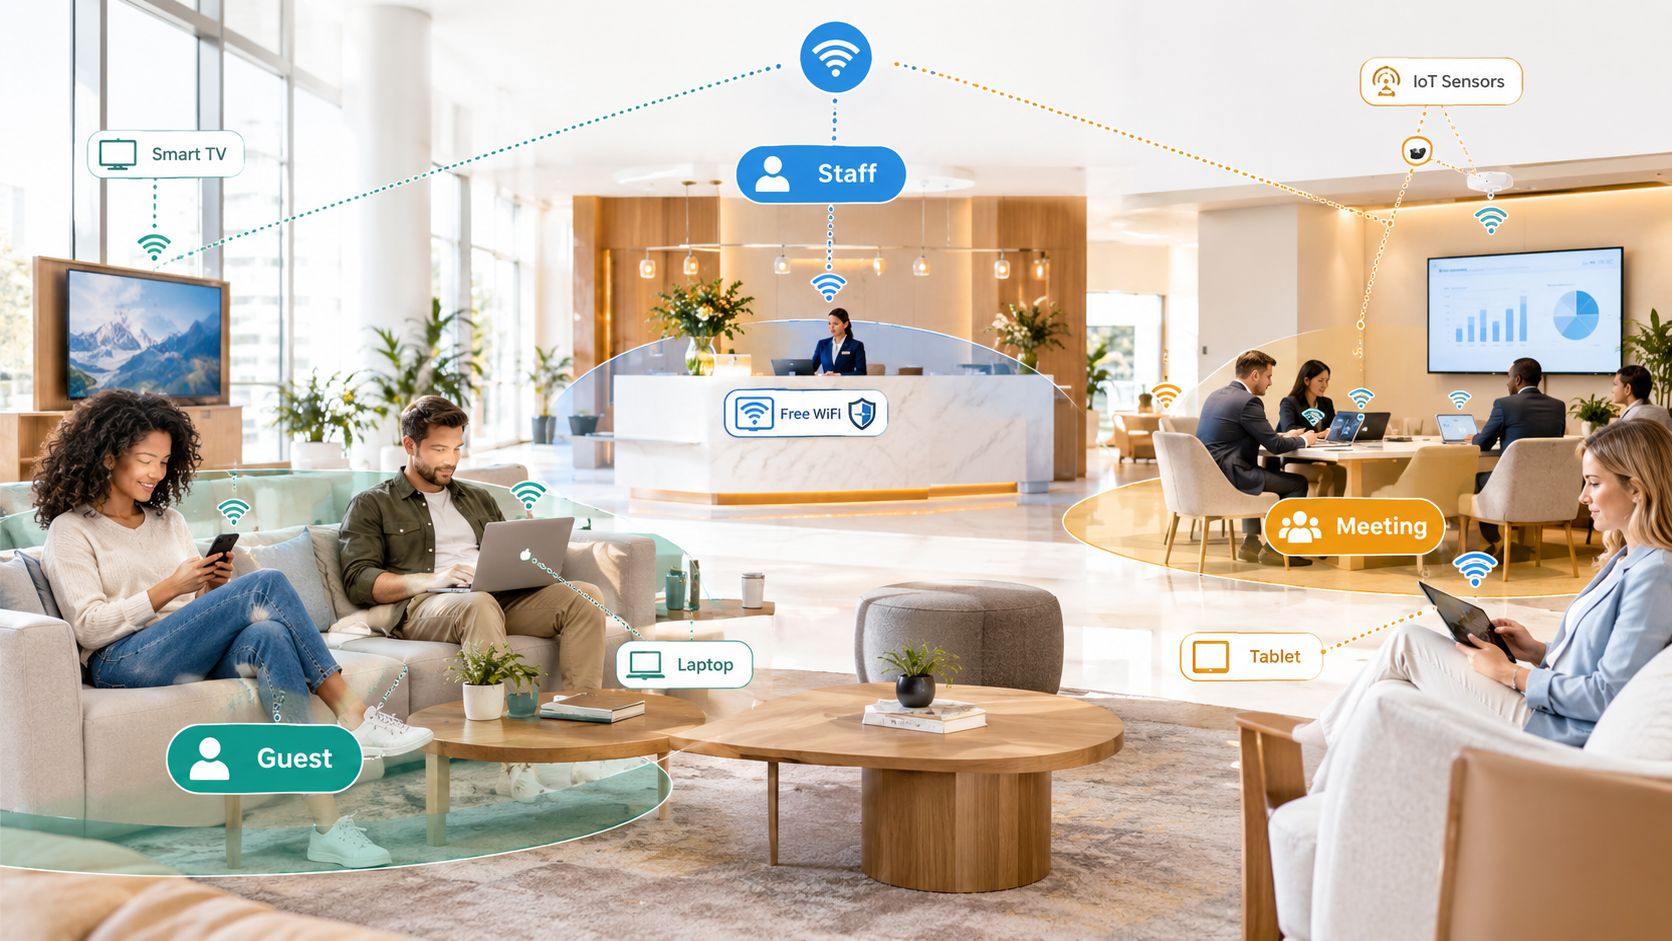
Endpoint এজেন্টগুলো এর সমাধান করতে পারে না। দর্শনার্থীরা ফোন, ল্যাপটপ, ট্যাবলেট, ই-রিডার এবং কনসোল নিয়ে আসেন যা আপনার নিজস্ব নয় এবং সেগুলো পরিচালনা করার চেষ্টাও করা উচিত নয়। তাদের সার্টিফিকেট বা ফিল্টারিং অ্যাপ ইনস্টল করতে বলা সাপোর্ট কিউ তৈরি করে এবং ট্রাস্ট নষ্ট করে। আপনার এমন একটি নিয়ন্ত্রণ প্রয়োজন যা ডিভাইসের ধরন নির্বিশেষে সংযোগ শুরু হওয়ার আগেই কাজ করে।
DNS লুকআপে ফিল্টারিং
DNS-লেয়ার ফিল্টারিং সেই শূন্যতা পূরণ করে। যখন কোনো ডিভাইস একটি ডোমেইন ব্যাক করার অনুরোধ করে, তখন আপনার অনুমোদিত রিজলভার ক্যাটাগরি এবং থ্রেট পলিসির বিরুদ্ধে সেই অনুরোধটি পরীক্ষা করে। যদি ডোমেইনটিতে ম্যালওয়্যার, ফিিশিং, বটনেট, পর্নোগ্রাফি বা সহিংস বিষয়বস্তু থাকে যা আপনি ব্লক করার সিদ্ধান্ত নিয়েছেন, তবে রিজলভার আইপি অ্যাড্রেসের পরিবর্তে একটি নিয়ন্ত্রিত ব্লক রেসপন্স পাঠায়, যেমনটি DNSFilter-এর পাবলিক WiFi ফিল্টারিং সংক্রান্ত ওভারভিউতে বর্ণনা করা হয়েছে। একই সূত্র, মার্কিন হটস্পট ডেটা উদ্ধৃত করে, ২০২২ সালে সেই দেশে পার্ক, লাইব্রেরি, গণপরিবহন এবং ট্রেন স্টেশন জুড়ে ৪,১০,০০০টিরও বেশি পাবলিক WiFi নেটওয়ার্কের তথ্য প্রকাশ করেছে।
সংখ্যার চেয়ে প্যাটার্নটি বেশি গুরুত্বপূর্ণ। সেই নেটওয়ার্কগুলো আনম্যানেজড ডিভাইসে অস্থায়ী ব্যবহারকারীদের সেবা দেয়, তাই নেটওয়ার্ক সীমানাতেই প্রয়োগ নিশ্চিত করতে হয়। সঠিকভাবে করা হলে, আপনি প্রতিটি গেস্ট ডিভাইসের সাথে সামঞ্জস্য বজায় রেখে প্রতিটি SSID বা VLAN-এর জন্য আলাদা নিয়ম প্রয়োগ করতে পারেন। এটি সেফগার্ডিং, গ্রহণযোগ্য-ব্যবহারের প্রয়োগ এবং থ্রেট ডিফেন্সকে একবারে কভার করে।
এটি অন্য সবকিছুকে প্রতিস্থাপন করে না। কোনো ডোমেন অনুমোদিত হওয়ার পর একটি এনক্রিপ্ট করা পেজ পরিদর্শন DNS ফিল্টারিং দ্বারা সম্ভব নয়, এবং এটি আগে থেকেই সংক্রমিত কোনো ডিভাইসকে পরিষ্কার করবে না। এটিকে আপনার প্রথম এবং বিস্তৃত গেটওয়ে হিসেবে বিবেচনা করুন। ফায়ারওয়াল, সেগমেন্টেশন এবং কর্মীদের ডিভাইসের অ্যান্ডপয়েন্ট প্রোটেকশনের জন্য এখনও নিজস্ব কাজ রয়েছে।
কনফিগার করার আগে WiFi পলিসি প্রস্তুত করুন
রেজলভার ড্যাশবোর্ড থেকে শুরু করবেন না। আপনার পুরো সেটআপের একটি বিবরণ বা ম্যাপ থেকে শুরু করুন যা আপনি ছয় মাস পরেও বুঝতে পারবেন। প্রতিটি ভেন্যু, SSID এবং VLAN-এর তালিকা তৈরি করুন। কোনটা কে ব্যবহার করছে, ডিভাইসগুলো পরিচালিত কিনা এবং কোন Captive Portal ও পেমেন্ট ফ্লো যেন কখনোই বাধাগ্রস্ত না হয়, তা নোট করুন।
সেই ইনভেন্টরি শুরুতেই প্রয়োজনীয় আলোচনার সুযোগ তৈরি করে। একটি ফ্যামিলি অ্যাট্রাকশন শিশুদের জন্য আরও কঠোর ফ্রি টিয়ারের পাশাপাশি একটি নমনীয় পেইড ভিজিটর টিয়ার চালাতে পারে। একটি স্কুলের শিক্ষার্থী, শিক্ষক এবং IoT সেন্সরের জন্য সম্পূর্ণ আলাদা সমাধানের প্রয়োজন হয়। অন্য কোনও সংস্থার ক্যাটাগরি লিস্ট কপি করলে এই স্থানীয় বিচার-বিবেচনাগুলো এড়িয়ে যাওয়া হয়।
ব্যবহারকারী অনুযায়ী একটি পলিসি ম্যাপ তৈরি করুন
- গেস্ট নেটওয়ার্ক: হুমকির পাশাপাশি প্রাপ্তবয়স্কদের বিষয়বস্তু, অবৈধ এবং অন্যান্য ক্ষতিকারক ক্যাটাগরি ব্লক করুন। জুয়া, সোশ্যাল মিডিয়া বা স্ট্রিম আপনার স্থানের সাথে মানানসই কিনা তা স্পষ্টভাবে নির্ধারণ করুন।
- কর্মীদের নেটওয়ার্ক: হুমকি ব্লকিং কঠোর রাখুন, তবে মানুষের প্রয়োজনীয় ব্যবসায়িক পরিষেবাগুলির অনুমতি দিন। কে ব্যতিক্রম অনুমোদন করছে তা নথিভুক্ত করুন।
- IoT এবং অপারেশনাল নেটওয়ার্ক: যেখানে সম্ভব কেবল জানা আপডেট, টেলিমেট্রি এবং ম্যানেজমেন্ট গন্তব্যগুলির অনুমতি দিন। কোন প্রিন্টারকে সাধারণ ব্রাউজিং পলিসি দেবেন না।
- সময়-সংবেদনশীল নেটওয়ার্ক: সন্ধ্যার, সপ্তাহান্তের বা পাঠের সময়সূচীর নিয়মগুলি কোথায় দিনের বেলার ডিফল্ট নিয়ম থেকে আলাদা হওয়া উচিত তা নোট করুন।
ক্যাটাগরি নির্বাচন কেবল কারিগরি বিষয় নয়। 2024 সালে, সংস্থার ফিল্টারিং পলিসিগুলির একটি বিশ্লেষণে দেখা গেছে যে, TitanHQ-এর প্রকাশিত WiFi ফিল্টারিং পলিসি ডেটা অনুযায়ী, 84%-এরও বেশি পলিসিতে প্রাপ্তবয়স্কদের সামগ্রী অন্তর্ভুক্ত ছিল, যেখানে 81%-এ পিয়ার-টু-পিয়ার এবং অবৈধ সামগ্রী, প্রায় 66%-এ সন্ত্রাসবাদ ও ঘৃণা এবং 51%-এ জুয়া খেলা অন্তর্ভুক্ত ছিল। এই পরিসংখ্যানগুলি দেখায় যে ফিল্টারিং কেবল ম্যালওয়্যার ব্লক করাই নয়, দায়িত্বশীল সুরক্ষা প্রদান এবং ব্যান্ডউইথ নিয়ন্ত্রণের কাজও করে।
প্রতিটি পলিসির মালিক, উদ্দেশ্য এবং পর্যালোচনার তারিখ লিখে রাখুন। আপনি যদি Cyber Essentials সংস্থাপনের প্রয়োজনীয়তাগুলোর মতো একটি বেসলাইনের সাথে নিয়ন্ত্রণগুলো একত্রিত করেন, তবে প্রতিটি সেটিং কোন প্রয়োজনীয়তাকে সমর্থন করে তা রেকর্ড করুন। আপনি এই ম্যাপটি সরাসরি পরবর্তীতে রিজলভার জোনে অনুবাদ করবেন, এবং অডিটররা পেপার ট্রেইলের জন্য আপনাকে ধন্যবাদ জানাবে।
কোর WiFi কন্টেন্ট ফিল্টারিং ওয়ার্কফ্লো ডিপ্লয় করুন
ডিপ্লয়মেন্টের ধাপগুলো সহজ, তবে ক্রম বজায় রাখা গুরুত্বপূর্ণ। DNS কুয়েরিগুলো কোথায় যাচ্ছে তা নিয়ন্ত্রণ করার আগেই যদি আপনি ক্যাটাগরিগুলো চালু করেন, তবে দিনের পর দিন আপনাকে অসঙ্গতিপূর্ণ ফলাফলের পেছনে ছুটতে হবে।
প্রথমেই, গেস্ট, কর্মীদের এবং IoT VLAN-গুলোকে আপনার অনুমোদিত রিকার্সিভ রেজলভার ব্যবহার করতে বাধ্য করুন। সেই সেগমেন্টগুলো থেকে যেকোনো বাহ্যিক DNS ব্যবহারের চেষ্টা ব্লক বা রিডাইরেক্ট করুন, তারপর নিশ্চিত করুন যে DHCP সঠিক রেজলভার অ্যাড্রেস প্রদান করছে। এটিই মূলত প্রয়োগের স্থান। এটি ছাড়া বাকি সবকিছুই কেবল পরামর্শমূলক।
এরপর, প্রতিটি SSID এবং VLAN-এ একটি পৃথক রেসপন্স পলিসি জোন বা আপনার পছন্দসই সার্ভিসে এর সমতুল্য ক্যাটাগরি পলিসি সংযুক্ত করুন। NIST তাদের NIST প্রোটেক্টিভ DNS ডিপ্লয়মেন্ট গাইডে প্রোটেক্টিভ DNS-কে অন-প্রিমিসেস রেসপন্স পলিসি জোন, ক্লাউড সিকিউর রিকার্সিভ DNS, অথবা উভয়ের সমন্বয়ে স্থাপনযোগ্য হিসেবে বর্ণনা করেছে এবং সম্ভব হলে এনক্রিপ্টেড DNS, সততার জন্য DNSSEC, ডেডিকেটেড DNS পরিকাঠামো এবং ফল্ট-টলারেন্ট ডিজাইনের সুপারিশ করেছে। এই বিকল্পটি বিচক্ষণতার সাথে ব্যবহার করুন। লোকাল জোন আপনাকে কঠোর নিয়ন্ত্রণ এবং কম ল্যাটেন্সি প্রদান করে। ক্লাউড রিলেয়ারগুলি মাল্টি-সাইট আপডেট এবং রিপোর্টিংকে সহজ করে তোলে। হাইব্রিড সেটআপগুলি মিশ্র কানেক্টিভিটি সহ প্রপার্টির জন্য উপযুক্ত।
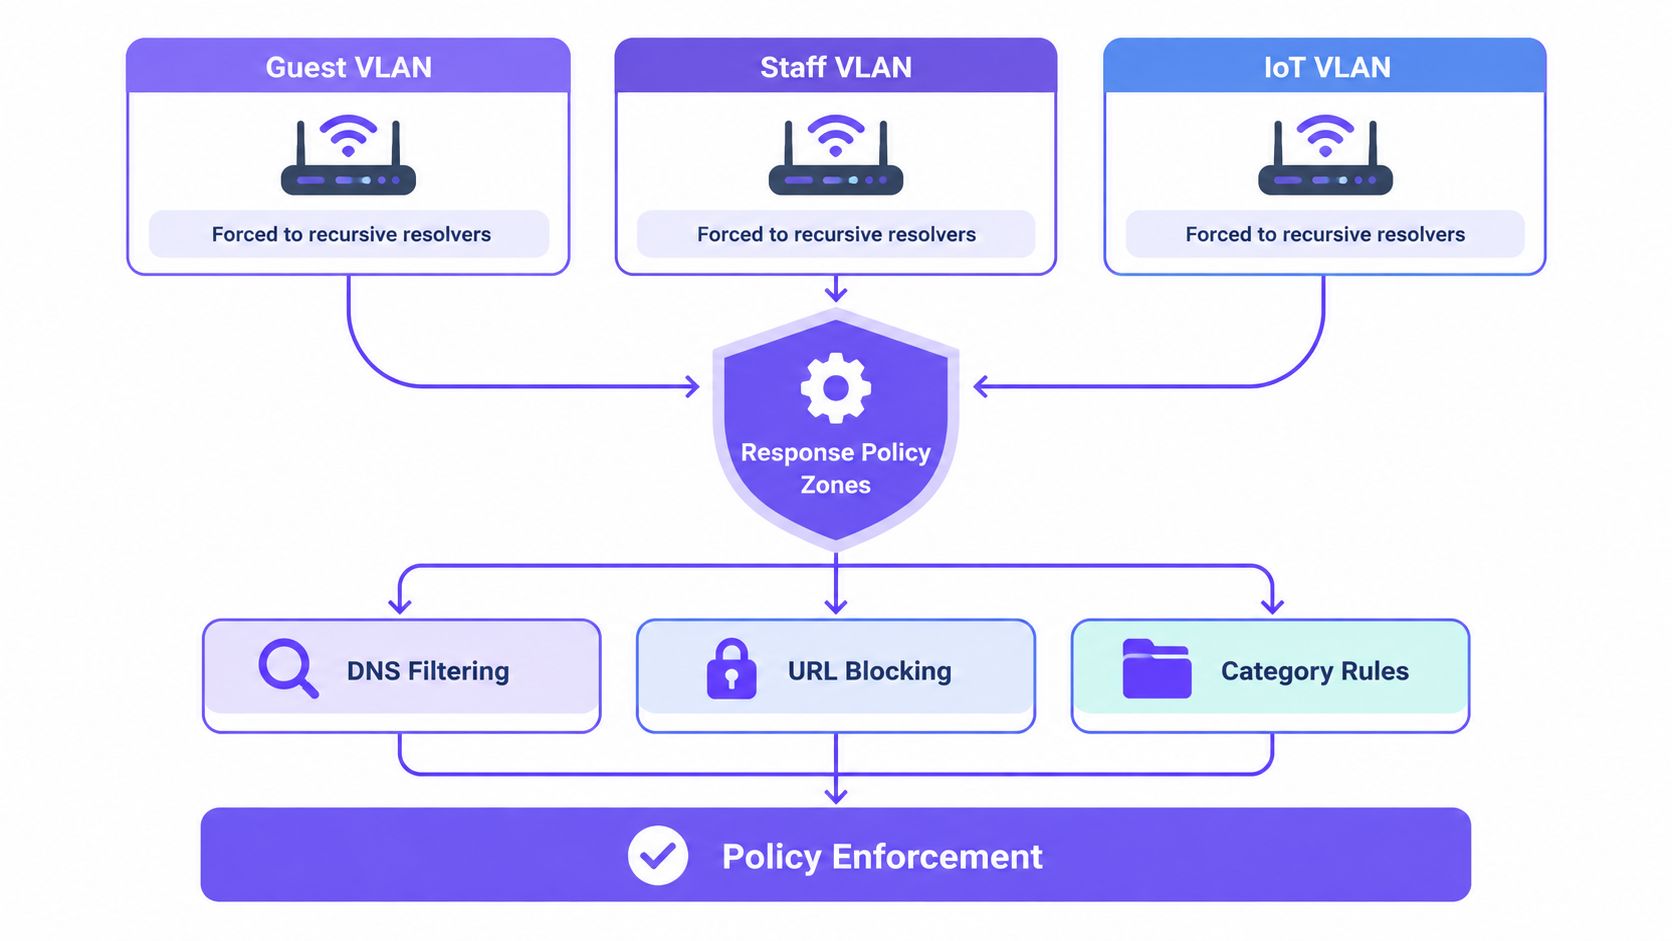
যখন একটি কোয়েরি কোনো ব্লক করা ক্যাটাগরি বা থ্রেট ফিডের সাথে মিলে যায়, তখন একটি নিয়ন্ত্রিত ব্লক প্রতিক্রিয়া পাঠাল যা ব্যবহারকারীকে একটি ব্যাখ্যামূলক পৃষ্ঠায় নিয়ে যায়। কেবল কোয়েরি ড্রপ করবেন না বা জেনেরিক ব্যর্থতা দেখাবেন না। প্রতিটি সিদ্ধান্তের জন্য অনুরোধকারী নেটওয়ার্ক, ক্যাটাগরি, টাইমস্ট্যাম্প এবং কোয়েরি করা ডোমেন লগ করুন। টিউনিং এবং বিরোধ নিষ্পত্তির জন্য আপনার সেই প্রমাণের প্রয়োজন হবে।
ব্যাপকভাবে প্রয়োগ করার আগে যাচাই করুন
প্রতিটি SSID-তে আসল ডিভাইস থেকে পরীক্ষা করুন। অনুমতিপ্রাপ্ত ব্যবসায়িক এবং গেস্ট গন্তব্যগুলো স্বাভাবিকভাবে সমাধান হচ্ছে কিনা তা নিশ্চিত করুন। নিষিদ্ধ ডোমেনগুলো ব্লক পেজে পৌঁছাচ্ছে কিনা তা নিশ্চিত করুন। আপনার Captive Portal, সোশ্যাল লগইন প্রদানকারী এবং কার্ড পেমেন্ট ফ্লো দুবার পরীক্ষা করুন, কারণ ক্যাটাগরি ফিল্টারগুলো সোশ্যাল মিডিয়ার মতো দেখতে অথেন্টিকেশন ডোমেনগুলোকে ব্লক করতে পছন্দ করে।
ক্যাশিং এবং ফলব্যাকের দিকে খেয়াল রাখুন। ক্যাশ মেয়াদ শেষ না হওয়া পর্যন্ত একটি পুরানো DNS উত্তর ধরে রাখা ডিভাইস একটি ব্লক করা সাইটকে অ্যাক্সেসযোগ্য করে তুলতে পারে। একটি ভুলভাবে কনফিগার করা সেকেন্ডারি রিজলভার বিভ্রাটের সময় আপনার পলিসি বাইপাস করতে পারে। গো-লাইভের আগে গ্রহণযোগ্যতার লক্ষ্য নির্ধারণ করুন, যেমন প্রতিটি পলিসি সেগমেন্ট থেকে টেস্ট DNS ট্রাফিকের 100% ইন্টারসেপশন এবং সিমুলেটেড বিভ্রাটের সময় অনাকাঙ্ক্ষিত রিজলভার ফলব্যাক শূন্য রাখা। সেই টার্গেট ভাষাটি একটি অস্পষ্ট রোলআউটকে একটি পরীক্ষণযোগ্য রোলআউটে পরিণত করে।
ব্যবহারিক নিয়ম: প্রতিটি SSID-এ একজন অতিথির ফোন থেকে আপনি যদি একটি ব্লক, একটি অ্যালাউ এবং একটি পোর্টাল লগইন পুনরায় তৈরি করতে না পারেন, তবে আপনি বাস্তবায়নের জন্য প্রস্তুত নন।
প্ল্যাটফর্মটি এই নিয়মানুবর্তিতার চেয়ে কম গুরুত্বপূর্ণ, যদিও একটি ম্যানেজড ক্লাউড সার্ভিস অ্যাপ্লায়েন্সের রক্ষণাবেক্ষণ এবং ক্লায়েন্ট সফটওয়্যারকে মুক্ত রাখতে পারে। আপনি যদি একই সাথে মূল সুইচিং এবং ওয়ারলেস কিট পর্যালোচনা করেন, তবে ATEK Distribution-এর নেটওয়ার্ক এবং ওয়্যারলেস সলিউশনগুলি এক্সেস ইনফ্রাস্ট্রাকচার এবং সেগমেন্টেশন পছন্দগুলি কীভাবে একসাথে কাজ করে তার একটি দরকারী রেফারেন্স পয়েন্ট। আপনি যাই বেছে নিন না কেন, পরিবর্তনটি ধাপে ধাপে প্রয়োগ করুন, মনিটর করুন এবং কেবল তার পরেই কঠোর করুন।
DNS ফিল্টারিং কোথায় শেষ হবে তা নির্বাচন করুন
অপারেটররা সমস্যায় পড়েন যখন তারা DNS ফিল্টারিং কেনেন এবং পূর্ণাঙ্গ ওয়েব পরিদর্শনের আশা করেন। স্টেকহোল্ডাররা আপনি যা প্রদান করেছেন তার চেয়ে বেশি কভারেজ ধরে নেওয়ার আগেই এর সীমা সম্পর্কে স্পষ্ট হন।
DNS ফিল্টারিং একটি অনুরোধ করা ডোমেন শ্রেণীভুক্ত করে। ট্র্যাফিক প্রবাহিত হওয়ার আগেই এটি একটি পরিচিত ফিশিং হোস্ট বা অ্যাডাল্ট সাইটের সাথে সংযোগ বন্ধ করতে পারে। এটি সাধারণত শেয়ার করা ডোমেনের প্রতিটি পৃষ্ঠাকে আলাদা করতে পারে না, URL পাথ পরিদর্শন করতে পারে না, বা রেজোলিউশনের পরে এনক্রিপ্ট করা সেশনের বিষয়বস্তু বিচার করতে পারে না। একটি একক প্ল্যাটফর্ম একই হোস্টনেমের অধীনে ক্ষতিকারক এবং ক্ষতিকর নয় এমন উপাদান হোস্ট করতে পারে, এবং কেবল DNS তা স্পষ্টভাবে আলাদা করতে পারে না।
| পদ্ধতি | সবচেয়ে উপযুক্ত | প্রতি-SSID নিয়ন্ত্রণ | প্রধান সীমাবদ্ধতা |
|---|---|---|---|
| রাউটার-নেটিভ ফিল্টারিং | ছোট, একক-সাইট নেটওয়ার্ক | বেসিক, প্রায়ই ডিভাইস বা পুরো নেটওয়ার্ক জুড়ে | সাধারণ ক্যাটাগরি এবং দুর্বল রিপোর্টিং |
| লোকাল DNS ফিল্টারিং | অন-সাইট নিয়ন্ত্রণ চায় এমন সাইট | প্রতি-VLAN জোনের সাথে অত্যন্ত শক্তিশালী | আপডেট, উপলব্ধতা এবং টিউনিং আপনাকেই পরিচালনা করতে হবে |
| ক্লাউড প্রোটেক্টিভ DNS | মাল্টি-সাইট গেস্ট এবং পাবলিক WiFi | প্রতিটি SSID, VLAN এবং ভেন্যুর জন্য শক্তিশালী | শুধুমাত্র ডোমেন-লেভেল সিদ্ধান্ত |
| এন্ডপয়েন্ট বা HTTPS ইন্সপেকশন | ম্যানেজড স্টাফ ডিভাইস | প্রতিটি ডিভাইস বা ব্যবহারকারী অনুযায়ী | এজেন্ট বা সার্টিফিকেটের প্রয়োজন, গেস্টদের জন্য অনুপযুক্ত |
ঝুঁকির সাথে লেয়ারের মিল রাখুন
আনম্যানেজড গেস্টদের জন্য, ক্লাউড বা লোকাল DNS ফিল্টারিং আপনাকে তাদের ডিভাইসে স্পর্শ না করেই কভারেজ দেয়। সংবেদনশীল তথ্য পরিচালনাকারী কর্মীদের ল্যাপটপের জন্য, এটি এন্ডপয়েন্ট নিয়ন্ত্রণের সাথে যুক্ত করুন এবং যেখানে পৃষ্ঠা-স্তরের দৃশ্যমানতা যুক্তিসঙ্গত সেখানে গভীর ওয়েব পরিদর্শনের জন্য একটি সিকিউর ওয়েব গেটওয়ে ব্যবহার করার কথা বিবেচনা করুন। Cisco Meraki-এর মতো ভেন্ডরদের রাউটার-নেটিভ টুলগুলি সাধারণ এস্টেটের জন্য পর্যাপ্ত হতে পারে, তবে একাধিক ভেন্যুতে নির্ভর করার আগে ক্যাটাগরির গুণমান এবং রিপোর্টিং পরীক্ষা করে নিন।
আপনি কোন বিষয়গুলো পরিদর্শন না করার সিদ্ধান্ত নিয়েছেন তা ডকুমেন্ট করুন। স্পষ্টভাবে বলুন যে আপনি লুকআপের সময় ক্যাটাগরি এবং জানা থ্রেটগুলো ব্লক করছেন, গেস্টদের ওয়েব পেজ পড়ছেন না। এই সততা আপনাকে আইনিভাবে রক্ষা করে এবং গেস্টদের সার্ভিসটি বুঝতে সাহায্য করে। এটি অভ্যন্তরীণ টিমগুলোকে এমন প্রশ্নের উত্তর দেওয়ার জন্য DNS লগ চাওয়া থেকেও বিরত রাখে যা উত্তর দেওয়ার জন্য সেগুলো তৈরি করা হয়নি।
SSID, VLAN এবং সময়-ভিত্তিক নিয়ম আলাদা করুন
সেগমেন্টেশন ঠিক করে একটি ডিভাইস কোন পলিসি পাবে। ফিল্টারিং ঠিক করে সেই পলিসি কী অনুমতি দেবে। এই দুটিকে গুলিয়ে ফেললে এমন নেটওয়ার্ক তৈরি হয় যা পরিপাটিভাবে আলাদা করা হলেও একইরকম ঝুঁকিপূর্ণ, অথবা ব্যাপকভাবে ফিল্টার করা কিন্তু পরিচালনা করা অসম্ভব।
মানুষ ইতোমধ্যে চেনে এমন SSID গুলি দিয়ে শুরু করুন। একটি হোটেল Guest-কে Staff এবং Conference থেকে আলাদা রাখে। একটি স্কুল শিক্ষার্থী, স্টাফ এবং IoT ট্র্যাফিক আলাদা করে। শিক্ষার্থীদের থাকার জায়গা বাসিন্দাদের দর্শকদের এবং বিল্ডিং সিস্টেম থেকে আলাদা করে। প্রতিটি SSID একটি VLAN-এ ম্যাপ করে, প্রতিটি VLAN তার রিজলভার পলিসির দিকে নির্দেশ করে, এবং প্রতিটি পলিসিতে নিজস্ব ক্যাটাগরি, অ্যালাউলিস্ট এবং সময়সূচী থাকে।
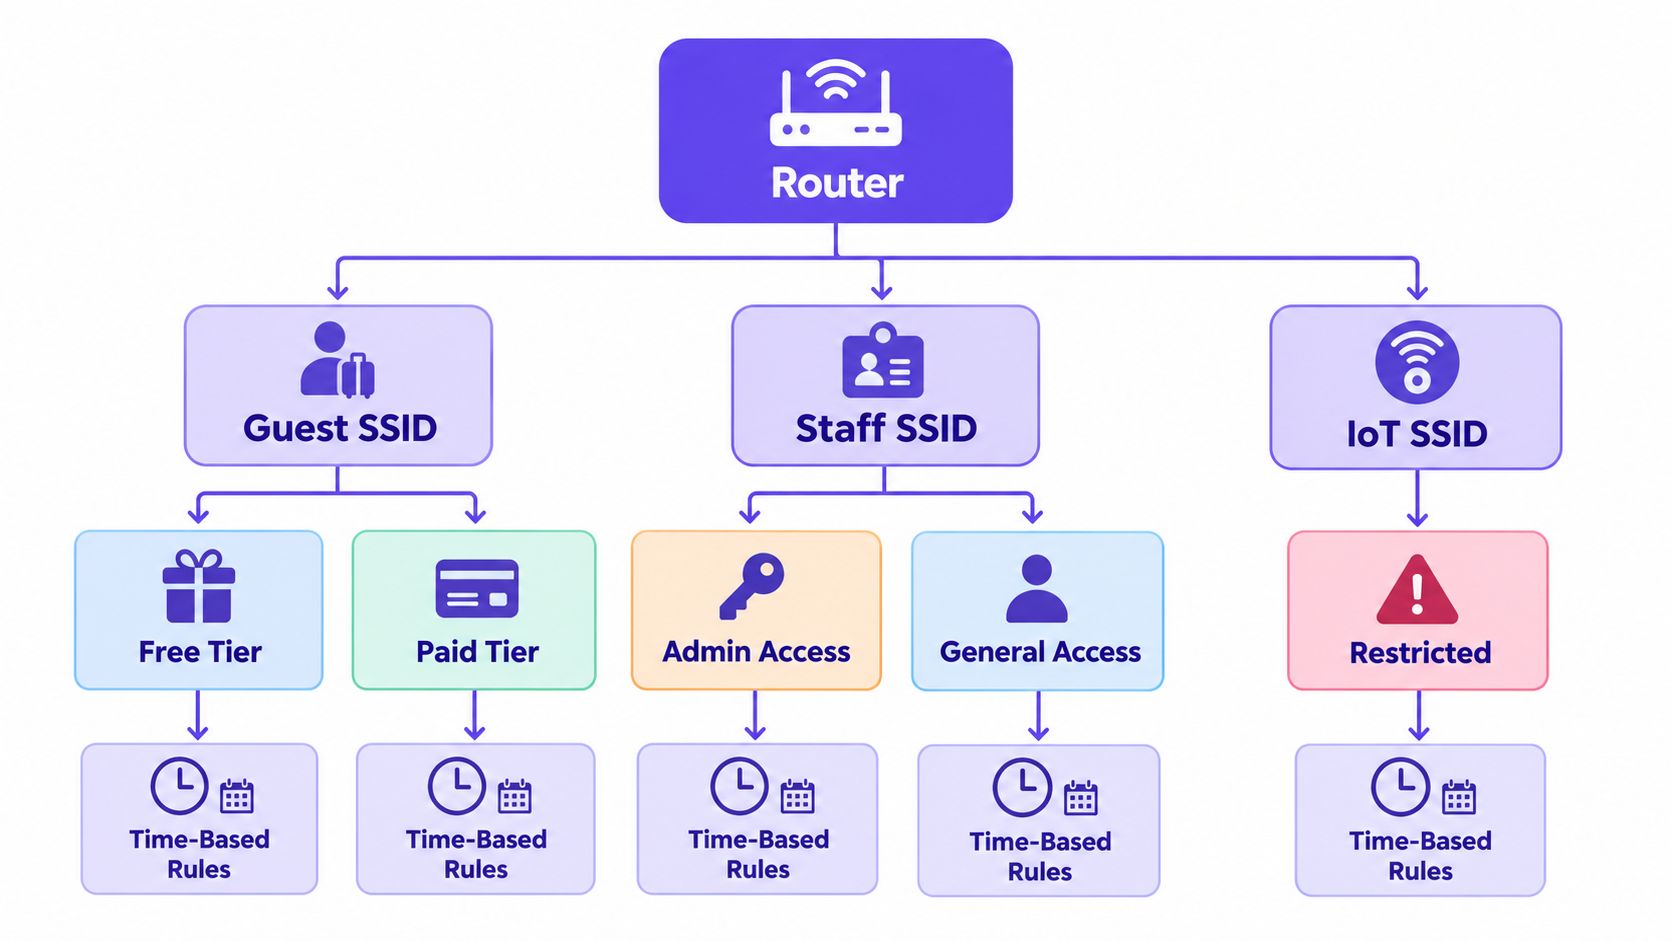
ফ্রি বনাম পেইড টায়ারগুলো শুধুমাত্র ব্যান্ডউইথ নয়, পলিসিরও একটি ভালো উদাহরণ। পেইড গেস্টরা স্ট্রিম এবং আরও বিস্তৃত ব্রাউজিং সুবিধা পেতে পারেন। ফ্রি ব্যবহারকারীরা এখনও থ্রেট এবং অ্যাডাল্ট ব্লকিং পান, তবে ক্যাপাসিটি রক্ষা করার জন্য হয়তো কঠোর পেয়ার-টু-পেয়ার এবং উচ্চ-ব্যান্ডউইথ নিয়ন্ত্রণ পেতে পারেন। একটি পৃথক SSID-এ থাকা স্টাফদের গেস্টদের সীমাবদ্ধতাগুলো পাওয়া উচিত নয় যা সাপ্লায়ার পোর্টাল বা রক্ষণাবেক্ষণের টুলগুলোকে ব্লক করে।
সময়সূচী সাবধানে ব্যবহার করুন এবং সেগুলির সম্পূর্ণ নিয়ন্ত্রণ রাখুন
সময়ভিত্তিক নিয়মগুলো নেটওয়ার্কের উদ্দেশ্য পরিবর্তন হলে সহায়তা করে। আপনি নির্দিষ্ট সান্ধ্যকালীন সময়ে গেস্ট ক্যাটাগরিগুলোকে আরও কঠোর করতে পারেন, পাঠদানের সময় গেমিং সীমাবদ্ধ করতে পারেন, অথবা পারিবারিক কোনো স্থানে ছুটির দিনে কঠোর নিরাপত্তা প্রয়োগ করতে পারেন। তবে এই শিডিউলগুলো সঠিকভাবে পরিচালিত না হলে অলক্ষ্যে ব্যর্থতা তৈরি করতে পারে।
- নির্ধারিত মালিক: প্রতিটি সময়সূচীর জন্য একজন ব্যক্তি বা টিম নিয়োগ করুন। কোনো অরফান নিয়ম থাকবে না।
- টাইম জোনের স্পষ্টতা: রিজলভার ভেন্যুর স্থানীয় সময় নাকি একটি কেন্দ্রীয় সেটিং প্রয়োগ করে তা নিশ্চিত করুন। ডেলাইট সেভিং পরিবর্তনের সময় পরীক্ষা করুন।
- ব্যতিক্রমের পথ: একজন কনফারেন্স আয়োজক, শিক্ষক বা ডিউটি ম্যানেজার কীভাবে একটি সাময়িক পরিবর্তনের অনুরোধ করেন এবং কখন এটির মেয়াদ শেষ হয় তা রেকর্ড করুন।
ডিফল্টভাবে কর্মীদের পলিসি ধার করার বদলে, ব্রিং-ইউর-ওন-ডিভাইস (BYOD) নেটওয়ার্কগুলির নিজস্ব পলিসি থাকা উচিত। BYOD security for shared networks সংক্রান্ত আমাদের নির্দেশিকা ব্যাখ্যা করে যে কেন ব্যক্তিগত ডিভাইসগুলির আলাদা নিরাপত্তার ধারণা প্রয়োজন। এখানকার প্যাটার্নটিও একই। একটি স্টাফ SSID-এ ব্যক্তিগত ফোনগুলি রিপোর্ট গুলিয়ে ফেলে, ব্যতিক্রমগুলিকে জটিল করে এবং কাজের প্রয়োজনের অতিরিক্ত অ্যাক্সেস তৈরি করে। এগুলিকে কেবল ইন্টারনেট অ্যাক্সেস, শক্তিশালী থ্রেট ব্লকিং এবং অভ্যন্তরীণ সিস্টেমে প্রবেশের কোনও রুট ছাড়া একটি আলাদা সেগমেন্ট দিন।
মডেলটিকে এক পৃষ্ঠায় ব্যাখ্যা করার মতো ছোট রাখুন। ফ্রন্ট-ডেস্ক কর্মীরা যদি অতিথিকে বলতে না পারেন যে কোন নেটওয়ার্কে যুক্ত হতে হবে এবং কী আশা করতে হবে, তবে আপনার সেগমেন্টেশন ভেন্যুর জন্য অতিরিক্ত জটিল।
উপযোগী ব্লক পেজ এবং রিপোর্টিং ডিজাইন করুন
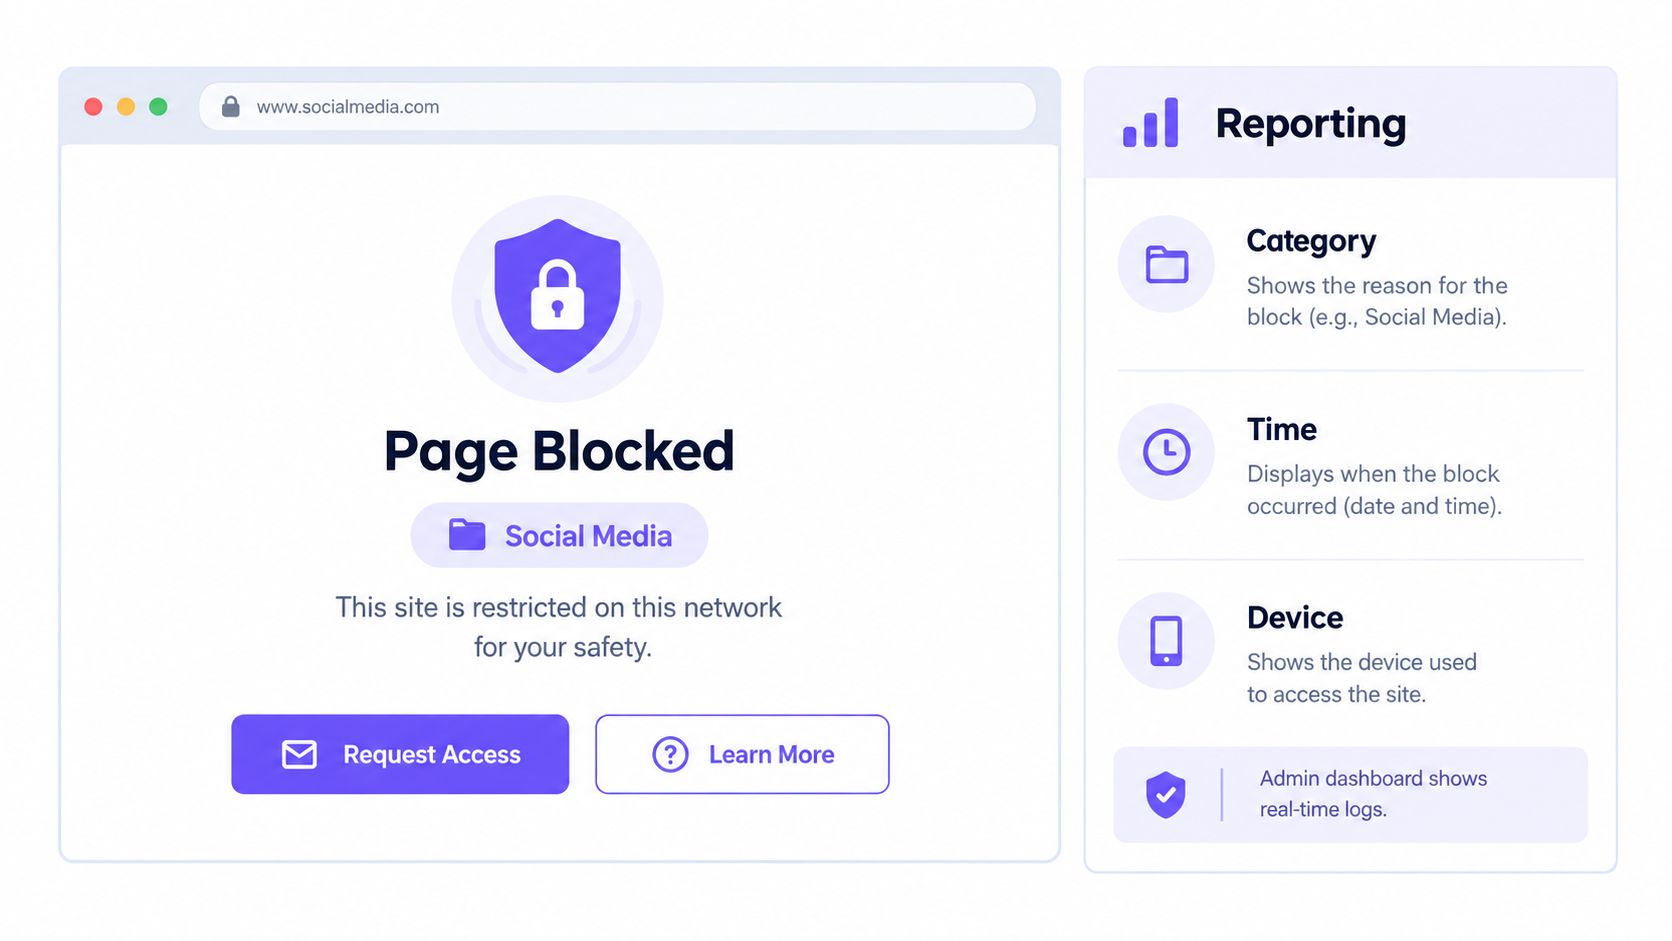
একটি ব্লক পেজ হলো সেই জায়গা যেখানে আপনার পলিসি দৃশ্যমান হয়। একটি সাধারণ ব্রাউজার ত্রুটি অতিথিদের বলে যে WiFi কাজ করছে না। একটি স্পষ্ট, ব্র্যান্ডেড পেজ তাদের বলে যে একটি নিয়ম প্রয়োগ করা হয়েছে, কোন ক্যাটাগরির কারণে এটি ট্রিগার হয়েছে এবং এরপরে তারা কী করতে পারে।
ভাষা সহজ এবং সরল রাখুন। ভেন্যুর নাম দিন, সাধারণ কথায় ক্যাটাগরি উল্লেখ করুন এবং ব্যাখ্যা করুন যে এই নেটওয়ার্কে সাইটটি সীমাবদ্ধ করা হয়েছে। আপনি যদি রিভিউ সাপোর্ট করতে পারেন তবে রিভিউর অনুরোধ করার একটি পথ অফার করুন। আপনি প্রতিটি HTTPS পৃষ্ঠা পড়ছেন বা সমস্ত ব্রাউজিং ক্যাপচার করছেন এমন নির্দেশ করবেন না। DNS-স্তর ফিল্টারিং অনুরোধ করা ডোমেন এবং ক্যাটাগরি রেকর্ড করে। এটি স্বয়ংস্ক্রিয়ভাবে পৃষ্ঠা-স্তরের দৃশ্যমানতা প্রদান করে না এবং এটি ব্যবহারকারীদের অনামী বা অ্যানোনিমাস করে না।
বিশ্বাসের জন্য এই পার্থক্যটি গুরুত্বপূর্ণ। পাবলিক WiFi সচেতনতা সম্পর্কিত একটি 2025 গবেষণায় বলা হয়েছে যে, 2025 public WiFi security awareness study অনুযায়ী, 81% অংশগ্রহণকারী বিশ্বাস করেছিলেন যে পাবলিক WiFi-এ তাদের ডেটা চুরি হতে পারে, কেবল 34% ফিশিং নিয়ে উদ্বেগ প্রকাশ করেছেন এবং 64% বিশ্বাস করেছিলেন যে তথ্য সরকার বা কর্পোরেশন দ্বারা সংগ্রহ বা পর্যবেক্ষণ করা হতে পারে। একটি অস্পষ্ট ব্লক এই উদ্বেগকে বাড়িয়ে তুলতে পারে। আর একটি স্বচ্ছ ব্লক সুরক্ষার দায়িত্ব নিশ্চিত করতে পারে।
আপনি যা রক্ষা করতে পারেন তার রিপোর্ট তৈরি করুন
কার্যকর রিপোর্টিং ব্লক করা ডোমেন, হুমকির ধরন, ক্যাটাগরি, নেটওয়ার্ক এবং সময় রেকর্ড করে। এর ফলে কী, কোথায় এবং কখন আটকানো হয়েছে তা প্রদর্শনের সুবিধা হয়, ভুলভাবে শ্রেণীবদ্ধ ব্যবসায়িক টুল চিহ্নিত করা যায় এবং একটি সেগমেন্ট থেকে কমান্ড-অ্যান্ড-কন্ট্রোল ডোমেনে বারবার পৌঁছানোর চেষ্টা পর্যবেক্ষণ করা সহজ হয়।
যেখানে আপনার সার্ভিস সমর্থন করে সেখানে Google, Bing এবং YouTube-এ Safe Search প্রয়োগ করুন, বিশেষ করে পরিবার, স্কুল এবং পাবলিক নেটওয়ার্কগুলোতে। ড্যাশবোর্ড টগলের ওপর ভরসা না করে একটি গেস্ট ডিভাইস থেকে এটি পরীক্ষা করুন।
অতিথি এবং কর্মীদের জন্য মৌলিক বিষয়গুলো প্রকাশ করুন:
- যা লগ করা হয়: ডোমেন, ক্যাটাগরি, নেটওয়ার্ক এবং টাইমস্ট্যাম্প, ডিফল্টভাবে পেজের মূল কন্টেন্ট নয়।
- সংরক্ষণ এবং অ্যাক্সেস: আপনি কতক্ষণ রিপোর্টগুলো রাখবেন এবং কে সেগুলো দেখতে পারবেন।
- আবেদন: কীভাবে একটি ভুল পজিটিভের পর্যালোচনা করা হয় এবং কত দ্রুত তা সম্পন্ন হয়।
অতিথিরা বুঝতে পারেন এমন একটি ব্লক পেজ একটি নীরব ব্যর্থতার চেয়ে কম সাপোর্ট কল তৈরি করবে, এমনকি তারা নিয়মটির সাথে একমত না হলেও।
রিপোর্টিংকে সুরক্ষা এবং অডিটের প্রমাণ হিসেবে বিবেচনা করুন, ব্রাউজিং হিস্টোরি প্রোডাক্ট হিসেবে নয়। ড্যাশবোর্ড অ্যাক্সেস সীমিত করুন, পর্যায়ক্রমে ডাটা সংরক্ষণের মেয়াদ পর্যালোচনা করুন এবং আপনার আর প্রয়োজন নেই এমন রিপোর্টগুলো সরিয়ে ফেলুন।
টেস্ট কভারেজ, ফলস পজিটিভ এবং বাইপাস পথ
ব্লক করা কুয়েরি গণনা করা প্রমাণ করে যে রিজলভারটি ব্যস্ত। এটি প্রমাণ করে না যে পলিসিটি সঠিক। আপনার একটি যাচাইকরণ রুটিন প্রয়োজন যা ব্লকিংয়ের গুণমান এবং আনুষঙ্গিক ক্ষতি আলাদাভাবে পরিমাপ করে।
প্রতিটি ভেন্যু পলিসির জন্য একটি টেস্ট কর্পাস তৈরি করুন। নিষিদ্ধ ডোমেন, অনুরূপ শব্দাবলী সহ নিরীহ সাইট, নতুন নিবন্ধিত ডোমেন, CDN-হস্টেড সার্ভিস, আন্তর্জাতিকীকৃত ডোমেন এবং পেমেন্ট, পোর্টাল এবং লার্নিং প্ল্যাটফর্মের মতো যে সমস্ত গন্তব্য অ্যাক্সেসযোগ্য থাকা আবশ্যক সেগুলি অন্তর্ভুক্ত করুন। প্রতিটি SSID এবং VLAN থেকে বারবার প্রতিটি আইটেম রিজলভ করুন। পলিসির ফলাফল, রেসপন্স ল্যাটেন্সি, ব্লক-পেজ আচরণ এবং সময়ের সাথে সাথে শ্রেণিবিন্যাস পরিবর্তন হয় কিনা তা রেকর্ড করুন।
ট্রু-পজিটিভ, ফলস-পজিটিভ, ফলস-নেগেটিভ এবং রিজলভারের প্রাপ্যতা আলাদা পরিমাপ হিসেবে রিপোর্ট করুন। এদের একটিমাত্র সাফল্যের হারে মিলিয়ে ফেলবেন না। একটি পরীক্ষামূলক DNS-ব্লকিং গবেষণায় ১,০০০টি রিকোয়েস্টের মধ্যে ৯৫% ব্লকিং সাফল্য পাওয়া গেলেও ৩% ফলস-পজিটিভ হার দেখা গেছে, অন্যদিকে আরেকটি কনটেন্ট-ব্লকিং পরীক্ষায় এন-গ্রাম মেশিন-লার্নিং পদ্ধতি ব্যবহার করে সর্বোচ্চ ৮৪% ক্লাসিফিকেশন নির্ভুলতা রেকর্ড করা হয়েছে, যা NIST-এর সিকিউর DNS ডিপ্লয়মেন্ট গাইডের সাথে সংক্ষেপে তুলে ধরা হয়েছে। এই ফলাফলগুলি একটি সতর্কবার্তা যে মূল ব্লক রেট উদযাপন করার পাশাপাশি বৈধ ব্যবহারকারীরা যেন বাধার সম্মুখীন না হন।
বাইপাস করার পথগুলো অডিট করুন
এনক্রিপ্টেড DNS হলো সেই ব্লাইন্ড স্পট যা অধিকাংশ ব্যাখ্যাকারী কমিয়ে দেখায়। ব্রাউজার এবং অপারেটিং সিস্টেমগুলি আপনার কনফিগার করা সার্ভিসকে বাইপাস করে একটি এক্সটার্নাল রেজলভারে DNS over HTTPS বা DNS over TLS এর মাধ্যমে লুকআপ পাঠাতে পারে। VPN, প্রক্সি, ডাইরেক্ট-IP অ্যাক্সেস এবং অ্যাপের হার্ড-কোডেড DNS একই সমস্যা তৈরি করে। রাউটার প্যারেন্টাল-কন্ট্রোল সিস্টেমের ওপর সাম্প্রতিক ২০২৫ সালের গবেষণায় দেখা গেছে যে পরীক্ষিত পণ্যগুলি মূলত DNS ফিল্টারিংয়ের ওপর নির্ভর করে এবং HTTPS-ভিত্তিক ফিল্টারিং পরিচালনা করে না, যেমনটি উল্লেখ করা হয়েছে Rotten WiFi's complete router blocking guide-এ।
আপনাকে একটি নিখুঁত সমাধানের পরিবর্তে একটি আপস বা ট্রেড-অফ নির্ধারণ করতে হবে। পরিচিত এনক্রিপ্ট করা DNS এন্ডপয়েন্ট এবং অননুমোদিত রিজলভারগুলিতে আউটবাউন্ড DNS ব্লক করা গেস্ট নেটওয়ার্কে প্রয়োগের ধারাবাহিকতা বজায় রাখে। এটি গোপনীয়তা হ্রাস করতে পারে এবং বৈধ ডিভাইস সুরক্ষা বৈশিষ্ট্যগুলিকে ক্ষতিগ্রস্ত করতে পারে। এনক্রিপ্ট করা DNS অবাধে ব্যবহার করতে দিলে ক্যাটাগরি, মালওয়্যার এবং Safe Search পলিসিগুলি অসামঞ্জস্যপূর্ণ হয়ে পড়ে। প্রতিটি সেগমেন্টের জন্য স্পষ্টভাবে সিদ্ধান্ত নিন। কঠোরতম ফেল-ক্লোজড আচরণ সাধারণত স্কুল এবং পারিবারিক ভেন্যুগুলির জন্য উপযুক্ত। ম্যানেজড স্টাফ নেটওয়ার্কগুলির জন্য নথিবদ্ধ ব্যতিক্রমগুলির যৌক্তিকতা থাকতে পারে।
সাধারণ ব্যর্থতাগুলোও পরীক্ষা করে দেখুন:
- শেয়ার করা CDN: একটি ক্ষতিকারক হোস্টনেম ব্লক করার কারণে যেন পুরো কন্টেন্ট ডেলিভারি নেটওয়ার্ক বন্ধ না হয়ে যায়।
- Captive Portal এবং পেমেন্ট: প্রতিটি ক্যাটাগরি পরিবর্তনের পর লগইন, সোশ্যাল অথেনটিকেশন এবং কার্ড ফ্লো পরীক্ষা করুন।
- ক্যাশে করা উত্তর: ক্যাশে ফ্ল্যাশ করুন এবং পুনরায় পরীক্ষা করুন, অন্যথায় আপনি এমন একটি পলিসি সার্টিফাই করবেন যা এখনও লাইভ হয়নি।
- Resolver বিভ্রাট: নেটওয়ার্কটি ডিজাইন অনুযায়ী কাজ করছে কিনা এবং আপনি যদি ফেল-ক্লোজড বেছে নিয়ে থাকেন তবে অতিথিরা নীরব ফিল্টারবিহীন অ্যাক্সেসের বদলে একটি স্পষ্ট বার্তা পাচ্ছেন কিনা তা নিশ্চিত করুন।
যেখানে সম্ভব নতুন নীতিগুলো মনিটর-অনলি মোডে নির্ধারণ করুন। ব্লক করা ইভেন্টগুলোর নমুনা সংগ্রহ করুন, ভেন্যু স্টাফদের সাথে ফলস পজিটিভ পর্যালোচনা করুন এবং স্থায়ী ব্যতিক্রমের পরিবর্তে সময়-সীমিত অ্যালাউলিস্ট ব্যবহার করুন। ট্যাক্সোনমি, রিজলভার বা ফার্মওয়্যার পরিবর্তনের পর পুনরায় পরীক্ষা করুন। ক্যাটাগরি পরিবর্তিত হয়, সাইটগুলো হোস্ট পরিবর্তন করে এবং গতকালের পরিষ্কার শ্রেণিবিভাগ আজ অকার্যকর হয়ে যেতে পারে।
আপনার প্রোডাকশন সাইন-অফ একটি সংক্ষিপ্ত, প্রমাণভিত্তিক চেকলিস্ট হওয়া উচিত। পলিসি ম্যাপ অনুমোদিত। প্রতিটি SSID একটি আসল ডিভাইস থেকে পরীক্ষা করা হয়েছে। বাইপাস পাথগুলো অডিট করা হয়েছে। ব্লক পেজ এবং আপিল রুট লাইভ আছে। রিপোর্টিং রিটেনশন সম্মত হয়েছে। ব্যতিক্রমগুলো সময়-সীমিত এবং নির্দিষ্ট মালিকানাধীন। এটি এমন একটি WiFi কন্টেন্ট ফিল্টার যা আপনি পরিচালনা করতে পারেন, এটি কেবল একটি সেটিংস নয় যা আপনি একবার এনাবল করেছিলেন।
আপনি যদি এটি গেস্ট, শিক্ষার্থী, রোগী বা পাবলিক WiFi-এর জন্য তৈরি করেন, তবে Purple Shield প্রদান করে ক্লাউড প্রোটেক্টিভ DNS, যাতে রয়েছে প্রতি-SSID, VLAN, ভেন্যু এবং সময়-ভিত্তিক কনটেন্ট ফিল্টারিং, Safe Search এনফোর্সমেন্ট, ব্র্যান্ডেড ব্লক পৃষ্ঠা এবং এমন রিপোর্টিং যা গেস্ট ডিভাইসে কোনো এজেন্ট ছাড়াই কোথায়, কখন এবং কী ব্লক করা হয়েছে তা দেখায়। এটি কীভাবে আপনার বিদ্যমান WiFi-এর সাথে মানানসই হয় তা দেখতে এবং আপনার ভেন্যুগুলির জন্য একটি মনিটরড রোলআউট পরিকল্পনা করতে Purple Shield ভিজিট করুন।