
So erstellen Sie einen WiFi Inhaltsfilter für Ihr Netzwerk
Erstellen Sie einen WiFi Inhaltsfilter mit Regeln pro SSID, Zeitplänen, Sperrseiten, Berichten und praktischen Prüfungen für DNS-, VPN- und Bypass-Probleme.
Published 21. Oktober 2026
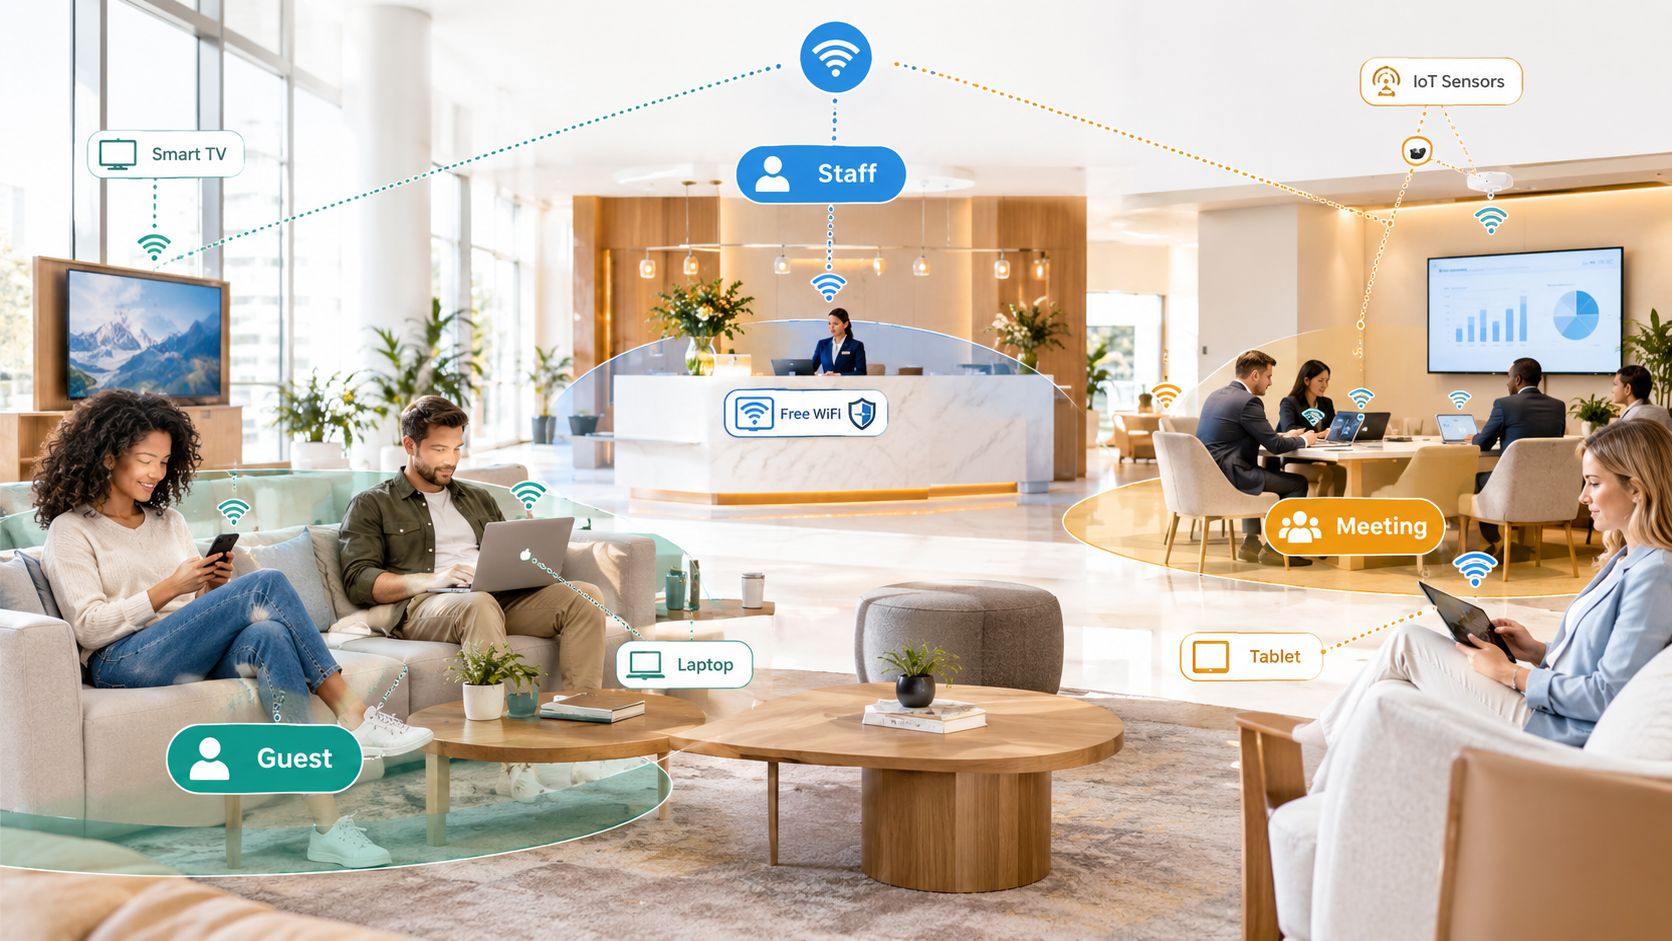
Es ist 19 Uhr in einer gut besuchten Hotelbar. Eine Familie nutzt Ihr kostenloses Gäste-WiFi, die Tablets der Mitarbeiter nehmen Bestellungen entgegen und eine Konferenzgruppe teilt im Nebenraum Dateien. Das verwaltete Smartphone eines Gastes versucht, einen Phishing-Link zu öffnen, ein Jugendlicher sucht nach anstößigen Inhalten und ein kompromittierter Laptop nimmt Kontakt zu einem Command-Server auf. Sie können auf keinem dieser Geräte Software installieren und Sie können nicht jeden Bildschirm überwachen. Das ist die betriebliche Realität, die ein WiFi Content Filter bewältigen muss - und der Grund, warum eine einfache Blocklist Sie im Stich lassen wird. Eine zuverlässige Einrichtung ist ein Richtlinien- und Verifizierungssystem, das pro Netzwerksegment aufgebaut, aus der Perspektive des Gastes getestet wird und transparent aufzeigt, wo die DNS-Kontrolle endet.
Inhaltsverzeichnis
- Warum geteiltes WiFi Filterung auf Netzwerkebene benötigt
- Bereiten Sie die WiFi-Richtlinie vor der Konfiguration vor
- Richten Sie den zentralen Workflow für WiFi-Inhaltsfilterung ein
- Bestimmen Sie die Grenzen der DNS-Filterung
- Trennen Sie SSIDs, VLANs und zeitbasierte Regeln
- Gestalten Sie nützliche Sperrseiten und Berichte
- Prüfen Sie Abdeckung, Fehlalarme und Umgehungswege
Warum gemeinsam genutztes WiFi Filterung auf Netzwerkebene benötigt
Nutzen Sie dieses Hotel als Ihre Vorlage, selbst wenn Sie eine Schule, Klinik, Bibliothek oder einen Verkehrsknotenpunkt betreiben. Sie haben mindestens drei Zielgruppen, die dieselben Access Points nutzen. Gäste benötigen ein offenes, familiengerechtes Surfverhalten. Mitarbeiter benötigen Geschäftstools, Zahlungsdienste und Verwaltungssysteme. Meeting- oder IoT-Geräte benötigen gezielten Zugriff auf eine kleine Auswahl von Zielen. Eine einzelne pauschale Richtlinie verärgert entweder die Mitarbeiter oder setzt die Gäste Risiken aus.
Endpoint-Agents lösen dieses Problem nicht. Besucher kommen mit Smartphones, Laptops, Tablets, E-Readern und Konsolen, die Sie nicht besitzen und nicht verwalten sollten. Die Aufforderung, Zertifikate oder Filter-Apps zu installieren, führt zu Support-Warteschlangen und zerstört das Vertrauen. Sie benötigen eine Kontrolle, die vor dem Verbindungsaufbau greift - unabhängig vom Gerätetyp.
Filterung direkt bei der DNS-Abfrage
DNS-Layer-Filtering schließt diese Lücke. Wenn ein Gerät die Auflösung einer Domain anfordert, gleicht Ihr autorisierter Resolver diese Anfrage mit Kategorie- und Bedrohungsrichtlinien ab. Wenn die Domain Malware, Phishing, Botnetze, Pornografie oder gewalttätige Inhalte hostet, die Sie blockieren möchten, gibt der Resolver anstelle der Adresse eine kontrollierte Blockierungsantwort zurück, wie in der Übersicht von DNSFilter zur Skalierung von Public WiFi Filtering beschrieben. Dieselbe Quelle bezifferte unter Berufung auf US-Hotspot-Daten das Land im Jahr 2022 auf mehr als 410.000 öffentliche WiFi Netzwerke, die sich über Parks, Bibliotheken, öffentliche Verkehrsmittel und Bahnhöfe erstrecken.
Die reine Anzahl ist weniger wichtig als das Muster. Diese Netzwerke bedienen temporäre Benutzer auf unverwalteten Geräten, sodass die Durchsetzung an der Netzwerkgrenze erfolgen muss. Richtig umgesetzt können Sie unterschiedliche Regeln pro SSID oder VLAN anwenden und gleichzeitig die Kompatibilität mit jedem Gastgerät wahren. Das deckt Schutzbestimmungen, die Durchsetzung von Richtlinien zur angemessenen Nutzung und die Threat Defense in einem Schritt ab.
Es ersetzt nicht alle anderen Maßnahmen. DNS-Filtering prüft keine verschlüsselte Seite, nachdem eine Domain zugelassen wurde, und es bereinigt kein bereits infiziertes Gerät. Betrachten Sie es als Ihr erstes, breites Eingangstor. Firewalls, Segmentierung und Endpoint-Schutz auf den Geräten der Mitarbeiter haben weiterhin ihre Berechtigung.
Bereiten Sie die WiFi-Richtlinie vor der Konfiguration vor
Beginnen Sie nicht im Resolver-Dashboard. Starten Sie mit einer Übersicht Ihres Netzwerks, die Sie auch in sechs Monaten noch verstehen. Listen Sie jeden Standort, jede SSID und jedes VLAN auf. Notieren Sie, wer die einzelnen Netzwerke nutzt, ob die Geräte verwaltet werden und welche Captive Portal- und Zahlungsabläufe niemals unterbrochen werden dürfen.
Diese Bestandsaufnahme erzwingt frühzeitig nützliche Diskussionen. Eine Familienattraktion betreibt möglicherweise einen toleranteren kostenpflichtigen Besuchertarif neben einem strengeren kostenlosen Tarif für Kinder. Eine Schule benötigt ganz unterschiedliche Lösungen für Schüler, Lehrer und IoT-Sensoren. Das Übernehmen der Kategorieliste einer anderen Organisation umgeht diese spezifischen Anforderungen vor Ort.
Erstellen Sie eine Richtlinienübersicht nach Zielgruppen
- Gästenetzwerke: Blockieren Sie Bedrohungen sowie anstößige, illegale und andere schädliche Kategorien. Entscheiden Sie ausdrücklich, ob Glücksspiel, soziale Medien oder Streaming zu Ihrem Standort passen.
- Mitarbeiternetzwerke: Halten Sie die Bedrohungsblockierung streng, aber erlauben Sie die Business-Dienste, die Ihre Mitarbeiter benötigen. Dokumentieren Sie, wer Ausnahmen genehmigt.
- IoT- und betriebliche Netzwerke: Erlauben Sie nach Möglichkeit nur bekannte Zieladressen für Updates, Telemetrie und Verwaltung. Weisen Sie einem Drucker keine allgemeine Richtlinie zum Surfen zu.
- Zeitkritische Netzwerke: Halten Sie fest, wo sich Regeln für Abende, Wochenenden oder Unterrichtszeiten von den Standardeinstellungen für den Tag unterscheiden sollten.
Kategorieentscheidungen sind nicht rein technischer Natur. Im Jahr 2024 ergab eine Analyse organisatorischer Filterrichtlinien anzügliche oder explizite Inhalte in mehr als 84 % der Richtlinien, während Peer-to-Peer und illegale Inhalte in 81 %, Terrorismus und Hass in fast 66 % und Glücksspiel in 51 % auftauchten, laut den veröffentlichten Daten zu WiFi-Filterrichtlinien von TitanHQ. Diese Zahlen zeigen, dass Filterung nicht nur Malware blockiert, sondern auch Aufgaben der Fürsorgepflicht und der Bandbreitenverwaltung übernimmt.
Halten Sie den Verantwortlichen, den Zweck und das Überprüfungsdatum für jede Richtlinie schriftlich fest. Wenn Sie die Kontrollen auch an einer Basislinie wie den Cyber Essentials Zertifizierungsanforderungen ausrichten, dokumentieren Sie, welche Anforderung durch die jeweilige Einstellung unterstützt wird. Sie werden diese Zuordnung als Nächstes direkt in Resolver-Zonen übersetzen, und Auditoren werden Ihnen für die Dokumentation dankbar sein.
Richten Sie den zentralen WiFi-Inhaltsfilterungs-Workflow ein
Die Bereitstellungsreihenfolge ist simpel, aber die Abfolge ist entscheidend. Wenn Sie Kategorien aktivieren, bevor Sie steuern, wohin DNS-Anfragen geleitet werden, werden Sie tagelang unbeständigen Ergebnissen hinterherlaufen.
Erzwingen Sie zunächst, dass Gäste-, Mitarbeiter- und IoT-VLANs Ihre genehmigten rekursiven Resolver verwenden. Blockieren oder leiten Sie Versuche ab, beliebiges externes DNS aus diesen Segmenten zu nutzen, und bestätigen Sie anschließend, dass DHCP die richtigen Resolver-Adressen ausgibt. Das ist der Durchsetzungspunkt. Ohne diesen Schritt ist alles andere lediglich eine Empfehlung.
Weisen Sie als Nächstes jedem SSID und VLAN eine separate Response Policy Zone oder die entsprechende Kategorierichtlinie Ihres gewählten Dienstes zu. NIST beschreibt Protective DNS als bereitstellbar durch lokale Response Policy Zones, cloudbasiertes sicheres rekursives DNS oder eine Kombination daraus und empfiehlt verschlüsseltes DNS, wo immer möglich, DNSSEC für Integrität, eine dedizierte DNS-Infrastruktur sowie fehlertolerante Designs in seinen NIST Protective DNS Deployment Guidance. Treffen Sie diese Wahl bewusst. Lokale Zonen bieten Ihnen eine präzise Kontrolle und geringe Latenzzeiten. Cloud-Resolver vereinfachen standortübergreifende Aktualisierungen und Berichte. Hybride Setups eignen sich für Umgebungen mit gemischten Konnektivitätstypen.
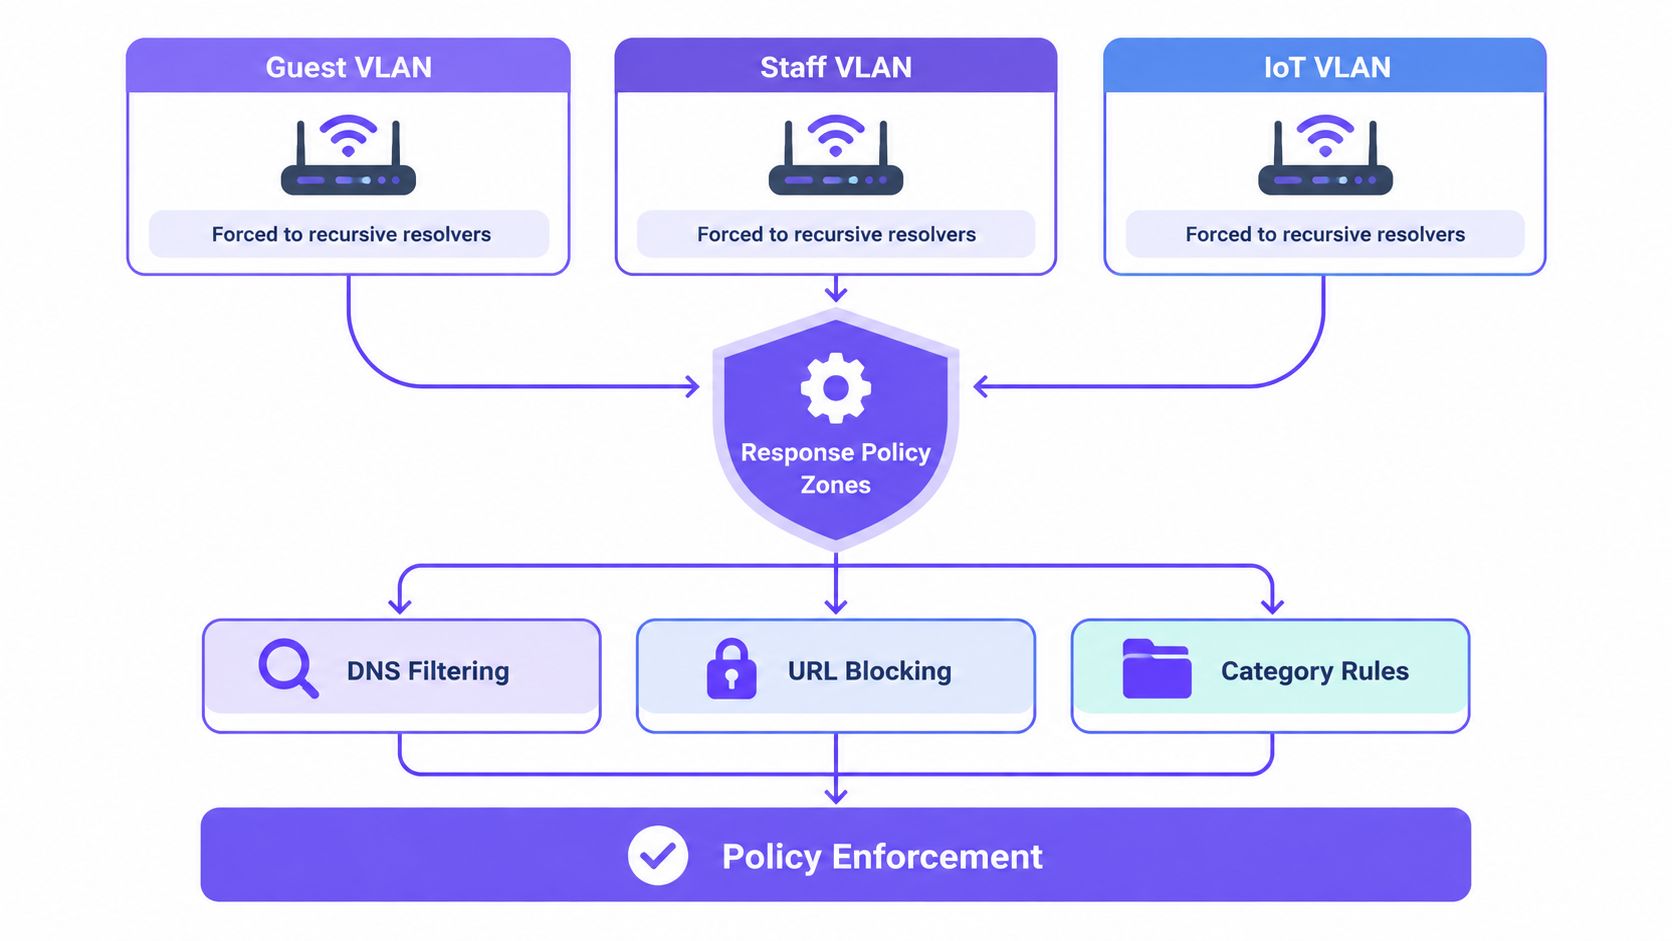
Wenn eine Anfrage mit einer blockierten Kategorie oder einer Bedrohungsliste übereinstimmt, senden Sie eine kontrollierte Sperrantwort zurück, die den Benutzer auf einer Erklärungsseite leitet. Verwerfen Sie die Anfrage nicht einfach und geben Sie keinen generischen Fehler zurück. Protokollieren Sie bei jeder Entscheidung das anfordernde Netzwerk, die Kategorie, den Zeitstempel und die angefragte Domain. Sie benötigen diese Nachweise für die Feinabstimmung und bei Streitfällen.
Validieren Sie vor der flächendeckenden Durchsetzung
Testen Sie mit echten Geräten auf jeder SSID. Bestätigen Sie, dass erlaubte geschäftliche und private Ziele normal aufgelöst werden. Stellen Sie sicher, dass verbotene Domains auf der Sperrseite landen. Überprüfen Sie Ihr Captive Portal, Social-Login-Anbieter und Kartenzahlungsabläufe doppelt, da Kategoriefilter gerne Authentifizierungsdomains blockieren, die wie soziale Medien aussehen.
Achten Sie auf Caching und Fallback. Ein Gerät, das eine alte DNS-Antwort speichert, kann eine blockierte Website als erreichbar anzeigen, bis der Cache abläuft. Ein falsch konfigurierter sekundärer Resolver kann Ihre Richtlinie während eines Ausfalls umgehen. Legen Sie vor dem Go-Live Akzeptanzziele fest, wie z. B. 100% interception of test DNS traffic aus jedem Richtliniensegment und null unbeabsichtigten Resolver-Fallback bei simulierten Ausfällen. Diese Zielvorgaben verwandeln eine vage Einführung in eine überprüfbare.
Praktische Regel: Wenn Sie eine Blockierung, eine Freigabe und eine Portal-Anmeldung von einem Gast-Smartphone aus auf jeder SSID nicht reproduzieren können, sind Sie noch nicht bereit für die Durchsetzung.
Die Plattform ist weniger wichtig als diese Disziplin, obwohl ein verwalteter Cloud Service die Wartung von Geräten und Client Software überflüssig machen kann. Wenn Sie gleichzeitig die zugrunde liegende Switching- und WLAN-Ausrüstung überprüfen, sind network and wireless solutions von ATEK Distribution ein nützlicher Referenzpunkt dafür, wie Zugriffsinfrastruktur und Segmentierungsentscheidungen zusammenpassen. Wofür auch immer Sie sich entscheiden: Führen Sie die Änderung stufenweise durch, überwachen Sie sie und verschärfen Sie erst dann die Regeln.
Wählen Sie, wo die DNS-Filterung endet
Betreiber geraten in Schwierigkeiten, wenn sie DNS-Filterung kaufen und eine vollständige Web-Inspektion erwarten. Definieren Sie die Grenzen klar, bevor Stakeholder von mehr Abdeckung ausgehen, als Sie eingerichtet haben.
Die DNS-Filterung klassifiziert eine angeforderte Domain. Sie kann eine Verbindung zu einem bekannten Phishing-Host oder einer Website für Erwachsene stoppen, bevor Daten fließen. In der Regel kann sie nicht jede einzelne Seite auf einer gemeinsam genutzten Domain unterscheiden, URL-Pfade überprüfen oder den Inhalt einer verschlüsselten Sitzung nach der Auflösung beurteilen. Eine einzelne Plattform kann harmloses und schädliches Material unter demselben Hostnamen hosten, und DNS allein kann dies nicht sauber trennen.
| Ansatz | Ideal für | Steuerung pro SSID | Wichtigste Einschränkung |
|---|---|---|---|
| Router-eigene Filterung | Kleine Netzwerke an einem Standort | Grundlegend, oft geräte- oder netzwerkweit | Grobe Kategorien und schwaches Reporting |
| Lokale DNS-Filterung | Standorte mit Wunsch nach lokaler Kontrolle | Stark mit Zonen pro VLAN | Verantwortung für Updates, Verfügbarkeit und Abstimmung liegt bei Ihnen |
| Cloudbasiertes Protective DNS | Gäste- und öffentliches WiFi an mehreren Standorten | Stark pro SSID, VLAN und Standort | Entscheidungen nur auf Domain-Ebene |
| Endpunkt- oder HTTPS-Inspektion | Verwaltete Mitarbeitergeräte | Pro Gerät oder Benutzer | Erfordert Agenten oder Zertifikate, ungeeignet für Gäste |
Stimmen Sie die Ebene auf das Risiko ab
Für unverwaltete Gäste bietet Ihnen die cloudbasierte oder lokale DNS-Filterung Abdeckung, ohne dass Sie deren Geräte berühren müssen. Für Laptops von Mitarbeitern, die mit sensiblen Daten arbeiten, kombinieren Sie dies mit Endpunktskontrollen und ziehen Sie ein secure web gateway for deeper web inspection in Betracht, wenn eine Transparenz auf Seitenebene gerechtfertigt ist. Router-eigene Tools von Anbietern wie Cisco Meraki können für einfache Umgebungen ausreichend sein, aber testen Sie die Kategoriequalität und das Berichtswesen, bevor Sie sich standortübergreifend darauf verlassen.
Dokumentieren Sie, was Sie bewusst nicht überprüfen. Sagen Sie klar und deutlich, dass Sie Kategorien und bekannte Bedrohungen bei der Abfrage blockieren, aber keine Gast-Webseiten lesen. Diese Transparenz schützt Sie rechtlich und hilft Gästen, den Dienst zu verstehen. Zudem verhindert sie, dass interne Teams DNS-Protokolle für Fragen nutzen wollen, für die sie nie konzipiert wurden.
Getrennte SSIDs, VLANs und zeitbasierte Regeln
Segmentierung entscheidet, welche Richtlinie ein Gerät erhält. Filterung entscheidet, was diese Richtlinie zulässt. Beides zu verwechseln führt zu Netzwerken, die zwar sauber getrennt, aber identisch gefährdet sind - oder zu stark gefiltert, aber unmöglich zu verwalten.
Beginnen Sie mit den SSIDs, die den Personen bereits bekannt sind. Ein Hotel trennt Guest von Staff und Conference. Eine Schule trennt den Datenverkehr von Schülern, Personal und IoT. Eine Studentenwohnanlage trennt Bewohner von Besuchern und Gebäudesystemen. Jede SSID wird einem VLAN zugeordnet, jedes VLAN verweist auf seine Resolver-Richtlinie, und jede Richtlinie enthält ihre eigenen Kategorien, Allowlists und Zeitpläne.
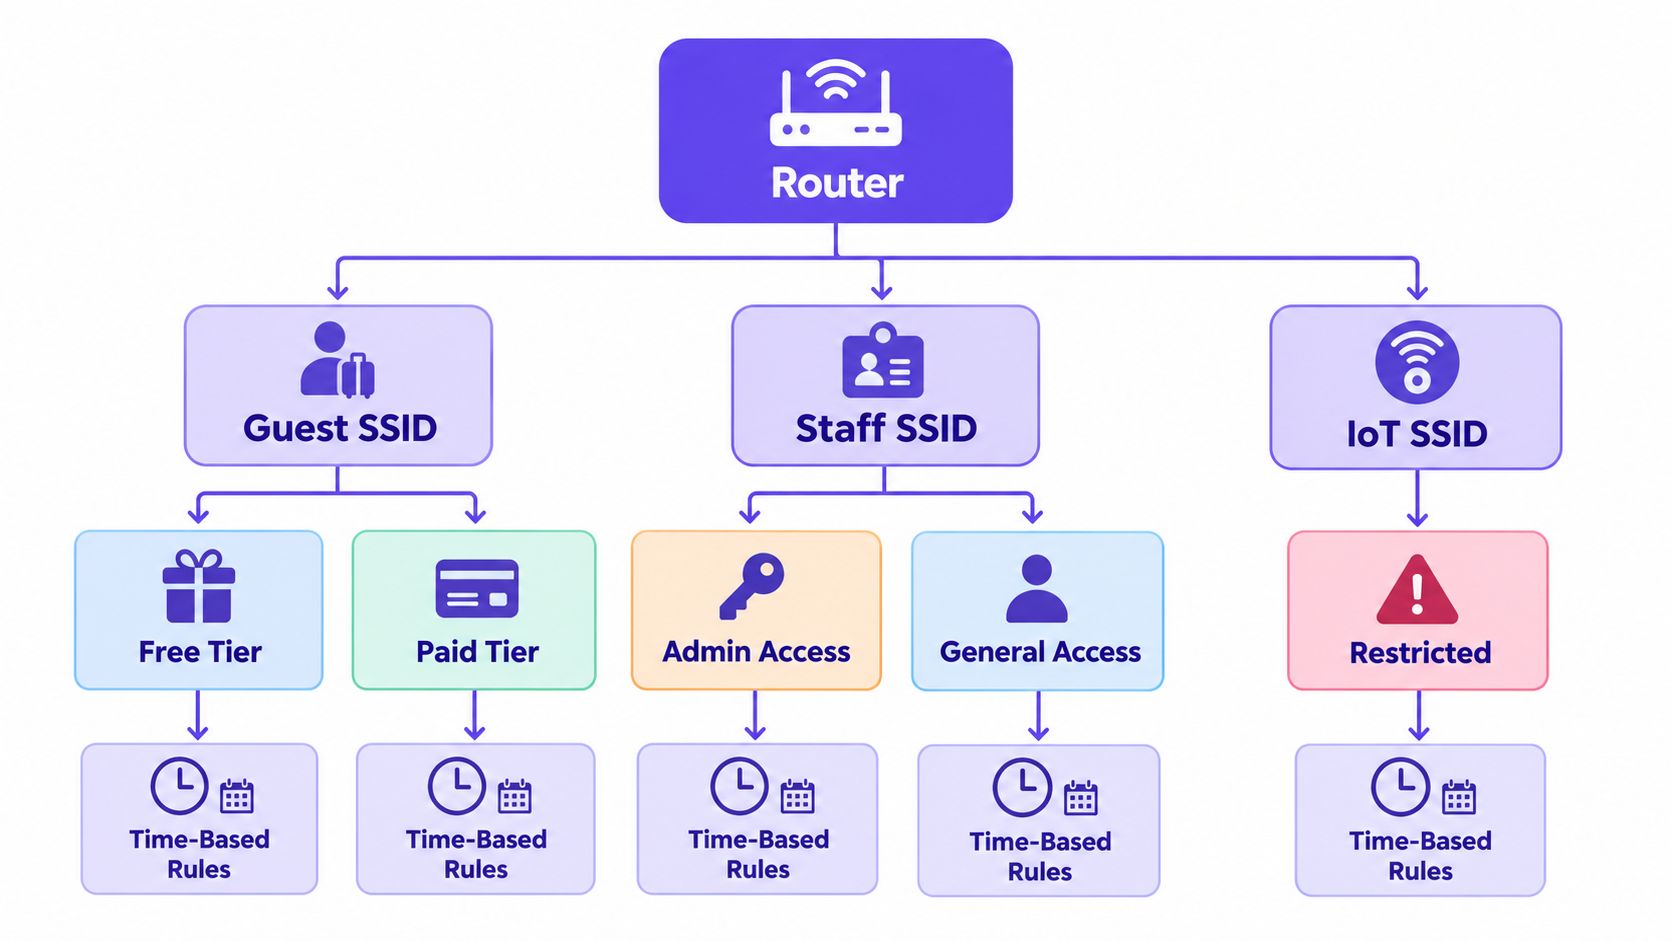
Kostenlose im Vergleich zu kostenpflichtigen Tarifen sind ein gutes Beispiel für Richtlinien, nicht nur für Bandbreite. Kostenpflichtige Gäste erhalten möglicherweise Streaming-Zugriff und umfangreicheres Surfen. Kostenlose Nutzer erhalten weiterhin Schutz vor Bedrohungen und Inhalten für Erwachsene, jedoch vielleicht strengere Kontrollen für Peer-to-Peer und hohe Bandbreiten, um die Kapazität zu schützen. Mitarbeiter auf einer separaten SSID sollten keine Gästebeschränkungen erben, die Lieferantenportale oder Wartungstools blockieren.
Zeitpläne sparsam einsetzen und konsequent verwalten
Zeitbasierte Regeln helfen, wenn ein Netzwerk seinen Zweck ändert. Sie können Gästekategorien während bestimmter Abendstunden verschärfen, Spiele während des Unterrichts einschränken oder in einer Familienumgebung am Wochenende strengere Schutzmaßnahmen anwenden. Zeitpläne führen jedoch auch zu stillen Fehlern, wenn sich niemand darum kümmert.
- Benannter Verantwortlicher: Weisen Sie jedem Zeitplan eine Person oder ein Team zu. Keine verwaisten Regeln.
- Klarheit bei der Zeitzone: Bestätigen Sie, ob der Resolver die Ortszeit des Standorts oder eine zentrale Einstellung anwendet. Testen Sie die Umstellung bei der Sommerzeit.
- Ausnahmepfad: Dokumentieren Sie, wie ein Konferenzorganisator, ein Lehrer oder ein Dienstleiter eine vorübergehende Änderung anfordert und wann diese abläuft.
Bring-Your-Own-Device-Netzwerke verdienen ebenfalls eine eigene Richtlinie, anstatt standardmäßig die der Mitarbeiter zu übernehmen. Unser Leitfaden zu BYOD-Sicherheit für gemeinsam genutzte Netzwerke erläutert, warum private Geräte separate Annahmen erfordern. Das Muster ist hier dasselbe. Private Smartphones auf einer Mitarbeiter-SSID verwischen das Reporting, erschweren Ausnahmen und erweitern den Zugriff über das erforderliche Maß hinaus. Weisen Sie ihnen ein Segment mit Internetzugang, starker Bedrohungsblockierung und ohne Route zu internen Systemen zu.
Halten Sie das Modell so einfach, dass es auf eine einzige Seite passt. Wenn das Personal an der Rezeption einem Gast nicht erklären kann, welchem Netzwerk er beitreten soll und was ihn erwartet, ist Ihre Segmentierung für den Standort zu kompliziert.
Nützliche Sperrseiten und Berichte gestalten
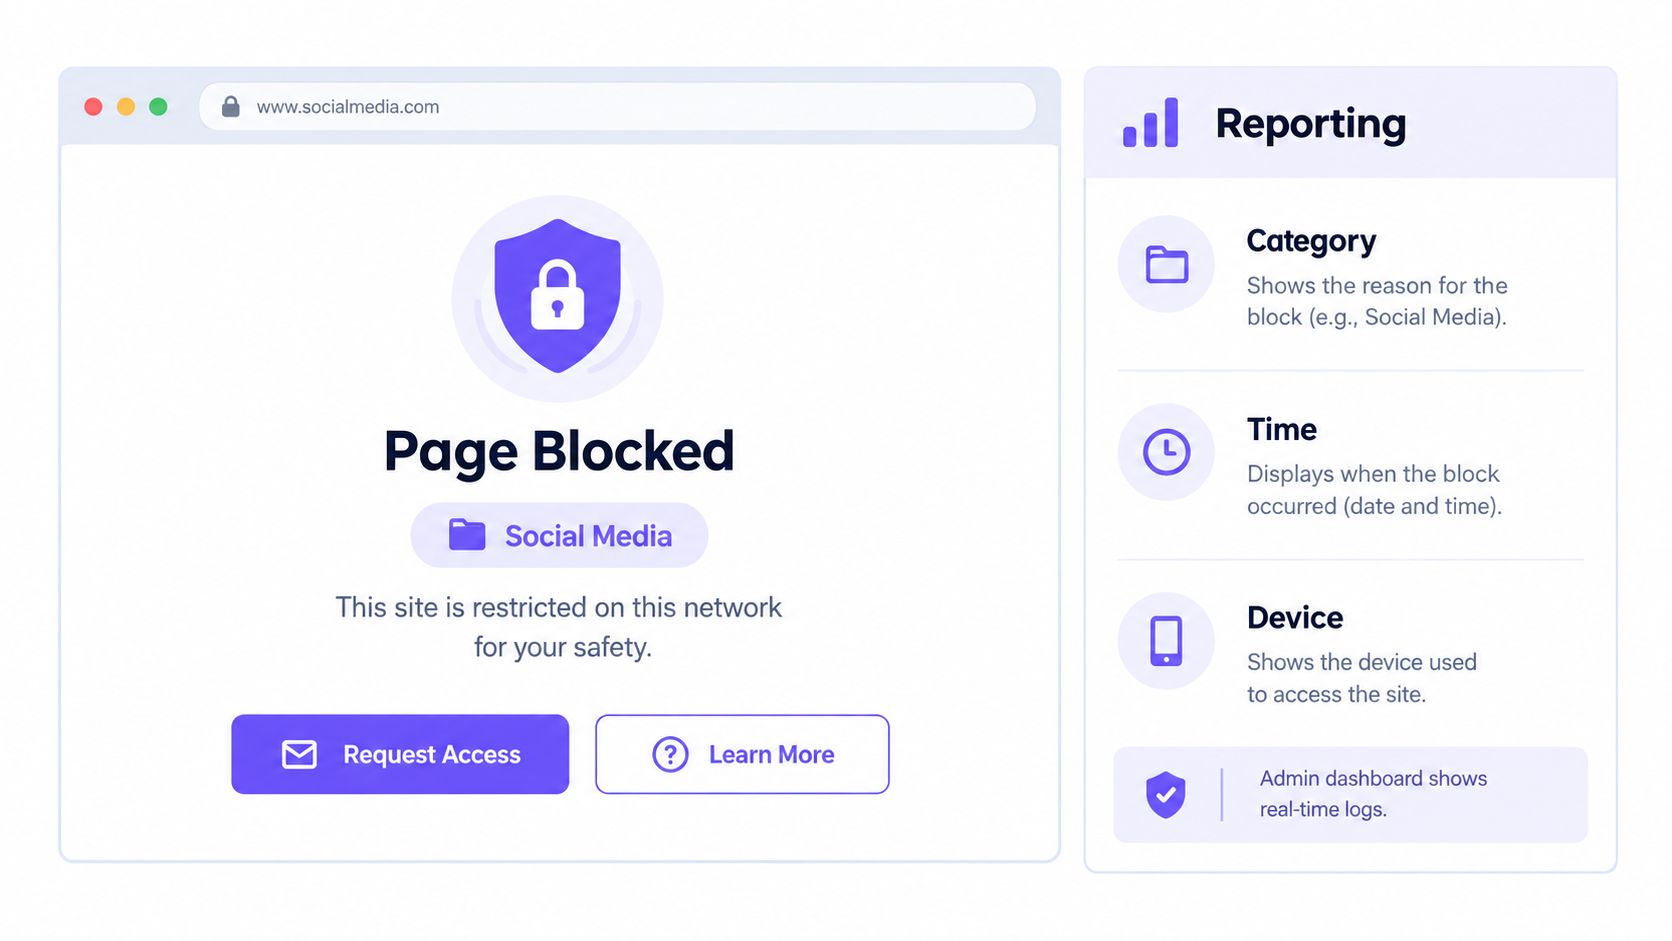
Auf einer Sperrseite wird Ihre Richtlinie sichtbar. Ein generischer Browserfehler vermittelt Gästen, dass das WiFi defekt ist. Eine klare, im eigenen Branding gestaltete Seite erklärt ihnen, dass eine Regel angewendet wurde, welche Kategorie dies ausgelöst hat und was sie als Nächstes tun können.
Verwenden Sie eine einfache Sprache. Nennen Sie den Standort, geben Sie die Kategorie in verständlichen Worten an und erklären Sie, dass die Website auf diesem Netzwerk gesperrt ist. Bieten Sie die Möglichkeit zur Überprüfung an, sofern Sie dies unterstützen. Vermitteln Sie nicht den Eindruck, dass Sie jede HTTPS-Seite lesen oder das gesamte Surfverhalten erfassen. Die Filterung auf DNS-Ebene zeichnet angeforderte Domains und Kategorien auf. Sie bietet keine automatische Transparenz auf Seitenebene und macht Benutzer nicht anonym.
Diese Unterscheidung ist wichtig für das Vertrauen. Eine Studie aus dem Jahr 2025 zum Sicherheitsbewusstsein bei öffentlichem WiFi ergab, dass 81 % der Teilnehmer glaubten, ihre Daten könnten im öffentlichen WiFi gestohlen werden, nur 34 % Bedenken hinsichtlich Phishing äußerten und 64 % glaubten, Informationen könnten von Regierungen oder Unternehmen gesammelt oder überwacht werden, so die Studie zum Sicherheitsbewusstsein bei öffentlichem WiFi 2025. Eine undurchsichtige Sperre kann diese Sorge verstärken. Eine transparente Sperre kann Ihre Fürsorgepflicht belegen.
Berichten Sie nur, was Sie auch verteidigen können
Ein nützliches Reporting erfasst blockierte Domains, Bedrohungstyp, Kategorie, Netzwerk und Uhrzeit. So können Sie aufzeigen, was, wo und wann gestoppt wurde, ein falsch klassifiziertes Geschäftstool erkennen und wiederholte Versuche bemerken, Command-and-Control-Domains aus einem Segment zu erreichen.
Erzwingen Sie SafeSearch auf Google, Bing und YouTube, sofern Ihr Dienst dies unterstützt - insbesondere in Familien-, Schul- und öffentlichen Netzwerken. Testen Sie dies von einem Gastgerät aus, anstatt sich blind auf einen Schalter im Dashboard zu verlassen.
Veröffentlichen Sie die Grundlagen für Gäste und Mitarbeiter:
- Was protokolliert wird: Domain, Kategorie, Netzwerk und Zeitstempel, standardmäßig jedoch keine Seiteninhalte.
- Aufbewahrung und Zugriff: Wie lange Sie Berichte aufbewahren und wer sie einsehen kann.
- Einsprüche: Wie ein Falsch-Positiv-Ergebnis überprüft wird und wie schnell dies geschieht.
Eine Sperrseite, die Gäste verstehen, erzeugt weniger Support-Anrufe als ein stummer Fehler - selbst wenn sie der Regel nicht zustimmen.
Betrachten Sie Berichte als Nachweise für Schutzmaßnahmen und Audits, nicht als Werkzeug für den Browserverlauf. Beschränken Sie den Dashboard-Zugriff, überprüfen Sie die Speicherdauer regelmäßig und löschen Sie Berichte, die nicht mehr benötigt werden.
Testabdeckung, Fehlalarme und Umgehungspfade
Das Zählen blockierter Anfragen beweist lediglich, dass der Resolver beschäftigt ist. Es beweist nicht, dass die Richtlinie korrekt ist. Sie benötigen eine Überprüfungsroutine, die Blockierungsqualität und Begleitschäden getrennt misst.
Erstellen Sie ein Testkorpus für jede Standortrichtlinie. Berücksichtigen Sie verbotene Domains, harmlose Websites mit ähnlicher Begrifflichkeit, neu registrierte Domains, von CDNs gehostete Dienste, internationalisierte Domains und Ziele, die verfügbar bleiben müssen, wie z. B. Zahlungs-, Portal- und Lernplattformen. Lösen Sie jedes Element wiederholt von jeder SSID und jedem VLAN auf. Zeichnen Sie das Richtlinienergebnis, die Antwortlatenz, das Verhalten der Sperrseite und eventuelle Änderungen der Klassifizierung im Laufe der Zeit auf.
Weisen Sie True-Positive, False-Positive, False-Negative und Resolver-Verfügbarkeit als separate Kennzahlen aus. Fassen Sie diese nicht zu einer einzigen Erfolgsquote zusammen. Eine experimentelle Studie zur DNS-Blockierung ergab einen Blockierungserfolg von 95 % bei 1.000 Anfragen, aber auch eine False-Positive-Rate von 3 %, während ein anderes Experiment zur Inhaltsblockierung eine maximale Klassifizierungsgenauigkeit von 84 % unter Verwendung eines N-Gramm-Machine-Learning-Ansatzes auswies, wie zusammenfassend im NIST Secure DNS Deployment Guide dargestellt. Diese Ergebnisse sind eine Warnung davor, eine hohe Blockierungsrate zu feiern, während legitime Benutzer vor verschlossenen Türen stehen.
Überprüfen Sie mögliche Umgehungswege
Verschlüsseltes DNS ist der blinde Fleck, den die meisten Anleitungen unterschätzen. Browser und Betriebssysteme können Abfragen über DNS over HTTPS oder DNS over TLS an einen externen Resolver senden und so Ihren konfigurierten Dienst umgehen. VPNs, Proxys, direkter IP-Zugriff und fest codiertes DNS in Apps erzeugen dasselbe Problem. Neue Forschungsarbeiten aus dem Jahr 2025 zu Kindersicherungssystemen in Routern ergaben, dass sich die getesteten Produkte hauptsächlich auf DNS-Filterung verließen und keine HTTPS-basierte Filterung durchführten, wie in Rotten WiFi's vollständigem Leitfaden zur Router-Sperrung angemerkt.
Sie müssen eine Abwägung treffen, keine perfekte Lösung. Das Blockieren bekannter verschlüsselter DNS-Endpunkte und des ausgehenden DNS-Verkehrs zu nicht genehmigten Resolvern wahrt die Durchsetzung in Gästenetzwerken. Es kann jedoch auch die Privatsphäre verringern und legitime Gerätesicherheitsfunktionen beeinträchtigen. Das freie Zulassen von verschlüsseltem DNS führt zu uneinheitlichen Richtlinien für Kategorien, Malware und Safe Search. Treffen Sie die Entscheidung explizit pro Segment. Ein strengeres Fail-Closed-Verhalten eignet sich in der Regel für Schulen und Familienstandorte. Verwaltete Mitarbeiternetzwerke können dokumentierte Ausnahmen rechtfertigen.
Überprüfen Sie auch alltägliche Fehlerquellen:
- Geteilte CDNs: Das Blockieren eines missbräuchlichen Hostnamens sollte nicht ein gesamtes Content Delivery Network lahmlegen.
- Captive Portals und Zahlungen: Testen Sie Anmeldung, Social Authentication und Zahlungsabläufe nach jeder Kategorieänderung.
- Zwischengespeicherte Antworten: Leeren Sie die Caches und testen Sie erneut, da Sie sonst eine Richtlinie bestätigen, die noch nicht aktiv ist.
- Ausfall des Resolvers: Bestätigen Sie, dass das Netzwerk wie geplant reagiert und dass Gäste eine klare Meldung anstelle von einem ungefilterten Zugriff erhalten, falls Sie sich für Fail-Closed entschieden haben.
Richten Sie neue Richtlinien, sofern verfügbar, im Nur-Überwachungs-Modus ein. Überprüfen Sie blockierte Ereignisse stichprobenartig, besprechen Sie Fehlalarme mit dem Personal vor Ort und nutzen Sie zeitlich begrenzte Allowlists anstelle von dauerhaften Ausnahmen. Führen Sie nach Änderungen an Taxonomie, Resolver oder Firmware erneute Tests durch. Kategorien verschieben sich, Websites wechseln den Host, und die einwandfreie Klassifizierung von gestern kann schnell veralten.
Ihre Freigabe für den Live-Betrieb sollte aus einer kurzen, nachgewiesenen Checkliste bestehen. Richtlinienzuordnung genehmigt. Jede SSID von einem echten Gerät getestet. Bypass-Pfade überprüft. Sperrseite und Einspruchsweg aktiv. Aufbewahrung von Berichten vereinbart. Ausnahmen zeitlich begrenzt und zugewiesen. Das ist ein WiFi-Inhaltsfilter, den Sie effektiv betreiben können - und nicht nur eine Einstellung, die Sie einmal aktiviert haben.
Wenn Sie dies für Gäste-, Studenten-, Patienten- oder öffentliches WiFi aufbauen, bietet Purple Shield cloudbasiertes Schutz-DNS mit inhaltsbasierter Filterung pro SSID, VLAN, Standort und Zeit sowie Safe Search-Durchsetzung, gebrandeten Sperrseiten und Berichten, die zeigen, was, wo und wann blockiert wurde - ganz ohne Agenten auf den Gästegeräten. Besuchen Sie Purple Shield, um zu sehen, wie es zu Ihrem bestehenden WiFi passt, und um eine überwachte Einführung für Ihre Standorte zu planen.