
Threat Intelligence Feeds: Ein praktischer Leitfaden für 2026
Erfahren Sie, wie Threat Intelligence Feeds die Früherkennung und Reaktion verbessern. Entdecken Sie Arten, Anwendungsfälle und Tipps zur Auswahl der richtigen Feeds für Ihre Sicherheit
Published 17. Oktober 2026
Ein Gast tippt im Hotel WiFi auf einen Link, und es lädt nichts außer einer sauberen Sperrseite. Dieser kurze Moment ist das sichtbare Ende einer viel größeren Kette: Ein Feed hat eine risikoreiche Domain erkannt, eine Richtlinien-Engine hat sie überprüft, und die Verbindung erhielt gar nicht erst die Chance zu starten. Für Standort- und IT-Manager verwandelt diese Aufgabe von Threat Intelligence Feeds externe Warnungen in eine Entscheidung im Moment der Abfrage - nicht erst, nachdem der Schaden bereits entstanden ist.
Inhaltsverzeichnis
- Was Threat Intelligence Feeds leisten
- Die wichtigsten Arten von Threat Intelligence Feeds
- Kommerzielle und offene Feeds im Vergleich
- Wie Feeds gesammelt und ausgetauscht werden
- Warum die Aktualität von Feeds über ihren Wert entscheidet
- Wie Feeds die Früherkennung in Gäste- und öffentlichem WiFi vorantreiben
- Weniger Feeds auswählen und diese besser nutzen
- Wichtigste Erkenntnisse und praktische nächste Schritte
Was Threat Intelligence Feeds leisten
Ein Threat Intelligence Feed ist ein dynamischer Datenstrom von Indikatoren, Domains, URLs, IPs, Datei-Hashes und Verhaltensmustern, die auf bösartige Aktivitäten hinweisen. Der Feed selbst stoppt nichts. Sein Wert ergibt sich aus den Sicherheitskontrollen, die seine Signale verarbeiten und schnell genug handeln, um Schlimmeres zu verhindern. In einem Veranstaltungs- oder Standortnetzwerk bedeutet dies in der Regel DNS-Filtering, eine Firewall oder einen Response-Workflow, der eine risikoreiche Abfrage blockieren kann, bevor daraus eine Verbindung entsteht.
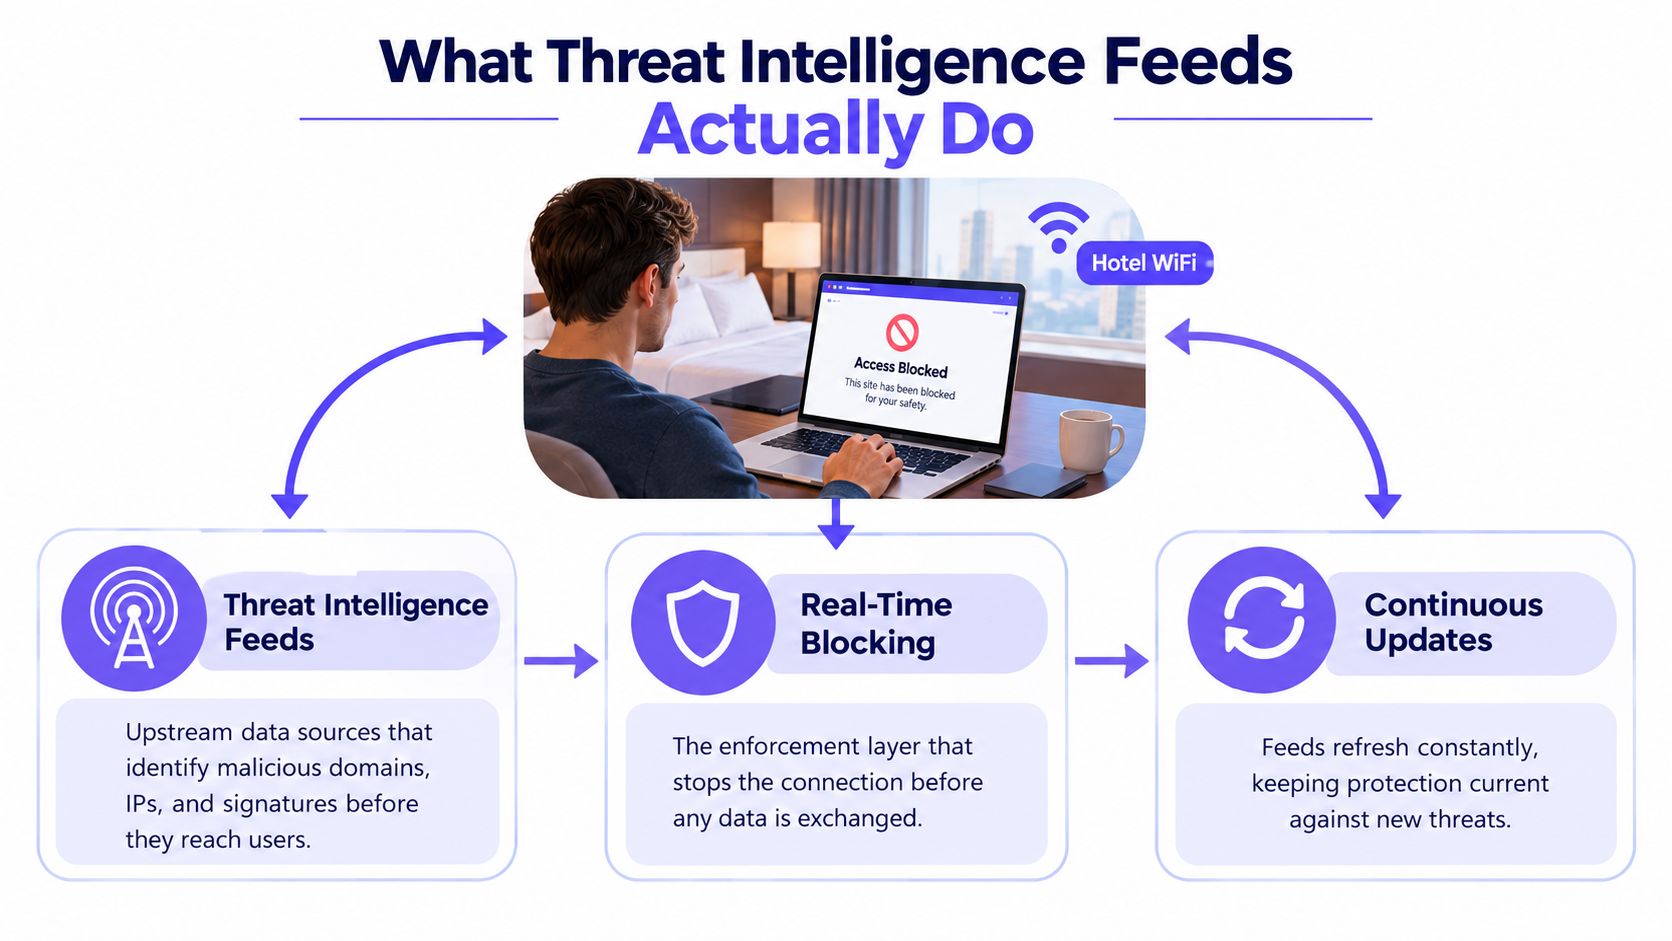
Indikator, Intelligence und Steuerungsmaßnahme
Die klarste Methode zur Trennung der Ebenen ist die Aufteilung in Indikator, Intelligence und Steuerungsaktion. Ein Indikator ist der rohe Hinweis, wie etwa eine verdächtige Domain. Intelligence fügt Kontext, Verlässlichkeit und zeitliche Relevanz hinzu, damit bewertet werden kann, ob der Hinweis aktuell von Bedeutung ist. Die Steuerungsaktion ist die Blockierung, der Alarm, die Quarantäne oder die Untersuchung.
Eine Analogie aus der Lebensmittelsicherheit verdeutlicht den Ablauf. Ein Indikator ist eine Warnung vor einer kontaminierten Zutaten, Intelligence ist die Küche, die entscheidet, welcher Lieferant oder welches Rezept Aufmerksamkeit erfordert, und die Kontrollmaßnahme ist der Koch, der sich weigert, das Gericht zu servieren. Eine Liste schlechter Zutaten hilft nur, wenn die Küche über einen Prozess verfügt, der sie auch nutzt.
Praktische Regel: Erreicht ein Feed keinen Durchsetzungspunkt, ist er lediglich eine Information mit einem Cybersecurity-Etikett.
Das ist der Grund, warum derselbe Feed in einer Organisation hervorragend funktionieren und in einer anderen kaum Nutzen bringen kann. Ein Team übernimmt ihn in die DNS-Richtlinie, bereinigt Duplikate und lässt veraltete Einträge ablaufen. Ein anderes archiviert ihn in einer Konsole und nennt das Sichtbarkeit. Für eine einfache Erklärung gegenüber Kollegen nutzen Sie diese Formulierung: Der Feed ist die Eingabe, Intelligence ist die Interpretation und Durchsetzung ist das Ergebnis. Die Übersicht zum Netzwerkschutz von Purple Shield zeigt, wie das aussieht, wenn DNS-Lookup-Entscheidungen direkt an Richtlinien gebunden sind.
Die wichtigsten Arten von Threat Intelligence Feeds
Betrachten Sie Feed-Typen als verschiedene Blickwinkel auf dasselbe Problem. Einige sind breit gefächert und kostengünstig, einige sind spezifisch und hochrelevant, und andere stammen aus Ihrem eigenen Netzwerk. Der richtige Mix hängt davon ab, ob Sie ein Hotel, ein Schulgelände, ein Krankenhaus-Gästenetzwerk oder eine Unternehmensumgebung mit einem besetzten SOC betreiben.
Wo welcher Feed-Typ am besten passt
Open-Source-Feeds werden meist von Communities, Forschern oder CERT-ähnlichen Gruppen betrieben. Sie sind nützlich, weil sie transparent, weit verbreitet und leicht zu testen sind. Ihr blinder Fleck liegt in der Konsistenz, da Aktualisierungsfrequenz und Datenpflege stark variieren können.
Kommerzielle Feeds sind Abonnementdienste, die Telemetrie, Analyse und Aufbereitung zu einem direkt nutzbaren Paket kombinieren. Ihre Stärke liegt in Geschwindigkeit, Abdeckung und verlässlicher Bereitstellung. Ihr blinder Fleck ist die Abhängigkeit vom Modell, den Bedingungen und der Priorisierung eines einzelnen Anbieters.
Branchenspezifische Netzwerke wie ISACs sind auf gemeinsame Bedrohungslagen im Gesundheitswesen, im Finanzsektor, im Bildungswesen oder im öffentlichen Sektor ausgerichtet. Ihre Stärke liegt in der Relevanz, da die Mitglieder mit ähnlichen Bedrohungen konfrontiert sind. Ihr blinder Fleck ist, dass der Feed möglicherweise enger gefasst ist als eine breite kommerzielle Quelle.
Behörden- und CERT-Feeds veröffentlichen gewöhnlich Warnmeldungen, Indikatoren oder Kampagnendetails zu aktiven Vorfällen. Ihre Stärke liegt in Vertrauen und Reichweite im öffentlichen Interesse. Ihr blinder Fleck ist, dass die Veröffentlichung hinter dem Tempo des Angreifers zurückbleiben kann.
Interne Telemetrie stammt aus Ihrem eigenen SIEM, EDR, aus DNS-Protokollen und der Historie von Sicherheitsvorfällen. Ihre Stärke liegt in der Präzision, da sie Ihre tatsächliche Infrastruktur widerspiegelt. Ihr blinder Fleck ist offensichtlich: Sie sieht nur das, was Ihr Netzwerk bereits berührt hat.
Einige Indikatorklassen tauchen immer wieder auf. Domains und URLs weisen auf Webziele hin, IP-Adressen verweisen auf Hosts, Datei-Hashes identifizieren bekannte Malware-Proben und Regelformate wie YARA oder Sigma beschreiben Muster, die Abwehrteams in Dateien oder Logs abgleichen können. TTPs (Taktiken, Techniken und Prozeduren) beschreiben, wie sich ein Angreifer verhält, anstatt nur zu zeigen, wo er aufgetaucht ist.
Praktische Regel: Je näher ein Feed an Ihrem tatsächlichen Entscheidungspunkt liegt, desto höher ist in der Regel sein Wert.
Kommerzielle und offene Feeds im Vergleich
Kommerzielle und offene Feeds sind keine Gegensätze, sondern Betriebsmodelle. Die einen werden gekauft, kuratiert und auf Geschwindigkeit ausgelegt. Die anderen werden geteilt, sind überprüfbar und in kostenbewussten Umgebungen oft leichter zu rechtfertigen. Ausgereifte Programme nutzen in der Regel beide, da keines von beiden alle Probleme allein löst.
Kommerzielle Feeds enthalten in der Regel aggregierte Telemetriedaten aus großen Sensornetzwerken, von Experten geprüfte Analysen und eine strukturierte Bereitstellung über API oder STIX/TAXII. Das bedeutet normalerweise eine einfachere Integration und schnellere Aktualisierungen, kann aber auch Kosten, Lizenzbeschränkungen und Anbieterabhängigkeiten mit sich bringen. Offene Feeds hingegen sind häufig Community-Blocklisten, CERT-Hinweise, öffentliche MISP-Instanzen oder Forschungsprojekte wie Reputationsdatensätze im Stil von abuse.ch. Sie sind transparent und kostengünstig, erfordern jedoch meist mehr Feinabstimmung und mehr Sorgfalt im Umgang mit Fehlalarmen.
| Dimension | Kommerzielle Feeds | Offene Feeds |
|---|---|---|
| Kosten | Abonnementbasiert | Meist kostenlos oder kostengünstig |
| Aktualisierungsgeschwindigkeit | Oft schneller und konsistenter | Variiert je nach Projekt und Verwalter |
| Transparenz | Durch Anbieter-Paketierung eingeschränkt | In der Regel hoch und überprüfbar |
| Abdeckung | Breit, mit kuratierter Aggregation | Ungleichmäßig, aber manchmal sehr gezielt |
| Anpassungsaufwand | Zu Beginn geringer, erfordert dennoch Validierung | Höher, da die Qualität variiert |
| Optimal geeignet für | Teams, die eine zuverlässige Bereitstellung benötigen | Teams, die Transparenz und Kontrolle suchen |
Kommerzielle Feeds überzeugen häufig, wenn ein Team eine schnellere Operationalisierung und eine breitere Abdeckung benötigt. Open-Source-Feeds punkten oft bei knappem Budget und wenn Transparenz wichtig ist. Die praktische Lösung für die meisten Standorte und Filialbetreiber besteht darin, eine kleine Anzahl beider Typen zu nutzen und diese gezielt auf tatsächliche Durchsetzungsentscheidungen abzustimmen, anstatt Feeds nur für eine reine Abdeckungsbreite zu erwerben.
Wie Feeds gesammelt und ausgetauscht werden
Ein Feed wird erst nützlich, wenn er eine Pipeline durchläuft. Rohindikatoren gehen ein, werden bereinigt, standardisiert, angereichert und dann an die Tools weitergeleitet, die darauf reagieren können. Deshalb wird immer wieder über STIX und TAXII gesprochen, auch wenn die Namen abstrakt klingen.
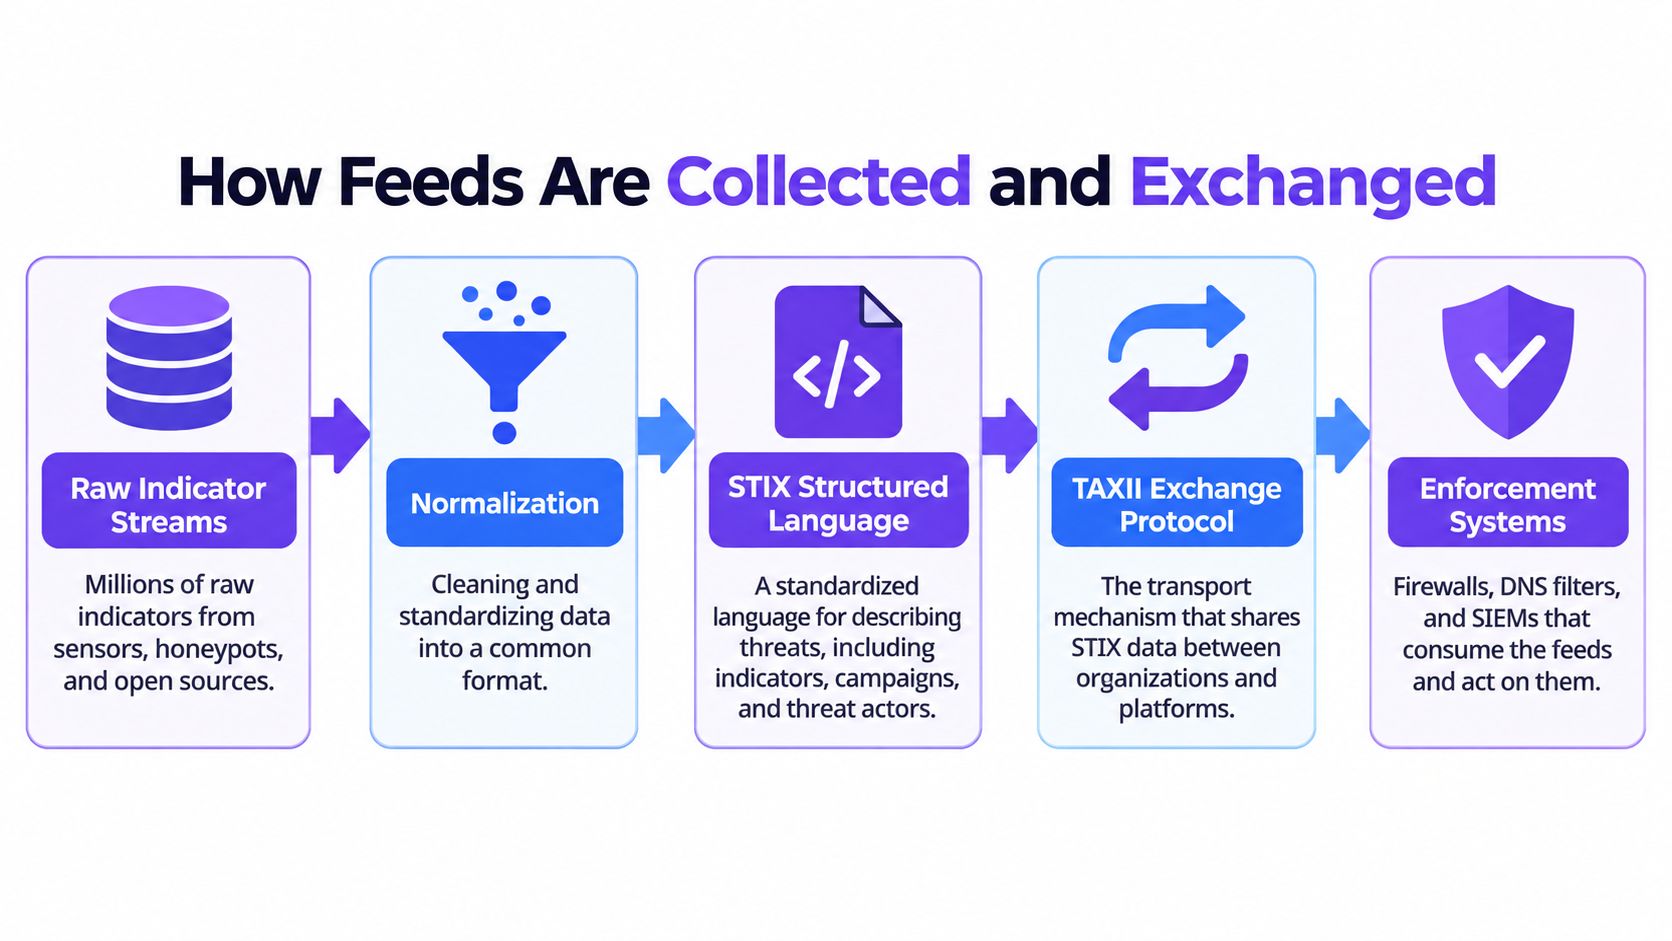
Vom Rohdatenstream zur nutzbaren Richtlinie
STIX ist die gemeinsame Sprache zur strukturierten Beschreibung von Bedrohungsinformationen. Sie ermöglicht es einem System, Indikatoren, Kampagnen oder verwandte Objekte in einem Format zu beschreiben, das ein anderes System verstehen kann. TAXII ist die Transportebene, die diese Daten zwischen Plattformen verschiebt. Zusammen sind sie entscheidend, da niemand jede Integration manuell neu aufbauen möchte, wenn mehrere Anbieter beteiligt sind.
Als Nächstes folgt in der Regel die Anreicherung. Teams fügen Geolokalisierung, Daten autonomer Systeme, passive DNS-Historie, WHOIS- oder Registrierungskontext, Sandbox-Ergebnisse und einen Confidence-Score hinzu. Dieser zusätzliche Kontext verwandelt eine Rohliste erst in etwas, das ein DNS-Filter, eine Firewall oder ein Analyst nutzen kann, ohne in Fehlalarmen zu ertrinken.
Die Bereitstellung von Feeds kann auf unterschiedliche Weise erfolgen. Ein Push-Feed wird nach einem festen Zeitplan geliefert, ein Pull-Feed wird bei Bedarf abgefragt, und ein hybrides Modell abonniert einen Kanal, erlaubt aber dennoch den Abruf bei Bedarf. Die beste Wahl hängt davon ab, wie schnell sich der Indikator ändert und wie sehr Sie der Quelle vertrauen.
Ein reiner Konsum von Daten greift zu kurz, da IT-Sicherheitsteams auch aus ihren eigenen Beobachtungen lernen. Gute Programme melden Vorfälle, Sichtungen und lokalen Kontext an ISACs oder Anbieter-Ökosysteme zurück, damit das nächste Update noch präziser wird.
Warum die Aktualität von Feeds über ihren Wert entscheidet
Ein Feed ist nur dann nützlich, wenn er eintrifft, bevor der Angriff weitergezogen ist. Eine Peer-Reviewed-Evaluierung ergab, dass die meisten Indikatoren mindestens 20 Tage lang aktiv blieben, bevor sie in den getesteten Feeds auftauchten, während die Empfindlichkeit von DShield um 1,5 bis 2 Größenordnungen geringer war als die anderer Quellen, da Indikatoren in der Regel erst aufgeführt wurden, nachdem bereits erhebliche bösartige Aktivitäten stattgefunden hatten. Späte Intelligence kann zwar immer noch genau sein, trifft aber möglicherweise erst nach dem Zeitpunkt ein, an dem eine DNS-Richtlinie sie benötigt. Eine verständliche Übersicht darüber, warum das Timing Entscheidungen verändert, finden Sie unter was Datenaktualität für Entscheidungen bedeutet.
Aktualität ist eine Maßnahme, kein Slogan
Messen Sie die Aktualität direkt. Überprüfen Sie Ingestion-Zeitstempel, vergleichen Sie die erste Beobachtung mit der Erkennungszeit und geben Sie sich schnell ändernden Domains eine kürzere Time-to-Live. Wenn diese Prüfungen fehlen, blockiert ein Standort möglicherweise die Infrastruktur von gestern, während das heutige Phishing-Kit durchkommt.
Schnellere Feeds bringen jedoch auch Kompromisse mit sich. Je schneller sich eine Quelle bewegt, desto mehr Bestätigung und Confidence Scoring benötigen Sie, um fälschliche Blockaden zu vermeiden. Langsamere Feeds können weiterhin nützlich sein, eignen sich aber in der Regel besser für retrospektive Analysen und Anreicherungen als für die Erstlinien-Blockierung. Dieser Unterschied ist beim öffentlichen WiFi und Gäste-WiFi von Bedeutung, wo ein Fehlalarm Besucher genauso frustrieren kann wie eine übersehene Bedrohung sie gefährdet.
Praktische Regel: Behandeln Sie die Aktualität von Feeds wie ein Service-Level und nicht wie ein Häkchen bei der Beschaffung.
Tägliche Momentaufnahmen neuer Domains erfassen mindestens 1% der neu registrierten oder kurzlebigen Domains nicht, die als fast immer bösartig eingestuft wurden. Forscher entdeckten etwa die Hälfte der neu registrierten Domains innerhalb von 45 Minuten und rund 30% innerhalb von 15 Minuten. Eine kontinuierliche Überwachung ist veralteten Momentaufnahmen deutlich überlegen, wenn Angreifer Einweg-Infrastrukturen aufbauen. Für Operatoren ist die praktische Entscheidung einfach: Definieren Sie, wie schnell eine Domain sichtbar werden muss, und wählen Sie dann Quellen und TTLs, die diesem Ziel entsprechen.
Wie Feeds die Früherkennung in Gäste- und öffentlichem WiFi vorantreiben
Gäste-WiFi ist der Ort, an dem die Mechanik von Feeds für Nicht-Spezialisten sichtbar wird. Ein Gerät verbindet sich, fordert eine Domain an und Protective DNS prüft diese Anfrage, bevor ein Browser eine Verbindung öffnet. Diese Entscheidung in der Lookup-Phase ist der zentrale Kontrollpunkt für unverwaltete Laptops, BYOD-Smartphones, Kioske und Besuchergeräte, die keine Agenten ausführen können.
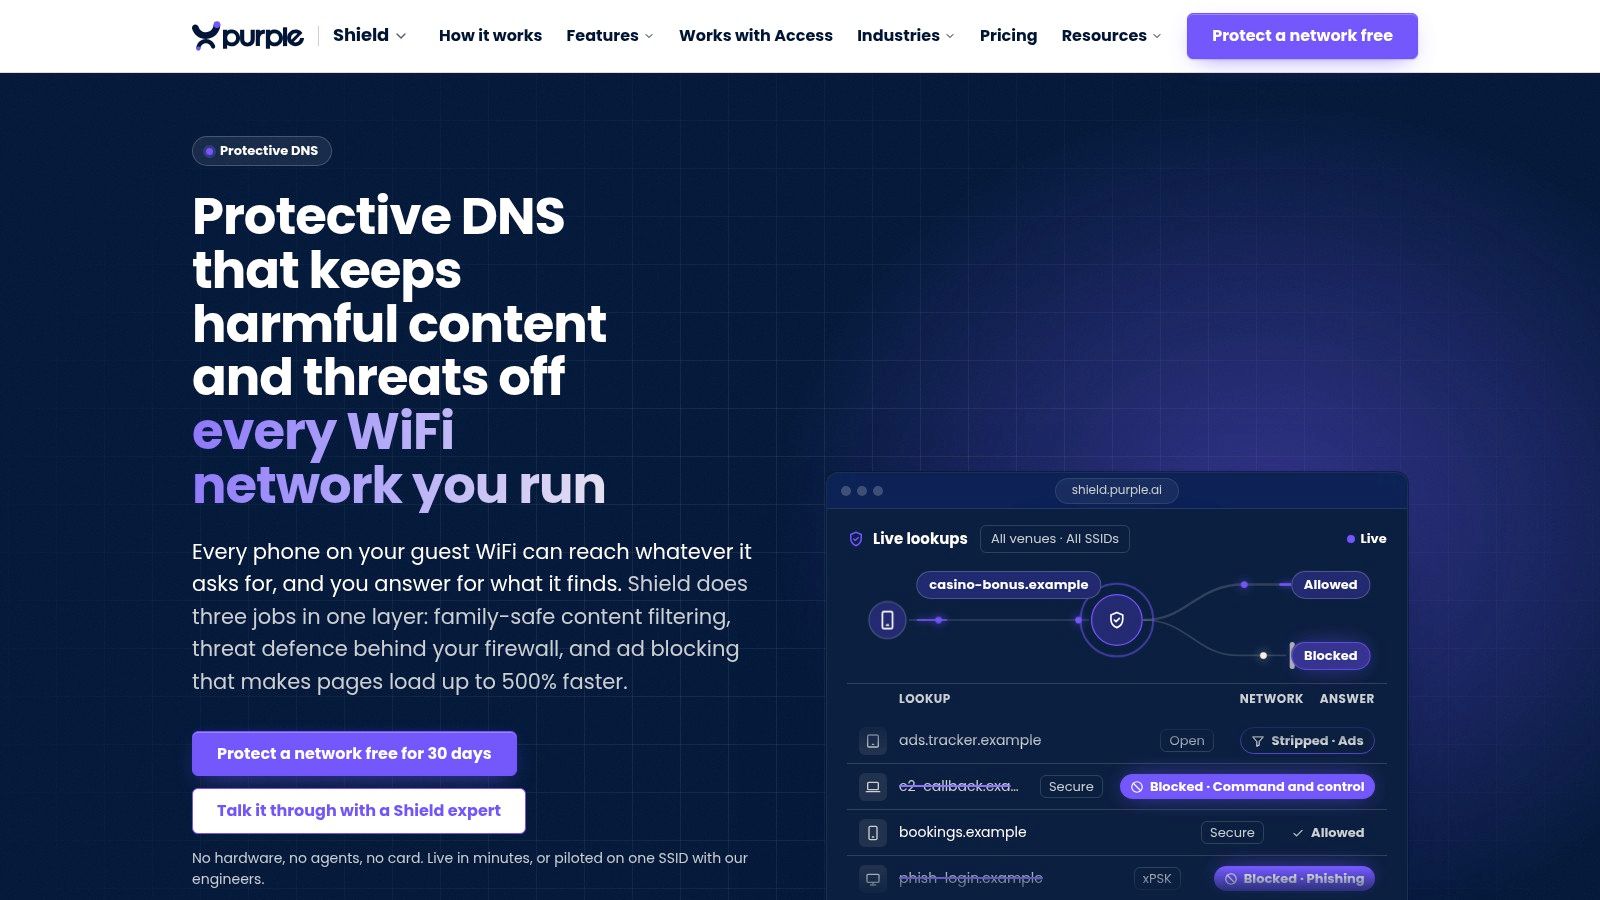
Was der Betreiber sieht
Auf Betreiberseite besteht das nützliche Ergebnis nicht aus einem rohen Feed-Dump. Es handelt sich um eine Liste blockierter Lookups, die SSID oder das VLAN, von dem sie stammten, die übereinstimmende Feed-Quelle, das Alter des Indikators und die Nachweise, die für eine Sperrseite oder einen Audit-Trail benötigt werden. Das ist der praktische Unterschied zwischen einem Threat-Feed und einer Standort-Sicherheitskontrolle.
Die effektivsten Setups verlassen sich nicht auf ein einzelnes Signal. Sie kombinieren neu registrierte Domains, Zertifikatstransparenz, passive DNS-Änderungen und durch Vorfälle bestätigte Indikatoren, damit entstehende Bedrohungsinfrastrukturen markiert werden können, bevor Standard-Blocklisten nachziehen. Dieser Frühsignal-Ansatz ist besonders in Gästenetzwerken nützlich, in denen eine Kompromittierung oft mit einem einzigen Tippen beginnt und in denen eine DNS-Sperrantwort die einzige Steuerung ist, die greift, bevor die Verbindung aufgebaut wird.
Für Teams, die einen Referenzpunkt dafür benötigen, wie sich nicht verwaltete Geräte verhalten, sind OSINT-Workflows zur Beweiserhebung eine hilfreiche Ergänzung, da sie zeigen, wie Ermittler verdächtige Aktivitäten bestätigen, ohne sich auf einen einzelnen Sensor zu verlassen. Die für Operatoren gedachte Variante derselben Disziplin ist einfach: Erfassen Sie die Quelle, die Uhrzeit, das Netzwerksegment und den Grund für die Blockierung und halten Sie diese Nachweise dann für Mitarbeiter, Jugendschutzteams oder Prüfer bereit.
Dieselbe Ebene kann auch die Performance verbessern. Die Blockierung von Werbung und Trackern auf DNS-Ebene lässt Seiten schneller wirken, da weniger unerwünschte Anfragen durchkommen. Das ist im Gastgewerbe und im Bildungswesen ebenso wichtig wie in der Sicherheit, denn ladeintensive Seiten verwandeln Schutz rasch in Support-Tickets.
Purple Shield's BYOD-Leitfaden orientiert sich an diesem Modell, da unverwaltete Geräte als Richtlinienproblem am Netzwerkrand und nicht als Softwareinstallationsproblem auf dem Gerät behandelt werden.
Weniger Feeds auswählen und diese besser nutzen
Der schwierigste Teil eines Feed-Programms besteht darin zu entscheiden, welche Feeds einen Platz im Richtlinienpfad verdienen - nicht in der Erweiterung des Portfolios. Eine Umfrage unter leitenden Technologie- und Cybersecurity-Verantwortlichen aus dem Jahr 2025 ergab, dass sich viele von der Feed-Menge überwältigt fühlten, ein Mangel an qualifizierten Analysten beklagt wurde und viele Schwierigkeiten hatten zu überprüfen, ob Bedrohungen valide oder relevant waren. Das ist ein einfaches Zeichen dafür, dass mehr Datenaufnahme nicht automatisch mehr Wert schafft. Der neueste Funktionsumfang ist hier entscheidend, da sich der Wert eines Feeds erst dann zeigt, wenn eine Plattform ihn in eine Entscheidung an der Netzwerkperipherie umsetzen kann.
Eine einfache Methode zur Konsolidierung
Beginnen Sie damit, jeden Feed einer Entscheidung zuzuordnen. Wenn eine Quelle Ihnen nicht sagen kann, ob Sie blockieren, alarmieren, anreichern oder untersuchen sollen, gehört sie wahrscheinlich in eine Kategorie mit geringerer Priorität.
Fügen Sie anschließend Zuverlässigkeits- und Ablaufregeln hinzu. Indikatoren, die schnell veralten, sollten zügig entfernt werden, während langlebigere Reputationsdaten länger bestehen bleiben können. Bereinigen Sie die Daten danach von Dubletten im Abgleich mit Ihrer internen Telemetrie, um dasselbe Signal nicht an verschiedenen Orten zu speichern.
Eine praktische Checkliste für die Beschaffung hilft ebenfalls:
- Welche Entscheidung ermöglicht dieser Feed? Wenn die Antwort vage ist, wird sich der Feed nur schwer operationalisieren lassen.
- Wie hoch ist die gemessene Latenz? Sie benötigen einen realen Wert aus Ihrer eigenen Umgebung, keine Versprechungen.
- Wie werden Indikatoren entfernt? Veraltete Blockierungen erzeugen vermeidbares Rauschen.
- Welche Berichte werden erstellt? Auditoren und nicht-technische Stakeholder benötigen Nachweise, keine Führung durch ein Dashboard.
Ein gut abgestimmter kommerzieller Feed, ein Community-Feed und Ihre eigene DNS-Telemetrie übertreffen häufig ein Portfolio aus zehn Feeds ohne Priorisierung. Der Grund ist einfach: Der nützlichste Feed ist derjenige, der Entscheidungen herbeiführen kann - insbesondere in Umgebungen wie Gäste-WiFi, Schulen und Krankenhäusern, in denen kein Analyst im Dienst und keine Agenten auf den Geräten installiert sind.
Wichtige Erkenntnisse und praktische nächste Schritte
Threat-Intelligence-Feeds bringen nur dann etwas, wenn sie rechtzeitig einen Durchsetzungspunkt erreichen. Aktualität und Kontext sind wichtiger als das reine Volumen, und die Durchsetzung auf DNS-Ebene ist der sauberste Weg, Feeds in Umgebungen zu nutzen, in denen Sie keine Agenten installieren können. Die stärksten Programme protokollieren außerdem ausreichend Nachweise, um zu erklären, was wo und warum blockiert wurde.
Fokussieren Sie sich im Gastgewerbe auf Feeds, die schnelllebige Phishing-Domains und Wegwerf-Infrastrukturen erfassen, bevor Gäste damit in Berührung kommen. Bestehen Sie in Schulen und Krankenhäusern auf einer Berichterstellung, die Schutzkonzepte, Vorfallprüfungen und Nachweise zur Compliance unterstützt. Verlangen Sie als Betreiber mehrerer Standorte Richtlinienkontrollen pro SSID und VLAN, damit Datenverkehr von Gästen, Personal und Bewohnern nicht als dasselbe Risiko behandelt wird.
Einige häufige Fragen tauchen immer wieder auf:
- Wie oft sollten Feeds aktualisiert werden? So oft es die Art der Bedrohung erfordert, mit schnelleren Aktualisierungszyklen für kurzlebige Infrastrukturen.
- Was passiert, wenn ein Feed ausfällt? Gute Architekturen fangen Ausfälle kontrolliert ab, behalten den vorherigen Richtlinienstatus bei und blockieren nicht das gesamte Netzwerk.
- Wie weisen Sie eine Blockierung gegenüber einem Auditor nach? Speichern Sie die blockierte Domain, den Zeitstempel, die Richtlinienquelle, das betroffene Netzwerksegment und den Nachweis der Sperrseite.
- Wo fängt man ohne eigene Analysten an? Beginnen Sie mit Kontrollen auf DNS-Ebene, ein oder zwei gut abgegrenzten Feeds und einfachen Berichten, die Ihre Operatoren problemlos lesen können.
Wenn Sie für Gäste-WiFi, Konnektivität in Schulen oder ein Besuchernetzwerk im Krankenhaus verantwortlich sind, bietet Ihnen Purple Shield eine praktische Möglichkeit, Threat Intelligence Feeds ohne Agenten oder Appliances auf Endgeräten in Entscheidungen auf DNS-Ebene umzusetzen. Besuchen Sie Purple Shield, um zu erfahren, wie standortbezogene Richtlinien, Berichterstellung und Protective DNS in einer Steuerungsebene zusammenwirken.