
Das beste Schutz-DNS für Gäste- und öffentliches WiFi
Entscheiden Sie, welches Schutz-DNS zu Ihrer Infrastruktur passt, indem Sie Shield, DNSFilter und Cisco Umbrella hinsichtlich agentenloser Bereitstellung pro SSID, Hardware, familienfreundlicher Filterung, Werbeblockierung, Multi-Standort-Verwaltung und Preisgestaltung vergleichen. Sie werden in der Lage sein, jedes Tool den dafür entwickelten Geräten zuzuordnen, DNS-Bypass-Routen im Gäste-VLAN zu schließen und vor dem Rollout einen vierwöchigen Testlauf durchzuführen.
Published 28. Oktober 2026 · 14 min read
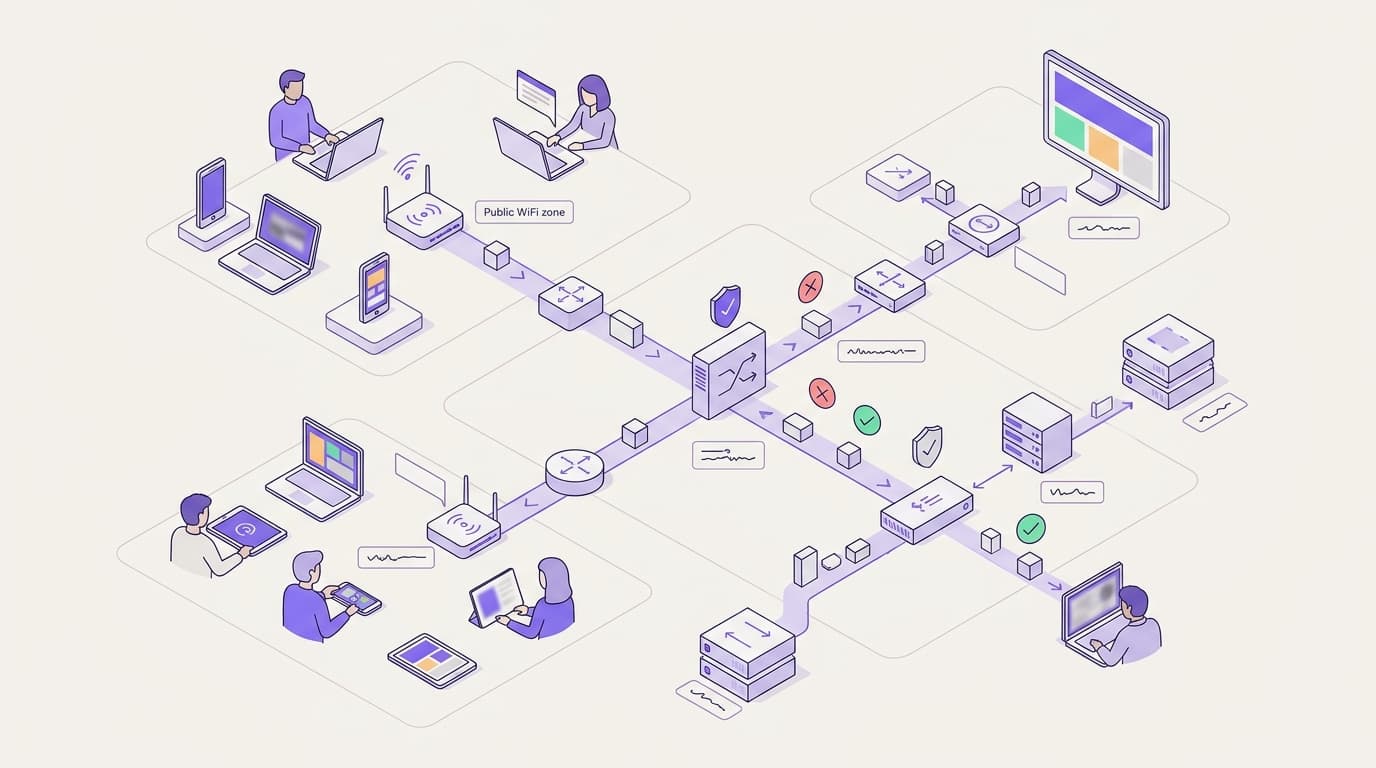
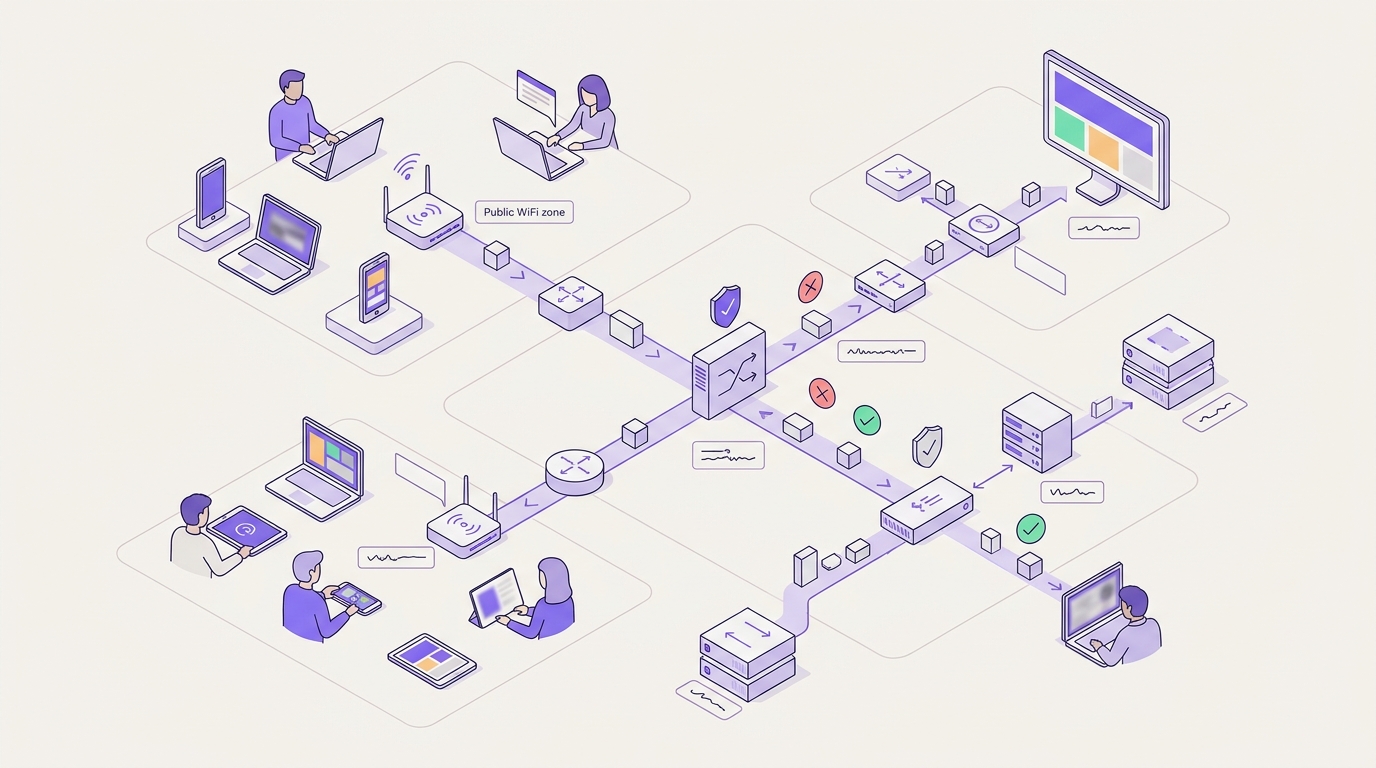
Für Gäste- und öffentliches WiFi an über 80.000 Standorten bietet Shield agentenloses Schutz-DNS pro SSID ohne neue Hardware. Es lässt sich in Netzwerke wie Cisco Meraki MR integrieren und erfüllt gleichzeitig die DfE-Filter- und Überwachungsstandards im Rahmen von Keeping Children Safe in Education. Shield filtert Bedrohungen und Inhalte direkt bei der DNS-Abfrage innerhalb der Plattform, die Ihr Gästenetzwerk verwaltet.
Welches Schutz-DNS sollten Sie für Gäste-WiFi wählen?
Beginnen Sie damit, wen Sie schützen möchten, und nicht mit Resolver-Benchmarks. Gästenetzwerke umfassen Smartphones und Laptops, die Ihnen nicht gehören und die Sie niemals verwalten werden. Diese eine Tatsache entscheidet über den Großteil dieses Vergleichs.
Schutz-DNS ist ein Resolver, der Antworten auf Abfragen für böswillige oder unerwünschte Domains verweigert. Das National Cyber Security Centre des Vereinigten Königreichs nutzt denselben Begriff für den Dienst, den es für Einrichtungen des öffentlichen Sektors betreibt. In einem Gästenetzwerk ist dies der praktischste Ort zum Filtern, da jedes Gerät unabhängig von der installierten Software DNS-Abfragen durchführt.
Dieser Leitfaden bewertet drei Optionen anhand von sechs Kriterien, die für einen WiFi-Betreiber tatsächlich von Bedeutung sind:
- Agentenlose Bereitstellung pro SSID. Eine SSID ist der Netzwerkname, mit dem sich ein Gerät verbindet. Können Sie Richtlinien pro Netzwerk festlegen, ohne etwas auf dem Gerät zu installieren?
- Keine neue Hardware. Läuft es auf den Access Points, die Sie bereits besitzen?
- Familiengerechte Filterung. Können Sie den Standard erfüllen, für den Ihr Sektor verantwortlich ist, z. B. die Filter- und Überwachungsstandards des Department for Education für Schulen?
- Werbeblockierung. Reduziert es den Werbeverkehr, der die gemeinsam genutzte Bandbreite belastet?
- Multi-Site-Verwaltung. Kann ein Team 10, 100 oder 1.000 Standorte über eine einzige Konsole verwalten?
- Preismodell. Macht die Lizenz Sinn, wenn die sich verbindenden Personen täglich wechseln?
Hier ist die kurze Antwort, abgestimmt auf Ihre jeweilige Situation.
| Ihre Situation | Beste Option | Warum |
|---|---|---|
| Gäste-WiFi in Hotels, Geschäften, Bahnhöfen oder Veranstaltungsorten, keine Agenten möglich | Shield | Richtlinie pro SSID, keine Hardware, Verwaltung direkt zusammen mit Ihrem Gäste-WiFi |
| Cisco Meraki-Bestand mit bereits aktiver Cisco-Sicherheit für Mitarbeiter | Cisco Umbrella für Mitarbeiter, Shield oder Umbrella für Gäste | Native Meraki-Integration und Cisco Talos Threat Intelligence |
| MSP schützt Small-Business-Laptops auf dem Gelände und außerhalb | DNSFilter | Roaming-Agenten und ein mandantenfähiges MSP-Dashboard |
| Schule oder Schulverbund mit Besucher- und Schülernetzwerken | Shield auf Besucher-SSIDs, geprüft nach DfE-Standards | Agentenlose Filterung für Geräte, die nicht von der Schule verwaltet werden |
| Gemischter Bestand aus verwalteten Mitarbeiter-Laptops und öffentlichem WiFi | Umbrella oder DNSFilter auf Endgeräten, Shield auf Gäste-SSIDs | Jedes Tool deckt die Geräte ab, für die es entwickelt wurde |
Wo filtert Schutz-DNS, und was übersieht eine Firewall?
Jede Verbindung beginnt mit einer DNS-Abfrage. Ein Gerät fragt einen Resolver nach der Adresse hinter einem Domänennamen und verbindet sich dann mit dieser Adresse. Protective DNS greift bereits bei diesem ersten Schritt ein. Wenn die Domäne bösartig ist oder durch Richtlinien blockiert wird, gibt der Resolver eine Sperrseite oder keine Antwort zurück. Die Verbindung kommt gar nicht erst zustande.
Was eine Firewall übersieht
Eine traditionelle Firewall sieht IP-Adressen und Ports. Das führt auf einem Gäste-Netzwerk zu drei Lücken:
- Geteilte Adressen. Content Delivery Networks hosten Tausende von Domänen hinter derselben IP-Adresse. Das Blockieren einer Adresse kann legitime Websites beschädigen, während die schädliche Domäne an anderer Stelle erreichbar bleibt.
- Verschlüsselter Datenverkehr. HTTPS verbirgt den Pfad der Seite vor allen Zwischenstationen. TLS 1.3 verschlüsselt noch mehr des Handshakes, und Encrypted Client Hello verbirgt auch den Namen der Website.
- Neue Domänen. Phishing- und Malware-Kampagnen registrieren ständig neue Domänen. Eine Liste schlechter Adressen veraltet schneller als ein Feed zur Reputationsprüfung von Domänen.
DNS-Filterung schließt diese Lücken, da sie den Namen beurteilt, nicht die Adresse. Sie erfasst auch Malware auf einem Gästegerät, die versucht, eine Verbindung zu einer Command-and-Control-Domäne herzustellen. Purple Shield erkennt neue Bedrohungen frühzeitig, bevor Verbindungen hergestellt werden.
Was DNS-Filterung nicht leisten kann
Man muss sich der Grenzen bewusst sein. DNS-Filterung sieht Domänen, keine vollständigen URLs. Daher kann sie keine einzelne Seite auf einer ansonsten erlaubten Website blockieren. Sie kann keine Datei-Downloads überprüfen. Ein Gerät, das sich mit einer fest codierten IP-Adresse verbindet oder einen Tunnel über ein VPN nutzt, umgeht die Abfrage vollständig.
Browser, die DNS over HTTPS (DoH) verwenden, stellen die häufigste Lücke dar. DoH sendet Abfragen innerhalb des verschlüsselten Web-Datenverkehrs an einen Resolver nach Wahl des Browsers. Firefox prüft die Canary-Domäne use-application-dns.net und deaktiviert Standard-DoH, wenn Ihr Resolver diese blockiert. Chrome führt nur dann ein Upgrade auf DoH durch, wenn Ihr konfigurierter Resolver dies unterstützt. Ausführlichere Informationen finden Sie unter DNS over HTTPS erklärt: Datenschutz vs. öffentliches WiFi-Filtering.
Blockieren Sie im Gäste-VLAN den ausgehenden DNS-Datenverkehr zu jedem Resolver außer Ihrem schützenden Resolver. Ein VLAN ist ein virtuelles LAN, das den Datenverkehr auf gemeinsamen Switches trennt. Kombinieren Sie dies mit den Segmentierungsschritten in Einrichten der Netzwerksegmentierung für Gäste und Mitarbeiter.
Wie unterscheiden sich Purple Shield, DNSFilter und Cisco Umbrella wirklich?
Alle drei filtern auf der DNS-Ebene, und keines der Systeme benötigt im Netzwerkmodus neue Hardware. Sie unterscheiden sich darin, für wen sie entwickelt wurden. Cisco Umbrella und DNSFilter wurden entwickelt, um Mitarbeitergeräte innerhalb und außerhalb des Netzwerks zu schützen. Purple Shield wurde für Netzwerke voller Geräte entwickelt, die Sie niemals verwalten werden.
| Kriterium | Purple Shield | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Wo gefiltert wird | DNS-Abfrage, pro SSID | DNS-Abfrage, pro Netzwerk oder pro Agent | DNS-Abfrage, pro Netzwerk, Identität oder Agent |
| Agentenlose Gästebereitstellung | Ja, das Standardmodell | Ja, nach Netzwerk | Ja, nach Netzwerk |
| Neue Hardware erforderlich | Keine | Keine | Keine |
| Per-SSID-Richtlinie | Ja, wird in der Purple-Plattform festgelegt | Ja, wobei jede SSID separat identifiziert wird | Nativ auf Cisco Meraki MR, ansonsten wird jede SSID separat identifiziert |
| Werbeblockierung | Kernfunktion | Nicht der primäre Anwendungsfall | Nicht der primäre Anwendungsfall |
| Netzfremde Geräte | Nicht abgedeckt, schützt Geräte in Ihrem WiFi | Roaming-Client-Agent | Cisco Secure Client Roaming-Modul |
| Bedrohungserkennung | Frühzeitige Erkennung von Bedrohungen | Eigene KI-gestützte Domänenkategorisierung | Cisco Talos |
| Verwaltung mehrerer Standorte | Jedes Objekt auf einer Plattform, zusammen mit Captive Portal und Analysen | Mandantenfähiges Dashboard für MSPs | Multi-Organisations-Konsole für Partner |
| Preismodell | Sicherheits-Add-on zu einem Purple-Tarif | Abonnement pro Benutzerplatz | Lizenz pro Benutzerplatz über Cisco oder einen Partner |
| Beste Eignung | Gäste- und öffentliches WiFi an vielen Standorten | MSPs und Roaming-Endpunkte | Cisco-geführte Mitarbeiter- und hybride Umgebungen |
Agentenloses Bereitstellen pro SSID
Ein Gästenetzwerk benötigt eine Filterung, die für jedes verbundene Gerät ohne Installation gilt. Alle drei Produkte können dies durch die Identifizierung des Netzwerks leisten. Der Unterschied liegt im Aufwand. Wenn sich Gäste- und Mitarbeiter-SSIDs eine öffentliche IP-Adresse teilen, benötigen DNSFilter und Umbrella eine Möglichkeit, diese zu unterscheiden, wie z. B. ein lokales Relay oder einen separaten Ausgang. Cisco Umbrella vermeidet dies auf Cisco Meraki MR, wo Richtlinien pro SSID nativ sind. Shield legt die Richtlinien pro SSID direkt in der Plattform fest, die bereits Ihr Gästenetzwerk betreibt.
Familiensichere Filterung
Schulen in England müssen die DfE-Filter- und Überwachungsstandards gemäß Keeping Children Safe in Education erfüllen. Hotels, Bibliotheken und Freizeiteinrichtungen stehen eher unter reputationsbezogenem als unter gesetzlichem Druck. Unabhängig davon, was zutrifft, stellen Sie jedem Anbieter drei Fragen: Blockiert er die Kindermissbrauchsliste der Internet Watch Foundation? Kann er SafeSearch in allen gängigen Suchmaschinen erzwingen? Können Sie einem Auditor eine Richtlinie und deren Protokolle vorlegen? Unser Leitfaden Web filtering for schools: Policies that work geht näher auf Schulrichtlinien ein.
Werbeblockierung
Werbeblockierung wirkt wie eine Komfortfunktion, bis man ein überlastetes Gästenetzwerk misst. Anzeigen und deren Skripte erzeugen Abfragen und Datenverkehr, die mit jedem Gast konkurrieren. Shield entfernt Werbeanfragen bereits auf der Abfrageebene, reduziert so unnötige DNS-Abfragen sowie den gesamten Web-Traffic und verbessert die Ladezeiten von Seiten. DNSFilter und Umbrella konzentrieren sich auf Sicherheit und Inhaltskategorien statt auf das Entfernen von Werbung.
Verwaltung mehrerer Standorte
Mehrere Standorte bedeuten für verschiedene Käufer unterschiedliche Dinge. Ein MSP betreut viele unabhängige Unternehmen, von denen jedes seinen eigenen Mandanten und Bericht wünscht - genau dafür ist das Dashboard von DNSFilter konzipiert. Eine Hotelgruppe oder ein Einzelhändler betreibt eine Marke an vielen Standorten. Für diesen Käufer entfällt eine zweite Konsole, wenn die Filterung direkt neben dem Captive Portal verwaltet wird - der Anmeldeseite, die Gäste zuerst sehen. DNS filtering for MSPs and multi-site estates deckt beide Modelle ab.
Wann ist Shield das richtige schützende DNS?
Wählen Sie Shield, wenn die Geräte, die Sie schützen müssen, Gästen, Käufern, Passagieren, Patienten oder Besuchern gehören. Das deckt den Großteil des öffentlichen WiFi im Gastgewerbe, im Einzelhandel, im Transportwesen, im Gesundheitswesen und in Veranstaltungsorten ab.
Shield ist die richtige Wahl, wenn:
- Sie nichts auf dem Gerät installieren können. Agentenloses Filtern pro SSID deckt jedes Smartphone und jeden Laptop ab, der sich verbindet.
- Sie gemischte Hardware besitzen. Purple ist hardwareunabhängig und läuft als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Es gibt keine Hardwarekomponente zu installieren.
- Bandbreite die Beschwerde der Gäste ist. Werbeblockierung bei der Abfrage reduziert unnötigen Web-Traffic in ausgelasteten Netzwerken.
- Sie viele Standorte mit einem kleinen Team verwalten. Purple betreibt Gäste-WiFi an über 80.000 aktiven Standorten und hat 2024 440 Millionen Anmeldungen verarbeitet. Shield befindet sich auf derselben Plattform.
- Compliance-Teams zertifizierte Lieferanten benötigen. Purple besitzt Zertifizierungen nach ISO 27001, Cyber Essentials und B Corp und ist GDPR-konform.
Shield allein ist die falsche Wahl, wenn Sie Mitarbeiter-Laptops im Heim-Breitbandnetz oder in Hotelnetzwerken schützen müssen. Es schützt Geräte in Ihrem WiFi. Wenn diese das Netzwerk verlassen, endet der Schutz. Kombinieren Sie Shield für diese Geräte mit einem Endpoint-Agenten. Weitere Produktdetails finden Sie auf der Shield-Seite.
Wann ist DNSFilter die richtige Wahl?
DNSFilter hat sich seinen Platz in MSP-Stacks aus guten Gründen verdient. Drei Stärken sprechen dafür.
Erstens ermöglicht das mandantenfähige Dashboard einem MSP, separate Richtlinien und Berichte für Dutzende von Kundenunternehmen auszuführen. Zweitens decken die Roaming-Clients Geräte mit Windows, macOS, iOS, Android und ChromeOS außerhalb des Netzwerks ab. Drittens klassifiziert die KI-gestützte Kategorisierung neue Domains schnell, was bei frisch registrierten Phishing-Seiten entscheidend ist.
Wählen Sie DNSFilter, wenn:
- Sie ein MSP sind, der Filterlösungen an viele kleine Unternehmen verkauft, jedes mit eigener Abrechnung.
- Die meisten Geräte, die Sie schützen, Firmen-Laptops sind, die von überall aus genutzt werden.
- Sie eine einheitliche agentenbasierte Richtlinie wünschen, die einem Gerät über verschiedene Netzwerke hinweg folgt.
Es passt weniger gut, wenn die Infrastruktur hauptsächlich aus Gäste-WiFi besteht. Die Preisgestaltung pro Benutzer geht von einer bekannten Mitarbeiterzahl aus. Richtlinien pro SSID auf einer gemeinsam genutzten öffentlichen IP-Adresse erfordern zusätzlichen Einrichtungsaufwand. Wenn Sie Shield und DNSFilter direkt miteinander vergleichen möchten, bietet der Vergleich von Purples Shield vs DNSFilter in unserer Leitfaden-Bibliothek detaillierte Informationen.
Wann ist Cisco Umbrella die right Wahl?
Cisco Umbrella ist ein ausgereifter Sicherheitsdienst auf DNS-Ebene und punktet in dreierlei Hinsicht. Cisco Talos, eines der größten kommerziellen Threat-Intelligence-Teams, stützt seine Bewertungen. Es lässt sich nativ in Cisco Meraki MR Access Points integrieren, einschließlich Richtlinien pro SSID. Zudem ist es in das breitere Sicherheitsportfolio von Cisco eingebettet, einschließlich Cisco Secure Access, sodass der DNS-Schutz zu einer vollständigen Security Service Edge ausgebaut werden kann.
Wählen Sie Cisco Umbrella, wenn:
- Ihr Mitarbeiternetzwerk bereits auf Cisco Meraki und Cisco-Sicherheitstools läuft.
- Sie Schutz für Mitarbeiter-Laptops außerhalb des Unternehmensstandorts über den Cisco Secure Client benötigen.
- Ihre Security Roadmap beinhaltet ein Secure Web Gateway und Cloud Access Controls von einem einzigen Anbieter.
Es passt weniger gut, wenn Ihre Access Points von verschiedenen Anbietern stammen oder wenn Guest WiFi die Hauptaufgabe ist. Die Lizenzierung basiert auf Mitarbeiterplätzen, und Funktionen jenseits von DNS verursachen zusätzliche Kosten, die Sie für Gäste möglicherweise nicht benötigen. Unser detaillierter Vergleich findet sich unter Shield vs Cisco Umbrella: Auswahl von schützendem DNS für Guest WiFi.
Was kostet der Betrieb des jeweiligen schützenden DNS?
Die Lizenz ist nur eine Kostenposition. Berücksichtigen Sie Hardware, Agents, Administratoraufwand und die von Ihnen gekaufte Bandbreite.
| Kostenposition | Shield | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Neue Hardware | Keine | Keine | Keine |
| Agents auf Gästegeräten | Keine | Keine im Netzwerkmodus | Keine im Netzwerkmodus |
| Agents auf Mitarbeitergeräten | Nicht angeboten | Optionaler Roaming Client | Optionales Secure Client Modul |
| Lizenzbasis | Sicherheits-Add-on zu einem Purple Paket | Pro Arbeitsplatz | Pro Arbeitsplatz |
| Zusätzliche Konsole zu verwalten | Nein, dieselbe Plattform wie für Guest WiFi | Ja, außer bereits genutzt | Ja, außer bereits genutzt |
| Bandbreiten-Ausgleich | Reduzierter Werbe-Traffic | Kein genanntes Ziel | Kein genanntes Ziel |
Das Problem der Gästelizenzierung
Preise pro Arbeitsplatz funktionieren, wenn Sie Ihre Mitarbeiterzahl kennen. Ein Hotel kennt die Anzahl seiner Mitarbeiter. Es weiß jedoch nicht, wie viele Gästegeräte sich im nächsten Monat verbinden werden. Bevor Sie Angebote vergleichen, fragen Sie jeden Anbieter schriftlich, wie er Gästegeräte zählt und was passiert, wenn die Zahlen während einer Konferenz oder an einem Spieltag sprunghaft ansteigen.
Das Problem des Administratoraufwands
Eine zweite Konsole kostet an jedem Standort Zeit. Wenn ein Venue Manager eine blockierte Website meldet, muss jemand die Richtlinie suchen, die Protokolle prüfen und die Einstellung ändern. Mit Shield geschieht dies auf derselben Purple Plattform, auf der auch das Guest WiFi läuft. Bei einem separaten DNS-Dienst bedeutet dies einen zweiten Login und einen zweiten Datensatz an Standorten, der synchron gehalten werden muss.
Der Bandbreiten-Ausgleich
Werbe-Traffic verbraucht Backhaul-Kapazität, für die Sie bezahlen. Shield reduziert den Web-Traffic, indem Werbeanfragen gestoppt werden, bevor Inhalte geladen werden. An einem überlasteten Standort kann dieser Freiraum ein Upgrade der Anbindung verzögern. Messen Sie Ihren eigenen Datenverkehr vor und nach einem Testlauf, anstatt sich auf Anfinderdurchschnitte zu verlassen.
Wie wirkt sich die Wahl in echten Veranstaltungsorten aus?
Diese Praxisszenarien nutzen angenommene Standortzahlen, um die Methodik zu verdeutlichen. Wenden Sie dieselbe Berechnung auf Ihre eigenen Traffic-Daten an.
Szenario 1: Eine Gruppe von 12 Hotels mit gemischter Hardware
Situation. Eine Hotelgruppe betreibt 12 Objekte mit jeweils etwa 200 Zimmern. Ältere Hotels nutzen Cisco Meraki und neuere HPE Aruba. Gäste beschweren sich über langsame Abende, und die Zentrale möchte Schadsoftware und Websites mit Inhalten für Erwachsene blockieren. Kein Hotel verfügt über IT-Personal vor Ort.
Was getan wurde. Die Gruppe schloss die native Integration von Umbrella aus, da sie nur die Meraki Standorte abdeckt. Sie aktivierte Shield auf der Gäste-SSID in allen 12 Hotels über ein einziges Purple Dashboard. Die Mitarbeiter verblieben auf einem separaten VLAN mit ihrer bestehenden Richtlinie.
Ergebnis. Die Gruppe aktivierte Shield an allen Standorten, um unerwünschte Inhalte und Werbe-Traffic auf der DNS-Ebene zu blockieren. Durch das Entfernen von Werbe-Traffic, bevor dieser geladen wird, reduzierten die Hotels die Netzwerkauslastung während der abendlichen Spitzenzeiten. Die Zentrale verfolgt blockierte Bedrohungen und das DNS-Abfragevolumen über alle 12 Objekte hinweg von einem zentralen Dashboard aus.
Szenario 2: Ein Einkaufszentrum mit offenem Gäste-WiFi
Situation. Ein regionales Einkaufszentrum bietet Käufern offenes WiFi an. Es ist auf WPA3 Enhanced Open umgestiegen (OWE, definiert in RFC 8110), welches den Datenverkehr über die Schnittstelle ohne Passwort verschlüsselt. Das Team erkennt, dass die Verschlüsselung einen Käufer nicht daran hindert, auf einen Phishing-Link zu tippen.
Was getan wurde. Das Zentrum hat Shield zum Gäste-SSID hinzugefügt, wobei der Bedrohungsschutz und die Werbeblockierung aktiviert wurden. Es hat ausgehendes DNS zu anderen Resolvern im Gäste-VLAN blockiert.
Ergebnis. OWE schützt die Funkverbindung und Shield schützt die Abfrage - so schließt jedes System eine andere Lücke. Shield erkennt Bedrohungsdomänen frühzeitig und beschleunigt das Surfen durch das Blockieren von Werbenetzwerk-Verbindungen. Das Zentrum überprüft wöchentlich Berichte über blockierte Domänen auf wiederkehrende Phishing-Kampagnen.
Szenario 3: Ein kommunaler Bibliotheksdienst
Situation. Ein Gemeinderaum betreibt öffentliches WiFi in 25 Bibliotheken, das von Kindern und Erwachsenen genutzt wird. Die Laptops der Mitarbeiter nutzen bereits Cisco Umbrella. Das IT-Team erwog, Umbrella auf die öffentlichen SSIDs auszuweiten.
Was getan wurde. Das Team behielt Umbrella auf den Laptops der Mitarbeiter bei, wo Roaming außerhalb des Standorts eine Rolle spielt. Es hat Shield auf den öffentlichen SSIDs bereitgestellt, mit familienfreundlichen Kategorien und der Erzwingung von SafeSearch als Richtlinienanforderungen.
Ergebnis. Öffentliche Geräte fallen nie unter die Mitarbeiterlizenz. Jeder Standort benötigte eine zentrale Änderung ohne Besuch vor Ort. Die Gemeinde meldet nun jeden Monat blockierte Kategorien pro Standort an ihren Jugendschutzbeauftragten.
Wie wählen Sie das richtige schützende DNS für Ihre Umgebung aus?
Gehen Sie diese sechs Schritte durch, bevor Sie eine engere Auswahl treffen.
- List Sie die zu schützenden Geräte auf. Unterteilen Sie diese in Geräte, die Sie verwalten, und Geräte, die Sie nicht verwalten. Unverwaltete Geräte benötigen eine agentenlose Filterung pro SSID.
- Erfassen Sie Ihre Hardware. Wenn an jedem Standort Cisco Meraki läuft, ist die native Integration von Umbrella ein echter Vorteil. Wenn Sie Geräte mehrerer Anbieter betreiben, bevorzugen Sie eine hardwareunabhängige Option.
- Bennen Sie Ihren Standard. Schulen unterliegen den Richtlinien für Filter- und Überwachungsstandards. Einzelhändler, die Kartenzahlungen akzeptieren, müssen Gäste-WiFi durch Segmentierung außerhalb des PCI-DSS-Geltungsbereichs halten. Jedes Unternehmen verarbeitet DNS-Protokolle gemäß GDPR.
- Messen Sie Ihre Bandbreite. Wenn Gäste-Traffic Ihre Leitungen überlastet, gewichten Sie die Werbeblockierung stark. Wenn nicht, gewichten Sie die Threat Intelligence.
- Zählen Sie Ihre Konsolen. Eine Marke über viele Standorte hinweg eignet sich für eine einzige Plattform. Viele separate Kunden eignen sich für ein MSP-Dashboard.
- Starten Sie ein Pilotprojekt an einem Standort. Führen Sie dieses vier Wochen lang durch, vergleichen Sie die Protokolle blockierter Anfragen sowie den Datenverkehr und entscheiden Sie dann.
Die meisten Umgebungen nutzen am Ende zwei Tools: einen Endpoint-Agenten für Mitarbeiter-Laptops und Shield für Gäste-SSIDs. Durchsuchen Sie Alle Leitfäden nach Einrichtungs- und Richtliniendetails.
Häufig gestellte Fragen
Was ist das beste Schutz-DNS für Gäste-WiFi?
Shield eignet sich am besten für Gäste-WiFi, da es pro SSID ohne Agenten und ohne neue Hardware angewendet wird. Es filtert Inhalte, blockiert Bedrohungen und blockiert Werbung bei der DNS-Abfrage - verwaltet zusammen mit Ihrem Captive Portal. Cisco Umbrella und DNSFilter sind dort stärker, wo Sie auch Laptops von Mitarbeitern außerhalb des Unternehmens über einen Roaming-Agenten schützen müssen.
Benötige ich neue Hardware oder Software-Agenten für Schutz-DNS im Gäste-WiFi?
Nein, Schutz-DNS in einem Gästenetzwerk benötigt beides nicht. Die Filterung erfolgt, wenn ein Gerät eine Domain abfragt. Sie weisen die Gäste-SSID einfach dem Schutz-Resolver zu, und jedes verbundene Gerät ist abgedeckt. Agenten sind nur für eigene Geräte wichtig, die das Gebäude verlassen. Gäste-Smartphones werden niemals Ihren Agenten installieren, daher entscheidet die agentenlose Bereitstellung.
Funktioniert Shield mit meinen vorhandenen Access Points?
Ja. Purple ist hardwareunabhängig und läuft als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Sie behalten Ihre Access Points, Controller und Switches. Shield arbeitet auf der DNS-Ebene der Gäste-SSID, sodass kein Austausch von Geräten und keine Installation von Hardware an den einzelnen Standorten erforderlich ist.
Wie wird Schutz-DNS für Gäste-WiFi preislich gestaltet?
Die Preismodelle unterscheiden sich, und das Modell ist wichtiger als der reine Grundpreis. Shield ist ein Sicherheits-Add-on zu einem Purple-Tarif. DNSFilter und Cisco Umbrella lizenzieren pro Benutzer, was zu einer bekannten Mitarbeiterzahl passt. In einem Gästenetzwerk wechseln die sich verbindenden Personen täglich. Fragen Sie daher jeden Anbieter schriftlich, wie er Gäste-Geräte zählt, bevor Sie Angebote vergleichen.
Kann ich von Cisco Umbrella oder DNSFilter zu Shield wechseln?
Ja, und Sie müssen nicht alles auf einmal umstellen. Schutz-DNS sitzt am Resolver. Das Umstellen einer Gäste-SSID bedeutet also nur, den verwendeten Resolver zu ändern und Ihre Kategorien-Richtlinie neu zu erstellen. Viele Unternehmen nutzen weiterhin Cisco Umbrella oder DNSFilter auf Mitarbeiter-Laptops und lassen Shield auf Gäste-SSIDs laufen. Testen Sie einen Standort, vergleichen Sie die Protokolle blockierter Anfragen und rollen Sie die Lösung dann aus.
Können Gäste das Schutz-DNS mit DNS over HTTPS oder einem VPN umgehen?
Einige können das, schränken Sie daher die offensichtlichen Wege ein. Blockieren Sie im Gäste-VLAN den ausgehenden DNS-Verkehr zu jedem Resolver außer Ihrem Schutz-Resolver und blockieren Sie bekannte DNS over HTTPS-Endpunkte. Firefox prüft die Canary-Domain use-application-dns.net und deaktiviert Standard-DNS over HTTPS, wenn Ihr Resolver diese blockiert. Ein Gast mit einem kommerziellen VPN wird weiterhin eine getunnelte Verbindung aufbauen, daher deckt Ihre Richtlinie zur akzeptablen Nutzung (AUP) diesen Fall ab.
Hilft Schutz-DNS bei GDPR und PCI-DSS?
Es unterstützt beides, ersetzt jedoch keinen der beiden Kontrollstandards. Bei PCI-DSS ist es am wichtigsten, dass das Gäste-WiFi von Ihrer Karteninhaber-Datenumgebung segmentiert ist, was Aufgabe von VLAN und Firewall ist. Gemäß GDPR können DNS-Protokolle, die an ein Gerät gebunden sind, personenbezogene Daten sein. Überprüfen Sie daher die Aufbewahrungs- und Verarbeitungsbedingungen. Purple ist ISO 27001 zertifiziert und GDPR-konform.
Welches Schutz-DNS ist am besten für Standorte mit mehreren Filialen geeignet?
Für Guest-WiFi über viele Standorte hinweg ist Shield die beste Wahl, da die Richtlinie jedes Standorts auf derselben Purple Platform platziert ist wie das Captive Portal und die Analysen. Das Mandanten-Dashboard von DNSFilter wurde für MSPs entwickelt, die viele verschiedene Kunden betreuen. Die Multi-Org-Konsole von Cisco Umbrella eignet sich für Partner, die Cisco Umgebungen verwalten. Stimmen Sie die Konsole darauf ab, ob Ihre Standorte zu einer Marke oder zu mehreren Kunden gehören.