
Fuentes de inteligencia sobre amenazas: Una guía práctica para 2026
Descubra cómo las fuentes de inteligencia sobre amenazas mejoran la detección temprana y la respuesta. Explore tipos, casos de uso y consejos para elegir las fuentes adecuadas para su seguridad
Published 17 de octubre de 2026
Un invitado toca un enlace en el WiFi del hotel y no se carga nada, excepto una página de bloqueo limpia. Ese pequeño momento es el extremo visible de una cadena mucho más grande, donde una fuente detectó un dominio de riesgo, un motor de políticas lo verificó y la conexión nunca tuvo la oportunidad de iniciar. Para los administradores de recintos y TI, ese trabajo de las fuentes de inteligencia sobre amenazas convierte las advertencias externas en una decisión en el momento de la búsqueda, no después de que se haya causado el daño.
Tabla de contenido
- Qué hacen los feeds de inteligencia de amenazas
- Los principales tipos de feeds de inteligencia de amenazas
- Comparativa entre feeds comerciales y abiertos
- Cómo se recopilan e intercambian los feeds
- Por qué la actualización del feed determina su valor
- Cómo impulsan los feeds la detección temprana en redes WiFi públicas y de invitados
- Elegir menos feeds y usarlos mejor
- Puntos clave y siguientes pasos prácticos
Qué hacen las fuentes de inteligencia sobre amenazas
Una fuente de inteligencia sobre amenazas es un flujo activo de indicadores, dominios, URL, IP, hashes de archivos y patrones de comportamiento que señalan una actividad maliciosa. La fuente en sí no detiene nada. Su valor proviene de los controles que consumen su señal y actúan sobre ella lo suficientemente rápido como para marcar la diferencia. En una red de recinto, eso generalmente significa filtrado de DNS, un firewall o un flujo de trabajo de respuesta que puede bloquear una búsqueda de riesgo antes de que se convierta en una conexión.
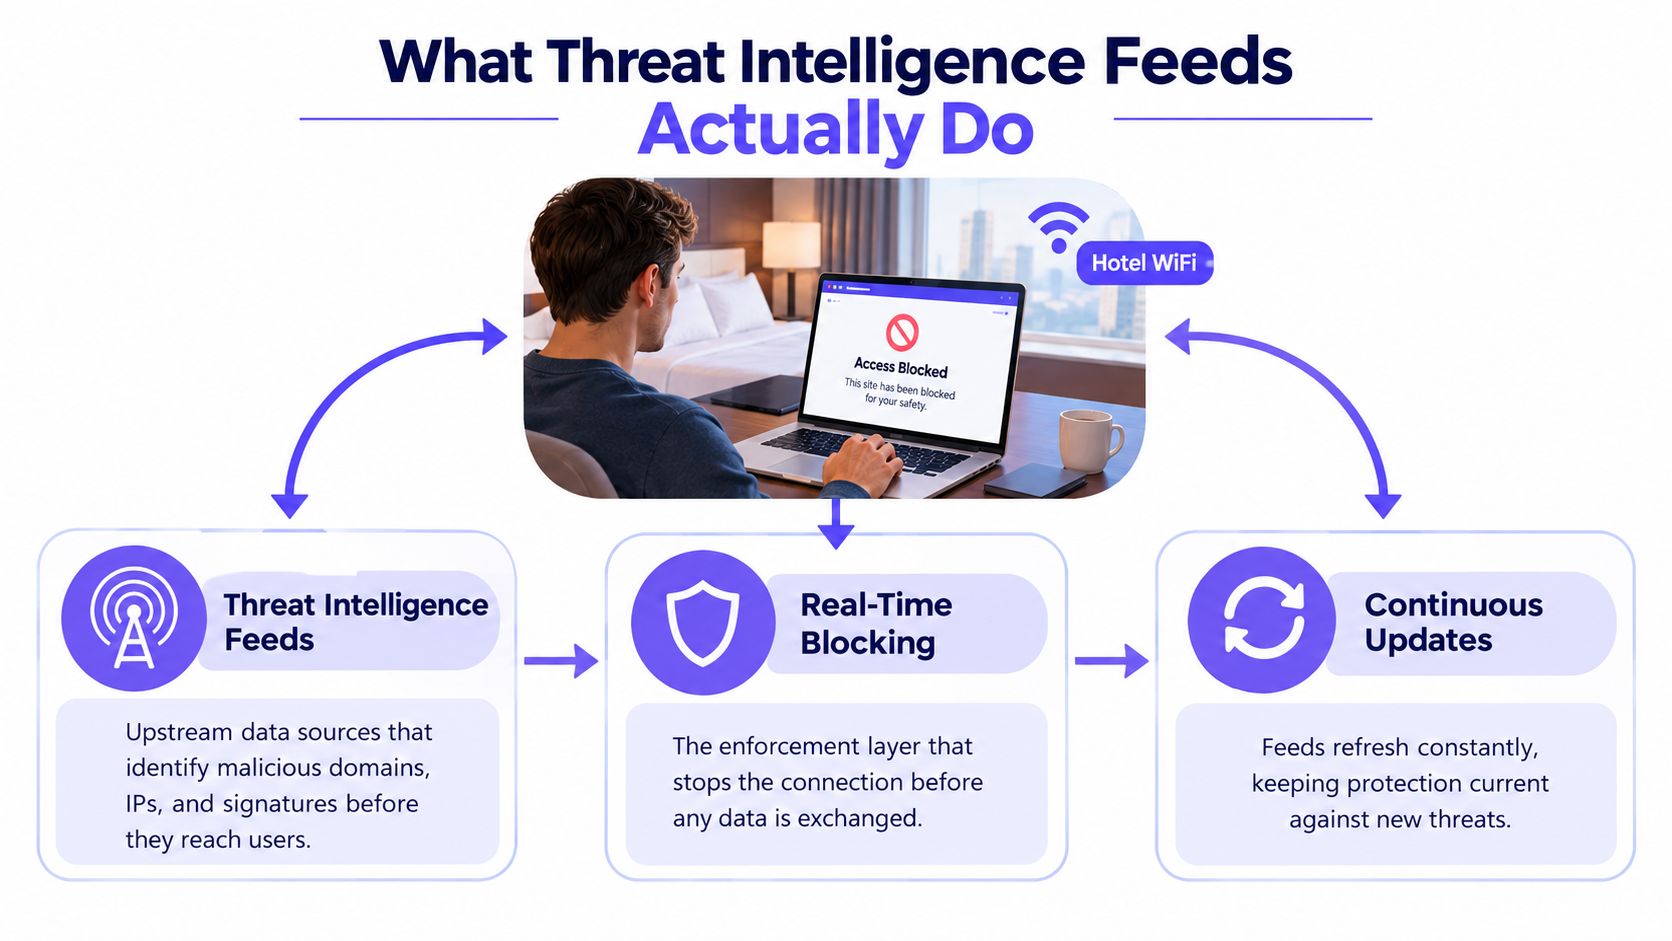
Indicador, inteligencia y acción de control
La forma más clara de separar las capas es indicador, inteligencia y acción de control. Un indicador es la pista en bruto, como un dominio sospechoso. La inteligencia añade contexto, confianza y temporalidad, para que alguien pueda juzgar si la pista importa en este momento. La acción de control es el bloqueo, la alerta, la cuarentena o la investigación.
Una analogía con la seguridad alimentaria facilita el seguimiento de la secuencia. Un indicador es una alerta de ingrediente contaminado, la inteligencia es la cocina decidiendo qué proveedor o receta necesita atención, y la acción de control es el chef negándose a servir el platillo. Una lista de ingredientes malos solo ayuda si la cocina tiene un proceso que la utilice.
Regla práctica: si un feed no llega a un punto de control, es solo información con una etiqueta de ciberseguridad.
Es por eso que la misma fuente de inteligencia puede funcionar bien en una organización y aportar muy poco en otra. Un equipo puede ingerirla en la política de DNS, desduplicarla y expirar entradas obsoletas. Otro equipo puede simplemente archivarla en una consola y llamar a eso visibilidad. Para dar una explicación clara a un colega, utilice esta formulación: la fuente es la entrada, la inteligencia es la interpretación y la aplicación es el resultado. La descripción general de la protección de red de Purple Shield muestra cómo se ve esto cuando las decisiones de búsqueda de DNS están vinculadas directamente a la política.
Los principales tipos de fuentes de inteligencia sobre amenazas
Piense en los tipos de fuentes como diferentes lentes sobre el mismo problema. Algunas son amplias y económicas, algunas son estrechas y altamente relevantes, y otras provienen de su propia red. La combinación adecuada depende de si administra un hotel, un complejo escolar, una red de invitados de un hospital o un entorno corporativo con un SOC con personal.
Dónde encaja cada tipo de fuente
Feeds de código abierto suelen ser gestionados por comunidades, investigadores o grupos tipo CERT. Son útiles porque son visibles, se comparten ampliamente y son fáciles de probar. Su punto ciego es la consistencia, ya que la cadencia de actualización y la curaduría pueden variar.
Feeds comerciales son servicios de suscripción que combinan telemetría, análisis y empaquetado en algo que puede ingerir directamente. Su fuerte es la velocidad, la cobertura y la consistencia en la entrega. Su punto ciego es la dependencia del modelo, los términos y la priorización de un solo proveedor.
Las comunidades de intercambio sectorial como los ISAC se construyen en torno a exposiciones comunes en entornos de salud, finanzas, educación o sector público. Su fortaleza es la relevancia, porque los miembros enfrentan amenazas similares. Su punto ciego es que la fuente puede ser más estrecha que una fuente comercial amplia.
Las fuentes gubernamentales y de CERT suelen publicar avisos, indicadores o detalles de campañas vinculados a incidentes activos. Su fuerte radica en la confianza y el alcance de interés público. Su punto ciego es que la publicación puede ir un paso atrás del ritmo del atacante.
La telemetría interna proviene de su propio SIEM, EDR, registros de DNS e historial de incidentes. Su fortaleza es la precisión, porque refleja su entorno real. Su punto ciego es evidente, solo ve lo que ha tocado su red.
Algunas clases de indicadores aparecen una y otra vez. Los dominios y las URL apuntan a destinos web, las direcciones IP apuntan a hosts, los hashes de archivos identifican muestras de malware conocidas y los formatos de reglas como YARA o Sigma describen patrones que los defensores pueden comparar dentro de archivos o registros. Las TTP (tácticas, técnicas y procedimientos) describen cómo se comporta un atacante en lugar de solo dónde apareció.
Regla práctica: cuanto más cerca esté una fuente de su punto de decisión real, más valor suele ofrecer.
Comparación entre fuentes comerciales y abiertas
Las fuentes comerciales y abiertas no son opuestas, son modelos operativos. Una se compra, se cura y se empaqueta para mayor velocidad. La otra se comparte, es inspeccionable y, a menudo, más fácil de justificar en entornos sensibles a los costos. Los programas maduros suelen utilizar ambas porque ninguna resuelve todos los problemas por sí sola.
Las fuentes comerciales suelen incluir telemetría agregada de grandes redes de sensores, análisis revisados por humanos y entrega estructurada a través de API o STIX/TAXII. Eso generalmente significa una integración más fácil y actualizaciones más rápidas, pero también puede conllevar costos, límites de licencia y dependencia del proveedor. Las fuentes abiertas, por el contrario, suelen ser listas de bloqueo comunitarias, avisos de CERT, instancias públicas de MISP o proyectos de investigación como conjuntos de datos de reputación de tipo abuso. Son transparentes y de bajo costo, pero por lo general requieren más ajustes y más cuidado con los falsos positivos.
| Dimensión | Feeds comerciales | Feeds abiertos |
|---|---|---|
| Costo | Basado en suscripción | Normalmente gratuitos o de bajo costo |
| Velocidad de actualización | A menudo más rápida y constante | Varía según el proyecto y el mantenedor |
| Transparencia | Limitada por el paquete del proveedor | Normalmente alta e inspeccionable |
| Cobertura | Amplia, con agregación curada | Desigual, pero a veces muy específica |
| Esfuerzo de ajuste | Menor al principio, aunque requiere validación | Mayor, porque la calidad varía |
| Mejor opción para | Equipos que necesitan una entrega confiable | Equipos que buscan visibilidad y control |
Los feeds comerciales suelen ser la mejor opción cuando un equipo necesita una puesta en marcha más rápida y una cobertura más amplia. Los feeds abiertos suelen ganar cuando el presupuesto es ajustado y la transparencia importa. La respuesta práctica para la mayoría de los recintos y operadores multisitio es utilizar una pequeña cantidad de cada uno y luego ajustarlos en función de decisiones de aplicación reales en lugar de comprar solo por la amplitud.
Cómo se recopilan e intercambian las fuentes
Una fuente se vuelve útil solo después de pasar por un flujo de trabajo. Los indicadores brutos entran, se limpian, estandarizan, enriquecen y luego se envían a las herramientas que pueden actuar sobre ellos. Es por eso que se sigue hablando de STIX y TAXII, aunque los nombres suenen abstractos.
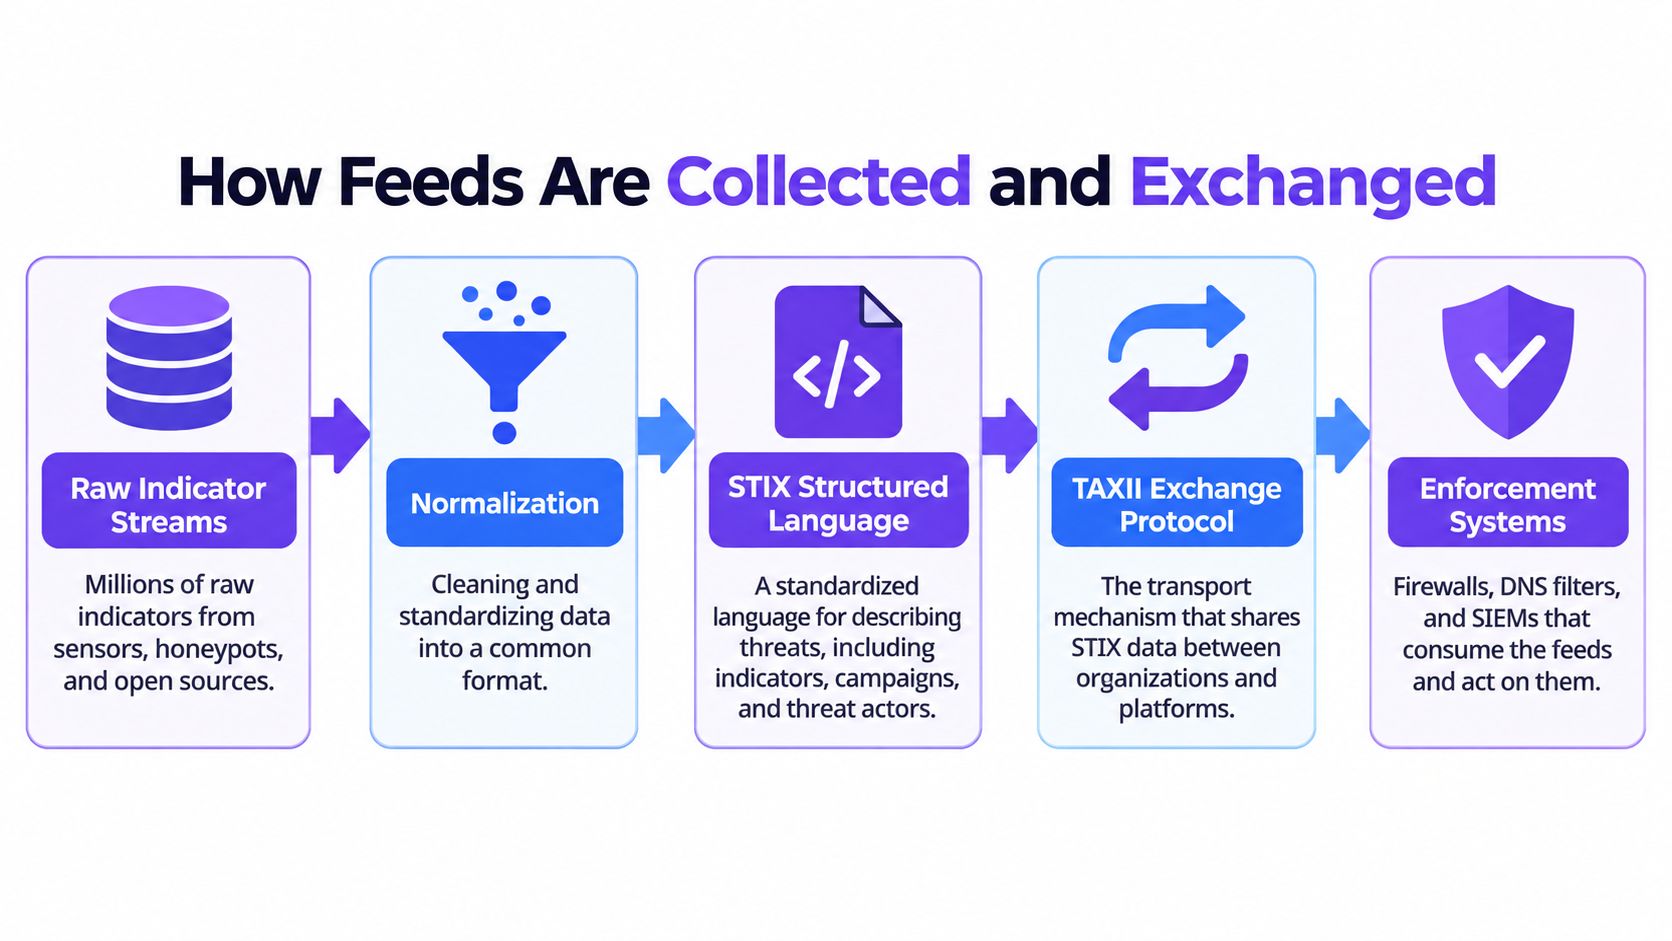
Del flujo de datos sin procesar a la política utilizable
STIX es el lenguaje común para describir información sobre amenazas de forma estructurada. Permite que un sistema describa indicadores, campañas u objetos relacionados en un formato que otro sistema pueda entender. TAXII es la capa de transporte que mueve esos datos entre plataformas. Juntos son importantes porque nadie quiere volver a construir cada integración manualmente cuando hay múltiples proveedores involucrados.
El enriquecimiento suele ser el siguiente paso. Los equipos añaden geolocalización, datos de sistemas autónomos, historial de DNS pasivo, contexto de WHOIS o registro, resultados de sandbox y una puntuación de confianza. Ese contexto adicional es lo que convierte una lista bruta en algo que un filtro DNS, firewall o analista puede utilizar sin ahogarse en el ruido.
La entrega de fuentes puede ocurrir de diferentes maneras. Una fuente push llega según un programa, una fuente pull se consulta a petición, y un modelo híbrido se suscribe a un canal mientras permite la recuperación a petición. La mejor opción depende de qué tan rápido cambia el indicador y de cuánto confía en la fuente.
El consumo en un solo sentido no rinde lo suficiente porque los defensores también aprenden de sus propias observaciones. Los buenos programas retroalimentan los incidentes, avistamientos y el contexto local hacia los ISAC o los ecosistemas de proveedores para que la próxima actualización sea mejor que la anterior.
Por qué la frescura de la fuente determina su valor
Un feed solo es útil si llega antes de que el ataque haya avanzado. Una evaluación revisada por pares reveló que la mayoría de los indicadores permanecieron activos durante al menos 20 días antes de aparecer en los feeds probados, mientras que la sensibilidad de DShield fue de 1.5 a 2 órdenes de magnitud menor que la de otras fuentes porque, por lo general, catalogaba los indicadores después de que ya se hubiera producido una actividad maliciosa importante. La inteligencia tardía aún puede ser precisa, pero puede llegar después del momento en que una política de DNS la necesita. Para obtener una explicación sencilla de por qué la oportunidad en el tiempo cambia las decisiones, consulte qué significa la frescura de los datos para las decisiones.
La frescura es un control, no un eslogan
Mida la actualización directamente. Verifique las marcas de tiempo de ingestión, compare la primera observación con el tiempo de detección y otorgue a los dominios que rotan rápidamente un tiempo de vida más corto. Si faltan esas comprobaciones, un establecimiento puede terminar bloqueando la infraestructura de ayer mientras el kit de phishing de hoy logra pasar.
Los feeds más rápidos también implican un compromiso. Cuanto más rápido se mueva una fuente, más corroboración y puntuación de confianza necesitará para evitar bloqueos erróneos. Los feeds más lentos aún pueden ayudar, pero por lo general son mejores para la búsqueda retrospectiva y el enriquecimiento que para el bloqueo de primera línea. Esa diferencia importa en WiFi público y de invitados, donde un falso positivo puede frustrar a los visitantes tanto como una detección omitida puede exponerlos.
Regla práctica: trate la frescura de la fuente como un nivel de servicio, no como una casilla de verificación de compras.
Instantáneas diarias de nuevos dominios omiten al menos el 1% de los dominios recién registrados o de corta duración catalogados como casi siempre maliciosos; además, investigadores encontraron cerca de la mitad de los dominios recién registrados en un lapso de 45 minutos y aproximadamente el 30% en 15 minutos. El monitoreo rápido supera claramente a las instantáneas obsoletas cuando los atacantes están desplegando infraestructura desechable. Para los operadores, la decisión práctica es sencilla: defina qué tan rápido debe hacerse visible un dominio y luego elija fuentes y TTLs que coincidan con ese objetivo.
Cómo las fuentes impulsan la detección temprana en redes WiFi públicas y de invitados
El WiFi de invitados es donde la dinámica de las fuentes se vuelve visible para los no especialistas. Un dispositivo se conecta, solicita un dominio y el DNS de protección verifica esa solicitud antes de que un navegador abra una conexión. Esa decisión en la etapa de búsqueda es el punto de control clave para laptops no administradas, teléfonos BYOD, quioscos y dispositivos de visitantes que no pueden llevar agentes.
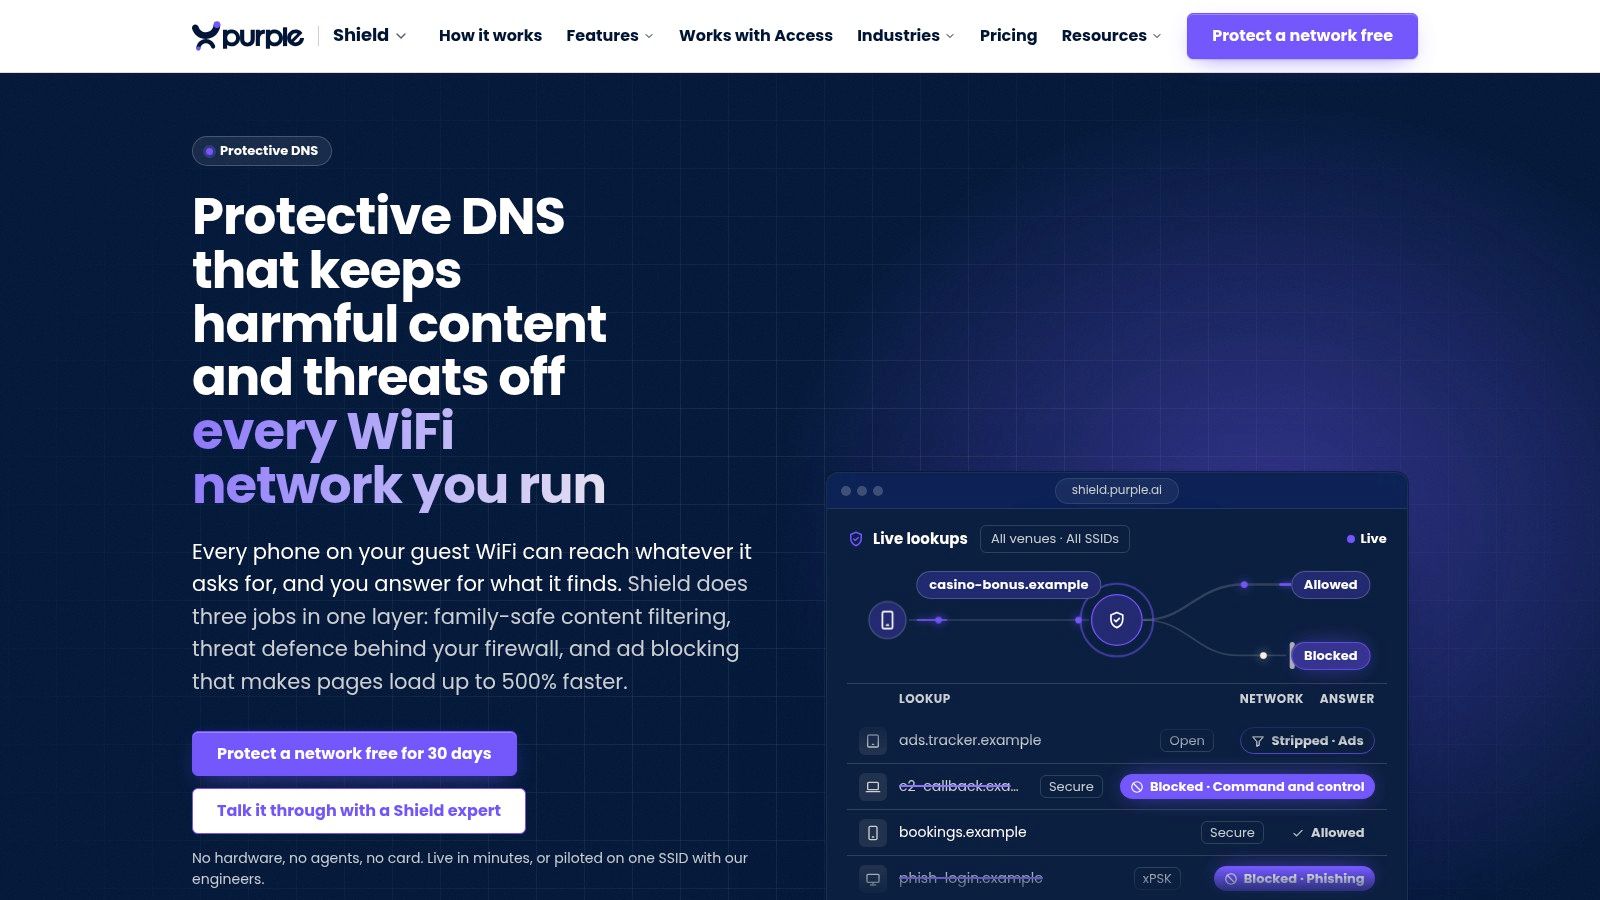
Lo que ve el operador
Del lado del operador, el resultado útil no es un volcado bruto de la fuente. Es una lista de búsquedas bloqueadas, el SSID o VLAN de donde provienen, la fuente de la amenaza que coincidió, la antigüedad del indicador y la evidencia necesaria para una página de bloqueo o una ruta de auditoría. Ésa es la diferencia práctica entre una fuente de amenazas y un control de recinto.
Las configuraciones más sólidas no dependen de una sola señal. Combinan dominios recién registrados, transparencia de certificados, cambios pasivos de DNS e indicadores confirmados por incidentes para que la infraestructura emergente pueda ser marcada antes de que las listas de bloqueo estándar se allineen. Ese enfoque de señal temprana es especialmente útil en redes de invitados, donde la vulneración a menudo comienza con un solo toque y donde una respuesta de denegación de DNS es el único control que funciona antes de que se abra la conexión.
Para los equipos que necesitan un punto de referencia sobre cómo se comportan los dispositivos no gestionados, los flujos de trabajo de OSINT para la recopilación de pruebas son un complemento útil porque muestran cómo los investigadores corroboran la actividad sospechosa sin depender de un solo sensor. La versión de esa misma disciplina orientada al operador es simple: capturar la fuente, la hora, el segmento de red y el motivo del bloqueo, y luego mantener esa evidencia disponible para el personal, los equipos de protección o los auditores.
Esta misma capa también puede mejorar el rendimiento. El bloqueo de anuncios y rastreadores a nivel de DNS puede hacer que las páginas se sientan más ligeras porque pasan menos solicitudes no deseadas. Eso importa tanto en la hospitalidad y la educación como en la seguridad, porque una navegación lenta convierte la protección en un ticket de soporte.
La guía de BYOD de Purple Shield se alinea con ese modelo, ya que trata los dispositivos no gestionados como un problema de política en el perímetro de la red en lugar de un problema de instalación de software en el dispositivo.
Elegir menos fuentes y utilizarlas mejor
La parte más difícil de un programa de fuentes de inteligencia es decidir qué fuentes merecen un lugar en la ruta de políticas, no expandir el portafolio. Una encuesta de 2025 realizada a líderes de tecnología y ciberseguridad reveló que muchos se sentían abrumados por el volumen de fuentes, citaron una escasez de analistas capacitados y tuvieron problemas para verificar si las amenazas eran válidas o relevantes. Esa es una señal clara de que un mayor ingreso de datos no crea valor automáticamente. El conjunto de funciones más reciente es importante aquí porque el valor de la fuente solo aparece cuando una plataforma puede convertirlo en una decisión en el borde de la red.
Un método de racionalización simple
Comience vinculando cada fuente con una decisión. Si una fuente no puede decirle si debe bloquear, alertar, enriquecer o investigar, es muy probable que pertenezca a un nivel de menor prioridad.
Luego, añada reglas de confianza y expiración. Los indicadores que caducan rápidamente deben salir rápidamente del sistema, mientras que los datos de reputación con cambios más lentos pueden permanecer más tiempo. Después de eso, desduplique frente a su telemetría interna para no conservar la misma señal en diferentes lugares.
Una lista de verificación práctica para compras también ayuda:
- ¿Qué decisión permite tomar esta fuente? Si la respuesta es vaga, la fuente será difícil de operacionalizar.
- ¿Cuál es su latencia medida? Necesita un número real de su entorno, no una promesa.
- ¿Cómo expira los indicadores? Los bloqueos obsoletos generan ruido evitable.
- ¿Qué reportes genera? Los auditores y las partes interesadas no técnicas necesitan evidencia, no un recorrido por el panel de control.
Un feed comercial bien delimitado, un feed comunitario y su propia telemetría de DNS suelen superar a un portafolio de diez feeds sin priorización. La razón es simple. El feed más útil es aquel que puede impulsar una decisión, especialmente en lugares como WiFi de invitados, escuelas u hospitales donde no hay analistas de turno ni agentes en los dispositivos.
Conclusiones clave y siguientes pasos prácticos
Las fuentes de inteligencia de amenazas solo importan cuando llegan a un control de aplicación a tiempo. La frescura y el contexto importan más que el volumen bruto, y la aplicación a nivel de DNS es la forma más limpia de utilizar fuentes en entornos donde no se pueden instalar agentes. Los programas más sólidos también registran suficiente evidencia para explicar qué se bloqueó, dónde y por qué.
Para la industria de la hospitalidad, enfóquese en feeds que detecten dominios de phishing de rápido movimiento e infraestructura desechable antes de que los invitados interactúen con ellos. Para escuelas u hospitales, exija informes que respalden el resguardo, la revisión de incidentes y la evidencia de cumplimiento. Para operadores multisitio, exija un control de políticas por SSID y por VLAN para que el tráfico de invitados, personal y residentes no se trate como el mismo riesgo.
Surgen algunas preguntas comunes de manera recurrente:
- ¿Con qué frecuencia deben actualizarse las fuentes? Tan a menudo como el tipo de amenaza lo exija, con ciclos de actualización más rápidos para infraestructura de corta duración.
- ¿Qué sucede cuando una fuente se cae? Los buenos diseños fallan de manera controlada, mantienen el estado previo de las políticas y no dejan la red desamparada.
- ¿Cómo se demuestra un bloqueo a un auditor? Conserve el dominio bloqueado, la marca de tiempo, la fuente de la política, el segmento de red afectado y la evidencia de la página de bloqueo.
- ¿Por dónde empezar si no se cuenta con un analista en la plantilla? Comience con controles a nivel de DNS, una o dos fuentes bien delimitadas y reportes simples que sus operadores puedan leer.
Si es responsable del WiFi de invitados, la conectividad escolar o la red de visitantes de un hospital, Purple Shield le ofrece una forma práctica de convertir los feeds de inteligencia sobre amenazas en decisiones a nivel de DNS sin necesidad de agentes ni dispositivos en los equipos de los usuarios. Visite Purple Shield para ver cómo las políticas con reconocimiento del entorno, los informes y el DNS de protección se integran en una sola capa de control.