
Guía de redes basadas en la nube: arquitectura y beneficios
Conozca qué es una red basada en la nube, cómo funciona su arquitectura y cómo proteger y administrar WiFi en múltiples ubicaciones con menos dispositivos en el sitio.
Published 19 de noviembre de 2026
Un huésped le pide la contraseña de WiFi en una de sus sedes. Usted se la da. En algún lugar de una oficina secundaria, un router obsoleto hace lo que puede con las reglas de firewall que se hayan establecido en 2019, y nadie en la empresa recuerda esas reglas de memoria.
Esa escena se repite en tres sitios o en doce, y la fricción se acumula: un inicio de sesión de administrador independiente para cada equipo, una política que existe en un lugar pero no en otro, y una cantidad fija de hardware que permanece inactiva en invierno y se satura en verano. Una red basada en la nube es la forma en que la mayoría de los operadores resuelven esto. También es donde comienzan las preguntas útiles, porque trasladar el control a la nube cambia lo que sigue funcionando cuando una parte se detiene.
Tabla de contenido
- Qué es una red basada en la nube y en qué se diferencia
- Cómo se integran las capas de una red basada en la nube
- Beneficios, costos y hacia dónde se dirige la transición
- Protección del tráfico en la capa DNS
- Qué sigue funcionando cuando falla una red basada en la nube
- Elija una configuración y realice una prueba piloto en un sitio
Qué es una red basada en la nube y en qué se diferencia
Imagine una cadena de cafeterías con tres sucursales. Cada una opera con su propio router, su propio firewall y sus propias credenciales de administrador, y cada una fue configurada en una tarde diferente por quien estuviera disponible. La regla que bloquea contenido para adultos existe en dos de ellas. Nadie la copió en la tercera, y nadie sabe con certeza cuándo ocurrió.
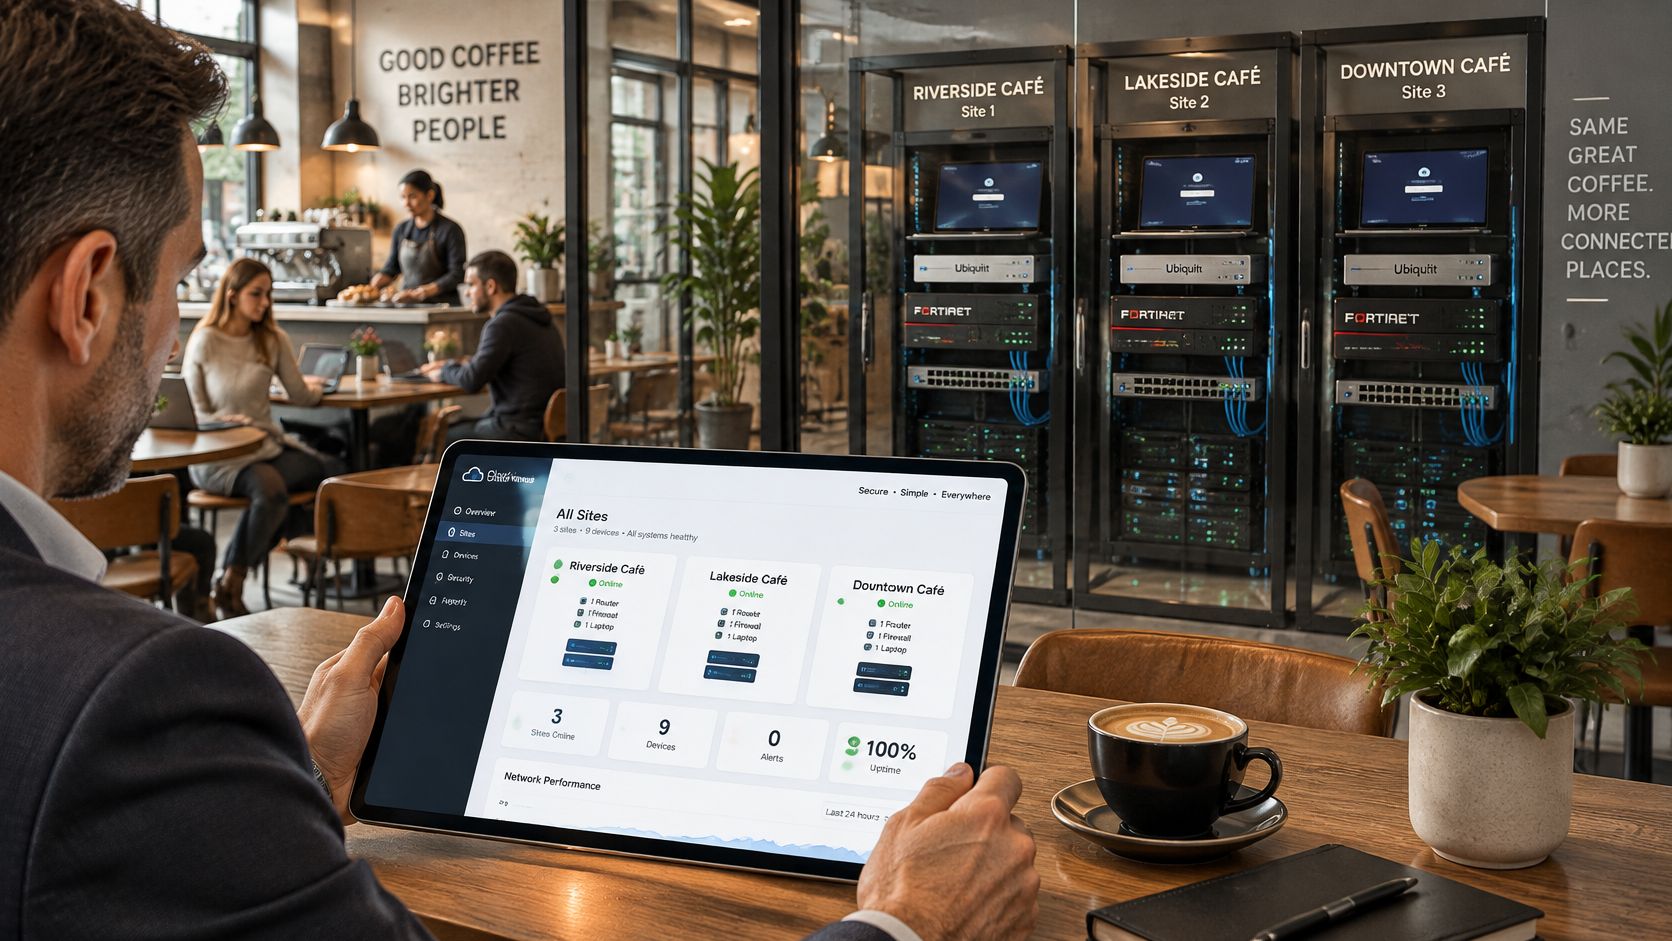
Una red basada en la nube traslada la inteligencia fuera de las instalaciones. Las políticas, el monitoreo, los reportes y la configuración residen en una plataforma que opera el proveedor. Lo que permanece en el sitio se vuelve mucho más sencillo: puntos de acceso, un switch y un conector ligero que se comunica con la plataforma. Usted inicia sesión una sola vez, visualiza cada establecimiento y modifica una regla para todos al mismo tiempo.
El Instituto Nacional de Estándares y Tecnología de EE. UU. publicó en 2011 la definición con la que todavía trabaja la mayor parte de la industria, describiendo la computación en la nube como el acceso bajo demanda a un grupo compartido de recursos configurables que se pueden aprovisionar y liberar con un mínimo esfuerzo de administración (NIST). Sus cinco características se traducen a la perfección al entorno de los recintos. La agrupación de recursos explica por qué comparte la infraestructura con otros clientes en lugar de ser su propietario. La rápida elasticidad explica por qué una ubicación en la costa puede admitir más capacidad en agosto sin necesidad de pedir hardware. El servicio medido explica el panel y el informe mensual.
Si está evaluando cuánto delegar y cuánto mantener internamente, la guía de servicios en la nube administrados de CEFCore detalla el alcance operativo que cubre un modelo gestionado.
Las diferencias que importan a un operador de múltiples sitios se reducen a un puñado de preguntas prácticas.
| Aspecto | Red tradicional | Red basada en la nube |
|---|---|---|
| Dónde residen las políticas | Hardware local en cada ubicación | Plataforma central en la nube, aplicada por sitio |
| Añadir un nuevo sitio | Comprar, enviar y configurar hardware en el sitio | Incorporar el sitio y aplicar las políticas existentes |
| Administración | Inicio de sesión de administrador local por dispositivo | Un solo panel para todos los sitios |
| Escalamiento de capacidad | Actualización o reemplazo de hardware | El proveedor añade capacidad bajo demanda |
| Dependencia ante fallas | Equipo local y enlace local | Ruta de internet más el plano de control del proveedor |
Regla práctica: si un cambio en un sitio debe repetirse manualmente en todos los demás sitios, usted está operando una red tradicional con una página de inicio de sesión moderna.
Cómo encajan las capas de una red basada en la nube
Piense en un edificio de tres pisos. El último piso es la oficina de administración: este es el plano de control en la nube, donde se configuran las políticas, los grupos de usuarios y los informes. El personal trabaja allí arriba, pero los invitados nunca caminan por él. El plano de control decide qué debe suceder. No transporta el tráfico de los invitados directamente.
El piso intermedio es el pasillo, el plano de datos. El tráfico se mueve por aquí, a través de puntos de acceso, switches y conexiones locales a Internet en cada establecimiento. Aquí también es donde usted decide qué dispositivos pueden verse entre sí, y la segmentación de red es la práctica que mantiene los teléfonos de los invitados aislados de las terminales de pago, y las terminales aisladas de los sistemas administrativos.
El piso inferior es la capa de acceso local: la puerta por donde ingresa cada dispositivo.
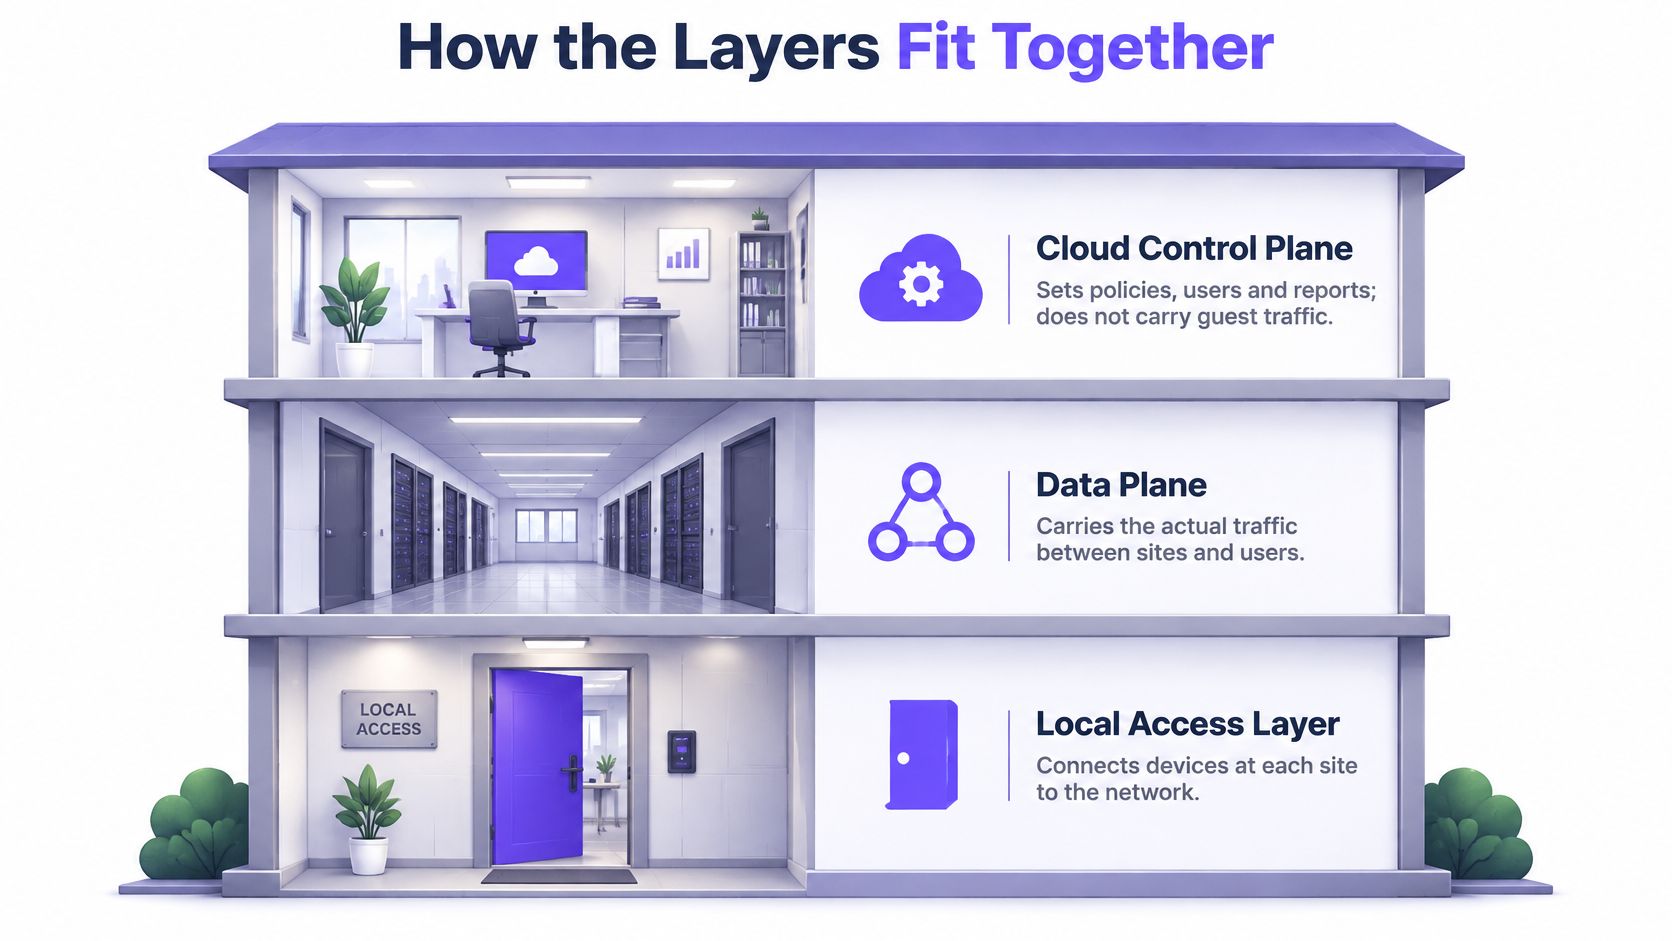
Entre la oficina y el pasillo se encuentra el punto de control por el que pasa primero cada conexión: la capa de DNS. Nada llega al pasillo sin que se resuelva un nombre.
Una conexión de invitado, paso a paso
- El dispositivo se une a la SSID y el punto de acceso local lo acepta. Esto ocurre en el sitio, no en la nube.
- El dispositivo recibe una dirección IP mediante DHCP. La dirección se asigna primero, antes de cualquier navegación.
- El dispositivo solicita un nombre, y esa búsqueda se dirige al resolutor en la nube en lugar de a la configuración predeterminada del router.
- El resolutor responde "permitir" o "bloquear" en milisegundos, según la política establecida para esa SSID.
- Solo entonces se abre la conexión, ya sea para una página web, una aplicación o una sincronización en segundo plano.
Así, las tres capas forman una jerarquía. La política se decide en la parte superior, la aplicación se realiza en el punto de control de DNS y el reenvío ocurre en el pasillo. La misma arquitectura aparece mucho más allá de WiFi, motivo por el cual la conectividad IoT para máquinas expendedoras se apoya en una capa de control en la nube con un comportamiento local que resiste la pérdida de enlace.
Una falla en la capa de administración y una falla en la capa de reenvío no son el mismo evento. Si pierde la oficina no puede cambiar nada, pero el pasillo sigue transportando tráfico. Si pierde el pasillo, ningún panel en el mundo ayudará al huésped que tiene frente a usted.
Beneficios, costos y dónde está ocurriendo el cambio
El cambio se refleja primero en la inversión. Gartner proyectó que el gasto de los usuarios finales a nivel mundial en servicios de nube pública alcanzaría los $675,400 millones de dólares en 2024, frente a los $561,000 millones de 2023 (un incremento del 20.4 %), mientras que la infraestructura como servicio, la categoría más cercana a la capacidad de red virtualizada, proyecta un crecimiento del 25.6 % hasta llegar a $180,000 millones de dólares (Gartner).
La adopción es amplia y no se limita solo a las grandes empresas. Eurostat reveló que el 52.7% de las empresas de la UE utilizó servicios de nube de pago en 2025, un aumento de 7.4 puntos porcentuales en comparación con 2023 (Eurostat). La Oficina Central de Estadísticas de Irlanda registró que el 42.6% de las empresas irlandesas adquirió software de seguridad basado en la nube en 2025 (Central Statistics Office). El gasto también se está concentrando: el 40% de las empresas encuestadas por Flexera invirtió más de 12 millones de dólares al año en nube pública, frente al 36% del año anterior (Flexera).
Si prefiere ver un recorrido guiado en lugar de leer el resto, este cubre el modelo en pocos minutos.
Para un operador de múltiples sitios, cada beneficio conlleva un costo asociado.
- Incorporación más rápida, compensada por tarifas recurrentes. Un nuevo recinto se integra en cuestión de días en lugar de esperar una orden de compra y una visita al sitio, pero una suscripción reemplaza el gasto de capital en hardware, y ese costo nunca se detiene por completo.
- Un solo conjunto de políticas en todas partes, compensado por la capacitación. Las reglas centralizadas permiten que un cambio de protección se aplique en cada sitio en cuestión de minutos, pero también implican que su equipo debe aprender a usar una nueva consola y confiar en ella.
- Registros centralizados para auditorías, compensados por la dependencia del enlace. Los informes se extraen de un solo lugar, pero el tráfico sigue viajando a través de la propia conexión a internet de cada recinto, y ninguna plataforma puede solucionar una mala línea.
Suponga que un grupo hotelero con doce propiedades pasa de utilizar controladores locales a una administración centralizada. La incorporación de una nueva propiedad se convierte en un registro en la plataforma junto con una política aplicada desde una plantilla existente, y la administración de rutina se reduce de un recorrido por doce inicios de sesión a una sola cola de revisión.
| Métrica | Cifra | Comparativa | Fuente |
|---|---|---|---|
| Gasto global de usuarios finales en nube pública en 2024 | $675,400 millones de USD | $561,000 millones de USD en 2023, un aumento del 20.4% | Gartner |
| Gasto en IaaS en 2024 | $180,000 millones de USD | $143,300 millones de USD en 2023, un aumento del 25.6% | Gartner |
| Gasto en PaaS en 2024 | $172,400 millones de USD | un aumento del 20.6% | Gartner |
| Gasto en SaaS en 2024 | $247,200 millones de USD | un aumento del 20.0% | Gartner |
| Gasto de usuarios finales en nube pública en 2025 | $723,400 millones de USD | pronóstico posterior a la cifra de 2024 | Gartner |
| Empresas de la UE que utilizan servicios en la nube de pago en 2025 | 52.7% | un aumento de 7.4 puntos porcentuales respecto a 2023 | Eurostat |
| Empresas irlandesas que adquieren software de seguridad basado en la nube en 2025 | 42.6% | Sólo Irlanda | Central Statistics Office |
| Empresas que gastan más de $12 millones de USD al año en nube pública | 40% | 36% en el año anterior | Flexera 2025 |
Las ventajas son mayores cuando los sitios son numerosos, similares y están gestionados por un equipo pequeño. Doce redes de hoteles casi idénticas recompensan la administración centralizada. Un edificio atípico con equipo personalizado tal vez no.
Protección del tráfico en la capa de DNS
El DNS es el punto práctico más temprano para rechazar una solicitud. Un dominio puede ser rechazado durante la resolución de nombres, antes de que el dispositivo obtenga una dirección de destino y antes de que comience una sesión web, TLS o de comando y control. El dispositivo ya cuenta con una dirección IP para ese momento; simplemente no tiene la que deseaba.
Una capa de DNS en la nube cumple tres funciones, y vale la pena nombrarlas por separado porque los proveedores suelen confundirlas.
- Filtrado por categorías. Contenido para adultos, apuestas, alojamiento de malware o lo que defina la política, aplicado por SSID para que una red de empleados y una sala de lectura infantil no compartan las mismas reglas.
- Bloqueo de amenazas. Dominios de phishing, hosts de distribución de malware y retornos de comando y control (C2), neutralizados en la consulta en lugar de hacerlo una vez descargada la carga maliciosa.
- Eliminación de anuncios y rastreadores. Menos solicitudes de terceros se traducen en páginas más ligeras y menor consumo de datos en el teléfono del invitado.
Qué debe protegerse para que esto funcione
El DNS seguro contempla tres requisitos fundamentales que a menudo se presentan como uno solo: integridad, confidencialidad y disponibilidad. DNSSEC cubre la integridad al validar que una respuesta firmada no haya sido alterada. La confidencialidad pasa más desapercibida, ya que incluso una respuesta válida puede filtrar la consulta si las búsquedas viajan en texto sin cifrar. Por su parte, la disponibilidad requiere su propia estrategia; por ello, los operadores continúan implementando resolutores distribuidos, tolerancia a fallos y múltiples resolutores recursivos dentro de su arquitectura.
Eso proporciona una breve lista de verificación para cualquier red pública o de invitados:
- Enrute todo el DNS de los clientes hacia resolutores que usted controle, en lugar de permitir que los dispositivos elijan los suyos.
- Evite omisiones de seguridad donde el hardware lo permita, bloqueando el tráfico DNS saliente hacia otros servidores.
- Valide las respuestas DNSSEC para que se rechace cualquier respuesta falsificada.
- Proteja el transporte de consultas donde apliquen normas de privacidad, asegurando que las búsquedas no sean legibles en tránsito.
- Conserve los registros el tiempo suficiente para determinar a qué intentó acceder un dispositivo y en qué momento.
Cada elemento es un modo de falla que debe probar antes de que un incidente lo haga por usted. Apunte un dispositivo a un solucionador externo y verifique si la regla de omisión lo detecta. Luego pregúntese qué sucede cuando los solucionadores dejan de responder: la conmutación por error en modo abierto (fail-open) mantiene a los invitados en línea pero desactiva todas las políticas, y la conmutación por error en modo cerrado (fail-close) mantiene las políticas pero convierte una falla del solucionador en una interrupción del servicio. Purple Shield funciona en modo cerrado (fail-close) y opera en múltiples centros de datos, por lo que una falla en uno no interrumpe el servicio.
Revise el registro antes de confiar en el filtro. Una página de bloqueo no demuestra nada por sí sola. El registro de búsqueda demuestra qué se rechazó, para qué red y a qué hora.
El filtrado de DNS funciona junto con la protección de endpoints, los firewalls y los controles de aplicaciones, y los argumentos a favor de la seguridad de DNS como capa de control se basan en que es una capa entre varias y no un sustituto de ellas.
Qué sigue funcionando cuando falla una red basada en la nube
Un recinto puede perder el acceso a su panel en la nube y aun así seguir transmitiendo tráfico. También puede conservar el panel y perder la ruta DNS que aplica el filtrado. Estas fallas parecen similares a primera vista, pero afectan partes diferentes de la red. Diseñe una solución para cada una por separado.
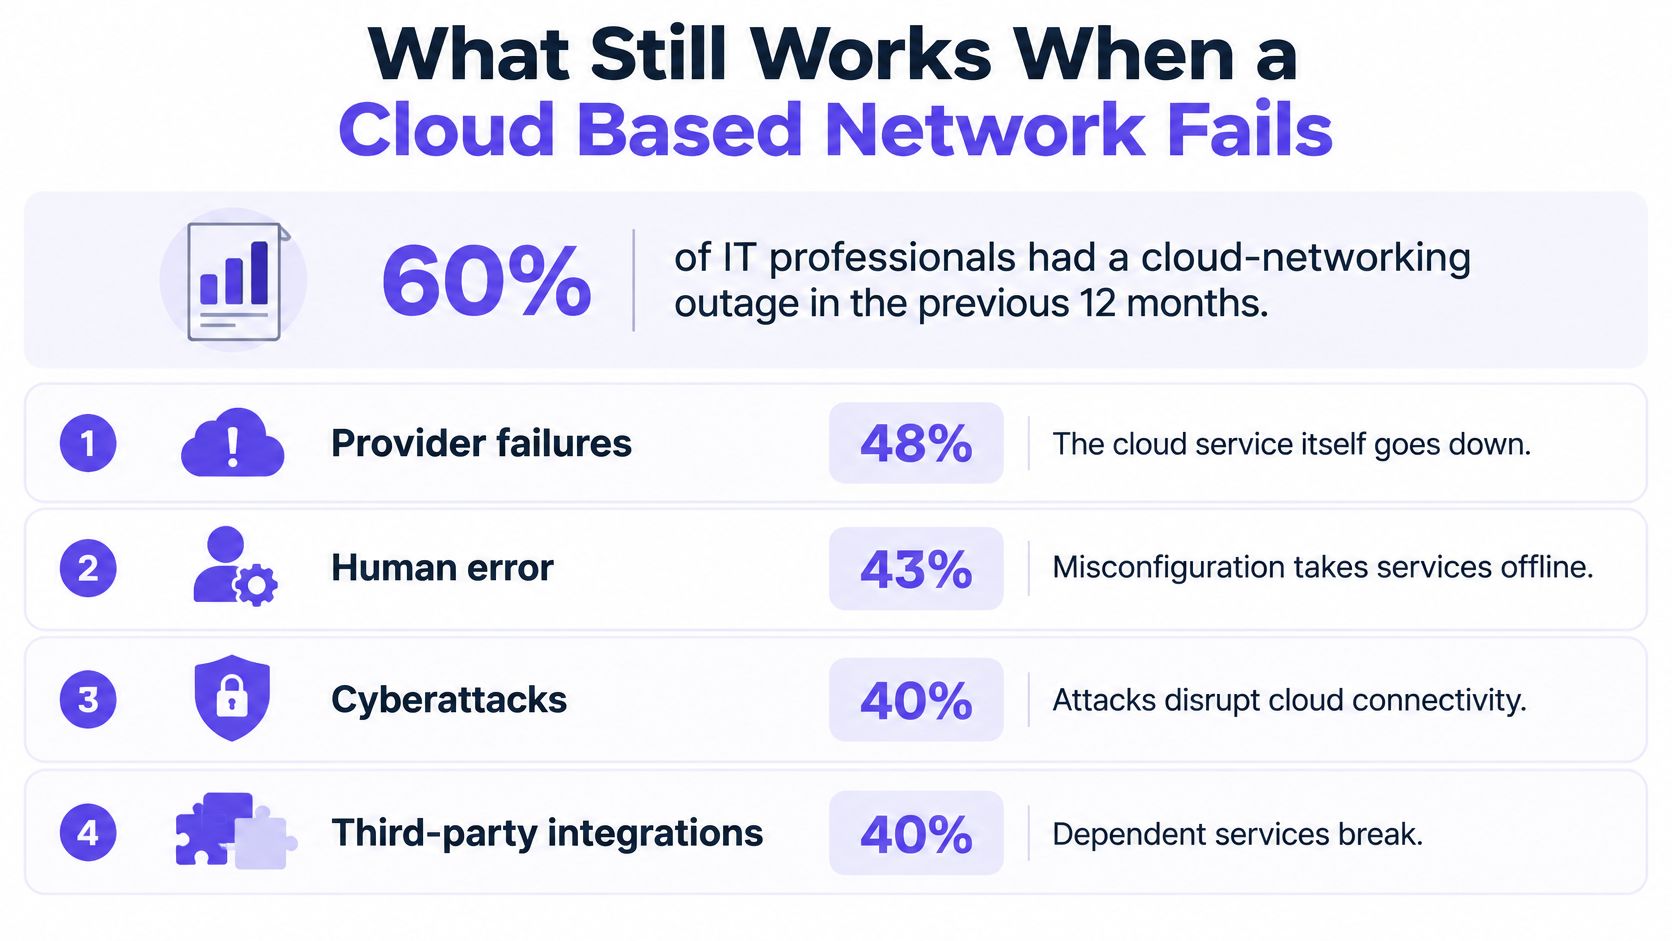
Una encuesta de la industria reveló que el 60% de los profesionales de TI había experimentado una interrupción en redes en la nube en los últimos 12 meses. Entre las causas reportadas se incluyeron fallas del proveedor de la nube, errores humanos, integraciones de terceros, ciberataques y errores de configuración (encuesta de la industria de Aviatrix 2025).
La cifra de tiempo de actividad de un proveedor describe su plataforma, no si su sede puede seguir aplicando políticas cuando dicha plataforma no está disponible. El panel de control es la sala de control; el equipo en la sede todavía debe transportar el tráfico y aplicar las reglas que ya recibió.
Un SLA describe lo que el proveedor promete. No le dice qué harán sus puntos de acceso cuando el plano de control sea inaccesible.
Dos interrupciones que parecen iguales y no lo son
Si el plano de administración falla, es posible que no pueda cambiar políticas, ver informes actualizados o incorporar un nuevo sitio. El tráfico y la aplicación existentes pueden continuar porque las reglas ya se habían enviado al perímetro de la red.
Si la capa de aplicación, generalmente el DNS o su ruta de resolución, falla, los usuarios lo notan de inmediato. Algunos sitios pueden dejar de resolver; como alternativa, todo puede resolverse debido a que se omitió el filtrado.
Esa es la elección entre fail-open y fail-closed. El modo fail-open restaura la conectividad mediante la resolución recursiva ordinaria si el servicio en la nube no está disponible, pero los controles de protección dejan de aplicarse. El modo fail-closed mantiene las políticas activas, pero una falla de DNS también puede bloquear servicios legítimos como pagos con tarjeta o sistemas de reservación, a menos que la red cuente con mecanismos de respaldo probados. Ninguno de los dos comportamientos se adapta a todos los recintos. Lo importante es saber cuál utiliza su red y qué experimentarán los usuarios (guía sobre filtrado fail-open vs. fail-closed).
Diseñe la alternativa de respaldo antes de necesitarla
Configure más de un solucionador y supervise si funcionan correctamente. Identifique los servicios que deben permanecer disponibles y pruebe una ruta de respaldo para ellos. Si los huéspedes pierden el acceso a internet, configure el portal cautivo para que explique la interrupción en lugar de dejarlos con un icono de carga giratorio.
La administración en la nube no elimina el equipo en sitio. Los puntos de acceso, los switches y el enlace de internet del recinto siguen formando parte del servicio, y una falla en el enlace todavía puede desconectar el lugar. Los informes también dependen de los registros, un periodo de retención y un formato que el personal pueda interpretar.
| Falla | Qué sigue funcionando | Comportamiento de las políticas | Prueba antes del lanzamiento |
|---|---|---|---|
| Interrupción del plano de administración en la nube | El tráfico y la aplicación de políticas existentes, si las reglas ya están activas | Por lo general, sin cambios | Interrumpa el acceso de administración y confirme que el tráfico continúe fluyendo |
| Interrupción del solucionador de DNS | Caché local y solucionadores secundarios, si están configurados | Permisivo (fail open) o restrictivo (fail closed), según la configuración | Bloquee el solucionador principal y confirme que el secundario responda |
| Enlace de internet del recinto fuera de servicio | Solo servicios locales | No aplica | Desconecte el enlace WAN y confirme que aparezca el mensaje de contingencia |
| Falla del operador o del proveedor ascendente (upstream) | Tráfico en una ruta alternativa, si existe alguna | Sin cambios si una segunda ruta transporta el tráfico | Simule la pérdida de la conexión ascendente y revise la ruta de conmutación por error (failover) |
| Interrupción del proveedor de identidades | SSID abiertos o con clave precompartida | El acceso autenticado puede detenerse | Pruebe la alternativa de inicio de sesión para el personal y los invitados |
Tres pasos para comprobarlo
- Ejecute cada prueba en un solo sitio. Hágalo durante el horario de atención, para que pueda observar la experiencia de los invitados y lo que reporta la red.
- Registre el resultado. Anote qué siguió funcionando, si la política falló en modo abierto (fail-open) o cerrado (fail-close), la fecha y quién ejecutó la prueba.
- Repita la prueba después de realizar cambios en las políticas. Un nuevo conjunto de reglas puede modificar el comportamiento de contingencia.
Los costos de suscripción y la dependencia del enlace a internet influyen en lo que puede implementar, pero no resuelven lo que sucede durante una interrupción. Si solo puede probar un sitio, comience con el que tenga más huéspedes o el deber de cuidado más estricto.
Elija una configuración y realice una prueba piloto en un sitio
Antes de comparar productos, decida para qué sirve su red. El orden importa más que la herramienta.
- Haga una lista de cada ubicación y cada grupo que la utiliza. Invitados, personal, estudiantes, residentes, niveles de pago. Escriba la lista; la mayoría de los operadores descubren dos grupos que habían olvidado.
- Asigne a cada grupo su propio SSID o VLAN desde el primer día. Una red de personal que comparte un conjunto de reglas con una red de invitados es un incidente de seguridad y protección a punto de ocurrir. La integración debería asignar a cada red de clientes su propia política: para invitados, personal, estudiantes, residentes y niveles de pago por separado.
- Marque las pruebas de fallas que sean importantes para usted. Pérdida del plano de administración, conmutación por error de DNS, una WAN desconectada, pérdida de conexión ascendente y una interrupción del proveedor de identidades. Si una prueba no aplica, indíquelo explícitamente en lugar de omitirla.
- Haga una prueba piloto en una sola red y registre el resultado antes de cualquier despliegue más amplio. Una ubicación, una semana, una página de conclusiones.
Purple Shield se integra después de ese trabajo, no en lugar de él. Una sola capa de DNS filtra contenido, detiene amenazas y elimina anuncios en cada dispositivo de cada red, con una política por SSID, VLAN y ubicación, todo desde un único panel. Puede probarlo gratis durante 30 días en una red, o bien implementar un piloto en un solo SSID planificado con nuestro equipo, y solo entonces recibir una cotización personalizada.
Así que elija un sitio esta semana. Registre sus grupos de usuarios, complete la tabla de fallas solo para ese sitio y reserve la prueba piloto una vez que sepa lo que debe hacer su red cuando algo falle.
Purple Shield es una solución de DNS protectivo y filtrado de contenido diseñada para recintos, invitados y WiFi público, que funciona de forma independiente en cualquier red WiFi o junto con Purple Access, con una política independiente para cada SSID, VLAN y recinto, además de reportes que muestran con exactitud qué se bloqueó. Opera en múltiples centros de datos y cuenta con un modo de falla segura (fail-closed), de modo que un problema en el servidor de resolución no desactive sus medidas de protección. Comience una prueba gratuita de 30 días en una red en Purple Shield y compruebe las pruebas de tolerancia a fallos antes de firmar cualquier contrato.