
¿Qué es una política BYOD? Reglas, aplicación y filtrado DNS
¿Qué es una política BYOD? Conozca las reglas fundamentales, las opciones de aplicación, los límites de privacidad y cómo el filtrado DNS controla los dispositivos personales en las redes de trabajo.
Published 3 de noviembre de 2026
El teléfono personal de un empleado contiene la aplicación del correo del trabajo. Luego lo olvida en un tren. ¿Puede el equipo de TI bloquear el acceso de inmediato? ¿Puede eliminar los mensajes de trabajo sin borrar las fotos familiares? ¿A quién debe llamar el empleado?
Esas respuestas no deberían depender de quién atienda el ticket de soporte técnico. Una política de trae tu propio dispositivo, generalmente abreviada como política BYOD, establece las reglas antes de que un dispositivo personal se convierta en un incidente comercial.
Tabla de contenido
- Qué cubre una política BYOD y por qué existe
- Controles de seguridad que la política debe exigir
- Comparación de opciones de aplicación
- Cómo se integran el DNS y el filtrado de contenido en los controles BYOD
- Límites de privacidad, monitoreo y consentimiento de los empleados
- Riesgos de identidad y acceso más allá del cumplimiento del dispositivo
- Procedimiento para dispositivos perdidos, robados o de personal saliente
- Elija el alcance de su BYOD antes de redactar la política
Qué abarca una política BYOD y por qué existe
Una política BYOD es un conjunto formal de reglas sobre cómo los teléfonos, tabletas y computadoras portátiles personales pueden acceder a los sistemas y datos de una organización. Vincula el permiso de uso de un dispositivo con requisitos de seguridad aplicables, límites de privacidad y responsabilidades.
El empleado sigue siendo el propietario del teléfono. Instalar una aplicación de trabajo no transfiere la propiedad al empleador, y ser propietario del teléfono no le otorga al empleado acceso ilimitado a la información de la empresa. El acuerdo debe definir la autoridad de ambas partes.
Las preguntas que toda política debe responder
Una política útil responde a tres preguntas: quién se puede conectar, a qué puede acceder y qué condiciones de seguridad y privacidad aplican. En el caso del teléfono extraviado, esas respuestas determinan si el acceso al correo electrónico estaba autorizado, qué archivos de la empresa se podían almacenar localmente y qué medidas de respuesta puede tomar el equipo de TI.
El esquema BYOD se convirtió en un aspecto clave del entorno laboral a medida que el uso de dispositivos personales se extendió más allá de excepciones ocasionales. El informe de Destination CRM sobre la experiencia de Intel identifica a 2009 como un hito en el reconocimiento de esta tendencia. El cambio relevante no fue solo quién compró el hardware. Los empleadores tuvieron que proteger identidades, redes e información en dispositivos que no eran de su propiedad.
La práctica sigue estando muy extendida: el 70% de las organizaciones permitió a sus empleados utilizar dispositivos personales para trabajar en 2024, según el IT Trends Report de JumpCloud, citado por Grand View Research. Sin embargo, la autorización por sí sola no es protección: las estadísticas de BYOD de JumpCloud señalan que, en 2024, más del 20% de las organizaciones reportó que sus activos digitales descargaron software malicioso a causa de conexiones de dispositivos no gestionados durante los 12 meses anteriores.
Elementos clave de una política BYOD
| Elemento de la política | Pregunta a la que responde | Regla habitual |
|---|---|---|
| Dispositivos aptos | ¿Qué dispositivos y sistemas operativos se pueden conectar? | Solo versiones de SO compatibles, con una versión mínima establecida por TI |
| Autenticación | ¿Cómo demuestra su identidad el usuario? | Autenticación de varios factores, preferiblemente resistente al phishing |
| Controles de seguridad | ¿Qué debe tener instalado el dispositivo? | Bloqueo de pantalla, cifrado, parches de SO actualizados, sin jailbreak ni root |
| Alcance del acceso | ¿A qué sistemas y aplicaciones puede acceder el dispositivo? | Aplicaciones aprobadas y una lista de recursos con privilegios mínimos |
| Privacidad y monitoreo | ¿Qué puede ver o inspeccionar el empleador? | Monitoreo limitado al contenedor administrado, previo aviso al empleado |
| Dispositivo extraviado, robado o fuera de uso | ¿Qué ocurre con los datos de la empresa? | Eliminación selectiva del contenedor de trabajo y revocación del acceso |
| Soporte y costos | ¿Quién paga y quién resuelve los problemas? | Reglas de reembolso y límites de soporte definidos |
Cada fila necesita una regla específica, no una promesa general de comportarse de forma segura. Especifique el sistema operativo mínimo compatible, identifique las aplicaciones aprobadas y defina con precisión qué puede eliminar un borrado remoto. Los empleados no deberían tener que interpretar ambigüedades técnicas durante una emergencia.
Controles de seguridad que la política debe exigir
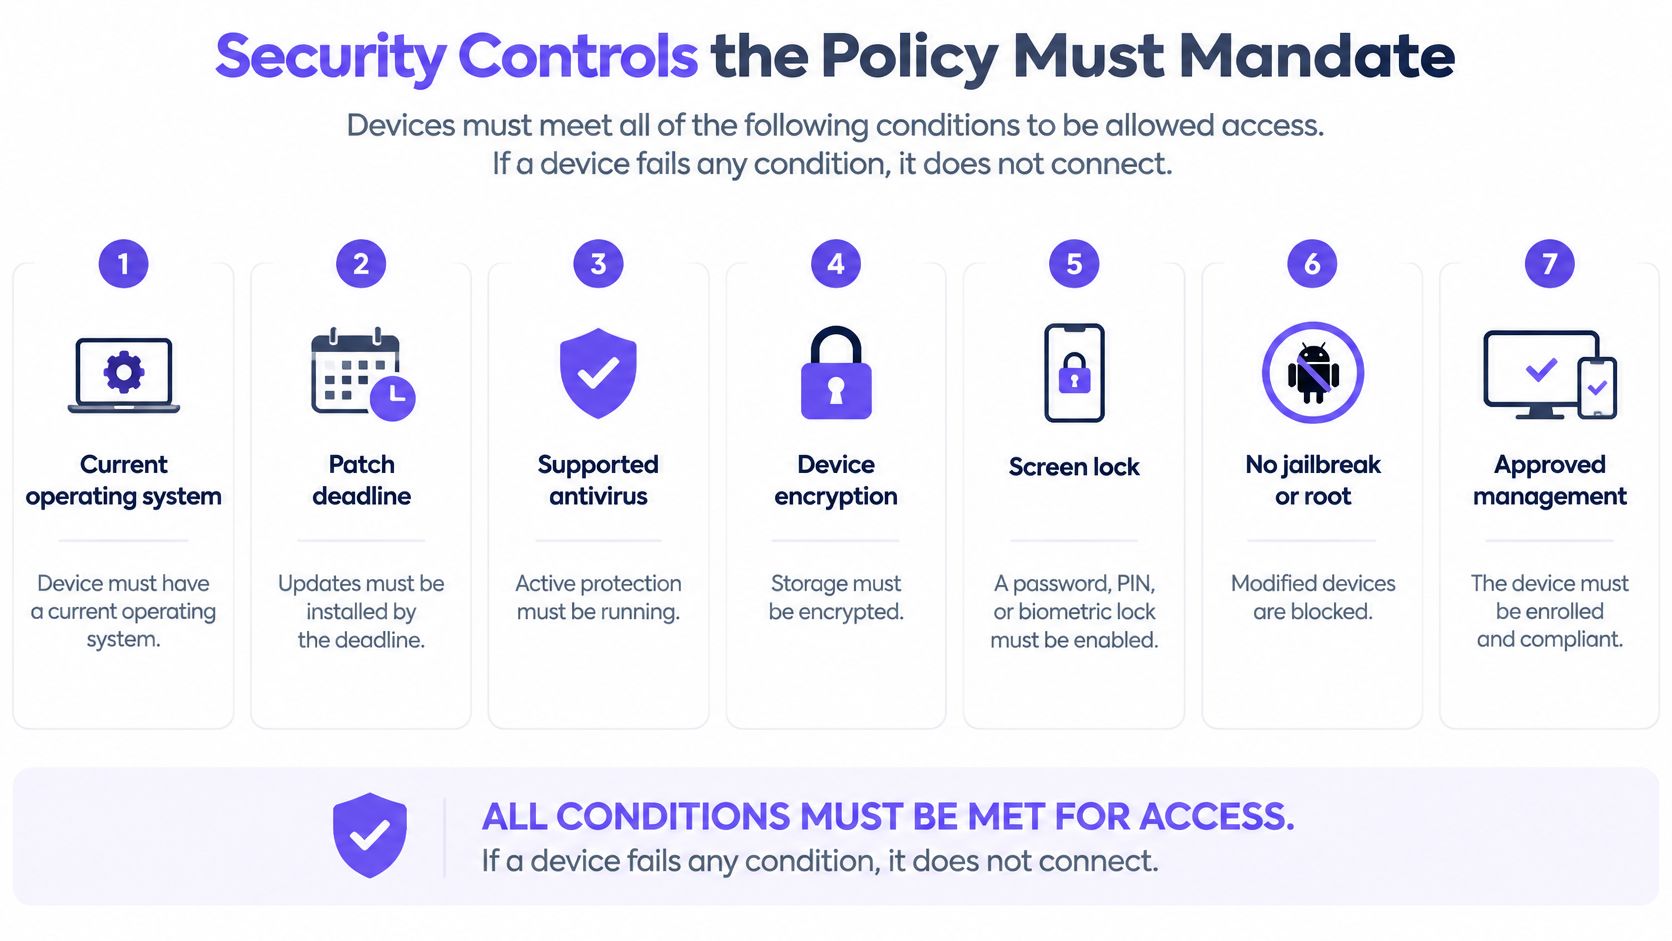
Los requisitos de seguridad deben ser condiciones de acceso, no sugerencias que los empleados puedan ignorar. Si un dispositivo no cumple una condición obligatoria, el equipo de TI debe bloquear el acceso afectado y explicar cómo el empleado puede recuperarlo.
La guía sobre BYOD para dispositivos móviles del NIST admite la gestión de movilidad empresarial, la revisión de aplicaciones, las comprobaciones de integridad de los dispositivos, los contenedores de trabajo protegidos y el transporte cifrado. Trate un dispositivo personal como potencialmente no confiable hasta que supere las verificaciones pertinentes, en lugar de confiar en él solo porque su propietario trabaja para usted.
Convierta los requisitos en verificaciones de acceso
- Exija un sistema operativo compatible y un plazo límite para parches. Especifique las versiones compatibles y solicite actualizaciones dentro de una ventana definida, ya que la falta de parches puede dejar vulnerabilidades conocidas a disposición de los atacantes.
- Exija cifrado y un bloqueo de pantalla eficaz. Especifique los métodos permitidos para acceder al dispositivo, los requisitos mínimos de credenciales y el tiempo de espera por inactividad para que un teléfono desatendido o robado no ofrezca acceso inmediato al correo de trabajo.
- Exija una autenticación sólida para los inicios de sesión de trabajo. De preferencia a la autenticación resistente al phishing donde sea compatible y no permita que un dispositivo aprobado reemplace la verificación de identidad del usuario.
- Exija un registro aprobado o un perfil de trabajo protegido. Mantenga la información comercial en almacenamiento o aplicaciones administradas para que el equipo de TI pueda aplicar controles empresariales sin tratar las aplicaciones personales como propiedad de la empresa.
- Bloquee dispositivos con acceso root o jailbreak. Estas modificaciones pueden debilitar las protecciones de la plataforma de las que dependen las verificaciones de cumplimiento.
- Permita únicamente aplicaciones de trabajo aprobadas. Revise los permisos y el comportamiento de intercambio de datos antes de su aprobación, incluyendo si una aplicación puede copiar archivos de la empresa en el almacenamiento personal.
- Exija transporte cifrado. Utilice conexiones de aplicaciones seguras y una VPN según corresponda, con reglas claras que identifiquen qué recursos requieren esa ruta protegida.
El elemento visual de esta lista de verificación destaca los requisitos previos a nivel de dispositivo que el departamento de TI debe validar.
Haga que los controles sean auditables
En el caso de las computadoras portátiles, indique la protección de endpoints compatible y cómo el equipo de TI verifica que esté activa. La guía de 247TechTeam sobre opciones de software de seguridad para Windows y Mac puede ayudar a los lectores a comparar opciones de software, pero el equipo de TI aún debe definir su propia configuración aprobada.
Mantenga los requisitos del dispositivo separados de la segmentación de la red. Una computadora portátil que supere sus comprobaciones de estado no debería recibir automáticamente un acceso ilimitado a la red.
Prueba de auditoría: Cada control obligatorio necesita un responsable designado, un plazo de implementación y una forma confiable de verificar su cumplimiento.
Si la política establece que los empleados deben mantener los dispositivos seguros pero nadie puede verificar qué significa eso, no está lista para su aplicación.
Comparativa de opciones de aplicación
Volvamos al teléfono olvidado en el tren. Con la gestión completa de dispositivos configurada adecuadamente, TI puede tener la capacidad técnica de borrar todo el teléfono. Con un perfil de trabajo gestionado, TI puede, en su lugar, enfocar la acción en el entorno empresarial dejando fuera las fotos personales.
La capacidad técnica y el permiso son cosas distintas. Que una consola de gestión ofrezca un botón de borrado remoto no establece que su uso sea adecuado o esté autorizado.
Opciones de aplicación según el control y el impacto en la privacidad
Las calificaciones de privacidad a continuación son comparaciones prácticas, no garantías. La exposición real depende de las capacidades de la plataforma, la configuración y la telemetría que habiliten los administradores.
| Opción | Lo que controla | Limitación principal | Impacto en la privacidad |
|---|---|---|---|
| Gestión integral de dispositivos móviles | Configuración completa del dispositivo, aplicaciones y borrado total donde se admita | Los propietarios de dispositivos personales pueden oponerse al control total | Alto |
| Perfil o contenedor de trabajo administrado | Aplicaciones y datos de trabajo | No protege las aplicaciones personales en el mismo dispositivo | Bajo a medio |
| Gestión de aplicaciones móviles | Aplicaciones aprobadas individuales y sus datos | No ofrece visibilidad completa sobre las amenazas a nivel de dispositivo | Bajo |
| Acceso condicional | Determina si un dispositivo o sesión puede acceder a una aplicación en la nube | Requiere señales precisas de cumplimiento del dispositivo | Bajo |
| Defensa contra amenazas móviles | Malware y configuraciones de riesgo en el dispositivo | Añade un agente y telemetría del dispositivo | Medio |
La gestión completa se adapta a situaciones en las que la organización requiere un control extenso y los empleados comprenden las implicaciones. Cuando la información regulada requiera ese nivel de supervisión, puede ser más conveniente proporcionar equipos propiedad de la empresa que imponer ese control en el hardware personal.
Un perfil o contenedor de trabajo suele ser un mejor punto de partida para la participación ordinaria en BYOD. Ofrece al equipo de TI un área comercial definida para administrar, aunque no garantiza la seguridad de todo lo demás en el dispositivo.
Elija controles para el recurso, no para la etiqueta
La gestión de aplicaciones puede adaptarse a los empleados que solo necesitan una aplicación de mensajería y un visor de documentos. Su utilidad depende de si esas aplicaciones pueden aplicar las restricciones necesarias, como evitar que los documentos de trabajo se abran en aplicaciones no gestionadas.
El acceso condicional se adapta a los servicios en la nube porque los administradores pueden tomar decisiones de admisión al iniciar sesión o durante las comprobaciones de sesión admitidas. La defensa contra amenazas móviles proporciona señales de riesgo adicionales, pero la detección no reemplaza una decisión de acceso ni un procedimiento de respuesta.
Estas opciones no son mutuamente excluyentes. Una organización podría combinar un contenedor de trabajo, acceso condicional y detección de amenazas, al tiempo que utiliza una gestión más estricta para un grupo de usuarios estrictamente definido.
Cuanta más autoridad tenga el equipo de TI sobre todo el dispositivo, a más privacidad podría tener que renunciar el empleado.
Comience con el método menos intrusivo que continúe protegiendo el sistema más confidencial. Añada otro control únicamente cuando pueda señalar el riesgo que aborda y explicar por qué los controles existentes no lo resuelven.
Cómo se integran el DNS y el filtrado de contenido en los controles de BYOD
Los dispositivos personales no deben ubicarse directamente en la red corporativa de confianza. Colóquelos en una red de invitados o BYOD controlada de forma independiente y, a continuación, autorice el acceso a los recursos corporativos de manera deliberada.
La guía de seguridad para dispositivos móviles del NIST recomienda implementar una red BYOD independiente fuera de la DMZ empresarial, sin otorgar más acceso interno del que los usuarios recibirían mediante un acceso remoto seguro. Esto significa que conectarse al WiFi no constituye una autorización para acceder a bases de datos de nómina, sistemas de gestión de edificios o interfaces administrativas.
Contenga los dispositivos antes de filtrar su tráfico
Supongamos que un empleado de un hotel trae una computadora portátil personal con malware. El aislamiento de red debería evitar que esa computadora portátil contacte directamente la infraestructura de reservaciones u otros dispositivos de los huéspedes. El filtrado puede entonces reducir a qué destinos de internet puede contactar.
El diagrama ilustra esa separación. El acceso aprobado a las aplicaciones internas sigue requiriendo su propia ruta segura y autorizada.
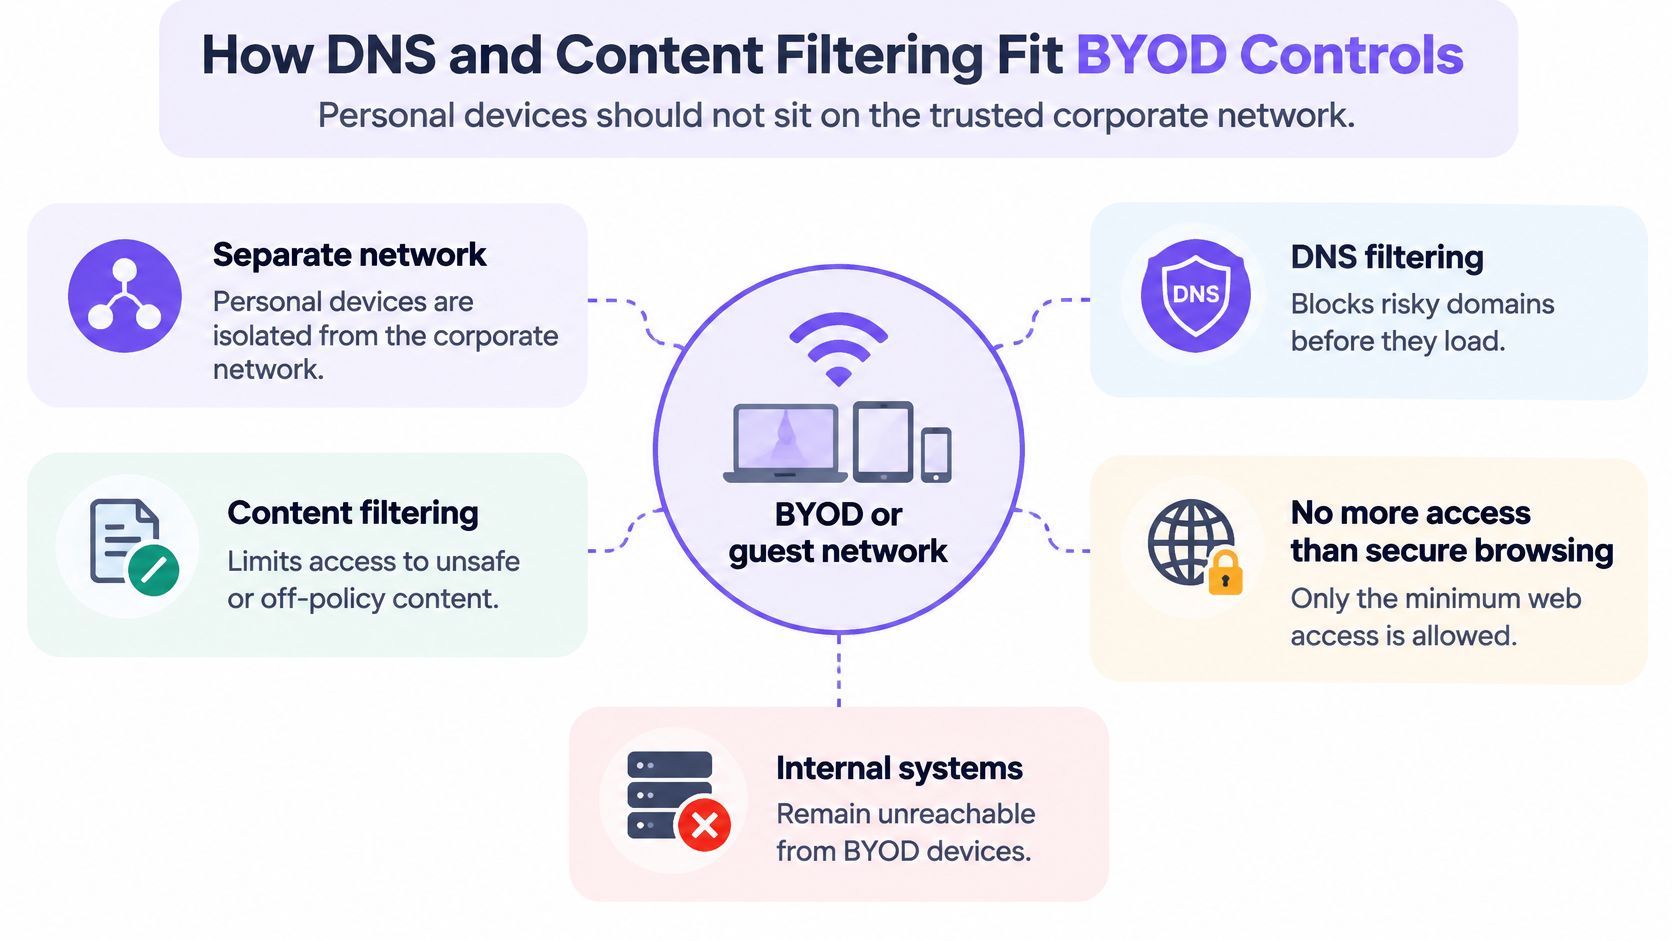
El filtrado de DNS opera en la etapa de búsqueda. Antes de abrir un sitio o contactar al servicio de una aplicación, un dispositivo normalmente le pregunta al DNS dónde encontrar el dominio correspondiente; un resolutor de filtrado puede rechazar un dominio identificado como malicioso o prohibido.
Una introducción práctica a lo que hace el filtrado de DNS ayuda a distinguirlo de la inspección de cada página o archivo. El filtro evalúa la solicitud de dominio, no todo lo que el usuario pueda hacer después de que comience una conexión permitida.
Lo que la capa DNS puede y no puede hacer
El filtrado de DNS puede bloquear dominios de phishing identificados y destinos de comando y control. Las reglas de contenido también pueden restringir categorías como contenido para adultos o apuestas, con reglas de red independientes para el personal y los usuarios públicos.
Por ejemplo, Purple Shield responde a las solicitudes de DNS utilizando la política de la red en la que se encuentra el dispositivo, sin requerir un agente en cada dispositivo personal. Complementa los controles de identidad y de dispositivos en lugar de reemplazarlos.
Los límites son importantes:
- Destinos no reconocidos pueden pasar. Es posible que un dominio malicioso recién creado aún no tenga una clasificación de riesgo.
- Un dominio permitido no garantiza un contenido limpio. El DNS por sí solo no puede inspeccionar una descarga cifrada ni distinguir cada página alojada en el mismo dominio.
- El tráfico fuera de la red requiere una consideración independiente. Un teléfono que usa datos móviles personales no utilizará el filtrado del establecimiento solo porque se haya conectado anteriormente al WiFi.
- Las rutas de resolución alternativas pueden eludir el control previsto. Los administradores necesitan un enfoque explícito para los dispositivos que usan un mecamismo de resolución diferente.
Concluya la sección de red de la política con una breve lista de verificación operativa: red independiente, política documentada para cada red y registros revisados conforme a un programa determinado. Asigne un responsable a cada tarea para que las reglas de bloqueo no se conviertan en una configuración desatendida.
Límites de privacidad, monitoreo y consentimiento del empleado
Una política BYOD es también un acuerdo de privacidad en el lugar de trabajo. Los empleados necesitan saber qué puede recopilar, inspeccionar y borrar el empleador antes de registrar un dispositivo personal, no después de que un administrador utilice esas facultades.
La política de dispositivos móviles BYOD 2025 del gobierno del Reino Unido exige una Evaluación de impacto en la protección de datos, un aviso de privacidad claro y un monitoreo limitado a la aplicación o contenedor administrado por la empresa cuando sea factible. Ese es un requisito de dicha política, no una prueba de que apliquen obligaciones legales idénticas a todos los empleadores a nivel mundial.
Alcance de una política BYOD en un dispositivo personal
Estos son límites sensatos que se deben especificar, en lugar de descripciones universales de cada plataforma de gestión.
| Tipo de datos | Tratamiento habitual | Por qué es importante |
|---|---|---|
| Correo laboral y archivos de la empresa en el contenedor administrado | Accesible y eliminable por TI bajo una autoridad definida | Son los datos principales que la política busca proteger |
| Fotos personales y mensajes privados | Fuera del alcance rutinario de la política | Privacidad personal y exposición legal si se inspecciona |
| Inventario de aplicaciones | Solo aplicaciones administradas, siempre que sea factible | Un inventario completo puede revelar hábitos personales |
| Ubicación del dispositivo | Recopilada únicamente con un propósito y una autorización definidos | Información confidencial que requiere un límite de retención |
| Navegación en la red de trabajo | Las solicitudes DNS se pueden registrar, previo aviso | Los registros deben ser proporcionales al propósito de seguridad |
| Alcance de la eliminación remota | Solo contenedor de trabajo, cuando exista un contenedor | Una eliminación completa puede destruir datos personales no relacionados |
Establezca los límites por escrito
El aviso de privacidad debe identificar:
- Recopilación y propósito. Enumere el inventario de aplicaciones, la ubicación, los nombres de red y demás telemetría recopilada, incluyendo la justificación de cada uno.
- Acceso y retención. Especifique las funciones autorizadas para inspeccionar los registros y determine cuándo se eliminan dichos registros.
- Límites de administración. Explique el alcance del monitoreo, la autoridad de borrado remoto y cualquier proceso de investigación excepcional.
- Salvaguardas para empleados. Proporcione una vía para impugnar bloqueos o eliminaciones erróneas, y defina las responsabilidades de reembolso y soporte técnico antes del registro.
El análisis de Pebb sobre el equilibrio entre la privacidad del empleado y la supervisión de las comunicaciones ofrece un contexto útil para explicar por qué la supervisión debe tener límites. Los avisos de red también deben explicar cómo afecta DNS sobre HTTPS a la visibilidad del DNS, en lugar de prometer una vigilancia completa de la navegación.
El acuerdo del empleado no debe tratarse como un consentimiento ilimitado. Alguien que necesita un teléfono para hacer su trabajo puede tener poco margen de negociación práctica, por lo que se deben explicar las alternativas y obtener asesoramiento sobre privacidad específico para la jurisdicción correspondiente.
Considere una fototeca familiar copiada accidentalmente en un almacenamiento gestionado antes de un borrado selectivo. Una promesa por escrito no restaurará esos archivos por sí sola, razón por la cual la separación técnica y las pruebas son importantes.
¿Puede la organización alcanzar su objetivo de seguridad sin leer el contenido personal?
Riesgo de identidad y acceso más allá del cumplimiento del dispositivo
Un dispositivo puede superar sus verificaciones de estado mientras alguien hace un uso indebido de una cuenta en él. Un software robador de información (infostealer) puede exponer credenciales, un familiar puede abrir una sesión existente o un atacante ya podría controlar una cuenta en la nube.
Esta ilustración separa un punto final de aspecto saludable del riesgo de cuenta que hay detrás de él.
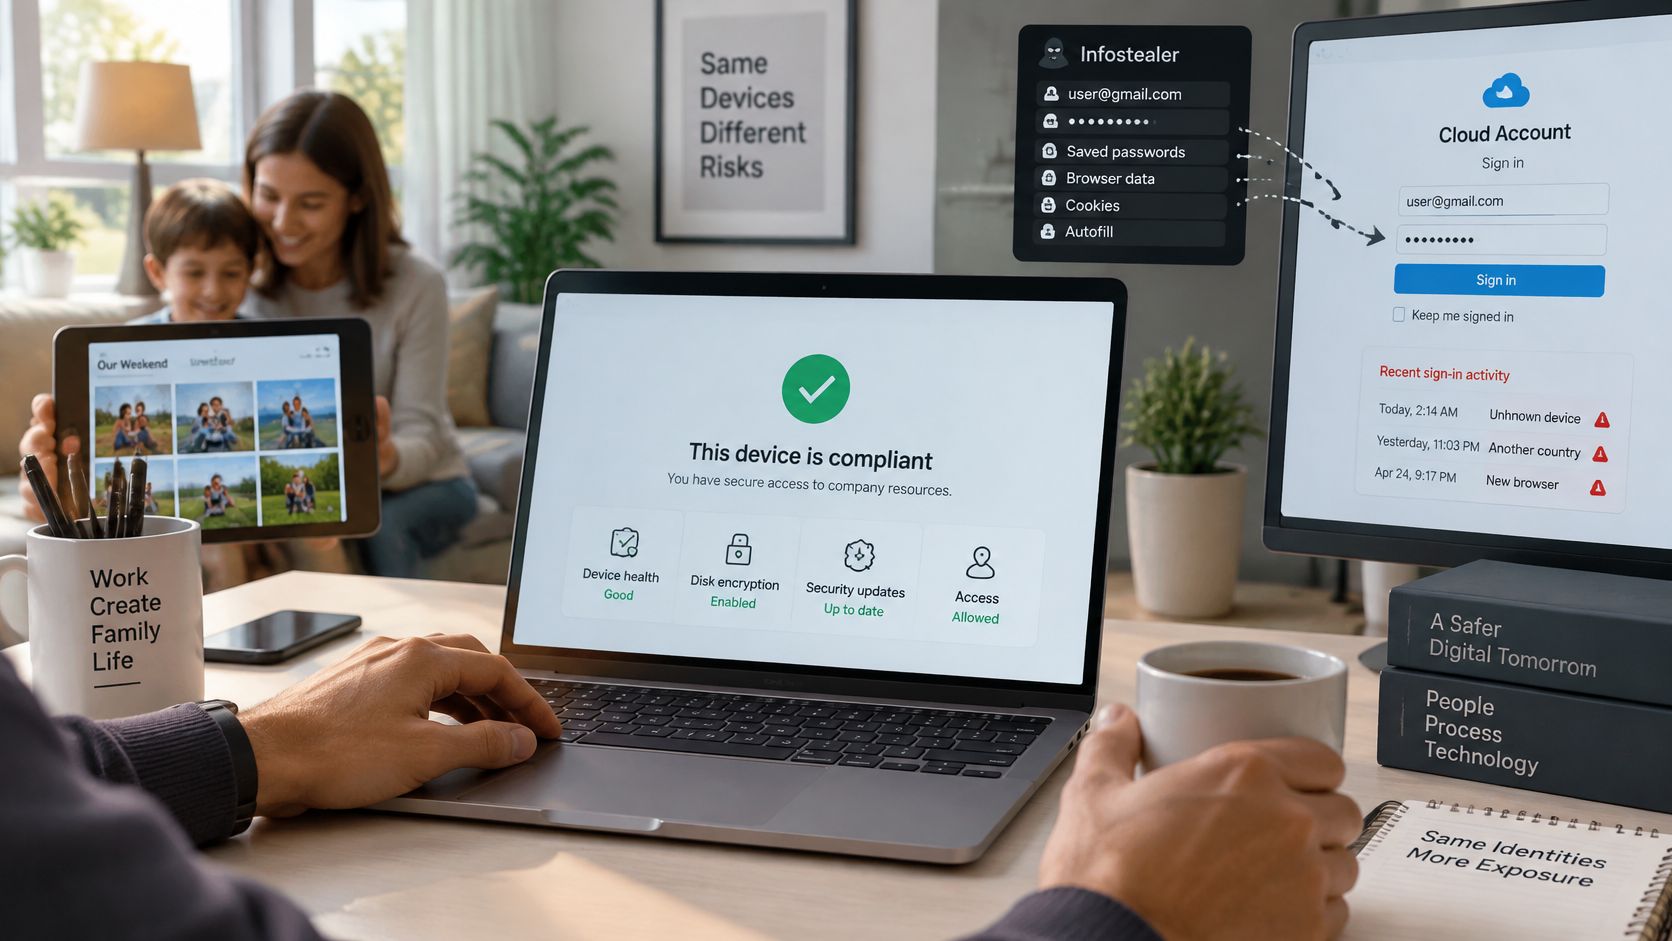
De acuerdo con el análisis de Beyond Identity sobre el Data Breach Investigations Report 2025 de Verizon, el 46% de los sistemas comprometidos por infostealers con posibles credenciales corporativas correspondía a dispositivos no administrados. El hallazgo concierne a esos sistemas comprometidos, no a la totalidad de los dispositivos personales, pero demuestra por qué la propiedad del punto de conexión no es un límite de acceso suficiente.
Defina lo que sucede después del inicio de sesión
Una política centrada en la identidad necesita reglas para los cambios en los niveles de riesgo, no solo para el registro inicial:
- Acceso basado en riesgos. Especifique cuándo un cambio en la postura del dispositivo, la ubicación o el comportamiento exige autenticarse de nuevo, aplicar restricciones o iniciar una investigación.
- Permisos a nivel de recurso. Limite a los usuarios únicamente a la información que sus funciones requieren, incluso cuando sus dispositivos cumplan con los requisitos de conformidad.
- Visibilidad y revocación de sesiones. Otorgue al equipo de respuesta la autoridad para invalidar sesiones activas y tokens, no solo para restablecer contraseñas.
- Restricciones para dispositivos compartidos. Prohíba compartir sesiones de trabajo y defina si los dispositivos compartidos con familiares son elegibles.
- Una alternativa viable. Ofrezca un dispositivo de préstamo administrado o una ruta de navegación web con las restricciones adecuadas cuando el hardware personal pierda el acceso.
Supongamos que la tableta de un representante de ventas cumple con los requisitos de cumplimiento, pero un familiar utiliza la misma cuenta. Es posible que las comprobaciones de ubicación no detecten esa situación porque ambas personas están en casa. El uso de perfiles de usuario independientes, la reautenticación para acciones confidenciales y una regla que prohíba las sesiones de trabajo compartidas ofrecen salvaguardas más adecuadas.
Como apoyo a las orientaciones para los empleados, los equipos de RR. HH. pueden explorar artículos sobre la seguridad de las cuentas de HR Management 365 y convertir los temas relevantes en material de incorporación específico para cada función.
El video adjunto puede servir de apoyo para una discusión en equipo sobre estas decisiones de acceso.
Defina también los accesos permitidos desde redes de hoteles, cafeterías y hogares, incluyendo qué tareas confidenciales requieren una ruta controlada. BYOD es una decisión de identidad y acceso a datos, no solo una categoría de propiedad de dispositivos: decida a qué recursos corporativos puede acceder de forma segura un dispositivo personal.
Procedimiento para dispositivos perdidos, robados o en desuso
Cuando un dispositivo desaparece, los empleados necesitan una vía de reporte y el equipo de respuesta necesita una secuencia autorizada. En el caso de una salida planificada, programe el mismo proceso de revocación de acceso en función del horario de salida acordado del empleado.
Secuencia de respuesta del centro de soporte
- Reportes de empleados. Proporcione un canal de reporte accesible que no requiera el teléfono extraviado. Exija una notificación oportuna y haga que la mesa de ayuda registre cuándo se detectó y se reportó la pérdida.
- El administrador de identidades revoca el acceso. Invalide las sesiones y tokens afectados, bloquee el dispositivo y suspenda la cuenta cuando sea necesario. Distinga entre la pérdida de un punto final y un compromiso a nivel de toda la cuenta.
- El administrador del dispositivo inicia la eliminación. Envíe la orden autorizada de eliminación selectiva. Escale cualquier acción propuesta para todo el dispositivo a fin de obtener la aprobación requerida y notificar al empleado.
- La mesa de ayuda verifica el resultado. Verifique las confirmaciones de administración y valide la denegación de acceso. Si el dispositivo está fuera de línea, registre la eliminación como pendiente en lugar de dar por sentado que los datos se eliminaron.
- El equipo de TI completa las tareas de salida. Elimine el registro, revoque los certificados del dispositivo y reemplace cualquier credencial compartida que el empleado saliente aún pueda utilizar.
- El responsable del incidente registra las acciones. Conserve las marcas de tiempo, aprobaciones, resultados de comandos y riesgos no resueltos bajo las reglas de retención establecidas.
- El revisor de privacidad o seguridad gestiona las disputas. Revise los bloqueos o eliminaciones por error de manera independiente al personal de respuesta original, y documente la ruta autorizada para restablecer el acceso.
Salvaguarda operativa: Un comando remoto enviado no es un comando remoto completado.
Proporcione a la mesa de ayuda un manual de procedimientos de una página que contenga esta secuencia, los responsables de cada rol designados, los contactos de escalación, los requisitos de aprobación y una lista de verificación de finalización. Pruébelo con un dispositivo fuera de línea para que los responsables de la respuesta entiendan qué pueden verificar y qué sigue siendo incierto.
Elija el alcance de su BYOD antes de redactar la política
Comience con el acceso que pretende permitir, no con una plantilla llena de restricciones. Un recepcionista que consulta horarios y un administrador que gestiona registros confidenciales no deberían recibir automáticamente los mismos permisos solo porque ambos utilizan teléfonos personales.
Defina el alcance de manera concreta
- Identifique el hardware elegible. Especifique las categorías de dispositivos y los sistemas operativos compatibles que TI puede evaluar y dar soporte.
- Clasifique la información requerida. Asocie cada grupo de usuarios con material público, interno, confidencial o regulado e identifique en qué casos el almacenamiento local resulta inaceptable.
- Elija la aplicación del control de forma deliberada. Aplique la regla del control menos intrusivo al recurso más confidencial de cada grupo.
- Redacte los términos dirigidos a los empleados. Establezca en un lenguaje claro el uso aceptable, el monitoreo, los costos, el soporte y las obligaciones al dejar la empresa.
- Realice pruebas piloto de incidentes realistas. Pruebe la inscripción, el incumplimiento de políticas, la pérdida de un dispositivo y la salida de un empleado antes del despliegue general.
- Asigne a un responsable de la revisión. Defina una fecha de revisión y exija una nueva evaluación cuando cambien las aplicaciones, el soporte de dispositivos o los requerimientos del negocio.
Asigne personas a las redes
Las organizaciones con múltiples sedes también necesitan distinguir el acceso del personal, los invitados, los estudiantes y los residentes. El WiFi para visitantes de una escuela WiFi y el acceso a las aplicaciones de su personal cumplen propósitos diferentes, incluso cuando los mismos puntos de acceso transmiten ambos.
No asuma que el nombre de una red demuestra quién la está utilizando. Registre cómo se unen los usuarios, qué verificaciones de identidad se aplican y qué recursos corporativos permanecen accesibles.
Antes de redactar la política, enumere sus tres grupos de usuarios de mayor riesgo y la red que utiliza cada uno. Agregue la información confidencial que cada grupo necesita y la persona responsable de aprobar dicho acceso. Esa lista es su punto de partida práctico.
Purple Shield proporciona DNS de protección y filtrado de contenido para redes de invitados y BYOD sin necesidad de agentes en los dispositivos personales. Visite Purple Shield para solicitar una prueba y compartir sus redes, sedes y grupos de usuarios para que un experto de Purple pueda enviarle un mapa de políticas para cada SSID que administre.