
ComparisonDNS filtering alternatives
Cloudflare Gateway frente a Purple Shield para WiFi del recinto
Decida si Cloudflare Gateway o Purple Shield debe filtrar el DNS en las redes de sus recintos, a partir de una sola pregunta: ¿puede registrar los dispositivos? Puede calificar a ambos según ocho criterios, ver dónde es importante aplicar políticas por SSID y por VLAN, y planificar una migración en seis pasos de las...
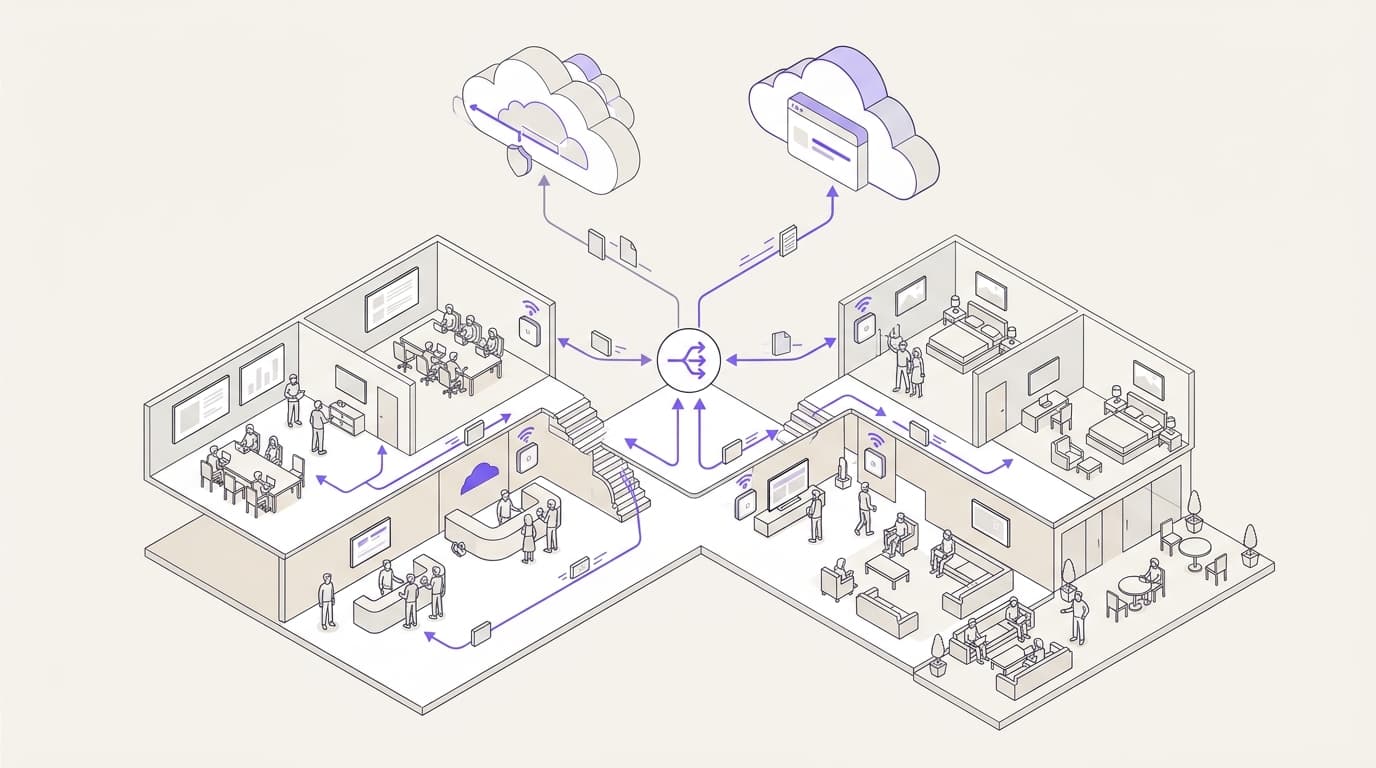
Para el WiFi de visitantes en recintos, Purple Shield es la opción ideal. Filtra DNS por SSID, VLAN y recinto desde un solo panel de control, no requiere ningún cliente en los dispositivos de los visitantes y opera en Whitbread y AGS Airports. Cloudflare Gateway está diseñado para una tarea diferente: dispositivos administrados del personal que ejecutan el cliente WARP dentro de un entorno Cloudflare Zero Trust.
¿Cloudflare Gateway o Purple Shield: cuál debería elegir un recinto?
La decisión para los recintos es Shield, con una condición: los dispositivos que necesita proteger son dispositivos que usted no administra. Esto abarca casi cualquier red de visitantes. También cubre redes de residentes en propiedades de alquiler multititulada (BTR) y residencias estudiantiles, así como la mayoría de las redes de personal en sectores de hospitalidad y comercio minorista.
El eje que cambia la respuesta es el control de los dispositivos. Cloudflare Gateway es el motor de filtrado dentro de Cloudflare One, la plataforma Zero Trust de Cloudflare. Sus políticas de DNS se pueden aplicar a un sitio completo. Sus reglas de identidad, políticas de red e inspección HTTP dependen de que el cliente Cloudflare One (anteriormente WARP) se ejecute en cada dispositivo. Puede inscribir una laptop de un empleado. No puede inscribir el teléfono de un visitante en el lobby de un hotel ni la tableta de un pasajero en una sala de abordaje.
Shield funciona directamente en la red. Es un DNS de protección. Cada dispositivo en el SSID (el nombre de la red) le pide a Shield que resuelva un dominio. Shield rechaza cualquier elemento malicioso o fuera de la política antes de que se abra una conexión. No se instala nada en el dispositivo. Define una política por SSID, VLAN y recinto en un solo panel de control, sobre la red WiFi que ya opera.
Algunos recintos limitan el filtrado a las laptops administradas que ya están inscritas en WARP. Gateway ve ese tráfico. Luego, Shield cubre cada red del recinto que esas laptops comparten con invitados, residentes y visitantes.
- Hasta un 44%menos datos con bloqueo de anunciosDatos de Purple
- Hasta un 62%menos consultas DNSDatos de Purple
- 500M+usuarios e inicios de sesión al añoPurple
- 80,000+recintos en 90 paísesPurple
¿Qué criterios determinan la elección entre Cloudflare Gateway y Shield?
Evaluamos ambos productos en función de ocho criterios. Cada uno responde a una pregunta que plantean los equipos de TI de los recintos al seleccionar opciones. Utilizamos el material público de cada proveedor: la documentación para desarrolladores de Cloudflare One para Gateway, y el material de producto y datos de clientes de Purple para Shield.
- Ubicación. En qué punto de la conexión actúa el filtro y qué puede y no puede ver.
- Requisito del dispositivo. Si el dispositivo de un visitante requiere un cliente, perfil o certificado.
- Unidad de política. Si se puede configurar una política diferente por SSID, VLAN y recinto.
- Identidad. Cómo siguen las reglas a una persona en lugar de a una red.
- Inteligencia sobre amenazas. Qué tan rápido se detectan los nuevos dominios maliciosos.
- Efecto en el ancho de banda. Si el filtrado reduce la carga de datos y DNS en los enlaces limitados de la sede.
- Hardware. Lo que el producto necesita de los puntos de acceso y firewalls que ya posee.
- Centro de diseño. El entorno para el que se construyó cada producto y quién lo administra en el día a día.
Por qué la ubicación es lo primero
El DNS es el primer paso de casi cualquier conexión. Un dispositivo debe convertir un nombre de dominio en una dirección IP antes de poder abrir una sesión. Un resolvedor DNS de protección se niega a responder a un dominio de phishing o malware. Ningún paquete llega al destino.
Un firewall ve la sesión solo después de que el dispositivo ya tiene una dirección. El tráfico cifrado oculta luego la mayor parte de lo que el firewall necesitaría para juzgarlo. El filtrado DNS detecta lo que un firewall pasa por alto porque actúa antes. El Centro Nacional de Ciberseguridad del Reino Unido opera un servicio de DNS de protección para el sector público basado en este mismo principio.
Gateway y Shield se ubican en esta capa de resolvedor, al igual que Cisco Umbrella. Lo cubrimos en Shield vs Cisco Umbrella y en una alternativa a Cisco Umbrella para WiFi de invitados. Umbrella también ofrece un módulo de roaming para dispositivos gestionados, por lo que la cuestión del control de dispositivos también se aplica a él.
Two lanes show a visitor phone filtered by Shield at the venue network and a staff laptop filtered by Cloudflare Gateway through the WARP client.
Connections
- Visitor phone on guest SSID to SSID and VLAN (joins)
- SSID and VLAN to Shield protective DNS (DNS query)
- Shield protective DNS to Bad domain never resolves (blocked)
- Staff laptop with WARP client to Cloudflare Gateway (DoH and proxied traffic)
- Unenrolled devices to Cloudflare Gateway (no identity)
¿Cómo se comparan Cloudflare Gateway y Shield según cada criterio?
La matriz evalúa ambos productos con base en los ocho criterios anteriores. La columna de Cloudflare se basa únicamente en la documentación de Cloudflare. La columna de Shield utiliza material del producto de Purple y datos de clientes con nombre.
| Criterio | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Ubicación | Resolutor DNS para ubicaciones registradas; red y proxy HTTP para el tráfico enviado a través de WARP | Resolutor DNS para cada dispositivo en la red, antes de que se abra cualquier conexión |
| Requisito de dispositivo | Ninguno para políticas DNS de ubicación; cliente WARP para políticas de identidad, red y HTTP | Ninguno en ningún dispositivo que obtenga DNS de la red |
| Unidad de política | Ubicación DNS, coincidente por IPv4 de origen, una dirección IPv6 dedicada o un nombre de host DoH | SSID, VLAN y recinto, configurados en un solo panel de control |
| Identidad | Microsoft Entra ID, Okta o Google Workspace a través de la inscripción en WARP | Con Purple Access, la identidad ubica a cada persona en una VLAN y Shield aplica la política de esa VLAN |
| Inteligencia de amenazas | Categorías de seguridad creadas a partir de datos de la red de Cloudflare | Amenazas identificadas antes de que se abran las conexiones (datos de Purple) |
| Efecto en el ancho de banda | Bloqueo por categoría o lista de dominios personalizada; sin cifra de ancho de banda publicada | Hasta un 44% menos de datos y hasta un 62% menos de consultas DNS (datos de Purple) |
| Hardware | No se requiere ninguno para políticas DNS; cualquier red que pueda reexpedir DNS | Independiente del hardware: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| Enfoque de diseño | Dispositivos y aplicaciones administrados de la fuerza laboral dentro de Cloudflare One | Redes de recintos para invitados, personal y multiarrendatario en Whitbread, AGS Airports y St George's Healthcare NHS Trust |
Lea la matriz por fila, no por columna. Las filas más sólidas de Gateway son la identidad y la profundidad de inspección, y ambas dependen de WARP. Las filas más sólidas de Shield son el requisito de dispositivo, la unidad de política y el efecto en el ancho de banda. Esos tres criterios definen los resultados en redes llenas de dispositivos que usted nunca administrará.
¿En qué se diferencian Cloudflare Gateway y Shield en la práctica?
Dispositivos de invitados que no se pueden inscribir
El huésped de un hotel, el pasajero de un tren o el aficionado en un estadio no instalarán un cliente de seguridad para leer las noticias. Gateway aún puede filtrar su DNS mediante una política de ubicación. Esa política no puede ver quiénes son, inspeccionar HTTP ni aplicar reglas de red. En la práctica, el filtrado DNS de Cloudflare en una red de invitados cubre dominios, no identidades.
Shield fue diseñado para esa red. Cada dispositivo que acepta DNS desde DHCP obtiene la política del SSID, ya sea un teléfono, una consola de juegos o una pantalla inteligente en un departamento de alquiler residencial (BTR). Nada cambia en el dispositivo. Nada requiere soporte cuando un visitante pregunta por qué su aplicación bancaria muestra una advertencia de certificado.
Ese último punto es crucial para la inspección HTTP de Gateway. Descifrar TLS requiere que el certificado raíz de Cloudflare sea de confianza en el dispositivo. Puede implementar un certificado en una laptop administrada. No puede implementar uno en el teléfono de un visitante, y no debería intentarlo.
Varias redes detrás de una sola conexión
Un establecimiento típico opera un SSID de invitados, un SSID de personal y una VLAN de administración interna detrás de una sola conexión a internet. Una VLAN, o LAN virtual, es una red lógicamente independiente en switches y puntos de acceso compartidos. Cada red necesita una política diferente. La red de invitados podría bloquear contenido para adultos y anuncios. El WiFi del personal podría permitir streaming para capacitación. Una VLAN de pagos dentro del alcance de PCI-DSS necesita la lista más estricta de todas.
Gateway identifica una ubicación IPv4 por su dirección de origen pública. Tres redes que salen a través de una sola dirección parecen una sola ubicación. Dividirlas implica IP de salida independientes o reenviadores locales que envíen cada VLAN a un nombre de host DNS sobre HTTPS (DoH) diferente. DoH se define en el RFC 8484.
Shield establece la política por SSID y VLAN en el panel de control. Donde las VLAN segmentadas comparten una conexión, un retransmisor ligero reenvía sus consultas, por lo que cada red conserva su propia política y los informes muestran la IP interna de cada dispositivo.
Velocidad ante amenazas y ancho de banda en enlaces congestionados
Ambos productos bloquean dominios maliciosos conocidos. La diferencia radica en el tiempo de respuesta y los beneficios adicionales. Los datos de Purple muestran que Shield detecta las amenazas antes de que se abran las conexiones. Un nuevo dominio de phishing suele causar daños en sus primeros días, por lo que detectar dominios maliciosos a tiempo marca la diferencia.
El ancho de banda es la otra brecha. Los enlaces del establecimiento son compartidos por cientos de dispositivos en momentos de mayor uso. Con el bloqueo de anuncios activado, Shield reduce el tráfico de datos hasta en un 44% y las consultas DNS hasta en un 62% (datos de Purple). Gateway puede bloquear dominios de anuncios por categoría o lista personalizada. Cloudflare no publica ninguna cifra equivalente de ancho de banda.
Quién administra la política
Cloudflare One es una consola Zero Trust completa. Cubre acceso, gateway, postura del dispositivo y más. Esa amplitud se adapta a un equipo de seguridad centralizado. Un gerente de operaciones del establecimiento que cambia la política de invitados para un fin de semana de conferencia tiene más elementos en la consola de los que requiere la tarea.
Shield le ofrece a ese gerente un solo panel de control y una política por SSID, VLAN y establecimiento. El equipo de TI centralizado sigue definiendo los parámetros predeterminados y los límites. Los equipos del establecimiento realizan ajustes dentro de ellos sin necesidad de un proyecto Zero Trust.
¿Dónde encaja Purple Shield en la infraestructura de un establecimiento?
Shield es un filtrado de contenido y DNS protectivo para cada red que operas. Funciona de dos maneras. Puedes ejecutarlo de forma independiente en cualquier red WiFi, independientemente del hardware subyacente. O puedes agregarlo a Purple Access, para que la identidad ubique a cada persona en la VLAN correcta y Shield filtre esa VLAN.
Dónde se adapta cada opción a un inmueble
Purple Shield
Fits when
- Dispositivos de invitados, residentes o fanáticos que no puedes inscribir
- Varias SSIDs o VLANs que requieren políticas diferentes
- Hardware mixto en toda la propiedad
- Enlaces ocupados donde el bloqueo de anuncios reduce los datos hasta en un 44%
- Equipos de instalaciones que necesitan un solo panel y no una consola de Zero Trust
Not when
- Propiedades donde cada punto final es un dispositivo administrado que ejecuta el cliente WARP
Cloudflare Gateway
Fits when
- Laptops del personal ya inscritas con el cliente WARP
- Despliegue existente de Cloudflare One para el acceso a aplicaciones
Not when
- Dispositivos de visitantes que nunca ejecutarán WARP
- Varias redes detrás de una sola IP pública
- Inmuebles cuya dirección IP pública cambia
Our recommendation: Ejecuta Purple Shield en cada red de invitados, personal y multifamiliar del inmueble. Los dispositivos ya inscritos en WARP siguen su propia política, por lo que Shield cierra la brecha en cada dispositivo que no administras.
Los despliegues nombrados muestran el alcance. Whitbread, propietario de Premier Inn, ejecuta Shield en una amplia propiedad de hospitalidad. AGS Airports lo ejecuta donde los pasajeros y el personal comparten redes ocupadas en las terminales. St George's Healthcare NHS Trust lo ejecuta donde los pacientes, visitantes y el personal clínico se conectan.
Shield se ubica dentro de la plataforma más amplia de Purple: Guest WiFi, Staff WiFi y Multi-Tenant WiFi, en más de 80,000 inmuebles en 90 países. Purple cuenta con las certificaciones ISO 27001, Cyber Essentials y B Corp, y cumple con GDPR. Para conocer el modelo de seguridad más amplio, incluyendo IEEE 802.1X y WPA3 en redes de personal, consulta nuestra guía de seguridad WiFi empresarial.
¿Cómo se cotizan y ejecutan Cloudflare Gateway y Shield?
La unidad de licencia define la factura más que cualquier número inicial. Gateway se cotiza por usuario dentro de los niveles del plan Zero Trust de Cloudflare. Ese modelo se adapta a una fuerza laboral contabilizada y administrada. Los visitantes no son un número fijo de empleados, por lo que el pensamiento basado en usuarios se adapta mal a las redes de inmuebles.
Shield se cotiza según tus sitios, redes, usuarios y plan, con una prueba gratuita de 30 días y sin hardware en la factura. No hay precios publicados; la página de precios de Shield detalla la prueba y las dos formas de compra.
| Cost element | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Licence unit | Per seat, within Cloudflare Zero Trust plan tiers | Tailored quote on your sites, networks, users and plan; 30-day free trial |
| Software on devices | WARP client on each managed device for identity, network and HTTP policies | None |
| New hardware | None for DNS policies | None |
| Certificates | Cloudflare root certificate on devices for HTTP inspection | None; filtering happens at DNS |
| Per-venue setup | Register each location by source IP or DoH endpoint | Assign a policy to each SSID, VLAN and venue |
| Bandwidth effect | No published figure | Up to 44% less data with ad blocking |
| Skills needed | Zero Trust policy design, WARP rollout, certificate management | DNS settings on the network and policy choices in one dashboard |
Los costos que no aparecen en una factura
Los controles más profundos de Gateway conllevan costos de operación que van más allá de la licencia. Alguien despliega WARP en cada dispositivo administrado y lo mantiene actualizado. Alguien administra el certificado raíz para la inspección HTTP. Alguien vuelve a registrar las ubicaciones cuando cambia la IP de una sucursal. Nada de eso es incorrecto para una flota corporativa. Sin embargo, representa una carga operativa cuando el objetivo es filtrar una red de invitados.
El costo de operación de Shield radica en las decisiones sobre las políticas. Usted decide qué bloquea cada red, revisa el panel de control y realiza ajustes por sucursal. El ahorro de ancho de banda funciona en sentido inverso. Reducir hasta un 44% los datos en un enlace limitado puede posponer la necesidad de actualizar el circuito.
¿Qué implica migrar de Cloudflare Gateway a Shield?
Migrar de las políticas de ubicación de Gateway a Shield no requiere hardware nuevo ni cambios en los dispositivos de los visitantes. El trabajo consiste en mapear la política, no en reconstruir la red. Siga estos pasos en orden.
- Inventariar Gateway. Liste cada ubicación de DNS, las redes detrás de ella, sus categorías, así como las listas de bloqueo personalizadas y listas de permitidos.
- Mapear a Shield. Asocie cada ubicación con una sucursal de Shield. Después, divídala en los SSID y las VLAN que Gateway no podía diferenciar.
- Recrear la política. Cree la política de cada red en el panel de control de Shield. Copie las listas de permitidos exactamente igual, ya que las omisiones son la causa principal de las primeras llamadas a soporte técnico.
- Hacer una prueba piloto en una red. Cambie el servidor DNS que asigna el DHCP en un SSID de invitados dentro de una sucursal. Deje todo lo demás en Gateway.
- Comparar resultados. Revise los dominios bloqueados y las quejas durante un período representativo, incluyendo un día de mayor tráfico.
- Hacer la transición sucursal por sucursal. Migre las redes restantes sucursal por sucursal. Elimine cada ubicación de Gateway una vez que sus redes estén en Shield.
Dos detalles suelen tomar por sorpresa a los equipos. Los dispositivos que ejecutan WARP envían DNS a Gateway directamente, por lo que mantienen la política de Gateway hasta que retire el cliente. Planifique eso por separado. Verifique también si los firewalls del sitio redireccionan o bloquean el DNS saliente. Es posible que una regla creada para Gateway necesite actualizarse para que las consultas lleguen a Shield.
El proceso de reversión es sencillo. Apunte nuevamente el DHCP a la configuración DNS anterior en la VLAN afectada. Mantenga configurada la ubicación de Gateway hasta que cada sitio haya funcionado sin problemas en Shield.
Si también está reemplazando un resolutor más antiguo, se aplican los mismos pasos. Nuestras guías sobre la alternativa a OpenDNS para WiFi empresarial y las alternativas a CleanBrowsing cubren esos puntos de partida.
¿Cómo debe decidir entre Cloudflare Gateway y Shield?
Utilice una regla de decisión. Cuestione el número de dispositivos en cada red que no puede registrar. Si ese número es mayor a cero, esa red necesita un filtrado que funcione sin un cliente. Eso significa Shield.
Luego aplique tres comprobaciones.
- ¿Varias redes, una sola conexión? Si las VLAN de invitados, personal y pagos comparten una IP pública, necesita una política por SSID y por VLAN. Esa es la unidad nativa de Shield.
- ¿IPs públicas cambiantes? Si los sitios se encuentran en conexiones donde el proveedor de Internet cambia la dirección, la coincidencia de ubicación por IP de origen agrega trabajo continuo. Con Shield, un retransmisor en el sitio mantiene la política vinculada a la red en lugar de a la dirección.
- ¿Enlaces limitados? Si la demanda máxima satura el circuito, el bloqueo de anuncios de Shield reduce los datos hasta en un 44%.
Gateway sigue siendo parte del panorama en un caso. Si ya ejecuta WARP en laptops administradas dentro de Cloudflare One, esas laptops conservan su política de dispositivo. Shield cubre cada red que comparten con los visitantes.
Su siguiente paso: elija un sitio con redes mixtas y mapee sus SSIDs y VLANs. Solicite una cotización para todo su ecosistema o comience una prueba gratuita de 30 días desde la página de precios de Shield. Para conocer el panorama general, lea nuestra descripción general de alternativas de filtrado DNS.
Preguntas frecuentes
¿Es Purple Shield una alternativa a Cloudflare Gateway para el WiFi de invitados?
Sí. Shield filtra el DNS para cada dispositivo en un SSID de invitados sin necesidad de un cliente. Cubre los teléfonos y laptops a los que los controles dependientes de WARP de Gateway no pueden llegar. Usted establece una política por SSID, VLAN y sitio en un solo panel de control. Whitbread y AGS Airports ejecutan Shield en las redes de sus instalaciones actualmente. Si ahora utiliza políticas de ubicación de Gateway para invitados, Shield las reemplaza con granularidad por red. También agrega un bloqueo de anuncios que reduce los datos hasta en un 44%.
¿Shield funciona con los puntos de acceso y firewalls que ya poseo?
Sí. Shield es independiente del hardware y no requiere ningún dispositivo nuevo. Funciona en redes creadas con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Solo debe apuntar el servidor DNS que asigna su red a Shield, por SSID o VLAN. Shield funciona de manera independiente en cualquier WiFi o junto con Purple Access. Purple opera en más de 80,000 establecimientos en 90 países.
¿Cómo se calcula el precio de Shield en comparación con Cloudflare Gateway?
El precio de Gateway se determina por usuario dentro de los planes Zero Trust de Cloudflare, lo cual se adapta a un equipo de trabajo gestionado y contabilizado. Shield se cotiza en función de sus sitios, redes, usuarios y plan, e incluye una prueba gratuita de 30 días. No hay precios publicados; la página de precios de Shield detalla la prueba y las dos formas de compra. Compare la estructura así como el costo principal. Los controles de identidad y HTTP de Gateway también implican un esfuerzo de implementación de WARP y gestión de certificados.
¿Puedo ejecutar Cloudflare Gateway y Shield en el mismo establecimiento?
Sí. Afectan diferentes puntos. Shield filtra el DNS para cada dispositivo en las redes del establecimiento. Una computadora portátil que ejecuta el cliente WARP envía su tráfico de DNS y proxy directamente a Gateway, por lo que sigue la directiva de Gateway. Mantenga Shield en todas las redes de invitados, personal y multinquilino. De esta manera, los dispositivos no gestionados nunca se quedan sin filtrar mientras que las computadoras portátiles con WARP conservan su directiva de dispositivo.
¿Cuánto esfuerzo requiere migrar de Cloudflare Gateway a Shield?
El esfuerzo radica en mapear las directivas, sin necesidad de cambios de hardware. Se copian las categorías, listas de bloqueo personalizadas y listas de permitidos de Gateway. Luego, se mapea cada ubicación de DNS con las sedes, SSID y VLAN de Shield. A continuación, cambia el servidor DNS que asigna su DHCP. Inicie una prueba piloto en un SSID de una sede y compare los resultados antes de hacer la transición completa. Los dispositivos que ejecutan WARP permanecen en Gateway hasta que retire el cliente.
¿Shield ayuda con el cumplimiento de GDPR y PCI-DSS en las redes de los establecimientos?
Sí, como un control entre varios. Shield aplica directivas independientes por VLAN, por lo que una VLAN de pagos dentro del alcance de PCI-DSS puede ejecutar una lista más estricta que la del WiFi de invitados. Bloquea dominios de phishing y malware antes de que se abra cualquier conexión. Purple cuenta con las certificaciones ISO 27001 y Cyber Essentials, y cumple con el GDPR. Aún necesitará segmentación, IEEE 802.1X en las redes del personal y WPA3 donde los dispositivos lo admitan.
¿Los visitantes notarán la presencia de Shield en el WiFi de invitados?
En su mayoría no. No se instala nada en el dispositivo y nada cambia al iniciar sesión. Un dominio bloqueado no se carga y los sitios permitidos funcionan con normalidad. Con el bloqueo de anuncios activado, las páginas consumen menos datos. Purple registra hasta un 44% menos de datos y hasta un 62% menos de consultas DNS. En una red de invitados con mucho tráfico, ese margen beneficia a cada visitante que comparte la conexión.
¿El resolvedor familiar público de Cloudflare realiza la misma función que Shield?
No. El resolvedor 1.1.1.1 para familias de Cloudflare aplica un bloqueo fijo de malware y contenido para adultos a cualquiera que apunte hacia él. No tiene políticas por establecimiento ni reglas por SSID o VLAN. Tampoco cuenta con listas de permitidos personalizadas ni informes para su propiedad. Un establecimiento necesita diferentes reglas para las redes de invitados, personal e inquilinos. También requiere evidencia de lo que se bloqueó, lo cual proporciona el panel de control de Shield.
Key terms
- DNS de protección
- Un resolver DNS recursivo que rechaza responder a consultas de dominios clasificados como maliciosos o que incumplen las directivas, de modo que el cliente nunca recibe una dirección IP. El NCSC del Reino Unido opera un servicio de Protective DNS para el sector público basado en este principio. Tanto Gateway como Shield operan en esta capa. Actúa antes de que se abra cualquier sesión, motivo por el cual detecta amenazas que un firewall pasa por alto en el tráfico cifrado.
- DNS sobre HTTPS (DoH)
- El RFC 8484 del IETF, que transporta consultas y respuestas DNS dentro de HTTPS, cifrándolas y permitiendo que un resolver identifique a un cliente mediante un nombre de host DoH único en lugar de su IP de origen. Separar varias VLAN detrás de una sola IP pública en Gateway requiere reenviadores locales que envíen cada VLAN a un nombre de host DoH distinto, lo que añade una carga de enrutamiento que Shield evita.
- Cliente WARP
- El agente de dispositivo de Cloudflare que envía DNS a través de DoH y redirige el tráfico de red y HTTP hacia Cloudflare Gateway, vinculando el tráfico a un usuario registrado mediante un proveedor de identidades. Las reglas de identidad, las directivas de red y la inspección HTTP de Gateway dependen por completo de WARP. Usted puede registrar la laptop de un empleado, pero no el teléfono de un invitado en el lobby de un hotel.
- Cloudflare Uno
- La plataforma Zero Trust de Cloudflare, que combina control de acceso, filtrado de Gateway y verificaciones de postura del dispositivo en una sola consola, con licencias por usuario según el nivel del plan. Su amplitud resulta ideal para un equipo de seguridad centralizado que administra un número determinado de empleados, pero añade complejidad de gestión a un administrador de recinto que solo necesita modificar una directiva de invitados.
- Ubicación DNS
- Un objeto de Gateway identificado por una dirección IPv4 de origen, una dirección IPv6 dedicada o un nombre de host DoH, al cual se aplican directivas DNS sin necesidad de contar con un cliente en el dispositivo. Es el único control de Gateway que alcanza a los dispositivos de invitados no registrados, y abarca dominios, no identidades. Las IP públicas dinámicas anulan la coincidencia.
- SSID
- El Service Set Identifier definido en IEEE 802.11, el nombre de red que un punto de acceso transmite y que un dispositivo selecciona cuando se conecta. Shield vincula una directiva de filtrado directamente a cada SSID, de modo que las redes de invitados, de empleados y de inquilinos pueden tener reglas diferentes desde un único panel.
- VLAN
- Una LAN virtual según lo especificado por IEEE 802.1Q, que etiqueta tramas de Ethernet para crear redes lógicamente independientes a través de conmutadores y puntos de acceso compartidos. Las VLAN de invitados, personal y pagos de un recinto a menudo salen a través de una sola conexión. Shield establece políticas por VLAN; Gateway las ve como una sola ubicación.
- Inspección TLS
- Descifrado de sesiones de Transport Layer Security mediante un proxy, lo cual requiere que el certificado raíz del proxy sea de confianza en el almacén de certificados del dispositivo. La inspección HTTP de Gateway necesita el certificado raíz de Cloudflare en cada dispositivo. Puede distribuirlo a una laptop administrada, pero no al dispositivo de un visitante.
- DHCP
- El Protocolo de configuración dinámica de host, IETF RFC 2131, que asigna a cada dispositivo que se conecta una dirección IP y configuraciones de red, incluido el servidor DNS que se debe usar. Shield se aplica a todos los dispositivos que aceptan DNS de DHCP. La migración y la reversión funcionan al cambiar el servidor DNS que DHCP asigna por VLAN.
- Norma PCI DSS
- El Estándar de Seguridad de Datos para la Industria de Tarjeta de Pago del PCI Security Standards Council, que establece requisitos para redes que almacenan, procesan o transmiten datos de tarjetahabientes, incluida la segmentación de sistemas dentro del alcance. Una VLAN de pagos dentro del alcance de PCI DSS requiere la lista de filtrado más estricta, la cual Shield puede aplicar por VLAN junto con la segmentación.
- IEEE 802.1X
- El estándar IEEE para el control de acceso a redes basado en puertos, que autentica a cada dispositivo o usuario a través de EAP ante un servidor RADIUS antes de conceder acceso a la red. Shield es un control entre varios. Las redes del personal aún necesitan autenticación 802.1X y WPA3 donde los dispositivos lo admitan.
Worked examples
Un recinto opera un SSID para invitados, un SSID para empleados y una VLAN de pagos dentro del alcance de PCI DSS tras una misma conexión a internet. Cada uno necesita una directiva de filtrado diferente. ¿Cómo se debe configurar el filtrado DNS?
Gateway identifica una ubicación IPv4 por su dirección de origen pública, por lo que tres redes que salen a través de una misma dirección se ven como una sola ubicación. Separarlas requeriría IPs de salida independientes o reenviadores locales que envíen cada VLAN a un nombre de host DoH diferente. Shield vincula las directivas directamente al SSID y a la VLAN desde un único panel. La red para invitados bloquea contenido para adultos y publicidad, el WiFi para empleados permite streaming para capacitación y la VLAN de pagos cuenta con la lista más estricta. Un relay ligero reenvía las consultas desde las VLAN segmentadas, de modo que cada una conserva su propia directiva.
Un conjunto de propiedades filtra las redes de sus recintos mediante directivas de ubicación de Gateway y algunas laptops del personal ejecutan WARP. ¿Cómo migrar a Shield sin interrupciones?
Haga un inventario de cada ubicación DNS de Gateway, sus redes, categorías, listas de bloqueo y listas de permitidos. Asigne cada ubicación a un recinto de Shield y luego divídala en los SSID y las VLAN que Gateway no podía separar. Vuelva a crear cada directiva en Shield, copiando las listas de permitidos con total exactitud. Realice una prueba piloto cambiando el servidor DNS por DHCP en un SSID para invitados en un recinto; compare los dominios bloqueados y las quejas durante un periodo que incluya un día de alta demanda, y luego realice la migración recinto por recinto. Las laptops con WARP conservarán la directiva de Gateway hasta que se retire el cliente. Compruebe los firewalls que redirigen el DNS saliente. Revertir los cambios solo requiere volver a apuntar el DHCP a la configuración DNS anterior.
Frequently asked questions
¿Es Purple Shield una alternativa a Cloudflare Gateway para WiFi para invitados WiFi?
Sí. Shield filtra el DNS para cada dispositivo en una SSID para invitados sin necesidad de cliente. Cubre los teléfonos y laptops a los que los controles dependientes de WARP de Gateway no pueden llegar. Usted define una política por SSID, VLAN y recinto desde un solo panel. Whitbread y AGS Airports utilizan Shield en las redes de sus recintos hoy en día. Si actualmente usa las políticas de ubicación de Gateway para invitados, Shield las reemplaza con granularidad por red. También añade bloqueo de anuncios, lo cual reduce los datos hasta en un 44%.
¿Shield funciona con los puntos de acceso y firewalls que ya tengo?
Sí. Shield es independiente del hardware y no necesita ningún dispositivo nuevo. Funciona en redes creadas sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Usted solo apunta el servidor DNS que su red asigna hacia Shield, por SSID o VLAN. Shield funciona de forma independiente en cualquier WiFi, o junto con Purple Access. Purple opera en más de 80,000 recintos en 90 países.
¿Cómo se calcula el precio de Shield en comparación con Cloudflare Gateway?
Gateway tiene un precio por usuario dentro de los planes Zero Trust de Cloudflare, lo cual se adapta a una fuerza laboral contabilizada y administrada. Shield se cotiza en función de sus sitios, redes, usuarios y plan, con una prueba gratuita de 30 días. No hay precios publicados; la [página de precios de Shield](product:shield/pricing) detalla la prueba y las dos formas de compra. Compare la estructura así como el costo principal. Los controles de identidad y HTTP de Gateway también conllevan el esfuerzo del despliegue de WARP y la gestión de certificados.
¿Puedo ejecutar Cloudflare Gateway y Shield en el mismo establecimiento?
Sí. Funcionan en puntos distintos. Shield filtra el DNS para cada dispositivo en las redes del establecimiento. Una computadora portátil que ejecuta el cliente WARP envía su tráfico de DNS y proxy directamente a Gateway, por lo que sigue la política de Gateway. Mantenga Shield en todas las redes de invitados, personal y de múltiples inquilinos. De esa forma, los dispositivos no gestionados nunca se quedan sin filtrar, mientras que las computadoras portátiles con WARP conservan la política de su dispositivo.
¿Cuánto esfuerzo requiere migrar de Cloudflare Gateway a Shield?
El esfuerzo consiste en mapear la política, sin cambios de hardware. Se copian las categorías, listas de bloqueo personalizadas y listas de permitidos de Gateway. Luego, mapea cada ubicación de DNS a los establecimientos, SSIDs y VLANs de Shield. Después, cambia el servidor DNS que asigna su DHCP. Realice una prueba piloto en un SSID en un establecimiento primero y compare los resultados antes de hacer la migración completa. Los dispositivos que ejecutan WARP permanecen en Gateway hasta que retire el cliente.
¿Shield ayuda con el GDPR y PCI DSS en las redes de los establecimientos?
Sí, como un control entre varios. Shield aplica políticas independientes por VLAN, por lo que una VLAN de pagos dentro del alcance de PCI DSS puede ejecutar una lista más estricta que la red de WiFi de invitados. Bloquea dominios de phishing y malware antes de que se abra cualquier conexión. Purple cuenta con las certificaciones ISO 27001 y Cyber Essentials, y cumple con el GDPR. Aún necesitará segmentación, IEEE 802.1X en las redes del personal y WPA3 donde los dispositivos lo admitan.
¿Los visitantes notarán la presencia de Shield en el WiFi de invitados?
En su mayoría, no. No se instala nada en el dispositivo y nada cambia al iniciar sesión. Un dominio bloqueado no se carga y los sitios permitidos funcionan con normalidad. Con el bloqueo de anuncios activado, las páginas consumen menos datos. Purple mide hasta un 44% menos de datos y hasta un 62% menos de consultas DNS. En una red de invitados con mucho tráfico, ese margen beneficia a cada visitante que comparte el enlace.
¿El resolutor familiar público de Cloudflare hace el mismo trabajo que Shield?
No. El resolutor 1.1.1.1 for Families de Cloudflare aplica un bloqueo fijo de malware y contenido para adultos a cualquiera que apunte a él. No tiene políticas por establecimiento ni reglas por SSID o VLAN. Tampoco cuenta con listas de permitidos personalizadas ni reportes para sus propiedades. Un establecimiento necesita reglas diferentes para las redes de invitados, personal e inquilinos. También requiere evidencia de lo que se bloqueó, la cual proporciona el panel de control de Shield.