
Bloqueur de publicités réseau pour les établissements : le filtrage DNS expliqué
Découvrez le fonctionnement d'un bloqueur de publicités réseau au niveau du DNS, son impact sur la rapidité du WiFi WiFi de votre établissement et sa mise en œuvre en toute sécurité sur les réseaux visiteurs.
Published 2 novembre 2026
C'est samedi soir dans un pub animé. Un client ouvre une page d'actualités sur le WiFi gratuit WiFi, la voit bloquer, puis demande au personnel du bar si Internet est en panne. La connexion peut très bien fonctionner alors que le téléphone récupère des publicités, des scripts de suivi et d'autres contenus de page via le même réseau sans fil partagé.
Un bloqueur de publicités réseau peut réduire une partie de ce trafic inutile. Mais en choisir un implique aussi de décider de ce qui se passe lorsque le filtrage interrompt un service légitime, de savoir qui peut inspecter l'historique de navigation et si les invités doivent rester en ligne pendant une panne de filtrage.
Table des matières
- Ce qu'un bloqueur de publicites réseau apporte à un établissement
- Comparatif des options de déploiement en un coup d'œil
- Fonctionnement du blocage au niveau DNS dans un établissement
- Gains de vitesse et d'économies de données escomptés
- Limites non couvertes par le blocage DNS
- Règles de confidentialité et d'utilisation équitable pour les réseaux invités
- Liste de contrôle avant le déploiement de la mise en service
Rôle d'un bloqueur de publicités réseau pour un établissement
Un bloqueur de publicites au niveau du reseau applique un filtrage à la connexion WiFi, plutôt que de s'appuyer sur un logiciel installé sur l'appareil de chaque client. Avec le filtrage au niveau du DNS, le réseau vérifie les noms de domaine demandés et bloque ceux classés comme destinations publicitaires ou de traçage.
Pour l'invité qui lit les actualités, l'article peut toujours se charger pendant que les requêtes vers des domaines publicitaires hébergés séparément sont bloquées. Le filtre ne modifie pas l'article et n'inspecte pas tout ce qui s'affiche à l'écran. Il contrôle si l'appareil peut résoudre des destinations particulières.
Pourquoi les établissements l'utilisent
Une extension de navigateur protège le navigateur sur lequel elle est installée. Le filtrage réseau peut servir les téléphones, les ordinateurs portables, les Smart TV et les appareils invités non gérés, y compris les requêtes effectuées par des applications, à condition que ces requêtes utilisent le résolveur de l'établissement.
Cette distinction est importante lorsque l'établissement n'est pas propriétaire des équipements. Demander à chaque client d'un hôtel d'installer une extension n'est pas un modèle d'exploitation viable.
Règle pratique : placez le contrôle là où vous disposez de l'autorité administrative, c'est-à-dire sur le réseau, plutôt que sur les appareils personnels des invités.
Les exploitants d'établissements ont plusieurs raisons d'envisager le filtrage :
- Expérience invité : les pages alourdies par des requêtes tierces indésirables peuvent sembler lentes, même lorsque la connectivité de base fonctionne.
- Capacité partagée : le trafic publicitaire et de suivi entre en compétition pour le temps d'antenne sans fil et la capacité Internet. Les services du personnel nécessitent une segmentation et une priorisation adéquates, et pas seulement moins de publicités.
- Gouvernance du réseau : les opérateurs ont besoin de règles délibérées concernant l'utilisation acceptable, la protection contre les menaces et l'accès aux services légitimes.
Cette limite est importante : le filtrage par domaine complète les contrôles au niveau du navigateur plutôt que de les remplacer. Choisissez-le pour la couverture qu'il offre, puis évaluez-le par rapport à des économies mesurables, à des exigences de compatibilité et à une politique d'utilisation claire.
Aperçu comparatif des options de déploiement
| Option | Où elle s'applique | Couvre tous les appareils | Installation requise | Usage type |
|---|---|---|---|---|
| Extension de navigateur | Un navigateur sur un appareil | Non | Oui, sur chaque appareil | Usage personnel |
| Application ou profil d'appareil | Un téléphone ou un ordinateur portable | Non | Oui, sur chaque appareil | Appareils d'entreprise gérés |
| Filtre publicitaire sur routeur ou pare-feu | Matériel ou firmware de passerelle | Uniquement les clients routés via le filtre activé | Modification matérielle ou de firmware | Établissements avec une passerelle gérée de manière centralisée |
| Filtre réseau au niveau du DNS | Résolveur desservant l'ensemble du réseau WiFi | Oui, tous les clients du réseau SSID utilisant ce résolveur | Aucune installation sur le client | Pubs, hôtels, écoles, hôpitaux |
Les extensions de navigateur conviennent aux personnes qui contrôlent leur propre environnement de navigation. Elles peuvent appliquer des règles au niveau de la page, ce que le filtrage DNS ne peut pas faire, mais un établissement ne peut pas supposer que les visiteurs les ont installées ou configurées de manière cohérente.
Les applications et profils d'appareils sont pertinents pour les ordinateurs portables gérés par l'entreprise ou les équipements appartenant à un établissement scolaire. Un administrateur peut imposer des paramètres via la gestion des appareils, mais cela ne fournit pas de voie de déploiement sur le téléphone personnel d'un visiteur.
Suivre le chemin réel du trafic
Un filtrage par routeur ou pare-feu peut s'avérer efficace lorsque chaque connexion concernée traverse la passerelle sur laquelle le filtrage est activé. Vérifiez les tunnels invités, les connexions Internet secondaires et les chemins IPv6 plutôt que de supposer qu'un paramètre sur le routeur principal s'applique à l'ensemble du parc.
Un filtre au niveau du DNS convient aux réseaux d'appareils mixtes car l'établissement distribue les paramètres de résolveur de manière centralisée. La couverture nécessite tout de même une validation : un appareil utilisant son propre résolveur ou un tunnel peut emprunter un chemin différent.
Une passerelle web sécurisée a sa place dans le comparatif lorsque les exigences dépassent la simple décision au niveau du domaine pour intégrer des contrôles web plus approfondis. Il s'agit d'un périmètre d'inspection et d'administration différent, et non de la simple application d'une liste de blocage publicitaire plus stricte.
Si les invités apportent leurs propres téléphones et que vous ne pouvez pas y installer de logiciel, choisissez un contrôle au niveau du réseau. Vérifiez ensuite sa couverture au lieu de la supposer.
Avant de sélectionner un service, établissez le nombre d'appareils aux heures de pointe, déterminez à qui appartiennent ces appareils et identifiez les réseaux qui nécessitent un traitement différent. Le réseau des étudiants d'une école, le réseau des clients d'un hôtel et un réseau opérationnel ne doivent pas hériter des mêmes règles simplement parce qu'ils partagent une connexion Internet.
Fonctionnement du blocage au niveau DNS dans un établissement
Imaginez une réceptionniste d'hôtel vérifiant la destination d'un correspondant avant de transférer l'appel. Le résolveur effectue un travail de contrôle similaire pour les noms de domaine, bien qu'il utilise des règles de gestion et des classifications de domaines plutôt que de juger le contenu d'une conversation.
Le flux sépare les destinations autorisées de celles bloquées avant qu'une nouvelle connexion ne soit établie.
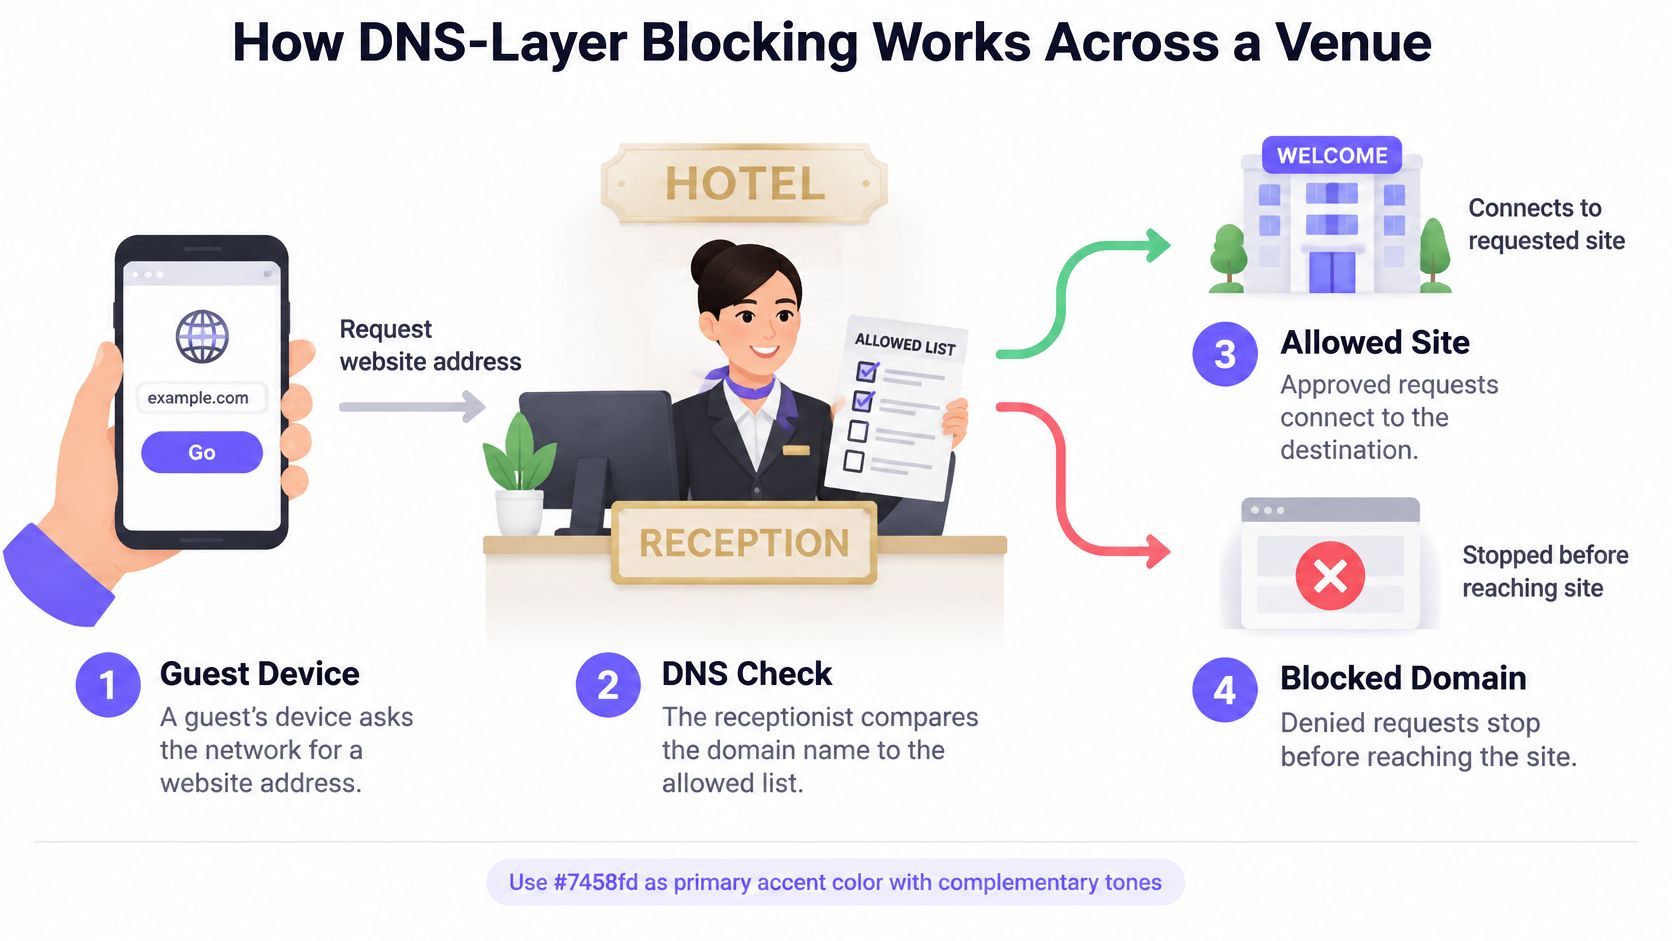
- L'équipement demande une adresse. Le téléphone d'un visiteur demande au résolveur l'adresse associée à un site web, à un service d'application ou à un domaine publicitaire.
- Le résolveur vérifie la classification. Il compare ce domaine aux catégories de publicité, de suivi, de logiciels malveillants et de contenu activées pour le réseau.
- Une destination bloquée reçoit une réponse de blocage. L'équipement ne reçoit pas l'adresse de destination normale, ce qui empêche la connexion prévue via cette recherche.
- Une destination autorisée est résolue normalement. L'équipement reçoit une réponse et peut poursuivre sa connexion.
- La politique réseau appropriée s'applique. Les règles peuvent être sélectionnées par SSID, VLAN, établissement ou horaire lorsque la plateforme prend en charge ces distinctions.
- Les rapports enregistrent la décision selon la configuration. Les opérateurs peuvent consulter l'activité de blocage sans devoir conserver indéfiniment les requêtes au niveau de l'équipement.
Rendre les limites de la politique explicites
Un SSID est le nom de réseau WiFi que les invités sélectionnent. Un VLAN sépare le trafic de manière logique derrière cette connexion. Ni l'un ni l'autre ne garantit automatiquement que le résolveur puisse identifier la politique qui doit s'appliquer.
Pendant le déploiement, confirmez la manière dont l'identité du réseau atteint le service de filtrage. Des SSID séparés qui apparaissent finalement sous la même politique non différenciée n'offriront pas la séparation souhaitée par l'administrateur.
Vérifiez également la manière dont les paramètres du résolveur atteignent les clients. Les modifications DHCP peuvent exiger que les appareils renouvelleront leur configuration réseau, tandis que les réponses en cache et les connexions existantes peuvent retarder l'effet visible d'un changement de stratégie. Testez les appareils nouvellement connectés ainsi que les appareils déjà en ligne.
Traiter la résolution comme une dépendance
Le résolveur devient un élément critique du chemin de connexion de l'établissement. Des réponses lentes peuvent retarder de nouvelles recherches ; une résolution indisponible peut faire apparaître une connexion Internet saine comme défaillante.
Utilisez une infrastructure de résolveur résiliente, surveillez la latence des réponses et testez la connectivité en amont. La mise en cache permet d'optimiser les recherches répétées, mais elle ne remplace pas un service fonctionnel ni une procédure documentée en cas de panne.
Gains de vitesse et d'économies de données attendus
| Mesure | Sans filtrage DNS | Avec filtrage DNS | Note sur la source |
|---|---|---|---|
| Temps moyen de chargement des pages | Environ 11,3 secondes | Environ 7,4 secondes | Test Puppeteer contrôlé d'AdGuard |
| Trafic économisé par site web | Référence non filtrée | Environ 1,67 Mo | Le même test a indiqué environ 198,52 Mo économisés sur son ensemble de tests |
| Transmissions de données supplémentaires causées par le suivi web | Les requêtes de traqueurs restent dans la charge de travail | Réduction non quantifiée pour un déploiement sur site | Analyse académique à grande échelle séparée, abordée dans les limites de filtrage |
Le test de référence démontre un mécanisme utile : lorsqu'un navigateur ne récupère pas de ressources tierces bloquées, il transfère moins de contenu et peut terminer le chargement plus rapidement. Cela ne garantit pas une amélioration certaine pour votre pub, hôtel ou campus.
La composition des pages a son importance. Une page d'actualités contenant de la publicité hébergée séparément présente des opportunités différentes de celles d'un service de réservation dont les ressources proviennent principalement de domaines autorisés. L'état du cache, la latence du résolveur et les méthodes de diffusion des publicités influent également sur le résultat.
Mesurer les économies sans les surévaluer
Les requêtes bloquées ne correspondent pas à des octets économisés. Une recherche bloquée aurait pu conduire à un téléchargement volumineux, une requête infime ou une connexion échouée. Ne multipliez pas le nombre de blocages du tableau de bord par une taille de ressource supposée pour présenter le résultat comme une économie de bande passante mesurée.
Commencez avec une référence basée sur une semaine calme, mais incluez des périodes d'affluence représentatives avant de prendre une décision de capacité. Comparez des taux d'occupation, des nombres d'appareils connectés et des modèles d'utilisation similaires après l'activation. Un samedi soir peut offrir des économies absolues plus importantes qu'un après-midi calme, mais uniquement si la combinaison de trafic contient davantage de requêtes pouvant être bloquées.
Suivre ces mesures opérationnelles :
- Taux de requêtes bloquées : indique la fréquence à laquelle la politique activée intervient, et non la quantité de contenu supprimé.
- Latence de réponse du résolveur : révèle si le filtrage introduit un délai de recherche.
- Taux de réussite du cache : permet d'expliquer les variations de la charge de travail et du comportement de réponse du résolveur.
- Trafic par SSID : indique si le trafic invité évolue indépendamment de l'activité du personnel ou de l'exploitation.
Garder une comparaison équitable
Utilisez le même ensemble de pages et les mêmes conditions d'équipement pour des tests de navigateur réutilisables. Enregistrez si le cache était chaud, si l'appareil se trouvait sur le même point d'accès et si d'autres clients étaient en concurrence pour le temps d'antenne.
Pour une évaluation à l'échelle du réseau, comparez le trafic avec le nombre d'appareils connectés et l'activité de l'établissement. Un total plus faible après une journée d'activité calme ne prouve pas grand-chose quant à l'efficacité du filtrage.
Mesurez la performance visible par l'utilisateur et le trafic transféré séparément. Une page plus rapide et un volume de données plus faible sont des résultats liés, mais ils ne sont pas interchangeables.
Si la latence du résolveur augmente ou si des clients signalent des services interrompus, analysez ces problèmes avant d'étendre le déploiement. Les économies ne justifient pas une expérience de navigation instable.
Limites non prises en charge par le blocage DNS
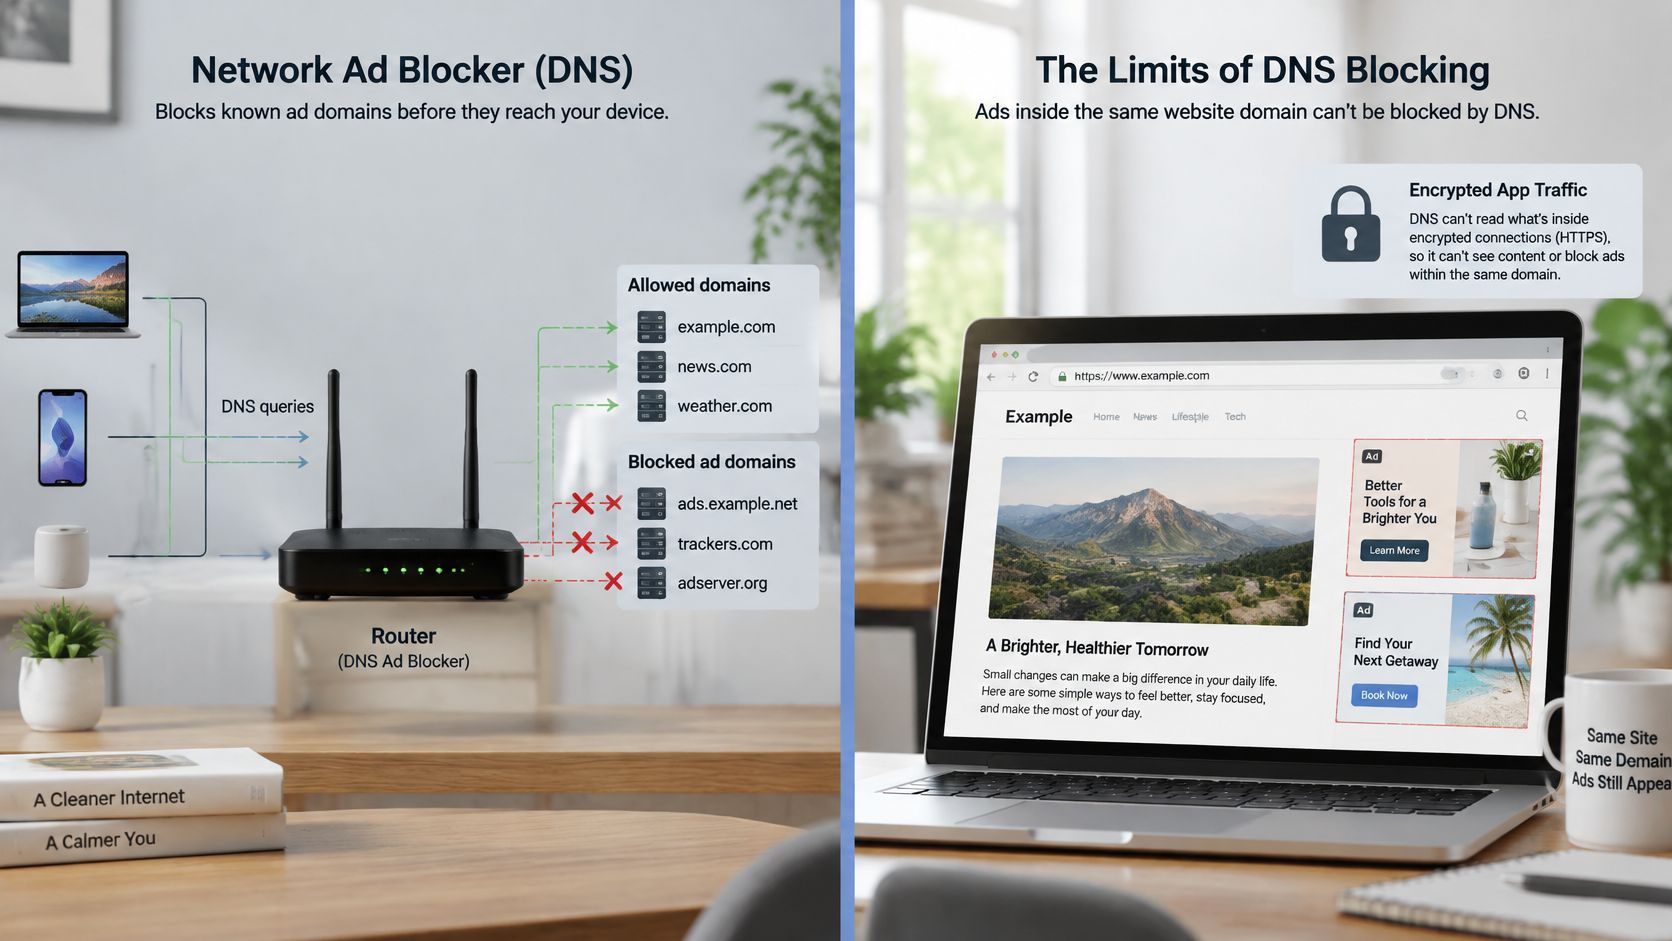
Un bloqueur de publicités réseau n'est pas un outil de suppression universel de publicités. Il prend des décisions basées sur les noms d'hôte, et non une évaluation complète de tout ce que délivre une application chiffrée.
L'illustration met en évidence la différence entre le contrôle d'une destination et le filtrage de son contenu.
Une analyse académique à grande échelle du suivi web, combinant la télémétrie de 100 000 utilisateurs à l'exploration de 2,7 millions de sites web, a révélé que le suivi augmentait les transmissions de données de jusqu'à 21 %. Cela établit la surcharge potentielle, et non la proportion qu'un filtre DNS peut éliminer.
Les principales lacunes sont spécifiques :
- Diffusion en propre : La publicité ou le suivi partageant un nom d'hôte obligatoire ne peuvent pas être supprimés de manière sélective via le DNS.
- Contenu intégré ou multiplexé : Les réponses autorisées peuvent transporter à la fois du contenu utile et de la publicité.
- Adresses codées en dur : Les connexions ne nécessitant pas de recherche contournent ce point de décision.
- Résolution alternative : Les applications utilisant leur propre service DNS sur HTTPS peuvent contourner le résolveur de l'établissement.
Choisir délibérément le comportement en cas de panne
Le mode « Fail-closed » préserve le filtrage en refusant la résolution non filtrée lorsque le service de filtrage est indisponible. Il peut empêcher de nouvelles connexions de navigation, les exigences de protection doivent donc être équilibrées avec l'accès aux services essentiels.
Le mode Fail-open permet un secours non filtré. Un pub ou un hôtel peut accepter ce compromis pour assurer la continuité de service des clients, mais cela ne doit pas devenir l'option par défaut pour chaque réseau d'une école ou d'un hôpital.
Un résolveur secondaire non filtré ordinaire n'est pas nécessairement un secours réservé aux seules pannes. Les clients peuvent l'utiliser en fonctionnement normal, ce qui affaiblit l'application des règles.
Cette vidéo fournit des explications complémentaires sur le blocage basé sur le DNS.
Testez la connexion au portail captif, l'intégration des appareils, la mise à jour du système et des sites web représentatifs sur chaque type d'appareil. Associez le filtrage DNS à des contrôles par proxy ou navigateur géré là où l'écart restant est critique, et surveillez l'état de santé du résolveur en parallèle des réclamations de compatibilité.
Confidentialité et règles d'utilisation équitable pour les réseaux invités
Les journaux DNS deviennent des enregistrements sensibles. Les requêtes de domaine associées à un appareil, une chambre, un compte ou une session peuvent révéler des habitudes de navigation, même si elles ne contiennent pas d'historique de page complet.
Bloquer la publicité ne rend pas un visiteur anonyme. L'utilisateur étude sur l'analyse du trafic DNS chiffré explique pourquoi le chiffrement ne résout pas à lui seul les questions de confidentialité : la visibilité du résolveur, les pratiques de rétention et la capacité à associer les requêtes aux utilisateurs conservent toute leur importance.
Utilisez les contrôles de gouvernance suivants avant d'activer les rapports détaillés.
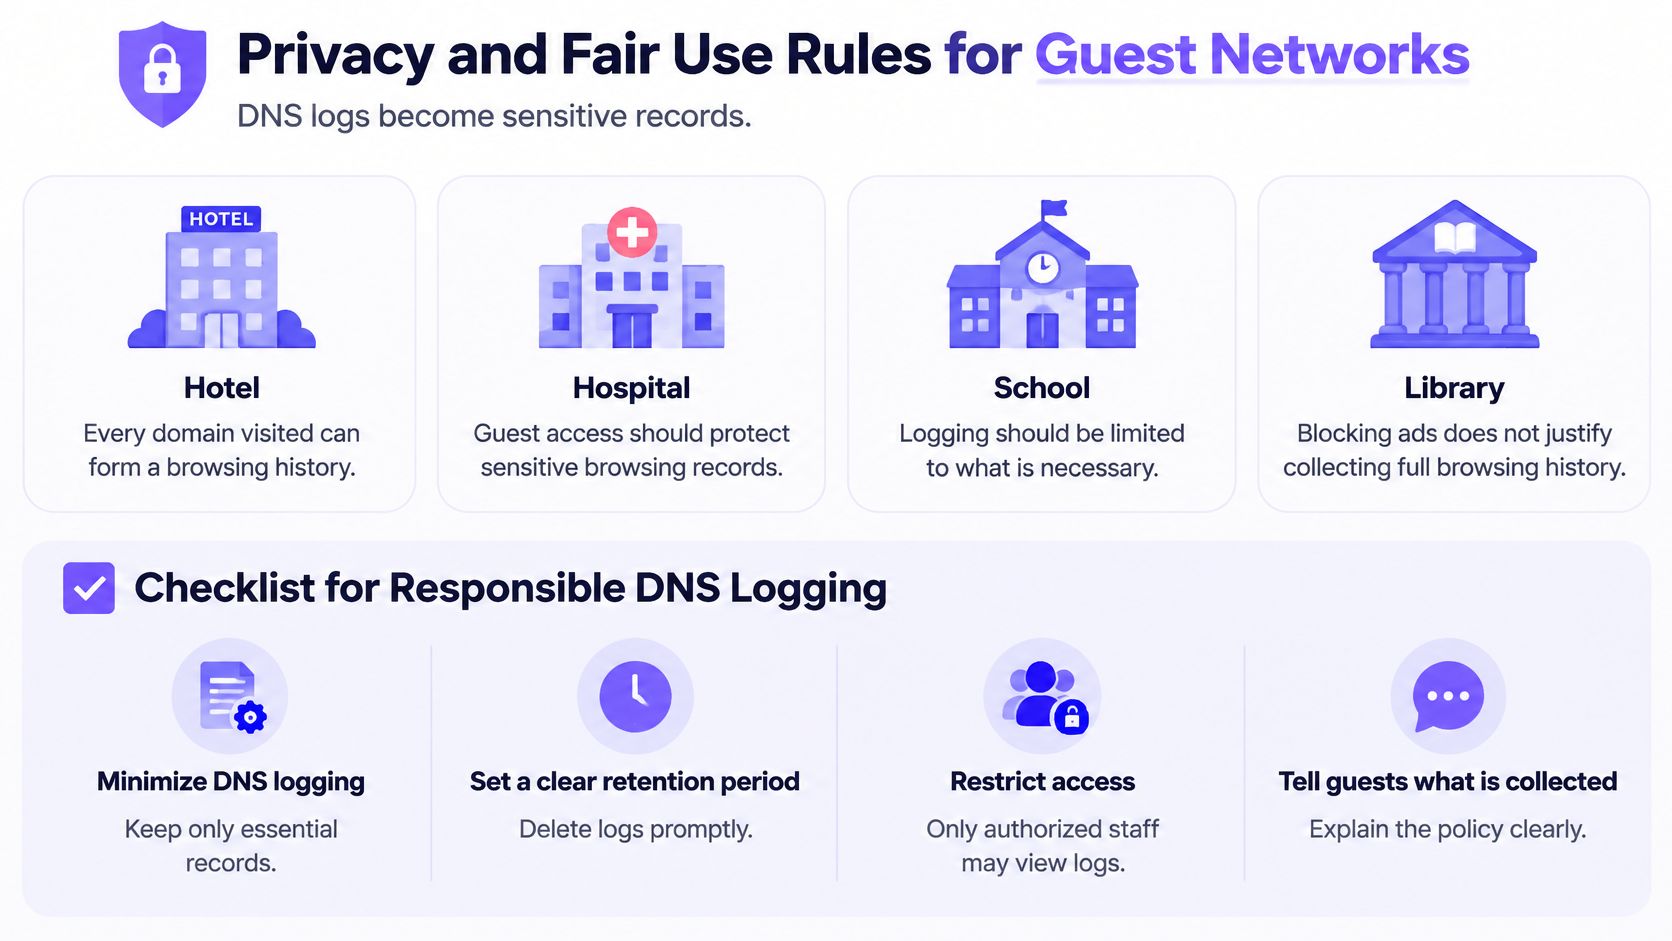
- Limitation de la durée de conservation des documents. Déterminez quels enregistrements sont nécessaires, pourquoi ils sont conservés et à quel moment leur suppression intervient. Séparez, dans la mesure du possible, les métriques globales de service des historiques de requêtes identifiables.
- Restriction de l'accès aux rôles désignés. Le personnel d'accueil et du bar n'a pas besoin d'accéder aux historiques de navigation pour résoudre les réclamations WiFi ordinaires. Limitez l'accès aux investigations détaillées et enregistrez les utilisations administratives.
- Publication d'un avertissement clair. Expliquez le filtrage, la collecte et les moyens de contact sur la page de bienvenue ou le portail captif avant que les visiteurs ne commencent leur navigation normale.
- Mise en place d'une procédure de déblocage. Offrez aux utilisateurs un moyen pratique de signaler une erreur de classification, en désignant un responsable capable de réexaminer la demande au lieu de la laisser dans une boîte de réception non suivie.
- Test des catégories bloquées. Vérifiez les ressources légitimes relatives à la santé, à l'éducation, à l'accessibilité et à l'assistance avant le lancement. Une étiquette de catégorie ne prouve pas que tous les domaines inclus sont inappropriés.
- Séparation des usages du réseau. Les politiques destinées aux visiteurs, au personnel, aux étudiants et aux opérations doivent refléter leurs utilisateurs et leurs risques, et non une simple commodité administrative.
L'équité inclut l'accès
Un visiteur d'hôpital cherchant des informations d'assistance a des besoins différents de ceux d'un élève utilisant un réseau d'apprentissage supervisé. Appliquer l'ensemble de catégories le plus strict partout peut refuser des accès légitimes sans améliorer la protection qui importe.
Conservez des exceptions limitées, documentées et révisables. Ne désactivez pas une catégorie entière de protection pour corriger une seule destination mal classée.
Collectez suffisamment de preuves pour faire fonctionner le service, mais pas assez pour reconstruire la navigation de chaque client.
L'établissement doit être en mesure d'expliquer chaque règle à un client ou à un auditeur en langage clair. Si personne ne peut expliquer pourquoi une catégorie est bloquée ou pourquoi un journal est conservé, réévaluez la décision.
Liste de contrôle avant la mise en service
Utilisez un déploiement progressif avec un responsable désigné et une décision de retour en arrière convenue. Ne faites pas la modification du DNS de production en premier pour régler les règles d'exploitation ensuite.
- Cartographier les réseaux. Consigner l'usage de chaque SSID, son mix d'appareils et son nombre d'appareils aux heures de pointe à l'aide des critères de sélection du comparatif de déploiement. Inclure le matériel opérationnel, pas uniquement les téléphones des invités.
- Confirmer la séparation des politiques de sécurité. Vérifier comment chaque SSID et VLAN reçoit ses règles. Réviser la segmentation réseau en parallèle du filtrage afin qu'une exception accordée à un invité ne modifie pas les protections du personnel.
- Approuver le comportement en cas de panne. Attribuer le mode d'échec ouvert (fail-open) ou fermé (fail-closed) de manière délibérée pour chaque réseau, en tenant compte des arbitrages de disponibilité et d'exposition selon les limites de filtrage.
- Capturer l'état de référence. Enregistrer les mesures de performance décrites dans la section sur les économies de vitesse et de données, en prenant en compte la fréquentation et le contexte des appareils connectés.
- Tester un SSID pilote. Modifier ses paramètres de résolveur via la passerelle ou le service DHCP, renouveler la configuration des clients et exécuter les tests de compatibilité sur des appareils représentatifs.
- Répéter la procédure de retour en arrière. Restaurer les paramètres de résolveur précédents et vérifier que les appareils se reconnectent. Mettre la procédure à disposition de la personne gérant les pannes en soirée.
- Publier l'avis et la voie de recours. Appliquer la liste de contrôle sur la confidentialité avant de collecter des journaux de production, puis confirmer qui traite les signalements de faux positifs.
Purple Shield fonctionne de manière autonome sur n'importe quel réseau WiFi ou sur les réseaux d'accès Purple, avec des règles réseau distinctes. Il ne nécessite aucun matériel ni agent et couvre les appareils iOS, Android, Windows et visiteurs via la configuration DNS du réseau ; son filtrage est conforme aux normes Friendly WiFi et Internet Watch Foundation.
Revenez au tableau des options et faites correspondre le modèle de déploiement à la propriété des appareils. Prenez la décision finale en vous appuyant sur des performances mesurées, une récupération testée et une gouvernance approuvée.
Purple Shield associe DNS protecteur, filtrage de contenu et blocage des publicités au niveau DNS sans installer de logiciel sur les appareils des visiteurs. Consultez Purple Shield pour l'évaluer par rapport à vos règles SSID, à vos tests de compatibilité et aux exigences de votre réseau visiteurs.