
Meilleures pratiques de sécurité pour réseau WiFi invité
Un guide pratique pour la sécurité du réseau WiFi invité : isolation du SSID et du VLAN, WPA3, filtrage DNS, plannings et tests de validation.
Published 30 octobre 2026

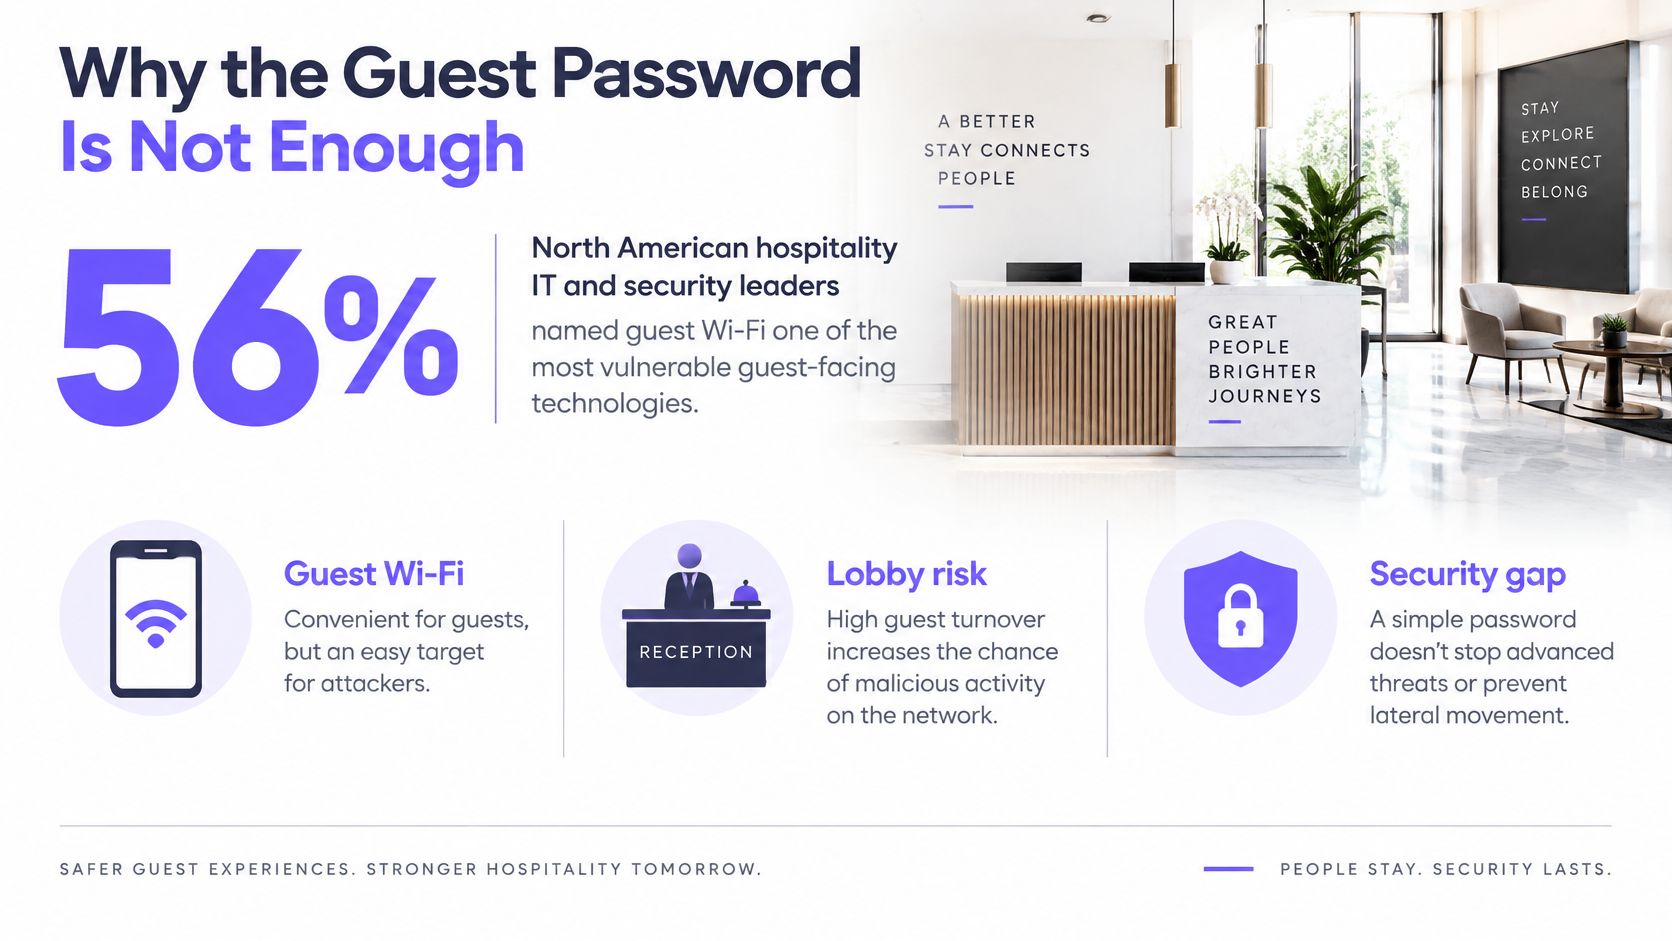
En 2025, 56 % des responsables IT et sécurité du secteur de l'hôtellerie en Amérique du Nord ont identifié le WiFi invités comme l'une des technologies orientées client les plus vulnérables, selon le rapport sur la cyber-sécurité dans l'hôtellerie de VikingCloud. La véritable question n'est pas de savoir si le WiFi de votre hall dispose d'un mot de passe, mais de savoir ce que l'appareil d'un visiteur peut atteindre après s'y être connecté.
Table des matières
- Pourquoi le mot de passe invité ne suffit pas
- Contrôles qui permettent de confiner un réseau invité
- Comment séparer les invités du LAN
- Choisir WPA2 ou WPA3 pour des équipements mixtes
- Filtrage DNS et plannings par SSID
- Confidentialité du Captive Portal
- Que faire lorsque les tests d'isolation échouent encore
- Mettre en pratique la politique WiFi invité
Pourquoi le mot de passe invité ne suffit pas
Prenons l'exemple du hall d'un hôtel accueillant des participants à une conférence équipés de vieux ordinateurs portables, des familles équipées de smartphones récents et du matériel de visiteurs qu'aucun service IT ne gère. Ils partagent le même réseau sans fil qu'une organisation exploitant des terminaux de paiement, des systèmes bureautiques et de la gestion technique de bâtiment. Dans un hôpital, les ressources privées peuvent inclure des systèmes cliniques ; sur un campus, des dossiers d'étudiants et du stockage interdépartemental.
Le WPA chiffre la liaison sans fil entre un appareil et le point d'accès. Il ne filtre pas le contenu pour adultes, ne bloque pas les domaines de phishing, n'établit pas si un téléphone est digne de confiance et n'empêche pas automatiquement l'accès aux imprimantes et aux interfaces de gestion. Ces tâches nécessitent des contrôles distincts.
Le constat dans le secteur de l'hôtellerie souligne pourquoi le mot de passe ne peut pas constituer à lui seul l'ensemble de la conception de la sécurité.
Pour les pubs, hôtels, campus, logements étudiants, hôpitaux, bibliothèques, aéroports et bureaux multi-sites, la sécurité du réseau WiFi invité repose sur un confinement multicouche. Une politique d'accès doit répondre à trois questions :
- Ressources privées : Les visiteurs peuvent-ils accéder à ce qui est réservé au personnel, aux résidents ou aux opérations ?
- Autres invités : Un appareil non géré peut-il découvrir ou contacter d'autres appareils à proximité ?
- Destinations Internet : Le réseau refusera-t-il les destinations connues comme dangereuses avant même que la connexion prévue ne commence ?
Une connexion internet fonctionnelle ne répond à aucune de ces questions. Une connexion réussie au Captive Portal non plus.
Contrôles qui isolent un réseau invité
Contrôles WiFi invités et comment les prouver
| Contrôle | Ce qu'il bloque | Test de validation depuis un équipement invité |
|---|---|---|
| SSID invité dédié sur son propre VLAN | L'accès au LAN du personnel, aux caisses ou aux systèmes cliniques | Les sous-réseaux internes connus n'ont aucun service accessible |
| Isolation des clients de niveau 2 | La découverte, le partage et les attaques entre invités | Un second téléphone invité ne peut être ni découvert ni contacté |
| Refus par défaut vers la gestion et le LAN | L'accès au routeur, au contrôleur, aux imprimantes, au stockage et au DNS interne | Les services interdits ne répondent pas |
| Autoriser uniquement DHCP, DNS et le web | Les services entrants et sortants inutiles | Les connexions non approuvées sont refusées |
| WPA3-Personal, transition uniquement si nécessaire | La recherche hors ligne de mots de passe sur les clients compatibles | L'enregistrement d'association de la connexion invitée indique WPA3 là où il est pris en charge |
| Phrase secrète invitée unique | Un secret invité divulgué ouvrant le WiFi du personnel | Le secret invité ne s'authentifie pas sur les SSID privilégiés |
| DNS protecteur | Le hameçonnage, les logiciels malveillants et les requêtes de commande et contrôle | Un nom de test de menace sécurisé du résolveur ne renvoie aucune destination utilisable |
| Règles IPv6 alignées sur IPv4 | Le contournement des listes de contrôle d'accès IPv4 | Les mêmes chemins interdits restent inaccessibles via IPv6 |
| Politique basée sur les plages horaires | Un accès permissivement inutile pendant les heures à faible effectif | Les restrictions planifiées s'appliquent réellement lors des tests en soirée et le week-end |
La matrice est une liste d'audit, pas une liste de paramètres de contrôleur à cocher. Commencez à partir d'un téléphone invité, enregistrez ses détails de connexion et testez les services que vous prévoyez de protéger. Utilisez un ordinateur portable de test autorisé lorsque le téléphone ne peut pas effectuer une vérification particulière.
Des chercheurs menant une étude sur le détournement TCP hors-chemin ont réussi à détourner des connexions sur 69 des 80 réseaux WiFi réels testés, soit 86 % des réseaux analysés. Ce constat contrôlé valide l'importance d'une défense en profondeur ; il ne décrit pas la probabilité d'une compromission sur votre propre site.
Lisez attentivement les résultats
Un délai d'expiration dépassé ne suffit pas à conclure. La cible peut être éteinte, ou son pare-feu hôte peut bloquer votre requête alors que le réseau autorise toujours l'accès. Confirmez que le service cible fonctionne depuis un réseau autorisé, puis testez ce même service depuis la connexion invité.
De même, un téléphone qui disparaît de la découverte ne prouve pas l'isolation des clients. Testez la communication directe entre des appareils invités connus, y compris les appareils connectés via des points d'accès voisins. La suppression de la découverte et le blocage du trafic ne sont pas interchangeables.
Une politique exclusivement web nécessite également des exceptions pour le flux de travail d'accès réel. Autorisez le DHCP vers l'infrastructure visée, le DNS vers le résolveur approuvé et les dépendances du portail requises avant l'authentification. Ne transformez pas une exception restreinte en un accès sans restriction aux services de gestion de la passerelle.
Séparez l'isolation de la facilité d'utilisation
L'oubli fréquent concerne un second nom de SSID situé sur le même pont ou routé vers des réseaux de confiance. Un nouveau nom modifie ce que les invités sélectionnent, pas les paquets que l'infrastructure achemine.
Condition de réussite : Chaque chemin interdit produit zéro connexion réussie, et les preuves identifient ce qui a été testé.
Conservez les journaux de flux refusés à côté des résultats côté client. Enregistrez l'accès Internet réussi séparément, car la disponibilité est importante, mais elle ne constitue pas une preuve de confinement. Le chiffrement, le filtrage et les plannings nécessitent chacun leurs propres vérifications.
Comment séparer les invités du réseau LAN
Établissez la limite avant d'ajouter des règles de contenu. Les recommandations sans fil pour entreprises de la CISA préconisent de séparer le trafic invité du réseau principal et de surveiller les communications entre les différents niveaux de confiance.
Créer la limite dans l'ordre
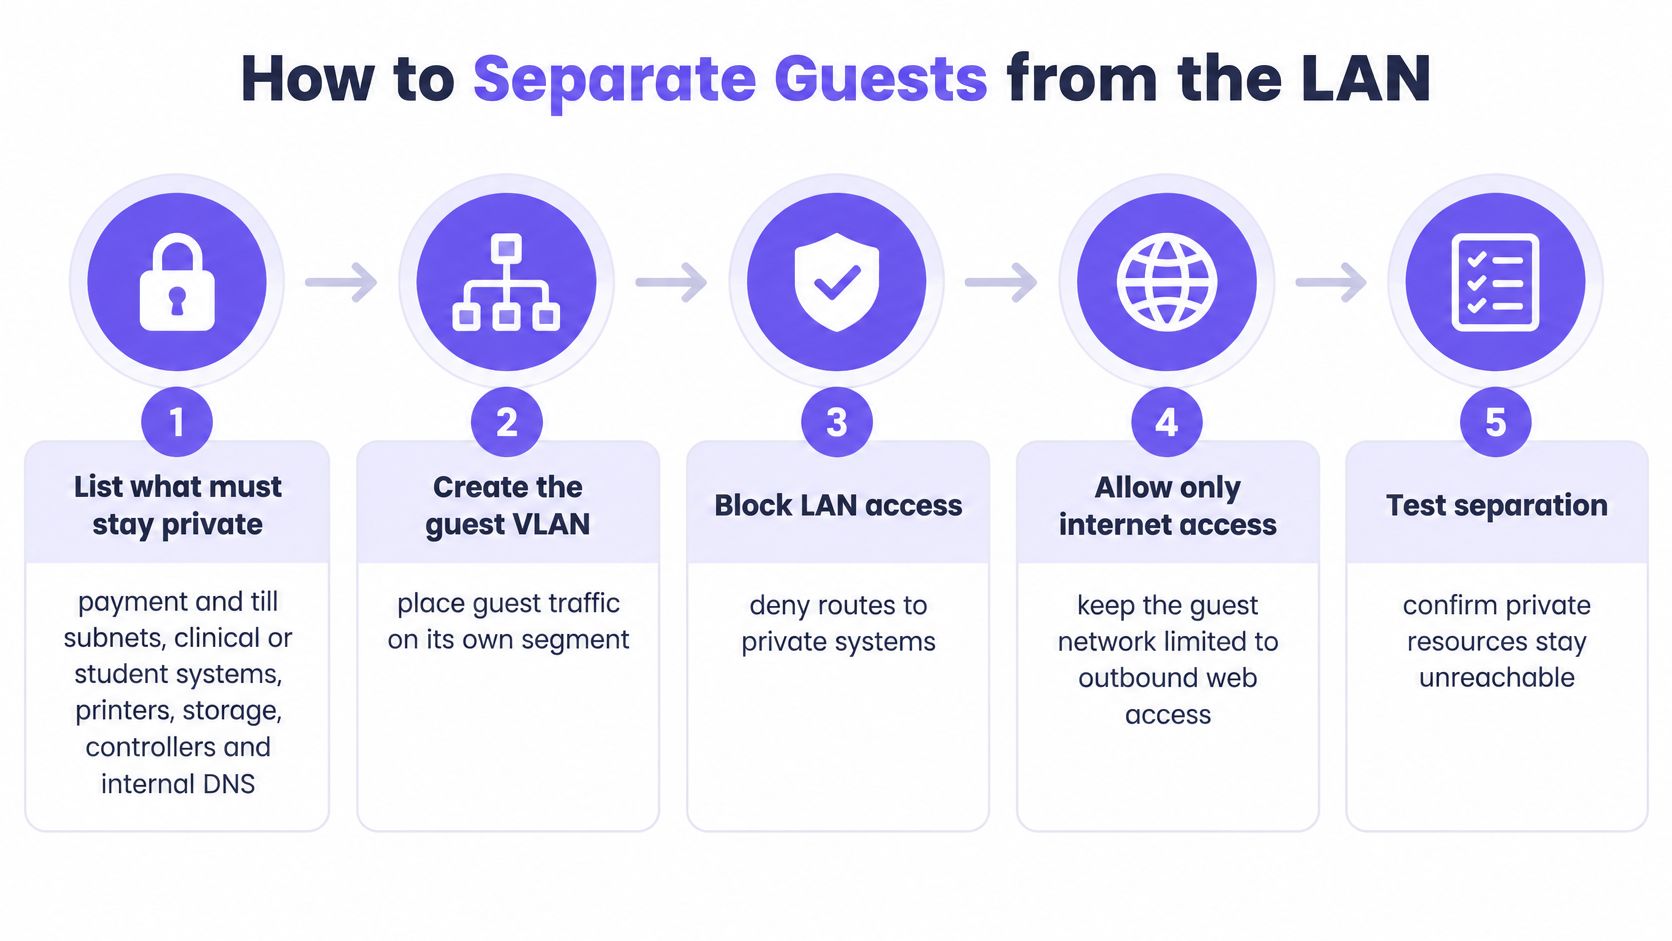
- Inventoriez les systèmes privés et enregistrez leurs sous-réseaux et propriétaires de services, car les terminaux de paiement, les systèmes cliniques, les imprimantes, le stockage, les contrôleurs et le DNS interne deviennent votre liste de cibles interdites.
- Créez un SSID invité reconnaissable avec une phrase de passe unique afin que le personnel d'accueil ne distribue pas un identifiant privilégié.
- Associez le SSID à un VLAN dédié et à une plage DHCP, puis bloquez le routage vers les segments de confiance, car le marquage VLAN seul ne contrôle pas l'accès inter-VLAN.
- Activez le blocage peer-to-peer sur chaque point d'accès diffusé et sur son profil de contrôleur afin que les AP voisins ne deviennent pas une voie alternative d'invité à invité.
- Sur le pare-feu, bloquez l'accès des invités aux destinations du LAN et d'administration avant d'autoriser les services Internet requis, en séparant l'administration de la passerelle des fonctions DHCP et DNS.
- Appliquez des limites IPv6 équivalentes, y compris les protections de liaison locale appropriées, afin que les clients à double pile ne puissent pas utiliser une voie non filtrée ; conservez le trafic de contrôle IPv6 essentiel nécessaire au fonctionnement légitime.
- Ne diffusez que le résolveur de filtrage choisi aux invités afin que les informations d'espace de noms privé ne soient pas exposées via le DNS d'entreprise.
- Depuis un téléphone invité et un ordinateur portable de test autorisé, tentez d'accéder aux services listés et de communiquer avec un autre appareil invité afin de vérifier le comportement réel plutôt que l'intention de configuration.
- Conservez les preuves de flux refusés et les notes de test afin que les modifications de firmware, de pare-feu et de VLAN puissent être vérifiées par rapport à une référence connue.
Le guide de segmentation réseau est utile pour déterminer où les profils sans fil, les trunks de commutateur et les limites de pare-feu doivent concorder. Vérifiez l'ensemble du chemin, et pas seulement le champ VLAN du point d'accès.
Utilisez la séquence suivante comme point de contrôle du déploiement.
Valider du côté invité
Testez avant l'authentification sur le Captive Portal, après l'authentification et pendant l'itinérance entre les AP. L'application du Captive Portal peut modifier le comportement d'acheminement ; tester uniquement un appareil authentifié laisse donc une partie du flux de travail d'accès non vérifiée.
Pour les destinations IPv6 link-local, utilisez un client sur le même segment sans fil ; ces adresses ne sont pas accessibles via le routage inter-VLAN ordinaire. Si votre téléphone ne dispose pas des outils appropriés, utilisez l'ordinateur portable de test plutôt que de supposer que le résultat IPv4 s'y applique.
Ne clôturez la modification que lorsque chaque destination et chemin de pair interdit reste inaccessible sur les deux versions IP. Conservez des contrôles positifs pour les services autorisés à côté de ces résultats négatifs.
Choisir WPA2 ou WPA3 pour des équipements mixtes
Choisissez entre un accès WPA3 uniquement et un SSID de compatibilité cloisonné avant de modifier le profil sans fil de production. Une population d'appareils récents et gérés est différente d'un public de conférence transportant n'importe quel ordinateur portable fourni par son employeur.
La décision de compatibilité appartient aux appareils qui arrivent sur le site.
Les recommandations de sécurité de la Wi-Fi Alliance indiquent que le WPA3 exige des trames de gestion protégées (Protected Management Frames), interdit les anciens protocoles obsolètes et offre au WPA3-Personal une meilleure résistance aux attaques par devinette de mot de passe. Le mode de transition conserve la connectivité pour les clients sans support WPA3, mais il conserve également la voie de compatibilité la moins sécurisée.
Mode WPA par population d'invités
| Mode | Idéal pour | Risque principal |
|---|---|---|
| WPA3 uniquement sur le SSID invité principal | Les récents téléphones et ordinateurs portables qui prennent tous en charge WPA3 | Les clients plus anciens ne peuvent pas se connecter |
| Transition WPA3 sur un SSID de compatibilité isolé | Les sites mixtes avec certains appareils anciens | La voie de secours plus faible subsiste |
| WPA3 Enterprise 192 bits | Les flottes gérées à haute sensibilité | Exclut la plupart des appareils invités publics |
Faites de la compatibilité une exception explicite
Inventoriez les modes de sécurité négociés, et pas seulement les marques d'appareils. Une version de système d'exploitation, une carte réseau sans fil ou un pilote peut modifier ce qu'un ordinateur portable habituellement familier prend en charge.
Lancez un projet pilote en WPA3 uniquement sur un SSID invité de test et examinez les échecs d'association avant d'étendre la configuration. Si un accès hérité est nécessaire, placez le mode de transition sur un SSID de compatibilité isolé séparément avec son propre mot de passe. Ne réutilisez jamais le secret du personnel et ne réutilisez pas le secret invité principal entre différents modes de sécurité.
Exigez le PMF sur les connexions WPA3. Sur un profil de transition, suivez les exigences de compatibilité de la plateforme et vérifiez ce que chaque client négocie au lieu d'opposer que chaque association bénéficie de la même protection.
Pour un support visuel accompagnant la décision concernant la sécurité sans fil, visionnez la vidéo ci-dessous.
Mesurez la négociation plutôt que le nombre de connexions
Imaginons qu'un hôtel accueille régulièrement des conférences avec des ordinateurs portables plus anciens. Conservez leur voie de compatibilité cloisonnée, à l'écart des réseaux de confiance et de la population d'invités principale, et donnez à la réception une explication claire sur le SSID à proposer.
Une nouvelle résidence étudiante avec une population vérifiée de téléphones et d'ordinateurs portables compatibles peut utiliser le WPA3 uniquement. Cette décision doit découler des capacités observées, et non de l'ancienneté du bâtiment.
Un client connecté n'est pas nécessairement un client WPA3. Vérifiez le mode négocié.
Suivez les échecs d'association, l'utilisation inattendue de l'accès de compatibilité et les tentatives de connexion aux SSID protégés. Documentez la part des connexions invités négociant le WPA3, conservez les identifiants invités totalement séparés des réseaux privilégiés et supprimez l'accès hérité lorsque son utilisation restante ne justifie plus l'exception.
Filtrage DNS et plannings par SSID
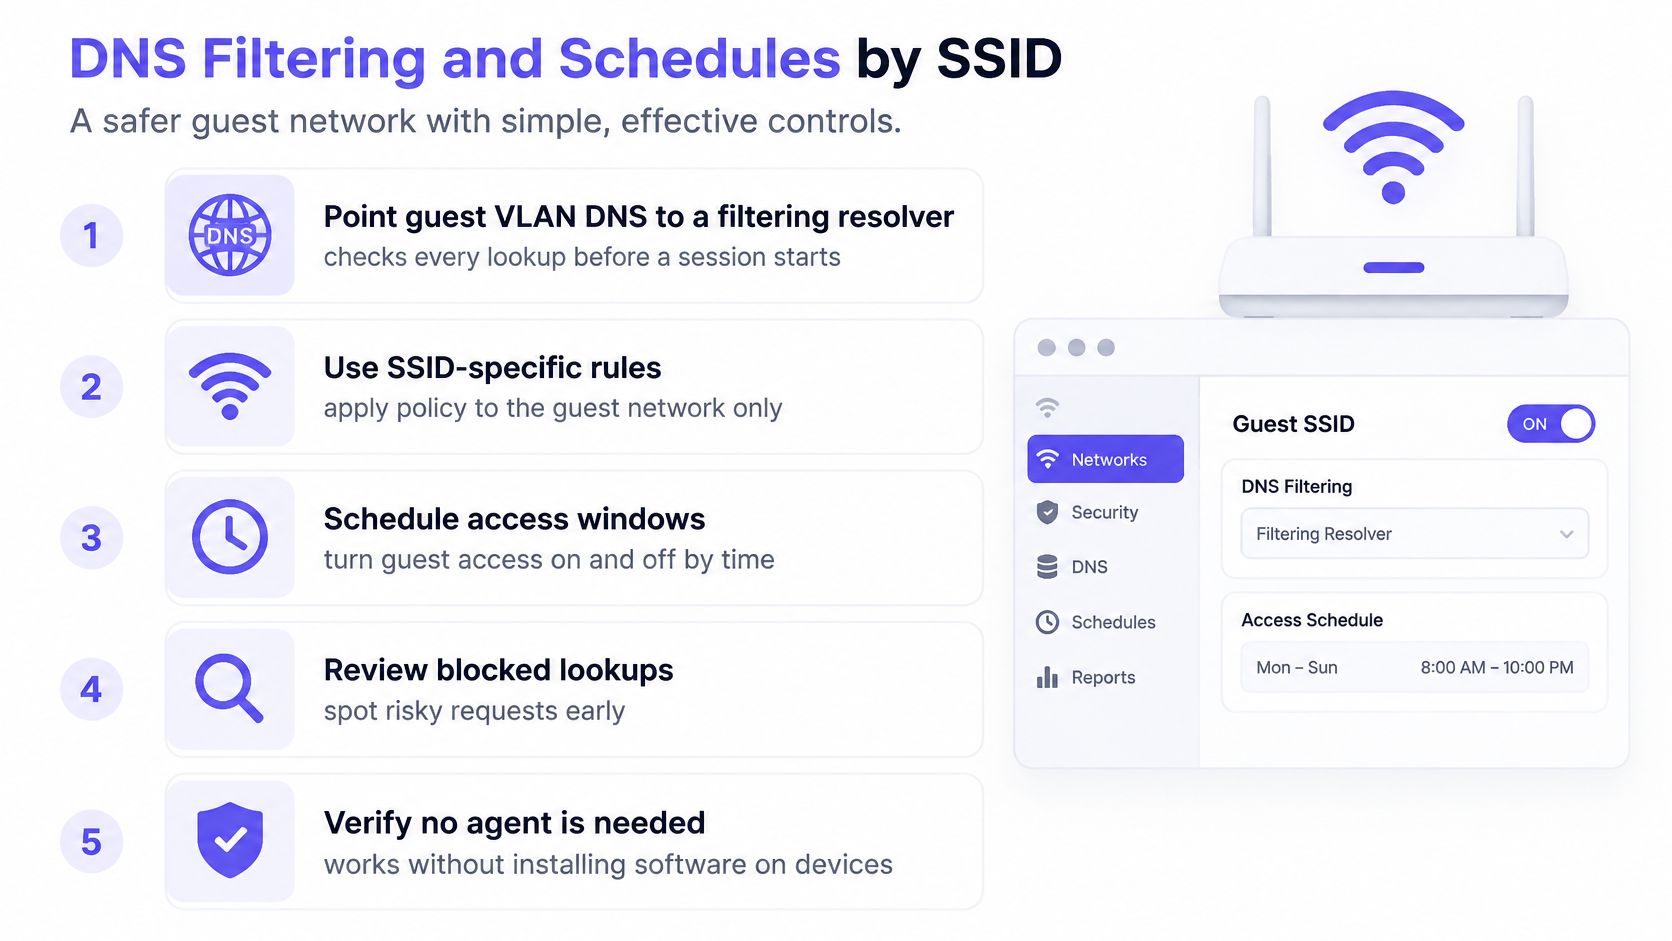
Envoyez les requêtes DNS des invités vers un résolveur de filtrage, puis assurez-vous que les clients l'utilisent. Les contrôles DNS fonctionnent sans installer de logiciel sur les appareils des visiteurs, mais un simple paramètre DHCP ne permet pas d'empêcher les résolveurs alternatifs ou les contournements par DNS chiffré.
DNS invités et politique de planification par site
| Établissement | Politique DNS | Planning |
|---|---|---|
| Pub, hôtel ou attraction | Catégories adaptées aux familles avec recherche sécurisée appliquée | Révision après les événements et les jours fériés |
| Salle d'attente d'hôpital | Blocage du phishing, des malwares et des commandes et contrôles | Mêmes règles tous les jours, retestées après modification |
| Logement étudiant | Blocage des menaces et filtrage par catégorie | Profil plus strict le soir et le week-end |
| WiFi gratuit dans le hall | Profil le plus strict, aucun agent requis | Planning quotidien avec révision le week-end |
| Réseau du personnel ou payant | Politique de résolveur séparée, jamais automatiquement la liste invités | Défini selon les exigences de l'entreprise et du service |
Il s'agit de politiques de départ, non de raisons d'interrompre l'accès essentiel d'un résident après la fermeture de la réception. Renforcez les catégories appropriées ou restreignez les services inutilisés plutôt que de supposer que l'ensemble du réseau doit s'éteindre.
Testez la politique et l'intégration simultanément
Utilisez le guide de filtrage de contenu WiFi pour distinguer les restrictions de catégories du blocage des menaces. Conservez une politique distincte pour le personnel et utilisez la fonctionnalité de test inoffensive du résolveur plutôt que de consulter une destination malveillante en direct.
L'étude sur les portails captifs de l'Université de Münster a examiné 55 points d'accès WiFi publics allemands en 2025 et a révélé la persistance de comportements à haut risque ainsi que des violations apparentes du GDPR. Les décisions de filtrage et le processus d'accès nécessitent donc un examen conjoint de la confidentialité des données.
Utilisez cette liste de contrôle lors de l'application de la politique.
Expliquez les catégories bloquées via une page de politique claire. N'interceptez pas le trafic HTTPS d'une manière qui génère des avertissements de certificat simplement pour afficher une page de refus personnalisée. Le blocage DNS peut provoquer une erreur de navigateur plutôt qu'une page lisible, prévoyez donc une procédure d'assistance accessible.
Révisez les plannings après les événements et les jours fériés. Le blocage des publicités et des traqueurs peut également réduire les téléchargements inutiles, mais il ne remplace pas les contrôles de menaces.
Confidentialité du Captive Portal
Commencez par les champs du formulaire. Si l'accès internet ordinaire ne nécessite pas d'adresse e-mail, de date de naissance ou de numéro de chambre, ne les collectez pas simplement parce que le modèle du Captive Portal propose ces champs.
Chaque identifiant crée un enregistrement supplémentaire à protéger, restreindre et finalement supprimer. De plus, un champ d'adresse e-mail ne garantit pas que la personne qui se connecte possède cette adresse, à moins d'ajouter une vérification, ce qui introduit davantage de friction et de traitement.
Traitez le portail comme une application
Proposez le portail et ses soumissions de formulaires via HTTPS avec un certificat valide. Vérifiez la destination des informations soumises, les scripts tiers, l'accès administratif et les exportations, et pas seulement si la page d'atterrissage affiche votre logo.
- Objectif : Donner à chaque champ obligatoire une raison opérationnelle documentée.
- Choix : Séparer le consentement marketing optionnel de la décision d'accès.
- Rétention : Définir des règles de suppression pour les enregistrements d'identité, les sessions et les observations d'appareils en fonction de leur objectif réel.
- Accès : Restreindre qui peut consulter ou exporter les informations des invités, y compris entre plusieurs sites.
Une case à cocher pour les conditions générales ne rend pas la collecte excessive nécessaire. Un invité ne devrait pas non plus avoir à accepter des messages promotionnels pour accéder à Internet.
Réduire les risques de phishing
Publiez le SSID officiel et l'identité du portail à l'aide d'une signalétique de confiance. Un logo convaincant est facile à copier, alors n'apprenez pas aux visiteurs à ignorer les avertissements de certificat ou à saisir leur mot de passe d'entreprise sur une page de connexion du site.
Vérification de la confidentialité : Pourriez-vous fournir le même service d'accès tout en collectant moins d'informations ?
Offrez aux invités des conseils simples et utiles : vérifier les pages de connexion inattendues, utiliser l'authentification multifacteur si disponible et ne pas ignorer les avertissements de certificat du navigateur. Expliquez clairement ce que le réseau enregistre.
Une connexion réussie signifie simplement que le processus d'accès est terminé. Cela ne garantit pas que l'appareil du visiteur, la destination ou l'environnement sans fil environnant soient sécurisés.
Lorsque les tests d'isolation échouent encore
Un SSID invités peut toujours exposer une imprimante de back-office. Si le téléphone d'un visiteur parvient à l'atteindre, la cloison de redirection a échoué. Un nom de réseau différent ou la validation d'un portail n'empêchent pas ce trafic.
Échecs de l'isolation des invités et correctifs
| Symptôme | Cause fréquente | Solution |
|---|---|---|
| L'invité accède à une imprimante ou au sous-réseau des caisses | SSID en pont ou VLAN routé vers le LAN | Supprimez le pontage involontaire ou le routage autorisé, puis retestez IPv4 et IPv6 |
| Les invités se découvrent entre eux | Isolation des clients manquante sur certains AP | Activez-la sur chaque AP et sur le profil du SSID |
| IPv4 bloqué, IPv6 fonctionne | ACL rédigées pour IPv4 uniquement | Appliquez des refus IPv6 équivalents et retestez |
| Les noms internes sont résolus | DNS d'entreprise distribué par DHCP | Distribuez uniquement le résolveur de filtrage |
| Le WiFi du personnel s'ouvre avec le mot de passe de l'accueil | Une seule phrase secrète réutilisée | Utilisez des secrets uniques par SSID, puis effectuez une rotation |
| Les nouveaux téléphones restent en WPA2 | Mode de transition sur le SSID invité principal | Utilisez le mode WPA3 uniquement sur le SSID principal, avec un accès hérité séparé et cloisonné |
| Le Captive Portal demande plus que nécessaire pour une session | Formulaire d'inscription traité comme du marketing | Collectez uniquement ce que l'accès exige et réduisez la durée de conservation |
Suivre le chemin des paquets
Si une imprimante reste accessible, retracez le mappage SSID-vers-VLAN, le profil de port du commutateur et l'ordre des règles du pare-feu. Une règle d'autorisation globale située au-dessus du refus invité peut laisser passer le trafic même lorsque la balise VLAN est correcte.
Testez l'isolation des pairs avec des invités sur le même point d'accès et sur des points d'accès différents. Le blocage local peut arrêter les appareils associés à un point d'accès tout en laissant ouverte une voie de commutation en amont. Un test réussi sur un seul point d'accès ne suffit pas.
Une simple résolution de nom ne prouve pas l'accès à un service interne. Les réponses en cache et les enregistrements publiés publiquement peuvent induire en erreur ; vérifiez quel résolveur a répondu, puis testez si le service de destination accepte la connexion.
Vérifiez les contournements et la dérive opérationnelle
Si la politique DNS semble incohérente, distinguez la défaillance du résolveur du contournement par le client. Le DNS over HTTPS peut expliquer pourquoi le DNS au niveau du navigateur se comporte différemment du résolveur annoncé par le réseau.
Pour les organisations utilisant la sécurité sans fil en tant que service géré, définissez qui répond aux alertes et qui peut confiner un point d'accès malveillant. La surveillance gérée ne remplace pas les tests d'isolement locaux.
Ne conservez les journaux de requête et d'association que le temps nécessaire à leur objectif opérationnel, et restreignez l'accès à ces données. Ces enregistrements peuvent révéler les déplacements au sein d'un établissement même lorsque le trafic applicatif est chiffré, en particulier dans les hôtels, les hôpitaux ou les campus.
Après les mises à jour de firmware, les remplacements de points d'accès ou les déploiements de sites, comparez les paramètres déployés avec le profil approuvé et répétez les tests clients. Conservez les résultats avec le registre des modifications.
L'isolation n'est validée que lorsque les connexions interdites ne renvoient aucun résultat sur IPv4 et IPv6. Un tableau de bord affichant les clients associés prouve la connectivité, pas l'isolation.
Mettre en pratique la politique WiFi invité
Une séquence de changement sur cinq jours donne aux responsables du réseau sans fil, du pare-feu et du portail des tâches claires et un point de recette documenté.
Une séquence de modification pratique
- Premier jour : Depuis un appareil invité, vérifiez l'accès aux services LAN, aux interfaces d'administration, aux imprimantes et aux autres invités en IPv4 et IPv6. Enregistrez toute voie interdite qui répond.
- Deuxième jour : Corrigez les écarts de VLAN, de pontage et d'isolation des clients. Séparez les identifiants réutilisés et mettez à jour les instructions de la réception.
- Troisième jour : Pilotez la configuration WPA choisie, puis isolez tout accès conservé pour des raisons de compatibilité.
- Quatrième jour : Appliquez le DNS de protection et son calendrier. Supprimez les champs de portail non justifiés et testez le flux de connexion restant.
- Cinquième jour : Répétez les tests de recette. Enregistrez les résultats des clients et les journaux de flux refusés comme registre de validation.
Après validation, préparez les informations de connexion par QR code en utilisant un guide de configuration WiFi invité de RecensioAI. Traitez tous les identifiants de connexion figurant dans le QR code comme des informations publiques destinées aux invités, et non comme un secret réservé au personnel.
Ajoutez la couche DNS sans remplacer la périmétrie
Si le pare-feu ne peut pas appliquer les politiques DNS requises, un service DNS de protection dans le cloud sur le VLAN invité peut ajouter un filtrage. Purple Shield fonctionne de manière autonome ou aux côtés du WiFi existant, couvre les appareils des invités et BYOD sans agents, et prend en charge des politiques séparées par SSID et VLAN pour les réseaux invités, le personnel, les résidents et les accès payants.
Effectuez un nouveau test après toute modification du DNS, du firmware ou des VLAN. Une recherche de test bloquée ne prouve pas que les systèmes privés sont inaccessibles. Le test de recette ne réussit que lorsque les destinations interdites ne renvoient aucun résultat sur les deux versions d'IP, et que les services concernés restent inaccessibles.
Limitez les données du Captive Portal à ce dont le flux de travail d'accès a besoin. Moins de champs collectés signifie moins d'informations personnelles à gérer et à conserver.
Purple Shield fournit un DNS de protection, des contrôles de contenu adaptés aux familles et un blocage des menaces pour le WiFi public et invité, sans agents sur les appareils des visiteurs. Purple Shield propose des politiques par réseau et des rapports aux côtés des limites de VLAN, pare-feu et d'isolation des clients éprouvées.