
Filtrage web pour les écoles : des politiques efficaces
Mettez en place le filtrage web pour les écoles avec des politiques par catégorie, des règles par SSID, des emplois du temps et des rapports d'audit qui protègent les élèves sans bloquer les cours.
Published 28 octobre 2026
Le conseil le plus courant concernant le filtrage Web pour les écoles consiste à bloquer davantage de catégories et à évaluer le résultat en fonction du nombre de requêtes arrêtées par le filtre. C'est une mesure peu fiable. Un filtre peut afficher un nombre de blocages impressionnant tout en empêchant un élève d'accéder à une source de recherche légitime, en laissant un enseignant dans l'attente d'une dérogation, ou en incitant les élèves à utiliser leur téléphone personnel à la place.
Une meilleure politique commence par un accès sécurisé et un minimum de frictions en classe. Définissez des règles claires pour chaque réseau, planifiez-les en fonction de la journée scolaire et vérifiez si les cours peuvent se dérouler sans blocages de filtrage évitables. Le test pratique ne consiste pas à mesurer la quantité d'éléments bloqués par le filtre. Il s'agit de savoir si le bon contenu est bloqué sur le bon réseau, tout en permettant aux élèves et au personnel d'accomplir leur travail.
Table des matières
- Règles de catégories pour chaque réseau scolaire
- Plannings de la journée scolaire et SSIDs séparés
- Comment déployer le filtrage sans perturber les cours
- Rapports d'audit indiquant les blocages et les faux positifs
- Conseils lorsque les filtres bloquent les cours ou que les élèves les contournent
- Placer la politique sur une couche DNS protectrice
Règles de catégories pour chaque réseau scolaire
Avant de modifier les paramètres DNS, rédigez la politique pour chaque réseau. Cette matrice fournit aux équipes de protection de l'enfance et informatiques un point de départ pour une politique d'utilisation acceptable. Adaptez-la aux tranches d'âge, au programme scolaire et à la gestion des appareils de votre établissement, plutôt que de copier une liste noire unique sur tout le parc.
| Réseau | Utilisateurs | Toujours bloqué | Autorisé en cours | Hors des heures de cours |
|---|---|---|---|---|
| WiFi élèves primaire | Niveaux élémentaires (CP-CM2) | Contenu pour adultes, jeux d'argent, réseaux sociaux, chat, jeux vidéo, proxys, logiciels malveillants et hameçonnage | Sites du programme scolaire et vidéos approuvées avec Safe Search | Pas de vidéo, de réseaux sociaux ni de chat |
| WiFi élèves secondaire | Élèves du secondaire | Contenu pour adultes, jeux d'argent, proxys, logiciels malveillants, hameçonnage et nouveaux domaines non classés | Recherche, vidéos approuvées et outils collaboratifs avec Safe Search | Réseaux sociaux et streaming désactivés après la dernière sonnerie |
| VLAN personnel | Enseignants et administration | Contenu pour adultes, jeux d'argent, outils d'anonymisation, logiciels malveillants et hameçonnage | Catégories de recherche et portails administratifs | Identique au profil appliqué pendant les cours |
| Invité et BYOD | Visiteurs et téléphones non gérés | Contenu pour adultes, jeux d'argent, réseaux sociaux, streaming, proxys, logiciels malveillants et hameçonnage | Navigation sécurisée pour la famille après le Captive Portal | Même ensemble strict toute la journée |
| SSID examen | Candidats pendant les évaluations | Tout sauf les services d'examen désignés | Plateforme d'examen et fournisseur d'identité uniquement | SSID désactivé |
Considérez le tableau comme un ensemble de règles spécifiques au réseau, et non comme une liste noire principale unique comportant quelques exceptions. Les élèves du primaire peuvent se voir bloquer les réseaux sociaux, le chat, les jeux vidéo et le streaming vidéo ouvert, tandis que les élèves du secondaire peuvent accéder aux vidéos de classe et aux outils collaboratifs approuvés pendant les cours. Le personnel a besoin de services de recherche légitimes et d'outils administratifs, tandis que les invités nécessitent un niveau de sécurité strict puisque l'établissement ne gère pas leurs appareils.
L'enquête nationale de 2012 de l'American Association of School Librarians, qui a recueilli 4 299 réponses, montre pourquoi une liste noire à l'échelle de l'établissement est un raccourci inefficace. Les réseaux sociaux étaient bloqués par 88 % des répondants, les messageries instantanées par 74 % et les jeux par 69 %, pourtant 52 % ont déclaré que le blocage par mots-clés ou sujets entravait les recherches des élèves. Une règle de blocage commune peut s'avérer très coûteuse sur le plan pédagogique. Utilisez les catégories comme point de départ, puis appliquez-les en fonction de l'âge, du rôle, du contexte du cours et du statut géré ou non de l'équipement.
Rendre les exceptions explicites
Définissez clairement qui peut demander un déblocage et qui peut l'approuver. Par exemple, un enseignant peut demander un accès temporaire à une ressource de santé pour un cours spécifique, tandis qu'un réviseur désigné vérifie si la demande doit devenir une exception de catégorie plus large. Ne laissez pas cette procédure cachée dans une boîte de réception informatique et ne forcez pas les élèves à deviner pourquoi une page ne s'affiche pas.
Cochez chaque ligne en répondant à trois questions avant la mise en œuvre : La règle est-elle adaptée à cette tranche d'âge ? Correspond-elle au rôle de l'utilisateur ? L'appareil est-il géré par l'école ? Si l'une des réponses change, réexaminez la ligne avant de modifier la politique réseau.
Plages horaires scolaires et SSIDs séparés
À la première sonnerie, le réseau des élèves doit passer à son profil de cours. À la dernière sonnerie, seuls les réseaux qui ont besoin de changer doivent être modifiés. Une règle basée sur l'heure n'est utile que lorsqu'elle s'applique au bon SSID ou VLAN ; sinon, la planification du personnel, la navigation des invités et l'accès aux examens risquent d'hériter de règles destinées aux élèves qu'ils ne devaient jamais utiliser.
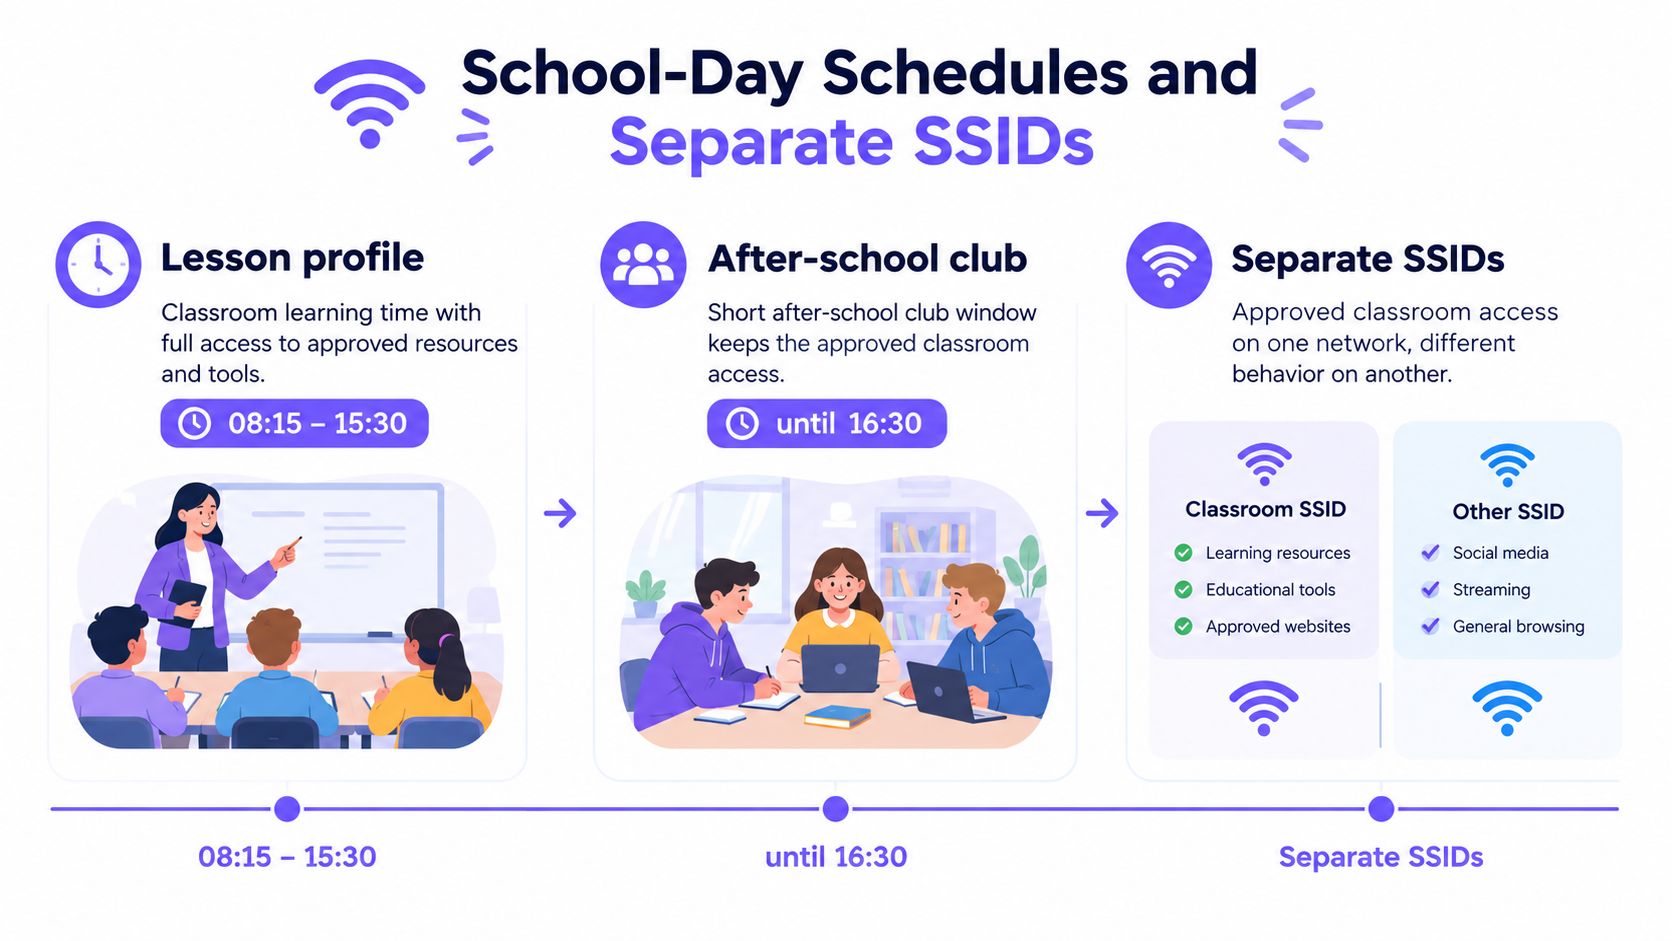
Définissez le profil cours de 08:15 à 15:30. Maintenez les outils de classe approuvés disponibles pendant cette plage horaire, y compris pour les élèves du secondaire utilisant des plateformes vidéo et collaboratives. Créez ensuite une courte plage horaire pour les activités périscolaires qui conserve ces outils approuvés jusqu'à 16:30. Pour les internes ou les équipements laissés sur site le soir et le week-end, basculez vers un profil plus strict au lieu de laisser les autorisations de la journée d'école actives indéfiniment.
| Plage horaire | WiFi Élèves | VLAN Personnel | Invités et BYOD | SSID Examen |
|---|---|---|---|---|
| Temps de cours, 08:15–15:30 | Profil cours | Profil cours | Ensemble strict | Activé uniquement pour une évaluation en cours |
| Activités périscolaires, jusqu'à 16:30 | Accès classe approuvé | Profil cours | Ensemble strict | Désactivé sauf si une évaluation est programmée |
| Internat ou équipements laissés sur site | Ensemble strict toute la journée | Profil cours | Ensemble strict toute la journée | Désactivé |
La journée du mardi illustre bien cette distinction. Les élèves utilisent leur profil de cours pendant les classes, et un club pstyle périscolaire conserve ses outils de classe approuvés pendant sa session. Le personnel reste sur son profil de cours après la sonnerie, car la gestion des e-mails et la planification ne s'arrêtent pas à 15h30. Le WiFi invité, accessible via un Captive Portal, n'hérite jamais des autorisations accordées aux élèves. Un SSID examen est activé pendant la période d'évaluation et désactivé une fois celle-ci terminée.
Appliquez la modification au SSID ou au VLAN, et non séparément à chaque ordinateur portable. Orientez les appareils de chaque réseau vers le résolveur DNS de filtrage pour que les téléphones, Chromebooks et consoles reçoivent la politique sans installer d'agent. Séparez le trafic invité du réseau élèves ; network segmentation for schools permet de mieux comprendre pourquoi les différents utilisateurs et types d'appareils ne doivent pas partager automatiquement les mêmes règles d'accès.
Tester ce qui échappe à la politique du navigateur
Intégrez le DNS chiffré, les VPN, les réducteurs d'URL et les proxys de traduction dans le plan de test. Vérifiez le WiFi invité ainsi que les appareils gérés, car une règle appliquée uniquement dans un navigateur géré peut ne pas s'appliquer à d'autres appareils ou au trafic. Déterminez ce qui doit se passer si le service de filtrage est inaccessible. Une politique d'échec bloqué empêche le réseau de devenir non filtré, mais le personnel doit savoir quoi faire lorsque cette décision interrompt un cours.
Fournissez à l'équipe réseau sans fil un calendrier sur une semaine indiquant le SSID, le profil, l'heure de début, l'heure de fin et la personne responsable de chaque changement. Incluez les sessions des clubs, les évaluations, l'internat et les week-ends. Un planning qui n'existe que dans la mémoire d'un administrateur risque d'être appliqué de manière incohérente.
Comment déployer le filtrage sans perturber les cours
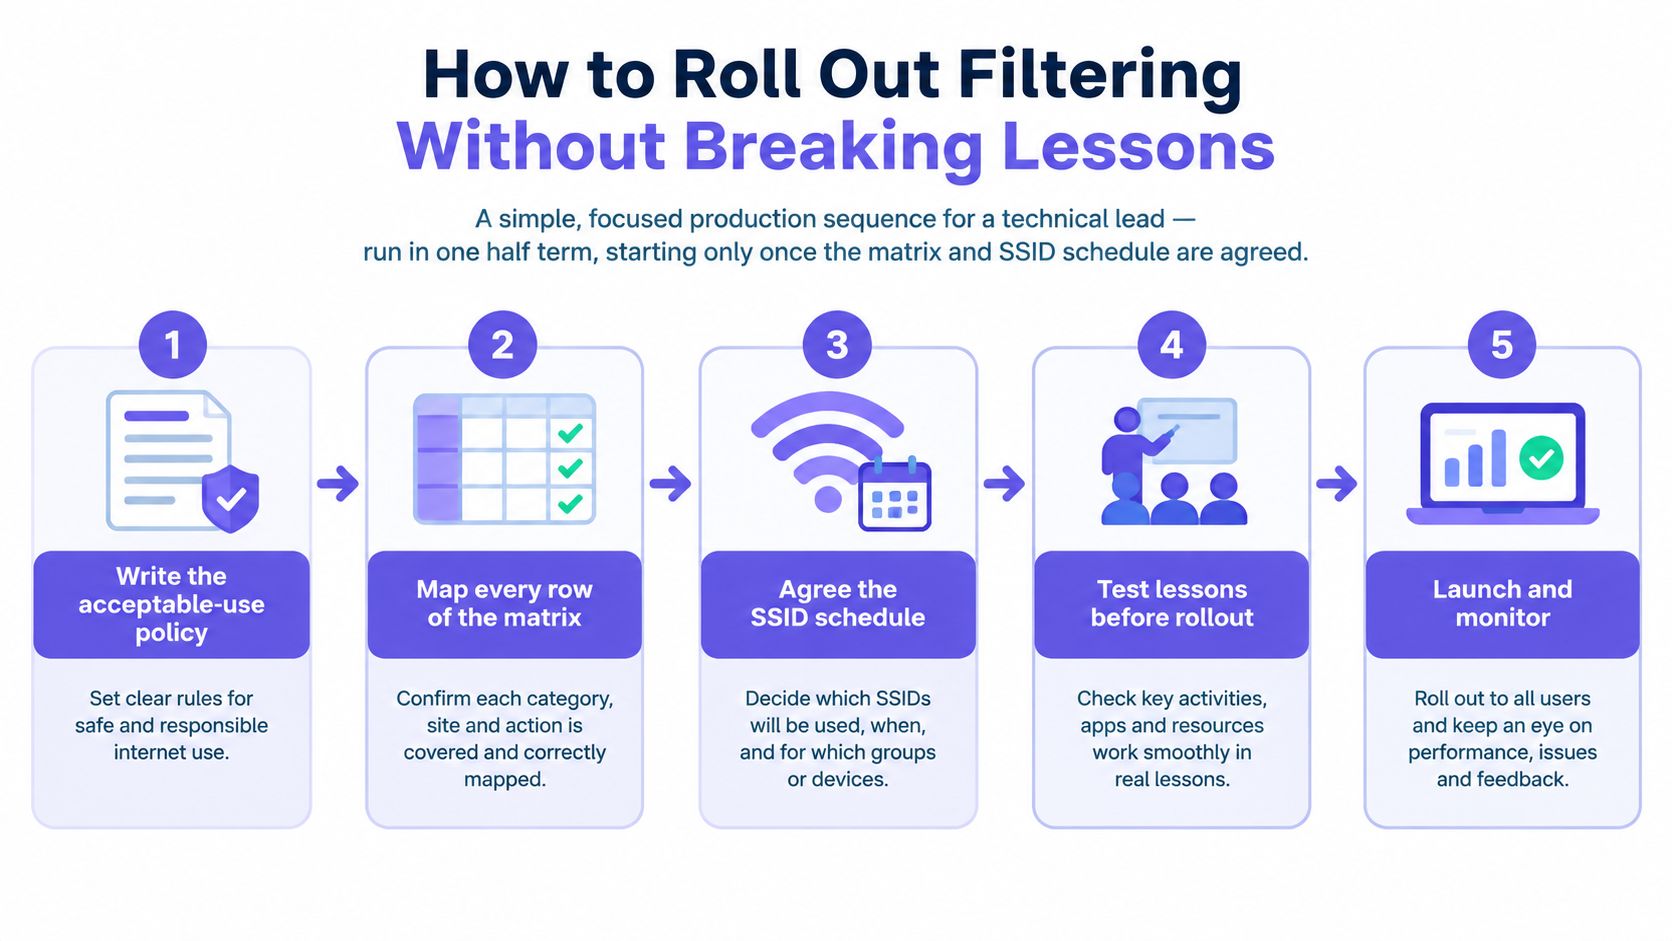
Ne déployez pas une nouvelle politique sur l'ensemble de votre parc en une seule fois. Validez d'abord la matrice de catégories et le planning des SSID, puis utilisez un réseau de classe représentatif pour identifier les problèmes qu'un tableau parfaitement structuré ne peut pas révéler. Testez les flux de travail pédagogiques réels dont dépendent les élèves et le personnel, et ne vous contentez pas de vérifier si une page de blocage s'affiche.
Rédigez la politique d'utilisation acceptable. Associez chaque ligne de réseau à une tranche d'âge et à un rôle, et désignez qui peut demander un déblocage. Sans ces détails, le personnel ne peut pas savoir si un refus est intentionnel ou s'il s'agit d'une erreur.
Choisissez un SSID de classe pour le pilote. Sélectionnez un groupe et des cours qui utilisent un ensemble représentatif de ressources. Ne commencez pas par l'ensemble du parc, car une règle manquée peut interrompre plusieurs cours à la fois.
Testez les tâches d'enseignement ordinaires et les cas limites. Vérifiez la navigation normale, les recherches utilisant des mots-clés sensibles, les vidéos, les plateformes collaboratives, les ressources d'accessibilité, les mises à jour logicielles et les portails d'administration des enseignants. Les blocages basés sur des mots-clés peuvent intercepter des recherches légitimes en même temps que des résultats indésirables ; testez donc les termes dont les élèves ont besoin.
Consignez chaque échec de manière cohérente. Pour chaque test, notez le domaine demandé, la décision de catégorie, le motif du blocage, le groupe d'utilisateurs et le délai de résolution. Cet historique permet au service informatique de distinguer une mauvaise attribution de catégorie d'une règle qui fonctionne comme prévu mais qui est trop large.
Rendez le correctif utilisable en classe. Mettez à la disposition des enseignants une file d'attente d'escalade, des exceptions basées sur les rôles et des autorisations temporaires qui expirent à la fin du cours. Une règle d'autorisation permanente peut résoudre le problème d'aujourd'hui en créant une faille non gérée demain.
Examinez les journaux chaque semaine avant d'étendre la mesure. Vérifiez les domaines bloqués et les demandes de déblocage, puis étendez la même politique testée aux autres SSIDs. Maintenez le pilote actif jusqu'à ce que les enseignants puissent dérouler des cours ordinaires sans devoir s'arrêter pour chercher un administrateur réseau.
Une enquête nationale auprès des bibliothécaires scolaires a révélé que 92 % d'entre eux indiquaient qu'un processus de demande de déblocage existait, tandis que 68 % déclaraient que les décisions étaient prises au niveau du district, une configuration qui peut ralentir le déblocage en classe, selon le rapport de l'American Library Association sur le filtrage scolaire. Un processus sur le papier ne suffit pas si la personne habilitée à approuver la demande n'est pas disponible pendant le cours. Offrez aux enseignants un moyen clair de demander un déblocage temporaire et désignez un responsable nommé pour l'examiner.
Les mesures pilotes sont répertoriées dans le tableau d'audit ci-dessous. Utilisez-les pour évaluer si le changement protège les élèves sans perturber l'enseignement, plutôt que de créer un score distinct basé sur le nombre de catégories bloquées par le filtre.
Les enseignants et les parents peuvent également bénéficier d'une explication partagée des outils en ligne utilisés pendant les cours. Un guide sur la technologie de classe virtuelle pour les parents peut aider les familles à comprendre pourquoi une école peut autoriser certaines plateformes d'apprentissage tout en restreignant des services non liés.
Go ou no-go : ne passez au déploiement à l'échelle de l'établissement que lorsque la classe pilote peut terminer un programme de cours normal sans blocage de filtre. Si ce n'est pas le cas, corrigez la catégorie, le processus d'exception ou le calendrier avant d'étendre la politique.
Rapports d'audit indiquant les blocages et les faux positifs
Abandonnez le total mensuel de blocages comme indicateur principal de protection. Un chiffre élevé peut traduire une protection efficace, mais il peut aussi refléter des catégories trop larges, des tentatives répétées ou des pages légitimes refusées à tort. Échantillonnez les journaux et classez les requêtes en quatre groupes : blocages de contenus dangereux, blocages éducatifs légitimes, exceptions approuvées et suspicions de contournement.
Rapporter ensuite la précision et le rappel séparément. La précision est la proportion de requêtes bloquées qui violent la politique. Le rappel est la proportion de requêtes violant la politique que le filtre parvient à bloquer. Un système peut présenter un bon rappel mais une mauvaise précision s'il intercepte les requêtes dangereuses tout en bloquant également des ressources pédagogiques utiles. Un « score de blocage » unique et combiné masque cet arbitrage.
Des données plus anciennes synthétisées par l'American Association of School Librarians sur le filtrage au-delà de la CIPA ont montré que le filtrage textuel pouvait bloquer à tort du contenu légitime ou laisser passer du contenu à caractère sexuel explicite environ 15 à 20 % du temps. Cette estimation ne prenait pas en compte les images visuelles. Vérifiez les textes, les images, les vidéos et les lecteurs tiers intégrés de manière indépendante au lieu de supposer qu'un test par catégorie garantit la sécurité de l'ensemble du cours.
| Métrique | Ce qu'il faut enregistrer | Signe positif | Examen |
|---|---|---|---|
| Blocages de contenus nocifs | Blocages correspondant aux règles sur le contenu adulte, illégal ou malveillant | Stable et lié à des incidents réels | Hebdomadaire |
| Faux positifs | URL pédagogiques légitimes bloquées | En baisse semaine après semaine par rapport à la référence du pilote | Échantillon hebdomadaire |
| Temps médian de déblocage | De la demande à l'autorisation temporaire | Le jour même pour l'enseignant, sans attente au niveau du district | Hebdomadaire |
| Cours sans interruption de filtrage | Cours prévus déroulés comme prévu | En hausse sur la période intermédiaire | Période intermédiaire |
| Tentatives de contournement | VPN, DNS chiffré, réducteurs d'URL et proxys de traduction | Journalisées et bloquées sur ce SSID | Hebdomadaire |
| Précision et rappel | Mesures séparées, pas un score de blocage combiné unique | Toutes deux signalées au personnel responsable de la protection des mineurs | Mensuel |
Conserver un audit utile et proportionné
Échantillonnez les journaux DNS, proxy ou d'équipement terminal, puis testez-les par rapport aux URL actuelles du programme scolaire et aux domaines nouvellement enregistrés ou reclassés. Incluez les domaines alternatifs, le contenu en cache, les appareils mobiles et les réseaux visiteurs, et pas seulement le navigateur géré utilisé en classe. Une politique qui semble efficace dans un environnement de test peut se comporter différemment sur un téléphone personnel ou un lecteur multimédia intégré.
Pour chaque événement conservé, enregistrez l'horodatage, la politique, la catégorie, l'action et le périmètre du réseau ou de l'identité. Ne conservez que les informations nécessaires au niveau de l'élève pour enquêter sur l'incident. Transmettez les demandes à fort impact, notamment l'accès à des contenus relatifs à la santé, à l'identité ou à la prévention du suicide, à un réviseur humain désigné plutôt que de laisser une décision de catégorie automatisée mettre fin à la demande.
Fournissez aux dirigeants, au responsable de la protection de l'enfance et aux chefs de département un rapport synthétique : ce qui a été arrêté, ce qui a été bloqué à tort, le temps nécessaire pour rétablir l'accès et l'augmentation éventuelle des tentatives de contournement. Un trimestre sain maintient les blocages de contenus dangereux tout en réduisant les faux positifs et les délais de déblocage. C'est un résultat bien plus utile qu'un nombre total plus élevé de requêtes bloquées.
Conseils lorsque les filtres bloquent les cours ou que les élèves les contournent
Environ 70 % des enseignants et des élèves interrogés dans le cadre d'un sondage national représentatif ont déclaré que les filtres entravaient la réalisation des devoirs, tandis qu'environ trois quarts des enseignants ont indiqué que les élèves utilisaient des solutions de contournement pour accéder à un internet non filtré, selon un rapport de CalMatters sur le filtrage web à l'école. Ce même rapport fait état de blocages sur l'éducation sexuelle, les sujets LGBTQ+, la santé reproductive, la prévention du suicide et d'autres recherches légitimes, et constate que les élèves noirs et latinos étaient plus susceptibles de signaler un blocage disproportionné de contenus concernant les personnes de couleur.
Considérez une augmentation du nombre de blocages comme une raison d'enquéter, et non comme la preuve que la sécurité s'est améliorée. Demandez-vous quels utilisateurs et quels cours sont affectés, et si les élèves utilisent une autre connexion au lieu de demander une exception.
Cinq correctifs opérationnels
Affichez la raison sur la page de blocage. Indiquez la catégorie bloquée et fournissez un moyen clair de demander une révision. Un refus sans explication ne donne aucun élément de diagnostic à l'enseignant et aucun moyen à l'élève de faire la différence entre une règle d'utilisation et une erreur.
Rendez les dérogations des enseignants temporaires. Autorisez l'accès pour un cours spécifique, puis laissez l'exception expirer. Examinez régulièrement les dérogations pour qu'une solution rapide en classe ne se transforme pas en ouverture permanente.
Protégez les recherches sensibles des règles de catégories globales. Maintenez une liste de surveillance des domaines liés à la santé, à l'identité et au programme scolaire, et testez-la après chaque modification de catégorie. Lorsqu'une demande a un impact fort sur un cours ou sur le bien-être d'un élève, confiez-la à un réviseur humain désigné.
Gérez les outils d'IA par usage et non par étiquette. Ne bannissez pas automatiquement tous les services d'IA et ne les laissez pas tous ouverts. Évaluez un outil précis pour une tranche d'âge et un cours précis ; vérifiez s'il conserve les requêtes, comment la classe sera supervisée et si ses réponses peuvent être vérifiées. Avant d'autoriser un service, réalisez une analyse d'impact relative à la protection des données et prenez en compte l'âge, les besoins éducatifs particuliers, le handicap et le statut d'élève possédant l'anglais comme langue additionnelle, conformément aux recommandations britanniques sur le filtrage et la surveillance dans les écoles.
Corrigez le réseau là où les contournements se produisent. Si les tentatives se concentrent sur le WiFi invité ou sur les téléphones personnels, révisez le SSID invité et sa politique. Durcir davantage le réseau géré des salles de classe ne comblera pas une faille sur une autre connexion. Testez la présence de DNS chiffré, de VPN, de réducteurs d'URL et de proxys de traduction, puis utilisez ces résultats pour mettre à jour les règles de ce réseau. Pour une explication accessible du DNS over HTTPS et de son importance pour le filtrage, fournissez une référence commune à l'équipe réseau sans fil avant qu'elle ne teste le comportement du DNS chiffré.
Lors de l'évaluation des services d'IA, distinguez la sécurité du contenu de la confidentialité et de la pertinence pédagogique. Un outil peut ne pas contenir de matériel dangereux tout en restant inadapté pour un cours s'il conserve les invites (prompts), ne répond pas aux exigences d'accessibilité ou produit des réponses que les élèves ne peuvent pas vérifier. Désignez un responsable pour chaque approbation et documentez le motif de l'autorisation ou du blocage du service.
La mesure utile n'est pas le nombre de pages bloquées par le filtre. C'est le fait de savoir si l'école a bloqué le risque sans empêcher le cours. Un blocage n'est un succès que si le cours a tout de même eu lieu.
Appliquer la politique sur une couche DNS protectrice
Une fois les règles de catégorie, le calendrier des sonneries et les champs d'audit convenus, la décision suivante concerne le point d'application. Une couche DNS de protection peut appliquer la politique au niveau du réseau, afin qu'un SSID élève, personnel, invité ou examen ne dépende pas d'un agent installé sur chaque appareil. A practical guide to DNS filtering peut aider l'équipe technique à comprendre le rôle de ce point d'application et la façon dont il s'intègre au reste du réseau.
L'objectif est de préserver la politique que vous avez conçue. Chaque requête doit être vérifiée par rapport aux catégories de contenu, aux listes d'autorisation et de blocage, au planning réseau et à la veille sur les menaces. Le personnel doit pouvoir consulter les URL bloquées, l'analyse des menaces et l'utilisation dans un tableau de bord unique, puis ajuster les règles sans avoir à recouper des rapports séparés.
Purple Shield fonctionne sur le WiFi scolaire existant ou Purple Access, avec des règles définies par SSID et VLAN. Une fois la modification DNS effectuée, le filtrage couvre instantanément chaque appareil sur ce réseau, sans rien installer sur les équipements. Commencez par un déploiement restreint : appliquez la matrice de règles sur un seul SSID du secondaire, définissez le créneau de cours de 08:15 à 15:30, puis comparez les faux positifs et le temps de déblocage avec la semaine précédente. S'abstenir d'étendre la modification à l'ensemble du parc tant que ce réseau n'a pas terminé une semaine normale de cours.
Purple Shield fournit un DNS de protection et un filtrage de contenu qui appliquent des règles par SSID, VLAN et calendrier, avec des rapports sur les URL bloquées, les menaces et l'utilisation. Visitez Purple Shield pour évaluer s'il correspond à la politique de votre établissement, et commencez par tester les règles convenues sur un SSID secondaire avant de planifier un déploiement plus large.