
Logiciel de protection contre le phishing : 10 options pour WiFi partagé
Comparez 10 logiciels de protection contre le phishing pour les réseaux WiFi invités, publics et partagés, avec les tarifs, les détails d'essai et les limites réelles de chacun.
Published 25 octobre 2026
Un visiteur se connecte au WiFi de votre établissement sur un téléphone non mis à jour et clique sur un lien de phishing avant même que la page du Captive Portal n'ait fini de charger. Aucun agent ne réside sur cet appareil, et il n'apparaîtra jamais dans vos outils de gestion. La protection contre le phishing au niveau de la couche DNS vérifie la recherche de domaine avant l'établissement de la connexion, ce qui permet de couvrir le matériel que les logiciels d'agent terminal ne touchent jamais.
Dix outils, évalués sur leur capacité à protéger les appareils que vous ne pouvez pas gérer. Ils se divisent en trois groupes : les services dédiés aux établissements et visiteurs, les filtres pour petits réseaux et familles, et les plateformes DNS d'entreprise ou Secure Web Gateway. Chaque entrée indique également ce que l'outil ne peut pas intercepter, car le filtrage DNS s'arrête là où les contrôles des e-mails et des points d'accès prennent le relais.
Table des matières
- 1. Purple Shield
- 2. DNSFilter
- 3. Cisco Secure Access, DNS Defense
- 4. Cloudflare Gateway
- 5. ScoutDNS
- 6. WebTitan Cloud
- 7. CleanBrowsing
- 8. NextDNS Business
- 9. Zscaler DNS Security
- 10. Infoblox Threat Defense
- Comparatif des dix outils : transparence des prix, essais, déploiement sans agent et adéquation
- Choisir l'outil adapté à votre réseau partagé
1. Purple Shield
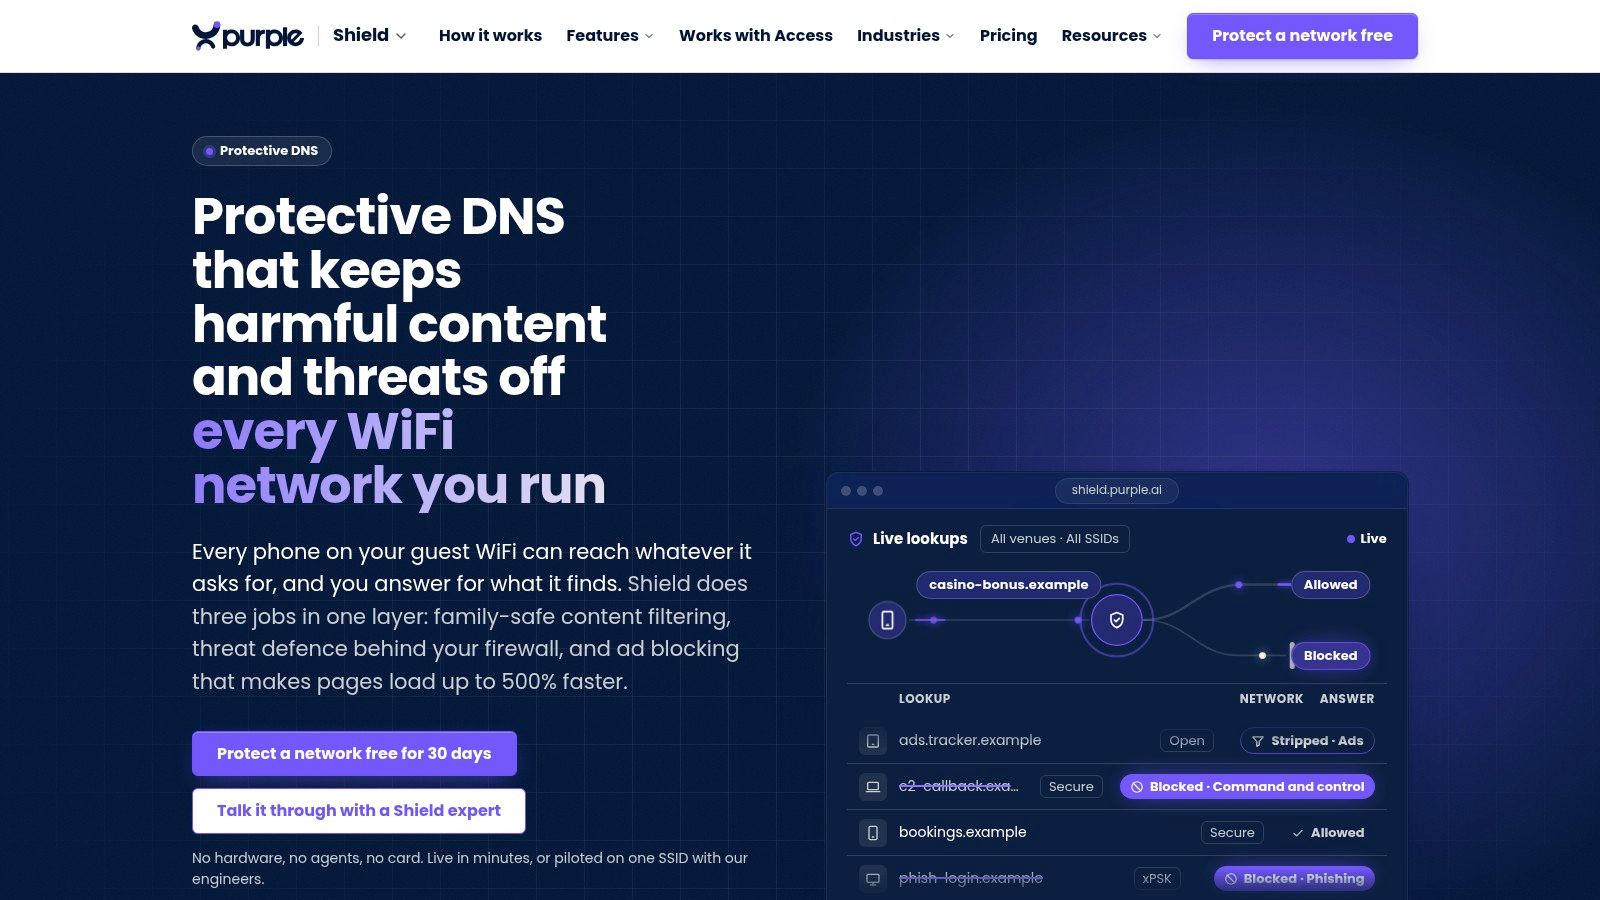
Purple Shield s'adapte au WiFi partagé lorsque l'opérateur ne peut pas installer d'agent sur chaque téléphone, ordinateur portable ou tablette. Il s'agit d'un filtrage DNS protecteur et de contenu qui peut fonctionner de manière autonome sur n'importe quel réseau WiFi ou s'intégrer à Purple Access, avec une règle dédiée pour chaque réseau. Lors de la résolution DNS, il bloque les domaines de phishing et de logiciels malveillants connus ainsi que les communications de commande et contrôle (C2), empêchant ainsi la connexion de s'établir. Le service protège les appareils, y compris sous iOS et Windows, sans aucun agent.
Règle pratique : Testez la protection sur le réseau invité en direct, et pas seulement sur un appareil géré du personnel. La couverture des invités dépend de la configuration du réseau à utiliser le service.
Pour les établissements, le contrôle utile réside dans la séparation et le suivi : les réseaux du personnel et des visiteurs peuvent rester distincts dans les bureaux, les collectivités, les bibliothèques, les aéroports et les espaces publics. Ils peuvent définir des règles par site et par réseau, et créer des listes d'autorisation ou de blocage par établissement. Un tableau de bord unique affiche les URL bloquées, l'analyse des menaces et l'utilisation. De plus, les établissements de santé peuvent appliquer la protection contre les menaces sur le WiFi des patients et des visiteurs. Whitbread Hospitality l'utilise pour protéger le WiFi des clients de ses hôtels, et le filtrage est certifié conforme aux normes Friendly WiFi et Internet Watch Foundation.
Purple indique que son blocage publicitaire supprime les publicités, les traqueurs et les logiciels inutiles au niveau de la couche DNS afin qu'ils ne se chargent jamais, avec des pages s'affichant jusqu'à 500 % plus vite ; la marque cite également une réduction de 44 % des données utilisées, 62 % de requêtes DNS en moins et une baisse de 20 à 40 % du trafic web sur l'ensemble d'un parc, ainsi qu'une détection par IA qui signale les nouvelles menaces jusqu'à 10 jours avant qu'elles n'apparaissent sur les listes de blocage standard. Considérez cela comme des déclarations du fournisseur et vérifiez-les lors d'un essai : l'essai gratuit de 30 jours ne nécessite aucun matériel, aucun agent et aucune carte bancaire.
La limite reste le périmètre du DNS. Il ne lira pas les e-mails, n'empêchera pas un utilisateur de saisir ses identifiants sur une page autorisée, ne suivra pas un appareil sur le réseau cellulaire et ne interceptera pas les requêtes qui contournent votre résolveur via un DNS codé en dur, des VPN ou un DNS chiffré que vous ne contrôlez pas. Consultez les conditions actuelles sur le site de Purple Shield.
2. DNSFilter
Un MSP gérant le WiFi invité sur des dizaines de petits sites ne peut pas installer d'agents sur les téléphones des visiteurs. DNSFilter s'adapte à cette situation : une protection DNS basée sur le cloud qui bloque le phishing, les logiciels malveillants et les domaines de botnets lors de la requête pour n'importe quel appareil sur le réseau configuré. Les établissements d'enseignement et les prestataires de services gérés constituent son public cible principal.
DNSFilter affiche Core à 1,00 $ par licence et par mois et Plus à 2,25 $ par licence et par mois avec facturation annuelle sur sa page de tarifs publiée, au moment de la rédaction. Des minimums de forfait s'appliquent, veuillez donc confirmer les prix et conditions actuels avant de faire un devis à un client ou de dimensionner un déploiement. Un essai gratuit est disponible, et le tableau de bord inclut le reporting ainsi que la gestion multi-tenant pour les MSP.
Le déploiement couvre les configurations de réseau et de relais ainsi que les clients itinérants pour Windows et macOS. Les clients itinérants constituent le compromis : les ordinateurs portables qui quittent le réseau nécessitent l'installation d'un logiciel, ce qui vous ramène au déploiement d'agents. Le filtrage DNS n'inspecte pas non plus le contenu des pages ni les e-mails, de sorte qu'un lien de phishing hébergé sur un domaine légitime peut toujours atteindre l'utilisateur. Pour en savoir plus sur les mécanismes sous-jacents, consultez comment fonctionne le filtrage DNS.
3. Cisco Secure Access, DNS Defense
Cisco Secure Access DNS Defense est une solution pertinente pour les organisations qui utilisent déjà les produits de sécurité, de réseau ou d'identité Cisco. Le service bloque les connexions aux domaines malveillants, y compris les destinations de phishing, avant même qu'un utilisateur ne les atteigne. La gestion centralisée des politiques et la threat intelligence de Cisco facilitent l'ajout d'une protection DNS aux côtés des contrôles existants.
Cisco présente DNS Defense comme le successeur de son ancienne offre Umbrella DNS. En raison de cet historique, les licences et les noms de produits méritent d'être vérifiés attentivement : confirmez exactement quelles fonctionnalités DNS, fonctions de reporting et intégrations sont incluses dans l'offre actuelle. Aucun tarif public n'a été identifié dans la documentation produit examinée.
Pour un petit établissement qui a seulement besoin d'un filtre WiFi invité simple, la plateforme d'accès sécurisé plus large peut dépasser les besoins réels. Pour une organisation axée sur Cisco, cela peut fournir une couche DNS légère et une voie vers des capacités de sécurité cloud plus vastes, sans traiter le WiFi invité comme un îlot de sécurité isolé. Cela ne détectera toujours pas chaque message de phishing ou une destination malveillante hébergée sur un domaine légitime.
Comparez la portée avec Cisco Secure Access et vérifiez l'offre de produits actuelle avant l'achat.
4. Cloudflare Gateway
Cloudflare Gateway combine le filtrage DNS avec des contrôles de passerelle web sécurisée plus larges. Un emplacement réseau peut router son trafic DNS via Gateway grâce à la configuration du routeur, protégeant ainsi les appareils sans installer de logiciel sur chaque téléphone ou ordinateur portable de visiteur. Les organisations peuvent également utiliser le client Cloudflare pour les appareils individuels nécessitant une protection hors du réseau.
La plateforme peut filtrer par catégorie de sécurité et de contenu, notamment le phishing et les rançongiciels. Les informations fournies sur les forfaits incluent des options gratuites, à la consommation et à tarification personnalisée, mais les limites de fonctionnalités et les conditions actuelles doivent être confirmées avant le déploiement. Un forfait gratuit peut aider lors de l'évaluation initiale, bien que la configuration puisse nécessiter plus d'efforts qu'un service spécifique au WiFi invité si l'équipe n'est pas déjà familiarisée avec Cloudflare Zero Trust.
Le déploiement réseau présente des complexités pratiques. Les configurations statiques d'emplacement DNS peuvent compliquer les Captive Portals, tandis que les VPN tiers ou les outils de filtrage peuvent modifier l'utilisation du résolveur attendu par un appareil. Testez l'ensemble du parcours visiteur, de la connexion au WiFi à l'accès au Captive Portal et à l'ouverture d'un site.
Gateway peut s'étendre au-delà du DNS vers des contrôles web plus larges, mais le filtrage DNS seul ne peut pas inspecter chaque message ou page. Découvrez en quoi cette catégorie plus vaste diffère dans cet aperçu d'un secure web gateway, puis consultez Cloudflare Gateway pour connaître ses fonctionnalités actuelles.
5. ScoutDNS
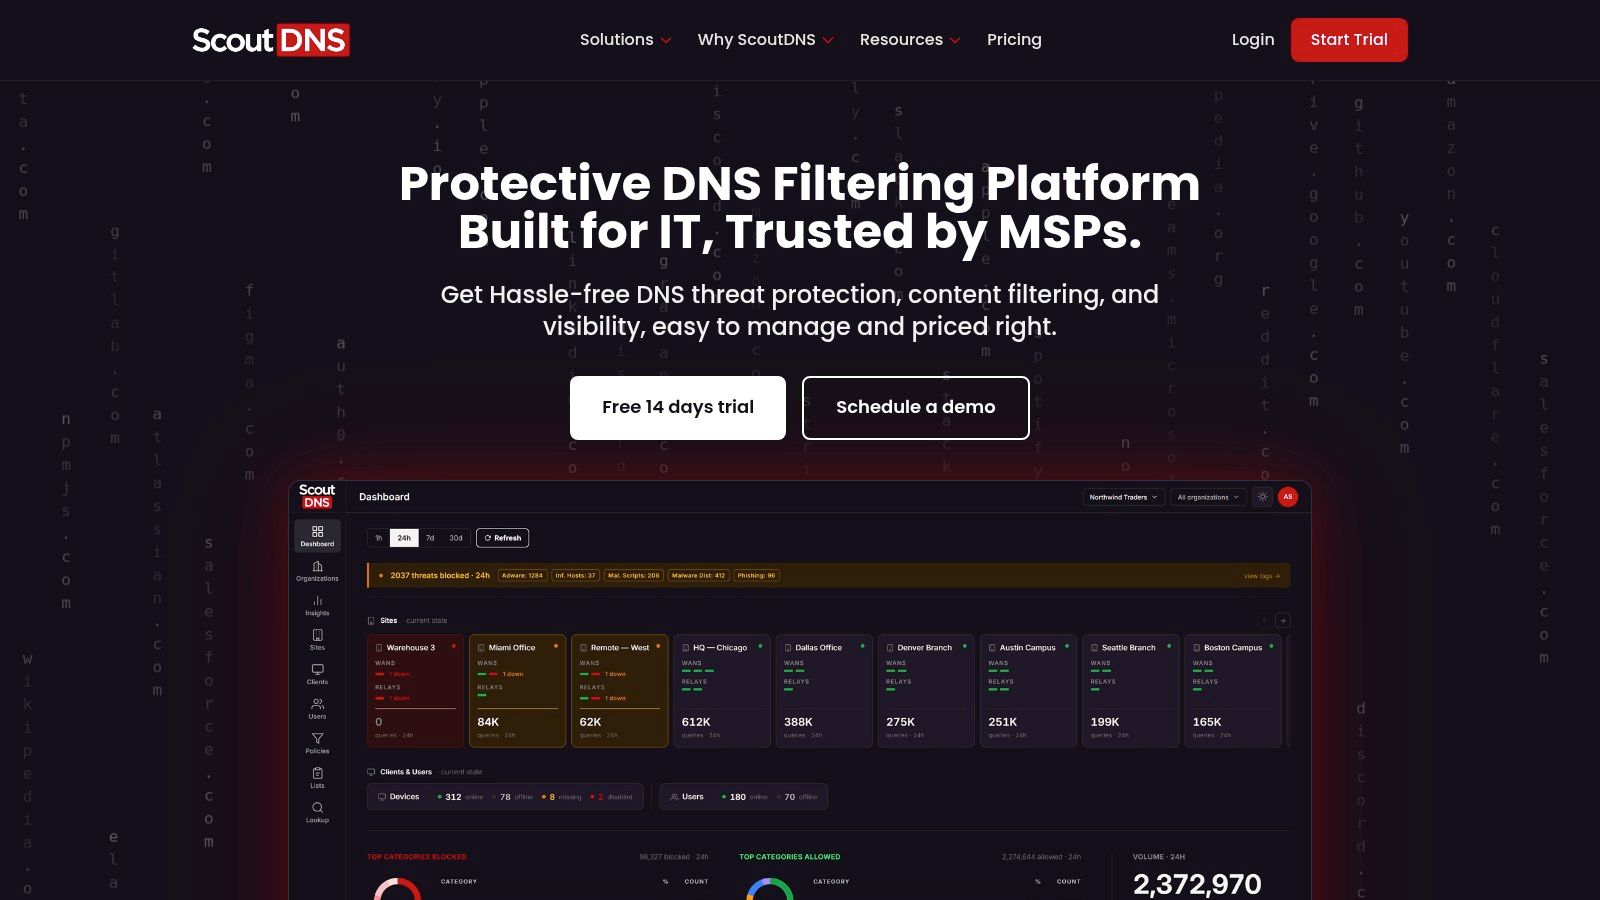
ScoutDNS cible les réseaux commerciaux, l'éducation, les organisations à but non lucratif et les MSP qui recherchent une protection contre les menaces DNS et un filtrage de contenu. Ses forfaits Network Standard et Network Plus se déploient au niveau du résolveur, de sorte que tout appareil utilisant le DNS configuré est filtré sans nécessiter de logiciel sur l'appareil lui-même. Cela convient parfaitement aux réseaux partagés où les téléphones et ordinateurs portables des visiteurs ne sont pas sous votre gestion.
Le service comprend des listes d'autorisation et de blocage personnalisées, la prise en charge du DNS chiffré, des journaux de requêtes recherchables et des pages de blocage personnalisées. Les niveaux supérieurs ajoutent un relais LAN, des clients d'extrémité, des politiques basées sur l'identité, des API et l'exportation SIEM. Les acheteurs peuvent commencer par un filtrage à l'échelle du réseau et ajouter ultérieurement des contrôles par utilisateur si les exigences augmentent.
Une mise en garde concernant cette possibilité d'évolution. Sur un déploiement de résolveur pur, chaque invité bénéficie de la même politique et apparaît dans les journaux comme une source de requête plutôt que comme un utilisateur nommé. Les fonctionnalités qui associent les blocages à des individus nécessitent soit des points d'accès gérés, soit une couche d'identité que les visiteurs n'auront pas - évaluez donc ScoutDNS pour le WiFi invité ouvert en vous basant uniquement sur ce que fournissent les niveaux réseau.
ScoutDNS publie des tarifs annuels par poste et propose un essai de 14 jours sans carte de crédit. Les chiffres publiés aident à établir un budget initial, mais le modèle de facturation reste le facteur décisif pour le WiFi public. La tarification par poste suppose une base d'utilisateurs stable et mesurable, ce qui n'est pas le cas d'un établissement accueillant un flux constant de visiteurs. Vérifiez comment un poste est comptabilisé sur un réseau non géré avant de définir la taille d'un contrat, et notez que les tarifs pour le secteur de l'éducation ne sont pas publiés ouvertement.
6. WebTitan Cloud
WebTitan Cloud est un service de filtrage web DNS hébergé dans le cloud destiné aux entreprises et aux prestataires de services gérés. Il associe des catégories de sécurité, notamment les domaines de phishing et de logiciels malveillants, à des contrôles de contenu pour les politiques d'utilisation acceptable. L'hébergement cloud signifie que les opérateurs n'ont pas besoin d'un boîtier de filtrage sur chaque site, un atout majeur lorsque vous gérez plusieurs établissements à partir d'une seule console.
Ce mélange convient aux établissements d'enseignement, aux entreprises et aux opérateurs multi-sites qui souhaitent un service unique couvrant les domaines à risque et les règles web générales. TitanHQ propose un essai de 14 jours pour WebTitan Cloud, suffisamment long pour tester le comportement des politiques sur du trafic réel. Les tarifs sont sur devis uniquement, demandez-en un avant de comparer vos budgets.
Pour le WiFi partagé, vérifiez si la politique et le reporting sont suffisamment détaillés par rapport à la segmentation de votre réseau. Pouvez-vous séparer les SSID ou les sites, voir ce qui a été bloqué et extraire des registres exploitables par votre équipe opérationnelle ? Un filtre web généraliste peut ne pas offrir les contrôles de réseau invité d'un service dédié. Confirmez ces spécificités pendant la phase d'essai, pas après le déploiement.
WebTitan Cloud s'arrête à la résolution. Il bloque les domaines de hameçonnage et de logiciels malveillants qu'il a déjà identifiés, tandis que les pages de saisie d'identifiants hébergées sur des services légitimes et les attaques arrivant par des canaux autres que le navigateur restent hors de sa portée. Utilisez-le en complément de la sécurité de la messagerie et du contrôle des points d'accès, plutôt que de considérer le filtrage DNS comme une protection intégrale contre le hameçonnage.
7. CleanBrowsing
La configuration au niveau du routeur est le domaine où CleanBrowsing mérite sa place dans cette liste. Orientez le DNS du réseau vers ses résolveurs et chaque appareil qui se connecte hérite de la politique, sans aucune application à installer sur les téléphones ou ordinateurs portables des visiteurs. Le service est conçu pour les familles, les écoles, les bibliothèques et les petites organisations qui souhaitent un filtrage DNS avec des politiques de contenu ; les forfaits payants ajoutent des profils, des règles personnalisées d'autorisation et de blocage, une visibilité sur l'activité et un filtrage par catégorie.
Il prend en charge DNS-over-HTTPS, DNS-over-TLS et DNSCrypt. Le filtrage couvre le phishing et les domaines malveillants ainsi que les catégories de contenu, tandis que les profils permettent aux administrateurs d'appliquer différentes règles à différents groupes. Les informations publiques sur les forfaits aident à la planification budgétaire, mais les options affichées sur CleanBrowsing couvrent jusqu'à 50 ou 100 appareils, les déploiements plus importants nécessitant un accord sur mesure.
La première question concerne donc la méthode de comptage des appareils par le service. Le nombre de visiteurs fluctue sur les réseaux partagés, et un forfait limité par appareil peut rapidement atteindre ses limites lorsque des centaines de visiteurs se succèdent chaque semaine dans un établissement. Vérifiez si la tarification dépend des appareils, des réseaux ou du volume de requêtes avant de considérer le tarif affiché comme votre coût réel. Les forfaits en libre-service ne comprennent pas d'essai et le support s'effectue principalement par e-mail - les équipes souhaitant des tests guidés avant le déploiement n'en bénéficieront donc que très peu.
Concernant la couverture : CleanBrowsing ne peut pas faire la différence entre une page de connexion de phishing hébergée sur un serveur de confiance et une page sûre, car toutes deux se résolvent via une infrastructure légitime. La sécurité des e-mails et les contrôles des points d'accès doivent combler cet écart.
8. NextDNS Business
NextDNS Business propose un filtrage DNS configurable pour les entreprises et le secteur de l'éducation, avec des configurations séparées pouvant gérer différents réseaux ou groupes. Il peut être déployé via les paramètres de l'appareil ou la configuration DNS du réseau, ce qui permet d'appliquer des politiques sans installer d'application sur chaque appareil connecté à un réseau configuré.
NextDNS propose des requêtes, des appareils et des configurations illimités sur ses forfaits payants, avec des tarifs publics et un support par e-mail. Les configurations multiples permettent à une petite organisation de séparer les politiques par emplacement ou par groupe d'utilisateurs. Les tarifs pour les entreprises sont toutefois basés sur des tranches d'effectifs, ce qui peut ne pas refléter le volume d'utilisateurs du WiFi invité d'un établissement. Les acheteurs doivent vérifier comment ce modèle s'applique avant de considérer le prix affiché comme une estimation adaptée au trafic des visiteurs.
Le service peut bien convenir à une petite équipe techniquement autonome qui souhaite un contrôle direct des paramètres DNS. Il peut nécessiter plus d'administration qu'une plateforme d'entreprise gérée, et le reporting, le support ainsi que les contrôles de compte doivent être évalués en fonction des besoins opérationnels. Si votre personnel doit fournir des preuves à un auditeur ou disposer d'une vue claire site par site, vérifiez que le reporting disponible est suffisant.
NextDNS Business est un outil de contrôle DNS, pas une passerelle de messagerie ni un produit pour points d'accès. Il peut bloquer les domaines malveillants connus lors de la résolution, mais ne interceptera pas chaque message ou chaque attaque utilisant une infrastructure légitime. Consultez les options actuelles sur NextDNS.
9. Zscaler DNS Security
Zscaler DNS Security fait partie d'une plateforme de sécurité cloud plus vaste, plutôt que d'un simple filtre autonome pour un petit établissement. Il filtre les domaines malveillants, y compris les destinations de phishing, et comprend des contrôles pour le tunnel DNS et les menaces DNS chiffrées. Zscaler propose également une journalisation DNS riche en contexte et une visibilité pour les équipes de sécurité.
Ce périmètre plus large peut convenir aux organisations distribuées qui évaluent déjà les capacités Zero Trust ou Secure Web Gateway de Zscaler. La fourniture via le cloud évite d'avoir besoin d'un équipement DNS sur site, et la plateforme est conçue pour prendre en charge les utilisateurs, appareils et charges de travail distribués. La question pour les opérateurs de WiFi invité est de savoir si son déploiement et ses politiques peuvent couvrir les appareils des visiteurs non gérés de la manière dont ils en ont besoin.
Ne partez pas du principe qu'un service conçu pour les utilisateurs en entreprise s'adapte automatiquement à un réseau public. Vérifiez comment les appareils invités sont routés, comment les politiques sont appliquées et ce que les administrateurs peuvent voir dans les journaux. La documentation produit examinée n'indiquait aucun tarif public, et un processus d'achat sur devis peut être excessif si vous avez seulement besoin d'un filtrage DNS pour un seul site.
La sécurité DNS peut ajouter des contrôles de menaces au niveau du domaine, mais elle n'inspectera pas chaque e-mail et ne protégera pas les appareils qui n'utilisent pas le chemin configuré. Consultez Zscaler DNS Security dans le cadre d'une évaluation plus large de la plateforme.
10. Infoblox Threat Defense
Infoblox Threat Defense associe la protection contre les menaces basée sur le DNS au portefeuille plus large de gestion DNS, DHCP et d'adresses IP d'Infoblox. C'est une option naturelle à évaluer si votre organisation utilise déjà Infoblox DDI et souhaite des fonctions de sécurité étroitement liées aux opérations DNS de l'entreprise. Une visibilité centralisée peut aider les équipes réseau et sécurité à travailler à partir du même contexte d'infrastructure.
Le service offre du renseignement sur les menaces et des options de déploiement cloud ou d'entreprise, selon la configuration. Cette étendue peut être utile dans des environnements complexes, mais elle peut générer plus de travail opérationnel qu'un filtre DNS ciblé pour un petit établissement ou un site unique. Les tarifs publics n'ont pas été identifiés dans les informations produits consultées.
Avant l'achat, obtenez des précisions concrètes sur l'offre proposée. Confirmez les fonctionnalités de blocage du phishing, le modèle de déploiement, le niveau de détail des rapports et la façon dont le service gère les appareils non gérés sur les réseaux invités. La largeur d'une gamme de produits ne doit pas être considérée comme la preuve que chaque fonctionnalité est incluse dans chaque formule.
La protection au niveau du DNS peut bloquer les destinations malveillantes connues dès la recherche, mais elle ne détectera pas chaque message de phishing ni chaque attaque hébergée sur un service légitime. Pour en savoir plus sur la façon dont les flux de menaces alimentent cette couche, consultez threat intelligence feeds. Explorez Infoblox Threat Defense pour obtenir des détails sur les offres.
Comparaison des dix outils : transparence des prix, essais, déploiement sans agent et adéquation idéale
Pour le WiFi partagé, comparez ce que chaque produit divulgue et où la protection s'applique. Une configuration DNS au niveau du réseau peut couvrir les appareils des visiteurs sans installer de logiciel sur chacun d'eux, mais le chemin DNS réel et les limites des packages doivent être vérifiés.
| Outil | Information sur les tarifs | Essai ou offre gratuite | Déploiement réseau sans agent | Usage idéal |
|---|---|---|---|---|
| Purple Shield | Sur devis uniquement ; aucun prix fixe publié | Essai gratuit de 30 jours | S'exécute sur les réseaux WiFi sans agents ni nouveau matériel | WiFi invités et partagés, avec des politiques distinctes par réseau |
| DNSFilter | Les tarifs publics et les minimums varient selon le forfait ; vérifiez les prix actuels | Essai gratuit disponible | Le déploiement réseau couvre les appareils utilisant le DNS configuré | Entreprises, écoles et MSP ayant besoin d'un filtrage DNS des menaces et du contenu |
| Cisco Secure Access, DNS Defense | Tarifs publics non communiqués ; demandez un devis | Disponibilité de l'essai non mentionnée dans les informations produit | Protection DNS fournie par le cloud ; vérifiez si le forfait choisi couvre les appareils invités non gérés | Organisations utilisant déjà des produits de sécurité ou de réseau Cisco |
| Cloudflare Gateway | Options gratuites, au paiement à l'usage et sur mesure | Forfait gratuit disponible | Routage DNS réseau pouvant protéger les appareils sans agents individuels | Équipes recherchant un filtrage DNS combiné à des options plus larges de passerelle web sécurisée |
| ScoutDNS | Tarif annuel par utilisateur publié ; les tarifs pour l'éducation nécessitent une confirmation | Essai de 14 jours ; aucune carte requise | Network Standard et Network Plus prennent en charge le déploiement au niveau du réseau | Réseaux commerciaux, éducation, organisations à but non lucratif et MSP |
| WebTitan Cloud | Tarification commerciale à confirmer auprès de TitanHQ | Essai de 14 jours | Service hébergé dans le cloud ; la prise en charge de la configuration sans agent requise n'est pas répertoriée | Organisations et prestataires de services ayant besoin d'un filtrage DNS des menaces et du contenu |
| CleanBrowsing | Forfaits publics ; les déploiements plus importants nécessitent un accord sur mesure | Pas d'essai pour les forfaits en libre-service | La configuration du routeur peut couvrir les appareils sans applications clientes | Familles, écoles, bibliothèques et petites organisations |
| NextDNS Business | Tarifs publics ; les forfaits professionnels utilisent des tranches d'employés | Disponibilité de l'essai non répertoriée ; vérifiez auprès du fournisseur | Peut être déployé via la configuration DNS du réseau | Petites organisations à l'aise avec la gestion des politiques DNS |
| Zscaler DNS Security | Sur devis | Disponibilité de l'essai non répertoriée ; demandez des détails | Fourni par le cloud sans équipement DNS sur site ; vérifiez la couverture des appareils invités | Organisations envisageant des capacités plus larges de zéro confiance ou de passerelle web sécurisée |
| Infoblox Threat Defense | Tarifs publics non communiqués ; demandez un devis | Disponibilité de l'essai non répertoriée ; demandez des détails | Les options de déploiement varient selon la configuration ; confirmez la prise en charge des appareils non gérés | Entreprises utilisant Infoblox DDI ou gérant une infrastructure DNS complexe |
Un « oui » pour un déploiement sans agent signifie que les appareils peuvent être couverts via la configuration DNS du réseau, et non que chaque appareil ou connexion est automatiquement protégé. Vérifiez comment le service gère les captifs portals, le DNS chiffré, les appareils en itinérance et les limites d'offre éventuelles avant de comparer les devis. Le filtrage DNS a également une limite claire : il peut bloquer les recherches vers des domaines malveillants connus, mais la messagerie et les contrôles d'endpoint restent nécessaires pour traiter les menaces qui ne reposent pas sur ces recherches.
Adapter l'outil à votre réseau partagé
Dans un hôtel, un hôpital, un campus ou un lieu public, les visiteurs connectent des appareils que votre équipe ne peut pas gérer individuellement. Commencez par vérifier si ces appareils utilisent le chemin DNS protégé après avoir rejoint le WiFi, y compris via le Captive Portal. Confirmez ensuite que les politiques correspondent à la manière dont vous séparez les réseaux invités, du personnel et autres.
Pour un petit bureau, une école, une bibliothèque ou un réseau familial, un filtre DNS plus simple peut être plus facile à configurer et à maintenir qu'une plateforme d'entreprise. Si votre organisation utilise déjà Cisco, Zscaler ou Infoblox, vérifiez si son offre actuelle couvre le WiFi invité et fournit le niveau de rapport dont votre équipe a besoin.
Pilotez l'outil choisi sur un SSID pendant 30 jours. Utilisez un téléphone non géré et suivez le parcours réel de connexion WiFi. Vérifiez les requêtes bloquées, l'expérience utilisateur lorsqu'un site est bloqué, les enregistrements du tableau de bord et les effets des modifications de politique. Un test réussi sur un SSID ne confirme pas la couverture sur l'ensemble de vos réseaux.
Conservez des contrôles d'e-mails et la sensibilisation du personnel aux côtés du filtrage DNS. Attribuez à chaque contrôle un rôle défini : les contrôles d'e-mails réduisent les messages à risque, le filtrage DNS ajoute un garde-fou au niveau du réseau pour les appareils non gérés, et la sensibilisation du personnel aide les utilisateurs à signaler les activités suspectes.
Choisissez un outil que votre équipe peut déployer, vérifier et gérer sur les appareils que vos visiteurs apportent réellement. Purple Shield propose un essai gratuit de 30 jours sans matériel, agent ni carte bancaire requis. Utilisez-le pour tester un seul SSID avant de décider de l'étendre.