
Flux de Threat Intelligence : Guide pratique pour 2026
Découvrez comment les flux de threat intelligence améliorent la détection précoce et la réponse. Explorez les types, les cas d'usage et les conseils pour choisir les bons flux pour votre sécurité
Published 17 octobre 2026
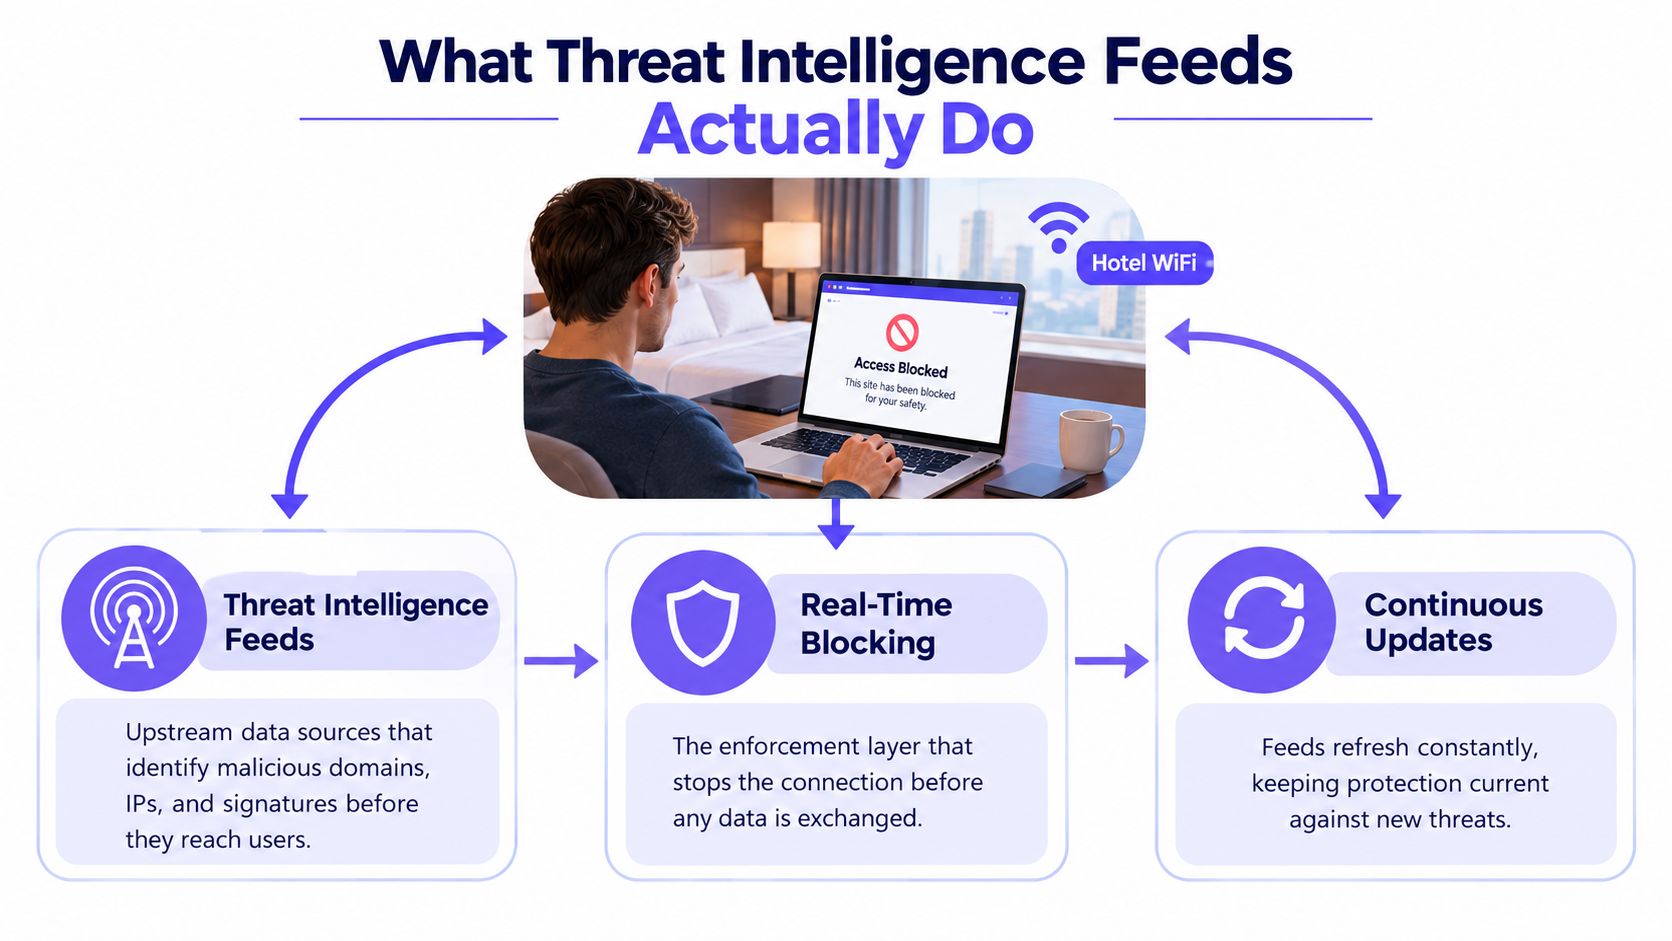
Un utilisateur clique sur un lien sur le WiFi de l'hôtel, et seule une page de blocage s'affiche. Ce court instant constitue l'aboutissement visible d'une chaîne bien plus vaste : un flux a repéré un domaine risqué, un moteur de politique l'a vérifié, et la connexion n'a jamais pu s'établir. Pour les responsables d'établissements et les gestionnaires IT, le rôle des flux de renseignement sur les menaces consiste à transformer des avertissements externes en décision au moment précis de la requête, et non une fois les dégâts causés.
Table des matières
- Rôle des flux de Threat Intelligence
- Les principaux types de flux de Threat Intelligence
- Comparaison entre flux commerciaux et open source
- Comment les flux sont collectés et échangés
- Pourquoi la fraîcheur des flux détermine leur valeur
- Comment les flux permettent une détection précoce sur le WiFi invité et public
- Choisir moins de flux et mieux les utiliser
- Points clés à retenir et prochaines étapes pratiques
À quoi servent les flux de renseignement sur les menaces
Un flux de renseignement sur les menaces est un flux dynamique d'indicateurs, de domaines, d'URL, d'adresses IP, d'empreintes de fichiers et de schémas comportementaux signalant une activité malveillante. Le flux en lui-même ne bloque rien. Sa valeur provient des contrôles qui exploitent son signal et agissent suffisamment vite pour être efficaces. Sur un réseau d'établissement, cela se traduit généralement par du filtrage DNS, un pare-feu ou un workflow de réponse capable de bloquer une requête risquée avant qu'elle ne se transforme en connexion.
Indicateur, renseignement et action de contrôle
La manière la plus claire de séparer les couches est de distinguer l'indicateur, le renseignement et l'action de contrôle. Un indicateur est l'indice brut, comme un domaine suspect. Le renseignement ajoute du contexte, un niveau de confiance et une temporalité, afin de pouvoir évaluer si l'indice est important à l'instant présent. L'action de contrôle correspond au blocage, à l'alerte, à la mise en quarantaine ou à l'investigation.
Une analogie avec la sécurité alimentaire rend la séquence plus facile à suivre. Un indicateur est une alerte d'ingrédient contaminé, le renseignement est la cuisine qui décide quel fournisseur ou quelle recette nécessite une attention particulière, et l'action de contrôle est le chef qui refuse de servir le plat. Une liste de mauvais ingrédients n'est utile que si la cuisine dispose d'un processus qui l'exploite.
Règle pratique : si un flux n'atteint pas un point de contrôle, c'est simplement une information estampillée cybersécurité.
C'est pourquoi un même flux peut très bien fonctionner dans une organisation et ne servir à rien dans une autre. Une équipe peut l'intégrer dans une politique DNS, le dédoublonner et faire expirer les entrées obsolètes. Une autre peut l'archiver dans une console et appeler cela de la visibilité. Pour une explication simple à un collègue, utilisez cette formulation : le flux est l'entrée, le renseignement est l'interprétation, et l'application est le résultat. La vue d'ensemble de la protection réseau de Purple Shield montre à quoi cela ressemble lorsque les décisions de recherche DNS sont directement liées aux politiques.
Les principaux types de flux de renseignement sur les menaces
Considérez les types de flux comme différentes perspectives sur un même problème. Certains sont larges et abordables, d'autres sont ciblés et très pertinents, et d'autres proviennent de votre propre réseau. La bonne combinaison dépend de la gestion d'un hôtel, d'un parc scolaire, d'un réseau invité d'hôpital ou d'un environnement d'entreprise disposant d'un SOC dédié.
Où s'intègre chaque type de flux
Les flux open source sont généralement gérés par des communautés, des chercheurs ou des groupes de type CERT. Ils sont utiles parce qu'ils sont visibles, largement partagés et faciles à tester. Leur point faible est la régularité, car la cadence de mise à jour et la sélection des données peuvent varier.
Les flux commerciaux sont des services sur abonnement qui associent télémétrie, analyse et conditionnement en un ensemble que vous pouvez ingérer directement. Leur force réside dans la rapidité, la couverture et la régularité de livraison. Leur point faible est la dépendance vis-à-vis du modèle, des conditions et des priorités d'un seul fournisseur.
Les communautés de partage sectorielles telles que les ISAC sont conçues autour d'expositions communes dans la santé, la finance, l'éducation ou le secteur public. Leur force réside dans leur pertinence, car leurs membres sont confrontés à des menaces similaires. Leur point aveugle est que le flux peut être plus restreint qu'une source commerciale globale.
Les flux gouvernementaux et des CERT publient généralement des avis, des indicateurs ou des détails de campagnes liés à des incidents actifs. Leur force réside dans la confiance et leur portée d'intérêt public. Leur point faible est que la publication peut être en retard par rapport au rythme de l'attaquant.
La télémétrie interne provient de votre propre SIEM, de votre EDR, de vos journaux DNS et de l'historique de vos incidents. Sa force réside dans sa précision, car elle reflète votre parc réel. Son angle mort est évident, elle ne voit que ce qui a touché votre réseau.
Quelques classes d'indicateurs reviennent systématiquement. Les domaines et les URL désignent des destinations web, les adresses IP désignent des hôtes, les empreintes de fichiers (hashes) identifient des échantillons de logiciels malveillants connus, et les formats de règles comme YARA ou Sigma décrivent des schémas que les défenseurs peuvent faire correspondre dans des fichiers ou des journaux. Les TTP (tactiques, techniques et procédures) décrivent le comportement d'un attaquant plutôt que sa seule localisation.
Règle pratique : plus un flux est proche de votre point de décision réel, plus il a généralement de la valeur.
Comparaison des flux commerciaux et open source
Les flux commerciaux et open source ne s'opposent pas, ce sont des modèles d'exploitation. L'un est acheté, structuré et conditionné pour la rapidité. L'autre est partagé, inspectable et souvent plus facile à justifier dans des environnements sensibles aux coûts. Les programmes matures utilisent généralement les deux, car aucun ne résout l'ensemble des problèmes à lui seul.
Les flux commerciaux intègrent généralement de la télémétrie agrégée provenant de grands réseaux de capteurs, des analyses révisées par des experts et une diffusion structurée via API ou STIX/TAXII. Cela garantit une intégration plus simple et des mises à jour plus rapides, mais peut aussi engendrer des coûts, des limitations de licence et une dépendance vis-à-vis du fournisseur. À l'inverse, les flux ouverts sont souvent des listes de blocage communautaires, des avis de CERT, des instances MISP publiques ou des projets de recherche comme des jeux de données de réputation de type abuse. Ils sont transparents et économiques, mais nécessitent généralement plus de réglages et une attention particulière face aux faux positifs.
| Dimension | Flux commerciaux | Flux open source |
|---|---|---|
| Coût | Sur abonnement | Généralement gratuits ou à faible coût |
| Vitesse de mise à jour | Souvent plus rapide et plus constante | Varie selon le projet et le gestionnaire |
| Transparence | Limitée par l'offre du fournisseur | Généralement élevée et vérifiable |
| Couverture | Étendue, avec agrégation structurée | Inégale, mais parfois très ciblée |
| Effort d'optimisation | Plus faible au départ, nécessite toujours une validation | Plus élevé, car la qualité varie |
| Cas d'usage idéal | Équipes nécessitant une livraison fiable | Équipes recherchant de la visibilité et du contrôle |
Les flux commerciaux s'imposent souvent lorsqu'une équipe a besoin d'une opérationnalisation plus rapide et d'une couverture plus large. Les flux ouverts sont souvent privilégiés lorsque le budget est serré et que la transparence est primordiale. La réponse pratique pour la plupart des établissements et des opérateurs multi-sites consiste à utiliser un petit nombre de chaque type, puis à les ajuster en fonction des décisions d'application réelles plutôt que d'acheter uniquement pour la quantité.
Comment les flux sont collectés et échangés
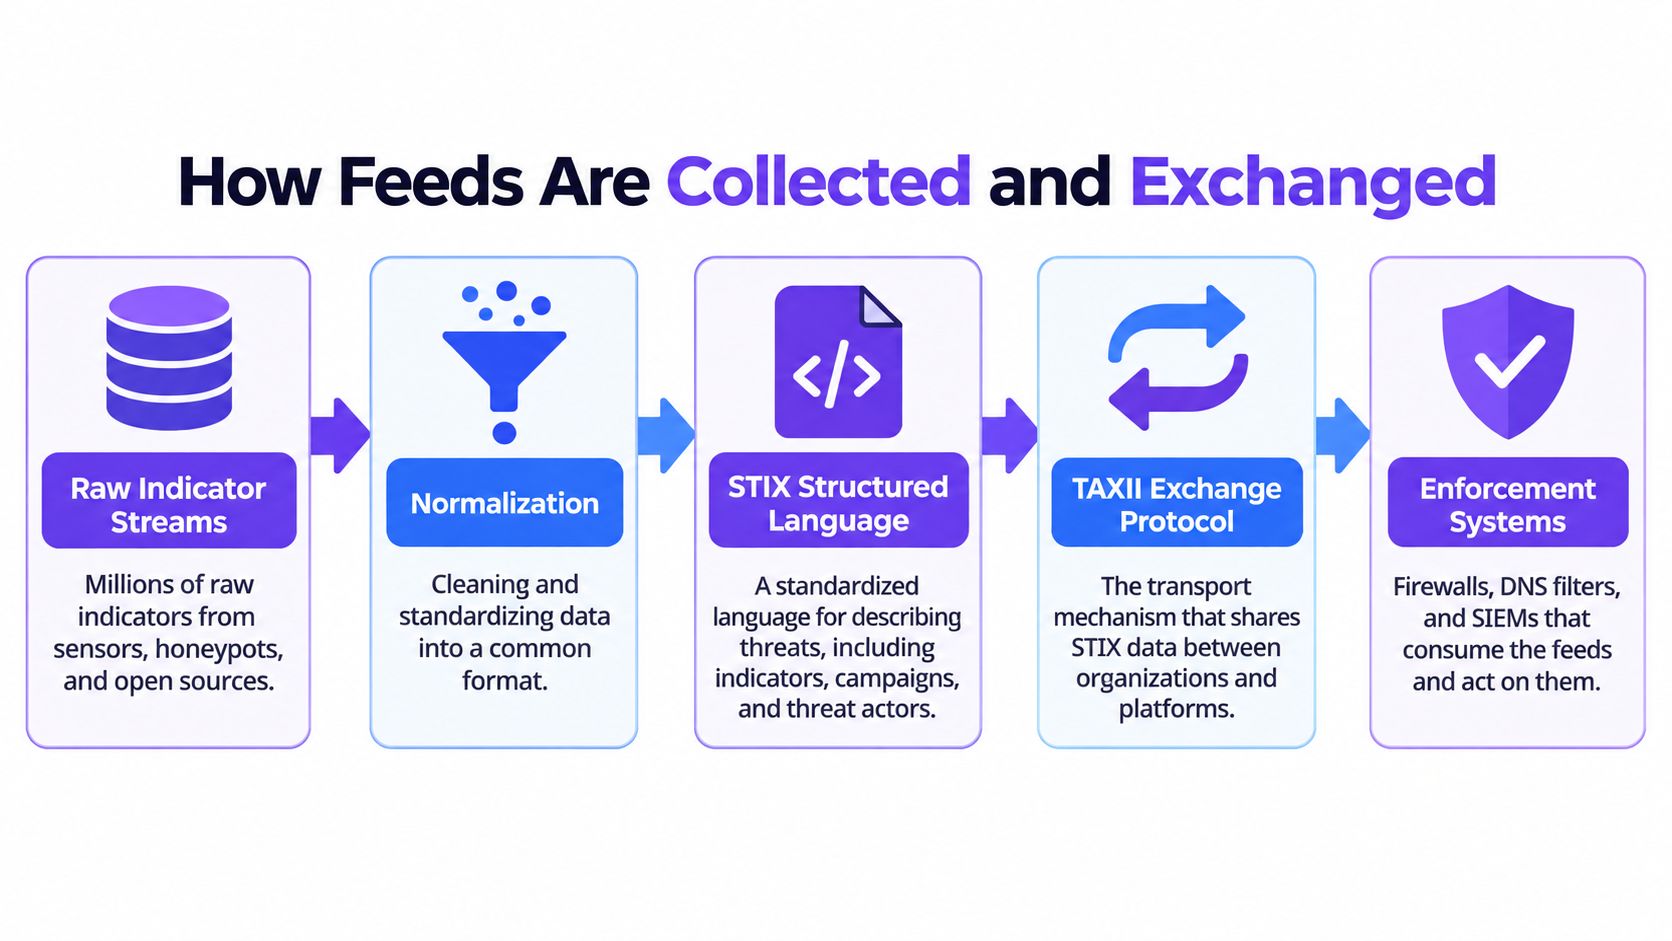
Un flux ne devient utile qu'après avoir traversé un pipeline. Les indicateurs bruts arrivent, sont nettoyés, normalisés, enrichis, puis transmis aux outils capables d'agir. C'est pourquoi on entend constamment parler de STIX et TAXII, même si ces noms semblent abstraits.
Du flux brut à une politique exploitable
STIX est le langage commun permettant de décrire les informations sur les menaces de manière structurée. Il permet à un système de décrire des indicateurs, des campagnes ou des objets connexes dans un format qu'un autre système peut comprendre. TAXII est la couche de transport qui déplace ces données entre les plateformes. Ensemble, ils sont essentiels car personne ne souhaite reconstruire chaque intégration manuellement lorsque plusieurs fournisseurs sont impliqués.
L'enrichissement intervient généralement ensuite. Les équipes ajoutent la géolocalisation, les données de système autonome, l'historique DNS passif, le contexte WHOIS ou d'enregistrement, les résultats de sandbox et un score de confiance. Ce contexte supplémentaire est ce qui transforme une liste brute en un élément qu'un filtre DNS, un pare-feu ou un analyste peut utiliser sans se noyer sous le bruit.
La diffusion des flux peut se faire de différentes manières. Un flux push arrive selon un calendrier, un flux pull est interrogé à la demande, et un modèle hybride s'abonne à un canal tout en permettant une récupération à la demande. Le meilleur choix dépend de la rapidité avec laquelle l'indicateur change et du niveau de confiance accordé à la source.
La consommation à sens unique est moins performante car les défenseurs apprennent aussi de leurs propres observations. Les bons programmes réinjectent les incidents, les observations et le contexte local dans les ISAC ou les écosystèmes des fournisseurs afin que la mise à jour suivante soit meilleure que la précédente.
Pourquoi la fraîcheur des flux détermine leur valeur
Un flux n'est utile que s'il arrive avant que l'attaque ne soit passée à autre chose. Une évaluation évaluée par des pairs a révélé que la plupart des indicateurs restaient actifs pendant au moins 20 jours avant d'apparaître dans les flux testés, tandis que la sensibilité de DShield était de 1,5 à 2 ordres de grandeur inférieure à celle d'autres sources car elle répertoriait généralement les indicateurs après le déroulement de l'activité malveillante majeure. Un renseignement tardif peut toujours être précis, mais il peut arriver après le moment où une politique DNS en a besoin. Pour une explication simple de la manière dont la rapidité d'obtention des données influence les décisions, consultez ce que signifie la fraîcheur des données pour les décisions.
La fraîcheur est un contrôle, pas un slogan
Mesurez directement la fraîcheur. Vérifiez les horodatages d'ingestion, comparez la première observation avec l'heure de détection et attribuez aux domaines à rotation rapide une durée de vie plus courte. Si ces vérifications sont absentes, un établissement peut se retrouver à bloquer l'infrastructure d'hier tandis que le kit de phishing d'aujourd'hui parvient à passer.
Des flux plus rapides impliquent également un compromis. Plus une source évolue vite, plus vous avez besoin de corroboration et d'évaluation de la confiance pour éviter les blocages injustifiés. Les flux plus lents restent utiles, mais ils sont généralement plus adaptés aux recherches rétrospectives et à l'enrichissement qu'au blocage de première ligne. Cette différence est cruciale pour le WiFi public et invité, où un faux positif peut frustrer les visiteurs tout autant qu'une détection manquée peut les exposer.
Règle pratique : traitez la fraîcheur des flux comme un niveau de service, pas comme une simple case à cocher d'approvisionnement.
Les instantanés quotidiens des nouveaux domaines manquent au moins 1 % des domaines nouvellement enregistrés ou à courte durée de vie qualifiés de presque toujours malveillants, et les chercheurs ont découvert environ la moitié des domaines nouvellement enregistrés en 45 minutes et environ 30 % en 15 minutes. Une surveillance rapide surpasse nettement les instantanés obsolètes lorsque les attaquants créent des infrastructures jetables. Pour les opérateurs, la décision pratique est simple : définissez la rapidité avec laquelle un domaine doit devenir visible, puis choisissez les sources et les TTL qui correspondent à cet objectif.
Comment les flux favorisent la détection précoce sur le WiFi invité et public
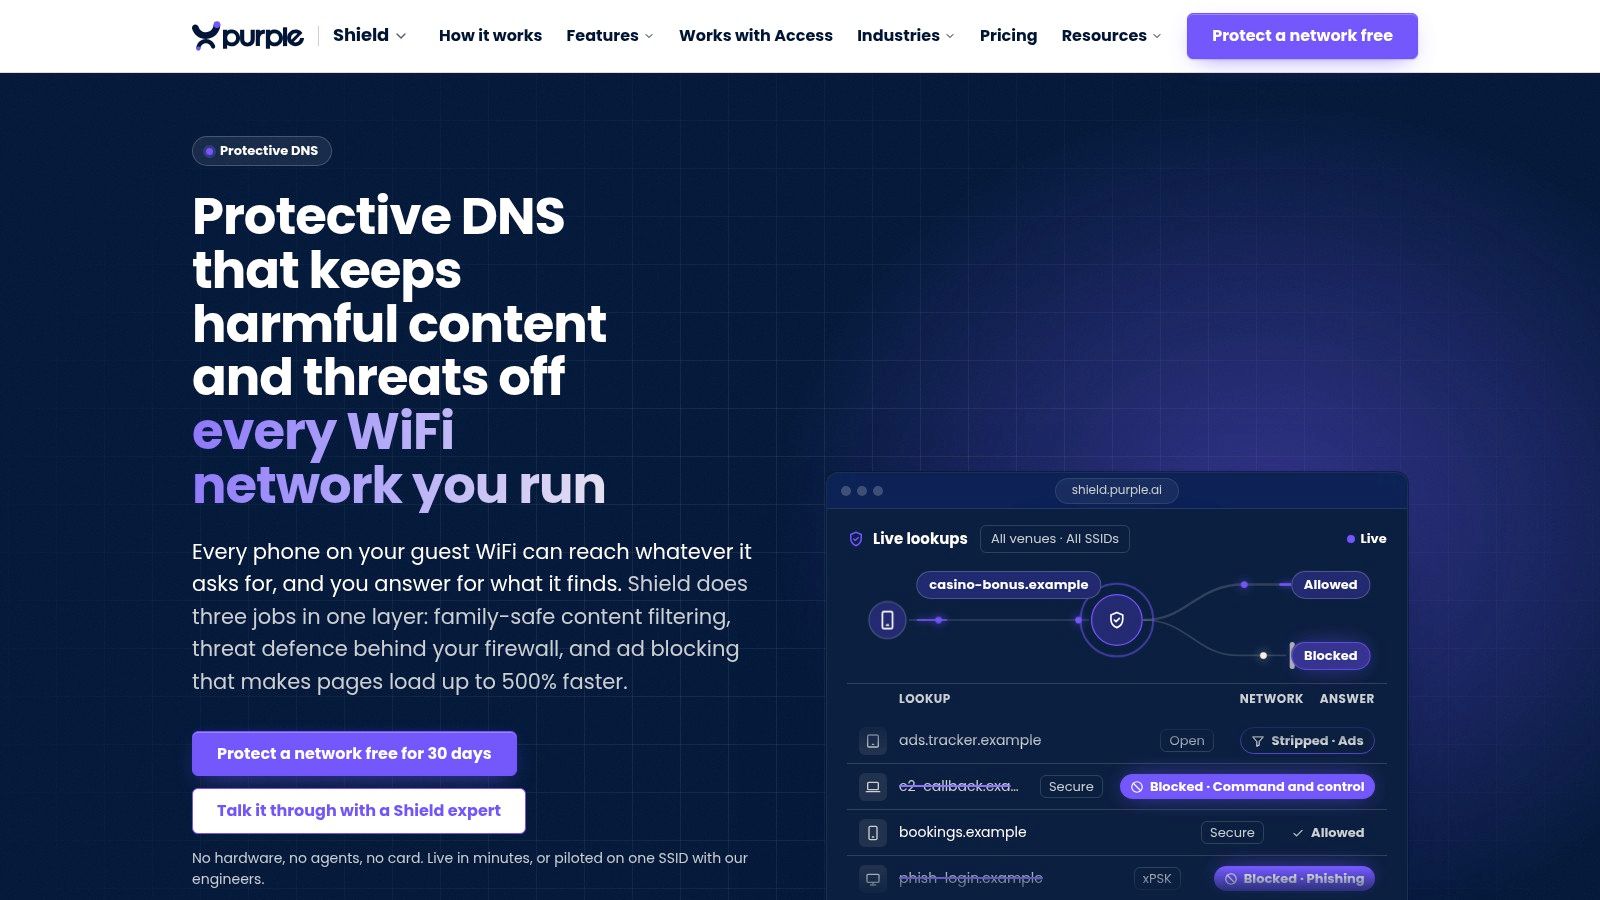
Le WiFi invité est l'endroit où la mécanique des flux devient visible pour les non-spécialistes. Un appareil se connecte, demande un domaine, et le DNS de protection vérifie cette requête avant qu'un navigateur n'ouvre une connexion. Cette décision au stade de la recherche est le point de contrôle clé pour les ordinateurs portables non gérés, les téléphones BYOD, les bornes interactives et les appareils des visiteurs qui ne peuvent pas embarquer d'agents.
Ce que voit l'opérateur
Du côté de l'opérateur, le résultat utile n'est pas un simple rejet de flux brut. C'est une liste de recherches bloquées, le SSID ou VLAN dont elles proviennent, la source du flux correspondant, l'ancienneté de l'indicateur et les preuves nécessaires pour une page de blocage ou une piste d'audit. C'est la différence pratique entre un flux de menaces et un contrôle d'établissement.
Les configurations les plus solides ne reposent pas sur un signal unique. Elles combinent les domaines nouvellement enregistrés, la transparence des certificats, les modifications DNS passives et les indicateurs confirmés lors d'incidents afin que les infrastructures émergentes soient signalées avant que les listes de blocage standard ne prennent le relais. Cette approche par signaux précoces est particulièrement utile sur les réseaux visiteurs, où une compromission commence souvent par un simple clic et où une réponse de refus DNS est le seul contrôle efficace avant que la connexion ne s'établisse.
Pour les équipes ayant besoin d'un point de référence sur le comportement des appareils non gérés, les workflows OSINT pour la collecte de preuves constituent un complément utile en montrant comment les enquêteurs corroborent une activité suspecte sans se fier à un seul capteur. La version opérationnelle de cette même discipline est simple : capturer la source, l'heure, le segment réseau et le motif du blocage, puis conserver ces preuves à disposition du personnel, des équipes de protection ou des auditeurs.
Cette même couche peut également améliorer les performances. Le blocage des publicités et des traqueurs au niveau de la couche DNS peut rendre les pages plus légères, car moins de requêtes indésirables aboutissent. Cela compte tout autant dans l'hôtellerie et l'éducation que dans la sécurité, car une navigation lente transforme la protection en ticket de support.
Les directives BYOD de Purple Shield s'alignent sur ce modèle, car elles traitent les appareils non gérés comme un problème de politique à la périphérie du réseau plutôt que comme un problème d'installation de logiciel sur l'appareil.
Choisir moins de flux et mieux les utiliser
La partie la plus difficile d'un programme de flux consiste à décider quels flux méritent une place dans le parcours de politique, et non à étendre le portefeuille. Une enquête de 2025 auprès de responsables de la technologie et de la cybersécurité a révélé que beaucoup se sentaient submergés par le volume des flux, un grand nombre citait une pénurie d'analystes qualifiés, et beaucoup peinaient à vérifier si les menaces étaient valides ou pertinentes. C'est le signe clair qu'un volume d'entrée supérieur ne crée pas automatiquement plus de valeur. L'ensemble des fonctionnalités récentes importe ici car la valeur d'un flux n'apparaît que lorsqu'une plateforme peut la transformer en décision à la périphérie du réseau.
Une méthode de rationalisation simple
Commencez par associer chaque flux à une décision. Si une source ne peut pas vous dire s'il faut bloquer, alerter, enrichir ou enquêter, elle appartient probablement à un niveau de priorité inférieur.
Ajoutez ensuite des règles de confiance et d'expiration. Les indicateurs qui s'obsolètent rapidement doivent expirer vite, tandis que les données de réputation plus stables peuvent rester en place plus longtemps. Après cela, dédoublonnez par rapport à votre télémétrie interne afin de ne pas conserver le même signal à plusieurs endroits.
Une liste de contrôle pratique pour l'approvisionnement est également utile :
- Quelle décision ce flux permet-il de prendre ? Si la réponse est vague, le flux sera difficile à operationaliser.
- Quelle est sa latence mesurée ? Vous avez besoin d'un chiffre réel provenant de votre environnement, pas d'une promesse.
- Comment fait-il expirer les indicateurs ? Les blocages obsolètes créent un bruit inutile.
- Quels rapports produit-il ? Les auditeurs et les parties prenantes non techniques ont besoin de preuves, pas d'une visite guidée du tableau de bord.
Un flux commercial bien ciblé, un flux communautaire et votre propre télémétrie DNS surpasse souvent un portefeuille de dix flux sans priorisation. La raison est simple. Le flux le plus utile est celui qui permet de prendre une décision, en particulier dans des environnements comme le WiFi invité, les écoles et les hôpitaux où aucun analyste n'est de garde et aucun agent n'est installé sur les appareils.
Points clés à retenir et prochaines étapes pratiques
Les flux de renseignement sur les menaces ne sont utiles que s'ils atteignent un contrôle d'application à temps. La fraîcheur et le contexte comptent plus que le volume brut, et l'application au niveau DNS est le moyen le plus propre d'utiliser les flux dans des environnements où vous ne pouvez pas installer d'agents. Les programmes les plus solides enregistrent également suffisamment de preuves pour expliquer ce qui a été bloqué, où et pourquoi.
Pour les établissements du secteur de l'hôtellerie et de la restauration, concentrez-vous sur les flux qui détectent les domaines de phishing à évolution rapide et les infrastructures éphémères avant que les invités ne y accèdent. Pour les écoles et les hôpitaux, exigez un reporting capable de soutenir la protection des personnes, l'analyse des incidents et les preuves de conformité. Pour les opérateurs multi-sites, exigez un contrôle des politiques par SSID et par VLAN afin que le trafic des invités, du personnel et des résidents ne soit pas traité comme représentant le même risque.
Quelques questions fréquentes reviennent régulièrement :
- À quelle fréquence les flux doivent-ils être mis à jour ? Aussi souvent que le type de menace le requiert, avec des cycles de mise à jour plus rapides pour les infrastructures à courte durée de vie.
- Que se passe-t-il lorsqu'un flux tombe en panne ? Les bonnes architectures échouent de manière gracieuse, conservent l'état précédent des politiques et ne bloquent pas le réseau.
- Comment prouver un blocage à un auditeur ? Conservez le domaine bloqué, l'horodatage, la source de la politique, le segment de réseau affecté et la preuve de la page de blocage.
- Par où commencer sans analyste dans l'équipe ? Commencez par des contrôles au niveau DNS, un ou deux flux bien ciblés et des rapports simples que vos opérateurs peuvent lire.
Si vous êtes responsable du WiFi invité, de la connectivité dans les écoles ou du réseau des visiteurs d'un hôpital, Purple Shield vous offre un moyen pratique de transformer les flux de renseignement sur les menaces en décisions au niveau du DNS, sans agents ni équipements sur les appareils des utilisateurs. Visitez Purple Shield pour découvrir comment les politiques adaptées aux établissements, le reporting et le DNS protecteur s'articulent au sein d'une seule couche de contrôle.