
Le meilleur DNS protecteur pour le WiFi invités et public
Déterminez quel DNS protecteur convient à votre parc en comparant Shield, DNSFilter et Cisco Umbrella sur le déploiement sans agent par SSID, le matériel, le filtrage familial, la blocage des publicités, la gestion multi-sites et la tarification. Vous pourrez associer chaque outil aux équipements pour lesquels il a été conçu, fermer les voies de contournement DNS sur le VLAN invités et lancer un pilote de quatre semaines avant le déploiement général.
Published 28 octobre 2026 · 14 min read
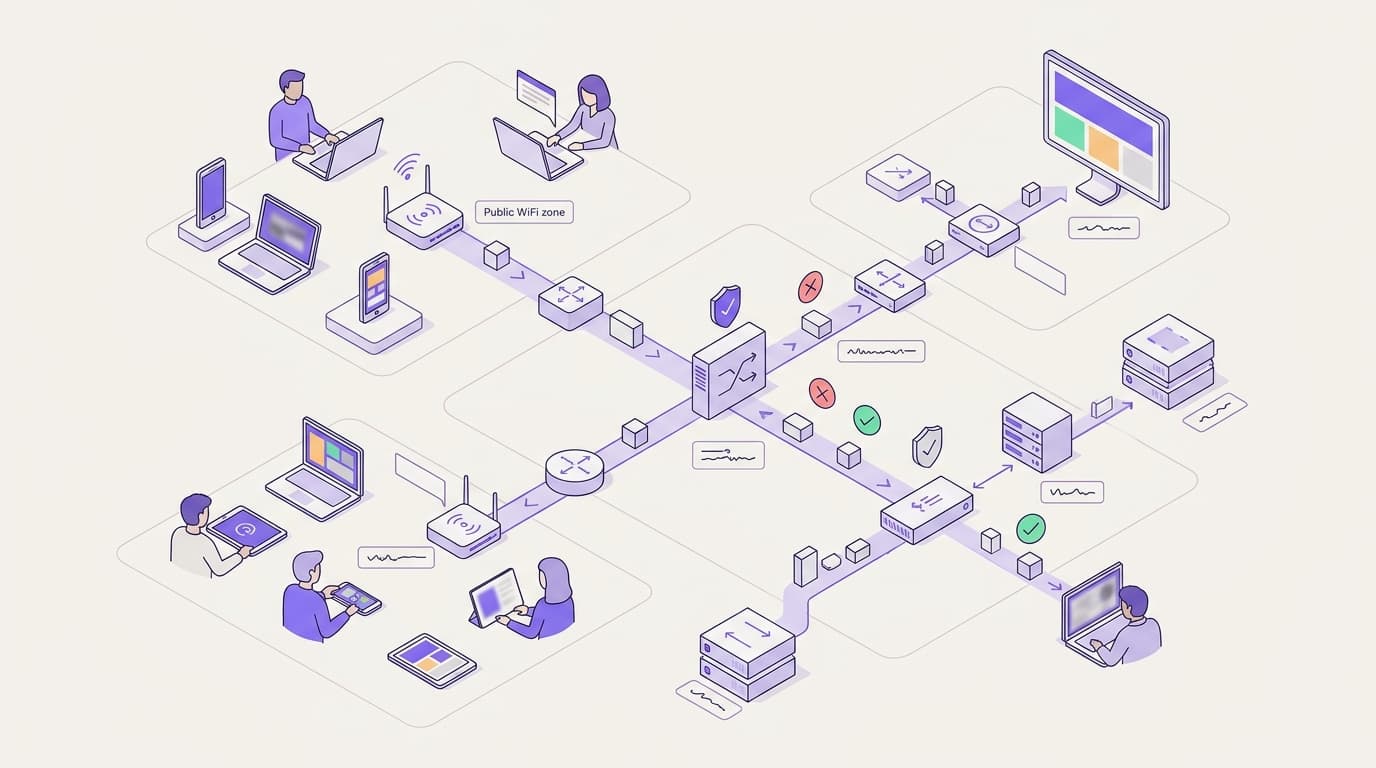
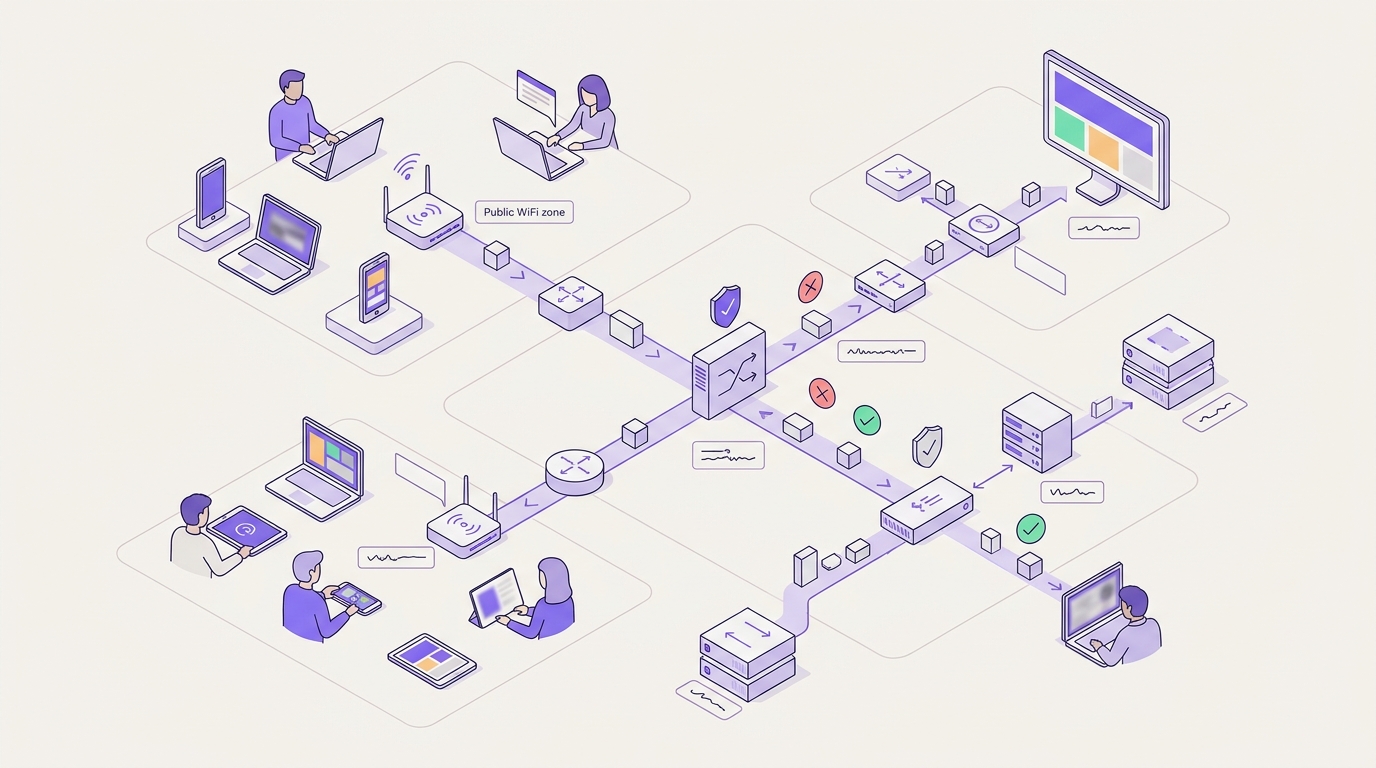
Pour le WiFi invité et public sur plus de 80 000 sites, Shield fournit un DNS protecteur par SSID et sans agent, sans ajouter de matériel. Il s'intègre aux réseaux tels que Cisco Meraki MR tout en répondant aux normes de filtrage et de surveillance du DfE dans le cadre du programme Keeping Children Safe in Education. Shield filtre les menaces et les contenus lors de la résolution DNS, directement au sein de la plateforme qui gère votre réseau invité.
Quel DNS protecteur choisir pour le WiFi invité ?
Commencez par identifier qui vous protégez, et non par des tests comparatifs de résolveurs. Les réseaux invités accueillent des téléphones et des ordinateurs portables qui ne vous appartiennent pas et que vous ne gérerez jamais. Ce seul fait détermine la majeure partie de ce comparatif.
Un DNS protecteur est un résolveur qui refuse de répondre aux requêtes vers des domaines malveillants ou indésirables. Le National Cyber Security Centre du Royaume-Uni utilise ce même terme pour le service qu'il exploite pour les organismes du secteur public. Sur un réseau invité, c'est l'endroit le plus pratique pour filtrer, car chaque équipement effectue des requêtes DNS quel que soit le logiciel qu'il exécute.
Ce guide évalue trois options selon six critères qui comptent réellement pour un opérateur WiFi :
- Déploiement sans agent et par SSID. Un SSID est le nom du réseau auquel un équipement se connecte. Pouvez-vous définir une politique par réseau sans rien installer sur l'équipement ?
- Aucun nouveau matériel. S'exécute-t-il sur les points d'accès que vous possédez déjà ?
- Filtrage adapté aux familles. Pouvez-vous respecter la norme propre à votre secteur, comme les normes de filtrage et de surveillance du Department for Education pour les écoles ?
- Blocage des publicités. Réduit-il le trafic publicitaire, qui consomme la bande passante partagée ?
- Gestion multisite. Une seule équipe peut-elle gérer 10, 100 ou 1 000 sites depuis une seule console ?
- Modèle de tarification. La licence reste-t-elle cohérente lorsque les personnes connectées changent tous les jours ?
Voici la réponse courte, adaptée à votre situation.
| Votre situation | Meilleur choix | Pourquoi |
|---|---|---|
| WiFi invité dans des hôtels, magasins, gares ou lieux publics, sans agents possibles | Shield | Politique par SSID, sans matériel, géré aux côtés de votre WiFi invité |
| Parc Cisco Meraki avec la sécurité Cisco protégeant déjà le personnel | Cisco Umbrella pour le personnel, Shield ou Umbrella pour les invités | Intégration native Meraki et renseignement sur les menaces Cisco Talos |
| MSP protégeant les ordinateurs portables de PME sur site et hors site | DNSFilter | Agents nomades et tableau de bord MSP multi-tenant |
| École ou regroupement scolaire avec des réseaux visiteurs et élèves | Shield sur les SSID visiteurs, conforme aux normes DfE | Filtrage sans agent pour les équipements non gérés par l'école |
| Parc mixte d'ordinateurs du personnel gérés et de WiFi public | Umbrella ou DNSFilter sur les points d'accès distants, Shield sur les SSID invités | Chaque outil couvre les équipements pour lesquels il a été conçu |
Où le DNS protecteur filtre-t-il, et que manque un pare-feu ?
Chaque connexion commence par une recherche DNS. Un appareil demande à un résolveur l'adresse masquée derrière un nom de domaine, puis se connecte à cette adresse. Le DNS protecteur intervient dès cette première étape. Si le domaine est malveillant ou bloqué par une politique, le résolveur renvoie une page de blocage ou aucune réponse. La connexion ne démarre jamais.
Ce qu'un pare-feu ne détecte pas
Un pare-feu traditionnel voit les adresses IP et les ports. Cela crée trois lacunes sur un réseau invités :
- Adresses partagées. Les réseaux de diffusion de contenu (CDN) hébergent des milliers de domaines derrière la même adresse IP. Bloquer une seule adresse peut perturber des sites légitimes, tout en laissant le domaine dangereux accessible ailleurs.
- Trafic chiffré. Le protocole HTTPS masque le chemin de la page aux éléments intermédiaires. Le TLS 1.3 chiffre une plus grande partie de la négociation, et Encrypted Client Hello masque également le nom du site.
- Nouveaux domaines. Les campagnes de phishing et de logiciels malveillants enregistrent constamment de nouveaux domaines. Une liste de mauvaises adresses devient obsolète plus rapidement qu'un flux de réputation de domaines.
Le filtrage DNS comble ces lacunes car il évalue le nom et non l'adresse. Il détecte également les logiciels malveillants sur un appareil invité qui tente de contacter un domaine de commande et contrôle. Shield identifie les menaces émergentes très tôt, avant même que les connexions ne s'établissent.
Ce que le filtrage DNS ne peut pas faire
Il faut être honnête quant aux limites. Le filtrage DNS voit les domaines, pas les URL complètes, il ne peut donc pas bloquer une seule page sur un site autrement autorisé. Il ne peut pas inspecter les téléchargements de fichiers. Un appareil qui se connecte à une adresse IP codée en dur, ou qui passe par un tunnel VPN, contourne totalement la recherche.
Les navigateurs qui utilisent le DNS sur HTTPS (DoH) constituent la lacune la plus courante. Le DoH envoie les recherches au sein du trafic web chiffré vers un résolveur choisi par le navigateur. Firefox vérifie le domaine canari use-application-dns.net et désactive le DoH par défaut lorsque votre résolveur le bloque. Chrome ne passe au DoH que lorsque le résolveur que vous avez configuré le prend en charge. Pour une vision complète, consultez Comprendre le DNS sur HTTPS : confidentialité vs filtrage WiFi public.
Sur le VLAN invités, bloquez le DNS sortant vers tous les résolveurs sauf votre résolveur protecteur. Un VLAN est un LAN virtuel qui sépare le trafic sur des commutateurs partagés. Associez cela aux étapes de segmentation détaillées dans Comment configurer la segmentation réseau pour les invités et le personnel.
En quoi Shield, DNSFilter et Cisco Umbrella diffèrent-ils réellement ?
Tous les trois filtrent au niveau de la couche DNS, et aucun ne nécessite de nouveau matériel en mode réseau. Ils diffèrent par le public pour lequel ils ont été conçus. Cisco Umbrella et DNSFilter ont été développés pour protéger les appareils du personnel, sur le réseau et en dehors. Shield a été conçu pour les réseaux saturés d'appareils que vous ne gérerez jamais.
| Critère | Shield (Purple) | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Lieu de filtrage | Recherche DNS, par SSID | Recherche DNS, par réseau ou par agent | Recherche DNS, par réseau, identité ou agent |
| Déploiement invités sans agent | Oui, le modèle par défaut | Oui, par réseau | Oui, par réseau |
| Nouveau matériel requis | Aucun | Aucun | Aucun |
| Politique par SSID | Oui, configurée dans la plateforme Purple | Oui, là où chaque SSID est identifié séparément | Natif sur Cisco Meraki MR, sinon là où chaque SSID est identifié séparément |
| Blocage des publicités | Fonctionnalité clé | Pas le cas d'usage principal | Pas le cas d'usage principal |
| Appareils hors réseau | Non couverts, protège les appareils sur votre WiFi | Agent client en itinérance | Module d'itinérance Cisco Secure Client |
| Renseignement sur les menaces | Identification précoce des menaces | Catégorisation de domaines propre basée sur l'IA | Cisco Talos |
| Gestion multi-sites | Chaque établissement dans une seule plateforme, aux côtés du portail captif et des analyses | Tableau de bord multi-entités conçu pour les MSP | Console multi-organisations pour les partenaires |
| Modèle de tarification | Module de sécurité complémentaire à un forfait Purple | Abonnement par utilisateur | Licence par utilisateur via Cisco ou un partenaire |
| Idéal pour | WiFi visiteurs et public sur de nombreux établissements | MSP et terminaux en itinérance | Équipes gérées par Cisco et environnements hybrides |
Déploiement sans agent et par SSID
Un réseau visiteurs a besoin d'un filtrage qui s'applique à chaque appareil qui s'y connecte, sans aucune installation. Les trois produits peuvent le faire en identifiant le réseau. La différence réside dans l'effort nécessaire. Lorsque les SSID visiteurs et personnel partagent une seule adresse IP publique, DNSFilter et Umbrella ont besoin d'un moyen de les distinguer, comme un relais local ou une sortie séparée. Cisco Umbrella évite cela sur Cisco Meraki MR, où la politique par SSID est native. Shield définit la politique par SSID directement dans la plateforme qui gère déjà votre réseau visiteurs.
Filtrage adapté aux familles
Les écoles en Angleterre doivent respecter les normes de filtrage et de surveillance du DfE dans le cadre du programme Keeping Children Safe in Education. Les hôtels, bibliothèques et espaces de loisirs font face à une pression réputationnelle et non réglementaire. Quelle que soit votre situation, posez trois questions à chaque fournisseur. Bloque-t-il la liste d'abus pédo-pornographiques de l'Internet Watch Foundation ? Peut-il imposer SafeSearch sur les grands moteurs de recherche ? Pouvez-vous présenter une politique et ses journaux à un auditeur ? Notre guide Web filtering for schools: Policies that work approfondit la politique destinée aux établissements scolaires.
Blocage des publicités
Le blocage des publicités ressemble à une simple fonction de confort jusqu'à ce que vous analysiez un réseau visiteurs saturé. Les publicités et leurs scripts génèrent des requêtes et du trafic qui entrent en compétition avec chaque utilisateur. Shield supprime les requêtes publicitaires au niveau de la résolution DNS, réduisant ainsi les requêtes inutiles et le trafic web global pour améliorer la vitesse de chargement des pages. DNSFilter et Umbrella se concentrent sur la sécurité et les catégories de contenu plutôt que sur la suppression des publicités.
Gestion multi-sites
La gestion multi-sites revêt différentes significations selon les acheteurs. Un MSP sert de nombreuses entreprises distinctes, chacune souhaitant sa propre entité et ses propres rapports, et le tableau de bord de DNSFilter est précisément conçu pour cela. Un groupe hôtelier ou une enseigne de retail gère une seule marque sur de multiples sites. Pour cet acheteur, gérer le filtrage aux côtés du portail captif - la page de connexion que les visiteurs voient en premier - évite d'avoir à utiliser une seconde console. Le guide DNS filtering for MSPs and multi-site estates détaille ces deux modèles.
Quand Shield est-il le bon DNS de protection ?
Choisissez Shield lorsque les appareils que vous devez protéger appartiennent à des invités, des acheteurs, des passagers, des patients ou des visiteurs. Cela couvre la plupart des réseaux WiFi publics dans l'hôtellerie, le commerce de détail, les transports, la santé et les établissements recevant du public.
Shield est le bon choix lorsque :
- Vous ne pouvez rien installer sur l'appareil. Le filtrage sans agent par SSID couvre chaque téléphone et ordinateur portable qui se connecte.
- Vous possédez un parc matériel mixte. Purple est indépendant du matériel et fonctionne comme une superposition cloud sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Il n'y a aucun équipement physique à installer.
- La bande passante est le principal motif de réclamation des invités. Le blocage des publicités lors de la recherche réduit le trafic web inutile sur les réseaux saturés.
- Vous gérez de nombreux sites avec une petite équipe. Purple gère le WiFi invité dans plus de 80 000 sites actifs et a traité 440 millions de connexions en 2024. Shield est intégré à la même plateforme.
- Les équipes de conformité ont besoin de fournisseurs certifiés. Purple détient les certifications ISO 27001, Cyber Essentials et B Corp, et est conforme au GDPR.
Shield n'est pas adapté s'il est utilisé seul lorsque vous devez protéger les ordinateurs portables du personnel sur leur connexion haut débit à domicile ou sur les réseaux d'hôtels. Il protège les appareils connectés à votre WiFi. Lorsqu'ils quittent le réseau, la couverture s'arrête. Associez Shield à un agent de point d'accès pour ces appareils. Consultez les détails du produit sur la page Shield.
Quand DNSFilter est-il le bon choix ?
DNSFilter mérite sa place dans les offres des MSP pour de bonnes raisons. On peut lui reconnaître trois points forts.
Premièrement, son tableau de bord multilocataire permet à un MSP de gérer des politiques et des rapports distincts pour des dizaines d'entreprises clientes. Deuxièmement, ses clients itinérants couvrent les appareils Windows, macOS, iOS, Android et ChromeOS hors du réseau. Troisièmement, sa catégorisation basée sur l'IA classe rapidement les nouveaux domaines, ce qui est essentiel contre les sites de hameçonnage récemment enregistrés.
Choisissez DNSFilter lorsque :
- Vous êtes un MSP qui vend du filtrage à de nombreuses petites entreprises, chacune ayant sa propre facturation.
- La plupart des appareils que vous protégez sont des ordinateurs portables d'entreprise utilisés en déplacement.
- Vous souhaitez une seule politique basée sur un agent qui suit un appareil sur tous les réseaux.
Il est moins adapté lorsque le parc comprend principalement du WiFi invité. La tarification par utilisateur suppose un effectif connu. La politique par SSID sur une adresse IP publique partagée nécessite une configuration supplémentaire. Si vous comparez Shield et DNSFilter côte à côte, le comparatif Shield vs DNSFilter de Purple dans notre bibliothèque de guides détaille ces points.
Quand Cisco Umbrella est-il le bon choix ?
Cisco Umbrella est un service de sécurité de couche DNS éprouvé, efficace sur trois aspects. Cisco Talos, l'une des plus grandes équipes privées de renseignement sur les menaces, valide ses analyses. Il s'intègre nativement aux points d'accès Cisco Meraki MR, y compris la politique par SSID. Il s'intègre également dans le portefeuille de sécurité plus large de Cisco, notamment Cisco Secure Access, permettant à la protection DNS d'évoluer vers un service Security Service Edge complet.
Choisissez Cisco Umbrella lorsque :
- Le réseau de votre personnel fonctionne déjà sur Cisco Meraki et avec les outils de sécurité Cisco.
- Vous devez protéger les ordinateurs portables du personnel hors site via Cisco Secure Client.
- Votre feuille de route sécurité comprend une passerelle web sécurisée et des contrôles d'accès au cloud provenant d'un seul fournisseur.
Cela convient moins bien lorsque vos points d'accès proviennent de plusieurs fournisseurs, ou lorsque le WiFi invités est la fonction principale. La tarification est basée sur le nombre de collaborateurs, et les fonctionnalités au-delà du DNS ajoutent des coûts dont vous n'avez peut-être pas besoin pour les invités. Notre face-à-face détaillé est disponible ici : Shield vs Cisco Umbrella: choosing protective DNS for guest WiFi.
Combien coûte le fonctionnement de chaque DNS protecteur ?
La licence n'est qu'un poste de coût parmi d'autres. Prenez en compte le matériel, les agents, le temps d'administration et la bande passante que vous achetez.
| Poste de coût | Shield | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Nouveau matériel | Aucun | Aucun | Aucun |
| Agents sur appareils invités | Aucun | Aucun en mode réseau | Aucun en mode réseau |
| Agents sur appareils du personnel | Non proposé | Client itinérant optionnel | Module Secure Client optionnel |
| Base de licence | Option de sécurité pour un forfait Purple | Par utilisateur | Par utilisateur |
| Console supplémentaire à gérer | Non, même plateforme que le WiFi invités | Oui, sauf si déjà utilisée | Oui, sauf si déjà utilisée |
| Compensation de bande passante | Trafic publicitaire réduit | Pas un objectif affiché | Pas un objectif affiché |
Le problème de licence pour les invités
La tarification par utilisateur fonctionne lorsque vous connaissez vos effectifs. Un hôtel connaît le nombre de ses employés. Il ne sait pas combien d'appareils invités se connecteront le mois prochain. Avant de comparer les devis, demandez par écrit à chaque fournisseur comment il compte les appareils invités, et ce qui se passe lorsque les chiffres explosent pendant une conférence ou un jour de match.
Le problème du temps d'administration
Une seconde console coûte du temps sur chaque site. Lorsqu'un directeur d'établissement signale un site bloqué, quelqu'un doit trouver la politique, vérifier les journaux et la modifier. Avec Shield, cela se fait dans la même plateforme Purple que celle qui gère le Guest WiFi. Avec un service DNS distinct, cela implique une seconde connexion et un second jeu de dossiers de sites à maintenir synchronisés.
La compensation de bande passante
Le trafic publicitaire consomme de la bande passante que vous payez. Shield réduit le trafic web en stoppant les requêtes publicitaires avant le chargement du contenu. Sur un site saturé, cette marge peut différer une mise à niveau de ligne. Mesurez votre propre trafic avant et après un projet pilote plutôt que de vous fier aux moyennes des fournisseurs.
Comment le choix s'applique-t-il dans des établissements réels ?
Ces scénarios réels utilisent des chiffres estimés pour illustrer la méthode. Appliquez le même calcul à vos propres données de trafic.
Scénario 1 : un groupe de 12 hôtels avec du matériel mixte
Situation. Un groupe hôtelier gère 12 établissements d'environ 200 chambres chacun. Les hôtels plus anciens utilisent Cisco Meraki et les plus récents HPE Aruba. Les invités se plaignent des soirées lentes, et le siège souhaite bloquer les logiciels malveillants et les sites pour adultes. Aucun hôtel ne dispose d'un service informatique sur place.
Ce qui a été fait. Le groupe a écarté l'intégration native d'Umbrella car elle ne couvre que les sites Meraki. Il a activé Shield sur le SSID invités des 12 hôtels à partir d'un seul tableau de bord Purple. Le personnel est resté sur un VLAN distinct avec sa politique existante.
Résultat. Le groupe a activé Shield sur tous les sites afin de bloquer le contenu indésirable et le trafic publicitaire au niveau de la couche DNS. En supprimant le trafic publicitaire avant son chargement, les hôtels ont réduit la congestion du réseau pendant les heures de pointe du soir. Le siège social suit les menaces bloquées et le volume de requêtes DNS sur l'ensemble des 12 établissements à partir d'un tableau de bord centralisé.
Scénario 2 : un centre commercial avec un réseau WiFi visiteurs ouvert
Situation. Un centre commercial régional propose un accès WiFi gratuit aux clients. Il est passé à WPA3 Enhanced Open (OWE, défini dans la norme RFC 8110), qui chiffre le trafic sans fil sans mot de passe. L'équipe réalise que le chiffrement n'empêche pas un client de cliquer sur un lien de hameçonnage.
Action réalisée. Le centre a ajouté Shield sur le SSID visiteurs, avec la protection contre les menaces et le blocage des publicités activés. Il a bloqué le DNS sortant vers d'autres résolveurs sur le VLAN visiteurs.
Résultat. OWE protège la liaison radio et Shield protège la résolution DNS, comblant ainsi des failles différentes. Shield identifie les domaines dangereux dès le départ et accélère la navigation en bloquant les connexions aux réseaux publicitaires. Le centre examine chaque semaine les rapports sur les domaines bloqués afin de repérer les campagnes de hameçonnage récurrentes.
Scénario 3 : un réseau de bibliothèques municipales
Situation. Un conseil municipal gère un réseau WiFi public dans 25 bibliothèques fréquentées par des enfants et des adultes. Les ordinateurs portables du personnel utilisent déjà Cisco Umbrella. L'équipe informatique a envisagé d'étendre Umbrella aux SSID publics.
Action réalisée. L'équipe a conservé Umbrella sur les ordinateurs portables du personnel, où l'itinérance hors site est essentielle. Elle a déployé Shield sur les SSID publics, avec des catégories adaptées aux familles et l'application obligatoire de SafeSearch au niveau de la politique de sécurité.
Résultat. Les appareils du public ne sont jamais décomptés de la licence du personnel. Chaque site a simplement nécessité une modification unique, réalisée à distance sans aucun déplacement. Le conseil municipal transmet désormais chaque mois son rapport de catégories bloquées par site au responsable de la protection des usagers.
Comment choisir un système DNS protecteur pour votre infrastructure ?
Suivez ces six étapes avant de faire votre sélection.
- Llistez les appareils à protéger. Séparez les appareils que vous gérez de ceux que vous ne gérez pas. Les appareils non gérés nécessitent un filtrage sans agent, par SSID.
- Cartographiez votre matériel. Si tous vos sites fonctionnent sous Cisco Meraki, l'intégration native d'Umbrella constitue un véritable avantage. Si vous utilisez du matériel provenant de plusieurs équipementiers, privilégiez une solution indépendante des matériels.
- Identifiez vos normes de conformité. Les établissements scolaires doivent respecter les normes de filtrage. Les commerçants traitant les paiements par carte bancaire doivent maintenir le WiFi visiteurs hors du périmètre PCI-DSS grâce à la segmentation. Chaque établissement gère les journaux DNS conformément au GDPR.
- Évaluez votre bande passante. Si le trafic visiteurs sature vos accès, donnez une priorité haute au blocage publicitaire. Dans le cas contraire, privilégiez l'analyse des menaces.
- Comptez vos consoles d'administration. Une marque unique répartie sur plusieurs sites convient parfaitement à une plateforme unique. Plusieurs clients distincts nécessiteront un tableau de bord dédié aux MSP.
- Faites un essai sur un site pilote. Effectuez un test de quatre semaines, comparez les journaux de requêtes bloquées et le trafic, puis prenez votre décision.
La plupart des infrastructures finissent par utiliser deux outils : un agent local pour les ordinateurs du personnel et Shield pour les SSID visiteurs. Consultez Toutes nos guides pour en savoir plus sur la configuration et les règles de sécurité.
Foire aux questions
Quel est le meilleur protective DNS pour le WiFi invité ?
Shield est la solution la plus adaptée pour le WiFi invité car il s'applique par SSID, sans agents et sans nouveau matériel. Il filtre le contenu, bloque les menaces et bloque la publicité lors de la résolution DNS, le tout géré aux côtés de votre Captive Portal. Cisco Umbrella et DNSFilter sont plus adaptés si vous devez également protéger les ordinateurs portables du personnel hors site via un agent itinérant.
Ai-je besoin de nouveau matériel ou d'agents logiciels pour le protective DNS sur le WiFi invité ?
Non, le protective DNS sur un réseau invité ne nécessite ni l'un ni l'autre. Le filtrage s'effectue lorsqu'un appareil recherche un domaine - il suffit donc de pointer le SSID invité vers le résolveur de protection pour que chaque appareil connecté soit couvert. Les agents ne sont utiles que pour les appareils vous appartenant qui quittent l'établissement. Les téléphones des invités ne porteront jamais votre agent, le déploiement sans agent est donc déterminant.
Shield fonctionnera-t-il avec mes points d'accès existants ?
Oui. Purple est indépendant du matériel et fonctionne comme une superposition cloud sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Vous conservez vos points d'accès, contrôleurs et commutateurs. Shield fonctionne au niveau de la couche DNS du SSID invité, il n'y a donc aucun remplacement à effectuer et aucun équipement à installer dans chaque site.
Comment le protective DNS pour le WiFi invité est-il facturé ?
Les modèles de tarification diffèrent, et le modèle importe plus que le tarif affiché. Shield est une option de sécurité ajoutée à un forfait Purple. DNSFilter et Cisco Umbrella vendent des licences par utilisateur, ce qui convient à un effectif de personnel connu. Sur un réseau invité, les personnes connectées changent tous les jours, demandez donc à chaque fournisseur par écrit comment il compte les appareils invités avant de comparer les devis.
Puis-je passer de Cisco Umbrella ou DNSFilter à Shield ?
Oui, et vous n'avez pas besoin de tout migrer en même temps. Le protective DNS se situe au niveau du résolveur, donc changer un SSID invité revient à modifier le résolveur qu'il utilise et à recréer votre politique de catégories. De nombreuses organisations conservent Cisco Umbrella ou DNSFilter sur les ordinateurs portables du personnel et exécutent Shield sur les SSID invités. Testez sur un site pilote, comparez les journaux de requêtes bloquées, puis déployez.
Les invités peuvent-ils contourner le protective DNS avec le DNS over HTTPS ou un VPN ?
Certains le peuvent, il faut donc fermer les voies évidentes. Sur le VLAN invité, bloquez le DNS sortant vers tout résolveur autre que le vôtre, et bloquez les points de terminaison DNS over HTTPS connus. Firefox vérifie le domaine canari use-application-dns.net et désactive le DNS over HTTPS par défaut lorsque votre résolveur le bloque. Un invité utilisant un VPN commercial établira toujours son tunnel, votre politique d'utilisation acceptable couvre donc ce cas.
Le protective DNS aide-t-il pour le GDPR et le PCI-DSS ?
Il prend en charge les deux, mais ne remplace ni l'un ni l'autre ensemble de contrôles. Le PCI-DSS exige surtout que le WiFi invité soit segmenté de votre environnement de données de cartes de paiement, ce qui est le rôle du VLAN et du pare-feu. Dans le cadre du GDPR, les journaux DNS liés à un appareil peuvent constituer des données personnelles, vérifiez donc les conditions de conservation et de traitement. Purple est certifié ISO 27001 et conforme au GDPR.
Quel protective DNS est le meilleur pour les sites multi-établissements ?
Pour le WiFi invité sur de nombreux sites, Shield est la solution idéale car la politique de chaque site réside sur la même plateforme Purple que son captive portal et ses analyses. Le tableau de bord multi-entité de DNSFilter est conçu pour les MSP desservant de nombreux clients distincts. La console multi-organisation de Cisco Umbrella convient aux partenaires gérant des parcs Cisco. Adaptez la console selon que vos sites appartiennent à une seule marque ou à plusieurs clients.