
वेन्यू के लिए नेटवर्क एड ब्लॉकर: DNS फ़िल्टरिंग की व्याख्या
जानें कि नेटवर्क एड ब्लॉकर DNS स्तर पर कैसे काम करता है, वेन्यू WiFi पर यह क्या गति बढ़ाता है, और इसे गेस्ट नेटवर्क पर सुरक्षित रूप से कैसे तैनात किया जाए।
Published 2 नवंबर 2026
एक व्यस्त पब में शनिवार की शाम है। एक गेस्ट मुफ्त WiFi पर एक समाचार पृष्ठ खोलता है, इसे रुकते हुए देखता है, फिर बार स्टाफ से पूछता है कि क्या इंटरनेट खराब है। कनेक्शन पूरी तरह से ठीक काम कर रहा हो सकता है जबकि फोन उसी साझा वायरलेस नेटवर्क के माध्यम से विज्ञापन, ट्रैकिंग स्क्रिप्ट और अन्य पृष्ठ सामग्री प्राप्त करता है।
एक नेटवर्क विज्ञापन अवरोधक उस अनावश्यक ट्रैफ़िक को कम कर सकता है। लेकिन इसे चुनने का अर्थ यह तय करना भी है कि जब फ़िल्टरिंग किसी वैध सेवा को बाधित करती है तो क्या होता है, ब्राउज़िंग रिकॉर्ड का निरीक्षण कौन कर सकता है और क्या फ़िल्टरिंग आउटेज के दौरान अतिथियों को ऑनलाइन रहना चाहिए।
विषय सूची
- नेटवर्क विज्ञापन अवरोधक (Ad Blocker) किसी वेन्यू के लिए क्या करता है
- डिप्लॉयमेंट विकल्पों की एक नज़र में तुलना
- वेन्यू भर में DNS-लेयर ब्लॉकिंग कैसे काम करती है
- स्पीड और डेटा बचत जिनकी आप अपेक्षा कर सकते हैं
- वे सीमाएं जिन्हें DNS ब्लॉकिंग कवर नहीं कर सकती
- गेस्ट नेटवर्क के लिए गोपनीयता और उचित उपयोग (Fair Use) के नियम
- शुरू करने से पहले गो-लाइव चेकलिस्ट
नेटवर्क विज्ञापन अवरोधक वेन्यू के लिए क्या करता है
एक नेटवर्क विज्ञापन अवरोधक प्रत्येक अतिथि के डिवाइस पर इंस्टॉल किए गए सॉफ़्टवेयर पर निर्भर रहने के बजाय WiFi कनेक्शन पर फ़िल्टरिंग लागू करता है। DNS-लेयर फ़िल्टरिंग के साथ, नेटवर्क अनुरोधित डोमेन नामों की जांच करता है और उन डोमेन को ब्लॉक करता है जिन्हें विज्ञापन या ट्रैकिंग गंतव्य के रूप में वर्गीकृत किया गया है।
समाचार पढ़ने वाले अतिथि के लिए, समाचार लेख अभी भी लोड हो सकता है जबकि अलग से होस्ट किए गए विज्ञापन डोमेन के अनुरोधों को रोक दिया जाता है। फ़िल्टर लेख को संपादित नहीं करता है या स्क्रीन पर प्रदर्शित होने वाली हर चीज़ का निरीक्षण नहीं करता है। यह नियंत्रित करता है कि डिवाइस विशिष्ट गंतव्यों को रिज़ॉल्व कर सकता है या नहीं।
वेन्यू इसका उपयोग क्यों करते हैं
एक ब्राउज़र एक्सटेंशन उस ब्राउज़र की सुरक्षा करता है जहाँ यह इंस्टॉल होता है। नेटवर्क फ़िल्टरिंग फ़ोन, लैपटॉप, स्मार्ट टीवी और अप्रबंधित अतिथि उपकरणों को सेवा दे सकती है, जिसमें ऐप्स द्वारा किए गए अनुरोध भी शामिल हैं, बशर्ते वे अनुरोध स्थल के रिज़ॉल्वर का उपयोग करते हों।
वह अंतर तब मायने रखता है जब स्थल के पास उपकरण का स्वामित्व नहीं होता है। प्रत्येक होटल अतिथि को एक्सटेंशन इंस्टॉल करने के लिए कहना एक व्यावहारिक संचालन मॉडल नहीं है।
व्यावहारिक नियम: अतिथियों के व्यक्तिगत उपकरणों के बजाय नेटवर्क पर नियंत्रण रखें जहाँ आपके पास प्रशासनिक अधिकार है।
वेन्यू ऑपरेटरों के पास फ़िल्टरिंग पर विचार करने के कई कारण हैं:
- अतिथि अनुभव: अवांछित तृतीय-पक्ष अनुरोधों से लदे पेज बुनियादी कनेक्टिविटी काम करने पर भी सुस्त महसूस हो सकते हैं।
- साझा क्षमता: विज्ञापन और ट्रैकिंग ट्रैफ़िक वायरलेस एयरटाइम और इंटरनेट क्षमता के लिए प्रतिस्पर्धा करता है। स्टाफ सेवाओं को केवल कम विज्ञापनों की ही नहीं, बल्कि उचित विभाजन और प्राथमिकता की आवश्यकता होती है।
- नेटवर्क प्रशासन: ऑपरेटरों को स्वीकार्य उपयोग, खतरे से सुरक्षा और वैध सेवाओं तक पहुंच के लिए जानबूझकर नियम बनाने की आवश्यकता होती है।
सीमा महत्वपूर्ण है: डोमेन फ़िल्टरिंग ब्राउज़र-स्तरीय नियंत्रणों को बदलने के बजाय उनका समर्थन करती है। यह जो कवरेज प्रदान करती है उसके लिए इसे चुनें, फिर मापने योग्य बचत, संगतता आवश्यकताओं और एक स्पष्ट संचालन नीति के विरुद्ध इसका मूल्यांकन करें।
एक नज़र में परिनियोजन विकल्पों की तुलना
| विकल्प | यह कहाँ लागू होता है | हर डिवाइस को कवर करता है | इंस्टॉल आवश्यक है | ठेठ उपयोगिता |
|---|---|---|---|---|
| ब्राउज़र एक्सटेंशन | एक डिवाइस पर एक ब्राउज़र | नहीं | हाँ, प्रत्येक डिवाइस पर | व्यक्तिगत उपयोग |
| डिवाइस ऐप या प्रोफ़ाइल | एक फ़ोन या लैपटॉप | नहीं | हाँ, प्रत्येक डिवाइस पर | प्रबंधित कंपनी उपकरण |
| राउटर या फ़ायरवॉल विज्ञापन फ़िल्टर | गेटवे हार्डवेयर या फ़र्मवेयर | केवल वही क्लाइंट जो सक्षम फ़िल्टर के माध्यम से रूट किए गए हैं | हार्डवेयर या फ़र्मवेयर परिवर्तन | केन्द्रीय रूप से प्रबंधित गेटवे वाले स्थल |
| DNS-लेयर नेटवर्क फ़िल्टर | पूरे WiFi नेटवर्क की सेवा करने वाला रिज़ॉल्वर | हाँ, उस रिज़ॉल्वर का उपयोग करने वाले SSID पर सभी क्लाइंट | कोई क्लाइंट इंस्टॉल नहीं | पब, होटल, स्कूल, अस्पताल |
ब्राउज़र एक्सटेंशन उन लोगों के लिए उपयुक्त हैं जो अपने स्वयं के ब्राउज़िंग वातावरण को नियंत्रित करते हैं। वे पेज-स्तरीय नियम लागू कर सकते हैं जो DNS फ़िल्टरिंग नहीं कर सकती, लेकिन एक स्थल यह मानकर नहीं चल सकता कि आगंतुकों ने उन्हें इंस्टॉल किया है या उन्हें लगातार कॉन्फ़िगर किया है।
डिवाइस ऐप और फ़ाइलें प्रबंधित कंपनी लैपटॉप या स्कूल के स्वामित्व वाले उपकरणों के लिए उपयुक्त हैं। एक व्यवस्थापक डिवाइस प्रबंधन के माध्यम से सेटिंग्स लागू कर सकता है, लेकिन यह आगंतुक के व्यक्तिगत फ़ोन पर परिनियोजन (डिप्लॉयमेंट) मार्ग प्रदान नहीं करता है।
वास्तविक ट्रैफ़िक पाथ का पालन करें
एक राउटर या फ़ायरवॉल फ़िल्टर तब अच्छी तरह से काम कर सकता है जब प्रत्येक प्रासंगिक कनेक्शन उस गेटवे को पार करता है जहां फ़िल्टरिंग सक्षम है। केवल यह मानने के बजाय कि मुख्य राउटर पर एक सेटिंग पूरी संपत्ति तक पहुंचती है, अतिथि टनल, द्वितीयक इंटरनेट कनेक्शन और IPv6 पथों की जांच करें।
एक DNS-लेयर फ़िल्टर मिश्रित-डिवाइस नेटवर्क के लिए उपयुक्त है क्योंकि स्थान रिज़ॉल्वर सेटिंग्स को केंद्रीय रूप से वितरित करता है। कवरेज के लिए अभी भी सत्यापन की आवश्यकता होती है: अपने स्वयं के रिज़ॉल्वर या टनल का उपयोग करने वाला डिवाइस एक अलग पथ का अनुसरण कर सकता है।
एक सुरक्षित वेब गेटवे तुलना में तब आता है जब आवश्यकताएं डोमेन निर्णयों से आगे बढ़कर गहरे वेब नियंत्रणों तक फैल जाती हैं। वह निरीक्षण और प्रशासन का एक अलग दायरा है, न कि केवल एक मजबूत विज्ञापन ब्लॉकलिस्ट।
यदि आगंतुक अपने स्वयं के फ़ोन लाते हैं और आप उन पर सॉफ़्टवेयर इंस्टॉल नहीं कर सकते हैं, तो नेटवर्क-स्तरीय नियंत्रण चुनें। फिर इसे मान लेने के बजाय इसके कवरेज का सत्यापन करें।
किसी सेवा का चयन करने से पहले, पीक-ऑवर डिवाइस की संख्या, उन डिवाइसों का मालिक कौन है और किन नेटवर्क को अलग व्यवहार की आवश्यकता है, यह स्थापित करें। एक स्कूल का छात्र नेटवर्क, एक होटल का गेस्ट नेटवर्क और एक परिचालन नेटवर्क केवल इसलिए समान नियमों को अपनाना नहीं चाहिए क्योंकि वे एक इंटरनेट कनेक्शन साझा करते हैं।
पूरे वेन्यू में DNS-लेयर ब्लॉकिंग कैसे काम करती है
किसी होटल रिसेप्शनिस्ट के बारे में सोचें जो कॉल कनेक्ट करने से पहले कॉलर के गंतव्य की जांच करता है। रिज़ॉल्वर डोमेन नामों के लिए इसी तरह का द्वारपाल का काम करता है, हालांकि यह बातचीत की सामग्री का न्याय करने के बजाय नीति नियमों और डोमेन वर्गीकरण का उपयोग करता है।
यह प्रवाह नया कनेक्शन शुरू होने से पहले अनुमत गंतव्यों को अवरुद्ध गंतव्यों से अलग करता है।
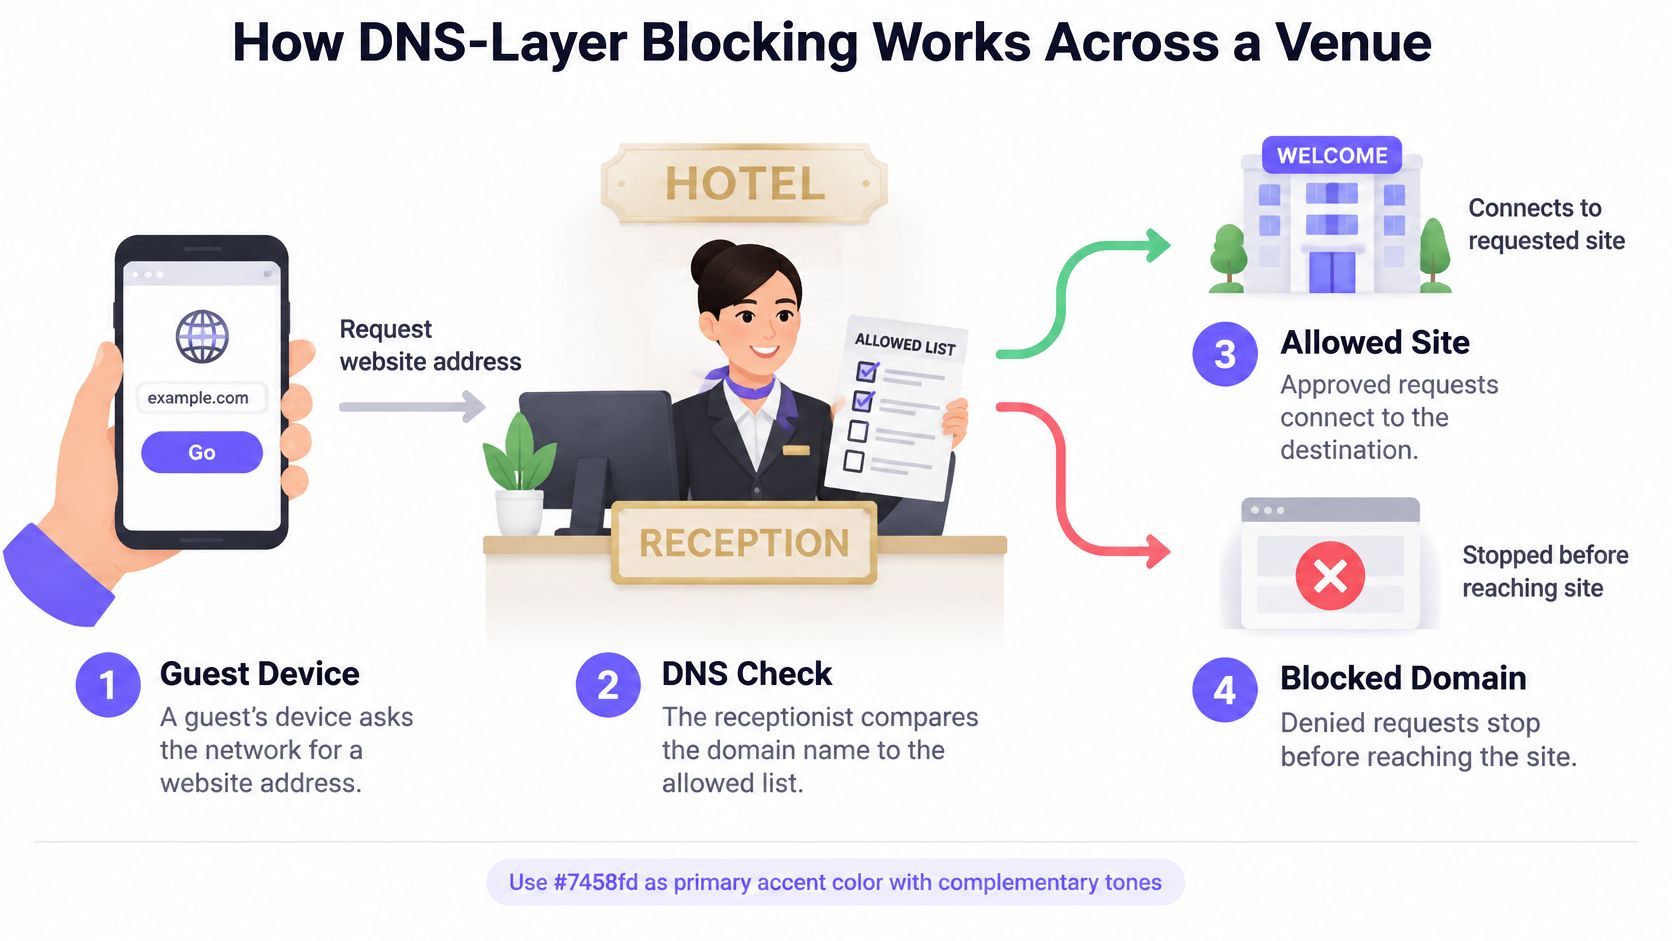
- डिवाइस एक एड्रेस का अनुरोध करता है। गेस्ट का फोन रिज़ॉल्वर से किसी वेबसाइट, ऐप सर्विस या विज्ञापन डोमेन से जुड़े एड्रेस के लिए पूछता है।
- रिज़ॉल्वर वर्गीकरण की जांच करता है। यह उस डोमेन की तुलना नेटवर्क के लिए सक्षम की गई विज्ञापन, ट्रैकिंग, मैलवेयर और कंटेंट श्रेणियों से करता है।
- ब्लॉक किए गए गंतव्य को ब्लॉक करने की प्रतिक्रिया मिलती है। डिवाइस को सामान्य गंतव्य एड्रेस प्राप्त नहीं होता है, जिससे उस लुकअप के माध्यम से वांछित कनेक्शन रुक जाता है।
- अनुमति प्राप्त गंतव्य सामान्य रूप से रिज़ॉल्व होता है। डिवाइस को उत्तर प्राप्त होता है और वह अपने कनेक्शन के साथ आगे बढ़ सकता है।
- सही नेटवर्क नीति लागू होती है। जब प्लेटफॉर्म उन अंतरों का समर्थन करता है, तो SSID, VLAN, स्थल या शेड्यूल द्वारा नियमों का चयन किया जा सकता है।
- कॉन्फ़िगर होने पर रिपोर्टिंग निर्णय को रिकॉर्ड करती है। ऑपरेटर अनिश्चितकालीन, डिवाइस-स्तरीय क्वेरी रिटेंशन को एक आवश्यकता माने बिना भी ब्लॉक करने की गतिविधि की समीक्षा कर सकते हैं।
नीति की सीमाओं को स्पष्ट करें
एक SSID वह WiFi नेटवर्क नाम है जिसे अतिथि चुनते हैं। एक VLAN उस कनेक्शन के पीछे ट्रैफ़िक को तार्किक रूप से अलग करता है। दोनों में से कोई भी स्वतः इस बात की गारंटी नहीं देता है कि रिज़ॉल्वर यह पहचान सकता है कि कौन सी नीति लागू होनी चाहिए।
तैनाshared (डिप्लॉयमेंट) के दौरान, पुष्टि करें कि नेटवर्क पहचान फ़िल्टरिंग सेवा तक कैसे पहुँचती है। अलग-अलग SSID जो अंततः उसी अविभेदित नीति के तहत दिखाई देते हैं, वे वह अलगाव प्रदान नहीं करेंगे जो प्रशासक का इरादा था।
यह भी जांचें कि रिज़ॉल्वर सेटिंग्स क्लाइंट तक कैसे पहुंचती हैं। DHCP परिवर्तनों के लिए डिवाइसों को अपने नेटवर्क कॉन्फ़िगरेशन को नवीनीकृत करने की आवश्यकता हो सकती है, जबकि कैश्ड उत्तर और मौजूदा कनेक्शन नीति परिवर्तन के दृश्य प्रभाव में देरी कर सकते हैं। नए कनेक्ट किए गए डिवाइसों के साथ-साथ पहले से ऑनलाइन मौजूद डिवाइसों का भी परीक्षण करें।
रिज़ॉल्यूशन को निर्भरता के रूप में मानें
रिज़ॉल्वर स्थल के महत्वपूर्ण कनेक्शन पथ का हिस्सा बन जाता है। धीमी प्रतिक्रियाएँ नए लुकअप में देरी कर सकती हैं; अनुपलब्ध रेजोल्यूशन एक स्वस्थ इंटरनेट कनेक्शन को टूटा हुआ दिखा सकता है।
लचीले रिज़ॉल्वर इन्फ्रास्ट्रक्चर का उपयोग करें, प्रतिक्रिया विलंबता (रिस्पॉन्स लेटेंसी) की निगरानी करें और अपस्ट्रीम कनेक्टिविटी का परीक्षण करें। कैशिंग बार-बार खोजी जाने वाली जानकारियों में मदद करती है, लेकिन यह किसी कार्यशील सेवा या प्रलेखित आउटेज प्रक्रिया का विकल्प नहीं है।
गति और डेटा की बचत जिनकी आप उम्मीद कर सकते हैं
| माप | DNS फ़िल्टरिंग के बिना | DNS फ़िल्टरिंग के साथ | स्रोत नोट |
|---|---|---|---|
| औसत पेज लोड समय | लगभग 11.3 सेकंड | लगभग 7.4 सेकंड | AdGuard का नियंत्रित Puppeteer परीक्षण |
| प्रति वेबसाइट बचाया गया ट्रैफ़िक | अनफ़िल्टर की गई आधार रेखा | लगभग 1.67 MB | उसी परीक्षण ने अपने पूरे परीक्षण सेट में लगभग 198.52 MB की बचत की रिपोर्ट दी |
| वेब ट्रैकिंग के कारण होने वाला अतिरिक्त डेटा ट्रांसमिशन | ट्रैकर अनुरोध वर्कलोड में बने रहते हैं | स्थल पर तैनाती के लिए कमी की मात्रा निर्धारित नहीं की गई है | अलग बड़े पैमाने का अकादमिक विश्लेषण, जिस पर फ़िल्टरिंग सीमाओं के अंतर्गत चर्चा की गई है |
मानदंड एक उपयोगी तंत्र प्रदर्शित करता है: जब एक ब्राउज़र ब्लॉक किए गए तृतीय-पक्ष संसाधनों को फ़ैच नहीं करता है, तो यह कम सामग्री स्थानांतरित करता है और जल्दी लोड हो सकता है। यह आपके पब, होटल या कैंपस के लिए गारंटीकृत सुधार स्थापित नहीं करता है।
पेज की संरचना मायने रखती है। अलग से होस्ट किए गए विज्ञापनों वाला एक समाचार पेज बुकिंग सेवा की तुलना में एक अलग अवसर प्रस्तुत करता है जिसके संसाधन मुख्य रूप से अनुमति प्राप्त डोमेन से आते हैं। कैश की स्थिति, रिज़ॉल्वर विलंबता और विज्ञापन वितरण विधियां भी परिणाम को प्रभावित करती हैं।
बचत को बढ़ा-चढ़ाकर बताए बिना मापें
ब्लॉक की गई क्वेरीज़ सहेजे गए बाइट्स नहीं हैं। एक ब्लॉक किए गए लुकअप के कारण पर्याप्त डाउनलोड, एक छोटा अनुरोध या विफल कनेक्शन हो सकता था। डैशबोर्ड की ब्लॉक संख्या को अनुमानित रिसोर्स आकार से गुणा न करें और परिणाम को मापे गए बैंडविड्थ बचत के रूप में प्रस्तुत न करें।
शांत-सप्ताह के बेसलाइन के साथ शुरुआत करें, लेकिन क्षमता का निर्णय लेने से पहले representative व्यस्त अवधि को शामिल करें। एक्टिवेशन के बाद समान ऑक्यूपेंसी, कनेक्टेड-डिवाइस की संख्या और उपयोग के पैटर्न की तुलना करें। एक शनिवार की शाम शांत दोपहर की तुलना में अधिक पूर्ण बचत प्रदान कर सकती है, लेकिन केवल तब जब ट्रैफिक मिक्स में अधिक ब्लॉक करने योग्य अनुरोध शामिल हों।
इन परिचालन उपायों पर नज़र रखें:
- ब्लॉक-क्वेरी दर: दिखाता है कि सक्षम नीति कितनी बार काम करती है, न कि यह कितनी सामग्री हटाती है।
- रिज़ॉल्वर प्रतिक्रिया विलंबता: यह प्रकट करता है कि क्या फ़िल्टरिंग लुकअप में देरी का कारण बनती है।
- कैश-हिट अनुपात: रिज़ॉल्वर वर्कलोड और प्रतिक्रिया व्यवहार में बदलावों को समझाने में मदद करता है।
- प्रति-SSID ट्रैफ़िक: दिखाता है कि क्या अतिथि ट्रैफ़िक कर्मचारियों या परिचालन गतिविधि से स्वतंत्र रूप से बदलता है।
तुलना को निष्पक्ष रखें
दोहराए जाने योग्य ब्राउज़र परीक्षणों के लिए समान पृष्ठ सेट और डिवाइस स्थितियों का उपयोग करें। रिकॉर्ड करें कि क्या कैश वार्म था, क्या डिवाइस एक ही एक्सेस पॉइंट पर था और क्या अन्य अतिथि एयरटाइम के लिए प्रतिस्पर्धा कर रहे थे।
नेटवर्क-व्यापी मूल्यांकन के लिए, कनेक्टेड-डिवाइस की संख्या और स्थल गतिविधि के साथ ट्रैफ़िक की तुलना करें। शांत व्यावसायिक दिन के बाद कम कुल संख्या फ़िल्टरिंग प्रभावशीलता के बारे में बहुत कम साबित होती है।
उपयोगकर्ता-दृश्यमान प्रदर्शन और स्थानांतरित ट्रैफ़िक को अलग-अलग मापें। एक तेज़ पृष्ठ और एक छोटा पेलोड संबंधित परिणाम हैं, लेकिन वे विनिमेय नहीं हैं।
यदि रिज़ॉल्वर विलंबता (लेटेंसी) बढ़ती है या अतिथि टूटी हुई सेवाओं की रिपोर्ट करते हैं, तो रोलआउट का विस्तार करने से पहले उन समस्याओं की जांच करें। बचत एक अविश्वसनीय ब्राउज़िंग अनुभव को सही नहीं ठहराती है।
सीमाएं जिन्हें DNS ब्लॉकिंग कवर नहीं कर सकती
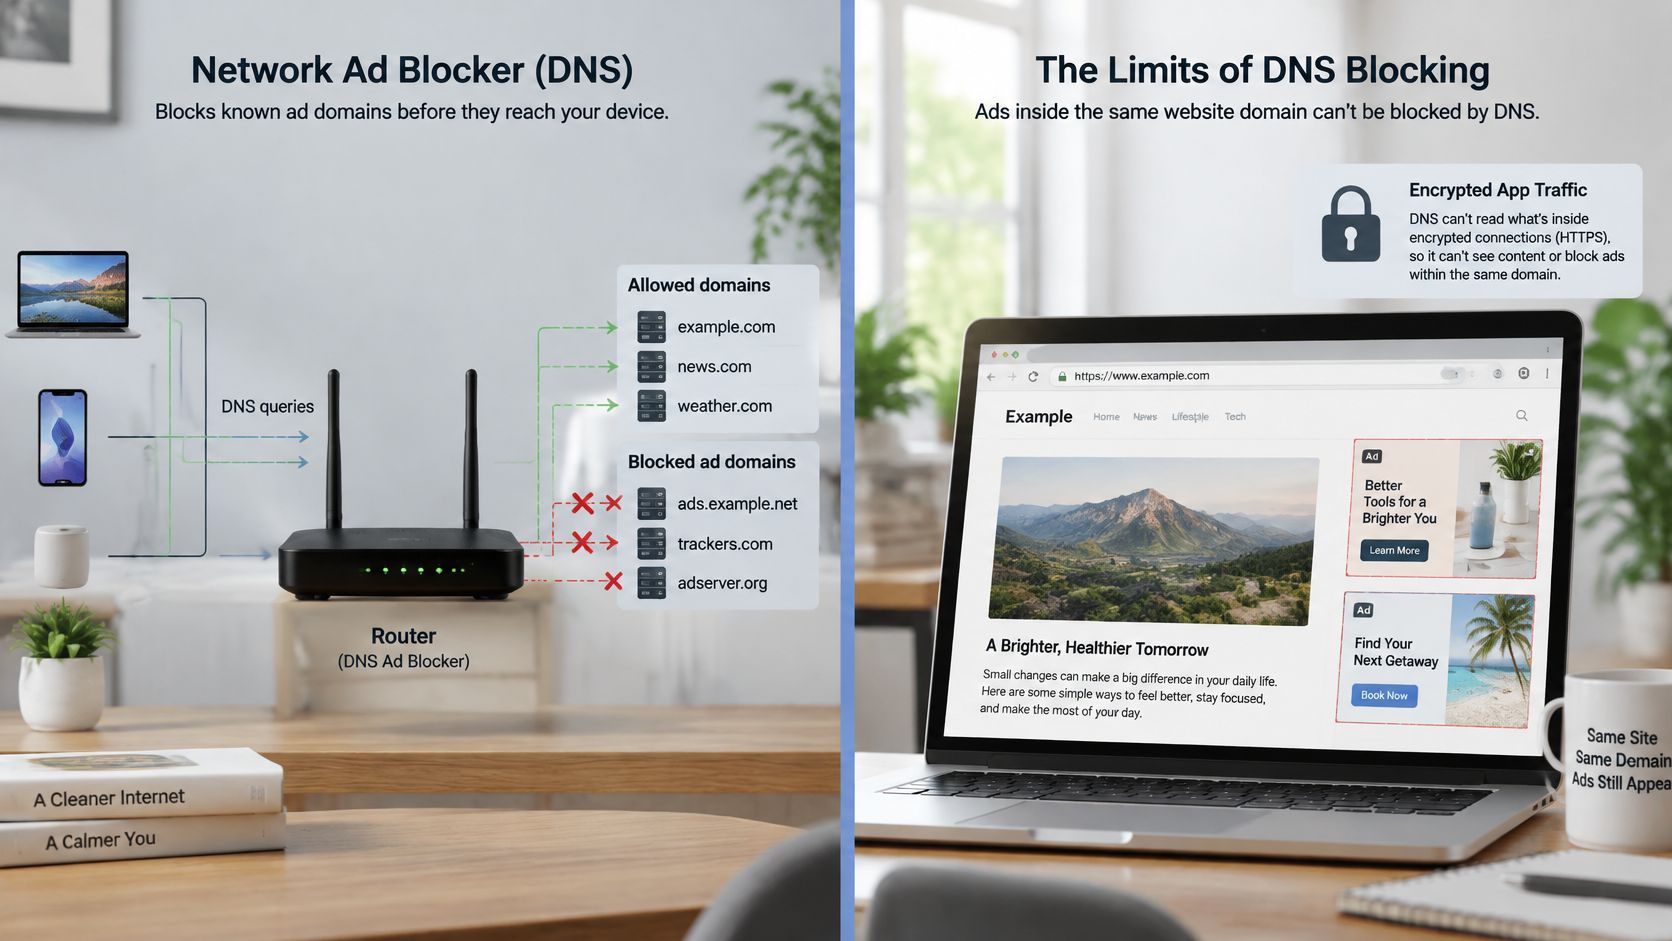
एक नेटवर्क विज्ञापन अवरोधक (ऐड ब्लॉकर) एक सार्वभौमिक विज्ञापन हटानेवाला नहीं है। यह होस्टनेम निर्णय लेता है, न कि एन्क्रिप्टेड एप्लिकेशन द्वारा प्रदान की जाने वाली हर चीज़ का पूर्ण मूल्यांकन।
चित्र गंतव्य को नियंत्रित करने और उसकी सामग्री को फ़िल्टर करने के बीच के अंतर को रेखांकित करता है।
100,000 उपयोगकर्ताओं के टेलीमेट्री को 2.7 मिलियन वेबसाइटों की क्रॉलिंग के साथ जोड़ते हुए, वेब ट्रैकिंग के एक बड़े पैमाने के अकादमिक विश्लेषण में पाया गया कि ट्रैकिंग ने डेटा ट्रांसमिशन को 21% तक बढ़ा दिया। वह संभावित ओवरहेड को स्थापित करता है, न कि उस अनुपात को जिसे एक DNS फ़िल्टर समाप्त कर सकता है।
मुख्य कमियां विशिष्ट हैं:
- फ़र्स्ट-पार्टी डिलीवरी: किसी आवश्यक होस्टनेम को साझा करने वाले विज्ञापन या ट्रैकिंग को DNS के माध्यम से चुनिंदा रूप से हटाया नहीं जा सकता है।
- एंबेडेड या मल्टीप्लेक्स कंटेंट: स्वीकृत प्रतिक्रियाओं में उपयोगी कंटेंट और विज्ञापन दोनों हो सकते हैं।
- हार्ड-कोडेड एड्रेस: जिन कनेक्शनों के लिए लुकअप की आवश्यकता नहीं होती है, वे उस निर्णय बिंदु से बच जाते हैं।
- वैकल्पिक रिज़ॉल्यूशन: अपनी खुद की DNS over HTTPS सेवा का उपयोग करने वाले एप्लिकेशन वेन्यू रिज़ॉल्वर को बायपास कर सकते हैं।
आउटेज व्यवहार को जानबूझकर चुनें
फेल-क्लोज्ड फ़िल्टरिंग सेवा अनुपलब्ध होने पर अनफ़िल्टर्ड रिज़ॉल्यूशन को अस्वीकार करके फ़िल्टरिंग को बनाए रखता है। यह नए ब्राउज़िंग कनेक्शन को रोक सकता है, इसलिए सुरक्षात्मक आवश्यकताओं को आवश्यक सेवाओं तक पहुंच के साथ संतुलित किया जाना चाहिए।
फ़ेल-ओपन एक अनफ़िल्टर्ड फ़ॉलबैक की अनुमति देता है। एक पब या होटल अतिथि निरंतरता के लिए उस समझौते को स्वीकार कर सकता है, लेकिन यह किसी स्कूल या अस्पताल के हर नेटवर्क के लिए डिफ़ॉल्ट नहीं बनना चाहिए।
एक साधारण अनफ़िल्टर्ड सेकेंडरी रिज़ॉल्वर आवश्यक रूप से केवल-आउटेज फ़ॉलबैक नहीं है। क्लाइंट सामान्य संचालन के दौरान इसका उपयोग कर सकते हैं, जिससे प्रवर्तन कमजोर हो सकता है।
यह वीडियो DNS-आधारित ब्लॉकिंग का अतिरिक्त स्पष्टीकरण प्रदान करता है।
प्रत्येक डिवाइस प्रकार पर कैप्टिव पोर्टल लॉगिन, डिवाइस ऑनबोर्डिंग, एक सिस्टम अपडेट और प्रतिनिधि वेबसाइटों का परीक्षण करें। जहां शेष अंतर मायने रखता है, वहां प्रबंधित ब्राउज़र या प्रॉक्सी नियंत्रणों के साथ DNS फ़िल्टरिंग को जोड़ें, और संगतता शिकायतों के साथ रिज़ॉल्वर स्वास्थ्य पर नज़र रखें।
गेस्ट नेटवर्क के लिए गोपनीयता और उचित उपयोग के नियम
DNS लॉग संवेदनशील रिकॉर्ड बन जाते हैं। किसी डिवाइस, कमरे, खाते या सत्र से जुड़े डोमेन अनुरोध ब्राउज़िंग पैटर्न को उजागर कर सकते हैं, भले ही उनमें पूरा पृष्ठ इतिहास न हो।
विज्ञापन को ब्लॉक करने से कोई गेस्ट अज्ञात नहीं हो जाता है। एन्क्रिप्टेड DNS ट्रैफिक-विश्लेषण अध्ययन बताता है कि केवल एन्क्रिप्शन ही प्राइवेसी के सवालों को हल क्यों नहीं करता: हल करने वाले की दृश्यता, प्रतिधारण प्रथाएं और उपयोगकर्ताओं के साथ अनुरोधों को जोड़ने की क्षमता अभी भी मायने रखती है।
विस्तृत रिपोर्टिंग सक्षम करने से पहले निम्नलिखित प्रशासन नियंत्रणों (Governance Controls) का उपयोग करें।
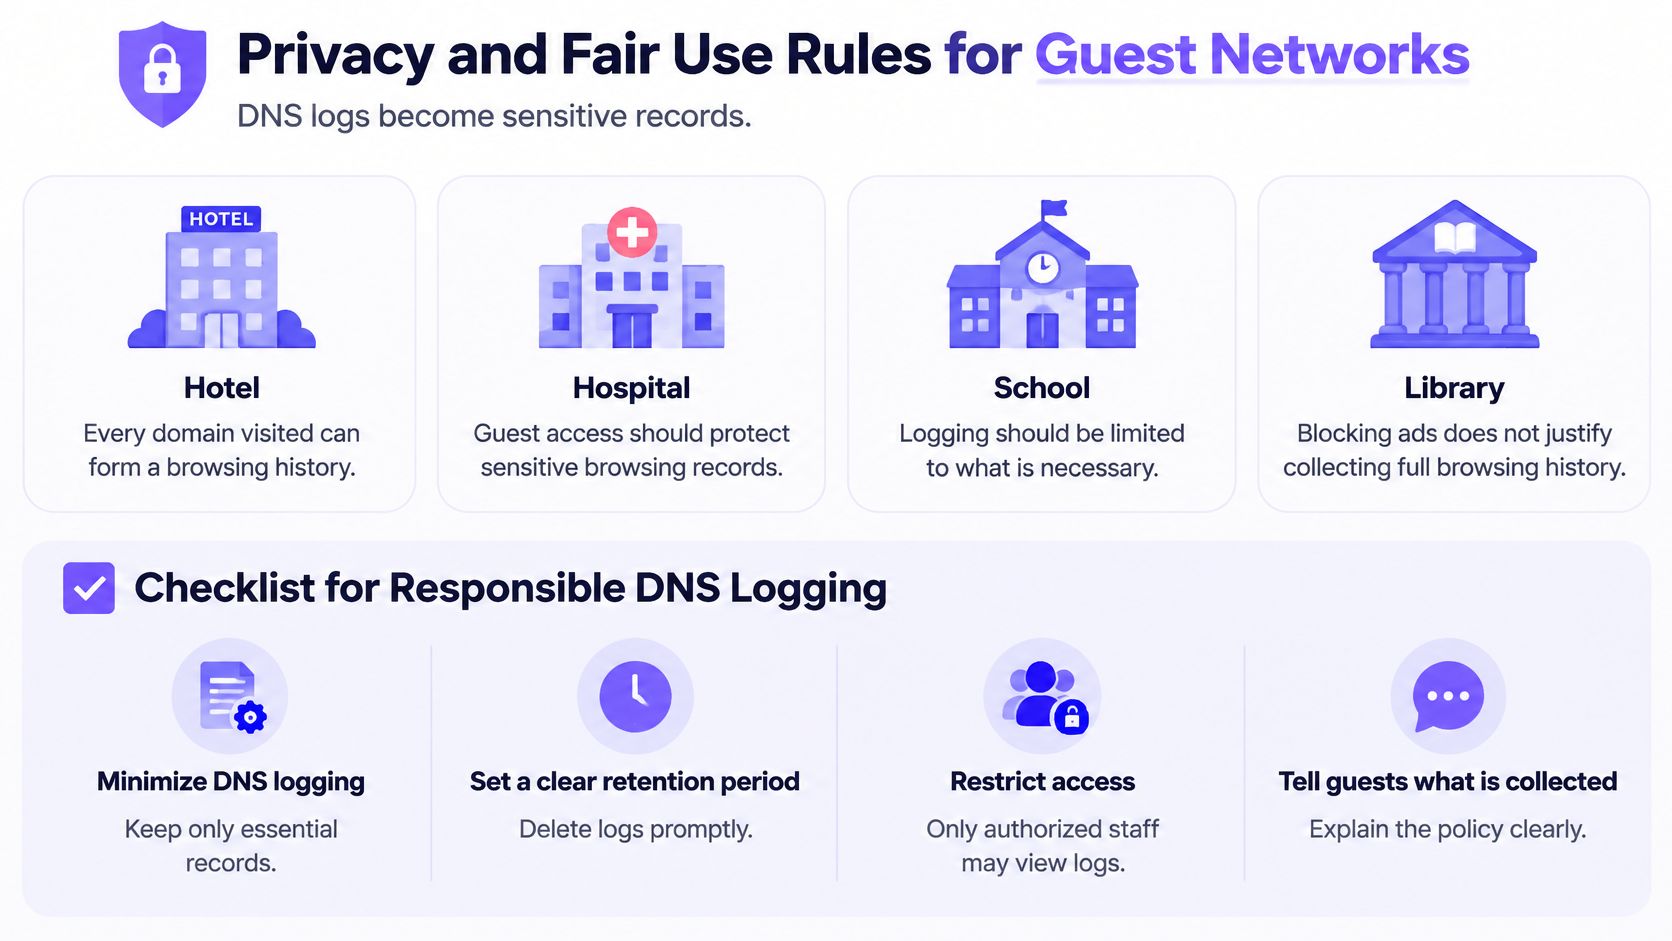
- डॉक्यूमेंट रिटेंशन की सीमाएं। यह तय करें कि कौन से रिकॉर्ड आवश्यक हैं, उन्हें क्यों रिटेन किया जाता है और उन्हें कब डिलीट किया जाता है। जहां तक संभव हो, एग्रीगेट सर्विस मेट्रिक्स को पहचान योग्य क्वेरी हिस्ट्री से अलग रखें।
- नामित भूमिकाओं तक पहुंच सीमित करें। सामान्य WiFi संबंधी शिकायतों को हल करने के लिए रिसेप्शन और बार स्टाफ को ब्राउज़िंग रिकॉर्ड देखने की आवश्यकता नहीं होती है। विस्तृत जांच पहुंच को सीमित करें और प्रशासनिक उपयोग को रिकॉर्ड करें।
- एक स्पष्ट नोटिस प्रकाशित करें। मेहमानों द्वारा सामान्य ब्राउज़िंग शुरू करने से पहले स्प्लैश या कैप्टिव पोर्टल पेज पर फ़िल्टरिंग, संग्रह और संपर्क माध्यमों के बारे में बताएं।
- अनब्लॉक करने की प्रक्रिया प्रदान करें। अनअटेंडेड इनबॉक्स में अनुरोधों को छोड़ने के बजाय, उपयोगकर्ताओं को गलत वर्गीकरण की रिपोर्ट करने का एक व्यावहारिक तरीका प्रदान करें, जिसमें एक स्वामी हो जो इसकी समीक्षा कर सके।
- ब्लॉक की गई श्रेणियों का परीक्षण करें। लॉन्च से पहले वैध स्वास्थ्य सेवा, शिक्षा, पहुंच और सहायता संसाधनों की जांच करें। एक श्रेणी लेबल इस बात का प्रमाण नहीं है कि उसमें शामिल प्रत्येक डोमेन अनुचित है।
- नेटवर्क के उद्देश्यों को अलग रखें। गेस्ट, स्टाफ, छात्र और परिचालन संबंधी नीतियों में उनके उपयोगकर्ताओं और जोखिमों की झलक मिलनी चाहिए, न कि प्रशासनिक सुविधा की।
निष्पक्षता में पहुंच शामिल है
सहायता जानकारी की तलाश करने वाले अस्पताल के आगंतुक की ज़रूरतें, निगरानी वाले शिक्षण नेटवर्क का उपयोग करने वाले स्कूल के छात्र से भिन्न होती हैं। हर जगह सबसे सख्त उपलब्ध श्रेणी सेट लागू करने से महत्वपूर्ण सुरक्षा में सुधार किए बिना वैध पहुंच से वंचित किया जा सकता है।
अपवादों को सीमित, प्रलेखन-युक्त (डॉक्यूमेंटेड) और समीक्षा योग्य रखें। एकल गलत वर्गीकृत गंतव्य को ठीक करने के लिए पूरी सुरक्षा श्रेणी को अक्षम न करें।
सेवा संचालित करने के लिए पर्याप्त साक्ष्य एकत्र करें, हर अतिथि की ब्राउज़िंग को फिर से व्यवस्थित (रिकंस्ट्रक्ट) करने के लिए पर्याप्त नहीं।
स्थल को किसी अतिथि या लेखापरीक्षक (ऑडिटर) को साधारण भाषा में प्रत्येक नियम को समझाने में सक्षम होना चाहिए। यदि कोई भी यह नहीं समझा सकता कि किसी श्रेणी को क्यों ब्लॉक किया गया है या लॉग क्यों रखा गया है, तो निर्णय की समीक्षा करें।
चालू करने से पहले की गो-लाइव चेकलिस्ट
एक नामित मालिक और एक सहमत रोलबैक निर्णय के साथ चरणबद्ध रोलआउट का उपयोग करें। पहले प्रोडक्शन DNS परिवर्तन न करें और बाद में संचालन नियमों को तय न करें।
- नेटवर्क मैप करें। डिप्लॉयमेंट तुलना में चयन मानदंडों का उपयोग करके प्रत्येक SSID के उद्देश्य, डिवाइस मिक्स और पीक-अवर डिवाइस काउंट को रिकॉर्ड करें। इसमें न केवल गेस्ट फ़ोन, बल्कि संचालन उपकरण भी शामिल करें।
- पॉलिसी पृथक्करण की पुष्टि करें। जांचें कि प्रत्येक SSID और VLAN अपने नियम कैसे प्राप्त करता है। फ़िल्टरिंग के साथ-साथ नेटवर्क सेग्मेंटेशन की समीक्षा करें ताकि किसी गेस्ट अपवाद से स्टाफ की सुरक्षा में बदलाव न हो।
- आउटेज व्यवहार को मंज़ूरी दें। फ़िल्टरिंग सीमाओं के तहत उपलब्धता और एक्सपोज़र ट्रेड-ऑफ़ का उपयोग करके, प्रत्येक नेटवर्क के लिए जानबूझकर फेल-ओपन या फेल-क्लोज़्ड असाइन करें।
- बेसलाइन कैप्चर करें। ऑक्यूपेंसी और कनेक्टेड-डिवाइस संदर्भ के साथ, स्पीड और डेटा बचत के तहत वर्णित प्रदर्शन मापों को रिकॉर्ड करें।
- एक टेस्ट SSID पायलट करें। गेटवे या DHCP सेवा के माध्यम से इसके रिज़ॉल्वर सेटिंग्स को बदलें, क्लाइंट कॉन्फ़िगरेशन को रिन्यू करें और प्रतिनिधि डिवाइसों पर अनुकूलता परीक्षण चलाएं।
- रोलबैक का अभ्यास करें। पिछली रिज़ॉल्वर सेटिंग्स को रीस्टोर करें और सत्यापित करें कि डिवाइस पुनः कनेक्ट हो रहे हैं। इस प्रक्रिया को उस व्यक्ति के लिए उपलब्ध रखें जो शाम के समय आउटेज को संभालता है।
- नोटिस और अपील मार्ग प्रकाशित करें। प्रोडक्शन लॉग एकत्र करने से पहले गोपनीयता चेकलिस्ट लागू करें, फिर पुष्टि करें कि फॉल्स-पॉजिटिव रिपोर्ट की समीक्षा कौन करता है।
Purple Shield अलग नेटवर्क नीतियों के साथ, किसी भी WiFi नेटवर्क पर या Purple Access नेटवर्क पर स्टैंडअलोन चलता है। इसे किसी हार्डवेयर या एजेंट की आवश्यकता नहीं है और नेटवर्क के DNS कॉन्फ़िगरेशन के माध्यम से iOS, Android, Windows और गेस्ट डिवाइसों को कवर करता है; इसकी फ़िल्टरिंग Friendly WiFi और Internet Watch Foundation के मानकों को पूरा करती है।
विकल्प तालिका पर वापस लौटें और डिप्लॉयमेंट मॉडल को डिवाइस स्वामित्व से मिलाएं। मापे गए प्रदर्शन, परीक्षण किए गए रिकवरी और स्वीकृत प्रशासन (गवर्नेंस) को हाथ में लेकर अंतिम निर्णय लें।
Purple Shield गेस्ट के डिवाइसों पर सॉफ़्टवेयर इंस्टॉल किए बिना सुरक्षात्मक DNS, कंटेंट फ़िल्टरिंग और DNS-लेयर एड-ब्लॉकिंग को जोड़ता है। अपनी SSID नीतियों, अनुकूलता परीक्षणों और गेस्ट-नेटवर्क आवश्यकताओं के खिलाफ इसका आकलन करने के लिए Purple Shield पर जाएं।