
रिकर्सिव DNS क्या है: यह कैसे काम करता है और यह क्यों महत्वपूर्ण है
रिकर्सिव DNS क्या है? स्पष्ट उदाहरणों के साथ देखें कि एक रिसॉल्वर लुकअप का उत्तर कैसे देता है, कैशिंग का उपयोग कैसे करता है, और सुरक्षा जांच कहाँ फिट होती है।
Published 2 नवंबर 2026
एक रिकर्सिव DNS रिज़ॉल्वर वह सर्वर है जो आपके डिवाइस से नाम लुकअप लेता है और अन्य DNS सर्वरों से पूछताछ करके उसकी ओर से मिलान करने वाला IP एड्रेस ढूंढता है, फिर पुनः उपयोग के लिए उत्तर को स्टोर करता है।
मान लीजिए आपने अपने गेस्ट WiFi पर कोई सेटिंग बदली है, लेकिन कोई विज़िटर अभी भी उस साइट तक पहुंच सकता है जिसे आप ब्लॉक करना चाहते थे। फ़ायरवॉल को दोबारा बदलने से पहले, जांचें कि उनका डिवाइस किस रिज़ॉल्वर का उपयोग करता है और क्या आपकी नीति कैश्ड उत्तरों पर लागू होती है। वे विवरण अक्सर नियम बदलने और उसे काम करते हुए देखने के बीच के अंतर को स्पष्ट करते हैं।
विषय सूची
- एक Recursive DNS Resolver आपके डिवाइस के लिए क्या करता है
- Recursive और Authoritative DNS सर्वर्स की तुलना
- एक Recursive Lookup DNS पदानुक्रम को कैसे तय करता है
- कैशिंग, TTLs और बदलाव में कितना समय लगता है
- Resolver पर फ़िल्टरिंग और सुरक्षा
- आउटेज, पुराने उत्तर और सामान्य गलतफहमियां
- बदलाव करने से पहले पुष्टि करें कि आपका नेटवर्क किस Resolver का उपयोग करता है
रिकर्सिव DNS रिज़ॉल्वर आपके डिवाइस के लिए क्या करता है
एक रिकर्सिव DNS रीसॉल्वर किसी डिवाइस के लिए DNS उत्तर खोजता है, ठीक उसी तरह जैसे होटल का कोई कंसीयज जो मेहमान को एक डेस्क से दूसरे डेस्क पर भेजने के बजाय स्वयं कई विभागों से संपर्क करता है। मेहमान एक प्रश्न पूछता है और उत्तर की अपेक्षा करता है, न कि खोज जारी रखने के निर्देशों की।
मान लीजिए कि होटल का कोई मेहमान अपना लैपटॉप खोलता है और किसी वेबसाइट का नाम दर्ज करता है। यदि लैपटॉप के पास स्थानीय रूप से पहले से कोई उपयोगी उत्तर नहीं है, तो यह अपनी कॉन्फ़िगर की गई DNS सेवा को एक लुकअप भेजता है। वह सेवा होटल नेटवर्क, इंटरनेट प्रदाता या अलग से कॉन्फ़िगर किए गए रीसॉल्वर द्वारा प्रदान की जा सकती है।
लुकअप के पीछे की भूमिकाएं
- क्लाइंट: DNS उत्तर मांगने वाला डिवाइस या एप्लिकेशन।
- रिकर्सिव रिज़ॉल्वर: वह सेवा जो उत्तर ढूंढने और लौटाने के लिए ज़िम्मेदार है।
- ऑथोरिटेटिव सर्वर: वह सर्वर जो अनुरोधित डोमेन के लिए आधिकारिक DNS रिकॉर्ड प्रकाशित करता है।
कॉन्शिएर्ज़ का उदाहरण उन जिम्मेदारियों को अलग करना आसान बनाता है।
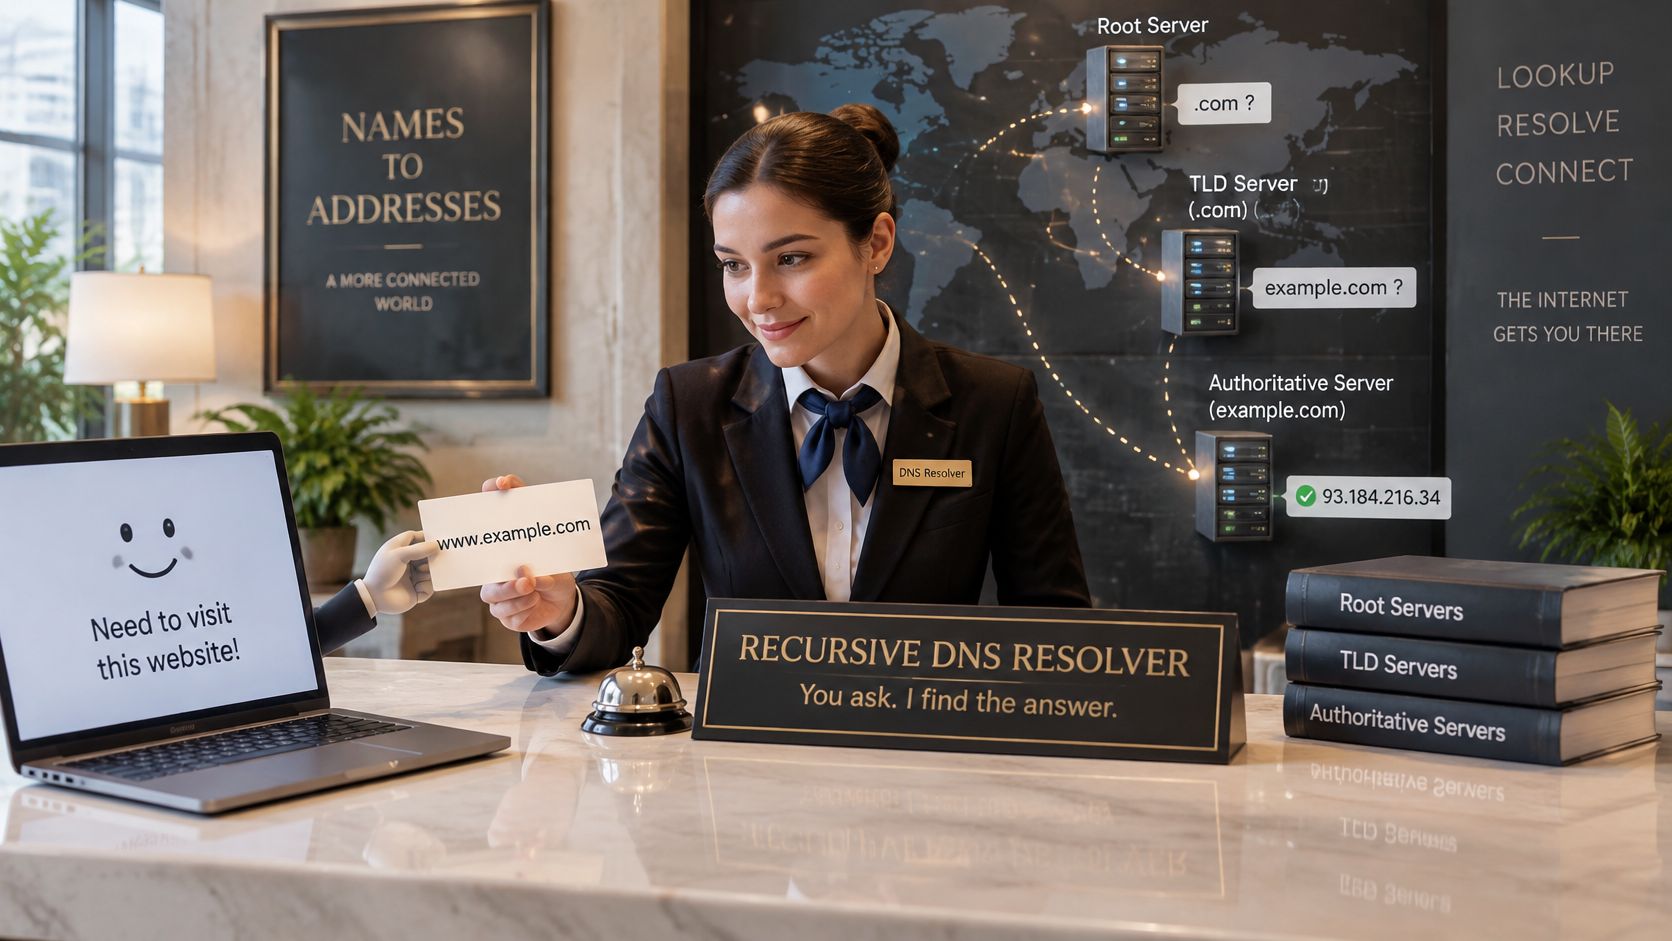
सफल एड्रेस लुकअप के लिए, डिवाइस को एक IP एड्रेस और टाइम-टू-लाइव प्राप्त होता है, जिसे आमतौर पर संक्षिप्त रूप में TTL कहा जाता है। वह मान कैशिंग सिस्टम को बताता है कि वे कब तक उत्तर का पुन: उपयोग कर सकते हैं। इसके बाद ब्राउज़र गंतव्य से संपर्क शुरू करने के लिए उस एड्रेस का उपयोग कर सकता है।
रिकर्सिव का अर्थ अनंत पुनरावृत्ति (endless repetition) नहीं है। यह उस जिम्मेदारी का वर्णन करता है जिसे रिज़ॉल्वर स्वीकार करता है: क्लाइंट के लिए अंतिम उत्तर ढूंढना, या यदि यह नहीं ढूंढ पाता है तो एक उपयुक्त त्रुटि (error) वापस करना।
होटल के अतिथि को आमतौर पर यह पता नहीं होता है कि यह सब हो रहा है। उन्हें रूट सर्वर चुनने या यह समझने की आवश्यकता नहीं है कि वेबसाइट का DNS कौन होस्ट करता है।
समझ की एक उपयोगी जांच सरल है: आपका डिवाइस एक एड्रेस मांगता है, रिज़ॉल्वर उसे ढूंढता है, और आपका ब्राउज़र कनेक्शन शुरू करने के लिए इसका उपयोग करता है।
रिकर्सिव और ऑथॉरिटेटिव DNS सर्वर की तुलना
रिकर्सिव रिज़ॉल्वर बनाम ऑथॉरिटेटिव सर्वर
| मानदंड | रिकर्सिव रीसोल्वर | आधिकारिक सर्वर |
|---|---|---|
| मुख्य कार्य | अन्य सर्वरों से प्रश्न करके क्लाइंट के लिए उत्तर खोजता है | जिन डोमेन के लिए यह जिम्मेदार है उनके लिए आधिकारिक रिकॉर्ड प्रकाशित करता है |
| उत्तर कहाँ से आते हैं | इसका कैश या अपस्ट्रीम DNS सर्वर | इसके अपने ज़ोन रिकॉर्ड |
| विशिष्ट ऑपरेटर | इंटरनेट प्रदाता, सार्वजनिक रीसोल्वर सेवा, नेटवर्क मालिक | डोमेन मालिक या होस्टिंग प्रदाता |
| डिवाइसों द्वारा सीधे संपर्क किया जाता है | हाँ | आम तौर पर नहीं; रीसोल्वर इससे संपर्क करते हैं |
| अन्य डोमेन के लिए उत्तरों को कैश करता है | हाँ, TTL और स्थानीय कैश नियमों के अधीन | नहीं, अपनी आधिकारिक भूमिका के हिस्से के रूप में नहीं |
मुख्य अंतर पुनर्प्राप्ति बनाम अधिकार (retrieval versus authority) है। एक रिकर्सिव रिज़ॉल्वर किसी अन्य के लिए जानकारी प्राप्त करता है। एक ऑथोरिटेटिव सर्वर अपनी जिम्मेदारी के तहत किसी डोमेन के लिए जानकारी प्रकाशित करता है।
समस्या निवारण करते समय वह अंतर मायने रखता है। यदि हर किसी को आपके संगठन की वेबसाइट के लिए गलत एड्रेस मिलता है, तो अथॉरिटेटिव रिकॉर्ड की जांच करें। यदि केवल किसी विशेष नेटवर्क के आगंतुकों को समस्या होती है, तो उस नेटवर्क के रीसॉल्वर, उसके कैश और उसकी नीति की जांच करें।
ऑपरेटर भूमिकाओं को मिलाए बिना ओवरलैप कर सकते हैं
एक इंटरनेट प्रदाता सब्सक्राइबरों के लिए रिकर्सिव DNS चला सकता है, जबकि एक होस्टिंग प्रदाता ग्राहकों के लिए आधिकारिक DNS प्रकाशित करता है। नेटवर्क स्वामी कर्मचारियों के उपकरणों के लिए एक आंतरिक रिज़ॉल्वर भी संचालित कर सकता है।
एक ही संगठन, और कभी-कभी एक ही सर्वर सॉफ़्टवेयर, दोनों कार्य कर सकता है। एक सर्वर कर्मचारियों के लिए असंबद्ध इंटरनेट नामों को रिज़ॉल्व करते हुए आंतरिक डोमेन के लिए आधिकारिक रूप से उत्तर दे सकता है। भूमिका संभाले जा रहे अनुरोध से संबंधित होती है, न कि केवल सेवा पर कंपनी के नाम से।
फ़ॉरवर्डिंग एक और अंतर जोड़ती है। एक स्थानीय DNS सर्वर स्वयं पदानुक्रम से संपर्क करने के बजाय अपस्ट्रीम रिज़ॉल्वर को अनुरोध भेज सकता है। DNS फ़ॉरवर्डिंग को समझने से आपको यह पहचानने में मदद मिलती है कि कौन सी सेवा बाहरी लुकअप करती है।
एक आधिकारिक सर्वर आमतौर पर विज़िटर का कंटेंट-फ़िल्टरिंग चेकपॉइंट नहीं होता है। यह विज़िटर के नेटवर्क नियमों को लागू करने के बजाय, डोमेन के रिकॉर्ड प्रकाशित करता है।
नैदानिक प्रश्न: क्या यह सर्वर उन रिकॉर्ड्स से उत्तर दे रहा है जिनके लिए यह जिम्मेदार है, या क्लाइंट की ओर से रिकॉर्ड्स ढूंढ रहा है?
यह मान लेने की तुलना में कि DNS लेबल वाला प्रत्येक सर्वर एक ही काम करता है, यह प्रश्न पूछना अधिक उपयोगी है।
रिकर्सिव लुकअप DNS पदानुक्रम को कैसे नेविगेट करता है
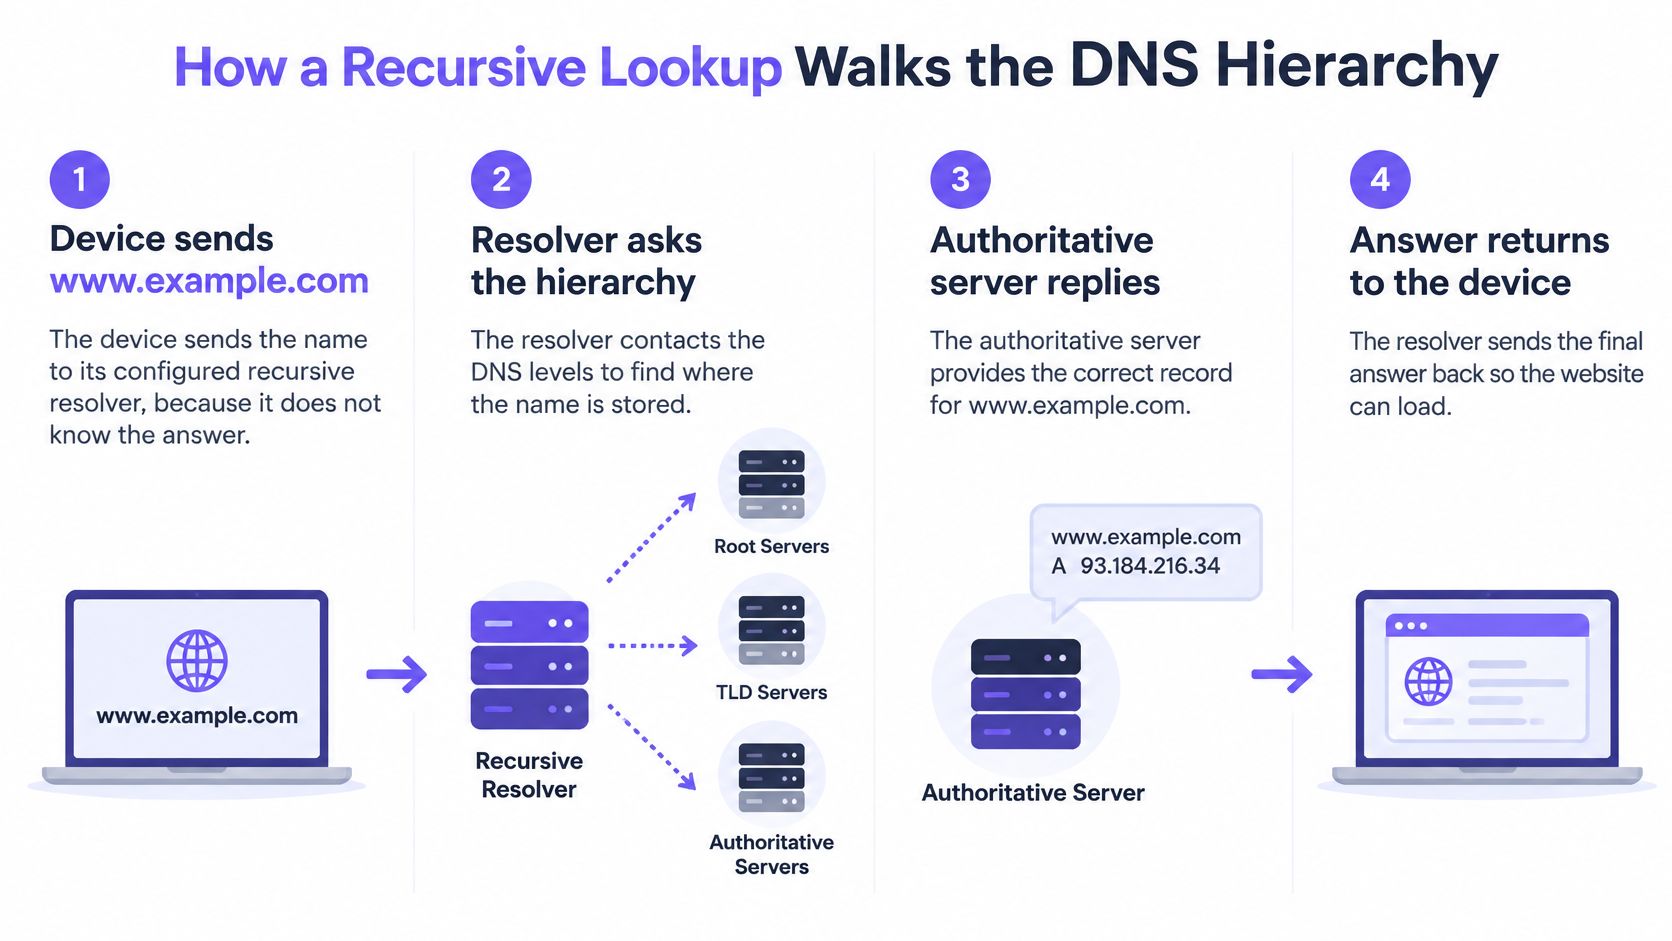
www.example.com के लिए लुकअप पर विचार करें जब न तो डिवाइस और न ही इसके रिज़ॉल्वर के पास उत्तर देने के लिए आवश्यक जानकारी होती है।
डिवाइस अंतिम परिणाम के लिए अपने रीसॉल्वर से पूछते हुए एक रिकर्सिव क्वेरी भेजता है। रीसॉल्वर सामान्य रूप से अपस्ट्रीम में इटरेटिव क्वेरीज़ करता है: रूट और टॉप-लेवल-डोमेन सर्वर रेफरल प्रदान करते हैं, जबकि अथॉरिटेटिव सर्वर अनुरोधित रिकॉर्ड प्रदान करता है।
यह आरेख व्यक्तिगत आदान-प्रदान से पहले की पूरी प्रक्रिया को दिखाता है।
अनुरोध और उत्तर का पालन करें
डिवाइस अपने कॉन्फ़िगर किए गए रीसोल्वर से संपर्क करता है। यह वेबसाइट का नाम भेजता है क्योंकि गंतव्य से संपर्क करने से पहले इसे एक पते की आवश्यकता होती है।
रीसोल्वर अपने कैश की जांच करता है। एक उपयोग योग्य कैश्ड उत्तर तुरंत खोज को समाप्त कर देता है। अपस्ट्रीम सर्वर से उस जानकारी के लिए पूछने का कोई कारण नहीं है जिसका रीसोल्वर अभी भी पुनः उपयोग कर सकता है।
कैश मिस होने पर, यह एक रूट सर्वर से पूछता है। रूट सर्वर इसे प्रासंगिक टॉप-लेवल डोमेन के लिए जिम्मेदार सर्वर की ओर निर्देशित करता है, इस मामले में .com।
यह एक .com सर्वर से पूछता है। वह सर्वर example.com के लिए आधिकारिक नेम सर्वर की पहचान करता है, जिससे खोज डोमेन के नामित अधिकारियों तक सीमित हो जाती है।
यह एक आधिकारिक सर्वर से प्रश्न करता है। आधिकारिक सर्वर अनुरोधित पता रिकॉर्ड और उसका TTL सेकेंड में व्यक्त करके वापस करता है।
यह उत्तर को स्टोर और वापस करता है। रीसोल्वर एक पुनः उपयोग योग्य प्रति रखता है और परिणाम डिवाइस को भेजता है।
बाद के अनुरोध उस कैश्ड प्रति का उपयोग कर सकते हैं। जब तक उत्तर उपयोग योग्य रहता है, तब तक रीसोल्वर को उसी नाम और रिकॉर्ड प्रकार के लिए अपस्ट्रीम यात्रा को दोहराने की आवश्यकता नहीं होती है।
पदानुक्रम (hierarchy) जिम्मेदारी को विभाजित करता है। रूट सर्वर टॉप-लेवल-डोमेन अथॉरिटी की पहचान करते हैं, वे अथॉरिटी डोमेन नेम सर्वरों की पहचान करते हैं, और डोमेन प्रशासक गंतव्य रिकॉर्ड बनाए रखते हैं।
कैश किया गया उत्तर अभी भी एक वैध उत्तर है
रिज़ॉल्वर का उत्तर आमतौर पर गैर-आधिकारिक (non-authoritative) होता है। इसका मतलब यह है कि यह डोमेन के अथॉरिटी के रूप में उत्तर देने के बजाय जानकारी रिले कर रहा है, न कि उत्तर अविश्वसनीय है।
कुछ डिप्लॉयमेंट अनुरोध को अपस्ट्रीम रिकर्सिव सेवा पर फॉरवर्ड करते हैं, जो उनकी ओर से यह काम करती है। इसके अलावा, कैश्ड रेफरल वाला रिज़ॉल्वर दर्शाई गई प्रक्रिया के कुछ हिस्सों को छोड़ सकता है।
स्थानीय कैश नियम भी मायने रखते हैं। RIPE 91 से APNIC के नोट्स में आमतौर पर देखे जाने वाले रिज़ॉल्वर अधिकतम कैश टाइमर 6 घंटे, 12 घंटे, 24 घंटे और 7 दिन की पहचान की गई है, जिससे यह पता चलता है कि प्रशासकों को यह क्यों नहीं मानना चाहिए कि प्रत्येक रिज़ॉल्वर समान कैश सीमाओं का पालन करता है।
लुकअप प्रक्रिया के दूसरे दृश्य के लिए, यह वीडियो DNS रिज़ॉल्यूशन का अनुसरण करता है।
कैशिंग, TTLs और बदलाव में लगने वाला समय
एक डोमेन 9:00 बजे ब्लॉक हो जाता है, और उसी नेटवर्क पर एक लैपटॉप 9:40 बजे भी इसे खोल लेता है। यह अंतर पुन: उपयोग के कारण आता है। TTL पार्किंग टिकट पर समाप्ति समय की तरह काम करता है: यह रीसॉल्वर को बताता है कि अपस्ट्रीम में वापस जाने और फिर से पूछने से पहले वह कब तक संग्रहीत उत्तर देना जारी रख सकता है।
एक साधारण कैश्ड रिकॉर्ड के लिए, जो मात्रा मायने रखती है वह शेष जीवनकाल है। एक रिस हलवर का अधिकतम कैश टाइमर उस जीवनकाल को कम कर सकता है, जबकि स्थानीय रूप से लागू न्यूनतम इसे बढ़ा सकता है। RIPE 91 से APNIC के नोट्स के अनुसार, देखे गए रिस हलवर की अधिकतम सीमाएं 6 घंटे, 12 घंटे, 24 घंटे और 7 दिन शामिल हैं। ये सेटिंग्स रिकॉर्ड की ताजगी को नियंत्रित करती हैं। वे केवल तभी तय करती हैं कि किसी ब्लॉक में कितना समय लगता है जब फ़िल्टरिंग डिज़ाइन वर्तमान नीति की जांच करने के बजाय DNS उत्तर को रीफ़्रेश करने पर निर्भर करता है।
कैश सेटिंग्स और नए ब्लॉक के लिए उनका क्या अर्थ है
| कैश सेटिंग | विशिष्ट मान | नए ब्लॉक या परिवर्तन पर प्रभाव |
|---|---|---|
| शून्य सेकंड का TTL | कोई पुन: उपयोग योग्य जीवनकाल नहीं | सामान्य TTL हैंडलिंग के तहत, अगला अनुरोध अपस्ट्रीम लुकअप को ट्रिगर करता है |
| छोटा TTL | सेकंड से मिनट | प्रत्येक रिफ्रेश के तुरंत बाद रिकॉर्ड परिवर्तन दिखाई देने लगते हैं |
| Resolver अधिकतम कैश टाइमर | 6 घंटे | उन रिकॉर्ड्स के लिए रिटेंशन को सीमित करता है जिनका TTL अधिक समय तक चलता है |
| Resolver अधिकतम कैश टाइमर | 12 घंटे | आधे दिन में लंबे समय तक चलने वाले रिकॉर्ड TTLs को छोटा करता है |
| Resolver अधिकतम कैश टाइमर | 24 घंटे | उत्तर को रात भर, पूरे एक दिन तक बने रहने की अनुमति देता है |
| Resolver अधिकतम कैश टाइमर | 7 दिन | केवल वहीं सप्ताह भर के रिटेंशन की अनुमति देता है जहां रिकॉर्ड TTL भी इसकी अनुमति देता है |
रिकॉर्ड परिवर्तनों को पॉलिसी परिवर्तनों से अलग रखें
मान लीजिए कि रिस हलवर द्वारा पुराने उत्तर को कैश करने के एक मिनट बाद किसी साइट का आधिकारिक पता बदल जाता है। वह रिस हलवर तब तक पुराना पता लौटाना जारी रख सकता है जब तक कि प्रभावी जीवनकाल समाप्त न हो जाए, जो कि रिकॉर्ड TTL और रिस हलवर की अपनी अधिकतम सीमा में से कम होता है, जिसे किसी भी लागू न्यूनतम के लिए समायोजित किया जाता है। 24 घंटे के रिकॉर्ड TTL और 6 घंटे की कैप के साथ, उपयोगकर्ता छह घंटे के भीतर नए पते पर पहुंच जाते हैं। 7 दिन की कैप के तहत 7 दिन के रिकॉर्ड TTL के साथ, वे पूरा एक सप्ताह प्रतीक्षा कर सकते हैं।
अब एड्रेस वही रहता है, लेकिन एक सुरक्षा टीम डोमेन को दुर्भावनापूर्ण के रूप में चिह्नित करती है। कैश्ड उत्तर देने से पहले वर्तमान नीति की पुन: जांच करने वाला एक रिज़ॉल्वर अगली लुकअप पर डोमेन को ब्लॉक कर देता है। केवल उत्तर रिफ्रेश होने पर पुनर्मूल्यांकन करने वाला डिज़ाइन शेष प्रभावी जीवनकाल के लिए पथ को खुला छोड़ देता है, जिसका अर्थ 24 घंटे की सीमा पर एक दिन का जोखिम हो सकता है।
व्यावहारिक नियम: पूछें कि रिज़ॉल्वर अपने DNS उत्तर को कब रीफ़्रेश करता है और अपने फ़िल्टरिंग निर्णय का पुनः मूल्यांकन कब करता है। कोई भी बदलाव उन दो क्षणों में से बाद वाले क्षण में उपयोगकर्ताओं तक पहुँचता है।
तत्काल परिवर्तनों के लिए, पहले से क्वैरी किए गए डोमेन के साथ-साथ एक गैर-कैश्ड डोमेन का भी परीक्षण करें। कैशे हिट्स, अपस्ट्रीम क्वैरी वॉल्यूम और पॉलिसी-अपडेट डिलीवरी को अलग-अलग उपायों के रूप में मॉनिटर करें। एक तेज़ नया लुकअप उन उपयोगकर्ताओं के बारे में कुछ नहीं बताता है जिनके पास अभी भी कैश्ड उत्तर मौजूद है।
रिज़ॉल्वर पर फ़िल्टरिंग और सुरक्षा
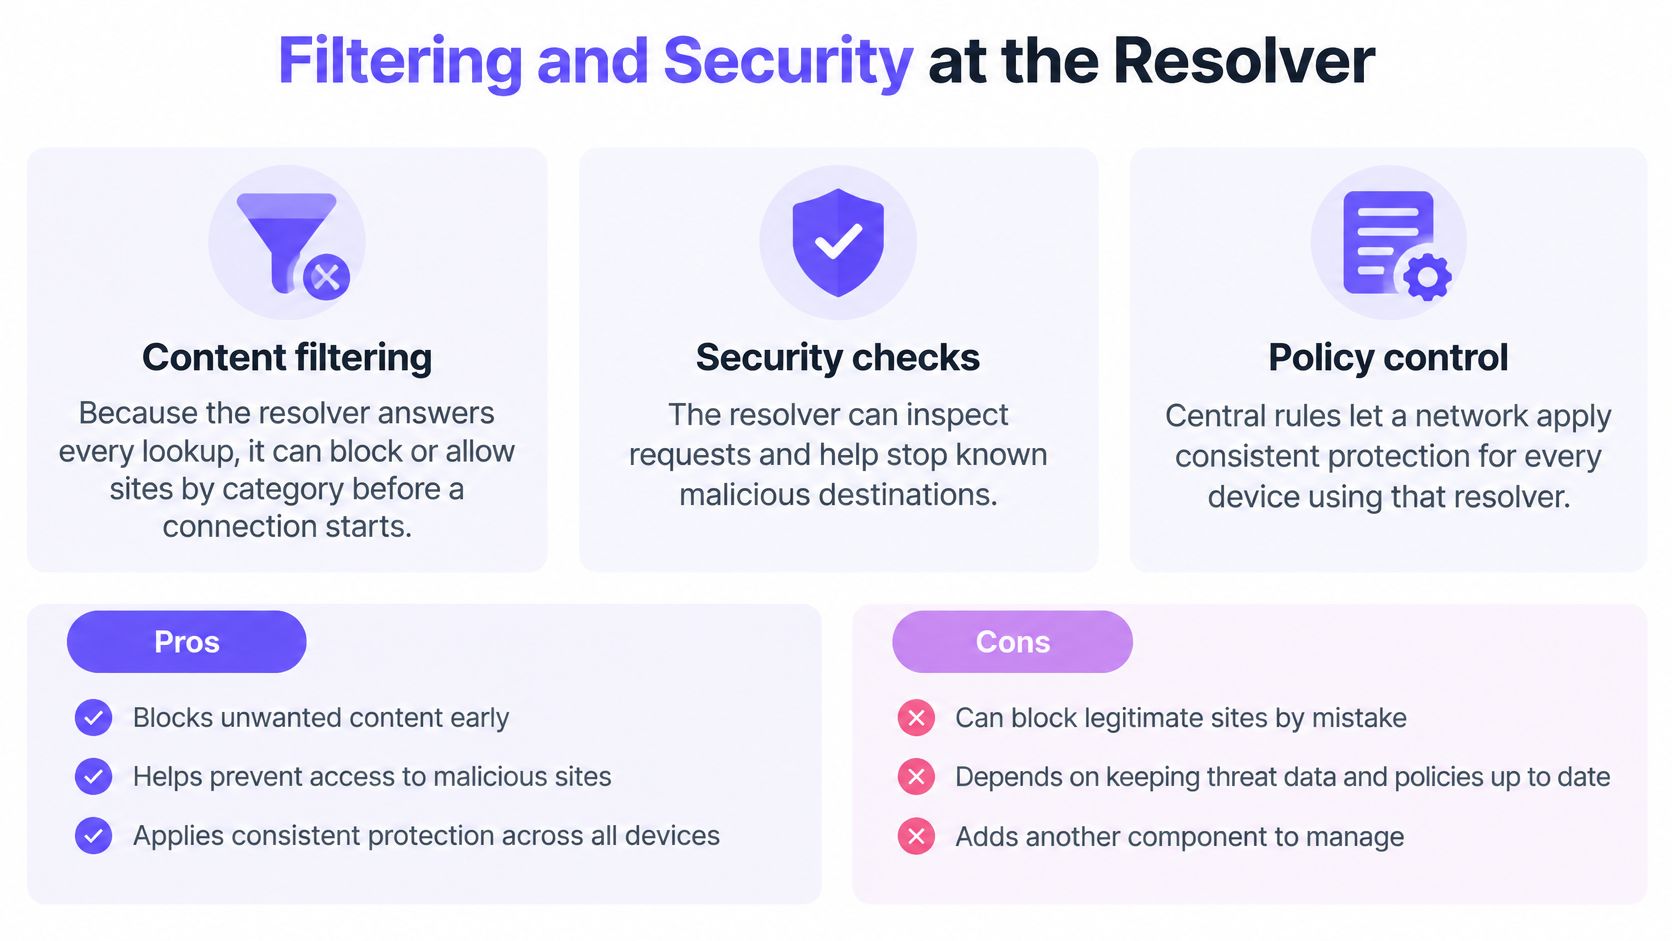
एक रिज़ॉल्वर डिवाइस द्वारा कनेक्शन शुरू करने से पहले प्राप्त लुकअप पर नियमों को लागू कर सकता है। लेकिन केवल रिकर्शन ही उन नियमों की आपूर्ति नहीं करता है। सामग्री वर्गीकरण, खतरा इंटेलिजेंस और DNS प्रामाणिकता जांच अलग-अलग क्षमताएं हैं।
कंटेंट फ़िल्टरिंग एक्सेस नियम निर्धारित करती है
श्रेणी-आधारित DNS फ़िल्टरिंग नेटवर्क स्वामी को यह तय करने की अनुमति देती है कि उपयोगकर्ता किन गंतव्यों तक पहुंच सकते हैं। एक पारिवारिक आकर्षण प्रशासनिक नेटवर्क के लिए अलग नियम बनाए रखते हुए गेस्ट WiFi पर एडल्ट कंटेंट को प्रतिबंधित कर सकता है।
इससे पहले कि कोई डिवाइस किसी साइट या ऐप को खोले, वह DNS से पूछता है कि इसे कहाँ खोजना है, और हम उस नेटवर्क की पॉलिसी का उपयोग करके उत्तर देते हैं जिस पर डिवाइस मौजूद है। यह नेटवर्क की पहचान को महत्वपूर्ण बनाता है, न कि केवल अनुरोध किए जा रहे डोमेन को।
मुख्य कार्य अलग-अलग होते हैं, भले ही एक ही सेवा उन्हें प्रदान करती हो।
थ्रेट डिफेंस गंतव्य का मूल्यांकन करता है
थ्रेट कंट्रोल ज्ञात फ़िशिंग और मैलवेयर डोमेन के लिए लुकअप को अस्वीकार कर सकते हैं। हमारा थ्रेट डिफेंस लुकअप के समय संक्रमित डिवाइसों से कमांड-एंड-कंट्रोल कॉलबैक को भी रोकता है, जिससे उस रिज़ॉल्यूशन पाथ के माध्यम से उन प्रयास किए गए कनेक्शनों को शुरू होने से रोका जा सकता है।
यह उपयोगी रोकथाम (containment) है, लेकिन यह डिवाइस से मैलवेयर को नहीं हटाता है। एंडपॉइंट प्रोटेक्शन और फ़ायरवॉल कंट्रोल के अभी भी अपने स्वयं के काम हैं।
DNSSEC प्रामाणिकता की जांच करता है, सुरक्षा की नहीं
DNSSEC प्रमाणीकरण हस्ताक्षरित DNS डेटा को प्रमाणित करने के लिए एक कॉन्फ़िगर किए गए ट्रस्ट एंकर और क्रिप्टोग्राफ़िक हस्ताक्षरों की एक श्रृंखला का उपयोग करता है। RFC 4033 सुरक्षित प्रमाणीकरण का वर्णन करता है और कहता है कि सुरक्षा के प्रति जागरूक रिस हलवर को घड़ी की अशुद्धियों को ध्यान में रखते हुए, कैश जीवनकाल का चयन करते समय हस्ताक्षर की वैधता पर विचार करना चाहिए।
इसलिए प्रशासकों को सटीक सिस्टम समय और कैश हैंडलिंग की आवश्यकता होती है जो सत्यापन स्थिति (validation status) को बनाए रखती है। एक रिज़ॉल्वर को वैध रूप से अनसाइन किए गए डेटा और साइन किए गए डेटा के बीच अंतर करना चाहिए जो सत्यापन में विफल रहता है।
- शुरुआती नियंत्रण: फ़िल्टरिंग कनेक्शन शुरू होने से पहले किसी अवांछित लुकअप को रोक सकती है, लेकिन केवल उस रिस हलवर का उपयोग करने वाले अनुरोधों के लिए।
- संगत नियम: एक ही नेटवर्क नीति का उपयोग करने वाले उपकरणों के साथ समान व्यवहार किया जाता है, लेकिन वैकल्पिक रिज़ॉल्यूशन पथों के लिए अलग नियंत्रण की आवश्यकता होती है।
- प्रामाणिकता जांच: DNSSEC जाली हस्ताक्षरित उत्तरों का पता लगाने में मदद करता है, लेकिन क्वेरी को एन्क्रिप्ट नहीं करता है या यह निर्धारित नहीं करता है कि कोई डोमेन दुर्भावनापूर्ण है या नहीं।
सही ढंग से साइन किया गया फ़िशिंग डोमेन फिर भी एक फ़िशिंग डोमेन ही होता है। फ़िल्टरिंग यह तय करती है कि एक्सेस की अनुमति दी जानी चाहिए या नहीं; DNSSEC यह स्थापित करता है कि साइन की गई DNS जानकारी प्रामाणिक है या नहीं।
आउटेज, पुराने उत्तर और सामान्य गलतफहमियां
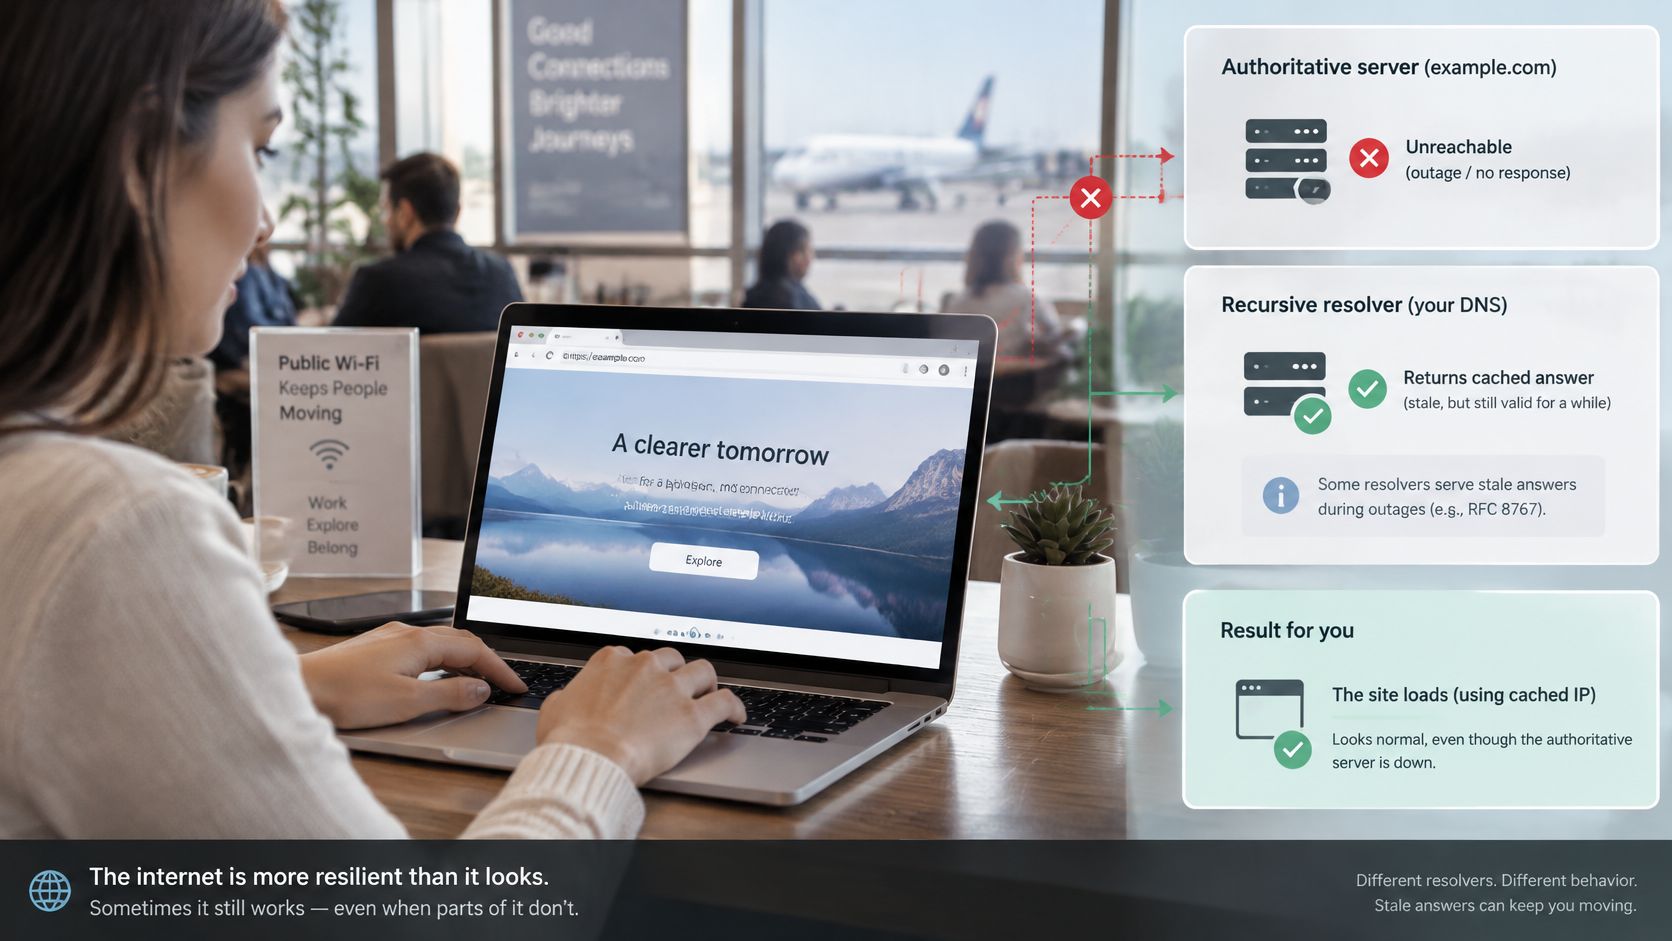
कोई गेस्ट एक वेबसाइट खोलता है, जबकि उसका ऑथोरिटेटिव DNS सर्वर अनुपलब्ध होता है, फिर भी पेज लोड हो जाता है। रिज़ॉल्वर के पास एक बिना एक्सपायर हुआ कैश्ड उत्तर हो सकता है, इसलिए उसे इस अनुरोध के लिए उस ऑथोरिटेटिव सर्वर से संपर्क करने की आवश्यकता नहीं होती है।
अपस्ट्रीम सर्वर अनुपलब्ध होने पर कुछ रिस हलवर साधारण समाप्ति के बाद भी पुराने उत्तर दे सकते हैं। वह एक उपलब्धता रणनीति है, न कि इस बात का प्रमाण कि DNS रिकॉर्ड अनिश्चित काल के लिए अद्यतित रहते हैं। Cloudflare का DNS व्याख्याकार जानकारी प्राप्त करने वाले रिस हलवर और इसे आपूर्ति करने वाले आधिकारिक सर्वर के बीच अंतर्निहित अंतर प्रदान करता है।
कैश्ड उत्तर स्पष्ट करते हैं कि क्यों आधिकारिक आउटेज हमेशा तत्काल ब्राउज़िंग आउटेज नहीं बनता है।
उपलब्धता और सुरक्षा के लिए स्पष्ट विकल्पों की आवश्यकता होती है
रिफॉर्मर (Resolvers) असफल परिणामों को भी कैश (cache) कर सकते हैं। नेगेटिव कैशिंग (Negative caching) नाम के मौजूद न होने जैसी जानकारी को सुरक्षित रखती है, जिससे उसी गायब नाम की बार-बार खोज से बचा जा सकता है। किसी प्रशासक द्वारा वह नाम बनाए जाने के बाद भी, कुछ क्लाइंट को एक्सपायर होने तक कैश किया गया नेगेटिव परिणाम ही मिल सकता है।
विफलता से निपटना एक अलग नीतिगत प्रश्न उठाता है। एक fail-open फ़िल्टरिंग डिज़ाइन अपनी सामान्य नीति जांच अनुपलब्ध होने पर उनके बिना भी रिज़ॉल्यूशन की अनुमति देता है। एक fail-closed डिज़ाइन उन अनुरोधों को अस्वीकार कर देता है जिन्हें वह स्वीकृत नहीं कर सकता, जिससे प्रतिबंध तो बना रहता है लेकिन संभावित रूप से वैध पहुंच बाधित हो सकती है।
DNSSEC प्रमाणीकरण विफलताओं का एक और अलग मामला है। ऑपरेटरों को केवल पेज लोड रखने के लिए अमान्य हस्ताक्षरित डेटा को प्रमाणित नहीं मानना चाहिए।
ऐसी धारणाएं जो परिचालन संबंधी गलतियों का कारण बनती हैं
- रिकर्शन का अर्थ स्वचालित रूप से ब्लॉक करना है: रिकर्शन उत्तर प्राप्त करता है; प्रशासक नीति परत के माध्यम से ब्लॉकिंग जोड़ते हैं।
- DNS फ़िल्टर हर कनेक्शन को नियंत्रित करता है: हार्ड-कोडेड गंतव्य पते और कुछ VPN पथ सुरक्षित लुकअप से पूरी तरह बच सकते हैं।
- नेटवर्क DNS बदलने से प्रत्येक क्लाइंट तुरंत स्थानांतरित हो जाता है: मौजूदा सेटिंग्स, DHCP लीज और ब्राउज़र-स्तरीय रिस हलवर विकल्प उपकरणों को दूसरे पथ पर छोड़ सकते हैं।
किसी आउटेज की जांच करते समय, अनुपलब्ध ऑथोरिटी, एक एक्सपायर हुए रिकॉर्ड, एक नकारात्मक उत्तर, एक वैलिडेशन विफलता और एक पॉलिसी अस्वीकृति के बीच अंतर करें। वे किसी गेस्ट को समान लग सकते हैं लेकिन उनके लिए अलग-अलग उपायों की आवश्यकता होती है।
रिकरशन उत्तरों को आगे बढ़ाता है। पॉलिसी और रिसाइलेंस यह निर्धारित करते हैं कि नेटवर्क बदलती परिस्थितियों में कौन से उत्तर देगा।
बदलाव करने से पहले पुष्टि करें कि आपका नेटवर्क किस रिज़ॉल्वर का उपयोग करता है
यदि आप यह पूछ रहे हैं कि रिकर्सिव DNS क्या है क्योंकि आप किसी लाइव नेटवर्क को बदलने वाले हैं, तो वर्तमान पथ को मैप करने से शुरुआत करें। कार्यशील कॉन्फ़िगरेशन को रिकॉर्ड करें ताकि यदि परीक्षण से कोई आंतरिक-नाम या एप्लिकेशन निर्भरता प्रकट होती है, तो आप इसे पुनर्भंडारित कर सकें।
रोलआउट से पहले पाथ जांचें
- डिवाइस की कॉन्फ़िगर की गई DNS सेवा खोजें। इसकी नेटवर्क सेटिंग्स या DNS लुकअप टूल का उपयोग करें। एक राउटर पता फ़ॉरवर्डिंग सेवा का प्रतिनिधित्व कर सकता है, इसलिए इसके अपस्ट्रीम गंतव्य का भी पता लगाएं।
- DHCP और कंट्रोलर सेटिंग्स का निरीक्षण करें। पुष्टि करें कि नेटवर्क किस रीसोल्वर का विज्ञापन करता है और क्या मैन्युअल रूप से कॉन्फ़िगर किए गए क्लाइंट इसका पालन करते हैं।
- आवश्यक नीति लिखें। सामग्री श्रेणियों, मैलवेयर नियंत्रणों, लुकअप लॉगिंग और कर्मचारियों व अतिथि एक्सेस के बीच अंतर की पहचान करें।
- स्वीकार्य अपडेट व्यवहार चुनें। सहनीय रिकॉर्ड-रिफ्रेश और पॉलिसी-अपडेट में देरी, साथ ही सेवा विफलताओं के लिए इच्छित प्रतिक्रिया निर्दिष्ट करें।
- एक सीमित नेटवर्क पर पायलट करें। परिवर्तन का विस्तार करने से पहले अनुमति प्राप्त साइटों, ब्लॉक किए गए गंतव्यों, आंतरिक संसाधनों और रिकवरी का परीक्षण करें।
डिप्लॉयमेंट कंट्रोलर पर प्रति-नेटवर्क DNS सेटिंग या DHCP परिवर्तन है, जिसमें क्लाइंट डिवाइस पर कुछ भी इंस्टॉल नहीं किया जाता है। यह नेटवर्क के DNS कॉन्फ़िगरेशन का पालन करने वाले डिवाइस को कवर करता है, न कि यह गारंटी देता है कि हर एप्लिकेशन इसका उपयोग करता है।
VPN और DNS over HTTPS का परीक्षण करें, जो वैकल्पिक रिज़ॉल्यूशन पाथ बना सकते हैं। हमारी टीम दिखाती है कि ट्रायल से पहले नेटवर्क VPN और एन्क्रिप्टेड DNS को कैसे संभालता है।
नीति के साथ एक रिकर्सिव रिज़ॉल्वर तब सही विकल्प होता है जब नेटवर्क को कनेक्शन शुरू होने से पहले फ़िल्टरिंग की आवश्यकता होती है और मालिक इसके कैश और विफलता व्यवहार को स्वीकार करता है।
Purple Shield बिना किसी डिवाइस एजेंट के गेस्ट और सार्वजनिक WiFi के लिए सुरक्षात्मक DNS, कंटेंट फ़िल्टरिंग, थ्रेट डिफेंस और DNS-लेयर एड ब्लॉकिंग प्रदान करता है। अपने नेटवर्क के रिज़ॉल्वर पाथ, आपको आवश्यक नीतियों और DNS परिवर्तन को लागू करने से पहले प्रवर्तन का परीक्षण करने के तरीके पर चर्चा करने के लिए Purple Shield पर जाएं।