
Threat Intelligence Feeds: 2026 के लिए एक व्यावहारिक गाइड
जानें कि कैसे threat intelligence feeds शुरुआती पहचान और प्रतिक्रिया में सुधार करते हैं। अपनी सुरक्षा के लिए सही फ़ीड चुनने के प्रकारों, उपयोग के मामलों और सुझावों का अन्वेषण करें
Published 17 अक्टूबर 2026
एक गेस्ट होटल WiFi पर एक लिंक टैप करता है, और एक साफ़ ब्लॉक पेज के अलावा कुछ भी लोड नहीं होता है। वह छोटा सा क्षण एक बहुत बड़ी श्रृंखला का दृश्यमान अंत है, जहां एक फ़ीड ने एक जोखिम भरे डोमेन का पता लगाया, एक नीति इंजन ने इसे जांचा, और कनेक्शन को शुरू होने का अवसर कभी नहीं मिला। वेन्यू और IT प्रबंधकों के लिए, threat intelligence feeds का वह काम बाहरी चेतावनियों को लुकअप के क्षण में एक निर्णय में बदल देता है, न कि नुकसान होने के बाद।
विषय-सूची
- थ्रेट इंटेलिजेंस फीड क्या काम करते हैं
- थ्रेट इंटेलिजेंस फीड के मुख्य प्रकार
- कमर्शियल और ओपन फीड की तुलना
- फीड कैसे एकत्र और एक्सचेंज किए जाते हैं
- फीड की ताजगी (Freshness) उनकी वैल्यू क्यों तय करती है
- गेस्ट और पब्लिक WiFi पर फीड्स अर्ली डिटेक्शन को कैसे बढ़ावा देते हैं
- कम फीड चुनना और उनका बेहतर उपयोग करना
- मुख्य बिंदु और व्यावहारिक अगले कदम
थ्रेट इंटेलिजेंस फ़ीड्स क्या काम करती हैं
एक threat intelligence feed संकेतकों, डोमेन, URLs, IPs, फ़ाइल हेश और व्यवहार पैटर्न की एक जीवंत स्ट्रीम है जो दुर्भावनापूर्ण गतिविधि की ओर इशारा करती है। फ़ीड स्वयं कुछ नहीं रोकती है। इसका मूल्य उन नियंत्रणों से आता है जो इसके सिग्नल का उपभोग करते हैं और इस पर इतनी तेज़ी से कार्रवाई करते हैं कि यह मायने रखता है। एक वेन्यू नेटवर्क में, इसका आमतौर पर मतलब DNS फ़िल्टरिंग, एक फ़ायरवॉल, या एक रिस्पॉन्स वर्कफ़्लो होता है जो किसी जोखिम भरे लुकअप को कनेक्शन में बदलने से पहले ब्लॉक कर सकता है।
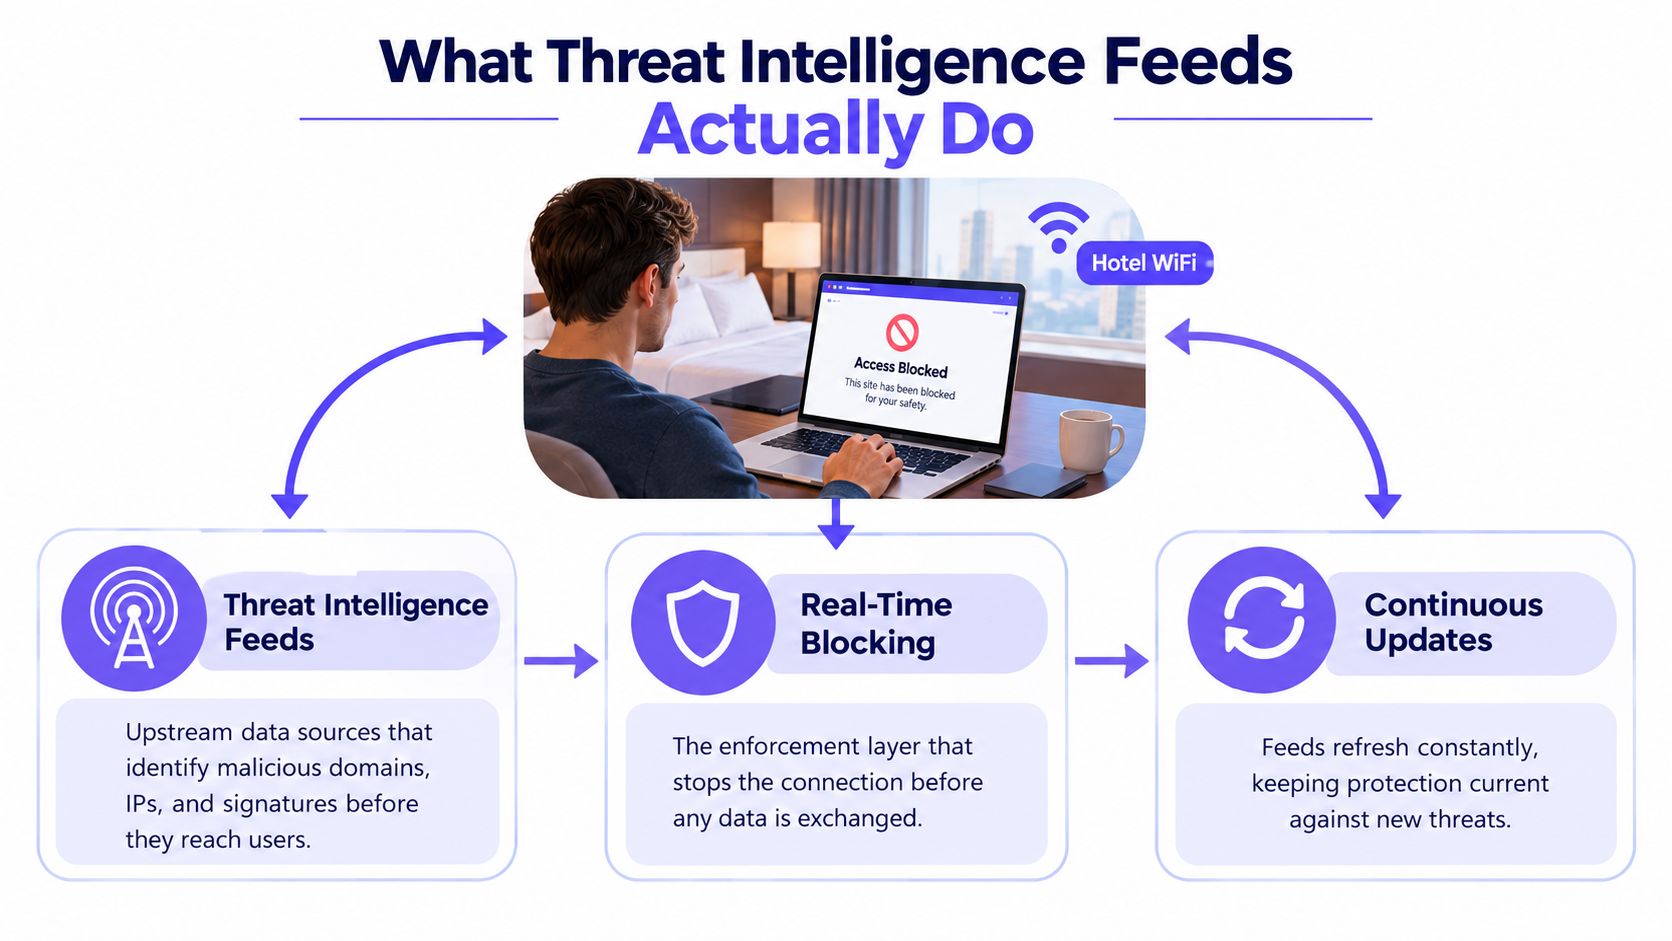
संकेतक, इंटेलिजेंस और नियंत्रण कार्रवाई
परतों को अलग करने का सबसे साफ तरीका संकेतक, इंटेलिजेंस, और नियंत्रण कार्रवाई है। एक संकेतक कच्चा सुराग है, जैसे कि एक संदिग्ध डोमेन। इंटेलिजेंस संदर्भ, विश्वास और समय जोड़ता है, ताकि कोई यह निर्णय ले सके कि सुराग अभी मायने रखता है या नहीं। नियंत्रण कार्रवाई ब्लॉक, अलर्ट, संगरोध या जांच है।
खाद्य सुरक्षा की एक उपमा इस क्रम को समझने में आसान बनाती है। एक संकेतक एक दूषित-सामग्री अलर्ट है, इंटेलिजेंस रसोई द्वारा यह तय करना है कि किस आपूर्तिकर्ता या रेसिपी पर ध्यान देने की आवश्यकता है, और नियंत्रण कार्रवाई शेफ द्वारा डिश परोसने से इंकार करना है। खराब सामग्रियों की सूची केवल तभी मदद करती है जब रसोई के पास इसका उपयोग करने वाली कोई प्रक्रिया हो।
व्यावहारिक नियम: यदि कोई फ़ीड किसी नियंत्रण बिंदु तक नहीं पहुंचती है, तो यह केवल साइबर सुरक्षा लेबल वाली जानकारी है।
यही कारण है कि एक ही फ़ीड एक संगठन में अच्छी तरह से काम कर सकती है और दूसरे में बहुत कम काम कर सकती है। एक टीम इसे DNS नीति में शामिल कर सकती है, इसे डिड्यूप्लिकेट कर सकती है, और बासी प्रविष्टियों को समाप्त कर सकती है। दूसरी इसे एक कंसोल में आर्काइव कर सकती है और उसे विजिबिलिटी कह सकती है। किसी सहकर्मी को स्पष्ट व्याख्या के लिए, इस शब्द का प्रयोग करें, फ़ीड इनपुट है, इंटेलिजेंस व्याख्या है, और प्रवर्तन परिणाम है। Purple Shield की नेटवर्क सुरक्षा समीक्षा दिखाती है कि जब DNS लुकअप निर्णय सीधे नीति से जुड़े होते हैं तो वह कैसा दिखता है।
थ्रेट इंटेलिजेंस फ़ीड्स के मुख्य प्रकार
फीड के प्रकारों को एक ही समस्या के अलग-अलग दृष्टिकोण के रूप में सोचें। कुछ व्यापक और सस्ते होते हैं, कुछ संकीर्ण और अत्यधिक प्रासंगिक होते हैं, और कुछ आपके अपने नेटवर्क से आते हैं। सही मिश्रण इस बात पर निर्भर करता है कि आप कोई होटल, कोई स्कूल परिसर, किसी अस्पताल का गेस्ट नेटवर्क, या कर्मचारियों वाले SOC के साथ एक कॉर्पोरेट वातावरण चला रहे हैं या नहीं।
प्रत्येक फ़ीड प्रकार कहाँ उपयुक्त बैठता है
ओपन सोर्स फ़ीड आमतौर पर समुदायों, शोधकर्ताओं या CERT-शैली के समूहों द्वारा संचालित होते हैं। वे उपयोगी हैं क्योंकि वे दृश्यमान, व्यापक रूप से साझा और परीक्षण करने में आसान हैं। उनका अंधा स्थान निरंतरता है, क्योंकि अपडेट ताल और क्यूरेशन भिन्न हो सकते हैं।
व्यावसायिक फ़ीड ऐसी सदस्यता सेवाएं हैं जो टेलीमेट्री, विश्लेषण और पैकेजिंग को ऐसी चीज़ में मिलाती हैं जिसे आप सीधे इंजैस्ट कर सकते हैं। उनकी ताकत गति, कवरेज और डिलीवरी की निरंतरता है। उनका अंधा स्थान एक विक्रेता के मॉडल, शर्तों और प्राथमिकता पर निर्भरता है।
सेक्टर-शेयरिंग समुदाय जैसे कि ISACs स्वास्थ्य सेवा, वित्त, शिक्षा या सार्वजनिक क्षेत्र के वातावरण में सामान्य जोखिमों के आसपास बनाए गए हैं। उनकी ताकत प्रासंगिकता है, क्योंकि सदस्य समान खतरों का सामना करते हैं। उनका अंधा स्थान यह है कि फीड एक व्यापक वाणिज्यिक स्रोत की तुलना में अधिक संकीर्ण हो सकती है।
सरकारी और CERT फ़ीड्स आमतौर पर सक्रिय घटनाओं से जुड़ी सलाह, संकेतक या अभियान विवरण प्रकाशित करते हैं। उनकी ताकत विश्वास और सार्वजनिक हित तक पहुंच है। उनका सबसे कमजोर पहलू यह है कि उनका प्रकाशन हमलावर की गति से पीछे छूट सकता है।
आंतरिक टेलीमेट्री आपके अपने SIEM, EDR, DNS लॉग और घटना इतिहास से आती है। इसकी ताकत सटीकता है, क्योंकि यह आपकी वास्तविक संपत्ति को दर्शाती है। इसका अंधा स्थान स्पष्ट है, यह केवल वही देखता है जो आपके नेटवर्क को छूता है।
कुछ इंडिकेटर श्रेणियां बार-बार दिखाई देती हैं। Domains और URLs वेब गंतव्यों की ओर इशारा करते हैं, IP addresses होस्ट्स की ओर इशारा करते हैं, file hashes ज्ञात मैलवेयर नमूनों की पहचान करते हैं, और नियम प्रारूप जैसे कि YARA या Sigma उन पैटर्न का वर्णन करते हैं जिन्हें रक्षक फ़ाइलों या लॉग्स के अंदर मिला सकते हैं। TTPs, रणनीति, तकनीकें और प्रक्रियाएं, यह वर्णन करती हैं कि हमलावर कैसा व्यवहार करता है, न कि केवल वह कहां दिखाई दिया।
व्यावहारिक नियम: एक फ़ीड आपके वास्तविक निर्णय बिंदु के जितना करीब होगी, उसका मूल्य आमतौर पर उतना ही अधिक होगा।
वाणिज्यिक और ओपन फीड की तुलना
वाणिज्यिक और खुले (ओपन) फीड विपरीत नहीं हैं, वे ऑपरेटिंग मॉडल हैं। एक को खरीदा जाता है, तैयार किया जाता है, और गति के लिए पैकेज किया जाता है। दूसरा साझा किया जाता है, निरीक्षण योग्य होता है, और लागत-संवेदनशील वातावरण में औचित्य साबित करना अक्सर आसान होता है। परिपक्व प्रोग्राम आमतौर पर दोनों का उपयोग करते हैं क्योंकि कोई भी अकेला हर समस्या का समाधान नहीं करता है।
व्यावसायिक फ़ीड में बड़े सेंसर नेटवर्क से एकत्रित टेलीमेट्री, मानव-समीक्षित विश्लेषण, और API या STIX/TAXII के माध्यम से संरचित डिलीवरी शामिल होती है। इसका आम तौर पर अर्थ आसान एकीकरण और तेज़ अपडेट है, लेकिन यह लागत, लाइसेंसिंग सीमाओं और विक्रेता निर्भरता को भी ला सकता है। इसके विपरीत, ओपन फ़ीड अक्सर कम्युनिटी ब्लॉकलिस्ट, CERT सलाह, सार्वजनिक MISP इंस्टेंस, या एब्यूज-शैली डेटासेट जैसे शोध प्रोजेक्ट होते हैं। वे पारदर्शी और कम लागत वाले हैं, लेकिन उन्हें आमतौर पर अधिक ट्यूनिंग और फॉल्स पॉजिटिव के साथ अधिक सावधानी की आवश्यकता होती है।
| आयाम | कमर्शियल फीड्स | ओपन फीड्स |
|---|---|---|
| लागत | सब्सक्रिप्शन आधारित | आमतौर पर मुफ्त या कम लागत वाले |
| अपडेट स्पीड | अक्सर तेज़ और अधिक सुसंगत | प्रोजेक्ट और मेंटेनर के अनुसार भिन्न होती है |
| पारदर्शिता | वेंडर पैकेजिंग द्वारा सीमित | आमतौर पर उच्च और जांच योग्य |
| कवरेज | क्यूरेटेड एग्रीगेशन के साथ व्यापक | असमान, लेकिन कभी-कभी बहुत लक्षित |
| ट्यूनिंग का प्रयास | शुरुआत में कम, फिर भी सत्यापन की आवश्यकता है | अधिक, क्योंकि गुणवत्ता भिन्न होती है |
| सर्वोत्तम उपयोग | वे टीमें जिन्हें विश्वसनीय डिलीवरी की आवश्यकता है | वे टीमें जो दृश्यता और नियंत्रण चाहती हैं |
व्यावसायिक फीड अक्सर तब जीतते हैं जब किसी टीम को तेज़ परिचालन और व्यापक कवरेज की आवश्यकता होती है। ओपन फीड अक्सर तब जीतते हैं जब बजट कम होता है और पारदर्शिता मायने रखती है। अधिकांश स्थलों और मल्टी-साइट ऑपरेटरों के लिए व्यावहारिक उत्तर प्रत्येक की एक छोटी संख्या का उपयोग करना है, फिर केवल चौड़ाई के लिए खरीदने के बजाय वास्तविक प्रवर्तन निर्णयों के आसपास उन्हें ट्यून करना है।
फ़ीड्स कैसे एकत्र और आदान-प्रदान की जाती हैं
कोई भी फीड एक पाइपलाइन से गुजरने के बाद ही उपयोगी बनती है। कच्चे संकेतक आते हैं, उन्हें साफ़ किया जाता है, मानकीकृत किया जाता है, समृद्ध किया जाता है, और फिर उन टूल्स पर भेजा जाता है जो उन पर कार्रवाई कर सकते हैं। यही कारण है कि लोग STIX और TAXII के बारे में बात करते रहते हैं, भले ही ये नाम अमूर्त लगें।
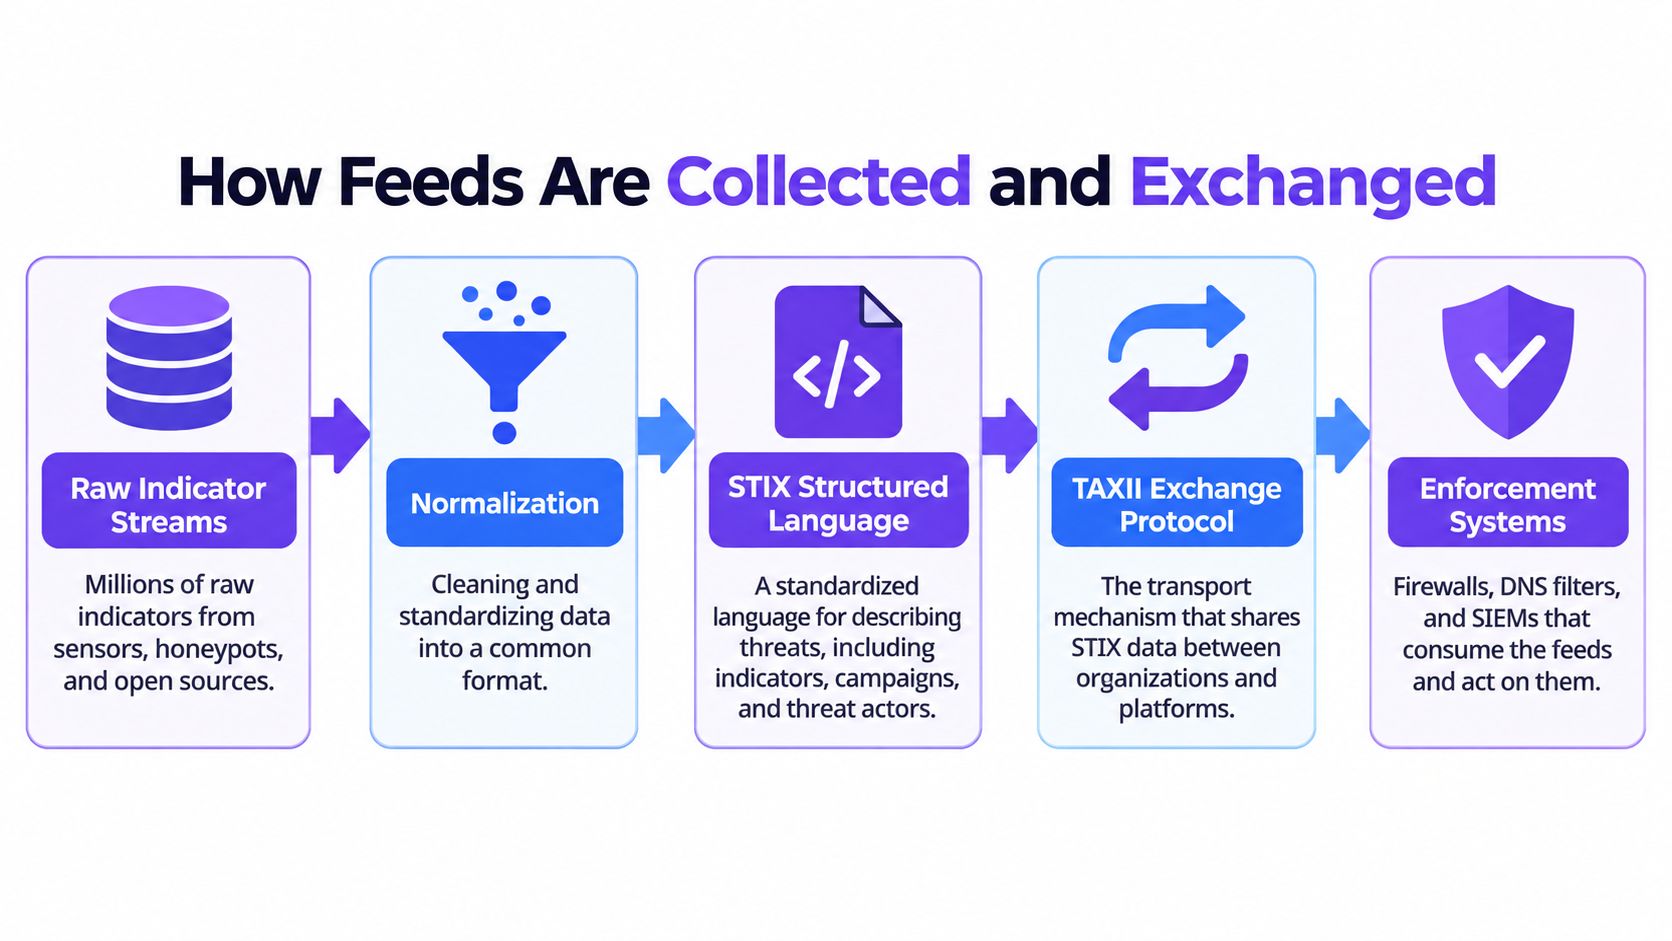
रॉ स्ट्रीम से उपयोगी नीति तक
STIX खतरे की जानकारी को संरचित तरीके से वर्णित करने की सामान्य भाषा है। यह एक सिस्टम को उन संकेतकों, अभियानों या संबंधित वस्तुओं का इस प्रारूप में वर्णन करने देता है जिसे दूसरा सिस्टम समझ सके। TAXII ट्रांसपोर्ट लेयर है जो उस डेटा को प्लेटफॉर्म के बीच स्थानांतरित करता है। साथ में, वे मायने रखते हैं क्योंकि जब कई प्रदाता शामिल होते हैं तो कोई भी हर एकीकरण को हाथ से फिर से नहीं बनाना चाहता है।
संवर्धन (Enrichment) आमतौर पर इसके बाद होता है। टीमें भू-स्थान (geolocation), स्वायत्त प्रणाली डेटा, पैसिव DNS इतिहास, WHOIS या पंजीकरण संदर्भ, सैंडबॉक्स परिणाम और एक विश्वास स्कोर जोड़ती हैं। वही अतिरिक्त संदर्भ एक कच्चे डेटा सूची को ऐसी चीज़ में बदल देता है जिसका उपयोग DNS फ़िल्टर, फ़ायरवॉल या विश्लेषक शोर में डूबे बिना कर सकते हैं।
फीड की डिलीवरी विभिन्न तरीकों से हो सकती है। एक push फीड एक निश्चित शेड्यूल पर आती है, एक pull फीड मांग पर मांगी जाती है, और एक हाइब्रिड मॉडल मांग पर पुनर्प्राप्ति की अनुमति देते हुए भी एक चैनल की सदस्यता लेता है। सबसे अच्छा विकल्प इस बात पर निर्भर करता है कि संकेतक कितनी जल्दी बदलता है और आप स्रोत पर कितना भरोसा करते हैं।
एकतरफा उपभोग कम प्रदर्शन करता है क्योंकि रक्षक अपने स्वयं के अवलोकनों से भी सीखते हैं। अच्छे कार्यक्रम घटनाओं, दृश्यों और स्थानीय संदर्भ को ISACs या विक्रेता पारिस्थितिकी तंत्र में वापस भेजते हैं ताकि अगला अपडेट पिछले वाले से बेहतर हो।
फ़ीड की ताजगी उनका मूल्य क्यों तय करती है
फीड तभी उपयोगी होती है जब वह हमला आगे बढ़ने से पहले पहुंचे। एक पीयर-रिव्यू किए गए मूल्यांकन में पाया गया कि अधिकांश इंडिकेटर्स परीक्षण किए गए फीड्स में दिखाई देने से पहले कम से कम 20 दिनों तक सक्रिय रहे, जबकि DShield की संवेदनशीलता अन्य स्रोतों की तुलना में 1.5 से 2 गुना कम थी क्योंकि यह आमतौर पर प्रमुख दुर्भावनापूर्ण गतिविधि होने के बाद ही इंडिकेटर्स को सूचीबद्ध करता था। देर से मिली इंटेलिजेंस अभी भी सटीक हो सकती है, लेकिन यह उस समय के बाद आ सकती है जब DNS पॉलिसी को इसकी आवश्यकता होती है। समय निर्णय कैसे बदलता है, इसके सरल भाषा में विवरण के लिए देखें व्यावसायिक निर्णयों के लिए डेटा फ्रेशनेस का क्या अर्थ है।
ताजगी एक नियंत्रण है, नारा नहीं
ताजगी को सीधे मापें। इंजैस्ट टाइमस्टैम्प की जांच करें, पहचान के समय के खिलाफ पहले अवलोकन की तुलना करें, और तेजी से घूमने वाले डोमेन को कम टाइम-टू-लाइव दें। यदि वे जांच गायब हैं, तो एक स्थान कल के इंफ्रास्ट्रक्चर को ब्लॉक कर सकता है जबकि आज का फ़िशिंग किट पास हो जाता है।
तेज़ फीड भी एक समझौता लाते हैं। स्रोत जितनी तेज़ी से आगे बढ़ता है, गलत ब्लॉक से बचने के लिए आपको उतनी ही अधिक पुष्टि और विश्वास स्कोरिंग की आवश्यकता होती है। धीमी फीड अभी भी मदद कर सकती हैं, लेकिन वे आमतौर पर पहली पंक्ति के ब्लॉक की तुलना में पूर्वव्यापी खोजों और संवर्धन के लिए बेहतर होती हैं। वह अंतर सार्वजनिक और अतिथि WiFi में मायने रखता है, जहाँ एक गलत पॉजिटिव आगंतुकों को उतना ही निराश कर सकता है जितना कि एक छूटा हुआ पता लगाना उन्हें जोखिम में डाल सकता है।
व्यावहारिक नियम: फ़ीड की ताजगी को एक सेवा स्तर की तरह समझें, न कि किसी खरीदारी चेकबॉक्स की तरह।
नए डोमेन के दैनिक स्नैपशॉट कम से कम 1% नए पंजीकृत या अल्पकालिक डोमेन से चूक जाते हैं जिन्हें लगभग हमेशा दुर्भावनापूर्ण बताया गया था, और शोधकर्ताओं ने लगभग 45 मिनट के भीतर लगभग आधा और 15 मिनट के भीतर लगभग 30% नए पंजीकृत डोमेन पाए। जब हमलावर डिस्पोजेबल इंफ्रास्ट्रक्चर तैयार कर रहे हों तो त्वरित निगरानी स्पष्ट रूप से बासी स्नैपशॉट से बेहतर प्रदर्शन करती है। ऑपरेटरों के लिए, व्यावहारिक निर्णय सीधा है, परिभाषित करें कि डोमेन कितनी जल्दी दिखाई देना चाहिए, फिर स्रोत और TTL चुनें जो उस लक्ष्य से मेल खाते हों।
अतिथि और सार्वजनिक WiFi पर फ़ीड्स प्रारंभिक पहचान को कैसे बढ़ावा देती हैं
गेस्ट WiFi वह स्थान है जहां फीड की कार्यप्रणाली गैर-विशेषज्ञों को दिखाई देती है। एक डिवाइस कनेक्ट होता है, यह एक डोमेन मांगता है, और ब्राउज़र द्वारा कनेक्शन खोलने से पहले प्रोटेक्टिव DNS उस अनुरोध की जांच करता है। लुकअप-स्टेज का यह निर्णय अनप्रबंधित लैपटॉप, BYOD फोन, कियोस्क और आगंतुक उपकरणों के लिए मुख्य नियंत्रण बिंदु है जो एजेंट नहीं रख सकते।
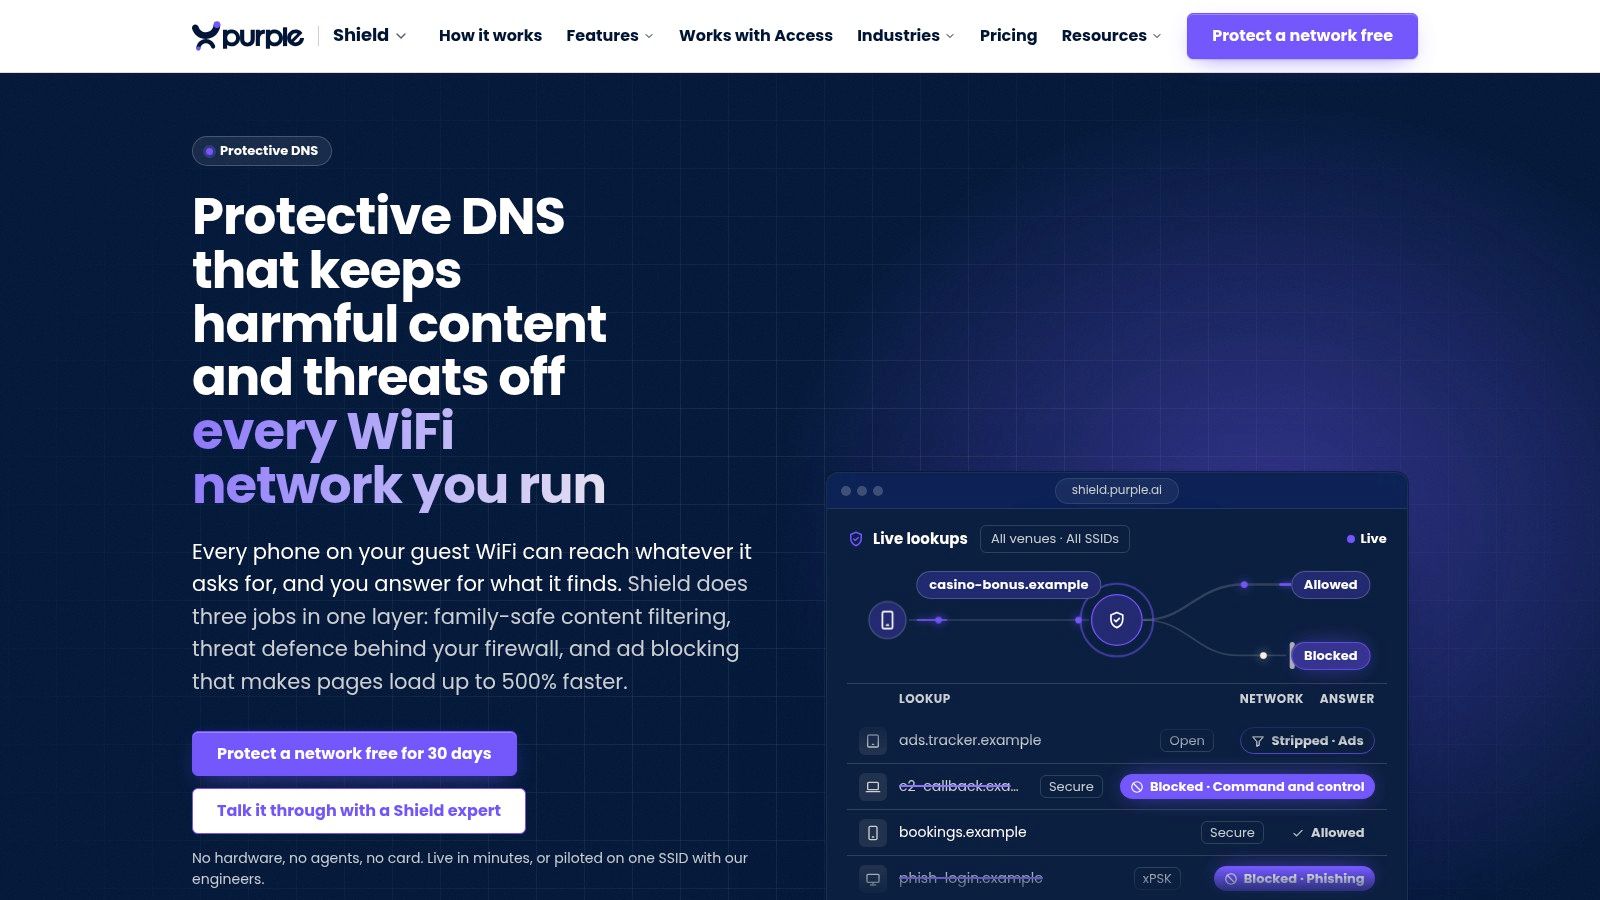
ऑपरेटर क्या देखता है
ऑपरेटर की तरफ, उपयोगी आउटपुट कोई कच्चा फीड डंप नहीं है। यह ब्लॉक किए गए लुकअप की एक सूची है, वह SSID या VLAN जहां से वे आए हैं, मैच करने वाला फीड स्रोत, संकेतक की आयु, और ब्लॉक पेज या ऑडिट ट्रेल के लिए आवश्यक प्रमाण। थ्रेट फीड और वेन्यू कंट्रोल के बीच यही व्यावहारिक अंतर है।
सबसे मजबूत सेटअप केवल एक सिग्नल पर निर्भर नहीं होते हैं। वे नए पंजीकृत डोमेन, प्रमाणपत्र पारदर्शिता, पैसिव DNS परिवर्तन, और घटना-पुष्टि संकेतकों को जोड़ते हैं ताकि मानक ब्लॉकलिस्ट के पकड़ने से पहले उभरते इन्फ्रास्ट्रक्चर को फ़्लैग किया जा सके। वह प्रारंभिक-सिग्नल दृष्टिकोण विशेष रूप से गेस्ट नेटवर्क में उपयोगी है, जहां समझौता अक्सर एक एकल टैप से शुरू होता है और जहां कनेक्शन खुलने से पहले केवल DNS अस्वीकार प्रतिक्रिया ही काम करती है।
उन टीमों के लिए जिन्हें इस बात पर संदर्भ बिंदु की आवश्यकता है कि गैर-प्रबंधित डिवाइस कैसे व्यवहार करते हैं, साक्ष्य एकत्र करने के लिए OSINT कार्यप्रवाह एक उपयोगी पूरक है क्योंकि यह दिखाता है कि अन्वेषक किसी एक सेंसर पर निर्भर हुए बिना संदिग्ध गतिविधि की पुष्टि कैसे करते हैं। उसी अनुशासन का ऑपरेटर-सामना करने वाला संस्करण सरल है, स्रोत, समय, नेटवर्क सेगमेंट और ब्लॉक करने का कारण कैप्चर करें, फिर उस साक्ष्य को कर्मचारियों, सुरक्षा टीमों या ऑडिटरों के लिए उपलब्ध रखें।
यही लेयर प्रदर्शन में भी सुधार कर सकती है। DNS-लेयर विज्ञापन और ट्रैकर ब्लॉकिंग से पेज हल्के महसूस हो सकते हैं क्योंकि कम अवांछित अनुरोध पास होते हैं। यह आतिथ्य और शिक्षा में भी उतना ही मायने रखता है जितना कि सुरक्षा में, क्योंकि धीमा ब्राउज़िंग सुरक्षा को एक सपोर्ट टिकट में बदल देता है।
Purple Shield का BYOD मार्गदर्शन उस मॉडल के साथ तालमेल बिठाता है, क्योंकि यह गैर-प्रबंधित उपकरणों को डिवाइस पर सॉफ़्टवेयर इंस्टॉलेशन समस्या के बजाय नेटवर्क एज पर एक नीतिगत समस्या के रूप में देखता है।
कम फ़ीड्स चुनना और उनका बेहतर उपयोग करना
फ़ीड प्रोग्राम का सबसे कठिन हिस्सा यह तय करना है कि कौन सी फ़ीड नीति पथ में स्थान पाने के योग्य हैं, न कि पोर्टफोलियो का विस्तार करना। वरिष्ठ प्रौद्योगिकी और साइबर सुरक्षा नेताओं के 2025 के सर्वेक्षण में पाया गया कि कई लोग फ़ीड वॉल्यूम से अभिभूत महसूस कर रहे थे, कई लोगों ने कुशल विश्लेषकों की कमी का हवाला दिया, और कई लोगों को यह सत्यापित करने में संघर्ष करना पड़ा कि खतरे वैध या प्रासंगिक थे या नहीं। यह एक स्पष्ट संकेत है कि अधिक इनटेक से स्वचालित रूप से अधिक मूल्य नहीं बनता है। नवीनतम फ़ीचर सेट यहाँ महत्वपूर्ण है क्योंकि फ़ीड मूल्य केवल तब दिखाई देता है जब कोई प्लेटफॉर्म इसे नेटवर्क एज पर निर्णय में बदल सकता है।
एक सरल युक्तिकरण विधि
प्रत्येक फ़ीड को एक निर्णय के साथ मैप करके शुरुआत करें। यदि कोई स्रोत आपको यह नहीं बता सकता कि ब्लॉक करना है, अलर्ट करना है, समृद्ध करना है या जांच करनी है, तो यह संभवतः निचले स्तर की प्राथमिकता वाली श्रेणी से संबंधित है।
फिर विश्वास और समाप्ति नियम जोड़ें। जो संकेतक तेजी से खराब होते हैं उन्हें जल्दी समाप्त कर दिया जाना चाहिए, जबकि धीमी गति से चलने वाला प्रतिष्ठा डेटा अधिक समय तक बना रह सकता है। उसके बाद, अपने आंतरिक टेलीमेट्री के साथ दोहराव को हटाएं ताकि आप एक ही सिग्नल को अलग-अलग स्थानों पर न रखें।
एक व्यावहारिक खरीदारी चेकलिस्ट भी मदद करती है:
- यह फ़ीड किस निर्णय को सक्षम बनाती है? यदि उत्तर अस्पष्ट है, तो फ़ीड को संचालित करना कठिन होगा।
- इसकी मापी गई विलंबता (latency) क्या है? आपको अपने परिवेश से एक वास्तविक संख्या की आवश्यकता है, वादे की नहीं।
- यह संकेतकों को कैसे समाप्त करती है? बासी ब्लॉक टालने योग्य शोर पैदा करते हैं।
- यह क्या रिपोर्टिंग तैयार करती है? ऑडिटरों और गैर-तकनीकी हितधारकों को साक्ष्य की आवश्यकता होती है, डैशबोर्ड टूर की नहीं।
एक अच्छी तरह से स्कोप वाला वाणिज्यिक फीड, एक कम्युनिटी फीड, और आपका अपना DNS टेलीमेट्री अक्सर बिना किसी प्राथमिकता वाले दस-फीड पोर्टफोलियो से बेहतर प्रदर्शन करते हैं। कारण सरल है। सबसे उपयोगी फीड वह है जो निर्णय ले सकती है, विशेष रूप से अतिथि WiFi, स्कूलों और अस्पतालों जैसी जगहों पर जहाँ ड्यूटी पर कोई विश्लेषक नहीं होते हैं और उपकरणों पर कोई एजेंट नहीं होते हैं।
मुख्य बातें और व्यावहारिक अगले कदम
खतरे की जानकारी से जुड़े थ्रेट इंटेलिजेंस फीड केवल तभी मायने रखते हैं जब वे समय पर किसी इंफोर्समेंट कंट्रोल तक पहुंचते हैं। नयापन और संदर्भ, कच्चे डेटा की मात्रा से अधिक महत्वपूर्ण हैं, और DNS-लेयर इंफोर्समेंट उन वातावरणों में फीड का उपयोग करने का सबसे स्वच्छ तरीका है जहां आप एजेंट इंस्टॉल नहीं कर सकते। सबसे मजबूत प्रोग्राम यह बताने के लिए पर्याप्त प्रमाण भी लॉग करते हैं कि क्या ब्लॉक किया गया था, कहां और क्यों।
आतिथ्य स्थलों के लिए, उन फीड पर ध्यान केंद्रित करें जो तेजी से बढ़ने वाले फ़िशिंग डोमेन और डिस्पोजेबल इन्फ्रास्ट्रक्चर को मेहमानों द्वारा छूने से पहले पकड़ लेते हैं। स्कूलों और अस्पतालों के लिए, ऐसी रिपोर्टिंग पर जोर दें जो सुरक्षा, घटना समीक्षा और अनुपालन साक्ष्य का समर्थन कर सके। मल्टी-साइट ऑपरेटरों के लिए, प्रति-SSID और प्रति-VLAN नीति नियंत्रण की मांग करें ताकि अतिथि, कर्मचारी और निवासी ट्रैफ़िक को एक ही जोखिम के रूप में न माना जाए।
कुछ सामान्य प्रश्न बार-बार सामने आते हैं:
- फ़ीड्स को कितनी बार अपडेट होना चाहिए? जितनी बार खतरा प्रकार की मांग हो, अल्पकालिक इंफ्रास्ट्रक्चर के लिए तेजी से अपडेट चक्र के साथ।
- जब कोई फ़ीड बंद हो जाती है तो क्या होता है? अच्छे डिज़ाइन आसानी से निष्पादित होते हैं, पूर्व नीति स्थिति बनाए रखते हैं, और नेटवर्क को फंसाते नहीं हैं।
- आप किसी ऑडिटर को ब्लॉक कैसे साबित करते हैं? ब्लॉक किए गए डोमेन, टाइमस्टैम्प, नीति स्रोत, प्रभावित नेटवर्क सेगमेंट और ब्लॉक-पेज साक्ष्य को बनाए रखें।
- बिना किसी विश्लेषक के आप कहाँ से शुरुआत करते हैं? DNS-लेयर नियंत्रणों, एक या दो अच्छी तरह से परिभाषित फ़ीड्स और सरल रिपोर्टिंग के साथ शुरुआत करें जिसे आपके ऑपरेटर पढ़ सकें।
यदि आप अतिथि WiFi, स्कूल कनेक्टिविटी, या अस्पताल के आगंतुक नेटवर्क के लिए जिम्मेदार हैं, तो Purple Shield आपको उपयोगकर्ता उपकरणों पर एजेंटों या उपकरणों के बिना थ्रेट इंटेलिजेंस फीड को DNS-स्तरीय निर्णयों में बदलने का एक व्यावहारिक तरीका देता है। यह देखने के लिए कि स्थल-जागरूक नीति, रिपोर्टिंग और सुरक्षात्मक DNS एक नियंत्रण परत में कैसे एक साथ फिट होते हैं, Purple Shield पर जाएँ।