
अपने नेटवर्क के लिए WiFi सामग्री फ़िल्टर कैसे बनाएं
प्रति-SSID नियमों, शेड्यूल, ब्लॉक पृष्ठों, रिपोर्टिंग और DNS, VPN एवं बायपास समस्याओं की व्यावहारिक जांच के साथ एक WiFi सामग्री फ़िल्टर बनाएं।
Published 21 अक्टूबर 2026
व्यस्त होटल बार में शाम के 7 बजे हैं। एक परिवार आपके मुफ़्त गेस्ट WiFi का उपयोग कर रहा है, कर्मचारियों के टैबलेट ऑर्डर ले रहे हैं, और एक सम्मेलन समूह अगले कमरे में फाइलें साझा कर रहा है। किसी का अन-मैनेज्ड फोन फ़िशिंग लिंक खोलने की कोशिश करता है, एक किशोर कुछ आपत्तिजनक खोजता है, और एक हैक किया गया लैपटॉप कमांड सर्वर पर कॉल करना शुरू कर देता है। आप इनमें से किसी भी डिवाइस पर सॉफ्टवेयर इंस्टॉल नहीं कर सकते हैं, और न ही आप हर स्क्रीन पर नज़र रख सकते हैं। यही वह परिचालन वास्तविकता है जिसे एक WiFi content filter को संभालना होता है, और यही कारण है कि इसे एक साधारण ब्लॉकलिस्ट मानने से आपको विफलता मिलेगी। एक विश्वसनीय सेटअप एक नीति और सत्यापन प्रणाली (policy and verification system) है, जो प्रति नेटवर्क सेगमेंट के अनुसार बनाई जाती है, गेस्ट के स्थान से परीक्षण की जाती है, और जहाँ DNS नियंत्रण समाप्त होता है, वहां पारदर्शी होती है।
विषय-सूची
- साझा WiFi को नेटवर्क-स्तरीय फ़िल्टरिंग की आवश्यकता क्यों है
- WiFi नीति को कॉन्फ़िगर करने से पहले उसे तैयार करें
- मुख्य WiFi सामग्री फ़िल्टरिंग कार्यप्रवाह को तैनात करें
- चुने कि DNS फ़िल्टरिंग कहाँ समाप्त होती है
- SSID, VLAN और समय-आधारित नियमों को अलग करें
- उपयोगी ब्लॉक पेज और रिपोर्टिंग डिज़ाइन करें
- कवरेज, फ़ॉल्स पॉज़िटिव और बायपास पथों का परीक्षण करें
साझा WiFi को नेटवर्क-स्तरीय फ़िल्टरिंग की आवश्यकता क्यों है
उस होटल को अपने टेम्पलेट के रूप में लें, भले ही आप एक स्कूल, क्लिनिक, पुस्तकालय या परिवहन केंद्र चलाते हों। आपके पास एक ही रेडियो साझा करने वाले कम से कम तीन दर्शक हैं। अतिथियों को खुले, परिवार-सुरक्षित ब्राउज़िंग की आवश्यकता है। कर्मचारियों को व्यावसायिक टूल, भुगतान सेवाओं और व्यवस्थापक प्रणालियों की आवश्यकता है। मीटिंग या IoT उपकरणों को गंतव्यों के एक छोटे से सेट तक सीमित पहुंच की आवश्यकता होती है। एक ही सपाट नीति या तो कर्मचारियों को परेशान करती है या अतिथियों को जोखिम में छोड़ देती है।
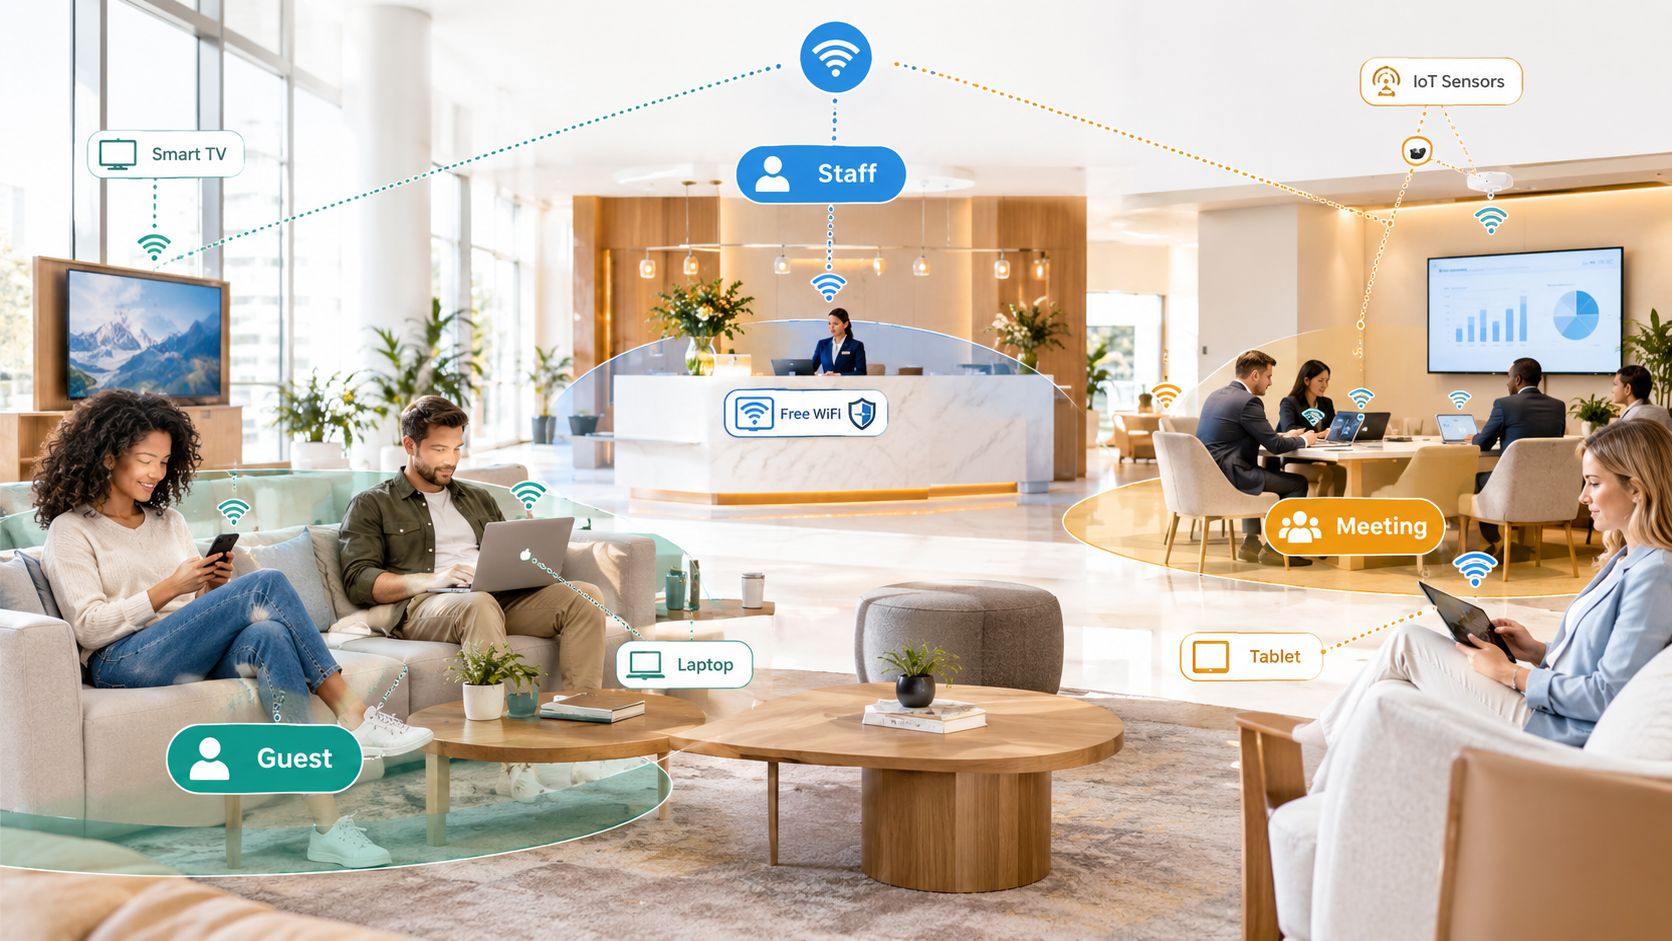
एंडपॉइंट एजेंट इसे हल नहीं करते हैं। आगंतुक उन फोन, लैपटॉप, टैबलेट, ई-रीडर और कंसोल के साथ आते हैं जिनके आप मालिक नहीं हैं और जिन्हें आपको प्रबंधित करने का प्रयास नहीं करना चाहिए। उन्हें प्रमाणपत्र या फ़िल्टरिंग ऐप इंस्टॉल करने के लिए कहने से सहायता कतारें बनती हैं और विश्वास टूटता है। आपको एक ऐसे नियंत्रण की आवश्यकता है जो डिवाइस के प्रकार की परवाह किए बिना, कनेक्शन शुरू होने से पहले काम करे।
DNS लुकअप पर फ़िल्टरिंग
DNS-layer filtering उस अंतर को भरता है। जब कोई डिवाइस किसी डोमेन को रिज़ॉल्व करने के लिए कहता है, तो आपका स्वीकृत रिज़ॉल्वर श्रेणी और खतरे की नीतियों के खिलाफ उस अनुरोध की जांच करता है। यदि डोमेन मैलवेयर, फ़िशिंग, बॉटनेट्स, पोर्नोग्राफी, या हिंसक सामग्री को होस्ट करता है जिसे आपने ब्लॉक करने के लिए चुना है, तो रिज़ॉल्वर पते के बजाय एक नियंत्रित ब्लॉक प्रतिक्रिया देता है, जैसा कि DNSFilter's overview of public WiFi filtering at scale में वर्णित है। वही स्रोत, U.S. हॉटस्पॉट डेटा का हवाला देते हुए, 2022 में देश को पार्क, लाइब्रेरी, सार्वजनिक परिवहन और ट्रेन स्टेशनों तक फैले 410,000 से अधिक सार्वजनिक WiFi नेटवर्क पर रखता है।
संख्या से अधिक महत्वपूर्ण उसका पैटर्न है। वे नेटवर्क अनसुलझे उपकरणों पर अस्थायी उपयोगकर्ताओं को सेवा प्रदान करते हैं, इसलिए प्रवर्तन को नेटवर्क सीमा पर होना चाहिए। सही तरीके से किए जाने पर, आप हर अतिथि उपकरण पर अनुकूलता बनाए रखते हुए प्रति SSID या VLAN अलग-अलग नियम लागू कर सकते हैं। यह एक ही बार में सुरक्षा, स्वीकार्य-उपयोग प्रवर्तन और खतरा सुरक्षा को कवर करता है।
यह बाकी सभी चीज़ों को रिप्लेस नहीं करता है। एक डोमेन को अनुमति मिलने के बाद DNS फ़िल्टरिंग एन्क्रिप्टेड पेज की जांच नहीं करेगी, और यह पहले से संक्रमित डिवाइस को साफ़ नहीं करेगी। इसे अपना पहला, व्यापक प्रवेश द्वार मानें। फायरवॉल, सेग्मेंटेशन और स्टाफ किट पर एंडपॉइंट सुरक्षा को अभी भी अपना काम करना है।
कॉन्फ़िगर करने से पहले WiFi पॉलिसी तैयार करें
रिज़ॉल्वर डैशबोर्ड से शुरुआत न करें। अपनी संपत्ति के ऐसे मानचित्र के साथ शुरुआत करें जिसे आप छह महीने बाद भी समझ सकें। हर स्थल, SSID और VLAN की सूची बनाएं। ध्यान दें कि प्रत्येक का उपयोग कौन करता है, क्या डिवाइस प्रबंधित हैं, और कौन से Captive Portal और भुगतान प्रवाह कभी नहीं टूटने चाहिए।
वह इन्वेंट्री उपयोगी तर्कों को जल्दी सामने लाती है। एक पारिवारिक आकर्षण स्थल बच्चों के लिए अधिक सख्त मुफ़्त स्तर के साथ-साथ एक अनुमेय भुगतान वाले आगंतुक स्तर को चला सकता है। एक स्कूल को छात्रों, शिक्षकों और IoT सेंसरों के लिए बहुत अलग उत्तरों की आवश्यकता होती है। किसी अन्य संगठन की श्रेणी सूची को कॉपी करने से वे स्थानीय निर्णय छूट जाते हैं।
ऑडियंस के अनुसार पॉलिसी मैप बनाएं
- गेस्ट नेटवर्क: खतरों के साथ-साथ एडल्ट, अवैध और अन्य हानिकारक श्रेणियों को ब्लॉक करें। स्पष्ट रूप से तय करें कि क्या जुआ, सोशल मीडिया या स्ट्रीमिंग आपके स्थान के अनुकूल है।
- कर्मचारी नेटवर्क: खतरे की ब्लॉकिंग को सख्त रखें, लेकिन लोगों को आवश्यक व्यावसायिक सेवाओं की अनुमति दें। दस्तावेज़ में दर्ज करें कि अपवादों को कौन मंजूरी देता है।
- IoT और परिचालन नेटवर्क: जहां संभव हो केवल ज्ञात अपडेट, टेलीमेट्री और प्रबंधन गंतव्यों की अनुमति दें। किसी प्रिंटर को सामान्य ब्राउज़िंग नीति न दें।
- समय-संवेदनशील नेटवर्क: नोट करें कि शाम, सप्ताहांत या पाठ-समय के नियम दिन के समय के डिफ़ॉल्ट नियमों से कहां भिन्न होने चाहिए।
श्रेणी के विकल्प विशुद्ध रूप से तकनीकी नहीं हैं। 2024 में, संगठनात्मक फ़िल्टरिंग नीतियों के एक विश्लेषण में 84% से अधिक नीतियों में एडल्ट कंटेंट पाया गया, जबकि TitanHQ के प्रकाशित WiFi फ़िल्टरिंग नीति डेटा के अनुसार, पीयर-टू-पीयर और अवैध कंटेंट 81% में, आतंकवाद और नफ़रत लगभग 66% में, और जुआ 51% में दिखाई दिया। वे आंकड़े केवल मलबेवेयर ब्लॉकिंग नहीं, बल्कि फ़िल्टरिंग को देखभाल का कर्तव्य और बैंडविड्थ का काम करते हुए दिखाते हैं।
प्रत्येक नीति के लिए स्वामी, उद्देश्य और समीक्षा तिथि लिखें। यदि आप Cyber Essentials आवश्यकताएं जैसी आधार रेखा के साथ नियंत्रणों को संरेखित कर रहे हैं, तो रिकॉर्ड करें कि प्रत्येक सेटिंग किस आवश्यकता का समर्थन करती है। आप इस मानचित्र को सीधे आगे रिज़ॉल्वर ज़ोन में अनुवादित करेंगे, और ऑडिटर इस लिखित रिकॉर्ड के लिए आपका धन्यवाद करेंगे।
कोर WiFi कंटेंट फ़िल्टरिंग वर्कफ़्लो को तैनात करें
तैनाती का क्रम सीधा है, लेकिन क्रम मायने रखता है। यदि आप यह नियंत्रित करने से पहले श्रेणियों को सक्षम करते हैं कि DNS क्वेरी कहाँ जाती हैं, तो आप दिनों तक असंगत परिणामों का पीछा करेंगे।
सबसे पहले, गेस्ट, स्टाफ और IoT VLANs को अपने अनुमोदित रिकर्सिव रिज़ॉल्वर्स का उपयोग करने के लिए बाध्य करें। उन सेगमेंट से मनमाना बाहरी DNS उपयोग करने के प्रयासों को ब्लॉक या रीडायरेक्ट करें, फिर पुष्टि करें कि DHCP सही रिज़ॉल्वर पते प्रदान कर रहा है। यह प्रवर्तन बिंदु (enforcement point) है। इसके बिना, बाकी सब कुछ केवल सलाहकारी है।
इसके बाद, प्रत्येक SSID और VLAN से एक अलग response policy zone, या आपके द्वारा चुनी गई सेवा में समकक्ष श्रेणी नीति (category policy) संलग्न करें। NIST सुरक्षात्मक DNS का वर्णन ऑन-प्रेमिसिस प्रतिक्रिया नीति क्षेत्रों (on-premises response policy zones), क्लाउड सुरक्षित पुनरावर्ती DNS (cloud secure recursive DNS), या एक संयोजन के माध्यम से तैनात करने योग्य रूप में करता है, और अपने NIST protective DNS deployment guidance में जहां संभव हो एन्क्रिप्टेड DNS, अखंडता के लिए DNSSEC, समर्पित DNS इंफ्रास्ट्रक्चर और दोष-सहिष्णु डिज़ाइनों की सिफारिश करता है। उस विकल्प का सोच-समझकर उपयोग करें। स्थानीय क्षेत्र आपको सख्त नियंत्रण और कम लेटेंसी देते हैं। क्लाउड हलकर्ता (cloud resolvers) मल्टी-साइट अपडेट और रिपोर्टिंग को सरल बनाते हैं। हाइब्रिड सेटअप मिश्रित कनेक्टिविटी वाले परिसरों के लिए उपयुक्त हैं।
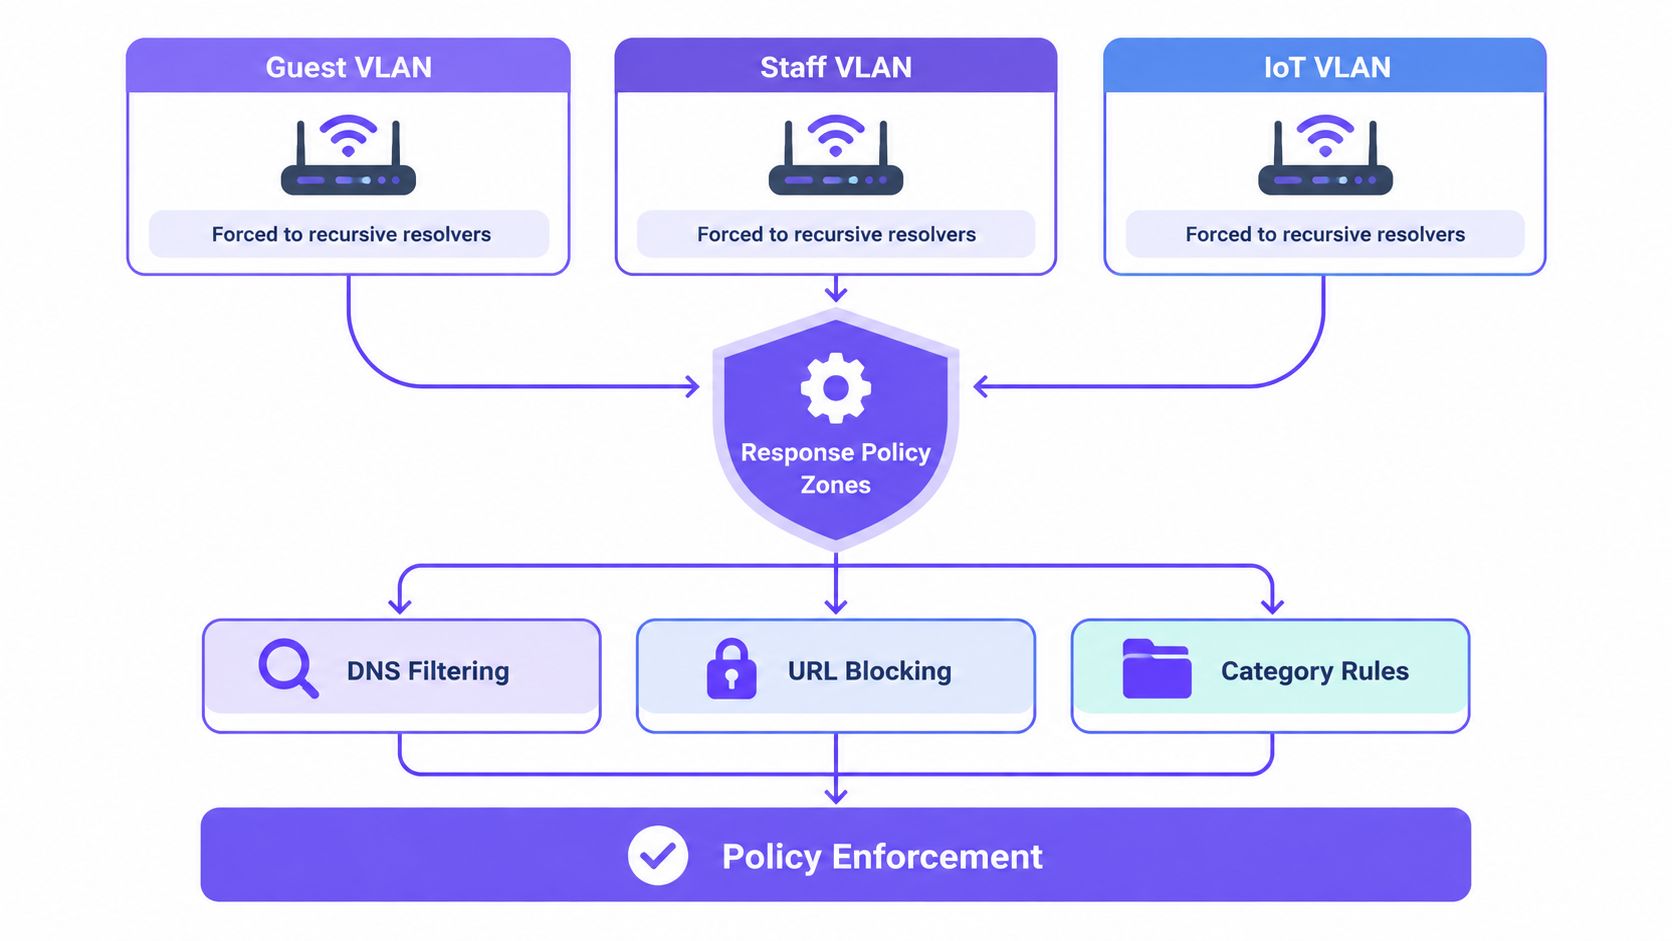
जब कोई क्वेरी किसी अवरुद्ध श्रेणी या खतरा फीड से मेल खाती है, तो एक नियंत्रित ब्लॉक प्रतिक्रिया लौटाएं जो उपयोगकर्ता को एक स्पष्टीकरण पृष्ठ पर ले जाए। केवल क्वेरी को न छोड़ें या कोई सामान्य विफलता न लौटाएं। हर निर्णय के लिए अनुरोध करने वाले नेटवर्क, श्रेणी, टाइमस्टैम्प और क्वेरिएड डोमेन को लॉग करें। ट्यूनिंग और विवादों के लिए आपको उस साक्ष्य की आवश्यकता होगी।
व्यापक रूप से लागू करने से पहले सत्यापित करें
प्रत्येक SSID पर वास्तविक उपकरणों से परीक्षण करें। पुष्टि करें कि स्वीकृत व्यावसायिक और अतिथि गंतव्य सामान्य रूप से हल होते हैं। पुष्टि करें कि प्रतिबंधित डोमेन ब्लॉक पेज पर पहुंचते हैं। अपने Captive Portal, सोशल लॉगिन प्रदाताओं और कार्ड भुगतान प्रवाह की दो बार जांच करें, क्योंकि श्रेणी फ़िल्टर उन प्रमाणीकरण डोमेन को तोड़ना पसंद करते हैं जो सोशल मीडिया की तरह दिखते हैं।
कैशिंग और फ़ॉलबैक पर नज़र रखें। एक पुराना DNS उत्तर रखने वाला डिवाइस तब तक किसी ब्लॉक की गई साइट को पहुंच योग्य बना सकता है जब तक कि कैश समाप्त न हो जाए। एक गलत कॉन्फ़िगर किया गया द्वितीयक रिज़ॉल्वर आउटेज के दौरान आपकी नीति को बायपास कर सकता है। गो-लाइव से पहले स्वीकृति लक्ष्य निर्धारित करें, जैसे कि प्रत्येक नीति सेगमेंट से परीक्षण DNS ट्रैफ़िक का 100% इंटरसेप्शन और सिम्युलेटेड आउटेज के दौरान शून्य अनपेक्षित रिज़ॉल्वर फ़ॉलबैक। वह लक्ष्य भाषा एक अस्पष्ट रोलआउट को एक परीक्षण योग्य रोलआउट में बदल देती है।
व्यावहारिक नियम: यदि आप प्रत्येक SSID पर गेस्ट फोन से एक ब्लॉक, एक अनुमति, और एक पोर्टल लॉगिन को पुनः उत्पन्न नहीं कर सकते हैं, तो आप लागू करने के लिए तैयार नहीं हैं।
प्लेटफ़ॉर्म इस अनुशासन से कम मायने रखता है, हालांकि एक मैनेज्ड क्लाउड सेवा तस्वीर से एप्लायंस रखरखाव और क्लाइंट सॉफ़्टवेयर को हटा सकती है। यदि आप एक ही समय में अंतर्निहित स्विचिंग और वायरलेस किट की समीक्षा कर रहे हैं, तो ATEK Distribution के network and wireless solutions इस बात के लिए एक उपयोगी संदर्भ बिंदु हैं कि एक्सेस इंफ्रास्ट्रक्चर और सेगमेंटेशन विकल्प एक साथ कैसे फिट होते हैं। आप जो भी चुनें, बदलाव को चरणबद्ध करें, मॉनिटर करें और उसके बाद ही कड़ा करें।
चुनें कि DNS फ़िल्टरिंग कहाँ समाप्त होती है
ऑपरेटरों को तब परेशानी होती है जब वे DNS फ़िल्टरिंग खरीदते हैं और पूर्ण वेब निरीक्षण की उम्मीद करते हैं। हितधारकों द्वारा आपके द्वारा प्रदान किए गए कवरेज से अधिक मान लेने से पहले सीमा के बारे में स्पष्ट रहें।
DNS फ़िल्टरिंग एक अनुरोधित डोमेन को वर्गीकृत करती है। यह ट्रैफ़िक प्रवाह से पहले किसी ज्ञात फ़िशिंग होस्ट या वयस्क साइट के कनेक्शन को रोक सकती है। यह आम तौर पर एक साझा डोमेन पर हर पृष्ठ को अलग नहीं कर सकती, URL पथों का निरीक्षण नहीं कर सकती, या रिज़ॉल्यूशन के बाद एक एन्क्रिप्टेड सत्र की सामग्री का न्याय नहीं कर सकती है। एक ही प्लेटफ़ॉर्म एक ही होस्टनाम के तहत हानिरहित और हानिकारक सामग्री की मेजबानी कर सकता है, और केवल DNS इसे सफाई से विभाजित नहीं कर सकता है।
| दृष्टिकोण | सर्वोत्तम उपयुक्त | प्रति-SSID नियंत्रण | मुख्य सीमा |
|---|---|---|---|
| राउटर-नेटिव फ़िल्टरिंग | छोटे, एकल-स्थल नेटवर्क | बुनियादी, अक्सर डिवाइस या नेटवर्क-व्यापी | मोटे तौर पर श्रेणियां और कमजोर रिपोर्टिंग |
| स्थानीय DNS फ़िल्टरिंग | ऑन-साइट नियंत्रण चाहने वाले स्थान | प्रति-VLAN ज़ोन के साथ मजबूत | अद्यतन, उपलब्धता और ट्यूनिंग आपके पास है |
| क्लाउड सुरक्षात्मक DNS | बहु-स्थल अतिथि और सार्वजनिक WiFi | प्रति SSID, VLAN और स्थान के लिए मजबूत | केवल डोमेन-स्तरीय निर्णय |
| एंडपॉइंट या HTTPS निरीक्षण | प्रबंधित कर्मचारी उपकरण | प्रति डिवाइस या उपयोगकर्ता | एजेंट या प्रमाण पत्र की आवश्यकता है, अतिथियों के लिए अनुपयुक्त |
जोखिम से लेयर का मिलान करें
अनमैनेज्ड अतिथियों के लिए, क्लाउड या लोकल DNS फ़िल्टरिंग आपको उनके डिवाइस को छुए बिना कवरेज प्रदान करती है। संवेदनशील डेटा संभालने वाले कर्मचारियों के लैपटॉप के लिए, इसे एंडपॉइंट नियंत्रणों के साथ जोड़ें और जहां पेज-स्तरीय दृश्यता उचित हो, वहां secure web gateway for deeper web inspection पर विचार करें। Cisco Meraki जैसे विक्रेताओं के राउटर-नेटिव टूल सरल संपत्तियों के लिए पर्याप्त हो सकते हैं, लेकिन स्थानों पर उन पर भरोसा करने से पहले श्रेणी की गुणवत्ता और रिपोर्टिंग का परीक्षण करें।
दस्तावेज़ित करें कि आपने किसका निरीक्षण न करने का विकल्प चुना है। स्पष्ट रूप से कहें कि आप लुकअप पर श्रेणियों और ज्ञात खतरों को ब्लॉक कर रहे हैं, न कि अतिथि वेब पृष्ठों को पढ़ रहे हैं। वह ईमानदारी आपको कानूनी रूप से सुरक्षित रखती है और मेहमानों को सेवा समझने में मदद करती है। यह आंतरिक टीमों को ऐसे प्रश्न पूछने के लिए DNS लॉग का उपयोग करने से भी रोकता है जिनके लिए उन्हें कभी डिज़ाइन नहीं किया गया था।
SSID, VLAN और समय-आधारित नियमों को अलग करें
सेगमेंटेशन तय करता है कि किस डिवाइस को कौन सी पॉलिसी मिलती है। फ़िल्टरिंग यह तय करती है कि वह पॉलिसी क्या अनुमति देती है। दोनों को मिलाने से ऐसे नेटवर्क बनते हैं जो साफ़ तौर पर अलग तो होते हैं लेकिन समान रूप से असुरक्षित होते हैं, या भारी फ़िल्टर तो होते हैं लेकिन प्रबंधित करना असंभव होता है।
उन SSIDs से शुरुआत करें जिन्हें लोग पहले से पहचानते हैं। एक होटल Guest को Staff और Conference से अलग रखता है। एक स्कूल छात्रों, कर्मचारियों और IoT ट्रैफ़िक को अलग करता है। छात्र आवास निवासियों को आगंतुकों और भवन प्रणालियों से अलग करता है। प्रत्येक SSID एक VLAN में मैप होता है, प्रत्येक VLAN अपने रिज़ॉल्वर नीति की ओर इशारा करता है, और प्रत्येक नीति अपनी श्रेणियां, अनुमति सूचियां और समय सारणी रखती है।
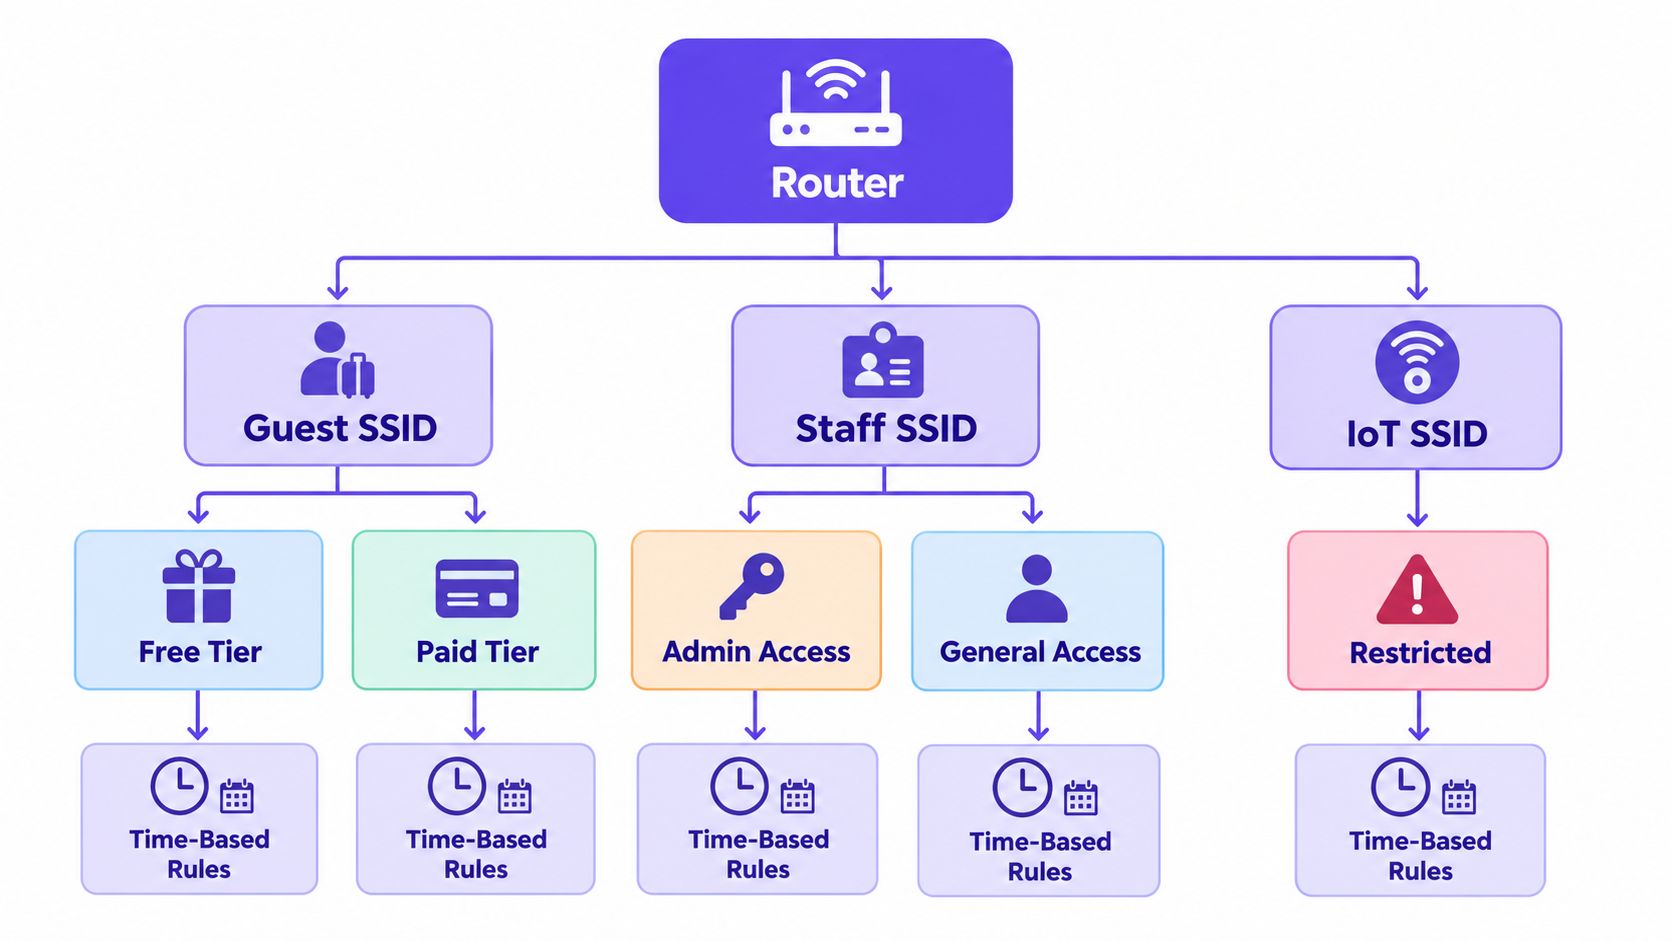
निःशुल्क बनाम सशुल्क स्तर नीति का एक अच्छा उदाहरण हैं, केवल बैंडविड्थ का नहीं। सशुल्क अतिथियों को स्ट्रीमिंग और व्यापक ब्राउज़िंग मिल सकती है। निःशुल्क उपयोगकर्ताओं को अभी भी खतरा और वयस्क ब्लॉकिंग मिलती है, लेकिन क्षमता की रक्षा के लिए शायद अधिक सख्त पीयर-टू-पीयर और उच्च-बैंडविड्थ नियंत्रण मिलते हैं। एक अलग SSID पर कर्मचारियों को अतिथि प्रतिबंध विरासत में नहीं मिलने चाहिए जो आपूर्तिकर्ता पोर्टल या रखरखाव टूल को ब्लॉक करते हैं।
समानसूचियों (schedules) का संयम से उपयोग करें और उन पर पूर्ण नियंत्रण रखें
समय-आधारित नियम तब मदद करते हैं जब नेटवर्क का उद्देश्य बदलता है। आप निर्दिष्ट शाम के घंटों के दौरान गेस्ट श्रेणियों को सख्त कर सकते हैं, पाठों के दौरान गेमिंग को प्रतिबंधित कर सकते हैं, या पारिवारिक स्थल में अधिक सख्त सप्ताहांत सुरक्षा लागू कर सकते हैं। यदि कोई उनका स्वामित्व नहीं लेता है तो शेड्यूल शांत विफलताओं को भी जन्म देते हैं।
- नामित स्वामी: प्रत्येक समय सारणी के लिए एक व्यक्ति या टीम असाइन करें। कोई भी अनाथ नियम नहीं।
- समय क्षेत्र की स्पष्टता: पुष्टि करें कि रिज़ॉल्वर स्थान का स्थानीय समय लागू करता है या एक केंद्रीय सेटिंग। डेलाइट सेविंग परिवर्तनों के दौरान परीक्षण करें।
- अपवाद मार्ग: रिकॉर्ड करें कि कोई सम्मेलन आयोजक, शिक्षक, या ड्यूटी मैनेजर अस्थायी परिवर्तन का अनुरोध कैसे करता है, और यह कब समाप्त होता है।
ब्रिंग-योर-ओन-डिवाइस नेटवर्क भी डिफ़ॉल्ट रूप से कर्मचारियों की नीति को उधार लेने के बजाय अपनी खुद की नीति के हकदार हैं। साझा नेटवर्क के लिए BYOD सुरक्षा पर हमारा मार्गदर्शन यह कवर करता है कि व्यक्तिगत उपकरणों को अलग-अलग विश्वास मान्यताओं की आवश्यकता क्यों है। यहाँ पैटर्न समान है। कर्मचारी SSID पर व्यक्तिगत फ़ोन रिपोर्टिंग को धुंधला करते हैं, अपवादों को जटिल बनाते हैं, और कार्य की आवश्यकता से परे पहुँच को बढ़ाते हैं। उन्हें इंटरनेट एक्सेस, मजबूत थ्रेट ब्लॉकिंग और आंतरिक सिस्टम के लिए कोई रूट नहीं होने वाला एक सेगमेंट दें।
मॉडल को इतना छोटा रखें कि इसे एक पेज पर समझाया जा सके। यदि फ्रंट-डेस्क कर्मचारी किसी गेस्ट को यह नहीं बता सकते कि किस नेटवर्क से जुड़ना है और क्या उम्मीद करनी है, तो आपका सेगमेंटेशन स्थल के लिए बहुत अधिक जटिल है।
उपयोगी ब्लॉक पेज और रिपोर्टिंग डिज़ाइन करें
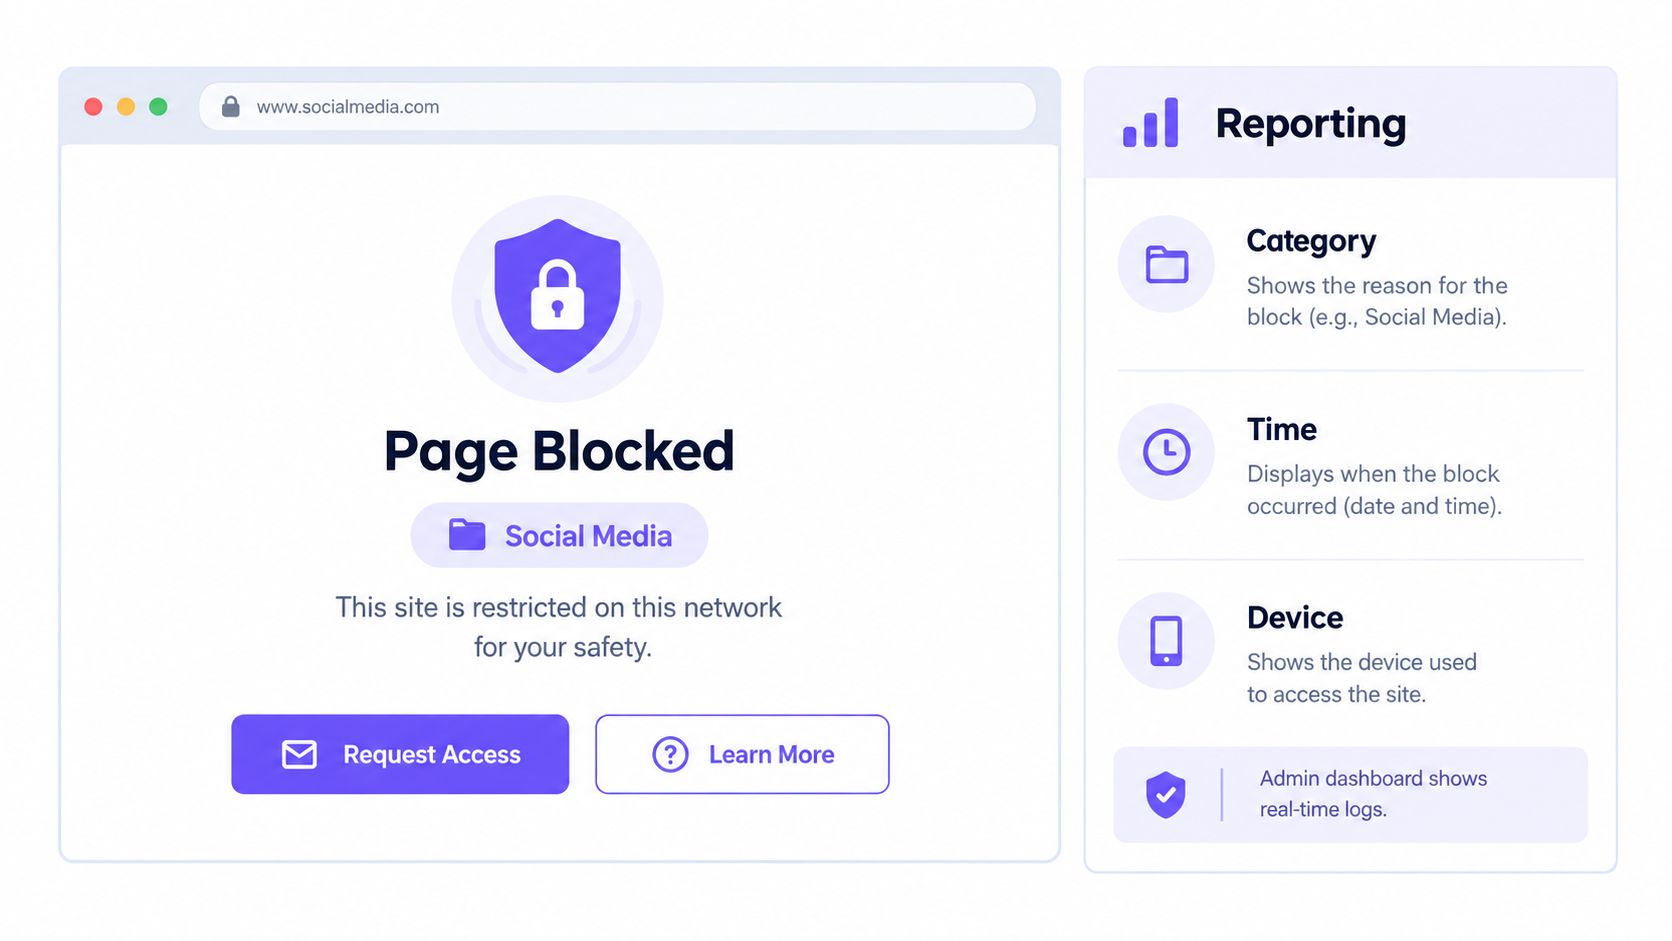
ब्लॉक पेज वह जगह है जहाँ आपकी पॉलिसी दिखाई देती है। एक सामान्य ब्राउज़र त्रुटि मेहमानों को बताती है कि WiFi ख़राब है। एक स्पष्ट, ब्रांडेड पेज उन्हें बताता है कि कोई नियम लागू हुआ था, किस श्रेणी ने इसे ट्रिगर किया, और वे आगे क्या कर सकते हैं।
भाषा को सरल रखें। स्थान का नाम लिखें, रोजमर्रा के शब्दों में श्रेणी बताएं, और समझाएं कि इस नेटवर्क पर साइट प्रतिबंधित है। यदि आप समीक्षा का समर्थन कर सकते हैं तो उसके लिए एक मार्ग प्रदान करें। यह संकेत न दें कि आप हर HTTPS पृष्ठ पढ़ रहे हैं या सभी ब्राउज़िंग कैप्चर कर रहे हैं। DNS-layer फ़िल्टरिंग अनुरोधित डोमेन और श्रेणियों को रिकॉर्ड करती है। यह स्वचालित रूप से पृष्ठ-स्तरीय दृश्यता प्रदान नहीं करती है, और यह उपयोगकर्ताओं को अज्ञात नहीं बनाती है।
विश्वास के लिए यह अंतर मायने रखता है। सार्वजनिक WiFi सुरक्षा जागरूकता के 2025 के एक अध्ययन में रिपोर्ट किया गया कि 81% प्रतिभागियों का मानना था कि सार्वजनिक WiFi पर उनका डेटा चोरी हो सकता है, केवल 34% ने फ़िशिंग के बारे में चिंता व्यक्त की, और 64% का मानना था कि सरकारों या निगमों द्वारा जानकारी एकत्र या मॉनिटर की जा सकती है, 2025 सार्वजनिक WiFi सुरक्षा जागरूकता अध्ययन के अनुसार। एक अपारदर्शी ब्लॉक उस चिंता को बढ़ा सकता है। एक पारदर्शी ब्लॉक देखभाल के कर्तव्य का प्रमाण दे सकता है।
केवल वही रिपोर्ट करें जिसका आप बचाव कर सकते हैं
उपयोगी रिपोर्टिंग ब्लॉक किए गए डोमेन, खतरे के प्रकार, श्रेणी, नेटवर्क और समय को रिकॉर्ड करती है। यह आपको यह दिखाने की अनुमति देता है कि क्या रोका गया था, कहां और कब, किसी गलत वर्गीकृत व्यावसायिक टूल को पहचानें, और एक सेगमेंट से कमांड-एंड-कंट्रोल डोमेन तक पहुंचने के बार-बार किए जाने वाले प्रयासों पर ध्यान दें।
जहाँ आपकी सेवा इसका समर्थन करती है, वहाँ Google, Bing, और YouTube पर Safe Search लागू करें, विशेष रूप से पारिवारिक, स्कूल और सार्वजनिक नेटवर्क पर। डैशबोर्ड टॉगल पर भरोसा करने के बजाय किसी अतिथि उपकरण से इसका परीक्षण करें।
गेस्ट और कर्मचारियों के लिए बुनियादी बातें प्रकाशित करें:
- क्या लॉग किया जाता है: डोमेन, श्रेणी, नेटवर्क और टाइमस्टैम्प - डिफ़ॉल्ट रूप से पेज की सामग्री नहीं।
- प्रतिधारण और पहुंच: आप कब तक रिपोर्ट रखते हैं और उन्हें कौन देख सकता है।
- अपील: फॉल्स पॉजिटिव की समीक्षा कैसे और कितनी जल्दी की जाती है।
जिस ब्लॉक पेज को गेस्ट समझते हैं, वह एक मूक विफलता की तुलना में कम सपोर्ट कॉल उत्पन्न करेगा, भले ही वे नियम से असहमत हों।
रिपोर्टिंग को सुरक्षा और ऑडिट के प्रमाण के रूप में समझें, न कि ब्राउज़िंग इतिहास उत्पाद के रूप में। डैशबोर्ड एक्सेस को सीमित करें, समय-समय पर प्रतिधारण की समीक्षा करें, और उन रिपोर्टों को हटा दें जिनकी अब आपको आवश्यकता नहीं है।
परीक्षण कवरेज, फ़ाल्स पॉज़िटिव और बायपास पथ
ब्लॉक की गई क्वेरीज़ की गिनती करने से साबित होता है कि रिज़ॉल्वर व्यस्त है। यह साबित नहीं करता कि पॉलिसी सही है। आपको एक सत्यापन दिनचर्या की आवश्यकता है जो ब्लॉकिंग गुणवत्ता और संपार्श्विक क्षति को अलग-अलग मापती है।
प्रत्येक स्थान नीति के लिए एक परीक्षण संग्रह बनाएं। इसमें निषिद्ध डोमेन, समान शब्दावली वाली हानिरहित साइटें, नए पंजीकृत डोमेन, CDN-होस्ट की गई सेवाएं, अंतर्राष्ट्रीयकृत डोमेन और ऐसे गंतव्य शामिल करें जिन्हें उपलब्ध रहना चाहिए, जैसे भुगतान, पोर्टल और सीखने के प्लेटफ़ॉर्म। प्रत्येक SSID और VLAN से प्रत्येक आइटम को बार-बार हल करें। नीति परिणाम, प्रतिक्रिया विलंबता, ब्लॉक-पेज व्यवहार, और यह रिकॉर्ड करें कि क्या वर्गीकरण समय के साथ बदलता है।
सत्य-सकारात्मक (true-positive), मिथ्या-सकारात्मक (false-positive), मिथ्या-नकारात्मक (false-negative), और रिज़ॉल्वर उपलब्धता (resolver availability) को अलग-अलग उपायों के रूप में रिपोर्ट करें। उन्हें एक ही सफलता दर में न जोड़ें। एक प्रायोगिक DNS-ब्लॉकिंग अध्ययन में 1,000 अनुरोधों में 95% ब्लॉकिंग सफलता की सूचना दी गई, लेकिन 3% मिथ्या-सकारात्मक दर भी दर्ज की गई, जबकि एक अन्य कंटेंट-ब्लॉकिंग प्रयोग में एन-ग्राम मशीन-लर्निंग दृष्टिकोण का उपयोग करके 84% की अधिकतम वर्गीकरण सटीकता (maximum classification accuracy) की सूचना दी गई, जैसा कि NIST's secure DNS deployment guide के साथ संक्षेप में प्रस्तुत किया गया है। वे परिणाम वैध उपयोगकर्ताओं के समस्याओं का सामना करने के बावजूद केवल ब्लॉक दर का जश्न मनाने के खिलाफ एक चेतावनी हैं।
अपने आसपास के तरीकों का ऑडिट करें
एनक्रिप्टेड DNS एक ऐसा अनदेखा पहलू है जिसे अधिकांश विवरणों में कम करके आंका जाता है। ब्राउज़र और ऑपरेटिंग सिस्टम आपके कॉन्फ़िगर किए गए सेवा को दरकिनार करते हुए, बाहरी हलकर्ता (resolver) को DNS over HTTPS या DNS over TLS के माध्यम से लुकअप भेज सकते हैं। VPN, प्रॉक्सी, डायरेक्ट-IP एक्सेस और ऐप्स में हार्ड-कोडेड DNS भी यही समस्या पैदा करते हैं। राउटर पैरेंटल-कंट्रोल सिस्टम पर हालिया 2025 शोध में पाया गया कि परीक्षण किए गए उत्पाद मुख्य रूप से DNS फ़िल्टरिंग पर निर्भर थे और HTTPS-आधारित फ़िल्टरिंग नहीं करते थे, जैसा कि Rotten WiFi की पूरी राउटर ब्लॉकिंग गाइड में उल्लेख किया गया है।
आपको एक समझौता तय करना है, न कि एक आदर्श समाधान। ज्ञात एन्क्रिप्टेड DNS एंडपॉइंट्स और अस्वीकृत रिज़ॉल्वर्स के लिए आउटबाउंड DNS को ब्लॉक करने से गेस्ट नेटवर्क पर प्रवर्तन बना रहता है। यह गोपनीयता को भी कम कर सकता है और वैध डिवाइस सुरक्षा सुविधाओं को तोड़ सकता है। एन्क्रिप्टेड DNS को स्वतंत्र रूप से अनुमति देने से श्रेणी, मैलवेयर और Safe Search नीतियां असंगत हो जाती हैं। प्रत्येक सेगमेंट के अनुसार स्पष्ट रूप से विकल्प चुनें। सख्त फ़ेल-क्लोज़्ड व्यवहार आमतौर पर स्कूलों और पारिवारिक स्थानों के लिए उपयुक्त होता है। मैनेज्ड स्टाफ नेटवर्क प्रलेखित अपवादों को सही ठहरा सकते हैं।
साधारण विफलताओं की भी जाँच करें:
- साझा किए गए CDN: एक अपमानजनक होस्टनाम को ब्लॉक करने से संपूर्ण कंटेंट डिलीवरी नेटवर्क बंद नहीं होना चाहिए।
- Captive Portal और भुगतान: प्रत्येक श्रेणी परिवर्तन के बाद लॉगिन, सोशल प्रमाणीकरण और कार्ड प्रवाह का परीक्षण करें।
- कैश्ड उत्तर: कैश को साफ़ करें और पुन: परीक्षण करें, अन्यथा आप एक ऐसी नीति को प्रमाणित कर देंगे जो अभी लाइव नहीं है।
- रिज़ॉल्वर आउटेज: पुष्टि करें कि नेटवर्क डिज़ाइन के अनुसार विफल होता है, और यदि आपने फेल-क्लोज चुना है तो मेहमानों को मूक अनफ़िल्टर्ड एक्सेस के बजाय एक स्पष्ट संदेश मिलता है।
जहाँ उपलब्ध हो, नई नीतियों को केवल मॉनिटर मोड में चरणबद्ध करें। अवरुद्ध घटनाओं का नमूना लें, वेन्यू स्टाफ के साथ गलत सकारात्मकताओं की समीक्षा करें, और स्थायी अपवादों के बजाय समय-सीमित अनुमति सूचियों (allowlists) का उपयोग करें। वर्गीकरण, हलकर्ता, या फ़र्मवेयर परिवर्तनों के बाद फिर से परीक्षण करें। श्रेणियां बदलती हैं, साइटें होस्ट बदलती हैं, और कल का साफ वर्गीकरण पुराना हो सकता है।
आपका उत्पादन साइन-ऑफ़ एक छोटी, साक्ष्य-आधारित चेकलिस्ट होनी चाहिए। नीति मानचित्र स्वीकृत। प्रत्येक SSID का वास्तविक उपकरण से परीक्षण किया गया। बायपास पथों का ऑडिट किया गया। ब्लॉक पेज और अपील मार्ग लाइव। रिपोर्टिंग प्रतिधारण पर सहमति बनी। अपवाद समय-सीमित और स्वामित्व वाले हैं। यह एक ऐसा WiFi सामग्री फ़िल्टर है जिसे आप संचालित कर सकते हैं, न कि केवल एक सेटिंग जिसे आपने कभी सक्षम किया था।
यदि आप इसे अतिथि, छात्र, रोगी या सार्वजनिक WiFi के लिए बना रहे हैं, तो Purple Shield प्रति-SSID, VLAN, स्थान और समय-आधारित सामग्री फ़िल्टरिंग, Safe Search प्रवर्तन, ब्रांडेड ब्लॉक पेज और रिपोर्टिंग के साथ क्लाउड सुरक्षात्मक DNS प्रदान करता है जो दिखाता है कि गेस्ट डिवाइस पर एजेंटों के बिना क्या, कहां और कब ब्लॉक किया गया था। यह देखने के लिए कि यह आपके मौजूदा WiFi में कैसे फिट बैठता है और अपने स्थानों के लिए एक मॉनिटर किए गए रोलआउट की योजना बनाने के लिए Purple Shield पर जाएं।