
Come creare un filtro contenuti WiFi per la tua rete
Crea un filtro contenuti WiFi con regole per SSID, pianificazioni, pagine di blocco, reportistica e controlli pratici per problemi di DNS, VPN e aggiramento.
Published 21 ottobre 2026
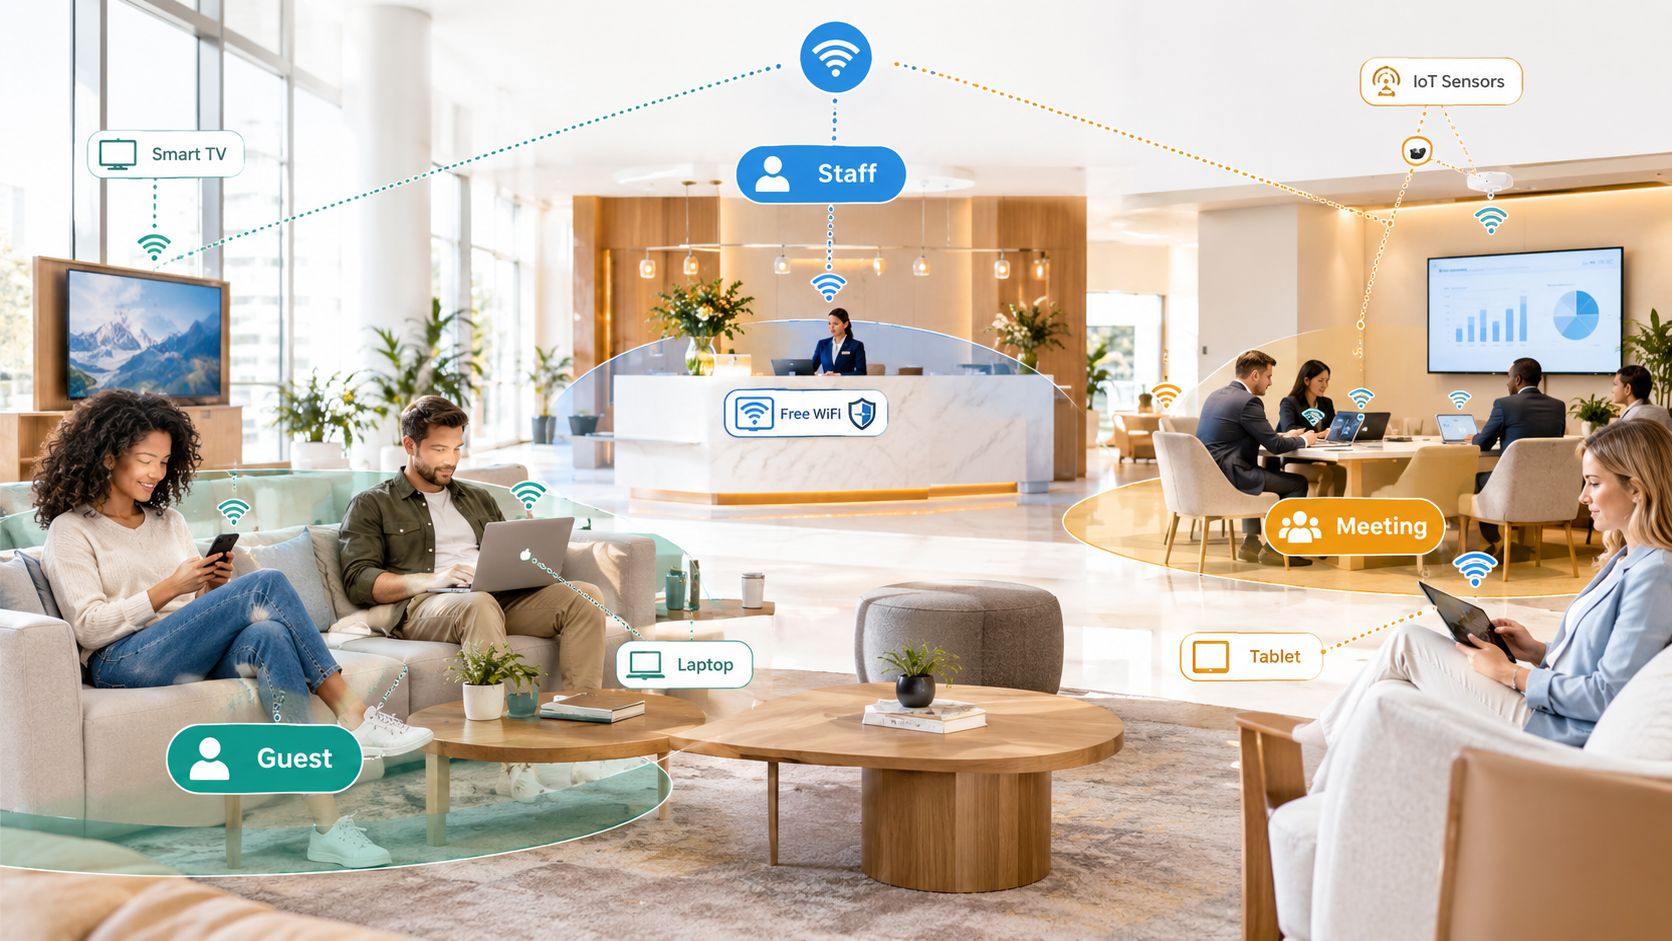
Sono le 19:00 nel bar affollato di un hotel. Una famiglia è connessa al tuo WiFi per gli ospiti gratuito, i tablet del personale stanno prendendo gli ordini e un gruppo di un raduno sta condividendo file nella stanza accanto. Il telefono non gestito di qualcuno tenta di aprire un link di phishing, un adolescente cerca contenuti espliciti e un laptop compromesso inizia a contattare un server di comando. Non puoi installare software su nessuno di questi dispositivi e non puoi monitorare ogni singolo schermo. Questa è la realtà operativa che un filtro dei contenuti WiFi deve gestire, ed è il motivo per cui considerarlo una semplice blocklist ti deluderà. Una configurazione affidabile è un sistema di verifica e policy, creato per ciascun segmento di rete, testato dalla posizione dell'ospite e trasparente su dove si ferma il controllo DNS.
Tabella dei Contenuti
- Perché il WiFi condiviso richiede un filtraggio a livello di rete
- Prepara la policy WiFi prima di configurarla
- Distribuisci il flusso di lavoro principale per il filtraggio dei contenuti WiFi
- Scegli dove termina il filtraggio DNS
- Separa SSID, VLAN e regole basate sull'ora
- Progetta pagine di blocco e reportistica utili
- Testa copertura, falsi positivi e percorsi di aggiramento
Perché il WiFi condiviso richiede il filtraggio a livello di rete
Usa l'hotel come modello, anche se gestisci una scuola, una clinica, una biblioteca o uno snodo di trasporti. Hai almeno tre tipi di pubblico che condividono gli stessi apparati radio. Gli ospiti hanno bisogno di una navigazione aperta e sicura per le famiglie. Il personale richiede strumenti di lavoro, servizi di pagamento e sistemi amministrativi. I dispositivi delle sale riunioni o gli apparati IoT necessitano di un accesso ristretto a un piccolo insieme di destinazioni. Un'unica politica generica finisce per scontentare il personale o lasciare gli ospiti esposti a rischi.
Gli agent sugli endpoint non risolvono il problema. I visitatori arrivano con telefoni, laptop, tablet, e-reader e console che non possiedi e che non dovresti cercare di gestire. Chiedere loro di installare certificati o app di filtraggio crea code di supporto e compromette la fiducia. Hai bisogno di un controllo che funzioni prima che la connessione abbia inizio, indipendentemente dal tipo di dispositivo.
Filtraggio alla richiesta DNS
Il filtraggio a livello DNS colma questa lacuna. Quando un dispositivo chiede di risolvere un dominio, il resolver approvato verifica la richiesta rispetto alle policy di categoria e di minaccia. Se il dominio ospita malware, phishing, botnet, pornografia o contenuti violenti che hai scelto di bloccare, il resolver restituisce una risposta di blocco controllata invece dell'indirizzo, come descritto nella panoramica di DNSFilter sul filtraggio del WiFi pubblico su larga scala. La stessa fonte, citando i dati sugli hotspot statunitensi, ha stimato nel paese oltre 410.000 reti WiFi pubbliche nel 2022, distribuite tra parchi, biblioteche, trasporti pubblici e stazioni ferroviarie.
Il numero conta meno del modello. Queste reti servono utenti temporanei su dispositivi non gestiti, quindi l'applicazione delle regole deve avvenire al perimetro della rete. Se fatto bene, puoi applicare regole diverse per SSID o VLAN mantenendo la compatibilità su ogni dispositivo ospite. In questo modo si coprono in un unico passaggio la protezione dei minori, l'applicazione dell'uso consentito e la difesa dalle minacce.
Non sostituisce tutto il resto. Il filtraggio DNS non ispezionerà una pagina crittografata dopo che un dominio è stato consentito e non pulirà un dispositivo già infetto. Consideralo come il tuo primo, ampio varco. Firewall, segmentazione e protezione degli endpoint sui dispositivi del personale hanno ancora il loro ruolo da svolgere.
Prepara la policy WiFi prima di configurarla
Non iniziare dalla dashboard del risolutore. Inizia con una mappa della tua infrastruttura che sarai ancora in grado di comprendere tra sei mesi. Elenca ogni sede, SSID e VLAN. Prendi nota di chi usa ciascuna rete, se i dispositivi sono gestiti e quali flussi di Captive Portal e di pagamento non devono mai interrompersi.
Questo inventario forza un confronto utile fin da subito. Un'attrazione per famiglie potrebbe gestire un livello di accesso a pagamento più permissivo insieme a un livello gratuito più restrittivo per i bambini. Una scuola richiede risposte molto diverse per studenti, insegnanti e sensori IoT. Copiare la lista delle categorie di un'altra organizzazione significa ignorare queste valutazioni specifiche.
Crea una mappa delle policy per pubblico target
- Reti ospiti: bloccate le minacce, oltre alle categorie per adulti, illegali e dannose. Decidete in modo esplicito se i giochi d'azzardo, i social media o lo streaming sono adatti alla vostra struttura.
- Reti del personale: mantenete un blocco rigido delle minacce, ma consentite i servizi aziendali di cui le persone hanno bisogno. Documentate chi approva le eccezioni.
- IoT e reti operative: consentite, dove possibile, solo le destinazioni note per aggiornamenti, telemetria e gestione. Non assegnate a una stampante una politica di navigazione generale.
- Reti sensibili alle fasce orarie: definite dove le regole per le ore serali, i fine settimana o gli orari delle lezioni devono differire da quelle predefinite diurne.
Le scelte relative alle categorie non sono puramente tecniche. Nel 2024, un'analisi delle politiche di filtraggio aziendali ha riscontrato i contenuti per adulti in oltre l'84% delle politiche, mentre i contenuti peer-to-peer e illegali sono comparsi nell'81%, terrorismo e odio in quasi il 66% e il gioco d'azzardo nel 51%, secondo i dati pubblicati da TitanHQ sulle politiche di filtraggio WiFi. Questi dati dimostrano che il filtraggio assolve a compiti di tutela e gestione della banda, non solo di blocco del malware.
Annota il responsabile, la finalità e la data di revisione di ciascuna politica. Se stai allineando i controlli con uno standard di riferimento come i requisiti di certificazione Cyber Essentials, registra quale requisito è supportato da ciascuna impostazione. Tradurrai questa mappa direttamente nelle zone del resolver nel passaggio successivo, e gli auditor ti ringrazieranno per la documentazione.
Distribuisci il flusso di lavoro principale per il filtraggio dei contenuti WiFi
La sequenza di installazione è lineare, ma l'ordine è fondamentale. Se abiliti le categorie prima di controllare la destinazione delle query DNS, rischierai di inseguire risultati incoerenti per giorni.
Per prima cosa, forza le VLAN ospiti, personale e IoT a utilizzare i tuoi risolutori ricorsivi approvati. Blocca o reindirizza i tentativi di utilizzare DNS esterni arbitrari da quei segmenti, quindi conferma che il DHCP distribuisca gli indirizzi del risolutore corretti. Questo è il punto di applicazione. Senza di esso, tutto il resto è solo consultivo.
Successivamente, associa una response policy zone separata, o la policy di categoria equivalente nel servizio scelto, a ciascun SSID e VLAN. Il NIST descrive il DNS protettivo come distribuibile tramite zone di policy di risposta on-premise, DNS ricorsivo sicuro in cloud o una combinazione di entrambi, e raccomanda DNS crittografato laddove fattibile, DNSSEC per l'integrità, infrastruttura DNS dedicata e architetture con tolleranza ai guasti nella sua guida all'implementazione del DNS protettivo NIST. Compi questa scelta in modo deliberato. Le zone locali offrono un controllo rigido e una bassa latenza. I resolver in cloud semplificano gli aggiornamenti e la reportistica multi-sito. Le configurazioni ibride si adattano agli ambienti con connettività mista.
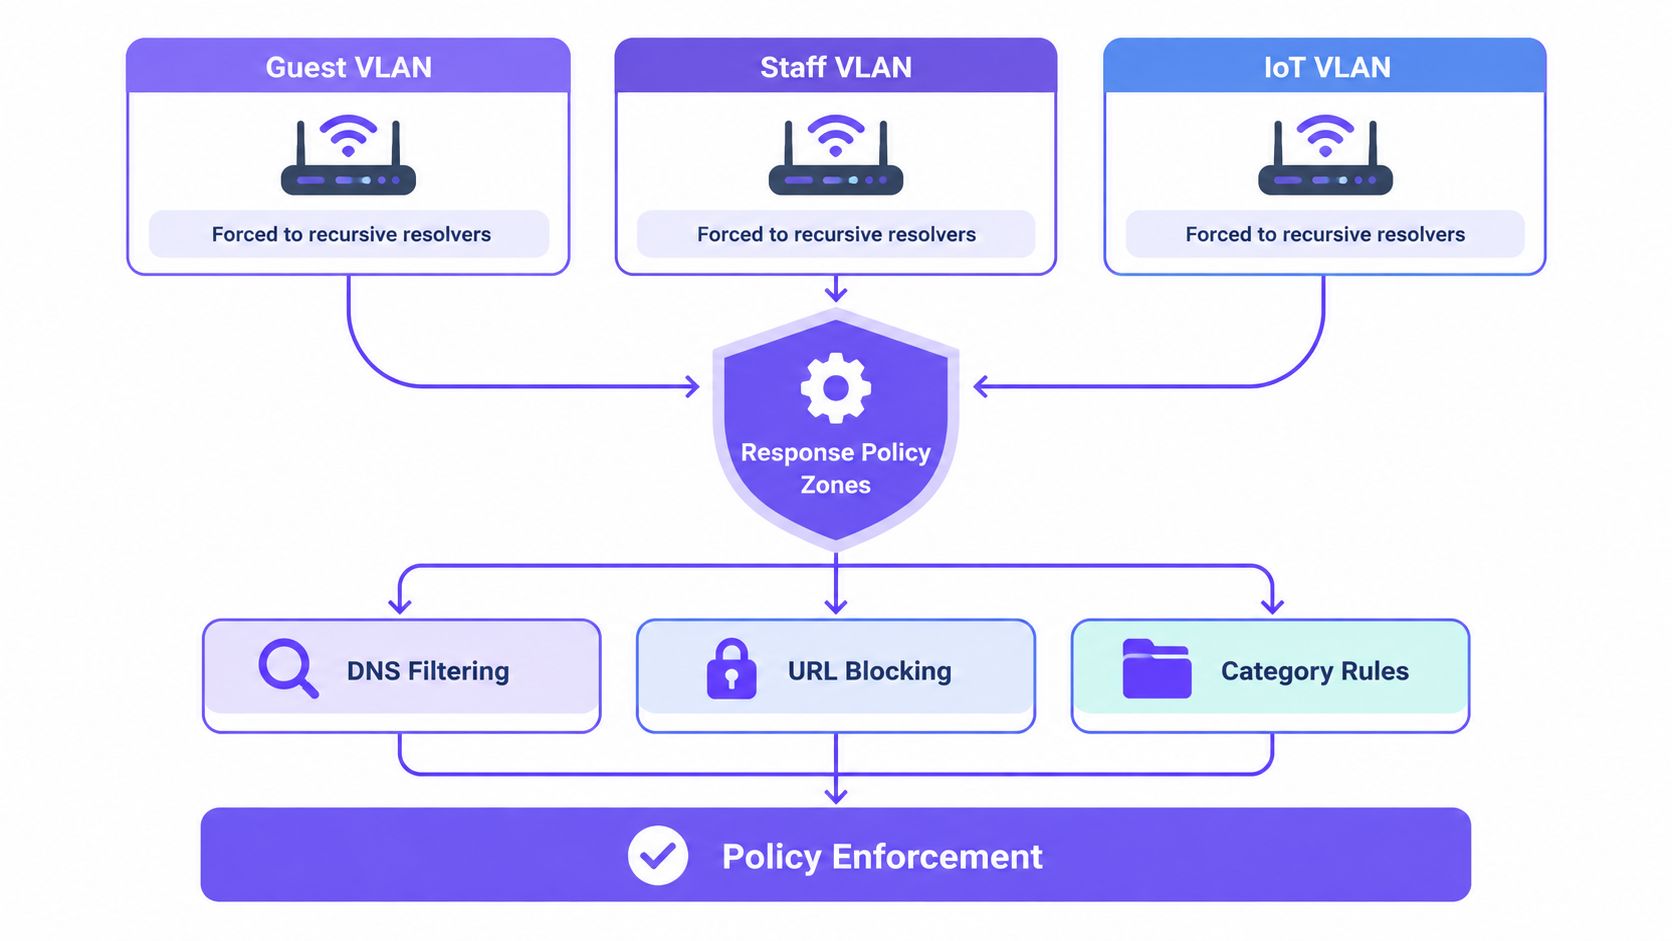
Quando una richiesta corrisponde a una categoria bloccata o a un feed di minacce, restituisci una risposta di blocco controllata che indirizzi l'utente su una pagina esplicativa. Non limitarti a scartare la richiesta o a restituire un errore generico. Registra nei log la rete richiedente, la categoria, il timestamp e il dominio richiesto per ogni decisione. Avrai bisogno di queste prove per l'ottimizzazione e per la gestione delle contestazioni.
Valida prima di applicare su vasta scala
Esegui test da dispositivi reali su ogni SSID. Conferma che le destinazioni aziendali e ospiti consentite vengano risolte normalmente. Verifica che i domini proibiti indirizzino alla pagina di blocco. Controlla due volte il Captive Portal, i provider di social login e i flussi di pagamento con carta, poiché i filtri di categoria tendono a bloccare i domini di autenticazione che assomigliano ai social media.
Fai attenzione al caching e al fallback. Un dispositivo che conserva una vecchia risposta DNS può far apparire raggiungibile un sito bloccato finché la cache non scade. Un resolver secondario configurato in modo errato può aggirare la tua policy durante un'interruzione del servizio. Definisci obiettivi di conformità prima del rilascio, come l'intercettazione al 100% del traffico DNS di test da ciascun segmento di policy e zero fallback involontario su resolver esterni durante le simulazioni di disservizio. Questo tipo di metriche trasforma un’implementazione generica in un processo verificabile.
Regola pratica: se non riesci a riprodurre un blocco, un'autorizzazione e un accesso al portal da uno smartphone ospite su ogni SSID, non sei pronto per l'applicazione effettiva.
La piattaforma conta meno di questa disciplina, sebbene un servizio cloud gestito possa eliminare dalla gestione la manutenzione delle appliance e il software client. Se stai valutando contemporaneamente l'hardware sottostante di switching e wireless, le soluzioni network e wireless di ATEK Distribution rappresentano un utile punto di riferimento per comprendere come si integrano le opzioni di infrastruttura di accesso e segmentazione. Qualsiasi soluzione tu scelga, pianifica il cambiamento per fasi, monitora e solo successivamente applica restrizioni più severe.
Scegliere dove termina il filtraggio DNS
I gestori riscontrano problemi quando acquistano il filtraggio DNS e si aspettano un'ispezione web completa. Definisci con chiarezza i limiti prima che le parti interessate ipotizzino una copertura superiore a quella effettivamente fornita.
Il filtraggio DNS classifica un dominio richiesto. Può bloccare la connessione a un host di phishing noto o a un sito per adulti prima che il traffico inizi a fluire. In genere non è in grado di distinguere ogni singola pagina di un dominio condiviso, ispezionare i percorsi URL o valutare il contenuto di una sessione crittografata dopo la risoluzione. Una singola piattaforma può ospitare materiale innocuo e dannoso sotto lo stesso nome host, e il solo DNS non può separarlo in modo netto.
| Approccio | Utilizzo ideale | Controllo per SSID | Limitazione principale |
|---|---|---|---|
| Filtraggio nativo del router | Reti di piccole dimensioni e con singola sede | Base, spesso a livello di dispositivo o di rete | Categorie approssimative e reportistica debole |
| Filtraggio DNS locale | Sedi che richiedono un controllo in loco | Avanzato con zone per VLAN | Aggiornamenti, disponibilità e ottimizzazione sono a tuo carico |
| DNS protettivo in cloud | WiFi ospiti e pubblico multi-sede | Avanzato per SSID, VLAN e sede | Decisioni limitate al solo livello di dominio |
| Ispezione endpoint o HTTPS | Dispositivi gestiti del personale | Per dispositivo o utente | Richiede agenti o certificati, poco adatto per gli ospiti |
Adatta il livello al rischio
Per gli ospiti non gestiti, il filtraggio DNS locale o basato su cloud offre una copertura completa senza intervenire sui loro dispositivi. Per i laptop del personale che gestiscono dati sensibili, associalo a controlli sugli endpoint e valuta un secure web gateway perun'ispezione web più approfondita laddove la visibilità a livello di pagina sia giustificata. Gli strumenti nativi per router di fornitori come Cisco Meraki possono essere adeguati per ambienti semplici, ma verifica la qualità delle categorie e la reportistica prima di affidarvici su più sedi.
Documenta ciò che hai scelto di non ispezionare. Dichiara chiaramente che stai bloccando categorie e minacce note al momento della risoluzione dei nomi, senza leggere le pagine web degli ospiti. Questa trasparenza ti protegge a livello legale e aiuta gli ospiti a comprendere il servizio. Inoltre, impedisce ai team interni di utilizzare i log DNS per cercare risposte a domande per cui non sono mai stati progettati.
Separa SSID, VLAN e regole basate sull'orario
La segmentazione decide quale policy riceve un dispositivo. Il filtraggio decide cosa consente tale policy. Confondere le due cose porta a reti perfettamente separate ma con il medesimo livello di esposizione, oppure pesantemente filtrate ma impossibili da gestire.
Inizia con gli SSID che le persone già riconoscono. Un hotel mantiene la rete Guest separata da Staff e Conference. Una scuola separa il traffico di studenti, personale e dispositivi IoT. Uno studentato separa i residenti dai visitatori e dai sistemi dell'edificio. Ogni SSID si collega a una VLAN, ogni VLAN punta alla propria politica del resolver e ogni politica contiene le proprie categorie, liste consentite e pianificazioni orarie.
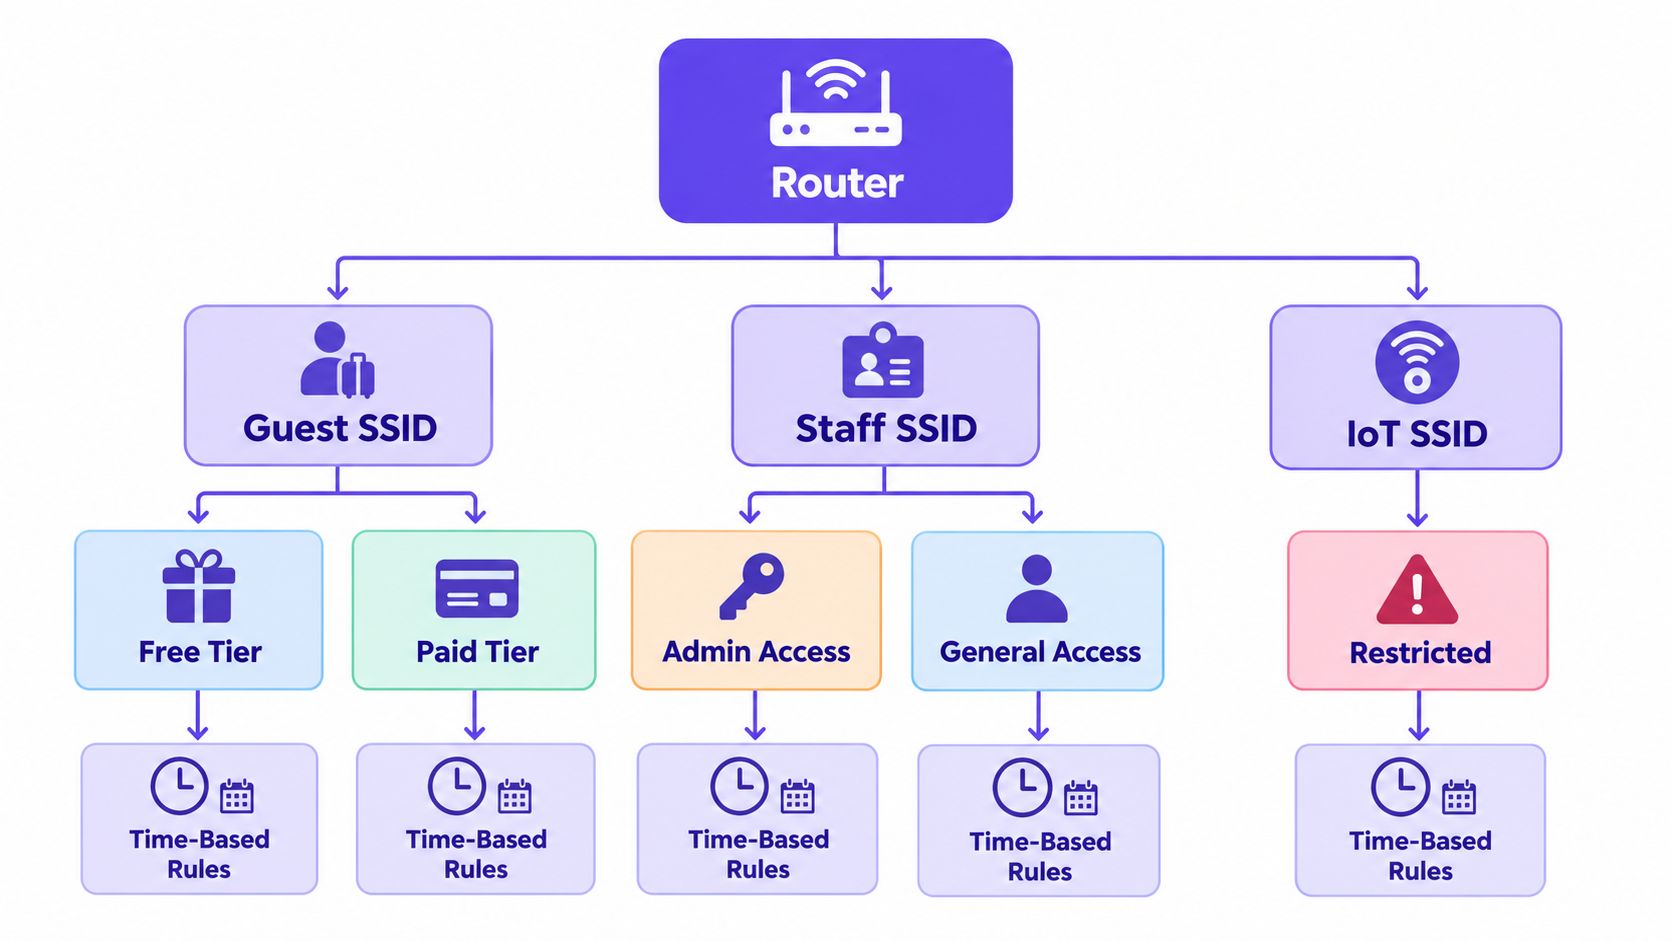
Il confronto tra livelli gratuiti e a pagamento è un ottimo esempio di politica di accesso, non solo di larghezza di banda. Gli ospiti paganti potrebbero ottenere lo streaming e una navigazione più ampia. Gli utenti gratuiti continuano a beneficiare del blocco dei contenuti per adulti e delle minacce, ma con un controllo più rigido sul traffico peer-to-peer e sulle connessioni ad alto consumo di banda per tutelare la capacità della rete. Il personale collegato a un SSID separato non dovrebbe ereditare le restrizioni degli ospiti che bloccano i portali dei fornitori o gli strumenti di manutenzione.
Usa le pianificazioni con cautela e gestiscile direttamente
Le regole basate sull'ora aiutano quando una rete cambia scopo. Puoi restringere le categorie per gli ospiti durante determinate ore serali, limitare il gaming durante le lezioni o applicare una tutela dei minori più severa nei fine settimana in una struttura per famiglie. Le pianificazioni creano anche guasti silenziosi se nessuno ne è responsabile.
- Proprietario designato: Assegna una persona o un team a ogni pianificazione. Nessuna regola orfana.
- Chiarezza sul fuso orario: Conferma se il resolver applica l'ora locale della struttura o un'impostazione centrale. Effettua test durante i cambi dell'ora legale.
- Procedura di eccezione: Documenta in che modo un organizzatore di conferenze, un insegnante o un responsabile di turno può richiedere una modifica temporanea e la relativa data di scadenza.
Anche le reti per i dispositivi personali (BYOD) meritano una propria politica, anziché ereditare quella del personale per impostazione predefinita. Le nostre linee guida sulla sicurezza BYOD per le reti condivise spiegano perché i dispositivi personali richiedono presupposti di fiducia separati. Il principio è lo stesso. Gli smartphone personali collegati all'SSID del personale rendono confusa la reportistica, complicano le eccezioni e ampliano l'accesso oltre quanto richiesto dalle mansioni lavorative. Assegnate loro un segmento con accesso a Internet, un blocco rigoroso delle minacce e nessun instradamento verso i sistemi interni.
Mantiro il modello abbastanza semplice da poter essere spiegato in una sola pagina. Se il personale della reception non è in grado di indicare a un ospite a quale rete connettersi e cosa aspettarsi, la segmentazione è troppo complessa per la struttura.
Progetta pagine di blocco e reportistica utili
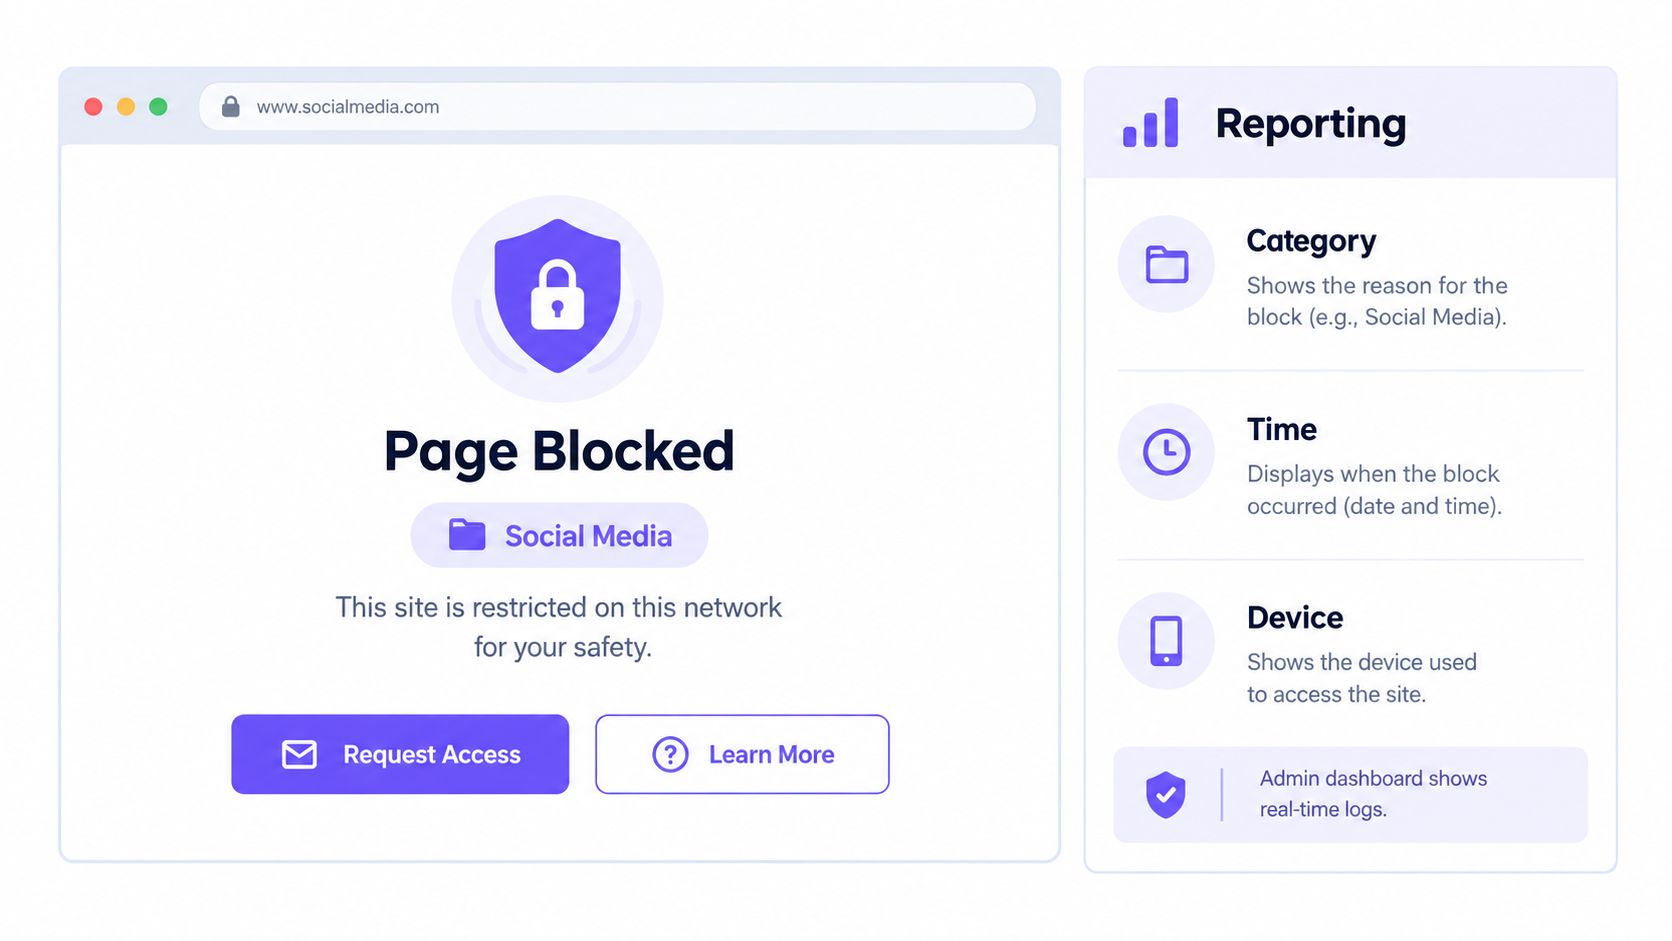
Una pagina di blocco è il luogo in cui la tua policy diventa visibile. Un errore generico del browser segnala agli ospiti che il WiFi non funziona. Una pagina chiara e personalizzata con il tuo brand comunica che è stata applicata una regola, quale categoria l'ha attivata e cosa possono fare dopo.
Usa un linguaggio semplice. Indica la struttura, specifica la categoria con parole di tutti i giorni e spiega che il sito è limitato su questa rete. Offri un modo per richiedere una revisione, se puoi gestirla. Non lasciar intendere che stai leggendo ogni pagina HTTPS o registrando tutta la navigazione. Il filtraggio a livello DNS registra i domini e le categorie richiesti. Non fornisce automaticamente visibilità a livello di singola pagina e non rende gli utenti anonimi.
Questa distinzione è fondamentale per la fiducia. Uno studio del 2025 sulla consapevolezza della sicurezza delle reti WiFi pubbliche ha rilevato che l'81% dei partecipanti riteneva che i propri dati potessero essere rubati su una rete WiFi pubblica, solo il 34% ha espresso preoccupazione per il phishing e il 64% riteneva che le informazioni potessero essere raccolte o monitorate da governi o aziende, secondo lo studio del 2025 sulla consapevolezza della sicurezza del WiFi pubblico. Un blocco poco trasparente può alimentare questa ansia. Uno trasparente può invece dimostrare un concreto dovere di diligenza.
Includi nei report solo ciò che puoi difendere
I report utili registrano domini bloccati, tipo di minaccia, categoria, rete e ora. Ciò ti consente di mostrare cosa è stato fermato, dove e quando, individuare uno strumento aziendale classificato erroneamente e notare tentativi ripetuti di raggiungere domini di comando e controllo da un segmento.
Forza l'uso di Safe Search su Google, Bing e YouTube dove il tuo servizio lo supporta, specialmente su reti destinate a famiglie, scuole e pubblico generico. Verificalo direttamente da un dispositivo ospite anziché fidarti semplicemente di un selettore sulla dashboard.
Pubblica le informazioni di base per ospiti e personale:
- Cosa viene registrato: Dominio, categoria, rete e timestamp, non il contenuto della pagina per impostazione predefinita.
- Conservazione e accesso: Per quanto tempo conservi i report e chi può visualizzarli.
- Ricorsi: Come viene esaminato un falso positivo e con quale rapidità.
Una pagina di blocco comprensibile per gli ospiti genererà meno chiamate di supporto rispetto a un errore silenzioso, anche quando non sono d'accordo con la regola.
Gestisci i report come evidenze per la salvaguardia e gli audit, non come un prodotto per la cronologia di navigazione. Limita l'accesso alla dashboard, riesamina periodicamente i tempi di conservazione ed elimina i report non più necessari.
Copertura dei test, falsi positivi e percorsi di aggiramento
Contare le query bloccate dimostra che il resolver è attivo. Non dimostra che la policy sia corretta. È necessaria una procedura di verifica che misuri separatamente la qualità del blocco e i danni collaterali.
Crea un set di test per la policy di ciascuna sede. Includi domini vietati, siti leciti con terminologia simile, domini registrati di recente, servizi ospitati su CDN, domini internazionalizzati e destinazioni che devono rimanere sempre accessibili, come piattaforme di pagamento, portali e ambienti di apprendimento. Risolvi ogni voce ripetutamente da ciascun SSID e VLAN. Registra l'esito della policy, la latenza di risposta, il comportamento della pagina di blocco e le eventuali variazioni della classificazione nel tempo.
Riferisci veri positivi, falsi positivi, falsi negativi e disponibilità del resolver come metriche separate. Non accorparle in un unico tasso di successo. Uno studio sperimentale sul blocco DNS ha riportato il 95% di successo nel blocco su 1.000 richieste, ma anche un tasso di falsi positivi del 3%, mentre un altro esperimento sul filtraggio dei contenuti ha registrato un'accuratezza di classificazione massima dell'84% utilizzando un approccio di machine learning basato su N-gram, come riassunto insieme alla guida all'implementazione del DNS sicuro del NIST. Questi risultati servono da avvertimento per non esultare per un tasso di blocco complessivo elevato mentre gli utenti legittimi incontrano ostacoli.
Verifica i metodi di aggiramento
Il DNS crittografato è il punto cieco che la maggior parte delle spiegazioni sottovaluta. I browser e i sistemi operativi possono inviare le query tramite DNS over HTTPS o DNS over TLS a un resolver esterno, aggirando il servizio configurato. VPN, proxy, accessi tramite IP diretto e DNS impostati direttamente nelle app creano il medesimo problema. Una ricerca recente del 2025 sui sistemi di controllo parentale dei router ha evidenziato che i prodotti testati si affidavano principalmente al filtraggio DNS e non eseguivano il filtraggio basato su HTTPS, come rilevato nella guida completa al blocco tramite router di Rotten WiFi.
È necessario valutare un compromesso, non esiste una soluzione perfetta. Bloccare gli endpoint DNS crittografati noti e il traffico DNS in uscita verso resolver non autorizzati preserva l'applicazione delle regole sulle reti guest. Tuttavia, questo può ridurre la privacy e compromettere funzionalità di sicurezza legittime dei dispositivi. Consentire liberamente il DNS crittografato rende incoerenti le policy di categoria, malware e Safe Search. Effettua una scelta esplicita per ciascun segmento. Un comportamento di blocco più restrittivo (fail-closed) si adatta solitamente a scuole e luoghi frequentati da famiglie. Le reti gestite del personale possono invece giustificare eccezioni documentate.
Verifica anche i malfunzionamenti più comuni:
- CDN condivise: il blocco di un singolo hostname abusivo non deve interrompere l'intera rete di distribuzione dei contenuti.
- Captive Portal e pagamenti: testate il login, l'autenticazione tramite social e i flussi di pagamento con carta dopo ogni modifica delle categorie.
- Risposte in cache: svuotate le cache e ripetete i test, altrimenti rischierete di convalidare una politica non ancora attiva.
- Interruzione del resolver: verificate che la rete si comporti come previsto in caso di guasto e che gli ospiti ricevano un messaggio chiaro anziché un accesso non filtrato e invisibile se avete scelto l'opzione fail-closed.
Applica le nuove policy in modalità di solo monitoraggio dove disponibile. Campiona gli eventi bloccati, verifica i falsi positivi con il personale della struttura e utilizza liste di abilitazione a tempo anziché eccezioni permanenti. Esegui nuovamente i test dopo ogni modifica di tassonomia, resolver o firmware. Le categorie cambiano, i siti modificano l'hosting e una classificazione pulita effettuata ieri può diventare obsoleta rapidamente.
L'approvazione finale per la produzione dovrebbe essere una lista di controllo breve e documentata. Mappatura delle policy approvata. Ogni SSID testato da un dispositivo reale. Percorsi di bypass verificati. Pagina di blocco e procedura di ricorso attive. Conservazione della reportistica concordata. Eccezioni limitate nel tempo e con un responsabile assegnato. Questo è un filtro contenuti WiFi che puoi gestire attivamente, non solo un'impostazione attivata una volta e poi dimenticata.
Se stai configurando questa soluzione per la rete WiFi di ospiti, studenti, pazienti o del pubblico, Purple Shield offre un servizio di DNS protettivo in cloud con filtraggio dei contenuti basato su SSID, VLAN, sede e orario, applicazione di Safe Search, pagine di blocco personalizzate con il tuo brand e reportistica dettagliata su cosa è stato bloccato, dove e quando, senza installare agent sui dispositivi guest. Visita Purple Shield per scoprire come integrarlo nella tua rete WiFi esistente e pianificare un'attivazione monitorata per le tue sedi.