
Feed di Threat Intelligence: Una guida pratica per il 2026
Scopri come i feed di threat intelligence migliorano il rilevamento precoce e la risposta. Esplora tipologie, casi d'uso e consigli per scegliere i feed giusti per la tua sicurezza
Published 17 ottobre 2026
Un ospite tocca un link sulla rete WiFi dell'hotel e non si carica nulla, se non una pagina di blocco pulita. Quel piccolo momento è la conclusione visibile di una catena molto più ampia, in cui un feed ha individuato un dominio rischioso, un motore di criteri lo ha verificato e la connessione non ha mai avuto la possibilità di avviarsi. Per i responsabili IT e di struttura, il compito dei feed di threat intelligence è trasformare gli avvisi esterni in una decisione al momento della ricerca, non dopo che il danno è stato fatto.
Sommario
- Cosa fanno i feed di threat intelligence
- I principali tipi di feed di threat intelligence
- Confronto tra feed commerciali e open source
- Come vengono raccolti e scambiati i feed
- Perché la freschezza dei feed determina il loro valore
- Come i feed guidano il rilevamento tempestivo su WiFi ospiti e pubbliche
- Scegliere meno feed e usarli meglio
- Punti chiave e prossimi passi pratici
Cosa fanno i feed di Threat Intelligence
Un feed di threat intelligence è un flusso dinamico di indicatori, domini, URL, IP, hash di file e modelli di comportamento che segnalano un'attività dannosa. Il feed in sé non blocca nulla. Il suo valore deriva dai controlli che ne recepiscono il segnale e agiscono con la rapidità necessaria. In una rete per strutture ricettive o pubbliche, ciò significa solitamente un filtraggio DNS, un firewall o un flusso di lavoro di risposta in grado di bloccare una ricerca rischiosa prima che si trasformi in una connessione.
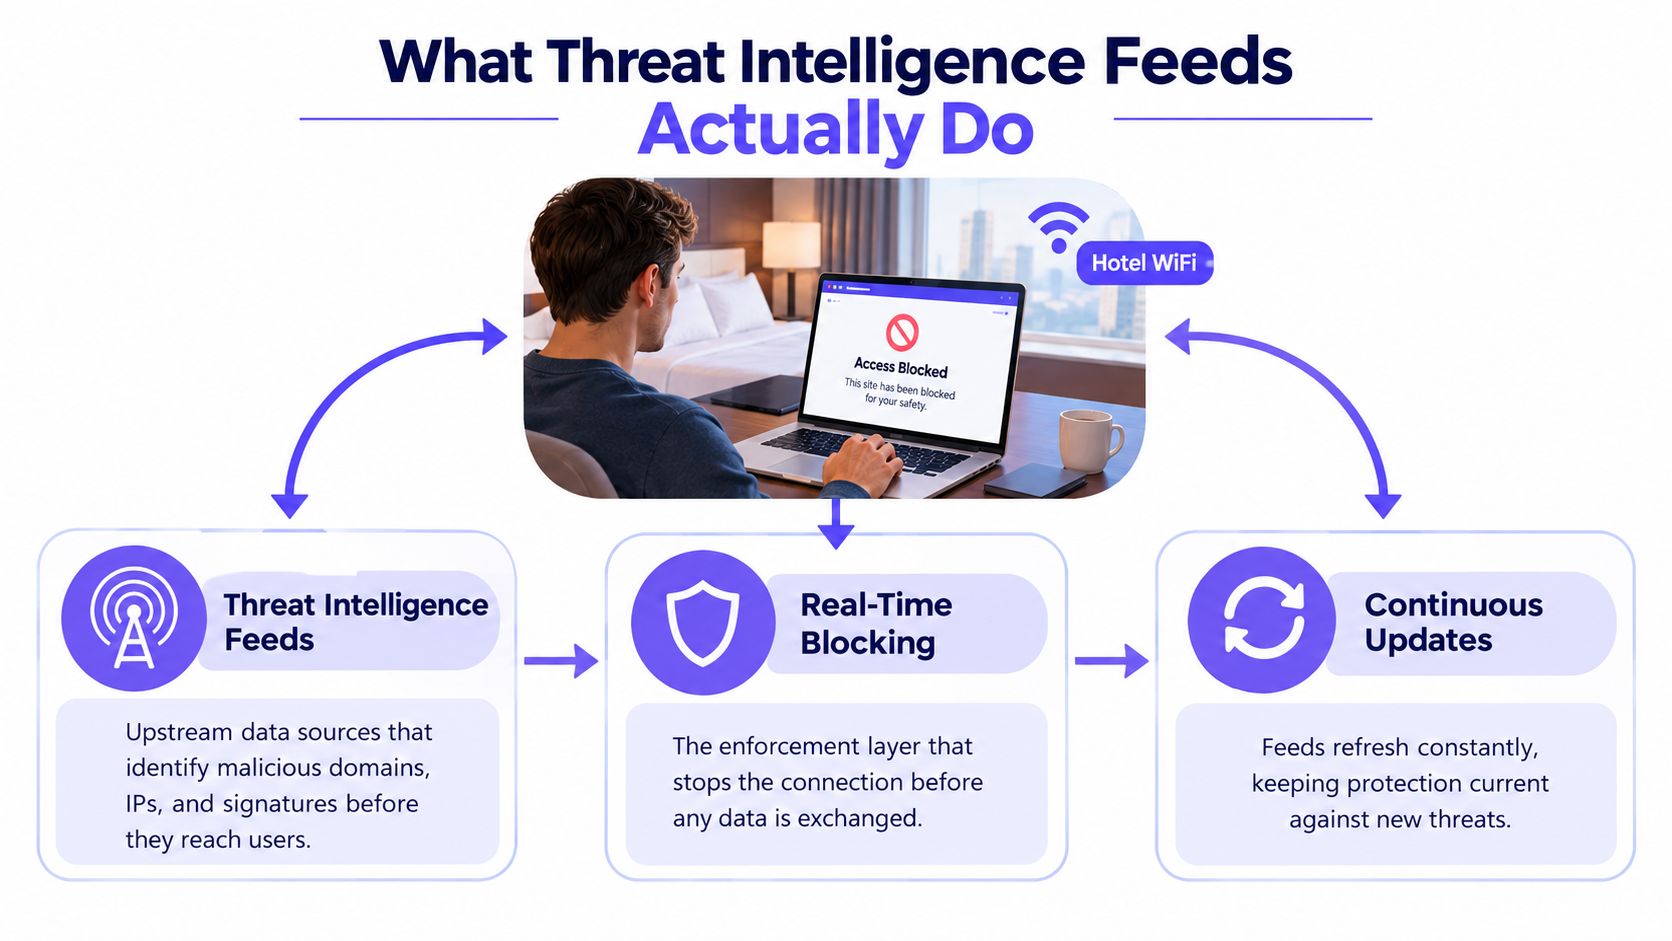
Indicatore, intelligence e azione di controllo
Il modo più chiaro per separare i livelli è distinguere tra indicatore, intelligence e azione di controllo. Un indicatore è l'indizio grezzo, come un dominio sospetto. L'intelligence aggiunge contesto, affidabilità e tempistica, consentendo di valutare se l'indizio sia rilevante in quel preciso momento. L'azione di controllo consiste nel blocco, nell'avviso, nella quarantena o nell'indagine.
Un'analogia con la sicurezza alimentare rende la sequenza più facile da seguire. Un indicatore è un avviso di ingrediente contaminato, l'intelligence è la cucina che decide quale fornitore o ricetta richiede attenzione, e l'azione di controllo è lo chef che si rifiuta di servire il piatto. Un elenco di ingredienti nocivi è utile solo se la cucina dispone di un processo per utilizzarlo.
Regola pratica: se un feed non raggiunge un punto di controllo, è solo un'informazione con un'etichetta di cybersecurity.
Ecco perché lo stesso feed può funzionare bene in un'organizzazione e rivelarsi inefficace in un'altra. Un team potrebbe integrarlo nella policy DNS, deduplicarlo ed eliminare le voci obsolete. Un altro potrebbe archiviarlo in una console definendo tutto ciò visibilità. Per spiegarlo in modo semplice a un collega, si può usare questa formula: il feed è l'input, l'intelligence è l'interpretazione e l'enforcement è il risultato. La panoramica della protezione di rete di Purple Shield mostra come questo processo si concretizza quando le decisioni di ricerca DNS sono collegate direttamente alla policy.
I principali tipi di feed di Threat Intelligence
Considera i tipi di feed come lenti diverse rivolte allo stesso problema. Alcuni sono ampi ed economici, altri sono mirati e altamente rilevanti, e altri ancora provengono dalla tua stessa rete. La combinazione ideale dipende dal fatto che tu stia gestendo un hotel, un complesso scolastico, una rete ospiti ospedaliera o un ambiente aziendale con un SOC dedicato.
Come si colloca ogni tipo di feed
I feed open source sono generalmente gestiti da community, ricercatori o gruppi tipo CERT. Sono utili perché visibili, ampiamente condivisi e facili da testare. Il loro punto debole è la continuità, poiché la cadenza di aggiornamento e la selezione dei dati possono variare.
I feed commerciali sono servizi in abbonamento che combinano telemetria, analisi e pacchettizzazione in un formato direttamente integrabile. Il loro punto di forza risiede in velocità, copertura e costanza di erogazione. Il loro punto debole è la dipendenza dal modello, dai termini e dalla prioritarizzazione di un singolo fornitore.
Le community di condivisione di settore come gli ISAC nascono attorno alle esposizioni comuni in ambito sanitario, finanziario, educativo o nella pubblica amministrazione. Il loro punto di forza è la pertinenza, poiché i membri affrontano minacce simili. Il loro punto debole è che il feed potrebbe essere più ristretto rispetto a una fonte commerciale ad ampio raggio.
I feed governativi e dei CERT pubblicano solitamente avvisi, indicatori o dettagli sulle campagne legati a incidenti attivi. Il loro punto di forza risiede nella credibilità e nella portata di pubblico interesse. Il loro punto debole è che la pubblicazione può subire ritardi rispetto al ritmo dell'attaccante.
La telemetria interna proviene dai tuoi sistemi SIEM, EDR, dai log DNS e dallo storico degli incidenti. Il suo punto di forza è la precisione, poiché riflette la tua infrastruttura reale. Il suo punto debole è ovvio: rileva solo ciò che ha interagito con la tua rete.
Alcune classi di indicatori si ripresentano continuamente. I domini e gli URL indicano destinazioni web, gli indirizzi IP indicano gli host, gli hash dei file identificano campioni di malware noti e i formati di regole come YARA o Sigma descrivono modelli che i difensori possono rilevare all'interno di file o log. Le TTP (tattiche, tecniche e procedure) descrivono il modo in cui un aggressore si comporta piuttosto che il solo luogo in cui si è presentato.
Regola pratica: più un feed è vicino al punto decisionale effettivo, maggiore è solitamente il suo valore.
Confronto tra feed commerciali e open
I feed commerciali e quelli open non sono opposti, sono modelli operativi. Uno viene acquistato, curato e confezionato per la massima velocità. L'altro è condiviso, ispezionabile e spesso più facile da giustificare in ambienti attenti ai costi. I programmi maturi di solito li usano entrambi, perché nessuno dei due risolve tutti i problemi da solo.
I feed commerciali tendono a includere telemetria aggregata da ampie reti di sensori, analisi verificate da esperti umani e distribuzione strutturata tramite API o STIX/TAXII. Ciò significa solitamente un'integrazione più semplice e aggiornamenti più rapidi, ma può anche comportare costi, limiti di licenza e dipendenza dal fornitore. I feed aperti, al contrario, sono spesso blocklist della community, avvisi CERT, istanze MISP pubbliche o progetti di ricerca come i dataset di reputazione in stile abuse. Sono trasparenti ed economici, ma di solito richiedono una maggiore ottimizzazione e più attenzione ai falsi positivi.
| Dimensione | Feed commerciali | Feed open source |
|---|---|---|
| Costo | Basato su abbonamento | Solitamente gratuiti o a basso costo |
| Velocità di aggiornamento | Spesso più veloci e costanti | Varia a seconda del progetto e del manutentore |
| Trasparenza | Limitata dal packaging del fornitore | Solitamente elevata e ispezionabile |
| Copertura | Ampia, con aggregazione curata | Disomogenea, ma talvolta molto mirata |
| Sforzo di ottimizzazione | Inizialmente inferiore, richiede comunque convalida | Maggiore, poiché la qualità varia |
| Soluzione ideale | Team che necessitano di una distribuzione affidabile | Team che desiderano visibilità e controllo |
I feed commerciali risultano spesso vincenti quando un team necessita di un'operatività più rapida e di una copertura più ampia. I feed open source prevalgono spesso quando il budget è limitato e la trasparenza è fondamentale. La soluzione pratica per la maggior parte delle strutture e degli operatori con più sedi consiste nell'utilizzare un piccolo numero di entrambi, ottimizzandoli in base alle reali decisioni di applicazione anziché acquistare solo in funzione dell'ampiezza.
Come vengono raccolti e scambiati i feed
Un feed diventa utile solo dopo aver attraversato una pipeline. Gli indicatori grezzi entrano, vengono puliti, standardizzati, arricchiti e infine inviati agli strumenti in grado di agire. Ecco perché si continua a parlare di STIX e TAXII, anche se i nomi sembrano astratti.
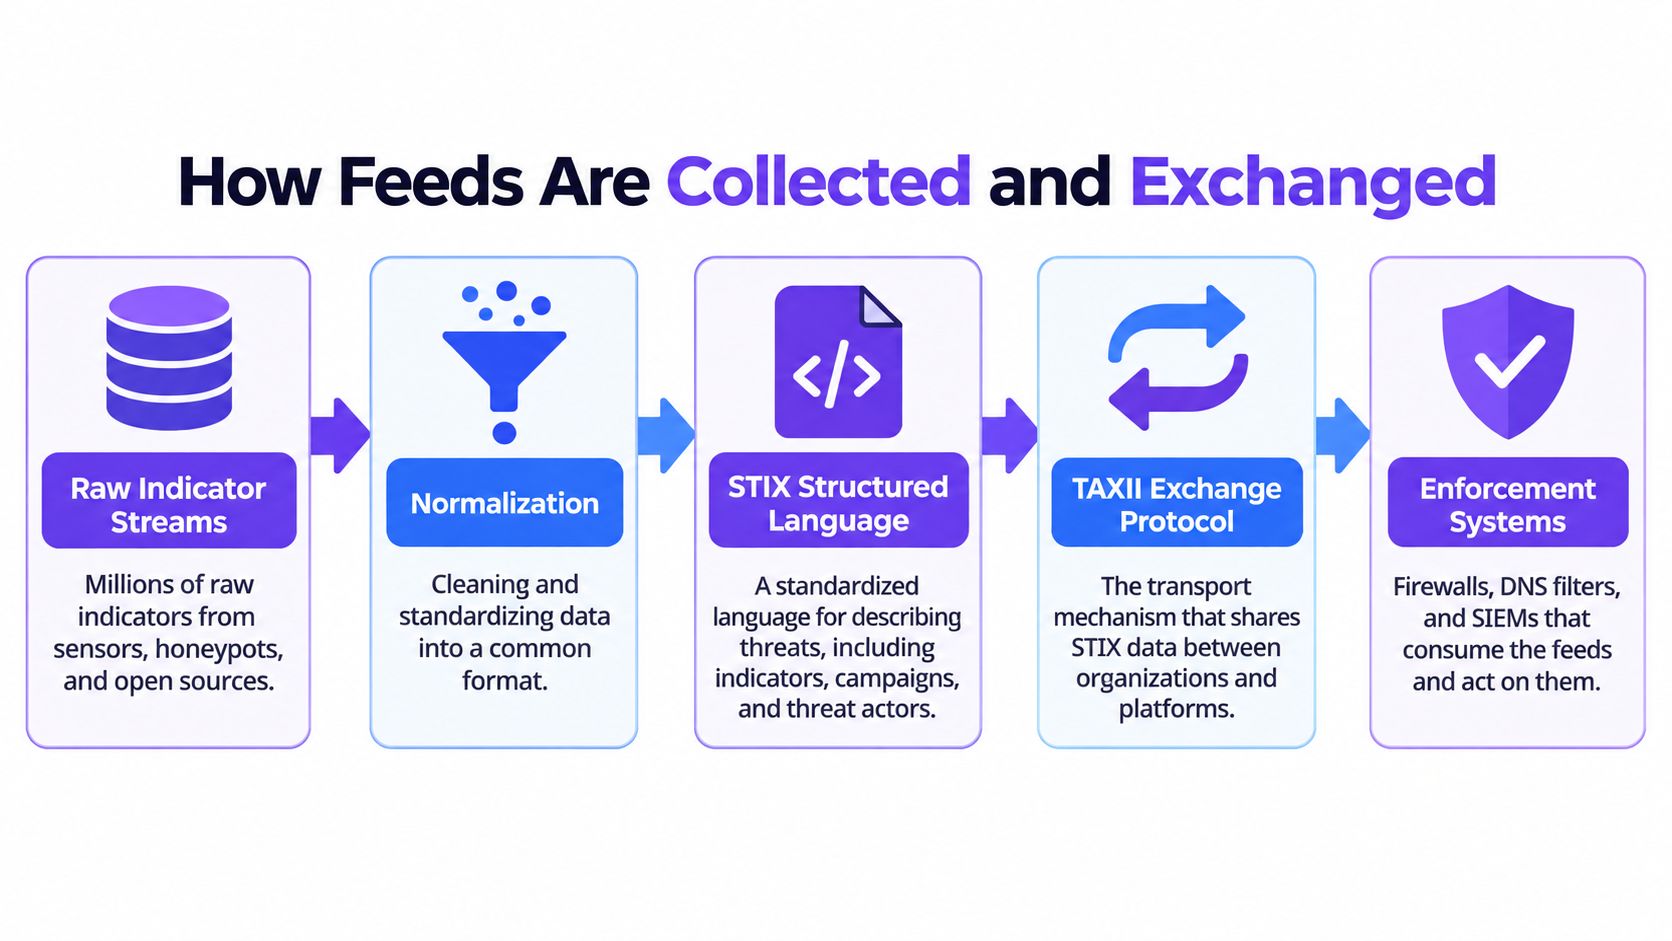
Flusso grezzo e policy utilizzabile
STIX è il linguaggio comune per descrivere le informazioni sulle minacce in modo strutturato. Consente a un sistema di descrivere indicatori, campagne o oggetti correlati in un formato comprensibile da un altro sistema. TAXII è il livello di trasporto che sposta tali dati tra le piattaforme. Insieme, sono fondamentali perché nessuno vuole ricostruire manualmente ogni integrazione quando sono coinvolti più fornitori.
In genere, la fase successiva è l'arricchimento. I team aggiungono geolocalizzazione, dati sul sistema autonomo, cronologia DNS passiva, contesto WHOIS o di registrazione, risultati della sandbox e un punteggio di affidabilità. Questo contesto aggiuntivo è ciò che trasforma un elenco grezzo in qualcosa che un filtro DNS, un firewall o un analista possono utilizzare senza affogare nel rumore di fondo.
L'invio dei feed può avvenire in diversi modi. Un feed push arriva in base a una pianificazione, un feed pull viene interrogato su richiesta, mentre un modello ibrido si iscrive a un canale consentendo al contempo il recupero su richiesta. La scelta migliore dipende dalla rapidità con cui l'indicatore cambia e da quanto ci si fida della fonte.
Il consumo unidirezionale offre prestazioni inferiori perché anche i responsabili della difesa imparano dalle proprie osservazioni. I programmi efficaci reinseriscono incidenti, avvistamenti e contesto locale negli ISAC o negli ecosistemi dei fornitori, in modo che l'aggiornamento successivo sia migliore del precedente.
Perché la tempestività dei feed determina il loro valore
Un feed è utile solo se arriva prima che l'attacco si sia già evoluto. Una valutazione sottoposta a peer review ha rilevato che la maggior parte degli indicatori è rimasta attiva per almeno 20 giorni prima di apparire nei feed testati, mentre la sensibilità di DShield è risultata da 1,5 a 2 ordini di grandezza inferiore rispetto ad altre fonti, poiché generalmente elenca gli indicatori dopo che si è già verificata un'attività dannosa primaria. L'intelligence tardiva può essere ancora accurata, ma potrebbe arrivare dopo il momento in cui una policy DNS ne ha bisogno. Per una panoramica semplice sul perché la tempistica modifichi le decisioni, consultare cosa significa la freschezza dei dati per le decisioni.
La tempestività è un controllo, non uno slogan
Misura direttamente la freschezza dei dati. Controlla i timestamp di acquisizione, confronta la prima osservazione con il momento del rilevamento e assegna un time-to-live più breve ai domini che ruotano rapidamente. Se questi controlli mancano, una struttura rischia di bloccare l'infrastruttura di ieri mentre il kit di phishing di oggi riesce a passare.
Feed più veloci comportano anche un compromesso. Più rapida è una fonte, maggiore è la corroborazione e il punteggio di affidabilità necessari per evitare blocchi errati. I feed più lenti possono comunque essere utili, ma di solito sono più indicati per le analisi retrospettive e l'arricchimento dei dati piuttosto che per il blocco in prima linea. Questa differenza è fondamentale nel WiFi pubblico e per gli ospiti, dove un falso positivo può infastidire i visitatori tanto quanto una mancata rilevamento può esporli a rischi.
Regola pratica: gestisci la tempestività dei feed come un livello di servizio, non come una casella da spuntare in fase di acquisto.
Le istantanee giornaliere dei nuovi domini non rilevano almeno l'1% dei domini appena registrati o a breve durata definiti quasi sempre come malevoli. I ricercatori hanno individuato circa la metà dei domini appena registrati entro 45 minuti e circa il 30% entro 15 minuti. Un monitoraggio rapido supera chiaramente le istantanee obsolete quando gli attaccanti creano infrastrutture monouso. Per gli operatori, la decisione pratica è semplice: definire la rapidità con cui un dominio deve diventare visibile, quindi scegliere fonti e TTL adeguati a tale obiettivo.
In che modo i feed guidano il rilevamento tempestivo su WiFi ospiti e pubbliche
Il WiFi per gli ospiti è il punto in cui le dinamiche dei feed diventano visibili ai non specialisti. Un dispositivo si connette, richiede un dominio e il DNS di protezione controlla tale richiesta prima che un browser apra una connessione. La decisione in fase di risoluzione è il punto di controllo principale per laptop non gestiti, telefoni BYOD, chioschi e dispositivi di visitatori che non possono ospitare agent.
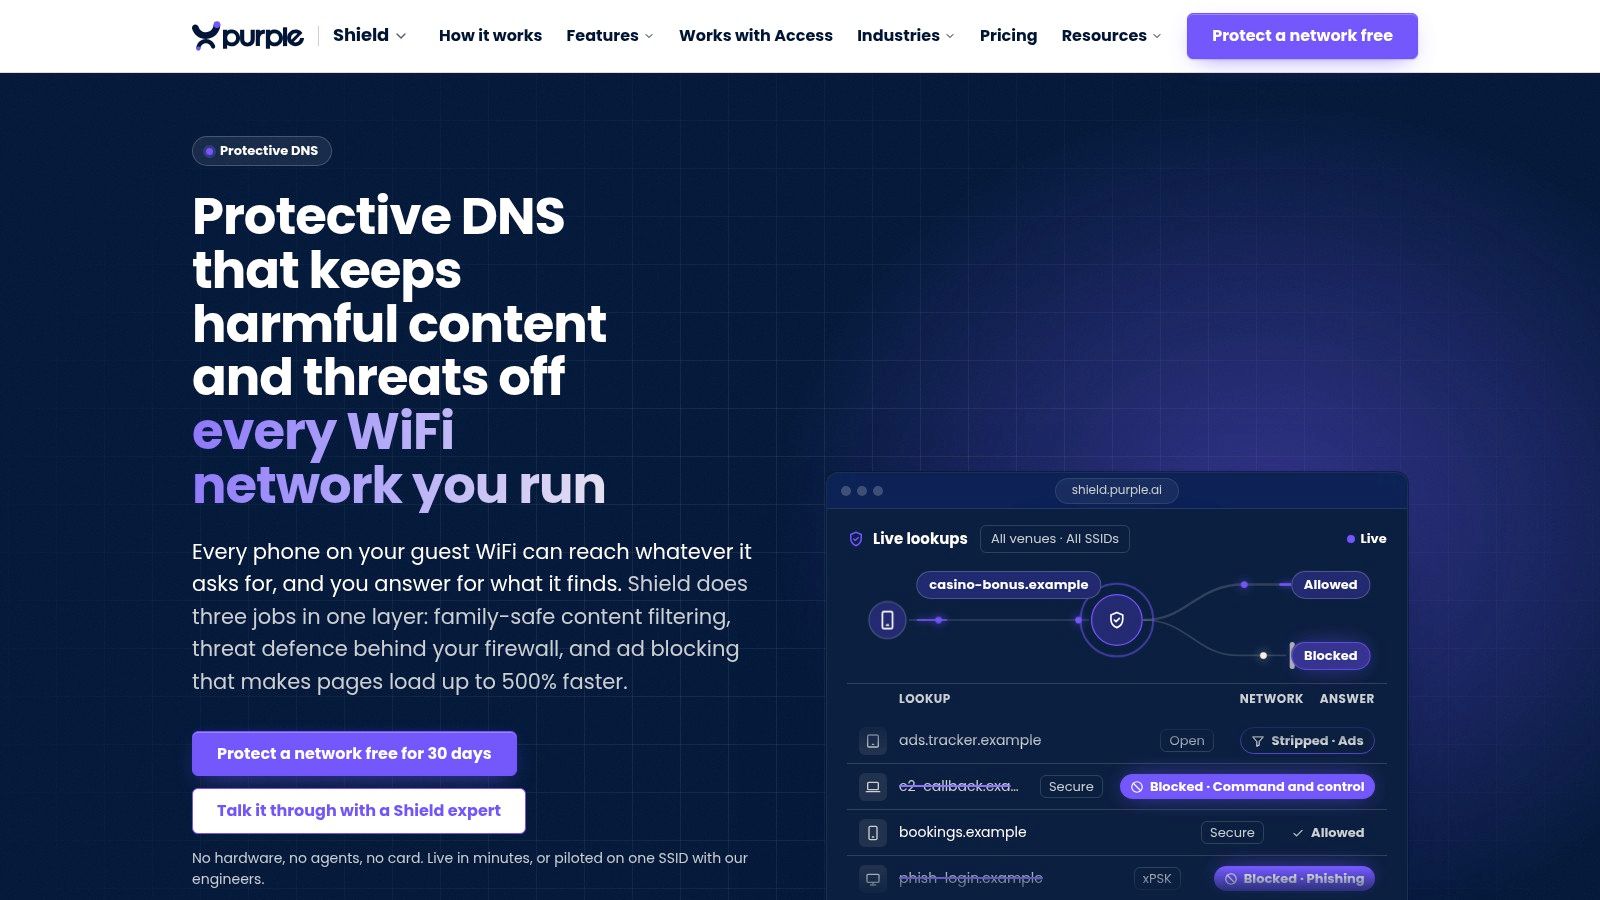
Cosa vede l'operatore
Lato operatore, l'output utile non è un dump di feed grezzi. È un elenco di risoluzioni bloccate, l'SSID o la VLAN da cui provengono, la fonte del feed corrispondente, l'anzianità dell'indicatore e le prove necessarie per una pagina di blocco o per la tracciabilità di audit. Questa è la differenza pratica tra un feed di minacce e un controllo di sede.
Le configurazioni più solide non si affidano a un solo segnale. Combinano domini registrati di recente, trasparenza dei certificati, modifiche DNS passive e indicatori confermati da incidenti, in modo che le infrastrutture emergenti possano essere segnalate prima che le blocklist standard si aggiornino. Questo approccio basato su segnali precoci è particolarmente utile nelle reti guest, dove la compromissione inizia spesso con un singolo tocco e dove una risposta di diniego DNS è l'unico controllo efficace prima che la connessione si apra.
Per i team che hanno bisogno di un punto di riferimento su come si comportano i dispositivi non gestiti, I flussi di lavoro OSINT per la raccolta di prove rappresentano un complemento utile perché mostrano come gli investigatori avvalorano un'attività sospetta senza affidarsi a un singolo sensore. La versione di quella stessa disciplina rivolta agli operatori è semplice: acquisire la sorgente, l'ora, il segmento di rete e il motivo del blocco, per poi mantenere tale prova a disposizione del personale, dei team di salvaguardia o dei revisori.
Lo stesso livello può anche migliorare le prestazioni. Il blocco di annunci e tracker a livello DNS può rendere le pagine più leggere grazie al minor numero di richieste indesiderate elaborate. Questo aspetto è fondamentale nel settore hospitality e nell'istruzione quanto nella sicurezza, perché una navigazione lenta trasforma la protezione in un ticket di supporto.
La guida BYOD di Purple Shield si allinea a questo modello, poiché gestisce i dispositivi non gestiti come un problema di policy ai margini della rete piuttosto che come un problema di installazione software sul dispositivo.
Scegliere meno feed e utilizzarli meglio
La parte più difficile di un programma di feed consiste nel decidere quali feed meritino un posto nel percorso della policy, non nell'espandere il portafoglio. Un sondaggio del 2025 tra leader di tecnologia e cybersecurity ha rilevato che molti si sentivano sopraffatti dal volume dei feed, indicavano una carenza di analisti qualificati e faticavano a verificare se le minacce fossero valide o rilevanti. Questo è un segnale chiaro che un maggior flusso di dati non crea automaticamente maggiore valore. L'insieme delle funzionalità più recenti è fondamentale in questo contesto, poiché il valore del feed emerge solo quando una piattaforma può trasformarlo in una decisione all'edge della rete.
Un semplice metodo di razionalizzazione
Inizia mappando ciascun feed a una decisione. Se una fonte non può dirti se bloccare, segnalare, arricchire o investigare, probabilmente appartiene a un livello di priorità inferiore.
Aggiungi quindi regole di affidabilità e di scadenza. Gli indicatori che diventano obsoleti rapidamente dovrebbero scadere presto, mentre i dati sulla reputazione a variazione più lenta possono rimanere attivi più a lungo. Dopodiché, elimina le duplicazioni rispetto alla telemetria interna per evitare di conservare lo stesso segnale in posizioni diverse.
Anche una lista di controllo pratica per gli acquisti risulta utile:
- Quale decisione abilita questo feed? Se la risposta è vaga, il feed sarà difficile da operazionalizzare.
- Qual è la sua latenza misurata? È necessario un valore reale ricavato dal proprio ambiente, non una semplice promessa.
- In che modo scadono gli indicatori? I blocchi obsoleti generano rumore che potrebbe essere evitato.
- Quale reportistica produce? Gli auditor e gli stakeholder non tecnici necessitano di prove concrete, non di una presentazione della dashboard.
Un feed commerciale ben strutturato, un feed della community e la propria telemetria DNS spesso offrono prestazioni migliori rispetto a un portafoglio di dieci feed privo di prioritarizzazione. Il motivo è semplice. Il feed più utile è quello in grado di guidare una decisione, specialmente in ambienti come il WiFi per ospiti, le scuole e gli ospedali, dove non ci sono analisti di turno né agenti installati sui dispositivi.
Punti chiave e prossimi passi pratici
I feed di threat intelligence contano solo quando raggiungono un controllo di enforcement in tempo utile. La freschezza e il contesto contano più del volume grezzo, e l'enforcement a livello DNS è il modo più pulito per utilizzare i feed in ambienti in cui non è possibile installare agent. I programmi più solidi registrano inoltre elementi di prova sufficienti per spiegare cosa è stato bloccato, dove e perché.
Per le strutture ricettive, concentrati sui feed che individuano i domini di phishing in rapida evoluzione e le infrastrutture usa e getta prima che gli ospiti vi entrino in contatto. Per le scuole e gli ospedali, pretendi una reportistica in grado di supportare la tutela degli utenti, la revisione degli incidenti e la conformità normativa. Per gli operatori con più sedi, richiedi il controllo delle policy per SSID e per VLAN, in modo che il traffico di ospiti, personale e residenti non venga trattato con lo stesso livello di rischio.
Alcune domande comuni si ripresentano continuamente:
- Con quale frequenza dovrebbero aggiornarsi i feed? Con la frequenza richiesta dal tipo di minaccia, con cicli di aggiornamento più rapidi per le infrastrutture a breve durata.
- Cosa succede quando un feed si interrompe? Una buona progettazione gestisce i guasti in modo trasparente, mantiene lo stato della policy precedente e non blocca la rete.
- Come si dimostra un blocco a un auditor? Conservando il dominio bloccato, il timestamp, la sorgente della policy, il segmento di rete interessato e la prova della pagina di blocco.
- Da dove iniziare se non si dispone di un analista nel team? Iniziare con i controlli a livello DNS, uno o due feed ben definiti e una reportistica semplice che gli operatori possano leggere.
Se sei responsabile del WiFi per ospiti, della connettività scolastica o della rete per i visitatori di un ospedale, Purple Shield ti offre un modo pratico per trasformare i feed di threat intelligence in decisioni a livello DNS senza agenti o appliance sui dispositivi degli utenti. Visita Purple Shield per scoprire come policy basate sulla struttura, reportistica e DNS protettivo si integrano in un unico livello di controllo.