
Software di protezione dal phishing: 10 opzioni per WiFi condiviso
Confronta 10 opzioni di software di protezione dal phishing per WiFi ospiti, pubblico e condiviso, con indicazioni sui prezzi, dettagli sulle prove gratuite e limiti reali per ciascuna soluzione.
Published 25 ottobre 2026
Un visitatore si connette al WiFi della tua struttura con uno smartphone non aggiornato e clicca su un link di phishing prima ancora che la pagina del Captive Portal abbia finito di caricarsi. Nessun agente è installato su quel dispositivo, che non apparirà mai nei tuoi strumenti di gestione. La protezione dal phishing a livello DNS controlla la risoluzione del dominio prima dell'avvio della connessione, coprendo così anche l'hardware su cui il software di endpoint non viene mai installato.
Dieci strumenti, valutati sulla loro capacità di proteggere i dispositivi che non puoi gestire. Rientrano in tre gruppi: servizi dedicati a sedi e WiFi per ospiti, filtri per piccole reti e famiglie e piattaforme enterprise DNS o secure web gateway. Ogni voce indica anche ciò che lo strumento non può intercettare, poiché il filtraggio DNS finisce dove subentrano i controlli e-mail e sugli endpoint.
Sommario
- 1. Purple Shield
- 2. DNSFilter
- 3. Cisco Secure Access, DNS Defense
- 4. Cloudflare Gateway
- 5. ScoutDNS
- 6. WebTitan Cloud
- 7. CleanBrowsing
- 8. NextDNS Business
- 9. Zscaler DNS Security
- 10. Infoblox Threat Defense
- Confronto tra i dieci strumenti su trasparenza dei prezzi, prove gratuite, implementazione senza agent e idoneità d'uso
- Scegliere lo strumento ideale per la tua rete condivisa
1. Purple Shield
Purple Shield si adatta perfettamente al WiFi condiviso dove il gestore non può installare un agent su ogni smartphone, laptop o tablet. Si tratta di una soluzione di DNS protettivo e filtraggio dei contenuti che può funzionare in modo autonomo su qualsiasi rete WiFi oppure integrarsi con Purple Access, definendo criteri specifici per ogni rete. A livello di risoluzione DNS, blocca all'origine i domini noti di phishing, malware e i richiami di command-and-control, impedendo l'avvio della connessione. Il servizio protegge i dispositivi, inclusi iOS e Windows, senza richiedere alcun agent.
Regola pratica: Testa la protezione sulla rete guest attiva, non solo su un dispositivo aziendale gestito. La copertura degli ospiti dipende dalla corretta configurazione della rete per l'utilizzo del servizio.
Per le strutture, il controllo utile risiede nella separazione e nella reportistica: le reti aziendali e quelle per gli ospiti possono rimanere separate in uffici, enti locali, biblioteche, aeroporti e spazi pubblici, consentendo di definire criteri specifici per sede e per rete, oltre a configurare elenchi di autorizzazione o blocco per singola location. Un'unica dashboard mostra gli URL bloccati, l'analisi delle minacce e l'utilizzo, mentre le strutture sanitarie possono applicare la protezione dalle minacce sulla rete WiFi di pazienti e visitatori. Whitbread Hospitality la utilizza per proteggere il WiFi degli ospiti negli hotel, e il filtraggio è certificato per soddisfare gli standard Friendly WiFi e Internet Watch Foundation.
Purple dichiara che il suo blocco degli annunci rimuove pubblicità, tracker e bloatware a livello DNS in modo che non vengano mai caricati, con pagine fino al 500% più veloci; cita inoltre un consumo di dati inferiore del 44%, il 62% in meno di query DNS e una riduzione dal 20 al 40% del traffico web nell'intera infrastruttura, oltre al rilevamento basato su AI che segnala le nuove minacce fino a 10 giorni prima delle blocklist standard. Si consiglia di considerare queste come affermazioni del fornitore e di verificarle durante una prova: la prova gratuita di 30 giorni non richiede hardware, agenti né carta di credito.
Il limite rimane la portata del DNS. Non leggerà le e-mail, non impedirà a un utente di inserire le credenziali in una pagina consentita, non seguirà un dispositivo sulla rete cellulare e non intercetterà le ricerche che bypassano il resolver tramite DNS hardcoded, VPN o DNS crittografati non controllati. Verifichi i termini attuali sul sito di Purple Shield.
2. DNSFilter
Un MSP che gestisce il WiFi ospiti su dozzine di piccoli siti non può installare agent sui telefoni dei visitatori. DNSFilter si adatta a questa situazione: una protezione DNS erogata via cloud che blocca phishing, malware e domini botnet alla richiesta di risoluzione per qualsiasi dispositivo sulla rete configurata. Le scuole e i managed service provider rappresentano il suo pubblico di riferimento.
Al momento della redazione, DNSFilter elenca Core a $1,00 per licenza al mese e Plus a $2,25 per licenza al mese con fatturazione annuale sulla sua pagina dei prezzi pubblicata. Si applicano minimi di piano, quindi è necessario confermare i prezzi e i termini attuali prima di inviare un preventivo a un cliente o di dimensionare una distribuzione. È disponibile una prova gratuita e la dashboard include la reportistica oltre alla gestione multi-tenant per gli MSP.
L'implementazione include configurazioni di rete e relay, oltre a client roaming per Windows e macOS. I client roaming rappresentano il compromesso: i laptop che si collegano all'esterno della rete richiedono l'installazione di un software, riportandoti nell'ambito degli agent. Inoltre, il filtraggio DNS non analizza il contenuto delle pagine o le e-mail, quindi un link di phishing ospitato su un dominio legittimo può comunque raggiungere l'utente. Per approfondire il funzionamento di questo controllo, consulta come funziona il filtraggio DNS.
3. Cisco Secure Access, DNS Defense
Cisco Secure Access DNS Defense è una soluzione valida per le organizzazioni che utilizzano già prodotti di sicurezza, networking o identità Cisco. Il servizio blocca le connessioni ai domini dannosi, comprese le destinazioni di phishing, prima che l'utente le raggiunga. La gestione centralizzata delle policy e l'intelligence sulle minacce di Cisco possono rendere più semplice l'integrazione della protezione DNS insieme ai controlli esistenti.
Cisco descrive DNS Defense come il successore della precedente offerta Umbrella DNS. Tale cronologia rende opportuno verificare attentamente la licenza e la denominazione del prodotto: confermi esattamente quali funzionalità DNS, strumenti di reportistica e integrazioni sono inclusi nel pacchetto attuale. I prezzi pubblici non sono stati individuati nel materiale informativo del prodotto esaminato.
Per una sede di piccole dimensioni che necessita solo di un filtro WiFi per ospiti semplice, la piattaforma di accesso sicuro più ampia potrebbe essere superiore alle reali esigenze. Per un'organizzazione orientata alle soluzioni Cisco, può fornire un livello DNS leggero e un percorso verso funzionalità di sicurezza cloud più ampie senza trattare il WiFi per ospiti come un'isola di sicurezza separata. Tuttavia, non intercetterà ogni messaggio di phishing o una destinazione dannosa ospitata su un dominio legittimo.
Confronta la copertura con Cisco Secure Access e verifica il pacchetto di prodotti attuale prima dell'acquisto.
4. Cloudflare Gateway
Cloudflare Gateway unisce il filtraggio DNS con controlli di secure web gateway più ampi. Una posizione di rete può instradare il DNS attraverso Gateway configurando il router, proteggendo così i dispositivi senza installare software sullo smartphone o sul laptop di ciascun visitatore. Le organizzazioni possono anche utilizzare il client di Cloudflare per i singoli dispositivi che necessitano di protezione all'esterno della rete.
La piattaforma può filtrare per sicurezza e categoria di contenuto, inclusi phishing e ransomware. Le informazioni sui piani fornite elencano opzioni gratuite, pay-as-you-go e con prezzi personalizzati, ma i limiti delle funzionalità e i termini attuali dovrebbero essere confermati prima della distribuzione. Un piano gratuito può essere utile per la valutazione iniziale, anche se la configurazione potrebbe richiedere più sforzo rispetto a un servizio specifico per guest WiFi se il team non ha già familiarità con Cloudflare Zero Trust.
L'implementazione di rete presenta complicazioni pratiche. Le configurazioni con posizione DNS statica possono complicare i Captive Portal, mentre le VPN di terze parti o gli strumenti di filtraggio possono influire sull'utilizzo del resolver previsto da parte del dispositivo. Testa l'intero percorso del visitatore, compresa la connessione al WiFi, il passaggio del portale e l'apertura di un sito.
Gateway può estendersi oltre il DNS verso controlli web più ampi, ma il filtraggio DNS da solo non può ispezionare ogni messaggio o pagina. Scopri in che modo la categoria più ampia si differenzia in questa panoramica su un secure web gateway, quindi consulta Cloudflare Gateway per conoscere le funzionalità attuali.
5. ScoutDNS
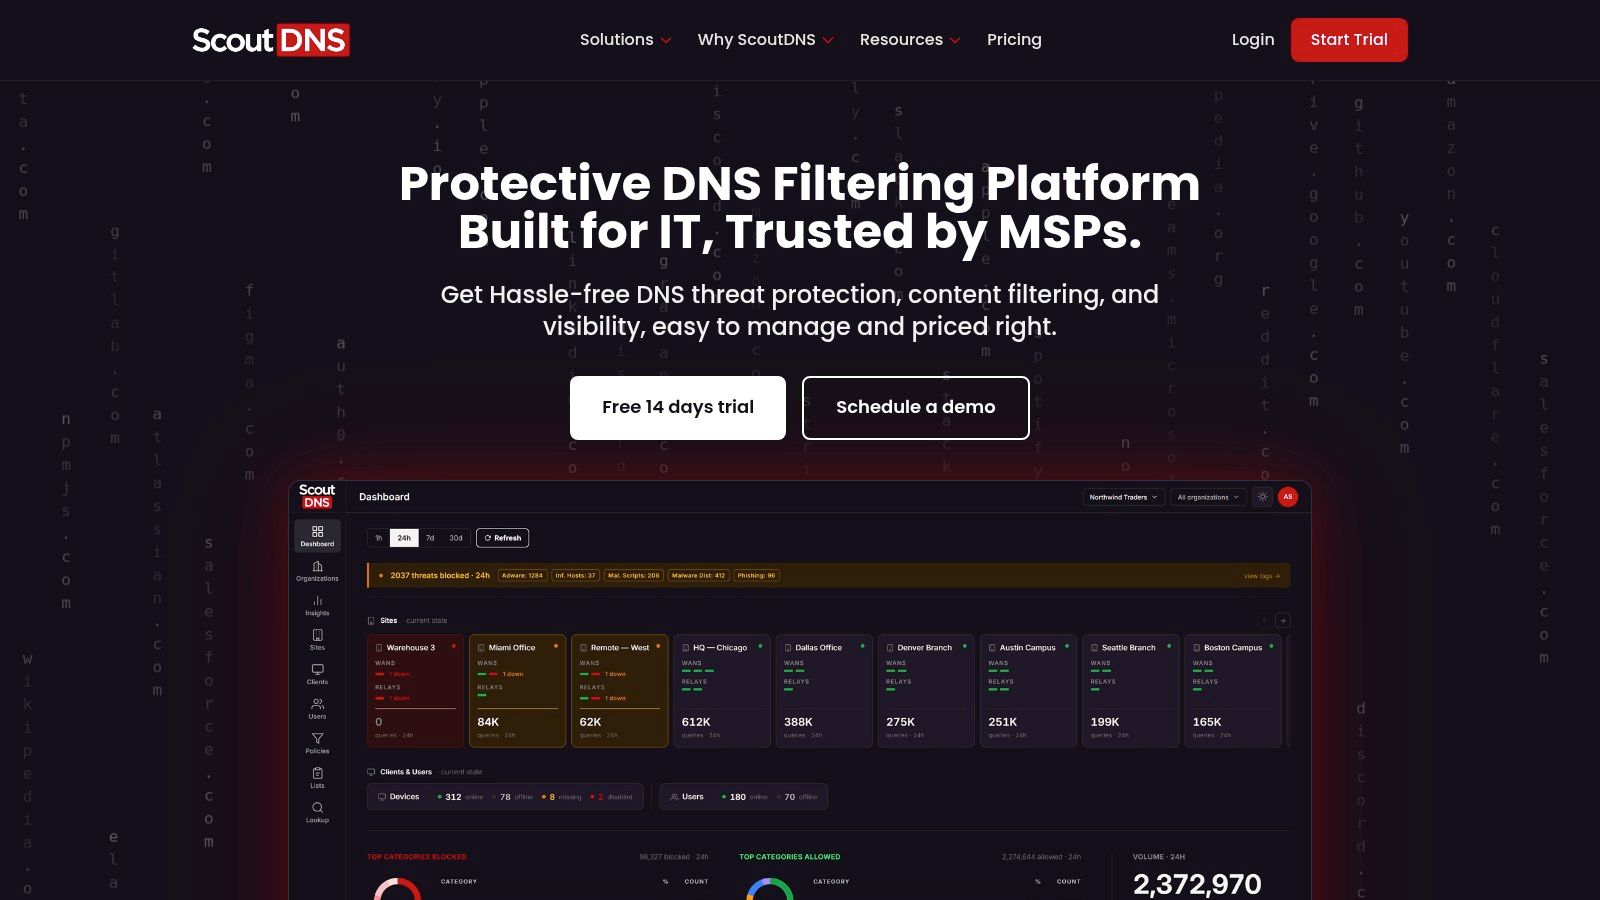
ScoutDNS si rivolge a reti commerciali, settore dell'istruzione, organizzazioni no-profit e MSP che desiderano protezione dalle minacce DNS e filtraggio dei contenuti. I suoi piani Network Standard e Network Plus si distribuiscono a livello di resolver, in modo che qualsiasi dispositivo che utilizza il DNS configurato venga filtrato senza bisogno di software sul dispositivo stesso. Questo è ideale per le reti condivise in cui i telefoni e i laptop degli ospiti non sono sotto la tua gestione diretta.
Il servizio include elenchi personalizzati di elementi consentiti e bloccati, supporto per DNS crittografato, log delle query consultabili e pagine di blocco personalizzate. I livelli superiori aggiungono un relay LAN, client endpoint, criteri basati sull'identità, API ed esportazione SIEM. Gli acquirenti possono iniziare con il filtraggio a livello di rete e aggiungere in seguito controlli per utente se le esigenze aumentano.
Un'avvertenza su questo percorso di upgrade. Su una distribuzione tramite resolver puro, ogni ospite riceve la stessa policy e appare nei log come origine della query anziché come utente identificato. Le funzionalità che associano i blocchi ai singoli individui presuppongono endpoint gestiti o un livello di identità che i visitatori non avranno, pertanto valuti ScoutDNS per il WiFi ospiti aperto in base a ciò che offrono i soli livelli di rete.
ScoutDNS pubblica prezzi annuali per postazione e offre una prova di 14 giorni senza carta di credito. I numeri pubblicati aiutano nella fase iniziale di definizione del budget, ma il modello di fatturazione è il fattore decisivo per il WiFi pubblico. Il prezzo per postazione presuppone una base utenti stAddress e quantificabile, e una sede che gestisce un flusso continuo di visitatori non ha né l'una né l'altra. Verificare come viene calcolata una postazione su una rete non gestita prima di definire le dimensioni del contratto, tenendo presente che i prezzi per il settore dell'istruzione non sono elencati pubblicamente.
6. WebTitan Cloud
WebTitan Cloud è un servizio di filtraggio web DNS basato su cloud pensato per organizzazioni e provider di servizi gestiti (MSP). Combina categorie di sicurezza, inclusi i domini di phishing e malware, con controlli sui contenuti per le policy di uso consentito. L'hosting in cloud significa che gli operatori non hanno bisogno di un'appliance di filtraggio in ogni sede, un aspetto fondamentale quando si gestiscono più strutture da un'unica console.
Questa combinazione si adatta a scuole, aziende e operatori multi-sede che desiderano un unico servizio per coprire i domini a rischio e le regole web generali. TitanHQ pubblicizza una prova di 14 giorni per WebTitan Cloud, sufficientemente lunga per testare il comportamento delle policy sul traffico reale. I prezzi sono disponibili solo su preventivo, quindi ne richieda uno prima di confrontare i budget.
Per il WiFi condiviso, verifichi se la policy e la reportistica sono abbastanza dettagliate per la suddivisione della sua rete. È possibile separare gli SSID o le sedi, visualizzare ciò che è stato bloccato ed estrarre i dati che il team operativo può utilizzare? Un filtro web generale potrebbe non includere i controlli specifici per le reti ospiti offerti da un servizio dedicato. Confermi questi dettagli durante il periodo di prova, non dopo il rilascio.
WebTitan Cloud si ferma alla risoluzione dei nomi. Blocca i domini di phishing e malware che ha già identificato, mentre le pagine di furto credenziali ospitate su servizi legittimi e gli attacchi che arrivano tramite canali diversi dal browser esulano dal suo raggio d'azione. Lo utilizzi affiancato alla sicurezza della posta elettronica e ai controlli sugli endpoint anziché considerare il filtraggio DNS come una protezione completa contro il phishing.
7. CleanBrowsing
La configurazione a livello di router è il motivo per cui CleanBrowsing merita un posto in questo elenco. Basta indirizzare il DNS della rete verso i suoi resolver e ogni dispositivo che si connette erediterà la policy, senza dover installare alcuna app sui telefoni o laptop dei visitatori. Il servizio è pensato per famiglie, scuole, biblioteche e piccole organizzazioni che desiderano un filtraggio DNS con regole sui contenuti; i piani a pagamento aggiungono profili, regole personalizzate di autorizzazione e blocco, visibilità sulle attività e filtraggio per categoria.
Supporta DNS-over-HTTPS, DNS-over-TLS e DNSCrypt. Il filtraggio copre domini dannosi e di phishing insieme alle categorie di contenuti, mentre i profili consentono agli amministratori di applicare regole diverse a gruppi diversi. Le informazioni pubbliche sui piani aiutano nella pianificazione del budget, ma le opzioni elencate su CleanBrowsing coprono fino a 50 o 100 dispositivi, mentre le distribuzioni più ampie richiedono un accordo personalizzato.
Pertanto, la prima domanda riguarda il modo in cui il servizio conteggia i dispositivi. Il numero degli ospiti oscilla costantemente sulle reti condivise e un piano con un limite massimo per dispositivo può esaurire rapidamente la capacità disponibile quando centinaia di visitatori si alternano ogni settimana in una struttura. Verifica se il prezzo è calcolato in base ai dispositivi, alle reti o al volume di query prima di considerare la cifra indicata come costo effettivo. I piani self-service non includono una prova gratuita e l'assistenza avviene principalmente via e-mail, pertanto i team che desiderano un periodo di test guidato prima del rilascio ottengono un supporto ridotto.
Sulla copertura: CleanBrowsing non è in grado di distinguere una pagina di login di phishing su un host affidabile da una pagina sicura, poiché entrambe vengono risolte tramite infrastrutture legittime. La sicurezza e-mail e i controlli sugli endpoint devono colmare questa lacuna.
8. NextDNS Business
NextDNS Business offre un filtraggio DNS configurabile per le aziende e il settore dell'istruzione, con configurazioni separate in grado di supportare reti o gruppi differenti. Può essere distribuito tramite le impostazioni del dispositivo o la configurazione DNS della rete, rendendo possibile l'applicazione delle policy senza installare un'applicazione su ogni dispositivo connesso a una rete configurata.
NextDNS offre query, dispositivi e configurazioni illimitati nei piani a pagamento, con prezzi pubblici e supporto via e-mail. Le configurazioni multiple possono aiutare una piccola organizzazione a separare le policy per sede o gruppo di utenti. I prezzi aziendali si basano tuttavia sulle fasce di dipendenti, il che potrebbe non riflettere l'afflusso di utenti del WiFi ospiti di una sede. Gli acquirenti dovrebbero verificare come si applica tale modello prima di considerare il prezzo di listino come una stima idonea per il traffico dei visitatori.
Il servizio può essere una buona soluzione per un piccolo team esperto dal punto di vista tecnico che desidera un controllo diretto sulle impostazioni DNS. Potrebbe richiedere una maggiore gestione rispetto a una piattaforma enterprise gestita; pertanto, la reportistica, l'assistenza e i controlli degli account dovrebbero essere verificati in base alle proprie esigenze operative. Se il personale necessita di prove per un auditor o di una visione chiara e dettagliata per ciascuna sede, è consigliabile verificare che la reportistica disponibile sia sufficiente.
NextDNS Business è un controllo DNS, non un gateway di posta o un prodotto per endpoint. Può bloccare i domini malevoli noti durante la risoluzione, ma non intercetterà ogni messaggio o ogni attacco che sfrutta infrastrutture legittime. Verifica le opzioni attuali su NextDNS.
9. Zscaler DNS Security
Zscaler DNS Security fa parte di una piattaforma di sicurezza cloud più ampia, anziché essere un semplice filtro autonomo per una piccola struttura. Filtra i domini dannosi, comprese le destinazioni di phishing, e include controlli per il tunneling DNS e le minacce DNS crittografate. Zscaler offre inoltre una registrazione DNS ricca di contesto e visibilità per i team di sicurezza.
Questo ambito più ampio può adattarsi a organizzazioni distribuite che stanno già valutando le funzionalità zero-trust o di secure web gateway di Zscaler. L'erogazione via cloud evita la necessità di un'appliance DNS on-premise e la piattaforma è progettata per supportare utenti, dispositivi e carichi di lavoro distribuiti. La questione per gli operatori di WiFi per ospiti è se la sua implementazione e le sue policy possano coprire i dispositivi dei visitatori non gestiti nel modo richiesto.
Non presupponga che un servizio progettato per utenti enterprise si adatti automaticamente a una rete pubblica. Verifichi come vengono instradati i dispositivi ospiti, come vengono applicate le policy e cosa possono visualizzare gli amministratori nei log. Il materiale informativo del prodotto esaminato non ha identificato prezzi pubblici e l'acquisto basato su preventivo potrebbe essere eccessivo se necessita unicamente del filtraggio DNS per una singola sede.
La sicurezza DNS può aggiungere controlli sulle minacce a livello di dominio, ma non ispezionerà ogni e-mail né proteggerà i dispositivi che non utilizzano il percorso configurato. Consulta Zscaler DNS Security nell'ambito della valutazione complessiva della piattaforma.
10. Infoblox Threat Defense
Infoblox Threat Defense collega la protezione dalle minacce basata su DNS con il più ampio portafoglio di gestione DNS, DHCP e indirizzi IP di Infoblox. È un'opzione naturale da valutare se la tua organizzazione utilizza già Infoblox DDI e desidera funzionalità di sicurezza strettamente collegate alle operazioni DNS aziendali. La visibilità centralizzata può aiutare i team di rete e di sicurezza a lavorare a partire dallo stesso contesto infrastrutturale.
Il servizio offre threat intelligence e opzioni di distribuzione cloud o aziendali, a seconda della configurazione. Tale ampiezza può essere utile in ambienti complessi, ma potrebbe creare più lavoro operativo rispetto a un filtro DNS dedicato per una piccola struttura o un singolo sito. I prezzi pubblici non sono stati individuati nelle informazioni sui prodotti esaminate.
Prima dell'acquisto, rendi concreto il pacchetto preventivato. Conferma le funzionalità di blocco del phishing, il modello di distribuzione, il dettaglio dei report e il modo in cui il servizio gestisce i dispositivi non gestiti sulle reti ospiti. L'ampiezza della famiglia di prodotti non deve essere presa come prova che ogni funzionalità sia inclusa in ogni pacchetto.
La protezione a livello DNS può bloccare le destinazioni dannose note durante la ricerca, ma non intercetta ogni messaggio di phishing o ogni attacco ospitato su un servizio legittimo. Per una guida introduttiva su come i feed sulle minacce informano questo livello, consultare la pagina threat intelligence feeds. Esplora Infoblox Threat Defense per i dettagli sui pacchetti.
Confronto dei dieci strumenti per trasparenza dei prezzi, prove gratuite, installazione senza agente e idoneità d'uso
Per la rete WiFi condivisa, confronta le informazioni fornite da ciascun prodotto e l'ambito di applicazione della protezione. Una configurazione DNS a livello di rete può coprire i dispositivi degli ospiti senza installare software su ognuno di essi, ma occorre verificare il percorso DNS effettivo e i limiti del pacchetto.
| Strumento | Trasparenza sui prezzi | Prova o piano gratuito | Implementazione di rete senza agenti | Scopo d'uso ideale |
|---|---|---|---|---|
| Purple Shield | Solo su preventivo; nessun prezzo fisso pubblicato | Prova gratuita di 30 giorni | Funziona su reti WiFi senza agenti o nuovo hardware | WiFi ospiti e condiviso, con criteri separati per rete |
| DNSFilter | I tariffari pubblici e i minimi variano in base al piano; verificare i prezzi attuali | Prova gratuita disponibile | L'implementazione di rete copre i dispositivi che utilizzano il DNS configurato | Aziende, scuole e MSP che necessitano di filtraggio dei contenuti e delle minacce DNS |
| Cisco Secure Access, DNS Defense | Prezzi pubblici non identificati; richiedere un preventivo | Disponibilità della prova non elencata nelle informazioni sul prodotto | Protezione DNS erogata via cloud; verificare se il pacchetto scelto copre i dispositivi ospiti non gestiti | Organizzazioni che utilizzano già prodotti di sicurezza o di rete Cisco |
| Cloudflare Gateway | Opzioni gratuite, con pagamento a consumo e con prezzi personalizzati | Piano gratuito disponibile | L'instradamento del DNS di rete può proteggere i dispositivi senza agent singoli | Team alla ricerca di un filtraggio DNS abbinato a opzioni di secure web gateway più ampie |
| ScoutDNS | Prezzi annuali per utente pubblicati; i prezzi per il settore dell'istruzione richiedono conferma | Prova di 14 giorni; nessuna carta richiesta | Network Standard e Network Plus supportano l'implementazione a livello di rete | Reti commerciali, settore dell'istruzione, organizzazioni no-profit e MSP |
| WebTitan Cloud | I prezzi commerciali richiedono la conferma da parte di TitanHQ | Prova di 14 giorni | Servizio ospitato in cloud; non è specificato se supporti la configurazione senza agent richiesta | Organizzazioni e fornitori di servizi che necessitano di filtraggio dei contenuti e delle minacce DNS |
| CleanBrowsing | Piani pubblici; le implementazioni più ampie richiedono un accordo personalizzato | Nessuna prova per i piani self-service | La configurazione del router può coprire i dispositivi senza app client | Famiglie, scuole, biblioteche e organizzazioni di minori dimensioni |
| NextDNS Business | Prezzi pubblici; i piani aziendali utilizzano fasce di dipendenti | Disponibilità della prova non elencata; verificare con il fornitore | Può essere implementato tramite la configurazione del DNS di rete | Organizzazioni di minori dimensioni a proprio agio nella gestione delle politiche DNS |
| Zscaler DNS Security | Basato su preventivo | Disponibilità della prova non elencata; richiedere dettagli | Erogato via cloud senza appliance DNS on-premise; verificare la copertura per i dispositivi ospiti | Organizzazioni che valutano funzionalità più ampie di zero-trust o secure web gateway |
| Infoblox Threat Defense | Prezzi pubblici non identificati; richiedere un preventivo | Disponibilità della prova non elencata; richiedere dettagli | Le opzioni di installazione variano in base alla configurazione; verificare il supporto per i dispositivi non gestiti | Aziende che utilizzano Infoblox DDI o che gestiscono un'infrastruttura DNS complessa |
Un "sì" per la distribuzione senza agenti significa che i dispositivi possono essere coperti tramite la configurazione DNS di rete, non che ogni dispositivo o connessione sia automaticamente protetto. Verificare come il servizio gestisce i Captive Portal, il DNS crittografato, i dispositivi in roaming e gli eventuali limiti dei pacchetti prima di confrontare i preventivi. Il filtraggio DNS ha inoltre un confine ben preciso: può bloccare le ricerche verso domini dannosi noti, ma i controlli sulle e-mail e sugli endpoint gestiscono comunque le minacce che non dipendono da tali ricerche.
Adattare lo strumento alla tua rete condivisa
In un hotel, un ospedale, un campus o una struttura pubblica, i visitatori collegano dispositivi che il tuo team non può gestire individualmente. Inizia verificando se tali dispositivi utilizzano il percorso DNS protetto dopo essersi connessi al WiFi, anche tramite il Captive Portal. Quindi conferma che i criteri si adattino al modo in cui separi le reti ospiti, del personale e di altro tipo.
Per un piccolo ufficio, una scuola, una biblioteca o una rete familiare, un filtro DNS più semplice potrebbe essere più facile da configurare e mantenere rispetto a una piattaforma aziendale. Se la tua organizzazione utilizza già Cisco, Zscaler o Infoblox, verifica se il pacchetto attuale copre il WiFi ospiti e fornisce la reportistica di cui il tuo team ha bisogno.
Esegui un progetto pilota dello strumento scelto su un SSID per 30 giorni. Utilizza un telefono non gestito e segui l'effettivo flusso di connessione al WiFi. Verifica le risoluzioni bloccate, l'esperienza utente quando un sito è bloccato, i registri della dashboard e gli effetti delle modifiche ai criteri. Un test riuscito su un SSID non conferma la copertura su ogni rete.
Mantieni attivi i controlli sulle e-mail e la consapevolezza del personale insieme al filtraggio DNS. Assegna a ciascun controllo un ruolo definito: i controlli e-mail riducono i messaggi a rischio, il filtraggio DNS aggiunge un livello di protezione a livello di rete per i dispositivi non gestiti e la formazione del personale aiuta le persone a segnalare attività sospette.
Scegli uno strumento che il tuo team possa distribuire, verificare e gestire sui dispositivi realmente utilizzati dai visitatori. Purple Shield offre una prova gratuita di 30 giorni senza requisiti di hardware, agenti o carte di credito. Utilizzalo per testare un singolo SSID prima di decidere se estendere il servizio.