
Il miglior DNS protettivo per WiFi ospiti e pubbliche
Decidi quale DNS protettivo si adatta alla tua infrastruttura confrontando Shield, DNSFilter e Cisco Umbrella in base a deployment senza agenti per SSID, hardware, filtraggio per famiglie, blocco degli annunci, gestione multi-sito e prezzi. Sarai in grado di abbinare ciascuno strumento ai dispositivi per cui è stato progettato, chiudere le vie di aggiramento del DNS sulla VLAN ospiti ed eseguire un pilot di quattro settimane prima del rilascio.
Published 28 ottobre 2026 · 14 min read
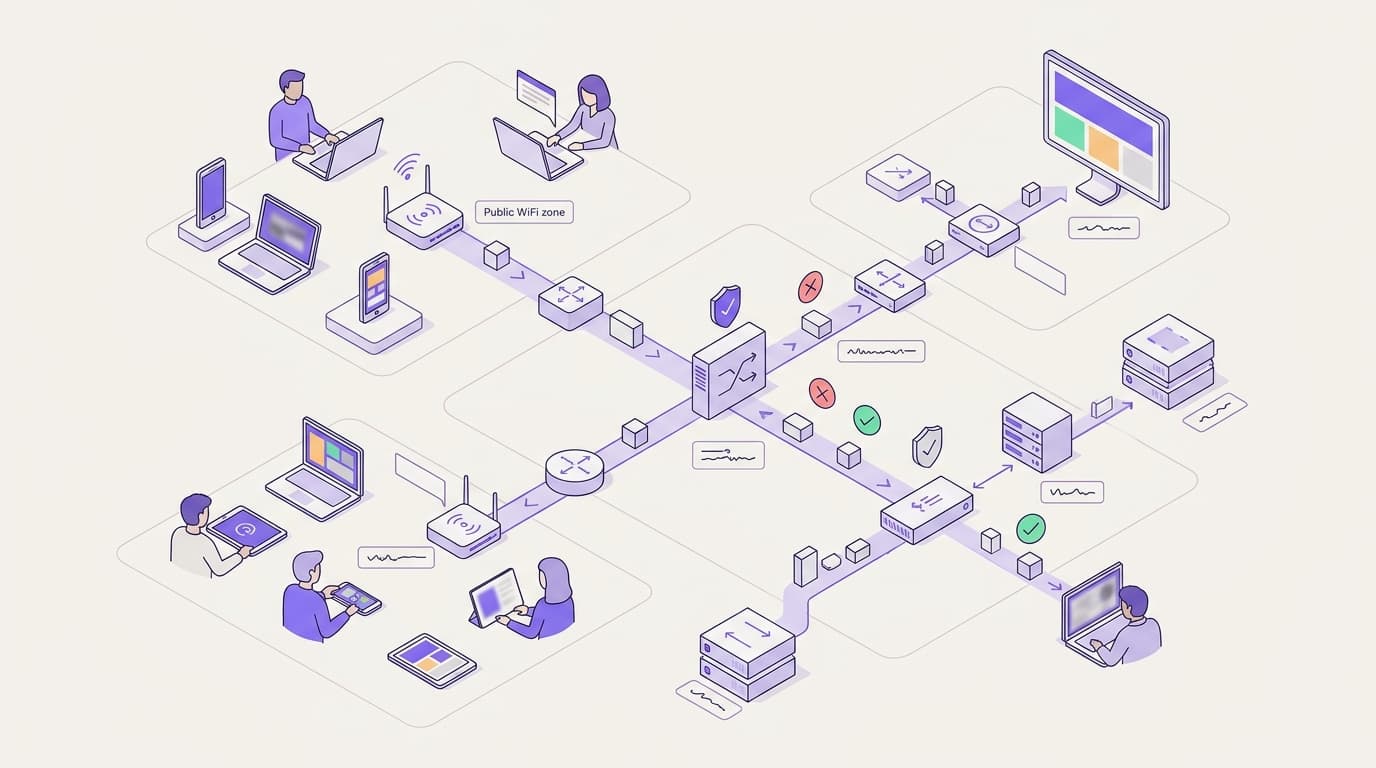
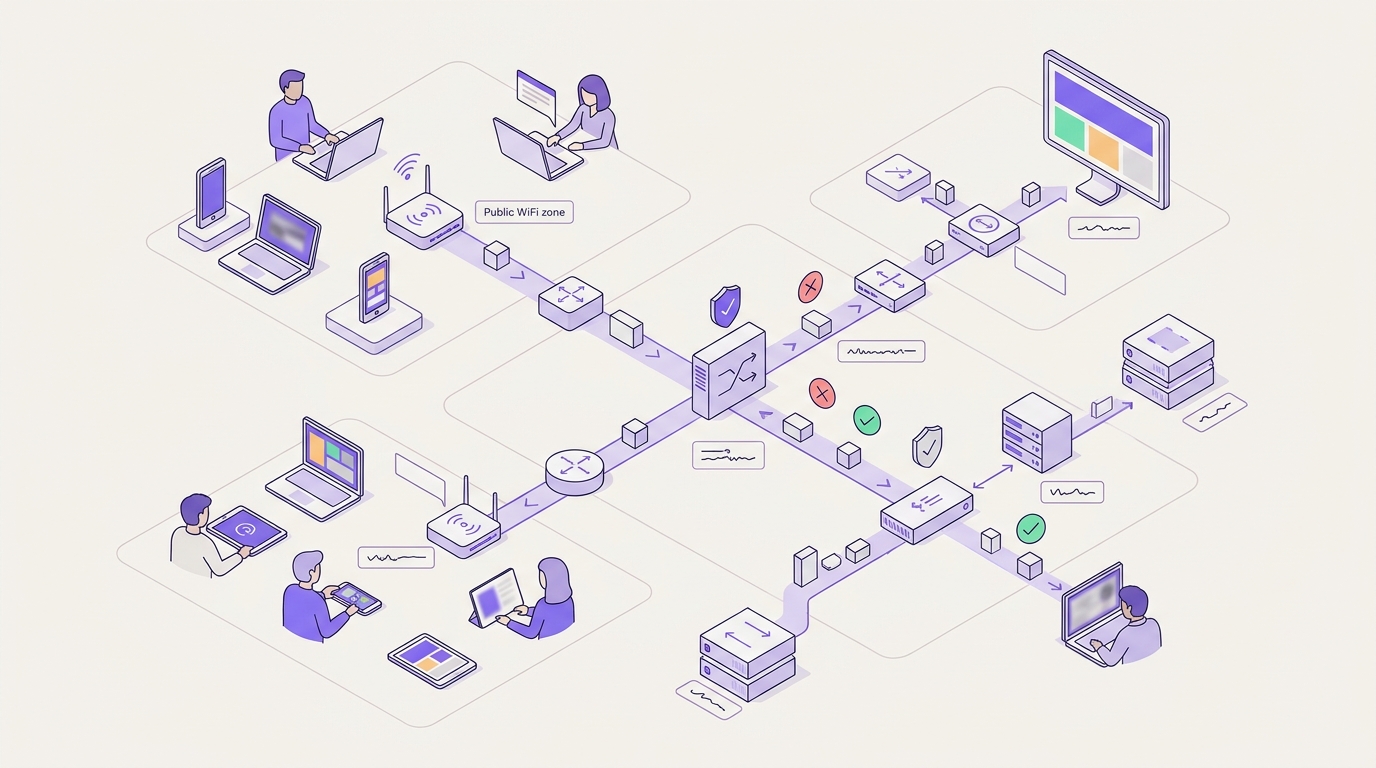
Per il WiFi per ospiti e pubblico in oltre 80.000 sedi, Shield offre un DNS protettivo senza agent e per SSID senza richiedere nuovo hardware. Si integra con reti come Cisco Meraki MR soddisfacendo al contempo gli standard di filtraggio e monitoraggio DfE previsti dalla normativa Keeping Children Safe in Education. Shield filtra minacce e contenuti direttamente durante la risoluzione DNS, all'interno della stessa piattaforma che gestisce la tua rete ospiti.
Quale DNS protettivo dovresti scegliere per il WiFi ospiti?
Inizia considerando chi stai proteggendo, non i benchmark del resolver. Le reti ospiti ospitano telefoni e laptop che non ti appartengono e che non gestirai mai. Questo singolo fattore determina gran parte di questo confronto.
Un DNS protettivo è un resolver che si rifiuta di rispondere alle richieste di risoluzione per domini malevoli o indesiderati. Il National Cyber Security Centre del Regno Unito utilizza lo stesso termine per il servizio che gestisce per gli enti del settore pubblico. Su una rete ospiti, è il punto più pratico in cui applicare il filtraggio, perché ogni dispositivo effettua richieste DNS indipendentemente dal software in uso.
Questa guida valuta tre opzioni sulla base di sei criteri che interessano davvero a un gestore di reti WiFi:
- Implementazione senza agent e per SSID. Un SSID è il nome della rete a cui si connette un dispositivo. È possibile impostare criteri per singola rete senza installare nulla sul dispositivo?
- Nessun nuovo hardware. Funziona sugli access point già in tuo possesso?
- Filtraggio sicuro per le famiglie. Sei in grado di soddisfare gli standard richiesti dal tuo settore, come gli standard di filtraggio e monitoraggio del Department for Education per le scuole?
- Blocco della pubblicità. Riduce il traffico pubblicitario che consuma la larghezza di banda condivisa?
- Gestione multisito. Un unico team può gestire 10, 100 o 1.000 sedi da un'unica console?
- Modello di prezzo. La licenza ha senso quando le persone che si connettono cambiano ogni giorno?
Ecco la risposta breve, adattata alla situazione in cui ti trovi.
| La tua situazione | Scelta migliore | Motivo |
|---|---|---|
| WiFi ospiti in hotel, negozi, stazioni o sedi eventi, senza possibilità di usare agent | Shield | Criteri per SSID, nessun hardware, gestito insieme al tuo WiFi ospiti |
| Parco macchine Cisco Meraki con la sicurezza Cisco che già protegge il personale | Cisco Umbrella per il personale, Shield o Umbrella per gli ospiti | Integrazione nativa con Meraki e threat intelligence di Cisco Talos |
| MSP che protegge i laptop delle piccole imprese dentro e fuori la sede | DNSFilter | Agent per il roaming e dashboard MSP multitenant |
| Scuola o gruppo scolastico con reti per visitatori e studenti | Shield sugli SSID visitatori, verificato rispetto agli standard DfE | Filtraggio senza agent per i dispositivi non gestiti dalla scuola |
| Parco misto di laptop aziendali gestiti e WiFi pubblico | Umbrella o DNSFilter sugli endpoint, Shield sugli SSID ospiti | Ogni strumento copre i dispositivi per cui è stato progettato |
Dove effettua il filtraggio il DNS protettivo e cosa sfugge a un firewall?
Ogni connessione inizia con una ricerca DNS. Un dispositivo richiede a un resolver l'indirizzo sottostante a un nome di dominio, per poi connettersi a quell'indirizzo. Il DNS protettivo interviene proprio in questo primo passaggio. Se il dominio è malevolo o bloccato dalle policy, il resolver restituisce una pagina di blocco o nessuna risposta. La connessione non viene mai avviata.
Ciò che un firewall non rileva
Un firewall tradizionale vede indirizzi IP e porte. Questo crea tre lacune su una rete ospiti:
- Indirizzi condivisi. Le reti di distribuzione dei contenuti (CDN) ospitano migliaia di domini dietro lo stesso indirizzo IP. Bloccare un singolo indirizzo può interrompere il funzionamento di siti legittimi, lasciando al contempo il dominio dannoso accessibile altrove.
- Traffico crittografato. L'HTTPS nasconde il percorso della pagina a qualsiasi elemento intermedio. Il TLS 1.3 crittografa una parte maggiore dell'handshake e l'Encrypted Client Hello nasconde anche il nome del sito.
- Nuovi domini. Le campagne di phishing e malware registrano continuamente nuovi domini. Un elenco di indirizzi nocivi diventa obsoleto molto più rapidamente rispetto a un feed di reputazione dei domini.
Il filtraggio DNS colma queste lacune perché valuta il nome, non l'indirizzo. Rileva inoltre il malware su un dispositivo ospite che tenta di contattare un dominio di comando e controllo. Shield individua le minacce emergenti fin da subito, prima che le connessioni abbiano luogo.
I limiti del filtraggio DNS
È importante essere trasparenti sui limiti. Il filtraggio DNS vede i domini, non gli URL completi, quindi non può bloccare una singola pagina all'interno di un sito altrimenti consentito. Non può ispezionare i file scaricati. Un dispositivo che si connette a un indirizzo IP hardcoded, o che crea un tunnel verso l'esterno tramite una VPN, salta completamente la ricerca DNS.
I browser che utilizzano DNS over HTTPS (DoH) rappresentano la lacuna più comune. Il DoH invia le ricerche all'interno del traffico web crittografato verso un resolver scelto dal browser. Firefox verifica il dominio canary use-application-dns.net e disattiva il DoH predefinito quando il tuo resolver lo blocca. Chrome esegue l'upgrade a DoH solo se il resolver configurato lo supporta. Per una panoramica completa, leggi Spiegazione di DNS over HTTPS: privacy e filtraggio WiFi pubblico.
Sulla VLAN ospiti, blocca il DNS in uscita verso qualsiasi resolver diverso da quello protettivo. Una VLAN è una LAN virtuale che separa il traffico su switch condivisi. Abbina questa configurazione ai passaggi di segmentazione descritti in Come configurare la segmentazione di rete per ospiti e personale.
Quali sono le vere differenze tra Shield, DNSFilter e Cisco Umbrella?
Tutti e tre filtrano a livello DNS e nessuno di essi richiede nuovo hardware in modalità rete. Si differenziano per la tipologia di utenti per cui sono stati progettati. Cisco Umbrella e DNSFilter sono nati per proteggere i dispositivi del personale, sia all'interno che all'esterno della rete. Shield è stato sviluppato per reti ricche di dispositivi che non gestirai mai direttamente.
| Criterio | Shield (Purple) | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Dove effettua il filtraggio | Ricerca DNS, per SSID | Ricerca DNS, per rete o per agente | Ricerca DNS, per rete, identità o agente |
| Distribuzione per ospiti senza agente | Sì, è il modello predefinito | Sì, per rete | Sì, per rete |
| Nuovo hardware necessario | Nessuno | Nessuno | Nessuno |
| Criteri per-SSID | Sì, impostati nella piattaforma Purple | Sì, dove ogni SSID è identificato separatamente | Nativo su Cisco Meraki MR, altrimenti dove ogni SSID è identificato separatamente |
| Blocco annunci | Funzionalità principale | Non è il caso d'uso principale | Non è il caso d'uso principale |
| Dispositivi fuori rete | Non coperti, protegge i dispositivi sulla tua rete WiFi | Agente client per il roaming | Modulo roaming Cisco Secure Client |
| Threat intelligence | Identificazione precoce delle minacce | Categorizzazione dei domini proprietaria basata su IA | Cisco Talos |
| Gestione multi-sede | Ogni sede in un'unica piattaforma, insieme al captive portal e all'analitica | Dashboard multi-tenant progettata per gli MSP | Console multi-organizzazione per i partner |
| Modello di prezzo | Add-on di sicurezza per un piano Purple | Abbonamento per utente | Licenza per utente tramite Cisco o un partner |
| Migliore idoneità | WiFi per ospiti e pubblico in molte sedi | MSP e endpoint in roaming | Personale gestito da Cisco e patrimoni ibridi |
Distribuzione senza agenti, per-SSID
Una rete ospiti richiede un filtraggio applicato a ogni dispositivo che si connette, senza alcuna installazione. Tutti e tre i prodotti possono farlo identificando la rete. La differenza sta nell'impegno richiesto. Quando gli SSID ospiti e del personale condividono un unico indirizzo IP pubblico, DNSFilter e Umbrella hanno bisogno di un modo per distinguerli, come un relay locale o un'uscita separata. Cisco Umbrella evita questo problema su Cisco Meraki MR, dove i criteri per-SSID sono nativi. Shield imposta i criteri per SSID all'interno della piattaforma che gestisce già la tua rete ospiti.
Filtraggio sicuro per le famiglie
Le scuole in Inghilterra devono soddisfare gli standard di filtraggio e monitoraggio del DfE previsti da Keeping Children Safe in Education. Hotel, biblioteche e luoghi di svago affrontano una pressione reputazionale, non normativa. In entrambi i casi, poni tre domande a ciascun fornitore. Blocca l'elenco sugli abusi sui minori della Internet Watch Foundation? Può imporre SafeSearch sui principali motori di ricerca? Puoi mostrare a un revisore dei conti un criterio e i relativi log? La nostra guida Filtraggio web per le scuole: criteri efficaci approfondisce i criteri per le scuole.
Blocco annunci
Il blocco degli annunci sembra una funzionalità di comodo finché non si misura una rete ospiti intasata. Gli annunci e i relativi script generano ricerche e traffico che competono con ogni ospite. Shield elimina le richieste pubblicitarie a livello di ricerca, riducendo le query DNS non necessarie e il traffico web complessivo per migliorare la velocità di caricamento delle pagine. DNSFilter e Umbrella si concentrano sulla sicurezza e sulle categorie di contenuti piuttosto che sulla rimozione degli annunci.
Gestione multi-sede
Multi-sede significa cose diverse per acquirenti diversi. Un MSP serve molte aziende distinte, ciascuna desiderosa di un proprio tenant e report, e la dashboard di DNSFilter è progettata esattamente per questo. Un gruppo alberghiero o un retailer gestisce un unico marchio su più sedi. Per questo acquirente, gestire il filtraggio insieme al captive portal - la pagina di accesso che gli ospiti vedono per prima - elimina una seconda console. La guida Filtraggio DNS per MSP e strutture multi-sede copre entrambi i modelli.
Quando Shield è il DNS protettivo ideale?
Scegli Shield quando i dispositivi da proteggere appartengono a ospiti, acquirenti, passeggeri, pazienti o visitatori. Questo copre la maggior parte delle reti WiFi pubbliche nei settori dell'accoglienza, del retail, dei trasporti, della sanità e dei locali pubblici.
Shield è la scelta giusta quando:
- Non puoi installare nulla sul dispositivo. Il filtraggio senza agenti per SSID copre ogni telefono e laptop che si connette.
- Possiedi hardware misto. Purple è agnostico rispetto all'hardware e funziona come overlay cloud su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Non c'è alcuna apparecchiatura fisica da installare nel rack.
- La larghezza di banda è la causa principale dei reclami degli ospiti. Il blocco degli annunci a livello di query riduce il traffico web non necessario sulle reti affollate.
- Gestisci molte sedi con un team ridotto. Purple gestisce il WiFi per gli ospiti in oltre 80.000 sedi attive e ha gestito 440 milioni di accessi nel 2024. Shield risiede all'interno della stessa piattaforma.
- I team di conformità richiedono fornitori certificati. Purple possiede le certificazioni ISO 27001, Cyber Essentials e B Corp ed è conforme al GDPR.
Shield non è la scelta adatta da sola quando devi proteggere i laptop del personale connessi alla banda larga domestica o alle reti degli hotel. Shield protegge i dispositivi sulla tua rete WiFi. Quando i dispositivi si disconnettono, la copertura si interrompe. Associa Shield a un agente endpoint per tali dispositivi. Consulta i dettagli del prodotto sulla pagina di Shield.
Quando DNSFilter è la scelta giusta?
DNSFilter si guadagna un posto di rilievo negli stack degli MSP per valide ragioni. Gli vanno riconosciuti tre punti di forza.
In primo luogo, la sua dashboard multi tenant consente a un MSP di gestire policy e report separati per dozzine di aziende clienti. In secondo luogo, i suoi client roaming coprono dispositivi Windows, macOS, iOS, Android e ChromeOS al di fuori della rete aziendale. In terzo luogo, la sua categorizzazione basata sull'IA classifica rapidamente i nuovi domini, un fattore fondamentale contro i siti di phishing registrati di recente.
Scegli DNSFilter quando:
- Sei un MSP che vende servizi di filtraggio a molte piccole imprese, ciascuna con la propria fatturazione.
- La maggior parte dei dispositivi che proteggi sono laptop aziendali utilizzati in mobilità.
- Desideri un'unica policy basata su agente che segua il dispositivo attraverso diverse reti.
Si adatta meno dove l'infrastruttura è prevalentemente destinata al WiFi per gli ospiti. I prezzi per utente presuppongono un numero fisso di dipendenti. La policy per SSID su un indirizzo IP pubblico condiviso richiede una configurazione aggiuntiva. Se stai valutando un confronto diretto con Shield, la comparazione Shield vs DNSFilter di Purple nella nostra libreria di guide approfondisce ogni dettaglio.
Quando Cisco Umbrella è la scelta giusta?
Cisco Umbrella è un servizio di sicurezza a livello DNS maturo ed è forte sotto tre aspetti. Cisco Talos, uno dei più grandi team commerciali di threat intelligence, supporta le sue analisi. Si integra nativamente con gli access point Cisco Meraki MR, incluse le policy per SSID. Si inserisce inoltre nel più ampio portafoglio di sicurezza Cisco, incluso Cisco Secure Access, consentendo alla protezione DNS di evolversi in un Security Service Edge completo.
Scegli Cisco Umbrella quando:
- La rete del tuo personale opera già su strumenti di sicurezza Cisco e Cisco Meraki.
- Hai la necessità di proteggere i laptop del personale fuori sede tramite Cisco Secure Client.
- La tua roadmap di sicurezza include un secure web gateway e controlli di accesso al cloud da un unico fornitore.
È meno indicato quando i tuoi access point provengono da diversi fornitori o quando il WiFi per ospiti è l'esigenza principale. Le licenze sono strutturate in base alle postazioni del personale e le funzionalità che vanno oltre il DNS aggiungono costi che potrebbero non servire per gli ospiti. Il nostro confronto dettagliato è Shield vs Cisco Umbrella: choosing protective DNS for guest WiFi.
Quanto costa la gestione di ciascun DNS protettivo?
La licenza è solo una voce di costo. Calcola l'hardware, gli agenti, il tempo di amministrazione e la banda acquistata.
| Voce di costo | Shield | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Nuovo hardware | Nessuno | Nessuno | Nessuno |
| Agenti sui dispositivi degli ospiti | Nessuno | Nessuno in modalità rete | Nessuno in modalità rete |
| Agenti sui dispositivi del personale | Non offerto | Roaming client opzionale | Modulo Secure Client opzionale |
| Base della licenza | Add-on di sicurezza per un piano Purple | Per postazione | Per postazione |
| Console aggiuntiva da gestire | No, stessa piattaforma del WiFi per ospiti | Sì, a meno che non sia già in uso | Sì, a meno che non sia già in uso |
| Compensazione della banda | Traffico pubblicitario ridotto | Non è un obiettivo dichiarato | Non è un obiettivo dichiarato |
Il problema delle licenze per gli ospiti
I prezzi per postazione funzionano quando si conosce il numero di dipendenti. Un hotel conosce il numero del proprio staff. Non sa quanti dispositivi di ospiti si connetteranno il mese successivo. Prima di confrontare i preventivi, chiedi per iscritto a ogni fornitore come calcola i dispositivi degli ospiti e cosa succede quando i numeri registrano un picco durante una conferenza o il giorno di una partita.
Il problema del tempo di amministrazione
Una seconda console richiede tempo in ogni sede. Quando un responsabile della struttura segnala un sito bloccato, qualcuno deve individuare la policy, controllare i log e modificarla. Con Shield, questo avviene all'interno della stessa piattaforma Purple che gestisce il Guest WiFi. Con un servizio DNS separato, significa un secondo login e una seconda serie di record di sede da mantenere allineati.
La compensazione della banda
Il traffico pubblicitario consuma la connessione che stai pagando. Shield riduce il traffico web bloccando le richieste di annunci prima che il contenuto venga caricato. In una sede congestionata, questo margine di manovra può rinviare l'aggiornamento della linea. Misura il tuo traffico prima e dopo un progetto pilota anziché affidarti alle medie dei fornitori.
Come si traduce la scelta nelle strutture reali?
Questi scenari pratici utilizzano cifre stimate per mostrare il metodo. Applica la stessa formula matematica ai dati del tuo traffico.
Scenario 1: un gruppo di 12 hotel con hardware misto
Situazione. Un gruppo alberghiero gestisce 12 strutture di circa 200 camere ciascuna. Gli hotel più datati utilizzano Cisco Meraki, mentre quelli più recenti usano HPE Aruba. Gli ospiti si lamentano della lentezza serale e la sede centrale vuole bloccare malware e siti per adulti. Nessun hotel dispone di personale IT in loco.
Cosa è stato fatto. Il gruppo ha escluso l'integrazione nativa di Umbrella perché copre solo le sedi Meraki. Ha abilitato Shield sull'SSID ospiti in tutti i 12 hotel da un'unica dashboard Purple. Il personale è rimasto su una VLAN separata con la policy esistente.
Risultato. Il gruppo ha abilitato Shield in tutte le sedi per bloccare i contenuti indesiderati e il traffico pubblicitario a livello DNS. Eliminando il traffico pubblicitario prima che venga caricato, gli hotel hanno ridotto la congestione della rete durante le ore di punta serali. La sede centrale monitora le minacce bloccate e il volume delle query DNS in tutte le 12 strutture da un'unica dashboard centralizzata.
Scenario 2: un centro commerciale con WiFi ospiti aperto
Situazione. Un centro commerciale regionale offre il WiFi aperto ai clienti. È passato a WPA3 Enhanced Open (OWE, definito in RFC 8110), che crittografa il traffico via radio senza richiedere una password. Il team si rende conto che la crittografia non impedisce a un cliente di fare clic su un link di phishing.
Azione intrapresa. Il centro ha aggiunto Shield alla SSID ospiti, attivando la protezione dalle minacce e il blocco degli annunci pubblicitari. Ha inoltre bloccato il DNS in uscita verso altri resolver sulla VLAN ospiti.
Risultato. L'OWE protegge il collegamento radio e Shield protegge la risoluzione dei nomi, colmando così due lacune diverse. Shield individua tempestivamente i domini minacciosi e velocizza la navigazione bloccando le connessioni alle reti pubblicitarie. Il centro esamina settimanalmente i report sui domini bloccati per individuare campagne di phishing ricorrenti.
Scenario 3: il servizio bibliotecario di un comune
Situazione. Un comune gestisce il WiFi pubblico in 25 biblioteche utilizzate da bambini e adulti. I laptop dello staff utilizzano già Cisco Umbrella. Il team IT ha valutato l'opportunità di estendere Umbrella alle SSID pubbliche.
Azione intrapresa. Il team ha mantenuto Umbrella sui laptop dello staff, dove il roaming esterno è fondamentale. Ha distribuito Shield sulle SSID pubbliche, impostando come requisiti di policy le categorie sicure per le famiglie e l'applicazione di SafeSearch.
Risultato. I dispositivi pubblici non incidono mai sulle licenze dello staff. Ogni filiale ha richiesto un'unica modifica, effettuata a livello centrale senza alcuna visita in loco. Il comune invia ora mensilmente al proprio responsabile della tutela dei minori i report sulle categorie bloccate per ciascuna filiale.
Come scegliere il DNS protettivo per la propria infrastruttura?
Segui questi sei passaggi prima di definire la tua selezione finale.
- Elenca i dispositivi da proteggere. Dividili in dispositivi gestiti e non gestiti. I dispositivi non gestiti richiedono un filtraggio senza agenti, configurato per singola SSID.
- Mappa il tuo hardware. Se ogni sede utilizza Cisco Meraki, l'integrazione nativa di Umbrella rappresenta un vero vantaggio. Se utilizzi prodotti di diversi fornitori, prediligi un'opzione indipendente dall'hardware.
- Individua i tuoi standard. Le scuole devono rispondere agli standard di filtraggio e monitoraggio DfE. I commercianti che accettano pagamenti con carta devono mantenere il WiFi ospiti fuori dall'ambito PCI-DSS tramite la segmentazione. Ogni struttura gestisce i log DNS nel rispetto del GDPR.
- Misura la tua larghezza di banda. Se il traffico ospiti intasa le tue linee, dai grande importanza al blocco della pubblicità. In caso contrario, attribuisci più peso alla threat intelligence.
- Conta le tue console. Un unico brand su più sedi si adatta bene a una sola piattaforma. Molti clienti separati richiedono invece una dashboard per MSP.
- Avvia un progetto pilota in una struttura. Esegui un test di quattro settimane, confronta i log delle richieste bloccate e il traffico, quindi prendi una decisione.
La maggior parte delle strutture finisce per adottare due strumenti: un agente endpoint per i laptop dello staff e Shield per le SSID ospiti. Esplora Tutte le guide per i dettagli sulla configurazione e sulle policy.
Domande frequenti
Qual è il miglior DNS protettivo per il WiFi ospiti?
Shield è la soluzione ideale per il WiFi ospiti poiché si applica per SSID senza agenti e senza nuovo hardware. Filtra i contenuti, blocca le minacce e blocca la pubblicità durante la risoluzione DNS, gestito direttamente insieme al tuo Captive Portal. Cisco Umbrella e DNSFilter sono più indicati dove è necessario proteggere anche i laptop del personale fuori sede tramite un agente itinerante.
Ho bisogno di nuovo hardware o di agenti software per il DNS protettivo sul WiFi ospiti?
No, il DNS protettivo su una rete ospiti non richiede nessuno dei due. Il filtraggio avviene quando un dispositivo cerca un dominio, quindi basta indirizzare lo SSID ospiti verso il resolver protettivo e ogni dispositivo connesso è protetto. Gli agenti servono solo per i dispositivi aziendali che escono dall'edificio. I telefoni degli ospiti non installeranno mai il tuo agente, quindi la distribuzione senza agenti è fondamentale.
Shield funzionerà con i miei access point esistenti?
Sì. Purple è indipendente dall'hardware e funziona come overlay cloud su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet. Mantieni i tuoi access point, controller e switch. Shield funziona a livello DNS dello SSID ospiti, quindi non occorre sostituire l'hardware esistente né installare apparati fisici in ogni sede.
Come viene definito il prezzo del DNS protettivo per il WiFi ospiti?
I modelli di prezzo variano e la struttura del modello conta più della tariffa base. Shield è un componente aggiuntivo di sicurezza per i piani Purple. DNSFilter e Cisco Umbrella applicano licenze per utente/postazione, opzione ideale per un organico aziendale definito. Su una rete ospiti le persone che si connettono cambiano ogni giorno, quindi chiedi a ciascun fornitore per iscritto come vengono calcolati i dispositivi ospiti prima di confrontare i preventivi.
Posso passare da Cisco Umbrella o DNSFilter a Shield?
Sì, e non devi trasferire tutto insieme. Il DNS protettivo risiede a livello di resolver, quindi cambiare uno SSID ospiti significa modificare il resolver utilizzato e ricreare le regole sulle categorie. Molte aziende mantengono Cisco Umbrella o DNSFilter sui laptop del personale ed eseguono Shield sugli SSID ospiti. Fai un test in una sede, confronta i log delle richieste bloccate e poi procedi con l'implementazione generale.
Gli ospiti possono aggirare il DNS protettivo con DNS over HTTPS o una VPN?
Alcuni potrebbero farlo, quindi è importante chiudere le vie più evidenti. Sulla VLAN ospiti, blocca il traffico DNS in uscita verso qualsiasi resolver diverso da quello protettivo e blocca gli endpoint DNS over HTTPS noti. Firefox controlla il dominio canarino use-application-dns.net e disattiva il DNS over HTTPS predefinito quando il tuo resolver lo blocca. Un utente su una VPN commerciale utilizzerà comunque un tunnel criptato, motivo per cui la tua politica di uso accettabile deve coprire questo caso.
Il DNS protettivo aiuta con la conformità GDPR e PCI-DSS?
Supporta entrambe le normative, ma non sostituisce i relativi controlli di sicurezza. La normativa PCI-DSS richiede principalmente che il WiFi ospiti sia segmentato dall'ambiente dei dati dei titolari di carta, operazione gestita tramite VLAN e firewall. Ai sensi del GDPR, i log DNS associati a un dispositivo possono costituire dati personali, quindi verifica i termini di conservazione ed elaborazione. Purple è certificato ISO 27001 e conforme al GDPR e UK GDPR.
Qual è il miglior DNS protettivo per le strutture multisito?
Per il WiFi visitatori in più sedi, Shield è la soluzione ideale perché la policy di ciascun sito risiede nella stessa piattaforma Purple del relativo captive portal e degli analytics. La dashboard multi-tenant di DNSFilter è ideata per gli MSP che servono molti clienti distinti. La console multi-org di Cisco Umbrella è adatta ai partner che gestiscono ambienti Cisco. Scegli la console in base al fatto che i tuoi siti appartengano a un unico brand o a più clienti.