
BYOD पॉलिसी म्हणजे काय? नियम, अंमलबजावणी आणि DNS फिल्टरिंग
BYOD पॉलिसी म्हणजे काय? कामाच्या नेटवर्कवरील वैयक्तिक डिव्हाइसेसवर DNS फिल्टरिंगद्वारे नियंत्रण कसे ठेवले जाते, तसेच याचे मूलभूत नियम, अंमलबजावणीचे पर्याय आणि गोपनीयतेच्या मर्यादा जाणून घ्या.
Published ३ नोव्हेंबर, २०२६
एका कर्मचाऱ्याच्या वैयक्तिक फोनमध्ये कामाचा ईमेल ॲप आहे. मग ते तो फोन ट्रेनमध्ये विसरतात. IT विभाग त्वरित ॲक्सेस ब्लॉक करू शकतो का? कौटुंबिक फोटो डिलीट न करता ते कामाचे मेसेज डिलीट करू शकतात का? कर्मचाऱ्याने कोणाला कॉल केला पाहिजे?
त्या उत्तरांनी हेल्पडेस्क तिकीट हाताळणाऱ्या कोणावरही अवलंबून राहू नये. एक ब्रिंग युअर ओन डिव्हाइस पॉलिसी, ज्याला सामान्यतः BYOD पॉलिसी असे संक्षिप्त केले जाते, वैयक्तिक डिव्हाइस व्यावसायिक इन्सिडंट बनण्यापूर्वी नियम निर्धारित करते.
अनुक्रमणिका
- BYOD पॉलिसीमध्ये काय समाविष्ट असते आणि ती का आवश्यक आहे
- पॉलिसीने अनिवार्य केलेले सुरक्षा नियंत्रणे
- अंमलबजावणी पर्यायांची तुलना
- DNS आणि सामग्री कशा प्रकारे BYOD नियंत्रणांशी सुसंगत होतात
- गोपनीयता मर्यादा, देखरेख आणि कर्मचाऱ्यांची संमती
- डिव्हाइस कम्प्लायन्सच्या पलीकडे ओळख आणि ॲक्सेस धोके
- हरवलेल्या, चोरीला गेलेल्या आणि सोडणाऱ्या डिव्हाइसची कार्यपद्धती
- पॉलिसी लिहिण्यापूर्वी तुमचा BYOD स्कोप निवडा
BYOD पॉलिसीमध्ये काय समाविष्ट असते आणि ती का असते
BYOD पॉलिसी हा वैयक्तिक मालकीचे फोन, टॅब्लेट आणि लॅपटॉप संस्थेच्या सिस्टीम आणि डेटाचा वापर कसा करू शकतात याचा नियमांचा एक औपचारिक संच आहे. हे डिव्हाइस वापरण्याच्या परवानगीला लागू करण्यायोग्य सुरक्षा आवश्यकता, गोपनीयता मर्यादा आणि जबाबदाऱ्यांशी जोडते.
कर्मचाऱ्याकडेच अद्याप फोनची मालकी असते. कामाचे ॲप इंस्टॉल केल्याने मालकी मालकाकडे हस्तांतरित होत नाही आणि फोनची मालकी असण्याने कर्मचाऱ्याला कंपनीच्या माहितीमध्ये अनियंत्रित ॲक्सेस मिळत नाही. कराराने दोन्ही बाजूंचे अधिकार स्पष्ट परिभाषित केले पाहिजेत.
प्रत्येक पॉलिसीने उत्तरे दिलीच पाहिजेत असे प्रश्न
एक उपयुक्त पॉलिसी तीन प्रश्नांची उत्तरे देते: कोणी कनेक्ट होऊ शकते, ते कोठे पोहोचू शकतात आणि कोणत्या सुरक्षा व गोपनीयता अटी लागू होतात. हरवलेल्या फोनसाठी, ही उत्तरे निश्चित करतात की ईमेल ॲक्सेस अधिकृत होता की नाही, कोणत्या व्यवसाय फाइल्स स्थानिक पातळीवर स्टोअर केल्या जाऊ शकतात आणि IT द्वारे कोणती कारवाई केली जाऊ शकते.
वैयक्तिक डिव्हाइसेसचा वापर क्वचित प्रसंगांच्या पलीकडे वाढल्यामुळे BYOD ही कार्यस्थळावरील एक समस्या बनली. Intel च्या अनुभवाबद्दल Destination CRM ची माहिती 2009 चा काळ या ट्रेंडला ओळखण्यातील एक महत्त्वाचा टप्पा असल्याचे स्पष्ट करते. महत्त्वाचा बदल हा फक्त हार्डवेअर कोणी खरेदी केले यात नव्हता. कर्मचाऱ्यांच्या ज्या डिव्हाइसेसच्या मालकी कंपन्यांकडे नव्हती, त्यावरील ओळख (identities), नेटवर्क आणि माहितीचे रक्षण कंपन्यांना करावे लागले.
ही पद्धत मोठ्या प्रमाणावर वापरली जात आहे: JumpCloud च्या IT Trends रिपोर्टनुसार, ज्याचा संदर्भ Grand View Research द्वारे दिला गेला आहे, 2024 मध्ये 70% संस्थांनी कर्मचाऱ्यांना कामासाठी वैयक्तिक डिव्हाइस वापरण्याची परवानगी दिली आहे. फक्त परवानगी देणे ही सुरक्षा नाही: JumpCloud चे BYOD आकडेवारी रिपोर्ट सांगते की, 2024 मध्ये 20% पेक्षा जास्त संस्थांनी सांगितले की मागील 12 महिन्यांत अनमॅनेज्ड डिव्हाइस कनेक्शन्समुळे डिजिटल ॲसेटमध्ये मालवेअर डाउनलोड झाला होता.
BYOD धोरणाचे मुख्य घटक
| धोरणाचा घटक | याचे उत्तर देणारा प्रश्न | सर्वसामान्य नियम |
|---|---|---|
| पात्र डिव्हाइसेस | कोणते डिव्हाइसेस आणि ऑपरेटिंग सिस्टीम्स कनेक्ट करू शकतात? | केवळ सपोर्ट असलेल्या OS आवृत्त्या, IT द्वारे निर्धारित किमान आवृत्तीसह |
| प्रमाणिकरण (Authentication) | वापरकर्ता स्वतःची ओळख कशी सिद्ध करतो? | मल्टीफॅक्टर ऑथेंटिकेशन, शक्यतो फिशिंग-प्रतिबंधक |
| सुरक्षा नियंत्रणे | डिव्हाइसवर कोणत्या गोष्टी कार्यरत असणे आवश्यक आहे? | स्क्रीन लॉक, एनक्रिप्शन, अद्ययावत OS पॅचेस, जेलब्रेक किंवा रूट नसणे |
| ॲक्सेसची व्याप्ती | डिव्हाइस कोणत्या सिस्टीम्स आणि ॲप्सपर्यंत पोहोचू शकते? | मंजूर झालेले ॲप्स आणि किमान-अधिकार (least-privilege) संसाधनांची सूची |
| गोपनीयता आणि देखरेख | नियोक्ता काय पाहू शकतो किंवा तपासू शकतो? | कर्मचाऱ्यास सूचनेसह, केवळ व्यवस्थापित कंटेनरपुरती मर्यादित देखरेख |
| गहाळ झालेले, चोरीला गेलेले किंवा सोडलेले डिव्हाइस | व्यवसाय डेटाचे काय होते? | वर्क कंटेनरचा निवडक डेटा वाईप करणे आणि ॲक्सेस रद्द करणे |
| सपोर्ट आणि खर्च | खर्च कोण करतो आणि समस्यांचे निवारण कोण करतो? | परताव्याचे नियम आणि नमूद केलेल्या सपोर्टच्या मर्यादा |
प्रत्येक रो ला विशिष्ट नियमाची आवश्यकता असते, सुरक्षितपणे वर्तन करण्याच्या सामान्य वचनाची नाही. सपोर्ट केलेल्या किमान ऑपरेटिंग सिस्टमचे नाव द्या, मंजूर केलेल्या ॲप्लिकेशन्सची ओळख पटवा आणि डेटा वाईप केल्याने नक्की काय हटवले जाऊ शकते ते परिभाषित करा. कर्मचाऱ्यांना आणीबाणीच्या वेळी तांत्रिक संदिग्धतेचा अर्थ लावावा लागू नये.
पॉलिसीने अनिवार्य केलेली सुरक्षा नियंत्रणे
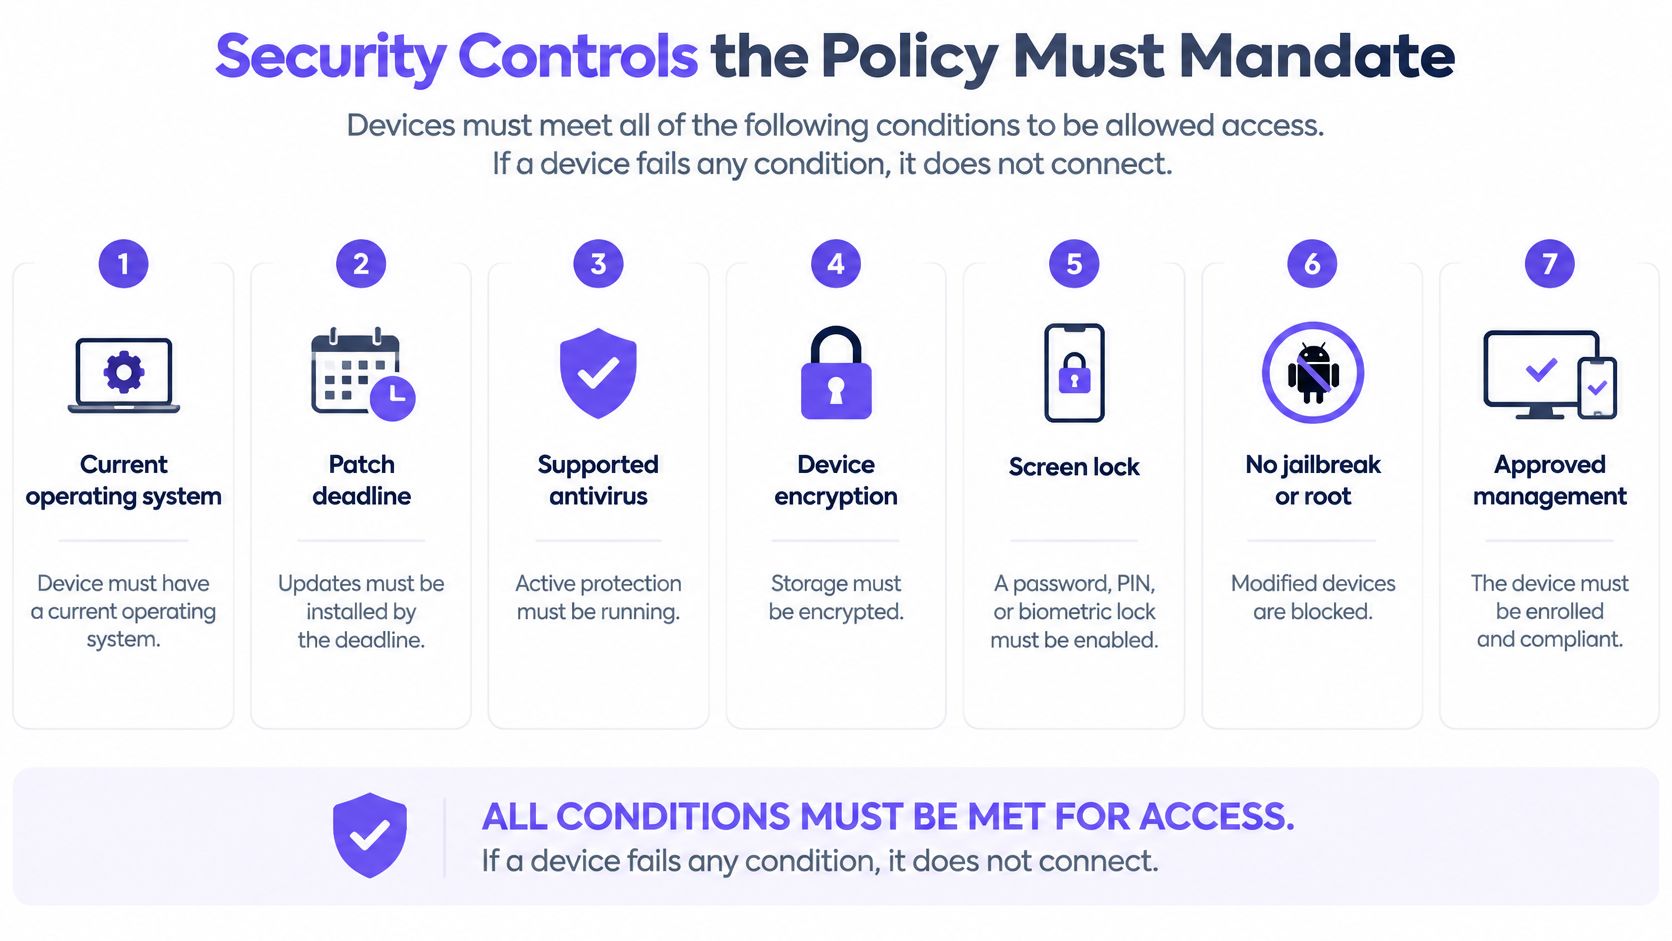
सुरक्षा गरजा ही ॲक्सेससाठीच्या अटी असणे आवश्यक आहे, कर्मचारी दुर्लक्ष करू शकतील अशा सूचना नाहीत. जर डिव्हाइस अनिवार्य अट पूर्ण करण्यात अपयशी ठरले, तर IT ने प्रभावित ॲक्सेस ब्लॉक केला पाहिजे आणि कर्मचारी तो कसा परत मिळवू शकतो हे स्पष्ट केले पाहिजे.
NIST चे मोबाइल-डिव्हाइस BYOD मार्गदर्शन एंटरप्राइझ मोबिलिटी मॅनेजमेंट, ॲप्लिकेशन व्हेटिंग, डिव्हाइस-इंटेग्रिटी तपासण्या, सुरक्षित वर्क कंटेनर्स आणि एनक्रिप्टेड ट्रान्सपोर्टला सपोर्ट करते. वैयक्तिक डिव्हाइसचा मालक तुमच्याकडे काम करतो म्हणून त्यावर विश्वास ठेवण्याऐवजी, संबंधित तपासण्या पूर्ण होईपर्यंत त्या डिव्हाइसला संभाव्य अविश्वासू मानणे आवश्यक आहे.
आवश्यकतांचे रूपांतर ॲक्सेस तपासणीमध्ये करा
- सपोर्टेड ऑपरेटिंग सिस्टम आणि पॅचची मुदत अनिवार्य करा. सपोर्टेड व्हर्जन्सची नावे नमूद करा आणि ठराविक कालावधीत अपडेट्स घेणे अनिवार्य करा, कारण पॅचेस नसतील तर सायबर हल्लेखोर ज्ञात त्रुटींचा गैरफायदा घेऊ शकतात.
- एंक्रिप्शन आणि प्रभावी स्क्रीन लॉक अनिवार्य करा. डिव्हाइस ॲक्सेस करण्याच्या मंजूर पद्धती, क्रेडेंशियलच्या किमान आवश्यकता आणि निष्क्रियता टाइमआउट निर्दिष्ट करा, जेणेकरून चोरी झालेला किंवा लक्ष नसलेला फोन वर्क ईमेलचा थेट ॲक्सेस देणार नाही.
- कामाच्या लॉगइनसाठी मजबूत ऑथेंटिकेशन अनिवार्य करा. सपोर्ट असल्यास फिशिंग-प्रतिबंधक ऑथेंटिकेशनला प्राधान्य द्या आणि युझरची ओळख सिद्ध करण्यासाठी केवळ मंजूर डिव्हाइसवर अवलंबून राहू नका.
- मंजूर एनरोलमेंट किंवा संरक्षित वर्क प्रोफाइल आवश्यक आहे. व्यावसायिक माहिती मॅनेज केलेल्या ॲप्लिकेशन्स किंवा स्टोरेजमध्ये ठेवा, जेणेकरून वैयक्तिक ॲप्सना कंपनीची मालमत्ता न मानता IT ला व्यावसायिक नियंत्रणे लागू करता येतील.
- रूट केलेल्या किंवा जेलब्रोक केलेल्या डिव्हाइसेसना ब्लॉक करा. हे बदल त्या प्लॅटफॉर्म संरक्षणाला कमकुवत करू शकतात ज्यावर अनुपालन (compliance) तपासण्या अवलंबून असतात.
- केवळ मंजूर केलेल्या वर्क ॲप्लिकेशन्सना अनुमती द्या. मंजुरी देण्यापूर्वी परवानग्या आणि डेटा शेअरिंग वर्तनाची पुनरावलोकन करा, ज्यामध्ये ॲप व्यावसायिक फाइल्स वैयक्तिक स्टोरेजमध्ये कॉपी करू शकते की नाही याचा समावेश आहे.
- एंक्रिप्टेड ट्रान्सपोर्ट अनिवार्य करा. सुरक्षित ॲप्लिकेशन कनेक्शन्स वापरा आणि जिथे योग्य असेल तिथे VPN वापरा, तसेच कोणत्या संसाधनांसाठी तो संरक्षित मार्ग आवश्यक आहे हे स्पष्ट करणाऱ्या नियमांसह वापरा.
हे चेकलिस्ट व्हिज्युअल डिव्हाइस-स्तरीय पूर्वअटी हायलाइट करते ज्या IT द्वारे वैध केल्या पाहिजेत.
नियंत्रणे ऑडिट करण्यायोग्य बनवा
लॅपटॉपसाठी, सपोर्ट केलेल्या एंडपॉईंट प्रोटेक्शनचे नाव द्या आणि IT ते सक्रिय असल्याचे कसे सत्यापित करते ते सांगा. Windows आणि Mac साठी सुरक्षा सॉफ्टवेअर पर्यायांची 247TechTeam मार्गदर्शिका सुरक्षा सॉफ्टवेअर निवडीची वाचकांना सॉफ्टवेअर पर्यायांची तुलना करण्यात मदत करू शकते, परंतु IT ने तरीही स्वतःचे मंजूर कॉन्फिगरेशन परिभाषित केले पाहिजे.
डिव्हाइसच्या गरजा नेटवर्क सेगमेंटेशन पासून वेगळ्या ठेवा. हेल्थ चेक्स पूर्ण करणाऱ्या लॅपटॉपला आपोआप अनियंत्रित नेटवर्क ॲक्सेस मिळू नये.
ऑडिट चाचणी: प्रत्येक अनिवार्य नियंत्रणासाठी नामांकित मालक, अंमलबजावणीची मुदत आणि अनुपालनाची तपासणी करण्याचा विश्वासार्ह मार्ग असणे आवश्यक आहे.
जर धोरण असे सांगत असेल की कर्मचाऱ्यांनी डिव्हाइसेस सुरक्षित ठेवले पाहिजेत परंतु त्याचा अर्थ काय हे कोणीही पडताळू शकत नसेल, तर ते अंमलबजावणीसाठी तयार नाही.
अमलबजावणीच्या पर्यायांची तुलना
रेल्वेमध्ये राहून गेलेल्या फोनचे उदाहरण पुन्हा पाहूया. योग्यरित्या कॉन्फिगर केलेल्या पूर्ण-डिव्हाइस व्यवस्थापनासह, IT कडे संपूर्ण फोन डेटा मिटवण्याची तांत्रिक क्षमता असू शकते. व्यवस्थापित वर्क प्रोफाइलद्वारे, IT वैयक्तिक फोटोंना त्या कारवाईपासून दूर ठेवून केवळ व्यवसाय वातावरणाला लक्ष्य करू शकते.
तांत्रिक क्षमता आणि परवानगी या वेगवेगळ्या गोष्टी आहेत. वाईप बटण देणारे मॅनेजमेंट कन्सोल त्याचा वापर करणे योग्य किंवा अधिकृत असल्याचे सिद्ध करत नाही.
नियंत्रण आणि गोपनीयतेच्या प्रभावानुसार अंमलबजावणीचे पर्याय
खाली दिलेले गोपनीयता रेटिंग्स ही व्यावहारिक तुलना आहेत, हमी नाही. प्रत्यक्ष एक्सपोजर हे प्लॅटफॉर्म क्षमता, कॉन्फिगरेशन आणि ॲडमिनिस्ट्रेटर सक्षम करत असलेल्या टेलिमेट्रीवर अवलंबून असते.
| पर्याय | हे काय नियंत्रित करते | मुख्य मर्यादा | गोपनीयतेवरील परिणाम |
|---|---|---|---|
| पूर्ण मोबाईल डिव्हाइस व्यवस्थापन | संपूर्ण-डिव्हाइस सेटिंग्ज, अॅप्स आणि जिथे सपोर्ट असेल तिथे पूर्ण डेटा वाइप करणे | वैयक्तिक डिव्हाइस मालक पूर्ण नियंत्रणाला विरोध करू शकतात | उच्च |
| व्यवस्थापित वर्क प्रोफाईल किंवा कंटेनर | कामकाजाचे अॅप्स आणि डेटा | त्याच डिव्हाइसवरील वैयक्तिक अॅप्सचे संरक्षण करत नाही | कमी ते मध्यम |
| मोबाईल अॅप्लिकेशन व्यवस्थापन | वैयक्तिक मंजूर अॅप्स आणि त्यांचा डेटा | डिव्हाइस-स्तरीय धोक्यांची पूर्ण दृश्यमानता प्रदान करू शकत नाही | कमी |
| सशर्त ॲक्सेस | डिव्हाइस किंवा सत्र क्लाउड अॅपपर्यंत पोहोचू शकते किंवा नाही | अचूक डिव्हाइस-अनुपालन सिग्नल्सची आवश्यकता असते | कमी |
| मोबाईल धोक्यांपासून संरक्षण | डिव्हाइसवरील मालवेअर आणि जोखमीच्या कॉन्फिगरेशन्स | एजंट आणि डिव्हाइस टेलीमेट्री जोडते | मध्यम |
पूर्ण व्यवस्थापन (Full management) अशा परिस्थितीसाठी योग्य आहे जिथे संस्थेला व्यापक नियंत्रणाची आवश्यकता असते आणि कर्मचाऱ्यांना त्याचे परिणाम समजतात. जिथे नियमन केलेल्या माहितीला त्या पातळीवरील देखरेखीची आवश्यकता असते, तिथे वैयक्तिक हार्डवेअरवर ते लादण्यापेक्षा कंपनीच्या मालकीची उपकरणे देणे अधिक योग्य असू शकते.
साध्या BYOD सहभागासाठी वर्क प्रोफाईल किंवा कंटेनर हा बहुधा एक चांगला सुरुवातीचा मुद्दा असतो. ते IT ला व्यवस्थापित करण्यासाठी एक परिभाषित व्यवसाय क्षेत्र देते, जरी ते डिव्हाइसवरील इतर सर्व काही सुरक्षित करत नाही.
लेबलऐवजी रिसोर्ससाठी नियंत्रणे निवडा
ॲप्लिकेशन व्यवस्थापन अशा कर्मचाऱ्यांसाठी योग्य असू शकते ज्यांना फक्त मेसेजिंग ॲप आणि दस्तऐवज व्ह्यूअरची आवश्यकता असते. त्याची उपयुक्तता ही ते ॲप्लिकेशन्स आवश्यक निर्बंध लागू करू शकतात की नाही यावर अवलंबून असते, जसे की व्यवसाय दस्तऐवज अनावृत किंवा अव्यवस्थापित ॲप्समध्ये उघडण्यापासून रोखणे.
कंडिशनल ॲक्सेस क्लाउड सेवांसाठी उपयुक्त ठरतो कारण प्रशासक साइन-इन करताना किंवा समर्थित सत्राच्या तपासणी दरम्यान प्रवेशाचे निर्णय घेऊ शकतात. मोबाइल थ्रेट डिफेंस अतिरिक्त जोखीम सिग्नल प्रदान करते, परंतु डिटेक्शन हे प्रवेशाचा निर्णय किंवा प्रतिसाद प्रक्रियेची जागा घेत नाही.
हे पर्याय एकमेकांपासून वेगळे नाहीत. एखादी संस्था वर्क कंटेनर, अटयुक्त ॲक्सेस आणि धोक्याची ओळख यांचा मेळ घालू शकते, तर संकुचितपणे परिभाषित केलेल्या वापरकर्ता गटासाठी अधिक कडक व्यवस्थापन वापरू शकते.
संपूर्ण डिव्हाइसवर IT विभागाचा जितका जास्त अधिकार असेल, तितकी कर्मचाऱ्याला त्यांची गोपनीयता सोडावी लागू शकते.
सर्वात संवेदनशील सिस्टीमचे संरक्षण करणाऱ्या सर्वात कमी हस्तक्षेपाच्या पद्धतीपासून सुरुवात करा. जेव्हा तुम्ही ते हाताळत असलेल्या धोक्याचे नाव सांगू शकता आणि विद्यमान नियंत्रणे ते का हाताळत नाहीत हे स्पष्ट करू शकता तेव्हाच दुसरे नियंत्रण जोडा.
DNS आणि काँटेंट फिल्टरिंग BYOD नियंत्रणांमध्ये कसे बसतात
वैयक्तिक डिव्हाइसेस थेट विश्वासार्ह कॉर्पोरेट नेटवर्कवर असू नयेत. त्यांना स्वतंत्रपणे नियंत्रित केलेल्या BYOD किंवा गेस्ट नेटवर्कवर ठेवा, त्यानंतर व्यावसायिक संसाधनांचा ॲक्सेस विचारपूर्वक अधिकृत करा.
NIST चे मोबाईल-डिव्हाइस सुरक्षा मार्गदर्शन एंटरप्राइझ DMZ च्या बाहेर एका स्वतंत्र BYOD नेटवर्कची शिफारस करते, ज्यामध्ये वापरकर्त्यांना सुरक्षित रिमोट ॲक्सेसद्वारे मिळणाऱ्या ॲक्सेसपेक्षा जास्त अंतर्गत ॲक्सेस नसावा. याचा अर्थ असा की WiFi मध्ये सामील होणे म्हणजे पेरोल डेटाबेस, बिल्डिंग-मॅनेजमेंट सिस्टीम किंवा प्रशासकीय इंटरफेसपर्यंत पोहोचण्याची परवानगी नाही.
डिव्हाइसचे ट्रॅफिक फिल्टर करण्यापूर्वी त्यांना नियंत्रित करा
समजा एखाद्या हॉटेल कर्मचाऱ्याने मालवेअर असलेला वैयक्तिक लॅपटॉप आणला. नेटवर्क आयसोलेशनने त्या लॅपटॉपला आरक्षण पायाभूत सुविधा किंवा इतर उपकरणांशी थेट संपर्क साधण्यापासून रोखले पाहिजे. त्यानंतर फिल्टरींग ते इंटरनेटच्या कोणत्या गंतव्यस्थानांशी संपर्क साधू शकते ते मर्यादित करू शकते.
आकृती ते वेगळेपण स्पष्ट करते. अंतर्गत ॲप्लिकेशन्सच्या मंजूर ॲक्सेससाठी अजूनही स्वतःच्या सुरक्षित, अधिकृत मार्गाची आवश्यकता असते.
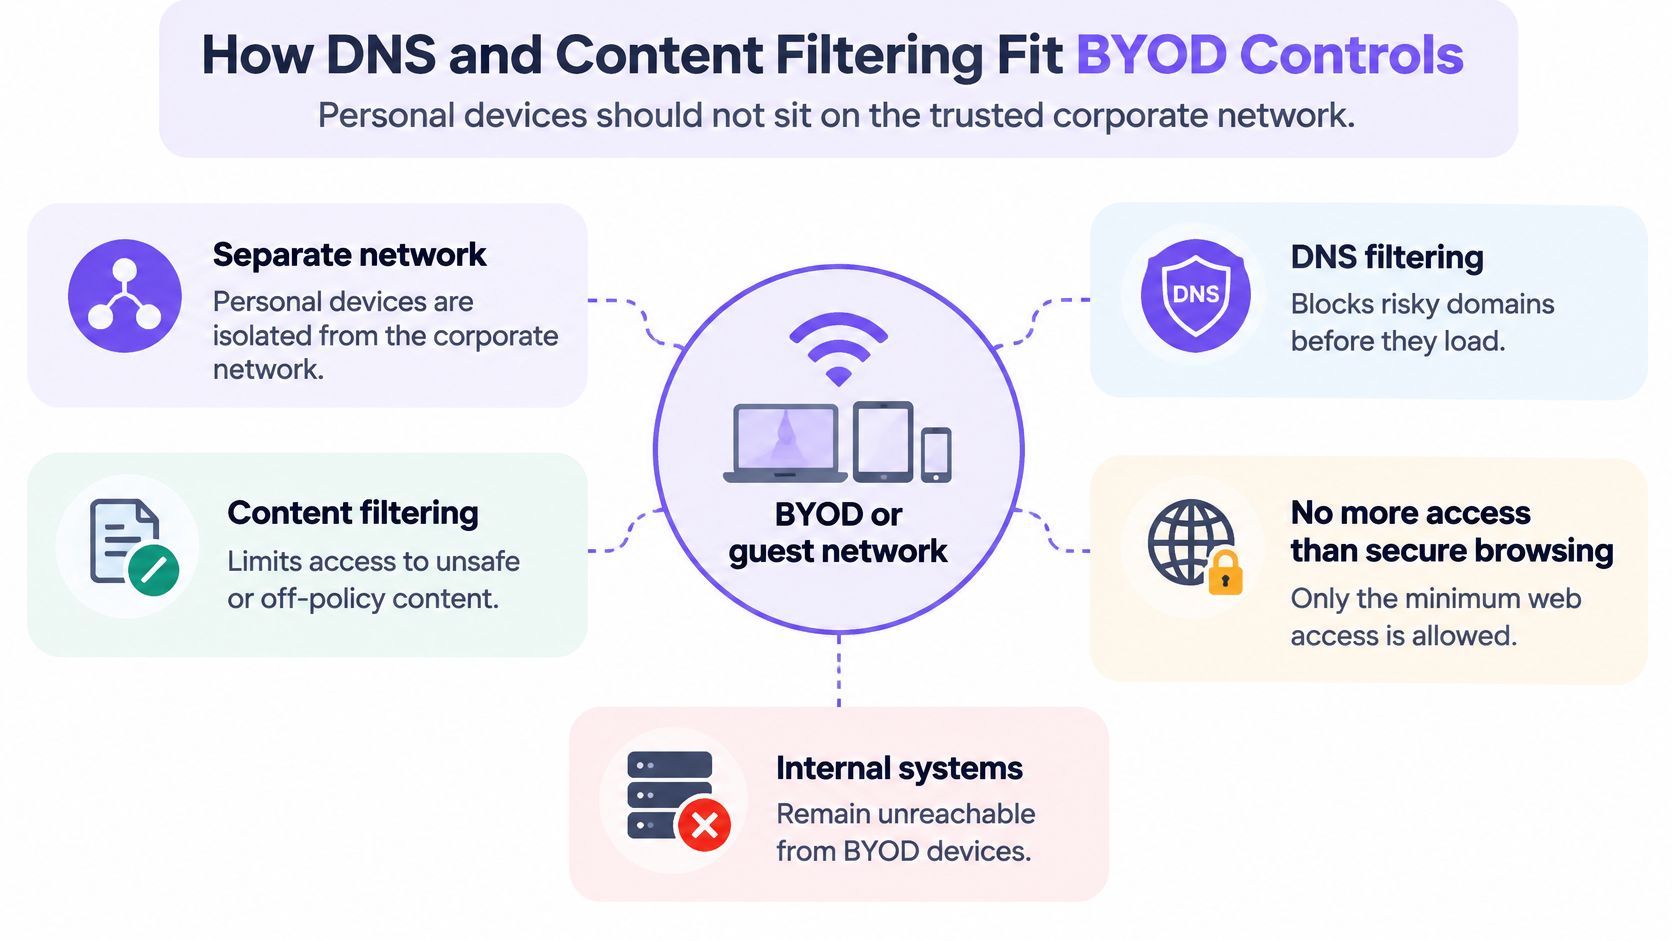
DNS फिल्टरींग लुकअप टप्प्यावर कार्य करते. एखादी साईट उघडण्यापूर्वी किंवा ॲपच्या सेवेशी संपर्क साधण्यापूर्वी, डिव्हाइस सामान्यत: DNS ला संबंधित डोमेन कुठे शोधायचे हे विचारते; फिल्टर करणारा रिझॉल्व्हर हा दुर्भावनापूर्ण किंवा प्रतिबंधित म्हणून ओळखल्या गेलेल्या डोमेनला नकार देऊ शकतो.
DNS फिल्टरींग काय करते याचा व्यावहारिक परिचय, प्रत्येक पृष्ठ किंवा फाइल तपासण्यापेक्षा ते कसे वेगळे आहे हे समजून घेण्यास मदत करतो. फिल्टर डोमेन विनंतीचे मूल्यमापन करतो, एकदा मंजूर केलेले कनेक्शन सुरू झाल्यानंतर वापरकर्ता काय करू शकतो या प्रत्येक गोष्टीचे नाही.
DNS स्तर काय करू शकतो आणि काय करू शकत नाही
DNS फिल्टरिंग हे ओळखलेले फिशिंग डोमेन्स आणि कमांड-ॲण्ड-कंट्रोल गंतव्यस्थानांना ब्लॉक करू शकते. कंटेंट नियम हे प्रौढ कंटेंट किंवा जुगार यासारख्या श्रेणींवर देखील मर्यादा घालू शकतात, ज्यामध्ये कर्मचारी आणि सार्वजनिक वापरकर्त्यांसाठी स्वतंत्र नेटवर्क नियम असतात.
उदाहरणार्थ, प्रत्येक वैयक्तिक डिव्हाइसवर एजंटची आवश्यकता न ठेवता, डिव्हाइस ज्या नेटवर्कवर आहे त्या नेटवर्कसाठीच्या पॉलिसीचा वापर करून Purple Shield DNS विनंत्यांना उत्तरे देते. हे डिव्हाइस आणि ओळख नियंत्रणांना बदलण्याऐवजी त्यांना पूरक ठरते.
मर्यादा महत्त्वाच्या आहेत:
- अनोळखी डेस्टिनेशन्स पुढे जाऊ शकतात. नव्याने तयार केलेल्या दुर्भावनायुक्त डोमेनचे अद्याप जोखीम वर्गीकरण झालेले नसू शकते.
- अनुमती दिलेले डोमेन हे स्वच्छ घटकांची हमी देत नाही. केवळ DNS हे एनक्रिप्ट केलेल्या डाउनलोडची तपासणी करू शकत नाही किंवा एकाच डोमेन अंतर्गत होस्ट केलेल्या प्रत्येक पेजमध्ये फरक करू शकत नाही.
- नेटवर्कबाहेरील रहदारीचा वेगळा विचार करणे आवश्यक आहे. वैयक्तिक सेल्युलर डेटा वापरणारा फोन केवळ आधी WiFi शी जोडला गेला होता म्हणून ठिकाणाचे फिल्टरिंग वापरणार नाही.
- पर्यायी रिझोल्युशन मार्ग इच्छित नियंत्रणास बायपास करू शकतात. प्रशासकांना वेगळा रिझॉल्व्हर वापरणाऱ्या डिव्हाइसेससाठी स्पष्ट दृष्टीकोनाची आवश्यकता असते.
पॉलिसीचा नेटवर्क विभाग एका लहान ऑपरेशन्स चेकलिस्टसह पूर्ण करा: स्वतंत्र नेटवर्क, प्रत्येक नेटवर्कसाठी दस्तऐवजीकरण केलेली पॉलिसी, आणि ठराविक वेळेत पुनरावलोकन केलेले लॉग्स. प्रत्येक कार्यासाठी एक मालक नियुक्त करा जेणेकरून ब्लॉकिंग नियम दुर्लक्षित कॉन्फिगरेशन बनणार नाहीत.
गोपनीयता मर्यादा, देखरेख आणि कर्मचाऱ्यांची संमती
BYOD पॉलिसी हा एक कार्यस्थळ गोपनीयता करार देखील आहे. कर्मचाऱ्यांनी वैयक्तिक डिव्हाइस नोंदणीकृत करण्यापूर्वी, मालक काय संकलित, तपासणी आणि हटवू शकतो हे त्यांना माहित असणे आवश्यक आहे, ॲडमिनिस्ट्रेटरने त्या अधिकारांचा वापर केल्यानंतर नाही.
UK सरकारच्या 2025 BYOD मोबाईल धोरणासाठी डेटा प्रोटेक्शन इम्पॅक्ट असेसमेंट, स्पष्ट गोपनीयता सूचना आणि शक्य असेल तेथे कॉर्पोरेटद्वारे व्यवस्थापित ॲप किंवा कंटेनरपुरते मर्यादित मॉनिटरिंग आवश्यक आहे. ही त्या धोरणाची आवश्यकता आहे, जगभरातील प्रत्येक पाठीराख्या किंवा एम्प्लॉयरला समान कायदेशीर कर्तव्ये लागू होतात याचा हा पुरावा नाही.
BYOD पॉलिसी वैयक्तिक डिव्हाइसवर कुठेपर्यंत लागू होऊ शकते
प्रत्येक मॅनेजमेंट प्लॅटफॉर्मचे सार्वत्रिक वर्णन करण्याऐवजी, या निर्दिष्ट करण्यासाठी संवेदनशील सीमा आहेत.
| डेटा प्रकार | सामान्य उपचार | हे का महत्त्वाचे आहे |
|---|---|---|
| व्यवस्थापित कंटेनरमधील काम ईमेल्स आणि व्यावसायिक फाइल्स | व्याख्या केलेल्या अधिकारांअंतर्गत IT द्वारे ॲक्सेस करण्यायोग्य आणि वाईप करण्यायोग्य | ज्याचे संरक्षण करण्यासाठी धोरण अस्तित्वात आहे तो मुख्य डेटा |
| वैयक्तिक फोटो आणि खाजगी संदेश | नियमित धोरण व्याप्तीबाहेर | तपासणी केल्यास वैयक्तिक गोपनीयता आणि कायदेशीर धोका |
| ॲप्लिकेशन इन्व्हेंटरी | शक्य असेल तिथे फक्त व्यवस्थापित ॲप्स | संपूर्ण इन्व्हेंटरी वैयक्तिक सवयी उघड करू शकते |
| डिव्हाइसचे स्थान | केवळ नमूद केलेला उद्देश आणि अधिकारासह गोळा केले जाते | संवेदनशील माहिती ज्यासाठी धारणा मर्यादा आवश्यक आहे |
| कामाच्या नेटवर्कवरील ब्राऊझिंग | सूचनेसह, DNS विनंत्या नोंदवल्या जाऊ शकतात | लॉग्स सुरक्षेच्या उद्देशानुसार प्रमाणात असले पाहिजेत |
| रिमोट वाईपची व्याप्ती | कंटेनर अस्तित्वात असेल तिथे, केवळ वर्क कंटेनर | पूर्ण वाईप केल्यास असंबंधित वैयक्तिक डेटा नष्ट होऊ शकतो |
मर्यादा लेखी स्वरूपात निश्चित करा
गोपनीयता सूचनेमध्ये पुढील गोष्टी नमूद केल्या पाहिजेत:
- संकलन आणि उद्देश. ऍप्लिकेशन इन्व्हेंटरी, स्थान, नेटवर्कची नावे आणि संकलित केलेला इतर टेलीमेट्री डेटा, प्रत्येकाच्या कारणासह सूचीबद्ध करा.
- ॲक्सेस आणि रिटेंशन. रेकॉर्डची तपासणी करण्यास परवानगी असलेल्या भूमिकांची नावे सांगा आणि रेकॉर्ड कधी हटवले जातात ते नमूद करा.
- व्यवस्थापन मर्यादा. मॉनिटरिंगची व्याप्ती, रिमोट-वाइप अधिकार आणि कोणत्याही अपवादात्मक तपासणी प्रक्रियेचे स्पष्टीकरण द्या.
- कर्मचारी सुरक्षा उपाय. चुकीच्या ब्लॉक्स किंवा हटवण्याला आव्हान देण्यासाठी एक मार्ग प्रदान करा, आणि नोंदणीपूर्वी परतावा आणि सपोर्टच्या जबाबदाऱ्या निश्चित करा.
निरीक्षणावर मर्यादा का आवश्यक आहेत हे स्पष्ट करण्यासाठी Pebb ची कर्मचारी गोपनीयता आणि संवाद पर्यवेक्षण यातील समतोल राखण्याविषयीची चर्चा हे उपयुक्त संदर्भाचे साधन आहे. नेटवर्क सूचनांमध्ये ब्राउझिंगच्या पूर्ण पर्यवेक्षणाचे आश्वासन देण्याऐवजी DNS over HTTPS मुळे DNS व्हिजिटेबिलिटीवर कसा परिणाम होतो, याचे स्पष्टीकरण देखील दिले पाहिजे.
कर्मचाऱ्यांच्या कराराला अमर्याद संमती मानले जाऊ नये. ज्याला त्यांचे काम करण्यासाठी फोनची आवश्यकता आहे त्यांच्याकडे व्यावहारिक घासाघिस करण्याची क्षमता कमी असू शकते, म्हणून पर्यायांचे स्पष्टीकरण द्या आणि अधिकारक्षेत्र-विशिष्ट गोपनीयता सल्ला मिळवा.
निवडक डेटा नष्ट (Selective Wipe) करण्यापूर्वी व्यवस्थापित स्टोरेजमध्ये अपघाताने कॉपी केलेल्या कौटुंबिक फोटो लायब्ररीचा विचार करा. केवळ लिखित आश्वासन ते फोटो परत मिळवून देणार नाही, म्हणूनच तांत्रिक विभाजन आणि चाचणी महत्त्वाची आहे.
संस्था वैयक्तिक मजकूर न वाचता आपले सुरक्षा उद्दिष्ट साध्य करू शकते का?
डिव्हाइस अनुपालनाच्या पलीकडे ओळख आणि ॲक्सेसची जोखीम
एखादे डिव्हाइस त्याच्या हेल्थ चाचण्या पूर्ण करू शकते, जरी कोणीतरी त्यावर खात्याचा गैरवापर करत असले तरीही. इन्फोस्टीलर क्रेडेंशियल्स उघड करू शकतो, कुटुंबातील सदस्य विद्यमान सत्राचा वापर करू शकतो किंवा आक्रमणकर्ता आधीपासूनच क्लाउड खात्यावर नियंत्रण मिळवू शकतो.
हे उदाहरण निरोगी दिसणाऱ्या एंडपॉइंटला त्यामागील अकाउंटच्या जोखमीपासून वेगळे करते.
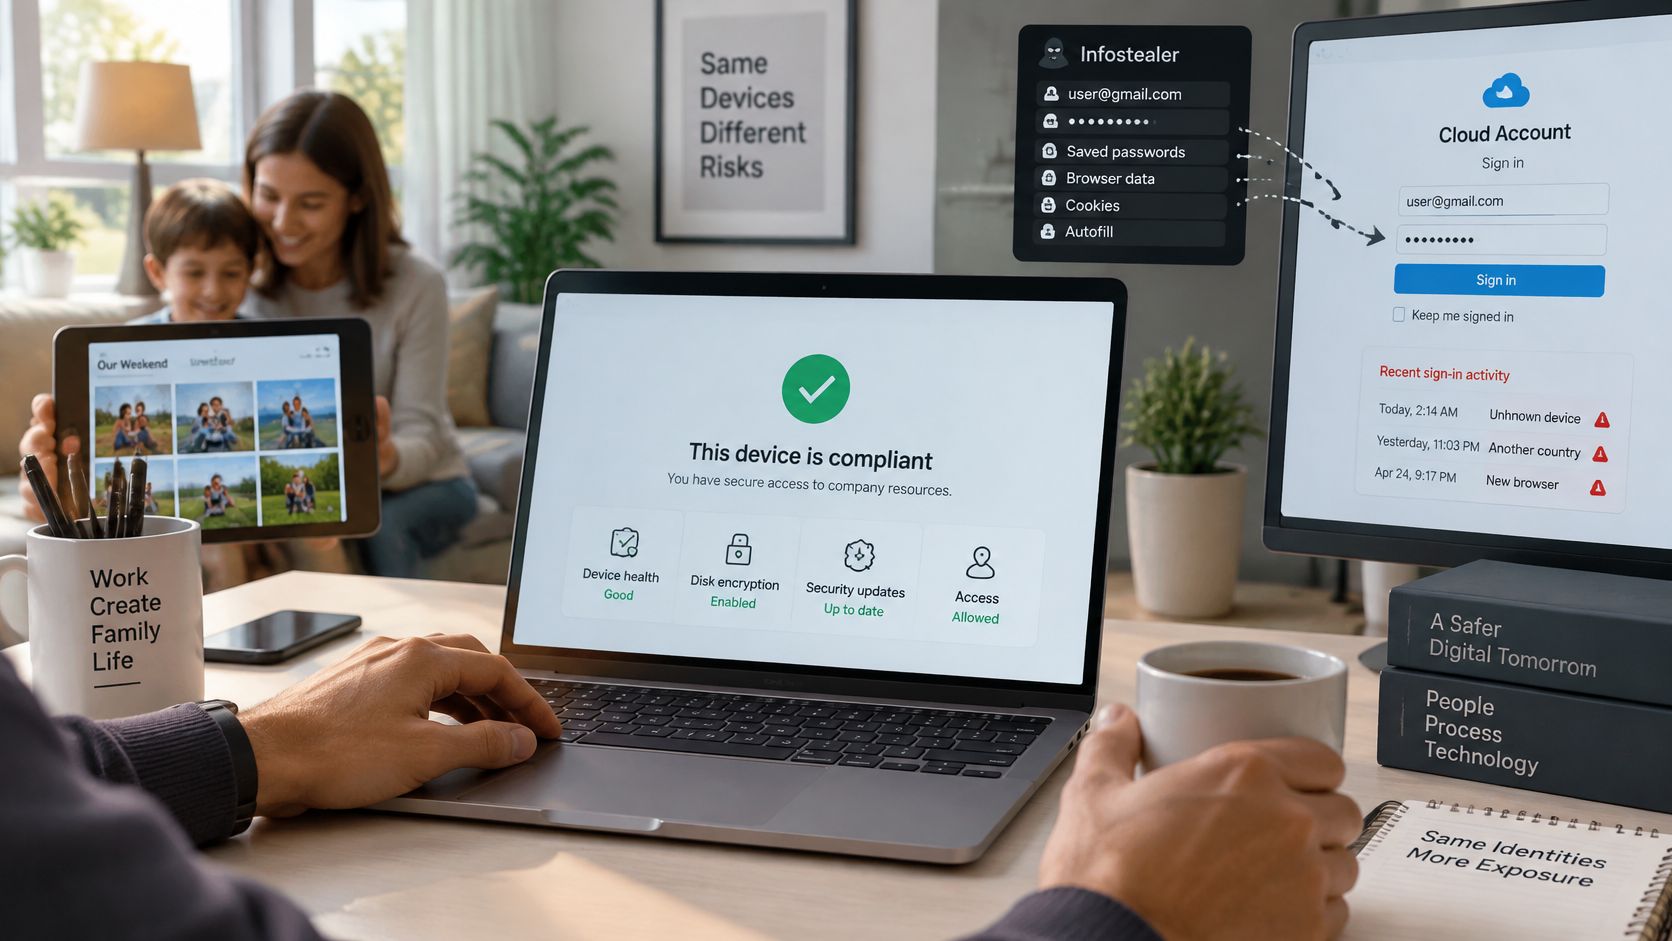
Verizon च्या 2025 डेटा ब्रीच इन्व्हेस्टिगेशन्स रिपोर्टवरील Beyond Identity च्या चर्चेनुसार, कॉर्पोरेट क्रेडेंशियल असण्याची शक्यता असलेल्या इन्फोस्टीलर्सद्वारे हॅक केलेल्या सिस्टीम्सपैकी 46% सिस्टीम्स अन-मॅनेज्ड डिव्हाइसेस होत्या. हा निष्कर्ष सर्व वैयक्तिक डिव्हाइसेसबद्दल नसून केवळ हॅक झालेल्या सिस्टीम्सशी संबंधित आहे, परंतु एंडपॉइंटची मालकी ही ॲक्सेसची पुरेशी सीमा का नाही, हे यावरून दिसून येते.
साइन इन केल्यानंतर काय होते ते परिभाषित करा
आयडेंटिटी-केंद्रित पॉलिसीला केवळ सुरुवातीच्या नोंदणीसाठीच नव्हे, तर बदलत्या जोखमीसाठी देखील नियमांची आवश्यकता असते:
- जोखमीवर आधारित ॲक्सेस. डिव्हाइसची स्थिती, स्थान किंवा वर्तन यातील बदल कधी पुन्हा ऑथेंटिकेशन, निर्बंध किंवा तपासास कारणीभूत ठरतो हे निर्दिष्ट करा.
- संसाधन-स्तरीय परवानगी. वापरकर्त्यांचे डिव्हाइस अनुपालन पूर्ण करत असले तरीही, त्यांना त्यांच्या भूमिकेसाठी आवश्यक असलेल्या माहितीपुरतेच मर्यादित ठेवा.
- सत्राची दृश्यमानता आणि ते रद्द करणे. केवळ पासवर्ड रिसेट न करता सक्रिय सत्रे आणि टोकन्स अमान्य करण्याचा अधिकार प्रतिसादकर्त्यांना द्या.
- सामायिक-डिव्हाइस निर्बंध. कामाची सत्रे सामायिक करण्यास मनाई करा आणि कौटुंबिक-सामायिक डिव्हाइसेस पात्र आहेत की नाही हे परिभाषित करा.
- एक व्यावहारिक पर्याय. वैयक्तिक हार्डवेअरचा ॲक्सेस गेल्यास व्यवस्थापित लोन डिव्हाइस किंवा योग्यरीत्या नियंत्रित ब्राउझर मार्ग प्रदान करा.
समजा एखाद्या सेल्स प्रतिनिधीचे टॅबलेट अनुपालनाचे नियम पूर्ण करते, परंतु कुटुंबातील एखादी व्यक्ती तेच खाते वापरते. लोकेशन चेक्सद्वारे ही परिस्थिती पकडली जाऊ शकत नाही कारण दोन्ही व्यक्ती घरीच आहेत. स्वतंत्र वापरकर्ता प्रोफाइल, संवेदनशील कृतींसाठी री-ऑथेंटिकेशन आणि सामायिक वर्क सेशन्सविरुद्धचा नियम अधिक संबंधित सुरक्षा उपाय प्रदान करतात.
कर्मचाऱ्यांच्या मार्गदर्शनाला पाठबळ देण्यासाठी, HR टीम्स HR मॅनेजमेंट 365 मधील खाते सुरक्षा लेख ब्राउझ करू शकतात आणि संबंधित विषयांचे भूमिका-विशिष्ट ऑनबोर्डिंग सामग्रीमध्ये रूपांतर करू शकतात.
सोबत दिलेला व्हिडिओ या ॲक्सेस निर्णयांबद्दल टीम चर्चेला मदत करू शकतो.
हॉटेल, कॅफे आणि घरातील नेटवर्कवरून मिळणाऱ्या ॲक्सेसच्या परवानग्याही परिभाषित करा, ज्यामध्ये कोणत्या संवेदनशील कार्यांसाठी नियंत्रित मार्ग आवश्यक आहे याचा समावेश आहे. BYOD हा केवळ डिव्हाइस-मालकीचा वर्ग नाही तर तो ओळख आणि डेटा-ॲक्सेसचा निर्णय आहे: वैयक्तिक डिव्हाइस कोणत्या व्यवसाय संसाधनांपर्यंत सुरक्षितपणे पोहोचू शकते ते ठरवा.
हरवलेल्या, चोरीला गेलेल्या आणि सोडणाऱ्या डिव्हाइसची कार्यपद्धती
जेव्हा एखादे डिव्हाइस हरवते, तेव्हा कर्मचाऱ्यांना रिपोर्टिंग मार्ग आणि प्रतिसादकर्त्यांना अधिकृत क्रमाची आवश्यकता असते. नियोजित निर्गमनासाठी, कर्मचाऱ्याच्या मान्य केलेल्या समाप्ती वेळेभोवती तेच ॲक्सेस-हटवण्याचे काम शेड्यूल करा.
हेल्पडेस्क प्रतिसाद क्रम
- कर्मचाऱ्याचे रिपोर्टिंग. एक सुलभ रिपोर्टिंग चॅनेल प्रदान करा ज्यासाठी गहाळ झालेल्या फोनची गरज भासणार नाही. त्वरित रिपोर्टिंगची आवश्यकता ठेवा आणि हेल्पडेस्कने फोन गहाळ झाल्याचे कधी लक्षात आले आणि कधी रिपोर्ट केले गेले याची नोंद ठेवावी.
- आइडेंटिटी ॲडमिनिस्ट्रेटर ॲक्सेस रद्द करतो. प्रभावित सेशन्स आणि टोकेन्स अमान्य करा, डिव्हाइस ब्लॉक करा आणि आवश्यकतेनुसार खाते निलंबित करा. गहाळ झालेला एंडपॉइंट आणि पूर्ण खाते हॅक होणे यातील फरक ओळखा.
- डिव्हाइस ॲडमिनिस्ट्रेटर डेटा हटवण्याची प्रक्रिया सुरू करतो. अधिकृत सिलेक्टिव्ह-रिमूव्हल कमांड पाठवा. संपूर्ण डिव्हाइसचा डेटा हटवण्याच्या कोणत्याही प्रस्तावित कारवाईसाठी आवश्यक मंजुरी आणि कर्मचारी सूचनेसाठी प्रकरण वरिष्ठ अधिकाऱ्यांकडे पाठवा.
- हेल्पडेस्क निकालाची पडताळणी करतो. मॅनेजमेंट पोचपावती तपासा आणि ॲक्सेस नाकारल्याची पुष्टी करा. डिव्हाइस ऑफलाइन असल्यास, डेटा पूर्णपणे हटवला गेला आहे असा दावा करण्याऐवजी रिमूव्हल प्रलंबित (pending) म्हणून नोंदवा.
- IT कर्मचारी सोडण्यासंबंधित कामे पूर्ण करतो. एनरोलमेंट काढून टाका, डिव्हाइस प्रमाणपत्रे रद्द करा आणि सोडून जाणारा कर्मचारी वापरू शकेल असे कोणतेही शेअर केलेले क्रेडेंशियल्स बदला.
- इंसिडेंट ओनर कारवायांची नोंद ठेवतो. नमूद केलेल्या रिटेंशन नियमांनुसार टाइमस्टॅम्प, मंजुरी, कमांडचे निकाल आणि न सुटलेले धोके सुरक्षित ठेवा.
- प्रायव्हसी किंवा सिक्युरिटी रिव्ह्यूअर वादांचे निवारण करतो. मूळ प्रतिसादकर्त्यापेक्षा वेगळ्या पद्धतीने चुकीचे ब्लॉक्स किंवा डेटा हटवण्याच्या प्रकरणांचे पुनरावलोकन करा आणि ॲक्सेस पुनर्संचयित करण्यासाठी अधिकृत मार्गाचे दस्तऐवजीकरण करा.
ऑपरेशनल संरक्षण: पाठवलेली रिमोट कमांड म्हणजे पूर्ण झालेली रिमोट कमांड नव्हे.
हेल्पडेस्कला हा क्रम, नियुक्त रोल ओनर्स, एस्कलेशन संपर्क, मंजुरीच्या आवश्यकता आणि पूर्ण झाल्याची चेकलिस्ट असलेला एक एक-पानाचा रनबुक द्या. ऑफलाइन डिव्हाइससह त्याची चाचणी घ्या जेणेकरून प्रतिसादकर्त्यांना ते काय सत्यापित करू शकतात आणि काय अनिश्चित राहते हे समजेल.
पॉलिसी लिहिण्यापूर्वी तुमची BYOD व्याप्ती निवडा
तुम्ही ज्या ॲक्सेसची अनुमती देऊ इच्छिता त्यापासून सुरुवात करा, निर्बंधांनी भरलेल्या टेम्पलेटपासून नाही. वेळापत्रक तपासणाऱ्या रिसेप्शनिस्टला आणि संवेदनशील नोंदी हाताळणाऱ्या ॲडमिनिस्ट्रेटरला दोघांनीही वैयक्तिक फोन वापरल्यामुळे आपोआप समान परवानग्या मिळू नयेत.
व्याप्ती ठोस आणि स्पष्ट करा
- पात्र हार्डवेअर ओळखा. IT मूल्यांकन आणि सपोर्ट करू शकेल अशा डिव्हाइसच्या श्रेणी आणि सपोर्टेड ऑपरेटिंग सिस्टीम नमूद करा.
- आवश्यक माहितीचे वर्गीकरण करा. प्रत्येक वापरकर्ता गटाचा सार्वजनिक, अंतर्गत, गोपनीय किंवा नियमन केलेल्या सामग्रीशी मॅप तयार करा आणि स्थानिक स्टोरेज कुठे अमान्य आहे ते ओळखा.
- विचारपूर्वक अंमलबजावणी निवडा. प्रत्येक गटाच्या सर्वात संवेदनशील संसाधनावर किमान-हस्तक्षेप-नियंत्रण नियम लागू करा.
- कर्मचाऱ्यांसाठीच्या अटी लिहा. स्वीकार्य वापर, देखरेख, खर्च, सपोर्ट आणि सोडतानाच्या जबाबदाऱ्या सोप्या भाषेत मांडा.
- वास्तववादी घटनांची चाचणी घ्या. व्यापक रोलआउटपूर्वी नावनोंदणी, अयशस्वी अनुपालन, हरवलेले डिव्हाइस आणि कर्मचाऱ्यांचे सोडणे यांची चाचणी घ्या.
- पुनरावलोकन मालक नियुक्त करा. पुनरावलोकनाची तारीख निश्चित करा आणि अर्ज, डिव्हाइस सपोर्ट किंवा व्यवसायाच्या गरजा बदलल्यास पुनर्मूल्यांकन अनिवार्य करा.
लोकांना नेटवर्कशी मॅप करा
मल्टी-साइट संस्थांना कर्मचारी, पाहुणे, विद्यार्थी आणि रहिवासी यांच्या ॲक्सेसमध्ये फरक करणे आवश्यक आहे. शाळेचे व्हिजिटर WiFi आणि तिचा स्टाफ ॲप्लिकेशन ॲक्सेस हे समान ॲक्सेस पॉईंट्सद्वारे चालवले जात असले, तरीही त्यांची उद्दिष्टे वेगळी असतात.
नेटवर्क नाव हे कोण वापरत आहे हे सिद्ध करते असा गृहहीत धरु नका. वापरकर्ते कसे जोडले जातात, कोणते ओळख पडताळणी नियम लागू होतात आणि कोणती व्यावसायिक संसाधने वापरण्यायोग्य राहतात याची नोंद ठेवा.
पॉलिसीचा मसुदा तयार करण्यापूर्वी, तुमच्या तीन सर्वाधिक जोखीम असलेल्या वापरकर्ता गटांची आणि ते वापरत असलेल्या नेटवर्कची यादी करा. प्रत्येक गटाला आवश्यक असलेली संवेदनशील माहिती आणि तो प्रवेश मंजूर करण्यासाठी जबाबदार असलेली व्यक्ती जोडा. ती यादी तुमचा व्यावहारिक सुरुवातीचा बिंदू आहे.
Purple Shield वैयक्तिक उपकरणांवर एजंट्सशिवाय अतिथी आणि BYOD नेटवर्कसाठी संरक्षणत्मक DNS आणि सामग्री फिल्टरिंग प्रदान करते. चाचणीची विनंती करण्यासाठी Purple Shield ला भेट द्या आणि तुमचे नेटवर्क, ठिकाणे आणि वापरकर्ता गट शेअर करा जेणेकरून Purple तज्ञ तुम्ही चालवणाऱ्या प्रत्येक SSID साठी पॉलिसी मॅप परत करू शकतील.