
अतिथी आणि सार्वजनिक WiFi साठी सर्वोत्तम संरक्षणात्मक DNS
Agentless प्रति-SSID डीप्लॉयमेंट, हार्डवेअर, फॅमिली-सेफ फिल्टरिंग, ॲड ब्लॉकिंग, मल्टी-साइट व्यवस्थापन आणि किमतीवर Purple Shield, DNSFilter आणि Cisco Umbrella ची तुलना करून तुमच्या मालमत्तेसाठी कोणते संरक्षणात्मक DNS योग्य आहे ते ठरवा. तुम्ही प्रत्येक टूल ते ज्या उपकरणांसाठी तयार केले आहे त्यानुसार जुळवू शकाल, अतिथी VLAN वरील DNS बायपास मार्ग बंद करू शकाल आणि पूर्ण लाँच करण्यापूर्वी चार आठवड्यांचा पायलट रन करू शकाल.
Published २८ ऑक्टोबर, २०२६ · 14 min read
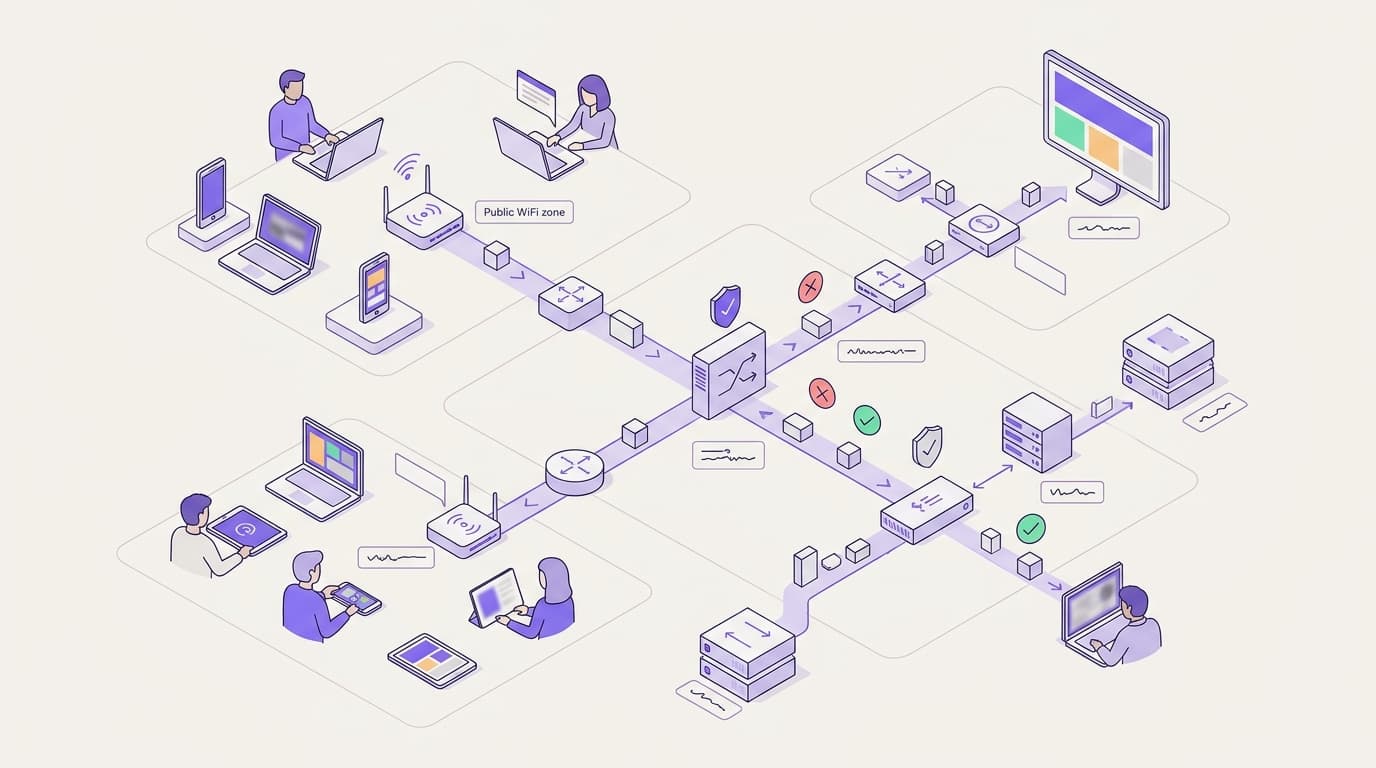
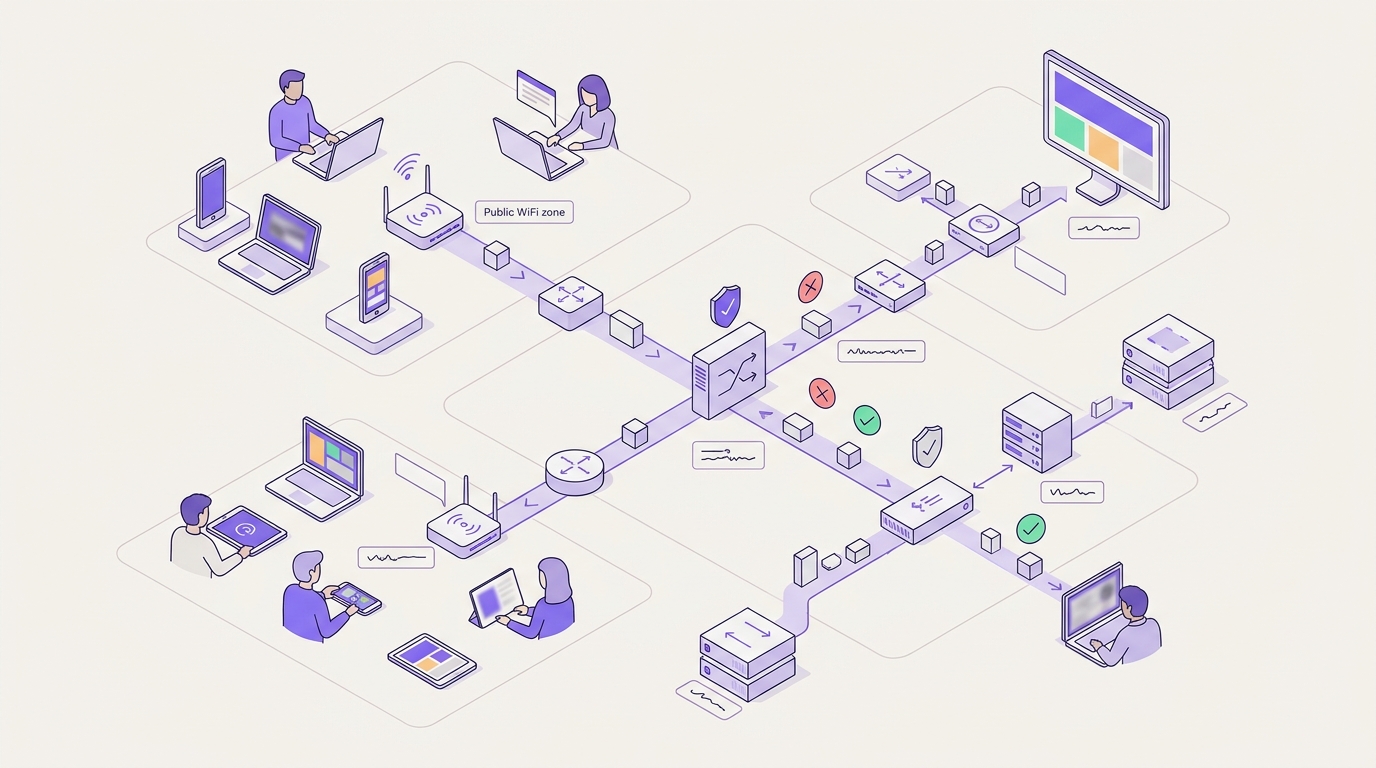
८०,००० पेक्षा जास्त ठिकाणांमधील अतिथी आणि सार्वजनिक WiFi साठी, Shield कोणत्याही नवीन हार्डवेअरशिवाय एजंटलेस, प्रति-SSID संरक्षक DNS प्रदान करते. हे Cisco Meraki MR सारख्या नेटवर्कशी समाकलित होते आणि Keeping Children Safe in Education अंतर्गत DfE फिल्टरिंग आणि मॉनिटरिंग मानकांची पूर्तता करते. Shield तुमच्या अतिथी नेटवर्कचे व्यवस्थापन करणाऱ्या प्लॅटफॉर्ममध्ये थेट DNS लुकअपवर धोके आणि सामग्री फिल्टर करते.
अतिथी WiFi साठी तुम्ही कोणते संरक्षक DNS निवडले पाहिजे?
रिजॉल्व्हर बेंचमार्कपासून सुरुवात न करता, तुम्ही कोणाचे संरक्षण करत आहात यापासून सुरुवात करा. अतिथी नेटवर्कवर अशा फोन आणि लॅपटॉपचा वापर केला जातो जे तुमच्या मालकीचे नसतात आणि तुम्ही ते कधीही व्यवस्थापित करणार नाही. ही एकच गोष्ट या तुलनेचा बहुतांश भाग ठरवते.
संरक्षक DNS हा एक रिजॉल्व्हर आहे जो धोकादायक किंवा नको असलेल्या डोमेनसाठी लुकअपला उत्तर देण्यास नकार देतो. यूकेचे National Cyber Security Centre सार्वजनिक क्षेत्रातील संस्थांसाठी चालवत असलेल्या सेवेसाठी हाच शब्द वापरते. अतिथी नेटवर्कवर, फिल्टर करण्यासाठी हे सर्वात व्यावहारिक ठिकाण आहे, कारण प्रत्येक डिव्हाइस कोणतेही सॉफ्टवेअर चालवत असले तरीही DNS लुकअप करते.
हे मार्गदर्शक एका WiFi ऑपरेटरला खरोखर महत्त्वाच्या असलेल्या सहा निकषांवर तीन पर्यायांचे मूल्यमापन करते:
- एजंटलेस, प्रति-SSID डिप्लॉयमेंट. SSID हे डिव्हाइस कनेक्ट होणाऱ्या नेटवर्कचे नाव आहे. तुम्ही डिव्हाइसवर काहीही इंस्टॉल न करता प्रति नेटवर्क धोरण सेट करू शकता का?
- नवीन हार्डवेअर नाही. हे तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर चालते का?
- कटुंब-सुरक्षित (फॅमिली-सेफ) फिल्टरिंग. शाळांसाठीचे Department for Education फिल्टरिंग आणि मॉनिटरिंग मानकांसारख्या तुमच्या क्षेत्राशी संबंधित मानकांची तुम्ही पूर्तता करू शकता का?
- जाहिरात ब्लॉक करणे. हे जाहिरातींच्या ट्रॅफिकला कमी करते का, जे शेअर केलेली बँडविड्थ वापरते?
- मल्टी-साइट व्यवस्थापन. एकच टीम एकाच कन्सोलवरून १०, १०० किंवा १,००० ठिकाणे चालवू शकते का?
- किंमत मॉडेल. जेव्हा कनेक्ट होणारे लोक दररोज बदलतात तेव्हा हे लायसन्स योग्य ठरते का?
तुम्ही ज्या परिस्थितीत आहात त्यानुसार संक्षिप्त उत्तर खालीलप्रमाणे आहे.
| तुमची परिस्थिती | सर्वोत्तम पर्याय | का |
|---|---|---|
| हॉटेल्स, दुकाने, स्टेशन किंवा ठिकाणांमधील अतिथी WiFi, कोणतेही एजंट शक्य नाहीत | Shield | प्रति-SSID धोरण, हार्डवेअरची गरज नाही, तुमच्या अतिथी WiFi सोबत व्यवस्थापित |
| Cisco Meraki नेटवर्क आणि कर्मचाऱ्यांचे संरक्षण करण्यासाठी आधीपासूनच Cisco सुरक्षा कार्यरत आहे | कर्मचाऱ्यांसाठी Cisco Umbrella, अतिथींसाठी Shield किंवा Umbrella | नॅटिव्ह Meraki इंटिग्रेशन आणि Cisco Talos थ्रेट इंटेलिजन्स |
| MSP साइटवर आणि साइटबाहेर लहान-व्यवसाय लॅपटॉपचे संरक्षण करत आहे | DNSFilter | रोमिंग एजंट्स आणि मल्टी-टेनंट MSP डॅशबोर्ड |
| अभ्यागत आणि विद्यार्थ्यांच्या नेटवर्कसह शाळा किंवा मल्टी-अकॅडमी ट्रस्ट | अभ्यागत SSIDs वर Shield, DfE मानकांविरुद्ध तपासलेले | शाळा व्यवस्थापित करत नसलेल्या उपकरणांसाठी एजंटलेस फिल्टरिंग |
| व्यवस्थापित कर्मचारी लॅपटॉप आणि सार्वजनिक WiFi चे मिश्रित नेटवर्क | एंडपॉइंट्सवर Umbrella किंवा DNSFilter, अतिथी SSIDs वर Shield | प्रत्येक टूल ते ज्या उपकरणांसाठी तयार केले गेले आहे त्याचे संरक्षण करते |
संरक्षक DNS कुठे फिल्टर करते आणि फायरवॉलकडून काय सुटते?
प्रत्येक कनेक्शनची सुरुवात DNS लुकअपपासून होते. एक डिव्हाइसDomain नावामागील पत्त्यासाठी एका Resolver ला विचारते, आणि नंतर त्या पत्त्याशी कनेक्ट होते. Protective DNS या पहिल्याच टप्प्यावर हस्तक्षेप करतो. जर Domain मालवेअरयुक्त असेल किंवा पॉलिसीनुसार ब्लॉक केलेले असेल, तर Resolver एक ब्लॉक पेज किंवा कोणतेही उत्तर देत नाही. कनेक्शन कधीच सुरू होत नाही.
फायरवॉल कशात कमी पडते
पारंपारिक फायरवॉल फक्त IP पत्ते आणि Ports पाहते. यामुळे गेस्ट नेटवर्कवर तीन त्रुटी निर्माण होतात:
- शेअर केलेले पत्ते. कंटेंट डिलिव्हरी नेटवर्क एकाच IP पत्त्याच्या मागे हजारो Domains होस्ट करतात. एक पत्ता ब्लॉक केल्याने अधिकृत साइट्स बंद होऊ शकतात, तर हानिकारक Domain इतर ठिकाणांहून ॲक्सेस करण्यायोग्य राहू शकते.
- एनक्रिप्टेड ट्रॅफिक. HTTPS मधील कोणत्याही गोष्टीपासून पेज पाथ लपवते. TLS 1.3 हँडशेकचा अधिक भाग एनक्रिप्ट करते आणि Encrypted Client Hello साइटचे नाव देखील लपवते.
- नवीन Domains. फिशिंग आणि मालवेअर मोहीम सतत नवीन Domains ची नोंदणी करतात. वाईट पत्त्यांची यादी Domain-Reputation फीडपेक्षा अधिक वेगाने जुनी (कालबाह्य) होते.
DNS फिल्टरिंग या त्रुटी भरून काढते कारण ते पत्त्याचा नाही तर नावाचा न्याय करते. गेस्ट डिव्हाइसवरील मालवेअर जेव्हा कमांड-अँड-कंट्रोल Domain शी संपर्क साधण्याचा प्रयत्न करते, तेव्हा ते त्याला देखील पकडते. Shield कनेक्शन होण्यापूर्वीच नवीन उद्भवणाऱ्या धोक्यांची लवकर ओळख पटवते.
DNS फिल्टरिंग काय करू शकत नाही
मर्यादांबद्दल स्पष्ट असा. DNS फिल्टरिंग Domains पाहते, पूर्ण URLs नाही, त्यामुळे ते अन्यथा अनुमती दिलेल्या साइटवरील एक पेज ब्लॉक करू शकत नाही. ते फाइल डाउनलोड्स तपासू शकत नाही. जे डिव्हाइस हार्ड-कोडेड IP पत्त्याशी कनेक्ट होते, किंवा VPN द्वारे बाहेर टनेल तयार करते, ते लुकअप पूर्णपणे बायपास करते.
DNS over HTTPS (DoH) वापरणारे ब्राऊझर्स ही सर्वात सामान्य त्रुटी आहेत. DoH ब्राऊझरच्या पसंतीच्या Resolver कडे एनक्रिप्टेड वेब ट्रॅफिकच्या आत लुकअप पाठवते. Firefox हे use-application-dns.net या कॅनरी Domain ची तपासणी करते आणि जेव्हा तुमचा Resolver ते ब्लॉक करतो तेव्हा डीफॉल्ट DoH बंद करते. Chrome फक्त तेव्हाच DoH वर अपग्रेड होते जेव्हा तुमचा कॉन्फिगर केलेला Resolver त्याला सपोर्ट करतो. संपूर्ण माहितीसाठी, DNS over HTTPS स्पष्ट केले: गोपनीयता विरुद्ध सार्वजनिक WiFi फिल्टरिंग वाचा.
गेस्ट VLAN वर, तुमच्या protective व्यतिरिक्त इतर सर्व Resolver कडे जाणारे आऊटबाउंड DNS ब्लॉक करा. VLAN हे एक व्हर्च्युअल LAN आहे जे शेअर केलेल्या स्विचेसवरील ट्रॅफिक वेगळे करते. गेस्ट आणि कर्मचाऱ्यांसाठी नेटवर्क सेगमेंटेशन कसे सेट करावे मधील सेगमेंटेशन पायऱ्यांसह याची जोड द्या.
Shield, DNSFilter आणि Cisco Umbrella खरोखर कसे भिन्न आहेत?
तिन्ही DNS लेयरवर फिल्टर करतात आणि नेटवर्क मोडमध्ये कोणालाही नवीन हार्डवेअरची आवश्यकता नसते. ते कोणासाठी तयार केले गेले आहेत यात फरक आहे. Cisco Umbrella आणि DNSFilter नेटवर्कवर आणि नेटवर्कबाहेर कर्मचाऱ्यांच्या उपकरणांचे संरक्षण करण्यासाठी विकसित झाले. Shield ची निर्मिती अशा नेटवर्कसाठी करण्यात आली आहे जे तुम्ही कधीही व्यवस्थापित न करणाऱ्या उपकरणांनी भरलेले आहे.
| निकष | Shield (Purple) | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| हे कुठे फिल्टर करते | DNS लुकअप, प्रति SSID | DNS लुकअप, प्रति नेटवर्क किंवा प्रति एजंट | DNS लुकअप, प्रति नेटवर्क, आयडेंटिटी किंवा एजंट |
| एजंटलेस गेस्ट डिप्लॉयमेंट | होय, डीफॉल्ट मॉडेल | होय, नेटवर्कनुसार | होय, नेटवर्कनुसार |
| नवीन हार्डवेअरची आवश्यकता | काहीही नाही | काहीही नाही | काहीही नाही |
| Per-SSID धोरण | होय, Purple प्लॅटफॉर्मवर सेट केले आहे | होय, जिथे प्रत्येक SSID स्वतंत्रपणे ओळखला जातो | Cisco Meraki MR वर नेटिव्ह, अन्यथा जिथे प्रत्येक SSID स्वतंत्रपणे ओळखला जातो |
| जाहिरात ब्लॉक करणे | मुख्य वैशिष्ट्य | मुख्य वापर प्रकरण नाही | मुख्य वापर प्रकरण नाही |
| ऑफ-नेटवर्क डिव्हाइसेस | समाविष्ट नाही, आपल्या WiFi वरील डिव्हाइसेसचे संरक्षण करते | रोमिंग क्लायंट एजंट | Cisco Secure Client रोमिंग मॉड्यूल |
| थ्रेट इंटेलिजन्स | सुरुवातीची धोक्यांची ओळख | स्वतःची AI-चलित डोमेन श्रेणीबद्धता | Cisco Talos |
| मल्टी-साइट व्यवस्थापन | कॅप्टिव्ह पोर्टल आणि ॲनालिटिक्ससह प्रत्येक ठिकाण एकाच प्लॅटफॉर्मवर | MSPs साठी तयार केलेले मल्टी-टेनंट डॅशबोर्ड | भागीदारांसाठी मल्टी-ऑर्ग कन्सोल |
| किंमत मॉडेल | Purple प्लॅनसाठी सुरक्षा ॲड-ऑन | प्रति-सीट सबस्क्रिप्शन | Cisco किंवा भागीदाराद्वारे प्रति-सीट परवाना |
| सर्वोत्तम योग्य | अनेक ठिकाणांवरील अतिथी आणि सार्वजनिक WiFi | MSPs आणि रोमिंग एंडपॉइंट्स | Cisco-चालित कर्मचारी आणि हायब्रिड इस्टेट्स |
एजंटलेस, प्रति-SSID डिप्लॉयमेंट
अतिथी नेटवर्कला अशा फिल्टरिंगची आवश्यकता असते जे कोणतीही इन्स्टॉलेशन न करता जोडल्या जाणाऱ्या प्रत्येक डिव्हाइसला लागू होते. तिन्ही उत्पादने नेटवर्क ओळखून हे करू शकतात. फरक हा प्रयत्नांचा आहे. जेव्हा अतिथी आणि कर्मचाऱ्यांचे SSIDs एकच सार्वजनिक IP पत्ता शेअर करतात, तेव्हा DNSFilter आणि Umbrella ला त्यांना वेगळे सांगण्यासाठी स्थानिक रिले किंवा वेगळ्या ईग्रेसची आवश्यकता असते. Cisco Umbrella हे Cisco Meraki MR वर टाळते, जिथे प्रति-SSID धोरण नेटिव्ह असते. Shield आधीपासूनच तुमचे अतिथी नेटवर्क चालवणाऱ्या प्लॅटफॉर्ममध्ये प्रति-SSID धोरण सेट करते.
कौटुंबिक-सुरक्षित फिल्टरिंग
इंग्लंडमधील शाळांनी Keeping Children Safe in Education अंतर्गत DfE फिल्टरिंग आणि मॉनिटरिंग मानकांची पूर्तता केली पाहिजे. हॉटेल्स, ग्रंथालये आणि करमणुकीच्या ठिकाणांना वैधानिक नव्हे तर प्रतिष्ठेचा दबाव असतो. कोणतेही लागू असले तरी, प्रत्येक विक्रेत्याला तीन प्रश्न विचारा. ते Internet Watch Foundation बाल शोषणाची सूची ब्लॉक करते का? ते प्रमुख शोध इंजिनांवर SafeSearch लागू करू शकते का? तुम्ही ऑडिटर्सना धोरण आणि त्याचे लॉग दाखवू शकता का? आमचे मार्गदर्शक शाळांसाठी वेब फिल्टरिंग: काम करणारी धोरणे शालेय धोरणावर अधिक सखोल माहिती देते.
जाहिरात ब्लॉक करणे
तुम्ही गर्दीच्या अतिथी नेटवर्कचे मोजमाप करेपर्यंत जाहिरात ब्लॉक करणे हे एका सोयीच्या वैशिष्ट्यासारखे वाटते. जाहिराती आणि त्यांच्या स्क्रिप्ट्स लूकअप आणि ट्रॅफिक तयार करतात जे प्रत्येक अतिथीशी स्पर्धा करतात. Shield लूकअप लेयरवरच जाहिरात विनंत्या काढून टाकते, अनावश्यक DNS क्वेरी आणि एकूण वेब ट्रॅफिक कमी करते जेणेकरून पेज लोड होण्याचा वेग वाढेल. DNSFilter आणि Umbrella जाहिराती हटवण्याऐवजी सुरक्षा आणि सामग्री श्रेणींवर लक्ष केंद्रित करतात.
मल्टी-साइट व्यवस्थापन
मल्टी-साइटचा अर्थ वेगवेगळ्या खरेदीदारांसाठी वेगवेगळा असतो. एक MSP अनेक स्वतंत्र व्यवसायांना सेवा देतो, ज्यापैकी प्रत्येकाला स्वतःचे टेनंट आणि रिपोर्ट हवे असतात आणि DNSFilter चे डॅशबोर्ड नेमके त्याचसाठी डिझाइन केलेले आहे. हॉटेल्सचा समूह किंवा रिटेलर अनेक ठिकाणी एकच ब्रँड चालवतो. त्या खरेदीदारासाठी, कॅप्टिव्ह पोर्टलच्या - अतिथींना प्रथम दिसणाऱ्या साइन-इन पेजच्या - शेजारी फिल्टरिंग व्यवस्थापित केल्याने दुसरे कन्सोल वापरण्याची गरज उरत नाही. MSPs आणि मल्टी-साइट इस्टेट्ससाठी DNS फिल्टरिंग दोन्ही मॉडेल्स समाविष्ट करते.
Shield हे योग्य संरक्षणात्मक DNS कधी असते?
जेव्हा तुम्हाला संरक्षण करायची असलेली डिव्हाइसेस पाहुणे, खरेदीदार, प्रवासी, रुग्ण किंवा अभ्यागतांची असतात, तेव्हा Shield निवडा. यामध्ये हॉस्पिटॅलिटी, रिटेल, वाहतूक, आरोग्यसेवा आणि विविध ठिकाणांमधील बहुतांश सार्वजनिक WiFi समाविष्ट होते.
Shield हा खालील परिस्थितींमध्ये योग्य पर्याय आहे:
- तुम्ही डिव्हाइसवर काहीही इंस्टॉल करू शकत नाही. प्रति SSID एजंटलेस फिल्टरिंग कनेक्ट होणाऱ्या प्रत्येक फोन आणि लॅपटॉपला सुरक्षित करते.
- तुमच्याकडे विविध प्रकारचे हार्डवेअर आहे. Purple हे हार्डवेअर-अग्नॉस्टिक आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून चालते. रॅक करण्यासाठी कोणतेही ॲप्लायन्स नाही.
- बँडविड्थ ही पाहुण्यांची मुख्य तक्रार असते. लुकअप दरम्यान ॲड ब्लॉकिंगमुळे व्यस्त नेटवर्कवरील अनावश्यक वेब ट्रॅफिक कमी होते.
- तुम्ही छोट्या टीमसह अनेक ठिकाणे व्यवस्थापित करता. Purple 80,000+ पेक्षा जास्त थेट ठिकाणी पाहुण्यांचे WiFi चालवते आणि 2024 मध्ये 440 दशलक्ष लॉगइन हाताळले आहेत. Shield त्याच प्लॅटफॉर्मवर उपलब्ध आहे.
- कॉम्प्लायन्स टीम्सना प्रमाणित पुरवठादारांची गरज असते. Purple कडे ISO 27001, Cyber Essentials आणि B Corp प्रमाणपत्रे आहेत आणि ते GDPR चे पालन करते.
जेव्हा तुम्हाला होम ब्रॉडबँड किंवा हॉटेल नेटवर्कवर कर्मचाऱ्यांच्या लॅपटॉपचे संरक्षण करायचे असते, तेव्हा केवळ Shield हा योग्य पर्याय नाही. हे तुमच्या WiFi वरील डिव्हाइसेसचे संरक्षण करते. ते नेटवर्क सोडल्यावर संरक्षण संपते. अशा डिव्हाइसेससाठी Shield ला एंडपॉइंट एजंटसोबत जोडा. Shield पेजवर उत्पादनाची सविस्तर माहिती पहा.
DNSFilter कधी योग्य पर्याय ठरतो?
DNSFilter योग्य कारणांमुळे MSP स्टॅकमध्ये आपले स्थान मिळवते. याचे श्रेय तीन महत्त्वाच्या क्षमतांना जाते.
प्रथम, त्याचे मल्टी-टेनंट डॅशबोर्ड MSP ला डझनांने क्लायंट व्यवसायांसाठी स्वतंत्र धोरणे आणि रिपोर्ट चालवण्याची अनुमती देते. दुसरे, त्याचे रोमिंग क्लायंट्स नेटवर्कबाहेरील Windows, macOS, iOS, Android आणि ChromeOS डिव्हाइसेसचे संरक्षण करतात. तिसरे, त्याचे AI-चलित वर्गीकरण नवीन डोमेन्सचे त्वरित वर्गीकरण करते, जे नवीन नोंदणीकृत फिशिंग साइट्सविरुद्ध महत्त्वाचे ठरते.
DNSFilter निवडा जेव्हा:
- तुम्ही एक MSP आहात जे अनेक लहान व्यवसायांना फिल्टरिंग विकत आहात, ज्यांपैकी प्रत्येकाचे स्वतःचे बिलिंग आहे.
- तुम्ही संरक्षित करत असलेली बहुतांश डिव्हाइसेस ही कंपनीचे लॅपटॉप आहेत जे कोठूनही काम करतात.
- तुम्हाला एक एजंट-आधारित धोरण हवे आहे जे नेटवर्कवर डिव्हाइसचे अनुसरण करते.
ज्या ठिकाणी प्रामुख्याने गेस्ट WiFi आहे तिथे हे कमी योग्य ठरते. प्रति-सीट किमतीसाठी निश्चित कर्मचारी संख्या गृहीत धरली जाते. सामायिक सार्वजनिक IP पत्त्यावर प्रति-SSID धोरणासाठी अतिरिक्त सेटअप आवश्यक आहे. जर तुम्ही याची तुलना Shield सोबत करत असाल, तर आमच्या मार्गदर्शक लायब्ररीमधील Purple ची Shield विरुद्ध DNSFilter तुलना अधिक तपशील प्रदान करते.
Cisco Umbrella कधी योग्य पर्याय ठरतो?
Cisco Umbrella ही एक प्रगत DNS-स्तरीय सुरक्षा सेवा आहे आणि ती तीन प्रकारे मजबूत आहे. Cisco Talos, ही सर्वात मोठ्या व्यावसायिक थ्रेट इंटेलिजन्स टीम्सपैकी एक, याच्या निर्णयांना पाठिंबा देते. हे प्रति-SSID धोरणासह Cisco Meraki MR ॲक्सेस पॉइंट्ससह नेटिव्हली समाकलित होते. हे Cisco च्या व्यापक सुरक्षा पोर्टफोलिओमध्ये देखील समाविष्ट आहे, ज्यामध्ये Cisco Secure Access समाविष्ट आहे, ज्यामुळे DNS संरक्षण पूर्ण सुरक्षा सेवेच्या टप्प्यापर्यंत वाढू शकते.
Cisco Umbrella निवडा जेव्हा:
- तुमचे कर्मचारी नेटवर्क आधीच Cisco Meraki आणि Cisco सुरक्षा साधनांवर चालते.
- तुम्हाला Cisco Secure Client द्वारे साइटबाहेर कर्मचाऱ्यांच्या लॅपटॉपचे संरक्षण करणे आवश्यक आहे.
- तुमच्या सुरक्षा प्लॅनमध्ये एकाच व्हेंडरकडून सुरक्षित वेब गेटवे आणि क्लाउड ॲक्सेस नियंत्रणे समाविष्ट आहेत.
जेव्हा तुमचे ॲक्सेस पॉइंट्स अनेक व्हेंडर्सकडून येतात किंवा जेव्हा गेस्ट WiFi हे मुख्य काम असते, तेव्हा ते कमी उपयुक्त ठरते. लायसन्सिंग कर्मचाऱ्यांच्या संख्येवर आधारित असते आणि DNS पेक्षा अतिरिक्त फीचर्सचा खर्च वाढतो, ज्याची तुम्हाला गेस्टसाठी गरज नसू शकते. आमची तपशीलवार तुलना येथे आहे Shield vs Cisco Umbrella: choosing protective DNS for guest WiFi.
प्रत्येक प्रोटेक्टिव्ह DNS चालवण्यासाठी किती खर्च येतो?
लायसन्स हा केवळ एक खर्चाचा भाग आहे. हार्डवेअर, एजंट्स, ॲडमिनची वेळ आणि तुम्ही खरेदी करत असलेली बँडविड्थ यांचा हिशोब करा.
| खर्चाचा भाग | Shield | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| नवीन हार्डवेअर | काहीही नाही | काहीही नाही | काहीही नाही |
| गेस्ट उपकरणांवर एजंट्स | काहीही नाही | नेटवर्क मोडमध्ये काहीही नाही | नेटवर्क मोडमध्ये काहीही नाही |
| कर्मचाऱ्यांच्या उपकरणांवर एजंट्स | उपलब्ध नाही | ऐच्छिक रोमिंग क्लायंट | ऐच्छिक Secure Client मॉड्युल |
| लायसन्सचा आधार | Purple प्लॅनसाठी सुरक्षा ॲड-ऑन | प्रति युजर | प्रति युजर |
| चालवण्यासाठी अतिरिक्त कन्सोल | नाही, गेस्ट WiFi प्रमाणेच समान प्लॅटफॉर्म | होय, आधीपासून वापरले नसल्यास | होय, आधीपासून वापरले नसल्यास |
| बँडविड्थ बचत | जाहिरातींचे ट्रॅफिक कमी होते | घोषित उद्दिष्ट नाही | घोषित उद्दिष्ट नाही |
गेस्ट लायसन्सिंगची समस्या
जेव्हा तुम्हाला तुमच्या कर्मचाऱ्यांची संख्या माहीत असते तेव्हा प्रति-युजर किंमत कार्य करते. हॉटेलला त्यांच्या कर्मचाऱ्यांची संख्या माहीत असते. पुढील महिन्यात किती गेस्ट उपकरणे कनेक्ट होतील हे त्यांना माहीत नसते. कोटेशनची तुलना करण्यापूर्वी, प्रत्येक व्हेंडरला लिखित स्वरूपात विचारा की ते गेस्ट उपकरणांची गणना कशी करतात आणि कॉन्फरन्स किंवा मॅचच्या दिवशी ही संख्या अचानक वाढल्यावर काय होते.
ॲडमिनच्या वेळेची समस्या
दुसऱ्या कन्सोलमुळे प्रत्येक साइटवर वेळ वाया जातो. जेव्हा एखादा व्हेन्यू मॅनेजर ब्लॉक केलेल्या साइटची तक्रार करतो, तेव्हा कोणीतरी पॉलिसी शोधली पाहिजे, लॉग तपासले पाहिजेत आणि त्यात बदल केला पाहिजे. Shield सह, हे सर्व Guest WiFi चालवणाऱ्या समान Purple प्लॅटफॉर्मवर होते. स्वतंत्र DNS सेवेचा अर्थ दुसरा लॉगिन आणि जुळवून ठेवण्यासाठी साइट रेकॉर्डचा दुसरा संच असा होतो.
बँडविड्थ बचत
जाहिरातींचे ट्रॅफिक तुम्ही पैसे भरत असलेली बॅकहॉल वापरते. कंटेंट लोड होण्यापूर्वी जाहिरातींच्या विनंत्या थांबवून Shield वेब ट्रॅफिक कमी करते. जास्त गर्दी असलेल्या साइटवर, ही बचत लाइन अपग्रेड पुढे ढकलण्यास मदत करू शकते. व्हेंडरच्या सरासरीवर अवलंबून राहण्याऐवजी पायलट प्रोजेक्टच्या आधी आणि नंतर तुमच्या स्वतःच्या ट्रॅफिकचे मोजमाप करा.
वास्तविक व्हेन्यूमध्ये ही निवड कशी कार्य करते?
या व्यावहारिक उदाहरणांमध्ये पद्धत दाखवण्यासाठी गृहीत धरलेली साइट आकडेवारी वापरली आहे. हीच गणितीय पद्धत तुमच्या स्वतःच्या ट्रॅफिक डेटावर लागू करा.
उदाहरण 1: मिक्स हार्डवेअर असलेला 12 हॉटेल्सचा समूह
परिस्थिती. एक हॉटेल समूह प्रत्येकी सुमारे 200 खोल्यांच्या 12 मालमत्ता चालवतो. जुनी हॉटेल्स Cisco Meraki वापरतात आणि नवीन हॉटेल्स HPE Aruba वापरतात. गेस्ट संथ संध्याकाळबद्दल तक्रार करतात आणि हेड ऑफिसला मालवेअर आणि अश्लील साइट्स ब्लॉक करायच्या आहेत. कोणत्याही हॉटेलमध्ये साइटवर IT टीम नाही.
काय करण्यात आले. समूहाने Umbrella चे नेटिव्ह इंटिग्रेशन नाकारले कारण ते केवळ Meraki साइट्स पुरते मर्यादित आहे. त्यांनी एकाच Purple डॅशबोर्डवरून सर्व 12 हॉटेल्समधील गेस्ट SSID वर Shield सक्षम केले. कर्मचारी त्यांच्या विद्यमान पॉलिसीसह स्वतंत्र VLAN वर राहिले.
परिणाम. समूहाने DNS स्तरावर नको असलेली सामग्री आणि जाहिरात रहदारी ब्लॉक करण्यासाठी सर्व साइट्सवर Shield सक्षम केले. जाहिरातींची रहदारी लोड होण्यापूर्वीच काढून टाकल्यामुळे, हॉटेल्सने संध्याकाळच्या पीक आवर्सदरम्यान नेटवर्कची गर्दी कमी केली. मुख्य कार्यालय एका मध्यवर्ती डॅशबोर्डवरून सर्व 12 प्रॉपर्टीजमधील ब्लॉक केलेल्या धमक्या आणि DNS क्वेरी प्रमाणाचा मागोवा घेते.
सिनॅरिओ 2: ओपन गेस्ट WiFi सह एक शॉपिंग सेंटर
परिस्थिती. एक प्रादेशिक शॉपिंग सेंटर खरेदीदारांना ओपन WiFi ऑफर करते. ते WPA3 एनहान्सड ओपन (OWE, RFC 8110 मध्ये परिभाषित) वर शिफ्ट झाले आहे, जे पासवर्डशिवाय हवेतच रहदारी एन्क्रिप्ट करते. टीमच्या लक्षात आले की एन्क्रिप्शन खरेदीदाराला फिशिंग लिंकवर टॅप करण्यापासून रोखत नाही.
काय करण्यात आले. सेंटरने गेस्ट SSID मध्ये Shield जोडले, ज्यामध्ये थ्रेट प्रोटेक्शन आणि ॲड ब्लॉकिंग सुरू होते. याने गेस्ट VLAN वरील इतर रिझॉल्व्हर्ससाठी आउटबाउंड DNS ब्लॉक केले.
परिणाम. OWE रेडिओ लिंक सुरक्षित करते आणि Shield लुकअप सुरक्षित करते, त्यामुळे प्रत्येकजण वेगवेगळी तफावत पूर्ण करतो. Shield धोक्याचे डोमेन्स लवकर ओळखते आणि जाहिरात नेटवर्क कनेक्शन ब्लॉक करून ब्राऊझिंगचा वेग वाढवते. सेंटर पुन्हा पुन्हा येणाऱ्या फिशिंग मोहिमांसाठी साप्ताहिक ब्लॉक केलेल्या-डोमेन रिपोर्ट्सचे पुनरावलोकन करते.
सिनॅरिओ 3: एक कौन्सिल लायब्ररी सर्व्हिस
परिस्थिती. एक कौन्सिल मुले आणि प्रौढांद्वारे वापरल्या जाणाऱ्या 25 लायब्ररींमध्ये सार्वजनिक WiFi चालवते. कर्मचाऱ्यांचे लॅपटॉप आधीपासूनच Cisco Umbrella वापरतात. IT टीमने सार्वजनिक SSIDs वर Umbrella चा विस्तार करण्याचा विचार केला.
काय करण्यात आले. टीमने कर्मचाऱ्यांच्या लॅपटॉपवर Umbrella ठेवले, जिथे ऑफ-साइट रोमिंग महत्त्वाचे असते. याने धोरण आवश्यकता म्हणून कौटुंबिक-सुरक्षित श्रेणी आणि SafeSearch अंमलबजावणीसह, सार्वजनिक SSIDs वर Shield तैनात केले.
परिणाम. सार्वजनिक उपकरणांची गणना कधीही कर्मचाऱ्यांच्या लायसन्समध्ये केली जात नाही. प्रत्येक शाखेला मध्यवर्ती पद्धतीने केलेला एक बदल आवश्यक होता, ज्यासाठी कोणत्याही भेटीची गरज नव्हती. कौन्सिल आता दरमहा त्यांच्या सेफगार्डिंग प्रमुखाला प्रति शाखा ब्लॉक केलेल्या श्रेणींचा अहवाल देते.
तुम्ही तुमच्या मालमत्तेसाठी संरक्षणात्मक DNS कसे निवडता?
तुम्ही निवड करण्यापूर्वी या सहा पायऱ्यांमधून जा.
- तुम्ही सुरक्षित करत असलेल्या उपकरणांची यादी करा. तुम्ही व्यवस्थापित करत असलेली उपकरणे आणि व्यवस्थापित न करत असलेली उपकरणे यांमध्ये त्यांचे विभाजन करा. व्यवस्थापित नसलेल्या उपकरणांना एजंटलेस, प्रति-SSID फिल्टरिंगची आवश्यकता असते.
- तुमच्या हार्डवेअरचा मॅप तयार करा. प्रत्येक साइट Cisco Meraki चालवत असल्यास, Umbrella चे मूळ इंटिग्रेशन हा एक खरा फायदा आहे. तुम्ही अनेक व्हेंडर्स चालवत असल्यास, हार्डवेअर-ॲग्नोस्टिक पर्यायाला प्राधान्य द्या.
- तुमचे मानके निश्चित करा. शाळा DfE फिल्टरिंग आणि मॉनिटरिंग मानकांना उत्तरदायी असतात. कार्ड पेमेंट स्वीकारणाऱ्या किरकोळ विक्रेत्यांनी विभागणीद्वारे गेस्ट WiFi ला PCI-DSS च्या कक्षेबाहेर ठेवले पाहिजे. प्रत्येक ठिकाण GDPR अंतर्गत DNS लॉग हाताळते.
- तुमची बँडविड्थ मोजा. गेस्ट रहदारीमुळे तुमच्या लिंक्सवर गर्दी होत असल्यास, ॲड ब्लॉकिंगला अधिक महत्त्व द्या. तसे नसल्यास, थ्रेट इंटेलिजन्सला महत्त्व द्या.
- तुमच्या कंसोल्सची गणना करा. अनेक साइट्सवरील एक ब्रँड एका सिंगल प्लॅटफॉर्मसाठी योग्य आहे. अनेक स्वतंत्र क्लायंट्स MSP डॅशबोर्डसाठी योग्य आहेत.
- एका ठिकाणाचा पायलट प्रोजेक्ट चालवा. चार आठवडे चालवा, ब्लॉक केलेल्या-रिक्वेस्ट लॉग्स आणि रहदारीची तुलना करा, मग निर्णय घ्या.
बहुतेक मालमत्तांच्या शेवटी दोन टूल असतात: कर्मचाऱ्यांच्या लॅपटॉपसाठी एंडपॉइंट एजंट आणि गेस्ट SSIDs साठी Shield. सेटअप आणि धोरणाच्या तपशीलासाठी सर्व मार्गदर्शक ब्राउझ करा.
वारंवार विचारले जाणारे प्रश्न
गेस्ट WiFi साठी सर्वात चांगले protective DNS कोणते आहे?
गेस्ट WiFi साठी Shield हा सर्वात योग्य पर्याय आहे कारण तो कोणत्याही एजंटशिवाय आणि नवीन हार्डवेअरशिवाय प्रति SSID लागू होतो. तुमच्या Captive Portal सोबत व्यवस्थापित केलेल्या DNS lookup वर हे सामग्री फिल्टर करते, धमक्या रोखते आणि जाहिराती ब्लॉक करते. जेथे तुम्हाला रोमिंग एजंटद्वारे साइटबाहेर कर्मचाऱ्यांचे लॅपटॉप सुरक्षित ठेवण्याची देखील आवश्यकता असते तेथे Cisco Umbrella आणि DNSFilter अधिक प्रभावी ठरतात.
गेस्ट WiFi वरील protective DNS साठी मला नवीन हार्डवेअर किंवा सॉफ्टवेअर एजंटची आवश्यकता आहे का?
नाही, गेस्ट नेटवर्कवरील protective DNS साठी या दोन्हीची गरज नसते. जेव्हा एखादे डिव्हाइस डोमेन शोधते तेव्हा फिल्टरिंग होते, त्यामुळे तुम्ही गेस्ट SSID ला protective resolver कडे निर्देशित करता आणि कनेक्ट केलेले प्रत्येक डिव्हाइस सुरक्षित केले जाते. एजंट फक्त तुमच्या मालकीच्या अशा उपकरणांसाठी महत्त्वाचे असतात जी इमारतीच्या बाहेर जातात. गेस्ट फोनमध्ये कधीही तुमचा एजंट नसतो, त्यामुळे एजंटलेस डिप्लॉयमेंट यावर निर्णय घेते.
Shield माझ्या विद्यमान ॲक्सेस पॉइंट्ससह कार्य करेल का?
होय. Purple हे हार्डवेअर-ॲग्नोस्टिक आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून चालते. तुम्ही तुमचे ॲक्सेस पॉइंट्स, कंट्रोलर्स आणि स्विचेस ठेवू शकता. Shield गेस्ट SSID च्या DNS लेयरवर काम करते, त्यामुळे कोणत्याही प्रकारची तोडफोड किंवा रिप्लेसमेंट करावी लागत नाही आणि प्रत्येक ठिकाणी कोणतीही सिस्टीम रॅक करण्याची गरज पडत नाही.
गेस्ट WiFi साठी protective DNS ची किंमत कशी ठरवली जाते?
प्रायसिंग मॉडेल भिन्न असतात आणि मुख्य दरापेक्षा मॉडेल जास्त महत्त्वाचे असते. Shield हा Purple प्लॅनसाठी एक सुरक्षा ॲड-ऑन आहे. DNSFilter आणि Cisco Umbrella प्रति सीट्सनुसार परवाना देतात, जे कर्मचाऱ्यांची संख्या निश्चित असलेल्या ठिकाणी योग्य ठरते. गेस्ट नेटवर्कवर कनेक्ट होणारे लोक दररोज बदलतात, त्यामुळे कोटेशन्सची तुलना करण्यापूर्वी प्रत्येक व्हेंडरला लिखित स्वरूपात विचारा की ते गेस्ट उपकरणांची गणना कशी करतात.
मी Cisco Umbrella किंवा DNSFilter वरून Shield वर शिफ्ट होऊ शकतो का?
होय, आणि तुम्हाला सर्व गोष्टी एकाच वेळी बदलण्याची गरज नाही. Protective DNS हा रिझॉल्व्हरवर असतो, त्यामुळे गेस्ट SSID बदलणे म्हणजे तो कोणता रिझॉल्व्हर वापरतो हे बदलणे आणि तुमची कॅटेगरी पॉलिसी पुन्हा तयार करणे होय. अनेक संस्था कर्मचाऱ्यांच्या लॅपटॉपवर Cisco Umbrella किंवा DNSFilter ठेवतात आणि गेस्ट SSIDs वर Shield चालवतात. एका जागेवर पायलट रन करा, ब्लॉक केलेल्या रिक्वेस्ट लॉगची तुलना करा आणि नंतर सर्वत्र लागू करा.
पाहुणे DNS over HTTPS किंवा VPN द्वारे protective DNS बायपास करू शकतात का?
काही करू शकतात, म्हणून उघड असणारे मार्ग बंद करा. गेस्ट VLAN वर, तुमच्या प्रॉटेक्टिव्ह रिझॉल्व्हरशिवाय इतर कोणत्याही रिझॉल्व्हरसाठी आउटबाउंड DNS ब्लॉक करा आणि सर्व प्रसिद्ध DNS over HTTPS एंडपॉइंट्स ब्लॉक करा. Firefox canary domain use-application-dns.net ची तपासणी करतो आणि जेव्हा तुमचा रिझॉल्व्हर तो ब्लॉक करतो तेव्हा डीफॉल्ट DNS over HTTPS बंद करतो. कमर्शियल VPN वरील गेस्ट अजूनही टनेल आउट करेल, त्यामुळे तुमची एक्सेप्टेबल युझ पॉलिसी त्या केसला कवर करते.
Protective DNS मुळे GDPR आणि PCI DSS मध्ये मदत होते का?
हे दोन्हीला सपोर्ट करते, परंतु ते कोणत्याही कंट्रोल सेटची जागा घेत नाही. PCI DSS साठी गेस्ट WiFi तुमच्या कार्डधारक डेटा वातावरणापासून वेगळे असणे सर्वात महत्त्वाचे आहे, जे VLAN आणि फायरवॉलचे काम आहे. GDPR अंतर्गत, डिव्हाइसशी जोडलेले DNS लॉग हा वैयक्तिक डेटा असू शकतो, त्यामुळे रिटेंशन आणि प्रोसेसिंग अटी तपासा. Purple हे ISO 27001 प्रमाणित आणि GDPR सुसंगत आहे.
मल्टी-साइट ठिकाणी कोणते protective DNS सर्वोत्तम आहे?
अनेक ठिकाणांवरील गेस्ट WiFi साठी, Shield सर्वोत्तम पर्याय आहे कारण प्रत्येक साइटचे धोरण त्याच्या Captive Portal आणि अॅनालिटिक्सप्रमाणेच एकाच Purple प्लॅटफॉर्मवर असते. DNSFilter चे मल्टी-टेनंट डॅशबोर्ड अनेक वेगवेगळ्या ग्राहकांना सेवा देणाऱ्या MSPs साठी तयार केले आहे. Cisco Umbrella चे मल्टी-ऑर्ग कंसोल Cisco इस्टेट्स चालवणाऱ्या भागीदारांसाठी योग्य आहे. तुमच्या साइट्स एकच ब्रँड आहेत की अनेक ग्राहक, यानुसार कंसोल निवडा.