
Como criar um filtro de conteúdo WiFi para sua rede
Crie um filtro de conteúdo WiFi com regras por SSID, agendamentos, páginas de bloqueio, relatórios e verificações práticas para DNS, VPN e problemas de bypass.
Published 21 de outubro de 2026
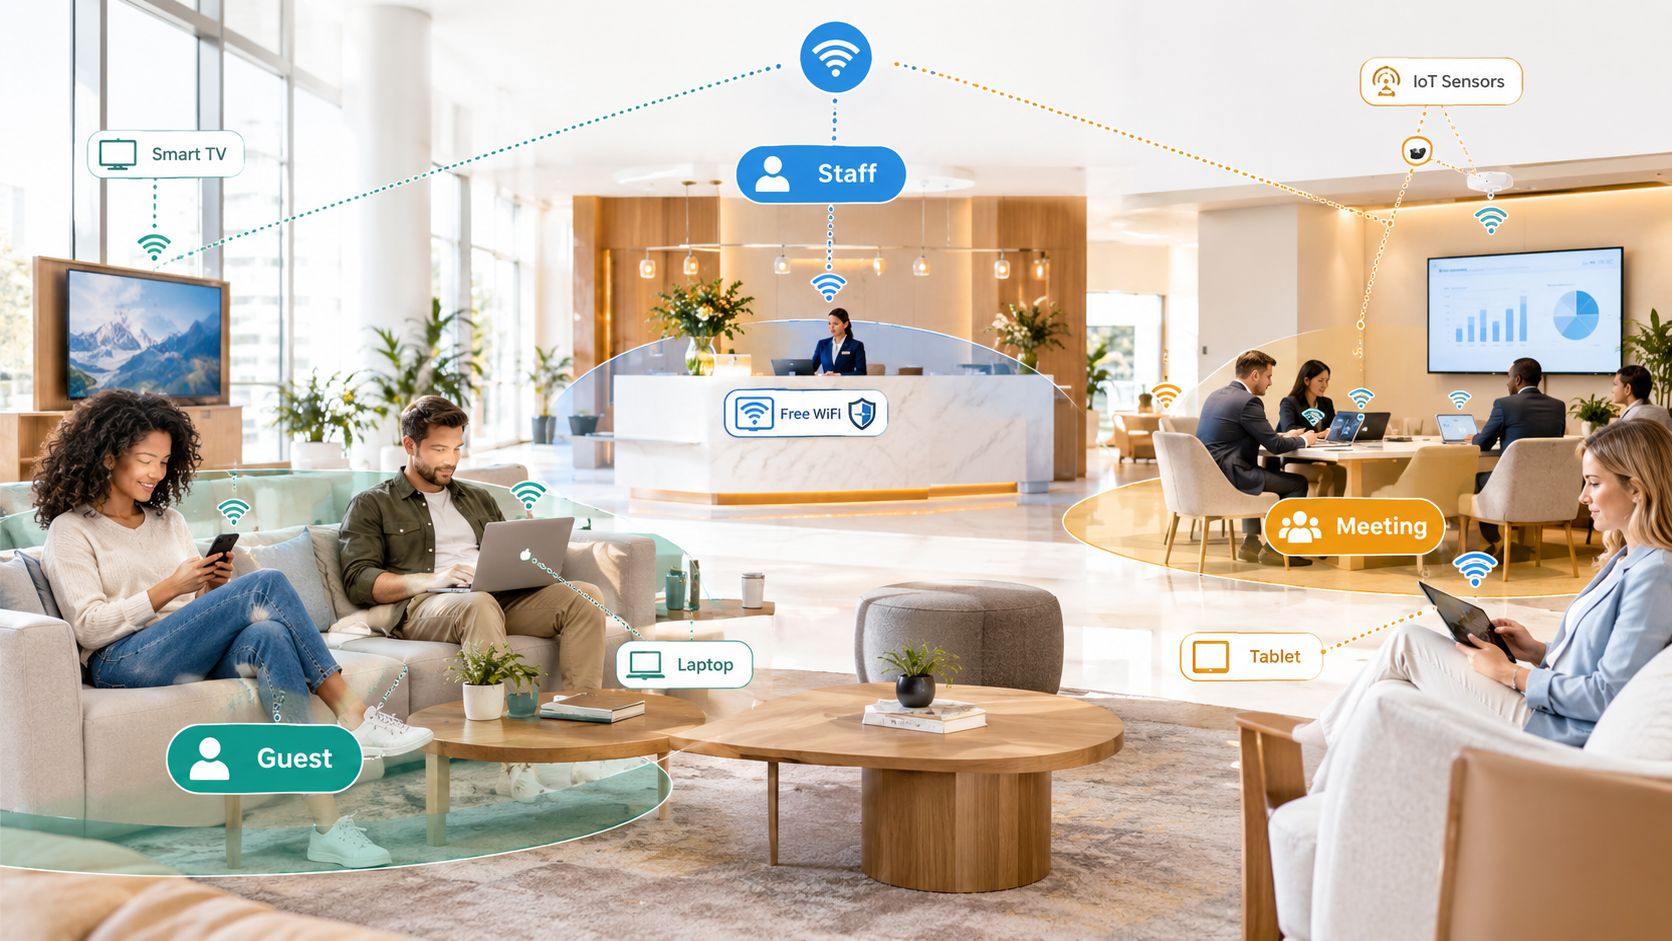
São 19h em um bar de hotel movimentado. Uma família está conectada ao seu WiFi de visitantes gratuito, os tablets da equipe estão anotando pedidos e um grupo de conferência está compartilhando arquivos na sala ao lado. O telefone não gerenciado de alguém tenta abrir um link de phishing, um adolescente pesquisa algo explícito e um notebook comprometido começa a se comunicar com um servidor de comando. Você não pode instalar software em nenhum desses dispositivos e não pode monitorar cada tela. Essa é a realidade operacional que um filtro de conteúdo WiFi precisa lidar, e é por isso que tratá-lo como uma simples lista de bloqueio vai te decepcionar. Uma configuração confiável é um sistema de políticas e verificação, construído por segmento de rede, testado sob a perspectiva do visitante e transparente sobre onde o controle de DNS termina.
Índice
- Por que o WiFi compartilhado precisa de filtragem em nível de rede
- Prepare a política de WiFi antes de configurá-la
- Implante o fluxo de trabalho principal de filtragem de conteúdo WiFi
- Escolha onde a filtragem DNS termina
- Separe SSIDs, VLANs e regras baseadas em tempo
- Projete páginas de bloqueio e relatórios úteis
- Testar cobertura, falsos positivos e caminhos de desvio
Por Que o WiFi Compartilhado Precisa de Filtragem em Nível de Rede
Use esse hotel como modelo, mesmo que você gerencie uma escola, clínica, biblioteca ou terminal de transporte. Você tem pelo menos três públicos compartilhando os mesmos rádios. Os hóspedes precisam de navegação aberta e segura para a família. Os funcionários precisam de ferramentas de negócios, serviços de pagamento e sistemas administrativos. Dispositivos de reuniões ou IoT precisam de acesso restrito a um conjunto pequeno de destinos. Uma única política genérica pode irritar a equipe ou deixar os hóspedes expostos.
Agentes de endpoint não resolvem isso. Os visitantes chegam com celulares, notebooks, tablets, e-readers e consoles que você não possui e não deve tentar gerenciar. Pedir para que instalem certificados ou aplicativos de filtragem cria filas de suporte e quebra a confiança. Você precisa de um controle que funcione antes que a conexão comece, independentemente do tipo de dispositivo.
Filtragem na consulta DNS
O filtragem na camada de DNS preenche essa lacuna. Quando um dispositivo solicita a resolução de um domínio, seu resolutor aprovado verifica essa solicitação em relação às políticas de categoria e ameaças. Se o domínio hospedar malware, phishing, botnets, pornografia ou conteúdo violento que você optou por bloquear, o resolutor retorna uma resposta de bloqueio controlada em vez do endereço, conforme descrito na visão geral da DNSFilter sobre filtragem de WiFi público em escala. A mesma fonte, citando dados de hotspots dos EUA, apontou que o país tinha mais de 410.000 redes WiFi públicas em 2022, abrangendo parques, bibliotecas, transporte público e estações de trem.
O número importa menos do que o padrão. Essas redes atendem usuários temporários em dispositivos não gerenciados, portanto a aplicação precisa estar no limite da rede. Quando bem-feita, você pode aplicar regras diferentes por SSID ou VLAN, mantendo a compatibilidade em todos os dispositivos de visitantes. Isso cobre a proteção de vulneráveis, a aplicação de termos de uso aceitável e a defesa contra ameaças em uma única etapa.
Isso não substitui tudo o mais. A filtragem de DNS não inspecionará uma página criptografada após um domínio ser permitido e não limpará um dispositivo já infectado. Trate-o como seu primeiro e amplo portal. Firewalls, segmentação e proteção de endpoint nos equipamentos da equipe ainda têm suas funções a cumprir.
Prepare a Política de WiFi Antes de Configurá-la
Não comece pelo painel do resolvedor. Comece com um mapa da sua infraestrutura que você ainda entenda daqui a seis meses. Liste cada local, SSID e VLAN. Note quem usa cada um deles, se os dispositivos são gerenciados e quais fluxos de Captive Portal e pagamento nunca devem ser interrompidos.
Esse inventário força discussões úteis desde o início. Uma atração familiar pode operar um nível pago de visitante mais permissivo ao lado de um nível gratuito mais rígido para crianças. Uma escola precisa de respostas muito diferentes para alunos, professores e sensores IoT. Copiar a lista de categorias de outra organização ignora esses julgamentos locais.
Crie um mapa de políticas por público
- Redes de convidados: Bloqueie ameaças e categorias adultas, ilegais e outras prejudiciais. Decida explicitamente se jogos de azar, redes sociais ou streaming se adequam ao seu local.
- Redes de funcionários: Mantenha o bloqueio de ameaças rigoroso, mas permita os serviços de negócios necessários. Documente quem aprova as exceções.
- Redes operacionais e IoT: Permita apenas destinos conhecidos de atualização, telemetria e gerenciamento, onde possível. Não atribua a uma impressora uma política de navegação geral.
- Redes sensíveis ao tempo: Observe onde as regras de noites, finais de semana ou horários de aulas devem diferir dos padrões diurnos.
As escolhas de categorias não são puramente técnicas. Em 2024, uma análise das políticas de filtragem organizacional revelou conteúdo adulto em mais de 84% das políticas, enquanto conteúdo ilegal e peer-to-peer apareceu em 81%, terrorismo e ódio em quase 66%, e jogos de azar em 51%, de acordo com os dados publicados sobre políticas de filtragem de WiFi da TitanHQ. Esses números mostram a filtragem atuando no dever de proteção e na gestão de largura de banda, e não apenas no bloqueio de malware.
Anote o responsável, a finalidade e a data de revisão de cada política. Se você também estiver alinhando os controles com uma linha de base, como os requisitos de certificação Cyber Essentials, registre qual requisito cada configuração suporta. Você traduzirá esse mapeamento diretamente para as zonas do resolutor a seguir, e os auditores agradecerão pelo histórico documentado.
Implante o Fluxo de Trabalho Principal de Filtragem de Conteúdo do WiFi
A sequência de implantação é simples, mas a ordem é importante. Se você ativar as categorias antes de controlar para onde as consultas DNS vão, passará dias tentando resolver resultados inconsistentes.
Primeiro, force as VLANs de visitantes, funcionários e IoT a usarem seus resolvedores recursivos aprovados. Bloqueie ou redirecione tentativas de usar DNS externo arbitrário a partir desses segmentos e, em seguida, confirme se o DHCP distribui os endereços de resolvedor corretos. Este é o ponto de aplicação. Sem isso, todo o resto é apenas consultivo.
Em seguida, vincule uma zona de política de resposta separada, ou a política de categoria equivalente no serviço escolhido, a cada SSID e VLAN. O NIST descreve o DNS protetivo como implantável por meio de zonas de política de resposta locais, DNS recursivo seguro em nuvem ou uma combinação de ambos, e recomenda DNS criptografado quando viável, DNSSEC para integridade, infraestrutura de DNS dedicada e designs tolerantes a falhas em suas diretrizes de implantação de DNS protetivo do NIST. Faça essa escolha de forma deliberada. Zonas locais oferecem controle rígido e baixa latência. Resolutores em nuvem simplificam atualizações e relatórios em múltiplos locais. Configurações híbridas são ideais para propriedades com conectividade mista.
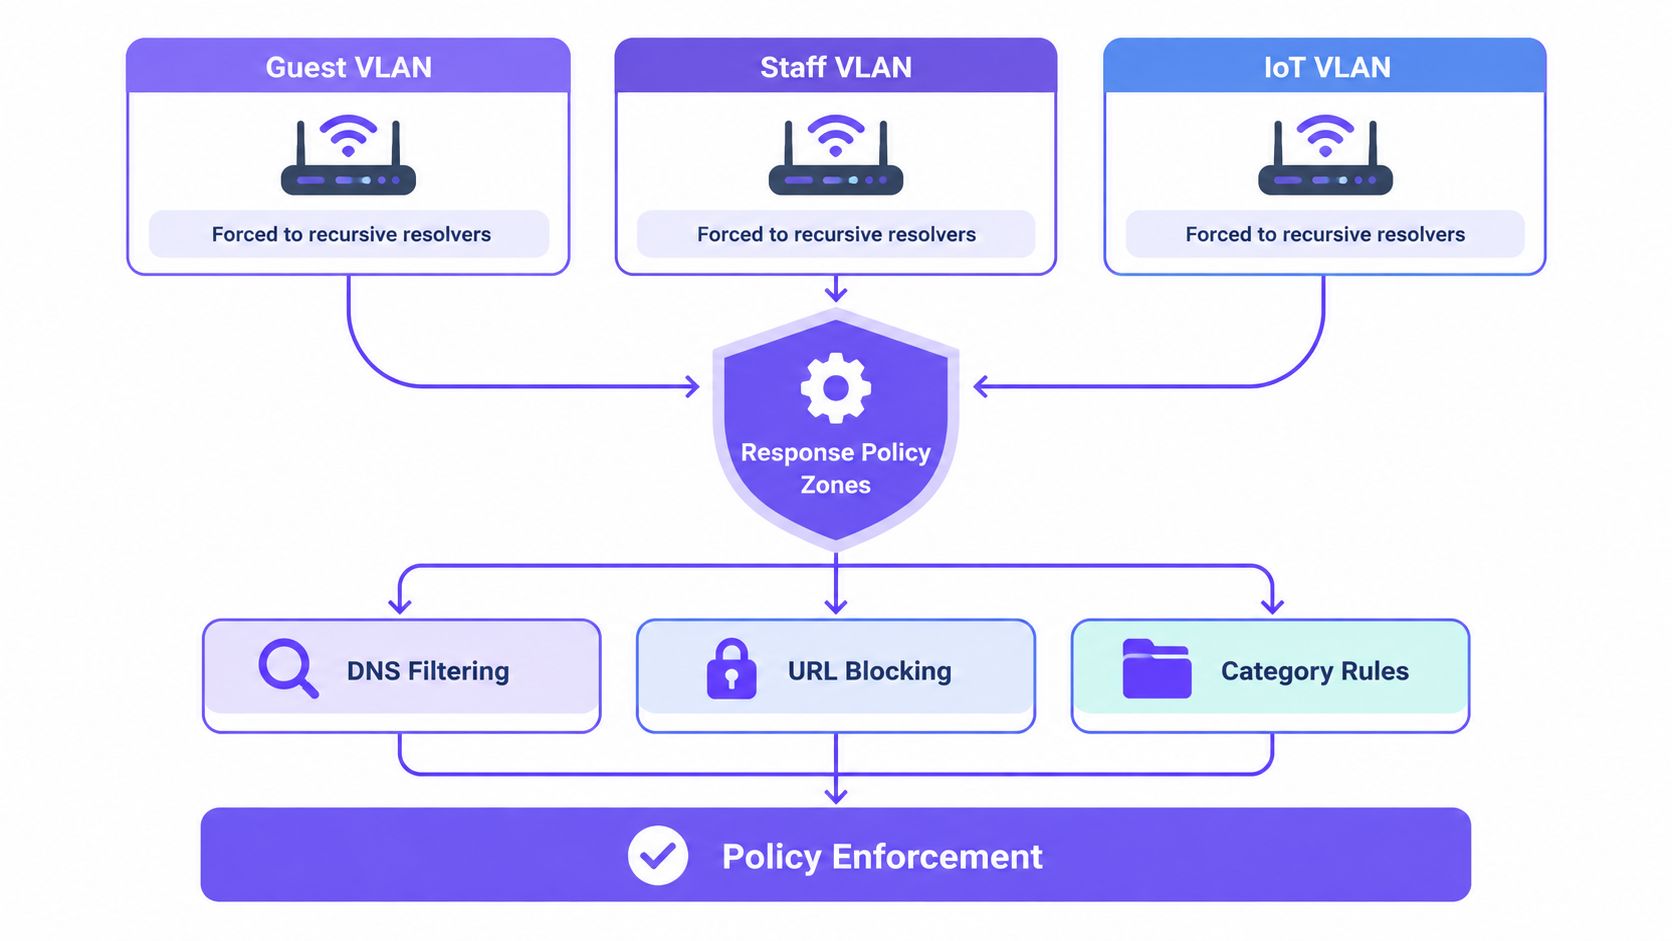
Quando uma consulta corresponder a uma categoria bloqueada ou feed de ameaças, retorne uma resposta de bloqueio controlada que direcione o usuário para uma página explicativa. Não basta descartar a consulta ou retornar uma falha genérica. Registre a rede solicitante, categoria, carimbo de data/hora e o domínio consultado para cada decisão. Você precisará dessa evidência para ajustes e para contestação de disputas.
Valide antes de aplicar amplamente
Faça testes a partir de dispositivos reais em cada SSID. Confirme se os destinos corporativos e de visitantes permitidos resolvem normalmente. Confirme se os domínios proibidos chegam à página de bloqueio. Verifique seu Captive Portal, provedores de login social e fluxos de pagamento com cartão duas vezes, pois os filtros de categoria adoram quebrar domínios de autenticação que se parecem com redes sociais.
Fique atento ao armazenamento em cache e às instâncias de fallback. Um dispositivo que retém uma resposta DNS antiga pode fazer com que um site bloqueado pareça acessível até que o cache expire. Um resolvedor secundário configurado incorretamente pode burlar sua política durante uma interrupção. Defina metas de aceitação antes do lançamento, como 100% de interceptação do tráfego DNS de teste de cada segmento de política e zero fallback não intencional de resolvedor durante simulações de interrupção. Essa linguagem orientada a metas transforma uma implantação vaga em algo passível de testes.
Regra prática: Se você não consegue reproduzir um bloqueio, uma liberação e um login no Captive Portal a partir do celular de um convidado em cada SSID, você não está pronto para aplicar as regras.
A plataforma importa menos do que essa disciplina, embora um serviço de nuvem gerenciado possa remover a manutenção de appliances e softwares de cliente do cenário. Se você estiver analisando o kit subjacente de comutação e sem fio ao mesmo tempo, as network and wireless solutions da ATEK Distribution são um ponto de referência útil de como a infraestrutura de acesso e as escolhas de segmentação se encaixam. Independentemente do que escolher, faça a mudança em etapas, monitore e só então aplique restrições.
Escolha onde a filtragem de DNS termina
Os operadores enfrentam problemas quando compram filtragem DNS e esperam uma inspeção web completa. Deixe o limite claro antes que as partes interessadas presumam uma cobertura maior do que a que você forneceu.
A filtragem de DNS classifica um domínio solicitado. Ela pode interromper uma conexão com um host de phishing conhecido ou com um site adulto antes que o tráfego flua. Geralmente, ela não consegue distinguir cada página em um domínio compartilhado, inspecionar caminhos de URL ou julgar o conteúdo de uma sessão criptografada após a resolução. Uma única plataforma pode hospedar material inofensivo e prejudicial sob o mesmo nome de host, e o DNS sozinho não consegue separar isso com precisão.
| Abordagem | Melhor adequação | Controle por SSID | Principal limitação |
|---|---|---|---|
| Filtragem nativa do roteador | Redes pequenas e de local único | Básico, geralmente para todo o dispositivo ou rede | Categorias genéricas e relatórios fracos |
| Filtragem DNS local | Locais que desejam controle no próprio ambiente | Forte com zonas por VLAN | Você gerencia atualizações, disponibilidade e ajustes |
| DNS protetivo em nuvem | WiFi público e de visitantes para múltiplos locais | Forte por SSID, VLAN e local | Decisões apenas em nível de domínio |
| Inspeção de endpoint ou HTTPS | Dispositivos gerenciados da equipe | Por dispositivo ou usuário | Requer agentes ou certificados, inadequado para visitantes |
Ajuste a camada ao nível de risco
Para visitantes não gerenciados, o filtro de DNS local ou em nuvem oferece cobertura sem a necessidade de tocar nos dispositivos deles. Para notebooks de funcionários que manipulam dados confidenciais, combine-o com controles de endpoint e considere um secure web gateway for deeper web inspection quando a visibilidade em nível de página for justificada. Ferramentas nativas do roteador de fornecedores como Cisco Meraki podem ser adequadas para ambientes simples, mas teste a qualidade das categorias e os relatórios antes de confiar nelas em vários locais.
Documente o que você optou por não inspecionar. Deixe claro que você está bloqueando categorias e ameaças conhecidas na consulta, sem ler as páginas da web dos visitantes. Essa transparência protege você legalmente e ajuda os visitantes a entenderem o serviço. Isso também impede que equipes internas façam perguntas aos logs de DNS para as quais eles nunca foram projetados.
Separe SSIDs, VLANs e Regras Baseadas em Horário
A segmentação decide qual política um dispositivo recebe. A filtragem decide o que essa política permite. Confundir as duas coisas leva a redes que estão organizadamente separadas, mas igualmente expostas, ou fortemente filtradas, mas impossíveis de gerenciar.
Comece com os SSIDs que as pessoas já reconhecem. Um hotel mantém a rede de Hóspedes separada dos Funcionários e de Conferências. Uma escola separa o tráfego de alunos, funcionários e IoT. A acomodação estudantil separa os residentes de visitantes e sistemas do edifício. Cada SSID é mapeado para uma VLAN, cada VLAN aponta para sua política de resolutor e cada política carrega suas próprias categorias, listas de permissões e horários.
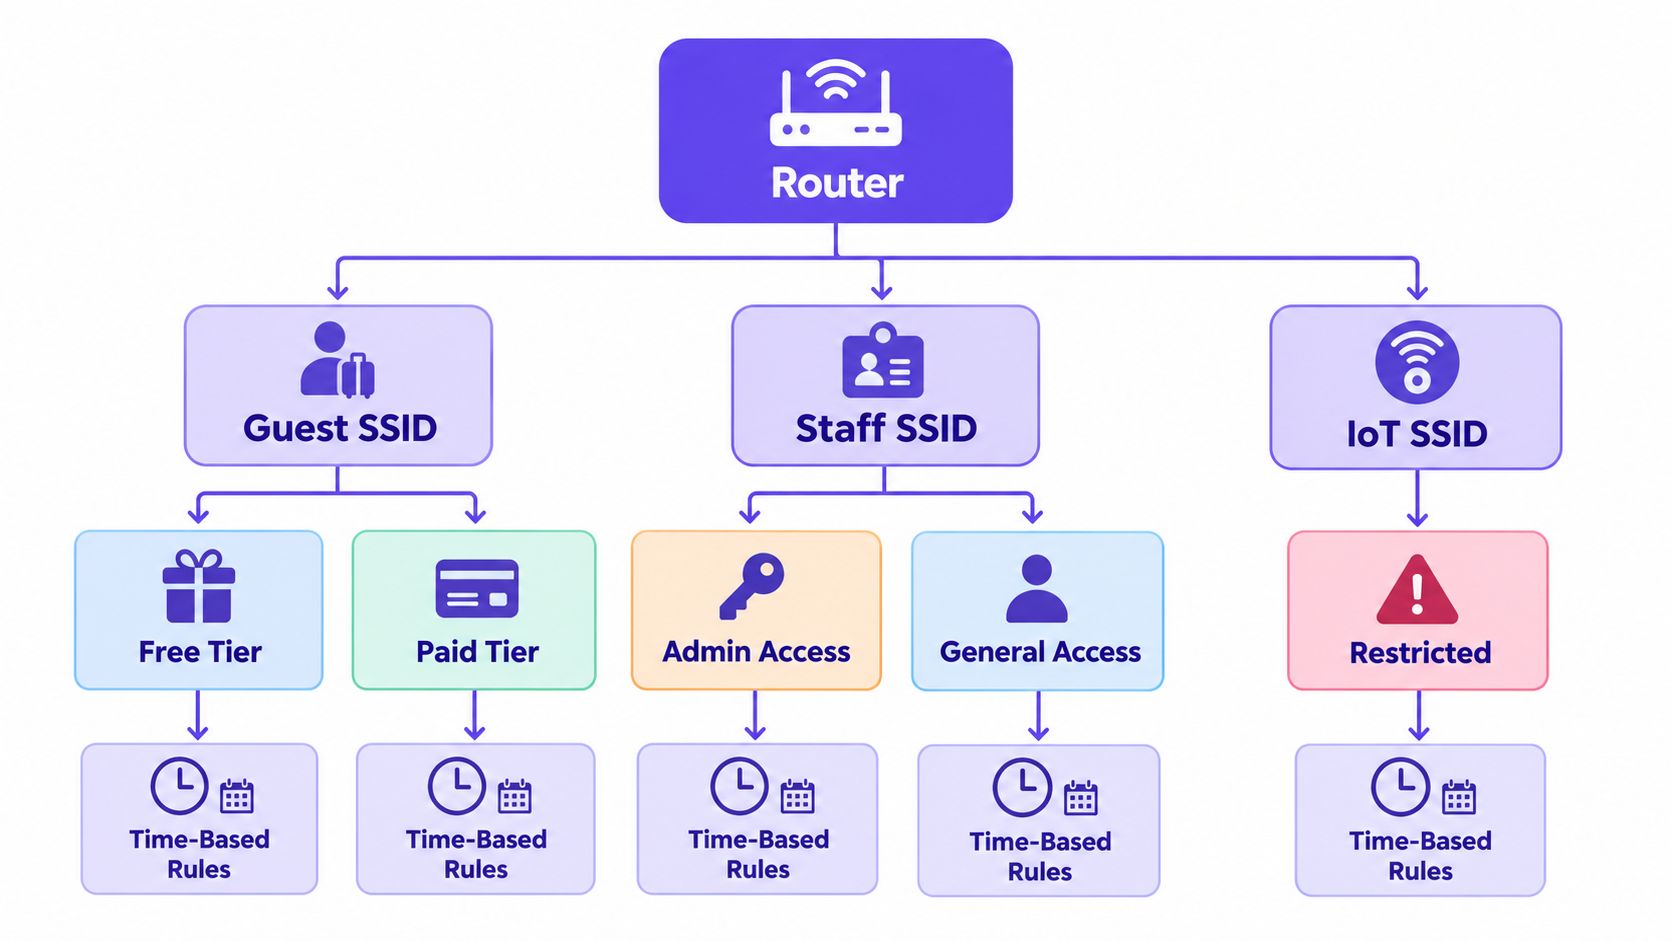
Os níveis gratuitos em comparação com os pagos são um bom exemplo de política, não apenas de largura de banda. Hóspedes pagantes podem obter streaming e uma navegação mais ampla. Usuários do nível gratuito ainda recebem bloqueio de ameaças e de conteúdo adulto, mas talvez controles mais rígidos de peer-to-peer e alta largura de banda para proteger a capacidade. Funcionários em um SSID separado não devem herdar as restrições de hóspedes que bloqueiam portais de fornecedores ou ferramentas de manutenção.
Use horários programados com moderação e assuma a gestão deles
Regras baseadas em tempo ajudam quando uma rede muda de finalidade. Você pode restrigir as categorias de visitantes durante horários noturnos específicos, limitar jogos durante as aulas ou aplicar um controle parental mais rígido nos fins de semana em um local familiar. Os agendamentos também criam falhas silenciosas se ninguém for o responsável por eles.
- Proprietário designado: Atribua uma pessoa ou equipe para cada agendamento. Sem regras órfãs.
- Clareza no fuso horário: Confirme se o resolutor aplica o horário local do local ou uma configuração central. Teste durante as mudanças do horário de verão.
- Caminho de exceção: Registre como um organizador de conferências, professor ou gerente de plantão solicita uma alteração temporária e quando ela expira.
As redes de dispositivos pessoais (BYOD) também merecem sua própria política, em vez de herdar a dos funcionários por padrão. Nossas orientações sobre segurança BYOD para redes compartilhadas explicam por que os dispositivos pessoais precisam de premissas de confiança separadas. O padrão é o mesmo aqui. Celulares pessoais em um SSID de funcionários confundem os relatórios, complicam as exceções e ampliam o acesso além do necessário para o trabalho. Forneça a eles um segmento com acesso à internet, bloqueio rigoroso de ameaças e sem rota para os sistemas internos.
Mantenha o modelo simples o suficiente para ser explicado em uma única página. Se a equipe da recepção não souber informar a um convidado em qual rede se conectar e o que esperar, sua segmentação está complexa demais para o local.
Crie Páginas de Bloqueio e Relatórios Úteis
Uma página de bloqueio é onde sua política se torna visível. Um erro genérico no navegador diz aos convidados que o WiFi está quebrado. Uma página clara e personalizada mostra a eles que uma regra foi aplicada, qual categoria a acionou e o que eles podem fazer a seguir.
Mantenha a linguagem simples. Nomeie o local, indique a categoria em palavras do dia a dia e explique que o site está restrito nesta rede. Ofereça um caminho para solicitar uma revisão, se puder dar suporte a isso. Não insinue que você está lendo cada página HTTPS ou capturando toda a navegação. A filtragem em nível de DNS registra os domínios e categorias solicitados. Ela não fornece visibilidade no nível da página de forma automática e não torna os usuários anônimos.
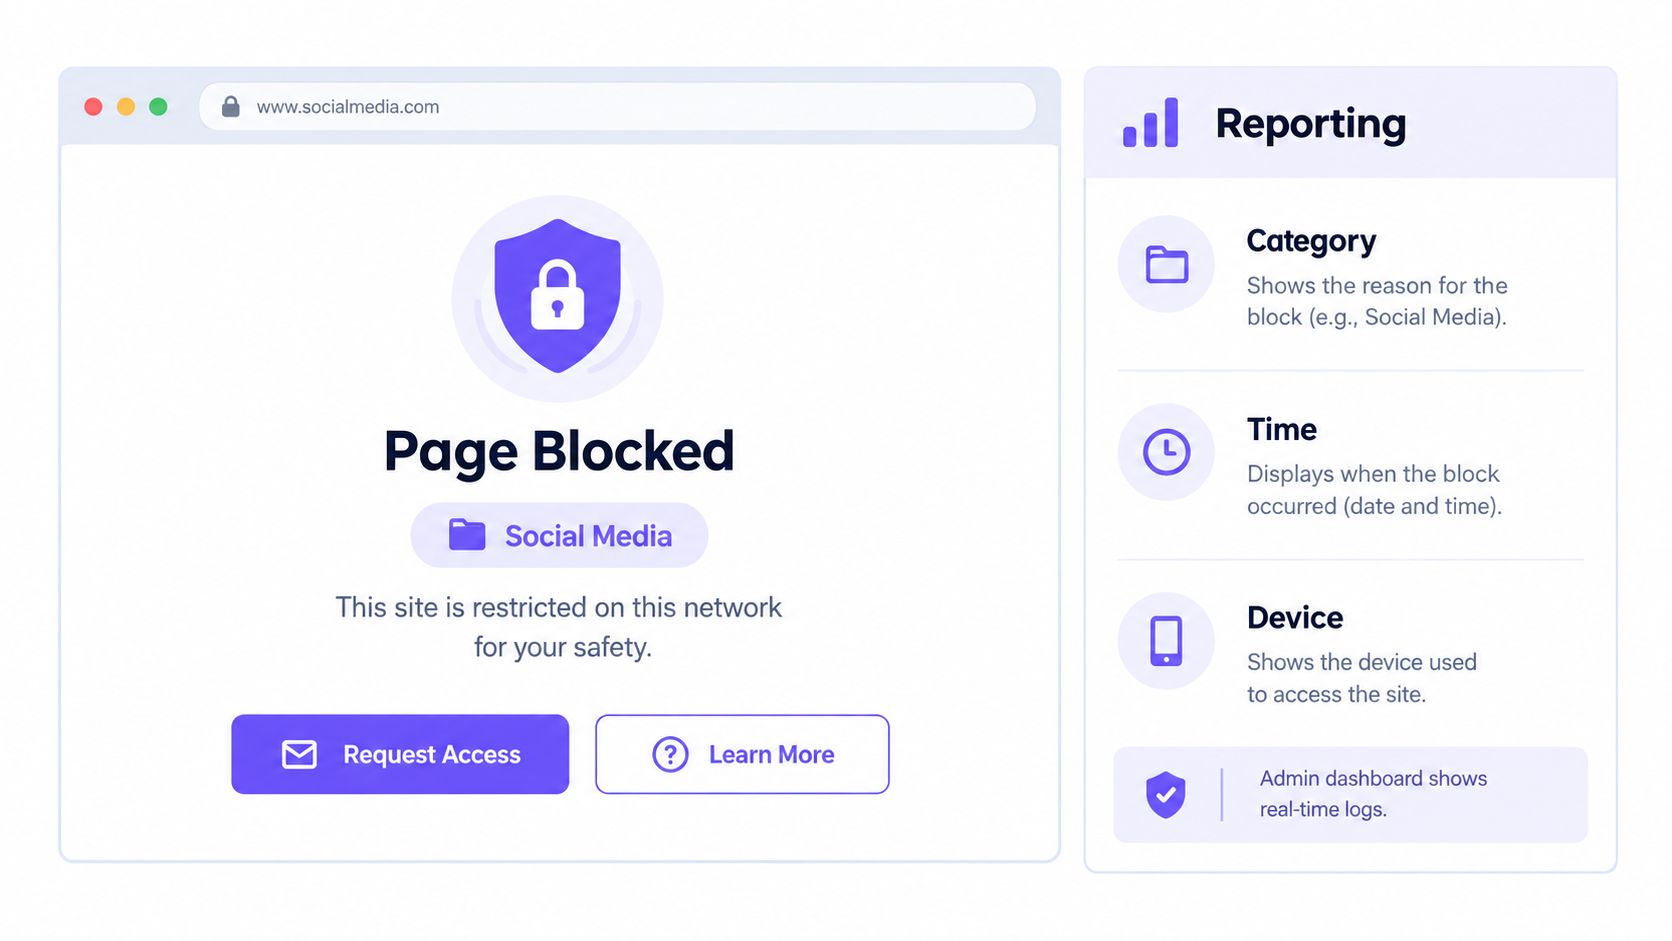
Essa distinção é importante para a confiança. Um estudo de 2025 sobre a conscientização de segurança em WiFi público informou que 81% dos participantes acreditavam que seus dados poderiam ser roubados em redes WiFi públicas, apenas 34% expressaram preocupação com phishing e 64% acreditavam que as informações poderiam ser coletadas ou monitoradas por governos ou corporações, de acordo com o estudo de conscientização sobre segurança em WiFi público de 2025. Um bloqueio opaco pode alimentar essa ansiedade. Um bloqueio transparente pode evidenciar o dever de proteção.
Relate o que você pode defender
Relatórios úteis registram domínios bloqueados, tipo de ameaça, categoria, rede e horário. Isso permite que você mostre o que foi interrompido, onde e quando, identifique uma ferramenta de negócios classificada incorretamente e perceba tentativas repetidas de alcançar domínios de comando e controle a partir de um segmento.
Aplique o Safe Search no Google, Bing e YouTube onde o seu serviço oferecer suporte, especialmente em redes familiares, escolares e públicas. Teste a partir de um dispositivo de visitante em vez de apenas confiar em um botão no painel de controle.
Publique as informações básicas para convidados e funcionários:
- O que é registrado: Domínio, categoria, rede e carimbo de data/hora, e não o conteúdo da página por padrão.
- Retenção e acesso: Por quanto tempo você mantém os relatórios e quem pode visualizá-los.
- Recursos: Como um falso positivo é analisado e com que rapidez.
Uma página de bloqueio que os convidados compreendem gerará menos chamados de suporte do que uma falha silenciosa, mesmo quando eles discordarem da regra.
Trate os relatórios como evidências para proteção de dados e auditorias, e não como um produto de histórico de navegação. Restrinja o acesso ao painel, revise a retenção periodicamente e remova relatórios de que não precisa mais.
Cobertura de Testes, Falsos Positivos e Caminhos de Desvio
Contar consultas bloqueadas apenas prova que o resolvedor está ocupado. Isso não prova que a política está correta. Você precisa de uma rotina de verificação que meça a qualidade do bloqueio e os danos colaterais separadamente.
Crie um conjunto de testes para a política de cada local. Inclua domínios proibidos, sites benignos com terminologia semelhante, domínios recém-registrados, serviços hospedados em CDN, domínios internacionalizados e destinos que devem permanecer disponíveis, como plataformas de pagamento, portal e aprendizagem. Resolva cada item repetidamente a partir de cada SSID e VLAN. Registre o resultado da política, a latência de resposta, o comportamento da página de bloqueio e se a classificação muda com o tempo.
Relate verdadeiros positivos, falsos positivos, falsos negativos e disponibilidade do resolutor como métricas separadas. Não os reduza a uma única taxa de sucesso. Um estudo experimental de bloqueio de DNS registrou 95% de sucesso de bloqueio em 1.000 solicitações, mas também uma taxa de falsos positivos de 3%, enquanto outro experimento de bloqueio de conteúdo relatou precisão máxima de classificação de 84% usando uma abordagem de aprendizado de máquina N-gram, conforme resumido junto ao guia de implantação de DNS seguro do NIST. Esses resultados servem como um alerta contra a comemoração de uma taxa de bloqueio principal enquanto usuários legítimos encontram bloqueios indevidos.
Audite os caminhos de desvio
O DNS criptografado é o ponto cego que a maioria das explicações subestima. Navegadores e sistemas operacionais podem enviar consultas por DNS over HTTPS ou DNS over TLS para um resolvedor externo, ignorando o serviço configurado. VPNs, proxies, acesso por IP direto e DNS codificado rigidamente em aplicativos criam o mesmo problema. Pesquisas recentes de 2025 sobre sistemas de controle parental em roteadores descobriram que os produtos testados confiavam principalmente na filtragem DNS e não realizavam filtragem baseada em HTTPS, conforme observado no guia completo de bloqueio de roteador da Rotten WiFi.
Você precisa decidir um equilíbrio, não uma solução perfeita. Bloquear endpoints de DNS criptografados conhecidos e tráfego DNS de saída para resolvedores não aprovados mantém a aplicação em redes de visitantes. Isso também pode reduzir a privacidade e interromper recursos legítimos de segurança dos dispositivos. Permitir o DNS criptografado livremente torna as políticas de categoria, malware e Safe Search inconsistentes. Faça essa escolha explicitamente por segmento. Um comportamento mais rígido do tipo fail-closed geralmente se adapta a escolas e locais familiares. Redes gerenciadas de funcionários podem justificar exceções documentadas.
Verifique também as falhas mais comuns:
- CDNs compartilhadas: O bloqueio de um hostname abusivo não deve derrubar toda uma rede de entrega de conteúdo.
- Captive Portals e pagamentos: Teste o login, a autenticação social e os fluxos de cartão após cada alteração de categoria.
- Respostas em cache: Limpe os caches e teste novamente, ou você certificará uma política que ainda não está ativa.
- Interrupção do resolvedor: Confirme se a rede falha conforme o planejado e se os convidados recebem uma mensagem clara, em vez de um acesso não filtrado silencioso, caso você tenha optado por fail-closed.
Implante novas políticas em modo de apenas monitoramento quando disponível. Amostre eventos bloqueados, revise falsos positivos com a equipe do local e use listas de permissão com tempo limitado em vez de exceções permanentes. Teste novamente após alterações de taxonomia, resolvedor ou firmware. As categorias mudam, os sites trocam de servidor e a classificação limpa de ontem pode ficar desatualizada rapidamente.
A sua aprovação final de produção deve ser uma lista de verificação curta e comprovada. Mapeamento de políticas aprovado. Cada SSID testado a partir de um dispositivo real. Rotas de desvio auditadas. Página de bloqueio e rota de recurso no ar. Retenção de relatórios acordada. Exceções com tempo limitado e proprietário definido. Esse é um filtro de conteúdo de WiFi que você pode operar de verdade, e não apenas uma configuração que você ativou uma vez.
Se você estiver desenvolvendo isso para WiFi de visitantes, estudantes, pacientes ou público em geral, o Purple Shield oferece DNS de proteção em nuvem com filtragem de conteúdo por SSID, VLAN, local e horário, aplicação de Safe Search, páginas de bloqueio personalizadas e relatórios que mostram o que foi bloqueado, onde e quando, sem a necessidade de agentes nos dispositivos dos visitantes. Acesse Purple Shield para ver como ele se integra ao seu WiFi existente e planejar uma implantação monitorada para os seus locais.