
Feeds de Threat Intelligence: Um Guia Prático para 2026
Saiba como os feeds de threat intelligence melhoram a detecção precoce e a resposta. Explore tipos, casos de uso e dicas para escolher os feeds certos para a sua segurança
Published 17 de outubro de 2026
Um visitante toca em um link no WiFi do hotel e nada é carregado, exceto uma página limpa de bloqueio. Esse pequeno momento é o fim visível de uma cadeia muito maior, na qual um feed identificou um domínio de risco, um mecanismo de política o verificou e a conexão nunca teve a oportunidade de ser iniciada. Para gestores de TI e de locais físicos, o papel dos feeds de inteligência de ameaças é transformar avisos externos em uma decisão no momento da consulta, e não depois que o dano é feito.
Índice
- O que os Feeds de Threat Intelligence Fazem
- Os Principais Tipos de Feeds de Threat Intelligence
- Comparativo entre Feeds Comerciais e Abertos
- Como os Feeds são Coletados e Trocados
- Por que o Frescor dos Feeds Define seu Valor
- Como os Feeds Impulsionam a Detecção Precoce no WiFi de Visitantes e Público
- Escolhendo Menos Feeds e Usando-os Melhor
- Principais Conclusões e Próximos Passos Práticos
O Que os Feeds de Threat Intelligence Fazem
Um feed de inteligência de ameaças é um fluxo constante e dinâmico de indicadores, domínios, URLs, IPs, hashes de arquivo e padrões de comportamento que apontam para atividades maliciosas. O feed em si não interrompe nada. Seu valor vem dos controles que consomem seu sinal e agem com a rapidez necessária. Em uma rede de local físico, isso geralmente significa filtragem de DNS, um firewall ou um fluxo de trabalho de resposta que pode bloquear uma consulta de risco antes que ela se transforme em uma conexão.
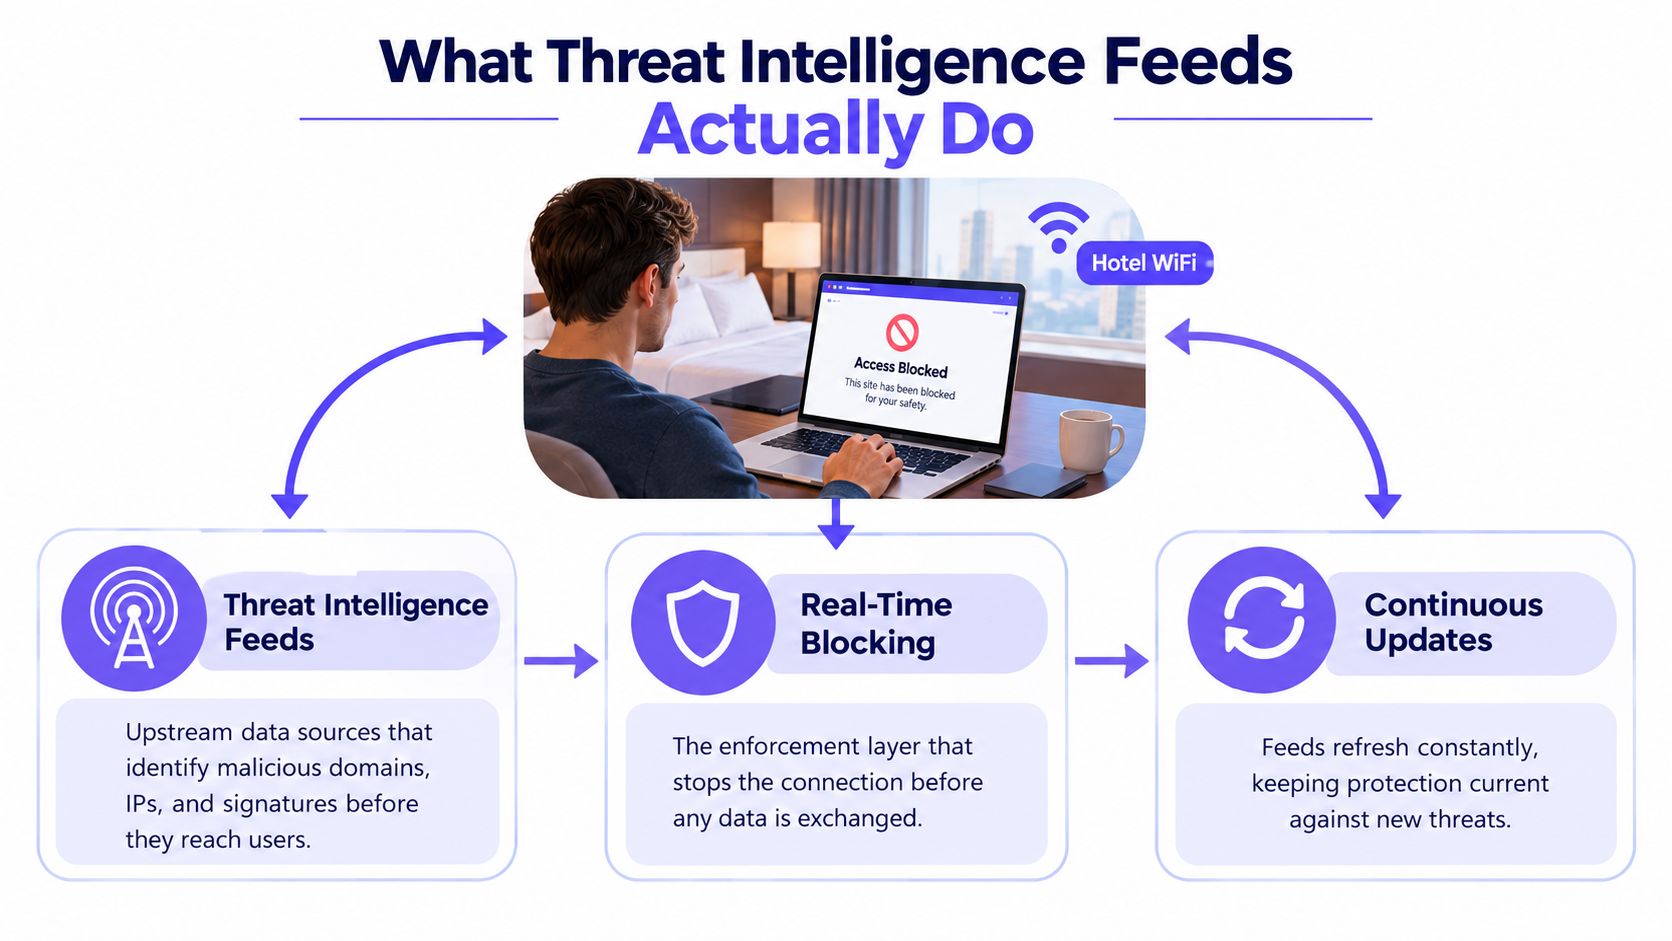
Indicador, inteligência e ação de controle
A maneira mais clara de separar as camadas é em indicador, inteligência e ação de controle. Um indicador é a pista bruta, como um domínio suspeito. A inteligência adiciona contexto, nível de confiança e tempo, para que se possa julgar se a pista é relevante no momento. A ação de controle é o bloqueio, alerta, quarentena ou investigação.
Uma analogia com a segurança alimentar torna a sequência mais fácil de acompanhar. Um indicador é um alerta de ingrediente contaminado, a inteligência é a cozinha decidindo qual fornecedor ou receita precisa de atenção, e a ação de controle é o chefe se recusando a servir o prato. Uma lista de ingredientes ruins só ajuda se a cozinha tiver um processo que a utilize.
Regra prática: se um feed não atinge um ponto de controle, ele é apenas informação com um rótulo de segurança cibernética.
É por isso que o mesmo feed pode funcionar bem em uma organização e fazer muito pouco em outra. Uma equipe pode ingeri-lo na política de DNS, desduplicá-lo e expirar entradas antigas. Outra pode arquivá-lo em um console e chamar isso de visibilidade. Para uma explicação simples a um colega, use esta formulação: o feed é a entrada, a inteligência é a interpretação e a aplicação é o resultado. A visão geral de proteção de rede do Purple Shield mostra como isso se parece quando as decisões de consulta DNS estão vinculadas diretamente à política.
Os Principais Tipos de Feeds de Threat Intelligence
Pense nos tipos de feed como diferentes lentes sobre o mesmo problema. Alguns são amplos e baratos, alguns são restritos e altamente relevantes, e outros vêm da sua própria rede. A combinação certa depende se você está gerenciando um hotel, uma rede escolar, uma rede de convidados de hospital ou um ambiente corporativo com um SOC estruturado.
Onde cada tipo de feed se encaixa
Feeds open source geralmente são mantidos por comunidades, pesquisadores ou grupos do tipo CERT. Eles são úteis porque são visíveis, amplamente compartilhados e fáceis de testar. Seu ponto cego é a consistência, já que a frequência de atualização e a curadoria podem variar.
Feeds comerciais são serviços de assinatura que combinam telemetria, análise e empacotamento em algo que você pode ingerir diretamente. Seu ponto forte é a velocidade, cobertura e consistência de entrega. Seu ponto cego é a dependência do modelo, termos e priorização de um único fornecedor.
Comunidades de compartilhamento setorial, como ISACs, são construídas em torno de exposições comuns na área da saúde, finanças, educação ou ambientes do setor público. Sua força é a relevância, porque os membros enfrentam ameaças semelhantes. Seu ponto cego é que o feed pode ser mais restrito do que uma fonte comercial ampla.
Feeds governamentais e de CERT geralmente publicam avisos, indicadores ou detalhes de campanhas vinculados a incidentes ativos. Seus pontos fortes são a confiança e o alcance de interesse público. Seu ponto cego é que a publicação pode ficar atrás do ritmo do atacante.
A telemetria interna vem do seu próprio SIEM, EDR, logs de DNS e histórico de incidentes. Sua força está na precisão, pois reflete seu ambiente real. Seu ponto cego é óbvio: ela só enxerga o que interagiu com a sua rede.
Algumas classes de indicadores aparecem repetidamente. Domínios e URLs apontam para destinos web, endereços IP apontam para hosts, hashes de arquivo identificam amostras conhecidas de malware, e formatos de regra como YARA ou Sigma descrevem padrões que os defensores podem corresponder dentro de arquivos ou logs. TTPs, táticas, técnicas e procedimentos, descrevem como um atacante se comporta, em vez de mostrar apenas onde ele apareceu.
Regra prática: quanto mais próximo um feed estiver do seu ponto de decisão real, maior o valor que ele geralmente possui.
Comparativo entre Feeds Comerciais e Abertos
Feeds comerciais e abertos não são opostos, são modelos operacionais. Um é comprado, curado e empacotado para ter rapidez. O outro é compartilhado, auditável e muitas vezes mais fácil de justificar em ambientes sensíveis a custos. Programas maduros geralmente usam ambos porque nenhum resolve todos os problemas sozinho.
Os feeds comerciais tendem a incluir telemetria agregada de grandes redes de sensores, análises revisadas por humanos e entrega estruturada via API ou STIX/TAXII. Isso geralmente significa uma integração mais fácil e atualizações mais rápidas, mas também pode trazer custos, limites de licenciamento e dependência de fornecedores. Em contrapartida, os feeds abertos são frequentemente listas de bloqueio comunitárias, avisos do CERT, instâncias públicas do MISP ou projetos de pesquisa como conjuntos de dados de reputação no estilo abuse. Eles são transparentes e de baixo custo, mas geralmente exigem mais ajuste e mais cuidado com falsos positivos.
| Dimensão | Feeds Comerciais | Feeds Abertos |
|---|---|---|
| Custo | Baseado em assinatura | Geralmente gratuito ou de baixo custo |
| Velocidade de atualização | Frequentemente mais rápida e consistente | Varia de acordo com o projeto e o mantenedor |
| Transparência | Limitada pelo empacotamento do fornecedor | Geralmente alta e inspecionável |
| Cobertura | Ampla, com agregação curada | Irregular, mas às vezes muito direcionada |
| Esforço de ajuste | Menor no início, mas ainda precisa de validação | Maior, porque a qualidade varia |
| Melhor adequação | Equipes que precisam de entrega confiável | Equipes que buscam visibilidade e controle |
Os feeds comerciais geralmente se destacam quando uma equipe precisa de operacionalização mais rápida e cobertura mais ampla. Os feeds abertos costumam se destacar quando o orçamento é limitado e a transparência é essencial. A solução prática para a maioria dos locais e operadores com múltiplas unidades é usar uma pequena quantidade de cada um e, em seguida, ajustá-los em torno de decisões reais de aplicação, em vez de investir apenas por amplitude.
Como os Feeds São Coletados e Trocados
Um feed só se torna útil depois de passar por um fluxo. Os indicadores brutos entram, são limpos, padronizados, enriquecidos e depois enviados para as ferramentas que podem agir sobre eles. É por isso que as pessoas continuam falando sobre STIX e TAXII, mesmo que os nomes soem abstratos.
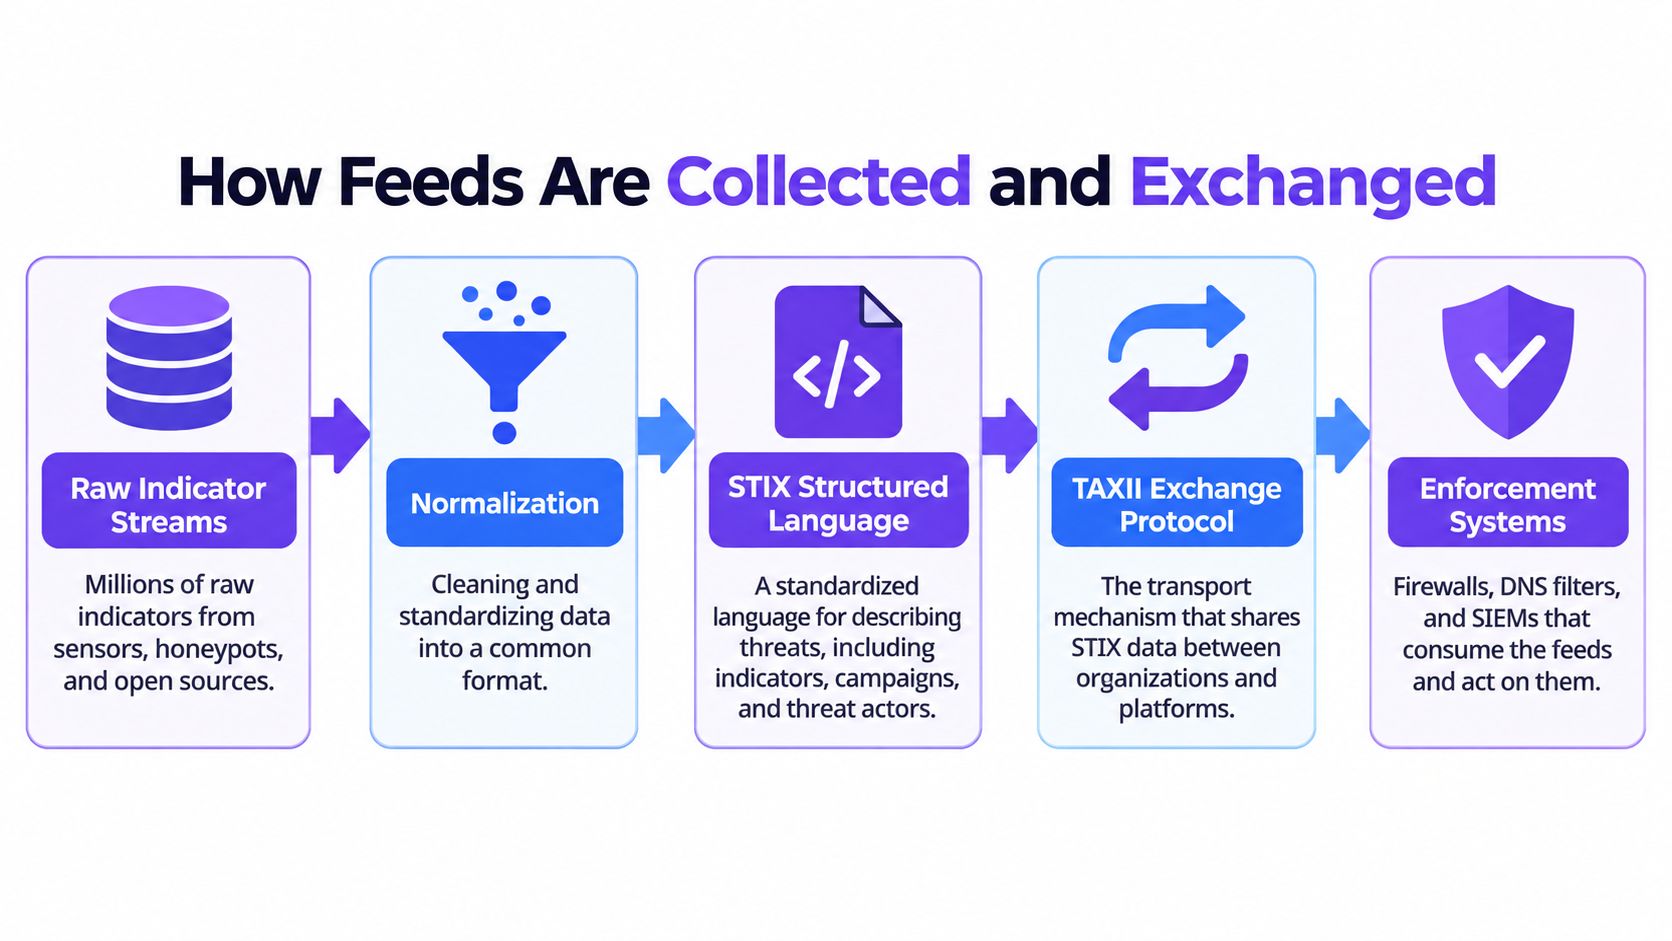
Do fluxo bruto à política utilizável
O STIX é a linguagem comum para descrever informações sobre ameaças de forma estruturada. Ele permite que um sistema descreva indicadores, campanhas ou objetos relacionados em um formato que outro sistema possa entender. O TAXII é a camada de transporte que move esses dados entre as plataformas. Juntos, eles são importantes porque ninguém quer reconstruir cada integração manualmente quando vários provedores estão envolvidos.
O enriquecimento geralmente acontece em seguida. As equipes adicionam geolocalização, dados de sistemas autônomos, histórico de DNS passivo, contexto de WHOIS ou registro, resultados de sandbox e uma pontuação de confiança. Esse contexto extra é o que transforma uma lista bruta em algo que um filtro de DNS, firewall ou analista possa usar sem se afogar em ruído.
A entrega do feed pode acontecer de diferentes maneiras. Um feed push chega em um horário agendado, um feed pull é consultado sob demanda, e um modelo híbrido assina um canal enquanto ainda permite a recuperação sob demanda. A melhor escolha depende da rapidez com que o indicador muda e de quanto você confia na fonte.
O consumo unidirecional tem desempenho inferior porque os defensores também aprendem com suas próprias observações. Bons programas enviam incidentes, avistamentos e contexto local de volta para ISACs ou ecossistemas de fornecedores, para que a próxima atualização seja melhor que a anterior.
Por Que o Frescor do Feed Decide Seu Valor
Um feed só é útil se chegar antes que o ataque tenha avançado. Uma avaliação revisada por pares descobriu que a maioria dos indicadores permaneceu ativa por pelo menos 20 dias antes de aparecer nos feeds testados, enquanto a sensibilidade do DShield foi de 1,5 a 2 ordens de grandeza inferior a outras fontes, pois geralmente listava indicadores após o evento malicioso principal já ter ocorrido. A inteligência atrasada ainda pode ser precisa, mas pode chegar após o momento em que uma política de DNS precisa dela. Para uma visão simples de como o tempo altera as decisões, veja o que o frescor dos dados significa para as decisões.
Frescor é um controle, não um slogan
Meça a atualização diretamente. Verifique os carimbos de data/hora de ingestão, compare a primeira observação com o tempo de detecção e dê aos domínios com rotação rápida um tempo de vida mais curto. Se essas verificações estiverem ausentes, um local pode acabar bloqueando a infraestrutura de ontem enquanto o kit de phishing de hoje passa despercebido.
Feeds mais rápidos também trazem um ponto de atenção. Quanto mais rápido uma fonte se move, mais corroboração e pontuação de confiança você precisa para evitar bloqueios indevidos. Feeds mais lentos ainda podem ajudar, mas geralmente são melhores para buscas retrospectivas e enriquecimento do que para bloqueio de primeira linha. Essa diferença é fundamental em redes WiFi públicas e de convidados, onde um falso positivo pode frustrar os visitantes tanto quanto uma detecção perdida pode expô-los.
Regra prática: trate o frescor do feed como um nível de serviço, não como uma caixa de seleção de aquisição.
Capturas diárias de novos domínios perdem pelo menos 1% dos domínios recém-registrados ou de vida curta que foram descritos como quase sempre maliciosos, e pesquisadores encontraram cerca de metade dos domínios recém-registrados em 45 minutos e aproximadamente 30% em 15 minutos. O monitoramento rápido claramente supera capturas estáticas e desatualizadas quando os atacantes estão criando infraestruturas descartáveis. Para os operadores, a decisão prática é direta: defina com que rapidez um domínio deve se tornar visível e, em seguida, escolha fontes e TTLs que correspondam a essa meta.
Como Feeds Impulsionam a Detecção Precoce no WiFi de Visitantes e Público
O Guest WiFi é onde a mecânica dos feeds se torna visível para não especialistas. Um dispositivo se conecta, solicita um domínio, e o DNS de proteção verifica essa solicitação antes que o navegador abra uma conexão. Essa decisão na fase de busca é o ponto de controle chave para notebooks não gerenciados, celulares BYOD, quiosques e dispositivos de visitantes que não podem conter agentes.
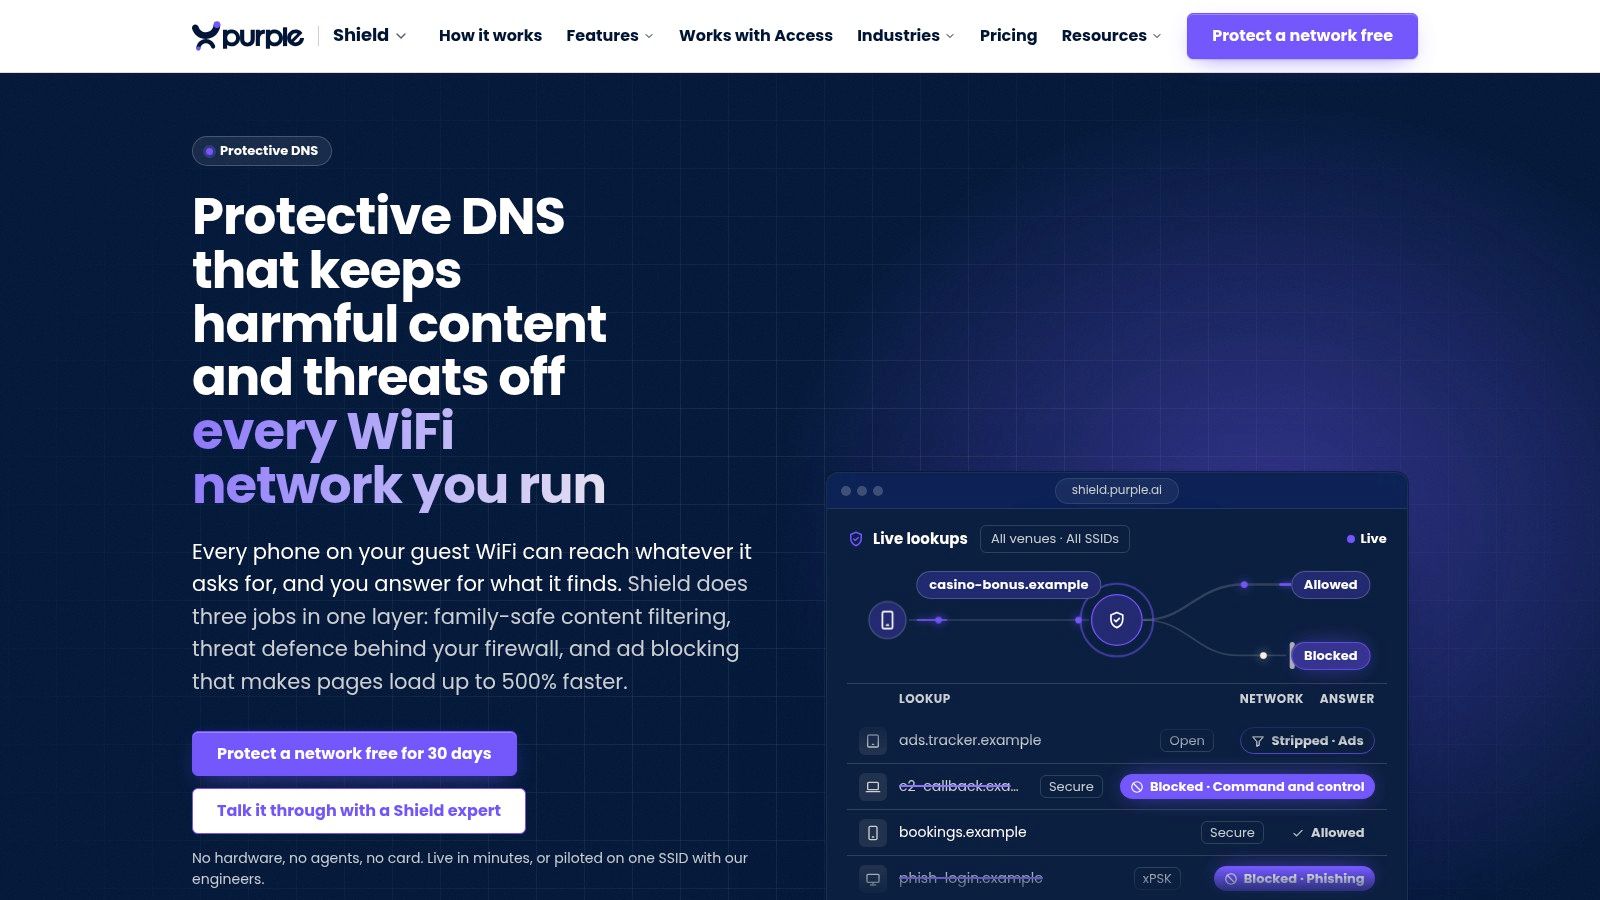
O que o operador vê
Do lado do operador, o resultado útil não é um dump de feed bruto. É uma lista de buscas bloqueadas, o SSID ou VLAN de onde vieram, a fonte do feed correspondente, a idade do indicador e as evidências necessárias para uma página de bloqueio ou trilha de auditoria. Essa é a diferença prática entre um feed de ameaças e um controle de local.
As configurações mais robustas não dependem de um único sinal. Elas combinam domínios recém-registrados, transparência de certificados, alterações passivas de DNS e indicadores confirmados por incidentes, para que as infraestruturas emergentes possam ser sinalizadas antes que as listas de bloqueio padrão as alcancem. Essa abordagem de sinalização antecipada é especialmente útil em redes de visitantes, onde o comprometimento geralmente começa com um único toque e onde uma resposta de negação de DNS é o único controle que funciona antes que a conexão seja aberta.
Para as equipes que precisam de um ponto de referência sobre como os dispositivos não gerenciados se comportam, os fluxos de trabalho OSINT para coleta de evidências são um complemento útil, pois mostram como os investigadores corroboram atividades suspeitas sem depender de um único sensor. A versão dessa mesma disciplina voltada para os operadores é simples: capture a origem, o horário, o segmento de rede e o motivo do bloqueio e, em seguida, mantenha essas evidências disponíveis para a equipe, times de proteção ou auditores.
A mesma camada também pode melhorar o desempenho. O bloqueio de anúncios e rastreadores na camada de DNS pode fazer com que as páginas pareçam mais leves, pois menos solicitações indesejadas são concluídas. Isso importa tanto no setor de hospitalidade e educação quanto na segurança, porque a navegação lenta transforma a proteção em um chamado de suporte.
A orientação de BYOD do Purple Shield se alinha a esse modelo, pois trata dispositivos não gerenciados como um problema de política na borda da rede, em vez de um problema de instalação de software no dispositivo.
Escolhendo Menos Feeds e Usando-os Melhor
A parte mais difícil de um programa de feeds é decidir quais feeds merecem um lugar no caminho da política, e não expandir o portfólio. Uma pesquisa de 2025 com líderes sêniores de tecnologia e cibersegurança revelou que muitos se sentiam sobrecarregados pelo volume de feeds, muitos citaram a falta de analistas qualificados e muitos lutaram para verificar se as ameaças eram válidas ou relevantes. Esse é um sinal claro de que um maior volume de entrada não cria valor automaticamente. O conjunto de recursos mais recente é importante aqui porque o valor do feed só aparece quando uma plataforma consegue transformá-lo em uma decisão na borda da rede.
Um método simples de racionalização
Comece mapeando cada feed para uma decisão. Se uma fonte não puder informar se você deve bloquear, alertar, enriquecer ou investigar, ela provavelmente pertence a uma camada de menor prioridade.
Em seguida, adicione regras de confiança e expiração. Indicadores que perdem a validade rapidamente devem expirar rápido, enquanto dados de reputação de movimentação mais lenta podem permanecer por mais tempo. Depois disso, elimine as duplicatas em relação à sua telemetria interna para não manter o mesmo sinal em locais diferentes.
Uma lista de verificação prática de aquisição também ajuda:
- Qual decisão este feed viabiliza? Se a resposta for vaga, será difícil operacionalizar o feed.
- Qual é a sua latência medida? Você precisa de um número real do seu ambiente, não de uma promessa.
- Como ele expira os indicadores? Bloqueios antigos criam ruído evitável.
- Quais relatórios ele produz? Auditores e partes interessadas não técnicas precisam de evidências, não de um tour pelo painel.
Um feed comercial bem direcionado, um feed comunitário e sua própria telemetria de DNS costumam ter um desempenho superior a um portfólio de dez feeds sem priorização. O motivo é simples: o feed mais útil é aquele capaz de direcionar uma decisão, especialmente em ambientes como WiFi de convidados, escolas e hospitais, onde não há analistas de plantão nem agentes nos dispositivos.
Principais Conclusões e Próximos Passos Práticos
Feeds de inteligência de ameaças só importam quando chegam a um controle de aplicação a tempo. O frescor e o contexto importam mais do que o volume bruto, e a aplicação na camada de DNS é a maneira mais limpa de usar feeds em ambientes onde você não pode instalar agentes. Os programas mais fortes também registram evidências suficientes para explicar o que foi bloqueado, onde e por quê.
Para estabelecimentos no setor de hospitalidade, foque em feeds que detectem domínios de phishing dinâmicos e infraestruturas descartáveis antes que os convidados os acessem. Para escolas e hospitais, exija relatórios que possam apoiar a proteção, a análise de incidentes e a comprovação de conformidade. Para operadores com múltiplos locais, exija controle de políticas por SSID e por VLAN, garantindo que o tráfego de convidados, funcionários e residentes não seja tratado como o mesmo nível de risco.
Algumas perguntas frequentes surgem repetidamente:
- Com que frequência os feeds devem ser atualizados? Com a frequência que o tipo de ameaça exigir, com ciclos de atualização mais rápidos para infraestruturas de vida curta.
- O que acontece quando um feed fica fora do ar? Bons projetos falham de forma graciosa, mantêm o estado anterior da política e não deixam a rede desamparada.
- Como comprovar um bloqueio para um auditor? Mantenha o domínio bloqueado, a marca temporal (timestamp), a origem da política, o segmento de rede afetado e as evidências da página de bloqueio.
- Por onde começar sem um analista na equipe? Comece com controles na camada de DNS, um ou dois feeds bem delimitados e relatórios simples que seus operadores consigam ler.
Se você é responsável pelo WiFi de convidados, conectividade escolar ou rede de visitantes de um hospital, o Purple Shield oferece uma maneira prática de transformar feeds de inteligência de ameaças em decisões no nível de DNS, sem a necessidade de agentes ou appliances nos dispositivos dos usuários. Visite o Purple Shield para ver como políticas conscientes do local, relatórios e DNS protetivo se encaixam em uma única camada de controle.