
O que é uma política BYOD? Regras, aplicação e filtragem DNS
O que é uma política BYOD? Conheça as principais regras, opções de aplicação, limites de privacidade e como a filtragem DNS controla dispositivos pessoais nas redes de trabalho.
Published 3 de novembro de 2026
O telefone pessoal de um funcionário contém o aplicativo de e-mail de trabalho. Em seguida, ele o esquece em um trem. A equipe de TI pode bloquear o acesso imediatamente? Ela pode excluir as mensagens de trabalho sem apagar as fotos de família? Para quem o funcionário deve ligar?
Essas respostas não devem depender de quem atende ao chamado do suporte. Uma política de traga seu próprio dispositivo, geralmente abreviada como política BYOD, estabelece as regras antes que um dispositivo pessoal se torne um incidente de negócios.
Sumário
- O que uma política de BYOD abrange e por que ela existe
- Controles de segurança que a política deve exigir
- Comparação de opções de aplicação da política
- Como a filtragem de DNS e de conteúdo se ajusta aos controles de BYOD
- Limites de privacidade, monitoramento e consentimento dos funcionários
- Risco de identidade e acesso além da conformidade do dispositivo
- Procedimento para dispositivos perdidos, roubados e de funcionários desligados
- Escolha o escopo do seu BYOD antes de redigir a política
O que uma Política de BYOD Cobre e Por que Ela Existe
Uma política de BYOD é um conjunto formal de regras sobre como telefones, tablets e notebooks pessoais podem acessar os sistemas e dados de uma organização. Ela conecta a permissão para usar um dispositivo a requisitos de segurança executáveis, limites de privacidade e responsabilidades.
O funcionário ainda é o proprietário do telefone. Instalar um aplicativo de trabalho não transfere a propriedade para o empregador, e ser proprietário do telefone não concede ao funcionário acesso irrestrito às informações da empresa. O contrato deve definir a autoridade de ambas as partes.
As perguntas que toda política deve responder
Uma política útil responde a três perguntas: quem pode se conectar, o que pode acessar e quais condições de segurança e privacidade se aplicam. No caso de um telefone perdido, essas respostas determinam se o acesso ao e-mail foi autorizado, quais arquivos corporativos puderam ser armazenados localmente e qual resposta a TI pode tomar.
O BYOD tornou-se um desafio no ambiente de trabalho à medida que os dispositivos pessoais se disseminaram além das exceções ocasionais. O relato da Destination CRM sobre a experiência da Intel identifica 2009 como um marco no reconhecimento dessa tendência. A mudança importante não foi apenas quem comprou o hardware. Os empregadores tiveram que proteger identidades, redes e informações em dispositivos dos quais não eram proprietários.
A prática continua ampla: 70% das organizações permitiram que os funcionários usassem dispositivos pessoais para o trabalho em 2024, de acordo com o Relatório de Tendências de TI da JumpCloud, conforme citado pela Grand View Research. No entanto, a permissão por si só não é uma proteção: estatísticas de BYOD da JumpCloud relatam que, em 2024, mais de 20% das organizações afirmaram que ativos digitais baixaram malware devido a conexões de dispositivos não gerenciados durante os 12 meses anteriores.
Elementos fundamentais de uma política de BYOD
| Elemento da política | Pergunta respondida | Regra típica |
|---|---|---|
| Dispositivos elegíveis | Quais dispositivos e sistemas operacionais podem se conectar? | Apenas versões suportadas do sistema operacional, com uma versão mínima definida pela TI |
| Autenticação | Como o usuário comprova sua identidade? | Autenticação multifator, de preferência resistente a phishing |
| Controles de segurança | O que o dispositivo deve ter instalado ou configurado? | Bloqueio de tela, criptografia, correções de sistema operacional atualizadas, sem jailbreak ou root |
| Escopo de acesso | Quais sistemas e aplicativos o dispositivo pode alcançar? | Aplicativos aprovados e uma lista de recursos com privilégio mínimo |
| Privacidade e monitoramento | O que o empregador pode ver ou inspecionar? | Monitoramento limitado ao contêiner gerenciado, com aviso prévio ao colaborador |
| Dispositivo perdido, roubado ou de colaborador desligado | O que acontece com os dados corporativos? | Exclusão remota seletiva do contêiner de trabalho e revogação de acesso |
| Suporte e custos | Quem paga e quem resolve os problemas? | Regras de reembolso e limites de suporte previamente estabelecidos |
Cada linha precisa de uma regra específica, não de uma promessa geral de se comportar de forma segura. Especifique o sistema operacional mínimo compatível, identifique os aplicativos aprovados e defina exatamente o que uma limpeza remota pode remover. Os funcionários não devem ter que interpretar ambiguidades técnicas durante uma emergência.
Controles de Segurança que a Política Deve Exigir
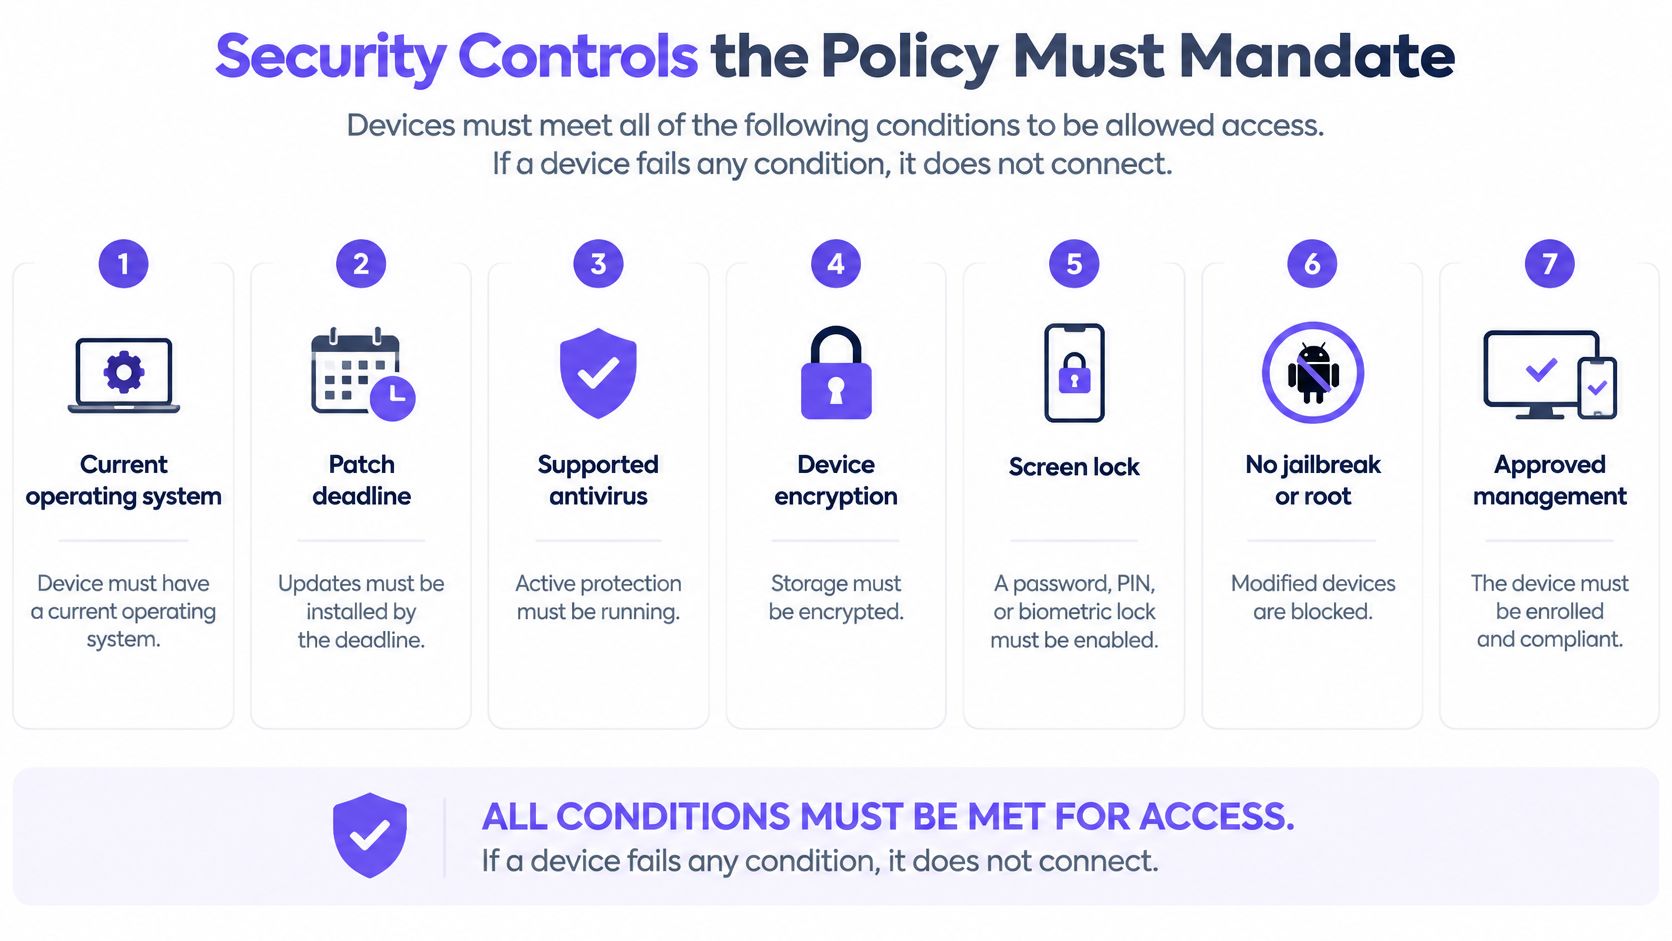
Os requisitos de segurança devem ser condições para o acesso, e não sugestões que os funcionários possam ignorar. Se um dispositivo falhar em uma condição obrigatória, a TI deverá bloquear o acesso afetado e explicar como o funcionário pode recuperá-lo.
A orientação do NIST para BYOD em dispositivos móveis oferece suporte ao gerenciamento de mobilidade empresarial, análise de aplicativos, verificações de integridade do dispositivo, contêineres de trabalho protegidos e transporte criptografado. Trate um dispositivo pessoal como potencialmente não confiável até que as verificações relevantes sejam concluídas com sucesso, em vez de confiar nele apenas porque o proprietário trabalha para você.
Transforme requisitos em verificações de acesso
- Exija um sistema operacional compatível e um prazo limite para patches. Especifique as versões suportadas e exija atualizações dentro de uma janela definida, pois a falta de patches pode deixar vulnerabilidades conhecidas expostas a atacantes.
- Exija criptografia e um bloqueio de tela eficaz. Defina os métodos permitidos para acessar o dispositivo, os requisitos mínimos de credenciais e o tempo limite de inatividade para que um telefone roubado ou sem supervisão não ofereça acesso imediato ao e-mail de trabalho.
- Exija autenticação forte para logins de trabalho. Dê preferência à autenticação resistente a phishing quando suportada e não permita que um dispositivo aprovado substitua a comprovação da identidade do usuário.
- Exija registro aprovado ou um perfil de trabalho protegido. Mantenha as informações corporativas em aplicativos ou armazenamentos gerenciados para que a TI possa aplicar os controles da empresa sem tratar aplicativos pessoais como propriedade da empresa.
- Bloqueie dispositivos com root ou jailbreak. Essas modificações podem comprometer as proteções da plataforma das quais dependem as verificações de conformidade.
- Permita apenas aplicativos de trabalho aprovados. Revise as permissões e o comportamento de compartilhamento de dados antes da aprovação, incluindo se um aplicativo pode copiar arquivos corporativos para o armazenamento pessoal.
- Exija transporte criptografado. Use conexões de aplicativos seguras e uma VPN onde for apropriado, com regras claras identificando quais recursos exigem essa rota protegida.
Este recurso visual em lista de verificação destaca os pré-requisitos em nível de dispositivo que a TI deve validar.
Torne os controles auditáveis
Para laptops, especifique a proteção de endpoint compatível e como a TI verifica se ela está ativa. O guia do 247TechTeam sobre opções de software de segurança para Windows e Mac pode ajudar os leitores a comparar as opções de software, mas a TI ainda precisa definir sua própria configuração aprovada.
Mantenha os requisitos do dispositivo separados da segmentação de rede. Um notebook aprovado nas verificações de integridade não deve receber automaticamente acesso irrestrito à rede.
Teste de auditoria: Cada controle obrigatório precisa de um responsável nomeado, um prazo de implementação e uma maneira confiável de verificar a conformidade.
Se a política estabelece que os funcionários devem manter os dispositivos seguros, mas ninguém consegue verificar o que isso significa, ela não está pronta para ser aplicada.
Comparativo de opções de aplicação
Volte ao caso do telefone esquecido no trem. Com um gerenciamento completo do dispositivo devidamente configurado, a equipe de TI pode ter a capacidade técnica de apagar todo o telefone. Com um perfil de trabalho gerenciado, a TI pode direcionar a ação apenas ao ambiente corporativo, deixando as fotos pessoais fora dessa intervenção.
Capacidade técnica e permissão são coisas diferentes. Um console de gerenciamento que oferece um botão de eliminação de dados não estabelece que seu uso seja apropriado ou autorizado.
Opções de aplicação por controle e impacto na privacidade
As classificações de privacidade abaixo são comparações práticas, não garantias. A exposição real depende das capacidades da plataforma, da configuração e da telemetria ativada pelos administradores.
| Opção | O que ela controla | Limite principal | Impacto na privacidade |
|---|---|---|---|
| Gerenciamento completo de dispositivos móveis | Configurações de todo o dispositivo, aplicativos e exclusão completa, onde compatível | Proprietários de dispositivos pessoais podem resistir ao controle total | Alto |
| Perfil de trabalho ou contêiner gerenciado | Aplicativos de trabalho e dados corporativos | Não protege aplicativos pessoais no mesmo dispositivo | Baixo a médio |
| Gerenciamento de aplicativos móveis | Aplicativos aprovados individuais e seus dados | Não pode fornecer visibilidade completa sobre ameaças em todo o dispositivo | Baixo |
| Acesso condicional | Se um dispositivo ou sessão pode acessar um aplicativo em nuvem | Requer sinais precisos de conformidade do dispositivo | Baixo |
| Defesa contra ameaças móveis | Malware e configurações de risco no dispositivo | Adiciona um agente e telemetria ao dispositivo | Médio |
O gerenciamento completo é adequado para situações em que a organização precisa de controle amplo e os funcionários compreendem as implicações. Onde informações regulamentadas exigem esse nível de supervisão, fornecer equipamentos de propriedade da empresa pode ser mais apropriado do que impô-lo em hardwares pessoais.
Um perfil de trabalho ou contêiner costuma ser um ponto de partida melhor para a participação comum em programas de BYOD. Ele oferece à TI uma área comercial definida para gerenciar, embora não torne tudo em outros locais do dispositivo seguro.
Escolha controles para o recurso, não para o rótulo
O gerenciamento de aplicativos pode atender a funcionários que precisam apenas de um aplicativo de mensagens e de um visualizador de documentos. Sua utilidade depende da capacidade desses aplicativos de aplicar as restrições necessárias, como impedir que documentos corporativos sejam abertos em aplicativos não gerenciados.
O acesso condicional é adequado para serviços em nuvem porque os administradores podem tomar decisões de admissão no momento do login ou durante verificações de sessão compatíveis. A defesa contra ameaças móveis fornece sinais de risco adicionais, mas a detecção não substitui uma decisão de acesso ou um procedimento de resposta.
Essas opções não são mutuamente exclusivas. Uma organização pode combinar um contêiner de trabalho, acesso condicional e detecção de ameaças, enquanto utiliza um gerenciamento mais rigoroso para um grupo de usuários rigidamente definido.
Quanto maior for a autoridade da TI sobre todo o dispositivo, mais privacidade o funcionário poderá ter que abrir mão.
Comece com o método menos intrusivo que ainda proteja o sistema mais confidencial. Adicione outro controle apenas quando você puder identificar o risco que ele aborda e explicar por que os controles existentes não o tratam.
Como o DNS e a Filtragem de Conteúdo se Adequam aos Controles de BYOD
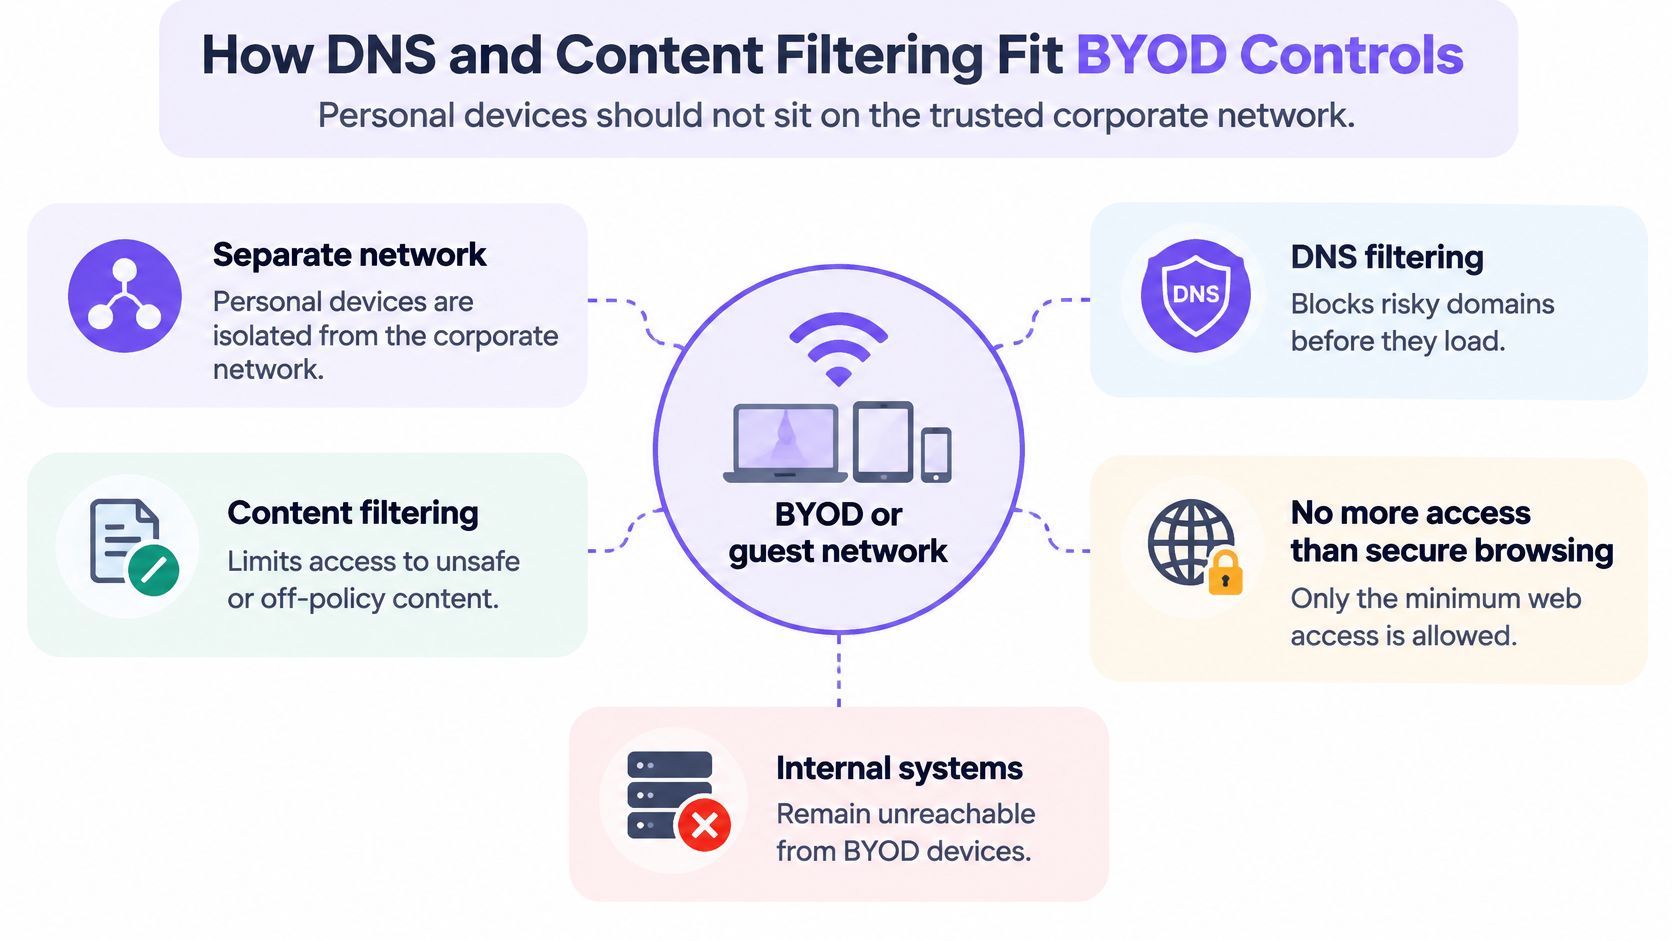
Dispositivos pessoais não devem ser posicionados diretamente na rede corporativa confiável. Coloque-os em uma rede BYOD ou de convidados controlada separadamente e, em seguida, autorize o acesso aos recursos de negócios de forma deliberada.
As orientações de segurança para dispositivos móveis do NIST recomendam uma rede BYOD separada fora da DMZ corporativa, com acesso interno limitado ao equivalente ao que os usuários receberiam por meio de um acesso remoto seguro. Isso significa que conectar-se à WiFi não concede permissão para acessar bancos de dados de folha de pagamento, sistemas de gerenciamento predial ou interfaces administrativas.
Contenha os dispositivos antes de filtrar o tráfego deles
Suponha que um funcionário de um hotel traga um notebook pessoal infectado por malware. O isolamento de rede deve impedir que esse notebook entre em contato direto com a infraestrutura de reservas ou com os dispositivos de outros hóspedes. A filtragem pode, então, reduzir quais destinos na internet ele pode contatar.
O diagrama ilustra essa separação. O acesso aprovado a aplicações internas ainda exige sua própria rota segura e autorizada.
A filtragem de DNS opera na etapa de busca. Antes de abrir um site ou contatar o serviço de um aplicativo, o dispositivo normalmente pergunta ao DNS onde encontrar o domínio relevante; um resolvedor com filtragem pode recusar um domínio identificado como malicioso ou proibido.
Uma introdução prática ao que o filtragem de DNS faz ajuda a distinguir isso da inspeção de cada página ou arquivo. O filtro avalia a solicitação de domínio, não tudo o que o usuário pode fazer após o início de uma conexão permitida.
O que a camada de DNS pode e não pode fazer
A filtragem de DNS pode bloquear domínios identificados como phishing e destinos de comando e controle. As regras de conteúdo também podem restringir categorias como conteúdo adulto ou jogos de azar, com regras de rede separadas para funcionários e usuários públicos.
Por exemplo, o Purple Shield responde a solicitações de DNS usando a política da rede em que o dispositivo está conectado, sem exigir um agente em cada dispositivo pessoal. Ele complementa os controles de dispositivo e identidade, em vez de substituí-los.
Os limites são importantes:
- Destinos não reconhecidos podem passar. Um domínio malicioso recém-criado pode ainda não ter uma classificação de risco.
- Um domínio permitido não é garantia de conteúdo seguro. O DNS por si só não consegue inspecionar um download criptografado ou distinguir cada página hospedada sob o mesmo domínio.
- O tráfego fora da rede precisa de consideração separada. Um telefone usando dados móveis pessoais não utilizará a filtragem do local apenas por ter se conectado anteriormente à WiFi.
- Caminhos alternativos de resolução podem ignorar o controle pretendido. Os administradores precisam de uma abordagem explícita para dispositivos que usam um resolvedor diferente.
Conclua a parte de rede da política com uma breve lista de verificação operacional: rede separada, política documentada para cada rede e registros revisados em um cronograma definido. Atribua um responsável a cada tarefa para que as regras de bloqueio não se tornem uma configuração sem supervisão.
Limites de Privacidade, Monitoramento e Consentimento do Funcionário
Uma política BYOD também é um acordo de privacidade no local de trabalho. Os funcionários precisam saber o que o empregador pode coletar, inspecionar e apagar antes de cadastrar um dispositivo pessoal, e não depois que um administrador usar esses poderes.
A política de BYOD para dispositivos móveis de 2025 do governo do Reino Unido exige uma Avaliação de Impacto à Proteção de Dados, um aviso de privacidade claro e monitoramento restrito ao aplicativo ou contêiner corporativo gerenciado, quando viável. Trata-se de uma exigência dessa política específica, e não de uma prova de que obrigações legais idênticas se apliquem a todos os empregadores no mundo todo.
O que uma política de BYOD pode alcançar em um dispositivo pessoal
Estes são limites sensatos a serem especificados, em vez de descrições universais de cada plataforma de gerenciamento.
| Tipo de dado | Tratamento habitual | Por que isso é importante |
|---|---|---|
| E-mail de trabalho e arquivos corporativos no contêiner gerenciado | Acessíveis e passíveis de exclusão remota pela TI sob autoridade definida | Dados essenciais que a política visa proteger |
| Fotos pessoais e mensagens privadas | Fora do escopo rotineiro da política | Privacidade pessoal e exposição legal em caso de inspeção |
| Inventário de aplicativos | Apenas aplicativos gerenciados, quando viável | Um inventário completo pode revelar hábitos pessoais |
| Localização do dispositivo | Coletada apenas com finalidade e autoridade declaradas | Informações sensíveis que exigem limite de retenção |
| Navegação na rede de trabalho | As solicitações de DNS podem ser registradas em log, mediante aviso | Os logs devem ser proporcionais à finalidade de segurança |
| Escopo de exclusão remota | Apenas o contêiner de trabalho, onde houver um contêiner | Uma exclusão completa pode destruir dados pessoais não relacionados |
Formalize os limites por escrito
O aviso de privacidade deve identificar:
- Coleta e finalidade. Liste o inventário de aplicativos, localização, nomes de rede e outras telemetrias coletadas, justificando cada item.
- Acesso e retenção. Nomeie as funções autorizadas a inspecionar registros e especifique quando eles serão excluídos.
- Limites de gerenciamento. Explique o escopo do monitoramento, a autoridade para limpeza remota e qualquer processo excepcional de investigação.
- Garantias para o funcionário. Forneça um canal para contestar bloqueios ou exclusões incorretas e defina as responsabilidades de reembolso e suporte antes da adesão.
A discussão da Pebb sobre o equilíbrio entre a privacidade do funcionário e a supervisão de comunicações é um contexto útil para explicar por que a supervisão precisa de limites. Os avisos de rede também devem explicar como o DNS over HTTPS afeta a visibilidade do DNS, em vez de prometer um monitoramento completo da navegação.
O consentimento do funcionário não deve ser tratado como um consentimento ilimitado. Alguém que precisa de um telefone para realizar seu trabalho pode ter pouca margem de negociação na prática, portanto, explique as alternativas e obtenha orientação de privacidade específica para a sua jurisdição.
Considere uma biblioteca de fotos da família copiada acidentalmente para o armazenamento gerenciado antes de uma limpeza seletiva. Apenas uma promessa por escrito não restaurará esses arquivos, razão pela qual a separação técnica e os testes são fundamentais.
A organização pode atingir seu objetivo de segurança sem ler conteúdos pessoais?
Risco de Identidade e Acesso Além da Conformidade do Dispositivo
Um dispositivo pode passar em suas verificações de integridade enquanto alguém faz uso indevido de uma conta nele. Um infostealer pode expor credenciais, um familiar pode abrir uma sessão existente ou um invasor já pode estar controlando uma conta em nuvem.
Esta ilustração separa um endpoint com aparência saudável do risco de conta existente por trás dele.
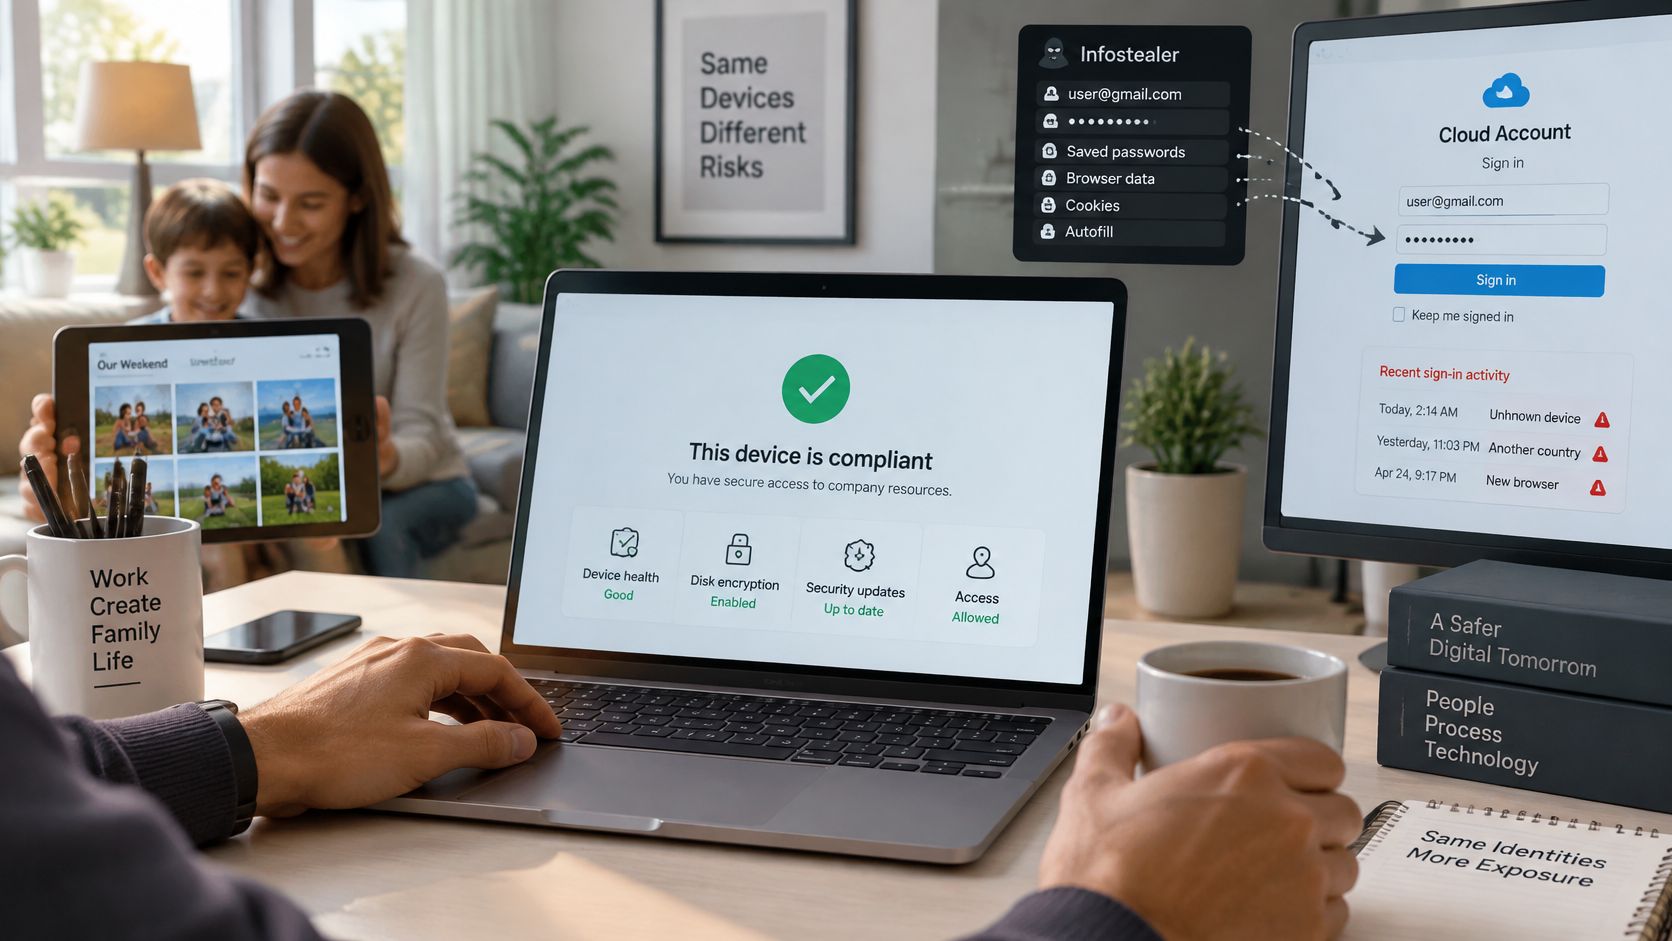
De acordo com a análise da Beyond Identity sobre o Data Breach Investigations Report da Verizon de 2025, 46% dos sistemas comprometidos por infostealers que continham possíveis credenciais corporativas eram dispositivos não gerenciados. A constatação diz respeito a esses sistemas comprometidos, não a todos os dispositivos pessoais, mas demonstra por que a propriedade do endpoint não é um limite de acesso suficiente.
Defina o que acontece após o login
Uma política focada em identidade precisa de regras para a alteração de riscos, e não apenas para a inscrição inicial:
- Acesso baseado em risco. Especifique quando uma mudança na postura, localização ou comportamento do dispositivo dispara uma nova autenticação, restrição ou investigação.
- Permissão no nível de recurso. Limite os usuários às informações que suas funções exigem, mesmo quando os dispositivos estiverem em conformidade.
- Visibilidade e revogação de sessão. Dê aos encarregados de resposta a autoridade para invalidar sessões e tokens ativos, e não apenas redefinir uma senha.
- Restrições de dispositivos compartilhados. Proíba o compartilhamento de sessões de trabalho e defina se dispositivos compartilhados com familiares são elegíveis.
- Uma opção alternativa viável. Ofereça um dispositivo emprestado gerenciado ou uma rota de navegador adequadamente restrita quando o hardware pessoal perder o acesso.
Suponha que o tablet de um representante de vendas esteja em conformidade, mas um familiar utilize a mesma conta. As verificações de localização podem não identificar essa situação, pois ambas as pessoas estão em casa. Perfis de usuário separados, reautenticação para ações confidenciais e uma regra contra sessões de trabalho compartilhadas oferecem salvaguardas mais adequadas.
Para orientar os funcionários, as equipes de RH podem navegar pelos artigos de segurança de conta do HR Management 365 e transformar tópicos relevantes em material de integração específico para cada função.
O vídeo que acompanha este material pode dar suporte a uma discussão em equipe sobre essas decisões de acesso.
Defina também o acesso permitido a partir de redes de hotéis, cafés e residências, incluindo quais tarefas confidenciais exigem uma rota controlada. O BYOD é uma decisão de identidade e acesso a dados, não apenas uma categoria de propriedade do dispositivo: decida quais recursos corporativos um dispositivo pessoal pode acessar com segurança.
Procedimento para Dispositivos Perdidos, Roubados e de Ex-funcionários
Quando um dispositivo desaparece, os funcionários precisam de um canal de notificação e os encarregados da resposta precisam de uma sequência autorizada. Para um desligamento planejado, agende o mesmo trabalho de remoção de acesso de acordo com o horário de término acordado do funcionário.
Sequência de resposta do helpdesk
- Relatórios de funcionários. Disponibilize um canal de relato acessível que não exija o telefone perdido. Exija a notificação imediata e faça com que o suporte registre quando a perda foi percebida e relatada.
- O administrador de identidades revoga o acesso. Invalide sessões e tokens afetados, bloqueie o dispositivo e suspenda a conta onde for necessário. Distinga um endpoint perdido de um comprometimento em toda a conta.
- O administrador do dispositivo inicia a remoção. Envie o comando de remoção seletiva autorizado. Encaminhe qualquer ação proposta para todo o dispositivo para a aprovação necessária e notificação do funcionário.
- O suporte verifica o resultado. Verifique as confirmações de gerenciamento e confirme a negação de acesso. Se o dispositivo estiver offline, registre a remoção como pendente em vez de afirmar que os dados foram apagados.
- A TI conclui as tarefas de desligamento. Remova o registro, revogue os certificados do dispositivo e substitua quaisquer credenciais compartilhadas que o funcionário em desligamento ainda possa usar.
- O responsável pelo incidente registra as ações. Preserve registros de data/hora, aprovações, resultados de comandos e riscos não resolvidos sob as regras de retenção estabelecidas.
- O revisor de privacidade ou segurança trata as disputas. Revise bloqueios ou exclusões incorretas separadamente do responsável inicial e documente a rota autorizada para restaurar o acesso.
Salvaguarda operacional: Um comando remoto enviado não é um comando remoto concluído.
Forneça ao suporte técnico um roteiro de execução de uma página contendo essa sequência, os responsáveis nomeados por função, contatos para escalonamento, requisitos de aprovação e uma lista de verificação de conclusão. Teste-o com um dispositivo offline para que os encarregados da resposta entendam o que podem verificar e o que permanece incerto.
Escolha o Escopo do seu BYOD Antes de Escrever a Política
Comece com o acesso que pretende permitir, não com um modelo repleto de restrições. Uma recepcionista verificando horários e um administrador manipulando registros confidenciais não devem receber automaticamente permissões idênticas apenas porque ambos usam telefones pessoais.
Defina o escopo de forma concreta
- Identifique o hardware elegível. Nomeie as categorias de dispositivos e sistemas operacionais compatíveis que a TI pode avaliar e dar suporte.
- Classifique as informações necessárias. Mapeie cada grupo de usuários para materiais públicos, internos, confidenciais ou regulamentados e identifique onde o armazenamento local é inaceitável.
- Escolha a imposição de forma deliberada. Aplique a regra do controle menos intrusivo ao recurso mais sensível de cada grupo.
- Elabore os termos voltados aos funcionários. Apresente o uso aceitável, monitoramento, custos, suporte e obrigações de desligamento em linguagem clara.
- Pilote incidentes realistas. Teste o registro, falhas de conformidade, um dispositivo perdido e o desligamento de um funcionário antes de uma implementação mais ampla.
- Atribua um responsável pela revisão. Defina uma data de revisão e exija uma nova avaliação quando os aplicativos, o suporte aos dispositivos ou os requisitos de negócios mudarem.
Mapeie pessoas para redes
Organizações com vários locais também precisam distinguir o acesso de funcionários, convidados, estudantes e residentes. O WiFiWiFi para visitantes de uma escola e o acesso de seus funcionários às aplicações atendem a propósitos diferentes, mesmo quando transportados pelos mesmos pontos de acesso.
Não presuma que o nome de uma rede comprove quem a está utilizando. Registre como os usuários se conectam, quais verificações de identidade se aplicam e quais recursos de negócios permanecem acessíveis.
Antes de elaborar a política, liste os seus três grupos de usuários de maior risco e a rede que cada um utiliza. Adicione as informações confidenciais de que cada grupo precisa e a pessoa responsável por aprovar esse acesso. Essa lista é o seu ponto de partida prático.
Purple Shield oferece DNS de proteção e filtragem de conteúdo para redes de convidados e BYOD sem a necessidade de agentes em dispositivos pessoais. Acesse Purple Shield para solicitar um teste e compartilhar suas redes, locais e grupos de usuários para que um especialista em Purple possa retornar um mapeamento de políticas para cada SSID que você opera.