
Como Criar um Filtro de Conteúdo WiFi para a Sua Rede
Crie um filtro de conteúdo WiFi com regras por SSID, agendamentos, páginas de bloqueio, relatórios e verificações práticas para DNS, VPN e desvios.
Published 21 de outubro de 2026
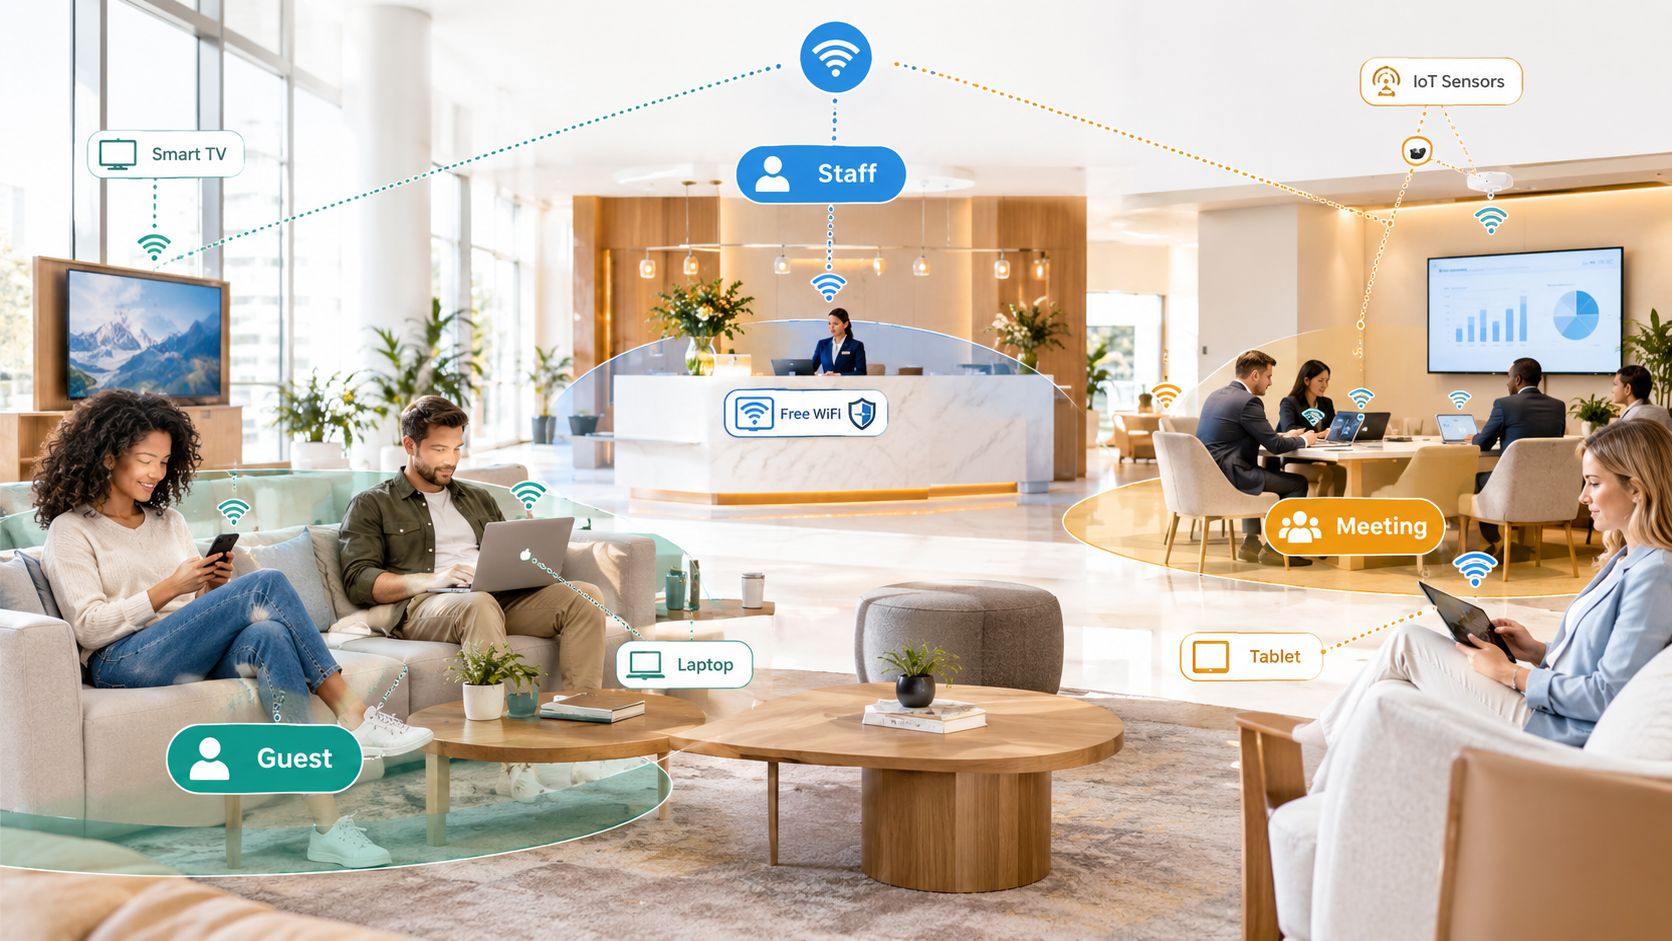
São 19h num bar de hotel movimentado. Uma família está ligada à sua rede WiFi de convidados gratuita, os tablets da equipa estão a registar pedidos e um grupo de uma conferência está a partilhar ficheiros na sala ao lado. O telemóvel não gerido de alguém tenta abrir uma ligação de phishing, um adolescente pesquisa algo explícito e um portátil comprometido começa a comunicar com um servidor de comando. Não pode instalar software em nenhum desses dispositivos e não pode monitorizar todos os ecrãs. Essa é a realidade operacional que um filtro de conteúdo WiFi tem de gerir, e é por isso que tratá-lo como uma simples lista de bloqueio vai falhar. Uma configuração fiável é um sistema de políticas e verificação, construído por segmento de rede, testado a partir do lugar do convidado e transparente em relação aos limites do controlo de DNS.
Índice
- Por que o WiFi partilhado precisa de filtragem ao nível da rede
- Prepare a política de WiFi antes de a configurar
- Implemente o fluxo de trabalho principal de filtragem de conteúdos WiFi
- Escolha onde termina a filtragem DNS
- Separe SSIDs, VLANs e regras baseadas em tempo
- Crie páginas de bloqueio e relatórios úteis
- Teste a cobertura, falsos positivos e caminhos de desvio
Por Que Razão o WiFi Partilhado Requer Filtragem ao Nível da Rede
Utilize esse hotel como modelo, mesmo que gerencie uma escola, clínica, biblioteca ou interface de transportes. Tem pelo menos três públicos a partilhar os mesmos rádios. Os hóspedes precisam de uma navegação aberta e segura para toda a família. Os funcionários precisam de ferramentas de trabalho, serviços de pagamento e sistemas administrativos. Os dispositivos de reuniões ou IoT precisam de acesso restrito a um pequeno conjunto de destinos. Uma única política abrangente ou incomoda a equipa ou deixa os hóspedes expostos.
Os agentes de ponto final não resolvem isto. Os visitantes chegam com telemóveis, portáteis, tablets, e-readers e consolas que não lhe pertencem e que não deve tentar gerir. Pedir-lhes que instalem certificados ou aplicações de filtragem cria filas de suporte e destrói a confiança. Precisa de um controlo que funcione antes de a ligação começar, independentemente do tipo de dispositivo.
Filtragem na consulta de DNS
O filtragem ao nível do DNS preenche essa lacuna. Quando um dispositivo solicita a resolução de um domínio, o seu resolver aprovado verifica esse pedido em relação às políticas de categoria e de ameaças. Se o domínio alojar malware, phishing, botnets, pornografia ou conteúdo violento que optou por bloquear, o resolver devolve uma resposta de bloqueio controlada em vez do endereço, conforme descrito na visão geral da DNSFilter sobre filtragem de WiFi público à escala. A mesma fonte, citando dados de hotspots dos E.U.A., colocou o país com mais de 410 000 redes WiFi públicas em 2022, abrangendo parques, bibliotecas, transportes públicos e estações de comboio.
O número importa menos do que o padrão. Essas redes servem utilizadores temporários em dispositivos não geridos, pelo que a aplicação de regras tem de estar na fronteira da rede. Se for bem feito, pode aplicar regras diferentes por SSID ou VLAN, mantendo a compatibilidade em todos os dispositivos de convidados. Isso abrange a proteção contra conteúdos impróprios, a aplicação de políticas de utilização aceitável e a defesa contra ameaças num único passo.
Não substitui tudo o resto. A filtragem de DNS não inspeciona uma página encriptada após um domínio ser permitido e não limpa um dispositivo já infetado. Trate-a como a sua primeira e ampla barreira. Os firewalls, a segmentação e a proteção de endpoints nos equipamentos da equipa ainda têm o seu papel a desempenhar.
Prepare a Política de WiFi Antes de a Configurar
Não comece pelo painel do resolver. Comece com um mapa do seu património que ainda consiga compreender daqui a seis meses. Liste todos os locais, SSIDs e VLANs. Tome nota de quem utiliza cada um, se os dispositivos são geridos e quais os fluxos de Captive Portal e de pagamento que nunca podem falhar.
Esse inventário força debates úteis numa fase inicial. Uma atração familiar pode operar um escalão pago de visitantes mais permissivo juntamente com um escalão gratuito mais rigoroso para crianças. Uma escola precisa de respostas muito diferentes para alunos, professores e sensores IoT. Copiar a lista de categorias de outra organização ignora esses critérios locais.
Crie um mapa de políticas por público-alvo
- Redes de convidados: Bloqueie ameaças e categorias de conteúdo adulto, ilegal e outras categorias prejudiciais. Decida explicitamente se jogos de azar, redes sociais ou streaming se adequam ao seu local.
- Redes de funcionários: Mantenha o bloqueio de ameaças rigoroso, mas permita os serviços empresariais de que as pessoas precisam. Documente quem aprova as exceções.
- IoT e redes operacionais: Permita apenas destinos conhecidos de atualização, telemetria e gestão, sempre que possível. Não atribua uma política de navegação geral a uma impressora.
- Redes sensíveis ao tempo: Indique onde as regras noturnas, de fim de semana ou de horário de aulas devem diferir das predefinições diurnas.
As escolhas de categorias não são puramente técnicas. Em 2024, uma análise das políticas de filtragem organizacional revelou conteúdo adulto em mais de 84% das políticas, enquanto conteúdo peer-to-peer e ilegal apareceu em 81%, terrorismo e ódio em quase 66%, e jogos de azar em 51%, de acordo com os dados publicados sobre políticas de filtragem de WiFi da TitanHQ. Esses números mostram que a filtragem cumpre funções de dever de diligência e de gestão de largura de banda, e não apenas de bloqueio de malware.
Anote o responsável, a finalidade e a data de revisão de cada política. Se também estiver a alinhar controlos com uma referência como os requisitos de certificação Cyber Essentials, registe qual o requisito que cada configuração suporta. Em seguida, vai traduzir este mapeamento diretamente em zonas de resolução, e os auditores vão agradecer-lhe pelo histórico documental.
Implemente o Fluxo Principais de Filtragem de Conteúdo WiFi
A sequência de implementação é direta, mas a ordem é fundamental. Se ativar as categorias antes de controlar o destino dos pedidos de DNS, irá perder dias a tentar resolver resultados inconsistentes.
Primeiro, force as VLANs de convidados, funcionários e IoT a utilizar os seus resolvers recursivos aprovados. Bloqueie ou redirecione tentativas de utilizar DNS externo arbitrário a partir desses segmentos e, em seguida, confirme que o DHCP fornece os endereços de resolver corretos. Este é o ponto de aplicação. Sem isso, tudo o resto é apenas percetivo.
Em seguida, associe uma zona de política de resposta separada, ou a política de categoria equivalente no serviço escolhido, a cada SSID e VLAN. O NIST descreve o DNS protetor como passível de implantação através de zonas de política de resposta locais, DNS recursivo seguro na nuvem ou uma combinação, e recomenda DNS encriptado sempre que viável, DNSSEC para integridade, infraestrutura de DNS dedicada e designs tolerantes a falhas no seu guia de implantação de DNS protetor do NIST. Faça essa escolha de forma ponderada. As zonas locais oferecem um controlo rigoroso e baixa latência. Os resolvers em nuvem simplificam as atualizações e relatórios em múltiplos locais. As configurações híbridas adequam-se a infraestruturas com conetividade mista.
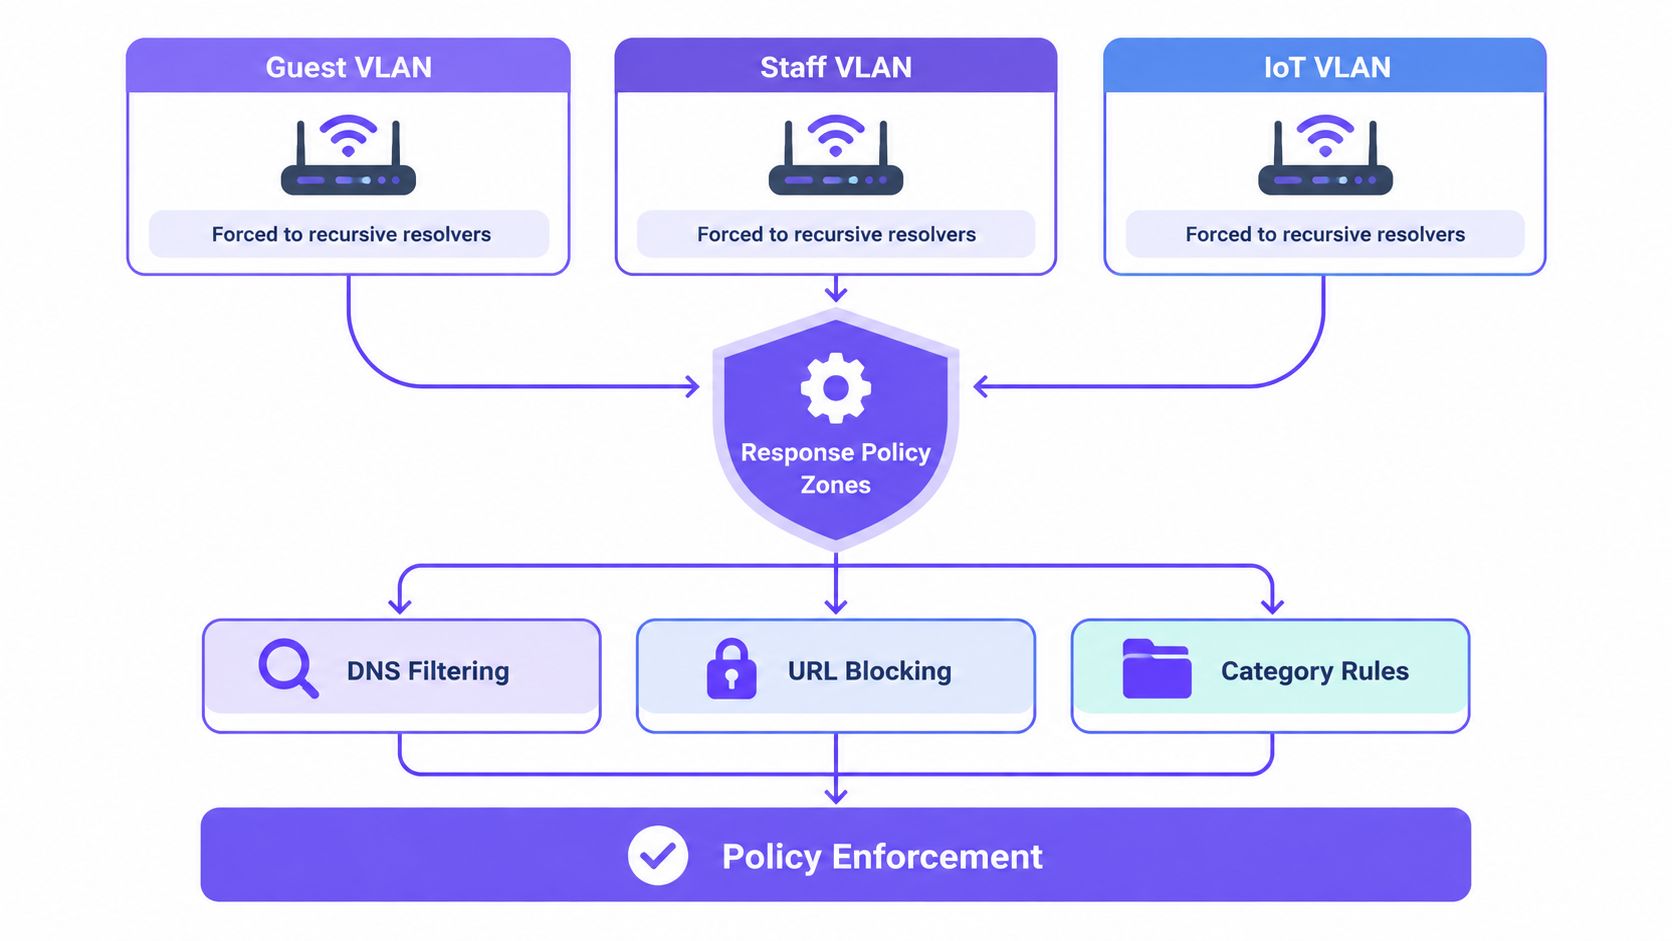
Quando uma consulta corresponder a uma categoria bloqueada ou a um feed de ameaças, devolva uma resposta de bloqueio controlada que encaminhe o utilizador para uma página de explicação. Não limite a ignorar a consulta nem devolva uma falha genérica. Registe a rede de origem, a categoria, o carimbo de data/hora e o domínio consultado para cada decisão. Precisará dessas provas para o ajuste de definições e para eventuais contestações.
Valide antes de aplicar a toda a rede
Teste a partir de dispositivos reais em cada SSID. Confirme que os destinos de negócios e de convidados permitidos são resolvidos normalmente. Confirme que os domínios proibidos direcionam para a página de bloqueio. Verifique duas vezes o seu Captive Portal, os fornecedores de início de sessão social e os fluxos de pagamento por cartão, pois os filtros de categorias tendem a bloquear domínios de autenticação semelhantes a redes sociais.
Atenção à colocação em cache e ao fallback. Um dispositivo que guarde uma resposta DNS antiga pode fazer com que um site bloqueado pareça acessível até a cache expirar. Um resolvedor secundário incorretamente configurado pode contornar a sua política durante uma interrupção. Defina metas de aceitação antes da colocação em produção, tais como 100% de interceção do tráfego DNS de teste de cada segmento de política e zero fallback não pretendido de resolvedores durante interrupções simuladas. Essa linguagem de metas transforma um lançamento vago num processo testável.
Regra prática: Se não conseguir reproduzir um bloqueio, uma permissão e um início de sessão no portal a partir de um telemóvel de convidado em cada SSID, não está preparado para aplicar as regras.
A plataforma importa menos do que esta disciplina, embora um serviço de cloud gerido possa eliminar a manutenção de equipamentos e o software de cliente do cenário. Se estiver a rever o equipamento de switching e wireless subjacente ao mesmo tempo, as soluções de rede e wireless da ATEK Distribution são um ponto de referência útil para entender como as escolhas de infraestrutura de acesso e segmentação se articulam. Seja qual for a sua escolha, faseie a alteração, monitorize e só depois aumente a restrição.
Escolha onde termina a filtragem DNS
Os operadores enfrentam complicações quando adquirem filtragem de DNS com a expectativa de obter uma inspeção web integral. Estabeleça com clareza o limite da solução antes que as partes interessadas assumam uma cobertura superior à disponibilizada.
O filtro DNS classifica um domínio solicitado. Pode interromper a ligação a um host de phishing conhecido ou a um site para adultos antes do fluxo de tráfego. Geralmente, não consegue distinguir cada página dentro de um domínio partilhado, inspecionar caminhos de URL ou avaliar o conteúdo de uma sessão encriptada após a resolução. Uma única plataforma pode alojar material inofensivo e prejudicial sob o mesmo nome de host, e o DNS por si só não consegue separar isso com precisão.
| Abordagem | Melhor adequação | Controlo por SSID | Principal limitação |
|---|---|---|---|
| Filtragem nativa no router | Redes pequenas e de local único | Básico, frequentemente para todo o dispositivo ou rede | Categorias genéricas e relatórios fracos |
| Filtragem DNS local | Locais que pretendem controlo nas instalações | Forte com zonas por VLAN | Gere as suas próprias atualizações, disponibilidade e otimização |
| DNS de proteção em nuvem | WiFi público e de convidados em múltiplos locais | Forte por SSID, VLAN e local | Apenas decisões ao nível do domínio |
| Inspeção no dispositivo final ou HTTPS | Dispositivos geridos de funcionários | Por dispositivo ou utilizador | Requer agentes ou certificados, pouco adequado para convidados |
Ajuste a camada ao nível do risco
Para convidados não geridos, a filtragem de DNS local ou em cloud oferece cobertura sem tocar nos seus dispositivos. Para portáteis de colaboradores que tratam dados sensíveis, combine-a com controlos de endpoint e considere um secure web gateway para uma inspeção web mais profunda onde a visibilidade ao nível da página se justifique. As ferramentas nativas do router de fornecedores como a Cisco Meraki podem ser adequadas para instalações simples, mas teste a qualidade das categorias e os relatórios antes de confiar nelas em múltiplos locais.
Documente o que optou por não inspecionar. Declare claramente que está a bloquear categorias e ameaças conhecidas na consulta, e não a ler as páginas web dos convidados. Essa transparência protege-o legalmente e ajuda os convidados a compreender o serviço. Também impede que as equipas internas usem os registos de DNS para responder a perguntas para as quais estes nunca foram concebidos.
Separe SSIDs, VLANs e Regras Baseadas em Horários
A segmentação decide qual a política atribuída a um dispositivo. A filtragem decide o que essa política permite. Confundir as duas resulta em redes devidamente separadas, mas com a mesma exposição, ou em redes fortemente filtradas, mas impossíveis de gerir.
Comece com os SSIDs que as pessoas já reconhecem. Um hotel mantém a rede de Hóspedes separada dos Funcionários e de Conferências. Uma escola separa o tráfego de alunos, funcionários e IoT. O alojamento estudantil separa os residentes dos visitantes e dos sistemas do edifício. Cada SSID é mapeado para uma VLAN, cada VLAN aponta para a sua política de resolução e cada política tem as suas próprias categorias, listas de permissões e horários.
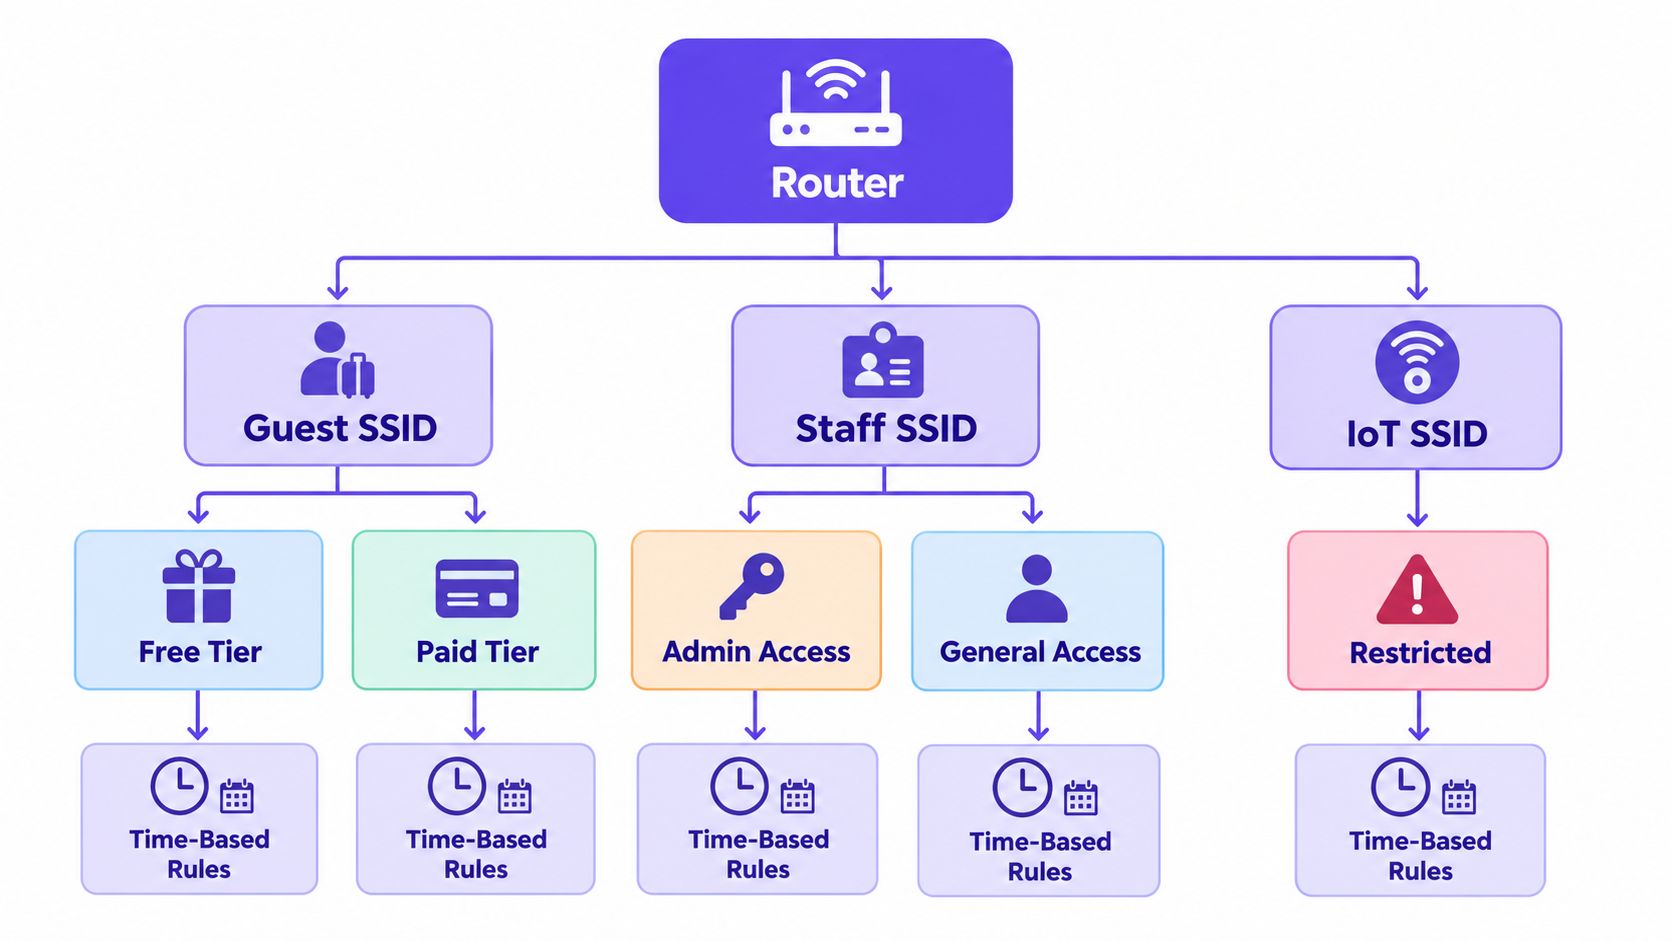
Os níveis gratuitos versus pagos são um bom exemplo de política, não apenas de largura de banda. Os hóspedes pagantes podem ter acesso a streaming e a uma navegação mais ampla. Os utilizadores gratuitos continuam a ter bloqueio de ameaças e conteúdos para adultos, mas talvez com controlos mais rígidos para peer-to-peer e grande consumo de largura de banda, de modo a proteger a capacidade. Os funcionários num SSID separado não devem herdar as restrições de hóspedes que bloqueiam portais de fornecedores ou ferramentas de manutenção.
Utilize horários com moderação e assuma o seu controlo
As regras baseadas no tempo ajudam quando uma rede muda de finalidade. Pode restringir as categorias de convidados durante horas noturnas específicas, limitar jogos durante as aulas ou aplicar um controlo parental mais rigoroso ao fim de semana num espaço familiar. Os agendamentos também podem criar falhas silenciosas se ninguém for responsável por eles.
- Responsável designado: Atribua uma pessoa ou equipa para cada horário. Sem regras sem dono.
- Clareza no fuso horário: Confirme se o resolvedor aplica a hora local do espaço ou uma configuração central. Teste nas transições do horário de verão.
- Caminho de exceção: Registe como um organizador de conferências, professor ou gerente de turno solicita uma alteração temporária e quando é que esta expira.
As redes para dispositivos pessoais (BYOD) também merecem a sua própria política, em vez de herdarem a política dos funcionários por predefinição. O nosso guia sobre segurança BYOD para redes partilhadas explica por que razão os dispositivos pessoais exigem pressupostos de confiança separados. O padrão é o mesmo aqui. Os telemóveis pessoais num SSID de funcionários dificultam a relatórios, complicam as exceções e alargam o acesso para além do necessário para o trabalho. Atribua-lhes um segmento com acesso à internet, bloqueio rigoroso de ameaças e sem rota para os sistemas internos.
Mantenha o modelo suficientemente simples para ser explicado numa única página. Se a equipa de receção não souber indicar a um convidado a qual rede deve aderir nem o que esperar, a sua segmentação é demasiado complexa para o local.
Crie Páginas de Bloqueio Úteis e Relatórios Eficazes
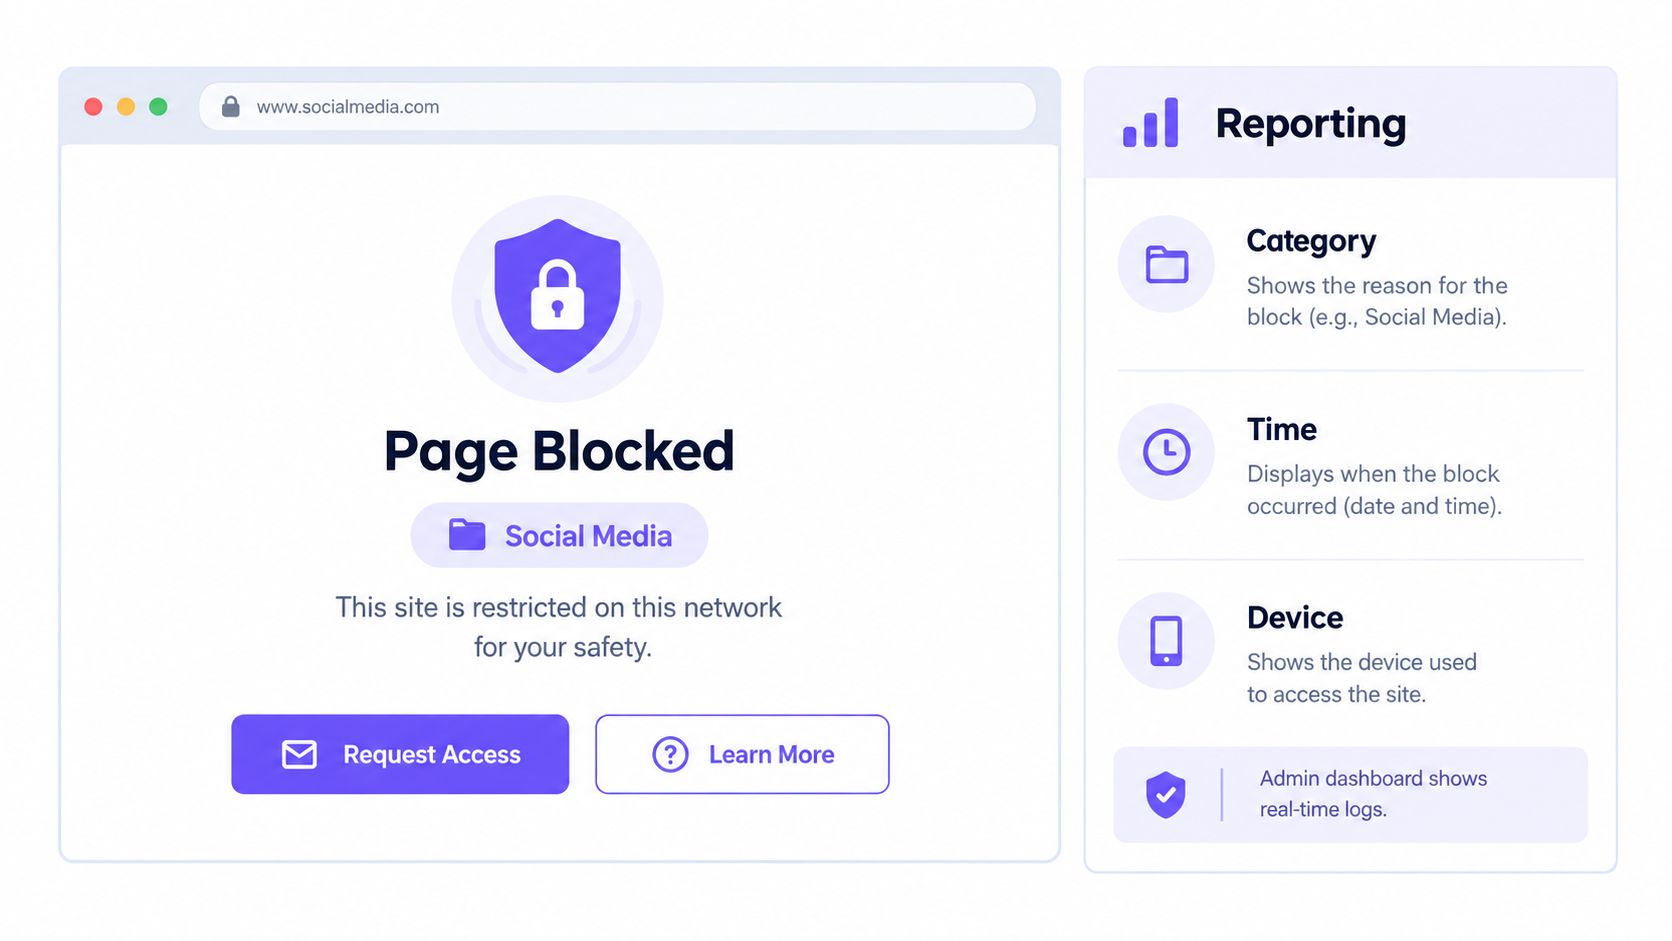
A página de bloqueio é onde a sua política se torna visível. Erros genéricos de navegador indicam aos convidados que o WiFi está inoperacional. Uma página clara e personalizada revela que se aplicou uma regra, qual a categoria ativada e as opções seguintes disponíveis.
Mantenha a linguagem simples. Identifique o local, refira a categoria em palavras do dia a dia e explique que o site está restrito nesta rede. Indique um caminho para solicitar uma revisão, se puder responder a esses pedidos. Não dê a entender que está a ler todas as páginas HTTPS ou a capturar toda a navegação. O filtro ao nível do DNS regista os domínios e categorias solicitados. Não fornece automaticamente visibilidade ao nível da página e não torna os utilizadores anónimos.
Essa distinção é importante para a confiança. Um estudo de 2025 sobre a consciencialização para a segurança do WiFi público revelou que 81% dos participantes acreditavam que os seus dados poderiam ser roubados em redes WiFi públicas, apenas 34% expressaram preocupação com phishing e 64% acreditavam que as informações poderiam ser recolhidas ou monitorizadas por governos ou empresas, de acordo com o estudo de consciencialização para a segurança do WiFi público de 2025. Um bloqueio opaco pode alimentar essa ansiedade. Um bloqueio transparente pode demonstrar o dever de diligência.
Apresente relatórios que consiga justificar
Relatórios úteis registam domínios bloqueados, tipo de ameaça, categoria, rede e hora. Isso permite-lhe mostrar o que foi interrompido, onde e quando, identificar uma ferramenta de trabalho incorretamente classificada e detetar tentativas repetidas de alcançar domínios de comando e controlo a partir de um segmento.
Aplique a Pesquisa Segura (Safe Search) no Google, Bing e YouTube quando o seu serviço o suportar, especialmente em redes familiares, escolares e públicas. Teste a funcionalidade a partir de um dispositivo de convidado em vez de confiar apenas na opção do painel de controlo.
Publique as informações básicas para convidados e funcionários:
- O que é registado: Domínio, categoria, rede e carimbo de data/hora - não o conteúdo da página, por predefinição.
- Retenção e acesso: Quanto tempo guarda os relatórios e quem os pode visualizar.
- Recursos: Como um falso positivo é revisto e com que rapidez.
Uma página de bloqueio compreensível para os convidados gerará menos pedidos de suporte do que uma falha silenciosa, mesmo quando estes discordem da regra aplicada.
Trate os relatórios como prova para tutela de menores e auditorias, e não como um produto de histórico de navegação. Restrinja o acesso ao painel de controlo, reveja periodicamente a retenção e elimine os relatórios que já não sejam necessários.
Cobertura de Testes, Falsos Positivos e Vias de Contorno
Contabilizar pedidos bloqueados demonstra a atividade do resolvedor. Não prova que a política está correta. É necessária uma rotina de verificação que meça em separado a qualidade do bloqueio e os danos colaterais.
Crie um conjunto de testes para a política de cada local. Inclua domínios proibidos, sites legítimos com terminologia semelhante, domínios recentemente registados, serviços alojados em CDN, domínios internacionalizados e destinos que têm de permanecer disponíveis, como plataformas de pagamento, portais e aprendizagem. Resolva cada item repetidamente a partir de cada SSID e VLAN. Registe o resultado da política, a latência da resposta, o comportamento da página de bloqueio e se a classificação se altera ao longo do tempo.
Apresente os relatórios de verdadeiros positivos, falsos positivos, falsos negativos e disponibilidade do resolver como métricas separadas. Não os junte numa única taxa de sucesso. Um estudo experimental de bloqueio por DNS registou 95% de sucesso no bloqueio em 1000 pedidos, mas também uma taxa de falsos positivos de 3%, enquanto outro teste de bloqueio de conteúdos registou uma precisão máxima de classificação de 84% utilizando uma abordagem de machine learning N-gram, conforme resumido ao lado do guia de implantação de DNS seguro do NIST. Estes resultados são um aviso contra a celebração de uma taxa de bloqueio principal enquanto utilizadores legítimos encontram barreiras.
Audite os métodos de contorno existentes
O DNS encriptado é o ponto cego que a maioria das explicações desvaloriza. Os navegadores e sistemas operativos podem enviar pesquisas através de DNS sobre HTTPS ou DNS sobre TLS para um resolvedor externo, contornando o serviço configurado. VPNs, proxies, acesso direto por IP e DNS fixo em aplicações criam o mesmo problema. Pesquisas recentes de 2025 sobre sistemas de controlo parental em routers revelaram que os produtos testados dependiam essencialmente de filtragem DNS e não realizavam filtragem baseada em HTTPS, conforme assinalado no guia completo de bloqueio de routers da Rotten WiFi.
Tem de decidir um compromisso, não uma solução perfeita. Bloquear endpoints de DNS encriptado conhecidos e DNS de saída para resolvedores não aprovados mantém a aplicação de regras em redes de convidados. Também pode reduzir a privacidade e anular funcionalidades legítimas de segurança do dispositivo. Permitir DNS encriptado livremente torna as políticas de categorias, malware e Safe Search inconsistentes. Faça essa escolha de forma explícita por segmento. Um comportamento mais rigoroso de bloqueio em caso de falha ajusta-se normalmente a escolas e locais familiares. Redes geridas de colaboradores podem justificar exceções documentadas.
Verifique também as falhas mais comuns:
- CDNs partilhadas: Bloquear um nome de anfitrião abusivo não deve derrubar uma rede inteira de entrega de conteúdos.
- Portais cativos e pagamentos: Teste o início de sessão, a autenticação social e os fluxos de pagamento por cartão após cada alteração de categoria.
- Respostas em cache: Limpe as caches e volte a testar, caso contrário irá certificar uma política que ainda não está ativa.
- Falha do resolvedor: Confirme que a rede falha conforme concebida e que os convidados recebem uma mensagem clara em vez de um acesso silencioso não filtrado, caso tenha optado pelo modo fail-closed.
Implemente novas políticas em modo de monitorização apenas, quando disponível. Amostre eventos bloqueados, reveja falsos positivos com a equipa do local e utilize listas de permissões com limite de tempo em vez de exceções permanentes. Volte a testar após alterações de taxonomia, do resolvedor ou do firmware. As categorias mudam, os sites alteram o alojamento e a classificação limpa de ontem pode ficar desatualizada rapidamente.
A sua aprovação final de produção deve ser uma lista de verificação curta e fundamentada. Mapa de políticas aprovado. Cada SSID testado a partir de um dispositivo real. Caminhos de desvio auditados. Página de bloqueio e rota de recurso operacionais. Retenção de relatórios acordada. Exceções temporárias e com responsável atribuído. Isso é um filtro de conteúdos WiFi que pode operar, e não apenas uma definição que ativou no passado.
Se estiver a implementar isto para WiFi de convidados, estudantes, pacientes ou público, o Purple Shield oferece DNS de proteção em cloud com filtragem de conteúdos por SSID, VLAN, local e horário, aplicação de Safe Search, páginas de bloqueio personalizadas e relatórios que mostram o que foi bloqueado, onde e quando, sem agentes nos dispositivos dos convidados. Visite o Purple Shield para ver como se adapta ao seu WiFi existente e planeamento de um lançamento monitorizado para os seus locais.