
Feeds de Threat Intelligence: Um Guia Prático para 2026
Saiba como os feeds de threat intelligence melhoram a deteção precoce e a resposta. Explore tipos, casos de uso e dicas para escolher os feeds certos para a sua segurança
Published 17 de outubro de 2026
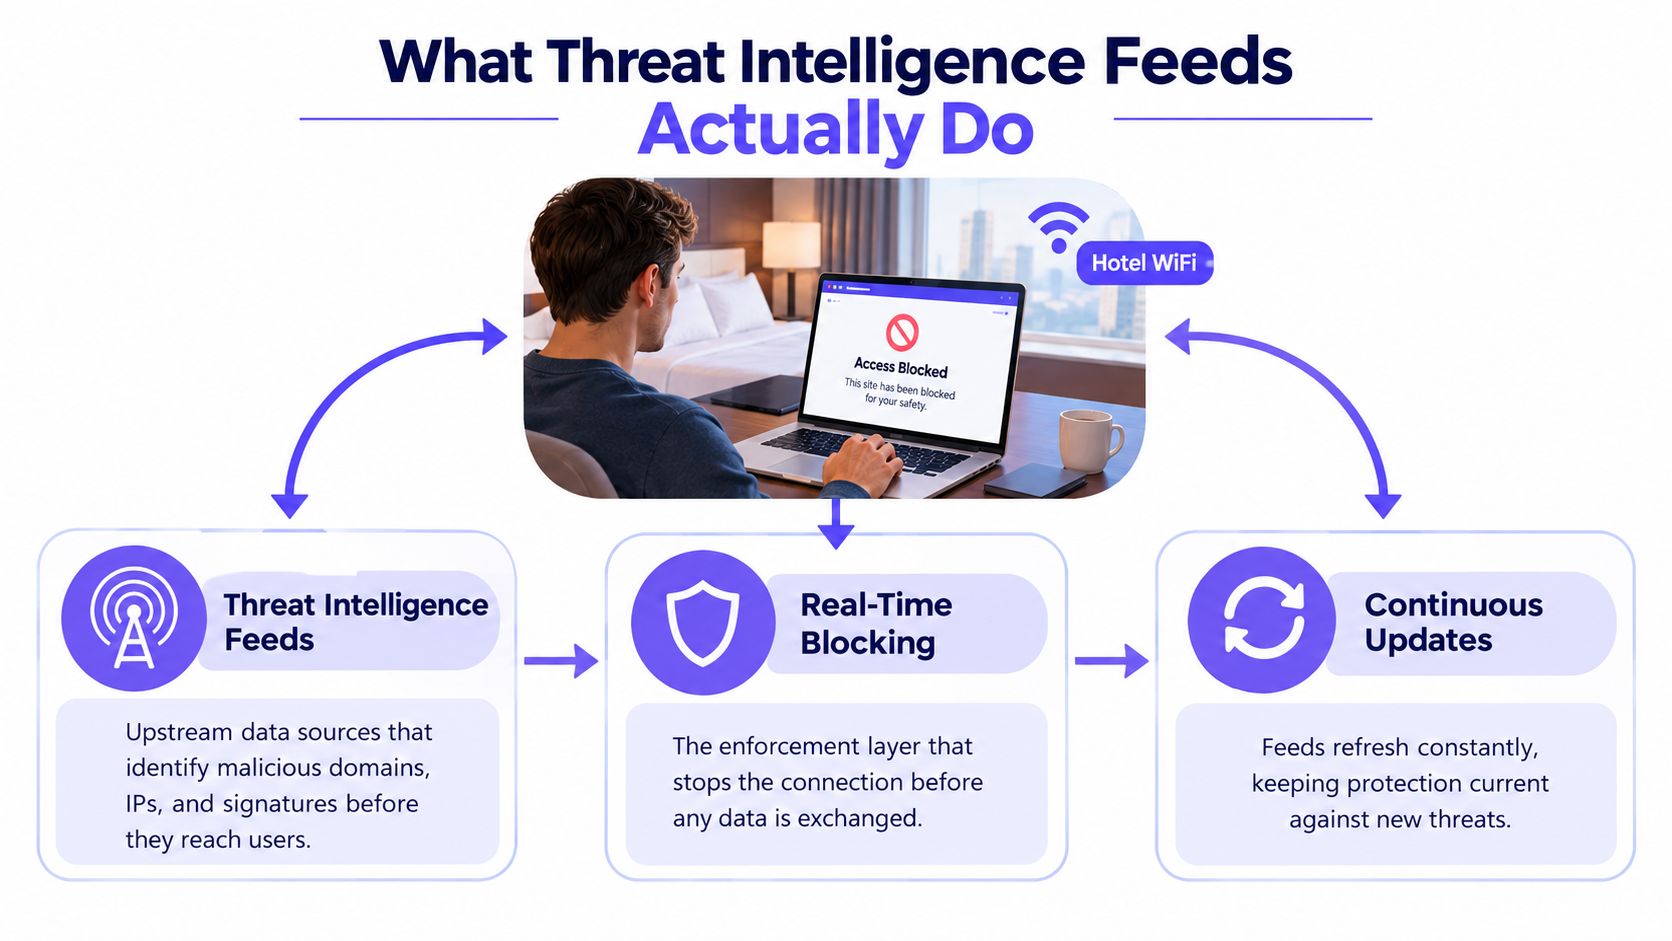
Um convidado toca num link no WiFi do hotel e nada é carregado, exceto uma página de bloqueio limpa. Esse pequeno momento é o fim visível de uma cadeia muito maior, na qual um feed identificou um domínio de risco, um motor de políticas o verificou e a ligação nunca teve oportunidade de se iniciar. Para os gestores de TI e de instalações, esta função dos feeds de inteligência sobre ameaças transforma alertas externos numa decisão no momento da consulta, e não após o dano estar feito.
Índice
- O Que Fazem os Feeds de Threat Intelligence
- Os Principais Tipos de Feeds de Threat Intelligence
- Comparativo Entre Feeds Comerciais e Abertos
- Como os Feeds São Recolhidos e Trocados
- Por Que Razão a Atualidade dos Feeds Determina o Seu Valor
- Como os Feeds Impulsionam a Deteção Precoce em WiFi de Visitantes e Público
- Escolher Menos Feeds e Utilizá-los Melhor
- Principais Conclusões e Próximos Passos Práticos
O que Fazem os Feeds de Threat Intelligence
Um feed de inteligência sobre ameaças é um fluxo contínuo de indicadores, domínios, URLs, IPs, hashes de ficheiros e padrões de comportamento que apontam para atividades maliciosas. O feed por si só não impede nada. O seu valor provém dos controlos que consomem o seu sinal e agem com a rapidez necessária. Numa rede de espaço físico, isso significa normalmente filtragem de DNS, uma firewall ou um fluxo de trabalho de resposta capaz de bloquear uma consulta de risco antes que esta se transforme numa ligação.
Indicador, inteligência e ação de controlo
A forma mais clara de separar as camadas é indicador, inteligência e ação de controlo. Um indicador é a pista em bruto, como um domínio suspeito. A inteligência adiciona contexto, confiança e cronologia, para que se possa julgar se a pista é relevante neste momento. A ação de controlo é o bloqueio, alerta, quarentena ou investigação.
Uma analogia com a segurança alimentar torna a sequência mais fácil de acompanhar. Um indicador é um alerta de ingrediente contaminado, a inteligência é a cozinha a decidir qual o fornecedor ou receita que precisa de atenção, e a ação de controlo é o chefe a recusar servir o prato. Uma lista de ingredientes maus só ajuda se a cozinha tiver um processo que a utilize.
Regra prática: se um feed não chegar a um ponto de controlo, é apenas informação com um rótulo de cibersegurança.
É por isso que o mesmo feed pode funcionar bem numa organização e fazer muito pouco noutra. Uma equipa pode ingeri-lo na política de DNS, desduplicá-lo e expirar entradas antigas. Outra equipa pode simplesmente arquivá-lo numa consola e chamar a isso visibilidade. Para uma explicação simples a um colega, use estas palavras: o feed é a entrada, a inteligência é a interpretação e a aplicação é o resultado. A visão geral da proteção de rede do Purple Shield mostra como isso se parece quando as decisões de consulta de DNS estão diretamente ligadas à política.
Os Principais Tipos de Feeds de Threat Intelligence
Pense nos tipos de feed como diferentes perspetivas sobre o mesmo problema. Alguns são abrangentes e acessíveis, outros são específicos e altamente relevantes, e outros vêm da sua própria rede. A combinação certa depende de estar a gerir um hotel, um grupo de escolas, uma rede de convidados hospitalar ou um ambiente empresarial com um SOC dedicado.
Onde se adequa cada tipo de feed
Feeds open source são normalmente geridos por comunidades, investigadores ou grupos do tipo CERT. São úteis porque são visíveis, amplamente partilhados e fáceis de testar. O seu ponto cego é a consistência, uma vez que a frequência de atualização e a curadoria podem variar.
Feeds comerciais são serviços de subscrição que combinam telemetria, análise e formatação em algo que pode ingerir diretamente. Os seus pontos fortes são a velocidade, a cobertura e a consistência na entrega. O seu ponto cego é a dependência do modelo, termos e priorização de um único fornecedor.
As comunidades de partilha setorial, como os ISACs, são criadas em torno de exposições comuns nos setores da saúde, finanças, educação ou ambientes do setor público. O seu ponto forte é a relevância, porque os membros enfrentam ameaças semelhantes. O seu ponto cego é que o feed pode ser mais limitado do que uma fonte comercial abrangente.
Os feeds governamentais e de CERT publicam normalmente avisos, indicadores ou detalhes de campanhas associados a incidentes ativos. O seu ponto forte é a confiança e o alcance de interesse público. O seu ponto cego é que a publicação pode ficar aquém do ritmo do atacante.
A telemetria interna provém do seu próprio SIEM, EDR, registos de DNS e histórico de incidentes. O seu ponto forte é a precisão, pois reflete o seu ambiente real. O seu ponto cego é óbvio: só visualiza o que interage diretamente com a sua rede.
Algumas classes de indicadores surgem repetidamente. Os domínios e as URLs apontam para destinos web, os endereços IP apontam para anfitriões, as hashes de ficheiros identificam amostras de malware conhecidas e os formatos de regras como o YARA ou o Sigma descrevem padrões que os defensores podem corresponder dentro de ficheiros ou registos. As TTPs (táticas, técnicas e procedimentos) descrevem o comportamento de um atacante em vez de apenas onde ele esteve presente.
Regra prática: quanto mais próximo um feed estiver do seu ponto de decisão real, maior valor ele costuma ter.
Comparação entre Feeds Comerciais e Abertos
Os feeds comerciais e abertos não são opostos, são modelos operacionais. Um é comprado, organizado e preparado para a rapidez. O outro é partilhado, inspecionável e frequentemente mais fácil de justificar em ambientes com orçamentos reduzidos. Os programas maduros utilizam habitualmente ambos, porque nenhum resolve todos os problemas por si só.
Os feeds comerciais tendem a incluir telemetria agregada de grandes redes de sensores, análises revistas por humanos e entrega estruturada através de API ou STIX/TAXII. Regra geral, isso significa uma integração mais fácil e atualizações mais rápidas, mas também pode trazer custos, limites de licenciamento e dependência de fornecedores. Em contrapartida, os feeds abertos são frequentemente listas de bloqueio da comunidade, avisos de CERT, instâncias públicas de MISP ou projetos de investigação, como conjuntos de dados de reputação do tipo abuse. São transparentes e de baixo custo, mas contudo costumam exigir mais otimização e maior cuidado com falsos positivos.
| Dimensão | Feeds Comerciais | Feeds Abertos |
|---|---|---|
| Custo | Baseado em subscrição | Geralmente gratuitos ou de baixo custo |
| Velocidade de atualização | Muitas vezes mais rápida e consistente | Varia consoante o projeto e o encarregado de manutenção |
| Transparência | Limitada pelo empacotamento do fornecedor | Geralmente elevada e inspecionável |
| Cobertura | Ampla, com agregação estruturada | Irregular, mas por vezes muito direcionada |
| Esforço de otimização | Mais baixo no início, continua a precisar de validação | Mais elevado, porque a qualidade varia |
| Melhor enquadramento | Equipas que precisam de uma disponibilização fiável | Equipas que pretendem visibilidade e controlo |
Os feeds comerciais são frequentemente a melhor opção quando uma equipa precisa de uma operacionalização mais rápida e de uma cobertura mais ampla. Os feeds abertos costumam ser a melhor escolha quando o orçamento é reduzido e a transparência é fundamental. A resposta prática para a maioria dos locais e operadores com múltiplas instalações é utilizar um número reduzido de ambos e, em seguida, ajustá-los em função de decisões reais de aplicação de políticas, em vez de comprar apenas pela amplitude de cobertura.
Como os Feeds São Recolhidos e Partilhados
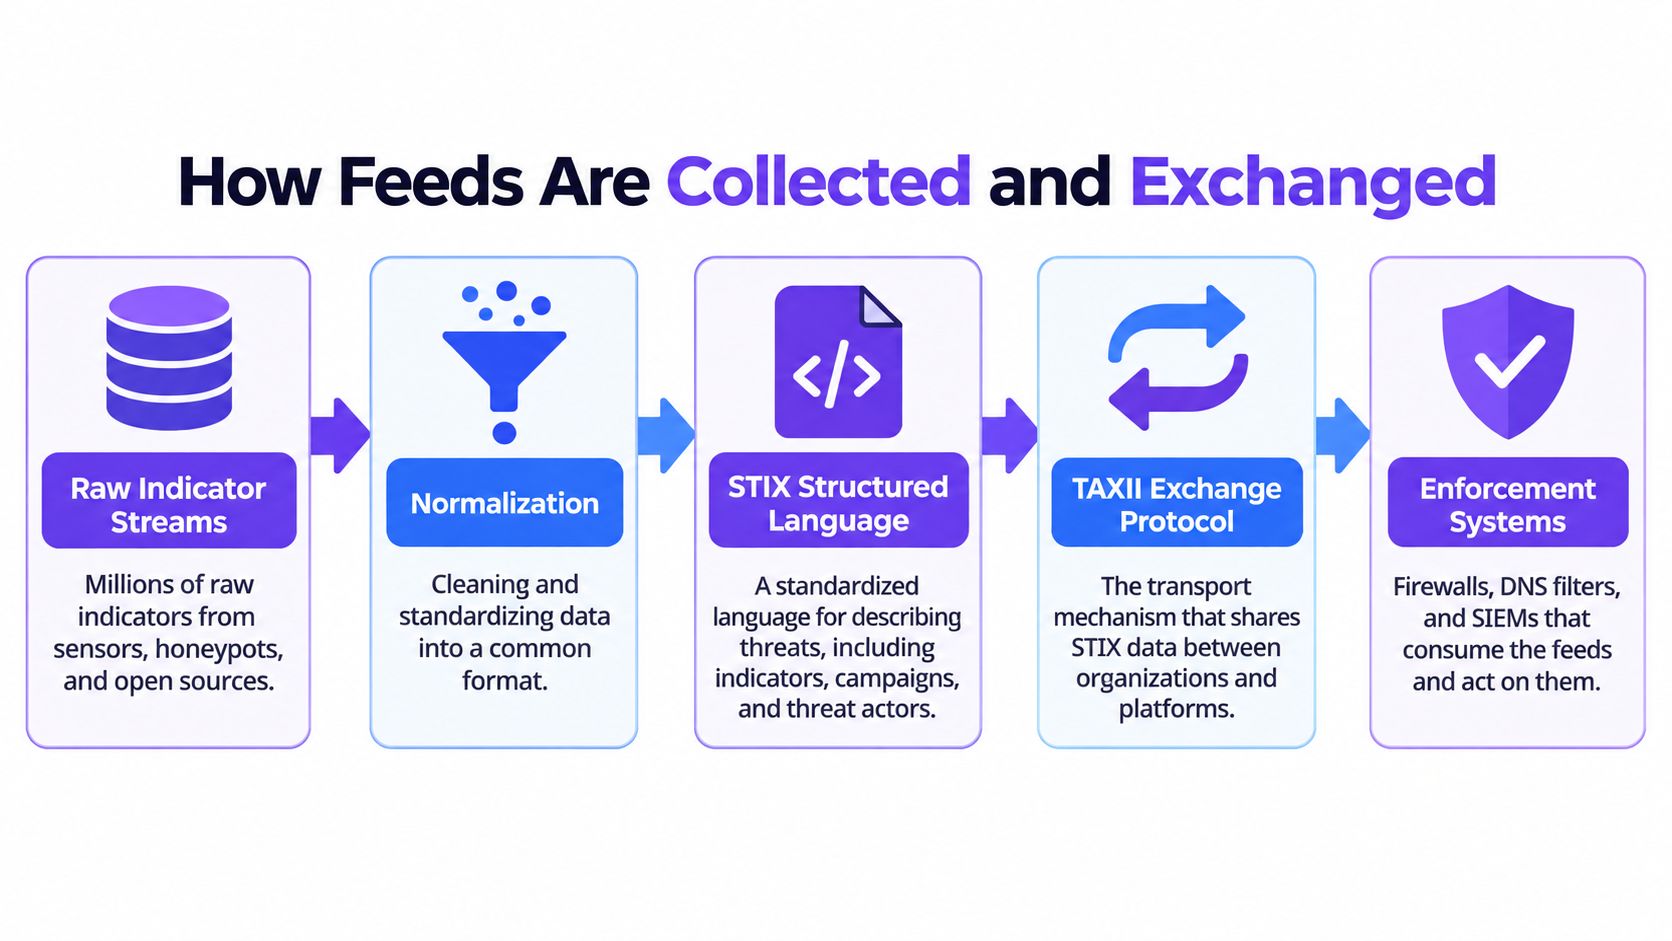
Um feed só se torna útil depois de passar por um fluxo de processamento. Os indicadores brutos entram, são limpos, padronizados, enriquecidos e depois enviados para as ferramentas que podem atuar sobre eles. É por isso que se fala continuamente em STIX e TAXII, embora os nomes pareçam abstratos.
De fluxo bruto a política utilizável
STIX é a linguagem comum para descrever informações sobre ameaças de forma estruturada. Permite que um sistema descreva indicadores, campanhas ou objetos relacionados num formato que outro sistema consiga entender. O TAXII é a camada de transporte que move esses dados entre plataformas. Juntos, são importantes porque ninguém quer reconstruir cada integração manualmente quando estão envolvidos vários fornecedores.
O enriquecimento acontece normalmente a seguir. As equipas adicionam geolocalização, dados de sistemas autónomos, histórico de DNS passivo, contexto de registo ou WHOIS, resultados de sandbox e uma pontuação de confiança. É esse contexto extra que transforma uma lista bruta em algo que um filtro DNS, firewall ou analista pode utilizar sem se afogar em ruído.
A entrega do feed pode ocorrer de diferentes formas. Um feed push chega de acordo com um agendamento, um feed pull é consultado a pedido e um modelo híbrido subscreve um canal permitindo, ainda assim, a recuperação a pedido. A melhor escolha depende da rapidez com que o indicador muda e do nível de confiança na fonte.
O consumo unidirecional fica aquém das expectativas porque os defensores também aprendem com as suas próprias observações. Os bons programas enviam incidentes, avistamentos e contexto local de volta para os ISACs ou ecossistemas de fornecedores, para que a próxima atualização seja melhor do que a anterior.
Por que Razão a Atualização dos Feeds Determina o Seu Valor
Um feed só é útil se chegar antes de o ataque avançar. Uma avaliação revista por pares revelou que a maioria dos indicadores permaneceu ativa durante pelo menos 20 dias antes de aparecer nos feeds testados, enquanto a sensibilidade do DShield foi 1,5 a 2 ordens de grandeza inferior à de outras fontes, porque registava geralmente os indicadores após a atividade maliciosa principal já ter ocorrido. A inteligência tardia ainda pode ser precisa, mas pode chegar após o momento em que uma política de DNS dela necessita. Para uma visão simples sobre como o fator tempo altera as decisões, consulte o que a atualidade dos dados significa para as decisões.
A atualização é um controlo, não um slogan
Meça a atualidade diretamente. Verifique os carimbos de data/hora de ingestão, compare a primeira observação com o tempo de deteção e atribua um tempo de vida mais curto a domínios que alternam rapidamente. Se essas verificações faltarem, um local pode acabar por bloquear a infraestrutura de ontem enquanto o kit de phishing de hoje passa sem problemas.
Feeds mais rápidos também trazem um compromisso. Quanto mais rápido uma fonte se move, mais corroboração e pontuação de confiança são necessárias para evitar bloqueios indevidos. Feeds mais lentos ainda podem ajudar, mas são geralmente melhores para investigações retrospetivas e enriquecimento do que para bloqueios de primeira linha. Essa diferença é importante no WiFi público e de convidados, onde um falso positivo pode frustrar os visitantes tanto quanto uma deteção falhada os pode expor.
Regra prática: trate o teto de atualização dos feeds como um nível de serviço, não como uma caixa de verificação de aquisição.
As capturas diárias de novos domínios falham pelo menos 1% dos domínios recém-registados ou de curta duração que foram descritos como quase sempre maliciosos, e os investigadores identificaram cerca de metade dos domínios recém-registados em 45 minutos e aproximadamente 30% em 15 minutos. A monitorização rápida supera claramente as capturas desatualizadas quando os atacantes estão a criar infraestruturas descartáveis. Para os operadores, a decisão prática é simples: definir com que rapidez um domínio deve ficar visível e, em seguida, escolher fontes e TTLs que correspondam a esse objetivo.
Como os Feeds Impulsionam a Deteção Precoce em WiFi para Convidados e Público
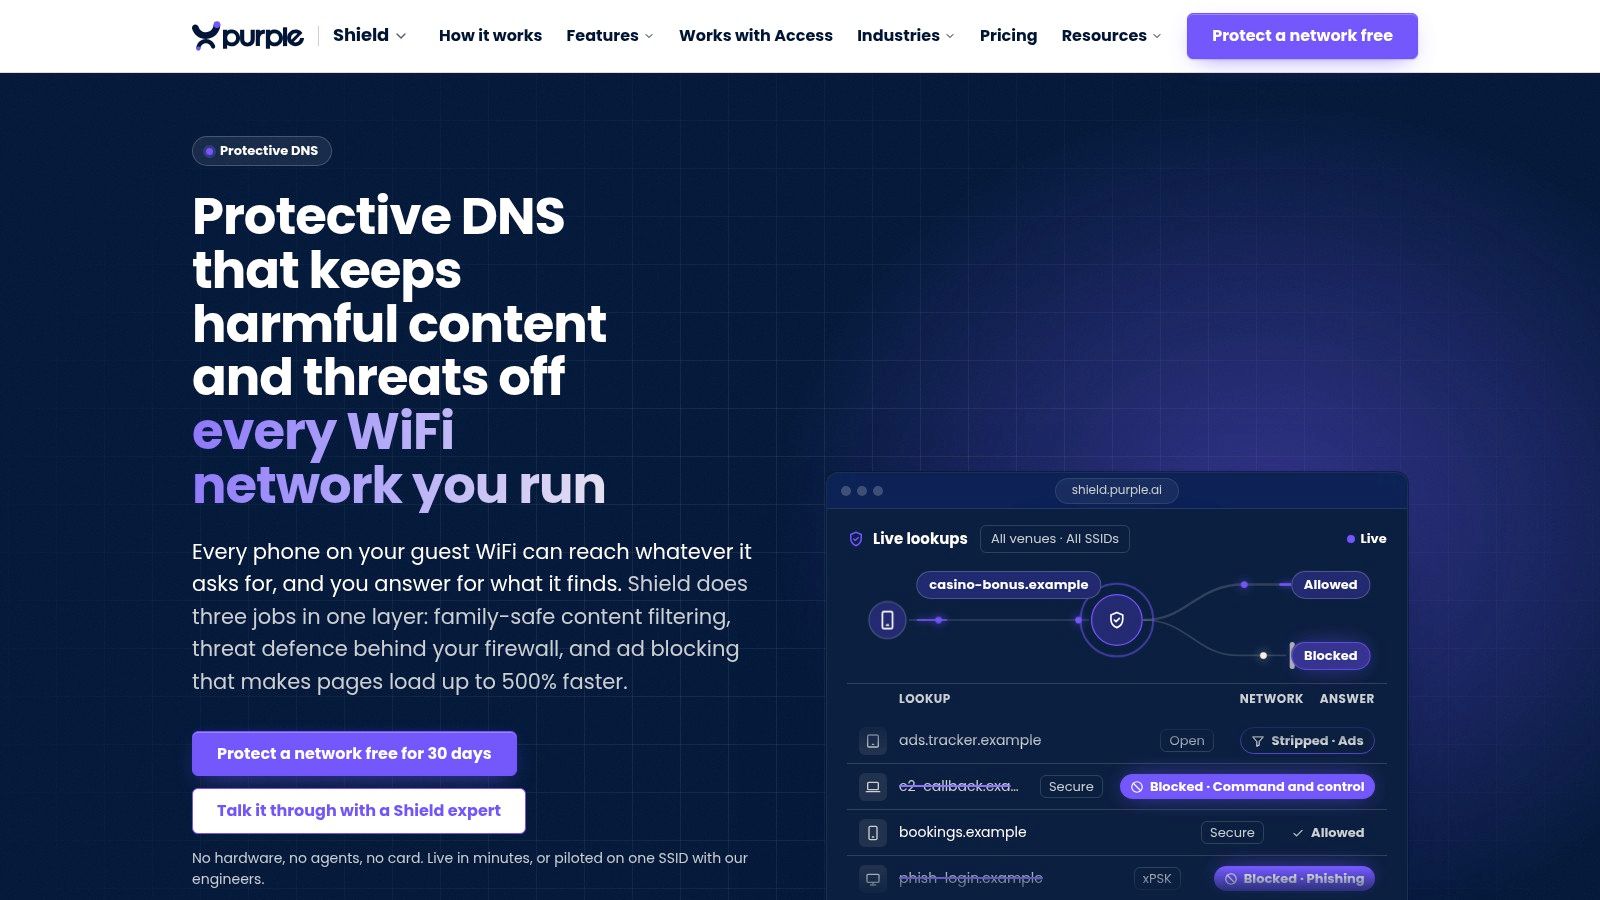
O WiFi de convidados é onde a mecânica dos feeds se torna visível para não especialistas. Um dispositivo liga-se, solicita um domínio e o DNS de proteção verifica esse pedido antes de o navegador abrir uma ligação. Essa decisão na fase de consulta é o ponto de controlo essencial para portáteis não geridos, telefones BYOD, quiosques e dispositivos de visitantes que não podem ter agentes instalados.
O que o operador vê
Do lado do operador, o resultado útil não é um despejo de dados brutos do feed. É uma lista de consultas bloqueadas, o SSID ou VLAN de onde vieram, a fonte do feed que correspondeu, a antiguidade do indicador e as provas necessárias para uma página de bloqueio ou registo de auditoria. Essa é a diferença prática entre um feed de ameaças e um controlo de local.
As configurações mais robustas não dependem apenas de um sinal. Combinam domínios recém-registados, transparência de certificados, alterações de DNS passivo e indicadores confirmados por incidentes para que as infraestruturas emergentes possam ser sinalizadas antes que as listas de bloqueio padrão as detetem. Esta abordagem de sinal precoce é especialmente útil em redes de convidados, onde o comprometimento começa muitas vezes com um único toque e onde uma resposta de negação de DNS é o único controlo eficaz antes de a ligação ser estabelecida.
Para equipas que precisam de um ponto de referência sobre o comportamento de dispositivos não geridos, os fluxos de trabalho OSINT para recolha de provas são um complemento útil, pois mostram como os investigadores corroboram atividades suspeitas sem depender de um único sensor. A versão dessa mesma disciplina virada para os operadores é simples: registar a origem, a hora, o segmento de rede e o motivo do bloqueio e, em seguida, manter essa prova disponível para o pessoal, equipas de proteção ou auditores.
A mesma camada também pode melhorar o desempenho. O bloqueio de anúncios e rastreadores ao nível do DNS pode tornar as páginas mais leves, uma vez que passam menos pedidos indesejados. Isto é tão importante na hotelaria e na educação como na segurança, porque uma navegação lenta transforma a proteção num pedido de suporte.
As orientações de BYOD do Purple Shield alinham-se com esse modelo, uma vez que tratam os dispositivos não geridos como um problema de política na periferia da rede, em vez de um problema de instalação de software no dispositivo.
Escolher Menos Feeds e Utilizá-los Melhor
A parte mais difícil de um programa de feeds é decidir quais feeds merecem um lugar no caminho da política, e não expandir o portfólio. Um inquérito de 2025 a líderes seniores de tecnologia e cibersegurança concluiu que muitos se sentiam assoberbados pelo volume de feeds, muitos citaram a falta de analistas qualificados e muitos tiveram dificuldade em verificar se as ameaças eram válidas ou relevantes. Este é um sinal claro de que um maior volume de recolha não cria automaticamente mais valor. O conjunto de funcionalidades mais recente é importante aqui porque o valor do feed só surge quando uma plataforma consegue transformá-lo numa decisão na extremidade da rede.
Um método simples de racionalização
Comece por mapear cada feed para uma decisão. Se uma fonte não lhe puder dizer se deve bloquear, alertar, enriquecer ou investigar, provavelmente pertence a um nível de prioridade mais baixo.
Em seguida, adicione regras de confiança e expiração. Indicadores que perdem validade rapidamente devem expirar rapidamente, enquanto dados de reputação de evolução mais lenta podem permanecer mais tempo. Depois disso, elimine duplicados em relação à sua telemetria interna para não manter o mesmo sinal em locais diferentes.
Uma lista de verificação de aquisição prática também ajuda:
- Que decisão é viabilizada por este feed? Se a resposta for vaga, o feed será difícil de operacionalizar.
- Qual é a sua latência medida? Precisa de um número real do seu ambiente, não de uma promessa.
- Como expira os indicadores? Os bloqueios desatualizados criam ruído evitável.
- Que relatórios produz? Os auditores e as partes interessadas não técnicas precisam de evidências, não de uma visita guiada ao painel de controlo.
Um feed comercial bem delimitado, um feed comunitário e a sua própria telemetria de DNS superam frequentemente um portfólio de dez feeds sem priorização. A razão é simples. O feed mais útil é aquele que consegue orientar uma decisão, especialmente em locais como WiFi de convidados, escolas e hospitais, onde não há analistas de serviço nem agentes instalados nos dispositivos.
Principais Conclusões e Próximos Passos Práticos
Os feeds de inteligência sobre ameaças só têm valor quando chegam a um controlo de aplicação a tempo. A atualização e o contexto importam mais do que o volume bruto, e a aplicação ao nível de DNS é a forma mais limpa de utilizar feeds em ambientes onde não é possível instalar agentes. Os programas mais robustos também registam provas suficientes para explicar o que foi bloqueado, onde e porquê.
Para locais do setor da hospitalidade, concentre-se em feeds que detetem domínios de phishing em rápida evolução e infraestruturas descartáveis antes que os convidados lhes acedam. Para escolas e hospitais, exija relatórios que possam apoiar a proteção de utilizadores (safeguarding), a análise de incidentes e a evidência de conformidade. Para operadores com múltiplas instalações, exija o controlo de políticas por SSID e por VLAN, para que o tráfego de convidados, funcionários e residentes não seja tratado como o mesmo nível de risco.
Surgem repetidamente algumas perguntas frequentes:
- Com que frequência devem os feeds ser atualizados? Com a frequência necessária exigida pelo tipo de ameaça, com ciclos de atualização mais rápidos para infraestruturas de curta duração.
- O que acontece quando um feed fica indisponível? As boas arquiteturas falham de forma graciosa, mantêm o estado anterior da política e não deixam a rede bloqueada.
- Como comprova um bloqueio a um auditor? Mantenha o domínio bloqueado, a carimbo de data/hora, a fonte da política, o segmento de rede afetado e a evidência da página de bloqueio.
- Por onde começar se não tiver analistas na equipa? Comece com controlos ao nível da camada de DNS, um ou dois feeds com âmbito bem definido e relatórios simples que os seus operadores consigam ler.
Se é responsável por WiFi de convidados, conetividade escolar ou uma rede de visitantes hospitalar, o Purple Shield oferece uma forma prática de transformar feeds de inteligência de ameaças em decisões ao nível do DNS, sem agentes ou dispositivos adicionais nos equipamentos dos utilizadores. Visite o Purple Shield para ver como as políticas adaptadas ao local, os relatórios e o DNS de proteção se articulam numa única camada de controlo.